
Taille et Part du Marché Européen de la Sécurité Cyber-Physique des Centres de Données
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Période de Données Prévisionnelles | 2027 - 2032 |
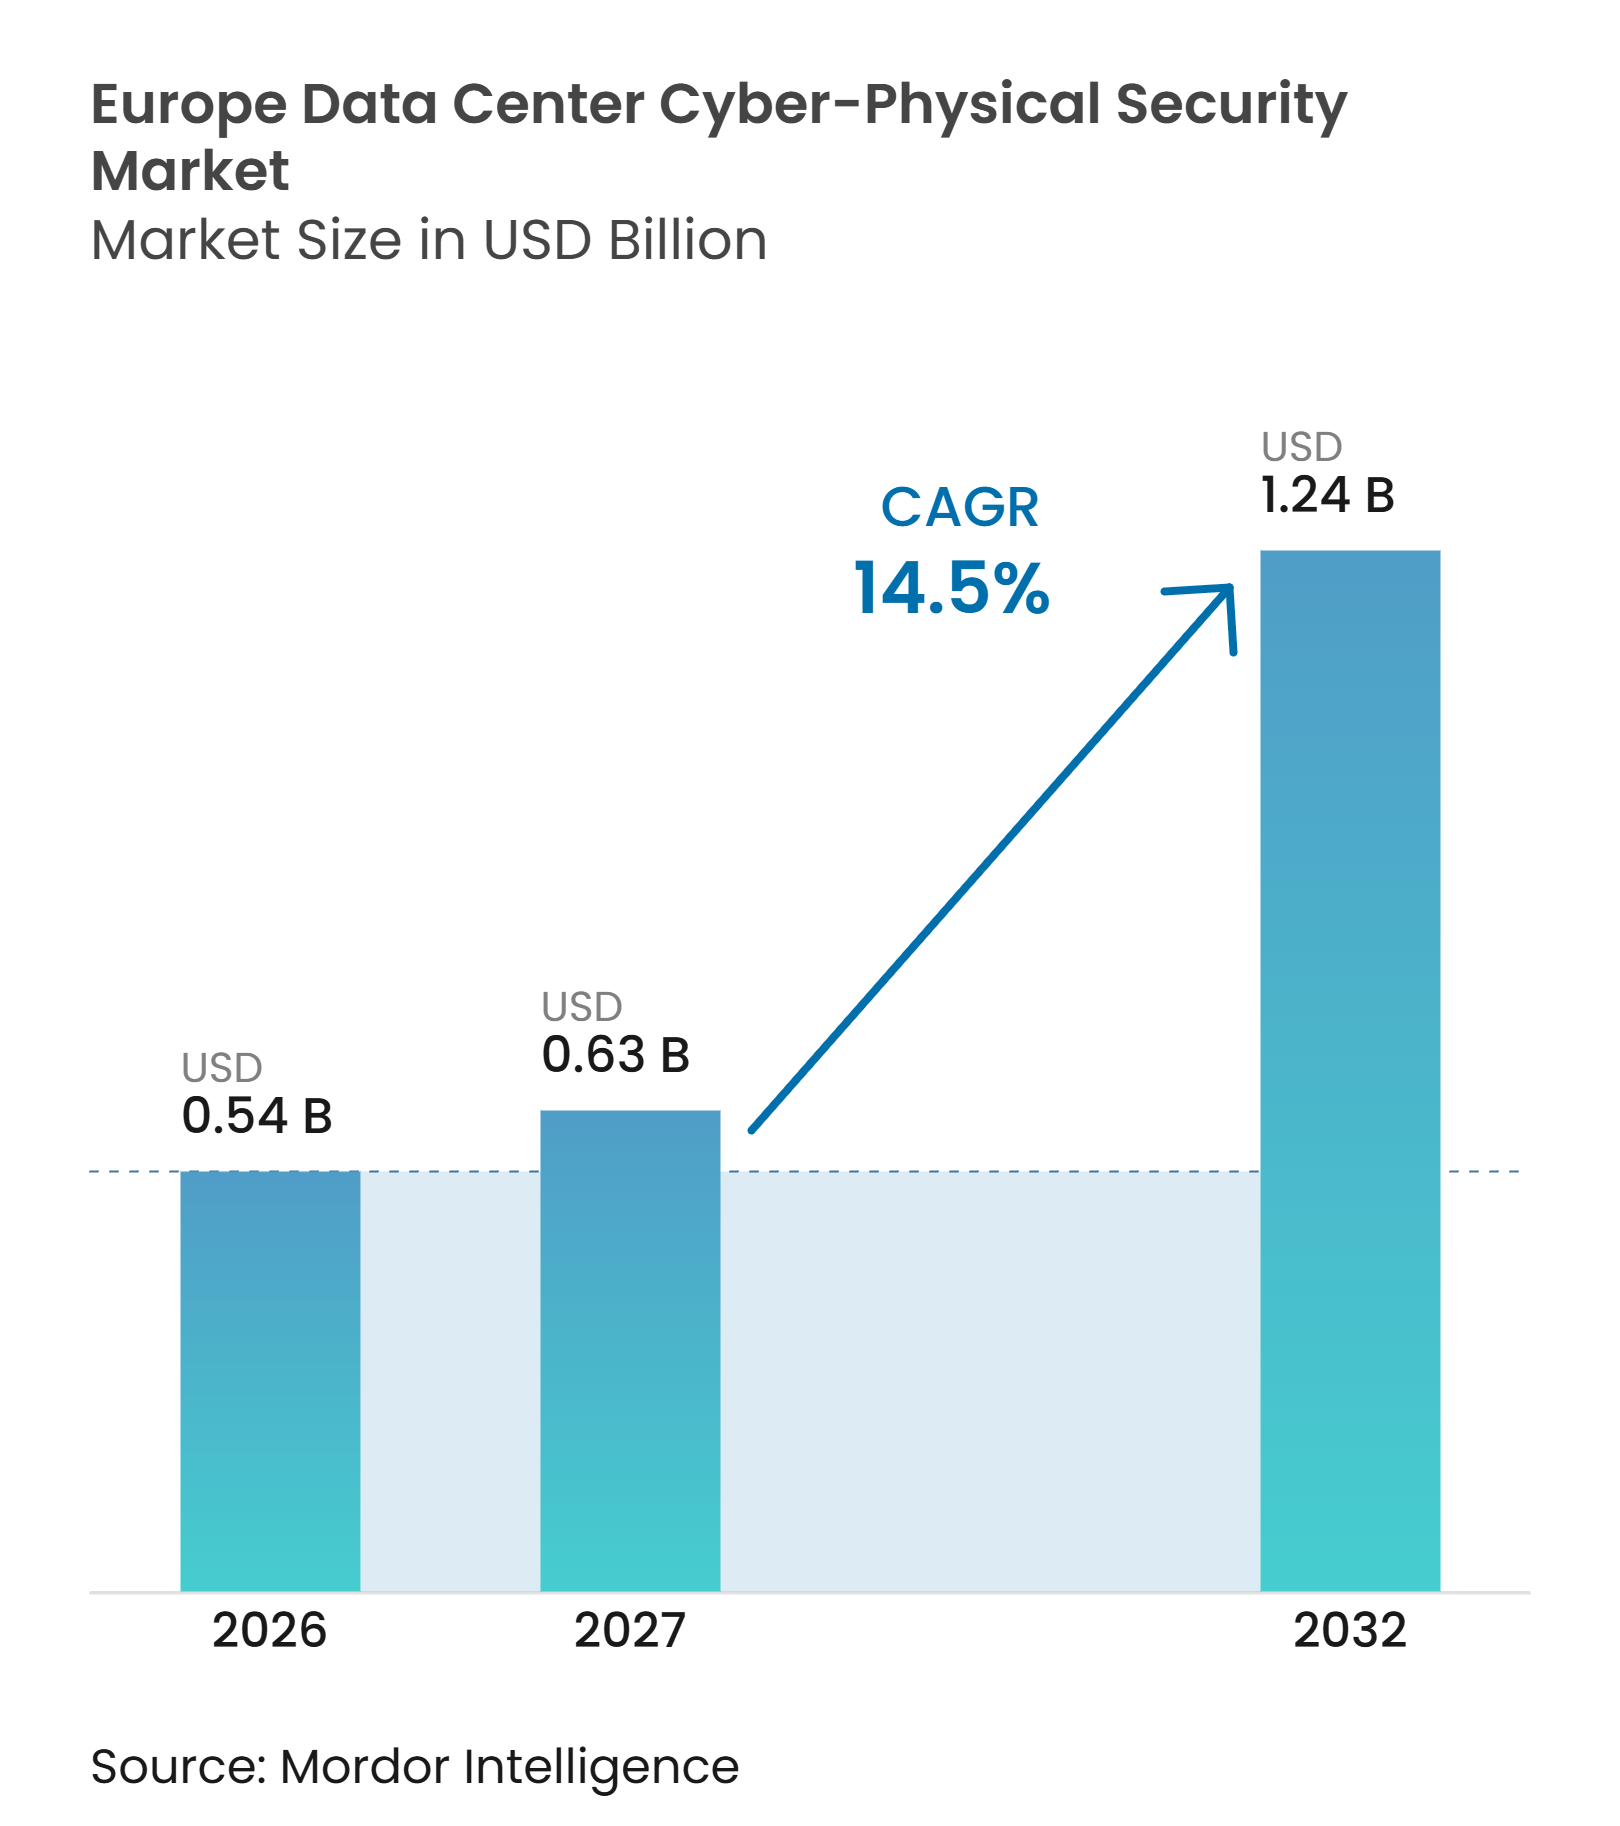
| Taille du marché de l'année de base (2026) | 0.54 Milliards de dollars |
| Taille du Marché (2027) | 0.63 Milliards de dollars |
| Taille du Marché (2032) | 1.24 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.50 % |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché Européen de la Sécurité Cyber-Physique des Centres de Données par Mordor Intelligence
La taille du marché européen de la sécurité cyber-physique des centres de données était évaluée à 0,54 milliard USD en 2026 et devrait croître de 0,63 milliard USD en 2027 pour atteindre 1,24 milliard USD d'ici 2032, à un CAGR de 14,5% pendant la période de prévision (2027-2032). La demande est façonnée par les nouvelles installations hyperscale, de colocation et axées sur l'IA qui nécessitent des systèmes de sécurité intégrés dès la conception du site plutôt qu'ajoutés après l'ouverture. Les exigences réglementaires font également passer la sécurité cyber-physique d'un projet discrétionnaire à une exigence opérationnelle pour de nombreux opérateurs de centres de données. Le marché européen de la sécurité cyber-physique des centres de données évolue vers des plateformes qui combinent les événements réseau, technologie opérationnelle, identité, vidéo et installations dans une vue opérationnelle unique. Cela favorise les fournisseurs capables de prendre en charge la documentation de conformité, l'intégration intersystèmes et la surveillance continue sur plusieurs sites. Les opérateurs font également face à des coûts d'exécution plus élevés dans les installations plus anciennes, où les mises à niveau doivent être réalisées sans interrompre les charges de travail des clients.
Principaux Enseignements du Rapport
- Par type de solution, les Solutions de Sécurité des Réseaux et des Technologies Opérationnelles représentaient 28,12% du marché européen de la sécurité cyber-physique des centres de données en 2026, tandis que les Plateformes de Sécurité Cyber-Physique Unifiées devraient se développer à un CAGR de 16,26% jusqu'en 2032.
- Par couche de sécurité, les Plateformes Intégrées d'Opérations de Sécurité représentaient 32,38% en 2026 et devraient enregistrer un CAGR de 15,92% jusqu'en 2032.
- Par modèle de déploiement, les Solutions Basées sur le Cloud détenaient 64,78% en 2026 et devraient se développer à un CAGR de 15,39% jusqu'en 2032.
- Par type de service, l'Intégration de Systèmes et la Mise en Œuvre représentaient 26,54% du chiffre d'affaires du marché européen de la sécurité cyber-physique des centres de données en 2026, tandis que les Services d'Audit de Sécurité et de Conformité devraient progresser à un CAGR de 16,59% jusqu'en 2032.
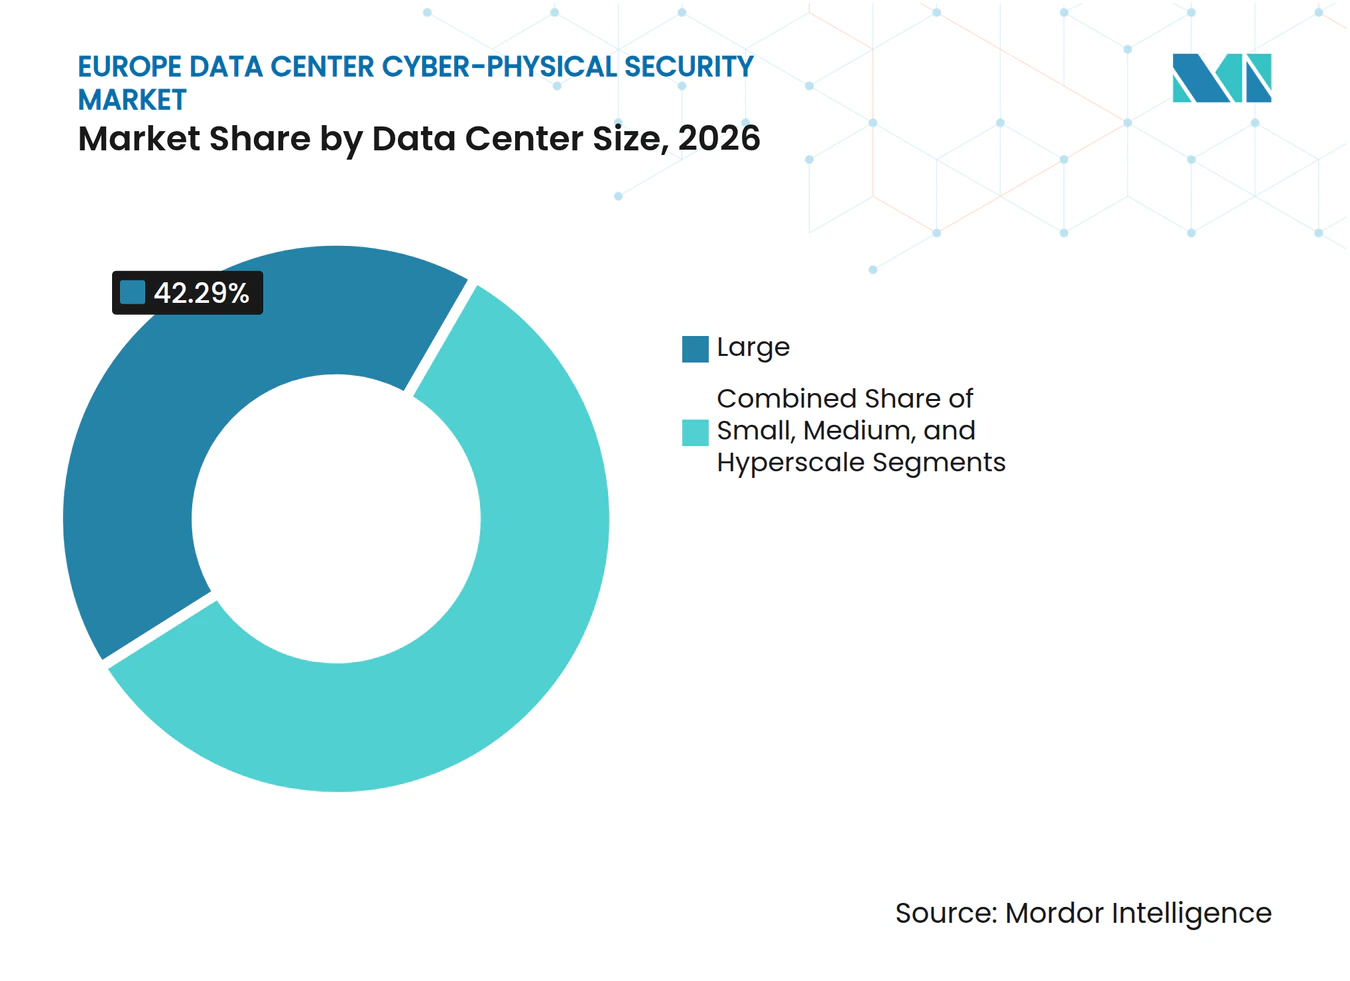
- Par taille de centre de données, les grands centres de données détenaient 42,29% en 2026, tandis que les installations hyperscale devraient se développer à un CAGR de 17,27% jusqu'en 2032.
- Par type de centre de données, les installations de colocation représentaient 41,64% en 2026, tandis que les Fournisseurs de Services Cloud devraient enregistrer un CAGR de 17,38% jusqu'en 2032.
- Par zone géographique, l'Allemagne détenait une part de 38,53% du marché européen de la sécurité cyber-physique des centres de données en 2026, tandis que le Royaume-Uni devrait croître à un CAGR de 16,93% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LA PRÉVISION DU CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Constructions de Centres de Données Hyperscale, de Colocation et d'IA | +3.5% | Allemagne, Royaume-Uni, France, Pays Nordiques | Court terme (≤ 2 ans) |
| Conformité NIS2 pour les Fournisseurs de Services de Centres de Données | +2.8% | UE-27, particulièrement en Allemagne et en Italie | Moyen terme (2-4 ans) |
| Risque Croissant de Rançongiciels et d'Extorsion pour les Infrastructures Numériques Critiques | +2.2% | Allemagne, Royaume-Uni, France, Italie | Court terme (≤ 2 ans) |
| Analyse Vidéo Basée sur l'IA et Surveillance à Distance | +1.8% | Royaume-Uni, Allemagne, France | Moyen terme (2-4 ans) |
| Convergence de l'Identité Physique et de l'Accès Zéro Confiance | +1.3% | Europe, avec des gains précoces sur les sites hyperscale de l'UE | Long terme (≥ 4 ans) |
| Expansion des Centres de Données Edge et de l'Informatique Distribuée | +0.8% | Marchés secondaires en Allemagne, France et Italie | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Les Constructions Hyperscale, IA et de Colocation Redéfinissent le Périmètre de Sécurité
Le marché européen de la sécurité cyber-physique des centres de données bénéficie d'une part plus importante de projets sur terrain vierge, où l'architecture de sécurité peut être spécifiée avant l'installation des équipements critiques. JLL a rapporté que les sites sur terrain vierge représentent 39% du pipeline prévisionnel européen, contre 8% des projets livrés de 2022 à 2025. Il a également rapporté que les campus hyperscale planifiés pour 2026 à 2028 sont situés en moyenne à 175 km des hubs FLAP-D, ce qui laisse les opérateurs sans périmètre, accès ou systèmes de surveillance hérités. L'Association Européenne des Centres de Données a prévu un investissement cumulatif dans les infrastructures de centres de données européens de 176 milliards EUR (193,6 milliards USD) de 2026 à 2031. SoftBank Group Corp. s'est engagé à hauteur de 75 milliards EUR (82,5 milliards USD) pour développer 5 GW de capacité de centres de données IA en France, dont une première phase de 45 milliards EUR (49,5 milliards USD) pour 3,1 GW dans les Hauts-de-France.[1] La loi KRITIS-Dachgesetz allemande place la protection du périmètre, les contrôles d'accès et la surveillance dans les attentes de résilience pour les grandes installations critiques, faisant de ces systèmes une partie intégrante de la conception d'un projet sur terrain vierge.
La Conformité NIS2 Crée un Plancher de Dépenses Obligatoire dans Toute la Région
NIS2 et le Règlement d'Exécution de la Commission (UE) 2024/2690 font de la gestion des risques cyber et physiques une exigence formelle pour les fournisseurs de services de centres de données concernés. Le règlement d'exécution établit plus de 150 contrôles répartis en 13 sections, et son Article 8 lie la disponibilité des services à la notification d'incidents lorsqu'une perturbation dépasse 60 minutes. Cela place la résilience en matière d'alimentation, de refroidissement, d'accès et d'environnement dans la même discussion de gouvernance que la sécurité des réseaux. La loi allemande de mise en œuvre de NIS2 est entrée en vigueur en décembre 2025, tandis que le BSI a fixé au 31 juillet 2026 la date limite d'achèvement de l'enregistrement pour les entités concernées. Les opérateurs qui relèvent également du KRITIS-Dachgesetz doivent gérer des exigences qui se chevauchent en matière d'enregistrement, d'authentification, de zones d'accès et de documentation de résilience. Le Decreto NIS2 italien exige une notification au CSIRT Italia et à l'Agenzia per la Cybersicurezza Nazionale dans les 24 heures pour la notification initiale, 72 heures pour un rapport complet, et 1 mois pour une évaluation finale.
Les Rançongiciels Ciblant les Infrastructures Numériques Critiques Accélèrent les Dépenses de Convergence
Les rançongiciels restent la catégorie d'incidents cyber à court terme la plus significative pour les organisations européennes, selon l'ENISA. Black Kite a enregistré une hausse de 55,1% d'une année sur l'autre des incidents au cours des 4 premiers mois de 2026, atteignant une moyenne de 171 incidents par mois dans 31 pays européens. L'Allemagne, le Royaume-Uni, la France et l'Italie représentaient près de 59% du volume d'incidents européens signalés, et l'Allemagne a enregistré 370 incidents, soit 17,9% du total. Dragos a constaté que de nombreux événements de rançongiciels adjacents aux technologies opérationnelles commencent dans les systèmes informatiques à la frontière entre l'informatique et les technologies opérationnelles plutôt qu'à l'intérieur des protocoles de contrôle industriel. Cela fait de la segmentation du réseau, de la gouvernance des identités et de la surveillance des accès physiques des défenses centrales pour le marché européen de la sécurité cyber-physique des centres de données. Un environnement de gestion de bâtiment compromis peut perturber les salles de serveurs même si l'attaque ne cible pas directement une application SCADA.
L'Analyse Vidéo par IA Fait Évoluer la Surveillance des Centres de Données du Réactif au Prédictif
L'analyse vidéo basée sur l'IA peut identifier le talonnage aux entrées des sas de sécurité, les activités inhabituelles près des baies haute densité, et les événements concomitants de périmètre et d'accréditation que la vidéosurveillance conventionnelle pourrait ne pas identifier sans surveillance continue. La Security Industry Association a noté que les programmes de sécurité des centres de données utilisent de plus en plus ces outils pour renforcer les stratégies de protection physique.[2] Johnson Controls a présenté exacqVision 26.2 et Software House CCURE IQ 3.20 au GSX 2026, combinant vidéo, contrôle d'accès, réponse aux incidents et analyse dans un environnement opérationnel unifié. La société a indiqué que près de 50% des équipes de sécurité physique identifient l'IA comme une priorité technologique clé. L'intégration de Cisco avec Axis Communications prend en charge la gestion des dispositifs vidéo réseau via une couche de sécurité informatique partagée. Ces déploiements peuvent également aider les opérateurs à vérifier les incidents plus rapidement tout en limitant la conservation des images sensibles conformément aux exigences de minimisation des données du RGPD.
Analyse de l'Impact des Freins*
| FREIN | (~) % D'IMPACT SUR LA PRÉVISION DU CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Économie de la Rénovation dans les Installations en Exploitation | -2.1% | Allemagne, Royaume-Uni, France | Moyen terme (2-4 ans) |
| Pénurie de Personnel Qualifié en Intégration Cyber-Physique | -1.6% | UE-27, particulièrement en Allemagne et en France | Moyen terme (2-4 ans) |
| Contraintes du RGPD sur les Données Biométriques et d'Analyse Vidéo | -1.0% | UE-27, notamment en Italie et en Allemagne | Long terme (≥ 4 ans) |
| Volatilité des Délais de Livraison pour les Équipements Électroniques de Sécurité Renforcés | -0.7% | Chaînes d'approvisionnement en Europe | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
L'Économie de la Rénovation dans les Installations en Exploitation Freine la Vitesse de Mise à Niveau
La mise à niveau d'un centre de données de colocation ou d'entreprise en activité coûte plus cher que l'installation de systèmes comparables dans une nouvelle installation. Les équipes doivent travailler autour des exigences de disponibilité continue, coordonner l'accès des locataires au niveau des baies et connecter les nouveaux équipements aux anciens systèmes de gestion de bâtiment qui peuvent ne pas disposer d'interfaces de programmation d'applications standard. Deutsche Rechenzentren a indiqué que ces conditions peuvent prolonger les projets de rénovation de 12 à 24 mois et augmenter les coûts de 2 à 3 fois l'équivalent sur terrain vierge. Les opérateurs de colocation ont également une flexibilité limitée car beaucoup opèrent avec des marges étroites et gèrent des engagements envers les locataires. Les mises à niveau par phases peuvent retarder la posture de sécurité documentée nécessaire pour la préparation aux audits NIS2. Dormakaba a acquis TANlock GmbH en juillet 2025 pour des technologies de verrouillage de baies adaptées aux environnements de rénovation et de nouvelle installation, montrant comment les fournisseurs répondent à cette contrainte.
La Pénurie de Compétences Cyber-Physiques Élargit le Fossé d'Exécution
Le marché européen de la sécurité cyber-physique des centres de données nécessite des professionnels capables de travailler dans les domaines de la technologie opérationnelle, de l'intégration de la sécurité physique et de la cybersécurité. L'ENISA a constaté que 3 organisations d'infrastructures critiques publiques et privées sur 4 interrogées avaient du mal à recruter du personnel en cybersécurité, tandis que la dépense médiane en cybersécurité était de 1,5 million EUR (1,65 million USD) en 2025. Cisco a rapporté que 82% des répondants européens considéraient la pénurie de professionnels qualifiés en cybersécurité comme un défi majeur, et 50% avaient plus de 10 postes non pourvus. Le profil de compétences requis couvre les interfaces de contrôle d'accès, les protocoles réseau de technologies opérationnelles, les plateformes vidéo et les preuves d'audit NIS2. Les cadres existants, tels que le Cadre Européen des Compétences en Cybersécurité de l'ENISA, répondent à une partie de ce besoin mais ne comblent pas le fossé d'intégration. Les intégrateurs spécialisés peuvent donc exiger une prime sur les projets complexes, tandis que les opérateurs hyperscale utilisent de plus en plus des services de sécurité gérés pour soutenir les équipes internes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Solution :
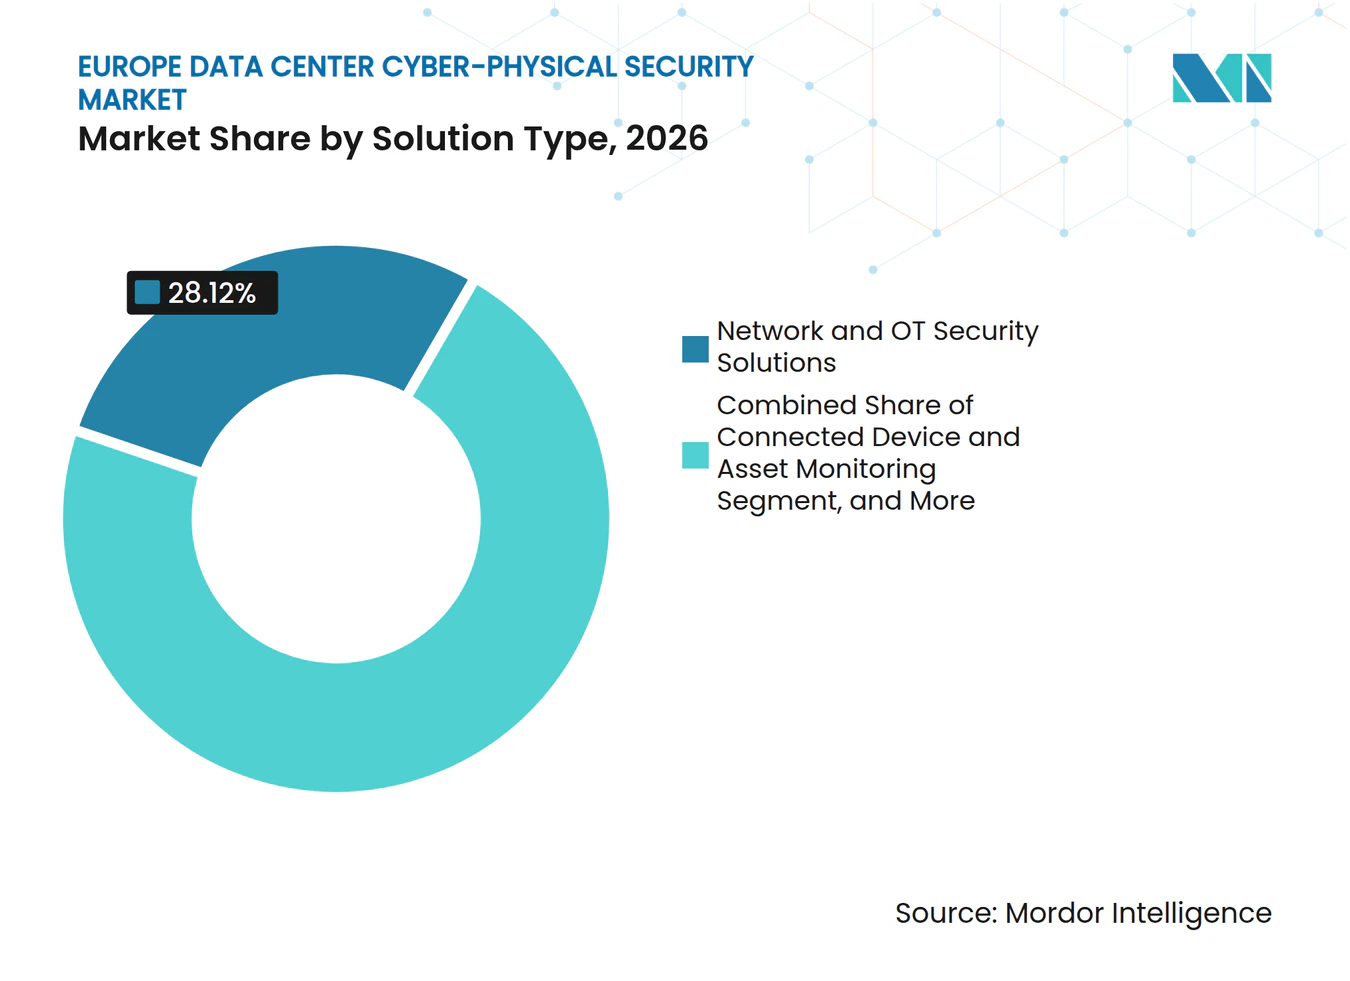
La Sécurité des Réseaux et des Technologies Opérationnelles Occupe la Position la Plus Large Tandis que les Plateformes Unifiées se Développent Plus RapidementLes Solutions de Sécurité des Réseaux et des Technologies Opérationnelles détenaient 28,12% du marché européen de la sécurité cyber-physique des centres de données en 2026. Le segment est soutenu par l'exposition créée là où la gestion de l'alimentation, le chauffage, la ventilation, la climatisation et les contrôles de bâtiment se connectent aux réseaux informatiques d'entreprise. Ces environnements sont souvent gérés par des équipes distinctes avec des priorités technologiques différentes. Dragos a rapporté que les rançongiciels affectant les environnements adjacents aux technologies opérationnelles ciblent généralement les systèmes informatiques frontières plutôt que les piles SCADA profondes. Cela maintient la segmentation du réseau et les voies d'accès protégées au centre des dépenses des opérateurs.
Les Plateformes de Sécurité Cyber-Physique Unifiées devraient se développer à un CAGR de 16,26% jusqu'en 2032. Elles intègrent les données de pare-feu, d'identité, de lecteur d'accès, de caméra et d'événements d'installation dans un seul environnement, ce qui peut améliorer l'examen des incidents et la documentation d'audit. Les Solutions de Surveillance des Appareils et des Actifs Connectés soutiennent la visibilité des équipements dans les installations distribuées. Les Solutions de Corrélation d'Informations et d'Événements de Sécurité fournissent un enregistrement partagé des événements provenant de différentes couches de sécurité. Les Solutions de Gestion des Identités et des Accès, les Services d'Intégration et de Réponse aux Incidents bénéficient également de l'évolution du secteur européen de la sécurité cyber-physique des centres de données vers des systèmes interconnectés.



Par Couche de Sécurité :
Les Plateformes Intégrées d'Opérations de Sécurité Mènent en Termes d'Échelle et d'ExpansionLes Plateformes Intégrées d'Opérations de Sécurité détenaient 32,38% du marché européen de la sécurité cyber-physique des centres de données en 2026, la part la plus élevée parmi les couches de sécurité. Leur position reflète la demande de surveillance consolidée plutôt que de systèmes ponctuels séparés. Une plateforme peut connecter l'accès physique, la vidéo, les alarmes, les conditions du bâtiment et les événements de cybersécurité dans une vue opérationnelle commune. Cela facilite la gestion des incidents impliquant plus d'un domaine de contrôle. Cela donne également aux opérateurs une base plus claire pour démontrer comment les contrôles fonctionnent ensemble.
La même catégorie de plateforme devrait se développer à un CAGR de 15,92% jusqu'en 2032. La norme EN 50600-1:2026 exige des classes de protection physique documentées pour les espaces et les voies des centres de données, couvrant les accès non autorisés, les intrusions, les incendies et les événements environnementaux. Les Systèmes de Contrôle d'Accès Physique et les Systèmes de Vidéosurveillance restent des couches matérielles essentielles. Les Systèmes de Gestion de Bâtiment et de Contrôle des Installations deviennent plus importants car les événements de disponibilité impliquant le refroidissement ou l'alimentation peuvent créer des problèmes de gouvernance à signaler. Les Systèmes de Surveillance Environnementale et des Infrastructures soutiennent cet environnement de contrôle plus large.
Par Modèle de Déploiement :
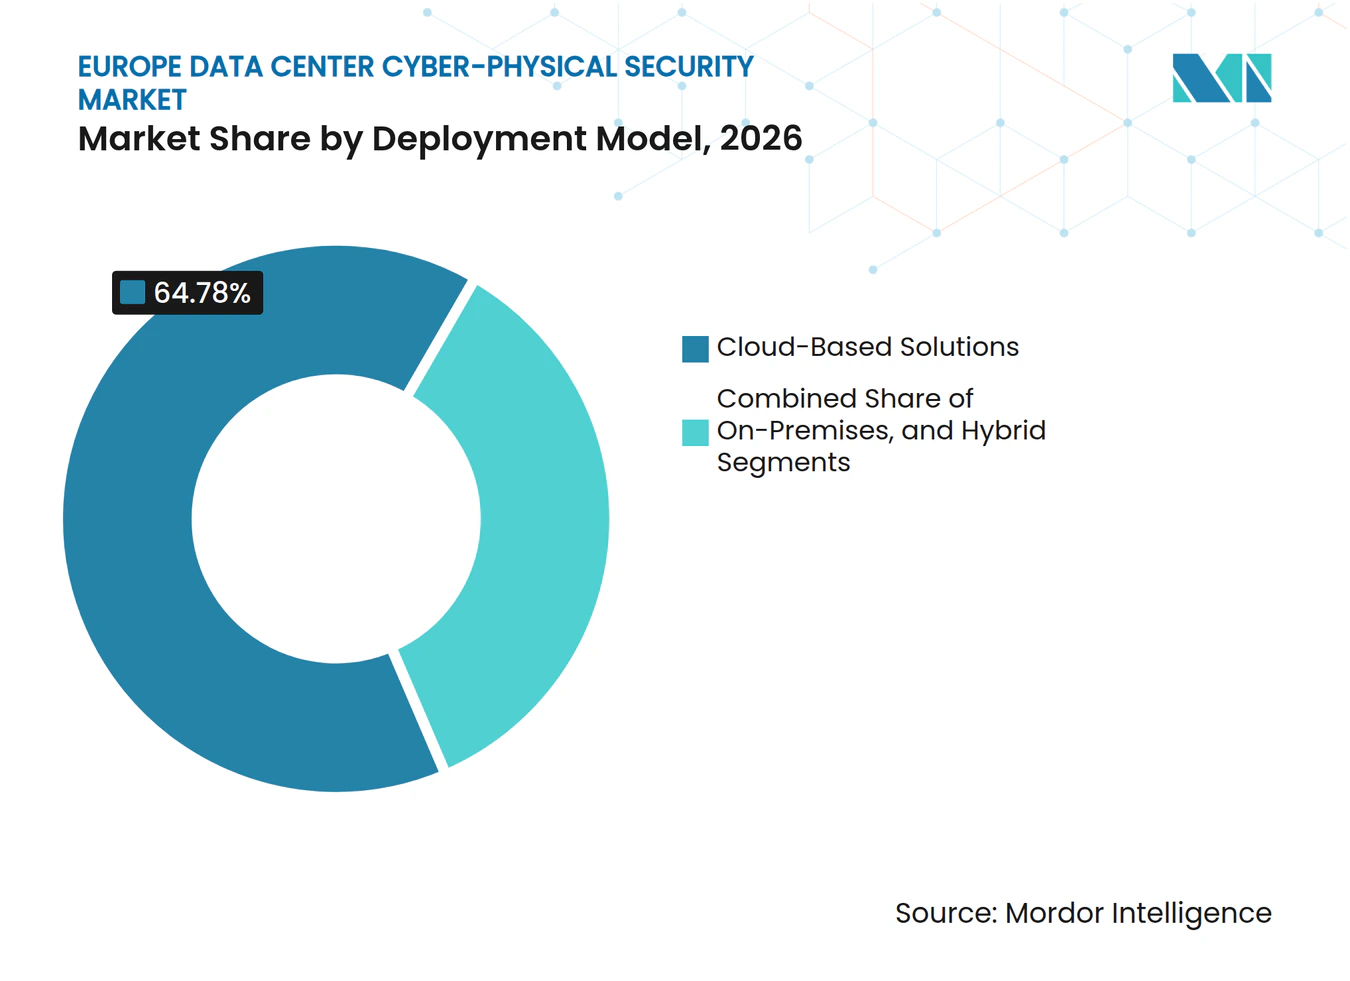
Les Solutions Basées sur le Cloud Mènent par leur Échelle et leur Alignement RéglementaireLes Solutions Basées sur le Cloud commandaient 64,78% de la part du marché européen de la sécurité cyber-physique des centres de données en 2026. Les opérateurs utilisent des plateformes gérées dans le cloud pour appliquer des politiques communes sur plusieurs campus et éviter de maintenir des environnements de gestion séparés sur chaque site. Le modèle est particulièrement utile pour les organisations qui ont besoin de mises à jour logicielles continues et d'une visibilité centralisée des incidents. Il peut également prendre en charge des centres d'opérations de sécurité gérés où les ressources techniques internes sont limitées. La prédominance du déploiement cloud reflète à la fois les besoins d'évolutivité et la demande de procédures opérationnelles standardisées.
Les Solutions Basées sur le Cloud devraient se développer à un CAGR de 15,39% jusqu'en 2032. Genetec a lancé une instance Security Center SaaS hébergée au Royaume-Uni sur Microsoft Azure en février 2026, conçue pour maintenir les données d'événements de sécurité physique dans les frontières du Royaume-Uni.[3] Les Solutions Sur Site restent pertinentes là où les opérateurs utilisent des systèmes à espace d'air ou gèrent des charges de travail hautement classifiées. Les Solutions Hybrides offrent une voie de transition pour les sites existants qui ne peuvent pas déplacer tous les systèmes à la fois. Le besoin continu de résidence des données, de préparation aux rapports et de mises à jour régulières soutient l'adoption du cloud sans éliminer les systèmes sur site.

Par Type de Service :
L'Intégration de Systèmes Mène Tandis que l'Audit de Conformité s'AccélèreL'Intégration de Systèmes et la Mise en Œuvre représentaient 26,54% du marché européen de la sécurité cyber-physique des centres de données en 2026. Les déploiements multicouches nécessitent des spécialistes pour connecter les caméras, les systèmes d'accès, les contrôles réseau, les alarmes, les verrous de baies et l'infrastructure de gestion de bâtiment. Convergint Technologies a livré une solution de sécurité pour un centre de données hyperscale à Francfort en septembre 2026, couvrant la vidéosurveillance, l'authentification biométrique, la technologie anti-talonnage, la gestion des clés, les verrous d'armoires et la surveillance des alarmes dans les salles actives. Le projet illustre la coordination requise lorsqu'un système est déployé sans interrompre les opérations en direct. Il montre également pourquoi la capacité d'intégration reste un critère d'achat majeur.
Les Services d'Audit de Sécurité et de Conformité devraient progresser à un CAGR de 16,59% jusqu'en 2032. Les entités essentielles peuvent faire l'objet d'audits réguliers par les autorités nationales, tandis que les entités importantes peuvent être inspectées lorsque des preuves de non-conformité apparaissent. Les services de Surveillance et de Détection Gérées aident les opérateurs à faire face aux pénuries de personnel. Les services de Réponse aux Incidents et de Rétablissement fournissent un soutien spécialisé après un événement. L'Évaluation des Risques Cyber-Physiques reste également pertinente car les sites hyperscale sur terrain vierge nécessitent des modèles de menaces spécifiques à l'emplacement avant la sélection des équipements de sécurité.
Par Taille de Centre de Données :
Les Grandes Installations Mènent Tandis que les Installations Hyperscale Affichent le Taux le Plus ÉlevéLes grands centres de données représentaient 42,29% du marché européen de la sécurité cyber-physique des centres de données en 2026. Le segment est ancré par les installations de colocation établies à Francfort, Londres, Amsterdam et Paris. Les sites matures nécessitent une maintenance récurrente, des programmes de renouvellement et des mises à niveau de conformité. Leurs programmes de sécurité doivent protéger l'infrastructure des locataires tout en maintenant une disponibilité permanente. Cela génère une demande récurrente pour des systèmes intégrés et des services de mise en œuvre.
Les installations hyperscale devraient se développer à un CAGR de 17,27% jusqu'en 2032, le taux le plus élevé parmi les niveaux de taille de centres de données. JLL a documenté 453 MW de livraison annuelle prévisionnelle sur les marchés européens pour 2026, soit près de 3 fois le taux de 2020. Les sites hyperscale sur terrain vierge peuvent intégrer des contrôles de périmètre, de baies, d'installations et de réseau dès la phase de conception initiale. Les petits et moyens centres de données continuent de contribuer à la demande par le biais de déploiements nationaux et distribués. Leurs exigences favorisent des conceptions de sécurité adaptées aux coûts qui offrent tout de même une visibilité centralisée.
Par Type de Centre de Données :
La Colocation Mène Tandis que les Fournisseurs de Services Cloud se Développent le Plus RapidementLes installations de colocation représentaient 41,64% du marché européen de la sécurité cyber-physique des centres de données en 2026. Leur position dominante suit le rôle établi des fournisseurs de colocation dans les emplacements FLAP-D matures. Ces opérateurs doivent sécuriser les bâtiments partagés, les cages des clients, les espaces communs et les infrastructures critiques. Ils ont également besoin d'enregistrements d'accès et d'incidents prêts pour l'audit pour une base de locataires variée. Cela rend les contrôles physiques et cyber étroitement liés dans les opérations quotidiennes.
Les Fournisseurs de Services Cloud devraient enregistrer un CAGR de 17,38% jusqu'en 2032. Les charges de travail IA sont concentrées dans les installations cloud, et les contrôles de sécurité liés à NIS2 s'appliquent aux fournisseurs de services cloud ainsi qu'aux opérateurs de colocation traditionnels. Les centres de données d'entreprise et Edge représentent la troisième catégorie. Les recherches de JLL présentées à Capacity Europe 2026 ont révélé que les charges de travail d'inférence attirent les ressources de calcul vers des emplacements situés à 100-150 km des utilisateurs finaux. FiberCop construit plus de 100 centres de données Edge à partir d'échanges de télécommunications italiens reconvertis, tandis que Telefónica a étendu son réseau à 17 centres de données Edge en Espagne en 2026.
Analyse Géographique
L'Allemagne détenait 38,53% de la part du marché européen de la sécurité cyber-physique des centres de données en 2026. La base de centres de données de Francfort et le taux d'inoccupation de 3,1% à mi-2026 reflètent la densité des infrastructures numériques critiques dans le pays. La loi allemande BSIG est entrée en vigueur en décembre 2025, et le KRITIS-Dachgesetz a suivi le 29 janvier 2026. Les cadres relient la gouvernance de la cybersécurité aux mesures de résilience physique telles que la sécurité du périmètre, le contrôle d'accès, la surveillance et la détection, et le BSI a fixé au 31 juillet 2026 la date limite d'achèvement de l'enregistrement pour les entités concernées. L'Allemagne a également enregistré 370 incidents de rançongiciels entre janvier 2025 et avril 2026, soit 17,9% de l'activité européenne, ce qui soutient la demande de capacités intégrées de détection et de réponse.
Le Royaume-Uni devrait se développer à un CAGR de 16,93% jusqu'en 2032, le taux géographique le plus rapide du marché européen de la sécurité cyber-physique des centres de données. La croissance est soutenue par les investissements dans les centres de données IA et les exigences de souveraineté des données post-Brexit. Cyble a rapporté que le Royaume-Uni s'est classé comme le pays européen le plus attaqué par les rançongiciels au premier trimestre 2026. L'instance cloud hébergée au Royaume-Uni de Genetec montre que les fournisseurs répondent avec une infrastructure de sécurité hébergée régionalement. Le déploiement permet aux organisations britanniques et européennes de stocker les données d'événements de sécurité physique dans les frontières nationales du Royaume-Uni et prend en charge des plateformes qui unissent les contrôles de résidence des données avec la gestion opérationnelle de la sécurité.
La France offre une opportunité à plus long terme car les projets de capacité IA créent de nouvelles exigences d'approvisionnement en sécurité. L'engagement de SoftBank de 75 milliards EUR (82,5 milliards USD) pour 5 GW de capacité de centres de données IA français fournit un pipeline substantiel de projets sur terrain vierge. L'Italie est façonnée par le cadre Decreto NIS2, et son autorité de protection des données a émis une limitation provisoire en septembre 2025 concernant le traitement des données biométriques dans un système de reconnaissance faciale aéroportuaire. Cette action indique les contrôles rigoureux nécessaires lorsque des modèles biométriques stockés de manière centralisée sont utilisés en vertu de l'Article 9 du RGPD et crée un environnement plus contraint pour les déploiements d'authentification faciale que le modèle allemand.
Paysage Concurrentiel
Concentration du Marché
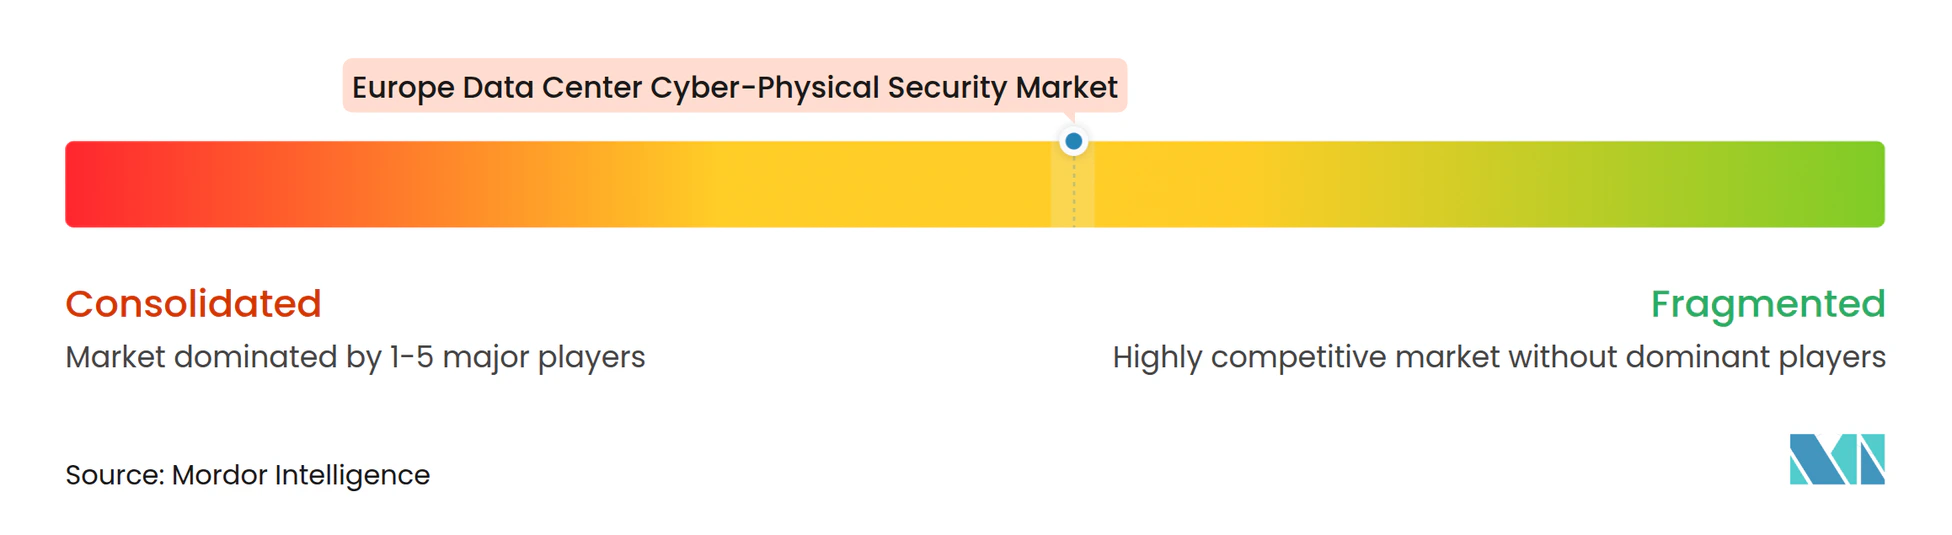
Le marché européen de la sécurité cyber-physique des centres de données est modérément fragmenté, avec Johnson Controls, Honeywell, Schneider Electric, Genetec et Cisco détenant des bases installées significatives et des fournisseurs spécialisés détenant une expertise dans des couches technologiques sélectionnées. La concurrence dépend de la capacité de la plateforme, de la capacité de livraison locale, des certifications et de la capacité à soutenir des projets complexes sur des sites en activité. Le marché européen de la sécurité cyber-physique des centres de données comprend également des intégrateurs qui coordonnent les déploiements multi-fournisseurs pour les opérateurs. Cette structure permet aux fournisseurs établis et aux fournisseurs spécialisés de se concurrencer dans différentes parties de la pile de sécurité.
Les acquisitions ciblées ont été une voie clé pour renforcer l'expertise en centres de données. dormakaba a acquis TANlock GmbH en juillet 2025 pour ajouter des verrous de baies, des modules d'authentification et des lecteurs IP pour les déploiements d'infrastructures critiques. ASSA ABLOY a acquis Kentix GmbH en octobre 2025 pour élargir son portefeuille de Solutions Numériques et d'Accès dans le segment des centres de données EMEIA. Convergint Technologies se distingue par son expertise en livraison pour les systèmes multi-fournisseurs dans les installations hyperscale en activité. Milestone Systems, Genetec et Avigilon, une société de Motorola Solutions, se concurrencent dans les plateformes de gestion vidéo et de sécurité physique unifiée, tandis que l'approche d'architecture ouverte et hybride de Genetec soutient l'adoption progressive du cloud.
Un fossé de capacité subsiste là où la sécurité des réseaux de technologies opérationnelles rencontre la gouvernance des accès physiques, car les fournisseurs de sécurité physique peuvent avoir des capacités limitées de surveillance des technologies opérationnelles tandis que les fournisseurs axés sur l'informatique étendent leurs offres vers la corrélation des événements physiques. L'intégration de Cisco avec Axis Communications connecte la gestion vidéo réseau avec une couche de gestion de la sécurité informatique. Schneider Electric et NVIDIA ont annoncé en juin 2025 une collaboration sur les solutions EcoStruxure pour les centres de données IA, incluant des modules modulaires et des baies compatibles NVIDIA. L'obligation de signalement des vulnérabilités actives et des incidents graves de la Loi sur la Résilience Cyber, entrée en vigueur le 11 septembre 2026, accroît le contrôle de la chaîne d'approvisionnement pour les fabricants de caméras et de matériel de contrôle d'accès, tandis que Securitas Technology s'est associé à Rohde and Schwarz en 2025 pour ajouter le contrôle du personnel par ondes millimétriques à son offre pour les centres de données.
Leaders du Secteur Européen de la Sécurité Cyber-Physique des Centres de Données
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Schneider Electric SE
-
Bosch Sicherheitssysteme GmbH
-
ASSA ABLOY AB
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché Européen de la Sécurité Cyber-Physique des Centres de Données Entreprises couvertes dans ce rapport
- Johnson Controls International plc
- Honeywell International Inc.
- Schneider Electric SE
- Bosch Sicherheitssysteme GmbH
- ASSA ABLOY AB
- Axis Communications AB
- Securitas Technology AB
- Convergint Technologies LLC
- Milestone Systems A/S
- Cisco Systems, Inc.
- ABB Ltd.
- Pelco Inc. (Motorola Solutions, Inc.)
- dormakaba Holding AG
- Genetec Inc.
- G4S plc
- ADT Inc.
- HID Global Corporation
- Avigilon Corporation (Motorola Solutions, Inc.)
- Hangzhou Hikvision Digital Technology Co., Ltd.
- Zhejiang Dahua Technology Co., Ltd.
Développements industriels récents dans Marché Européen de la Sécurité Cyber-Physique des Centres de Données
- Octobre 2026 : L'obligation de signalement des vulnérabilités actives et des incidents graves de la Loi sur la Résilience Cyber de l'UE est entrée en vigueur le 11 septembre 2026, obligeant tous les fabricants de produits comportant des éléments numériques, y compris les caméras de sécurité et le matériel de contrôle d'accès, à signaler les vulnérabilités activement exploitées et les incidents graves à l'ENISA et aux autorités nationales compétentes, relevant considérablement la barre de conformité pour les fournisseurs de matériel approvisionnant l'infrastructure de sécurité des centres de données européens.
- Septembre 2026 : Convergint Technologies a livré une solution de sécurité physique complexe pour un centre de données hyperscale confidentiel à Francfort, en Allemagne, comprenant la vidéosurveillance d'entreprise, l'authentification biométrique, la technologie anti-talonnage, la gestion intelligente des clés, les verrous d'armoires de serveurs et la surveillance des alarmes dans plusieurs salles de données actives, démontrant l'échelle et la complexité multicouche des contrats d'intégration de sécurité hyperscale européens.
- Septembre 2026 : Johnson Controls a présenté exacqVision 26.2, Software House C•CURE IQ 3.20 et des Services Gérés étendus au GSX 2026, positionnant l'analyse vidéo basée sur l'IA et les opérations de sécurité unifiées pour les environnements à mission critique, y compris les centres de données. La société a cité que près de 50% des équipes de sécurité physique identifient l'IA comme une priorité technologique clé.
- Mai 2026 : SoftBank Group Corp. s'est engagé à hauteur de 75 milliards EUR (82,5 milliards USD) pour développer 5 GW de capacité de centres de données IA en France, avec une première phase de 45 milliards EUR (49,5 milliards USD) pour 3,1 GW dans la région des Hauts-de-France, annoncé lors du sommet Choose France. Cela représente l'un des plus grands engagements d'investissement dans les infrastructures IA de l'histoire européenne et crée un pipeline d'approvisionnement en sécurité sur terrain vierge sur plusieurs années.
Périmètre du Rapport sur le Marché Européen de la Sécurité Cyber-Physique des Centres de Données
Le Marché Européen de la Sécurité Cyber-Physique des Centres de Données couvre les revenus provenant des solutions et services de sécurité cyber-physique déployés dans les centres de données en Allemagne, au Royaume-Uni, en France, en Italie et dans d'autres pays européens. Le marché est façonné par des réglementations strictes en matière de protection des données et d'infrastructures critiques, des exigences de gouvernance de la confidentialité et des données biométriques, et la demande croissante d'opérations de sécurité intégrées et de surveillance de la sécurité des technologies opérationnelles.
Le Rapport sur le Marché Européen de la Sécurité Cyber-Physique des Centres de Données est Segmenté par Type de Solution (Plateformes de Sécurité Cyber-Physique Unifiées, Solutions de Surveillance des Appareils et des Actifs Connectés, Solutions de Corrélation d'Informations et d'Événements de Sécurité, Solutions de Sécurité des Réseaux et des Technologies Opérationnelles, Solutions de Gestion des Identités et des Accès, et Services d'Intégration et de Réponse aux Incidents), Couche de Sécurité (Systèmes de Contrôle d'Accès Physique, Systèmes de Vidéosurveillance, Systèmes de Gestion de Bâtiment et de Contrôle des Installations, Systèmes de Surveillance Environnementale et des Infrastructures, et Plateformes Intégrées d'Opérations de Sécurité), Modèle de Déploiement (Solutions Sur Site, Solutions Basées sur le Cloud, et Solutions Hybrides), Type de Service (Évaluation des Risques Cyber-Physiques, Intégration de Systèmes et Mise en Œuvre, Surveillance et Détection Gérées, Réponse aux Incidents et Rétablissement, et Services d'Audit de Sécurité et de Conformité), Taille du Centre de Données (Petit, Moyen, Grand et Hyperscale), Type de Centre de Données (Colocation, Fournisseurs de Services Cloud (FSC), et Entreprise / Edge), et Pays (Allemagne, Royaume-Uni, France, Italie, et Reste de l'Europe). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Plateformes de Sécurité Cyber-Physique Unifiées |
| Solutions de Surveillance des Appareils et des Actifs Connectés |
| Solutions de Corrélation d'Informations et d'Événements de Sécurité |
| Solutions de Sécurité des Réseaux et des Technologies Opérationnelles |
| Solutions de Gestion des Identités et des Accès |
| Services d'Intégration et de Réponse aux Incidents |
| Systèmes de Contrôle d'Accès Physique |
| Systèmes de Vidéosurveillance |
| Systèmes de Gestion de Bâtiment et de Contrôle des Installations |
| Systèmes de Surveillance Environnementale et des Infrastructures |
| Plateformes Intégrées d'Opérations de Sécurité |
| Solutions Sur Site |
| Solutions Basées sur le Cloud |
| Solutions Hybrides |
| Évaluation des Risques Cyber-Physiques |
| Intégration de Systèmes et Mise en Œuvre |
| Surveillance et Détection Gérées |
| Réponse aux Incidents et Rétablissement |
| Services d'Audit de Sécurité et de Conformité |
| Petit |
| Moyen |
| Grand |
| Hyperscale |
| Colocation |
| Fournisseurs de Services Cloud (FSC) |
| Entreprise / Edge |
| Allemagne |
| Royaume-Uni |
| France |
| Italie |
| Reste de l'Europe |
| Par Type de Solution | Plateformes de Sécurité Cyber-Physique Unifiées |
| Solutions de Surveillance des Appareils et des Actifs Connectés | |
| Solutions de Corrélation d'Informations et d'Événements de Sécurité | |
| Solutions de Sécurité des Réseaux et des Technologies Opérationnelles | |
| Solutions de Gestion des Identités et des Accès | |
| Services d'Intégration et de Réponse aux Incidents | |
| Par Couche de Sécurité | Systèmes de Contrôle d'Accès Physique |
| Systèmes de Vidéosurveillance | |
| Systèmes de Gestion de Bâtiment et de Contrôle des Installations | |
| Systèmes de Surveillance Environnementale et des Infrastructures | |
| Plateformes Intégrées d'Opérations de Sécurité | |
| Par Modèle de Déploiement | Solutions Sur Site |
| Solutions Basées sur le Cloud | |
| Solutions Hybrides | |
| Par Type de Service | Évaluation des Risques Cyber-Physiques |
| Intégration de Systèmes et Mise en Œuvre | |
| Surveillance et Détection Gérées | |
| Réponse aux Incidents et Rétablissement | |
| Services d'Audit de Sécurité et de Conformité | |
| Par Taille de Centre de Données | Petit |
| Moyen | |
| Grand | |
| Hyperscale | |
| Par Type de Centre de Données | Colocation |
| Fournisseurs de Services Cloud (FSC) | |
| Entreprise / Edge | |
| Par Pays | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe |
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché européen de la sécurité cyber-physique des centres de données ?
La taille du marché européen de la sécurité cyber-physique des centres de données était évaluée à 0,54 milliard USD en 2026 et devrait croître de 0,63 milliard USD en 2027 pour atteindre 1,24 milliard USD d'ici 2032, à un CAGR de 14,50% pendant la période de prévision (2027-2032).
Quel type de solution est en tête du secteur européen de la sécurité cyber-physique des centres de données ?
Les Solutions de Sécurité des Réseaux et des Technologies Opérationnelles mènent avec une part de 28,12% en 2026. Les Plateformes de Sécurité Cyber-Physique Unifiées devraient se développer le plus rapidement à un CAGR de 16,26% jusqu'en 2032.
Pourquoi les opérateurs de centres de données augmentent-ils leurs dépenses en sécurité cyber-physique ?
Les nouvelles installations IA et hyperscale, les obligations liées à NIS2, l'exposition aux rançongiciels et les exigences de surveillance intégrée augmentent la demande.
Quel modèle de déploiement détient la plus grande part ?
Les Solutions Basées sur le Cloud mènent avec 64,78% en 2026 et devraient enregistrer un CAGR de 15,39% jusqu'en 2032.
Quel pays mène la demande européenne ?
L'Allemagne mène avec 38,53% en 2026, soutenue par son grand hub de Francfort, les exigences réglementaires et l'exposition élevée aux rançongiciels.
Quel est le type d'installation à la croissance la plus rapide ?
Les Fournisseurs de Services Cloud devraient progresser à un CAGR de 17,38% jusqu'en 2032, soutenus par la concentration des charges de travail IA et les exigences de conformité.