
Tamaño y Participación del Mercado de Seguridad Ciberfísica de Centros de Datos en Europa
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Período de Datos Pronosticados | 2027 - 2032 |
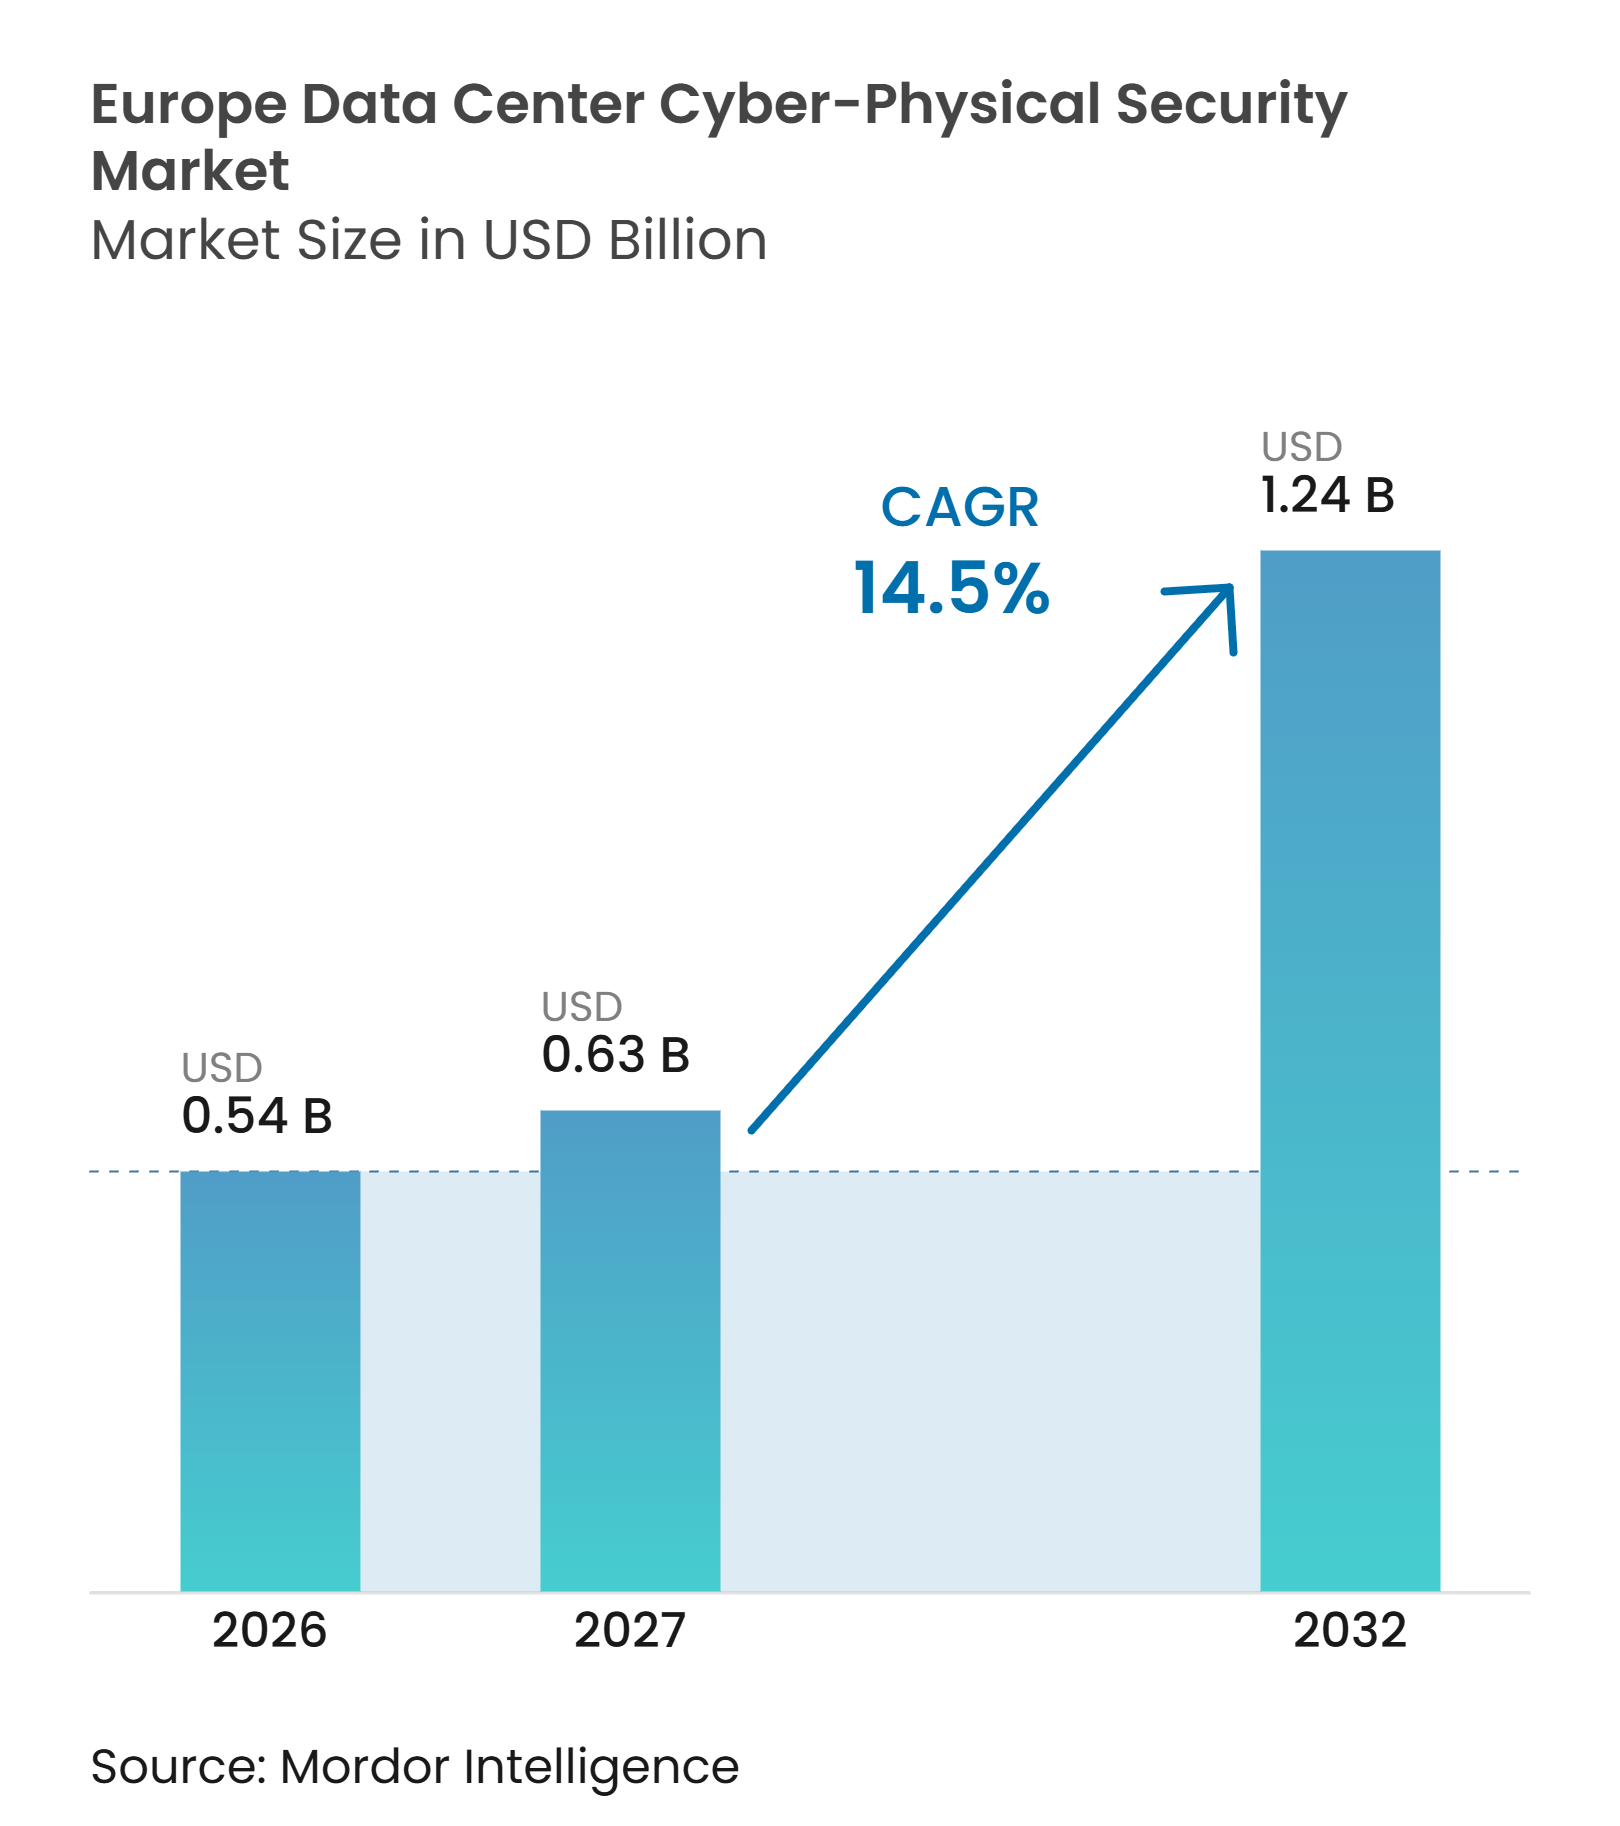
| Tamaño del mercado en el año base (2026) | 0.54 Mil millones de dólares |
| Tamaño del Mercado (2027) | 0.63 Mil millones de dólares |
| Tamaño del Mercado (2032) | 1.24 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.50 % |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad Ciberfísica de Centros de Datos en Europa por Mordor Intelligence
El tamaño del mercado de seguridad ciberfísica de centros de datos en Europa fue valorado en 0,54 mil millones de USD en 2026 y se estima que crecerá desde 0,63 mil millones de USD en 2027 hasta alcanzar 1,24 mil millones de USD en 2032, a un CAGR del 14,5% durante el período de pronóstico (2027-2032). La demanda está siendo moldeada por nuevas instalaciones de hiperescala, colocación y enfocadas en inteligencia artificial que necesitan sistemas de seguridad diseñados en el sitio en lugar de añadidos tras su apertura. Los requisitos regulatorios también están convirtiendo la seguridad ciberfísica de un proyecto discrecional a un requisito operativo para muchos operadores de centros de datos. El mercado de seguridad ciberfísica de centros de datos en Europa está evolucionando hacia plataformas que combinan eventos de red, tecnología operacional, identidad, video e instalaciones en una única vista operativa. Esto favorece a los proveedores que pueden respaldar la documentación de cumplimiento, la integración entre sistemas y el monitoreo continuo en múltiples sitios. Los operadores también enfrentan mayores costos de ejecución en instalaciones más antiguas, donde las actualizaciones deben completarse sin interrumpir las cargas de trabajo de los clientes.
Conclusiones Clave del Informe
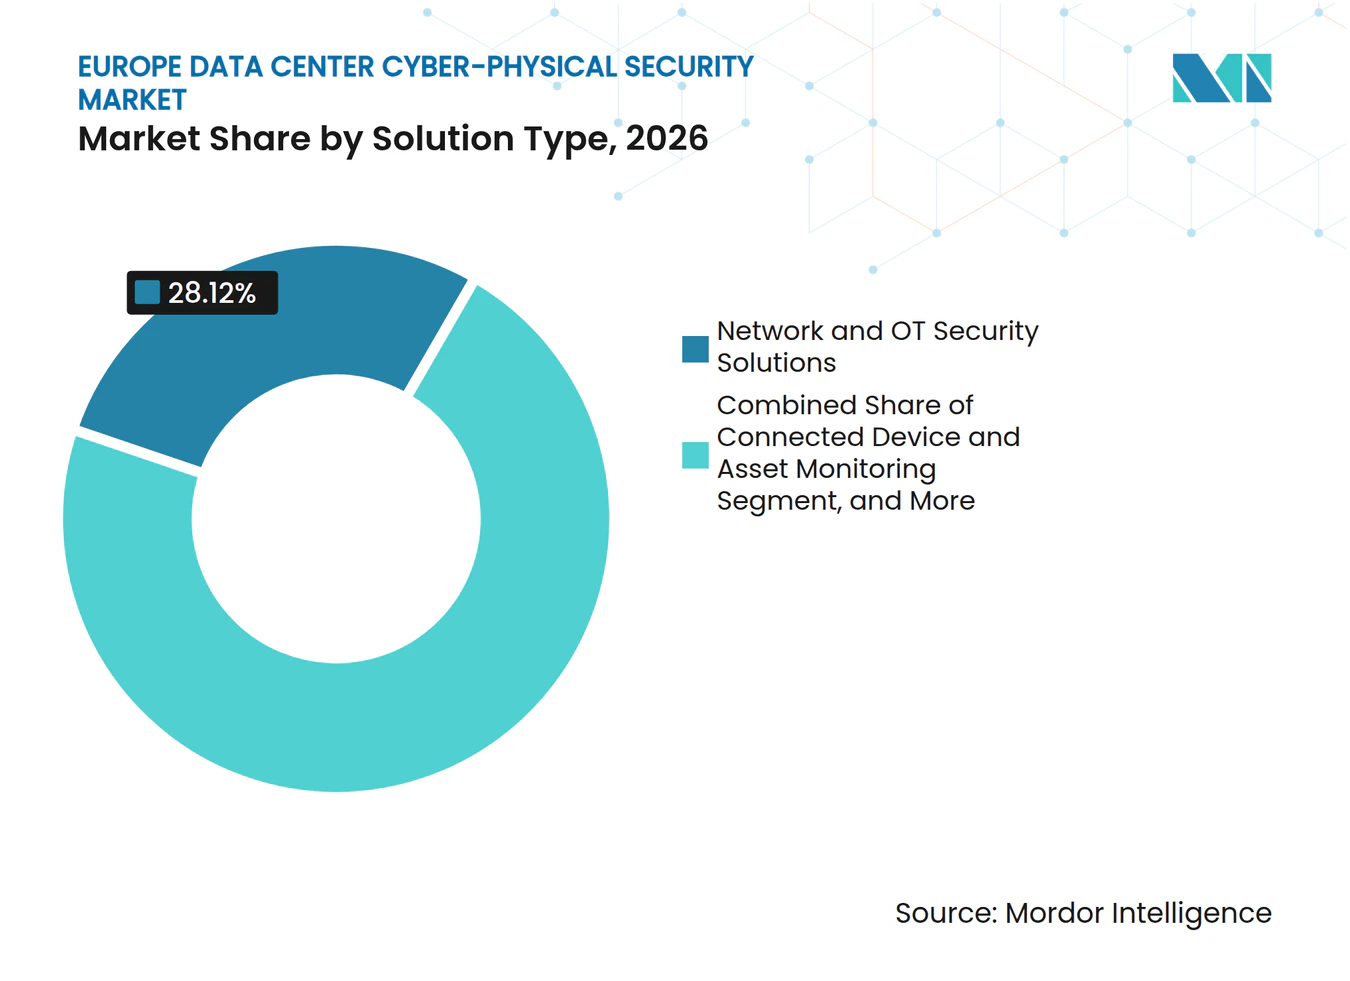
- Por tipo de solución, las Soluciones de Seguridad de Redes y Tecnología Operacional representaron el 28,12% del mercado de seguridad ciberfísica de centros de datos en Europa en 2026, mientras que las Plataformas de Seguridad Ciberfísica Unificada se proyectan para expandirse a un CAGR del 16,26% hasta 2032.
- Por capa de seguridad, las Plataformas Integradas de Operaciones de Seguridad representaron el 32,38% en 2026 y se proyecta que registren un CAGR del 15,92% hasta 2032.
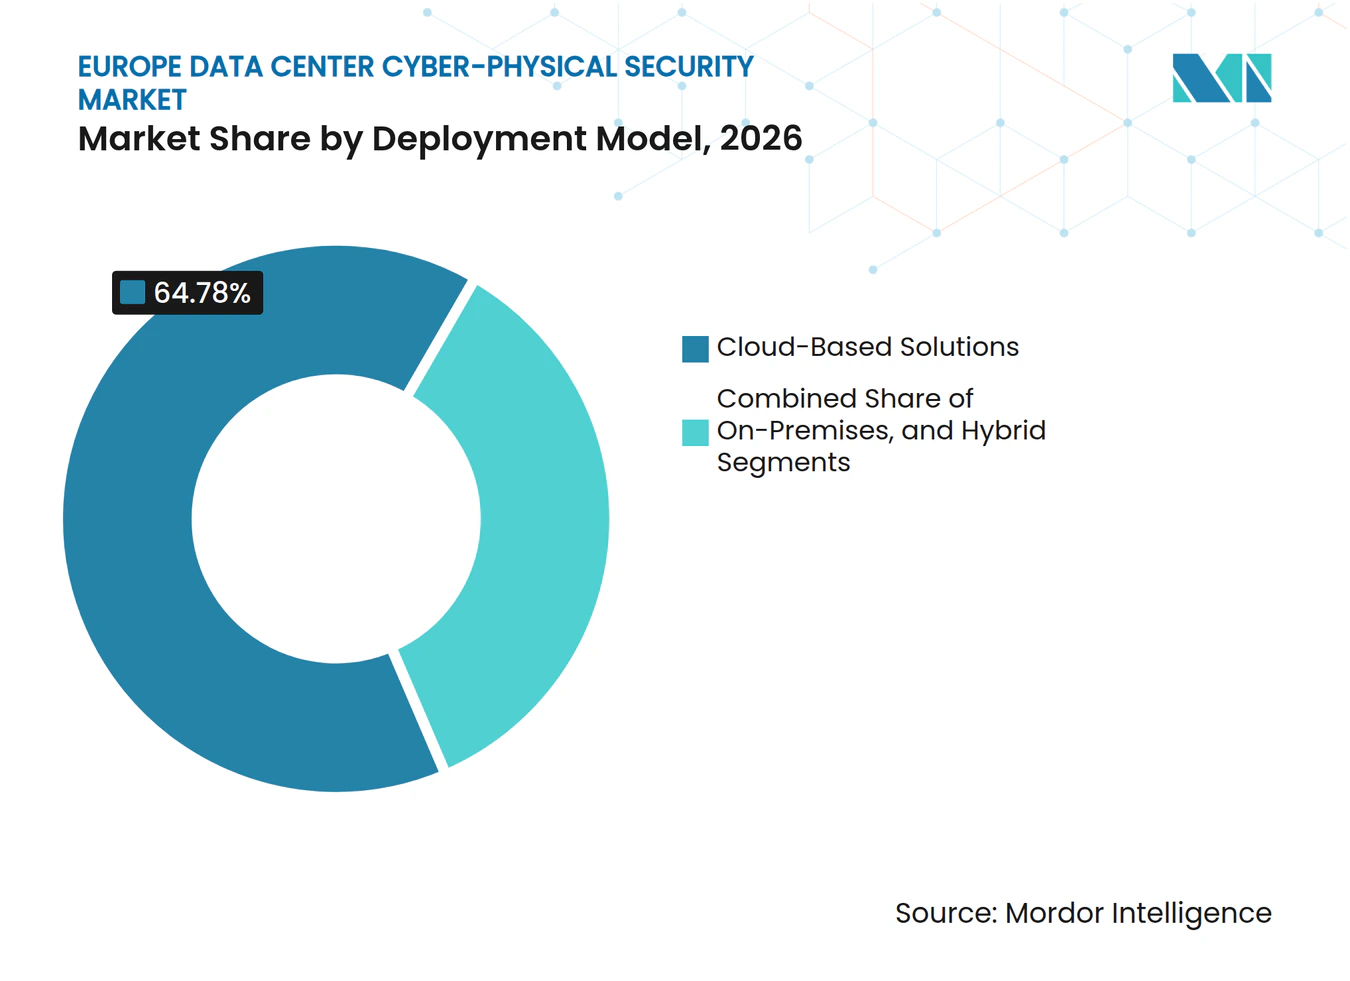
- Por modelo de implementación, las Soluciones Basadas en la Nube mantuvieron el 64,78% en 2026 y se espera que se expandan a un CAGR del 15,39% hasta 2032.
- Por tipo de servicio, la Integración de Sistemas e Implementación representó el 26,54% de los ingresos del mercado de seguridad ciberfísica de centros de datos en Europa en 2026, mientras que los Servicios de Auditoría de Seguridad y Cumplimiento se proyectan para avanzar a un CAGR del 16,59% hasta 2032.
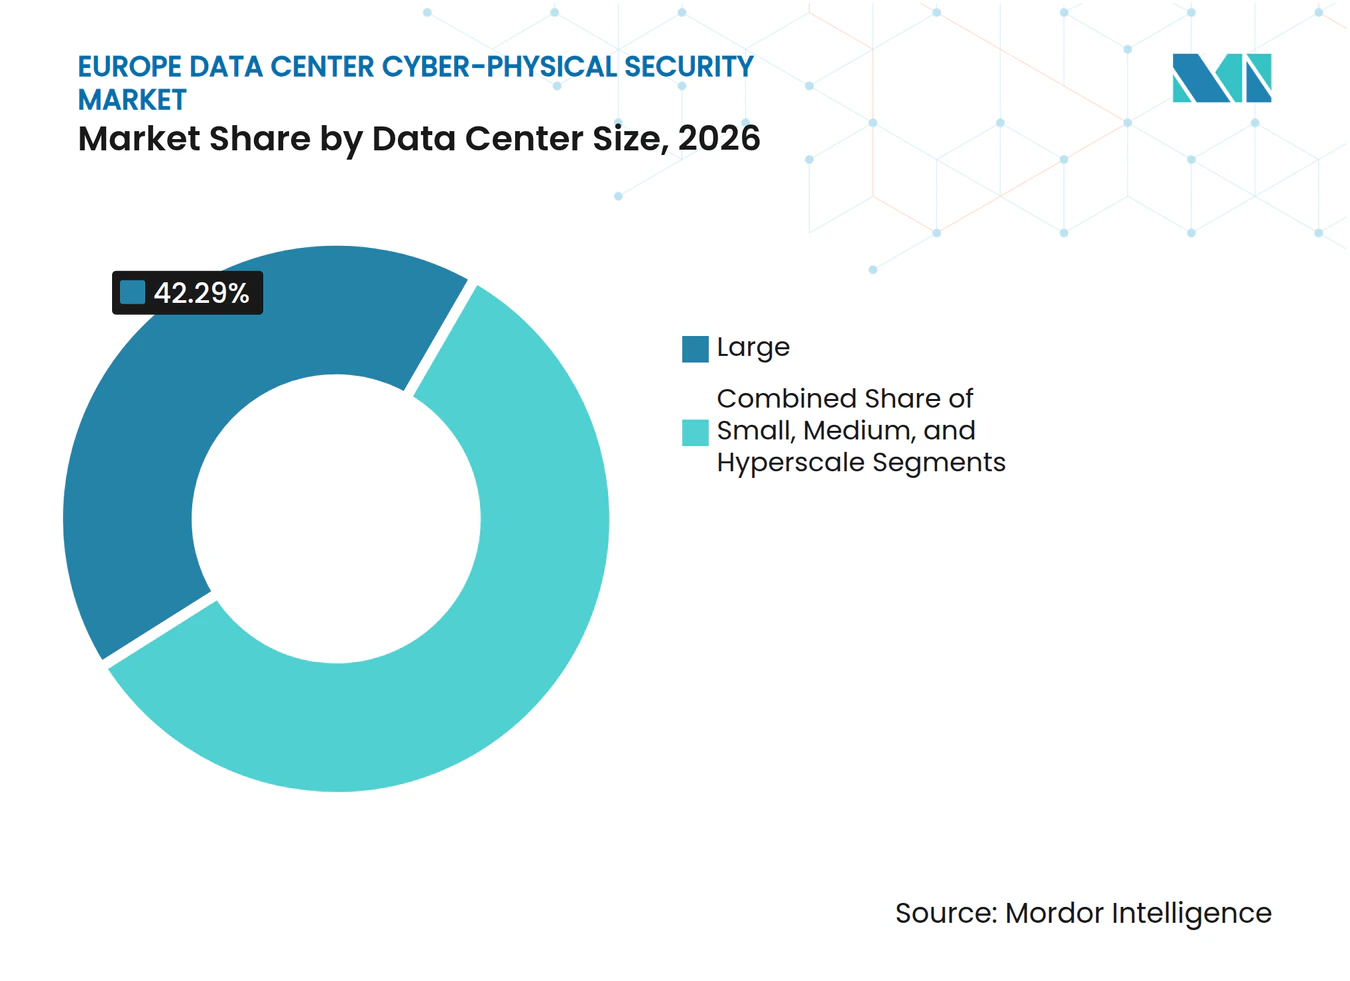
- Por tamaño de centro de datos, los centros de datos grandes mantuvieron el 42,29% en 2026, mientras que las instalaciones de hiperescala se proyectan para expandirse a un CAGR del 17,27% hasta 2032.
- Por tipo de centro de datos, las instalaciones de colocación representaron el 41,64% en 2026, mientras que los Proveedores de Servicios en la Nube se espera que registren un CAGR del 17,38% hasta 2032.
- Por geografía, Alemania mantuvo el 38,53% de la participación del mercado de seguridad ciberfísica de centros de datos en Europa en 2026, mientras que el Reino Unido se proyecta para crecer a un CAGR del 16,93% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Construcción de Centros de Datos de Hiperescala, Colocación e Inteligencia Artificial | +3.5% | Alemania, Reino Unido, Francia, Países Nórdicos | Corto plazo (≤ 2 años) |
| Cumplimiento de NIS2 para Proveedores de Servicios de Centros de Datos | +2.8% | UE-27, con mayor urgencia en Alemania e Italia | Mediano plazo (2-4 años) |
| Aumento del Riesgo de Ransomware y Extorsión a la Infraestructura Digital Crítica | +2.2% | Alemania, Reino Unido, Francia, Italia | Corto plazo (≤ 2 años) |
| Análisis de Video con Inteligencia Artificial y Vigilancia Remota | +1.8% | Reino Unido, Alemania, Francia | Mediano plazo (2-4 años) |
| Convergencia de Identidad Física y Acceso de Confianza Cero | +1.3% | Europa, con avances tempranos en sitios de hiperescala de la UE | Largo plazo (≥ 4 años) |
| Expansión de Centros de Datos de Borde e Infraestructura de TI Distribuida | +0.8% | Mercados secundarios en Alemania, Francia e Italia | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Las Construcciones de Hiperescala, Inteligencia Artificial y Colocación Redefinen el Perímetro de Seguridad
El mercado de seguridad ciberfísica de centros de datos en Europa se está beneficiando de una mayor proporción de proyectos en terrenos nuevos, donde la arquitectura de seguridad puede especificarse antes de que se instale el equipo crítico. JLL informó que las ubicaciones en terrenos nuevos representan el 39% del pipeline prospectivo de Europa, en comparación con el 8% de los proyectos entregados entre 2022 y 2025. También informó que los campus de hiperescala planificados para 2026 a 2028 se encuentran a una distancia promedio de 175 km de los centros FLAP-D, lo que deja a los operadores sin sistemas heredados de perímetro, acceso o monitoreo. La Asociación Europea de Centros de Datos pronosticó una inversión acumulada en infraestructura de centros de datos europeos de 176 mil millones de EUR (193,6 mil millones de USD) de 2026 a 2031. SoftBank Group Corp. se comprometió a invertir 75 mil millones de EUR (82,5 mil millones de USD) para desarrollar 5 GW de capacidad de centros de datos de inteligencia artificial en Francia, incluida una primera fase de 45 mil millones de EUR (49,5 mil millones de USD) para 3,1 GW en Hauts-de-France.[1] La Ley Marco de Infraestructuras Críticas de Alemania (KRITIS-Dachgesetz) incluye la protección perimetral, los controles de acceso y la vigilancia dentro de las expectativas de resiliencia para instalaciones críticas a gran escala, convirtiendo estos sistemas en parte del diseño central de un proyecto en terreno nuevo.
El Cumplimiento de NIS2 Crea un Nivel de Gasto Obligatorio en Toda la Región
NIS2 y el Reglamento de Ejecución de la Comisión (UE) 2024/2690 convierten la gestión de riesgos cibernéticos y físicos en un requisito formal para los proveedores de servicios de centros de datos cubiertos. El reglamento de ejecución establece más de 150 controles en 13 secciones, y su Artículo 8 vincula la disponibilidad del servicio con la notificación de incidentes cuando una interrupción supera los 60 minutos. Esto sitúa la resiliencia de la energía, la refrigeración, el acceso y el entorno dentro del mismo debate de gobernanza que la seguridad de la red. La ley de implementación de NIS2 de Alemania entró en vigor en diciembre de 2025, mientras que el BSI estableció el 31 de julio de 2026 como fecha límite para la finalización del registro de las entidades pertinentes. Los operadores que también estén sujetos a la KRITIS-Dachgesetz deben gestionar requisitos superpuestos de registro, autenticación, zonas de acceso y documentación de resiliencia. El Decreto NIS2 de Italia exige la notificación al CSIRT Italia y a la Agencia para la Ciberseguridad Nacional en un plazo de 24 horas para el aviso inicial, 72 horas para un informe completo y 1 mes para una evaluación final.
El Ransomware Dirigido a la Infraestructura Digital Crítica Acelera el Gasto en Convergencia
El ransomware sigue siendo la categoría de incidentes cibernéticos a corto plazo más significativa para las organizaciones europeas, según ENISA. Black Kite registró un aumento interanual del 55,1% en los incidentes durante los primeros 4 meses de 2026, alcanzando un promedio de 171 incidentes por mes en 31 países europeos. Alemania, el Reino Unido, Francia e Italia representaron casi el 59% del volumen de incidentes europeos reportados, y Alemania registró 370 incidentes, o el 17,9% del total. Dragos encontró que muchos eventos de ransomware adyacentes a la tecnología operacional comienzan en sistemas de TI en la frontera entre TI y tecnología operacional, en lugar de dentro de los protocolos de control industrial. Esto convierte la segmentación de redes, la gobernanza de identidades y el monitoreo de acceso físico en defensas centrales para el mercado de seguridad ciberfísica de centros de datos en Europa. Un entorno de gestión de edificios comprometido puede interrumpir las salas de servidores incluso si el ataque no apunta directamente a una aplicación SCADA.
El Análisis de Video con Inteligencia Artificial Transforma la Vigilancia de los Centros de Datos de Reactiva a Predictiva
El análisis de video habilitado por inteligencia artificial puede identificar el paso no autorizado en entradas de exclusas de seguridad, actividad inusual cerca de bastidores de alta densidad y eventos coincidentes de perímetro y credenciales que el circuito cerrado de televisión convencional puede no identificar sin personal continuo. La Asociación de la Industria de Seguridad señaló que los programas de seguridad de centros de datos utilizan cada vez más estas herramientas para fortalecer las estrategias de protección física.[2] Johnson Controls presentó exacqVision 26.2 y Software House CCURE IQ 3.20 en GSX 2026, combinando video, control de acceso, respuesta a incidentes y análisis en un entorno operativo unificado. La empresa señaló que casi el 50% de los equipos de seguridad física identifican la inteligencia artificial como una prioridad tecnológica clave. La integración de Cisco con Axis Communications respalda la gestión de dispositivos de video en red a través de una capa de seguridad de TI compartida. Estas implementaciones también pueden ayudar a los operadores a verificar incidentes más rápidamente, al tiempo que limitan la retención de imágenes sensibles bajo los requisitos de minimización de datos del RGPD.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Economía de la Modernización en Instalaciones en Operación | -2.1% | Alemania, Reino Unido, Francia | Mediano plazo (2-4 años) |
| Escasez de Personal Especializado en Integración Ciberfísica | -1.6% | UE-27, con mayor urgencia en Alemania y Francia | Mediano plazo (2-4 años) |
| Restricciones del RGPD sobre Datos Biométricos y de Análisis de Video | -1.0% | UE-27, especialmente Italia y Alemania | Largo plazo (≥ 4 años) |
| Volatilidad en los Plazos de Entrega de Electrónica de Seguridad Reforzada | -0.7% | Cadenas de suministro de adquisición en Europa | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
La Economía de la Modernización en Instalaciones en Operación Frena la Velocidad de Actualización
Actualizar un centro de datos de colocación o empresarial en funcionamiento cuesta más que instalar sistemas comparables en una nueva instalación. Los equipos deben trabajar en torno a los requisitos de disponibilidad continua, coordinar el acceso de los inquilinos a nivel de bastidor y conectar el nuevo equipo a sistemas de gestión de edificios más antiguos que pueden no tener interfaces de programación de aplicaciones estándar. Deutsche Rechenzentren indicó que estas condiciones pueden extender los proyectos de modernización a entre 12 y 24 meses y aumentar los costos a entre 2 y 3 veces el equivalente en terreno nuevo. Los operadores de colocación también tienen una flexibilidad limitada porque muchos operan con márgenes estrechos y gestionan compromisos con los inquilinos. Las actualizaciones por fases pueden retrasar la postura de seguridad documentada necesaria para la preparación de auditorías NIS2. Dormakaba adquirió TANlock GmbH en julio de 2025 por tecnologías de cierre de bastidores adecuadas tanto para entornos de modernización como de nueva instalación, lo que muestra cómo los proveedores están abordando esta restricción.
La Escasez de Competencias Ciberfísicas Amplía la Brecha de Ejecución
El mercado de seguridad ciberfísica de centros de datos en Europa requiere profesionales que puedan trabajar en tecnología operacional, integración de seguridad física y ciberseguridad. ENISA encontró que 3 de cada 4 organizaciones de infraestructura crítica pública y privada encuestadas tuvieron dificultades para contratar personal de ciberseguridad, mientras que el gasto medio en ciberseguridad fue de 1,5 millones de EUR (1,65 millones de USD) en 2025. Cisco informó que el 82% de los encuestados europeos consideraron la escasez de profesionales cualificados en ciberseguridad como un desafío importante, y el 50% tenía más de 10 puestos vacantes. El perfil de competencias requerido abarca interfaces de control de acceso, protocolos de red de tecnología operacional, plataformas de video y evidencia de auditoría NIS2. Los marcos existentes, como el Marco Europeo de Competencias en Ciberseguridad de ENISA, abordan partes de esta necesidad, pero no eliminan la brecha de integración. Los integradores especializados pueden, por tanto, exigir una prima en proyectos complejos, mientras que los operadores de hiperescala utilizan cada vez más servicios de seguridad gestionados para apoyar a los equipos internos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Solución:
La Seguridad de Redes y Tecnología Operacional Mantiene la Posición Más Grande Mientras las Plataformas Unificadas se Expanden Más RápidoLas Soluciones de Seguridad de Redes y Tecnología Operacional mantuvieron el 28,12% del mercado de seguridad ciberfísica de centros de datos en Europa en 2026. El segmento está respaldado por la exposición creada donde la gestión de energía, la calefacción, la ventilación, el aire acondicionado y los controles de edificios se conectan a las redes de TI empresariales. Estos entornos a menudo son gestionados por equipos separados con diferentes prioridades tecnológicas. Dragos informó que el ransomware que afecta a entornos adyacentes a la tecnología operacional comúnmente apunta a sistemas de TI de frontera en lugar de a las capas profundas de SCADA. Esto mantiene la segmentación de redes y las vías de acceso protegidas en el centro del gasto de los operadores.
Las Plataformas de Seguridad Ciberfísica Unificada se proyectan para expandirse a un CAGR del 16,26% hasta 2032. Integran datos de cortafuegos, identidad, lectores de acceso, cámaras y eventos de instalaciones en un único entorno, lo que puede mejorar la revisión de incidentes y la documentación de auditorías. Las Soluciones de Monitoreo de Dispositivos y Activos Conectados respaldan la visibilidad del equipo en instalaciones distribuidas. Las Soluciones de Correlación de Información y Eventos de Seguridad proporcionan un registro compartido de eventos de diferentes capas de seguridad. Las Soluciones de Gestión de Identidad y Acceso, los Servicios de Integración y Respuesta a Incidentes también se benefician a medida que la industria de seguridad ciberfísica de centros de datos en Europa se aleja de los sistemas desconectados.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Capa de Seguridad:
Las Plataformas Integradas de Operaciones de Seguridad Lideran en Escala y ExpansiónLas Plataformas Integradas de Operaciones de Seguridad mantuvieron el 32,38% del mercado de seguridad ciberfísica de centros de datos en Europa en 2026, la participación más alta entre las capas de seguridad. Su posición refleja la demanda de monitoreo consolidado en lugar de sistemas de punto separados. Una plataforma puede conectar el acceso físico, el video, las alarmas, las condiciones del edificio y los eventos de ciberseguridad en una vista operativa común. Esto facilita la gestión de incidentes que involucran más de un dominio de control. También proporciona a los operadores una base más clara para demostrar cómo funcionan los controles en conjunto.
La misma categoría de plataforma se proyecta para expandirse a un CAGR del 15,92% hasta 2032. La norma EN 50600-1:2026 exige clases de protección física documentadas para los espacios y vías de los centros de datos, cubriendo el acceso no autorizado, la intrusión, el incendio y los eventos ambientales. Los Sistemas de Control de Acceso Físico y los Sistemas de Videovigilancia siguen siendo capas de hardware fundamentales. Los Sistemas de Gestión de Edificios y Control de Instalaciones son cada vez más importantes porque los eventos de disponibilidad relacionados con la refrigeración o la energía pueden crear problemas de gobernanza que deben notificarse. Los Sistemas de Monitoreo Ambiental e Infraestructura respaldan este entorno de control más amplio.
Por Modelo de Implementación:
Las Soluciones Basadas en la Nube Lideran por Escala y Alineación RegulatoriaLas Soluciones Basadas en la Nube comandaron el 64,78% de la participación del mercado de seguridad ciberfísica de centros de datos en Europa en 2026. Los operadores utilizan plataformas gestionadas en la nube para aplicar políticas comunes en múltiples campus y evitar mantener entornos de gestión separados en cada sitio. El modelo es particularmente útil para organizaciones que necesitan actualizaciones continuas de software y visibilidad centralizada de incidentes. También puede respaldar centros de operaciones de seguridad gestionados donde los recursos técnicos internos son limitados. El liderazgo de la implementación en la nube refleja tanto las necesidades de escalabilidad como la demanda de procedimientos operativos estandarizados.
Las Soluciones Basadas en la Nube se proyectan para expandirse a un CAGR del 15,39% hasta 2032. Genetec lanzó una instancia de Security Center SaaS alojada en el Reino Unido en Microsoft Azure en febrero de 2026, diseñada para mantener los datos de eventos de seguridad física dentro de las fronteras del Reino Unido.[3] Las Soluciones en las Instalaciones siguen siendo relevantes donde los operadores utilizan sistemas con aislamiento de red o gestionan cargas de trabajo altamente clasificadas. Las Soluciones Híbridas ofrecen una vía de transición para los sitios existentes que no pueden migrar todos los sistemas a la vez. La necesidad continua de residencia de datos, preparación para informes y actualizaciones regulares respalda la adopción de la nube sin eliminar los sistemas en las instalaciones.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Servicio:
La Integración de Sistemas Lidera Mientras la Auditoría de Cumplimiento se AceleraLa Integración de Sistemas e Implementación mantuvo el 26,54% del mercado de seguridad ciberfísica de centros de datos en Europa en 2026. Las implementaciones de múltiples capas requieren especialistas para conectar cámaras, sistemas de acceso, controles de red, alarmas, cerraduras de bastidores e infraestructura de gestión de edificios. Convergint Technologies entregó una solución de seguridad para un centro de datos de hiperescala en Fráncfort en septiembre de 2026 que abarcó videovigilancia, autenticación biométrica, tecnología antiintrusión, gestión de llaves, cerraduras de gabinetes y monitoreo de alarmas en salas activas. El proyecto ilustra la coordinación requerida cuando un sistema se implementa sin interrumpir las operaciones en vivo. También muestra por qué la capacidad de integración sigue siendo una consideración de compra importante.
Los Servicios de Auditoría de Seguridad y Cumplimiento se proyectan para avanzar a un CAGR del 16,59% hasta 2032. Las entidades esenciales pueden enfrentar auditorías regulares por parte de las autoridades nacionales, mientras que las entidades importantes pueden ser inspeccionadas cuando surjan evidencias de incumplimiento. Los servicios de Monitoreo y Detección Gestionados ayudan a los operadores a responder a la escasez de personal. Los servicios de Respuesta y Recuperación ante Incidentes proporcionan apoyo especializado tras un evento. La Evaluación de Riesgos Ciberfísicos también sigue siendo relevante porque los sitios de hiperescala en terrenos nuevos necesitan modelos de amenazas específicos para la ubicación antes de seleccionar el equipo de seguridad.
Por Tamaño de Centro de Datos:
Las Instalaciones Grandes Lideran Mientras las Instalaciones de Hiperescala Registran la Tasa Más AltaLos centros de datos grandes representaron el 42,29% del mercado de seguridad ciberfísica de centros de datos en Europa en 2026. El segmento está anclado por instalaciones de colocación establecidas en Fráncfort, Londres, Ámsterdam y París. Los sitios maduros necesitan mantenimiento recurrente, programas de renovación y actualizaciones de cumplimiento. Sus programas de seguridad deben proteger la infraestructura de los inquilinos mientras mantienen la disponibilidad las 24 horas del día. Esto genera una demanda recurrente de sistemas integrados y servicios de implementación.
Las instalaciones de hiperescala se proyectan para expandirse a un CAGR del 17,27% hasta 2032, la tasa más alta entre los niveles de tamaño de centros de datos. JLL documentó 453 MW de entrega anual prevista en los mercados europeos para 2026, casi 3 veces la tasa de 2020. Los sitios de hiperescala en terrenos nuevos pueden incorporar controles de perímetro, bastidor, instalaciones y red desde la etapa de diseño inicial. Los centros de datos pequeños y medianos continúan contribuyendo a la demanda a través de implementaciones nacionales y distribuidas. Sus requisitos favorecen diseños de seguridad apropiados en cuanto a costos que aún proporcionan visibilidad centralizada.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Centro de Datos:
La Colocación Lidera Mientras los Proveedores de Servicios en la Nube se Expanden Más RápidoLas instalaciones de colocación representaron el 41,64% del mercado de seguridad ciberfísica de centros de datos en Europa en 2026. Su posición de liderazgo sigue el papel establecido de los proveedores de colocación en las ubicaciones maduras FLAP-D. Estos operadores deben asegurar edificios compartidos, jaulas de clientes, áreas comunes e infraestructura crítica. También necesitan registros de acceso e incidentes listos para auditoría para una base de inquilinos variada. Esto hace que los controles físicos y cibernéticos estén estrechamente conectados en las operaciones diarias.
Los Proveedores de Servicios en la Nube se proyectan para registrar un CAGR del 17,38% hasta 2032. Las cargas de trabajo de inteligencia artificial están concentradas en instalaciones en la nube, y los controles de seguridad relacionados con NIS2 se aplican a los proveedores de servicios en la nube, así como a los operadores de colocación tradicionales. Los centros de datos empresariales y de borde representan la tercera categoría. La investigación de JLL presentada en Capacity Europe 2026 encontró que las cargas de trabajo de inferencia están atrayendo recursos informáticos a ubicaciones dentro de los 100-150 km de los usuarios finales. FiberCop está construyendo más de 100 centros de datos de borde a partir de centrales de telecomunicaciones italianas reconvertidas, mientras que Telefónica se expandió a 17 centros de datos de borde en toda España en 2026.
Análisis Geográfico
Alemania mantuvo el 38,53% de la participación del mercado de seguridad ciberfísica de centros de datos en Europa en 2026. La base de centros de datos de Fráncfort y la tasa de vacancia de mediados de 2026 del 3,1% reflejan la densidad de la infraestructura digital crítica en el país. La Ley de Seguridad de Infraestructuras de Información de Alemania (BSIG) entró en vigor en diciembre de 2025, y la KRITIS-Dachgesetz siguió el 29 de enero de 2026. Los marcos vinculan la gobernanza de ciberseguridad con medidas de resiliencia física como la seguridad perimetral, el control de acceso, la vigilancia y la detección, y el BSI estableció el 31 de julio de 2026 como fecha límite para la finalización del registro de las entidades pertinentes. Alemania también registró 370 incidentes de ransomware entre enero de 2025 y abril de 2026, o el 17,9% de la actividad europea, lo que respalda la demanda de capacidades integradas de detección y respuesta.
El Reino Unido se proyecta para expandirse a un CAGR del 16,93% hasta 2032, la tasa geográfica más rápida en el mercado de seguridad ciberfísica de centros de datos en Europa. El crecimiento está respaldado por la inversión en centros de datos de inteligencia artificial y los requisitos de soberanía de datos posteriores al Brexit. Cyble informó que el Reino Unido se clasificó como el país europeo más atacado por ransomware en el primer trimestre de 2026. La instancia en la nube alojada en el Reino Unido de Genetec muestra que los proveedores están respondiendo con infraestructura de seguridad alojada regionalmente. La implementación permite a las organizaciones del Reino Unido y europeas almacenar datos de eventos de seguridad física dentro de las fronteras nacionales del Reino Unido y respalda plataformas que unen controles de residencia de datos con la gestión operativa de seguridad.
Francia ofrece una oportunidad a largo plazo a medida que los proyectos de capacidad de inteligencia artificial crean nuevos requisitos de adquisición de seguridad. El compromiso de SoftBank de 75 mil millones de EUR (82,5 mil millones de USD) para 5 GW de capacidad de centros de datos de inteligencia artificial en Francia proporciona un importante pipeline de proyectos en terrenos nuevos. Italia está moldeada por el marco del Decreto NIS2, y su autoridad de protección de datos emitió una limitación provisional en septiembre de 2025 sobre el procesamiento de datos biométricos en un sistema de reconocimiento facial en un aeropuerto. La acción indica los controles cuidadosos necesarios cuando se utilizan plantillas biométricas almacenadas centralmente bajo el Artículo 9 del RGPD y crea un entorno más restringido para las implementaciones de autenticación facial que el modelo alemán.
Panorama Competitivo
Concentración del Mercado
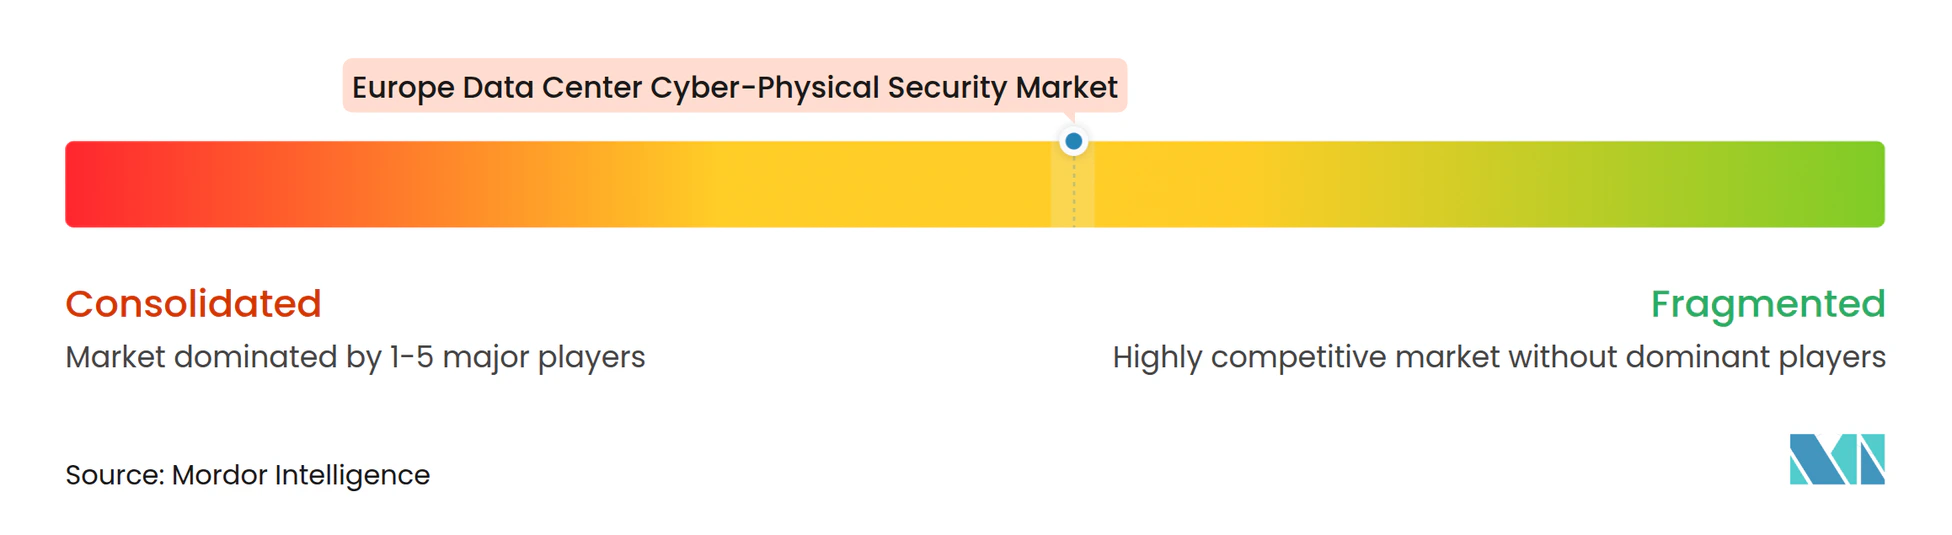
El mercado de seguridad ciberfísica de centros de datos en Europa está moderadamente fragmentado, con Johnson Controls, Honeywell, Schneider Electric, Genetec y Cisco manteniendo bases instaladas significativas y proveedores especializados con experiencia en capas tecnológicas seleccionadas. La competencia depende de la capacidad de la plataforma, la capacidad de entrega local, las certificaciones y la capacidad de respaldar proyectos complejos en sitios en funcionamiento. El mercado de seguridad ciberfísica de centros de datos en Europa también incluye integradores que coordinan implementaciones de múltiples proveedores para los operadores. Esta estructura permite a los proveedores establecidos y a los proveedores especializados competir en diferentes partes de la pila de seguridad.
Las adquisiciones específicas han sido una ruta clave para fortalecer la experiencia en centros de datos. dormakaba adquirió TANlock GmbH en julio de 2025 para añadir cerraduras de bastidores, módulos de autenticación y lectores IP para implementaciones de infraestructura crítica. ASSA ABLOY adquirió Kentix GmbH en octubre de 2025 para ampliar su cartera de Soluciones Digitales y de Acceso en el segmento de centros de datos EMEIA. Convergint Technologies compite a través de la experiencia en entrega de sistemas de múltiples proveedores en instalaciones de hiperescala en funcionamiento. Milestone Systems, Genetec y Avigilon, una empresa de Motorola Solutions, compiten en plataformas de gestión de video y seguridad física unificada, mientras que el enfoque de arquitectura abierta e híbrida de Genetec respalda la adopción gradual de la nube.
Persiste una brecha de capacidades donde la seguridad de redes de tecnología operacional se encuentra con la gobernanza de acceso físico, ya que los proveedores de seguridad física pueden tener capacidades limitadas de monitoreo de tecnología operacional mientras que los proveedores centrados en TI están ampliando sus ofertas hacia la correlación de eventos físicos. La integración de Cisco con Axis Communications conecta la gestión de video en red con una capa de gestión de seguridad de TI. Schneider Electric y NVIDIA anunciaron una colaboración en junio de 2025 sobre soluciones EcoStruxure para centros de datos de inteligencia artificial, incluidos módulos de pods y bastidores habilitados por NVIDIA. La obligación de notificación de vulnerabilidades activas e incidentes graves de la Ley de Resiliencia Cibernética, que entró en vigor el 11 de septiembre de 2026, aumenta el escrutinio de la cadena de suministro para los fabricantes de cámaras y hardware de control de acceso, mientras que Securitas Technology se asoció con Rohde and Schwarz en 2025 para añadir detección de personal por ondas milimétricas a su oferta para centros de datos.
Líderes de la Industria de Seguridad Ciberfísica de Centros de Datos en Europa
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Schneider Electric SE
-
Bosch Sicherheitssysteme GmbH
-
ASSA ABLOY AB
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad Ciberfísica de Centros de Datos en Europa Empresas cubiertas en este informe
- Johnson Controls International plc
- Honeywell International Inc.
- Schneider Electric SE
- Bosch Sicherheitssysteme GmbH
- ASSA ABLOY AB
- Axis Communications AB
- Securitas Technology AB
- Convergint Technologies LLC
- Milestone Systems A/S
- Cisco Systems, Inc.
- ABB Ltd.
- Pelco Inc. (Motorola Solutions, Inc.)
- dormakaba Holding AG
- Genetec Inc.
- G4S plc
- ADT Inc.
- HID Global Corporation
- Avigilon Corporation (Motorola Solutions, Inc.)
- Hangzhou Hikvision Digital Technology Co., Ltd.
- Zhejiang Dahua Technology Co., Ltd.
Desarrollos recientes de la industria en Mercado de Seguridad Ciberfísica de Centros de Datos en Europa
- Octubre de 2026: La obligación de notificación de vulnerabilidades activas e incidentes graves de la Ley de Resiliencia Cibernética de la UE entró en vigor el 11 de septiembre de 2026, exigiendo a todos los fabricantes de productos con elementos digitales, incluidas las cámaras de seguridad y el hardware de control de acceso, que notifiquen las vulnerabilidades activamente explotadas y los incidentes graves a ENISA y a las autoridades nacionales competentes, elevando materialmente el nivel de cumplimiento para los proveedores de hardware que suministran infraestructura de seguridad para centros de datos europeos.
- Septiembre de 2026: Convergint Technologies entregó una solución de seguridad física compleja para un centro de datos de hiperescala confidencial en Fráncfort, Alemania, que abarcó videovigilancia empresarial, autenticación biométrica, tecnología antiintrusión, gestión inteligente de llaves, cerraduras de gabinetes de servidores y monitoreo de alarmas en múltiples salas de datos activas, demostrando la escala y la complejidad multicapa de los contratos de integración de seguridad de hiperescala europeos.
- Septiembre de 2026: Johnson Controls presentó exacqVision 26.2, Software House C•CURE IQ 3.20 y Servicios Gestionados ampliados en GSX 2026, posicionando el análisis de video impulsado por inteligencia artificial y las operaciones de seguridad unificadas para entornos de misión crítica, incluidos los centros de datos. La empresa citó que casi el 50% de los equipos de seguridad física identifican la inteligencia artificial como una prioridad tecnológica clave.
- Mayo de 2026: SoftBank Group Corp. se comprometió a invertir 75 mil millones de EUR (82,5 mil millones de USD) para desarrollar 5 GW de capacidad de centros de datos de inteligencia artificial en Francia, con una primera fase de 45 mil millones de EUR (49,5 mil millones de USD) para 3,1 GW en la región de Hauts-de-France, anunciado en la cumbre Choose France. Esto representa uno de los mayores compromisos de inversión en infraestructura de inteligencia artificial en la historia europea y crea un pipeline de adquisición de seguridad en terrenos nuevos de varios años.
Alcance del Informe del Mercado de Seguridad Ciberfísica de Centros de Datos en Europa
El Mercado de Seguridad Ciberfísica de Centros de Datos en Europa cubre los ingresos de soluciones y servicios de seguridad ciberfísica implementados en centros de datos en Alemania, el Reino Unido, Francia, Italia y otros países europeos. El mercado está moldeado por estrictas regulaciones de protección de datos e infraestructura crítica, requisitos de gobernanza de privacidad y datos biométricos, y la creciente demanda de operaciones de seguridad integradas y monitoreo de seguridad de tecnología operacional.
El Informe del Mercado de Seguridad Ciberfísica de Centros de Datos en Europa está segmentado por Tipo de Solución (Plataformas de Seguridad Ciberfísica Unificada, Soluciones de Monitoreo de Dispositivos y Activos Conectados, Soluciones de Correlación de Información y Eventos de Seguridad, Soluciones de Seguridad de Redes y Tecnología Operacional, Soluciones de Gestión de Identidad y Acceso, y Servicios de Integración y Respuesta a Incidentes), Capa de Seguridad (Sistemas de Control de Acceso Físico, Sistemas de Videovigilancia, Sistemas de Gestión de Edificios y Control de Instalaciones, Sistemas de Monitoreo Ambiental e Infraestructura, y Plataformas Integradas de Operaciones de Seguridad), Modelo de Implementación (Soluciones en las Instalaciones, Soluciones Basadas en la Nube y Soluciones Híbridas), Tipo de Servicio (Evaluación de Riesgos Ciberfísicos, Integración de Sistemas e Implementación, Monitoreo y Detección Gestionados, Respuesta y Recuperación ante Incidentes, y Servicios de Auditoría de Seguridad y Cumplimiento), Tamaño del Centro de Datos (Pequeño, Mediano, Grande e Hiperescala), Tipo de Centro de Datos (Colocación, Proveedores de Servicios en la Nube y Empresarial / Borde) y País (Alemania, Reino Unido, Francia, Italia y Resto de Europa). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Plataformas de Seguridad Ciberfísica Unificada |
| Soluciones de Monitoreo de Dispositivos y Activos Conectados |
| Soluciones de Correlación de Información y Eventos de Seguridad |
| Soluciones de Seguridad de Redes y Tecnología Operacional |
| Soluciones de Gestión de Identidad y Acceso |
| Servicios de Integración y Respuesta a Incidentes |
| Sistemas de Control de Acceso Físico |
| Sistemas de Videovigilancia |
| Sistemas de Gestión de Edificios y Control de Instalaciones |
| Sistemas de Monitoreo Ambiental e Infraestructura |
| Plataformas Integradas de Operaciones de Seguridad |
| Soluciones en las Instalaciones |
| Soluciones Basadas en la Nube |
| Soluciones Híbridas |
| Evaluación de Riesgos Ciberfísicos |
| Integración de Sistemas e Implementación |
| Monitoreo y Detección Gestionados |
| Respuesta y Recuperación ante Incidentes |
| Servicios de Auditoría de Seguridad y Cumplimiento |
| Pequeño |
| Mediano |
| Grande |
| Hiperescala |
| Colocación |
| Proveedores de Servicios en la Nube |
| Empresarial / Borde |
| Alemania |
| Reino Unido |
| Francia |
| Italia |
| Resto de Europa |
| Por Tipo de Solución | Plataformas de Seguridad Ciberfísica Unificada |
| Soluciones de Monitoreo de Dispositivos y Activos Conectados | |
| Soluciones de Correlación de Información y Eventos de Seguridad | |
| Soluciones de Seguridad de Redes y Tecnología Operacional | |
| Soluciones de Gestión de Identidad y Acceso | |
| Servicios de Integración y Respuesta a Incidentes | |
| Por Capa de Seguridad | Sistemas de Control de Acceso Físico |
| Sistemas de Videovigilancia | |
| Sistemas de Gestión de Edificios y Control de Instalaciones | |
| Sistemas de Monitoreo Ambiental e Infraestructura | |
| Plataformas Integradas de Operaciones de Seguridad | |
| Por Modelo de Implementación | Soluciones en las Instalaciones |
| Soluciones Basadas en la Nube | |
| Soluciones Híbridas | |
| Por Tipo de Servicio | Evaluación de Riesgos Ciberfísicos |
| Integración de Sistemas e Implementación | |
| Monitoreo y Detección Gestionados | |
| Respuesta y Recuperación ante Incidentes | |
| Servicios de Auditoría de Seguridad y Cumplimiento | |
| Por Tamaño de Centro de Datos | Pequeño |
| Mediano | |
| Grande | |
| Hiperescala | |
| Por Tipo de Centro de Datos | Colocación |
| Proveedores de Servicios en la Nube | |
| Empresarial / Borde | |
| Por País | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa |
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad ciberfísica de centros de datos en Europa?
El tamaño del mercado de seguridad ciberfísica de centros de datos en Europa fue valorado en 0,54 mil millones de USD en 2026 y se estima que crecerá desde 0,63 mil millones de USD en 2027 hasta alcanzar 1,24 mil millones de USD en 2032, a un CAGR del 14,50% durante el período de pronóstico (2027-2032).
¿Qué tipo de solución lidera el sector de seguridad ciberfísica de centros de datos en Europa?
Las Soluciones de Seguridad de Redes y Tecnología Operacional lideran con una participación del 28,12% en 2026. Las Plataformas de Seguridad Ciberfísica Unificada se proyectan para expandirse más rápido a un CAGR del 16,26% hasta 2032.
¿Por qué los operadores de centros de datos están aumentando el gasto en seguridad ciberfísica?
Las nuevas instalaciones de inteligencia artificial e hiperescala, las obligaciones relacionadas con NIS2, la exposición al ransomware y los requisitos de monitoreo integrado están aumentando la demanda.
¿Qué modelo de implementación tiene la mayor participación?
Las Soluciones Basadas en la Nube lideran con el 64,78% en 2026 y se proyectan para registrar un CAGR del 15,39% hasta 2032.
¿Qué país lidera la demanda europea?
Alemania lidera con el 38,53% en 2026, respaldado por su gran centro de Fráncfort, los requisitos regulatorios y la elevada exposición al ransomware.
¿Cuál es el tipo de instalación de más rápido crecimiento?
Los Proveedores de Servicios en la Nube se proyectan para avanzar a un CAGR del 17,38% hasta 2032, respaldados por la concentración de cargas de trabajo de inteligencia artificial y los requisitos de cumplimiento.