
Marktgröße und Marktanteil des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Prognosedatenzeitraum | 2027 - 2032 |
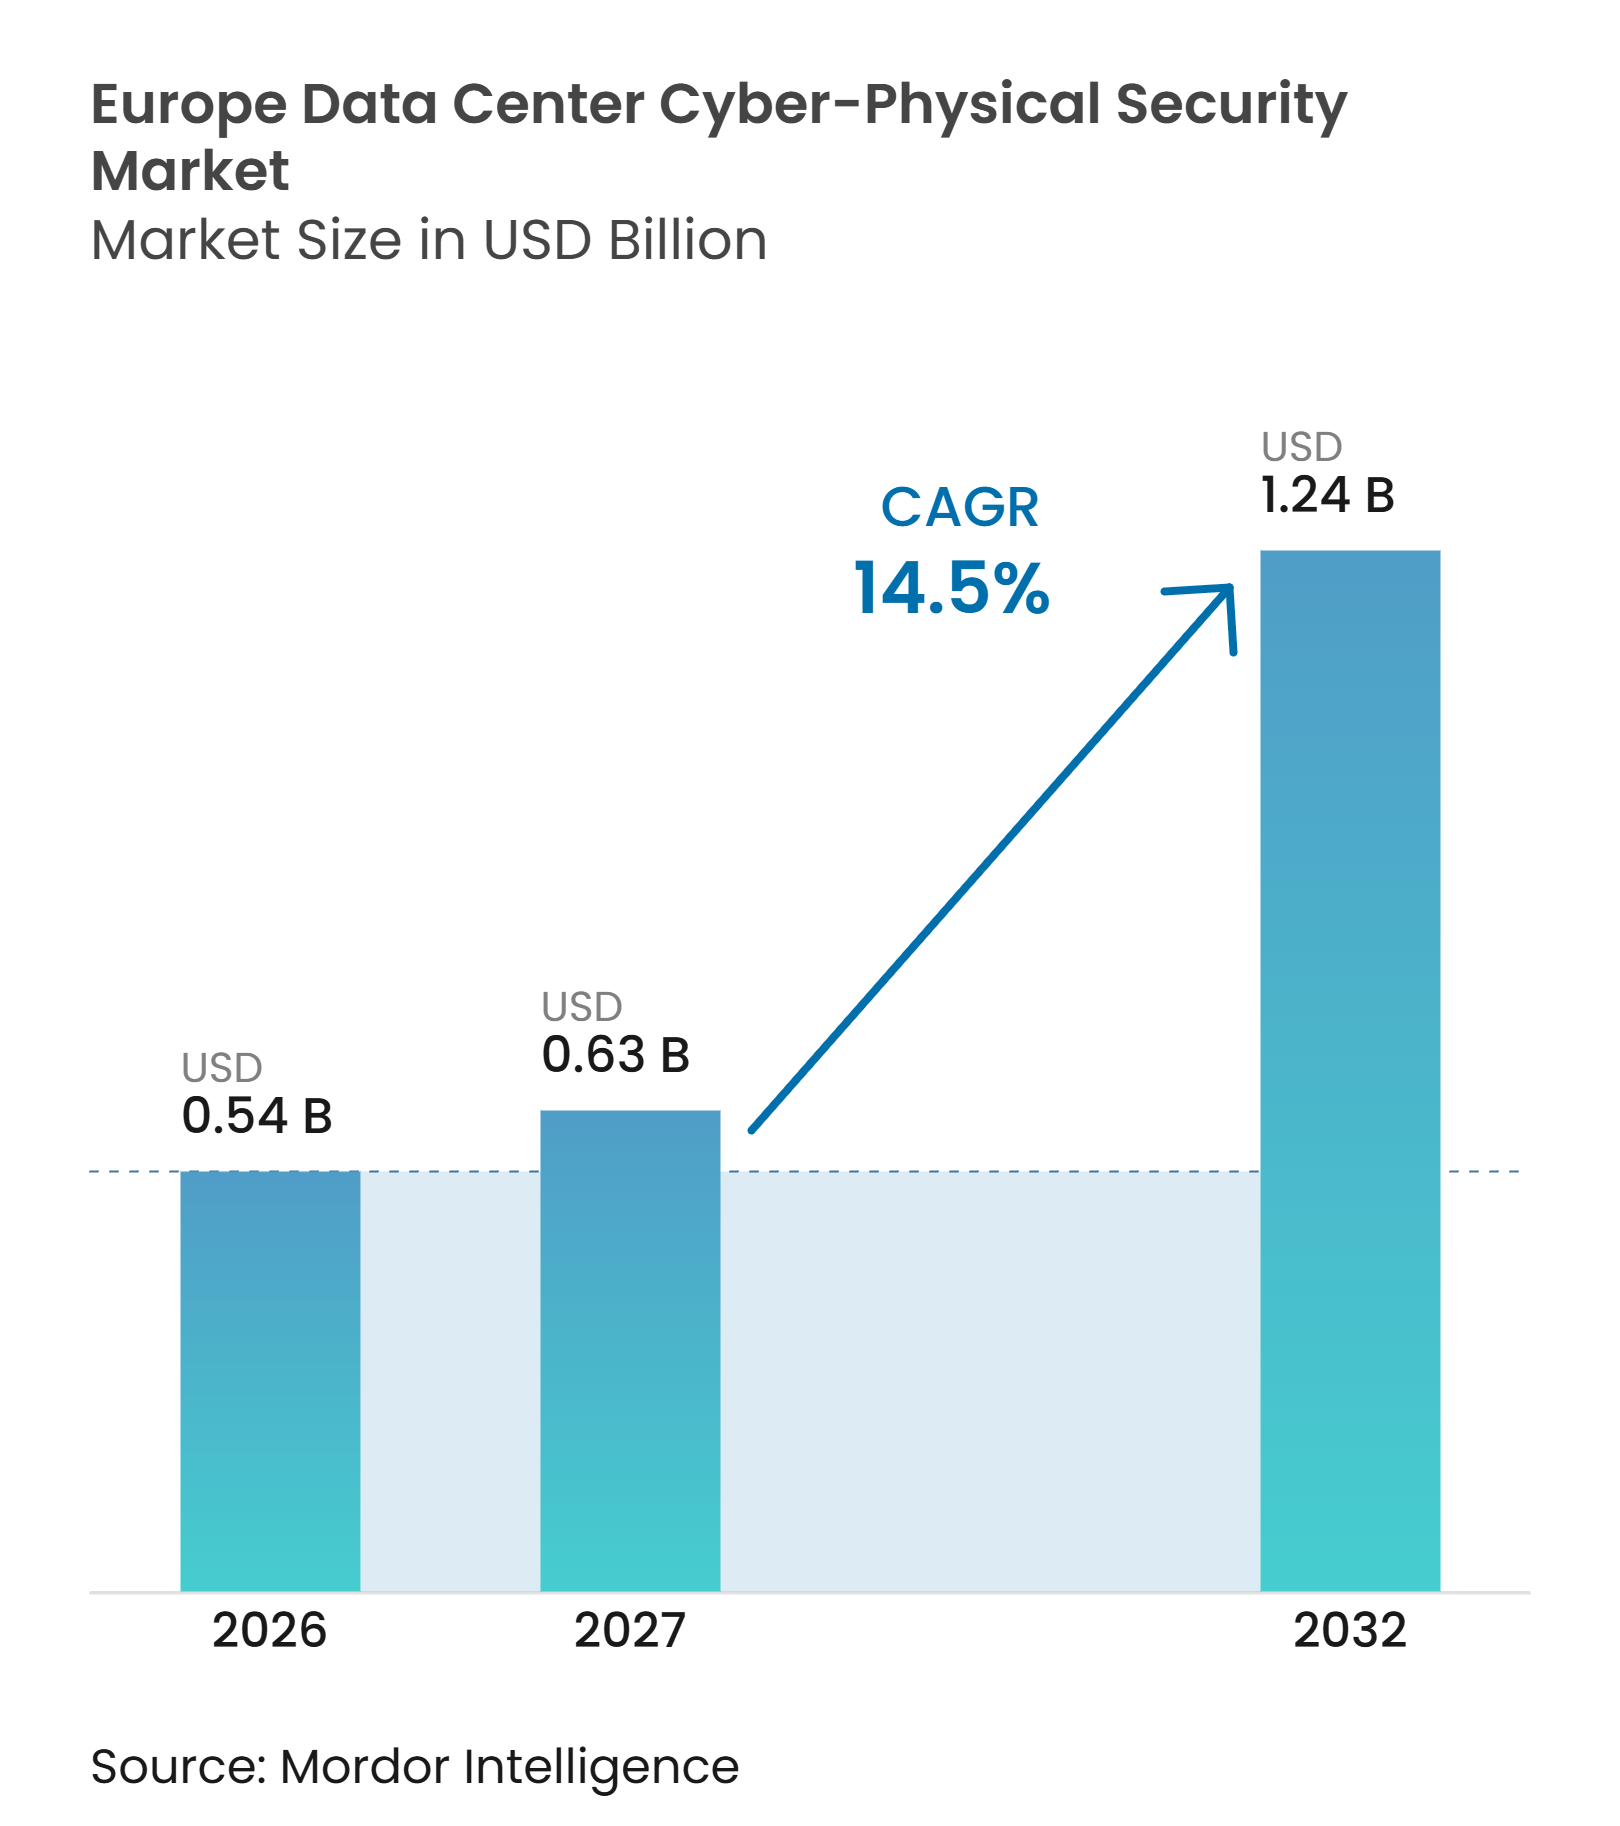
| Marktgröße im Basisjahr (2026) | 0.54 Milliarden US-Dollar |
| Marktgröße (2027) | 0.63 Milliarden US-Dollar |
| Marktgröße (2032) | 1.24 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.50 % |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes von Mordor Intelligence
Die Marktgröße des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes wurde 2026 auf 0,54 Milliarden USD bewertet und wird voraussichtlich von 0,63 Milliarden USD im Jahr 2027 auf 1,24 Milliarden USD bis 2032 wachsen, bei einem CAGR von 14,5% während des Prognosezeitraums (2027–2032). Die Nachfrage wird durch neue Hyperscale-, Colocation- und KI-fokussierte Einrichtungen geprägt, die Sicherheitssysteme benötigen, die bereits in den Standort integriert sind, anstatt nach der Inbetriebnahme nachgerüstet zu werden. Regulatorische Anforderungen verlagern die Cyber-Physical-Security für viele Rechenzentrumsbetreiber von einem optionalen Projekt zu einer Betriebsanforderung. Der europäische Rechenzentrums-Cyber-Physical-Security-Markt entwickelt sich hin zu Plattformen, die Netzwerk-, Betriebstechnologie-, Identitäts-, Video- und Gebäudeereignisse in einer einzigen Betriebsansicht zusammenführen. Dies begünstigt Anbieter, die Compliance-Dokumentation, systemübergreifende Integration und kontinuierliche Überwachung über mehrere Standorte hinweg unterstützen können. Betreiber sehen sich in älteren Einrichtungen auch mit höheren Ausführungskosten konfrontiert, wo Upgrades abgeschlossen werden müssen, ohne die Kundenworkloads zu unterbrechen.
Wichtigste Erkenntnisse des Berichts
- Nach Lösungstyp entfielen auf Netzwerk- und Betriebstechnologie-Sicherheitslösungen 28,12% des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes im Jahr 2026, während Unified Cyber-Physical Security Plattformen bis 2032 voraussichtlich mit einem CAGR von 16,26% wachsen werden.
- Nach Sicherheitsebene entfielen auf Integrierte Sicherheitsoperationsplattformen 32,38% im Jahr 2026 und es wird ein CAGR von 15,92% bis 2032 prognostiziert.
- Nach Bereitstellungsmodell hielten Cloud-basierte Lösungen 64,78% im Jahr 2026 und werden voraussichtlich mit einem CAGR von 15,39% bis 2032 wachsen.
- Nach Serviceart entfielen auf Systemintegration und -implementierung 26,54% des Umsatzes des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes im Jahr 2026, während Sicherheitsaudit- und Compliance-Dienste voraussichtlich mit einem CAGR von 16,59% bis 2032 wachsen werden.
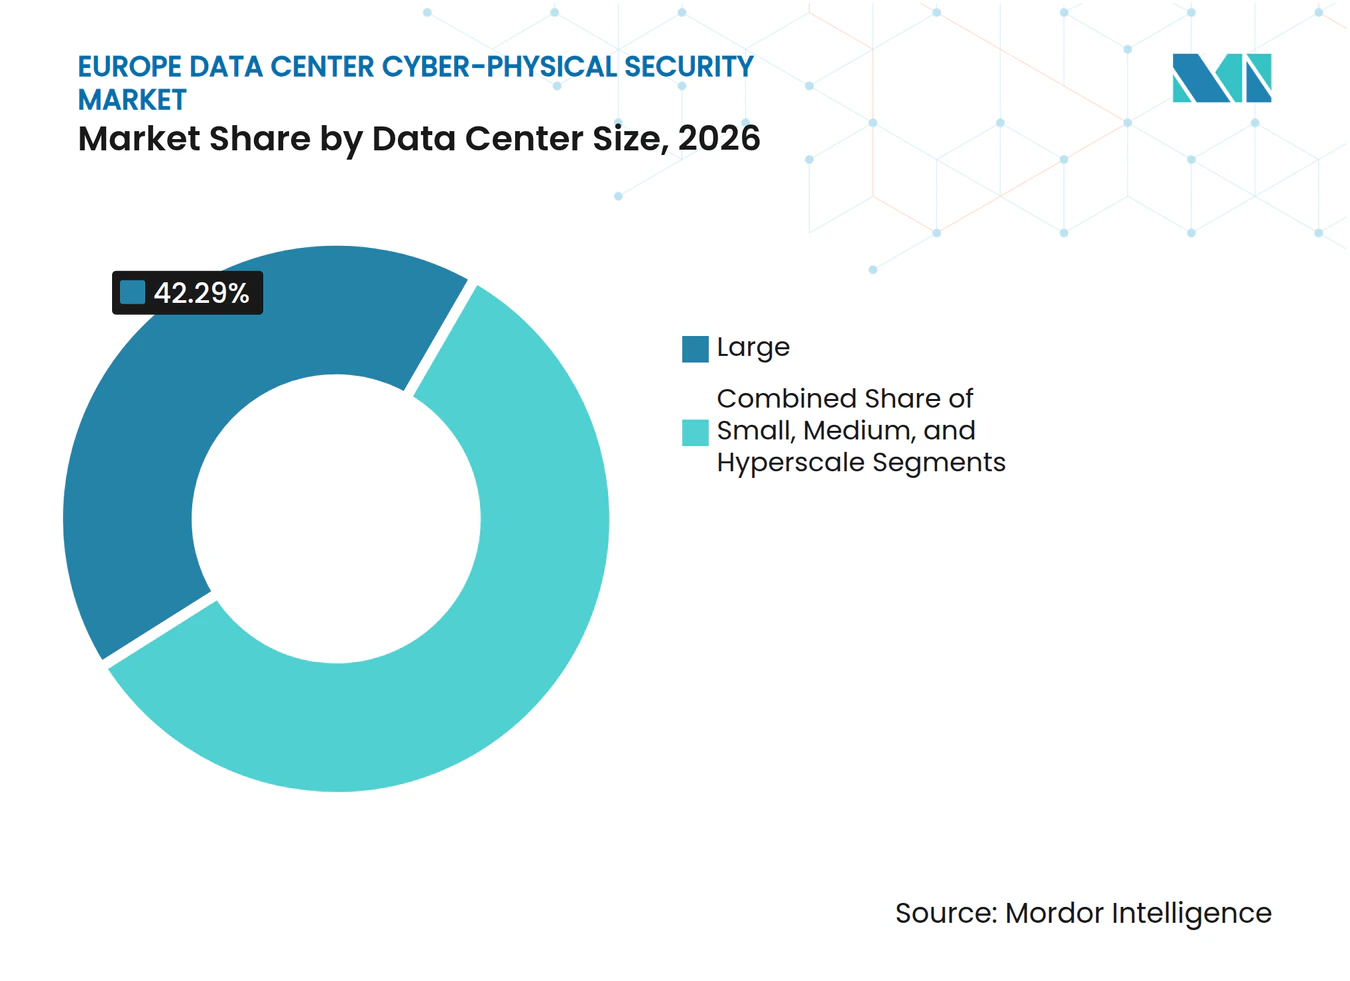
- Nach Rechenzentrumsgröße hielten große Rechenzentren 42,29% im Jahr 2026, während Hyperscale-Einrichtungen voraussichtlich mit einem CAGR von 17,27% bis 2032 wachsen werden.
- Nach Rechenzentrumtyp entfielen auf Colocation-Einrichtungen 41,64% im Jahr 2026, während Cloud-Dienstleister voraussichtlich einen CAGR von 17,38% bis 2032 verzeichnen werden.
- Nach Geografie hielt Deutschland 38,53% des Marktanteils am europäischen Rechenzentrums-Cyber-Physical-Security-Markt im Jahr 2026, während das Vereinigte Königreich voraussichtlich mit einem CAGR von 16,93% bis 2032 wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hyperscale-, Colocation- und KI-Rechenzentrumserweiterungen | +3.5% | Deutschland, Vereinigtes Königreich, Frankreich, Nordics | Kurzfristig (≤ 2 Jahre) |
| NIS2-Compliance für Rechenzentrums-Dienstleister | +2.8% | EU-27, besonders ausgeprägt in Deutschland und Italien | Mittelfristig (2–4 Jahre) |
| Zunehmende Ransomware- und Erpressungsrisiken für kritische digitale Infrastrukturen | +2.2% | Deutschland, Vereinigtes Königreich, Frankreich, Italien | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Videoanalyse und Fernüberwachung | +1.8% | Vereinigtes Königreich, Deutschland, Frankreich | Mittelfristig (2–4 Jahre) |
| Konvergenz von physischer Identität und Zero-Trust-Zugang | +1.3% | Europa, mit frühen Gewinnen an EU-Hyperscale-Standorten | Langfristig (≥ 4 Jahre) |
| Expansion von Edge-Rechenzentren und verteilter IT | +0.8% | Sekundärmärkte in Deutschland, Frankreich und Italien | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hyperscale-, KI- und Colocation-Erweiterungen definieren den Sicherheitsperimeter neu
Der europäische Rechenzentrums-Cyber-Physical-Security-Markt profitiert von einem größeren Anteil an Greenfield-Projekten, bei denen die Sicherheitsarchitektur festgelegt werden kann, bevor kritische Ausrüstung installiert wird. JLL berichtete, dass Greenfield-Standorte 39% der europäischen Vorwärtspipeline ausmachen, verglichen mit 8% der zwischen 2022 und 2025 fertiggestellten Projekte. Es wurde auch berichtet, dass geplante Hyperscale-Campusse für 2026 bis 2028 durchschnittlich 175 km von FLAP-D-Knotenpunkten entfernt liegen, was Betreiber ohne übernommene Perimeter-, Zugangs- oder Überwachungssysteme zurücklässt. Der Europäische Rechenzentrums-Verband prognostizierte kumulative europäische Rechenzentrums-Infrastrukturinvestitionen von 176 Milliarden EUR (193,6 Milliarden USD) von 2026 bis 2031. SoftBank Group Corp. verpflichtete sich zu 75 Milliarden EUR (82,5 Milliarden USD) für die Entwicklung von 5 GW KI-Rechenzentrums-Kapazität in Frankreich, einschließlich einer ersten Phase von 45 Milliarden EUR (49,5 Milliarden USD) für 3,1 GW in Hauts-de-France.[1] Deutschlands KRITIS-Dachgesetz ordnet Perimeterschutz, Zugangskontrollen und Überwachung den Resilienzanforderungen für großflächige kritische Einrichtungen zu und macht diese Systeme zu einem Kernbestandteil des Designs eines Greenfield-Projekts.
NIS2-Compliance schafft eine verbindliche Mindestausgabenbasis in der gesamten Region
NIS2 und die Durchführungsverordnung (EU) 2024/2690 der Kommission machen das Cyber- und physische Risikomanagement zu einer formalen Anforderung für betroffene Rechenzentrums-Dienstleister. Die Durchführungsverordnung legt mehr als 150 Kontrollen in 13 Abschnitten fest, und Artikel 8 verknüpft die Dienstverfügbarkeit mit der Meldung von Vorfällen, wenn eine Unterbrechung 60 Minuten überschreitet. Dies stellt Strom, Kühlung, Zugang und Umgebungsresilienz in denselben Governance-Kontext wie die Netzwerksicherheit. Deutschlands NIS2-Umsetzungsgesetz trat im Dezember 2025 in Kraft, während das BSI den 31. Juli 2026 als Abschlussdatum für die Registrierung relevanter Einrichtungen festlegte. Betreiber, die auch unter das KRITIS-Dachgesetz fallen, müssen überlappende Anforderungen für Registrierung, Authentifizierung, Zugangszonen und Resilienzdokumentation verwalten. Italiens Decreto NIS2 verlangt eine Benachrichtigung an CSIRT Italia und die Agenzia per la Cybersicurezza Nazionale innerhalb von 24 Stunden für eine erste Meldung, 72 Stunden für einen vollständigen Bericht und 1 Monat für eine abschließende Bewertung.
Ransomware-Angriffe auf kritische digitale Infrastrukturen beschleunigen Konvergenzausgaben
Ransomware bleibt laut ENISA die bedeutendste kurzfristige Cyber-Vorfallskategorie für europäische Organisationen. Black Kite verzeichnete in den ersten 4 Monaten des Jahres 2026 einen Anstieg der Vorfälle um 55,1% im Jahresvergleich und erreichte einen Durchschnitt von 171 Vorfällen pro Monat in 31 europäischen Ländern. Deutschland, das Vereinigte Königreich, Frankreich und Italien machten fast 59% des gemeldeten europäischen Vorfallsvolumens aus, und Deutschland verzeichnete 370 Vorfälle, also 17,9% des Gesamtvolumens. Dragos stellte fest, dass viele OT-nahe Ransomware-Ereignisse in IT-Systemen an der IT- und OT-Grenze beginnen, anstatt innerhalb industrieller Steuerungsprotokolle. Dies macht Netzwerksegmentierung, Identitäts-Governance und physische Zugangskontrolle zu zentralen Abwehrmaßnahmen für den europäischen Rechenzentrums-Cyber-Physical-Security-Markt. Eine kompromittierte Gebäudemanagementsystem-Umgebung kann Serverräume stören, selbst wenn der Angriff keine SCADA-Anwendung direkt angreift.
KI-Videoanalyse verlagert die Rechenzentrums-Überwachung von reaktiv zu prädiktiv
KI-gestützte Videoanalyse kann Tailgating an Schleuseneingängen, ungewöhnliche Aktivitäten in der Nähe von hochdichten Racks sowie gleichzeitige Perimeter- und Credential-Ereignisse erkennen, die herkömmliche CCTV-Systeme ohne kontinuierliche Besetzung möglicherweise nicht identifizieren. Die Security Industry Association stellte fest, dass Rechenzentrums-Sicherheitsprogramme solche Tools zunehmend einsetzen, um physische Schutzstrategien zu stärken.[2] Johnson Controls präsentierte exacqVision 26.2 und Software House CCURE IQ 3.20 auf der GSX 2026 und kombinierte Video, Zugangskontrolle, Vorfallsreaktion und Analytik in einer einheitlichen Betriebsumgebung. Das Unternehmen gab an, dass fast 50% der physischen Sicherheitsteams KI als wichtige Technologiepriorität identifizieren. Die Integration von Cisco mit Axis Communications unterstützt die Verwaltung von Netzwerk-Videogeräten über eine gemeinsame IT-Sicherheitsebene. Diese Implementierungen können Betreibern auch dabei helfen, Vorfälle schneller zu verifizieren und gleichzeitig die Aufbewahrung sensibler Aufnahmen unter den DSGVO-Dataminimierungsanforderungen zu begrenzen.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Nachrüstungsökonomie in Betriebseinrichtungen | -2.1% | Deutschland, Vereinigtes Königreich, Frankreich | Mittelfristig (2–4 Jahre) |
| Mangel an qualifiziertem Cyber-Physical-Integrationspersonal | -1.6% | EU-27, besonders ausgeprägt in Deutschland und Frankreich | Mittelfristig (2–4 Jahre) |
| DSGVO-Einschränkungen für biometrische Daten und Videoanalyse | -1.0% | EU-27, insbesondere Italien und Deutschland | Langfristig (≥ 4 Jahre) |
| Lieferzeitvariabilität für gehärtete Sicherheitselektronik | -0.7% | Europäische Beschaffungslieferketten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Nachrüstungsökonomie in Betriebseinrichtungen bremst die Upgrade-Geschwindigkeit
Die Aufrüstung eines aktiven Colocation- oder Unternehmensrechenzentrums kostet mehr als die Installation vergleichbarer Systeme in einer neuen Einrichtung. Teams müssen unter kontinuierlichen Betriebsanforderungen arbeiten, den Mieterzugang auf Rack-Ebene koordinieren und neue Ausrüstung mit älteren Gebäudemanagementsystemen verbinden, die möglicherweise keine standardmäßigen Anwendungsprogrammierschnittstellen haben. Deutsche Rechenzentren stellten fest, dass diese Bedingungen Nachrüstprojekte auf 12 bis 24 Monate verlängern und die Kosten auf das 2- bis 3-fache des Greenfield-Äquivalents erhöhen können. Colocation-Betreiber haben auch begrenzte Flexibilität, da viele mit engen Margen arbeiten und Mietervereinbarungen verwalten. Stufenweise Upgrades können die dokumentierte Sicherheitslage verzögern, die für die NIS2-Prüfungsbereitschaft erforderlich ist. Dormakaba erwarb TANlock GmbH im Juli 2025 für Rack-Schlosstechnologien, die sowohl für Nachrüst- als auch für Neuinstallationsumgebungen geeignet sind, und zeigt damit, wie Anbieter dieses Hemmnis angehen.
Mangel an Cyber-Physical-Fachkräften vergrößert die Umsetzungslücke
Der europäische Rechenzentrums-Cyber-Physical-Security-Markt erfordert Fachleute, die in den Bereichen Betriebstechnologie, physische Sicherheitsintegration und Cybersicherheit arbeiten können. ENISA stellte fest, dass 3 von 4 befragten öffentlichen und privaten Organisationen kritischer Infrastrukturen Schwierigkeiten hatten, Cybersicherheitspersonal zu rekrutieren, während die mittleren Cybersicherheitsausgaben im Jahr 2025 bei 1,5 Millionen EUR (1,65 Millionen USD) lagen. Cisco berichtete, dass 82% der europäischen Befragten den Mangel an qualifizierten Cybersicherheitsfachleuten als große Herausforderung betrachteten und 50% mehr als 10 unbesetzte Stellen hatten. Das erforderliche Qualifikationsprofil umfasst Zugangskontrollschnittstellen, OT-Netzwerkprotokolle, Videoplattformen und NIS2-Prüfungsnachweise. Bestehende Rahmenwerke wie ENISAs Europäisches Cybersicherheits-Kompetenzrahmenwerk decken Teile dieses Bedarfs ab, beseitigen jedoch nicht die Integrationslücke. Spezialisierte Integratoren können daher bei komplexen Projekten einen Aufpreis verlangen, während Hyperscale-Betreiber zunehmend verwaltete Sicherheitsdienste einsetzen, um interne Teams zu unterstützen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Lösungstyp:
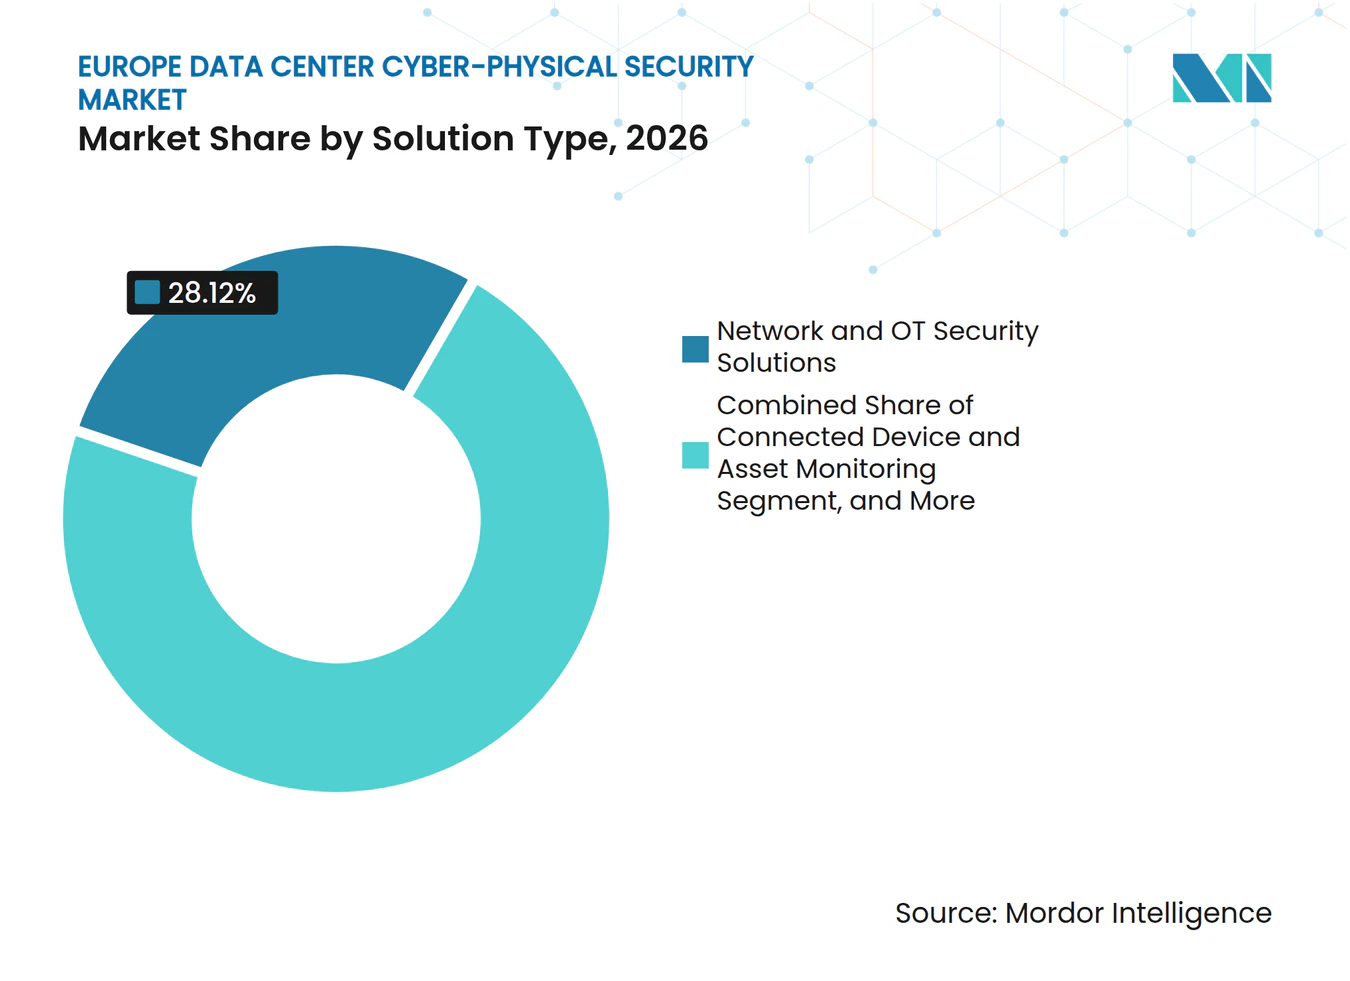
Netzwerk- und OT-Sicherheit hält die größte Position, während Unified Plattformen schneller wachsenNetzwerk- und Betriebstechnologie-Sicherheitslösungen hielten 28,12% des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes im Jahr 2026. Das Segment wird durch die Exposition gestützt, die entsteht, wenn Energiemanagement, Heizung, Lüftung, Klimatisierung und Gebäudesteuerungen mit Unternehmens-IT-Netzwerken verbunden werden. Diese Umgebungen werden oft von separaten Teams mit unterschiedlichen Technologieprioritäten verwaltet. Dragos berichtete, dass Ransomware, die OT-nahe Umgebungen betrifft, häufig auf Grenz-IT-Systeme abzielt, anstatt auf tiefe SCADA-Stacks. Dies hält Netzwerksegmentierung und geschützte Zugangswege im Mittelpunkt der Betreiberausgaben.
Unified Cyber-Physical Security Plattformen werden voraussichtlich mit einem CAGR von 16,26% bis 2032 wachsen. Sie bringen Firewall-, Identitäts-, Zugangsleser-, Kamera- und Gebäudeereignisdaten in eine Umgebung, was die Vorfallsüberprüfung und Prüfungsdokumentation verbessern kann. Lösungen zur Überwachung vernetzter Geräte und Assets unterstützen die Gerätesichtbarkeit über verteilte Einrichtungen hinweg. Lösungen zur Sicherheitsinformations- und Ereigniskorrelation bieten einen gemeinsamen Ereignisnachweis aus verschiedenen Sicherheitsebenen. Identitäts- und Zugangsverwaltungslösungen sowie Integrations- und Vorfallsreaktionsdienste profitieren ebenfalls, da sich die europäische Rechenzentrums-Cyber-Physical-Security-Branche von getrennten Systemen wegbewegt.



Nach Sicherheitsebene:
Integrierte Sicherheitsoperationsplattformen führen in Umfang und WachstumIntegrierte Sicherheitsoperationsplattformen hielten 32,38% des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes im Jahr 2026, den höchsten Anteil unter den Sicherheitsebenen. Ihre Position spiegelt die Nachfrage nach konsolidierter Überwachung anstelle separater Einzelsysteme wider. Eine Plattform kann physischen Zugang, Video, Alarme, Gebäudebedingungen und Cybersicherheitsereignisse in einer gemeinsamen Betriebsansicht verbinden. Dies erleichtert die Verwaltung von Vorfällen, die mehr als eine Steuerungsdomäne betreffen. Es gibt Betreibern auch eine klarere Grundlage, um zu demonstrieren, wie Kontrollen zusammenwirken.
Dieselbe Plattformkategorie wird voraussichtlich mit einem CAGR von 15,92% bis 2032 wachsen. EN 50600-1:2026 erfordert dokumentierte physische Schutzklassen für Rechenzentrumsbereiche und -wege, die unbefugten Zugang, Einbruch, Brand und Umgebungsereignisse abdecken. Physische Zutrittskontrollsysteme und Videoüberwachungssysteme bleiben zentrale Hardware-Ebenen. Gebäudemanagementsysteme und Anlagensteuerungssysteme werden wichtiger, da Verfügbarkeitsereignisse im Zusammenhang mit Kühlung oder Strom meldepflichtige Governance-Probleme verursachen können. Umgebungs- und Infrastrukturüberwachungssysteme unterstützen diese breitere Kontrollumgebung.
Nach Bereitstellungsmodell:
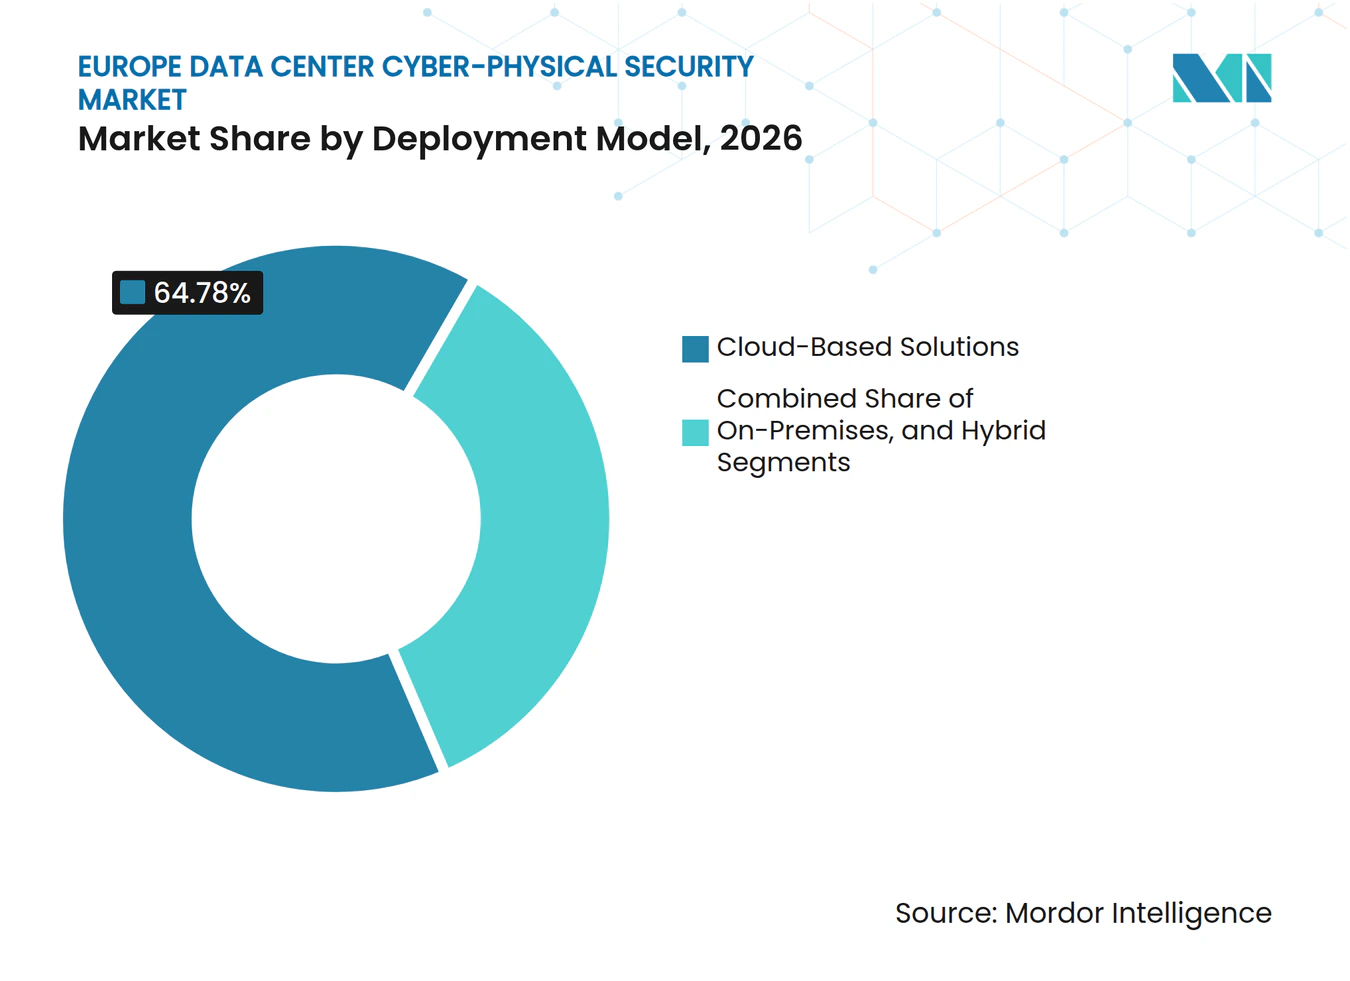
Cloud-basierte Lösungen führen durch Skalierbarkeit und regulatorische AusrichtungCloud-basierte Lösungen hielten 64,78% des Marktanteils am europäischen Rechenzentrums-Cyber-Physical-Security-Markt im Jahr 2026. Betreiber nutzen cloud-verwaltete Plattformen, um gemeinsame Richtlinien über mehrere Campusse hinweg anzuwenden und separate Verwaltungsumgebungen an jedem Standort zu vermeiden. Das Modell ist besonders nützlich für Organisationen, die kontinuierliche Software-Updates und zentralisierte Vorfallssichtbarkeit benötigen. Es kann auch verwaltete Sicherheitsbetriebszentren unterstützen, wo interne technische Ressourcen begrenzt sind. Die Führungsposition der Cloud-Bereitstellung spiegelt sowohl den Skalierungsbedarf als auch die Nachfrage nach standardisierten Betriebsverfahren wider.
Cloud-basierte Lösungen werden voraussichtlich mit einem CAGR von 15,39% bis 2032 wachsen. Genetec startete im Februar 2026 eine im Vereinigten Königreich gehostete Security Center SaaS-Instanz auf Microsoft Azure, die darauf ausgelegt ist, physische Sicherheitsereignisdaten innerhalb der Grenzen des Vereinigten Königreichs zu halten.[3] On-Premise-Lösungen bleiben relevant, wo Betreiber Air-Gap-Systeme verwenden oder hochklassifizierte Workloads verwalten. Hybridlösungen bieten einen Übergangspfad für bestehende Standorte, die nicht alle Systeme auf einmal migrieren können. Der anhaltende Bedarf an Datenresidenz, Berichtsbereitschaft und regelmäßigen Updates unterstützt die Cloud-Akzeptanz, ohne On-Site-Systeme zu eliminieren.

Nach Serviceart:
Systemintegration führt, während Compliance-Auditing beschleunigtSystemintegration und -implementierung hielten 26,54% des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes im Jahr 2026. Mehrschichtige Implementierungen erfordern Spezialisten, die Kameras, Zugangssysteme, Netzwerkkontrollen, Alarme, Rack-Schlösser und Gebäudemanagement-Infrastruktur verbinden. Convergint Technologies lieferte im September 2026 eine Sicherheitslösung für ein Hyperscale-Rechenzentrum in Frankfurt, die Videoüberwachung, biometrische Authentifizierung, Anti-Tailgating-Technologie, Schlüsselverwaltung, Schrankschlösser und Alarmüberwachung über aktive Hallen abdeckte. Das Projekt veranschaulicht die erforderliche Koordination, wenn ein System ohne Unterbrechung des laufenden Betriebs eingesetzt wird. Es zeigt auch, warum Integrationsfähigkeit ein wichtiges Kaufkriterium bleibt.
Sicherheitsaudit- und Compliance-Dienste werden voraussichtlich mit einem CAGR von 16,59% bis 2032 wachsen. Wesentliche Einrichtungen können regelmäßigen Prüfungen durch nationale Behörden unterliegen, während wichtige Einrichtungen inspiziert werden können, wenn Hinweise auf Nichteinhaltung vorliegen. Verwaltete Überwachungs- und Erkennungsdienste helfen Betreibern, auf Personalengpässe zu reagieren. Vorfallsreaktions- und Wiederherstellungsdienste bieten Spezialistenunterstützung nach einem Ereignis. Cyber-Physical-Risikobewertung bleibt ebenfalls relevant, da Greenfield-Hyperscale-Standorte standortspezifische Bedrohungsmodelle benötigen, bevor Sicherheitsausrüstung ausgewählt wird.
Nach Rechenzentrumsgröße:
Große Einrichtungen führen, während Hyperscale-Einrichtungen die höchste Wachstumsrate aufweisenGroße Rechenzentren machten 42,29% des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes im Jahr 2026 aus. Das Segment wird durch etablierte Colocation-Einrichtungen in Frankfurt, London, Amsterdam und Paris verankert. Reife Standorte benötigen wiederkehrende Wartung, Erneuerungsprogramme und Compliance-Upgrades. Ihre Sicherheitsprogramme müssen die Mieterinfrastruktur schützen und gleichzeitig eine Rund-um-die-Uhr-Verfügbarkeit aufrechterhalten. Dies erzeugt wiederkehrende Nachfrage nach integrierten Systemen und Implementierungsdiensten.
Hyperscale-Einrichtungen werden voraussichtlich mit einem CAGR von 17,27% bis 2032 wachsen, der höchsten Rate unter den Rechenzentrums-Größenkategorien. JLL dokumentierte 453 MW prognostizierter jährlicher Lieferung auf europäischen Märkten für 2026, fast das 3-fache der Rate von 2020. Greenfield-Hyperscale-Standorte können Perimeter-, Rack-, Einrichtungs- und Netzwerkkontrollen von der anfänglichen Designphase an integrieren. Kleine und mittlere Rechenzentren tragen weiterhin zur Nachfrage durch nationale und verteilte Implementierungen bei. Ihre Anforderungen begünstigen kostengerechte Sicherheitsdesigns, die dennoch zentralisierte Sichtbarkeit bieten.
Nach Rechenzentrumtyp:
Colocation führt, während Cloud-Dienstleister am schnellsten wachsenColocation-Einrichtungen machten 41,64% des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes im Jahr 2026 aus. Ihre führende Position folgt der etablierten Rolle von Colocation-Anbietern an reifen FLAP-D-Standorten. Diese Betreiber müssen gemeinsam genutzte Gebäude, Kundenkäfige, Gemeinschaftsbereiche und kritische Infrastrukturen sichern. Sie benötigen auch prüfungsbereite Zugangs- und Vorfallsnachweise für eine vielfältige Mieterbasis. Dies macht physische und Cyber-Kontrollen im täglichen Betrieb eng miteinander verbunden.
Cloud-Dienstleister werden voraussichtlich einen CAGR von 17,38% bis 2032 verzeichnen. KI-Workloads konzentrieren sich in Cloud-Einrichtungen, und NIS2-bezogene Sicherheitskontrollen gelten für Cloud-Dienstleister ebenso wie für traditionelle Colocation-Betreiber. Unternehmens- und Edge-Rechenzentren stellen die dritte Kategorie dar. JLL-Forschung, die auf der Capacity Europe 2026 präsentiert wurde, ergab, dass Inferenz-Workloads Rechenressourcen an Standorte innerhalb von 100–150 km von Endnutzern ziehen. FiberCop baut mehr als 100 Edge-Rechenzentren aus umgenutzten italienischen Telekommunikationsvermittlungsstellen, während Telefónica 2026 auf 17 Edge-Rechenzentren in ganz Spanien expandierte.
Geografische Analyse
Deutschland hielt 38,53% des Marktanteils am europäischen Rechenzentrums-Cyber-Physical-Security-Markt im Jahr 2026. Die Rechenzentrumsbasis Frankfurts und die Leerstandsrate von 3,1% Mitte 2026 spiegeln die Dichte kritischer digitaler Infrastrukturen im Land wider. Deutschlands BSIG trat im Dezember 2025 in Kraft, und das KRITIS-Dachgesetz folgte am 29. Januar 2026. Die Rahmenwerke verknüpfen Cybersicherheits-Governance mit physischen Resilienzmaßnahmen wie Perimetersicherheit, Zugangskontrolle, Überwachung und Erkennung, und das BSI setzte den 31. Juli 2026 als Abschlussfrist für die Registrierung relevanter Einrichtungen fest. Deutschland verzeichnete auch 370 Ransomware-Vorfälle zwischen Januar 2025 und April 2026, also 17,9% der europäischen Aktivität, was die Nachfrage nach integrierten Erkennungs- und Reaktionsfähigkeiten unterstützt.
Das Vereinigte Königreich wird voraussichtlich mit einem CAGR von 16,93% bis 2032 wachsen, der schnellsten geografischen Rate im europäischen Rechenzentrums-Cyber-Physical-Security-Markt. Das Wachstum wird durch KI-Rechenzentrumsinvestitionen und Post-Brexit-Datensouveränitätsanforderungen unterstützt. Cyble berichtete, dass das Vereinigte Königreich im ersten Quartal 2026 als das am stärksten von Ransomware angegriffene Land Europas eingestuft wurde. Genetecs im Vereinigten Königreich gehostete Cloud-Instanz zeigt, dass Anbieter mit regional gehosteter Sicherheitsinfrastruktur reagieren. Die Implementierung ermöglicht es Organisationen im Vereinigten Königreich und in Europa, physische Sicherheitsereignisdaten innerhalb der nationalen Grenzen des Vereinigten Königreichs zu speichern, und unterstützt Plattformen, die Datenresidenzkontrollen mit operativem Sicherheitsmanagement verbinden.
Frankreich bietet eine längerfristige Chance, da KI-Kapazitätsprojekte neue Sicherheitsbeschaffungsanforderungen schaffen. SoftBanks Verpflichtung von 75 Milliarden EUR (82,5 Milliarden USD) für 5 GW französische KI-Rechenzentrums-Kapazität bietet eine substanzielle Greenfield-Projektpipeline. Italien wird durch das Decreto NIS2-Rahmenwerk geprägt, und seine Datenschutzbehörde erließ im September 2025 eine vorläufige Einschränkung bezüglich der biometrischen Datenverarbeitung in einem Gesichtserkennungssystem an einem Flughafen. Die Maßnahme weist auf die sorgfältigen Kontrollen hin, die erforderlich sind, wenn zentral gespeicherte biometrische Vorlagen unter DSGVO-Artikel 9 verwendet werden, und schafft eine stärker eingeschränkte Umgebung für Gesichtsauthentifizierungsimplementierungen als das deutsche Modell.
Wettbewerbslandschaft
Marktkonzentration
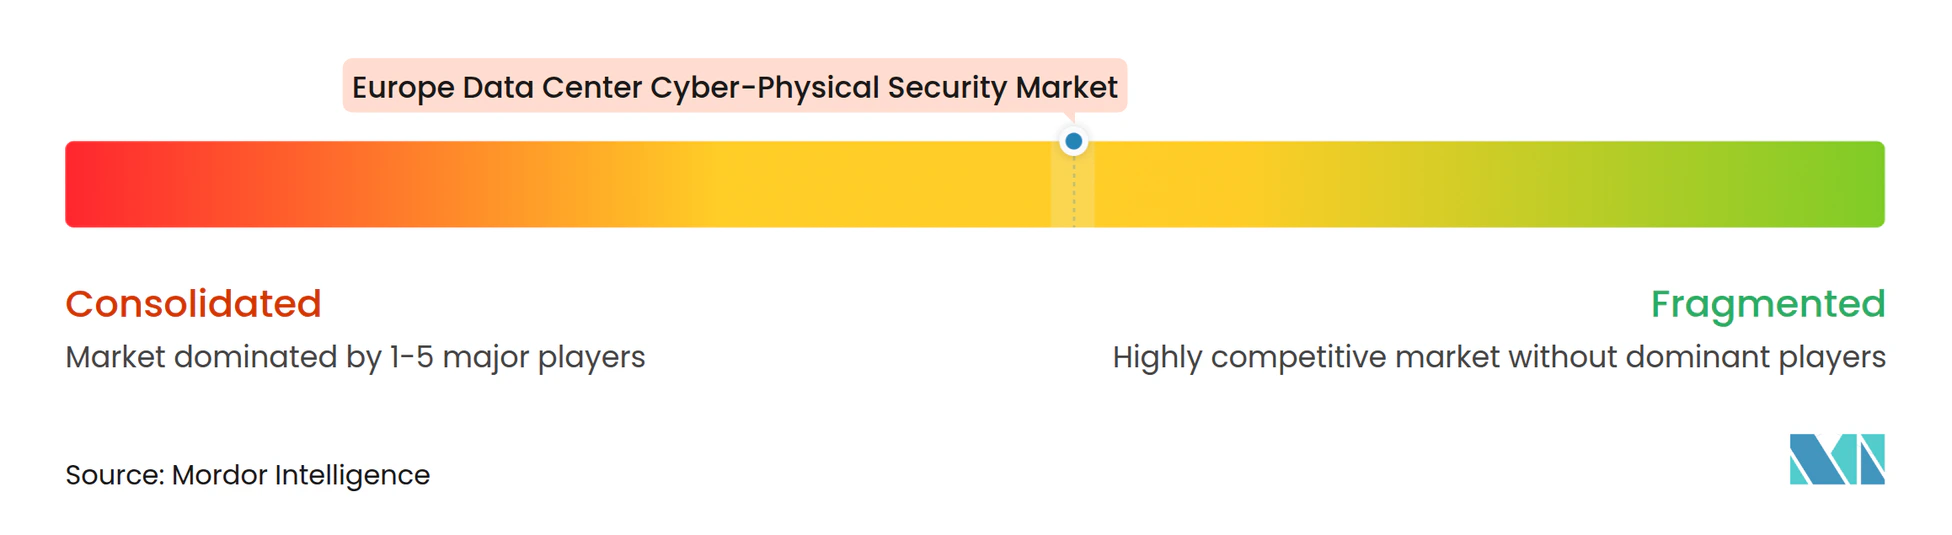
Der europäische Rechenzentrums-Cyber-Physical-Security-Markt ist mäßig fragmentiert, wobei Johnson Controls, Honeywell, Schneider Electric, Genetec und Cisco bedeutende installierte Basen halten und Spezialanbieter Expertise in ausgewählten Technologieebenen besitzen. Der Wettbewerb hängt von Plattformfähigkeit, lokaler Lieferkapazität, Zertifizierungen und der Fähigkeit ab, komplexe Live-Site-Projekte zu unterstützen. Der europäische Rechenzentrums-Cyber-Physical-Security-Markt umfasst auch Integratoren, die Multi-Vendor-Implementierungen für Betreiber koordinieren. Diese Struktur ermöglicht es etablierten Anbietern und spezialisierten Lieferanten, in verschiedenen Teilen des Sicherheits-Stacks zu konkurrieren.
Gezielte Akquisitionen waren ein wichtiger Weg zur Stärkung der Rechenzentrums-Expertise. Dormakaba erwarb TANlock GmbH im Juli 2025, um Rack-Schlösser, Authentifizierungsmodule und IP-Leser für kritische Infrastrukturbereitstellungen hinzuzufügen. ASSA ABLOY erwarb Kentix GmbH im Oktober 2025, um sein Digital- und Zugangslösungsportfolio im EMEIA-Rechenzentrumssegment zu erweitern. Convergint Technologies konkurriert durch Lieferexpertise für Multi-Vendor-Systeme in aktiven Hyperscale-Einrichtungen. Milestone Systems, Genetec und Avigilon, ein Unternehmen von Motorola Solutions, konkurrieren in Video-Management- und Unified Physical-Security-Plattformen, während Genetecs offene Architektur und hybrider Ansatz eine schrittweise Cloud-Akzeptanz unterstützt.
Eine Fähigkeitslücke besteht dort, wo OT-Netzwerksicherheit auf physische Zugangs-Governance trifft, da Anbieter physischer Sicherheit möglicherweise begrenzte OT-Überwachungsfähigkeiten haben, während IT-fokussierte Anbieter ihre Angebote in die physische Ereigniskorrelation ausweiten. Die Integration von Cisco mit Axis Communications verbindet Netzwerk-Videoverwaltung mit einer IT-Sicherheitsverwaltungsebene. Schneider Electric und NVIDIA kündigten im Juni 2025 eine Zusammenarbeit an EcoStruxure-Lösungen für KI-Rechenzentren an, einschließlich modularer Pods und NVIDIA-fähiger Racks. Die aktive Schwachstellen- und schwerwiegende Vorfallsmeldepflicht des Cyber Resilience Act, die am 11. September 2026 in Kraft trat, erhöht die Lieferkettenprüfung für Kamera- und Zugangskontrollhersteller, während Securitas Technology 2025 mit Rohde und Schwarz zusammenarbeitete, um Millimeterwellen-Personenscreening zu seinem Rechenzentrums-Angebot hinzuzufügen.
Branchenführer im europäischen Rechenzentrums-Cyber-Physical-Security-Markt
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Schneider Electric SE
-
Bosch Sicherheitssysteme GmbH
-
ASSA ABLOY AB
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Europäischer Rechenzentrums-Cyber-Physical-Security-Markt Unternehmen in diesem Bericht
- Johnson Controls International plc
- Honeywell International Inc.
- Schneider Electric SE
- Bosch Sicherheitssysteme GmbH
- ASSA ABLOY AB
- Axis Communications AB
- Securitas Technology AB
- Convergint Technologies LLC
- Milestone Systems A/S
- Cisco Systems, Inc.
- ABB Ltd.
- Pelco Inc. (Motorola Solutions, Inc.)
- dormakaba Holding AG
- Genetec Inc.
- G4S plc
- ADT Inc.
- HID Global Corporation
- Avigilon Corporation (Motorola Solutions, Inc.)
- Hangzhou Hikvision Digital Technology Co., Ltd.
- Zhejiang Dahua Technology Co., Ltd.
Neueste Industrielle Entwicklungen in Europäischer Rechenzentrums-Cyber-Physical-Security-Markt
- Oktober 2026: Die aktive Schwachstellen- und schwerwiegende Vorfallsmeldepflicht des EU Cyber Resilience Act trat am 11. September 2026 in Kraft und verpflichtet alle Hersteller von Produkten mit digitalen Elementen, einschließlich Sicherheitskameras und Zugangskontrollhardware, aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle an ENISA und nationale zuständige Behörden zu melden, was die Compliance-Anforderungen für Hardware-Anbieter, die europäische Rechenzentrums-Sicherheitsinfrastruktur beliefern, wesentlich erhöht.
- September 2026: Convergint Technologies lieferte eine komplexe physische Sicherheitslösung für ein vertrauliches Hyperscale-Rechenzentrum in Frankfurt, Deutschland, die Unternehmens-Videoüberwachung, biometrische Authentifizierung, Anti-Tailgating-Technologie, intelligentes Schlüsselmanagement, Server-Schrankschlösser und Alarmüberwachung über mehrere aktive Datenhallen umfasste und damit den Umfang und die mehrschichtige Komplexität europäischer Hyperscale-Sicherheitsintegrationsverträge demonstrierte.
- September 2026: Johnson Controls präsentierte exacqVision 26.2, Software House C•CURE IQ 3.20 und erweiterte Managed Services auf der GSX 2026 und positionierte KI-gestützte Videoanalyse und einheitliche Sicherheitsoperationen für unternehmenskritische Umgebungen einschließlich Rechenzentren. Das Unternehmen gab an, dass fast 50% der physischen Sicherheitsteams KI als wichtige Technologiepriorität identifizieren.
- Mai 2026: SoftBank Group Corp. verpflichtete sich zu 75 Milliarden EUR (82,5 Milliarden USD) für die Entwicklung von 5 GW KI-Rechenzentrums-Kapazität in Frankreich, mit einer ersten Phase von 45 Milliarden EUR (49,5 Milliarden USD) für 3,1 GW in der Region Hauts-de-France, angekündigt auf dem Choose France-Gipfel. Dies stellt eine der größten einzelnen KI-Infrastrukturinvestitionsverpflichtungen in der europäischen Geschichte dar und schafft eine mehrjährige Greenfield-Sicherheitsbeschaffungspipeline.
Berichtsumfang des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes
Der europäische Rechenzentrums-Cyber-Physical-Security-Markt umfasst Umsätze aus Cyber-Physical-Security-Lösungen und -Diensten, die in Rechenzentren in Deutschland, dem Vereinigten Königreich, Frankreich, Italien und anderen europäischen Ländern eingesetzt werden. Der Markt wird durch strenge Datenschutz- und Kritische-Infrastruktur-Vorschriften, Datenschutz- und biometrische Governance-Anforderungen sowie die wachsende Nachfrage nach integrierten Sicherheitsoperationen und OT-Sicherheitsüberwachung geprägt.
Der Bericht zum europäischen Rechenzentrums-Cyber-Physical-Security-Markt ist segmentiert nach Lösungstyp (Unified Cyber-Physical Security Plattformen, Lösungen zur Überwachung vernetzter Geräte und Assets, Lösungen zur Sicherheitsinformations- und Ereigniskorrelation, Netzwerk- und Betriebstechnologie-Sicherheitslösungen, Identitäts- und Zugangsverwaltungslösungen sowie Integrations- und Vorfallsreaktionsdienste), Sicherheitsebene (Physische Zutrittskontrollsysteme, Videoüberwachungssysteme, Gebäudemanagementsysteme und Anlagensteuerungssysteme, Umgebungs- und Infrastrukturüberwachungssysteme sowie Integrierte Sicherheitsoperationsplattformen), Bereitstellungsmodell (On-Premise-Lösungen, Cloud-basierte Lösungen und Hybridlösungen), Serviceart (Cyber-Physical-Risikobewertung, Systemintegration und -implementierung, Verwaltete Überwachung und Erkennung, Vorfallsreaktion und -wiederherstellung sowie Sicherheitsaudit- und Compliance-Dienste), Rechenzentrumsgröße (Klein, Mittel, Groß und Hyperscale), Rechenzentrumtyp (Colocation, Cloud-Dienstleister und Unternehmen / Edge) sowie Land (Deutschland, Vereinigtes Königreich, Frankreich, Italien und übriges Europa). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Unified Cyber-Physical Security Plattformen |
| Lösungen zur Überwachung vernetzter Geräte und Assets |
| Lösungen zur Sicherheitsinformations- und Ereigniskorrelation |
| Netzwerk- und Betriebstechnologie-Sicherheitslösungen |
| Identitäts- und Zugangsverwaltungslösungen |
| Integrations- und Vorfallsreaktionsdienste |
| Physische Zutrittskontrollsysteme |
| Videoüberwachungssysteme |
| Gebäudemanagementsysteme und Anlagensteuerungssysteme |
| Umgebungs- und Infrastrukturüberwachungssysteme |
| Integrierte Sicherheitsoperationsplattformen |
| On-Premise-Lösungen |
| Cloud-basierte Lösungen |
| Hybridlösungen |
| Cyber-Physical-Risikobewertung |
| Systemintegration und -implementierung |
| Verwaltete Überwachung und Erkennung |
| Vorfallsreaktion und -wiederherstellung |
| Sicherheitsaudit- und Compliance-Dienste |
| Klein |
| Mittel |
| Groß |
| Hyperscale |
| Colocation |
| Cloud-Dienstleister |
| Unternehmen / Edge |
| Deutschland |
| Vereinigtes Königreich |
| Frankreich |
| Italien |
| Übriges Europa |
| Nach Lösungstyp | Unified Cyber-Physical Security Plattformen |
| Lösungen zur Überwachung vernetzter Geräte und Assets | |
| Lösungen zur Sicherheitsinformations- und Ereigniskorrelation | |
| Netzwerk- und Betriebstechnologie-Sicherheitslösungen | |
| Identitäts- und Zugangsverwaltungslösungen | |
| Integrations- und Vorfallsreaktionsdienste | |
| Nach Sicherheitsebene | Physische Zutrittskontrollsysteme |
| Videoüberwachungssysteme | |
| Gebäudemanagementsysteme und Anlagensteuerungssysteme | |
| Umgebungs- und Infrastrukturüberwachungssysteme | |
| Integrierte Sicherheitsoperationsplattformen | |
| Nach Bereitstellungsmodell | On-Premise-Lösungen |
| Cloud-basierte Lösungen | |
| Hybridlösungen | |
| Nach Serviceart | Cyber-Physical-Risikobewertung |
| Systemintegration und -implementierung | |
| Verwaltete Überwachung und Erkennung | |
| Vorfallsreaktion und -wiederherstellung | |
| Sicherheitsaudit- und Compliance-Dienste | |
| Nach Rechenzentrumsgröße | Klein |
| Mittel | |
| Groß | |
| Hyperscale | |
| Nach Rechenzentrumtyp | Colocation |
| Cloud-Dienstleister | |
| Unternehmen / Edge | |
| Nach Land | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa |
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der europäische Rechenzentrums-Cyber-Physical-Security-Markt?
Die Marktgröße des europäischen Rechenzentrums-Cyber-Physical-Security-Marktes wurde 2026 auf 0,54 Milliarden USD bewertet und wird voraussichtlich von 0,63 Milliarden USD im Jahr 2027 auf 1,24 Milliarden USD bis 2032 wachsen, bei einem CAGR von 14,50% während des Prognosezeitraums (2027–2032).
Welcher Lösungstyp führt den europäischen Rechenzentrums-Cyber-Physical-Security-Sektor an?
Netzwerk- und Betriebstechnologie-Sicherheitslösungen führen mit einem Anteil von 28,12% im Jahr 2026. Unified Cyber-Physical Security Plattformen werden voraussichtlich am schnellsten mit einem CAGR von 16,26% bis 2032 wachsen.
Warum erhöhen Rechenzentrumsbetreiber ihre Ausgaben für Cyber-Physical-Security?
Neue KI- und Hyperscale-Einrichtungen, NIS2-bezogene Verpflichtungen, Ransomware-Exposition und integrierte Überwachungsanforderungen erhöhen die Nachfrage.
Welches Bereitstellungsmodell hat den größten Marktanteil?
Cloud-basierte Lösungen führen mit 64,78% im Jahr 2026 und werden voraussichtlich einen CAGR von 15,39% bis 2032 verzeichnen.
Welches Land führt die europäische Nachfrage an?
Deutschland führt mit 38,53% im Jahr 2026, unterstützt durch seinen großen Frankfurter Knotenpunkt, regulatorische Anforderungen und erhöhte Ransomware-Exposition.
Was ist der am schnellsten wachsende Einrichtungstyp?
Cloud-Dienstleister werden voraussichtlich mit einem CAGR von 17,38% bis 2032 wachsen, unterstützt durch die Konzentration von KI-Workloads und Compliance-Anforderungen.