
クラウドインシデントレスポンスサービス市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
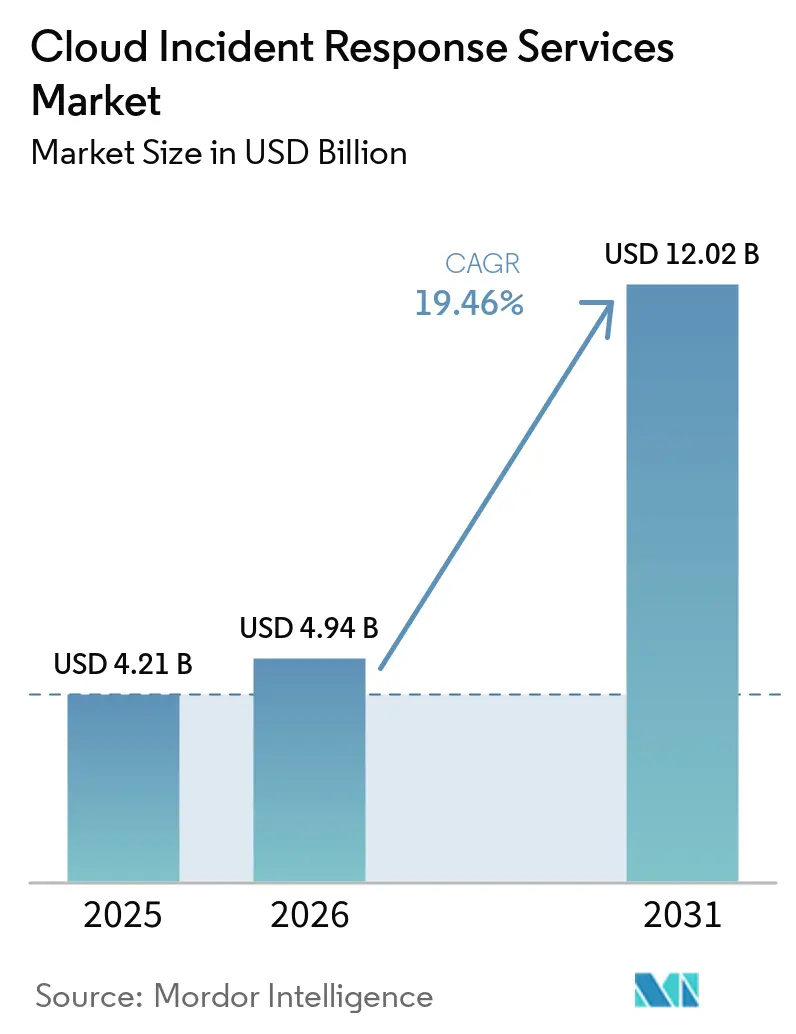
| 市場規模 (2026) | 4.94 十億米ドル |
| 市場規模 (2031) | 12.02 十億米ドル |
| 成長率 (2026 - 2031) | 19.46 % |
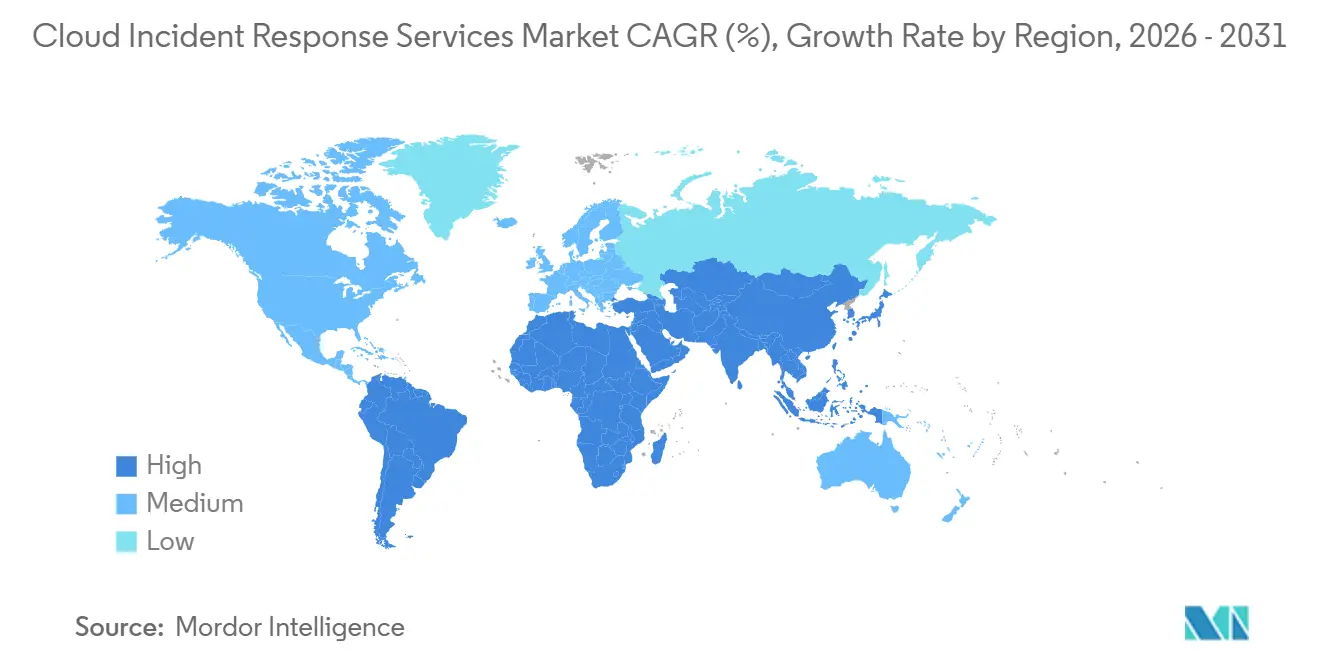
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
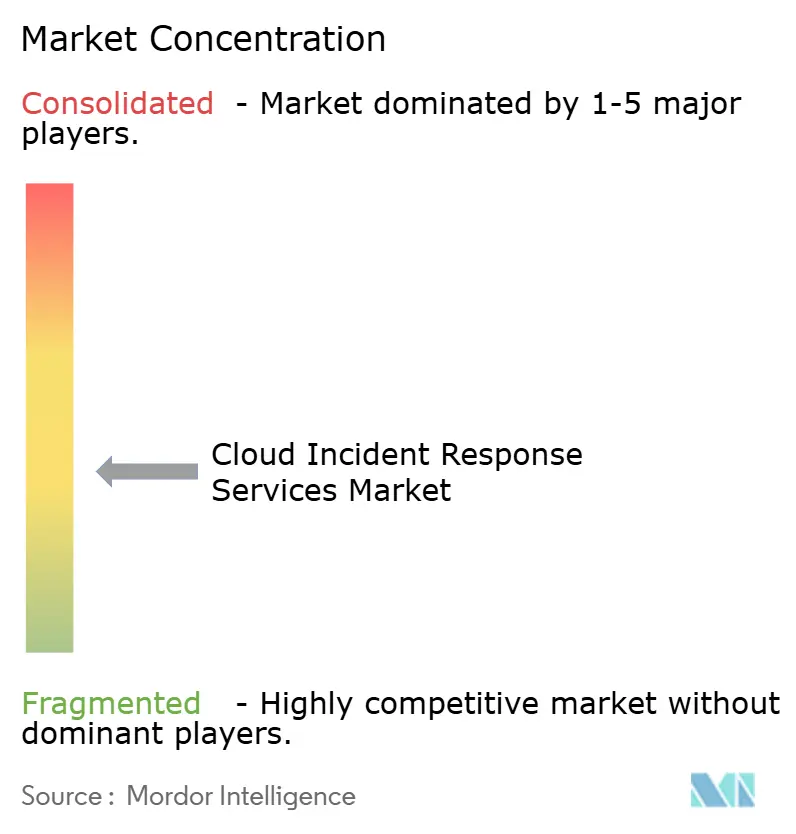
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるクラウドインシデントレスポンスサービス市場分析
クラウドインシデントレスポンスサービスの市場規模は、2025年の4.21 ビリオン 米ドルおよび2026年の4.94 ビリオン 米ドルから、2031年までに12.02 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 19.46%を記録すると予測されています。クラウドにおける侵害が内部チームによる調査・封じ込めをより困難にするにつれ、組織は専門的なレスポンス支援への支出を増加させています。マルチクラウドの展開、開示期限の短縮、クラウドネイティブな攻撃手法が、レスポンスサービスの調達方法を変えています。リテイナーベースのプログラムは、インシデント発生前にレスポンダーへのアクセスを提供するため、選好が高まっています。アイデンティティの侵害とAIを活用した攻撃活動が、継続的な検知とレスポンスの緊急性を高めています。クラウドインシデントレスポンスサービス市場は、そのため、孤立した事後対応型のエンゲージメントから、より迅速な封じ込めと報告を支援する継続的なサービスへと移行しています。
主要レポートのポイント
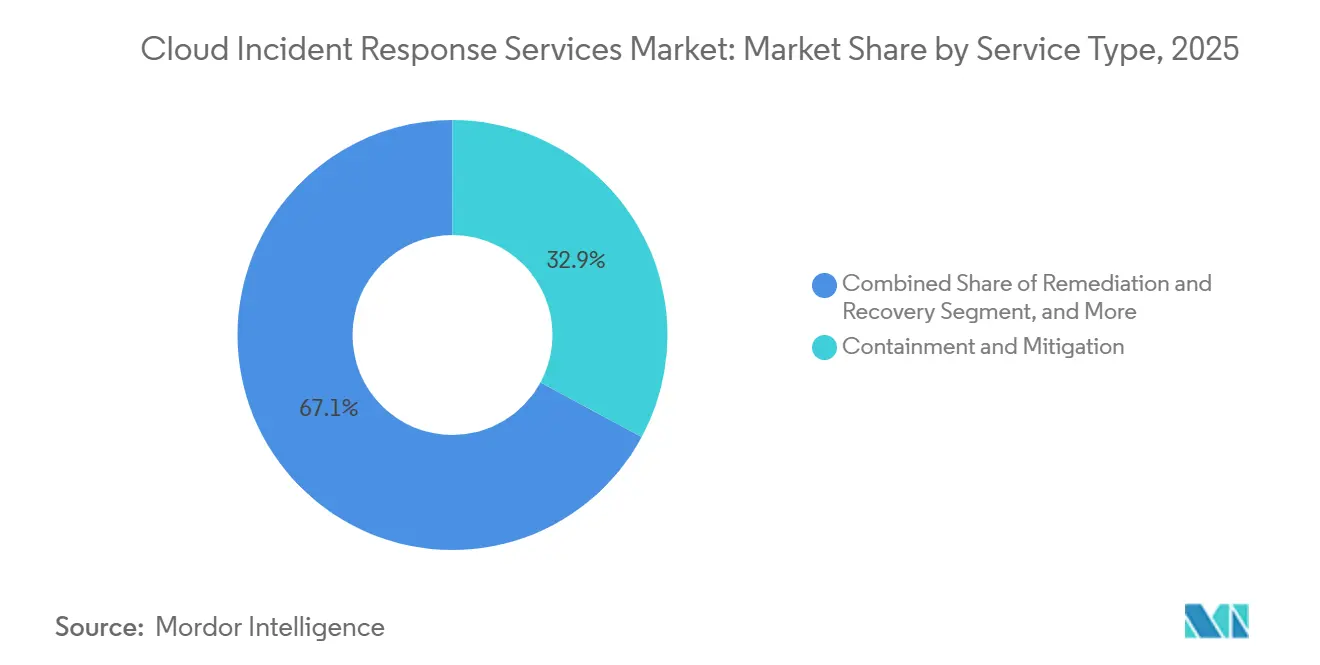
- サービスタイプ別では、封じ込めと緩和が2025年のクラウドインシデントレスポンスサービス市場における支出の32.86%を占め、マネージド検知・レスポンスは2031年にかけてCAGR 23.17%で拡大する見込みです。
- クラウド環境別では、パブリッククラウドが2025年のクラウドインシデントレスポンスサービス市場の54.29%を占め、2031年にかけてCAGR 22.86%で拡大する見込みです。
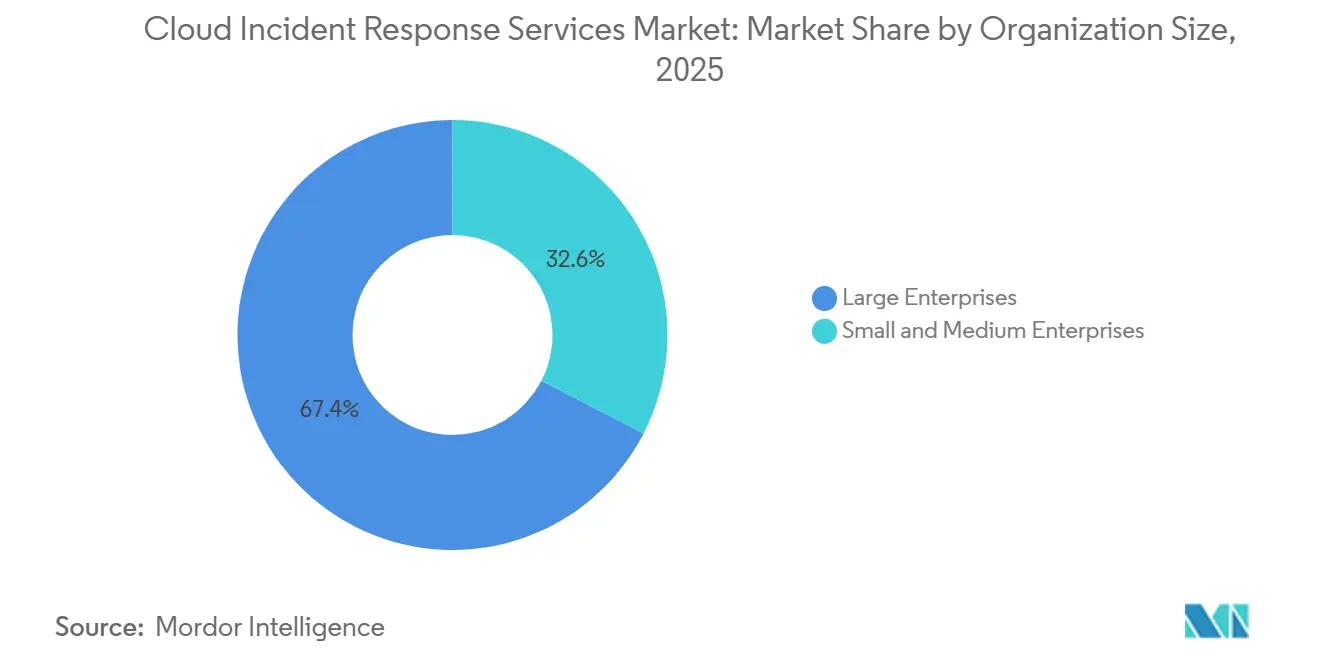
- 組織規模別では、大企業が2025年の支出の67.43%を占め、中小企業は2031年にかけてCAGR 24.31%で成長する見込みです。
- エンドユーザー業種別では、BFSIが2025年の支出の26.61%を占め、ヘルスケアおよびライフサイエンス業界は2031年にかけてCAGR 21.88%で拡大する予測です。
- 地域別では、北米が2025年のクラウドインシデントレスポンスサービス市場の36.74%を占め、アジア太平洋地域は2031年にかけてCAGR 24.63%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| クラウドアイデンティティおよびAPI悪用の増加 | +4.2% | グローバル、北米および欧州に集中 | 短期(2年以内) |
| AIによる攻撃者の手口の加速 | +3.8% | グローバル、北米およびアジア太平洋地域で早期に顕在化 | 短期(2年以内) |
| 規制およびサイバー保険のレスポンス義務 | +3.5% | 北米および欧州、アジア太平洋地域および中東への波及あり | 中期(2〜4年) |
| マルチクラウドおよびエフェメラルワークロードの複雑性 | +3% | グローバル、アジア太平洋地域での採用が加速 | 中期(2〜4年) |
| 機械可読な証拠と自動化された封じ込め | +2.5% | 北米および欧州、アジア太平洋地域での採用が加速 | 中期(2〜4年) |
| 専門的なクラウドフォレンジクス人材の不足 | +2.2% | グローバル、アジア太平洋地域および南米で顕著なギャップ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
クラウドアイデンティティおよびAPI悪用の増加
クラウドにおける侵害は多くの場合、侵害された認証情報または権限から始まるため、アイデンティティ関連の調査がレスポンスリテイナー予算に占める割合が大きくなっています。アイデンティティ制御は攻撃経路全体にわたってアクセスに影響するため、レスポンスチームは最初の侵入ポイントを超えてそれらを調査する必要があります。侵害されたアカウントにより、攻撃者は通常のクラウドサービスを利用しながら、不慣れな行動に依存する制御からの注目を避けることができます。レスポンスチームは、同意チェーン、トークン履歴、サービスアカウントの権限パス、アクセスポリシーへの変更を再構築する必要があります。この作業には、クラウドプラットフォームおよび接続されたアプリケーション全体でアイデンティティがどのように実装されているかを理解する専門家が必要です。クラウドインシデントレスポンスサービス市場は、オンプレミス環境から適応した汎用的なレスポンスプレイブックではなく、専用のクラウドアイデンティティフォレンジクスのスキルを持つプロバイダーを優遇しています。
AIによる攻撃者の手口の加速
AIは2025年中に運用上の攻撃活動の一部となり、調査と封じ込めに利用可能な時間が変化しました。Google Mandiantは2025年6月にPROMPTFLUXを特定しました。これはGemini APIに問い合わせてVBScriptのソースコードを定期的に書き換え、ポリモーフィックな動作を生成するツールです。[1] 攻撃の自動化により、アクセス、ラテラルムーブメント、データ窃取の間の時間が短縮される可能性があります。また、静的なルールだけでは悪意ある活動の繰り返しの変形を検知することが困難になります。これらの状況により、アナリストが各アラートを確認する前に対応できる自動トリアージの必要性が高まります。また、検知と封じ込めを単一の運用モデルで結びつけるレスポンスプロバイダーへの需要が増加します。
規制およびサイバー保険のレスポンス義務
規制上の義務により、インシデントレスポンスは侵害後にのみ開始される活動ではなく、構造化された運用要件となっています。EUデジタル運用レジリエンス法の対象となる金融機関は、重要な情報通信技術インシデントの分類、報告、および終了のための規律あるプロセスを維持する必要があります。個人情報を取り扱う組織は、プライバシーおよびサイバーセキュリティのフレームワーク全体で重複する義務に直面する場合もあります。これらの要件により、文書化されたレスポンス手順、テスト済みのコミュニケーション経路、および信頼性の高い証拠処理が、プロバイダー選定においてより重要になります。サイバー保険会社も、事前契約されたレスポンスリテイナーをポリシー条件および保険料評価に関連付けていますクラウドインシデントレスポンスサービス市場は、購入者が活発な危機の最中ではなく、インシデント発生前に準備サービスを調達する場合に恩恵を受けます。
マルチクラウドおよびエフェメラルワークロードの複雑性
マルチクラウド環境では、レスポンダーが別々のロギング構造とアクセスモデルを照合する必要があるため、インシデントレスポンスがより困難になります。SANS 2025マルチクラウド調査では、3つ以上のクラウド環境を使用している組織が、シングルクラウドユーザーよりも封じ込め時間が長いと報告していることが判明しました。[2] コンテナとサーバーレス関数は、レスポンダーが揮発性の証拠を収集する前に終了する可能性があり、自動保全の価値が高まります。プラットフォームによって記録の保持期間が異なり、異なるツールを通じて利用可能になる場合があります。多様なクラウド資産を持つ組織は、インシデント発生時に支援を調達すると封じ込めが遅延する可能性があるため、プラットフォームを包括したリテイナーを選択するケースが増えています。この運用上の複雑性が、クラウドインシデントレスポンスサービス市場全体にわたる持続的な需要を支えています。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ロギングの設定ミスによる証拠のギャップ | -2.8% | グローバル、全地域の中小企業セグメントに集中 | 短期(2年以内) |
| データ主権と国境を越えた証拠制限 | -2.4% | 欧州、アジア太平洋地域、中東 | 中期(2〜4年) |
| ツールの断片化と共有責任の曖昧さ | -1.8% | グローバル、マルチクラウド企業で顕著 | 中期(2〜4年) |
| 調査中のエフェメラルワークロードの揮発性 | -1.5% | グローバル、北米およびアジア太平洋地域が最も影響を受ける | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
ロギングの設定ミスによる証拠のギャップ
クラウドレスポンスは完全なテレメトリに依存していますが、ロギングの設定が不十分なため、調査時に重要な証拠が利用できないことがよくあります。Palo Alto Networksは、2025年のグローバルインシデントレスポンスレポートで取り上げたクラウド侵害のほぼ半数において、攻撃者が設定ミスのあるアクセスおよびアイデンティティ制御を悪用したと報告しています。[3] 組織はストレージコストを管理するために詳細なAPIロギングを制限する場合がありますが、これにより攻撃者の経路と侵害の範囲を特定するために必要な記録が失われる可能性があります。デフォルト設定は、イベント量が多く保持期間が短い場合があるコンテナおよびサーバーレスークロードには特に不十分な場合があります。リテイナーと自動化されたプレイブックは、最初から収集されなかったソース情報を代替することはできません。この制約により、ロギング環境を準備していない組織にとって、クラウドインシデントレスポンスサービス市場の有効性が低下する可能性があります。
データ主権と国境を越えた証拠制限
クラウド調査では、複数の管轄区域に保存または処理された情報が関与することがよくあります。プライバシーおよびデータセキュリティ規則により、フォレンジクス分析のために個人情報を抽出、転送、保持する方法が制限される場合があります。これらの制限により、多国籍組織には別々の証拠環境が必要になる場合があり、可視性が分断され、調整が遅くなります。外部のレスポンダーがクラウドデータを受け取る前に、事前の契約上のアクセス権と法的審査も必要になる場合があります。事前の取り決めがない組織は、最も対応できない時期に遅延に直面する可能性があります。地域の証拠処理能力と規制知識を持つプロバイダーは、クラウドインシデントレスポンスサービス市場においてより明確な立場を持っています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
マネージド検知・レスポンスがサービス成長を牽引マネージド検知・レスポンスは2026年から2031年にかけてCAGR 23.17%で拡大する見込みであり、最も成長の速いサービスタイプとなっています。そのリテイナーモデルは、継続的な監視、脅威ハンティング、レスポンス実行を一つの契約のもとに組み合わせています。この構造により、購入者が侵害後に緊急支援を求める際に発生する可能性のある調達の遅延を回避できます。CrowdStrikeは2026年3月にエージェンティックMDRを導入し、自律型AIエージェントとFalcon Completeアナリストを組み合わせて、摩擦の大きいセキュリティ作業を自動化しました。このオファリングは、検知と封じ込めのより緊密な連携に置かれる価値の高まりを反映しています。マネージド検知・レスポンスにおけるクラウドインシデントレスポンスサービスの市場規模は、自社で24時間365日の脅威インテリジェンスとレスポンスチームを維持できない組織によって支えられています。
封じ込めと緩和は2025年のサービスタイプ別支出の32.86%を占め、このセグメント内でクラウドインシデントレスポンスサービスの最大シェアとなっています。インシデントの拡大を阻止することは、侵害が確認された後の即時の運用上の優先事項であり続けます。調査とデジタルフォレンジクスは、レスポンダーが何が起きたかを確認し証拠を保全する必要があるため、封じ込めの後に続くことが一般的です。修復と復旧は、サービスの復元、制御の修正、再発の可能性の低減に焦点を当てます。その他のサービス構成には、クラウドアイデンティティリテイナーや成果ベースの取り決めが含まれます。したがって、サービスの組み合わせは、多くの組織がクラウドセキュリティインシデントを管理する順序を反映しています。
注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
クラウド環境別:
パブリッククラウドが主要な展開コンテキストであり続けるパブリッククラウドは2025年の展開コンテキスト別支出の54.29%を占め、2026年から2031年にかけてCAGR 22.86%で拡大する見込みです。この地位は、パブリッククラウドプラットフォームにおける企業ワークロードとセキュリティイベントの集中を反映しています。AWS、Microsoft Azure、Google Cloudは、専門的なレスポンスプラットフォームが収集・分析するよう設計されたテレメトリを提供しています。CrowdStrikeは2026年4月にリアルタイムのクラウド検知・レスポンス機能をGoogle Cloudに拡張しました。この拡張により、分散環境全体にわたる統合されたレスポンスが支援されます。したがって、パブリッククラウドは展開コンテキストにおけるクラウドインシデントレスポンスサービスの市場シェアをリードしています。
プライベート、ハイブリッド、マルチクラウド環境では、異なる証拠収集方法とレスポンダーの専門知識が必要です。ハイブリッド展開では、異なるスキーマと保持期間を使用する可能性があるオンプレミスとクラウドの記録を相関させるチームが必要です。マルチクラウド資産では、アカウントとトークンがクラウドの境界をまたぐ可能性があるため、アイデンティティと権限の課題が加わります。IBMは、ハイブリッドおよびマルチクラウドの侵害は、単一環境での侵害よりも特定と封じ込めに時間がかかることを発見しました。[4] 組織は、スケーリングポリシーが影響を受けたインスタンスを削除する前に揮発性の状態を捕捉するために、自動化された証拠保全に投資しています。これらの状況により、クラウドインシデントレスポンスサービス市場全体で専門的な展開知識が引き続き重要となっています。
組織規模別:
中小企業がマネージドサービスへのアクセスを拡大中小企業は2026年から2031年にかけてCAGR 24.31%で成長する見込みであり、組織規模別で最も高い成長率となっています。サブスクリプションリテイナー、成果ベースの価格設定、共有セキュリティオペレーションセンターにより、より小規模な購入者が専門的な支援にアクセスしやすくなっています。これらの組織は多くの場合、企業規模の内部インシデントレスポンスプログラムを構築・運営することができません。ISACAは2025年に、サイバーセキュリティチームの55%が人員不足であり、65%がサイバーセキュリティポジションの欠員を抱えていると報告しました。[5] この不足は、認定専門家を求めて競合する小規模組織にとって特に困難です。文書化されたリテイナーに対するサイバー保険のインセンティブも、中小企業が積極的なカバレッジを検討するもう一つの理由となっています。
大企業は2025年の組織規模別支出の67.43%を占め、このセグメントにおけるクラウドインシデントレスポンスサービスの最大市場シェアを持っています。その需要は、大規模なクラウド資産、取締役会レベルのサイバーセキュリティ監督、コンプライアンス義務、および高い潜在的侵害コストに結びついています。プロバイダーは、指定されたレスポンス時間と自動化されたトリアージを備えた定義されたサブスクリプションに企業グレードのサービスを適応させています。クラウドネイティブな提供により、以前のレスポンスモデルで必要とされたインフラ支出が削減されます。中小企業は同様のテレメトリパイプラインと封じ込めワークフローを使用できますが、その環境とリスクエクスポージャーを反映したスケールで利用できます。この能力格差の縮小により、クラウドインシデントレスポンスサービス市場の対象購入者層が広がります。
エンドユーザー業種別:
ヘルスケアおよびライフサイエンスが最速で拡大ヘルスケアおよびライフサイエンス業界は、高い侵害コストと患者情報を含むクラウド移行に牽引され、2026年から2031年にかけてCAGR 21.88%で拡大する予測です。IBMは、2025年における米国のヘルスケアデータ侵害の平均コストはインシデントあたり7.42 ミリオン 米ドルであったと報告しました。このセクターには、各レスポンスエンゲージメントを複雑にする可能性のある機密性の高い患者データ、接続された医療機器、および報告要件があります。ヘルスケアプロバイダーは、技術的なレスポンス手順だけでなく、臨床運用上の制約の中で作業できるレスポンダーを必要としています。システムが患者ケアと運用継続性を支援する場合、迅速な調査も重要になる場合があります。これらの要件が、クラウドインシデントレスポンスサービス市場における専門的なサービス需要を支えています。
BFSIは2025年のエンドユーザー支出の26.61%を占め、エンドユーザー業種別でクラウドインシデントレスポンスサービスの最大市場シェアとなっています。金融機関は、インシデントに対応しながらセキュリティ、プライバシー、決済、開示の義務を管理する必要があります。政府および公共行政は、機関をまたいだ管理された証拠処理と調整された通知を必要とします。ITおよび通信、エネルギーおよびユーティリティ、産業製造はそれぞれ固有の要件を持っており、エネルギー環境では産業制御システムとクラウド環境の調整が含まれます。小売・電子商取引、輸送・物流は、デジタルサプライチェーンがクラウドエクスポージャーを増大させるにつれ、レスポンス支出を拡大しています。教育・研究機関は国家支援の脅威にさらされ続けていますが、そのリスクプロファイルが示唆するよりもクウドレスポンスへの投資が少ないことが多いです。
地域分析
北米クラウドインシデントレスポンスサービス市場
北米は2025年のクラウドインシデントレスポンスサービスのグローバル市場において36.74%のシェアを占め、地域別で最大の割合を誇る。エンタープライズのクラウド導入、確立されたプロバイダーネットワーク、およびレスポンス対応への支出がその地位を支えている。SECのサイバーセキュリティ開示要件により、重要性評価および準備されたレスポンスプログラムへの取締役会の関心が高まっている。カナダのプライバシーフレームワークおよびメキシコのデジタルインフラセキュリティへの注力は、米国を超えた需要を生み出している。購入者はインシデント発生後の緊急調達ではなく、事前に取り決めたレスポンスサポートをますます求めるようになっている。
アジア太平洋クラウドインシデントレスポンスサービス市場
アジア太平洋地域は2026年から2031年にかけてCAGR 24.63%で拡大すると予測されおり、地域別で最も高い成長率となっている。クラウドの導入および政府のサイバーセキュリティ要件が、地域全体における準備されたレスポンスサービスへの需要を拡大させている。インドのデータ保護フレームワークおよびグローバルデリバリーセンターは、機密性の高い多国籍情報の取り扱いの重要性を高めている。シンガポールおよびオーストラリアも、クラウド設定および侵害レスポンス要件を通じて調達に影響を与えている。現地のエビデンス保管要件および規制上のレスポンスに対応できるプロバイダーは、この地域の需要に応える上で有利な立場にある。
欧州・中東・アフリカおよび南米クラウドインシデントレスポンスサービス市場
欧州はDORA、NIS2、およびGDPR要件によって形成されており、特にドイツ、英国、フランス、ベネルクスの金融センターにおいて顕著である。南米はより小規模なベースから発展しており、ブラジルおよびアルゼンチンの需要は金融機関および政府機関を中心としている。サウジアラビアおよびアラブ首長国連邦は、重要インフラ事業者に対するインシデント計画要件を強化している。南アフリカおよびナイジェリアは金融サービスおよび通信企業の間でアフリカにおける導入をリードしているが、プロバイダーの可用性および専門スキルが近期の進展を制限している。
競合ランドスケープ
クラウドインシデントレスポンスサービス市場は、大企業および金融機関にサービスを提供するプレミアムプロバイダーの間で中〜高程度の集中度を示しています。プラットフォームベンダー、グローバルコンサルティング会社、主要クラウドプラットフォームと連携したプロバイダーが、高価値リテイナーをめぐって競合しています。地域のマネージドセキュリティプロバイダーはフォレンジクスの深さとクラウドレスポンスのカバレッジが異なるため、中堅市場はより断片化しています。CrowdStrikeは2026年3月にエージェンティックMDRを立ち上げ、Charlotte AIとIBMの自律型脅威オペレーションマシンを接続するためにIBMとの協力を拡大しました。この動きにより、マネージドサービスとAIを活用した調査・封じ込めワークフローが組み合わされます。
Palo Alto Networksは2026年1月にChronosphereの買収を3.35 ビリオン 米ドルで完了し、クラウドオブザーバビティとセキュリティデータパイプラインを接続しました。同社はまた、2026年9月にConsoleを買収し、エージェンティックセキュリティオペレーション機能をCortexプラットフォームに追加しました。[6] これらの行動は、大規模なベンダーが買収と製品開発を通じてサービス能力を追加している方法を示しています。統合されたテレメトリ、自動化された証拠収集、封じ込め能力を持つプロバイダーは、手動調査作業を削減できます。金融機関がサードパーティのレスポンスプロバイダーを評価する際、信頼認証は引き続き重要です。
市場の機会には、マネージド証拠保管、マルチクラウド認証情報資産向けのアイデンティティ重視のリテイナー、封じ込めと復旧の成果に連動した価格設定が含まれます。Criblは2026年8月にRadiant SecurityのAIネイティブセキュリティオペレーションセンター製品から技術資産を取得しました。この取引は、調査ワークフロー価値への経路としてのセキュリティデータパイプラインへの関心を反映しています。最大手プロバイダーの合計シェアは提供されていないため、市場はプレミアムエンドでは中程度に集中し、中堅市場では断片化していると最もよく特徴付けられます。
クラウドインシデントレスポンスサービス業界リーダー
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
BAE Systems plc
-
Check Point Software Technologies Ltd.
-
Cisco Systems, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
クラウドインシデントレスポンスサービス市場
- Accenture plc
- Arctic Wolf Networks, Inc.
- BAE Systems plc
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Deloitte Touche Tohmatsu Limited
- Ernst & Young Global Limited
- Google LLC, Mandiant
- International Business Machines Corporation
- Kaspersky Lab
- KPMG International Limited
- Microsoft Corporation
- NCC Group plc
- NTT DATA Corporation
- Optiv Security Inc.
- Palo Alto Networks, Inc.
- PricewaterhouseCoopers International Limited
- Rapid7, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited
Recent Industry Developments in クラウドインシデントレスポンスサービス市場
- 2026年8月:Criblは、Radiant SecurityのAIネイティブセキュリティオペレーションセンター製品から技術資産を取得し、自律的なアラートトリアージ、調査、解決をテレメトリデータプラットフォームに組み込みました。これは、7月のCardinalOps買収に続く、2026年のCriblによる2度目のセキュリティ技術買収となりました。
- 2026年8月:CrowdStrikeは、Google Cloudインフラ上でのFalconプラットフォームの提供を発表し、データのローカライゼーションと主権要件をサポートする地域内データ処理を可能にしました。この展開により、顧客は運用上のコンプライアンス義務に沿いながら、マルチクラウド環境全体にわたる統合されたAIネイティブセキュリティカバレッジを得ることができました。
- 2026年4月:CrowdStrikeはクラウド検知・レスポンス機能をGoogle Cloudに拡張し、ハイブリッドおよびマルチクラウド環境全体にわたるリアルタイムの統合保護を提供しました。この拡張により、クラウドセキュリティはポスチャーのみのツールから、AWS、Azure、Google Cloud全体にわたる統合されたリアルタイムレスポンスパイプラインへと移行しました。
- 2026年4月:Palo Alto NetworksはエージェンティックエンドポイントセキュリティのパイオニアであるKoiの買収を完了し、その機能をPrisma AIRSおよびCortex XDRに統合しました。この完了により、深いデータアクセスと拡張された権限で動作するAI駆動のエンドポイントツールをカバーする新しい保護カテゴリ「エージェンティックエンドポイントセキュリティ」が確立されました。
グローバルクラウドインシデントレスポンスサービス市場レポートの範囲
クラウドインシデントレスポンスサービス市場には、IaaS、PaaS、SaaS、マルチクラウド環境全体にわたるクラウドインフラ、アプリケーション、データに影響するセキュリティインシデントの検知、調査、封じ込め、復旧を組織が行うのを支援する専門的なサイバーセキュリティコンサルティングおよびマネージドサービスが含まれます。これらのサービスは、インシデント検知とトリアージ、クラウドフォレンジクス、脅威ハンティング、ランサムウェアレスポンス、クラウドアカウント侵害の修復、コンプライアンス報告、インシデント後のセキュリティ強化をカバーしています。AWS、Azure、Google Cloud、SaaSプラットフォームの専門知識を持つクラウドセキュリティの専門家が、セキュリティ侵害、データ流出、内部脅威、高度持続的脅威の後に、ビジネスの中断を最小化し、証拠を保全し、規制要件を満たし、安全なクラウド運用を復元するためにこれらのサービスを提供します。
クラウドインシデントレスポンスサービス市場レポートは、サービスタイプ(調査およびデジタルフォレンジクス、封じ込めと緩和、修復と復旧、マネージド検知・レスポンス、その他のサービスタイプ)、クラウド環境(パブリッククラウド、プライベートクラウド、ハイブリッドクラウド、マルチクラウド)、組織規模(大企業、中小企業)、業種(政府および公共行政、産業製造、小売・電子商取引、輸送・物流、エネルギーおよびユーティリティ、石油・ガス、ITおよび通信、メディアおよびエンターテインメント、教育・研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| 調査およびデジタルフォレンジクス |
| 封じ込めと緩和 |
| 修復と復旧 |
| マネージド検知・レスポンス |
| その他のサービスタイプ |
| パブリッククラウド |
| プライベートクラウド |
| ハイブリッドクラウド |
| マルチクラウド |
| 大企業 |
| 中小企業 |
| 政府および公共行政 |
| 産業製造 |
| 小売・電子商取引 |
| 輸送・物流 |
| エネルギーおよびユーティリティ |
| 石油・ガス |
| ITおよび通信 |
| メディアおよびエンターテインメント |
| 教育・研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | 調査およびデジタルフォレンジクス | |
| 封じ込めと緩和 | ||
| 修復と復旧 | ||
| マネージド検知・レスポンス | ||
| その他のサービスタイプ | ||
| クラウド環境別 | パブリッククラウド | |
| プライベートクラウド | ||
| ハイブリッドクラウド | ||
| マルチクラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業種別 | 政府および公共行政 | |
| 産業製造 | ||
| 小売・電子商取引 | ||
| 輸送・物流 | ||
| エネルギーおよびユーティリティ | ||
| 石油・ガス | ||
| ITおよび通信 | ||
| メディアおよびエンターテインメント | ||
| 教育・研究機関 | ||
| ヘルスケアおよびライフサイエンス | ||
| 銀行・金融サービス・保険(BFSI) | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
クラウドインシデントレスポンスサービス市場の規模はどのくらいですか?
クラウドインシデントレスポンスサービスの市場規模は、2025年の4.21 ビリオン 米ドルおよび2026年の4.94 ビリオン 米ドルから、2031年までに12.02 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 19.46%を記録すると予測されています。この予測は、組織がアイデンティティの悪用、複雑なクラウド環境、より速く動く攻撃に備えるにつれ、専門的なクラウドレスポンスサービスへの支出が増加することを反映しています。また、孤立した緊急エンゲージメントから確立されたレスポンスプログラムへのより広い移行も反映しています。
なぜ組織はクラウドインシデントレスポンスリテイナーを購入するのですか?
リテイナーは、専門的なレスポンダーへの準備されたアクセスを提供し、クラウドセキュリティインシデント中の調達遅延を回避します。また、継続的な監視、文書化されたエスカレーションプロセス、および多くの組織がフルタイムで内部に保持できない技術スキルへのアクセスも支援します。これにより、セキュリティリーダーは証拠と運用時間が制約される前にレスポンスの責任を定義することができます。
2031年にかけて最も速く成長しているサービスタイプはどれですか?
マネージド検知・レスポンスは、継続的な監視、脅威ハンティング、レスポンス実行を組み合わせているため、2031年にかけてCAGR 23.17%で成長する見込みです。このモデルにより、購入者は不審な活動を検知し、その深刻度を評価し、迅速な封じ込め措置を講じるための単一の取り決めを得ることができます。その価値は、内部チームがクラウドサービス全体にわたって一貫したカバレッジを提供できない場合に最も強くなります。
インシデントレスポンスサービスの需要をリードしているクラウド環境はどれですか?
パブリッククラウドは2025年の展開コンテキスト別支出の54.29%を占め、2031年にかけてCAGR 22.86%で成長する見込みです。そのリードは、企業ワークロードの大部分の所在地と、レスポンスチームが調査中に使用できるクラウドプラットフォームテレメトリの可用性を反映しています。パブリッククラウドレスポンスサービスは、急速に変化する可能性のあるワークロードから証拠を保全する必要もあります。
クラウドレスポンス支出を最も速く拡大している組織はどれですか?
中小企業は、マネージドサービスが専門的なレスポンス能力をよりアクセスしやすくするにつれ、2031年にかけてCAGR 24.31%で成長する見込みです。サブスクリプションリテイナー、共有セキュリティオペレーションモデル、自動化されたトリアージにより、以前は小規模組織による採用を制限していた財務的・人員的障壁が低減されます。これらのオプションにより、小規模チームは大規模な内部レスポンス機能を構築することなく、構造化された支援を受けることができます。
クラウドインシデントレスポンスサービスで最も速く成長している地域はどこですか?
アジア太平洋地域は、クラウド採用とサイバーセキュリティ要件に支えられ、2031年にかけてCAGR 24.63%で成長する見込みです。地域の購入者は、急速にデジタル化する経済の運用上および規制上のニーズに沿ったレスポンス準備態勢、地域の証拠処理、サービスへの注力を高めています。これにより、多様な国内要件とクラウド環境にわたって対応できるプロバイダーへの需要が生まれています。