Taille et part du marché des services de réponse aux incidents cloud
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 4.94 Milliards de dollars |
| Taille du Marché (2031) | 12.02 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 19.46 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
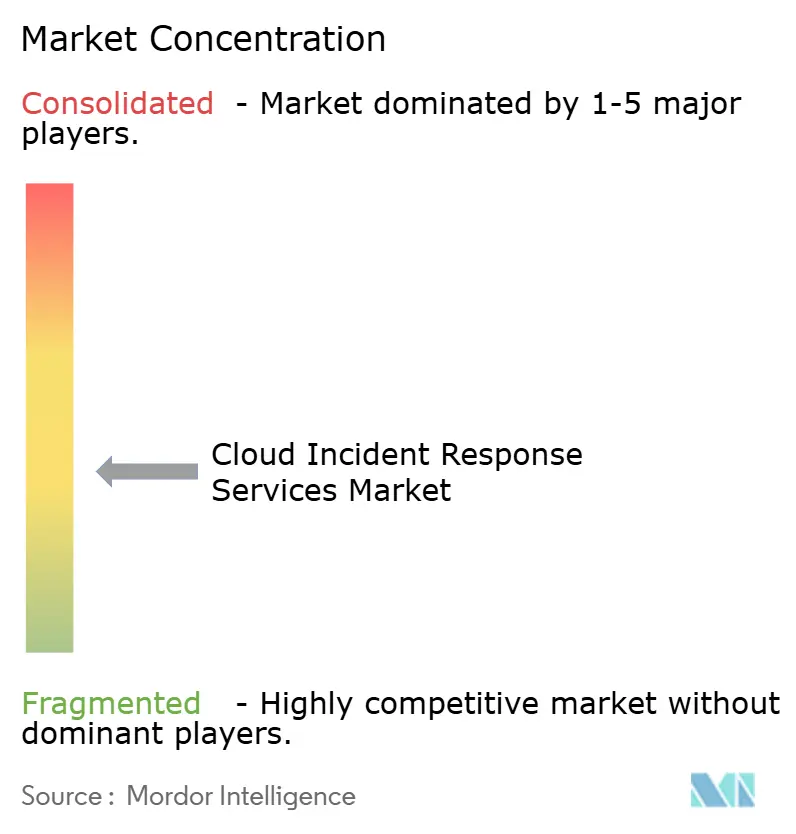
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de réponse aux incidents cloud par Mordor Intelligence
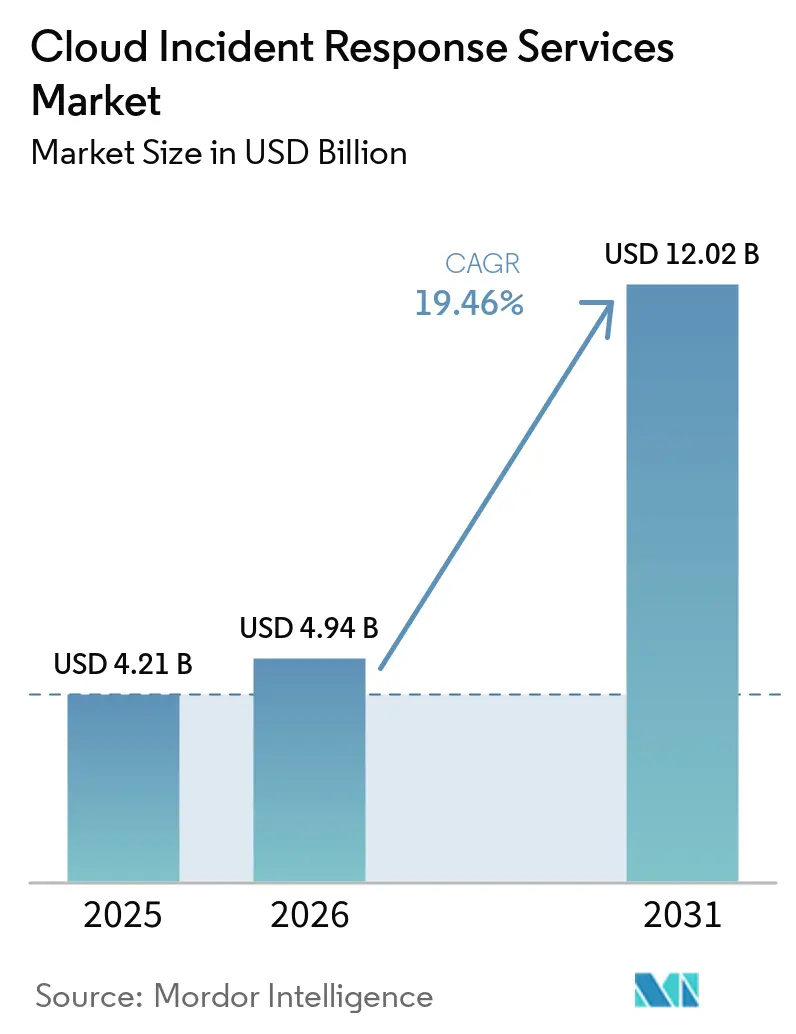
La taille du marché des services de réponse aux incidents cloud devrait s'étendre de 4,21 milliards USD en 2025 et 4,94 milliards USD en 2026 à 12,02 milliards USD d'ici 2031, enregistrant un CAGR de 19,46 % entre 2026 et 2031. Les organisations augmentent leurs dépenses en matière de support de réponse spécialisé, car les violations cloud deviennent plus difficiles à investiguer et à contenir pour les équipes internes. Les déploiements multi-cloud, les délais de divulgation plus courts et les méthodes d'attaque natives du cloud modifient la façon dont les services de réponse sont achetés. Les programmes basés sur des contrats de rétention gagnent en popularité car ils permettent d'accéder aux intervenants avant qu'un incident ne commence. La compromission des identités et l'activité d'attaque assistée par l'IA accroissent l'urgence d'une détection et d'une réponse continues. Le marché des services de réponse aux incidents cloud évolue donc d'engagements isolés et réactifs vers des services continus qui soutiennent un confinement et un reporting plus rapides.
Points clés du rapport
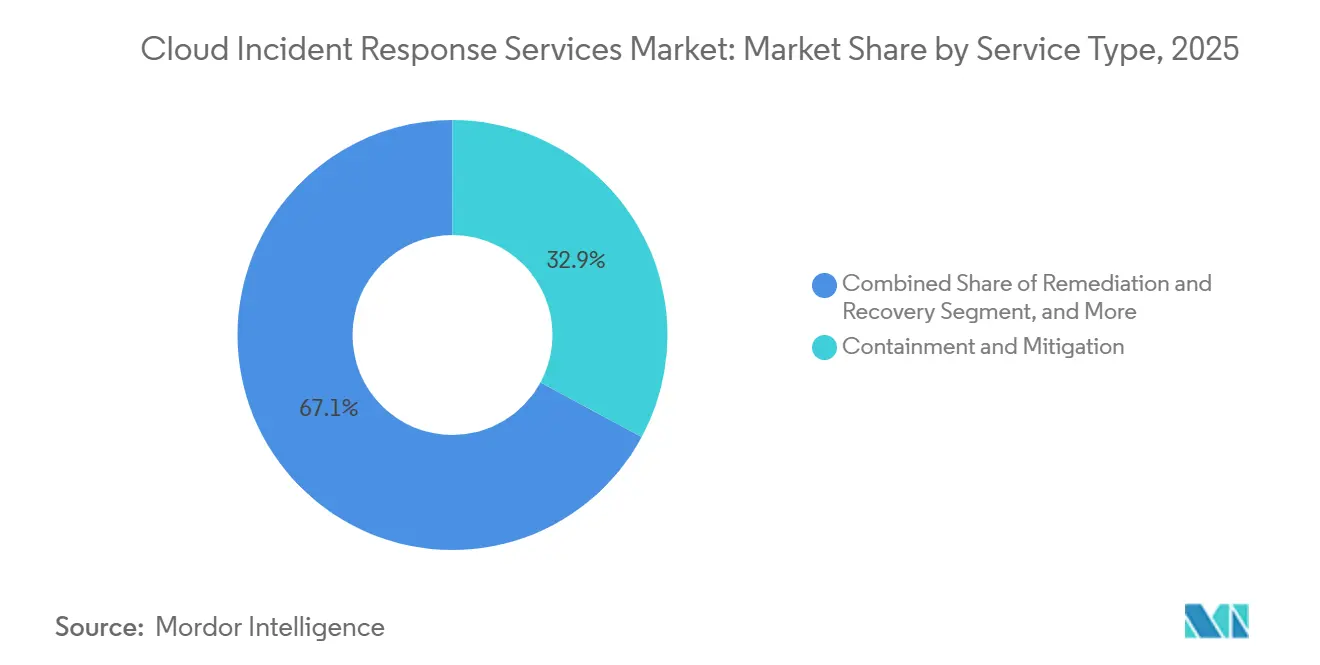
- Par type de service, le confinement et l'atténuation représentaient 32,86 % des dépenses sur le marché des services de réponse aux incidents cloud en 2025, tandis que la détection et la réponse gérées devraient progresser à un CAGR de 23,17 % jusqu'en 2031.
- Par environnement cloud, le cloud public représentait 54,29 % du marché des services de réponse aux incidents cloud en 2025 et devrait progresser à un CAGR de 22,86 % jusqu'en 2031.
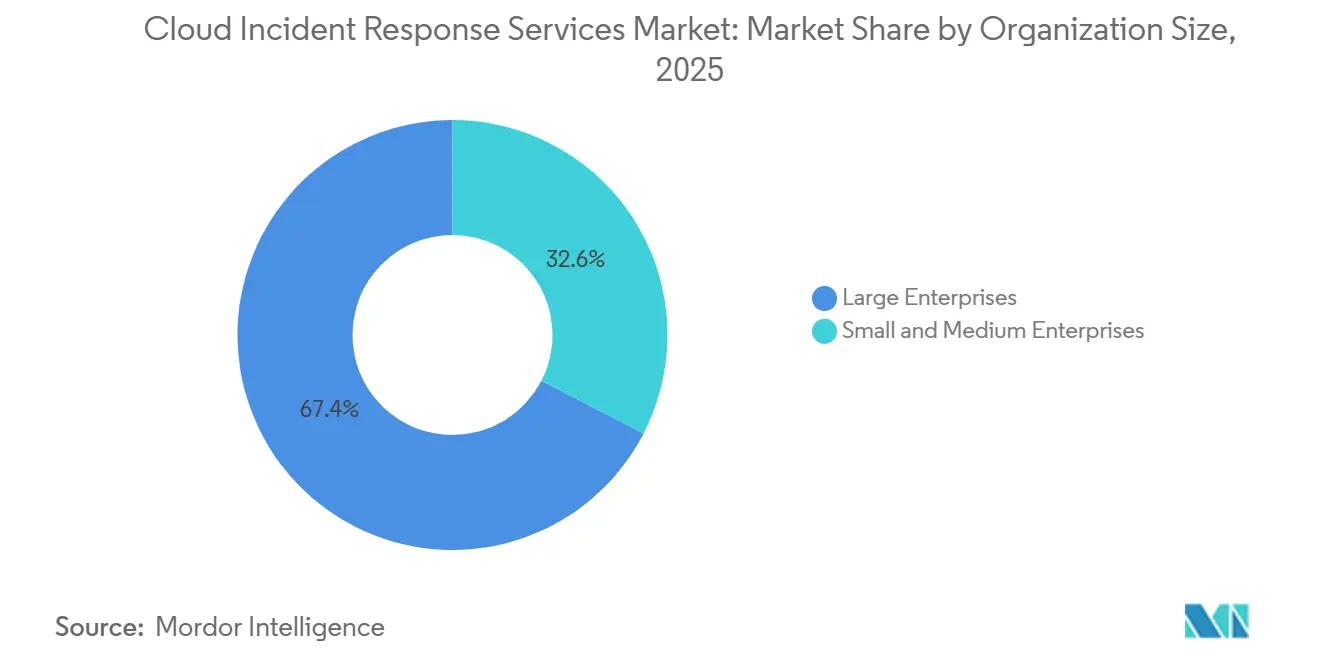
- Par taille d'organisation, les grandes entreprises représentaient 67,43 % des dépenses en 2025, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 24,31 % jusqu'en 2031.
- Par secteur d'activité des utilisateurs finaux, le secteur BFSI représentait 26,61 % des dépenses en 2025, tandis que le secteur de la santé et des sciences de la vie devrait progresser à un CAGR de 21,88 % jusqu'en 2031.
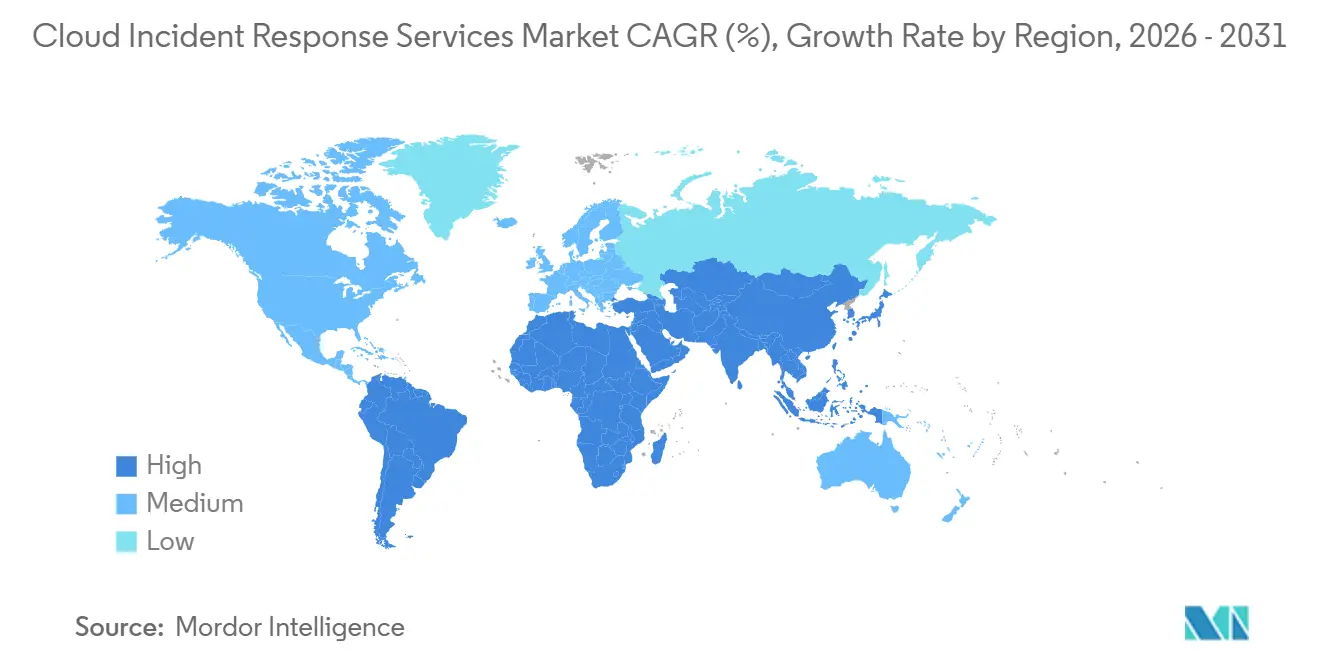
- Par géographie, l'Amérique du Nord représentait 36,74 % du marché des services de réponse aux incidents cloud en 2025, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 24,63 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché des services de réponse aux incidents cloud
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Augmentation des abus d'identité cloud et d'API | +4.2% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Techniques d'attaque accélérées par l'IA | +3.8% | Mondial, avec une intensité précoce en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Obligations réglementaires et de cyber-assurance en matière de réponse aux incidents | +3.5% | Amérique du Nord et Europe, avec des répercussions en Asie-Pacifique et au Moyen-Orient | Moyen terme (2-4 ans) |
| Complexité des environnements multi-cloud et des charges de travail éphémères | +3% | Mondial, avec une adoption accélérée en Asie-Pacifique | Moyen terme (2-4 ans) |
| Preuves lisibles par machine et confinement automatisé | +2.5% | Amérique du Nord et Europe, avec une adoption accélérée en Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de talents spécialisés en criminalistique cloud | +2.2% | Mondial, avec des lacunes prononcées en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Augmentation des abus d'identité cloud et d'API
Les investigations liées à l'identité occupent une part croissante des budgets de rétention de réponse, car les violations cloud commencent souvent par des identifiants ou des autorisations compromis. Les contrôles d'identité influencent les accès tout au long du chemin d'attaque, de sorte que les équipes de réponse doivent les examiner au-delà du premier point d'entrée. Les comptes compromis peuvent permettre à un attaquant d'utiliser des services cloud ordinaires tout en évitant l'attention des contrôles qui reposent sur un comportement inhabituel. Les équipes de réponse doivent reconstituer les chaînes de consentement, les historiques de jetons, les chemins de privilèges des comptes de service et les modifications des politiques d'accès. Ce travail nécessite des spécialistes qui comprennent comment l'identité est mise en œuvre sur les plateformes cloud et les applications connectées. Le marché des services de réponse aux incidents cloud favorise les fournisseurs dotés de compétences dédiées en criminalistique d'identité cloud plutôt que des guides de réponse généraux adaptés des environnements sur site.
Techniques d'attaque accélérées par l'IA
L'IA est devenue partie intégrante de l'activité d'attaque opérationnelle en 2025, ce qui a modifié le temps disponible pour l'investigation et le confinement. Google Mandiant a identifié PROMPTFLUX en juin 2025, un outil qui interrogeait l'API Gemini pour réécrire régulièrement son code source VBScript et créer un comportement polymorphe.[1] L'automatisation des attaques peut réduire le temps entre l'accès, le mouvement latéral et le vol de données. Elle rend également les variations répétées d'activités malveillantes plus difficiles à détecter avec des règles statiques seules. Ces conditions accroissent le besoin d'un triage automatisé capable d'agir avant que les analystes n'examinent chaque alerte. Elles augmentent la demande de fournisseurs de réponse qui connectent la détection et le confinement dans un modèle opérationnel unique.
Obligations réglementaires et de cyber-assurance en matière de réponse aux incidents
Les obligations réglementaires font de la réponse aux incidents une exigence opérationnelle structurée plutôt qu'une activité déclenchée uniquement après une violation. Les entités financières soumises à la loi européenne sur la résilience opérationnelle numérique (DORA) doivent maintenir des processus rigoureux pour classer, signaler et clôturer les incidents matériels liés aux technologies de l'information et de la communication. Les organisations traitant des informations personnelles peuvent également faire face à des obligations croisées dans le cadre des réglementations sur la vie privée et la cybersécurité. Ces exigences rendent les procédures de réponse documentées, les voies de communication testées et la gestion fiable des preuves plus importantes lors de la sélection des fournisseurs. Les assureurs en cyber-assurance rendent également les contrats de rétention de réponse préétablis pertinents pour les conditions des polices et les évaluations des primes. Le marché des services de réponse aux incidents cloud bénéficie lorsque les acheteurs acquièrent des services de préparation avant un incident plutôt que pendant une crise active.
Complexité des environnements multi-cloud et des charges de travail éphémères
Les environnements multi-cloud rendent la réponse aux incidents plus difficile car les intervenants doivent réconcilier des structures de journalisation et des modèles d'accès distincts. L'enquête SANS 2025 sur le multi-cloud a révélé que les organisations utilisant 3 environnements cloud ou plus signalaient des temps de confinement plus longs que les utilisateurs d'un seul cloud.[2] Les conteneurs et les fonctions sans serveur peuvent se terminer avant que les intervenants ne collectent les preuves volatiles, ce qui augmente la valeur de la préservation automatisée. Différentes plateformes peuvent conserver les enregistrements pendant des périodes différentes et les rendre disponibles via différents outils. Les organisations disposant de parcs cloud diversifiés choisissent de plus en plus des contrats de rétention incluant toutes les plateformes, car le recours à une aide pendant un incident peut retarder le confinement. Cette complexité opérationnelle soutient une demande soutenue sur le marché des services de réponse aux incidents cloud.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Lacunes dans les preuves dues à une mauvaise configuration de la journalisation | -2.8% | Mondial, concentré dans les segments des petites et moyennes entreprises dans toutes les régions | Court terme (≤ 2 ans) |
| Souveraineté des données et restrictions transfrontalières sur les preuves | -2.4% | Europe, Asie-Pacifique et Moyen-Orient | Moyen terme (2-4 ans) |
| Fragmentation des outils et ambiguïté de la responsabilité partagée | -1.8% | Mondial, prononcé dans les entreprises multi-cloud | Moyen terme (2-4 ans) |
| Volatilité des charges de travail éphémères lors des investigations | -1.5% | Mondial, avec l'Amérique du Nord et l'Asie-Pacifique les plus touchées | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Lacunes dans les preuves dues à une mauvaise configuration de la journalisation
La réponse cloud dépend d'une télémétrie complète, mais les configurations de journalisation laissent souvent des preuves importantes indisponibles au moment d'une investigation. Palo Alto Networks a signalé que des attaquants ont exploité des contrôles d'accès et d'identité mal configurés dans près de la moitié des violations cloud couvertes par son rapport mondial de réponse aux incidents 2025.[3] Les organisations peuvent limiter la journalisation détaillée des API pour contrôler les coûts de stockage, mais cela peut supprimer les enregistrements nécessaires pour établir le chemin d'un attaquant et l'étendue d'une violation. Les paramètres par défaut peuvent être particulièrement inadéquats pour les charges de travail de conteneurs et sans serveur, où les volumes d'événements sont élevés et les périodes de rétention peuvent être courtes. Les contrats de rétention et les guides automatisés ne peuvent pas remplacer les informations sources qui n'ont jamais été capturées. Cette contrainte peut réduire l'efficacité du marché des services de réponse aux incidents cloud pour les organisations qui n'ont pas préparé leur environnement de journalisation.
Souveraineté des données et restrictions transfrontalières sur les preuves
Les investigations cloud impliquent souvent des informations stockées ou traitées dans plusieurs juridictions. Les règles de confidentialité et de sécurité des données peuvent limiter la façon dont les informations personnelles sont extraites, transférées et conservées à des fins d'analyse criminalistique. Ces restrictions peuvent nécessiter des environnements de preuves distincts pour les organisations multinationales, ce qui divise la visibilité et ralentit la coordination. Des droits d'accès contractuels préalables et un examen juridique peuvent également être nécessaires avant qu'un intervenant externe ne reçoive des données cloud. Les organisations sans arrangements établis peuvent faire face à des retards au moment où elles sont le moins en mesure de les absorber. Les fournisseurs disposant de capacités locales de gestion des preuves et de connaissances réglementaires ont une position plus claire sur le marché des services de réponse aux incidents cloud.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : la détection et la réponse gérées stimulent la croissance des services
La détection et la réponse gérées devraient progresser à un CAGR de 23,17 % durant 2026-2031, ce qui en fait le type de service à la croissance la plus rapide. Son modèle de rétention combine surveillance continue, chasse aux menaces et exécution de la réponse dans un seul accord. Cette structure évite les retards d'approvisionnement qui peuvent survenir lorsqu'un acheteur cherche une assistance d'urgence après une violation. CrowdStrike a lancé la détection et réponse gérées agentiques en mars 2026, combinant des agents IA autonomes avec les analystes Falcon Complete pour automatiser les tâches de sécurité à forte friction. L'offre reflète la valeur croissante accordée à une connexion plus étroite entre la détection et le confinement. La taille du marché des services de réponse aux incidents cloud pour la détection et la réponse gérées est soutenue par les organisations qui ne peuvent pas maintenir leurs propres équipes de renseignement sur les menaces et de réponse disponibles en permanence.
Le confinement et l'atténuation représentaient 32,86 % des dépenses par type de service en 2025, la plus grande part des services de réponse aux incidents cloud dans cette segmentation. Arrêter la propagation d'un incident reste la priorité opérationnelle immédiate après la confirmation d'une violation. L'investigation et la criminalistique numérique suivent généralement le confinement, car les intervenants doivent établir ce qui s'est passé et préserver les preuves. La remédiation et la récupération se concentrent ensuite sur la restauration des services, la correction des contrôles et la réduction du risque de récurrence. D'autres configurations de services comprennent des contrats de rétention d'identité cloud et des arrangements basés sur les résultats. Le mix de services reflète donc l'ordre dans lequel de nombreuses organisations gèrent un incident de sécurité cloud.


Par environnement cloud : le cloud public reste le principal contexte de déploiement
Le cloud public représentait 54,29 % des dépenses liées au contexte de déploiement en 2025 et devrait progresser à un CAGR de 22,86 % durant 2026-2031. Cette position reflète la concentration des charges de travail d'entreprise et des événements de sécurité sur les plateformes cloud publiques. AWS, Microsoft Azure et Google Cloud fournissent une télémétrie que les plateformes de réponse spécialisées sont de plus en plus conçues pour collecter et analyser. CrowdStrike a étendu ses capacités de détection et de réponse cloud en temps réel à Google Cloud en avril 2026. Cette expansion soutient une réponse unifiée dans les environnements distribués. Le cloud public détient donc la part de marché dominante dans les services de réponse aux incidents cloud pour le contexte de déploiement.
Les environnements cloud privés, hybrides et multi-cloud nécessitent des méthodes de collecte de preuves et une expertise des intervenants différentes. Les déploiements hybrides nécessitent que les équipes corrèlent les enregistrements sur site et cloud qui peuvent utiliser des schémas et des périodes de rétention différents. Les parcs multi-cloud ajoutent des défis liés à l'identité et aux autorisations, car les comptes et les jetons peuvent traverser les frontières cloud. IBM a constaté que les violations dans les environnements hybrides et multi-cloud prenaient plus de temps à identifier et à contenir que les violations dans un environnement unique.[4] Les organisations investissent dans la préservation automatisée des preuves pour capturer l'état volatile avant que les politiques de mise à l'échelle ne suppriment les instances affectées. Ces conditions maintiennent l'importance des connaissances spécialisées en matière de déploiement sur l'ensemble du marché des services de réponse aux incidents cloud.
Par taille d'organisation : les petites et moyennes entreprises accèdent aux services gérés
Les petites et moyennes entreprises devraient croître à un CAGR de 24,31 % durant 2026-2031, le taux le plus élevé par taille d'organisation. Les contrats de rétention par abonnement, la tarification basée sur les résultats et les centres d'opérations de sécurité partagés rendent le support spécialisé plus accessible aux acheteurs de plus petite taille. Ces organisations ne peuvent souvent pas créer et doter en personnel des programmes internes de réponse aux incidents à l'échelle des grandes entreprises. L'ISACA a rapporté en 2025 que 55 % des équipes de cybersécurité étaient sous-dotées en personnel et que 65 % avaient des postes de cybersécurité non pourvus.[5] La pénurie est particulièrement difficile pour les petites organisations en concurrence pour des professionnels certifiés. Les incitations de la cyber-assurance pour les contrats de rétention documentés constituent une raison supplémentaire pour les PME d'envisager une couverture proactive.
Les grandes entreprises représentaient 67,43 % des dépenses par taille d'organisation en 2025, leur conférant la plus grande part du marché des services de réponse aux incidents cloud dans ce segment. Leur demande est liée à de vastes parcs cloud, à une supervision de la cybersécurité au niveau du conseil d'administration, à des obligations de conformité et à des coûts potentiels de violation plus élevés. Les fournisseurs adaptent les services de niveau entreprise en abonnements définis avec des délais de réponse spécifiés et un triage automatisé. La livraison native du cloud réduit les dépenses d'infrastructure requises par les modèles de réponse antérieurs. Les PME peuvent utiliser des pipelines de télémétrie et des flux de travail de confinement similaires, mais à une échelle qui reflète leur environnement et leur exposition aux risques. Ce rétrécissement de l'écart de capacités élargit la base d'acheteurs adressables pour le marché des services de réponse aux incidents cloud.
Par secteur d'activité des utilisateurs finaux : la santé et les sciences de la vie connaissent la croissance la plus rapide
Le secteur de la santé et des sciences de la vie devrait progresser à un CAGR de 21,88 % durant 2026-2031, porté par des coûts de violation élevés et la migration vers le cloud impliquant des informations sur les patients. IBM a rapporté que le coût moyen d'une violation de données de santé aux États-Unis était de 7,42 millions USD par incident en 2025. Le secteur dispose de données sensibles sur les patients, d'appareils médicaux connectés et d'exigences de reporting qui peuvent compliquer chaque engagement de réponse. Les prestataires de soins de santé ont besoin d'intervenants capables de travailler dans le cadre des contraintes opérationnelles cliniques ainsi que des procédures de réponse technique. Une investigation rapide peut également être importante lorsque les systèmes soutiennent les soins aux patients et la continuité opérationnelle. Ces exigences soutiennent une demande de services spécialisés sur le marché des services de réponse aux incidents cloud.
Le secteur BFSI représentait 26,61 % des dépenses des utilisateurs finaux en 2025, ce qui constituait la plus grande part du marché des services de réponse aux incidents cloud par secteur d'activité des utilisateurs finaux. Les organisations financières doivent gérer les obligations de sécurité, de confidentialité, de paiement et de divulgation tout en répondant aux incidents. Le gouvernement et l'administration publique nécessitent une gestion contrôlée des preuves et une notification coordonnée entre les agences. Les technologies de l'information et des télécommunications, l'énergie et les services publics, et la fabrication industrielle présentent chacun des exigences distinctes, notamment la coordination des systèmes de contrôle industriel et de l'environnement cloud dans les contextes énergétiques. Le commerce de détail, le commerce électronique, le transport et la logistique augmentent leurs dépenses de réponse à mesure que les chaînes d'approvisionnement numériques accroissent l'exposition au cloud. Les établissements d'enseignement et de recherche restent exposés aux menaces parrainées par des États tout en investissant souvent moins dans la réponse cloud que leur profil de risque ne le suggérerait.
Analyse géographique
L'Amérique du Nord représentait 36,74 % du marché mondial des services de réponse aux incidents cloud en 2025, la plus grande part régionale. L'adoption du cloud par les entreprises, les réseaux de fournisseurs établis et les dépenses de préparation à la réponse sous-tendent sa position. Les exigences de divulgation en matière de cybersécurité de la SEC ont accru l'attention des conseils d'administration sur les évaluations de matérialité et les programmes de réponse préparés. Le cadre de confidentialité du Canada et l'accent du Mexique sur la sécurité des infrastructures numériques étendent la demande au-delà des États-Unis. Les acheteurs recherchent de plus en plus un support de réponse préarrangé plutôt qu'un approvisionnement d'urgence après un événement.
L'Asie-Pacifique devrait progresser à un CAGR de 24,63 % durant 2026-2031, le taux régional le plus rapide. L'adoption du cloud et les exigences gouvernementales en matière de cybersécurité élargissent le besoin de services de réponse préparés dans toute la région. Le cadre de protection des données de l'Inde et les centres de livraison mondiaux accroissent l'importance de la gestion des informations multinationales sensibles. Singapour et l'Australie influencent également les achats à travers les exigences de configuration cloud et de réponse aux violations. Les fournisseurs capables de prendre en charge la résidence locale des preuves et la réponse réglementaire sont bien positionnés pour répondre à cette demande régionale.
L'Europe est façonnée par les exigences de DORA, NIS2 et RGPD, notamment dans les centres financiers d'Allemagne, du Royaume-Uni, de France et du Benelux. L'Amérique du Sud se développe à partir d'une base plus petite, avec une demande au Brésil et en Argentine centrée sur les institutions financières et les entités gouvernementales. L'Arabie saoudite et les Émirats arabes unis ont renforcé les exigences de planification des incidents pour les opérateurs d'infrastructures critiques. L'Afrique du Sud et le Nigeria mènent l'adoption africaine parmi les entreprises de services financiers et de télécommunications, bien que la disponibilité des fournisseurs et les compétences spécialisées limitent les progrès à court terme.
Paysage concurrentiel
Le marché des services de réponse aux incidents cloud présente une concentration modérée à élevée parmi les fournisseurs premium desservant les grandes entreprises et les institutions financières. Les éditeurs de plateformes, les cabinets de conseil mondiaux et les fournisseurs alignés sur les principales plateformes cloud se disputent les contrats de rétention à haute valeur. Le segment intermédiaire est plus fragmenté car les fournisseurs de sécurité gérée régionaux varient en profondeur criminalistique et en couverture de réponse cloud. CrowdStrike a lancé la détection et réponse gérées agentiques en mars 2026 et a étendu sa collaboration avec IBM pour connecter Charlotte AI avec la machine d'opérations de menaces autonomes d'IBM. Cette initiative combine les services gérés avec des flux de travail d'investigation et de confinement assistés par l'IA.
Palo Alto Networks a finalisé l'acquisition de Chronosphere en janvier 2026 pour 3,35 milliards USD afin de connecter les pipelines de données d'observabilité cloud et de sécurité. La société a également acquis Console en septembre 2026 pour ajouter des capacités d'opérations de sécurité agentiques à sa plateforme Cortex.[6] Ces actions montrent comment les grands éditeurs ajoutent des capacités de service par le biais d'acquisitions et de développement de produits. Les fournisseurs disposant d'une télémétrie unifiée, d'une collecte automatisée de preuves et de capacités de confinement peuvent réduire le travail d'investigation manuel. Les certifications de confiance restent importantes lorsque les institutions financières évaluent les fournisseurs de réponse tiers.
Les opportunités de marché comprennent la résidence gérée des preuves, les contrats de rétention axés sur l'identité pour les parcs d'identifiants multi-cloud, et la tarification liée aux résultats de confinement et de récupération. Cribl a acquis des actifs technologiques du produit de centre d'opérations de sécurité natif à l'IA de Radiant Security en août 2026. Cette transaction reflète l'intérêt pour les pipelines de données de sécurité comme voie vers la valeur des flux de travail d'investigation. Aucune part combinée pour les plus grands fournisseurs n'a été fournie, de sorte que le marché reste mieux caractérisé comme modérément concentré à l'extrémité premium et fragmenté dans le segment intermédiaire.
Leaders du secteur des services de réponse aux incidents cloud
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
BAE Systems plc
-
Check Point Software Technologies Ltd.
-
Cisco Systems, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Août 2026 : Cribl a acquis des actifs technologiques du produit de centre d'opérations de sécurité natif à l'IA de Radiant Security, intégrant le triage autonome des alertes, l'investigation et la résolution dans sa plateforme de données de télémétrie. Cela a marqué la deuxième acquisition de technologie de sécurité de Cribl en 2026, après son acquisition de CardinalOps en juillet.
- Août 2026 : CrowdStrike a annoncé la disponibilité de la plateforme Falcon sur l'infrastructure Google Cloud, permettant un traitement régional des données dans le pays qui prend en charge les exigences de localisation et de souveraineté des données. Le déploiement a offert aux clients une couverture de sécurité unifiée native à l'IA dans les environnements multi-cloud tout en s'alignant sur les obligations de conformité opérationnelle.
- Avril 2026 : CrowdStrike a étendu les capacités de détection et de réponse cloud à Google Cloud, offrant une protection unifiée en temps réel dans les environnements hybrides et multi-cloud. Cette expansion a fait évoluer la sécurité cloud des outils axés uniquement sur la posture vers des pipelines de réponse en temps réel intégrés sur AWS, Azure et Google Cloud simultanément.
- Avril 2026 : Palo Alto Networks a finalisé l'acquisition de Koi, un pionnier de la sécurité des points de terminaison agentique, intégrant ses capacités dans Prisma AIRS et Cortex XDR. Cette finalisation a établi une nouvelle catégorie de protection, la sécurité des points de terminaison agentique, couvrant les outils de points de terminaison pilotés par l'IA qui fonctionnent avec un accès approfondi aux données et des autorisations étendues.

Périmètre du rapport mondial sur le marché des services de réponse aux incidents cloud
Le marché des services de réponse aux incidents cloud comprend des services de conseil en cybersécurité spécialisés et des services gérés qui aident les organisations à détecter, investiguer, contenir et récupérer des incidents de sécurité affectant l'infrastructure cloud, les applications et les données dans les environnements IaaS, PaaS, SaaS et multi-cloud. Ces services couvrent la détection et le triage des incidents, la criminalistique cloud, la chasse aux menaces, la réponse aux rançongiciels, la remédiation de la compromission de comptes cloud, le reporting de conformité et le renforcement de la sécurité post-incident. Des professionnels de la sécurité cloud experts en AWS, Azure, Google Cloud et plateformes SaaS fournissent ces services pour minimiser les perturbations des activités, préserver les preuves, satisfaire aux exigences réglementaires et restaurer des opérations cloud sécurisées après des violations de sécurité, des exfiltrations de données, des menaces internes et des menaces persistantes avancées.
Le rapport sur le marché des services de réponse aux incidents cloud est segmenté par type de service (investigation et criminalistique numérique, confinement et atténuation, remédiation et récupération, détection et réponse gérées, et autres types de services), environnement cloud (cloud public, cloud privé, cloud hybride et multi-cloud), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Investigation et criminalistique numérique |
| Confinement et atténuation |
| Remédiation et récupération |
| Détection et réponse gérées |
| Autres types de services |
| Cloud public |
| Cloud privé |
| Cloud hybride |
| Multi-cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Investigation et criminalistique numérique | |
| Confinement et atténuation | ||
| Remédiation et récupération | ||
| Détection et réponse gérées | ||
| Autres types de services | ||
| Par environnement cloud | Cloud public | |
| Cloud privé | ||
| Cloud hybride | ||
| Multi-cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Gouvernement et administration publique | |
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Transport et logistique | ||
| Énergie et services publics | ||
| Pétrole et gaz | ||
| Technologies de l'information et télécommunications | ||
| Médias et divertissement | ||
| Établissements d'enseignement et de recherche | ||
| Santé et sciences de la vie | ||
| Banque, services financiers et assurance (BFSI) | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||

Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de réponse aux incidents cloud ?
La taille du marché des services de réponse aux incidents cloud devrait s'étendre de 4,21 milliards USD en 2025 et 4,94 milliards USD en 2026 à 12,02 milliards USD d'ici 2031, enregistrant un CAGR de 19,46 % entre 2026 et 2031. Les prévisions reflètent des dépenses plus élevées en services de réponse cloud spécialisés à mesure que les organisations se préparent aux abus d'identité, aux environnements cloud complexes et aux attaques plus rapides. Elles reflètent également un glissement plus large des engagements d'urgence isolés vers des programmes de réponse établis.
Pourquoi les organisations achètent-elles des contrats de rétention de réponse aux incidents cloud ?
Les contrats de rétention offrent un accès préparé à des intervenants spécialisés et évitent les retards d'approvisionnement lors d'un incident de sécurité cloud. Ils soutiennent également la surveillance continue, les processus d'escalade documentés et l'accès à des compétences techniques que de nombreuses organisations ne peuvent pas conserver en interne à temps plein. Cela permet aux responsables de la sécurité de définir les responsabilités de réponse avant que les preuves et le temps opérationnel ne deviennent contraints.
Quel type de service connaît la croissance la plus rapide jusqu'en 2031 ?
La détection et la réponse gérées devraient croître à un CAGR de 23,17 % jusqu'en 2031 car elles combinent surveillance continue, chasse aux menaces et exécution de la réponse. Le modèle offre aux acheteurs un accord unique pour détecter les activités suspectes, évaluer leur gravité et prendre des mesures de confinement rapides. Sa valeur est la plus forte là où les équipes internes ne peuvent pas assurer une couverture cohérente des services cloud.
Quel environnement cloud mène la demande de services de réponse aux incidents ?
Le cloud public représentait 54,29 % des dépenses liées au contexte de déploiement en 2025 et devrait croître à un CAGR de 22,86 % jusqu'en 2031. Son avance reflète l'emplacement d'une grande partie des charges de travail d'entreprise et la disponibilité de la télémétrie des plateformes cloud que les équipes de réponse peuvent utiliser lors des investigations. Les services de réponse au cloud public doivent également préserver les preuves des charges de travail qui peuvent évoluer rapidement.
Quelles organisations augmentent le plus rapidement leurs dépenses de réponse cloud ?
Les petites et moyennes entreprises devraient croître à un CAGR de 24,31 % jusqu'en 2031, les services gérés rendant les capacités de réponse spécialisées plus accessibles. Les contrats de rétention par abonnement, les modèles d'opérations de sécurité partagées et le triage automatisé réduisent les obstacles financiers et en matière de personnel qui limitaient auparavant l'adoption par les petites organisations. Ces options aident les petites équipes à bénéficier d'un support structuré sans créer une grande fonction de réponse interne.
Quelle région connaît la croissance la plus rapide pour les services de réponse aux incidents cloud ?
L'Asie-Pacifique devrait croître à un CAGR de 24,63 % jusqu'en 2031, soutenue par l'adoption du cloud et les exigences en matière de cybersécurité. Les acheteurs régionaux accordent une attention croissante à la préparation à la réponse, à la gestion locale des preuves et aux services alignés sur les besoins opérationnels et réglementaires des économies en rapide numérisation. Cela crée une demande pour des fournisseurs capables de travailler dans le cadre d'exigences nationales variées et d'environnements cloud.
 Vos données sont sécurisées et ne sont jamais vendues ni partagées.