
Marktgröße und Marktanteil für Cloud-Incident-Response-Dienste
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 4.94 Milliarden US-Dollar |
| Marktgröße (2031) | 12.02 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 19.46 % |
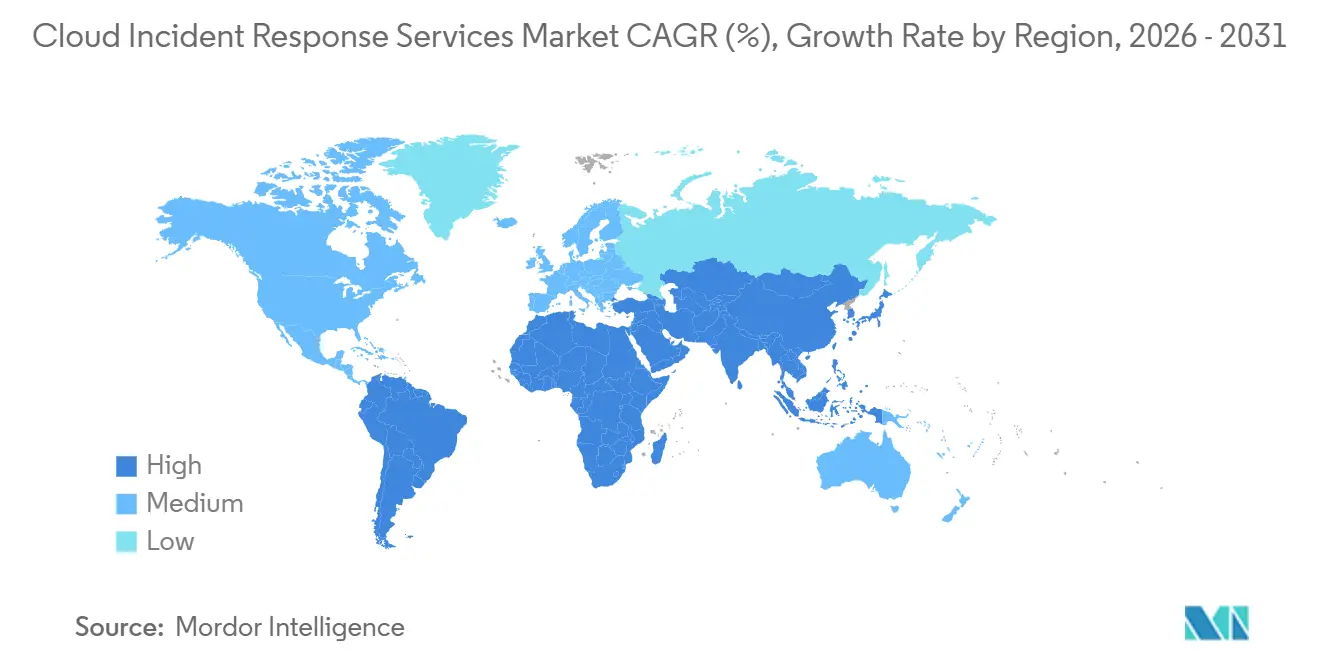
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
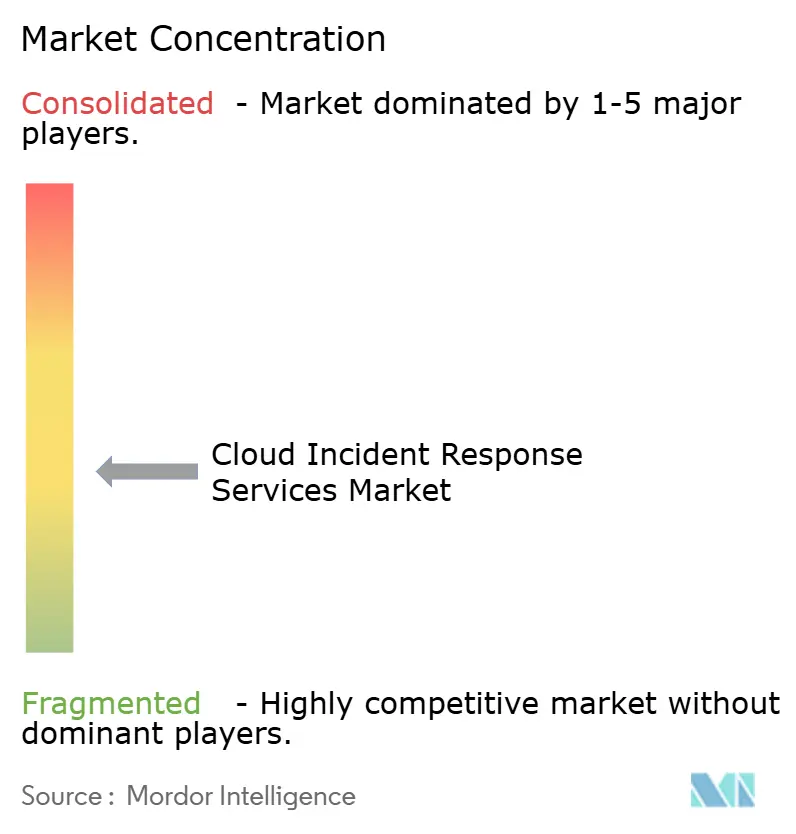
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cloud-Incident-Response-Dienste von Mordor Intelligence
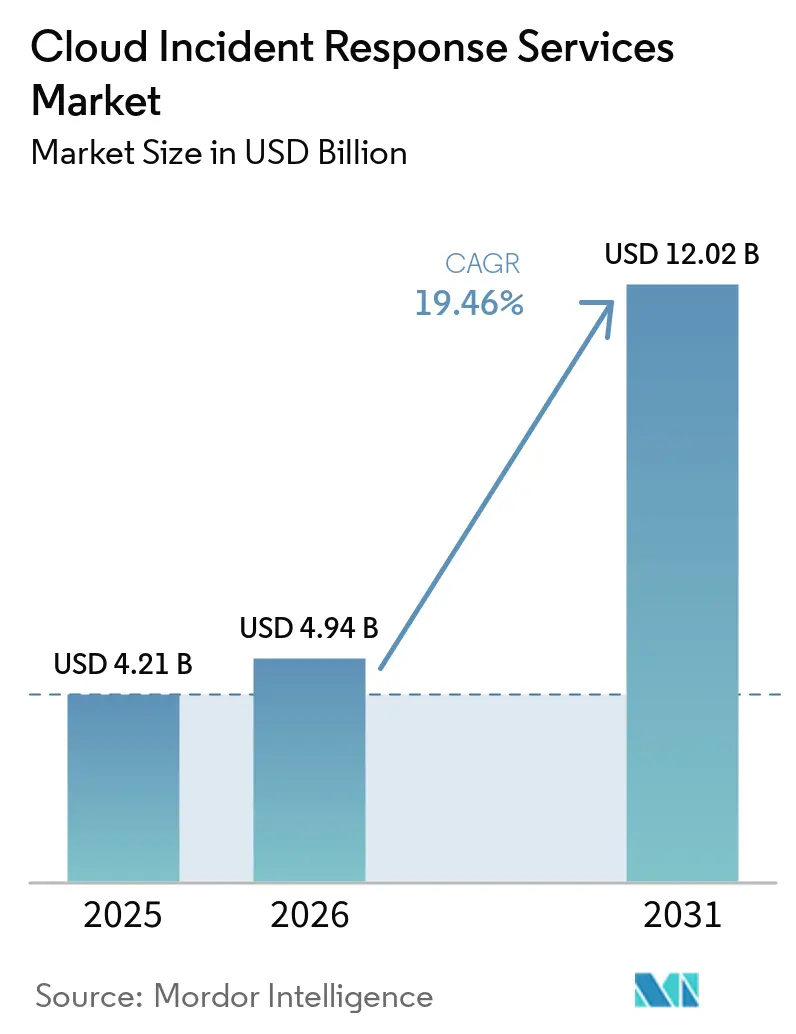
Die Marktgröße für Cloud-Incident-Response-Dienste wird voraussichtlich von 4,21 Milliarden USD im Jahr 2025 und 4,94 Milliarden USD im Jahr 2026 auf 12,02 Milliarden USD bis 2031 anwachsen, was einer CAGR von 19,46 % zwischen 2026 und 2031 entspricht. Unternehmen erhöhen ihre Ausgaben für spezialisierte Reaktionsunterstützung, da Cloud-Sicherheitsverletzungen für interne Teams immer schwieriger zu untersuchen und einzudämmen sind. Multi-Cloud-Bereitstellungen, kürzere Offenlegungsfristen und Cloud-native Angriffsmethoden verändern die Art und Weise, wie Reaktionsdienste beschafft werden. Retainer-basierte Programme gewinnen an Beliebtheit, da sie den Zugang zu Reaktionsspezialisten ermöglichen, bevor ein Vorfall eintritt. Kompromittierte Identitäten und KI-gestützte Angriffe erhöhen die Dringlichkeit kontinuierlicher Erkennung und Reaktion. Der Markt für Cloud-Incident-Response-Dienste entwickelt sich daher von isolierten, reaktiven Einsätzen hin zu fortlaufenden Diensten, die eine schnellere Eindämmung und Berichterstattung unterstützen.
Wichtigste Erkenntnisse des Berichts
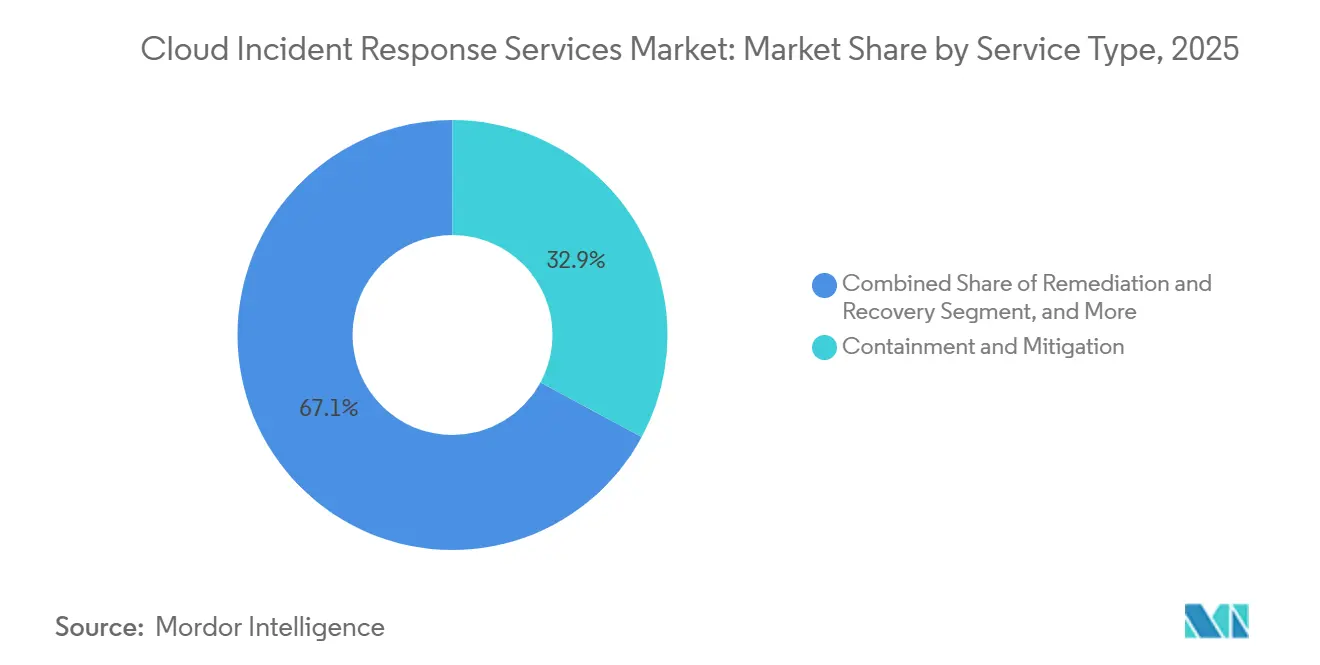
- Nach Dienstleistungstyp entfiel im Jahr 2025 ein Anteil von 32,86 % der Ausgaben im Markt für Cloud-Incident-Response-Dienste auf Eindämmung und Schadensbegrenzung, während Managed Detection and Response bis 2031 voraussichtlich mit einer CAGR von 23,17 % wachsen wird.
- Nach Cloud-Umgebung hielt die Public Cloud im Jahr 2025 einen Anteil von 54,29 % am Markt für Cloud-Incident-Response-Dienste und wird bis 2031 voraussichtlich mit einer CAGR von 22,86 % wachsen.
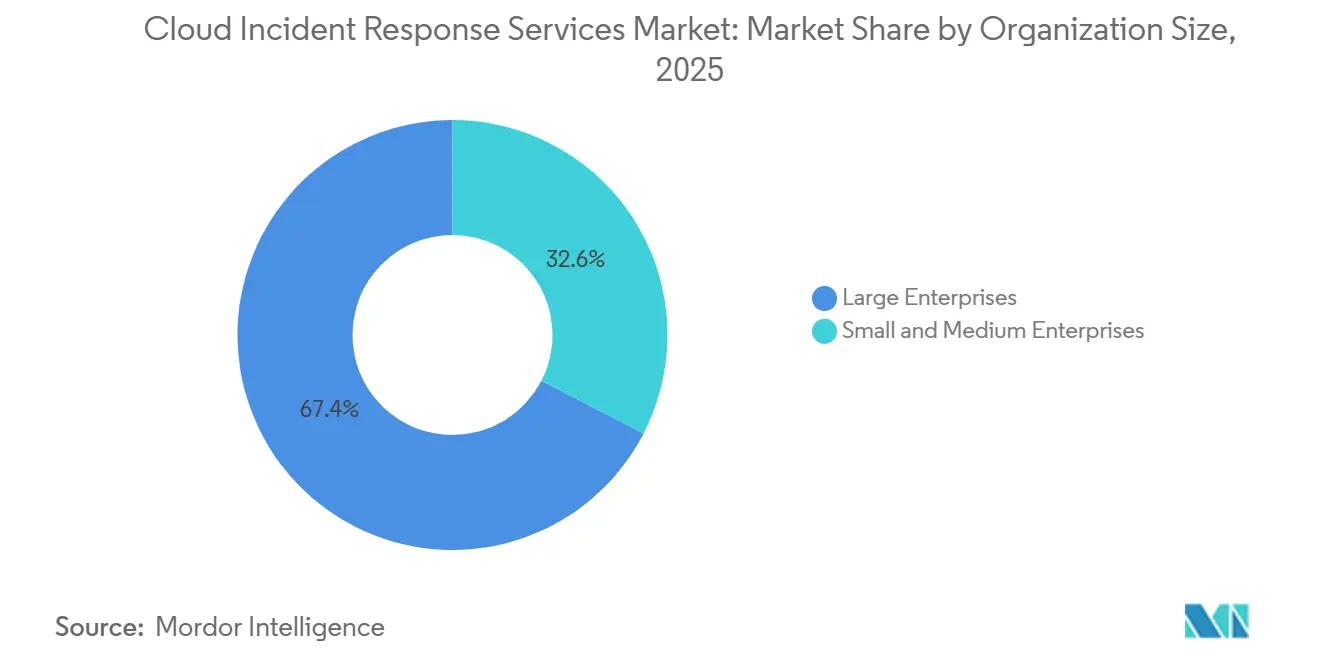
- Nach Unternehmensgröße entfielen im Jahr 2025 67,43 % der Ausgaben auf Großunternehmen, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 24,31 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Anteil von 26,61 % der Ausgaben, während die Gesundheits- und Biowissenschaftsbranche bis 2031 voraussichtlich mit einer CAGR von 21,88 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 36,74 % am Markt für Cloud-Incident-Response-Dienste, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 24,63 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmender Missbrauch von Cloud-Identitäten und APIs | +4.2% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| KI-beschleunigtes Angreifer-Handwerk | +3.8% | Global, mit früher Intensität in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Regulatorische und Cyber-Versicherungspflichten zur Incident Response | +3.5% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Komplexität von Multi-Cloud und kurzlebigen Workloads | +3% | Global, mit beschleunigter Einführung im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Maschinenlesbare Beweise und automatisierte Eindämmung | +2.5% | Nordamerika und Europa, mit beschleunigter Einführung im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Mangel an spezialisierten Cloud-Forensik-Fachkräften | +2.2% | Global, mit ausgeprägten Lücken im asiatisch-pazifischen Raum und Südamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmender Missbrauch von Cloud-Identitäten und APIs
Identitätsbezogene Untersuchungen nehmen einen größeren Anteil der Retainer-Budgets für Incident Response ein, da Cloud-Sicherheitsverletzungen häufig mit kompromittierten Anmeldedaten oder Berechtigungen beginnen. Identitätskontrollen beeinflussen den Zugriff auf dem gesamten Angriffspfad, sodass Reaktionsteams diese über den ersten Eintrittspunkt hinaus untersuchen müssen. Kompromittierte Konten können einem Angreifer ermöglichen, gewöhnliche Cloud-Dienste zu nutzen, während er der Aufmerksamkeit von Kontrollen entgeht, die auf unbekanntem Verhalten basieren. Reaktionsteams müssen Zustimmungsketten, Token-Historien, Berechtigungspfade von Dienstkonten und Änderungen an Zugriffsrichtlinien rekonstruieren. Diese Arbeit erfordert Spezialisten, die verstehen, wie Identitäten auf Cloud-Plattformen und verbundenen Anwendungen implementiert werden. Der Markt für Cloud-Incident-Response-Dienste bevorzugt Anbieter mit dedizierten Cloud-Identitäts-Forensik-Fähigkeiten anstelle allgemeiner Reaktions-Playbooks, die aus On-Premises-Umgebungen adaptiert wurden.
KI-beschleunigtes Angreifer-Handwerk
KI wurde im Jahr 2025 Teil der operativen Angriffstätigkeit, was die für Untersuchung und Eindämmung verfügbare Zeit veränderte. Google Mandiant identifizierte im Juni 2025 PROMPTFLUX, ein Tool, das die Gemini-API abfragte, um seinen VBScript-Quellcode regelmäßig umzuschreiben und polymorphes Verhalten zu erzeugen.[1] Angriffsautomatisierung kann die Zeit zwischen Zugriff, lateraler Bewegung und Datendiebstahl verkürzen. Sie macht es auch schwieriger, wiederholte Variationen bösartiger Aktivitäten allein mit statischen Regeln zu erkennen. Diese Bedingungen erhöhen den Bedarf an automatisierter Triage, die handeln kann, bevor Analysten jeden Alarm prüfen. Sie steigern die Nachfrage nach Reaktionsanbietern, die Erkennung und Eindämmung in einem einzigen Betriebsmodell verbinden.
Regulatorische und Cyber-Versicherungspflichten zur Incident Response
Regulatorische Verpflichtungen machen Incident Response zu einer strukturierten Betriebsanforderung und nicht mehr zu einer Aktivität, die erst nach einer Sicherheitsverletzung gestartet wird. Finanzunternehmen, die dem EU-Gesetz zur digitalen operationellen Resilienz unterliegen, müssen disziplinierte Prozesse zur Klassifizierung, Meldung und Schließung wesentlicher Informations- und Kommunikationstechnologie-Vorfälle aufrechterhalten. Organisationen, die personenbezogene Daten verarbeiten, können auch überlappenden Verpflichtungen aus Datenschutz- und Cybersicherheitsrahmen unterliegen. Diese Anforderungen machen dokumentierte Reaktionsverfahren, getestete Kommunikationswege und eine zuverlässige Beweisführung bei der Anbieterauswahl wichtiger. Cyber-Versicherungsträger machen vorvertraglich vereinbarte Reaktions-Retainer auch für Versicherungsbedingungen und Prämienbeurteilungen relevant. Der Markt für Cloud-Incident-Response-Dienste profitiert, wenn Käufer Bereitschaftsdienste vor einem Vorfall und nicht während einer aktiven Krise beschaffen.
Komplexität von Multi-Cloud und kurzlebigen Workloads
Multi-Cloud-Umgebungen erschweren die Incident Response, da Reaktionsteams separate Protokollierungsstrukturen und Zugriffsmodelle abgleichen müssen. Die SANS-Multi-Cloud-Umfrage 2025 ergab, dass Organisationen, die 3 oder mehr Cloud-Umgebungen nutzen, längere Eindämmungszeiten meldeten als Nutzer einer einzelnen Cloud.[2] Container und serverlose Funktionen können enden, bevor Reaktionsteams flüchtige Beweise sichern, was den Wert der automatisierten Sicherung erhöht. Verschiedene Plattformen können Aufzeichnungen für unterschiedliche Zeiträume aufbewahren und über verschiedene Tools zugänglich machen. Organisationen mit vielfältigen Cloud-Umgebungen wählen zunehmend plattformübergreifende Retainer, da die Suche nach Hilfe während eines Vorfalls die Eindämmung verzögern kann. Diese Betriebskomplexität unterstützt eine anhaltende Nachfrage im gesamten Markt für Cloud-Incident-Response-Dienste.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Beweislücken durch fehlerhafte Protokollierungskonfiguration | -2.8% | Global, konzentriert in kleinen und mittleren Unternehmenssegmenten in allen Regionen | Kurzfristig (≤ 2 Jahre) |
| Datensouveränität und grenzüberschreitende Beweisbeschränkungen | -2.4% | Europa, asiatisch-pazifischer Raum und Naher Osten | Mittelfristig (2–4 Jahre) |
| Fragmentierte Werkzeuge und Unklarheiten bei der gemeinsamen Verantwortung | -1.8% | Global, ausgeprägt in Multi-Cloud-Unternehmen | Mittelfristig (2–4 Jahre) |
| Volatilität kurzlebiger Workloads während der Untersuchung | -1.5% | Global, mit Nordamerika und dem asiatisch-pazifischen Raum am stärksten betroffen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Beweislücken durch fehlerhafte Protokollierungskonfiguration
Cloud-Incident-Response ist auf vollständige Telemetrie angewiesen, doch Protokollierungskonfigurationen lassen zum Zeitpunkt einer Untersuchung häufig wichtige Beweise nicht verfügbar. Palo Alto Networks berichtete, dass Angreifer in fast der Hälfte der Cloud-Sicherheitsverletzungen, die in seinem globalen Incident-Response-Bericht 2025 behandelt wurden, falsch konfigurierte Zugriffs- und Identitätskontrollen ausnutzten.[3] Organisationen können die detaillierte API-Protokollierung einschränken, um Speicherkosten zu kontrollieren, aber dies kann die Aufzeichnungen entfernen, die benötigt werden, um den Pfad eines Angreifers und den Umfang einer Sicherheitsverletzung festzustellen. Standardeinstellungen können für Container- und serverlose Workloads besonders unzureichend sein, wo Ereignisvolumina hoch und Aufbewahrungsfristen kurz sein können. Retainer und automatisierte Playbooks können keine Quellinformationen ersetzen, die nie erfasst wurden. Diese Einschränkung kann die Wirksamkeit des Marktes für Cloud-Incident-Response-Dienste für Organisationen verringern, die ihre Protokollierungsumgebung nicht vorbereitet haben.
Datensouveränität und grenzüberschreitende Beweisbeschränkungen
Cloud-Untersuchungen umfassen häufig Informationen, die in mehreren Rechtsordnungen gespeichert oder verarbeitet werden. Datenschutz- und Datensicherheitsvorschriften können einschränken, wie personenbezogene Daten für forensische Analysen extrahiert, übertragen und aufbewahrt werden. Diese Einschränkungen können für multinationale Organisationen separate Beweisumgebungen erfordern, was die Sichtbarkeit aufteilt und die Koordination verlangsamt. Vorab vereinbarte vertragliche Zugriffsrechte und rechtliche Prüfungen können ebenfalls erforderlich sein, bevor ein externer Reaktionsspezialist Cloud-Daten erhält. Organisationen ohne etablierte Vereinbarungen können Verzögerungen erleiden, wenn sie am wenigsten in der Lage sind, diese zu absorbieren. Anbieter mit lokalen Beweisführungskapazitäten und regulatorischem Wissen haben eine klarere Position im Markt für Cloud-Incident-Response-Dienste.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
Managed Detection and Response treibt das Dienstleistungswachstum anManaged Detection and Response wird voraussichtlich mit einer CAGR von 23,17 % im Zeitraum 2026–2031 wachsen und ist damit der am schnellsten wachsende Dienstleistungstyp. Das Retainer-Modell kombiniert kontinuierliche Überwachung, Bedrohungssuche und Reaktionsausführung in einer einzigen Vereinbarung. Diese Struktur vermeidet Beschaffungsverzögerungen, die auftreten können, wenn ein Käufer nach einer Sicherheitsverletzung Notfallhilfe sucht. CrowdStrike führte im März 2026 Agentic MDR ein und kombinierte autonome KI-Agenten mit Falcon Complete-Analysten, um reibungsintensive Sicherheitsarbeiten zu automatisieren. Das Angebot spiegelt den wachsenden Wert wider, der einer engeren Verbindung zwischen Erkennung und Eindämmung beigemessen wird. Die Marktgröße für Cloud-Incident-Response-Dienste im Bereich Managed Detection and Response wird von Organisationen gestützt, die keine eigenen rund um die Uhr verfügbaren Bedrohungsintelligenz- und Reaktionsteams unterhalten können.
Eindämmung und Schadensbegrenzung machten im Jahr 2025 32,86 % der Ausgaben nach Dienstleistungstyp aus und hatten damit den größten Anteil an Cloud-Incident-Response-Diensten in dieser Segmentierung. Das Stoppen der Ausbreitung eines Vorfalls bleibt die unmittelbare Betriebspriorität, nachdem eine Sicherheitsverletzung bestätigt wurde. Untersuchung und digitale Forensik folgen häufig der Eindämmung, da Reaktionsteams feststellen müssen, was geschehen ist, und Beweise sichern müssen. Sanierung und Wiederherstellung konzentrieren sich dann auf die Wiederherstellung von Diensten, die Korrektur von Kontrollen und die Verringerung der Wahrscheinlichkeit eines erneuten Auftretens. Andere Dienstleistungskonfigurationen umfassen Cloud-Identitäts-Retainer und ergebnisbasierte Vereinbarungen. Die Dienstleistungsmischung spiegelt daher die Reihenfolge wider, in der viele Organisationen einen Cloud-Sicherheitsvorfall bewältigen.



Nach Cloud-Umgebung:
Public Cloud bleibt der wichtigste BereitstellungskontextDie Public Cloud hielt im Jahr 2025 54,29 % der Ausgaben im Bereitstellungskontext und wird voraussichtlich mit einer CAGR von 22,86 % im Zeitraum 2026–2031 wachsen. Diese Position spiegelt die Konzentration von Unternehmens-Workloads und Sicherheitsereignissen auf Public-Cloud-Plattformen wider. AWS, Microsoft Azure und Google Cloud stellen Telemetrie bereit, die spezialisierte Reaktionsplattformen zunehmend darauf ausgelegt sind, zu erfassen und zu analysieren. CrowdStrike erweiterte im April 2026 seine Echtzeit-Cloud-Erkennungs- und Reaktionsfähigkeiten auf Google Cloud. Die Erweiterung unterstützt eine einheitliche Reaktion in verteilten Umgebungen. Die Public Cloud hält daher den führenden Marktanteil bei Cloud-Incident-Response-Diensten für den Bereitstellungskontext.
Private, hybride und Multi-Cloud-Umgebungen erfordern unterschiedliche Methoden zur Beweiserhebung und Reaktionsspezialistenkenntnisse. Hybride Bereitstellungen erfordern Teams, die On-Premises- und Cloud-Aufzeichnungen korrelieren, die möglicherweise unterschiedliche Schemata und Aufbewahrungsfristen verwenden. Multi-Cloud-Umgebungen fügen Identitäts- und Berechtigungsherausforderungen hinzu, da Konten und Token Cloud-Grenzen überschreiten können. IBM stellte fest, dass hybride und Multi-Cloud-Sicherheitsverletzungen länger dauerten, um identifiziert und eingedämmt zu werden, als Sicherheitsverletzungen in einer einzigen Umgebung.[4] Organisationen investieren in automatisierte Beweissicherung, um den flüchtigen Zustand zu erfassen, bevor Skalierungsrichtlinien betroffene Instanzen entfernen. Diese Bedingungen halten spezialisiertes Bereitstellungswissen im gesamten Markt für Cloud-Incident-Response-Dienste wichtig.
Nach Unternehmensgröße:
Kleine und mittlere Unternehmen erhalten Zugang zu verwalteten DienstenKleine und mittlere Unternehmen werden voraussichtlich mit einer CAGR von 24,31 % im Zeitraum 2026–2031 wachsen, der höchsten Rate nach Unternehmensgröße. Abonnement-Retainer, ergebnisbasierte Preisgestaltung und gemeinsame Sicherheitsbetriebszentren machen spezialisierte Unterstützung für kleinere Käufer zugänglicher. Diese Organisationen können häufig keine internen Incident-Response-Programme im Unternehmensmaßstab aufbauen und besetzen. ISACA berichtete im Jahr 2025, dass 55 % der Cybersicherheitsteams unterbesetzt waren und 65 % unbesetzte Cybersicherheitsstellen hatten.[5] Der Mangel ist besonders schwierig für kleinere Organisationen, die um zertifizierte Fachkräfte konkurrieren. Cyber-Versicherungsanreize für dokumentierte Retainer geben KMU einen weiteren Grund, proaktive Absicherung in Betracht zu ziehen.
Großunternehmen machten im Jahr 2025 67,43 % der Ausgaben nach Unternehmensgröße aus und haben damit den größten Marktanteil für Cloud-Incident-Response-Dienste in diesem Segment. Ihre Nachfrage ist mit großen Cloud-Umgebungen, Cybersicherheitsaufsicht auf Vorstandsebene, Compliance-Verpflichtungen und höheren potenziellen Kosten bei Sicherheitsverletzungen verbunden. Anbieter passen Dienste auf Unternehmensebene in definierte Abonnements mit festgelegten Reaktionszeiten und automatisierter Triage an. Cloud-native Bereitstellung reduziert die Infrastrukturausgaben, die frühere Reaktionsmodelle erforderten. KMU können ähnliche Telemetrie-Pipelines und Eindämmungs-Workflows nutzen, jedoch in einem Maßstab, der ihrer Umgebung und ihrem Risikoengagement entspricht. Diese geringere Fähigkeitslücke erweitert die adressierbare Käuferbasis für den Markt für Cloud-Incident-Response-Dienste.
Nach Endnutzerbranche:
Gesundheits- und Biowissenschaften wächst am schnellstenDie Gesundheits- und Biowissenschaftsbranche wird voraussichtlich mit einer CAGR von 21,88 % im Zeitraum 2026–2031 wachsen, angetrieben durch hohe Kosten bei Sicherheitsverletzungen und Cloud-Migration mit Patientendaten. IBM berichtete, dass die durchschnittlichen Kosten einer Datenschutzverletzung im Gesundheitswesen in den Vereinigten Staaten im Jahr 2025 7,42 Millionen USD pro Vorfall betrugen. Der Sektor verfügt über sensible Patientendaten, vernetzte Medizingeräte und Meldepflichten, die jeden Reaktionseinsatz erschweren können. Gesundheitsdienstleister benötigen Reaktionsspezialisten, die sowohl innerhalb klinischer Betriebsbeschränkungen als auch gemäß technischen Reaktionsverfahren arbeiten können. Schnelle Untersuchungen können auch dort wichtig sein, wo Systeme die Patientenversorgung und die betriebliche Kontinuität unterstützen. Diese Anforderungen unterstützen die spezialisierte Dienstleistungsnachfrage im Markt für Cloud-Incident-Response-Dienste.
BFSI hielt im Jahr 2025 26,61 % der Endnutzerausgaben, was den größten Marktanteil für Cloud-Incident-Response-Dienste nach Endnutzerbranche darstellte. Finanzorganisationen müssen Sicherheits-, Datenschutz-, Zahlungs- und Offenlegungspflichten verwalten, während sie auf Vorfälle reagieren. Regierung und öffentliche Verwaltung erfordern eine kontrollierte Beweisführung und koordinierte Benachrichtigung über Behörden hinweg. IT und Telekommunikation, Energie und Versorgungsunternehmen sowie industrielle Fertigung haben jeweils unterschiedliche Anforderungen, einschließlich der Koordination von industriellen Steuerungssystemen und Cloud-Umgebungen im Energiebereich. Einzelhandel, E-Commerce, Transport und Logistik weiten die Ausgaben für Incident Response aus, da digitale Lieferketten die Cloud-Exposition erhöhen. Bildungs- und Forschungseinrichtungen bleiben staatlich geförderten Bedrohungen ausgesetzt, investieren jedoch häufig weniger in Cloud-Incident-Response als ihr Risikoprofil nahelegen würde.
Geografische Analyse
Cloud-Incident-Response-Services-Markt Nordamerika
Nordamerika hielt im Jahr 2025 mit 36,74 % den größten regionalen Anteil am globalen Cloud-Incident-Response-Services-Markt. Die Unternehmensadoption von Cloud-Diensten, etablierte Anbieternetzwerke und Ausgaben für Reaktionsbereitschaft stützen diese Position. Die Cybersicherheits-Offenlegungsanforderungen der SEC haben die Aufmerksamkeit der Unternehmensführung auf Wesentlichkeitsbewertungen und vorbereitete Reaktionsprogramme gelenkt. Kanadas Datenschutzrahmen und Mexikos Fokus auf die Sicherheit digitaler Infrastrukturen weiten die Nachfrage über die Vereinigten Staaten hinaus aus. Käufer suchen zunehmend nach vorab vereinbarter Reaktionsunterstützung, anstatt nach einem Vorfall auf Notfallbeschaffung zurückzugreifen.
Cloud-Incident-Response-Services-Markt Asien-Pazifik
Asien-Pazifik wird im Zeitraum 2026–2031 voraussichtlich mit einer CAGR von 24,63 % wachsen – der schnellsten regionalen Rate. Die Cloud-Adoption und staatliche Cybersicherheitsanforderungen weiten den Bedarf an vorbereiteten Reaktionsdiensten in der gesamten Region aus. Indiens Datenschutzrahmen und globale Lieferzentren erhöhen die Bedeutung des Umgangs mit sensiblen multinationalen Informationen. Singapur und Australien beeinflussen die Beschaffung ebenfalls durch Anforderungen an Cloud-Konfiguration und Reaktion auf Datenschutzverletzungen. Anbieter, die lokale Datenhaltung und regulatorische Reaktionsanforderungen unterstützen können, sind gut positioniert, um diese regionale Nachfrage zu bedienen.
Cloud-Incident-Response-Services-Markt EMEA und Südamerika
Europa wird durch DORA-, NIS2- und DSGVO-Anforderungen geprägt, insbesondere in Finanzzentren in Deutschland, dem Vereinigten Königreich, Frankreich und den Benelux-Ländern. Südamerika entwickelt sich von einer kleineren Basis aus, wobei die Nachfrage in Brasilien und Argentinien auf Finanzinstitute und staatliche Einrichtungen ausgerichtet ist. Saudi-Arabien und die Vereinigten Arabischen Emirate haben die Anforderungen an die Vorfallsplanung für Betreiber kritischer Infrastrukturen erhöht. Südafrika und Nigeria führen die afrikanische Adoption im Bereich Finanzdienstleistungen und Telekommunikation an, obwohl die Verfügbarkeit von Anbietern und spezialisierte Fachkenntnisse den kurzfristigen Fortschritt begrenzen.

Wettbewerbslandschaft
Der Markt für Cloud-Incident-Response-Dienste weist eine moderate bis hohe Konzentration unter Premium-Anbietern auf, die Großunternehmen und Finanzinstitute bedienen. Plattformanbieter, globale Beratungsunternehmen und Anbieter, die mit großen Cloud-Plattformen verbunden sind, konkurrieren um hochwertige Retainer. Das mittlere Marktsegment ist stärker fragmentiert, da regionale Anbieter verwalteter Sicherheitsdienste in forensischer Tiefe und Cloud-Incident-Response-Abdeckung variieren. CrowdStrike startete im März 2026 Agentic MDR und erweiterte seine Zusammenarbeit mit IBM, um Charlotte AI mit IBMs Autonomous Threat Operations Machine zu verbinden. Der Schritt kombiniert verwaltete Dienste mit KI-gestützten Untersuchungs- und Eindämmungs-Workflows.
Palo Alto Networks schloss im Januar 2026 die Übernahme von Chronosphere für 3,35 Milliarden USD ab, um Cloud-Observierbarkeits- und Sicherheitsdaten-Pipelines zu verbinden. Das Unternehmen erwarb im September 2026 auch Console, um seiner Cortex-Plattform agentenbasierte Sicherheitsbetriebsfähigkeiten hinzuzufügen.[6] Diese Maßnahmen zeigen, wie größere Anbieter Dienstleistungskapazitäten durch Übernahmen und Produktentwicklung hinzufügen. Anbieter mit einheitlicher Telemetrie, automatisierter Beweiserhebung und Eindämmungsfähigkeiten können den manuellen Untersuchungsaufwand reduzieren. Vertrauenszertifizierungen bleiben wichtig, wenn Finanzinstitute Drittanbieter für Incident Response bewerten.
Marktchancen umfassen verwaltete Beweisaufbewahrung, identitätsorientierte Retainer für Multi-Cloud-Anmeldedatenumgebungen und Preisgestaltung, die an Eindämmungs- und Wiederherstellungsergebnisse geknüpft ist. Cribl erwarb im August 2026 Technologieressourcen aus dem KI-nativen Sicherheitsbetriebszentrum-Produkt von Radiant Security. Der Deal spiegelt das Interesse an Sicherheitsdaten-Pipelines als Weg zu Untersuchungs-Workflow-Wert wider. Da kein kombinierter Anteil für die größten Anbieter angegeben wurde, ist der Markt am besten als moderat konzentriert am Premium-Ende und fragmentiert im mittleren Marktsegment zu charakterisieren.
Marktführer für Cloud-Incident-Response-Dienste
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
BAE Systems plc
-
Check Point Software Technologies Ltd.
-
Cisco Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cloud-Incident-Response-Services-Markt
- Accenture plc
- Arctic Wolf Networks, Inc.
- BAE Systems plc
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Deloitte Touche Tohmatsu Limited
- Ernst & Young Global Limited
- Google LLC, Mandiant
- International Business Machines Corporation
- Kaspersky Lab
- KPMG International Limited
- Microsoft Corporation
- NCC Group plc
- NTT DATA Corporation
- Optiv Security Inc.
- Palo Alto Networks, Inc.
- PricewaterhouseCoopers International Limited
- Rapid7, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited

Recent Industry Developments in Cloud-Incident-Response-Services-Markt
- August 2026: Cribl erwarb Technologieressourcen aus dem KI-nativen Sicherheitsbetriebszentrum-Produkt von Radiant Security und integrierte autonome Alert-Triage, Untersuchung und Lösung in seine Telemetrie-Datenplattform. Dies war Cribls zweite Sicherheitstechnologie-Übernahme im Jahr 2026, nach der Übernahme von CardinalOps im Juli.
- August 2026: CrowdStrike gab die Verfügbarkeit der Falcon-Plattform auf der Google-Cloud-Infrastruktur bekannt und ermöglichte damit eine regionale Datenverarbeitung im jeweiligen Land, die Anforderungen an Datenlokalisierung und Datensouveränität unterstützt. Die Bereitstellung gab Kunden eine einheitliche KI-native Sicherheitsabdeckung in Multi-Cloud-Umgebungen und entsprach gleichzeitig den betrieblichen Compliance-Verpflichtungen.
- April 2026: CrowdStrike erweiterte die Cloud-Erkennungs- und Reaktionsfähigkeiten auf Google Cloud und lieferte damit Echtzeit-Einheitsschutz in hybriden und Multi-Cloud-Umgebungen. Die Erweiterung verlagerte die Cloud-Sicherheit von reinen Posture-Tools hin zu integrierten Echtzeit-Reaktions-Pipelines über AWS, Azure und Google Cloud gleichzeitig.
- April 2026: Palo Alto Networks schloss die Übernahme von Koi ab, einem Pionier im Bereich agentenbasierter Endpunktsicherheit, und integrierte seine Fähigkeiten in Prisma AIRS und Cortex XDR. Der Abschluss etablierte eine neue Schutzkategorie, Agentenbasierte Endpunktsicherheit, die KI-gesteuerte Endpunkt-Tools abdeckt, die mit tiefem Datenzugriff und erweiterten Berechtigungen arbeiten.


Berichtsumfang des globalen Marktes für Cloud-Incident-Response-Dienste
Der Markt für Cloud-Incident-Response-Dienste umfasst spezialisierte Cybersicherheitsberatung und verwaltete Dienste, die Organisationen dabei helfen, Sicherheitsvorfälle zu erkennen, zu untersuchen, einzudämmen und sich von ihnen zu erholen, die Cloud-Infrastruktur, Anwendungen und Daten in IaaS-, PaaS-, SaaS- und Multi-Cloud-Umgebungen betreffen. Diese Dienste umfassen Vorfallserkennung und Triage, Cloud-Forensik, Bedrohungssuche, Ransomware-Reaktion, Behebung von Cloud-Kontokompromittierungen, Compliance-Berichterstattung und Sicherheitshärtung nach Vorfällen. Cloud-Sicherheitsexperten mit Kenntnissen in AWS, Azure, Google Cloud und SaaS-Plattformen erbringen diese Dienste, um Betriebsunterbrechungen zu minimieren, Beweise zu sichern, regulatorische Anforderungen zu erfüllen und nach Sicherheitsverletzungen, Datenexfiltration, Insider-Bedrohungen und fortgeschrittenen anhaltenden Bedrohungen einen sicheren Cloud-Betrieb wiederherzustellen.
Der Markt für Cloud-Incident-Response-Dienste ist segmentiert nach Dienstleistungstyp (Untersuchung und digitale Forensik, Eindämmung und Schadensbegrenzung, Sanierung und Wiederherstellung, Managed Detection and Response und andere Dienstleistungstypen), Cloud-Umgebung (Public Cloud, Private Cloud, Hybrid Cloud und Multi-Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branche (Regierung und öffentliche Verwaltung, industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheits- und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) und andere Branchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Untersuchung und digitale Forensik |
| Eindämmung und Schadensbegrenzung |
| Sanierung und Wiederherstellung |
| Managed Detection and Response |
| Andere Dienstleistungstypen |
| Public Cloud |
| Private Cloud |
| Hybrid Cloud |
| Multi-Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheits- und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Andere Branchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Untersuchung und digitale Forensik | |
| Eindämmung und Schadensbegrenzung | ||
| Sanierung und Wiederherstellung | ||
| Managed Detection and Response | ||
| Andere Dienstleistungstypen | ||
| Nach Cloud-Umgebung | Public Cloud | |
| Private Cloud | ||
| Hybrid Cloud | ||
| Multi-Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Branche | Regierung und öffentliche Verwaltung | |
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Transport und Logistik | ||
| Energie und Versorgungsunternehmen | ||
| Öl und Gas | ||
| IT und Telekommunikation | ||
| Medien und Unterhaltung | ||
| Bildungs- und Forschungseinrichtungen | ||
| Gesundheits- und Biowissenschaften | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Andere Branchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cloud-Incident-Response-Dienste?
Die Marktgröße für Cloud-Incident-Response-Dienste wird voraussichtlich von 4,21 Milliarden USD im Jahr 2025 und 4,94 Milliarden USD im Jahr 2026 auf 12,02 Milliarden USD bis 2031 anwachsen, was einer CAGR von 19,46 % zwischen 2026 und 2031 entspricht. Die Prognose spiegelt höhere Ausgaben für spezialisierte Cloud-Incident-Response-Dienste wider, da Organisationen sich auf Identitätsmissbrauch, komplexe Cloud-Umgebungen und schneller werdende Angriffe vorbereiten. Sie spiegelt auch eine breitere Verlagerung von isolierten Notfalleinsätzen hin zu etablierten Reaktionsprogrammen wider.
Warum kaufen Organisationen Cloud-Incident-Response-Retainer?
Retainer bieten vorbereiteten Zugang zu spezialisierten Reaktionsspezialisten und vermeiden Beschaffungsverzögerungen während eines Cloud-Sicherheitsvorfalls. Sie unterstützen auch kontinuierliche Überwachung, dokumentierte Eskalationsprozesse und den Zugang zu technischen Fähigkeiten, die viele Organisationen intern nicht auf Vollzeitbasis vorhalten können. Dies ermöglicht es Sicherheitsverantwortlichen, Reaktionsverantwortlichkeiten zu definieren, bevor Beweise und Betriebszeit eingeschränkt werden.
Welcher Dienstleistungstyp wächst bis 2031 am schnellsten?
Managed Detection and Response wird voraussichtlich mit einer CAGR von 23,17 % bis 2031 wachsen, da es kontinuierliche Überwachung, Bedrohungssuche und Reaktionsausführung kombiniert. Das Modell gibt Käufern eine einzige Vereinbarung zur Erkennung verdächtiger Aktivitäten, zur Bewertung ihrer Schwere und zur Einleitung prompter Eindämmungsmaßnahmen. Sein Wert ist am stärksten dort, wo interne Teams keine konsistente Abdeckung über Cloud-Dienste hinweg bieten können.
Welche Cloud-Umgebung führt die Nachfrage nach Incident-Response-Diensten an?
Die Public Cloud hielt im Jahr 2025 54,29 % der Ausgaben im Bereitstellungskontext und wird voraussichtlich mit einer CAGR von 22,86 % bis 2031 wachsen. Ihre Führungsposition spiegelt den Standort eines großen Anteils der Unternehmens-Workloads und die Verfügbarkeit von Cloud-Plattform-Telemetrie wider, die Reaktionsteams bei Untersuchungen nutzen können. Public-Cloud-Incident-Response-Dienste müssen auch Beweise aus Workloads sichern, die sich schnell ändern können.
Welche Organisationen weiten die Cloud-Incident-Response-Ausgaben am schnellsten aus?
Kleine und mittlere Unternehmen werden voraussichtlich mit einer CAGR von 24,31 % bis 2031 wachsen, da verwaltete Dienste spezialisierte Reaktionsfähigkeiten zugänglicher machen. Abonnement-Retainer, gemeinsame Sicherheitsbetriebsmodelle und automatisierte Triage reduzieren die finanziellen und personellen Hürden, die zuvor die Einführung durch kleinere Organisationen einschränkten. Diese Optionen helfen kleineren Teams, strukturierte Unterstützung zu erhalten, ohne eine große interne Reaktionsfunktion aufzubauen.
Welche Region wächst am schnellsten bei Cloud-Incident-Response-Diensten?
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 24,63 % bis 2031 wachsen, unterstützt durch die Einführung von Cloud-Technologien und Cybersicherheitsanforderungen. Regionale Käufer legen zunehmend Wert auf Reaktionsbereitschaft, lokale Beweisführung und Dienste, die den betrieblichen und regulatorischen Anforderungen schnell digitalisierender Volkswirtschaften entsprechen. Dies schafft Nachfrage nach Anbietern, die über unterschiedliche nationale Anforderungen und Cloud-Umgebungen hinweg arbeiten können.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
