
認証コンプライアンス管理サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
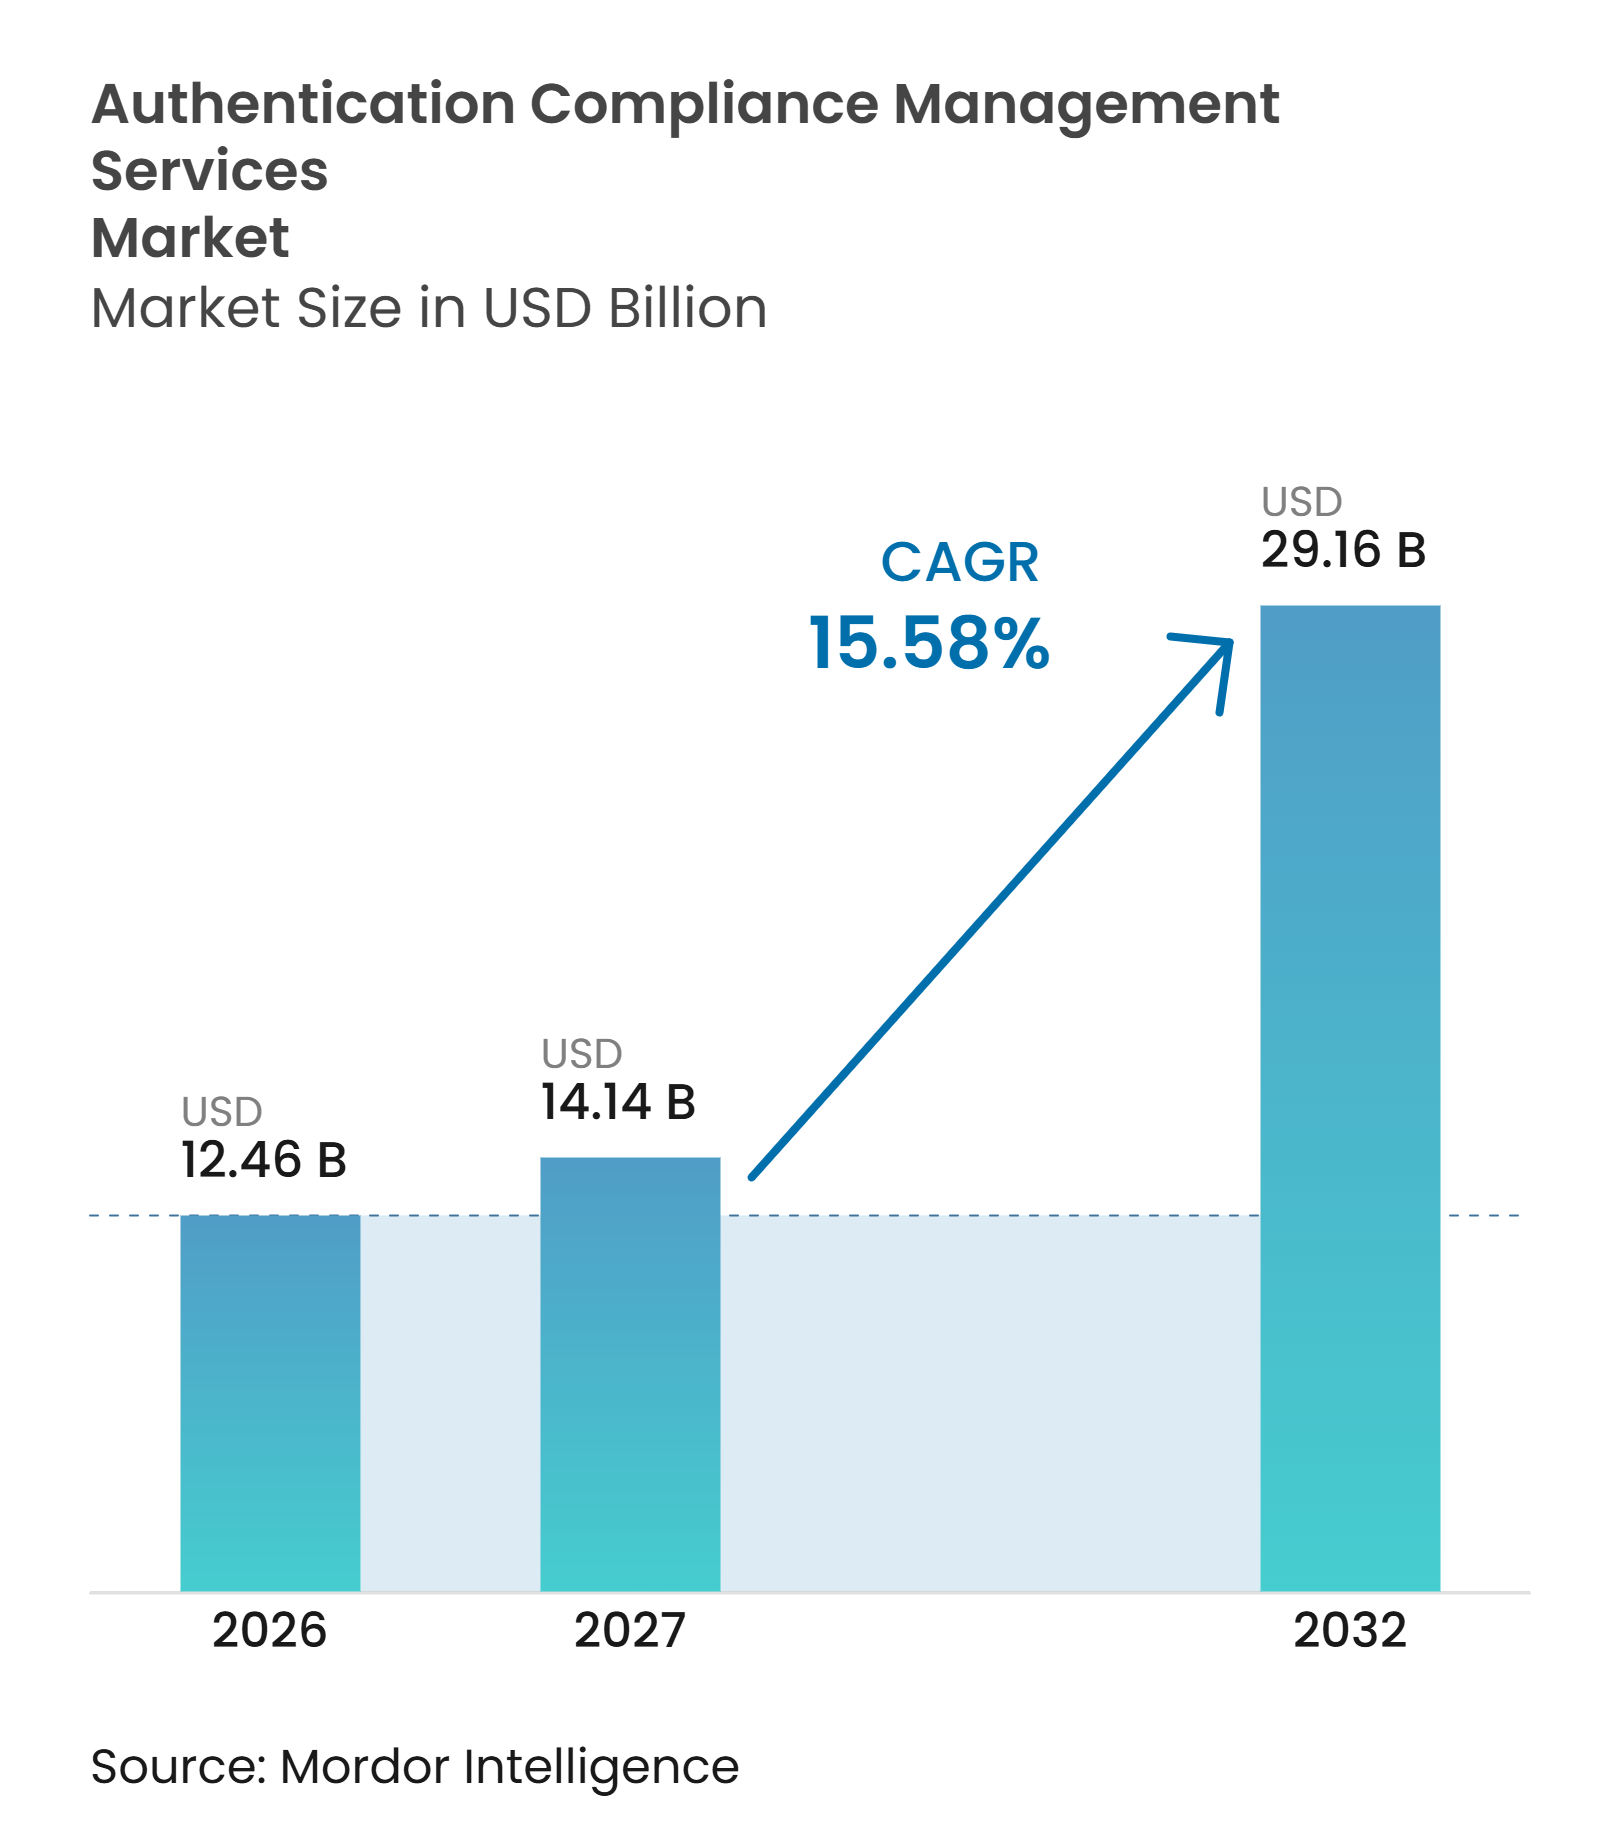
| 市場規模 (2027) | 14.14 十億米ドル |
| 市場規模 (2032) | 29.16 十億米ドル |
| 成長率 (2027 - 2032) | 15.58 % |
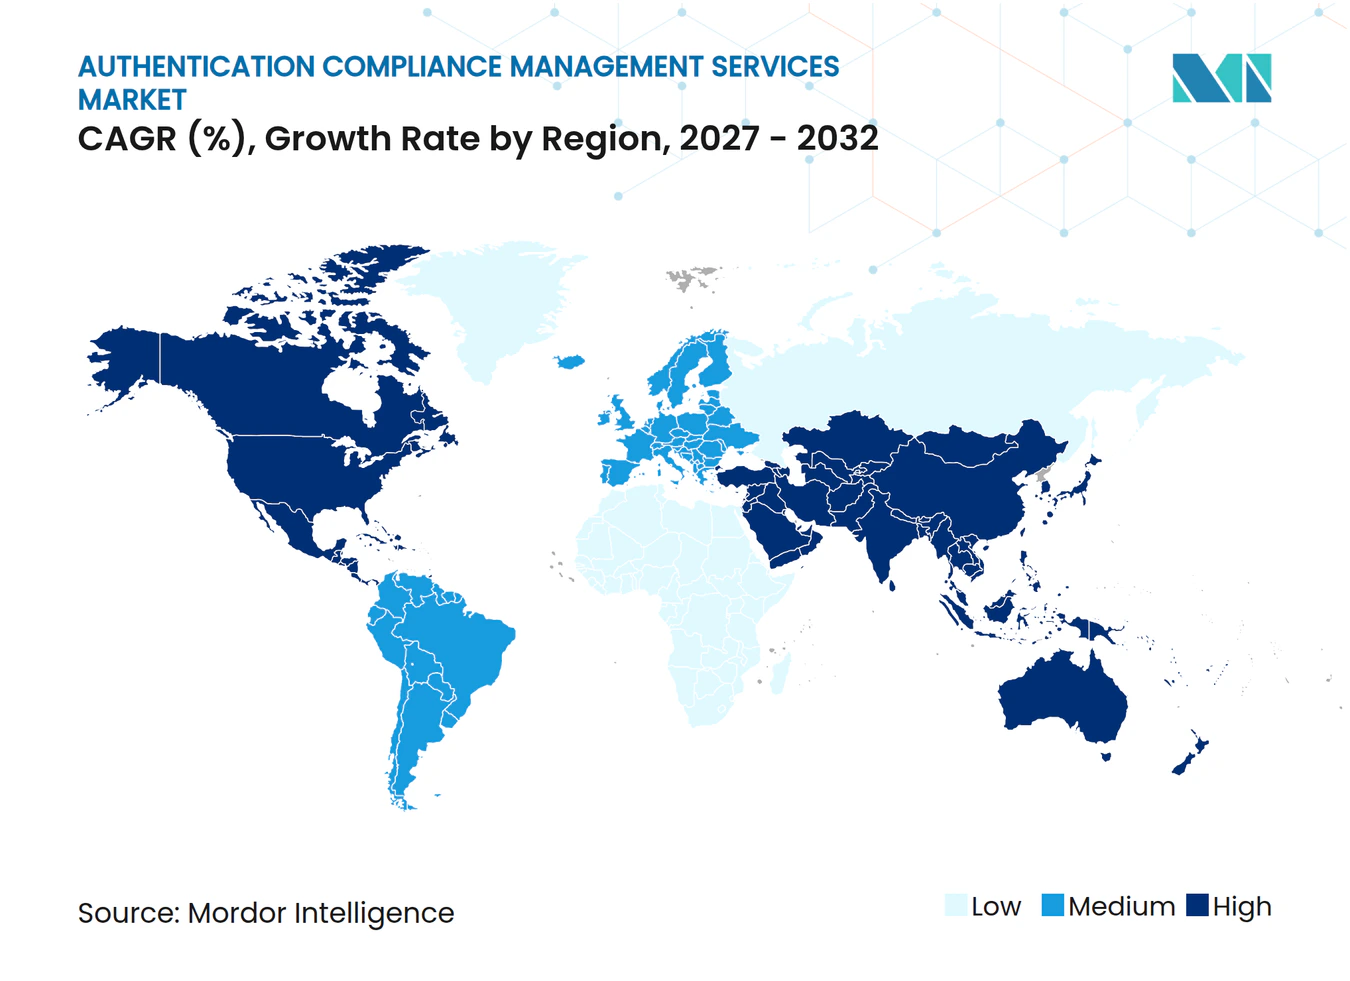
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる認証コンプライアンス管理サービス市場分析
認証コンプライアンス管理サービス市場の規模は、2026年の12.46 ビリオン 米ドルおよび2027年の14.14 ビリオン 米ドルから、2032年までに29.16 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 15.58%を記録すると予測されています。需要は、AIを活用した詐欺の増加、KYC・AML・制裁スクリーニングおよびデジタルアイデンティティに関する規制強化、ならびにリモートおよび組み込み型金融サービスへの移行によって支えられています。企業は、孤立した本人確認ツールを、書類確認・生体認証ライブネス・ウォッチリストスクリーニング・継続的モニタリングを統合したプラットフォームへと置き換えています。これにより、オンボーディング時のみならず顧客ライフサイクル全体にわたって意思決定を管理できるプロバイダーが優位性を持ちます。北米は引き続き最大の地域機会を有しており、アジア太平洋地域はfintechの普及とデジタルアイデンティティプログラムの発展に伴い、より速いペースで拡大すると予測されています。競争は、オーケストレーションデータネットワーク・認証、および現地規制要件への対応能力に一層焦点が当たるようになっています。
レポートの主要ポイント
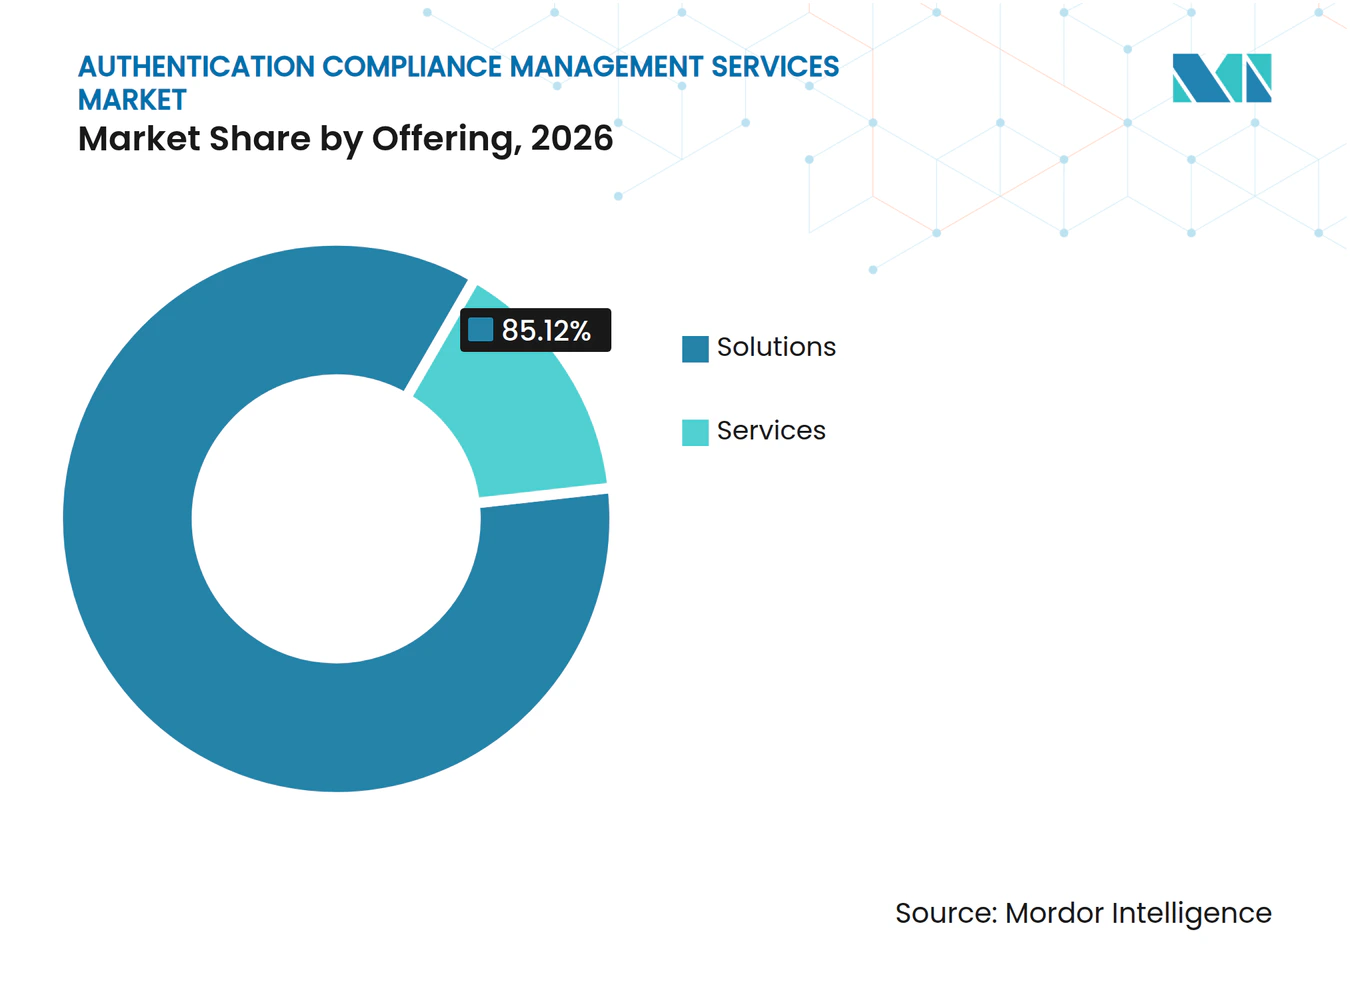
- 提供形態別では、ソリューションが2026年に市場の85.12%を占め、2032年にかけてCAGR 15.91%で拡大すると予測されています。
- ソリューションタイプ別では、本人確認・文書認証が2026年に市場の25.32%を占め、認証ポリシー・ワークフローオーケストレーションが2032年にかけてCAGR 15.87%で拡大すると予測されています。
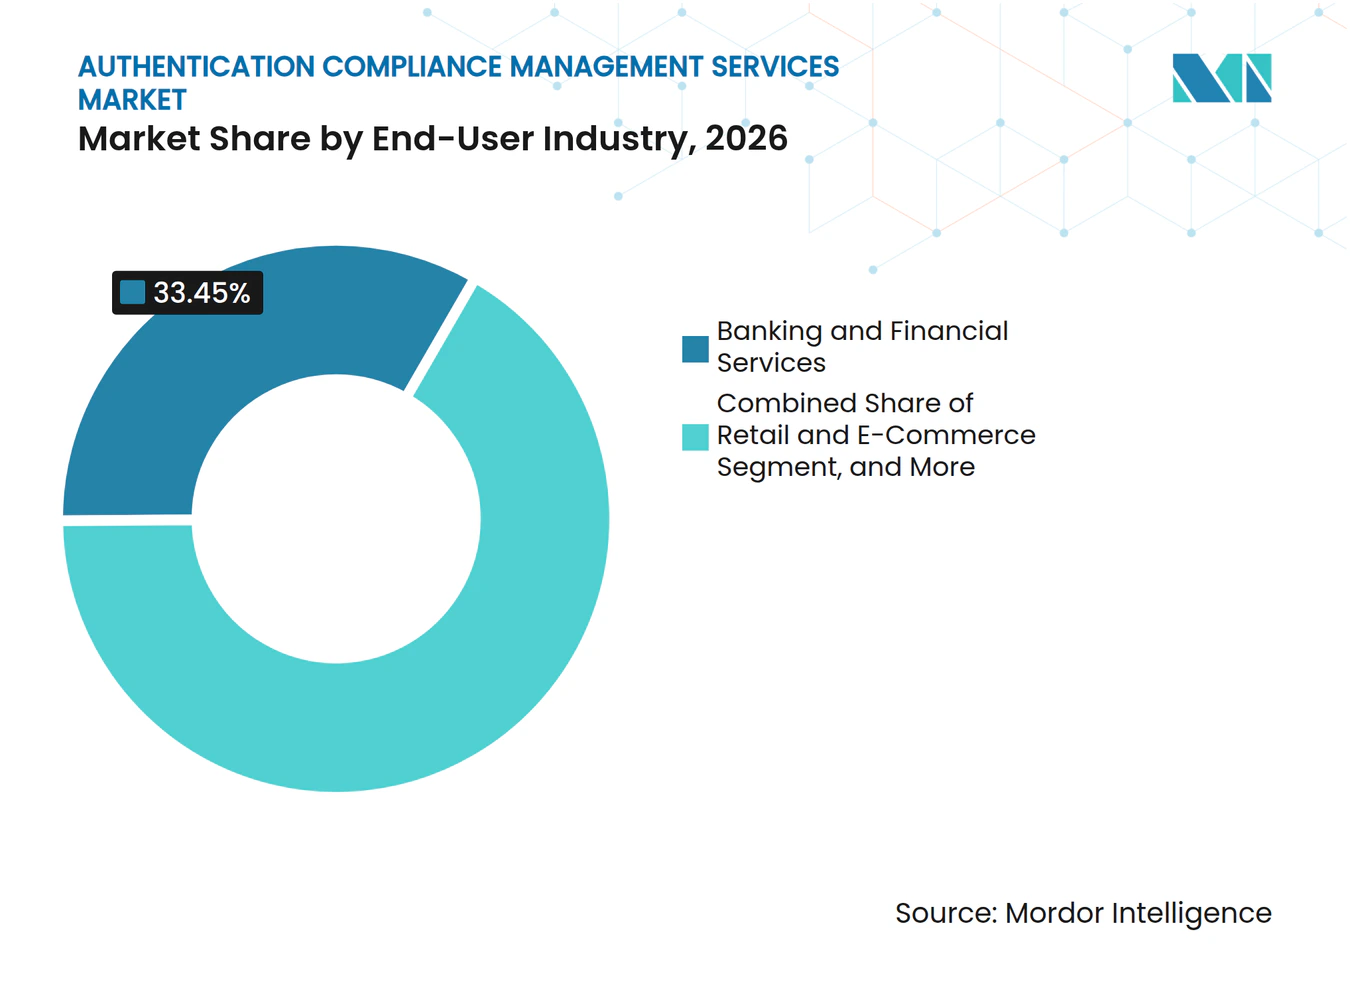
- エンドユーザー産業別では、銀行・金融サービスが2026年に市場シェアの33.45%を占め、fintech・決済サービスプロバイダーが2032年にかけてCAGR 15.82%で拡大すると予測されています。
- 地域別では、北米が2026年に市場シェアの43.17%を占め、アジア太平洋地域が2032年にかけてCAGR 15.74%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| デジタル詐欺・ディープフェイク・合成IDの増加 | +3.5% | 北米・アジア太平洋・南米に集中するグローバル規模 | 短期(2年以内) |
| KYC・AML・制裁・デジタルアイデンティティ規制の強化 | +3.2% | 北米・欧州でペナルティ件数が最多のグローバル規模 | 中期(2〜4年) |
| リモートオンボーディングおよび組み込み型金融の拡大 | +2.4% | 北米・欧州で先進的な普及が進むグローバル規模 | 中期(2〜4年) |
| 国境を越えたデジタルアイデンティティ相互運用性推進施策 | +1.8% | 欧州、南米、アジア太平洋、中東・アフリカ | 長期(4年以上) |
| 継続的認証とライフサイクルモニタリングへの企業シフト | +1.5% | 北米・欧州、シンガポールおよびUAEでの早期採用 | 中期(2〜4年) |
| 中小企業・デジタルプラットフォームにおけるコンプライアンス自動化需要 | +1.2% | アジア太平洋、南米、アフリカ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
デジタル詐欺・ディープフェイク・合成IDの増加
詐欺スキームは、顧客ジャーニー全体にわたる個別の本人確認コントロールを回避するよう設計されるケースが増えています。Entrustは、インジェクション攻撃が前年比40%増加し、ディープフェイクが生体認証詐欺の試みの5件に1件を占めると報告しました。[1] これらの攻撃は、カメラに顔を向ける代わりに、操作された映像を本人確認システムに注入します。そのため、認証コンプライアンス管理サービス市場では、本人確認チャネル内部での攻撃を検知できるコントロールの価値が高まっています。LexisNexis Risk Solutionsも合成ID詐欺が8倍に増加し、グローバル詐欺の11%を占めると報告しました。プロバイダーは、デバイス・文書・生体認証・取シグナルを1つの意思決定プロセスに統合することで対応しています。運用上の課題は、初回オンボーディング時の文書偽造に限られなくなっています。顧客が正規の文書を提示する一方で、攻撃者がライブキャプチャプロセスを侵害したり、後続の取引で合成IDを使用したりする可能性があります。ISO/IEC 30107-3のプレゼンテーション攻撃検知は、生体認証ライブネス調達における重要な参照基準となりつつあります。ベンダーはまた、セルフィー比較のみに依存するのではなく、サーバーサイドでインジェクションリスクを特定するツールも必要としています。この要件は、新たな攻撃パターンが出現するたびにリスクシグナルを継続的に見直し、ポリシーを更新するプラットフォームを優位にします。また、認証コンプライアンス管理サービス市場において、不正防止とコンプライアンス業務の間のギャップを縮小することにもつながります。
KYC・AML・制裁・デジタルアイデンティティ規制の強化
KYC・AML・制裁・デジタルアイデンティティ規制は、規制対象組織にとってコンプライアンス技術を必要可欠な運営費用にしています。EU規則2024/1624は、欧州連合全体でより統一されたマネーロンダリング対策の枠組みを確立し、2027年7月から適用されます。[2] この枠組みは、義務対象事業者がリモートオンボーディングに適格なデジタルアイデンティティ証明を受け入れることを義務付けています。マネーロンダリング対策機関は2026年9月に、KYCプロセスにおける電子的本人確認の要件を含む顧客デューデリジェンスに関する技術基準草案を公表しました。これらの措置により、監査証跡・管轄コントロール・一貫したケース処理の必要性が高まります。購入者にとって、規制変更は各意思決定がどのように行われたかを証明するという実務的な必要性を生み出します。コンプライアンスプラットフォーは、後から確認できる形式で、本人確認・制裁スクリーニング・ケース管理・証拠保全をサポートしなければなりません。これにより、狭い本人確認機能よりも複数管轄対応が価値を持つようになります。認証コンプライアンス管理サービス市場は、組織が製品や地域をまたいでスケールできない手動プロセスを置き換える際に恩恵を受けます。設定可能なルールを持つプロバイダーは、各ワークフローを再構築することなく、共通プラットフォームを現地の義務に適応させることができます。この柔軟性は、複数の市場で事業を展開し、異なるオンボーディング基準に直面する金融機関にとって特に重要です。
リモートオンボーディングおよび組み込み型金融の拡大
リモートオンボーディングはデジタルサービス提供の標準的な一部となりつつあり、信頼性の高いリモート本人確認の必要性が高まっています。欧州委員会は2025年7月にEUデジタルアイデンティティウォレットに関する7つの実施規則を採択しました。国境を越えたアイデンティティマッチングに関する欧州委員会実施規則EU 2025/846は20255月に発効しました。これらの措置は、サービスおよび国境を越えたより一貫したアイデンティティのやり取りを支援します。また、サービスプロバイダーがリモートワークフローで信頼できるデジタル認証情報を受け入れるよう圧力を高めます。認証コンプライアンス管理サービス市場は、リモートオンボーディングがより強力な証拠と継続的なコントロールを必要とする場合に恩恵を受けます。組み込み型金融は、金融サービスが小売・労働力・モビリティ・ソフトウェアのジャーニー内で提供されるため、複雑さを増しています。これらのモデルでは、同一の取引経路にプラットフォーム・金融機関・加盟店・エンドカスタマーが関与する場合があります。各参加者は、定義された権限と、他者のアイデンティティおよび役割を確認する手段を必要とします。コンプライアンスは、一度限りのオンボーディング確認ではなく、継続的なライフサイクル活動となります。B2B・B2B2C・B2B2Xの関係全体にルールを適用するプラットフォームは、単独の文書確認ツールよりもこの要件に効果的に対応できます。これによ、本人確認とアクセスコントロール・モニタリング・失効機能を組み合わせるサプライヤーが優位に立ちます。
国境を越えたデジタルアイデンティティ相互運用性推進施策
デジタルアイデンティティ相互運用性プログラムは、複数の地域でパイロットから運用フレームワークへと移行しつつあります。米州機構は2026年4月に、idLACによりブラジルとウルグアイの市民が互いのデジタルサービスにアクセスできると発表しました。[3] 同機構は、12の南米諸国がこの枠組みにコミットし、少なくとも6か国が2026年末までに運用能力を持つ見込みであると報告しました。西バルカン6か国も2025年10月に、欧州デジタルアイデンティティウォレットのアプローチにった相互運用可能なデジタルアイデンティティウォレットへのコミットメントを表明しました。これらの施策により、複数の信頼できる機関が発行した認証情報を認識できるシステムの必要性が生まれます。相互運用性は国内規則を排除するものではありませんが、国境を越えた本人確認をより実用的にすることができます。ベンダーは、フェデレーテッドトラストシステムに接続し、OpenID ConnectやW3C検証可能クレデンシャルなどの承認されたプロトコルを使用する必要があります。OpenID財団は2025年にSIDIハブを通じて45か国以上・25以上の組織での活動を報告しました。早期統合により、新たな国境を越えたサービス回廊が利用可能になった際に、プラットフォームがそこに参加しやすくなります。技術標準・法的認知・ユーザー採用がすべて同時に発展しなければならないため、これは長期的な機会です。認証コンプライアンス管理サービス市場は、組織がこれらの複雑な信頼関係を管理するツールを必要とするにつれて恩恵を受けることができます。
制約要因の影響分析*
| 制約要因 | CAGRへの影(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| グローバルな規制・データ居住要件の断片化 | -1.8% | アジア太平洋および中東・アフリカで最も深刻なグローバル規模 | 長期(4年以上) |
| レガシー環境における高い統合・変更管理コスト | -1.4% | コアバンキングシステムが最も古い北米・欧州 | 中期(2〜4年) |
| プライバシー・同意・生体認証バイアスへのエクスポージャー | -1.0% | 生体認証プライバシー法を持つ欧州・北米・アジア太平洋市場 | 中期(2〜4年) |
| 敵対的生成AIによるスプーフィングとモデルドリフト | -0.8% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
グローバルな規制・データ居住要件の断片化
現地規制の違いにより、同一のコンプライアンスサービスを複数の国に展開するコストが高くなる場合があります。チリの金融市場委員会は2025年6月にNCG 538を発行し、決済発行者および金融サービスプロバイダーに対して顧客インタラクションへの生体認証による強力な顧客認証を義務付けました。この規則は2026年7月から顧客インタラクションへの生体認証を要求します。イスラエル証券局も2025年2月に、AMLプロセにおけるオンライン本人確認技術を使用する決済会社向けの指令を発行しました。これらの枠組みは、現地技術統合・監査記録・承認された本人確認方法に対する個別のニーズを生み出します。小規模ベンダーにとって、現地化されたデータストレージと認証要件は、収益性を持って対応できる国の数を制限する可能性があります。大規模プラットフォームは、これらの固定費を吸収し、顧客全体でコンプライアンスの専門知識を再利用するのに有利な立場にあります。これにより、購入者がすでにプロバイダーの現地実装に依存している場合、スイッチングコストが強化される可能性があります。また、規制が急速に変化している市場への参入を遅らせる可能性もあります。認証コンプライアンス管理サービス市場は依然として魅力的ですが、プロバイダーは需要を取り込むために現地の法的・データ・運用能力を必要とします。国境を越えた拡大を目指す組織は、初期コストが高くても既存の地域カバレッジを持つプラットフォームを好む場合があります。
レガシー環境における高い統合・変更管理コスト
確立された金融機関は、APIベースのコンプライアンスオーケストレーション向けに設計されていないコアシステムで運営されていることが多いです。KYCまたはAMLの意思決定レイヤーを置き換えたり追加したりするには、モデルレビュー・スタッフの再教育・コントロールテスト・規制当局の承認が必要になる場合があります。これらの要件により、実装プロセスは一般的なソフトウェア展開よりも長くなります。正式な執行措置下にある組織は、プロセス変更の速度に追加の制限を受ける場合があります。その結果、完全な置き換えを必要とせず、オーバーレイとして機能できるツールへの選好が生まれます。これにより、認証コンプライアンス管理サービス市場における収益転換が遅れる可能性があります。コアプラットフォームの置き換えサイクルは通常12〜18か月に及びます。コストは統合作業に限られず、コンプライアンスチームが改訂されたプロセスを検証し、コントロールの継続性を実証しなければならないためです。モジュール型展開を提供するベンダーは、ライブネス・ウォッチリストスクーニング・ワークフローコンポーネントを段階的に追加することで、この負担を軽減できます。このようなモデルにより、顧客は既存の運用フレームワークを維持しながらコントロールを改善できます。また、最初のモジュールがインストールされた後の継続的なベンダー関係もサポートします。この制約は、レガシー技術・規制上の精査・内部技術能力の不足が重なる場合に引き続き重要です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:
ソフトウェアプラットフォームが最大のポジションを占めるソリューションは2026年に市場の85.12%を占め、2032年にかけてCAGR 15.91%で拡大すると予測されています。この結果は、購入者がサービスのみの契約よりも統合ソフトウェアプラットフォームを好むことを示しています。組織はますます、文書確認・ライブネスチェック・ウォッチリストスクリーニング・ワークフロールールを1つのインターフェースで運用することを望んでいます。統合プラットフォームは、個別ツールの連携と個別の証拠証跡の維持にかかる負担を軽減できます。また、顧客および取引リスクのよ一貫したビューを提供することもできます。ソリューションカテゴリには、本人確認・スクリーニング・モニタリング・意思決定・ケース管理をサポートするソフトウェアレイヤーが含まれます。その地位は、手動チームを同じペースで拡大することなく、より高い取引量でコントロールを適用する必要性を反映しています。
サービスカテゴリは、マネージドコンプライアンス業務・アウトソーシングされた規制報告・第三者によるケースレビューをカバーします。専門的なコンプライアンス技術スタッフが不足している中堅機関や規制対象企業にとって引き続き重要です。サービスはまた、執行命令下で運営しながら独立したレビューを必要とする組織もサポートできます。ISO/IEC 27001関連の調達要件を含む認証への期待は、明確なコントロールと文書化された運用慣行を持つプロバイダーを選択するよう購入者を促します。マネージドサービスを追加するプラットフォームプロバイダーは、実際のケースからの運用知識を製品改善に活用できます。自動化が繰り返し可能な本人確認タスクのより大きな部を処理するにつれて、サービスのみのプロバイダーはより厳しいマージンに直面する可能性があります。したがって、認証コンプライアンス管理サービス市場は、ソフトウェアのスケールと的を絞った人的サポートを組み合わせた提供形態を優遇します。


ソリューションタイプ別:
本人確認がリードし、オーケストレーションが最速で拡大本人確認・文書認証は2026年に認証コンプライアンス管理サービス市場シェアの25.32%を占めました。文書の真正性は、規制対象のオンボーディングが顧客が誰であるかの証拠から始まるため、基本的な要件です。生体認証・ライブネスは、プレミアム機能からリモートオンボーディングの標準的なコントロールへと移行しています。FATFは2025年2月に、健全な生体認証ライブネスコントロールが使用される場合、非対面オンボーディングは高リスクである必要はないと述べました。この立場は、デジタルオンボーディングプロセス全体でより強力なライブネスチェックの採用を支援します。KYC・KYB・顧客デューデリジェンス機能は、確認されたアイデンティティが規制リスクについて評価されなければならないため、本人確認と密接に関連しています。
認証ポリシー・ワークフローオーケストレーションは2032年にかけてCAGR 15.87%で拡大すると予測されています。購入者は個別ツールの購入を超えて、各取引を適切な本人確認シーケンスに誘導するプラットフォームへと移行しています。ルールは、顧客タイプ・地域・製品取引金額・リスクシグナルによって異なる場合があります。AML・制裁・PEP・ネガティブメディアスクリーニングは、企業が複数のソースに対して顧客リスクを評価する必要があるため、連結した需要プールを形成します。組み込み型金融サービスが取引活動を増加させるにつれて、取引モニタリングとリスクスコアリングがより重要になります。ケース管理と規制報告は、調査を文書化し不審取引報告を提出しなければならない企業からの継続的な需要を生み出します。オーケストレーションの市場ポジションは、これらの機能を追跡可能な運用プロセスで接続する能力を反映しています。
エンドユーザー産業別:
銀行がリードし、fintechおよび決済プロバイダーがより速く拡大銀行・金融サービスは2026年に市場の33.45%を占めました。銀行は多数の顧客関係にわたってKYC・AML・制裁スクリーニング・取引モニタリングを必要とします。これらの義務は、消費者・法人・コルレス銀行業務に適用されます。このセクターはまた、高額取引を管理しており、詐欺やコンプライアンス違反のコストが増大しま。その結果、金融機関は大量のオンボーディングと詳細な調査の両方をサポートできるプラットフォームを必要とします。確立されたコントロール要件により、銀行はアイデンティティおよびコンプライアンス技術の中核的な需要源となっています。このセクターはまた、コアバンキング・決済・顧客関係システムとの統合も必要とします。
fintech・決済サービスプロバイダーは2032年にかけてCAGR 15.82%で拡大すると予測されています。デジタルファーストのオペレーターは既存銀行と同様のコンプライアンス能力を必要としますが、多くの場合、同等の内部コンプライアンスインフラを持ちません。保険・小売・eコマースも、リスクベースの本人確認要件が隣接するデジタル取引に拡大するにつれて、関連する需要プールとなっています。チリのSubtelは2025年2月4日から、通信会社に対して顧客インタラクションへの生体認証を義務付けました。ゲーミングおよびオンラインギャンブルは急速な詐欺活動にさらされており、コンバージョンとリスク管理のバランスを取れるコントロールを必要とします。ヘルスケアおよびライフサイエンスは、患者の本人確認に関連する需要を持つ、これらのツールの初期段階のユーザーです。これらのエンドユーザーパターンは、認証コンプライアンス管理サービス市場を従来の金融犯罪ユースケースを超えて広げます。

注記: 全個別セグメントのセグメントシェアはレポート購入後に入手可能です
地域分析
北米認証コンプライアンス管理サービス市場
北米は2026年の認証コンプライアンス管理サービス市場シェアの43.17%を占めた。米国は、規制を受ける金融機関、決済会社、フィンテック企業の大規模な基盤によってこの地位を支えている。銀行秘密法、OFAC、およびFinCEN関連の義務により、KYC、AML、スクリーニング、およびモニタリングツールへの継続的なニーズが生じている。決済隣接企業は、管理体制が要件を満たさない場合、重大な執行リスクにさらされる。メキシコのLlave MXデジタルアイデンティティフレームワークも、デジタルアイデンティティ確認を必要とする企業が受け入れなければならない正式なアイデンティティメカニズムを追加している。これにより、当地域にはプラットフォームの継続的な採用を促す複数の推進要因が存在する。
欧州認証コンプライアンス管理サービス市場
欧州では大規模な規制アップグレードサイクルが進行している。EU マネーロンダリング対策規則は2027年7月から適用され、加盟国間でAML義務のより一貫した整合を図ることを目的としている。欧州デジタルアイデンティティウォレットプログラムは、2026年末までに加盟国が市民にウォレットを提供することを求めている。これにより、信頼できるデジタル証明書とリモートオンボーディングをサポートできるベンダーに機会が生まれる。ドイツでは、IDnow と Docusign が2025年9月に共同ソリューションを発表し、AMLに準拠したオンボーディングのためにeIDベースのアイデンティティ確認と適格電子署名を組み合わせた。英国も、認定デジタルアイデンティティサービスがマネーロンダリング規則とどのように連携できるかを明確化しつつある。
アジア太平洋、南米、中東・アフリカ認証コンプライアンス管理サービス市場
アジア太平洋地域は2032年までに15.74%のCAGRで拡大すると予測されており、最も成長の速い地域的機会となっている。インドのUIDAI アーダール(Aadhaar)エコシステムは、大規模な生体認証アイデンティティ確認を実証している。シンガポールは強固なAML要件と高度に発展したデジタル金融サービス環境を有している。2025年における中国のAML制裁金額の増加も、コンプライアンス投資の必要性の高まりを示している。南米では、ブラジルとウルグアイ間のidLACイニシアチブを通じて越境デジタルアイデンティティ機能が整備されつつある。中東・アフリカは小規模な基盤から出発しているが、執行強化とデジタルアイデンティティインフラの拡充から恩恵を受けてい。認証コンプライアンス管理サービス市場では、プロバイダーがこれらの地域にわたる重大な規制上および運営上の差異に適応することが求められる。
競合環境
市場集中度
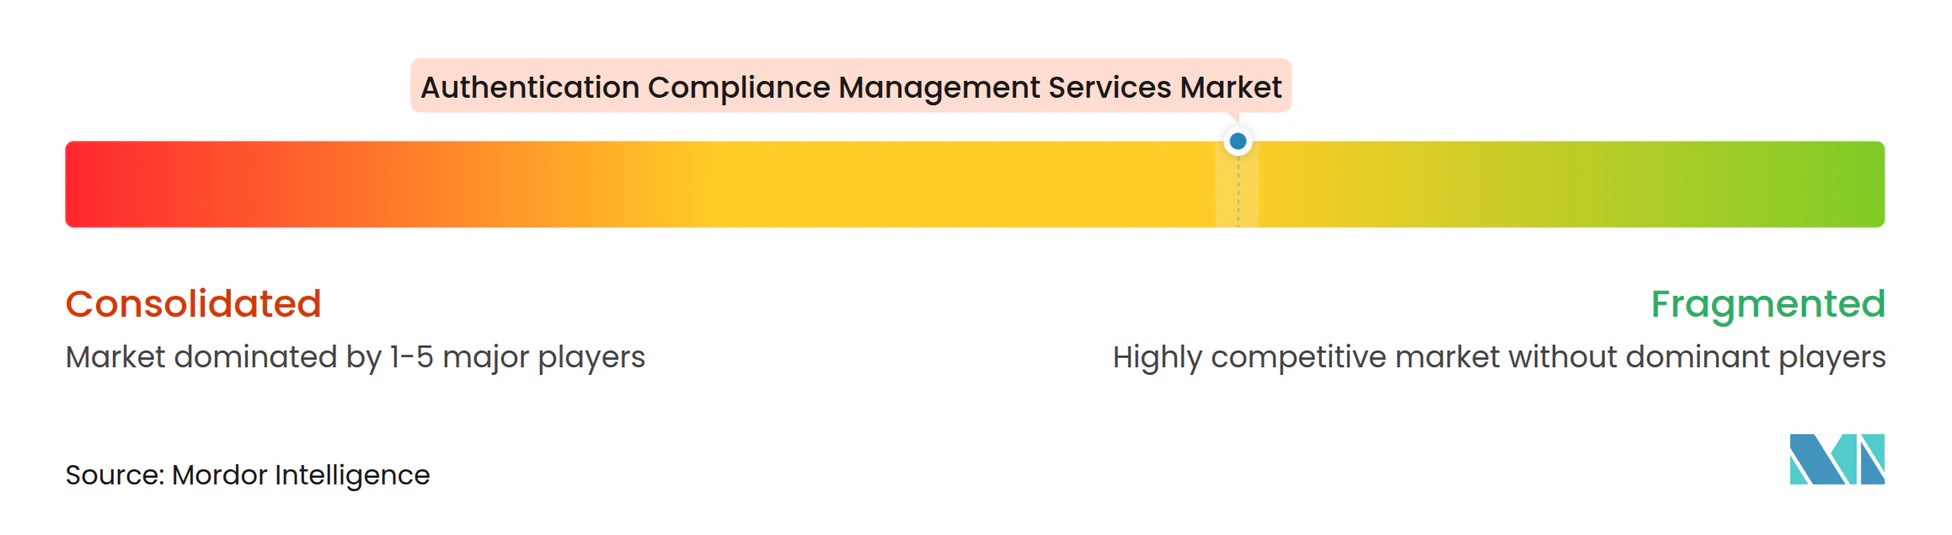
認証コンプライアンス管理サービス市場は、本人確認においては適度に断片化されており、オーケストレーションにおいてはより集中しています。専門プロバイダーは文書認証または生体認証ライブネスに特化しています。より広範なプラットフォームは、本人確認・AMLスクリーニング・ケース管理・ワークフローコントロールを組み合わせています。これにより、狭い機能プロバイダーとエンドツーエンドのコンプライアンスプロセスをサポートするプロバイダーの間に分断が生まれます。競争は個別の機能から離れ、プロバイダーの意思決定ネットワークの強さへと移行していす。多くの顧客インタラクションから構築されたネットワークは、単一の顧客だけでは見えない繰り返しの詐欺パターンを特定できます。
Jumioは2025年4月に、3,200万件以上の既知のアイデンティティのプライバシー保護ネットワークを使用したクロストランザクションリスクを発表しました。同社は、この機能が顧客ベース全体で平均28%の詐欺検知増加をもたらしたと述べました。ISO/IEC 30107-3レベル2ライブネス認証も重要な調達要件となりつつあります。認定テストを受けたベンダーは、生体認証パフォーマンスの証拠を必要とするエンタープライズプログラムの競争において有利な立場にあります。2026年3月、JumioはそのLiveness Premiumソリューションが2025年6月の発表以来1億件以上の認証取引を処理したと述べました。これらの行動は、認証・運用スケール・ネットワークインテリジェンスが中心的な競争ツールになりつつあることを示しています。
Socureは2026年8月にFravityを買収し、その前に1.56億米ドルの戦略的成長投資を52億米ドルのバリュエーションで発表しました。この買収により、エージェント型詐欺・リスク・コンプライアンス自動化能力がRiskOSプラットフォームに追加されました。Socureはまた2026年7月に、自動化された方法では即座に確認できない消費者のためにライブエージェントを使用するRemote Verifierを導入しました。iDenfy・ComplyCube・Shufti Proを含む小規模な挑戦者は、透明な価格設定とセルフサービス統合を通じて競争しています。彼らのアプローチは、大規模プロバイダーでは十分にサービスを受けられない可能性のあるfintech・ゲーミング・その他のデジタルビジネスをターゲットにしています。
認証コンプライアンス管理サービス業界リーダー
-
LexisNexis Risk Solutions
-
Experian plc
-
Thales S.A.
-
Jumio Corporation
-
Trulioo Information Services Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
認証コンプライアンス管理サービス市場 このレポートでカバーされる企業
- Thales S.A.
- Experian plc
- LexisNexis Risk Solutions Inc.
- Trulioo Information Services Inc.
- Jumio Corporation
- IDnow GmbH
- Persona Identities, Inc.
- Socure, Inc.
- iDenfy UAB
- Shufti Pro Ltd.
- ComplyCube Ltd.
- ID-Pal Limited
- Vouched, Inc.
- Intellicheck, Inc.
- AuthenticID, Inc.
- Innovatrics, s.r.o.
- Daon, Inc.
- Facephi Biometria, S.A.
- IDVerse Limited
- Regula Forensics Inc.
- Mitek Systems, Inc.
- Veriff OÜ
- Sum and Substance Ltd
最近の産業開発事情 認証コンプライアンス管理サービス市場
- 2026年10月:Socureは2026年第3四半期の業績を報告し、4,270万米ドルの新規受注と6,000件を超える顧客数の倍増を含み、年末までに年間経常収益4.5億米ドルに向けて推移しています。
- 2026年9月:AMLAは、EU マネーロンダリング対策規則(規則EU 2024/1624)第28条第1項に基づく顧客デューデリジェンスに関する最終規制技術基準草案を公表し、AMLRの2027年7月施行日に先立ち、KYCワークフローにおける電子的本人確認手段の要件を規定しました。
- 2026年8月:SocureはSummit Partnersが主導し、Goldman Sachs Alternatives・Wells Fargo・Docusignが参加した52億米ドルのバリュエーションでの1.56億米ドルの戦略的成長投資を調達ました。Socureは同時に、詐欺・リスク・コンプライアンス調査を自動化するエージェント型AIプラットフォームであるFravityを買収し、その機能をRiskOS AgentsとしてRiskOSに統合しました。
- 2026年7月:Socureはリモート検証者を発表し、即座に確認できない消費者の1%未満に対してライブエージェントを自動化プラットフォームに追加することで、100%の本人確認カバレッジを実現しました。このサービスは、金融サービスおよび政府のユースケース全体で金融包摂を高めることを目的としていました。
グローバル認証コンプライアンス管理サービス市場レポートの範囲
認証コンプライアンス管理サービス市場は、組織が認証システム・本人確認プロセス・アクセスコントロール・クレデンシャル管理慣行を規制要件・業界標準・サイバーセキュリティフレームワークに準拠させるのを支援するために設計された、専門的なコンサルティング・実装・モニタリング・監査・マネージドサービスで構成されています。
認証コンプライアンス管理サービス市場レポートは、提供形態(ソリューション、サービス)、ソリューションタイプ(本人確認・文書認証、生体認証・ライブネス、KYC・KYB・顧客デューデリジェンス、AML・制裁・PEP・ネガティブメディアスクリーニング、取引モニタリング・リスクスコアリング、ケース管理・規制報告、認証ポリシー・ワークフローオーケストレーション)、エンドユーザー産業(銀行・金融サービス、fintech・決済サービスプロバイダー、保険、小売・eコマース、通信・情報技術、ゲーミング・オンラインギャンブル、ヘルスケア・ライフサイエンス、その他エンドユーザー産業)、および地域(北米〔米国、カナダ、メキシコ〕、南米〔ブラジル、アルゼンチン、コロンビア、その他南米〕、欧州〔英国、ドイツ、フランス、イタリア、スペイン、ロシア、その他欧州〕、アジア太平洋〔中国、日本、インド、韓国、シンガポール、オーストラリア、その他アジア太平洋〕、中東〔サウジアラア、アラブ首長国連邦、トルコ、イスラエル、その他中東〕、アフリカ〔南アフリカ、ナイジェリア、エジプト、ケニア、その他アフリカ〕)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ソリューション |
| サービス |
| 本人確認・文書認証 |
| 生体認証・ライブネス |
| KYC・KYB・顧客デューデリジェンス |
| AML・制裁・PEP・ネガティブメディアスクリーニング |
| 取引モニタリング・リスクスコアリング |
| ケース管理・規制報告 |
| 認証ポリシー・ワークフローオーケストレーション |
| 銀行・金融サービス |
| fintech・決済サービスプロバイダー |
| 保険 |
| 小売・eコマース |
| 通信・情報技術 |
| ゲーング・オンラインギャンブル |
| ヘルスケア・ライフサイエンス |
| その他エンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| コロンビア | |
| その他南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| シンガポール | |
| オーストラリア | |
| その他アジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| イスラエル | |
| その他中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| ケニア | |
| その他アフリカ |
| 提供形態別 | ソリューション | |
| サービス | ||
| ソリューションタイプ別 | 本人確認・文書認証 | |
| 生体認証・ライブネス | ||
| KYC・KYB・顧客デューデリジェンス | ||
| AML・制裁・PEP・ネガティブメディアスクリーニング | ||
| 取引モニタリング・リスクスコアリング | ||
| ケース管理・規制報告 | ||
| 認証ポリシー・ワークフローオーケストレーション | ||
| エンドユーザー産業別 | 銀行・金融サービス | |
| fintech・決済サービスプロバイダー | ||
| 保険 | ||
| 小売・eコマース | ||
| 通信・情報技術 | ||
| ゲーング・オンラインギャンブル | ||
| ヘルスケア・ライフサイエンス | ||
| その他エンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| コロンビア | ||
| その他南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| シンガポール | ||
| オーストラリア | ||
| その他アジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| イスラエル | ||
| その他中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| ケニア | ||
| その他アフリカ | ||
レポートで回答される主要な質問
認証コンプライアンス管理サービス市場の規模はどのくらいですか?
認証コンプライアンス管理サービス市場の規模は、2026年の12.46 ビリオン 米ドルおよび2027年の14.14 ビリオン 米ドルから、2032年までに29.16 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 15.58%を記録すると予測されています。
認証コンプライアンスサービスへの需要を牽引しているものは何ですか?
合成ID詐欺・ディープフェイク・リモートオンボーディングの増加、およびKYC・AML・制裁・デジタルアイデンティティ要件の厳格化が需要を高めています。
認証コンプライアンス管理サービスでリードしている提供形態はどれですか?
ソリューションが2026年に85.12%のシェアでリードしており、2032年にかけてCAGR 15.91%で拡大すると予測されています。
最も速く拡大しているソリューションタイプはどれですか?
認証ポリシー・ワークフローオーケストレーションは、購入者が集中型意思決定を求めるにつれて、2032年にかけてCAGR 15.87%で拡大すると予測されています。
最も速く成長しているエンドユーザーセグメントはどれですか?
fintech・決済サービスプロバイダーは、デジタルファーストの企業がレガシーインフラなしに強力なコントロールを必要とするため、2032年にかけてCAGR 15.82%で拡大すると予測されています。
最も速く拡大すると予測されている地域はどこですか?
アジア太平洋地域は、fintechの普及とデジタルアイデンティティイニシアチブに支えられ、2032年にかけてCAGR 15.74%で拡大すると予測されています。