
Taille et part du marché de la cybersécurité au Vietnam
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
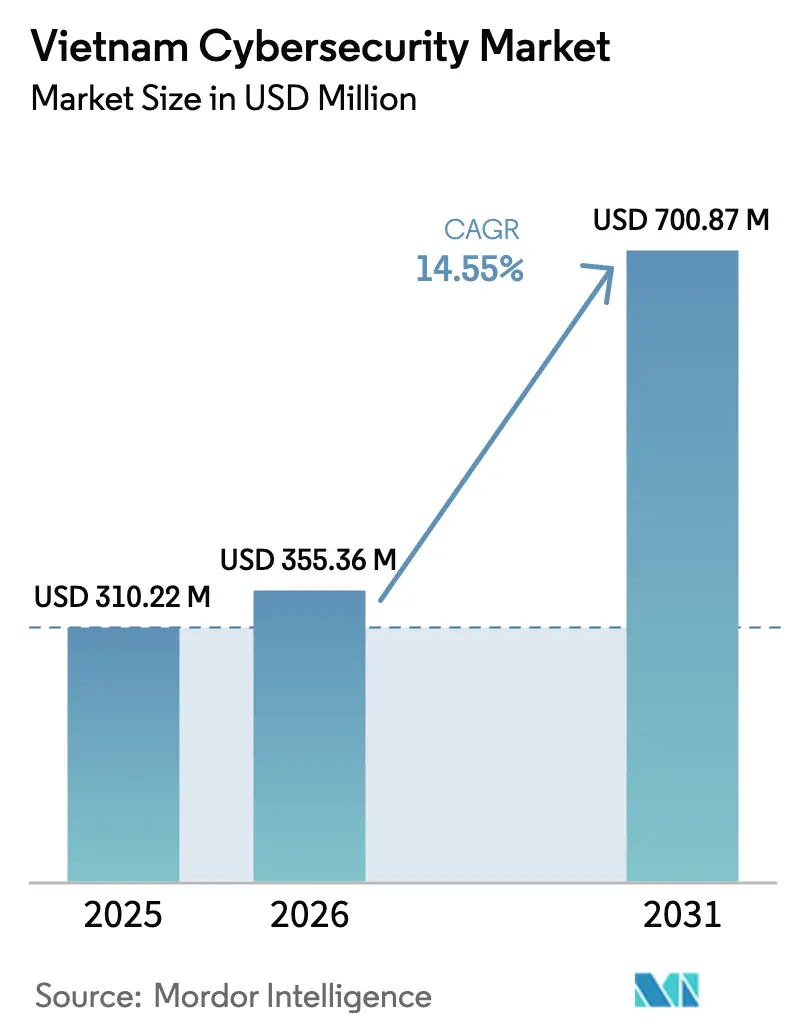
| Taille du marché de l'année de base (2025) | 310.22 Millions de dollars américains |
| Taille du Marché (2026) | 355.36 Millions de dollars américains |
| Taille du Marché (2031) | 700.87 Millions de dollars américains |
| Growth Rate (2026 - 2031) | 14.55 % |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité au Vietnam par Mordor Intelligence
La taille du marché de la cybersécurité au Vietnam devrait passer de 310,22 millions USD en 2025 à 355,36 millions USD en 2026, et les prévisions indiquent qu'il atteindra 700,87 millions USD d'ici 2031, à un TCAC de 14,55 % sur la période 2026-2031. La demande augmente rapidement, car les règles obligatoires de localisation des données prévues par le Décret 53/2022 et le Décret 13/2023 sur la protection des données personnelles contraignent les entreprises à renforcer leurs défenses numériques, tandis qu'un budget du secteur public de 100 millions USD accélère les programmes nationaux de cyber-résilience. La migration vers le cloud parmi les petites et moyennes entreprises (PME), les constructions de centres de données hyperscales par Viettel, AWS et FPT, ainsi que les mandats biométriques croissants dans le secteur bancaire élargissent davantage le marché de la cybersécurité au Vietnam en augmentant à la fois la surface d'exposition aux menaces et les obligations de conformité. Parallèlement, une pénurie projetée de 700 000 professionnels qualifiés d'ici 2028 gonfle la demande de prestataires de services et renforce le pouvoir de fixation des prix des fournisseurs qualifiés. L'application fragmentée de la réglementation, la sensibilité des PME aux prix et les droits de douane à l'importation sur les équipements de sécurité tempèrent la trajectoire de croissance globale, sans toutefois la dérailler, compte tenu de l'ampleur des investissements en matière de souveraineté numérique.
Principaux enseignements du rapport
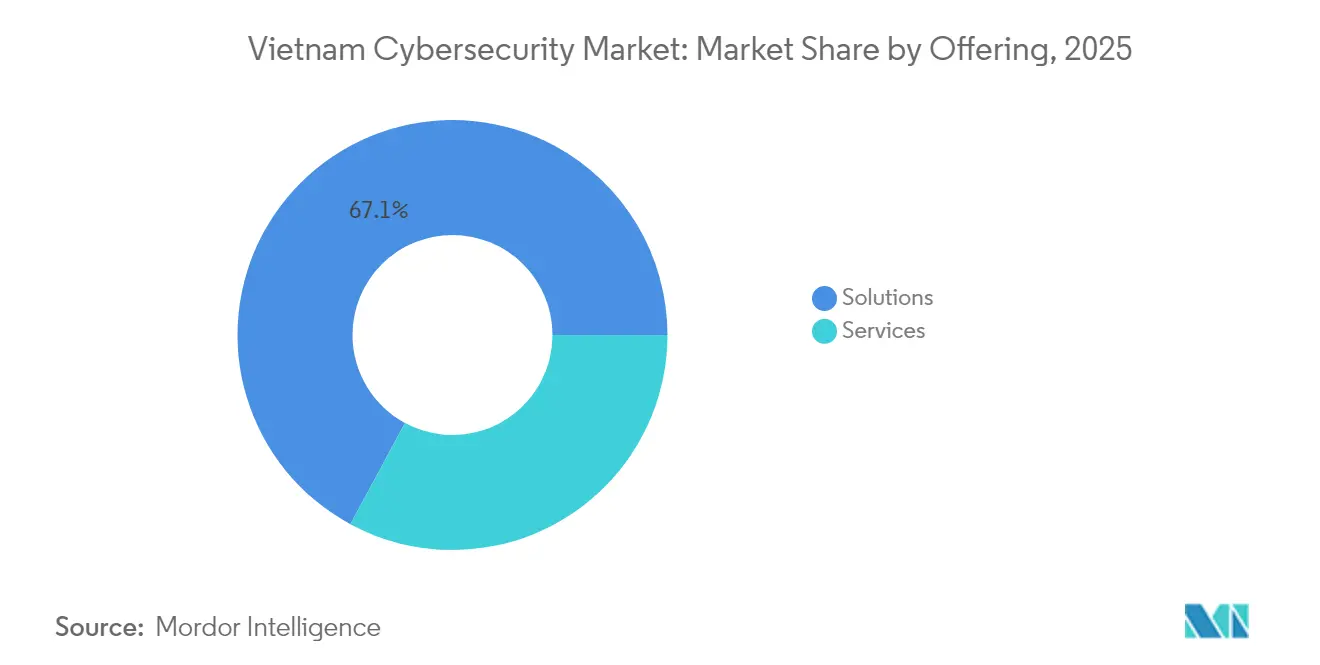
- Par offre, les solutions ont représenté 67,12 % de la part du marché de la cybersécurité au Vietnam en 2025, tandis que les services devraient progresser à un TCAC de 14,86 % jusqu'en 2031.
- Par mode de déploiement, le cloud a détenu une part de 56,02 % de la taille du marché de la cybersécurité au Vietnam en 2025 et devrait se développer à un TCAC de 16,92 % jusqu'en 2031.
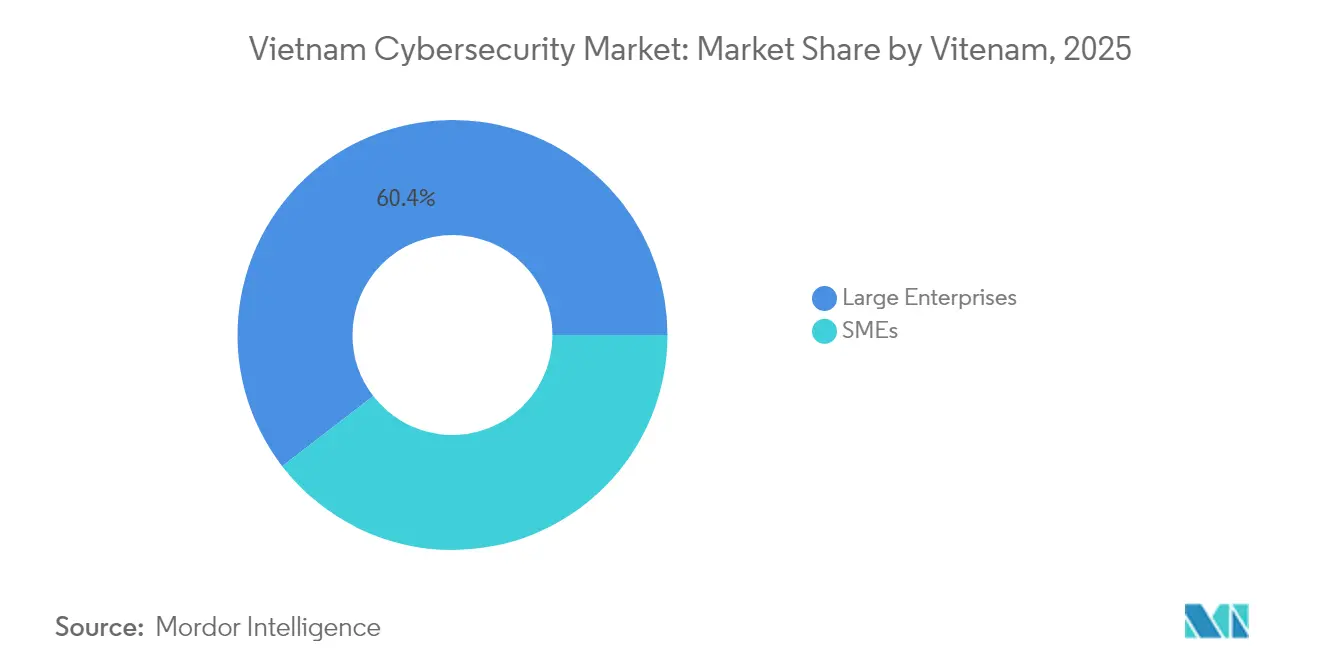
- Par taille d'organisation, les grandes entreprises ont représenté 60,44 % de la part du marché de la cybersécurité au Vietnam en 2025, tandis que les PME devraient croître à un TCAC de 17,62 % jusqu'en 2031.
- Par secteur d'utilisateur final, le BFSI est en tête avec une part de revenus de 27,45 % du marché de la cybersécurité au Vietnam en 2025 ; la santé est le segment à la croissance la plus rapide, avec un TCAC de 18,75 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché de la cybersécurité au Vietnam
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Accélération des dépenses de sécurité par l'agenda de transformation numérique du gouvernement | +2.8% | À l'échelle nationale, plus particulièrement à Hanoï et Hô Chi Minh-Ville | Moyen terme (2 à 4 ans) |
| Essor des paiements sans numéraire accroissant la surface d'attaque du BFSI | +2.1% | Centres financiers urbains | Court terme (≤ 2 ans) |
| Vague de migration des PME vers le cloud après 2023 | +1.9% | À l'échelle nationale ; zones industrielles | Moyen terme (2 à 4 ans) |
| Conformité obligatoire avec la loi sur la cybersécurité et le Décret 53/2022 | +2.3% | Tous les secteurs | Court terme (≤ 2 ans) |
| Construction de centres de données hyperscales (Viettel, AWS, FPT) | +1.7% | Corridors de Hô Chi Minh-Ville et de Hanoï | Long terme (≥ 4 ans) |
| Recrudescence des attaques APT soutenues par des États contre les infrastructures critiques | +1.4% | À l'échelle nationale, gouvernement et services publics | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Accélération des dépenses de sécurité par l'agenda de transformation numérique du gouvernement
Le Programme national de transformation numérique consacre 100 millions USD à la cybersécurité et exige que chaque service public atteigne un niveau de maturité en ligne de niveau 4 d'ici 2025.[1]Ministère de l'Information et des Communications, "Mise à jour du Programme de transformation numérique 2025," mic.gov.vn Le passage quasi total de la Société d'électricité du Sud aux contrats électroniques — 5,6 millions exécutés en décembre 2024 — illustre la manière dont l'adoption par le secteur public contraint les fournisseurs à respecter les mêmes normes de sécurité.[2]EVN Southern Power Corp., "Rapport sur la transformation des contrats électroniques," evn.com.vn Les huit plateformes SOC « Fabriquées au Vietnam » certifiées en 2023 localisent davantage l'expertise et les financements, garantissant aux fournisseurs nationaux un positionnement préférentiel lors des appels d'offres des agences publiques en matière de technologie de sécurité. Chaque déploiement gouvernemental crée un effet de signal qui incite les entreprises privées à atteindre les mêmes niveaux de contrôle de base, amplifiant ainsi la demande du marché.
Essor des paiements sans numéraire accroissant la surface d'attaque du BFSI
La vérification biométrique est devenue obligatoire pour les transactions supérieures à 10 millions VND en juillet 2024 ; pourtant, des réseaux de fraude ont exploité des contournements basés sur des photos pour soutirer plus de 1 000 milliards VND à plusieurs banques, soulignant ainsi les lacunes en matière de précision de la reconnaissance faciale. Le moteur anti-fraude alimenté par l'IA de Vietcombank a bloqué 40 000 transferts suspects d'une valeur de 160 milliards VND en un seul mois, démontrant des retours sur investissement tangibles grâce à l'analyse des menaces en temps réel. Par conséquent, les institutions BFSI allouent des budgets plus importants à l'authentification continue, à l'analyse comportementale et aux suites de surveillance des transactions, élargissant ainsi le marché de la cybersécurité au Vietnam.
Vague de migration des PME vers le cloud après 2023
La plateforme OneSME.vn de VNPT a accueilli près de 160 000 PME et traité 600 milliards VND de transactions en 2024. Pourtant, 60 % des organisations ne disposent toujours pas d'une feuille de route claire en matière de sécurité du cloud, ce qui a permis aux violations de données personnelles visant les petites entreprises d'augmenter de 50 % d'une année sur l'autre. Les architectures de sécurité pour cloud hybride, qui associent des outils de conformité à des solutions SaaS rentables, répondent ainsi fortement aux besoins des entreprises disposant de ressources limitées.
Conformité obligatoire avec la loi sur la cybersécurité et le Décret 53/2022
Les fournisseurs étrangers de services numériques doivent localiser les données des utilisateurs pendant au moins 24 mois et établir des bureaux locaux dans les 12 mois suivant la notification. Le Décret 13/2023 sur la protection des données personnelles approfondit les obligations en rendant obligatoires les délégués à la protection des données et les évaluations d'impact. Les multinationales accélèrent désormais leurs investissements dans des SOC localisés, l'automatisation de la conformité et le chiffrement, propulsant les dépenses à court terme bien au-dessus du taux de croissance organique.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie de talents certifiés (écart de 1,5 ×) | −1.8% | Grandes villes : pénurie aiguë à Hô Chi Minh-Ville et Hanoï | Long terme (≥ 4 ans) |
| Segment des PME sensibles aux prix | −1.2% | Villes rurales et secondaires | Moyen terme (2 à 4 ans) |
| Application fragmentée de la réglementation | −0.9% | Disparités provinciales | Court terme (≤ 2 ans) |
| Droits de douane élevés sur les équipements de sécurité | −0.7% | À l'échelle nationale | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de talents certifiés
Le Vietnam aura besoin de plus de 700 000 spécialistes en cybersécurité d'ici 2028, alors que 76 % des entreprises signalent déjà des pénuries de personnel, ce qui fait grimper les coûts salariaux et allonge les cycles de déploiement. La fuite des cerveaux vers des employeurs étrangers aggrave la pénurie, tandis que les programmes universitaires accusent un retard en matière de formation pratique. La plateforme nCademy 2025 de l'Association nationale de cybersécurité propose des cours personnalisés par IA, mais son impact à court terme sur le volume de la main-d'œuvre reste limité. Les fournisseurs compensent en regroupant des services gérés à distance et des outils SaaS à faible intervention humaine, mais les délais des projets s'allongent tout de même.
Segment des PME sensibles aux prix
Quatorze pour cent des PME n'utilisent aucun logiciel antivirus et 48 % ne disposent d'aucune surveillance de la sécurité, invoquant des contraintes budgétaires plutôt que des obstacles techniques. Bien que les modèles de Sécurité-en-tant-que-Service réduisent les dépenses initiales, de nombreuses entreprises attendent encore d'avoir subi une violation avant d'investir, ce qui comprime la valeur du marché adressable malgré un volume important de clients. Les fournisseurs proposent de plus en plus des offres freemium et des forfaits subventionnés par le gouvernement pour favoriser l'adoption.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les solutions constituent les fondations tandis que les services comblent le déficit de compétences
Les solutions représentaient 67,12 % du marché de la cybersécurité au Vietnam en 2025, portées par les équipements de sécurité réseau et la protection des infrastructures rendus obligatoires par le Décret 53/2022. La demande en sécurité des applications, du cloud et de la gestion des identités et des accès s'accélère à mesure que les entreprises migrent leurs charges de travail et se conforment aux règles biométriques. Les cycles de renouvellement de la sécurité réseau s'alignent sur les lancements de centres de données hyperscales, tandis que les défenses des points de terminaison s'étendent en parallèle des tendances du travail à distance.
Les services, bien que moins importants en volume, devraient dépasser les produits avec un TCAC de 14,86 % jusqu'en 2031, à mesure que les organisations externalisent leurs opérations de sécurité pour combler les pénuries de main-d'œuvre. Le SOC géré, les contrats de réponse aux incidents et le conseil en conformité constituent l'ancrage de cette progression. La taille du marché de la cybersécurité au Vietnam pour les services devrait doubler d'ici 2031, captant des budgets réalloués des dépenses d'investissement aux dépenses d'exploitation. Les fournisseurs nationaux tirent parti de leur proximité et de leur maîtrise réglementaire, tandis que les fournisseurs mondiaux remportent les projets de transformation complexes.


Par mode de déploiement : le cloud s'impose face aux centres de données compatibles avec la souveraineté numérique
Les déploiements cloud ont représenté 56,02 % de la part du marché de la cybersécurité au Vietnam en 2025, catalysés par l'installation de 140 MW de Viettel et le campus de 250 millions USD de CMC qui satisfont aux clauses de localisation des données. Les petites entreprises apprécient l'agilité du SaaS, tandis que les banques et les ministères optent pour des clouds privés afin de conserver la maîtrise des données sensibles. La demande de pare-feu natifs du cloud, de sécurité des conteneurs et de plateformes de protection des charges de travail augmente en parallèle.
Les infrastructures sur site persistent dans les secteurs de la défense, de l'énergie et des systèmes patrimoniaux, mais même ces secteurs adoptent des architectures hybrides. L'orchestration de politiques unifiées à travers les environnements multicloud, périphériques et sur site devient un prérequis d'achat, orientant les feuilles de route des fournisseurs vers une gestion en tableau de bord unique. D'ici 2031, la taille du marché de la cybersécurité au Vietnam pour les contrôles déployés dans le cloud devrait dépasser les dépenses sur site dans un rapport de deux pour un.
Par taille d'organisation : la dynamique des PME dépasse la prédominance des grandes entreprises
Les grandes entreprises ont contribué à hauteur de 60,44 % du chiffre d'affaires du marché de la cybersécurité au Vietnam en 2025, en acquérant des suites intégrées de gestion des risques, des SIEM avancés et des architectures zéro confiance. Les banques, les opérateurs de télécommunications et les conglomérats négocient des contrats en volume regroupant logiciels, équipements et services. Leurs critères d'achat mettent l'accent sur l'interopérabilité avec les systèmes existants et le support local.
Les PME, en revanche, enregistrent le TCAC le plus élevé à 17,62 %, car l'adoption du cloud démocratise l'accès à la sécurité de niveau entreprise. Les témoignages de la plateforme OneSME.vn de VNPT font état de volumes de transactions proches de 600 milliards VND en 2024, reflétant une confiance croissante dans les canaux numériques.
Par secteur d'utilisateur final : le BFSI maintient sa position dominante, la santé s'accélère
Le BFSI représentait 27,45 % de la taille du marché de la cybersécurité au Vietnam en 2025, absorbant 71 % de toutes les cyberattaques signalées. Les réseaux de paiement en temps réel, les banques 100 % numériques et les mandats biométriques rendent nécessaires la surveillance continue des transactions, l'analyse de la fraude et les passerelles API sécurisées. Les banques investissent dans une défense en couches pour préserver la confiance des clients et la conformité réglementaire.
La santé devrait afficher le TCAC le plus élevé à 18,75 % jusqu'en 2031, à mesure que les dossiers de santé électroniques et la télémédecine propagent des données personnelles sensibles sur des appareils distribués. Le financement gouvernemental pour les hôpitaux intelligents et l'infrastructure médicale IoT accroît le risque d'attaques, stimulant la demande de chiffrement conforme aux normes HIPAA, de segmentation des dispositifs médicaux et de gouvernance des identités.
Paysage réglementaire
Les dépenses de cybersécurité au Vietnam sont fortement façonnées par le cadre de la loi sur la cybersécurité et ses instruments d’application, ainsi que par les obligations de protection des données et de localisation des données. La loi sur la cybersécurité n° 116/2025/QH15 a été promulguée le 10 décembre 2025 et est entrée en vigueur le 1er juillet 2026, le ministère de la Sécurité publique étant désigné comme l’organisme chef de file pour la gestion étatique unifiée de la cybersécurité. Parallèlement, le décret 53/2022 et le décret sur la protection des données personnelles 13/2023 continuent d’imposer des exigences en matière de présence locale, de conservation localisée des données et de gouvernance élargie, y compris les responsabilités du délégué à la protection des données et les études d’impact. Ces exigences se traduisent par des dépenses en chiffrement, journalisation, surveillance et automatisation de la conformité.
La mise en œuvre de la politique est opérationnalisée à travers un plan d’exécution signé par le Premier ministre en vertu de la décision n° 437/QD-TTg (16 mars 2026). Le plan fixe des jalons de coordination à court terme pour les ministères, incluant des revues et un rapport consolidé d’ici mi-2026. L’ensemble de décrets en attente référencé dans le plan de mise en œuvre, couvrant la prévention de la cybercriminalité et de la criminalité liée aux hautes technologies, la protection des systèmes d’information et la réglementation des forces de cybersécurité, accroît la demande en matière de préparation aux audits, de processus de réponse aux incidents et de capacités d’opérations de sécurité, en particulier dans les secteurs réglementés tels que la banque, les télécommunications et les opérateurs d’infrastructures critiques.
Analyse de la chaîne de valeur
La chaîne de valeur de la cybersécurité au Vietnam englobe des fournisseurs de technologies mondiaux et des hyperscalers fournissant des plateformes de base (terminaux, réseau, cloud, IAM et SIEM), des fabricants et intégrateurs locaux livrant des équipements et des déploiements clé en main, ainsi qu’une couche de services croissante qui soutient la conception, le déploiement et les opérations continues. La distribution et la mise en œuvre constituent des fonctions médianes importantes, des distributeurs à valeur ajoutée tels que VNCS fournissant un support de Distribution, Service, Développement (DSD) pour des solutions internationales (par exemple Splunk, Akamai et Invicti). Cela aide les entreprises à localiser les mises en œuvre et à intégrer les outils dans leurs parcs informatiques existants.
En aval, des spécialistes nationaux et de grands groupes informatiques fournissent des déploiements de SOC, des services de détection et réponse gérées, des évaluations et des contrats de réponse aux incidents. La préférence des acheteurs pour des opérations en langue locale et une maîtrise de la conformité soutient cette demande orientée services. Les principaux acteurs incluent Viettel Cyber Security, CMC Cyber Security, FPT Information System (division sécurité) et Vietnam National Cyber Security (NCS), aux côtés d’acteurs de niche tels que VSEC, qui se concentre sur l’évaluation et les tests de sécurité. La productisation au sein des services augmente également, NCS développant notamment une plateforme NCS SOAR pour l’orchestration de la réponse aux incidents, afin de soutenir une prestation reproductible pour les clients aux ressources limitées confrontés à des pénuries de compétences.
Paysage concurrentiel
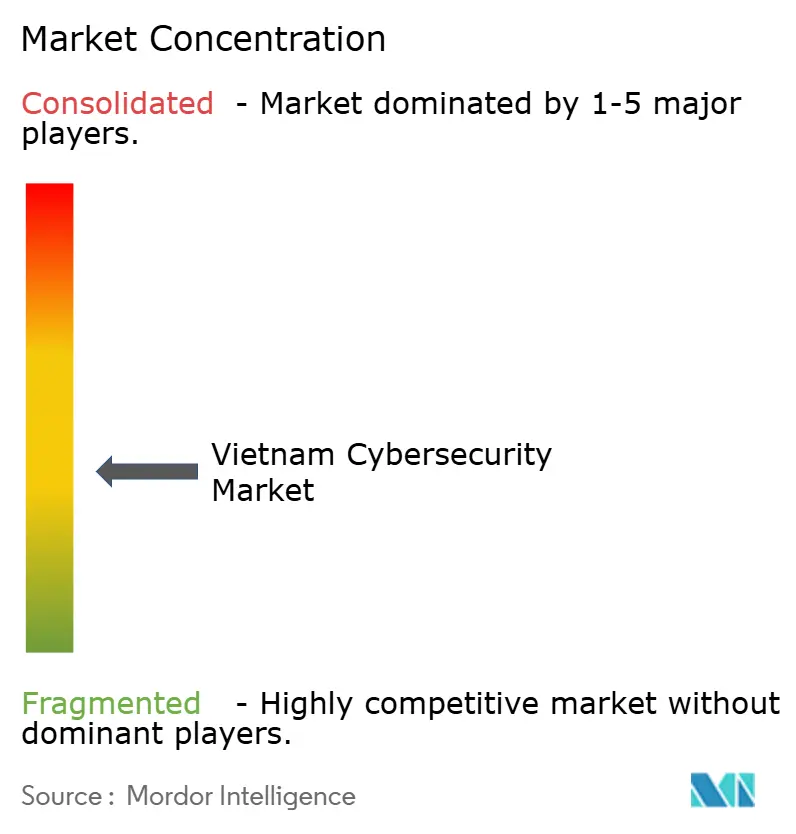
Le paysage des fournisseurs reste fragmenté, les cinq premiers fournisseurs contrôlant collectivement moins de 35 % du chiffre d'affaires du marché de la cybersécurité au Vietnam, laissant une large place aux challengers. Les leaders nationaux Viettel Cyber Security, FPT Information System et CMC Cyber Security combinent des offres complètes avec des relations gouvernementales, remportant souvent des contrats dans des secteurs réglementés. La scission d'avril 2025 de Viettel lui a conféré 500 spécialistes et un mandat pour pénétrer le Japon et les Philippines. Dans le même temps, ses chercheurs ont divulgué plus de 400 vulnérabilités zero-day dans des logiciels mondiaux au cours des 18 derniers mois, renforçant ainsi la crédibilité de la marque.
Les grands acteurs mondiaux, dont IBM, Cisco, Microsoft et Palo Alto Networks, étendent leur présence locale à travers des transferts de technologie, des laboratoires communs et des portails de renseignements sur les menaces en langue vietnamienne. Des partenariats tels que l'alliance de multi-analyse OPSWAT-Bkav portent la précision de détection à plus de 99 %, illustrant la valeur de l'ingénierie hybride mondiale-locale. Les opportunités inexploitées foisonnent dans l'assurance cybersécurité, la sécurité de l'IoT industriel et la détection et réponse gérées (MDR) axée sur les PME, des niches désormais adressées par Viettel Money, VBI, CyStack et DrayTek.
La pénurie de talents façonne la stratégie concurrentielle : les entreprises se différencient par des académies internes, des parrainages de certifications neutres vis-à-vis des fournisseurs et des boîtes à outils de configuration automatisée qui minimisent la supervision humaine. Par ailleurs, l'expertise réglementaire s'impose comme un levier commercial ; les fournisseurs capables d'accompagner leurs clients dans la préparation des audits au titre du Décret 53/2022 bénéficient d'un avantage distinct. Sur l'horizon de prévision, une consolidation progressive est probable, mais les grandes fusions font face à des obstacles de compatibilité culturelle et d'évaluation, maintenant ainsi une fragmentation modérée.
Leaders du secteur de la cybersécurité au Vietnam
IBM Vietnam Co., Ltd
HPT Vietnam Corporation
Cisco Systems, Inc
CMC Corporation
Amazon Web Services, Inc
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
La modernisation guidée par la conformité crée un espace vacant dans les flux de gouvernance, de gestion des risques et d’opérations de sécurité en réduisant l’effort manuel pour les entreprises qui doivent respecter les obligations du décret 53/2022 et du décret sur la protection des données personnelles 13/2023, ainsi que le champ d’application élargi de la loi sur la cybersécurité entrée en vigueur le 1er juillet 2026. Cette opportunité est renforcée par un signal budgétaire concret : les directives gouvernementales indiquant qu’au moins 15 % des budgets de transformation numérique et d’investissement informatique des agences publiques soient alloués à la protection en cybersécurité. Cela soutient la demande de sécurité dès la conception dans les plateformes d’e-gouvernement, les contrôles d’identité, le chiffrement, la journalisation et la surveillance continue.
Les programmes de renforcement des capacités et les infrastructures associées créent également de la place pour les fournisseurs capables de proposer des services de SOC liés à la formation, de renseignement sur les menaces et de soutien à la lutte contre la cybercriminalité. Le ministère de la Sécurité publique a lancé la construction du Pôle régional de lutte contre la cybercriminalité pour l’Asie-Pacifique au parc de haute technologie de Hoa Lac, à Hanoï, le 10 juillet 2026, positionnant le site comme un centre de formation, de recherche et d’assistance juridique. Il élargit également le soutien aux besoins de réponse aux incidents, de criminalistique et de coopération transfrontalière. Parallèlement, l’appétit des entreprises pour des opérations de sécurité plus automatisées est renforcé par des intégrateurs de systèmes locaux et des partenaires mondiaux présentant des approches de SOC dopées à l’IA (par exemple, IBM Vietnam et FPT IS mettant en avant des technologies de SOC alimentées par l’IA lors d’un forum bancaire), ce qui s’aligne sur la demande de services gérés pour répondre aux contraintes de talents en cybersécurité au Vietnam.
Développements récents du secteur
- Juillet 2026 : Paysage réglementaire du Vietnam - La loi sur la cybersécurité de 2025, imposant des obligations plus strictes aux fournisseurs de services telles que la vérification de l’identité des utilisateurs et la notification des violations dans un délai de 24 heures, doit être mise en œuvre. Ce changement renforce la demande de conformité et pourrait élargir le marché adressable pour les fournisseurs locaux et les offres de services de sécurité.
- Avril 2026 : HPT a signé un protocole d’accord avec SMOne et ManageEngine afin d’élargir l’écosystème de partenaires et les capacités de gestion et d’exploitation des services informatiques au Vietnam. La collaboration élargit l’écosystème local de MSSP et la capacité en services informatiques. Elle renforce le pipeline de services de cybersécurité du Vietnam et la compétitivité de l’écosystème.
- Mars 2026 : HPT a obtenu le statut de partenaire Titanium auprès de Dell Technologies le 18 mars 2026, couvrant les capacités de sécurité des terminaux. Cette démarche améliore l’accès aux capacités de la pile de sécurité Dell et aux activités conjointes de mise sur le marché. Elle renforce la crédibilité du portefeuille de produits de HPT et soutient d’éventuelles opportunités de co-vente sur le marché de la sécurité des entreprises au Vietnam.


Cadre de la méthodologie de recherche et portée du rapport
Définition et couverture du marché
Pour cette méthodologie, le marché couvre les dépenses au Vietnam en logiciels, matériels et services de cybersécurité qui préviennent, détectent et répondent aux cybermenaces dans les environnements d’entreprise et du secteur public.
Exclusions de périmètre : les achats de sécurité grand public pour appareils personnels et les activités informelles de freelances sont exclus lorsqu’ils ne sont pas enregistrés comme des revenus organisés de cybersécurité.
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité du cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Équipements de sécurité réseau
- Sécurité des points de terminaison
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'utilisateur final
- BFSI
- Santé
- TI et télécommunications
- Industrie et défense
- Commerce de détail
- Énergie et services publics
- Fabrication
- Autres secteurs d'utilisateurs finaux
- Par taille d'organisation
- PME
- Grandes entreprises
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a établi la structure de base du modèle, principalement en clarifiant les déclencheurs politiques spécifiques au Vietnam, le rythme de numérisation et la taille des enveloppes de dépenses informatiques auxquelles la cybersécurité est généralement rattachée. Nous nous sommes appuyés sur des sources publiques telles que les portails gouvernementaux vietnamiens et les communiqués ministériels liés aux programmes de cybersécurité, les documents de l’Indice mondial de cybersécurité de l’UIT, et des publications ouvertes d’organismes internationaux qui suivent l’économie numérique et l’adoption des TIC.
Pour éviter de trop dépendre d’une seule série de données, des vérifications complémentaires ont également été effectuées à partir de sources telles que les rapports annuels d’opérateurs et d’entreprises, les états financiers audités, les présentations aux investisseurs, la presse économique vietnamienne réputée, ainsi que les avis d’appels d’offres et de marchés publics ouverts lorsqu’ils étaient disponibles. Dans quelques cas, des abonnements payants ont été utilisés pour les données financières et de renseignement d’entreprise, le suivi de l’actualité et des finances, ainsi que les bases de données de brevets, afin de comprendre l’orientation des signaux de développement produit et de recrutement. Les sources mentionnées ici sont illustratives, et de nombreuses références supplémentaires ont été utilisées pour collecter, valider et clarifier les données au cours des travaux.
Entretiens et enquêtes primaires
Des entretiens et enquêtes primaires ont été utilisés pour éprouver les niveaux d’adoption et la logique tarifaire auprès des principaux groupes d’acheteurs tels que les banques, les équipes télécoms, les fabricants industriels et les agences publiques, afin que le modèle reflète la manière dont la cybersécurité est réellement achetée au Vietnam. Nous avons également utilisé ces échanges pour confirmer la répartition des budgets entre solutions et services, les schémas de déploiement les plus courants (cloud versus sur site) et les évolutions constatées après les échéances réglementaires majeures.
La demande au Vietnam pouvant varier selon le secteur et la maturité, les données ont été validées auprès d’un panel de fournisseurs, d’experts orientés canaux de distribution et d’utilisateurs finaux, suivi de contrôles de cohérence entre les pôles économiques du nord et du sud et les programmes de niveau national.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier rang : 35 % | Dirigeants (CXO) : 20 % |
| Rang intermédiaire : 43 % | Responsables fonctionnels/d'unité : 35 % |
| Acteurs plus petits : 22 % | Managers : 45 % |
Dimensionnement du marché et prévisions
Le dimensionnement part d’une construction descendante où les indicateurs des TIC et de numérisation du Vietnam sont traduits en un vivier de demande de cybersécurité, puis filtrés selon des ratios de dépenses de sécurité types validés par des entretiens. Ce n’est qu’une fois ce vivier de demande constitué que nous appliquons des facteurs de répartition spécifiques au marché afin que les totaux correspondent à la manière dont les solutions et services sont achetés dans le pays.
Quelques données pratiques sont suivies dans le modèle car elles font évoluer les dépenses de manière visible, notamment le rythme de migration vers le cloud des entreprises, les échéances de conformité en matière de protection des données personnelles et de localisation des données, les tendances en matière d’incidents et d’exposition déclenchant de nouveaux contrôles, la part de la sécurité gérée par rapport à la prestation interne, et l’évolution moyenne des prix des offres de sécurité de base à mesure que les capacités s’étendent. Pour ancrer les totaux dans la réalité, des vérifications ascendantes sélectives sont utilisées, telles que des signaux de revenus échantillonnés auprès de fournisseurs et de canaux de distribution, l’intensité des recrutements et des contrats comme indicateur de l’ampleur des services, ainsi qu’un contrôle de cohérence des dépenses implicites par grande entreprise par rapport aux marchés comparables. Lorsque la vision ascendante est incomplète, les lacunes sont comblées en extrapolant à partir de taux de couverture vérifiés et en appliquant des facteurs d’ajustement prudents, revus dans le cadre de la boucle d’experts.
Les prévisions sont établies au moyen d’une analyse de scénarios appuyée par une couche légère de régression multivariée, où les principaux moteurs sont projetés dans le temps puis réconciliés avec la vision prospective partagée par les praticiens locaux. Le résultat final reste reproductible, chaque étape pouvant être retracée jusqu’à une variable définie et un cheminement de calcul simple.
Validation des données et cycle de mise à jour
La validation est effectuée par étapes afin que les valeurs aberrantes ne passent pas inaperçues. Les résultats du modèle sont comparés à des signaux indépendants tels que les références de chiffre d’affaires sectoriel, le calendrier des programmes publics et l’intensité implicite des dépenses de sécurité par secteur, puis les écarts sont revus par un autre analyste avant validation finale.
Si un changement majeur apparaît, comme une évolution de l’application réglementaire, une forte hausse des dépenses provoquée par une violation majeure, ou une évolution tarifaire marquée dans les services, nous recontactons les sources et réexécutons les hypothèses concernées avant de finaliser la vision. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont réalisées lorsqu’un événement significatif modifie les perspectives de demande. Avant la livraison, une dernière vérification est effectuée afin que les clients reçoivent la vision la plus récente disponible à ce moment-là.
Estimation du marché vietnamien de la cybersécurité par Mordor Intelligence comparée à d'autres estimations publiées
Les chiffres publiés concernant la cybersécurité au Vietnam diffèrent souvent, car chaque éditeur comptabilise des flux de revenus différents, choisit une année de référence différente et applique sa propre vision du rythme d’adoption du cloud, de la conformité et des services. Le calendrier de conversion des devises compte également, certains chiffres étant d’abord communiqués en devise locale puis convertis en USD à l’aide d’un point de référence distinct.
Les abonnements antivirus grand public et les offres de sécurité pour appareils de détail sortent du périmètre de Mordor Intelligence, ce qui a tendance à recentrer le total sur les dépenses des entreprises et des institutions, plus faciles à valider à travers les budgets, les contrats et les schémas de prestation de services. D’autres estimations peuvent également dériver lorsqu’elles mélangent le chiffre d’affaires sectoriel avec le marché adressable, ou lorsqu’elles supposent des hausses agressives des prix de la sécurité gérée sans vérifier la manière dont les PME achètent et renouvellent réellement.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 310,22 M USD (2025) | |
| Note de synthèse commerciale gouvernementale A | 206,53 M USD (2022) | Utilise une année de référence plus ancienne et se présente comme un instantané des revenus du marché national, avec une clarté limitée sur la manière dont les services, les programmes publics et les contrats pluriannuels sont comptabilisés. |
| Compilation de presse économique B | 280,00 M USD (2024) | Rapporté comme chiffre d’affaires sectoriel, ce qui peut inclure des activités de sécurité TIC adjacentes et ne sépare pas toujours les dépenses de cybersécurité des entreprises des revenus plus larges liés à la sécurité de l’information. |
L’écart entre les chiffres s’explique principalement par le calendrier et par ce qui est comptabilisé comme revenu de cybersécurité, notamment lorsque le chiffre d’affaires sectoriel est utilisé comme indicateur des dépenses des utilisateurs finaux. En rattachant l’estimation à des moteurs de demande clairs, à un comportement budgétaire réaliste et à des vérifications reproductibles de la tarification et de l’adoption, la taille de marché obtenue reste compréhensible et plus facile à concilier lors d’un échange avec le client.


Questions clés auxquelles répond le rapport
Quelle est la taille actuelle du marché de la cybersécurité au Vietnam ?
Il s'élève à 355,36 millions USD en 2026 et devrait atteindre 700,87 millions USD d'ici 2031.
Quel segment connaît la croissance la plus rapide sur le marché de la cybersécurité au Vietnam ?
La sécurité déployée dans le cloud est en tête, progressant à un TCAC de 16,92 % à mesure que les entreprises migrent leurs charges de travail vers des centres de données hyperscales locaux.
Quelle est la gravité de la pénurie de talents en cybersécurité au Vietnam ?
Le pays fait face à un déficit de plus de 700 000 professionnels d'ici 2028, créant des goulets d'étranglement dans la mise en œuvre et stimulant la demande de services gérés.
Pourquoi le secteur bancaire est-il un adoptant privilégié des solutions de cybersécurité ?
Le BFSI subit 71 % de toutes les cyberattaques vietnamiennes, contraignant les banques à intégrer des analyses de fraude en temps réel, une authentification biométrique et des architectures zéro confiance.
Quelles réglementations influencent le plus les dépenses du marché ?
Le Décret 53/2022 sur la localisation des données et le Décret 13/2023 sur la protection des données personnelles entraînent conjointement des investissements obligatoires dans les infrastructures localisées, l'automatisation de la conformité et le chiffrement.
Quelles régions attirent l'essentiel des investissements en cybersécurité ?
Hô Chi Minh-Ville et Hanoï dominent en raison de la concentration des centres de données, de la main-d'œuvre qualifiée et de la proximité des régulateurs, bien que les SOC provinciaux élargissent leur portée à l'échelle nationale.
Dernière mise à jour de la page le:



