
Taille et part du marché de la sécurité cyber-physique des centres de données en Amérique du Nord
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Période de Données Prévisionnelles | 2027 - 2032 |
| Taille du marché de l'année de base (2026) | 1.02 Milliards de dollars |
| Taille du Marché (2027) | 1.17 Milliards de dollars |
| Taille du Marché (2032) | 2.28 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.27 % |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité cyber-physique des centres de données en Amérique du Nord par Mordor Intelligence
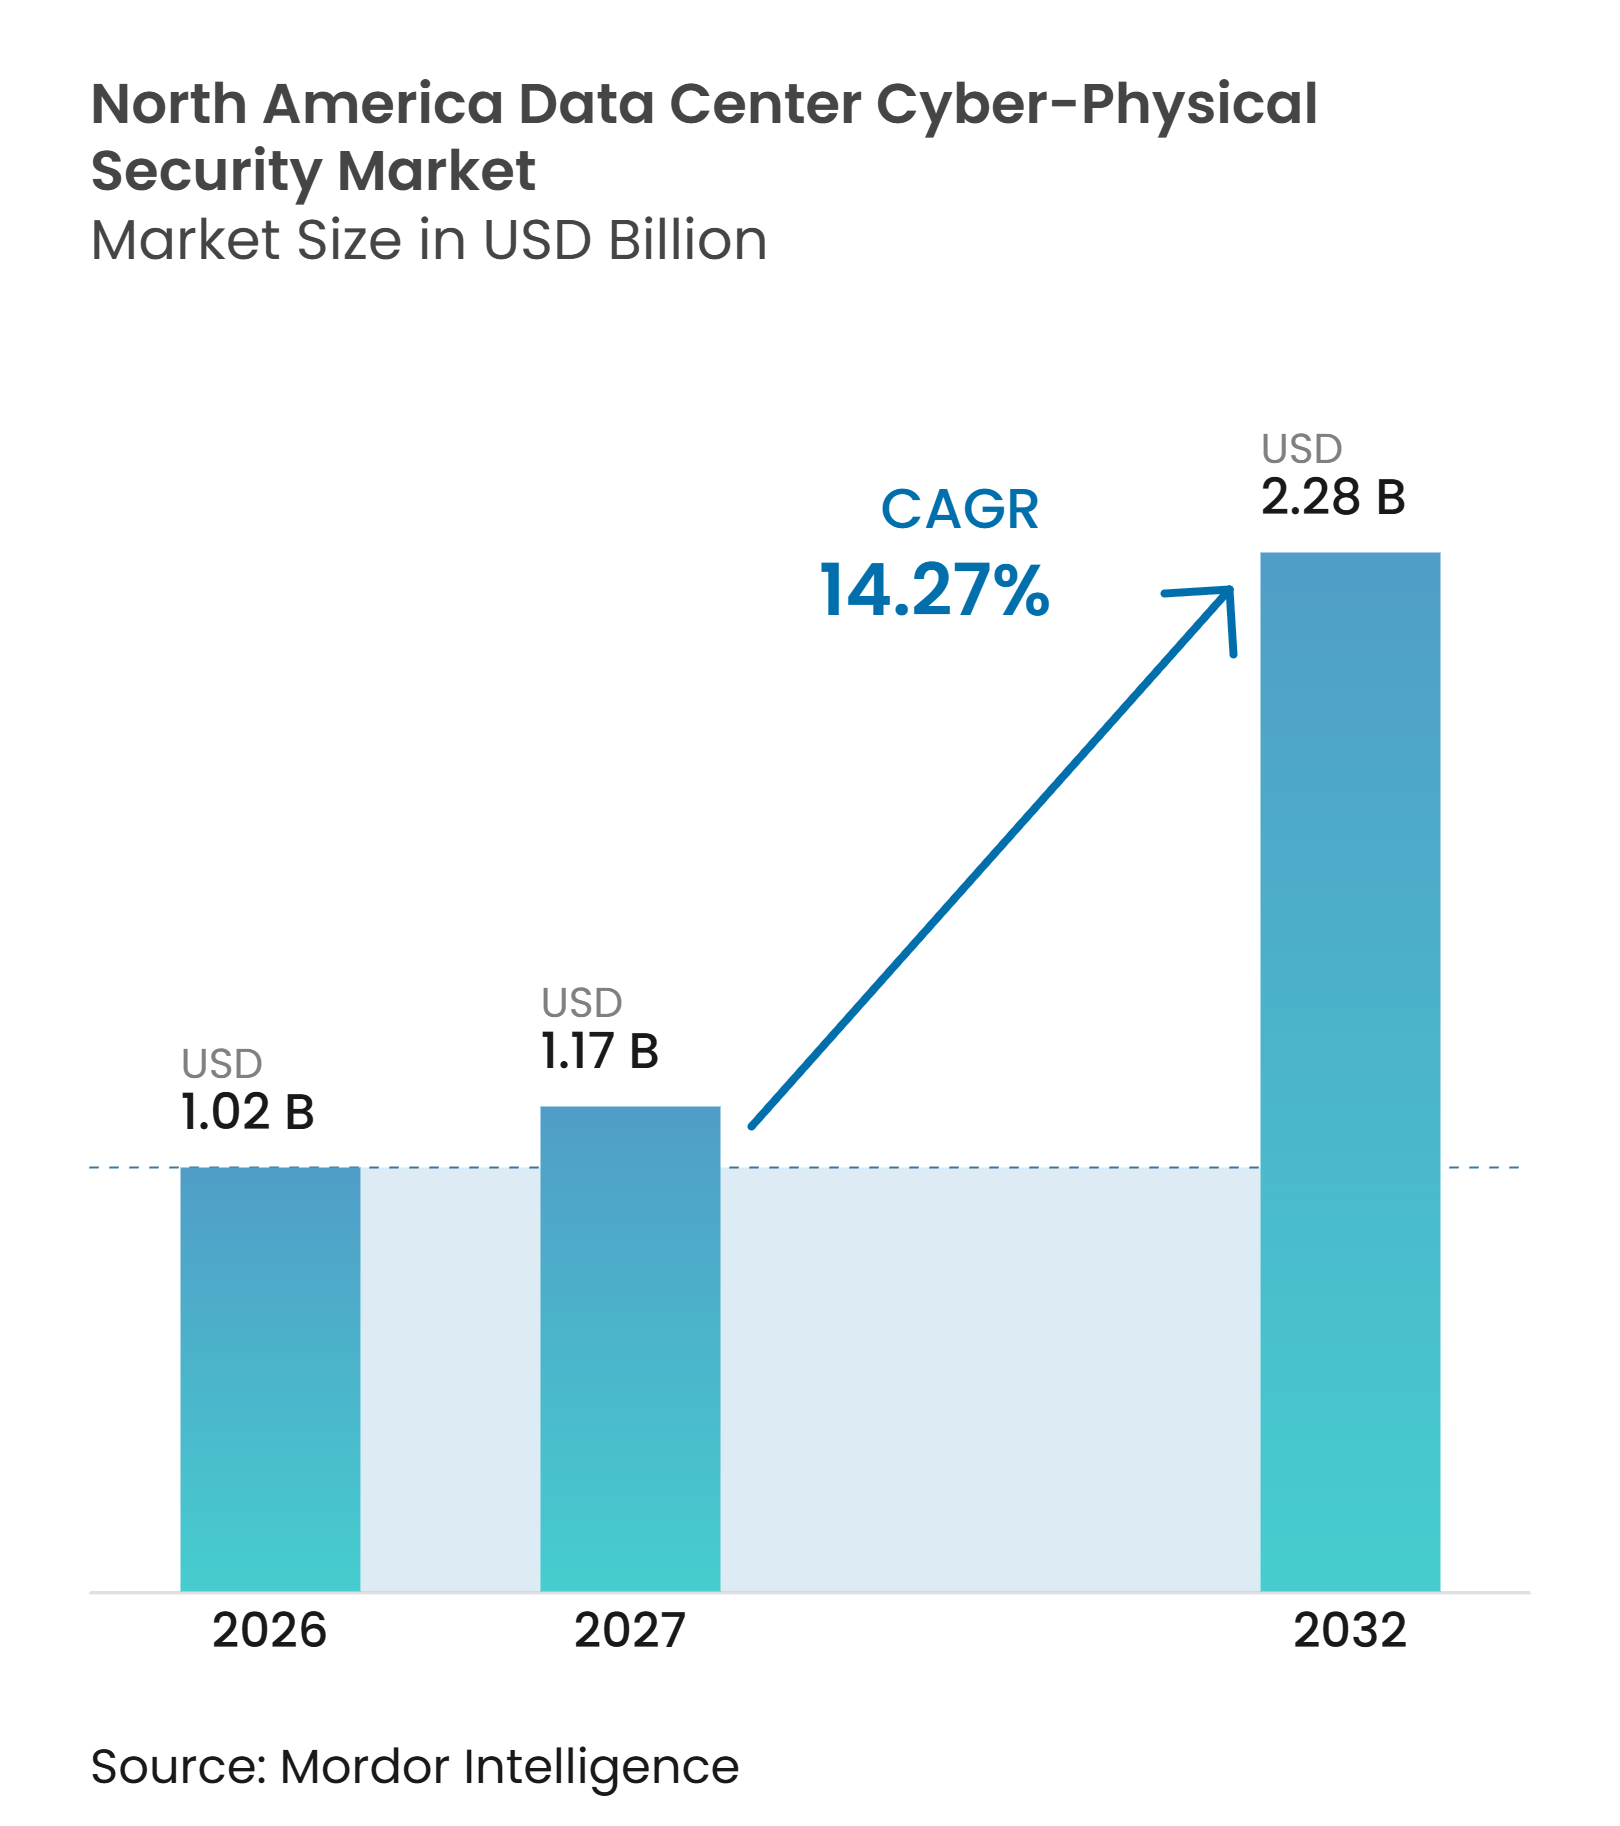
La taille du marché de la sécurité cyber-physique des centres de données en Amérique du Nord devrait augmenter de 1,02 milliard USD en 2026 à 1,17 milliard USD en 2027 et atteindre 2,28 milliards USD d'ici 2032, avec un CAGR de 14,27% sur la période 2027-2032. La construction de campus axés sur l'IA accroît le besoin de protections coordonnées du périmètre, des installations et du réseau, à mesure que les opérateurs construisent des sites plus grands et plus complexes. Les attaques par rançongiciel et les vulnérabilités des systèmes de bâtiments connectés augmentent la valeur des plateformes de sécurité qui combinent les données d'événements physiques et numériques. La livraison en mode cloud soutient des opérations de sécurité gérées de manière centralisée sur des installations distribuées, tandis que les exigences de conformité rendent les dépenses de sécurité moins discrétionnaires pour les opérateurs d'infrastructures critiques. Les fournisseurs répondent en combinant le contrôle d'accès, la gestion vidéo, la surveillance environnementale et la protection réseau dans un nombre réduit d'interfaces opérationnelles.
Points clés du rapport
- Par type de solution, les solutions de sécurité des réseaux et des technologies opérationnelles ont représenté 29,72% du chiffre d'affaires du marché de la sécurité cyber-physique des centres de données en Amérique du Nord en 2026, tandis que les plateformes de sécurité cyber-physique unifiées devraient se développer à un CAGR de 16,26% jusqu'en 2032.
- Par couche de sécurité, les plateformes d'opérations de sécurité intégrées ont représenté une part de chiffre d'affaires de 32,38% en 2026 et devraient se développer à un CAGR de 17,92% jusqu'en 2032.
- Par modèle de déploiement, les solutions basées sur le cloud ont représenté 64,78% du marché de la sécurité cyber-physique des centres de données en Amérique du Nord en 2026 et devraient se développer à un CAGR de 15,39% jusqu'en 2032.
- Par type de service, les services d'intégration de systèmes et de mise en œuvre ont représenté une part de chiffre d'affaires de 26,54% en 2026, tandis que les services d'audit de sécurité et de conformité devraient se développer à un CAGR de 16,59% jusqu'en 2032.
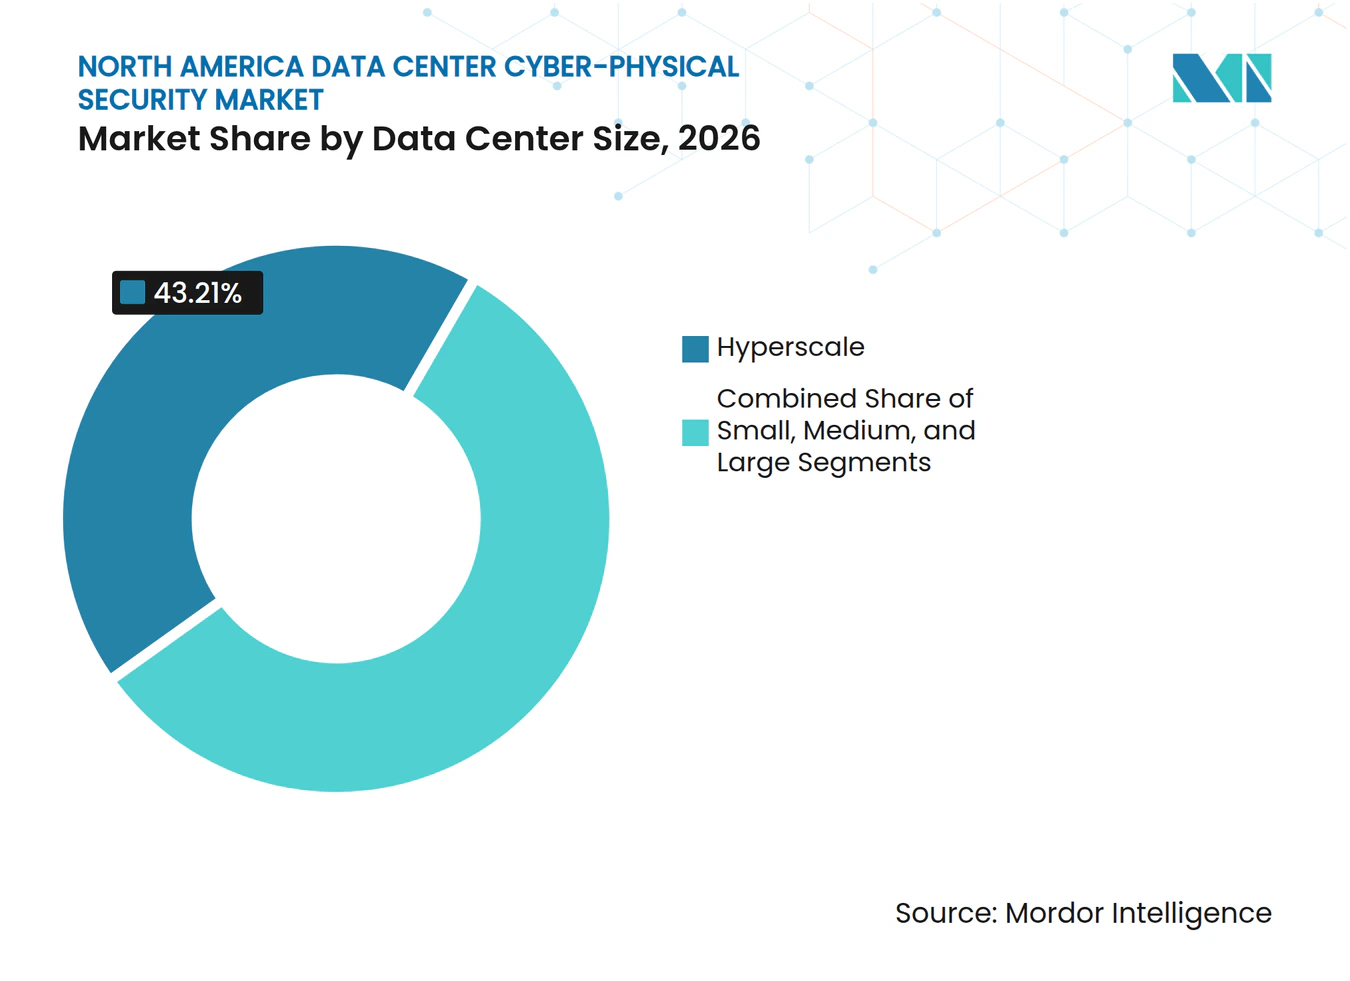
- Par taille de centre de données, les installations hyperscale ont représenté une part de chiffre d'affaires de 43,21% en 2026 et devraient se développer à un CAGR de 18,27% jusqu'en 2032.
- Par type de centre de données, les fournisseurs de services cloud ont représenté une part de chiffre d'affaires de 41,64% en 2026, tandis que les installations d'entreprise et de périphérie devraient se développer à un CAGR de 17,38% jusqu'en 2032.
- Par zone géographique, les États-Unis ont représenté 78,53% de la part de chiffre d'affaires du marché de la sécurité cyber-physique des centres de données en 2026, tandis que le Mexique devrait se développer à un CAGR de 16,93% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion des centres de données hyperscale et dédiés à l'IA | +3.2% | États-Unis, Mexique, Canada | Long terme (≥ 4 ans) |
| Escalade des attaques par rançongiciel et des attaques multi-vecteurs | +2.8% | Mondial, concentré aux États-Unis et au Canada | Court terme (≤ 2 ans) |
| Adoption des architectures de sécurité à confiance zéro et centrées sur l'identité | +2.3% | États-Unis, Canada | Moyen terme (2-4 ans) |
| Renforcement des exigences de conformité pour les infrastructures numériques critiques | +1.9% | États-Unis, Canada, avec une influence croissante au Mexique | Moyen terme (2-4 ans) |
| Convergence de la sécurité sur les empreintes de centres de données distribués et de périphérie | +1.4% | États-Unis, Mexique, y compris Monterrey et Querétaro | Long terme (≥ 4 ans) |
| Fusion de capteurs basée sur l'IA pour une réponse plus rapide aux menaces physiques | +1.1% | États-Unis, Canada | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Expansion des centres de données hyperscale et dédiés à l'IA
Le marché de la sécurité cyber-physique des centres de données en Amérique du Nord est soutenu par la construction de campus hyperscale conçus pour les charges de travail d'IA. Le projet Stargate a annoncé 500 milliards USD d'investissements dans les infrastructures d'IA en janvier 2025, dont un engagement initial de 100 milliards USD et des sites au Texas, au Nouveau-Mexique et dans le Midwest. Ces campus nécessitent des contrôles de périmètre renforcés, un accès biométrique, une surveillance environnementale et des capacités d'opérations de sécurité adaptées à leur complexité physique. CBRE a signalé un taux de vacance de 1,6% sur les principaux marchés américains de centres de données en 2025, malgré une augmentation de 43% de l'offre, ce qui témoigne d'une demande soutenue en capacité. Les calendriers de mise en service compressés peuvent laisser des configurations de sécurité incomplètes à l'ouverture du site, ce qui prolonge la demande de services d'audit et de conformité après l'installation. Macquarie Asset Management a conclu un partenariat pouvant atteindre 5 milliards USD avec Applied Digital en octobre 2025 pour soutenir le développement de l'informatique haute performance.
Escalade des attaques par rançongiciel et des attaques multi-vecteurs
Les groupes de rançongiciels adaptent leurs méthodes aux environnements où les technologies opérationnelles et l'informatique d'entreprise sont connectées. Dragos a enregistré 355 incidents de rançongiciels industriels en Amérique du Nord au cours du deuxième trimestre 2025, représentant 54% du total mondial. Les attaquants ont utilisé des logiciels de verrouillage ciblant VMware ESXi qui chiffrent les fichiers de machines virtuelles et interrompent les charges de travail en cours d'exécution, créant des risques directs de continuité pour les centres de données. ZeroFox a documenté au moins 1 309 incidents de rançongiciels et d'extorsion numérique affectant des organisations basées en Amérique du Nord au cours du premier trimestre 2025. Palo Alto Networks a signalé que l'intervalle entre la compromission et l'exfiltration de données est passé de 9 jours à 1 jour chez les acteurs de menaces sophistiqués. Ces conditions augmentent la valeur des plateformes capables de relier les alertes réseau aux événements d'accès physique et d'installation avant qu'une intrusion ne perturbe les opérations.
Adoption des architectures de sécurité à confiance zéro et centrées sur l'identité
L'adoption de la confiance zéro s'étend au-delà des périmètres réseau vers le contrôle d'accès aux installations, l'authentification des technologies opérationnelles et les communications des charges de travail. Le NIST a publié la publication spéciale 1800-35 en juin 2025, décrivant 19 exemples de mise en œuvre d'architectures à confiance zéro.[1] La publication fournit aux opérateurs des approches structurées pour la gouvernance des identités, la microsegmentation et les périmètres définis par logiciel. Une étude académique de 2025 a signalé des niveaux d'incidents de sécurité plus faibles parmi les entreprises ayant mis en œuvre des contrôles de confiance zéro complets dans les environnements de centres de données. Les installations prenant en charge des charges de travail fédérales sont également soumises aux exigences FedRAMP et du Département de la Défense, qui accordent une plus grande attention aux contrôles d'identité. Cela crée une demande pour les fournisseurs de gestion des accès et les plateformes d'opérations intégrées capables d'appliquer les mêmes principes de politique dans les environnements physiques et numériques.
Renforcement des exigences de conformité pour les infrastructures numériques critiques
Les exigences de conformité augmentent les obligations de sécurité de base des opérateurs de centres de données. La CISA, le FBI, l'EPA et le DOE ont publié des orientations en mai 2025 appelant les opérateurs d'infrastructures critiques à segmenter les réseaux informatiques et de technologies opérationnelles et à utiliser l'authentification multifacteur pour l'accès à distance.[2] La CISA et le Centre national de cybersécurité du Royaume-Uni ont publié des orientations connexes sur les technologies opérationnelles en septembre 2025, faisant référence aux normes IEC 62443 et ISO/IEC 27001. Les grands campus d'IA pourraient faire face à des exigences supplémentaires lorsqu'ils sont considérés comme des participants aux systèmes d'alimentation électrique critiques. Le cadre NERC CIP exige des périmètres de sécurité électronique définis, des contrôles physiques et des rapports d'incidents pour les actifs couverts. Ces exigences rapprochent les dépenses de conformité et de sécurité en capital, rendant le report plus difficile à mesure que les pressions sur les coûts augmentent.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Coûts élevés d'intégration et de cycle de vie | -1.8% | Amérique du Nord, plus prononcé dans la colocation de marché intermédiaire et les entreprises | Moyen terme (2-4 ans) |
| Pénurie de compétences spécialisées en sécurité et en cybersécurité des technologies opérationnelles | -1.3% | États-Unis, Canada, plus aiguë au Mexique | Long terme (≥ 4 ans) |
| Lacunes d'interopérabilité entre les systèmes de bâtiments et de sécurité existants | -0.9% | Amérique du Nord, plus prononcé dans les déploiements d'entreprise et de périphérie | Moyen terme (2-4 ans) |
| Risques liés à la confidentialité et à la gouvernance découlant de la surveillance biométrique et vidéo continue | -0.6% | National, particulièrement dans les États dotés de lois sur la confidentialité biométrique | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés d'intégration et de cycle de vie
Les installations modernes doivent connecter des outils de contrôle d'accès, de gestion vidéo, d'automatisation des bâtiments, de capteurs environnementaux et de protection informatique qui utilisent souvent des protocoles incompatibles. Une étude sur la confiance zéro de 2025 a révélé que les projets d'intégration en entreprise duraient en moyenne 14 mois et connaissaient des dépassements de 5,3 mois en raison de l'intégration des systèmes existants et de la cartographie des dépendances applicatives. Le coût total du cycle de vie d'un environnement de sécurité convergé peut rivaliser avec d'autres investissements d'infrastructure majeurs pour les opérateurs de taille plus modeste. Cela peut amener les opérateurs à choisir des produits ponctuels, même si ces produits peuvent accroître la complexité opérationnelle au fil du temps. Les abonnements à la sécurité gérée peuvent transférer certains coûts vers les budgets d'exploitation, mais leur utilisation reste limitée en dehors des grands fournisseurs de colocation. Le marché de la sécurité cyber-physique des centres de données en Amérique du Nord dépend donc des fournisseurs qui facilitent le déploiement et la maintenance des conceptions intégrées.
Pénurie de compétences spécialisées en sécurité et en cybersécurité des technologies opérationnelles
La protection cyber-physique requiert des compétences que les équipes de sécurité informatique traditionnelles et les intégrateurs de sécurité physique ne possèdent pas toujours conjointement. Les orientations de la CISA mettent l'accent sur l'évaluation continue des vulnérabilités, la segmentation et la surveillance en temps réel des systèmes de technologies opérationnelles. Ces capacités nécessitent une familiarité avec l'ingénierie des installations, l'architecture informatique et le renseignement sur les menaces. MEXDC prévoit plus de 1 500 MW de nouvelle capacité de centres de données mexicains d'ici 2030, ce qui accroît la demande de personnel qualifié en opérations de sécurité à mesure que de nouveaux sites sont mis en service. Les États-Unis et le Canada sont également en concurrence pour attirer des professionnels dans les secteurs de la défense, de l'énergie et des services financiers. Les pénuries de personnel peuvent entraîner des configurations permissives et des coûts d'assurance plus élevés, ce qui peut ralentir les décisions d'investissement.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de solution :
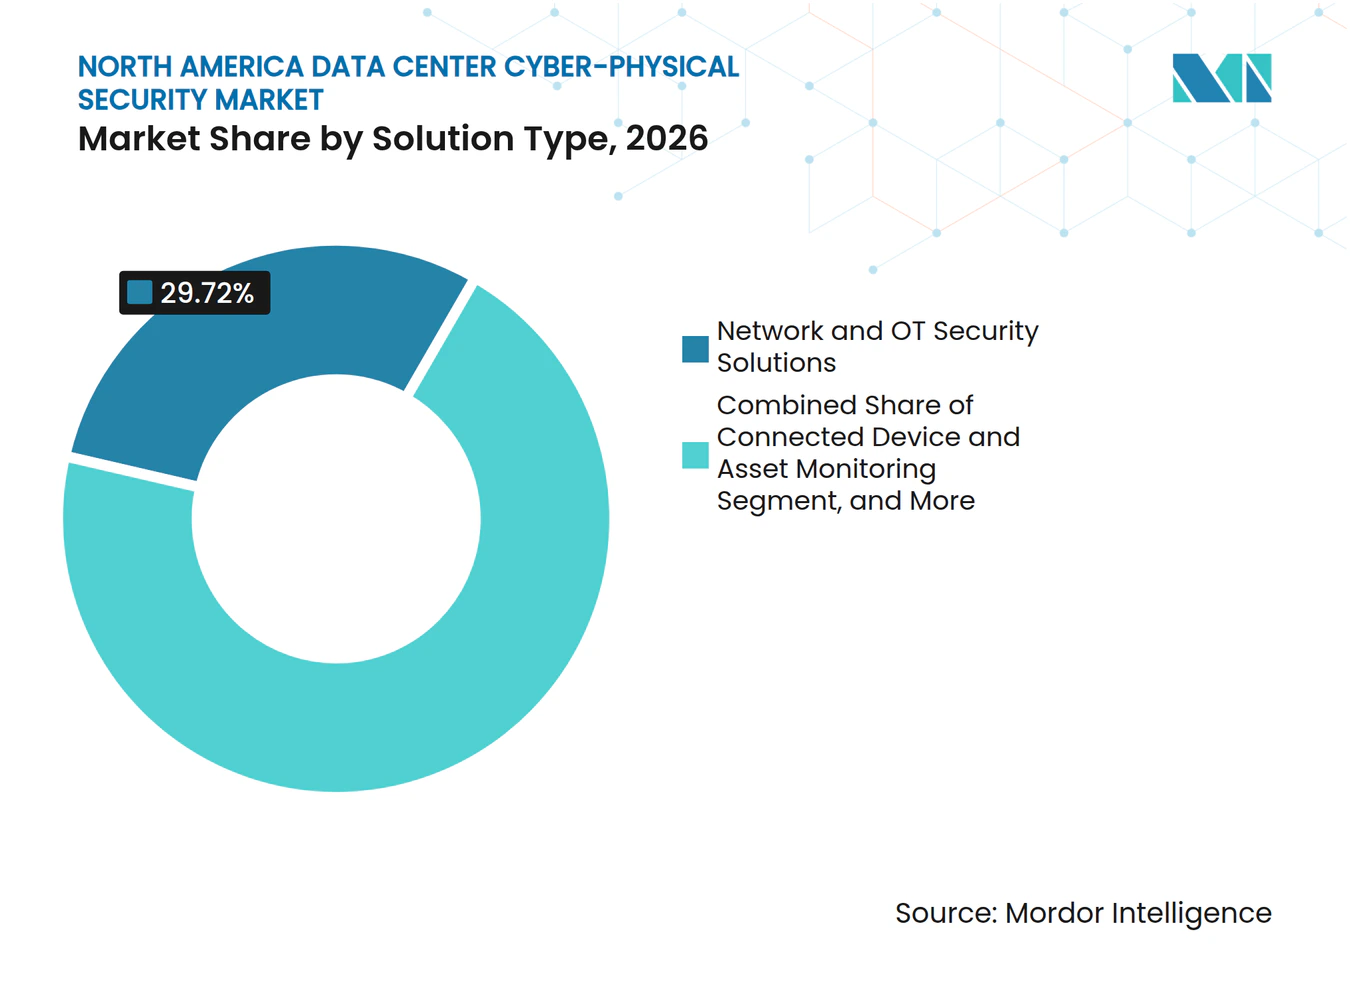
la sécurité des réseaux et des technologies opérationnelles détient la plus grande partLes solutions de sécurité des réseaux et des technologies opérationnelles ont représenté 29,72% de la part de marché de la sécurité cyber-physique des centres de données en Amérique du Nord en 2026. Le segment bénéficie de la connexion des systèmes d'alimentation, de refroidissement, d'accès, de suppression d'incendie et de gestion des bâtiments aux réseaux d'entreprise. Ces systèmes peuvent créer des points d'entrée pour les attaquants lorsqu'ils ne sont pas correctement segmentés ou surveillés. Les opérateurs étendent donc la protection au-delà des actifs serveurs et réseau traditionnels. Le segment reflète également la nécessité de protéger les processus des installations dont la perturbation peut affecter la disponibilité.
Les plateformes de sécurité cyber-physique unifiées devraient se développer à un CAGR de 16,26% jusqu'en 2032. Sur l'ensemble du marché de la sécurité cyber-physique des centres de données en Amérique du Nord, ces plateformes réduisent la prolifération des fournisseurs en connectant les alertes physiques et informatiques dans un flux de travail commun. Les orientations du NIST sur la gouvernance des identités et la microsegmentation soutiennent cette direction en fournissant aux opérateurs des modèles de mise en œuvre de la confiance zéro éprouvés. Les solutions de surveillance des appareils et des actifs connectés gagnent en utilisation à mesure que les campus suivent l'alimentation, la température, l'humidité et les événements d'accès sur des réseaux de capteurs plus denses. Les solutions de gestion des identités et des accès, les outils de corrélation d'événements et les services de réponse aux incidents restent importants car les plans d'intervention conçus pour les environnements purement informatiques peuvent échouer à l'intersection des contrôles physiques et numériques.



Par couche de sécurité :
les plateformes d'opérations de sécurité intégrées dominent la part et la croissanceLes plateformes d'opérations de sécurité intégrées ont représenté une part de chiffre d'affaires de 32,38% en 2026 et devraient se développer à un CAGR de 17,92% jusqu'en 2032. Cette double position témoigne d'un passage des produits ponctuels indépendants vers une gestion des opérations unifiée dans le secteur de la sécurité cyber-physique des centres de données en Amérique du Nord. Les équipes de sécurité des installations remplacent les écrans séparés pour le contrôle d'accès, la vidéo et les alertes environnementales par des systèmes partagés capables de hiérarchiser les événements. Les systèmes de contrôle d'accès physique et les systèmes de vidéosurveillance continuent de recevoir des investissements à mesure que les campus hyperscale ajoutent des zones de périmètre et des salles de serveurs. La vérification biométrique remplace également les processus par carte et code PIN dans de nombreuses installations à haute disponibilité.
Johnson Controls a lancé C-CURE IQ 3.20 et exacqVision 26.2 lors du GSX 2026, avec des fonctions d'accès, de vidéo, de gestion des incidents et d'analyse fournies dans des flux de travail basés sur navigateur.[3] Les systèmes de gestion des bâtiments et de contrôle des installations restent essentiels car ils gèrent le refroidissement, la distribution d'énergie et les systèmes CVC. Les systèmes de surveillance environnementale et des infrastructures deviennent de plus en plus importants à mesure que les charges de travail d'IA à haute densité accroissent le besoin de détection des anomalies thermiques. Les achats reflètent également les exigences de sécurité physique en vertu de la norme ISO/IEC 27001 et les attentes de disponibilité associées aux niveaux de l'Uptime Institute. Ces exigences contribuent à maintenir le marché de la sécurité cyber-physique des centres de données en Amérique du Nord sur plusieurs couches de sécurité, même lorsque les opérateurs font face à des contraintes de coûts plus larges.
Par modèle de déploiement :
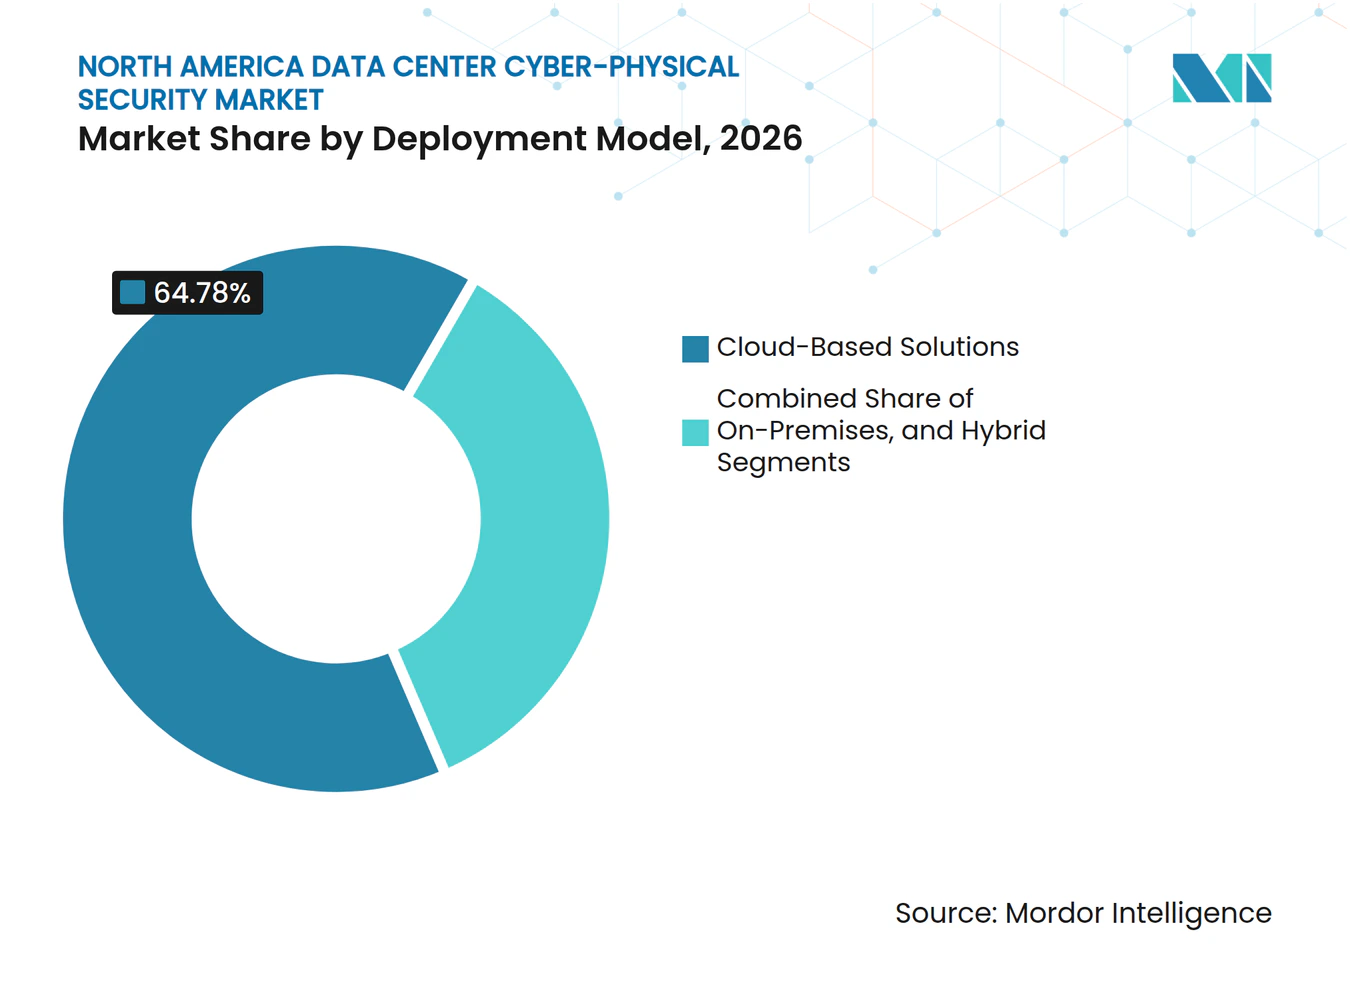
les solutions basées sur le cloud détiennent la plus grande partLes solutions basées sur le cloud ont représenté 64,78% du chiffre d'affaires en 2026 et devraient se développer à un CAGR de 15,39% jusqu'en 2032. Leur grande part reflète la préférence des opérateurs hyperscale et de colocation pour des outils de sécurité définis par logiciel et gérés de manière centralisée. Les plateformes cloud peuvent distribuer les changements de politique, le renseignement sur les menaces et les mises à jour de micrologiciels sur tous les sites sans nécessiter que le personnel se déplace à chaque emplacement. Cela est particulièrement utile à mesure que les empreintes des centres de données s'étendent vers des emplacements de périphérie. La taille du marché de la sécurité cyber-physique des centres de données en Amérique du Nord pour les solutions basées sur le cloud bénéficie de cette capacité à gérer des opérations dispersées de manière cohérente.
Palo Alto Networks et Arista Networks ont élargi leur partenariat à confiance zéro en novembre 2025 pour combiner la gestion des politiques avec l'inspection à vitesse matérielle dans les structures de centres de données. Les systèmes sur site restent pertinents pour les opérateurs liés au gouvernement et les opérateurs réglementés qui nécessitent un contrôle local ou une gestion en réseau isolé. Des conceptions hybrides émergent où les opérateurs conservent les journaux sensibles localement tout en utilisant des analyses et du renseignement fournis par le cloud. Sur le marché de la sécurité cyber-physique des centres de données en Amérique du Nord, le maintien de politiques cohérentes entre les systèmes cloud et locaux peut augmenter les coûts d'intégration. Les erreurs de configuration hybrides peuvent également créer des failles de sécurité difficiles à identifier et à corriger.

Par type de service :
l'intégration de systèmes est en tête tandis que les services de conformité s'accélèrentLes services d'intégration de systèmes et de mise en œuvre ont représenté 26,54% du chiffre d'affaires des services en 2026. La nouvelle construction hyperscale et de colocation exige que les prestataires connectent dès le départ le matériel, les outils de cybersécurité et les systèmes de gestion des bâtiments. Les intégrateurs capables de relier les panneaux d'accès, les caméras, les capteurs et les plateformes informatiques peuvent facturer des honoraires de projet premium. La pénurie de spécialistes possédant à la fois une expertise en installations et en cybersécurité renforce la demande pour ces services. Ce travail est particulièrement important lorsque les opérateurs remplacent un ensemble de systèmes existants.
Les services d'audit de sécurité et de conformité devraient se développer à un CAGR de 16,59% jusqu'en 2032. L'attention accrue portée à la documentation des technologies opérationnelles, à l'évaluation des vulnérabilités et aux rapports d'incidents soutient cette catégorie de services. Les services de surveillance et de détection gérées gagnent également en importance parmi les opérateurs qui ne peuvent pas doter un centre d'opérations 24h/24 et 7j/7. Les services d'évaluation des risques cyber-physiques sont utilisés lorsque les assureurs et les investisseurs institutionnels demandent des informations documentées sur les risques avant de souscrire ou de financer des installations. Cette combinaison de services permet au marché de la sécurité cyber-physique des centres de données en Amérique du Nord de répondre à la fois aux besoins de surveillance de routine et aux besoins complexes de reprise après une intrusion.
Par taille de centre de données :
les installations hyperscale sont en tête en termes de part et de croissanceLes centres de données hyperscale ont représenté 43,21% du chiffre d'affaires en 2026 et devraient croître à un CAGR de 18,27% jusqu'en 2032. Leur échelle crée des besoins de sécurité qui augmentent plus vite que leur empreinte physique car chaque campus comporte plusieurs zones, niveaux d'accès et systèmes opérationnels. Un seul campus peut couvrir des centaines d'hectares et contenir des infrastructures valant des dizaines de milliards de dollars. Cela fait de la gouvernance des accès, de la surveillance environnementale et de la segmentation réseau des éléments centraux des opérations des installations. Les projets hyperscale constituent donc la source la plus forte de nouvelle demande pour la conception de sécurité intégrée.
Le partenariat d'octobre 2025 de Macquarie Asset Management avec Applied Digital comprenait jusqu'à 5 milliards USD pour le développement de l'informatique haute performance, y compris le campus Polaris Forge 1 de 400 MW prévu dans le Dakota du Nord. Les grandes installations continuent d'attirer des dépenses à mesure que les entreprises transfèrent leurs charges de travail des environnements sur site vers des sites de colocation dotés de certifications établies. Les opérateurs de taille moyenne adoptent la sécurité gérée par le cloud pour réduire la charge de maintenance de produits séparés sur plusieurs sites. Les petites installations et les sites de périphérie restent plus modestes en valeur mais sont stratégiquement importants car ils sont largement distribués et disposent souvent d'un personnel sur site limité. Cette gamme d'exigences élargit le marché de la sécurité cyber-physique des centres de données en Amérique du Nord au-delà de sa base hyperscale.
Par type de centre de données :
les fournisseurs de services cloud sont en tête tandis que les entreprises et la périphérie se développent le plus rapidementLes fournisseurs de services cloud ont représenté 41,64% du chiffre d'affaires en 2026. Ces opérateurs soutiennent des engagements contractuels de disponibilité et gèrent de grands volumes de données clients, ce qui fait de la sécurité intégrée une exigence opérationnelle centrale. Ils utilisent couramment des centres d'opérations de sécurité dédiés, un accès biométrique, des contrôles anti-filature et une surveillance environnementale continue. Leurs normes d'approvisionnement influencent de plus en plus les installations de colocation et d'entreprise. Cisco a annoncé 4 centres de données Secure Access à San Jose, Los Angeles, Miami et Reston en septembre 2025, utilisant son architecture Edge v2.
Les types de centres de données d'entreprise et de périphérie devraient se développer à un CAGR de 17,38% jusqu'en 2032. L'informatique distribuée et sensible à la latence place davantage de capacité à proximité des utilisateurs finaux et des opérations connectées. Les sites de périphérie sont souvent plus petits et disposent de moins de personnel de sécurité sur site, même lorsqu'ils traitent des charges de travail sensibles. MEXDC a signalé une expansion de la périphérie à Monterrey pour servir les applications IoT et d'automatisation industrielle. Les fournisseurs de colocation continuent d'investir car leur modèle multi-locataires nécessite une ségrégation soigneuse des accès physiques et logiques entre les clients. Cette empreinte en expansion offre au marché de la sécurité cyber-physique des centres de données en Amérique du Nord des conditions d'exploitation plus diversifiées à protéger.
Analyse géographique
Les États-Unis ont représenté 78,53% de la part de marché de la sécurité cyber-physique des centres de données en Amérique du Nord en 2026. Leur position reflète la concentration des capacités hyperscale et de colocation en Virginie du Nord, dans la Silicon Valley et dans la région Dallas-Fort Worth. L'American Society for Industrial Security a signalé que le pays comptait plus de 4 000 centres de données en septembre 2025. Les opérateurs font face à des exigences de sécurité découlant des orientations de la CISA et des attentes du NERC CIP. Zscaler a signalé que les organisations américaines représentaient 50% des attaques mondiales par rançongiciel dans sa dernière analyse.
Le projet Stargate soutient l'investissement à long terme dans la capacité d'IA américaine à travers des sites annoncés au Texas, au Nouveau-Mexique et dans le Midwest. Le Mexique devrait se développer à un CAGR de 16,93% jusqu'en 2032, soutenu par une transition vers un hub régional de centres de données. Querétaro disposait de 181 MW de capacité active et de 1 192 MW de projets supplémentaires annoncés jusqu'en 2031, selon un rapport d'octobre 2026. En juin 2026, le gouvernement mexicain a fixé un objectif d'investissement national dans les centres de données de 82,5 milliards USD jusqu'en 2031. Ce pipeline d'investissement élargit le marché de la sécurité cyber-physique des centres de données en Amérique du Nord au-delà de sa base américaine établie. CloudHQ a annoncé un engagement de 4,8 milliards USD en septembre 2025 pour développer 6 centres de données à Querétaro.
Le Canada se distingue par une demande de souveraineté des données, qui guide les achats et le développement de capacités nationales. La CIRA a signalé que 69% des organisations canadiennes ont identifié la souveraineté des données comme leur principal critère de sélection en matière de cybersécurité en 2025, contre 60% en 2024. Microsoft a annoncé 19 milliards CAD (14 milliards USD) d'investissements entre 2023 et 2027 en décembre 2025, avec une nouvelle capacité prévue pour être mise en ligne au second semestre 2026. La société a également lancé un Centre de renseignement sur les menaces à Ottawa. Vantage Data Centers s'est engagé à hauteur de 500 millions CAD (~350 millions USD) en février 2025 pour son expansion au Québec, incluant une installation QC24 de 32 MW et une capacité totale de campus de 86 MW.
Paysage concurrentiel
Concentration du Marché
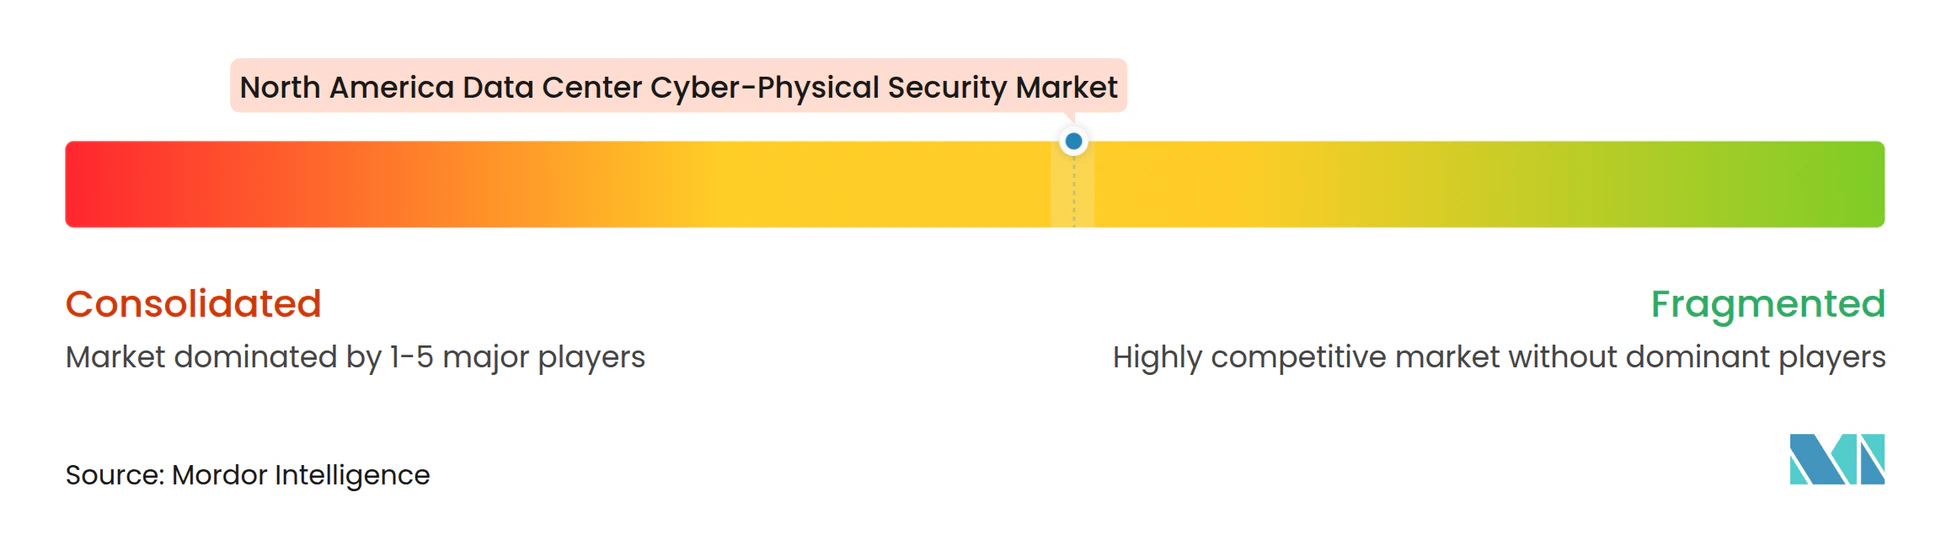
Le marché de la sécurité cyber-physique des centres de données en Amérique du Nord est modérément fragmenté, avec Johnson Controls International, Honeywell International, Cisco Systems et Palo Alto Networks parmi les fournisseurs établis. Ces entreprises bénéficient de leur capacité à combiner des systèmes de sécurité physique avec la sécurité des réseaux et des technologies opérationnelles. La consolidation des plateformes est au cœur de la concurrence car les clients souhaitent moins d'interfaces pour le contrôle d'accès, la vidéo, les systèmes de bâtiments et le renseignement sur les menaces. Cisco a lancé la série de commutateurs intelligents N9300 en février 2025, intégrant le traitement Hypershield dans le silicium de commutation via les unités de traitement de données AMD Pensando, réduisant la dépendance aux appliances de sécurité séparées pour la connectivité et l'application réseau.
Johnson Controls a poursuivi une stratégie de plateforme axée sur les logiciels à travers des versions incluant C-CURE IQ 3.20 et exacqVision 26.2 en 2026. Ces versions ont réuni la vidéo, l'accès, la gestion des incidents et l'analyse dans des flux de travail basés sur navigateur. Palo Alto Networks et Arista Networks ont élargi leur partenariat en novembre 2025 pour permettre la mise en quarantaine des charges de travail déclenchée par les menaces à la vitesse de ligne matérielle. Cette approche représente la direction de la conception de réponse intégrée haut de gamme pour les grandes installations. Les fournisseurs capables de fournir un alignement documenté sur la conformité ont également un avantage dans les projets de centres de données réglementés.
Brivo Systems est en concurrence dans le contrôle d'accès natif au cloud où les opérateurs préfèrent une gestion indépendante du matériel. Genetec et Milestone Systems maintiennent des positions dans la gestion vidéo en prenant en charge des architectures ouvertes et l'intégration de dispositifs tiers. Convergint Technologies bénéficie de pistes d'audit certifiées et d'une connaissance réglementaire dans les projets soumis aux exigences SOC 2 Type II, ISO/IEC 27001 et NERC CIP. L'opportunité restante réside dans la mise à disposition de la mise en quarantaine automatisée et coordonnée aux opérateurs de marché intermédiaire, et pas seulement aux grandes entreprises. Le marché de la sécurité cyber-physique des centres de données en Amérique du Nord devrait continuer à favoriser les fournisseurs capables de réduire la complexité sans contraindre les clients à des écosystèmes de produits isolés. Score de concentration du marché : 5 sur 10, reflétant une concentration modérée parmi les fournisseurs de plateformes établis, tandis que les informations disponibles ne rapportent pas les parts combinées des principales entreprises.
Leaders du secteur de la sécurité cyber-physique des centres de données en Amérique du Nord
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Cisco Systems, Inc.
-
Schneider Electric SE
-
Siemens AG
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la sécurité cyber-physique des centres de données en Amérique du Nord Entreprises couvertes dans ce rapport
- Johnson Controls International plc
- Honeywell International Inc.
- Cisco Systems, Inc.
- Schneider Electric SE
- Siemens AG
- ABB Ltd.
- Axis Communications AB
- Robert Bosch GmbH
- Genetec Inc.
- Motorola Solutions, Inc.
- International Business Machines Corporation
- Microsoft Corporation
- Amazon Web Services, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Hewlett Packard Enterprise Company
- Trend Micro Incorporated
- SentinelOne, Inc.
- Securitas Technology AB
- Brivo Systems, LLC
- ASSA ABLOY AB
- Senstar Corporation
- Milestone Systems A/S
- Convergint Technologies LLC
Développements industriels récents dans Marché de la sécurité cyber-physique des centres de données en Amérique du Nord
- Septembre 2026 : Johnson Controls a lancé C-CURE IQ 3.20, exacqVision 26.2 et Proactive Video Solutions lors du GSX 2026, combinant l'analyse vidéo basée sur l'IA, la surveillance gérée centralisée et un tableau de bord unifié pour les opérations de sécurité physico-informatique. Le lancement cible la demande des opérateurs pour une intelligence d'incidents intégrée qui réduit la charge de travail des analystes et accélère les cycles de détection à réponse.
- Septembre 2026 : TEPCO Power Grid a déployé Genetec Security Center pour unifier les opérations de sécurité sur son réseau d'infrastructures critiques, centralisant la gestion de plus de 30 000 caméras et établissant une plateforme évolutive soutenant la future transformation numérique du réseau TEPCO. Ce déploiement signale une adoption croissante des plateformes de sécurité physique unifiées dans les infrastructures critiques adjacentes à l'énergie avec des parallèles opérationnels aux grands campus de centres de données.
- Juin 2026 : Le gouvernement fédéral mexicain a fixé un objectif national d'investissement dans les centres de données de 82,5 milliards USD jusqu'en 2031, signalant un pipeline soutenu de construction d'installations hyperscale et de colocation à Querétaro, Mexico et Nuevo León. Chaque nouvelle installation entrant en construction représente une opportunité d'approvisionnement en infrastructure de sécurité discrète nécessitant une protection physico-informatique intégrée dès le départ.
- Mars 2026 : Johnson Controls a dévoilé C-CURE IQ 3.2, les mises à jour du panneau IQ 5 et les configurations de la plateforme d'intrusion hybride PowerSeries Neo 5 lors de l'ISC West 2026. Le lancement combine le contrôle d'accès, la gestion vidéo et les flux de travail d'incidents dans une interface unifiée pour les environnements à mission critique, y compris les centres de données.
Périmètre du rapport sur le marché de la sécurité cyber-physique des centres de données en Amérique du Nord
Le marché de la sécurité cyber-physique des centres de données en Amérique du Nord couvre les revenus provenant du matériel, des logiciels, des plateformes et des services de sécurité cyber-physique déployés dans les centres de données aux États-Unis, au Canada et au Mexique. Le marché est porté par l'expansion des campus hyperscale, des exigences de conformité strictes, l'adoption de centres d'opérations de sécurité avancés et l'intégration croissante de la sécurité physique avec les opérations de sécurité informatique et des technologies opérationnelles.
Le rapport sur le marché de la sécurité cyber-physique des centres de données en Amérique du Nord est segmenté par type de solution (plateformes de sécurité cyber-physique unifiées, solutions de surveillance des appareils et actifs connectés, solutions de corrélation d'informations et d'événements de sécurité, solutions de sécurité des réseaux et des technologies opérationnelles, solutions de gestion des identités et des accès, et services d'intégration et de réponse aux incidents), couche de sécurité (systèmes de contrôle d'accès physique, systèmes de vidéosurveillance, systèmes de gestion des bâtiments et de contrôle des installations, systèmes de surveillance environnementale et des infrastructures, et plateformes d'opérations de sécurité intégrées), modèle de déploiement (solutions sur site, solutions basées sur le cloud, et solutions hybrides), type de service (évaluation des risques cyber-physiques, intégration de systèmes et mise en œuvre, surveillance et détection gérées, réponse aux incidents et reprise, et services d'audit de sécurité et de conformité), taille du centre de données (petit, moyen, grand et hyperscale), type de centre de données (colocation, fournisseurs de services cloud (FSC), et entreprise / périphérie), et pays (États-Unis, Canada et Mexique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Plateformes de sécurité cyber-physique unifiées |
| Solutions de surveillance des appareils et actifs connectés |
| Solutions de corrélation d'informations et d'événements de sécurité |
| Solutions de sécurité des réseaux et des technologies opérationnelles |
| Solutions de gestion des identités et des accès |
| Services d'intégration et de réponse aux incidents |
| Systèmes de contrôle d'accès physique |
| Systèmes de vidéosurveillance |
| Systèmes de gestion des bâtiments et de contrôle des installations |
| Systèmes de surveillance environnementale et des infrastructures |
| Plateformes d'opérations de sécurité intégrées |
| Solutions sur site |
| Solutions basées sur le cloud |
| Solutions hybrides |
| Évaluation des risques cyber-physiques |
| Intégration de systèmes et mise en œuvre |
| Surveillance et détection gérées |
| Réponse aux incidents et reprise |
| Services d'audit de sécurité et de conformité |
| Petit |
| Moyen |
| Grand |
| Hyperscale |
| Colocation |
| Fournisseurs de services cloud (FSC) |
| Entreprise / Périphérie |
| États-Unis |
| Canada |
| Mexique |
| Par type de solution | Plateformes de sécurité cyber-physique unifiées |
| Solutions de surveillance des appareils et actifs connectés | |
| Solutions de corrélation d'informations et d'événements de sécurité | |
| Solutions de sécurité des réseaux et des technologies opérationnelles | |
| Solutions de gestion des identités et des accès | |
| Services d'intégration et de réponse aux incidents | |
| Par couche de sécurité | Systèmes de contrôle d'accès physique |
| Systèmes de vidéosurveillance | |
| Systèmes de gestion des bâtiments et de contrôle des installations | |
| Systèmes de surveillance environnementale et des infrastructures | |
| Plateformes d'opérations de sécurité intégrées | |
| Par modèle de déploiement | Solutions sur site |
| Solutions basées sur le cloud | |
| Solutions hybrides | |
| Par type de service | Évaluation des risques cyber-physiques |
| Intégration de systèmes et mise en œuvre | |
| Surveillance et détection gérées | |
| Réponse aux incidents et reprise | |
| Services d'audit de sécurité et de conformité | |
| Par taille de centre de données | Petit |
| Moyen | |
| Grand | |
| Hyperscale | |
| Par type de centre de données | Colocation |
| Fournisseurs de services cloud (FSC) | |
| Entreprise / Périphérie | |
| Par pays | États-Unis |
| Canada | |
| Mexique |
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité cyber-physique des centres de données en Amérique du Nord ?
La taille du marché de la sécurité cyber-physique des centres de données en Amérique du Nord devrait augmenter de 1,02 milliard USD en 2026 à 1,17 milliard USD en 2027 et atteindre 2,28 milliards USD d'ici 2032, avec un CAGR de 14,27% sur la période 2027-2032.
Quel modèle de déploiement est en tête de l'adoption de la sécurité cyber-physique des centres de données en Amérique du Nord ?
Les solutions basées sur le cloud sont en tête avec une part de chiffre d'affaires de 64,78% en 2026 et devraient se développer à un CAGR de 15,39% jusqu'en 2032. Elles soutiennent les mises à jour de politiques gérées de manière centralisée et le renseignement sur les menaces sur les sites distribués sans intervention régulière sur site.
Pourquoi les centres de données hyperscale sont-ils importants pour la demande en sécurité cyber-physique ?
Les installations hyperscale représentent 43,21% du chiffre d'affaires 2026 et devraient se développer à un CAGR de 18,27% car leurs sites plus grands nécessitent une protection physique et numérique en couches. Les multiples zones d'accès, les contrôles complexes des installations et les actifs informatiques de grande valeur accroissent le besoin de systèmes intégrés.
Quelle catégorie de solutions de sécurité détient la plus grande part ?
Les solutions de sécurité des réseaux et des technologies opérationnelles détiennent une part de chiffre d'affaires de 29,72% en 2026, soutenues par la nécessité de protéger les systèmes de refroidissement, d'alimentation et de bâtiments connectés. La catégorie traite les actifs opérationnels qui peuvent devenir des voies d'accès à l'infrastructure serveur lorsque les contrôles sont faibles.
Qu'est-ce qui stimule la demande au Mexique ?
Le Mexique devrait se développer à un CAGR de 16,93% jusqu'en 2032, soutenu par de nouveaux investissements dans les centres de données et la construction à Querétaro, Mexico et Nuevo León. Les nouveaux projets hyperscale et de colocation nécessitent des capacités de contrôle d'accès physique, de vidéosurveillance, de surveillance environnementale et d'opérations de sécurité.
Comment les fournisseurs sont-ils en concurrence dans la sécurité cyber-physique pour les centres de données ?
Les fournisseurs combinent le contrôle d'accès, la gestion vidéo, la surveillance environnementale et la protection réseau dans des systèmes unifiés pour réduire la complexité opérationnelle. Ils utilisent également la livraison en mode cloud, l'intégration ouverte et les capacités de réponse automatisée pour répondre aux différentes exigences des opérateurs, notamment le besoin d'une cohérence de politique plus forte sur les installations distribuées, multi-locataires et à haute disponibilité tout au long du cycle de vie complet du centre de données.