
Marktgröße und Marktanteil der Cyber-Physischen Sicherheit für Rechenzentren in Nordamerika
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Prognosedatenzeitraum | 2027 - 2032 |
| Marktgröße im Basisjahr (2026) | 1.02 Milliarden US-Dollar |
| Marktgröße (2027) | 1.17 Milliarden US-Dollar |
| Marktgröße (2032) | 2.28 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.27 % |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der Cyber-Physischen Sicherheit für Rechenzentren in Nordamerika von Mordor Intelligence
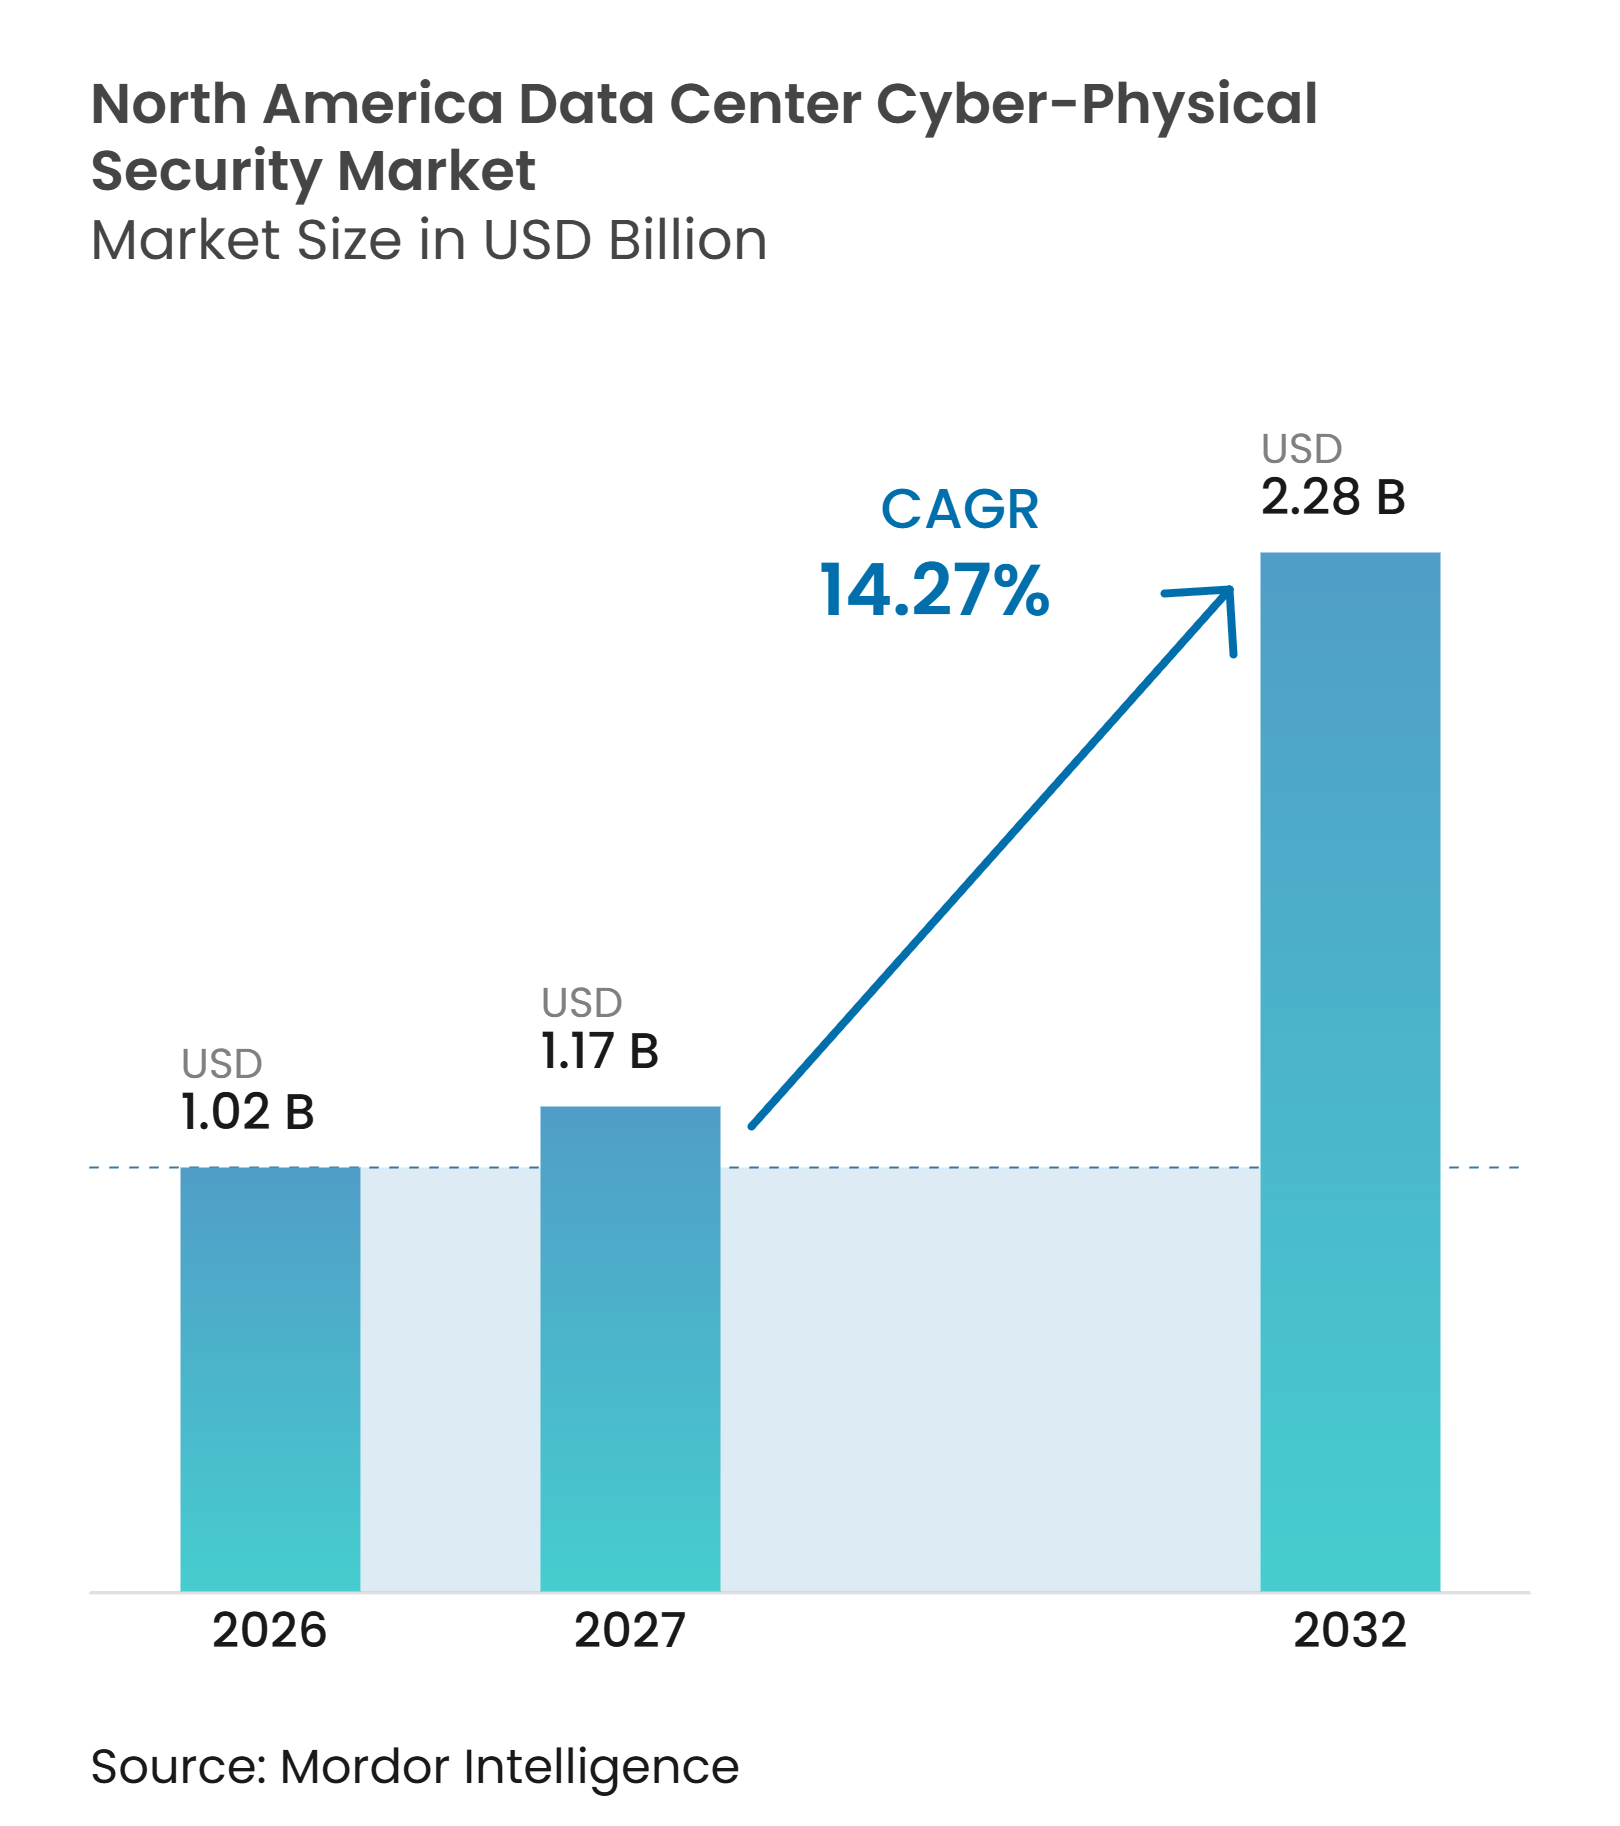
Die Marktgröße für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika wird voraussichtlich von 1,02 Milliarden USD im Jahr 2026 auf 1,17 Milliarden USD im Jahr 2027 steigen und bis 2032 einen Wert von 2,28 Milliarden USD erreichen, mit einem CAGR von 14,27 % über den Zeitraum 2027–2032. Der KI-fokussierte Campus-Bau erhöht den Bedarf an koordinierten Perimeter-, Gebäude- und Netzwerksicherheitsmaßnahmen, da Betreiber größere und komplexere Standorte errichten. Ransomware-Angriffe und Schwachstellen in vernetzten Gebäudesystemen steigern den Wert von Sicherheitsplattformen, die physische und digitale Ereignisdaten kombinieren. Die Cloud-Bereitstellung unterstützt zentral verwaltete Sicherheitsoperationen über verteilte Einrichtungen hinweg, während Compliance-Anforderungen die Sicherheitsausgaben für Betreiber kritischer Infrastrukturen weniger diskretionär machen. Anbieter reagieren darauf, indem sie Zutrittskontrolle, Videoverwaltung, Umgebungsüberwachung und Netzwerkschutz in weniger Betriebsoberflächen zusammenführen.
Wichtigste Erkenntnisse des Berichts
- Nach Lösungstyp entfielen auf Netzwerk- und Betriebstechnologie-Sicherheitslösungen im Jahr 2026 29,72 % des Umsatzes im Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika, während Einheitliche Cyber-Physische Sicherheitsplattformen bis 2032 voraussichtlich mit einem CAGR von 16,26 % wachsen werden.
- Nach Sicherheitsebene entfielen auf Integrierte Sicherheitsoperationsplattformen im Jahr 2026 32,38 % des Umsatzanteils, und sie werden bis 2032 voraussichtlich mit einem CAGR von 17,92 % wachsen.
- Nach Bereitstellungsmodell hielten Cloud-basierte Lösungen im Jahr 2026 64,78 % des Marktes für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika und werden bis 2032 voraussichtlich mit einem CAGR von 15,39 % wachsen.
- Nach Servicetyp hielten System-Integrations- und Implementierungsdienstleistungen im Jahr 2026 einen Umsatzanteil von 26,54 %, während Sicherheitsprüfungs- und Compliance-Dienstleistungen bis 2032 voraussichtlich mit einem CAGR von 16,59 % wachsen werden.
- Nach Rechenzentrumsgröße entfielen auf Hyperscale-Einrichtungen im Jahr 2026 43,21 % des Umsatzanteils, und sie werden bis 2032 voraussichtlich mit einem CAGR von 18,27 % wachsen.
- Nach Rechenzentrumstyp hielten Cloud-Dienstanbieter im Jahr 2026 41,64 % des Umsatzanteils, während Unternehmens- und Edge-Einrichtungen bis 2032 voraussichtlich mit einem CAGR von 17,38 % wachsen werden.
- Nach Geografie hielten die Vereinigten Staaten im Jahr 2026 78,53 % des Umsatzanteils im Markt für Cyber-Physische Sicherheit für Rechenzentren, während Mexiko bis 2032 voraussichtlich mit einem CAGR von 16,93 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Expansion von Hyperscale- und KI-Rechenzentren | +3.2% | Vereinigte Staaten, Mexiko, Kanada | Langfristig (≥ 4 Jahre) |
| Zunehmende Ransomware- und Multi-Vektor-Angriffe | +2.8% | Global, konzentriert in den Vereinigten Staaten und Kanada | Kurzfristig (≤ 2 Jahre) |
| Einführung von Zero-Trust- und identitätszentrierten Sicherheitsarchitekturen | +2.3% | Vereinigte Staaten, Kanada | Mittelfristig (2–4 Jahre) |
| Zunehmende Compliance-Anforderungen für kritische digitale Infrastrukturen | +1.9% | Vereinigte Staaten, Kanada, mit wachsendem Einfluss in Mexiko | Mittelfristig (2–4 Jahre) |
| Sicherheitskonvergenz über verteilte und Edge-Rechenzentren hinweg | +1.4% | Vereinigte Staaten, Mexiko, einschließlich Monterrey und Querétaro | Langfristig (≥ 4 Jahre) |
| KI-gestützte Sensorfusion für schnellere Reaktion auf physische Bedrohungen | +1.1% | Vereinigte Staaten, Kanada | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion von Hyperscale- und KI-Rechenzentren
Der Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika wird durch den Bau von Hyperscale-Campussen für KI-Workloads unterstützt. Das Stargate-Projekt kündigte im Januar 2025 Investitionen in KI-Infrastruktur in Höhe von 500 Milliarden USD an, darunter eine anfängliche Verpflichtung von 100 Milliarden USD sowie Standorte in Texas, New Mexico und dem Mittleren Westen. Diese Campusse erfordern stärkere Perimeterkontrolle, biometrischen Zugang, Umgebungsüberwachung und Sicherheitsoperationskapazitäten, die ihrer physischen Komplexität entsprechen. CBRE meldete im Jahr 2025 eine Leerstandsquote von 1,6 % in den wichtigsten US-amerikanischen Rechenzentrumsmärkten trotz eines Angebotsanstiegs von 43 %, was auf eine anhaltende Nachfrage nach Kapazitäten hindeutet. Komprimierte Inbetriebnahmepläne können dazu führen, dass Sicherheitskonfigurationen bei der Standorteröffnung unvollständig sind, was die Nachfrage nach Prüfungs- und Compliance-Dienstleistungen nach der Installation verlängert. Macquarie Asset Management schloss im Oktober 2025 eine Partnerschaft von bis zu 5 Milliarden USD mit Applied Digital zur Unterstützung der Entwicklung von Hochleistungsrechnen ab.
Zunehmende Ransomware- und Multi-Vektor-Angriffe
Ransomware-Gruppen passen ihre Methoden für Umgebungen an, in denen Betriebstechnologie und Unternehmens-IT verbunden sind. Dragos verzeichnete im zweiten Quartal 2025 355 industrielle Ransomware-Vorfälle in Nordamerika, was 54 % des weltweiten Gesamtaufkommens entspricht. Angreifer haben VMware ESXi-fokussierte Verschlüsselungsprogramme eingesetzt, die virtuelle Maschinendateien verschlüsseln und laufende Workloads unterbrechen, was direkte Kontinuitätsrisiken für Rechenzentren schafft. ZeroFox dokumentierte im ersten Quartal 2025 mindestens 1.309 Ransomware- und digitale Erpressungsvorfälle, die nordamerikanische Organisationen betrafen. Palo Alto Networks berichtete, dass das Intervall zwischen Kompromittierung und Datenexfiltration bei hochentwickelten Bedrohungsakteuren von 9 Tagen auf 1 Tag gesunken ist. Diese Bedingungen steigern den Wert von Plattformen, die Netzwerkwarnungen mit physischen Zugangs- und Gebäudeereignissen verknüpfen können, bevor ein Einbruch den Betrieb unterbricht.
Einführung von Zero-Trust- und identitätszentrierten Sicherheitsarchitekturen
Die Einführung von Zero Trust geht über Netzwerkgrenzen hinaus in den Bereich der Gebäudezutrittskontrolle, der Betriebstechnologie-Authentifizierung und der Workload-Kommunikation. Das NIST veröffentlichte im Juni 2025 die Sonderpublikation 1800-35 mit 19 Implementierungsbeispielen für Zero-Trust-Architekturen.[1] Die Publikation bietet Betreibern strukturierte Ansätze für Identity Governance, Mikrosegmentierung und softwaredefinierte Perimeter. Eine akademische Studie aus dem Jahr 2025 berichtete von niedrigeren Sicherheitsvorfallsraten bei Unternehmen, die umfassende Zero-Trust-Kontrollen in Rechenzentrumsumgebungen einsetzten. Einrichtungen, die föderale Workloads unterstützen, unterliegen zudem FedRAMP- und Anforderungen des Verteidigungsministeriums, die der Identitätskontrolle größere Aufmerksamkeit widmen. Dies schafft Nachfrage nach Zugriffsverwaltungsanbietern und integrierten Betriebsplattformen, die dieselben Richtlinienprinzipien über physische und digitale Umgebungen hinweg anwenden können.
Zunehmende Compliance-Anforderungen für kritische digitale Infrastrukturen
Compliance-Anforderungen erhöhen die grundlegenden Sicherheitsverpflichtungen von Rechenzentrumsbetreibern. CISA, das FBI, die EPA und das DOE veröffentlichten im Mai 2025 Leitlinien, in denen Betreiber kritischer Infrastrukturen aufgefordert wurden, IT- und Betriebstechnologienetzwerke zu segmentieren und Multi-Faktor-Authentifizierung für den Fernzugriff zu verwenden.[2] CISA und das britische Nationale Zentrum für Cybersicherheit veröffentlichten im September 2025 verwandte Betriebstechnologie-Leitlinien, die auf IEC 62443 und ISO/IEC 27001 verwiesen. Große KI-Campusse könnten weiteren Anforderungen unterliegen, wenn sie als Teilnehmer kritischer Energiesysteme eingestuft werden. Das NERC-CIP-Rahmenwerk schreibt definierte elektronische Sicherheitsperimeter, physische Kontrollen und Vorfallsberichterstattung für betroffene Anlagen vor. Diese Anforderungen rücken Compliance- und Sicherheitskapitalausgaben näher zusammen und erschweren die Verschiebung von Investitionen, wenn der Kostendruck steigt.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hohe Integrations- und Lebenszykluskosten | -1.8% | Nordamerika, am stärksten im mittelständischen Colocation- und Unternehmensbereich | Mittelfristig (2–4 Jahre) |
| Mangel an spezialisierten Sicherheits- und OT-Cybersicherheitsfachkräften | -1.3% | Vereinigte Staaten, Kanada, am akutesten in Mexiko | Langfristig (≥ 4 Jahre) |
| Interoperabilitätslücken zwischen Legacy-Gebäude- und Sicherheitssystemen | -0.9% | Nordamerika, am stärksten in Unternehmens- und Edge-Bereitstellungen | Mittelfristig (2–4 Jahre) |
| Datenschutz- und Governance-Risiken durch kontinuierliche biometrische Überwachung und Videoüberwachung | -0.6% | National, insbesondere in Bundesstaaten mit biometrischen Datenschutzgesetzen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Integrations- und Lebenszykluskosten
Moderne Einrichtungen müssen Zutrittskontrolle, Videoverwaltung, Gebäudeautomation, Umgebungssensoren und Cyberschutztools verbinden, die häufig inkompatible Protokolle verwenden. Eine Zero-Trust-Studie aus dem Jahr 2025 ergab, dass Unternehmensintegrationsprojekte im Durchschnitt 14 Monate dauerten und aufgrund von Legacy-Integration und Anwendungsabhängigkeitsmapping Überschreitungen von 5,3 Monaten verzeichneten. Die gesamten Lebenszykluskosten einer konvergierten Sicherheitsumgebung können für kleinere Betreiber mit anderen wichtigen Infrastrukturinvestitionen konkurrieren. Dies kann dazu führen, dass Betreiber Einzelprodukte wählen, obwohl diese im Laufe der Zeit die betriebliche Komplexität erhöhen können. Verwaltete Sicherheitsabonnements können einige Kosten in Betriebsbudgets verlagern, aber die Nutzung bleibt außerhalb großer Colocation-Anbieter begrenzt. Der Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika ist daher darauf angewiesen, dass Anbieter integrierte Designs einfacher bereitzustellen und zu warten machen.
Mangel an spezialisierten Sicherheits- und OT-Cybersicherheitsfachkräften
Cyber-Physischer Schutz erfordert Fähigkeiten, die traditionelle IT-Sicherheitsteams und physische Sicherheitsintegratoren nicht immer gemeinsam besitzen. CISA-Leitlinien betonen kontinuierliche Schwachstellenbewertung, Segmentierung und Echtzeitüberwachung für Betriebstechnologiesysteme. Diese Fähigkeiten erfordern Kenntnisse in Gebäudetechnik, IT-Architektur und Bedrohungsanalyse. MEXDC erwartet bis 2030 mehr als 1.500 MW neue mexikanische Rechenzentrumskapazität, was die Nachfrage nach qualifiziertem Sicherheitspersonal erhöht, wenn neue Standorte in Betrieb genommen werden. Die Vereinigten Staaten und Kanada konkurrieren auch um Fachkräfte in den Bereichen Verteidigung, Energie und Finanzdienstleistungen. Personalengpässe können zu permissiven Konfigurationen und höheren Versicherungskosten führen, was Investitionsentscheidungen verlangsamen kann.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Lösungstyp:
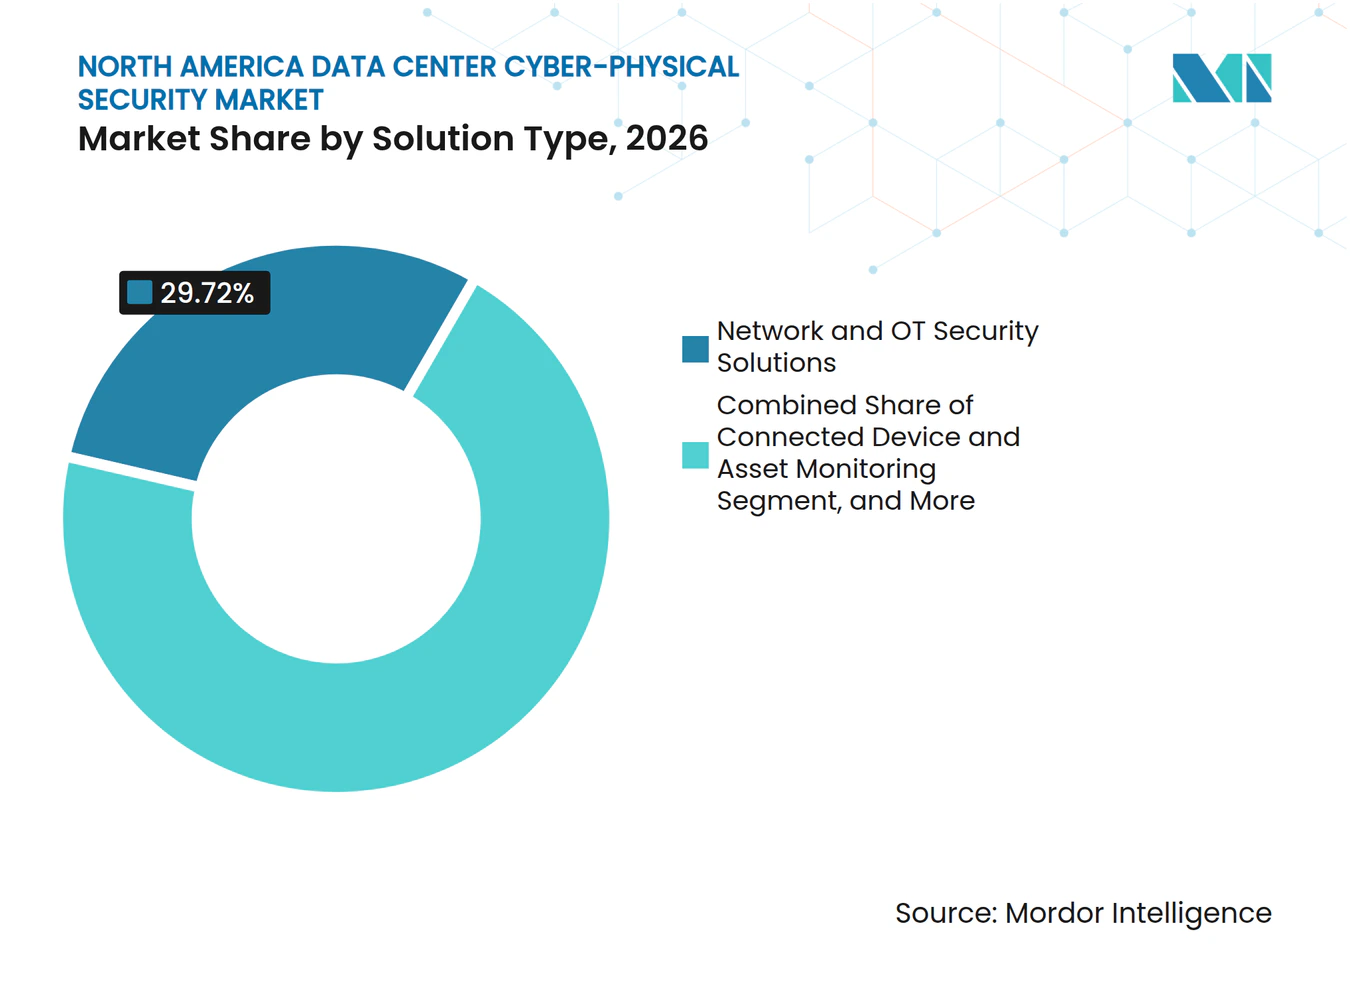
Netzwerk- und Betriebstechnologie-Sicherheit hält den größten AnteilNetzwerk- und Betriebstechnologie-Sicherheitslösungen hielten im Jahr 2026 29,72 % des Marktanteils für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika. Das Segment profitiert von der Verbindung von Strom-, Kühlungs-, Zugangs-, Brandschutz- und Gebäudemanagementsystemen mit Unternehmensnetzwerken. Diese Systeme können Einstiegspunkte für Angreifer schaffen, wenn sie nicht ausreichend segmentiert oder überwacht werden. Betreiber erweitern daher den Schutz über traditionelle Server- und Netzwerkanlagen hinaus. Das Segment spiegelt auch die Notwendigkeit wider, Gebäudeprozesse zu schützen, deren Unterbrechung die Betriebszeit beeinträchtigen kann.
Einheitliche Cyber-Physische Sicherheitsplattformen werden bis 2032 voraussichtlich mit einem CAGR von 16,26 % wachsen. Im gesamten Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika begegnen diese Plattformen der Anbietervielfalt, indem sie physische und Cyber-Warnungen in einem gemeinsamen Workflow verbinden. NIST-Leitlinien zu Identity Governance und Mikrosegmentierung unterstützen diese Richtung, indem sie Betreibern erprobte Zero-Trust-Implementierungsmuster bieten. Lösungen zur Überwachung vernetzter Geräte und Anlagen gewinnen an Bedeutung, da Campusse Strom-, Temperatur-, Feuchtigkeits- und Zugangsereignisse über dichtere Sensornetzwerke verfolgen. Lösungen für Identitäts- und Zugriffsverwaltung, Ereigniskorrelationstools und Incident-Response-Dienste bleiben wichtig, da Incident-Playbooks, die für rein digitale Umgebungen konzipiert wurden, an der Schnittstelle von physischen und digitalen Kontrollen versagen können.



Nach Sicherheitsebene:
Integrierte Sicherheitsoperationsplattformen führen bei Anteil und WachstumIntegrierte Sicherheitsoperationsplattformen hielten im Jahr 2026 einen Umsatzanteil von 32,38 % und werden bis 2032 voraussichtlich mit einem CAGR von 17,92 % wachsen. Diese doppelte Position zeigt eine Verlagerung von unabhängigen Einzelprodukten hin zu einem einheitlichen Betriebsmanagement in der Branche für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika. Gebäudesicherheitsteams ersetzen separate Bildschirme für Zutrittskontrolle, Video und Umgebungswarnungen durch gemeinsame Systeme, die Ereignisse priorisieren können. Physische Zutrittskontrollsysteme und Videoüberwachungssysteme erhalten weiterhin Investitionen, da Hyperscale-Campusse Perimeterzonen und Serverräume hinzufügen. Biometrische Verifizierung ersetzt auch Karten-und-PIN-Prozesse in vielen hochverfügbaren Einrichtungen.
Johnson Controls veröffentlichte C-CURE IQ 3.20 und exacqVision 26.2 auf der GSX 2026, mit Zugangs-, Video-, Vorfallsmanagement- und Analysefunktionen in browserbasierten Workflows.[3] Gebäudemanagement- und Anlagensteuerungssysteme bleiben unverzichtbar, da sie Kühlungs-, Stromverteilungs- und HLK-Systeme verwalten. Umgebungs- und Infrastrukturüberwachungssysteme gewinnen zunehmend an Bedeutung, da hochdichte KI-Workloads den Bedarf an thermischer Anomalieerkennung erhöhen. Die Beschaffung spiegelt auch physische Sicherheitsanforderungen gemäß ISO/IEC 27001 und Verfügbarkeitserwartungen im Zusammenhang mit Uptime-Institute-Stufen wider. Diese Anforderungen tragen dazu bei, den Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika über mehrere Sicherheitsebenen hinweg aufrechtzuerhalten, selbst wenn Betreiber mit allgemeinen Kostenbeschränkungen konfrontiert sind.
Nach Bereitstellungsmodell:
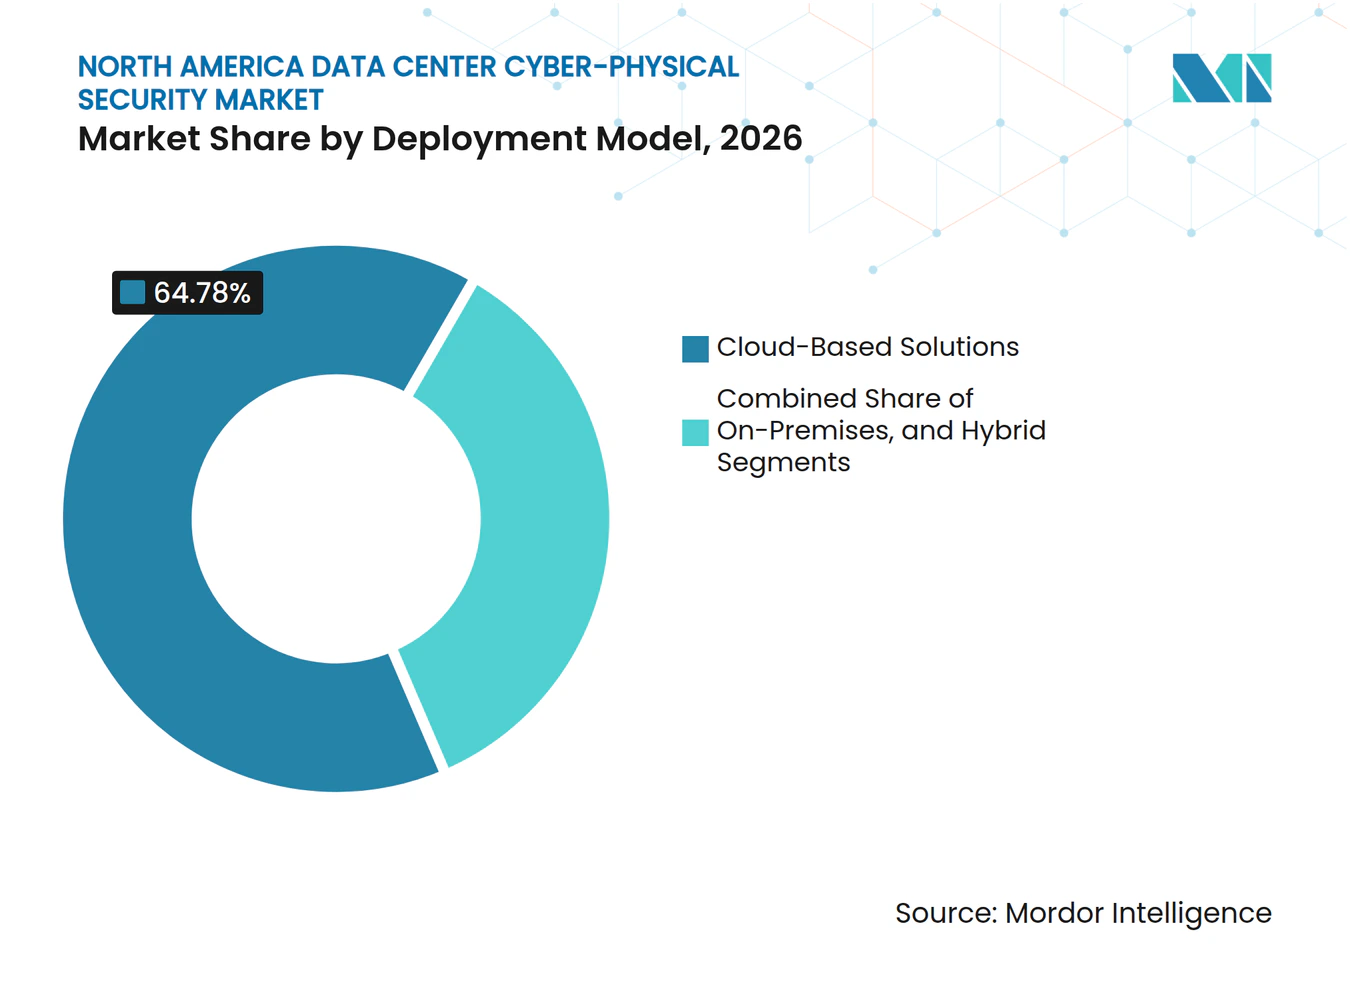
Cloud-basierte Lösungen halten den größten AnteilCloud-basierte Lösungen hielten im Jahr 2026 64,78 % des Umsatzes und werden bis 2032 voraussichtlich mit einem CAGR von 15,39 % wachsen. Ihr großer Anteil spiegelt die Präferenz von Hyperscale- und Colocation-Betreibern für zentral verwaltete, softwaredefinierte Sicherheitstools wider. Cloud-Plattformen können Richtlinienänderungen, Bedrohungsanalysen und Firmware-Updates über Standorte hinweg verteilen, ohne dass Mitarbeiter jeden Standort besuchen müssen. Dies ist besonders nützlich, wenn sich Rechenzentrums-Footprints auf Edge-Standorte ausdehnen. Die Marktgröße für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika für Cloud-basierte Lösungen profitiert von dieser Fähigkeit, verteilte Betriebsabläufe konsistent zu verwalten.
Palo Alto Networks und Arista Networks erweiterten ihre Zero-Trust-Partnerschaft im November 2025, um Richtlinienverwaltung mit Hardware-Geschwindigkeitsinspektion in Rechenzentrumsnetzwerken zu kombinieren. On-Premise-Systeme bleiben für staatlich verbundene und regulierte Betreiber relevant, die lokale Kontrolle oder luftspaltbasiertes Management benötigen. Hybride Designs entstehen, bei denen Betreiber sensible Protokolle lokal aufbewahren und gleichzeitig Cloud-basierte Analysen und Bedrohungsanalysen nutzen. Im Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika kann die Aufrechterhaltung konsistenter Richtlinien über Cloud- und lokale Systeme hinweg die Integrationskosten erhöhen. Hybride Fehlkonfigurationen können auch Sicherheitslücken schaffen, die schwer zu identifizieren und zu beheben sind.

Nach Servicetyp:
Systemintegration führt, während Compliance-Dienste beschleunigenSystem-Integrations- und Implementierungsdienstleistungen hielten im Jahr 2026 26,54 % des Serviceumsatzes. Neue Hyperscale- und Colocation-Bauprojekte erfordern, dass Anbieter Hardware, Cybersicherheitstools und Gebäudemanagementsysteme von Anfang an verbinden. Integratoren, die Zugangspanele, Kameras, Sensoren und Cyber-Plattformen verbinden können, können Projektprämien erzielen. Der Mangel an Spezialisten mit sowohl Gebäude- als auch Cyber-Expertise verstärkt die Nachfrage nach diesen Dienstleistungen. Diese Arbeit ist besonders wichtig, wenn Betreiber eine Mischung aus Legacy-Systemen ersetzen.
Sicherheitsprüfungs- und Compliance-Dienstleistungen werden bis 2032 voraussichtlich mit einem CAGR von 16,59 % wachsen. Erhöhte Aufmerksamkeit für die Dokumentation von Betriebstechnologie, Schwachstellenbewertung und Vorfallsberichterstattung unterstützt diese Dienstleistungskategorie. Verwaltete Überwachungs- und Erkennungsdienstleistungen gewinnen auch bei Betreibern an Bedeutung, die kein 24/7-Betriebszentrum besetzen können. Cyber-Physische Risikobewertungsdienstleistungen werden eingesetzt, wenn Versicherer und institutionelle Investoren dokumentierte Risikoinformationen vor der Zeichnung oder Finanzierung von Einrichtungen anfordern. Dieser Servicemix ermöglicht es dem Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika, sowohl routinemäßige Überwachung als auch komplexe Wiederherstellungsanforderungen nach einem Einbruch zu erfüllen.
Nach Rechenzentrumsgröße:
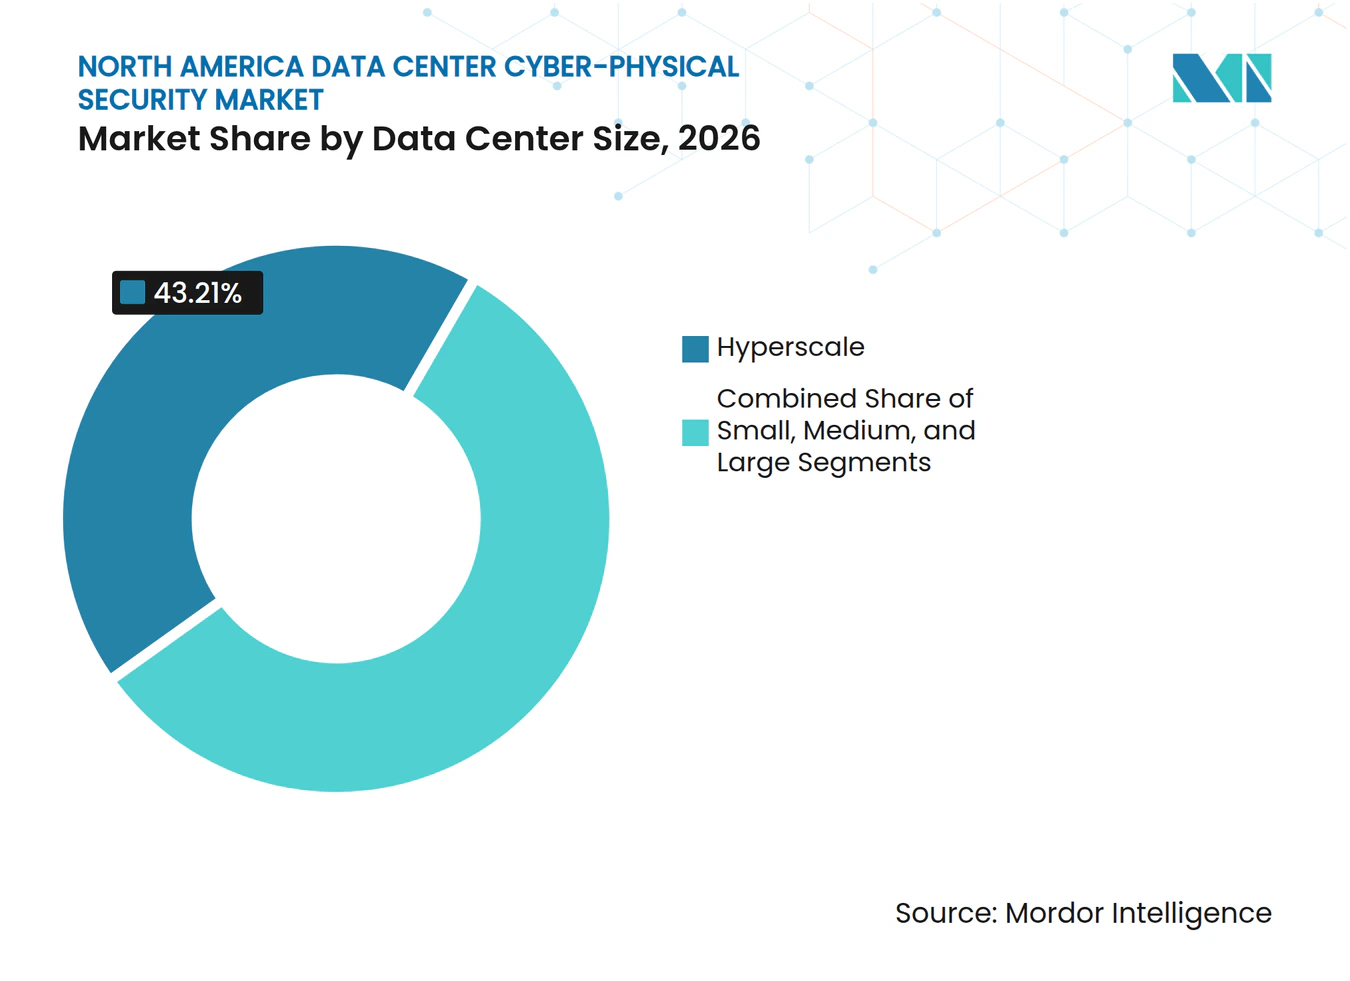
Hyperscale-Einrichtungen führen bei Anteil und WachstumHyperscale-Rechenzentren entfielen im Jahr 2026 auf 43,21 % des Umsatzes und werden bis 2032 voraussichtlich mit einem CAGR von 18,27 % wachsen. Ihre Größe schafft Sicherheitsanforderungen, die schneller wachsen als ihr physischer Footprint, da jeder Campus mehrere Zonen, Zugangsstufen und Betriebssysteme hat. Ein einzelner Campus kann Hunderte von Hektar umfassen und Infrastruktur im Wert von Dutzenden von Milliarden Dollar enthalten. Dies macht Zugangs-Governance, Umgebungsüberwachung und Netzwerksegmentierung zu zentralen Elementen des Einrichtungsbetriebs. Hyperscale-Projekte bilden daher die stärkste Quelle neuer Nachfrage nach integriertem Sicherheitsdesign.
Die Oktober-2025-Partnerschaft von Macquarie Asset Management mit Applied Digital umfasste bis zu 5 Milliarden USD für die Entwicklung von Hochleistungsrechnen, einschließlich des geplanten 400-MW-Campus Polaris Forge 1 in North Dakota. Große Einrichtungen ziehen weiterhin Ausgaben an, da Unternehmen Workloads von On-Premise-Umgebungen auf Colocation-Standorte mit etablierten Zertifizierungen verlagern. Mittelgroße Betreiber setzen auf Cloud-verwaltete Sicherheit, um den Aufwand für die Wartung separater Produkte an mehreren Standorten zu reduzieren. Kleine Einrichtungen und Edge-Standorte bleiben wertmäßig kleiner, sind aber strategisch wichtig, da sie weit verteilt sind und oft über begrenztes Personal vor Ort verfügen. Diese Bandbreite an Anforderungen erweitert den Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika über seine Hyperscale-Basis hinaus.
Nach Rechenzentrumstyp:
Cloud-Dienstanbieter führen, während Unternehmens- und Edge-Einrichtungen am schnellsten wachsenCloud-Dienstanbieter hielten im Jahr 2026 41,64 % des Umsatzes. Diese Betreiber unterstützen vertragliche Betriebszeitverpflichtungen und verwalten große Mengen an Kundendaten, was integrierte Sicherheit zu einer zentralen Betriebsanforderung macht. Sie verwenden üblicherweise dedizierte Sicherheitsoperationszentren, biometrischen Zugang, Anti-Tailgating-Kontrollen und kontinuierliche Umgebungsüberwachung. Ihre Beschaffungsstandards beeinflussen zunehmend Colocation- und Unternehmenseinrichtungen. Cisco kündigte im September 2025 4 Secure-Access-Rechenzentren in San Jose, Los Angeles, Miami und Reston an, die seine Edge-v2-Architektur verwenden.
Unternehmens- und Edge-Rechenzentrumstypen werden bis 2032 voraussichtlich mit einem CAGR von 17,38 % wachsen. Verteiltes, latenzempfindliches Computing platziert mehr Kapazität näher an Endnutzern und vernetzten Betriebsabläufen. Edge-Standorte sind oft kleiner und haben weniger Sicherheitspersonal vor Ort, auch wenn sie sensible Workloads verarbeiten. MEXDC berichtete über Edge-Expansion in Monterrey zur Bedienung von IoT- und industriellen Automatisierungsanwendungen. Colocation-Anbieter investieren weiterhin, da ihr Mehrmandantenmodell eine sorgfältige Trennung von physischem und logischem Zugang zwischen Kunden erfordert. Dieser wachsende Footprint gibt dem Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika vielfältigere Betriebsbedingungen zu schützen.
Geografische Analyse
Die Vereinigten Staaten hielten im Jahr 2026 78,53 % des Marktanteils für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika. Ihre Position spiegelt die Konzentration von Hyperscale- und Colocation-Kapazitäten in Northern Virginia, Silicon Valley und Dallas-Fort Worth wider. Die American Society for Industrial Security berichtete, dass das Land im September 2025 mehr als 4.000 Rechenzentren hatte. Betreiber sehen sich Sicherheitsanforderungen gegenüber, die sich aus CISA-Leitlinien und NERC-CIP-Erwartungen ergeben. Zscaler berichtete, dass US-amerikanische Organisationen in seiner jüngsten Analyse 50 % der weltweiten Ransomware-Angriffe ausmachten.
Das Stargate-Projekt unterstützt langfristige Investitionen in US-amerikanische KI-Kapazitäten durch Standorte, die in Texas, New Mexico und dem Mittleren Westen angekündigt wurden. Mexiko wird bis 2032 voraussichtlich mit einem CAGR von 16,93 % wachsen, unterstützt durch einen Übergang zu einem regionalen Rechenzentrumszentrum. Querétaro hatte laut Berichterstattung vom Oktober 2026 181 MW aktive Kapazität und 1.192 MW zusätzliche angekündigte Projekte bis 2031. Im Juni 2026 setzte die mexikanische Regierung ein nationales Rechenzentrumsinvestitionsziel von 82,5 Milliarden USD bis 2031. Diese Investitionspipeline erweitert den Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika über seine etablierte US-Basis hinaus. CloudHQ kündigte im September 2025 eine Verpflichtung von 4,8 Milliarden USD zur Entwicklung von 6 Rechenzentren in Querétaro an.
Kanada zeichnet sich durch die Nachfrage nach Datensouveränität aus, die die Beschaffung und die Entwicklung inländischer Kapazitäten lenkt. CIRA berichtete, dass 69 % der kanadischen Organisationen im Jahr 2025 Datensouveränität als ihr führendes Cybersicherheitsauswahlkriterium identifizierten, verglichen mit 60 % im Jahr 2024. Microsoft kündigte im Dezember 2025 Investitionen von 19 Milliarden CAD (14 Milliarden USD) zwischen 2023 und 2027 an, mit neuer Kapazität, die in der zweiten Hälfte des Jahres 2026 in Betrieb gehen soll. Das Unternehmen startete auch ein Bedrohungsanalyse-Zentrum in Ottawa. Vantage Data Centers verpflichtete sich im Februar 2025 zu 500 Millionen CAD (ca. 350 Millionen USD) für seine Quebec-Expansion, einschließlich einer 32-MW-QC24-Einrichtung und einer Gesamtcampuskapazität von 86 MW.
Wettbewerbslandschaft
Marktkonzentration
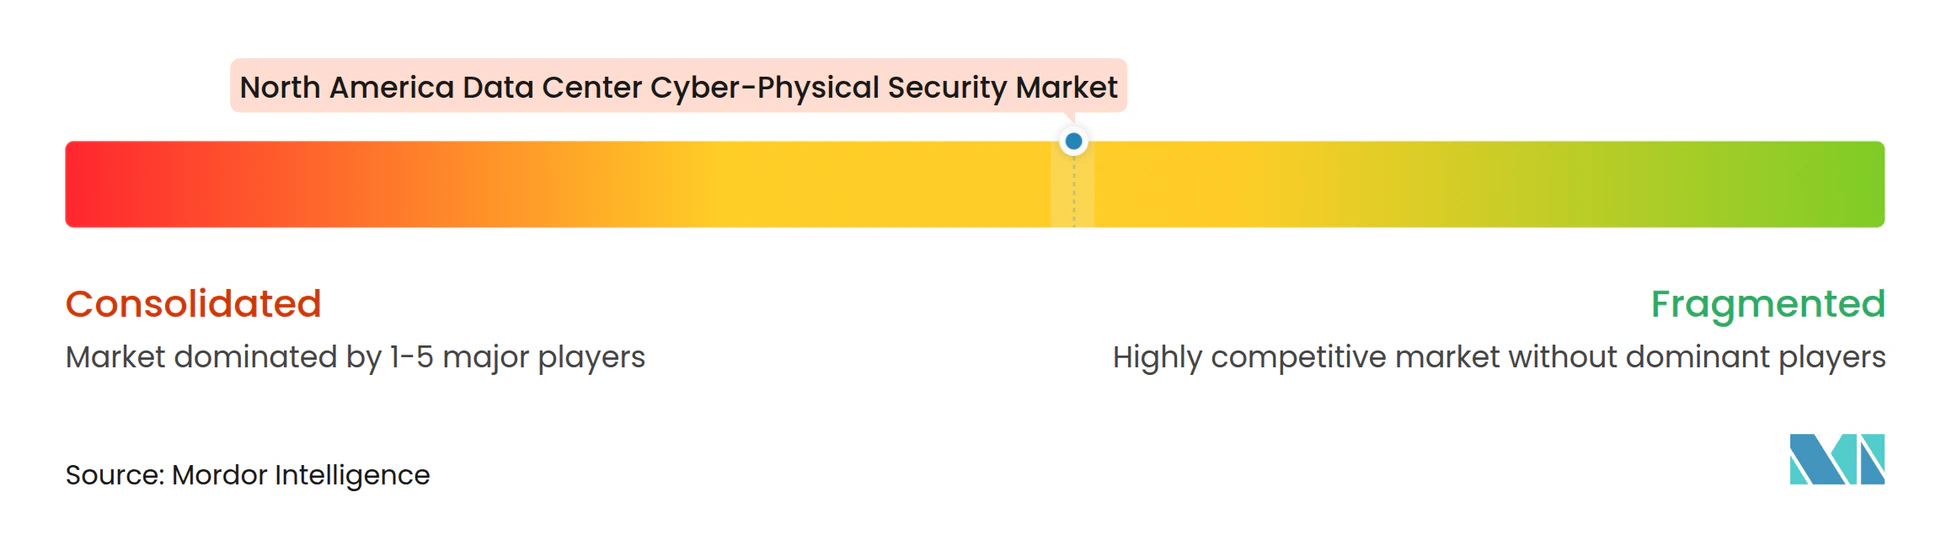
Der Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika ist mäßig fragmentiert, mit Johnson Controls International, Honeywell International, Cisco Systems und Palo Alto Networks unter den etablierten Anbietern. Diese Unternehmen profitieren von ihrer Fähigkeit, physische Sicherheitssysteme mit Netzwerk- und Betriebstechnologie-Sicherheit zu kombinieren. Plattformkonsolidierung ist zentral für den Wettbewerb, da Kunden weniger Schnittstellen für Zutrittskontrolle, Video, Gebäudesysteme und Bedrohungsanalyse wünschen. Cisco brachte im Februar 2025 die N9300-Smart-Switch-Serie auf den Markt und integrierte Hypershield-Verarbeitung in den Switching-Chip über AMD-Pensando-Datenverarbeitungseinheiten, wodurch die Abhängigkeit von separaten Sicherheitsgeräten für Netzwerkkonnektivität und -durchsetzung reduziert wurde.
Johnson Controls hat eine softwaregeführte Plattformstrategie durch Releases wie C-CURE IQ 3.20 und exacqVision 26.2 im Jahr 2026 fortgesetzt. Diese Releases verbanden Video, Zugang, Vorfallsmanagement und Analysen in browserbasierten Workflows. Palo Alto Networks und Arista Networks erweiterten ihre Partnerschaft im November 2025, um bedrohungsausgelöste Workload-Quarantäne mit Hardware-Leitungsrate zu ermöglichen. Der Ansatz repräsentiert die Richtung des hochwertigen integrierten Reaktionsdesigns für große Einrichtungen. Anbieter, die dokumentierte Compliance-Ausrichtung bieten können, haben auch einen Vorteil bei regulierten Rechenzentrumsprojekten.
Brivo Systems konkurriert im Bereich Cloud-nativer Zutrittskontrolle, wo Betreiber hardwareunabhängiges Management bevorzugen. Genetec und Milestone Systems behaupten ihre Positionen im Videoverwaltungsbereich durch Unterstützung offener Architekturen und Integration von Drittanbietergeräten. Convergint Technologies profitiert von zertifizierten Prüfpfaden und regulatorischem Wissen in Projekten, die SOC-2-Typ-II-, ISO/IEC-27001- und NERC-CIP-Anforderungen unterliegen. Die verbleibende Chance liegt darin, automatisierte, koordinierte Quarantäne für mittelständische Betreiber verfügbar zu machen, nicht nur für große Unternehmen. Der Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika wird voraussichtlich weiterhin Anbieter bevorzugen, die Komplexität reduzieren können, ohne Kunden in isolierte Produktökosysteme zu zwingen. Marktkonzentrationsindex: 5 von 10, was eine moderate Konzentration unter etablierten Plattformanbietern widerspiegelt, während die verfügbaren Informationen keine kombinierten Anteile für die führenden Unternehmen ausweisen.
Branchenführer im Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Cisco Systems, Inc.
-
Schneider Electric SE
-
Siemens AG
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika Unternehmen in diesem Bericht
- Johnson Controls International plc
- Honeywell International Inc.
- Cisco Systems, Inc.
- Schneider Electric SE
- Siemens AG
- ABB Ltd.
- Axis Communications AB
- Robert Bosch GmbH
- Genetec Inc.
- Motorola Solutions, Inc.
- International Business Machines Corporation
- Microsoft Corporation
- Amazon Web Services, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Hewlett Packard Enterprise Company
- Trend Micro Incorporated
- SentinelOne, Inc.
- Securitas Technology AB
- Brivo Systems, LLC
- ASSA ABLOY AB
- Senstar Corporation
- Milestone Systems A/S
- Convergint Technologies LLC
Neueste Industrielle Entwicklungen in Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika
- September 2026: Johnson Controls veröffentlichte C-CURE IQ 3.20, exacqVision 26.2 und Proactive Video Solutions auf der GSX 2026 und kombinierte KI-gestützte Videoanalyse, zentralisierte verwaltete Überwachung und ein einheitliches Dashboard für physisch-digitale Sicherheitsoperationen. Das Release zielt auf die Betreibernachfrage nach integrierter Vorfallsintelligenz ab, die die Analystenarbeitslast reduziert und Erkennungs-zu-Reaktions-Zyklen beschleunigt.
- September 2026: TEPCO Power Grid setzte Genetec Security Center ein, um Sicherheitsoperationen über sein kritisches Infrastrukturnetzwerk zu vereinheitlichen, das Management von über 30.000 Kameras zu zentralisieren und eine skalierbare Plattform zu etablieren, die die zukünftige digitale Transformation im TEPCO-Netz unterstützt. Diese Bereitstellung signalisiert eine wachsende Einführung einheitlicher physischer Sicherheitsplattformen in energienaher kritischer Infrastruktur mit betrieblichen Parallelen zu großen Rechenzentrumscampussen.
- Juni 2026: Die mexikanische Bundesregierung setzte ein nationales Rechenzentrumsinvestitionsziel von 82,5 Milliarden USD bis 2031 und signalisierte damit eine anhaltende Pipeline von Hyperscale- und Colocation-Einrichtungsbauten in Querétaro, Mexiko-Stadt und Nuevo León. Jede neue Einrichtung, die in den Bau geht, stellt eine diskrete Beschaffungsmöglichkeit für Sicherheitsinfrastruktur dar, die integrierten physisch-digitalen Schutz von Grund auf erfordert.
- März 2026: Johnson Controls stellte auf der ISC West 2026 C-CURE IQ 3.2, IQ-Panel-5-Updates und PowerSeries-Neo-5-Hybrid-Einbruchsplattformkonfigurationen vor. Das Release kombiniert Zutrittskontrolle, Videoverwaltung und Vorfallsworkflows in einer einheitlichen Oberfläche für unternehmenskritische Umgebungen einschließlich Rechenzentren.
Berichtsumfang des Marktes für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika
Der Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika umfasst Umsätze aus Cyber-Physischer Sicherheitshardware, -software, -plattformen und -diensten, die in Rechenzentren in den Vereinigten Staaten, Kanada und Mexiko eingesetzt werden. Der Markt wird durch die Expansion von Hyperscale-Campussen, strenge Compliance-Anforderungen, fortschrittliche SOC-Einführung und zunehmende Integration von physischer Sicherheit mit IT- und OT-Sicherheitsoperationen angetrieben.
Der Bericht über den Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika ist segmentiert nach Lösungstyp (Einheitliche Cyber-Physische Sicherheitsplattformen, Lösungen zur Überwachung vernetzter Geräte und Anlagen, Lösungen für Sicherheitsinformationen und Ereigniskorrelation, Netzwerk- und Betriebstechnologie-Sicherheitslösungen, Lösungen für Identitäts- und Zugriffsverwaltung sowie Integrations- und Incident-Response-Dienste), Sicherheitsebene (Physische Zutrittskontrollsysteme, Videoüberwachungssysteme, Gebäudemanagement- und Anlagensteuerungssysteme, Umgebungs- und Infrastrukturüberwachungssysteme sowie Integrierte Sicherheitsoperationsplattformen), Bereitstellungsmodell (On-Premise-Lösungen, Cloud-basierte Lösungen und Hybridlösungen), Servicetyp (Cyber-Physische Risikobewertung, Systemintegration und -implementierung, Verwaltete Überwachung und Erkennung, Incident Response und Wiederherstellung sowie Sicherheitsprüfungs- und Compliance-Dienste), Rechenzentrumsgröße (Klein, Mittel, Groß und Hyperscale), Rechenzentrumstyp (Colocation, Cloud-Dienstanbieter (CSPs) und Unternehmen / Edge) sowie Land (Vereinigte Staaten, Kanada und Mexiko). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Einheitliche Cyber-Physische Sicherheitsplattformen |
| Lösungen zur Überwachung vernetzter Geräte und Anlagen |
| Lösungen für Sicherheitsinformationen und Ereigniskorrelation |
| Netzwerk- und Betriebstechnologie-Sicherheitslösungen |
| Lösungen für Identitäts- und Zugriffsverwaltung |
| Integrations- und Incident-Response-Dienste |
| Physische Zutrittskontrollsysteme |
| Videoüberwachungssysteme |
| Gebäudemanagement- und Anlagensteuerungssysteme |
| Umgebungs- und Infrastrukturüberwachungssysteme |
| Integrierte Sicherheitsoperationsplattformen |
| On-Premise-Lösungen |
| Cloud-basierte Lösungen |
| Hybridlösungen |
| Cyber-Physische Risikobewertung |
| Systemintegration und -implementierung |
| Verwaltete Überwachung und Erkennung |
| Incident Response und Wiederherstellung |
| Sicherheitsprüfungs- und Compliance-Dienste |
| Klein |
| Mittel |
| Groß |
| Hyperscale |
| Colocation |
| Cloud-Dienstanbieter (CSPs) |
| Unternehmen / Edge |
| Vereinigte Staaten |
| Kanada |
| Mexiko |
| Nach Lösungstyp | Einheitliche Cyber-Physische Sicherheitsplattformen |
| Lösungen zur Überwachung vernetzter Geräte und Anlagen | |
| Lösungen für Sicherheitsinformationen und Ereigniskorrelation | |
| Netzwerk- und Betriebstechnologie-Sicherheitslösungen | |
| Lösungen für Identitäts- und Zugriffsverwaltung | |
| Integrations- und Incident-Response-Dienste | |
| Nach Sicherheitsebene | Physische Zutrittskontrollsysteme |
| Videoüberwachungssysteme | |
| Gebäudemanagement- und Anlagensteuerungssysteme | |
| Umgebungs- und Infrastrukturüberwachungssysteme | |
| Integrierte Sicherheitsoperationsplattformen | |
| Nach Bereitstellungsmodell | On-Premise-Lösungen |
| Cloud-basierte Lösungen | |
| Hybridlösungen | |
| Nach Servicetyp | Cyber-Physische Risikobewertung |
| Systemintegration und -implementierung | |
| Verwaltete Überwachung und Erkennung | |
| Incident Response und Wiederherstellung | |
| Sicherheitsprüfungs- und Compliance-Dienste | |
| Nach Rechenzentrumsgröße | Klein |
| Mittel | |
| Groß | |
| Hyperscale | |
| Nach Rechenzentrumstyp | Colocation |
| Cloud-Dienstanbieter (CSPs) | |
| Unternehmen / Edge | |
| Nach Land | Vereinigte Staaten |
| Kanada | |
| Mexiko |
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika?
Die Marktgröße für Cyber-Physische Sicherheit für Rechenzentren in Nordamerika wird voraussichtlich von 1,02 Milliarden USD im Jahr 2026 auf 1,17 Milliarden USD im Jahr 2027 steigen und bis 2032 einen Wert von 2,28 Milliarden USD erreichen, mit einem CAGR von 14,27 % über den Zeitraum 2027–2032.
Welches Bereitstellungsmodell führt bei der Einführung von Cyber-Physischer Sicherheit für Rechenzentren in Nordamerika?
Cloud-basierte Lösungen führen mit einem Umsatzanteil von 64,78 % im Jahr 2026 und werden bis 2032 voraussichtlich mit einem CAGR von 15,39 % wachsen. Sie unterstützen zentral verwaltete Richtlinienaktualisierungen und Bedrohungsanalysen über verteilte Standorte hinweg ohne regelmäßige Vor-Ort-Eingriffe.
Warum sind Hyperscale-Rechenzentren für die Nachfrage nach Cyber-Physischer Sicherheit wichtig?
Hyperscale-Einrichtungen entfallen auf 43,21 % des Umsatzes im Jahr 2026 und werden voraussichtlich mit einem CAGR von 18,27 % wachsen, da ihre größeren Standorte mehrschichtigen physischen und digitalen Schutz erfordern. Mehrere Zugangszonen, komplexe Gebäudesteuerungen und hochwertige Rechenanlagen erhöhen den Bedarf an integrierten Systemen.
Welche Sicherheitslösungskategorie hat den größten Anteil?
Netzwerk- und Betriebstechnologie-Sicherheitslösungen halten im Jahr 2026 einen Umsatzanteil von 29,72 %, unterstützt durch die Notwendigkeit, vernetzte Kühlungs-, Strom- und Gebäudesysteme zu schützen. Die Kategorie befasst sich mit Betriebsanlagen, die zu Zugangswegen zur Serverinfrastruktur werden können, wenn Kontrollen schwach sind.
Was treibt die Nachfrage in Mexiko an?
Mexiko wird bis 2032 voraussichtlich mit einem CAGR von 16,93 % wachsen, unterstützt durch neue Rechenzentrumsinvestitionen und -bauten in Querétaro, Mexiko-Stadt und Nuevo León. Neue Hyperscale- und Colocation-Projekte erfordern physische Zutrittskontrolle, Videoüberwachung, Umgebungsüberwachung und Sicherheitsoperationskapazitäten.
Wie konkurrieren Anbieter im Bereich Cyber-Physische Sicherheit für Rechenzentren?
Anbieter kombinieren Zutrittskontrolle, Videoverwaltung, Umgebungsüberwachung und Netzwerkschutz in einheitlichen Systemen, um die betriebliche Komplexität zu reduzieren. Sie nutzen auch Cloud-Bereitstellung, offene Integration und automatisierte Reaktionsfähigkeiten, um unterschiedliche Betreiberanforderungen zu erfüllen, einschließlich des Bedarfs an stärkerer Richtlinienkonsistenz über verteilte, mandantenfähige und hochverfügbare Einrichtungen während des gesamten Rechenzentrums-Lebenszyklus.