
Tamaño y Participación del Mercado de Seguridad Ciberfísica de Centros de Datos de América del Norte
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Período de Datos Pronosticados | 2027 - 2032 |
| Tamaño del mercado en el año base (2026) | 1.02 Mil millones de dólares |
| Tamaño del Mercado (2027) | 1.17 Mil millones de dólares |
| Tamaño del Mercado (2032) | 2.28 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.27 % |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad Ciberfísica de Centros de Datos de América del Norte por Mordor Intelligence
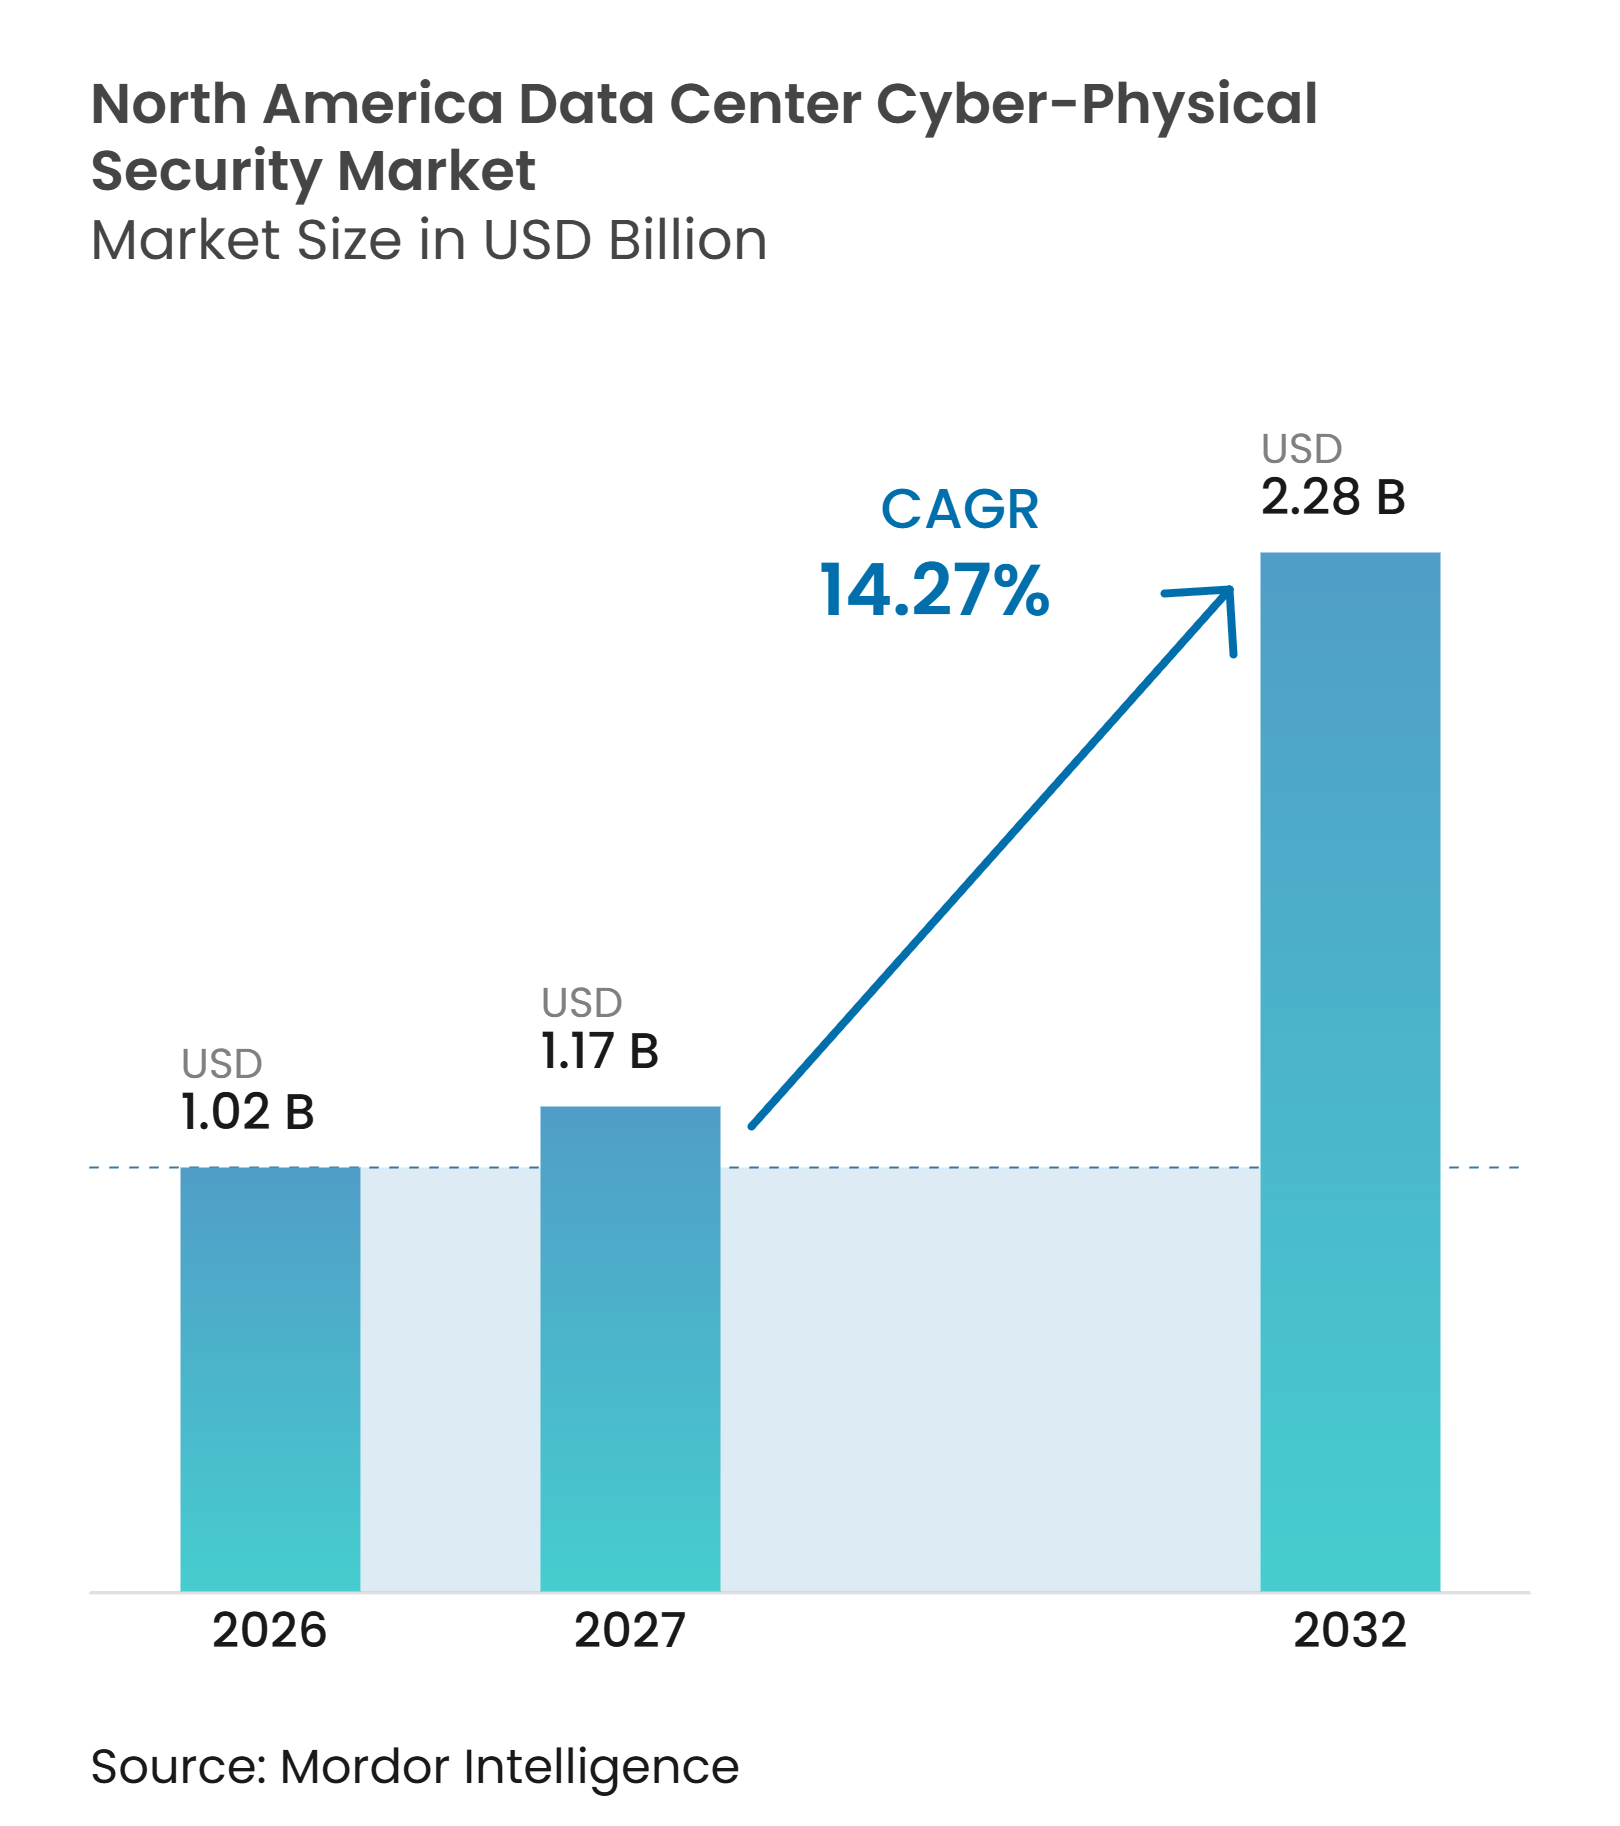
Se espera que el tamaño del mercado de seguridad ciberfísica de centros de datos de América del Norte aumente de 1,02 mil millones de USD en 2026 a 1,17 mil millones de USD en 2027 y alcance los 2,28 mil millones de USD para 2032, creciendo a un CAGR del 14,27% durante 2027-2032. La construcción de campus orientados a la inteligencia artificial está incrementando la necesidad de salvaguardas coordinadas de perímetro, instalaciones y redes, a medida que los operadores construyen sitios más grandes y complejos. Los ataques de ransomware y las vulnerabilidades en los sistemas de edificios conectados están aumentando el valor de las plataformas de seguridad que combinan datos de eventos físicos y digitales. La entrega en la nube está respaldando operaciones de seguridad gestionadas de forma centralizada en instalaciones distribuidas, mientras que los requisitos de cumplimiento normativo están haciendo que el gasto en seguridad sea menos discrecional para los operadores de infraestructura crítica. Los proveedores están respondiendo combinando control de acceso, gestión de video, monitoreo ambiental y protección de redes en menos interfaces operativas.
Conclusiones Clave del Informe
- Por tipo de solución, las Soluciones de Seguridad de Redes y Tecnología Operativa representaron el 29,72% de los ingresos del mercado de seguridad ciberfísica de centros de datos de América del Norte en 2026, mientras que se proyecta que las Plataformas de Seguridad Ciberfísica Unificada se expandan a un CAGR del 16,26% hasta 2032.
- Por capa de seguridad, las Plataformas Integradas de Operaciones de Seguridad representaron el 32,38% de la participación en ingresos en 2026 y se proyecta que se expandan a un CAGR del 17,92% hasta 2032.
- Por modelo de implementación, las soluciones basadas en la nube representaron el 64,78% del mercado de seguridad ciberfísica de centros de datos de América del Norte en 2026 y se proyecta que se expandan a un CAGR del 15,39% hasta 2032.
- Por tipo de servicio, los Servicios de Integración de Sistemas e Implementación representaron el 26,54% de la participación en ingresos en 2026, mientras que se proyecta que los Servicios de Auditoría de Seguridad y Cumplimiento Normativo se expandan a un CAGR del 16,59% hasta 2032.
- Por tamaño de centro de datos, las instalaciones de hiperescala representaron el 43,21% de la participación en ingresos en 2026 y se proyecta que se expandan a un CAGR del 18,27% hasta 2032.
- Por tipo de centro de datos, los Proveedores de Servicios en la Nube representaron el 41,64% de la participación en ingresos en 2026, mientras que se proyecta que las instalaciones Empresariales y de Borde se expandan a un CAGR del 17,38% hasta 2032.
- Por geografía, Estados Unidos representó el 78,53% de la participación en ingresos del mercado de seguridad ciberfísica de centros de datos en 2026, mientras que se proyecta que México se expanda a un CAGR del 16,93% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Expansión de Centros de Datos de Hiperescala e Inteligencia Artificial | +3.2% | Estados Unidos, México, Canadá | Largo plazo (≥ 4 años) |
| Escalada de Ransomware y Ataques Multivectoriales | +2.8% | Global, concentrado en Estados Unidos y Canadá | Corto plazo (≤ 2 años) |
| Adopción de Arquitecturas de Seguridad de Confianza Cero Centradas en la Identidad | +2.3% | Estados Unidos, Canadá | Mediano plazo (2-4 años) |
| Aumento de los Requisitos de Cumplimiento para la Infraestructura Digital Crítica | +1.9% | Estados Unidos, Canadá, con creciente influencia en México | Mediano plazo (2-4 años) |
| Convergencia de Seguridad en Centros de Datos Distribuidos y de Borde | +1.4% | Estados Unidos, México, incluidos Monterrey y Querétaro | Largo plazo (≥ 4 años) |
| Fusión de Sensores Habilitada por Inteligencia Artificial para una Respuesta más Rápida ante Amenazas Físicas | +1.1% | Estados Unidos, Canadá | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Centros de Datos de Hiperescala e Inteligencia Artificial
El mercado de seguridad ciberfísica de centros de datos de América del Norte está respaldado por la construcción de campus de hiperescala diseñados para cargas de trabajo de inteligencia artificial. El Proyecto Stargate anunció 500 mil millones de USD en inversión en infraestructura de inteligencia artificial en enero de 2025, incluido un compromiso inicial de 100 mil millones de USD y sitios en Texas, Nuevo México y el Medio Oeste. Estos campus requieren controles de perímetro más sólidos, acceso biométrico, monitoreo ambiental y capacidades de operaciones de seguridad que se correspondan con su complejidad física. CBRE reportó una tasa de vacancia del 1,6% en los principales mercados de centros de datos de Estados Unidos durante 2025, a pesar de un aumento del 43% en la oferta, lo que apunta a una demanda sostenida de capacidad. Los calendarios de puesta en marcha comprimidos pueden dejar las configuraciones de seguridad incompletas en la apertura del sitio, lo que extiende la demanda de servicios de auditoría y cumplimiento normativo después de la instalación. Macquarie Asset Management cerró una asociación de hasta 5 mil millones de USD con Applied Digital en octubre de 2025 para apoyar el desarrollo de computación de alto rendimiento.
Escalada de Ransomware y Ataques Multivectoriales
Los grupos de ransomware están adaptando sus métodos para entornos donde la tecnología operativa y las TI empresariales están conectadas. Dragos registró 355 incidentes de ransomware industrial en América del Norte durante el segundo trimestre de 2025, lo que representa el 54% del total mundial. Los atacantes han utilizado bloqueadores enfocados en VMware ESXi que cifran archivos de máquinas virtuales e interrumpen las cargas de trabajo en ejecución, creando riesgos directos de continuidad para los centros de datos. ZeroFox documentó al menos 1.309 incidentes de ransomware y extorsión digital que afectaron a organizaciones con sede en América del Norte durante el primer trimestre de 2025. Palo Alto Networks informó que el intervalo desde el compromiso hasta la exfiltración de datos se redujo de 9 días a 1 día entre los actores de amenazas sofisticados. Estas condiciones aumentan el valor de las plataformas que pueden vincular alertas de red con acceso físico y eventos de instalaciones antes de que una intrusión interrumpa las operaciones.
Adopción de Arquitecturas de Seguridad de Confianza Cero Centradas en la Identidad
La adopción de la confianza cero está avanzando más allá de los límites de la red hacia el acceso a instalaciones, la autenticación de tecnología operativa y las comunicaciones de cargas de trabajo. El Instituto Nacional de Estándares y Tecnología publicó la Publicación Especial 1800-35 en junio de 2025, describiendo 19 ejemplos de implementación para arquitecturas de confianza cero.[1] La publicación ofrece a los operadores enfoques estructurados para la gobernanza de identidades, la microsegmentación y los perímetros definidos por software. Un estudio académico de 2025 reportó niveles más bajos de incidentes de seguridad entre las empresas que utilizaron controles integrales de confianza cero en entornos de centros de datos. Las instalaciones que respaldan cargas de trabajo federales también enfrentan requisitos de FedRAMP y del Departamento de Defensa, que prestan mayor atención a los controles de identidad. Esto genera demanda de proveedores de gestión de acceso y plataformas de operaciones integradas que puedan aplicar los mismos principios de política en entornos físicos y digitales.
Aumento de los Requisitos de Cumplimiento para la Infraestructura Digital Crítica
Los requisitos de cumplimiento normativo están aumentando las obligaciones de seguridad de referencia de los operadores de centros de datos. La Agencia de Seguridad de Infraestructura y Ciberseguridad, el FBI, la Agencia de Protección Ambiental y el Departamento de Energía emitieron orientaciones en mayo de 2025 que instaron a los operadores de infraestructura crítica a segmentar las redes de TI y tecnología operativa y a utilizar autenticación multifactor para el acceso remoto.[2] La Agencia de Seguridad de Infraestructura y Ciberseguridad y el Centro Nacional de Ciberseguridad del Reino Unido emitieron orientaciones relacionadas sobre tecnología operativa en septiembre de 2025 que hacían referencia a IEC 62443 e ISO/IEC 27001. Los grandes campus de inteligencia artificial pueden enfrentar requisitos adicionales cuando se traten como participantes en sistemas de energía críticos. El marco NERC CIP requiere perímetros de seguridad electrónica definidos, controles físicos e informes de incidentes para los activos cubiertos. Estos requisitos acercan el gasto en cumplimiento normativo y seguridad de capital, lo que dificulta el aplazamiento a medida que aumentan las presiones de costos.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Altos Costos de Integración y Ciclo de Vida | -1.8% | América del Norte, más pronunciado en colocación de mercado medio y empresas | Mediano plazo (2-4 años) |
| Escasez de Habilidades Especializadas en Seguridad y Ciberseguridad de Tecnología Operativa | -1.3% | Estados Unidos, Canadá, más aguda en México | Largo plazo (≥ 4 años) |
| Brechas de Interoperabilidad en Sistemas Heredados de Edificios y Seguridad | -0.9% | América del Norte, más pronunciado en implementaciones empresariales y de borde | Mediano plazo (2-4 años) |
| Riesgos de Privacidad y Gobernanza por Monitoreo Continuo Biométrico y de Video | -0.6% | Nacional, particularmente en estados con estatutos de privacidad biométrica | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Altos Costos de Integración y Ciclo de Vida
Las instalaciones modernas deben conectar herramientas de control de acceso, gestión de video, automatización de edificios, sensores ambientales y protección cibernética que a menudo utilizan protocolos incompatibles. Un estudio de confianza cero de 2025 encontró que los proyectos de integración empresarial promediaron 14 meses y experimentaron retrasos de 5,3 meses debido a la integración de sistemas heredados y el mapeo de dependencias de aplicaciones. El costo total del ciclo de vida de un entorno de seguridad convergente puede competir con otras inversiones importantes en infraestructura para los operadores más pequeños. Esto puede llevar a los operadores a elegir productos puntuales, aunque dichos productos pueden añadir complejidad operativa con el tiempo. Las suscripciones de seguridad gestionada pueden trasladar algunos costos a los presupuestos operativos, pero su uso sigue siendo limitado fuera de los grandes proveedores de colocación. El mercado de seguridad ciberfísica de centros de datos de América del Norte depende, por tanto, de que los proveedores faciliten el despliegue y mantenimiento de diseños integrados.
Escasez de Habilidades Especializadas en Seguridad y Ciberseguridad de Tecnología Operativa
La protección ciberfísica requiere habilidades que los equipos tradicionales de seguridad de TI e integradores de seguridad física no siempre poseen conjuntamente. Las orientaciones de la Agencia de Seguridad de Infraestructura y Ciberseguridad enfatizan la evaluación continua de vulnerabilidades, la segmentación y el monitoreo en tiempo real para los sistemas de tecnología operativa. Estas capacidades requieren familiaridad con la ingeniería de instalaciones, la arquitectura de TI y la inteligencia de amenazas. MEXDC espera más de 1.500 MW de nueva capacidad de centros de datos en México para 2030, lo que aumenta la demanda de personal calificado en operaciones de seguridad a medida que se ponen en marcha nuevos sitios. Estados Unidos y Canadá también compiten por profesionales en defensa, energía y servicios financieros. La escasez de personal puede llevar a configuraciones permisivas y mayores costos de seguros, lo que puede ralentizar las decisiones de inversión.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Solución:
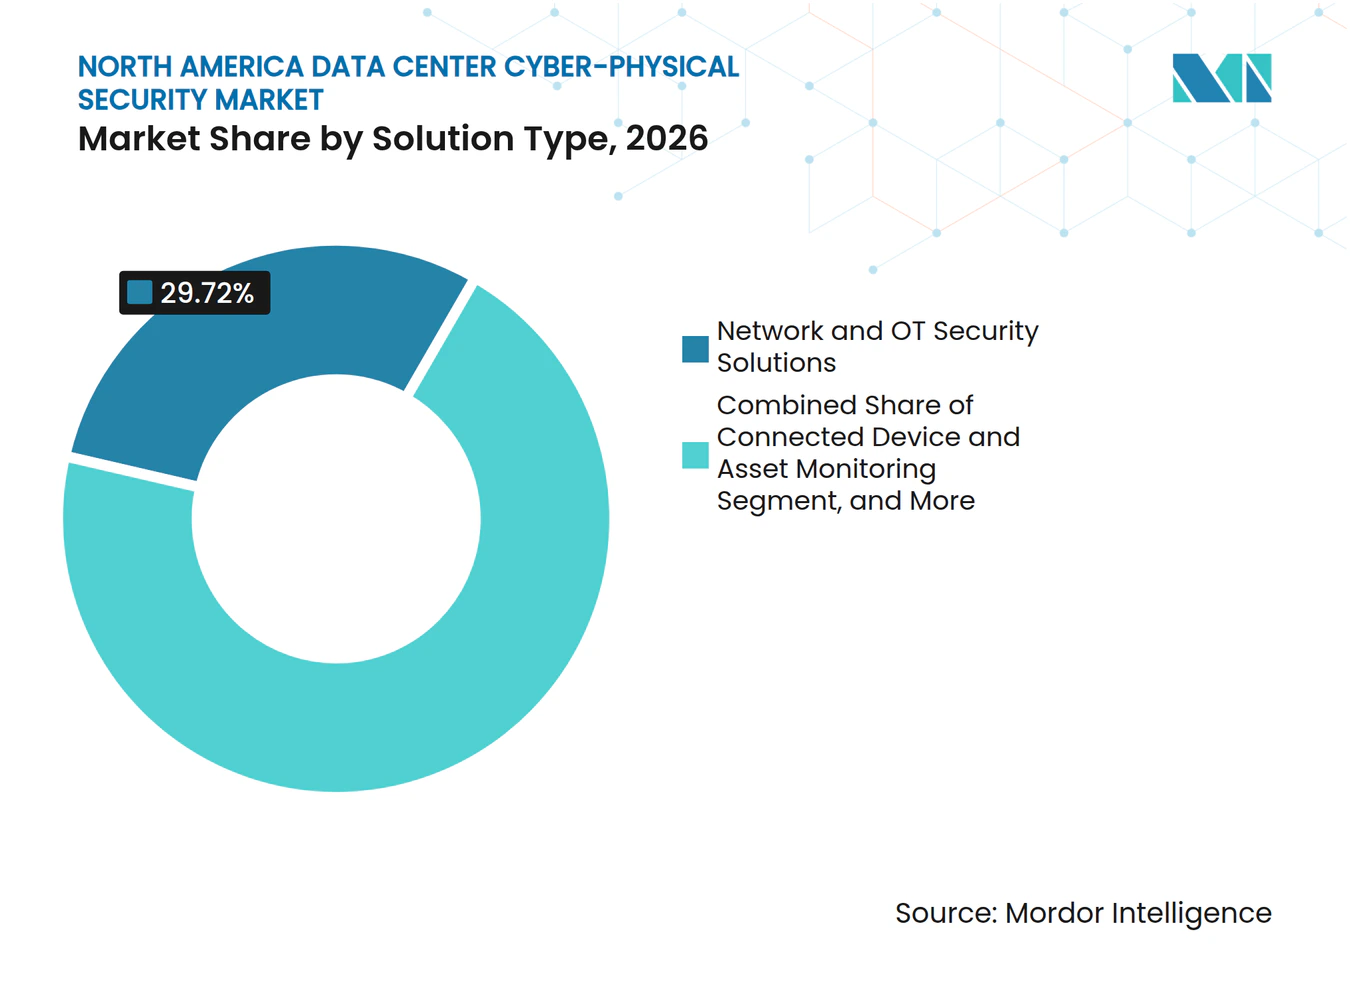
La Seguridad de Redes y Tecnología Operativa Tiene la Mayor ParticipaciónLas Soluciones de Seguridad de Redes y Tecnología Operativa representaron el 29,72% de la participación del mercado de seguridad ciberfísica de centros de datos de América del Norte en 2026. El segmento se beneficia de la conexión de sistemas de energía, refrigeración, acceso, supresión de incendios y gestión de edificios a las redes empresariales. Estos sistemas pueden crear puntos de entrada para los atacantes cuando no están adecuadamente segmentados o monitoreados. Los operadores están, por tanto, extendiendo la protección más allá de los activos tradicionales de servidores y redes. El segmento también refleja la necesidad de proteger los procesos de las instalaciones cuya interrupción puede afectar el tiempo de actividad.
Se proyecta que las Plataformas de Seguridad Ciberfísica Unificada se expandan a un CAGR del 16,26% hasta 2032. En el mercado de seguridad ciberfísica de centros de datos de América del Norte, estas plataformas abordan la proliferación de proveedores al conectar alertas físicas y cibernéticas dentro de un flujo de trabajo común. Las orientaciones del Instituto Nacional de Estándares y Tecnología sobre gobernanza de identidades y microsegmentación respaldan esta dirección al ofrecer a los operadores patrones de implementación de confianza cero probados. Las Soluciones de Monitoreo de Dispositivos y Activos Conectados están ganando uso a medida que los campus rastrean eventos de energía, temperatura, humedad y acceso en redes de sensores más densas. Las Soluciones de Gestión de Identidades y Accesos, las herramientas de correlación de eventos y los servicios de respuesta a incidentes siguen siendo importantes porque los manuales de incidentes diseñados solo para entornos cibernéticos pueden fallar en la intersección de los controles físicos y digitales.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Capa de Seguridad:
Las Plataformas Integradas de Operaciones de Seguridad Lideran en Participación y CrecimientoLas Plataformas Integradas de Operaciones de Seguridad representaron el 32,38% de la participación en ingresos en 2026 y se proyecta que se expandan a un CAGR del 17,92% hasta 2032. Esta posición dual muestra un cambio de productos puntuales independientes hacia la gestión unificada de operaciones en la industria de seguridad ciberfísica de centros de datos de América del Norte. Los equipos de seguridad de instalaciones están reemplazando pantallas separadas para control de acceso, video y alertas ambientales por sistemas compartidos que pueden priorizar eventos. Los Sistemas de Control de Acceso Físico y los Sistemas de Videovigilancia continúan recibiendo inversión a medida que los campus de hiperescala añaden zonas perimetrales y salas de servidores. La verificación biométrica también está reemplazando los procesos de tarjeta y PIN en muchas instalaciones de alta disponibilidad.
Johnson Controls lanzó C-CURE IQ 3.20 y exacqVision 26.2 en GSX 2026, con funciones de acceso, video, gestión de incidentes y análisis entregadas en flujos de trabajo basados en navegador.[3] Los Sistemas de Gestión de Edificios y Control de Instalaciones siguen siendo esenciales porque gestionan los sistemas de refrigeración, distribución de energía y climatización. Los Sistemas de Monitoreo Ambiental e Infraestructura son cada vez más importantes a medida que las cargas de trabajo de inteligencia artificial de alta densidad aumentan la necesidad de detección de anomalías térmicas. Las adquisiciones también reflejan los requisitos de seguridad física bajo ISO/IEC 27001 y las expectativas de disponibilidad asociadas con los niveles del Uptime Institute. Estos requisitos ayudan a sostener el mercado de seguridad ciberfísica de centros de datos de América del Norte en varias capas de seguridad incluso cuando los operadores enfrentan restricciones de costos más amplias.
Por Modelo de Implementación:
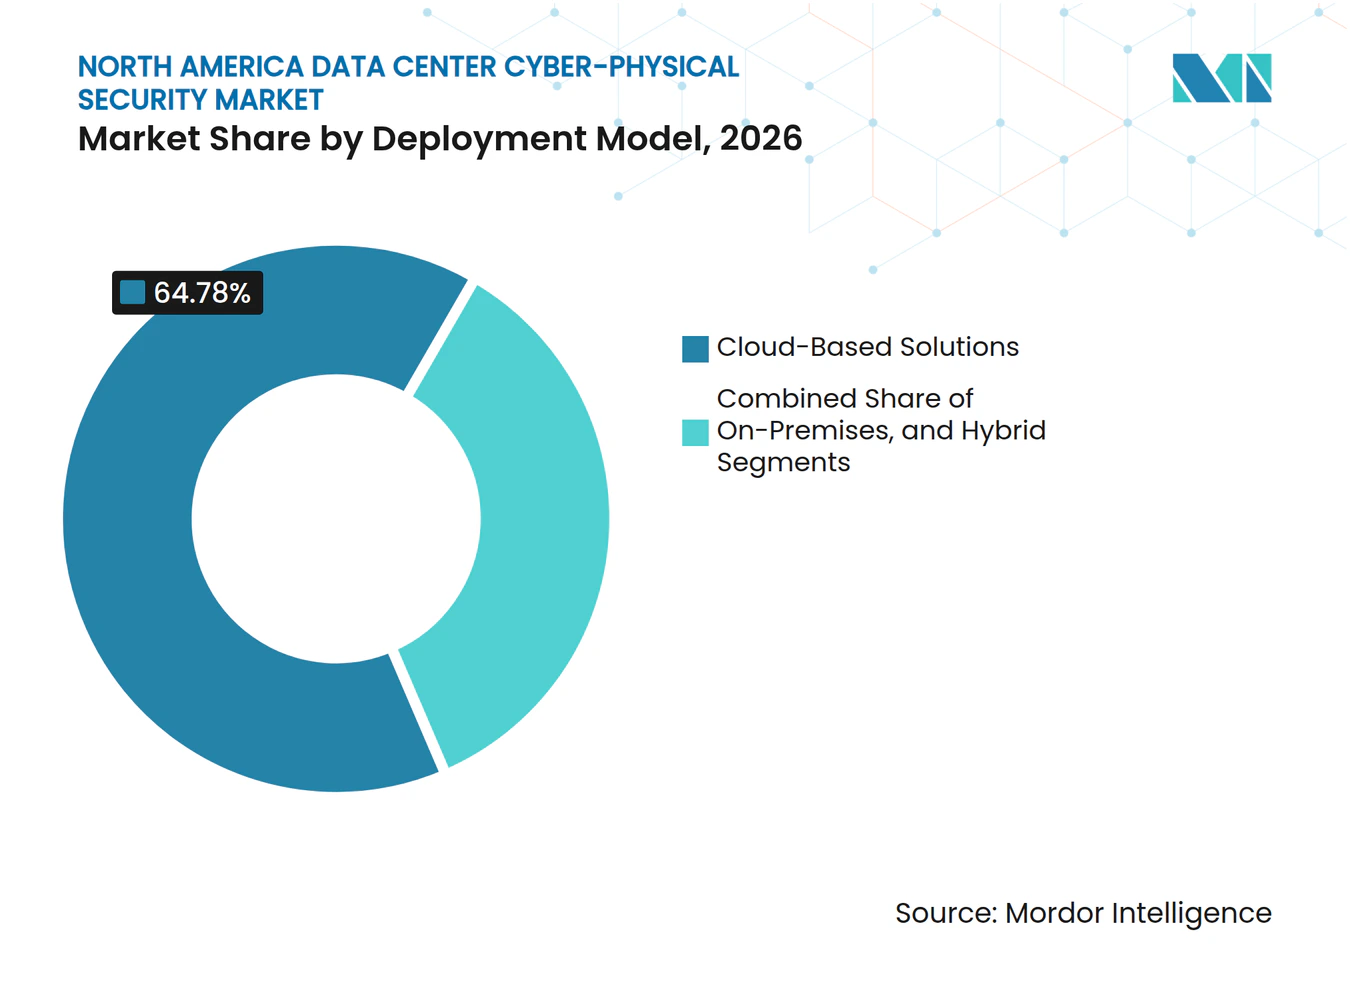
Las Soluciones Basadas en la Nube Tienen la Mayor ParticipaciónLas soluciones basadas en la nube representaron el 64,78% de los ingresos en 2026 y se proyecta que se expandan a un CAGR del 15,39% hasta 2032. Su gran participación refleja la preferencia de los operadores de hiperescala y colocación por herramientas de seguridad definidas por software y gestionadas de forma centralizada. Las plataformas en la nube pueden distribuir cambios de políticas, inteligencia de amenazas y actualizaciones de firmware en todos los sitios sin necesidad de que el personal viaje a cada ubicación. Esto es especialmente útil a medida que las instalaciones de centros de datos se extienden hacia ubicaciones de borde. El tamaño del mercado de seguridad ciberfísica de centros de datos de América del Norte para las soluciones basadas en la nube se beneficia de esta capacidad de gestionar operaciones dispersas de manera consistente.
Palo Alto Networks y Arista Networks ampliaron su asociación de confianza cero en noviembre de 2025 para combinar la gestión de políticas con la inspección a velocidad de hardware en las estructuras de centros de datos. Los sistemas locales siguen siendo relevantes para los operadores vinculados al gobierno y los regulados que requieren control local o gestión con aislamiento de red. Están surgiendo diseños híbridos en los que los operadores retienen los registros confidenciales localmente mientras utilizan análisis e inteligencia entregados en la nube. En el mercado de seguridad ciberfísica de centros de datos de América del Norte, mantener políticas consistentes entre sistemas en la nube y locales puede aumentar los costos de integración. Las configuraciones incorrectas híbridas también pueden crear brechas de seguridad difíciles de identificar y corregir.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Servicio:
La Integración de Sistemas Lidera Mientras los Servicios de Cumplimiento se AceleranLos Servicios de Integración de Sistemas e Implementación representaron el 26,54% de los ingresos por servicios en 2026. La nueva construcción de hiperescala y colocación requiere que los proveedores conecten hardware, herramientas de ciberseguridad y sistemas de gestión de edificios desde el principio. Los integradores que pueden unir paneles de acceso, cámaras, sensores y plataformas cibernéticas pueden cobrar tarifas de proyecto premium. La escasez de especialistas con experiencia tanto en instalaciones como en ciberseguridad refuerza la demanda de estos servicios. Este trabajo es particularmente importante donde los operadores están reemplazando una combinación de sistemas heredados.
Se proyecta que los Servicios de Auditoría de Seguridad y Cumplimiento Normativo se expandan a un CAGR del 16,59% hasta 2032. La mayor atención a la documentación de tecnología operativa, la evaluación de vulnerabilidades y los informes de incidentes respalda esta categoría de servicios. Los Servicios de Monitoreo y Detección Gestionados también están ganando importancia entre los operadores que no pueden dotar de personal a un centro de operaciones disponible las 24 horas del día, los 7 días de la semana. Los servicios de Evaluación de Riesgos Ciberfísicos se utilizan cuando los aseguradores e inversores institucionales solicitan información de riesgo documentada antes de suscribir o financiar instalaciones. Esta combinación de servicios permite que el mercado de seguridad ciberfísica de centros de datos de América del Norte aborde tanto la supervisión rutinaria como las necesidades complejas de recuperación tras una intrusión.
Por Tamaño de Centro de Datos:
Las Instalaciones de Hiperescala Lideran en Participación y CrecimientoLos centros de datos de hiperescala representaron el 43,21% de los ingresos en 2026 y se proyecta que crezcan a un CAGR del 18,27% hasta 2032. Su escala crea necesidades de seguridad que crecen más rápido que su huella física porque cada campus tiene múltiples zonas, niveles de acceso y sistemas operativos. Un solo campus puede cubrir cientos de acres y contener infraestructura valorada en decenas de miles de millones de dólares. Esto hace que la gobernanza de acceso, el monitoreo ambiental y la segmentación de redes sean fundamentales para las operaciones de las instalaciones. Los proyectos de hiperescala constituyen, por tanto, la fuente más sólida de nueva demanda de diseño de seguridad integrada.
La asociación de octubre de 2025 de Macquarie Asset Management con Applied Digital incluyó hasta 5 mil millones de USD para el desarrollo de computación de alto rendimiento, incluido el campus Polaris Forge 1 de 400 MW planificado en Dakota del Norte. Las grandes instalaciones continúan atrayendo gasto a medida que las empresas trasladan cargas de trabajo desde entornos locales a sitios de colocación con certificaciones establecidas. Los operadores de tamaño mediano están adoptando seguridad gestionada en la nube para reducir la carga de mantener productos separados en múltiples ubicaciones. Las instalaciones pequeñas y los sitios de borde siguen siendo menores en valor, pero son estratégicamente importantes porque están ampliamente distribuidos y a menudo tienen personal limitado en el sitio. Esta variedad de requisitos amplía el mercado de seguridad ciberfísica de centros de datos de América del Norte más allá de su base de hiperescala.
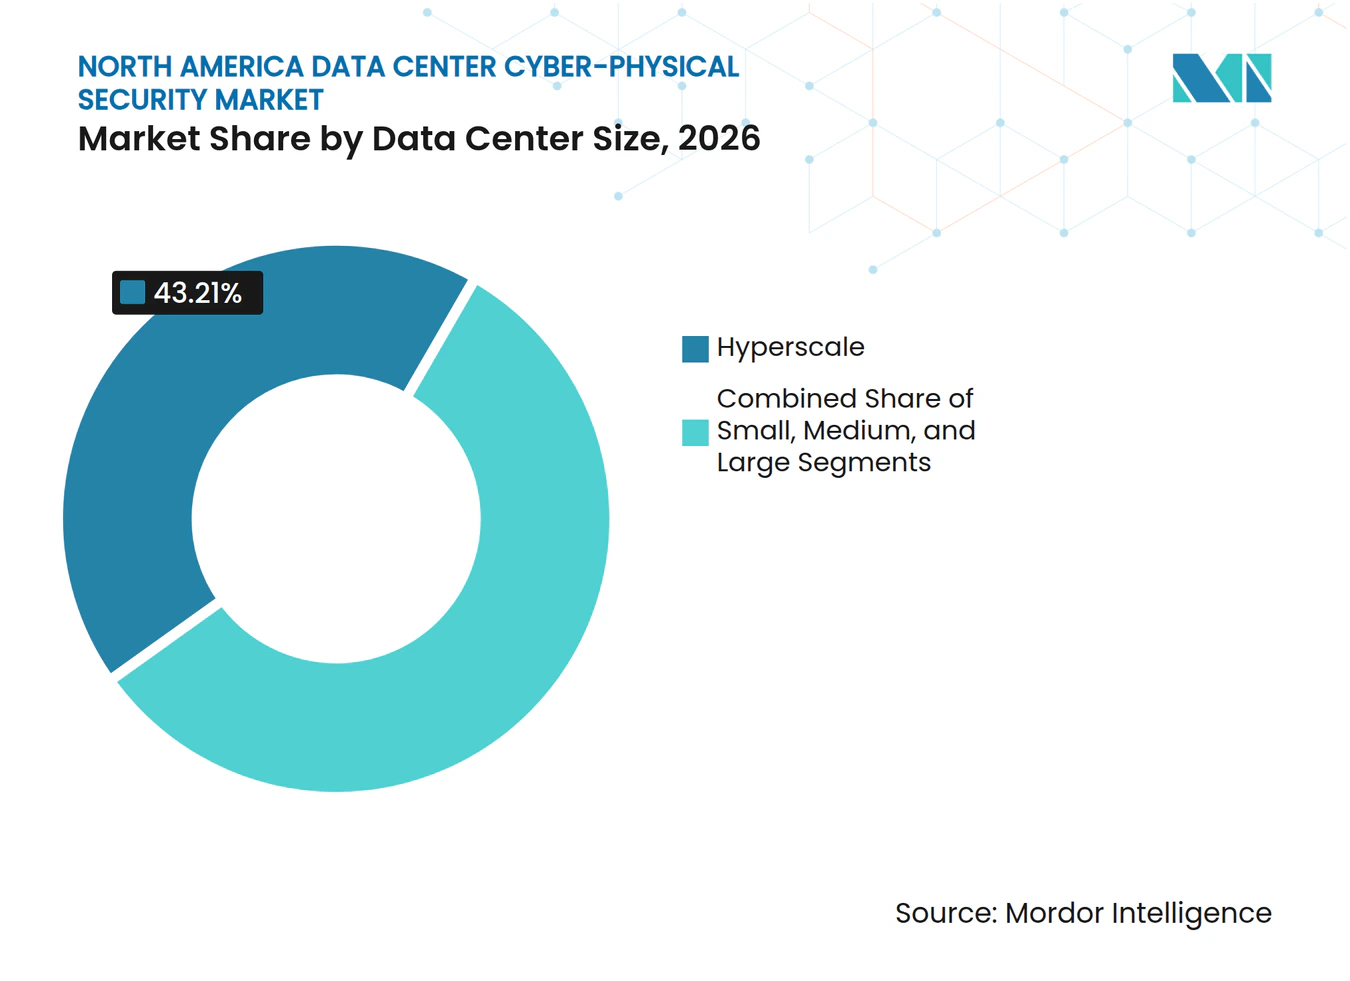
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Centro de Datos:
Los Proveedores de Servicios en la Nube Lideran Mientras las Empresas y el Borde se Expanden más RápidoLos Proveedores de Servicios en la Nube representaron el 41,64% de los ingresos en 2026. Estos operadores respaldan compromisos contractuales de tiempo de actividad y gestionan grandes volúmenes de datos de clientes, lo que hace de la seguridad integrada un requisito operativo central. Comúnmente utilizan centros de operaciones de seguridad dedicados, acceso biométrico, controles anti-tailgating y monitoreo ambiental continuo. Sus estándares de adquisición están influyendo cada vez más en las instalaciones de colocación y empresariales. Cisco anunció 4 centros de datos de Acceso Seguro en San José, Los Ángeles, Miami y Reston en septiembre de 2025, utilizando su arquitectura Edge v2.
Se proyecta que los tipos de centros de datos Empresariales y de Borde se expandan a un CAGR del 17,38% hasta 2032. La computación distribuida y sensible a la latencia está colocando más capacidad cerca de los usuarios finales y las operaciones conectadas. Los sitios de borde suelen ser más pequeños y tienen menos personal de seguridad en el sitio, incluso cuando manejan cargas de trabajo sensibles. MEXDC reportó expansión de borde en Monterrey para atender aplicaciones de IoT y automatización industrial. Los proveedores de colocación continúan invirtiendo porque su modelo de múltiples inquilinos requiere una cuidadosa segregación del acceso físico y lógico entre clientes. Esta huella en expansión ofrece al mercado de seguridad ciberfísica de centros de datos de América del Norte condiciones operativas más diversas que proteger.
Análisis Geográfico
Estados Unidos representó el 78,53% de la participación del mercado de seguridad ciberfísica de centros de datos de América del Norte en 2026. Su posición refleja la concentración de capacidad de hiperescala y colocación en el norte de Virginia, Silicon Valley y Dallas-Fort Worth. La Sociedad Americana para la Seguridad Industrial reportó que el país tenía más de 4.000 centros de datos en septiembre de 2025. Los operadores enfrentan requisitos de seguridad derivados de las orientaciones de la Agencia de Seguridad de Infraestructura y Ciberseguridad y las expectativas del marco NERC CIP. Zscaler reportó que las organizaciones estadounidenses representaron el 50% de los ataques de ransomware globales en su análisis más reciente.
El Proyecto Stargate respalda la inversión a largo plazo en capacidad de inteligencia artificial en Estados Unidos a través de sitios anunciados en Texas, Nuevo México y el Medio Oeste. Se proyecta que México se expanda a un CAGR del 16,93% hasta 2032, respaldado por una transición hacia un centro de datos regional. Querétaro tenía 181 MW de capacidad activa y 1.192 MW de proyectos adicionales anunciados hasta 2031, según informes de octubre de 2026. En junio de 2026, el gobierno mexicano estableció un objetivo de inversión nacional en centros de datos de 82,5 mil millones de USD hasta 2031. Esta cartera de inversiones amplía el mercado de seguridad ciberfísica de centros de datos de América del Norte más allá de su base establecida en Estados Unidos. CloudHQ anunció un compromiso de 4,8 mil millones de USD en septiembre de 2025 para desarrollar 6 centros de datos en Querétaro.
Canadá se distingue por la demanda de soberanía de datos, que está orientando las adquisiciones y el desarrollo de capacidad nacional. CIRA reportó que el 69% de las organizaciones canadienses identificaron la soberanía de datos como su principal criterio de selección en ciberseguridad en 2025, en comparación con el 60% en 2024. Microsoft anunció 19 mil millones de CAD (14 mil millones de USD) en inversión entre 2023 y 2027 en diciembre de 2025, con nueva capacidad programada para entrar en funcionamiento en la segunda mitad de 2026. La empresa también lanzó un Centro de Inteligencia de Amenazas en Ottawa. Vantage Data Centers se comprometió con 500 millones de CAD (~350 millones de USD) en febrero de 2025 para su expansión en Quebec, incluida una instalación QC24 de 32 MW y una capacidad total del campus de 86 MW.
Panorama Competitivo
Concentración del Mercado
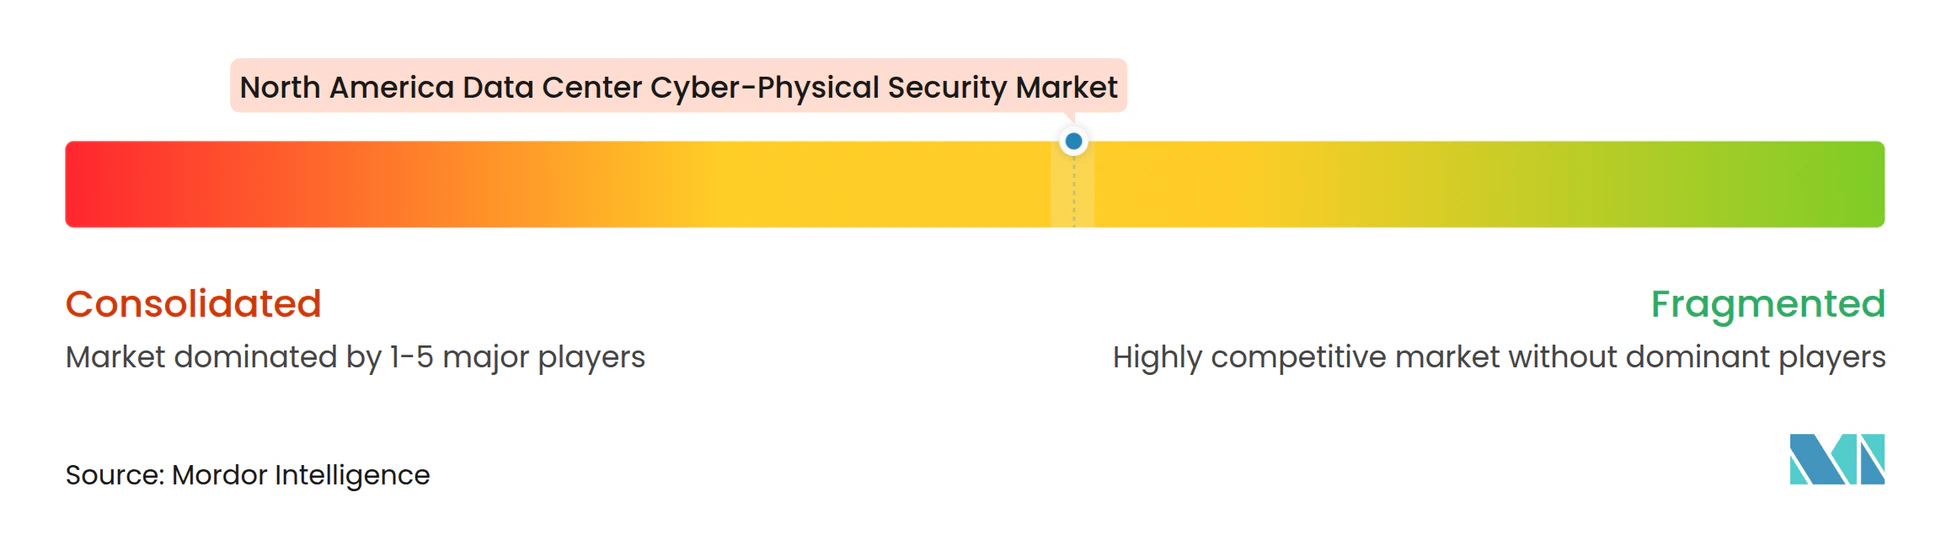
El mercado de seguridad ciberfísica de centros de datos de América del Norte está moderadamente fragmentado, con Johnson Controls International, Honeywell International, Cisco Systems y Palo Alto Networks entre los proveedores establecidos. Estas empresas se benefician de su capacidad para combinar sistemas de seguridad física con seguridad de redes y tecnología operativa. La consolidación de plataformas es central para la competencia porque los clientes desean menos interfaces para el control de acceso, video, sistemas de edificios e inteligencia de amenazas. Cisco lanzó la serie de Conmutadores Inteligentes N9300 en febrero de 2025, integrando el procesamiento Hypershield en el silicio de conmutación a través de unidades de procesamiento de datos AMD Pensando, reduciendo la dependencia de dispositivos de seguridad separados para la conectividad y aplicación de redes.
Johnson Controls ha continuado una estrategia de plataforma liderada por software a través de lanzamientos que incluyen C-CURE IQ 3.20 y exacqVision 26.2 en 2026. Estos lanzamientos unieron video, acceso, gestión de incidentes y análisis en flujos de trabajo basados en navegador. Palo Alto Networks y Arista Networks ampliaron su asociación en noviembre de 2025 para habilitar la cuarentena de cargas de trabajo activada por amenazas a velocidad de línea de hardware. El enfoque representa la dirección del diseño de respuesta integrada de alto nivel para grandes instalaciones. Los proveedores que pueden proporcionar alineación documentada con el cumplimiento normativo también tienen una ventaja en proyectos de centros de datos regulados.
Brivo Systems compite en control de acceso nativo en la nube donde los operadores prefieren la gestión independiente del hardware. Genetec y Milestone Systems mantienen posiciones en gestión de video al admitir arquitecturas abiertas e integración de dispositivos de terceros. Convergint Technologies se beneficia de registros de auditoría certificados y conocimiento regulatorio en proyectos sujetos a las expectativas de SOC 2 Tipo II, ISO/IEC 27001 y NERC CIP. La oportunidad restante radica en hacer que la cuarentena automatizada y coordinada esté disponible para los operadores del mercado medio, no solo para las grandes empresas. Es probable que el mercado de seguridad ciberfísica de centros de datos de América del Norte continúe favoreciendo a los proveedores que puedan reducir la complejidad sin obligar a los clientes a ecosistemas de productos aislados. Puntuación de concentración del mercado: 5 sobre 10, lo que refleja una concentración moderada entre los proveedores de plataformas establecidos, mientras que la información disponible no reporta participaciones combinadas para las empresas líderes.
Líderes de la Industria de Seguridad Ciberfísica de Centros de Datos de América del Norte
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Cisco Systems, Inc.
-
Schneider Electric SE
-
Siemens AG
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad Ciberfísica de Centros de Datos de América del Norte Empresas cubiertas en este informe
- Johnson Controls International plc
- Honeywell International Inc.
- Cisco Systems, Inc.
- Schneider Electric SE
- Siemens AG
- ABB Ltd.
- Axis Communications AB
- Robert Bosch GmbH
- Genetec Inc.
- Motorola Solutions, Inc.
- International Business Machines Corporation
- Microsoft Corporation
- Amazon Web Services, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Hewlett Packard Enterprise Company
- Trend Micro Incorporated
- SentinelOne, Inc.
- Securitas Technology AB
- Brivo Systems, LLC
- ASSA ABLOY AB
- Senstar Corporation
- Milestone Systems A/S
- Convergint Technologies LLC
Desarrollos recientes de la industria en Mercado de Seguridad Ciberfísica de Centros de Datos de América del Norte
- Septiembre de 2026: Johnson Controls lanzó C-CURE IQ 3.20, exacqVision 26.2 y Proactive Video Solutions en GSX 2026, combinando análisis de video impulsado por inteligencia artificial, monitoreo gestionado centralizado y un panel unificado para operaciones de seguridad físico-cibernéticas. El lanzamiento apunta a la demanda de los operadores de inteligencia de incidentes integrada que reduce la carga de trabajo de los analistas y acelera los ciclos de detección a respuesta.
- Septiembre de 2026: TEPCO Power Grid implementó Genetec Security Center para unificar las operaciones de seguridad en su red de infraestructura crítica, centralizando la gestión de más de 30.000 cámaras y estableciendo una plataforma escalable que respalda la futura transformación digital en toda la red de TEPCO. Esta implementación señala la creciente adopción de plataformas de seguridad física unificadas en infraestructura crítica adyacente a la energía con paralelismos operativos con los grandes campus de centros de datos.
- Junio de 2026: El gobierno federal de México estableció un objetivo de inversión nacional en centros de datos de 82,5 mil millones de USD hasta 2031, señalando una cartera sostenida de construcción de instalaciones de hiperescala y colocación en Querétaro, Ciudad de México y Nuevo León. Cada nueva instalación que entra en construcción representa una oportunidad discreta de adquisición de infraestructura de seguridad que requiere protección físico-cibernética integrada desde cero.
- Marzo de 2026: Johnson Controls presentó C-CURE IQ 3.2, actualizaciones del Panel IQ 5 y configuraciones de la plataforma de intrusión híbrida PowerSeries Neo 5 en ISC West 2026. El lanzamiento combina control de acceso, gestión de video y flujos de trabajo de incidentes en una interfaz unificada para entornos de misión crítica, incluidos los centros de datos.
Alcance del Informe del Mercado de Seguridad Ciberfísica de Centros de Datos de América del Norte
El mercado de seguridad ciberfísica de centros de datos de América del Norte abarca los ingresos provenientes de hardware, software, plataformas y servicios de seguridad ciberfísica implementados en centros de datos de Estados Unidos, Canadá y México. El mercado está impulsado por la expansión de campus de hiperescala, los estrictos requisitos de cumplimiento normativo, la adopción avanzada de centros de operaciones de seguridad y la creciente integración de la seguridad física con las operaciones de seguridad de TI y tecnología operativa.
El Informe del Mercado de Seguridad Ciberfísica de Centros de Datos de América del Norte está segmentado por Tipo de Solución (Plataformas de Seguridad Ciberfísica Unificada, Soluciones de Monitoreo de Dispositivos y Activos Conectados, Soluciones de Correlación de Información de Seguridad y Eventos, Soluciones de Seguridad de Redes y Tecnología Operativa, Soluciones de Gestión de Identidades y Accesos, y Servicios de Integración y Respuesta a Incidentes), Capa de Seguridad (Sistemas de Control de Acceso Físico, Sistemas de Videovigilancia, Sistemas de Gestión de Edificios y Control de Instalaciones, Sistemas de Monitoreo Ambiental e Infraestructura, y Plataformas Integradas de Operaciones de Seguridad), Modelo de Implementación (Soluciones Locales, Soluciones Basadas en la Nube y Soluciones Híbridas), Tipo de Servicio (Evaluación de Riesgos Ciberfísicos, Integración de Sistemas e Implementación, Monitoreo y Detección Gestionados, Respuesta a Incidentes y Recuperación, y Servicios de Auditoría de Seguridad y Cumplimiento Normativo), Tamaño del Centro de Datos (Pequeño, Mediano, Grande e Hiperescala), Tipo de Centro de Datos (Colocación, Proveedores de Servicios en la Nube y Empresarial / Borde) y País (Estados Unidos, Canadá y México). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Plataformas de Seguridad Ciberfísica Unificada |
| Soluciones de Monitoreo de Dispositivos y Activos Conectados |
| Soluciones de Correlación de Información de Seguridad y Eventos |
| Soluciones de Seguridad de Redes y Tecnología Operativa |
| Soluciones de Gestión de Identidades y Accesos |
| Servicios de Integración y Respuesta a Incidentes |
| Sistemas de Control de Acceso Físico |
| Sistemas de Videovigilancia |
| Sistemas de Gestión de Edificios y Control de Instalaciones |
| Sistemas de Monitoreo Ambiental e Infraestructura |
| Plataformas Integradas de Operaciones de Seguridad |
| Soluciones Locales |
| Soluciones Basadas en la Nube |
| Soluciones Híbridas |
| Evaluación de Riesgos Ciberfísicos |
| Integración de Sistemas e Implementación |
| Monitoreo y Detección Gestionados |
| Respuesta a Incidentes y Recuperación |
| Servicios de Auditoría de Seguridad y Cumplimiento Normativo |
| Pequeño |
| Mediano |
| Grande |
| Hiperescala |
| Colocación |
| Proveedores de Servicios en la Nube |
| Empresarial / Borde |
| Estados Unidos |
| Canadá |
| México |
| Por Tipo de Solución | Plataformas de Seguridad Ciberfísica Unificada |
| Soluciones de Monitoreo de Dispositivos y Activos Conectados | |
| Soluciones de Correlación de Información de Seguridad y Eventos | |
| Soluciones de Seguridad de Redes y Tecnología Operativa | |
| Soluciones de Gestión de Identidades y Accesos | |
| Servicios de Integración y Respuesta a Incidentes | |
| Por Capa de Seguridad | Sistemas de Control de Acceso Físico |
| Sistemas de Videovigilancia | |
| Sistemas de Gestión de Edificios y Control de Instalaciones | |
| Sistemas de Monitoreo Ambiental e Infraestructura | |
| Plataformas Integradas de Operaciones de Seguridad | |
| Por Modelo de Implementación | Soluciones Locales |
| Soluciones Basadas en la Nube | |
| Soluciones Híbridas | |
| Por Tipo de Servicio | Evaluación de Riesgos Ciberfísicos |
| Integración de Sistemas e Implementación | |
| Monitoreo y Detección Gestionados | |
| Respuesta a Incidentes y Recuperación | |
| Servicios de Auditoría de Seguridad y Cumplimiento Normativo | |
| Por Tamaño de Centro de Datos | Pequeño |
| Mediano | |
| Grande | |
| Hiperescala | |
| Por Tipo de Centro de Datos | Colocación |
| Proveedores de Servicios en la Nube | |
| Empresarial / Borde | |
| Por País | Estados Unidos |
| Canadá | |
| México |
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad ciberfísica de centros de datos de América del Norte?
Se espera que el tamaño del mercado de seguridad ciberfísica de centros de datos de América del Norte aumente de 1,02 mil millones de USD en 2026 a 1,17 mil millones de USD en 2027 y alcance los 2,28 mil millones de USD para 2032, creciendo a un CAGR del 14,27% durante 2027-2032.
¿Qué modelo de implementación lidera la adopción de seguridad ciberfísica en centros de datos de América del Norte?
Las soluciones basadas en la nube lideran con una participación en ingresos del 64,78% en 2026 y se proyecta que se expandan a un CAGR del 15,39% hasta 2032. Respaldan actualizaciones de políticas gestionadas de forma centralizada e inteligencia de amenazas en sitios distribuidos sin intervención regular en el sitio.
¿Por qué son importantes los centros de datos de hiperescala para la demanda de seguridad ciberfísica?
Las instalaciones de hiperescala representan el 43,21% de los ingresos de 2026 y se proyecta que se expandan a un CAGR del 18,27% porque sus sitios más grandes requieren protección física y digital por capas. Múltiples zonas de acceso, controles de instalaciones complejos y activos informáticos de alto valor aumentan la necesidad de sistemas integrados.
¿Qué categoría de solución de seguridad tiene la mayor participación?
Las Soluciones de Seguridad de Redes y Tecnología Operativa tienen una participación en ingresos del 29,72% en 2026, respaldadas por la necesidad de proteger los sistemas de refrigeración, energía y edificios conectados. La categoría aborda los activos operativos que pueden convertirse en vías de acceso a la infraestructura de servidores cuando los controles son débiles.
¿Qué está impulsando la demanda en México?
Se proyecta que México se expanda a un CAGR del 16,93% hasta 2032, respaldado por nuevas inversiones y construcción de centros de datos en Querétaro, Ciudad de México y Nuevo León. Los nuevos proyectos de hiperescala y colocación requieren control de acceso físico, videovigilancia, monitoreo ambiental y capacidades de operaciones de seguridad.
¿Cómo compiten los proveedores en seguridad ciberfísica para centros de datos?
Los proveedores están combinando control de acceso, gestión de video, monitoreo ambiental y protección de redes en sistemas unificados para reducir la complejidad operativa. También están utilizando la entrega en la nube, la integración abierta y las capacidades de respuesta automatizada para abordar los diferentes requisitos de los operadores, incluida la necesidad de una mayor consistencia de políticas en instalaciones distribuidas, de múltiples inquilinos y de alta disponibilidad a lo largo de todo el ciclo de vida del centro de datos.