
Tamaño y Participación del Mercado de Servicios Gestionados de Seguridad DNS
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 4.39 Mil millones de dólares |
| Tamaño del Mercado (2032) | 8.76 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.82 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Seguridad DNS por Mordor Intelligence
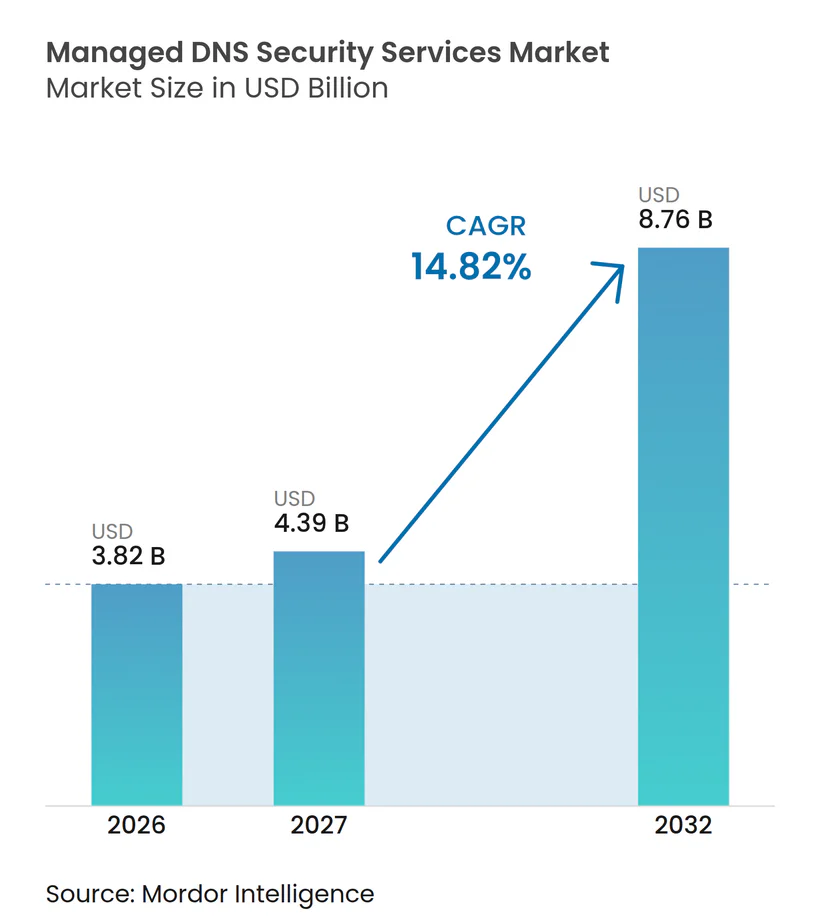
Se proyecta que el tamaño del mercado de servicios gestionados de seguridad DNS se expanda desde 3,82 mil millones de USD en 2026 y 4,39 mil millones de USD en 2027 hasta 8,76 mil millones de USD para 2032, registrando un CAGR del 14,82% entre 2027 y 2032. El mercado de servicios gestionados de seguridad DNS está evolucionando más allá de la resolución rutinaria de nombres, ya que las organizaciones utilizan cada vez más el DNS para controles de seguridad, gestión del tráfico y cumplimiento normativo. Las implementaciones en la nube e híbridas amplían la superficie de ataque, mientras que los incidentes de DNS pueden interrumpir aplicaciones, transacciones y el acceso de los clientes. El impacto financiero de los incidentes relacionados con el DNS y la necesidad de cumplir con las obligaciones de residencia de datos están haciendo que los servicios gestionados sean más relevantes para la planificación del riesgo empresarial. Los proveedores están respondiendo combinando la protección DNS con plataformas en la nube, redes de distribución de contenido, inteligencia de amenazas y herramientas de políticas automatizadas. Esto crea una oportunidad para los proveedores que pueden ofrecer cobertura global resiliente mientras cumplen con los requisitos locales de datos y cumplimiento normativo.
Conclusiones Clave del Informe
- Por modelo de implementación, los servicios basados en la nube representaron el 64,72% de la participación del mercado de servicios gestionados de seguridad DNS en 2026 y se proyecta que se expandan a un CAGR del 15,24% hasta 2032.
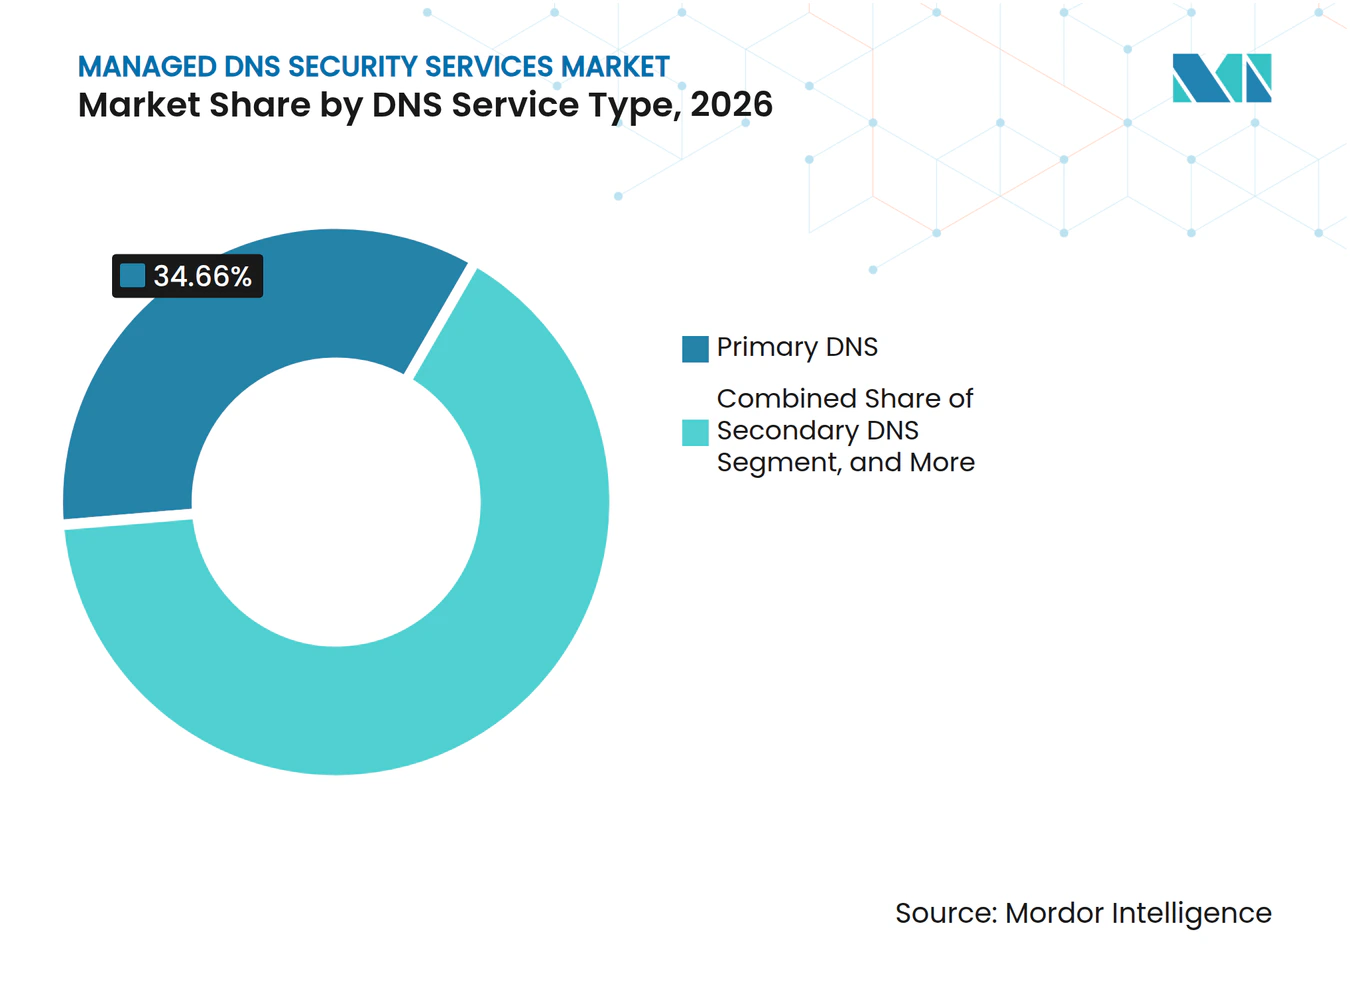
- Por tipo de servicio DNS, el DNS primario representó el 34,66% de los ingresos en 2026, mientras que se proyecta que el DNS secundario se expanda a un CAGR del 15,16% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 74,33% de los ingresos en 2026, mientras que se proyecta que las PyMEs se expandan a un CAGR del 15,18% hasta 2032.
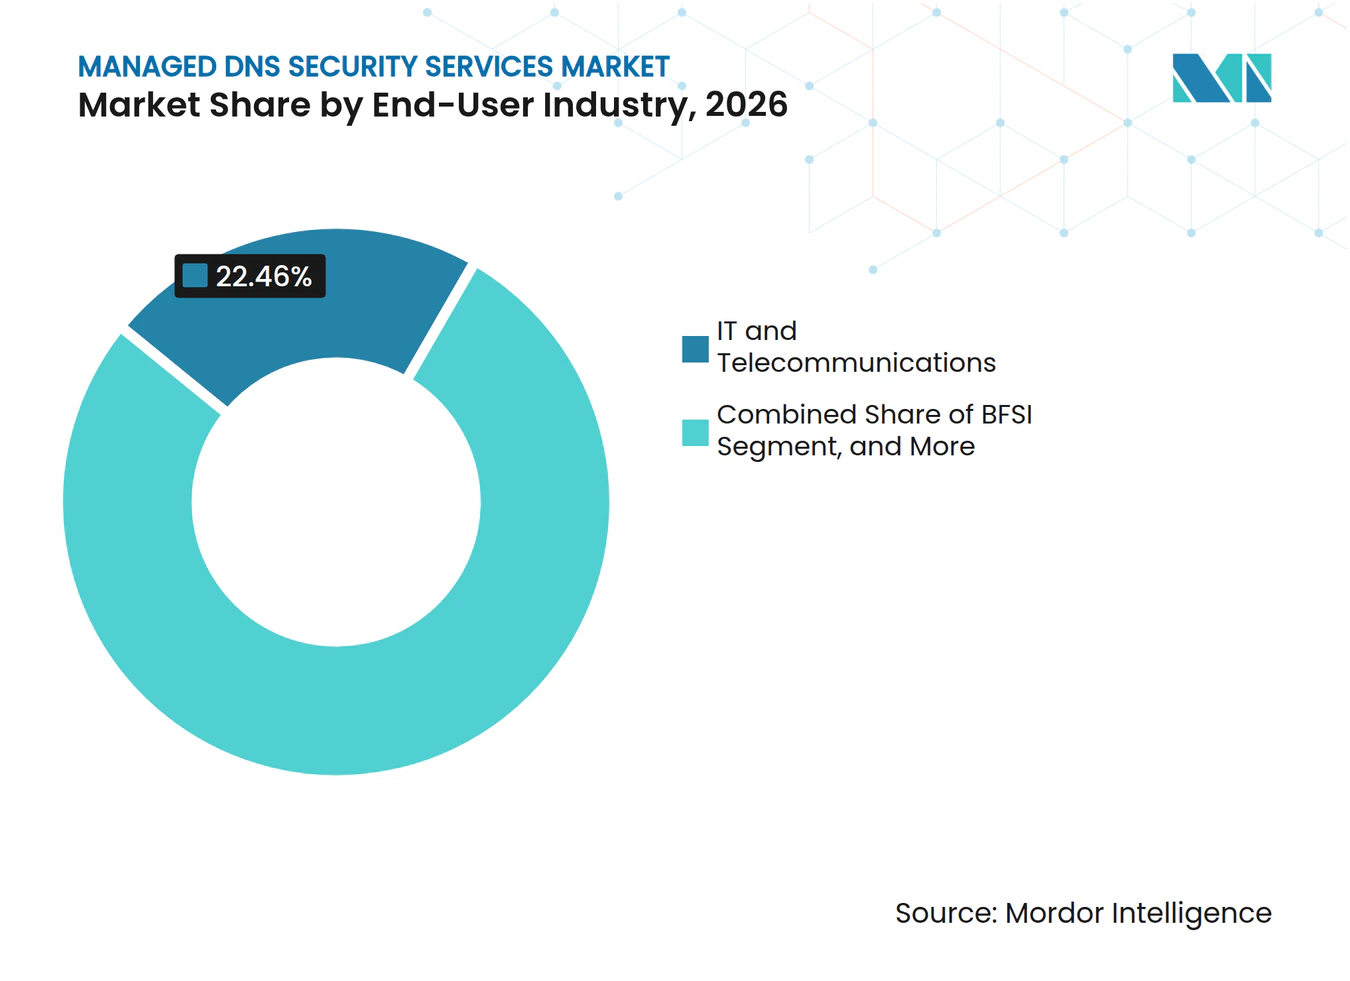
- Por industria de usuario final, TI y telecomunicaciones representaron el 22,46% de los ingresos en 2026, mientras que se proyecta que BFSI se expanda a un CAGR del 15,29% hasta 2032.
- Por aplicación, las aplicaciones en la nube y SaaS representaron el 28,71% de los ingresos en 2026, mientras que se proyecta que las aplicaciones IoT se expandan a un CAGR del 15,22% hasta 2032.
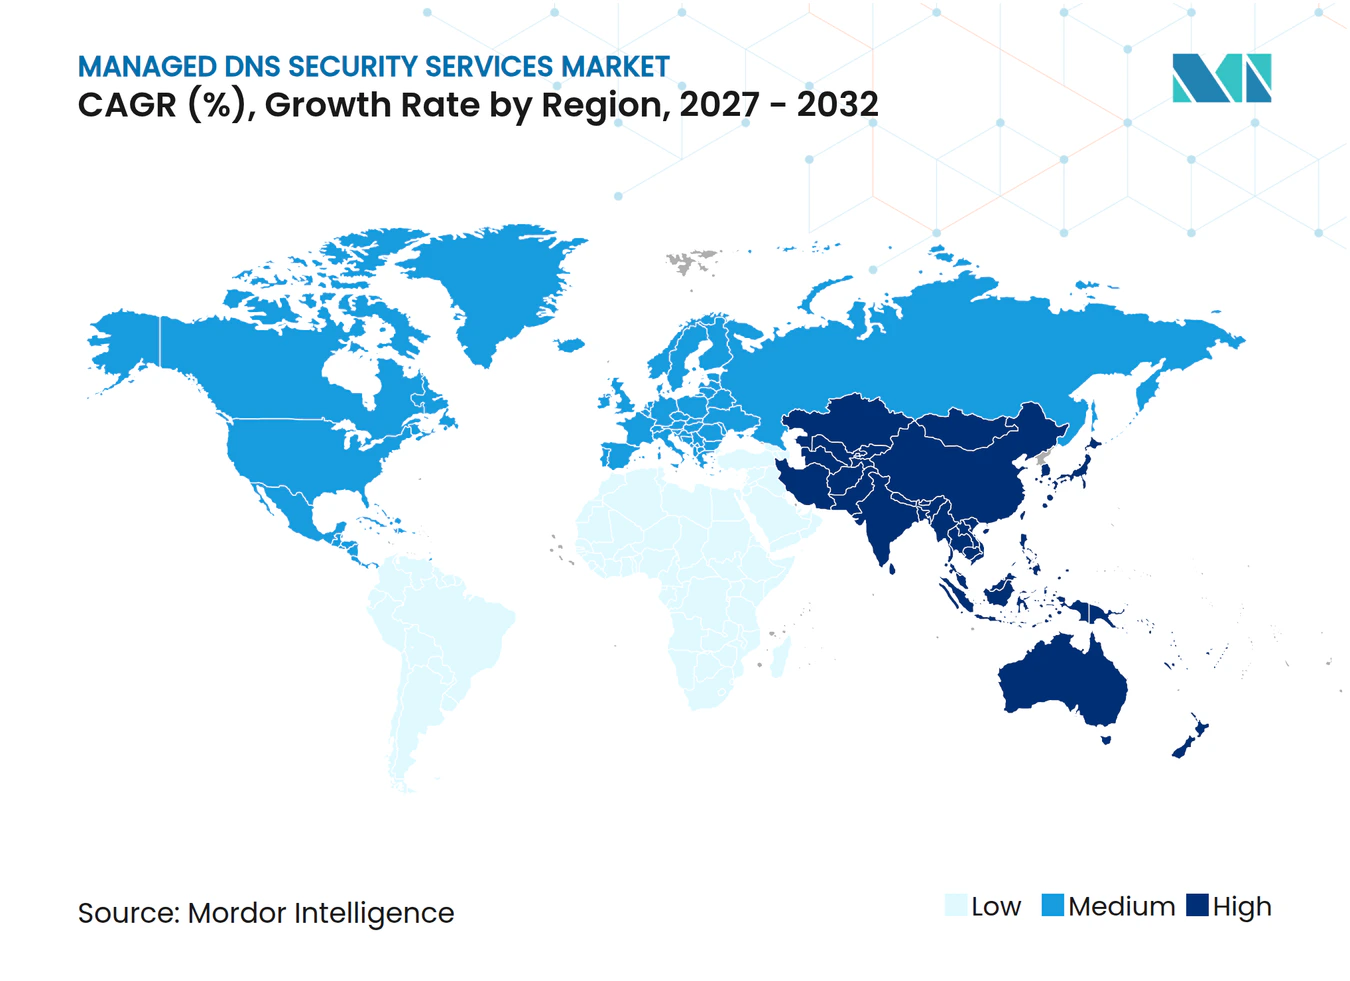
- Por geografía, América del Norte representó el 41,88% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 15,49% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Ciberataques Basados en DNS y Exposición a DDoS | +4.2% | Global, concentrado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Proliferación de Aplicaciones Nativas en la Nube | +3.5% | América del Norte y Asia-Pacífico como núcleo, con expansión hacia Europa | Corto plazo (≤ 2 años) |
| Expansión de Consultas IoT y 5G | +2.8% | Asia-Pacífico como núcleo, China, India y Corea del Sur, con expansión hacia América del Norte | Mediano plazo (2-4 años) |
| Adopción de CDN y Multi-CDN | +1.9% | Global, más fuerte en América del Norte y Europa | Mediano plazo (2-4 años) |
| Automatización de Políticas DNS Mediante Infraestructura como Código | +1.4% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Requisitos de Residencia de Datos y Nodos DNS Localizados | +0.8% | UE, China, India y América del Sur | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ciberataques Basados en DNS y Exposición a DDoS
La infraestructura DNS estuvo involucrada en el 95% de los incidentes de seguridad organizacional durante los 12 meses anteriores en una encuesta a 218 responsables sénior de decisiones de seguridad en América del Norte y Europa. EfficientIP informó que las señales de amenazas totales aumentaron un 24% entre el segundo semestre de 2025 y el primer semestre de 2026 tras analizar más de 150 mil millones de transacciones DNS diarias. El malware se convirtió en la categoría líder, ya que la actividad maliciosa diaria se cuadruplicó entre enero y abril de 2026. La actividad de algoritmos de generación de dominios puede aparecer semanas antes de que aumente la actividad de malware, lo que da a las organizaciones con visibilidad DNS gestionada tiempo para identificar la infraestructura de campaña. Las instituciones financieras enfrentaron un aumento del 272% en los ataques de inundación de consultas DNS durante 2025, y el costo promedio por incidente fue de 1,1 millones de USD, lo que convierte la seguridad DNS en un asunto de adquisición para la alta dirección.[1]
Proliferación de Aplicaciones Nativas en la Nube
Las aplicaciones en contenedores y de microservicios aumentan la dependencia del DNS porque las llamadas entre servicios requieren resolución de nombres. Infoblox encontró que el 25,1% de 100,8 millones de dominios recién observados eran maliciosos o sospechosos en su análisis de 2025 de más de 70 mil millones de consultas diarias. Los ciclos de implementación frecuentes también pueden dejar registros CNAME colgantes después de que los servicios cambian o se eliminan. Infoblox identificó registros colgantes en 31 de casi 40 organizaciones de acceso anticipado, y casi un tercio eran fáciles o triviales de explotar para phishing y robo de credenciales.[2] Las directrices de la Agencia de Seguridad Nacional y la Agencia de Seguridad de Infraestructura y Ciberseguridad favorecen los resolvedores empresariales que admiten DNS sobre HTTPS o DNS sobre TLS, lo que aumenta la relevancia de los proveedores con infraestructura de resolvedores cifrados. Los requisitos de ISO/IEC 27001 también sitúan los controles DNS dentro de los programas de gobernanza en la nube. Estas condiciones trasladan las decisiones del mercado de servicios gestionados de seguridad DNS desde las operaciones de red hacia el liderazgo de seguridad empresarial.
Expansión de Consultas IoT y 5G
Los dispositivos IoT pueden generar una alta demanda en los resolvedores DNS porque algunos dispositivos solicitan repetidamente los mismos dominios en lugar de seguir los valores de tiempo de vida. Las comunicaciones de tipo máquina masiva de 5G también necesitan una resolución DNS rápida, lo que respalda la demanda de nodos basados en el borde y redes anycast distribuidas. La investigación presentada en RIPE 90 en 2025 encontró que ninguno de los dispositivos IoT probados utilizaba DNSSEC o DNS cifrado. Esto deja a las flotas de dispositivos IoT expuestas a envenenamiento de caché y manipulación, que las capas de seguridad DNS gestionadas pueden ayudar a detectar o bloquear. China tiene más de 500 ciudades piloto inteligentes designadas, mientras que la infraestructura de pagos digitales de India necesita servicios nacionales confiables y manejo de datos. El efecto combinado hace que la protección DNS sea cada vez más relevante para las operaciones de manufactura, logística y servicios públicos en el mercado de servicios gestionados de seguridad DNS.
Adopción de CDN y Multi-CDN
El DNS guía la decisión de enrutamiento en un diseño multi-CDN porque determina qué red de borde recibe una solicitud. El uso de CDN alcanzó el 71% entre los 1.000 principales sitios web en 2025, y las respuestas DNS entregadas por CDN fueron 2,5 veces más rápidas que las respuestas del servidor de origen en conexiones de escritorio.[3] Las organizaciones que utilizan varios proveedores de CDN necesitan políticas de tráfico, medición de usuarios reales, verificaciones de estado y procesos de conmutación por error que las ofertas básicas de DNS no proporcionan. Los entornos multi-CDN, por tanto, aumentan el valor de los servicios DNS gestionados que integran el enrutamiento y la monitorización en una sola capa de políticas. Los servicios de transmisión y las plataformas de transacciones financieras tienen razones sólidas para mantener las aplicaciones disponibles durante fallos de red. Los proveedores que combinan la dirección del tráfico con inteligencia de amenazas pueden desempeñar un papel más amplio que un contrato independiente de CDN.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Persistencia del DNS Local Heredado | -1.8% | Global, más fuerte en los sectores gubernamental y BFSI | Largo plazo (≥ 4 años) |
| Sensibilidad al Costo de las PyMEs en Mercados Emergentes | -1.2% | América del Sur, Oriente Medio y África, y Sudeste Asiático | Mediano plazo (2-4 años) |
| Complejidad Operativa de IPv6 y Doble Pila | -0.7% | Asia-Pacífico como núcleo, con expansión hacia Europa | Mediano plazo (2-4 años) |
| Riesgo de Concentración entre Proveedores DNS Globales | -0.4% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Persistencia del DNS Local Heredado
Las instalaciones de BIND, Unbound y PowerDNS permanecen integradas en sectores regulados, donde la migración de DNS se considera un cambio de infraestructura de alto riesgo. Los responsables de decisiones de seguridad a menudo enfrentan desafíos para gestionar entornos DNS paralelos locales y en la nube. Las inversiones en hardware y las integraciones con reglas de firewall, zonas de Active Directory y flujos de trabajo de gestión de incidencias aumentan el costo de reemplazar estos sistemas. Los operadores gubernamentales y de infraestructura crítica de la UE deben equilibrar los requisitos de soberanía que favorecen el control local con los requisitos de resiliencia que respaldan la capacidad anycast gestionada. Esta dinámica sostiene los entornos híbridos y puede retrasar la adopción plena de los servicios gestionados. El impacto es más pronunciado donde los ciclos de adquisición y presupuesto abarcan varios años.
Sensibilidad al Costo de las PyMEs en Mercados Emergentes
Las pequeñas y medianas empresas en América del Sur, África subsahariana y el Sudeste Asiático a menudo operan con presupuestos de TI limitados, lo que puede restringir la adopción de servicios gestionados de seguridad DNS. Una encuesta de EfficientIP indica que los líderes de seguridad enfrentan desafíos para acceder a experiencia en detección de amenazas DNS, con esta brecha a menudo más pronunciada en las economías emergentes. Las suscripciones asequibles de DDoS como servicio han reducido la barrera para los ataques contra organizaciones más pequeñas. Los socios locales de TI también pueden carecer de ofertas de seguridad DNS gestionada en sus carteras de servicios. Los canales de proveedores de servicios gestionados pueden ayudar a abordar esta brecha, pero requieren herramientas multiinquilino y modelos de precios adecuados para clientes más pequeños. Sin opciones de DNS protector subsidiadas o freemium, la adopción por parte de las PyMEs puede seguir siendo limitada en las regiones de alto crecimiento.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Modelo de Implementación:
La Arquitectura en la Nube Lidera los Ingresos y el CrecimientoEl DNS gestionado basado en la nube representó el 64,72% de la participación del mercado de servicios gestionados de seguridad DNS en 2026 y se proyecta que se expanda a un CAGR del 15,24% hasta 2032. La entrega anycast otorga a los proveedores en la nube la capacidad de distribuir el tráfico, cambiar cargas de trabajo durante fallos y mitigar grandes eventos DDoS. Cloudflare opera en más de 335 ciudades en más de 120 países, lo que ilustra la escala geográfica disponible de una red distribuida en el mercado de servicios gestionados de seguridad DNS. La migración empresarial a la nube también favorece los servicios DNS que se conectan con flujos de trabajo de infraestructura como código. Infoblox lanzó un plugin proveedor de Terraform en abril de 2025 para automatizar el aprovisionamiento de registros DNS en sistemas locales y multi-nube desde un único flujo de trabajo.
AWS fortaleció el modelo en la nube en noviembre de 2025 con Route 53 Global Resolver y Accelerated Recovery, añadiendo conmutación por error automatizada, registro centralizado y gestión de tráfico entre nubes. Las implementaciones locales siguen siendo importantes donde el tráfico del resolvedor no puede cruzar fronteras nacionales, especialmente en China y en entornos de infraestructura crítica de la UE. Los sistemas híbridos continúan siendo compatibles con grandes organizaciones que gestionan infraestructura BIND heredada junto con cargas de trabajo nativas en la nube. Infoblox informó que su plataforma Universal DDI Management superó los 200 clientes empresariales en 2026 y amplió la gestión unificada a Cloudflare, Akamai, AWS, Azure y Google Cloud. Este enfoque permite a las organizaciones aplicar políticas coherentes mientras mueven cargas de trabajo por etapas, por lo que el mercado de servicios gestionados de seguridad DNS incluye tanto la conversión a la nube como las necesidades de administración híbrida a largo plazo.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Servicio DNS:
El DNS Secundario Respalda los Diseños de ResilienciaEl DNS primario representó el 34,66% de los ingresos en 2026, mientras que se proyecta que el DNS secundario se expanda a un CAGR del 15,16% hasta 2032. El DNS primario sigue siendo el servicio fundamental para los registros autoritativos y respalda la infraestructura DNS central de la mayoría de las empresas. El DNS secundario está ganando atención en el mercado de servicios gestionados de seguridad DNS a medida que las organizaciones buscan redundancia tras incidentes de disponibilidad y ataques volumétricos. El aumento del 24% en las señales de amenazas DNS entre el segundo semestre de 2025 y el primer semestre de 2026 refuerza la necesidad de distribuir los servicios autoritativos entre proveedores. Los diseños con múltiples proveedores pueden distribuir el tráfico de ataque y reducir la dependencia de un único servicio autoritativo.
Akamai añadió soporte multi-firmante de DNSSEC a Edge DNS en marzo de 2026, permitiendo que múltiples proveedores co-firmen zonas bajo el Modelo 2 del RFC 8901. Esto puede reducir una barrera operativa para la adopción del DNS secundario. El DNS dinámico también es relevante para las cargas de trabajo en la nube que necesitan cambios frecuentes de registros durante los ciclos de orquestación de contenedores. El DNS inverso respalda la autenticación de correo electrónico a través de configuraciones DMARC y SPF en entornos regulados, mientras que los programas de confianza cero añaden otra razón para un DNS autoritativo resiliente porque la microsegmentación depende de un descubrimiento de servicios estable. Estas necesidades convierten al DNS secundario en una adquisición de resiliencia y cumplimiento normativo, más que en un simple respaldo técnico.
Por Tamaño de Organización:
Los Ingresos Empresariales Permanecen Concentrados Mientras las PyMEs se ExpandenLas grandes empresas representaron el 74,33% de los ingresos en 2026, mientras que se proyecta que las PyMEs se expandan a un CAGR del 15,18% hasta 2032. Las grandes organizaciones tienen los recursos para gestionar grandes volúmenes de consultas DNS y son objetivos frecuentes de actividades de phishing y comando y control. Sus inversiones también reflejan el costo del tiempo de inactividad para las aplicaciones orientadas al cliente y las operaciones globales. El aviso de abril de 2025 liderado por la Agencia de Seguridad de Infraestructura y Ciberseguridad sobre DNS de flujo rápido señaló que la rotación rápida de IP puede evadir las listas de bloqueo cuando las organizaciones carecen de un filtrado DNS eficaz. Esta amenaza puede alentar a las organizaciones más pequeñas a utilizar servicios DNS protectores en lugar de gestionar filtrados complejos por su cuenta.
La adopción por parte de las PyMEs en el mercado de servicios gestionados de seguridad DNS dependerá en gran medida de los canales de proveedores de servicios gestionados y de herramientas que admitan múltiples clientes desde una sola plataforma. Infoblox introdujo una multitenencia mejorada para Threat Defense en septiembre de 2026 para respaldar la implementación escalable de clientes a través de estos canales. NEC también introdujo seguridad DNS integrada para enrutadores VPN de PyMEs en Japón en marzo de 2026. DNSFilter y TitanHQ utilizan la distribución a través de proveedores de servicios gestionados para llegar a clientes sub-empresariales en América del Norte y Europa. Los paquetes de menor costo pueden ampliar el acceso mientras reducen la necesidad de dispositivos de seguridad dedicados, dando a las PyMEs un camino práctico para adoptar la seguridad DNS gestionada a medida que aumenta su exposición.
Por Industria de Usuario Final:
La Exposición a Amenazas en BFSI Impulsa la DemandaTI y telecomunicaciones representaron el 22,46% de los ingresos en 2026, mientras que se proyecta que BFSI se expanda a un CAGR del 15,29% hasta 2032. El sector de TI y telecomunicaciones genera grandes volúmenes de tráfico DNS y suministra conectividad a otros sectores dentro del mercado de servicios gestionados de seguridad DNS. Las instituciones financieras enfrentan exposición directa a inundaciones de consultas DNS, phishing y otras amenazas que pueden interrumpir los servicios digitales. Radware informó un aumento global del 272% en los ataques de inundación de consultas DNS contra instituciones financieras durante 2025. Esto eleva la importancia de la monitorización y el filtrado DNS a niveles sénior de gestión de riesgos.
La Ley de Resiliencia Operativa Digital requiere que las entidades financieras demuestren resiliencia en TIC, incluida la detección de incidentes y la presentación de informes relevantes para las operaciones DNS. Los programas de inteligencia de amenazas también utilizan señales DNS para identificar infraestructura maliciosa antes de que comience un ataque más amplio. Las organizaciones de atención médica y ciencias de la vida, las entidades gubernamentales y del sector público, y las empresas de comercio minorista y electrónico tienen necesidades similares de cumplimiento normativo y disponibilidad de servicios. HIPAA, FISMA y PCI-DSS configuran los requisitos de gobernanza de datos DNS y protección de transacciones en sus respectivos entornos. La manufactura y los servicios públicos se están volviendo relevantes a medida que las redes de tecnología operativa y TI se conectan más, ampliando el mercado de servicios gestionados de seguridad DNS más allá de los compradores tecnológicos tradicionales.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Aplicación:
La Nube y SaaS Lideran Mientras IoT se AceleraLas aplicaciones en la nube y SaaS representaron el 28,71% de los ingresos en 2026, mientras que se proyecta que las aplicaciones IoT se expandan a un CAGR del 15,22% hasta 2032. Las fuerzas de trabajo distribuidas pueden generar altos volúmenes de consultas cuando los usuarios acceden repetidamente a dominios SaaS. Esto respalda la posición líder de las aplicaciones en la nube y SaaS en el tamaño del mercado de servicios gestionados de seguridad DNS. El crecimiento de IoT refleja la proliferación de dispositivos que supera el uso de DNSSEC y DNS cifrado. La investigación presentada en RIPE 90 en 2025 encontró que ningún dispositivo IoT probado implementó DNSSEC o DNS cifrado, dejando a muchas flotas de dispositivos expuestas a la manipulación en la capa DNS.
Las relaciones DNS también siguen siendo centrales para la adquisición empresarial en la nube en el mercado de servicios gestionados de seguridad DNS. Los datos de octubre de 2026 de Edge Footprint mostraron que AWS Route 53, Akamai Edge DNS y Cloudflare gestionaban gran parte del DNS autoritativo utilizado por las empresas de Fortune 500. Los servicios CDN y las redes empresariales necesitan enrutamiento inteligente basado en latencia, verificaciones de estado y reglas de cumplimiento geográfico. Las plataformas de comercio electrónico necesitan un DNS confiable durante los períodos de transacciones de alto valor, mientras que el alojamiento de sitios web sigue siendo una aplicación de nivel básico donde ClouDNS, Constellix y DNSimple atienden a PyMEs y desarrolladores con valores de contrato más bajos. Esta combinación respalda tanto los contratos empresariales de alto volumen como una base más amplia de usuarios más pequeños.
Análisis Geográfico
Mercado de Servicios Gestionados de Seguridad DNS en las Américas
América del Norte representó el 41,88% de la participación del mercado de servicios gestionados de seguridad DNS en 2026. La alta densidad de nube a hiperescala, la regulación madura y la alta exposición a ataques empresariales respaldan la posición líder de la región. Los Estados Unidos representan gran parte de esta demanda a través de la adquisición federal y las grandes organizaciones financieras, de atención médica y tecnológicas, mientras que la iniciativa de DNS Protector de la Agencia de Seguridad de Infraestructura y Ciberseguridad y las directrices de DNS cifrado de la Agencia de Seguridad Nacional respaldan el uso de servicios de resolvedores protegidos. América del Sur se está desarrollando en el mercado de servicios gestionados de seguridad DNS a través de la migración a la nube y la modernización de las telecomunicaciones, con Brasil respaldado por los requisitos de protección de datos y ciberseguridad del sector financiero.
Mercado de Servicios Gestionados de Seguridad DNS en Europa
Europa tiene un perfil distintivo porque la Directiva NIS 2 requiere que los operadores de infraestructura crítica auditen, documenten y protejan el tráfico DNS dentro de la gestión de riesgos de TIC. Alemania lidera el gasto regional, con el BSI IT-Grundschutz NET.1.1 que requiere controles en la capa DNS para las organizaciones que buscan la certificación federal de ciberseguridad. El programa de DNS Protector del Reino Unido cubre más de 1.400 organizaciones del gobierno central, gobierno local y el Servicio Nacional de Salud. Los acuerdos de procesamiento de datos del RGPD requieren que los proveedores documenten cómo se gestionan los registros de consultas de residentes de la UE, lo que favorece a los proveedores con nodos anycast en la región y límites de datos documentados.
Mercado de Servicios Gestionados de Seguridad DNS en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a un CAGR del 15,49% hasta 2032, la tasa geográfica más rápida en el mercado de servicios gestionados de seguridad DNS. El despliegue de 5G, el gasto en ciudades inteligentes y el papel de la región en la adopción de IPv6 respaldan esta perspectiva. APNIC informó que Asia-Pacífico representó más del 64% de los usuarios globales de IPv6 en 2025. Los proveedores nacionales de China operan bajo reglas locales de seguridad e información personal, mientras que los pagos digitales y la digitalización gubernamental de India aumentan la demanda de instituciones financieras y plataformas. Oriente Medio y África siguen siendo mercados en etapas más tempranas, aunque la Visión 2030 de Arabia Saudita y la inversión en telecomunicaciones de los Emiratos Árabes Unidos respaldan la demanda regional.
Panorama Competitivo
Concentración del Mercado
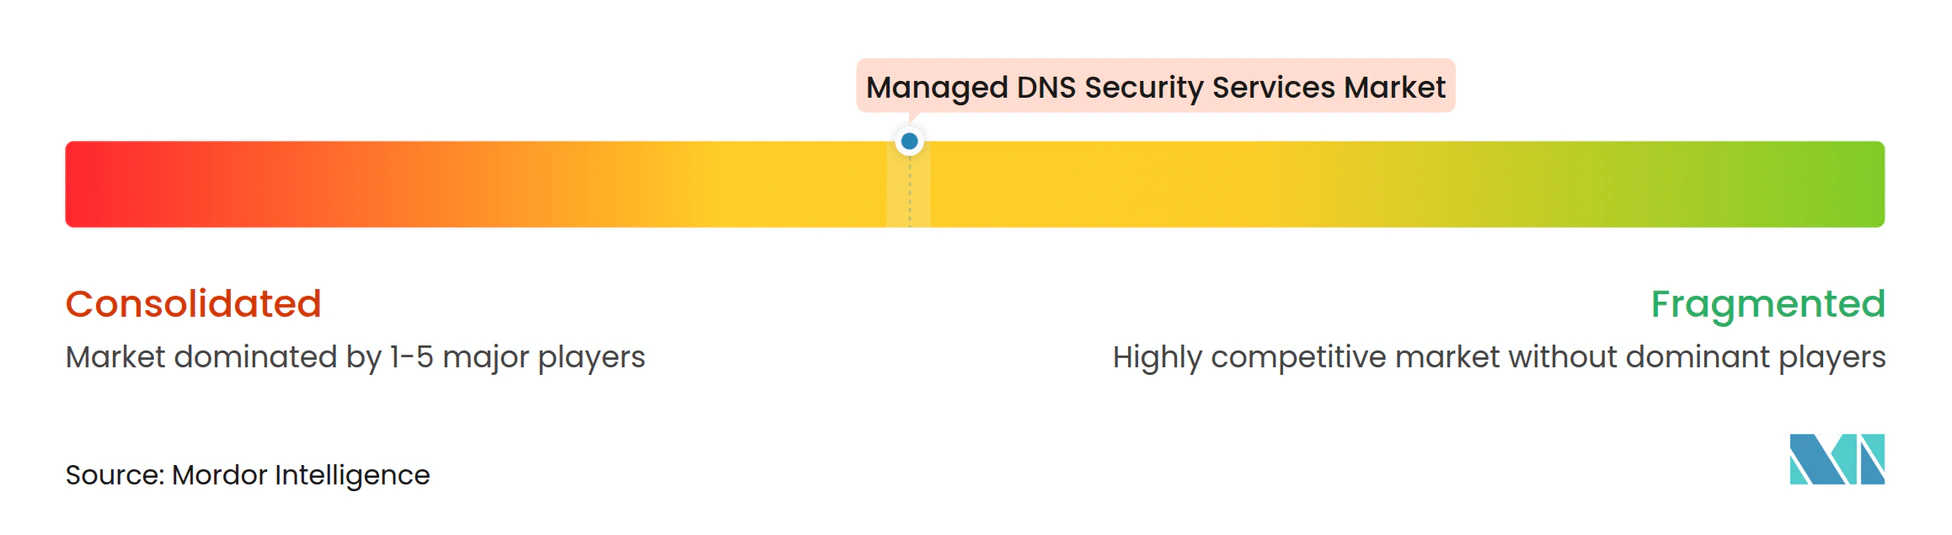
El mercado de servicios gestionados de seguridad DNS está moderadamente concentrado en el nivel de plataforma, donde AWS, Cloudflare, Akamai Technologies, Microsoft y Google atienden a grandes empresas a través de integraciones de nube, CDN y seguridad. AWS Route 53 tiene una posición significativa en cargas de trabajo a hiperescala porque está estrechamente integrado con los servicios de AWS, y la Seguridad DNS Avanzada de Palo Alto Networks alcanzó disponibilidad general en Route 53 Resolver DNS Firewall en octubre de 2026. El servicio añade protección contra flujo rápido, detección de algoritmos de generación de dominios y controles de tunelización DNS dentro de las políticas de Route 53. Esto permite a los clientes de AWS utilizar estas protecciones sin dispositivos separados a nivel de VPC.
Akamai compite en el mercado de servicios gestionados de seguridad DNS a través de su huella de DNS autoritativo y sus funciones de seguridad DNS. Su actualización de marzo de 2026 añadió DNSSEC multi-firmante, Análisis de Seguridad de Infraestructura y detección de CNAME colgantes a Edge DNS. Cloudflare lanzó DNS Interno para disponibilidad general en julio de 2026 para combinar DNS público y privado en un único plano de control. Esto aborda la complejidad del DNS de horizonte dividido en arquitecturas de confianza cero. Estos movimientos muestran cmo los proveedores líderes están extendiendo el DNS desde un servicio de red separado hacia un modelo operativo de seguridad y nube más amplio.
Los proveedores enfocados en DDI también están extendiendo sus posiciones en el mercado de servicios gestionados de seguridad DNS hacia la inteligencia de amenazas externas y la gestión de la superficie de ataque. Infoblox completó su adquisición de Axur en mayo de 2026, añadiendo descubrimiento de amenazas externas, protección de riesgos digitales, escaneo de más de 40 millones de URL diarias, una tasa de éxito de eliminación del 98,9% y un bloqueo de amenazas promedio 68,4 días antes que las herramientas tradicionales. BlueCat Networks y EfficientIP siguen siendo relevantes en implementaciones híbridas reguladas donde DORA, RGPD y los requisitos de residencia de datos son materiales. La Fundación Linux lanzó DNS-AID en mayo de 2026 con Cloudflare, GoDaddy, Infoblox, ISC, Equinix y otros miembros para avanzar en el descubrimiento descentralizado de agentes de inteligencia artificial a través de DNS. El proyecto puede elevar el papel estratégico del DNS en las transacciones de agentes de inteligencia artificial de confianza y crear oportunidades adicionales para los proveedores con redes anycast globales.
Líderes de la Industria de Servicios Gestionados de Seguridad DNS
-
Amazon Web Services, Inc.
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Microsoft Corporation
-
Google LLC
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Seguridad DNS Empresas cubiertas en este informe
- Amazon Web Services, Inc.
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Microsoft Corporation
- Google LLC
- International Business Machines Corporation
- Oracle Corporation
- Infoblox Inc.
- GoDaddy Inc.
- VeriSign, Inc.
- Vercara, LLC
- DigiCert, Inc.
- Cisco Systems, Inc.
- BlueCat Networks Inc.
- EfficientIP SAS
- DNSFilter, Inc.
- TitanHQ
- DNS Made Easy
- Tiggee LLC
- No-IP, Inc.
- Open-Xchange AG
- Constellix LLC
- ClouDNS Ltd.
- DNSimple Corporation
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Seguridad DNS
- Octubre de 2026: La Seguridad DNS Avanzada de Palo Alto Networks alcanzó disponibilidad general en Amazon Route 53 Resolver DNS Firewall, ofreciendo protección contra flujo rápido, detección de algoritmos de generación de dominios y bloqueo de tunelización DNS de forma nativa dentro de las políticas de Route 53 en entornos de AWS y nube híbrida, eliminando la necesidad de implementaciones de dispositivos separados a nivel de VPC.
- Octubre de 2026: GoDaddy, Infoblox, Google y Cloudflare demostraron una arquitectura de referencia de "Cadena de Confianza" para transacciones seguras de agentes de inteligencia artificial en GovWare 2026 durante la Semana Internacional de Ciberseguridad de Singapur, desarrollada con la Autoridad de Desarrollo de Medios Infocomm de Singapur. La arquitectura utiliza DNS como capa de descubrimiento de agentes y verificación de identidad, posicionando a los operadores DNS como infraestructura de confianza fundamental para redes de comercio agéntico que McKinsey estima podrían facilitar entre 3 billones y 5 billones de USD en compras de consumidores para 2030.
- Octubre de 2026: AWS lanzó análisis e información de DNS para Route 53 Global Resolver y DNS Firewall a través de la integración nativa con Amazon CloudWatch, proporcionando a los equipos de seguridad observabilidad de patrones de consultas, detección de anomalías y capacidades de alarma automatizadas en entornos DNS de nube híbrida.
- Octubre de 2026: VeriSign lanzó la versión beta limitada de Verisign Informed, un servicio de estado de certificados de alta garantía que ofrece validación en el momento de uso a través de infraestructura DNS de alta disponibilidad, con disponibilidad general prevista para el primer semestre de 2027.
Alcance del Informe Global del Mercado de Servicios Gestionados de Seguridad DNS
El Mercado de Servicios Gestionados de Seguridad DNS comprende servicios de seguridad externalizados, disponibles las 24 horas del día, los 7 días de la semana, que protegen la infraestructura DNS y el tráfico DNS de una organización frente a ciberamenazas, incluidos ataques DDoS, secuestro de DNS, envenenamiento de caché, tunelización DNS y comunicaciones de comando y control (C2) de malware.
El Informe del Mercado de Servicios Gestionados de Seguridad DNS está segmentado por Modelo de Implementación (Basado en la Nube, Local e Híbrido), Tipo de Servicio DNS (DNS Primario, DNS Secundario, DNS Dinámico y DNS Inverso), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (TI y Telecomunicaciones, Banca, Servicios Financieros y Seguros, Medios de Comunicación y Entretenimiento, Comercio Minorista y Electrónico, Atención Médica y Ciencias de la Vida, Gobierno y Sector Público, y Otras Industrias de Usuario Final), Aplicación (Alojamiento de Sitios Web, Aplicaciones en la Nube y SaaS, Plataformas de Comercio Electrónico, Servicios CDN, Redes Empresariales, Aplicaciones Móviles y Aplicaciones IoT) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Basado en la Nube |
| Local |
| Híbrido |
| DNS Primario |
| DNS Secundario |
| DNS Dinámico |
| DNS Inverso |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| TI y Telecomunicaciones |
| Banca, Servicios Financieros y Seguros |
| Medios de Comunicación y Entretenimiento |
| Comercio Minorista y Electrónico |
| Atención Médica y Ciencias de la Vida |
| Gobierno y Sector Público |
| Otras Industrias de Usuario Final |
| Alojamiento de Sitios Web |
| Aplicaciones en la Nube y SaaS |
| Plataformas de Comercio Electrónico |
| Servicios CDN |
| Redes Empresariales |
| Aplicaciones Móviles |
| Aplicaciones IoT |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Modelo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Tipo de Servicio DNS | DNS Primario | |
| DNS Secundario | ||
| DNS Dinámico | ||
| DNS Inverso | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | TI y Telecomunicaciones | |
| Banca, Servicios Financieros y Seguros | ||
| Medios de Comunicación y Entretenimiento | ||
| Comercio Minorista y Electrónico | ||
| Atención Médica y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Otras Industrias de Usuario Final | ||
| Por Aplicación | Alojamiento de Sitios Web | |
| Aplicaciones en la Nube y SaaS | ||
| Plataformas de Comercio Electrónico | ||
| Servicios CDN | ||
| Redes Empresariales | ||
| Aplicaciones Móviles | ||
| Aplicaciones IoT | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de seguridad DNS?
Se proyecta que el tamaño del mercado de servicios gestionados de seguridad DNS se expanda desde 3,82 mil millones de USD en 2026 y 4,39 mil millones de USD en 2027 hasta 8,76 mil millones de USD para 2032, a un CAGR del 14,82%. Las perspectivas reflejan una mayor demanda de DNS protector, gestión del tráfico y soporte de cumplimiento normativo en entornos de nube e híbridos.
¿Qué está impulsando la demanda de servicios gestionados de seguridad DNS?
Los ataques basados en DNS en aumento, el despliegue de aplicaciones nativas en la nube, la expansión de IoT y 5G, el uso de multi-CDN y los requisitos de residencia de datos están respaldando la demanda. Las organizaciones también necesitan visibilidad sobre dominios maliciosos, servicios redundantes durante los ataques y políticas más coherentes en toda la infraestructura local y en la nube.
¿Qué modelo de implementación lidera los servicios gestionados de seguridad DNS?
La implementación basada en la nube lideró con una participación del 64,72% en 2026 y se proyecta que se expanda a un CAGR del 15,24% hasta 2032. La infraestructura anycast distribuida, la conmutación por error automatizada y la integración con herramientas de implementación en la nube respaldan su posición, aunque los sistemas híbridos siguen siendo importantes en entornos regulados.
¿Qué sector de usuario final se espera que se expanda más rápido?
Se proyecta que BFSI se expanda a un CAGR del 15,29% hasta 2032, respaldado por la exposición a amenazas del sector financiero y los requisitos de resiliencia operativa. El sector utiliza controles DNS para ayudar a proteger los servicios de transacciones, identificar infraestructura maliciosa y respaldar los procesos documentados de detección y notificación de incidentes.
¿Qué región se espera que registre la expansión más rápida?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 15,49% hasta 2032, respaldado por el despliegue de 5G, la inversión en ciudades inteligentes y la adopción de IPv6. La demanda también refleja las necesidades nacionales de DNS en China y el crecimiento de la infraestructura de pagos digitales y digitalización pública de India.
¿Cómo están utilizando las empresas los servicios de DNS secundario?
Las empresas están adoptando el DNS secundario para redundancia, resiliencia con múltiples proveedores, soporte de DNSSEC y mayor continuidad durante los ataques en la capa DNS. Puede distribuir las cargas de trabajo autoritativas entre proveedores, reducir el impacto de una interrupción y respaldar arquitecturas donde la seguridad DNS se ha convertido en parte de una planificación de resiliencia más amplia.