
Taille et Part du Marché des Services Gérés de Gestion de la Posture de Sécurité des Données (DSPM)
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.48 Milliards de dollars |
| Taille du Marché (2032) | 3.89 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 21.32 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services Gérés de Gestion de la Posture de Sécurité des Données (DSPM) par Mordor Intelligence
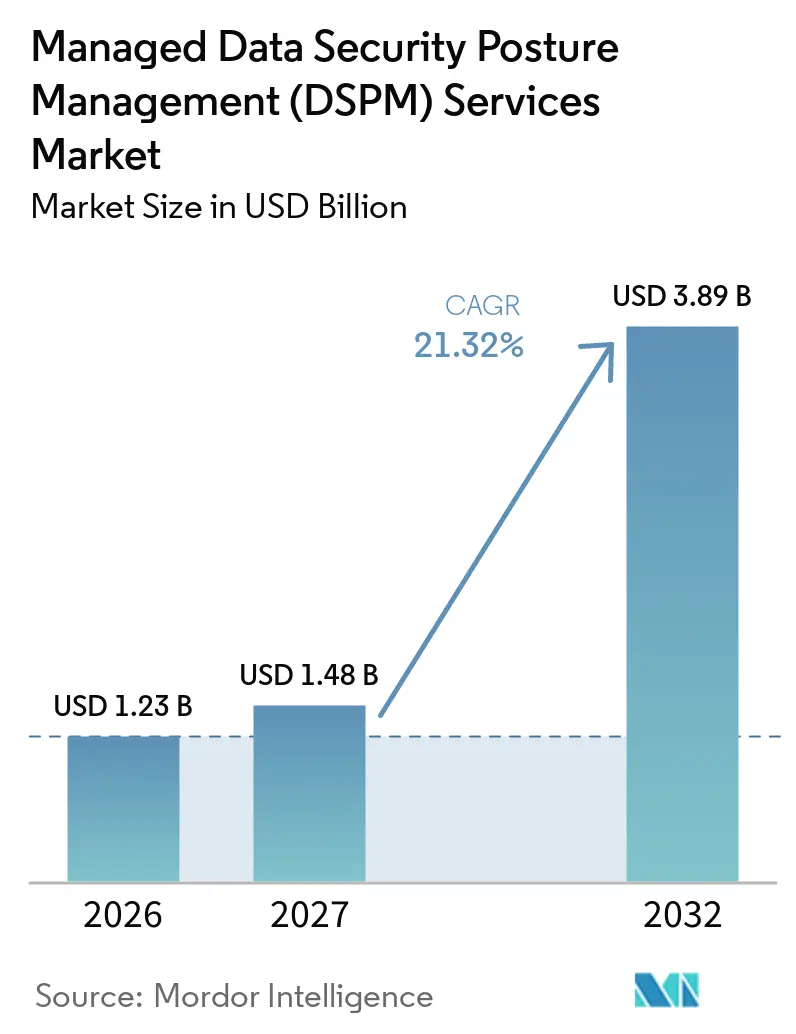
La taille du marché des services gérés de gestion de la posture de sécurité des données (DSPM) était évaluée à 1,23 milliard USD en 2026 et devrait s'étendre de 1,48 milliard USD en 2027 pour atteindre 3,89 milliards USD d'ici 2032, à un CAGR de 21,32 % durant la période de prévision (2027-2032). Le march des services gérés de gestion de la posture de sécurité des données (DSPM) est soutenu par l'expansion des patrimoines de données multicloud et par la nécessité d'une visibilité continue sur les environnements cloud, SaaS et les environnements de données existants. Les exigences réglementaires placent la souveraineté des données, le contrôle des clés de chiffrement et la supervision des fournisseurs au cœur des contrats de services. Les prestataires combinent des opérations gérées avec des capacités de conseil, de mise en œuvre et de gouvernance des données par l'IA pour répondre à ces exigences. Le marché des services DSPM gérés est également confronté à des retards de déploiement là où les bases de données plus anciennes et les outils de sécurité fragmentés manquent d'intégrations standardisées. La consolidation remodèle la concurrence à mesure que des plateformes de sécurité plus larges ajoutent des capacités de découverte, de classification et de remédiation des données.
Points Clés du Rapport
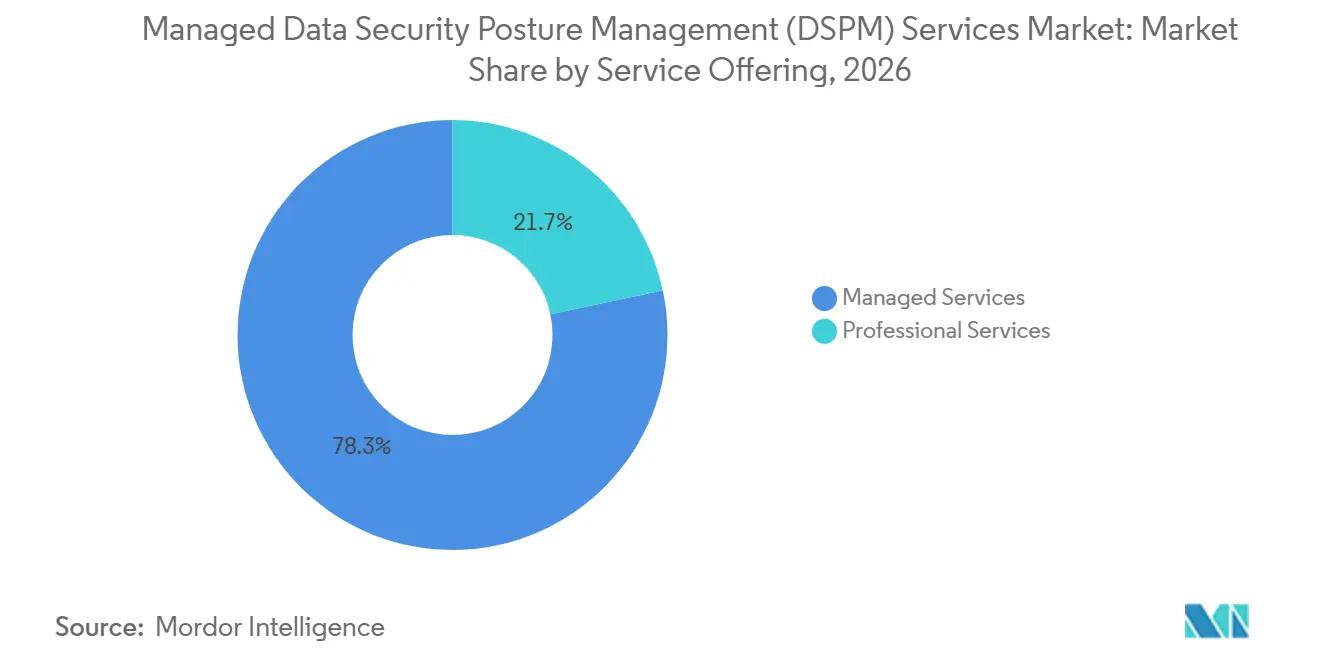
- Par offre de services, les services gérés ont représenté 78,32 % des revenus du marché des services gérés de gestion de la posture de sécurité des données (DSPM) en 2026, tandis que les services professionnels devraient se développer à un CAGR de 22,73 % jusqu'en 2032.
- Par modèle de prestation, les services DSPM entièrement gérés ont représenté 26,41 % des revenus en 2026 et devraient se développer à un CAGR de 23,61 % jusqu'en 2032.
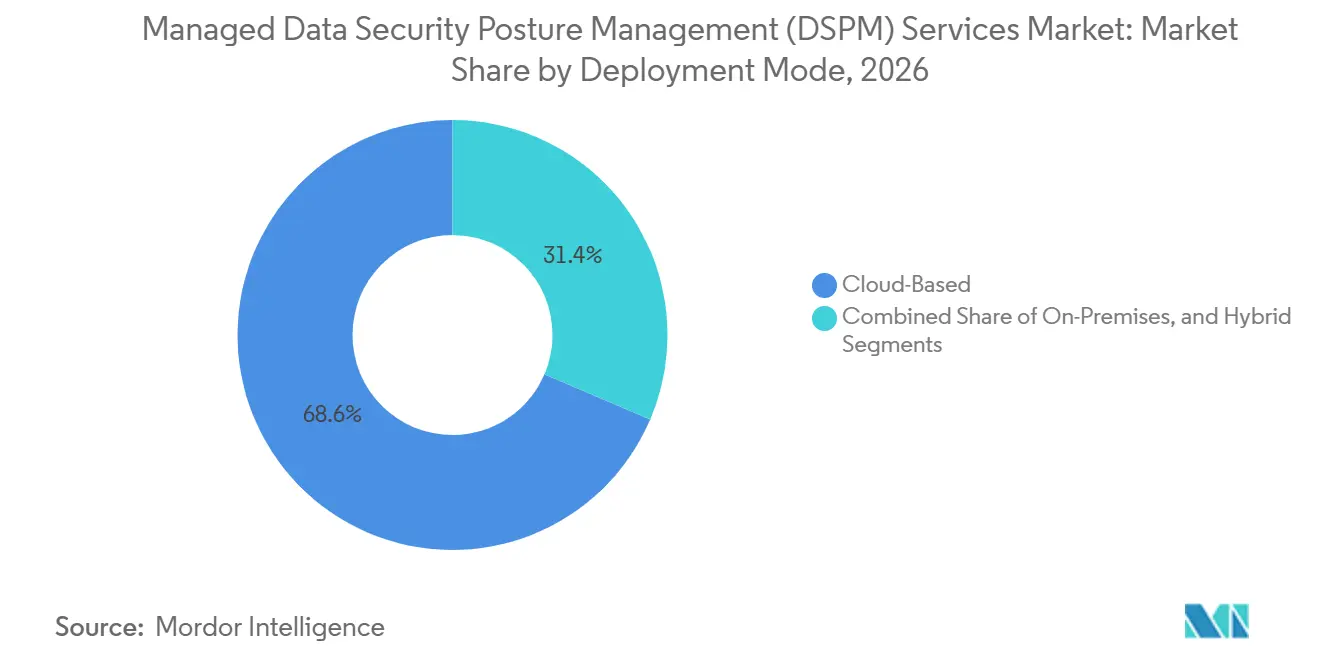
- Par environnement de déploiement, le déploiement basé sur le cloud a représenté 68,58 % des revenus en 2026 et devrait croître à un CAGR de 23,92 % jusqu'en 2032.
- Par fonction de service, la découverte et la classification des données ont représenté 26,91 % des revenus du marché des services gérés de gestion de la posture de sécurité des données (DSPM) en 2026, tandis que la gouvernance des accès aux données devrait se développer à un CAGR de 24,82 % jusqu'en 2032.
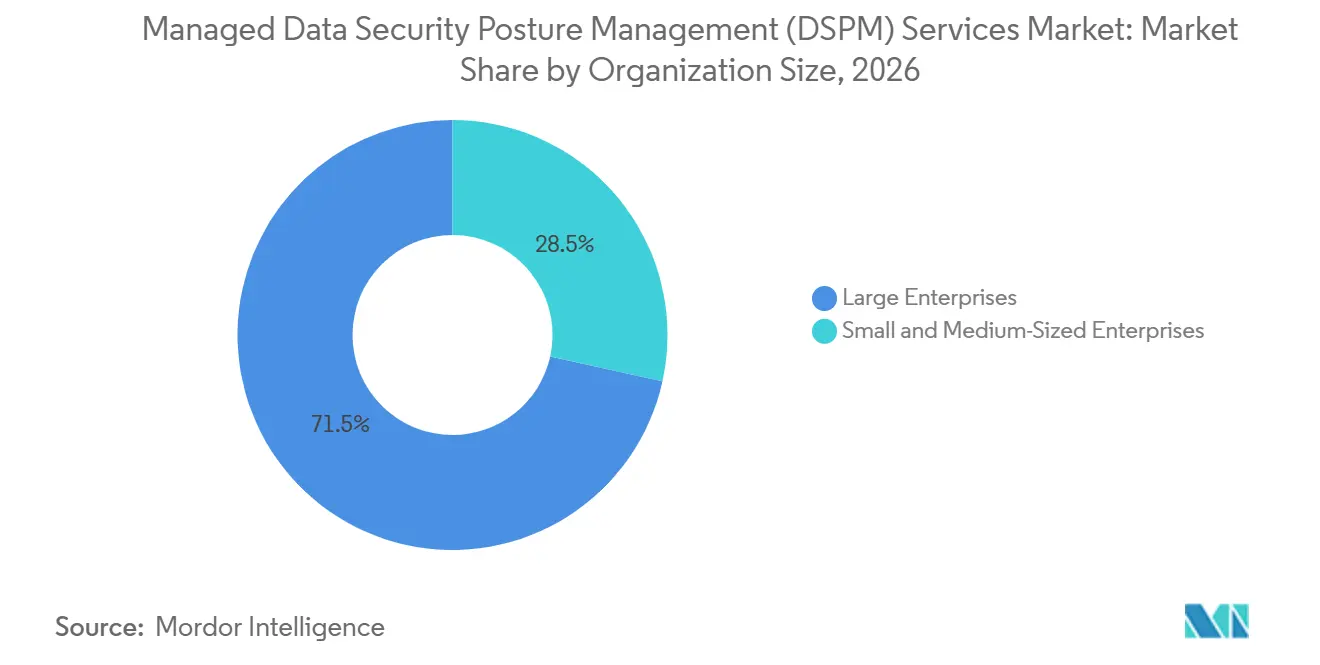
- Par taille d'organisation, les grandes entreprises ont détenu 71,54 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 23,82 % jusqu'en 2032.
- Par secteur vertical, le BFSI a représenté 27,69 % des revenus en 2026, tandis que les technologies de l'information et les télécommunications devraient se développer à un CAGR de 18,54 % jusqu'en 2032.
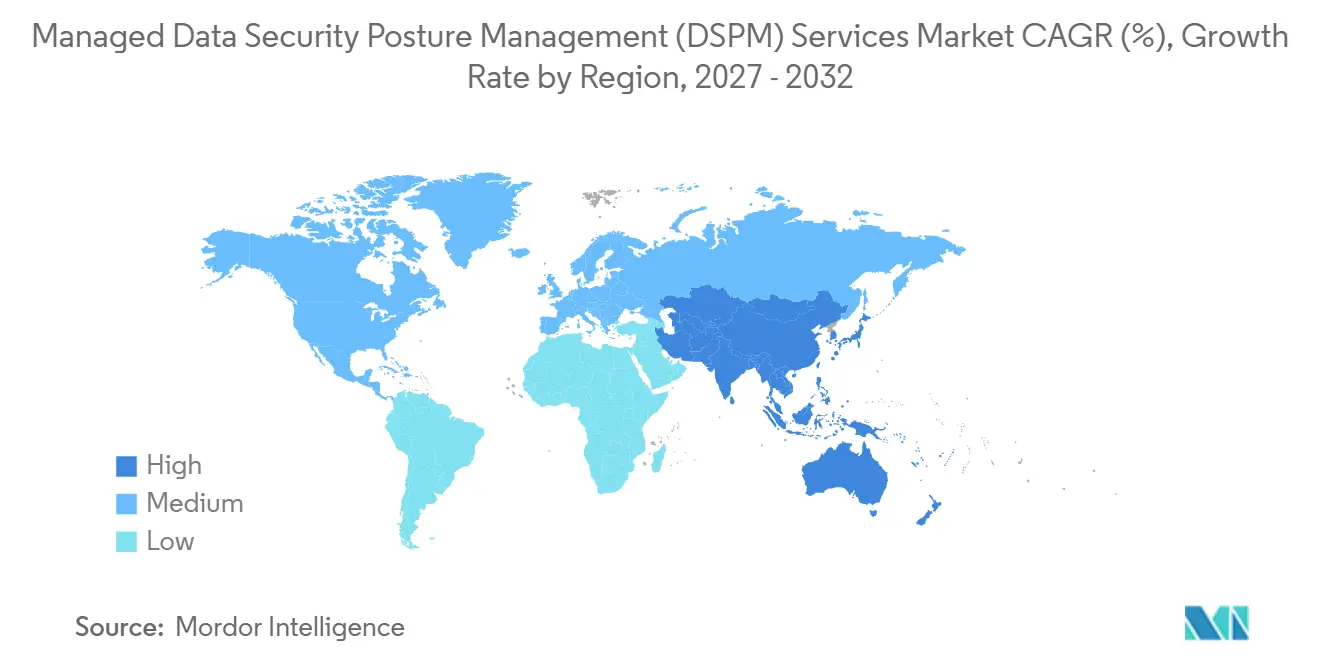
- Par géographie, l'Amérique du Nord a détenu 38,64 % du marché des services DSPM gérés en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 22,86 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Facteurs Moteurs*
| FACTEUR MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion des Patrimoines de Données Multicloud et Hybrides | +4.5% | Mondial, le plus prononcé en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Escalade des Obligations Réglementaires et de Souveraineté des Données | +3.5% | Cœur de l'UE, avec répercussions en Asie-Pacifique et au Moyen-Orient | Moyen terme (2-4 ans) |
| Risque Croissant de Violations, de Rançongiciels et d'Exposition de Données Sensibles | +3.0% | Mondial, avec l'Amérique du Nord et l'Europe comme régions à haute fréquence de violations | Court terme (≤ 2 ans) |
| Adoption de la Confiance Zéro et de la Gouvernance des Données par l'IA | +2.5% | Amérique du Nord et Europe, avec adoption précoce en Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de Talents Spécialisés dans les Opérations DSPM | +2.0% | Mondial, le plus sévère en Asie-Pacifique et en Amérique du Sud | Court terme (≤ 2 ans) |
| Transition vers des Opérations de Sécurité des Données Continues Basées sur les Résultats | +1.5% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des Patrimoines de Données Multicloud et Hybrides
Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) dépend de la capacité à maintenir une visibilité sur les environnements cloud qui utilisent différents modèles de sécurité, journaux et contrôles d'accès. Le NIST a identifié 23 défis consolidés dans les architectures multicloud, notamment les différences dans les services natifs du cloud, la complexité des effectifs et la mise en œuvre centralisée de la sécurité.[1] Les informations sensibles peuvent être copiées dans des pipelines de données, des sauvegardes régionales, des instantanés d'entrepôts de données, des applications SaaS et des espaces de travail d'IA sans inventaire unique faisant autorité. Cela rend les révisions périodiques insuffisantes pour les organisations qui traitent des données réglementées ou critiques pour l'activité. Les services gérés peuvent fournir une découverte sans agent et une surveillance des politiques auprès des fournisseurs, ce qui réduit la nécessité d'exploiter des outils distincts pour chaque environnement. Le marché des services DSPM gérés bénéficie donc de la complexification croissante des patrimoines hybrides plutôt que de leur standardisation.
Escalade des Obligations Réglementaires et de Souveraineté des Données
DORA s'applique aux entités financières de l'Union européenne depuis janvier 2025 et exige que les arrangements contractuels avec les prestataires TIC couvrent des domaines tels que la sécurité des données et les stratégies de sortie. NIS2 étend les responsabilités en matière de cybersécurité à l'ensemble des entités essentielles et met davantage l'accent sur la gestion des risques liés à la chaîne d'approvisionnement. Ces exigences rendent la localisation des données, l'autorité sur les clés de chiffrement, le contrôle d'accès et la supervision documentée pertinents pour l'acquisition de services gérés. L'initiative Omnibus numérique de la Commission européenne cherche également à simplifier plusieurs obligations de déclaration tout en maintenant les obligations sous-jacentes pour les organisations et les prestataires. Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) bénéficie de cette évolution car les acheteurs ont de plus en plus besoin de preuves que les contrôles des données fonctionnent en continu. La responsabilité de la direction générale au titre de NIS2 rapproche également les décisions relatives aux risques liés aux données de la supervision exécutive.
Risque Croissant de Violations, de Rançongiciels et d'Exposition de Données Sensibles
Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) est soutenu par des attaques qui se concentrent sur des données accessibles et précieuses, plutôt que sur la seule perturbation du réseau. L'Identity Theft Resource Center a enregistré 739 compromissions de données dans les services financiers et 534 dans le secteur de la santé au cours de l'année 2025.[2] Zscaler a signalé 896,2 téraoctets de vol de données liés aux rançongiciels et un paiement moyen de rançon de 431 995 USD dans son rapport 2026. Ces incidents attirent davantage l'attention sur la localisation des données sensibles, l'identification des accès excessifs et la priorisation des enregistrements exposés avant qu'un attaquant ne les atteigne. La classification continue et la révision des accès aident les équipes de service à se concentrer sur les actifs de données les plus susceptibles de causer des préjudices juridiques, opérationnels ou aux clients. Cela soutient la prestation gérée car de nombreuses organisations ne peuvent pas maintenir ces révisions avec leurs seules ressources internes.
Adoption de la Confiance Zéro et de la Gouvernance des Données par l'IA
Les pratiques de confiance zéro couvrent désormais de plus en plus l'accès aux données par les applications, les comptes de service et les agents d'IA. Les orientations de Microsoft de mars 2026 appliquent les principes de vérification, d'accès au moindre privilège et d'hypothèse de violation aux charges de travail d'IA et au comportement des agents. Les systèmes d'IA peuvent récupérer des données d'entraînement, interroger des référentiels d'entreprise et produire des résultats contenant des informations sensibles. Cela crée des flux de données que les outils conventionnels de prévention des pertes de données n'étaient pas conçus pour suivre intégralement. Les prestataires gérés peuvent cartographier les données touchées par les charges de travail d'IA, classifier ces interactions et préparer des preuves de conformité pour des cadres tels que le RGPD, la HIPAA et la loi européenne sur l'IA. Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) représente une opportunité pour les organisations qui nécessitent des contrôles opérationnels plutôt qu'une révision ponctuelle de la gouvernance de l'IA.
Analyse de l'Impact des Facteurs Limitants*
| FACTEUR LIMITANT | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Intégration des Systèmes Existants et Prolifération des Outils de Sécurité | -2.5% | Mondial, le plus prononcé dans les marchés à forte composante manufacturière et gouvernementale | Moyen terme (2-4 ans) |
| Fatigue des Alertes et Mauvaise Classification des Données Sensibles | -1.5% | Mondial, avec la plus grande sévérité dans les grandes entreprises présentant une prolifération de données non structurées | Court terme (≤ 2 ans) |
| Préoccupations de Souveraineté des Données et de Confiance concernant la Télémétrie Externalisée | -1.0% | Europe et Moyen-Orient, avec une visibilité croissante en Asie-Pacifique | Moyen terme (2-4 ans) |
| Responsabilité Peu Claire pour les Décisions de Remédiation Automatisée | -0.5% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Intégration des Systèmes Existants et Prolifération des Outils de Sécurité
Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) pourrait connaître une adoption plus lente dans les entreprises qui s'appuient sur des ordinateurs centraux, des bases de données relationnelles existantes, des serveurs de fichiers et des systèmes de planification des ressources d'entreprise plus anciens. Ces environnements peuvent ne pas offrir les interfaces de programmation d'applications nécessaires à la découverte sans agent. Une grande entreprise peut également exploiter des dizaines de produits de sécurité dont les résultats doivent être normalisés parallèlement aux sorties DSPM. Cela crée un travail supplémentaire dans les systèmes SIEM, de gestion de la posture de sécurité cloud, de prévention des pertes de données et de gouvernance des identités. Les organisations gouvernementales et manufacturières sont particulièrement exposées car les données opérationnelles sensibles peuvent rester dans des systèmes qui ne sont pas facilement connectables. Les prestataires disposant de connecteurs éprouvés et de plans d'intégration clairs peuvent réduire cette contrainte et raccourcir le délai nécessaire pour rendre les services opérationnels.
Fatigue des Alertes et Mauvaise Classification des Données Sensibles
Les résultats en matière de risques liés aux données peuvent submerger les équipes de sécurité lorsqu'ils manquent de contexte utile ou identifient trop de faux positifs. L'Identity Theft Resource Center a constaté que 70 % des avis de violation de 2025 ne divulguaient pas d'informations sur les attaques, contre 45 % en 2023. Cela limite la capacité à reconstituer les chronologies des attaques et à juger quels actifs de données ont réellement été exposés. Les erreurs de classification sont plus probables dans les grandes collections de données non structurées où le contexte change selon les documents, les messages et les référentiels. Les prestataires ont besoin d'une notation des risques qui tienne compte de la sensibilité des données, des schémas d'accès, du périmètre réglementaire et des liens avec les chemins d'attaque connus. Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) sera plus crédible lorsque les équipes de service pourront transformer un large inventaire de résultats en une file d'attente de remédiation concise.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Offre de Services :
Les Opérations Gérées Conservent la Plus Grande Base de RevenusLes services gérés ont représenté 78,32 % des revenus en 2026, reflétant la préférence des clients pour des opérations de sécurité continues qu'ils ne peuvent pas assurer en interne à un coût comparable. La base de revenus des services est liée à la découverte continue, à la priorisation des risques, à l'ajustement de la classification et au support de remédiation qui doivent se poursuivre après le déploiement initial. De nombreux acheteurs manquent d'équipes combinant la connaissance de l'architecture des données cloud, les compétences en matière de politique de classification et l'expertise réglementaire. La prestation gérée transfère la charge de travail opérationnelle récurrente aux prestataires, qui utilisent des processus et des outils spécialisés. Cette approche donne aux clients accès à des procédures opérationnelles établies, à des voies d'escalade et à des processus de reporting sans avoir à construire ces capacités de toutes pièces. Elle est particulièrement pertinente pour les clients réglementés où la preuve d'un contrôle continu est importante. Elle soutient également des relations de service plus longues car les patrimoines de données et les obligations réglementaires évoluent dans le temps.
Les services professionnels devraient se développer à un CAGR de 22,73 % jusqu'en 2032, les organisations recherchant des conseils en matière de mise en œuvre, de conception de politiques et de support à l'intégration. Ces missions aident généralement les clients à préparer les environnements cloud, à définir les règles de traitement des données et à connecter les plateformes DSPM aux opérations de sécurité existantes. Les spécialistes peuvent également traduire les exigences réglementaires générales en règles pratiques de propriété des données, de conservation et de contrôle d'accès. Ils ne remplacent pas les services gérés. Au contraire, le travail professionnel établit souvent l'architecture et le modèle opérationnel qui soutient un contrat géré ultérieur. Le secteur des services gérés de gestion de la posture de sécurité des données (DSPM) utilise donc la prestation de conseil comme point d'entrée vers des opérations continues. Les évaluations de conformité liées à DORA, NIS2 et au RGPD peuvent en outre créer une demande de support professionnel avant le début des opérations de service.
Par Modèle de Prestation :
La Prestation Entièrement Gérée Combine Échelle et ExpansionLes services DSPM entièrement gérés ont représenté 26,41 % des revenus en 2026 et devraient se développer à un CAGR de 23,61 % jusqu'en 2032. Le modèle transfère la découverte, la gestion de la classification, la politique de gouvernance des accès et le support de réponse aux incidents à un prestataire spécialisé. Les clients y ont recours lorsqu'ils recherchent une couverture opérationnelle complète plutôt qu'une simple capacité supplémentaire pour une équipe interne. Les prestataires peuvent maintenir des révisions régulières à mesure que les emplacements des données, les autorisations et les applications métier évoluent. Le fait que cette catégorie soit en tête à la fois en termes de part et de prévision d'expansion suggère une demande continue pour des opérations externalisées. Cela indique également que la capacité existante des prestataires n'a pas supprimé le besoin de services dédiés. Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) bénéficie de frais de service récurrents liés à des patrimoines de données nécessitant une révision continue.
Les services co-gérés restent pertinents pour les organisations disposant d'équipes de sécurité matures qui souhaitent conserver le contrôle de la stratégie et de la politique. Ces équipes peuvent faire appel à un prestataire pour la surveillance, l'affinement de la classification et le reporting opérationnel tout en maintenant une autorité d'approbation interne. Cet équilibre permet aux équipes internes de préserver les connaissances institutionnelles tout en utilisant la capacité externe pour l'analyse et le reporting de routine. Cyera a lancé DataWatcher en septembre 2025 en tant que service entièrement géré couvrant la découverte, la classification, l'ajustement des politiques, la gouvernance du contrôle d'accès et la réponse aux violations.[3] Cet exemple montre comment les éditeurs DSPM construisent une prestation de services récurrente parallèlement aux licences logicielles. La gouvernance des données liée à l'IA peut ajouter une charge de travail supplémentaire à mesure que les prestataires supervisent la façon dont les agents accèdent aux référentiels sensibles. Le secteur des services gérés de gestion de la posture de sécurité des données (DSPM) peut utiliser les deux modèles pour répondre aux acheteurs présentant différents niveaux de maturité en matière de sécurité interne.
Par Mode de Déploiement :
Les Environnements Basés sur le Cloud Donnent le RythmeLe déploiement basé sur le cloud a représenté 68,58 % des revenus en 2026 et devrait se développer à un CAGR de 23,92 % jusqu'en 2032. Ce segment représente la plus grande part du marché des services gérés de gestion de la posture de sécurité des données (DSPM) et enregistre le taux de croissance prévisionnelle le plus élevé parmi les environnements de déploiement. Les organisations transfèrent des charges de travail sensibles vers des entrepôts de données cloud, du stockage d'objets et des applications de collaboration SaaS. Les intégrations sans agent peuvent fournir aux prestataires une visibilité sans nécessiter l'installation et la maintenance de logiciels distincts pour chaque charge de travail. Les opérations de service centralisées peuvent comparer le statut des politiques entre les comptes cloud et identifier les données copiées entre les environnements. Les services cloud permettent également un traitement cohérent des politiques entre plusieurs prestataires. Cela fait du déploiement cloud la principale base de revenus pour les prestataires gérés.
Les environnements sur site conservent une demande là où les règles de résidence des données, les charges de travail classifiées ou les politiques internes limitent le traitement de la télémétrie dans le cloud. Les environnements hybrides associent ces référentiels plus anciens à des charges de travail cloud plus récentes et nécessitent une couche de politique cohérente entre les deux. Un prestataire doit tenir compte des différentes méthodes d'authentification, des formats de données et des voies de reporting lorsqu'il prend en charge cette combinaison. La charge opérationnelle peut être plus élevée car les prestataires doivent normaliser le reporting et les classifications entre différentes architectures. Cela soutient des frais de service qui reflètent le travail de connecteur, l'orchestration et l'ajustement continu. Les organisations en cours de migration peuvent maintenir une prestation hybride pendant plusieurs années plutôt que de déplacer toutes les données sensibles en une seule fois. Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) a donc un rôle durable dans les environnements cloud, sur site et combinés.

Par Fonction de Service :
La Gouvernance des Accès aux Données Affiche le Taux Prévisionnel le Plus ÉlevéLa découverte et la classification des données ont représenté 26,91 % des revenus en 2026 car d'autres actions de sécurité dépendent de la connaissance de l'emplacement des données sensibles. Un inventaire complet aide les prestataires à identifier les types de données, à cartographier les propriétaires et à appliquer les politiques pertinentes à chaque référentiel. Il donne également aux équipes de sécurité un point de référence commun lorsqu'elles examinent les décisions d'exposition, de conservation et d'accès. Le développement rapide d'un inventaire peut être précieux lorsqu'un client exploite plusieurs comptes cloud et plateformes de données. La classification soutient également un reporting de conformité et une évaluation de l'exposition plus fiables. Ces activités constituent la base du travail de gouvernance des accès et de prévention des pertes de données. Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) utilise cette fonction fondamentale pour établir le périmètre de la prestation de services ultérieure.
La gouvernance des accès aux données devrait se développer à un CAGR de 24,82 % jusqu'en 2032. Ce taux reflète l'attention croissante portée aux identités non humaines, notamment les agents d'IA, les comptes de service et les pipelines de données automatisés qui peuvent conserver des privilèges étendus. Les prestataires peuvent aider les clients à identifier les droits qui ne sont plus nécessaires et à établir des processus de révision pour les identités nouvellement créées. Le RGPD, la HIPAA et DORA renforcent tous la nécessité d'un contrôle documenté sur l'accès aux données sensibles. L'évaluation des risques et le support à la conformité peuvent servir de points de départ pratiques pour les clients avant qu'ils n'adoptent une gouvernance plus large. L'affinement de la prévention des pertes de données suit également la découverte car les politiques ont besoin de classifications précises pour éviter les alertes inutiles. Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) progresse lorsque les clients passent de l'identification des données à la gestion active de qui et de ce qui peut y accéder.
Par Taille d'Organisation :
Les Grandes Entreprises Financent la Plus Grande Charge de TravailLes grandes entreprises ont représenté 71,54 % des revenus en 2026 car elles gèrent généralement davantage de données sensibles, exploitent des patrimoines cloud complexes et font face à des obligations de conformité strictes. Leurs contrats peuvent également couvrir l'intégration avec les centres d'opérations de sécurité, les plateformes de gouvernance et les flux de travail de reporting réglementaire. Les clients BFSI, de santé et gouvernementaux peuvent nécessiter une conception de politique personnalisée et une collecte de preuves plus approfondie. Les revenus sont donc concentrés dans les organisations présentant un volume de données et une complexité technique importants. Leurs structures distribuées peuvent également nécessiter une coordination entre les propriétaires de données, les équipes de sécurité, les fonctions juridiques et les gestionnaires d'applications. Ces acheteurs peuvent soutenir des valeurs de contrat plus élevées lorsqu'un prestataire doit coordonner plusieurs unités commerciales et plateformes de données. Leurs exigences stimulent également la demande de services de mise en œuvre spécialisés avant le début des opérations en régime permanent.
Les petites et moyennes entreprises devraient se développer à un CAGR de 23,82 % jusqu'en 2032. Les modèles co-gérés et entièrement gérés réduisent la nécessité d'employer des spécialistes dédiés à la sécurité des données. Ces organisations peuvent également entrer dans le champ d'application de nouvelles obligations légales à mesure qu'elles traitent des quantités croissantes de données cloud. Un prestataire de services peut leur fournir un processus opérationnel défini qui serait difficile à créer avec une petite équipe interne. Les prestataires répondent avec des offres par paliers adaptées aux patrimoines de données plus petits et aux effectifs de sécurité réduits. Les clients plus petits sont moins susceptibles de constituer de grandes équipes DSPM internes après l'adoption, ce qui peut soutenir les renouvellements de contrats. Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) peut élargir sa base de clients si les prestataires maintiennent une tarification claire, un reporting utilisable et des limites de service appropriées.
Par Secteur Vertical :
Le BFSI en Tête tandis que les Technologies de l'Information et les Télécommunications ProgressentLe BFSI a représenté 27,69 % des revenus en 2026 car les institutions financières traitent des données à haute valeur et font face à des exigences strictes en matière de résilience opérationnelle, de contrôle d'accès et de supervision des tiers. DORA est appliqué depuis janvier 2025 et accroît l'importance de la gestion des risques liés aux TIC dans les entités financières européennes.[4] Les règles relatives aux données de paiement et les pratiques de gouvernance interne s'ajoutent à la nécessité d'une classification et d'une surveillance minutieuses des données. Les prestataires gérés peuvent soutenir la collecte continue de preuves et la révision dans des environnements de données financières complexes. Ils peuvent également aider à maintenir une vue organisée de l'utilisation des données dans les systèmes orientés clients et les systèmes de back-office. Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) est en outre soutenu par l'exposition du secteur aux attaques ciblées et aux examens réglementaires détaillés. Cela fait du BFSI un groupe de clients central pour les offres de services avancées.
Le secteur des technologies de l'information et des télécommunications devrait se développer à un CAGR de 18,54 % jusqu'en 2032. Les prestataires de ce secteur vertical utilisent les services de sécurité des données en interne et peuvent également fournir des services connexes aux clients entreprises. Ce double rôle encourage l'investissement dans des pratiques de traitement des données qui peuvent ensuite être adaptées à la prestation de services aux clients. La demande dans le secteur de la santé est façonnée par la protection des données de santé et l'expansion des informations cliniques numériques. L'adoption par les gouvernements est liée aux exigences de confiance zéro, tandis que l'adoption par le secteur manufacturier reflète la convergence des technologies opérationnelles et des données d'entreprise. Les détaillants nécessitent des contrôles plus stricts pour les données de paiement et les données clients. Le secteur des services DSPM gérés peut répondre à ces contextes grâce à des politiques, des certifications et des méthodes d'intégration spécifiques à chaque secteur.
Analyse Géographique
Marché des services gérés de gestion de la posture de sécurité des données (DSPM) dans les Amériques
L'Amérique du Nord détenait 38,64 % des revenus en 2026, soutenue par des écosystèmes de fournisseurs de sécurité gérée bien établis et une forte concentration de fournisseurs de solutions de gestion de la posture de sécurité des données (DSPM). Les États-Unis restent au cœur du marché, car les agences fédérales ont adopté des exigences de confiance zéro et les environnements cloud gouvernementaux sont soumis à des attentes de conformité détaillées. Les acheteurs doivent souvent démontrer que les données sensibles restent classifiées et surveillées lorsque les charges de travail se déplacent sur plusieurs environnements cloud. Wiz a intégré le DSPM dans son offre Wiz for Government autorisée FedRAMP en mai 2025, prenant en charge la classification automatisée et la surveillance continue dans les environnements gouvernementaux multicloud. Ce type d'intégration soutient la prestation de services là où les clients gouvernementaux ont besoin de contrôles alignés sur les processus d'autorisation existants. Le Canada contribue grâce à ses exigences en matière de confidentialité et à ses pratiques de gestion de la sécurité fédérale. Le Mexique développe sa demande à mesure que les organisations des services financiers et de la fabrication étendent leurs opérations numériques. L'Amérique du Sud reste un marché plus modeste, bien que l'adoption du cloud et l'évolution des exigences en matière de confidentialité établissent une base pour une demande de services à plus long terme.
Marché des services gérés de gestion de la posture de sécurité des données (DSPM) en Europe
L'Europe est un centre de demande majeur, car le RGPD, NIS2, DORA et la loi européenne sur l'IA créent des exigences qui se chevauchent en matière de protection des données et de gouvernance de la cybersécurité. La part de marché des services gérés de gestion de la posture de sécurité des données (DSPM) dans la région est soutenue par des acheteurs qui ont besoin d'un contrôle vérifié sur les fournisseurs cloud et les opérations de sécurité externalisées. Les acheteurs de services doivent souvent tenir compte du lieu de traitement des données, des modalités d'autorisation des accès et de leur capacité à récupérer les données et à mettre fin à une relation avec un fournisseur en toute sécurité. L'Allemagne affiche une demande active de la part des organisations réglementées et des infrastructures critiques qui doivent gérer des données sensibles avec une supervision claire. Le Royaume-Uni, la France, l'Italie et l'Espagne contribuent dans les secteurs des services financiers, de l'énergie et du secteur public. L'ENISA a mis en évidence le rôle stratégique des services de sécurité gérée et les travaux sur les approches de certification dans le cadre de la loi européenne sur la cybersécurité. Les exigences de souveraineté peuvent favoriser les fournisseurs qui proposent un traitement des données en Europe et des clés de chiffrement contrôlées par le client.
Marché des services gérés de gestion de la posture de sécurité des données (DSPM) en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 22,86 % jusqu'en 2032, soit le taux le plus élevé parmi les régions géographiques. La Chine, le Japon, l'Inde et la Corée du Sud développent leur utilisation du cloud tout en renforçant leurs obligations en matière de confidentialité et de cybersécurité. La région comprend des entreprises qui opèrent dans plusieurs systèmes juridiques et peuvent avoir besoin de contrôles cohérents des données même lorsque les exigences locales diffèrent. La loi japonaise APPI, la loi indienne sur la protection des données personnelles numériques et la loi sud-coréenne sur la protection des informations personnelles accroissent le besoin de pratiques claires de gouvernance des données. Le Japon et la Corée du Sud affichent une demande plus mature au sein des organisations réglementées et des infrastructures critiques. L'Inde offre une opportunité en développement à mesure que les entreprises technologiques et les institutions BFSI étendent leurs parcs cloud. Le Moyen-Orient est façonné par les investissements dans le cloud souverain et les exigences de résidence des données aux Émirats arabes unis et en Arabie saoudite, tandis que l'Afrique reste à un stade plus précoce d'adoption, l'infrastructure cloud et l'application réglementaire étant encore en développement.
Paysage Concurrentiel
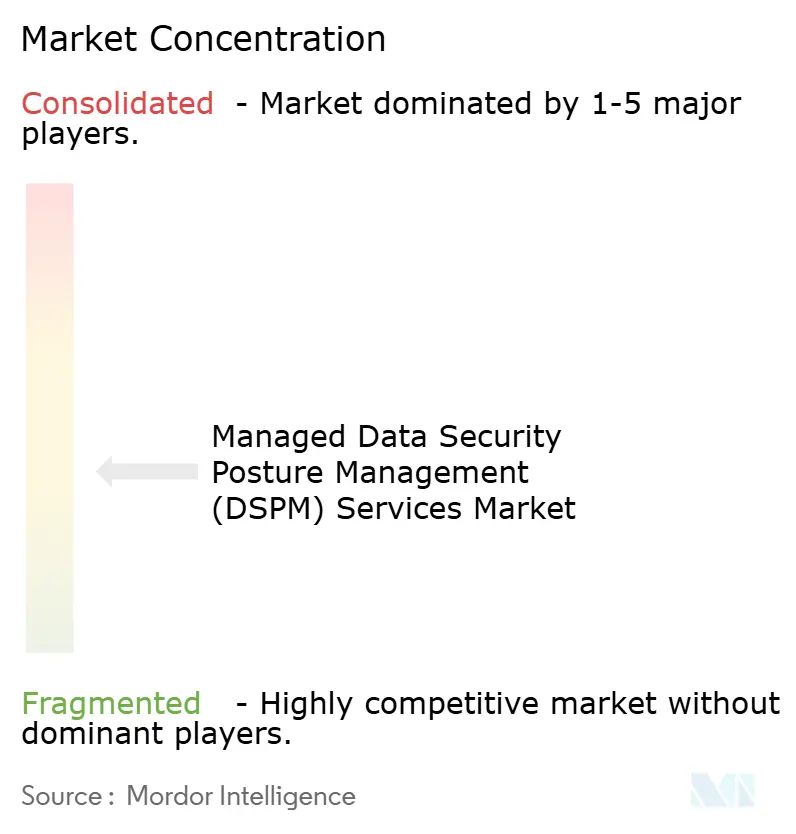
Le marché des services gérés de gestion de la posture de sécurité des données (DSPM) est modérément fragmenté car aucun prestataire unique ne détient un contrôle dominant des revenus sur l'ensemble du périmètre des services. La concurrence se forme entre les éditeurs de plateformes qui intègrent le DSPM dans des suites de sécurité plus larges et les spécialistes qui se concentrent sur la classification, l'accès aux données et les opérations gérées. Les acheteurs évaluent également les prestataires à dominante conseil qui commencent par des travaux consultatifs et ajoutent des opérations après le déploiement. Les prestataires doivent clarifier leurs responsabilités lorsqu'un contrôle automatisé recommande ou complète une action de remédiation. La consolidation est devenue importante à mesure que des prestataires plus larges cherchent à combiner la résilience des données, la confidentialité, la gouvernance et les contrôles d'IA. Cela peut exercer une pression sur les prix des petites entreprises de services tout en élargissant l'ensemble des capacités offertes aux clients. Cela peut également faire évoluer la décision d'achat d'un choix technologique ponctuel vers une évaluation plus large de la plateforme et des services.
Veeam a signé un accord définitif en octobre 2025 pour acquérir Securiti AI pour 1,725 milliard USD, combinant la résilience des données avec les capacités DSPM, de confidentialité, de gouvernance, d'accès et de confiance en l'IA. Forcepoint a annoncé son accord pour acquérir Getvisibility en mars 2025 afin d'étendre la sécurité des données pilotée par l'IA et la visibilité des risques dans les environnements SaaS, cloud, sur site, les plateformes d'IA et les points de terminaison. Ces mouvements montrent que les outils de posture des données sont intégrés dans des portefeuilles de sécurité des données plus larges. Les éditeurs se différencient également par leurs connecteurs, leurs capacités de réponse gérée et leur aptitude à accompagner un client depuis l'évaluation initiale jusqu'aux opérations continues. Un portefeuille plus large peut faciliter l'alignement du travail de posture des données avec les programmes de résilience, de confidentialité et de détection déjà financés. Le marché des services DSPM gérés devrait favoriser les prestataires capables de fournir une responsabilité opérationnelle claire en plus des fonctionnalités logicielles.
La technologie reste un point de différenciation important, notamment pour la précision de la classification, la couverture des données chiffrées et les flux de travail de remédiation. L'IA peut aider les prestataires à classer les risques liés aux données et à réduire le délai entre la détection d'un problème et la prise d'une action approuvée. Elle ne supprime pas le besoin d'une approbation humaine définie, d'un contexte de données fiable et d'enregistrements expliquant pourquoi un contrôle a été appliqué. Deutsche Telekom et Palo Alto Networks ont lancé Sovereign Cortex avec T Security en juin 2026, un service géré de cyberdéfense souverain européen où Deutsche Telekom conserve l'autorité sur les clés de chiffrement. Cette offre illustre la valeur concurrentielle de l'architecture souveraine pour les clients européens réglementés. Des spécialistes tels que Sentra et Symmetry Systems peuvent se différencier dans les cas d'usage de gouvernance des accès aux données et d'identité des données. Le marché des services DSPM gérés offre également une opportunité pour des services standardisés et prêts pour l'audit régissant l'accès des agents d'IA et des copilotes aux données d'entreprise sensibles.
Leaders du Secteur des Services Gérés de Gestion de la Posture de Sécurité des Données (DSPM)
-
Accenture plc
-
Amazon Web Services, Inc.
-
AvePoint, Inc.
-
BigID, Inc.
-
Concentric AI, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de gestion de la posture de sécurité des données (DSPM) Entreprises couvertes dans ce rapport
- Accenture plc
- Amazon Web Services, Inc.
- AvePoint, Inc.
- BigID, Inc.
- Concentric AI, Inc.
- CrowdStrike Holdings, Inc.
- Cyera Ltd.
- Deloitte Touche Tohmatsu Limited
- Forcepoint LLC
- Google LLC
- International Business Machines Corporation
- KPMG International Cooperative
- Kyndryl, Inc.
- Microsoft Corporation
- Netskope, Inc.
- OneTrust LLC
- Palo Alto Networks, Inc.
- Proofpoint, Inc.
- Rubrik, Inc.
- Securiti AI, Inc.
- Sentra Inc.
- Symmetry Systems, Inc.
- Thales S.A.
- Varonis Systems, Inc.
- Wipro Limited
- Zscaler, Inc.
Développements industriels récents dans Marché des services gérés de gestion de la posture de sécurité des données (DSPM)
- Août 2026 : eclore et Glean ont annoncé une intégration entre ARMOR DSPM et la plateforme d'IA d'entreprise de Glean, permettant une classification de la sensibilité contextuelle et des contrôles de remédiation unifiés pour les organisations réglementées dans les services financiers, la santé, les services juridiques et le gouvernement. L'intégration inscrit les étiquettes de sensibilité directement sur les fichiers sources, fournissant une classification des données persistante et prête pour l'IA sur l'ensemble du patrimoine de données.
- Juillet 2026 : Deutsche Telekom et Palo Alto Networks ont lancé Sovereign Cortex avec T Security, un service géré de cyberdéfense souverain en matière de données. Toutes les données clients et systèmes, y compris la télémétrie et le renseignement sur les menaces, sont stockées, traitées et récupérées exclusivement en Europe, avec un chiffrement contrôlé par Deutsche Telekom via le gestionnaire de clés externe.
- Octobre 2025 : Veeam Software a signé un accord définitif pour acquérir Securiti AI pour 1,725 milliard USD, combinant les capacités de résilience des données de Veeam avec les capacités DSPM, de confidentialité, de gouvernance, d'accès et de confiance en l'IA de Securiti AI sur les plateformes hybrides, multicloud et SaaS.
- Septembre 2025 : Cyera a lancé DataWatcher, un service entièrement géré pour sa plateforme DSPM et Omni DLP. Le service couvre la découverte continue, la classification, l'ajustement des politiques, la gouvernance du contrôle d'accès et la réponse rapide aux violations.
Périmètre du Rapport sur le Marché Mondial des Services Gérés de Gestion de la Posture de Sécurité des Données (DSPM)
Les services gérés de gestion de la posture de sécurité des données (DSPM) désignent une offre externalisée dans laquelle un prestataire déploie, exploite, ajuste et surveille en continu les capacités DSPM pour découvrir, classifier, évaluer et remédier aux risques associés aux données sensibles dans les environnements cloud, SaaS et hybrides. Ces services aident les organisations à améliorer la visibilité des données, à contrôler les accès excessifs, à prévenir l'exposition et à soutenir les exigences de conformité.
Le rapport sur le marché des services gérés de gestion de la posture de sécurité des données (DSPM) est segmenté par offre de services (services professionnels et services gérés), modèle de prestation (services DSPM entièrement gérés et services DSPM co-gérés), mode de déploiement (basé sur le cloud, sur site et hybride), fonction de service (découverte et classification des données, évaluation des risques liés aux données et gestion de l'exposition, gouvernance des accès aux données, gestion de la conformité et des exigences réglementaires, et amélioration de la prévention des pertes de données), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité des utilisateurs finaux (banque, services financiers et assurance (BFSI), technologies de l'information et télécommunications, santé et sciences de la vie, gouvernement et secteur public, industrie manufacturière, commerce de détail et commerce électronique, et autres secteurs d'activité des utilisateurs finaux) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services Professionnels |
| Services Gérés |
| Services DSPM Entièrement Gérés |
| Services DSPM Co-Gérés |
| Basé sur le Cloud |
| Sur Site |
| Hybride |
| Découverte et Classification des Données |
| Évaluation des Risques liés aux Données et Gestion de l'Exposition |
| Gouvernance des Accès aux Données |
| Gestion de la Conformité et des Exigences Réglementaires |
| Amélioration de la Prévention des Pertes de Données |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Banque, Services Financiers et Assurance (BFSI) |
| Technologies de l'Information et Télécommunications |
| Santé et Sciences de la Vie |
| Gouvernement et Secteur Public |
| Industrie Manufacturière |
| Commerce de Détail et Commerce Électronique |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Qatar | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Offre de Services | Services Professionnels | |
| Services Gérés | ||
| Par Modèle de Prestation | Services DSPM Entièrement Gérés | |
| Services DSPM Co-Gérés | ||
| Par Mode de Déploiement | Basé sur le Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Fonction de Service | Découverte et Classification des Données | |
| Évaluation des Risques liés aux Données et Gestion de l'Exposition | ||
| Gouvernance des Accès aux Données | ||
| Gestion de la Conformité et des Exigences Réglementaires | ||
| Amélioration de la Prévention des Pertes de Données | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Activité des Utilisateurs Finaux | Banque, Services Financiers et Assurance (BFSI) | |
| Technologies de l'Information et Télécommunications | ||
| Santé et Sciences de la Vie | ||
| Gouvernement et Secteur Public | ||
| Industrie Manufacturière | ||
| Commerce de Détail et Commerce Électronique | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Qatar | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Traitées dans le Rapport
Quelle est la taille du marché des services gérés de gestion de la posture de sécurité des données (DSPM) ?
La taille du marché des services gérés de gestion de la posture de sécurité des données (DSPM) devrait croître de 1,23 milliard USD en 2026 à 1,48 milliard USD en 2027 et devrait atteindre 3,89 milliards USD d'ici 2032 à un CAGR de 21,32 % sur la période 2027-2032.
Quelle offre de services détient la plus grande part ?
Les services gérés ont représenté 78,32 % des revenus en 2026 car les organisations ont souvent besoin d'une découverte continue, d'un ajustement de la classification, d'une priorisation des risques et d'un reporting opérationnel. De nombreux clients font appel à des équipes externes lorsqu'ils ne disposent pas des effectifs ou des compétences spécialisées pour mener ces activités en interne. Ce modèle maintient également le service aligné à mesure que les emplacements des données et les privilèges d'accès évoluent.
Pourquoi les services DSPM gérés sont-ils adoptés ?
Les patrimoines de données multicloud, les obligations réglementaires, le risque d'exposition des données et l'accès aux données lié à l'IA soutiennent l'adoption. La prestation gérée aide les organisations à maintenir les politiques et le reporting à mesure que les emplacements des données, les autorisations et les applications métier évoluent dans le temps. Elle fournit également un modèle opérationnel pour les clients qui ont besoin de plus qu'une évaluation périodique de la sécurité.
Quel environnement de déploiement se développe le plus rapidement ?
Le déploiement basé sur le cloud devrait se développer à un CAGR de 23,92 % jusqu'en 2032 et a représenté 68,58 % des revenus en 2026. Les systèmes cloud permettent une intégration sans agent et une supervision commune des politiques sur les entrepôts de données, les applications SaaS et plusieurs prestataires cloud. Les environnements hybrides restent pertinents lorsque les charges de travail cloud fonctionnent aux côtés de référentiels existants.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 22,86 % jusqu'en 2032, soutenue par l'adoption du cloud et des obligations de confidentialité plus strictes. La demande est façonnée par l'utilisation des services cloud en Chine, au Japon, en Inde et en Corée du Sud et par l'évolution de leurs exigences en matière de gouvernance des données. Le Japon et la Corée du Sud sont des centres de demande relativement matures au sein de la région.
Quel groupe de clients est le plus important ?
Les grandes entreprises ont représenté 71,54 % des revenus en 2026 car leurs patrimoines de données, leurs exigences réglementaires et leurs opérations de sécurité sont plus complexes. Leurs besoins en services peuvent inclure l'intégration avec les centres d'opérations de sécurité, les plateformes de gouvernance et les flux de travail de reporting réglementaire. Les organisations plus petites devraient se développer plus rapidement car les modèles gérés réduisent le besoin d'effectifs spécialisés internes.