
Marktgröße und Marktanteil für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.48 Milliarden US-Dollar |
| Marktgröße (2032) | 3.89 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 21.32 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste von Mordor Intelligence
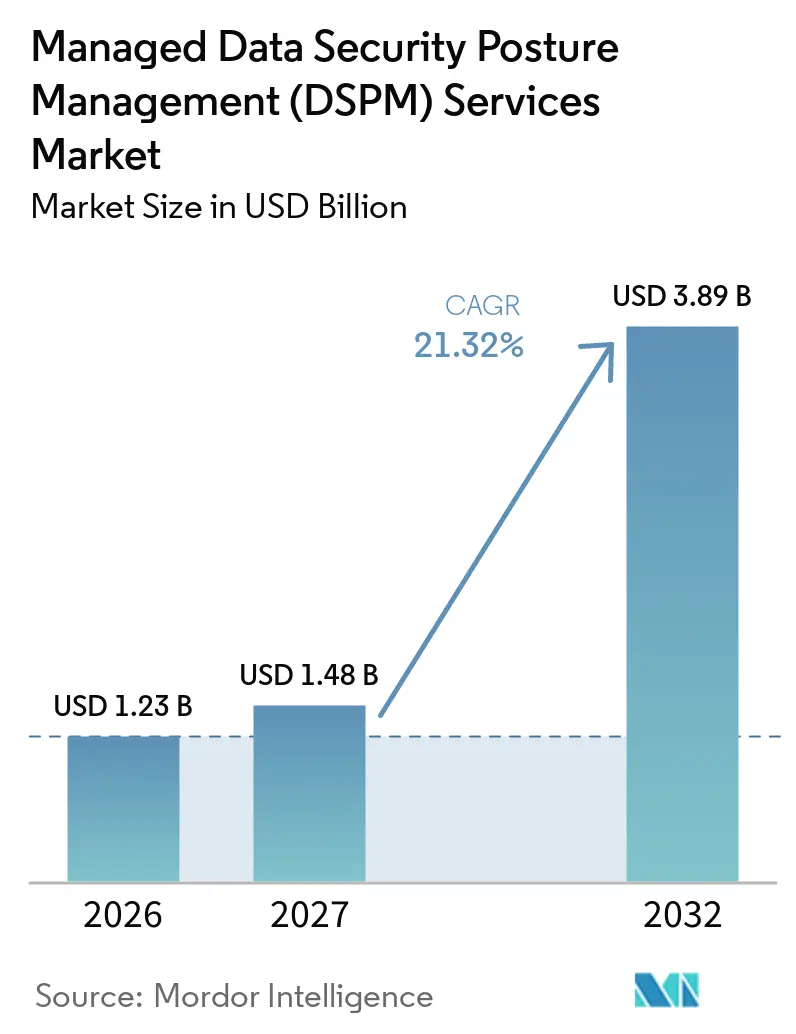
Die Marktgröße für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste wurde im Jahr 2026 auf 1,23 Milliarden USD geschätzt und wird voraussichtlich von 1,48 Milliarden USD im Jahr 2027 auf 3,89 Milliarden USD bis 2032 anwachsen, mit einem CAGR von 21,32 % während des Prognosezeitraums (2027–2032). Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste wird durch die Ausweitung von Multi-Cloud-Datenbeständen und den Bedarf an kontinuierlicher Transparenz über Cloud-, SaaS- und Legacy-Datenumgebungen hinweg unterstützt. Regulatorische Anforderungen machen Datensouveränität, Verschlüsselungsschlüsselkontrolle und Lieferantenaufsicht zu zentralen Bestandteilen von Serviceverträgen. Anbieter kombinieren verwaltete Betriebsabläufe mit Beratungs-, Implementierungs- und KI-Daten-Governance-Fähigkeiten, um diesen Anforderungen gerecht zu werden. Der Markt für verwaltete DSPM-Dienste sieht sich auch mit Bereitstellungsverzögerungen konfrontiert, bei denen ältere Datenbanken und fragmentierte Sicherheitstools keine standardisierten Integrationen aufweisen. Die Konsolidierung verändert den Wettbewerb, da breitere Sicherheitsplattformen Datenerkennung, -klassifizierung und Behebungsfähigkeiten hinzufügen.
Wichtigste Erkenntnisse des Berichts
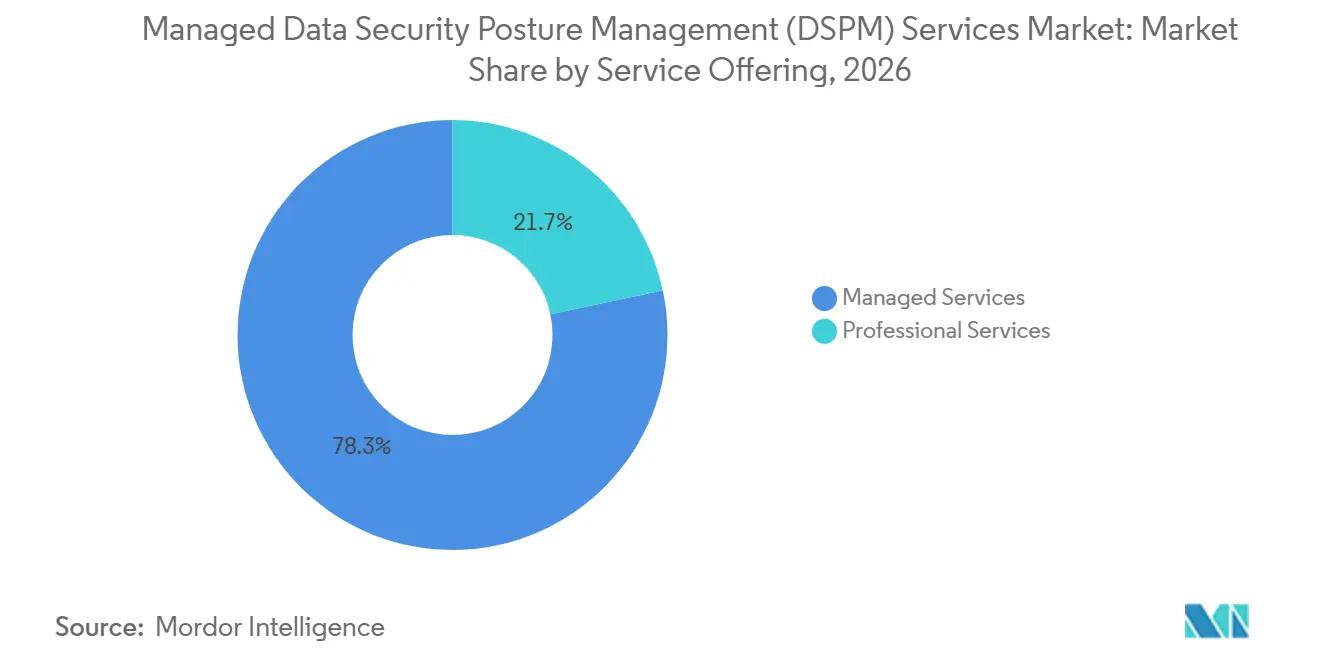
- Nach Serviceangebot hielten verwaltete Dienste im Jahr 2026 einen Anteil von 78,32 % am Umsatz des Marktes für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste, während Professional Services bis 2032 voraussichtlich mit einem CAGR von 22,73 % wachsen werden.
- Nach Bereitstellungsmodell entfielen vollständig verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste im Jahr 2026 auf 26,41 % des Umsatzes und werden bis 2032 voraussichtlich mit einem CAGR von 23,61 % wachsen.
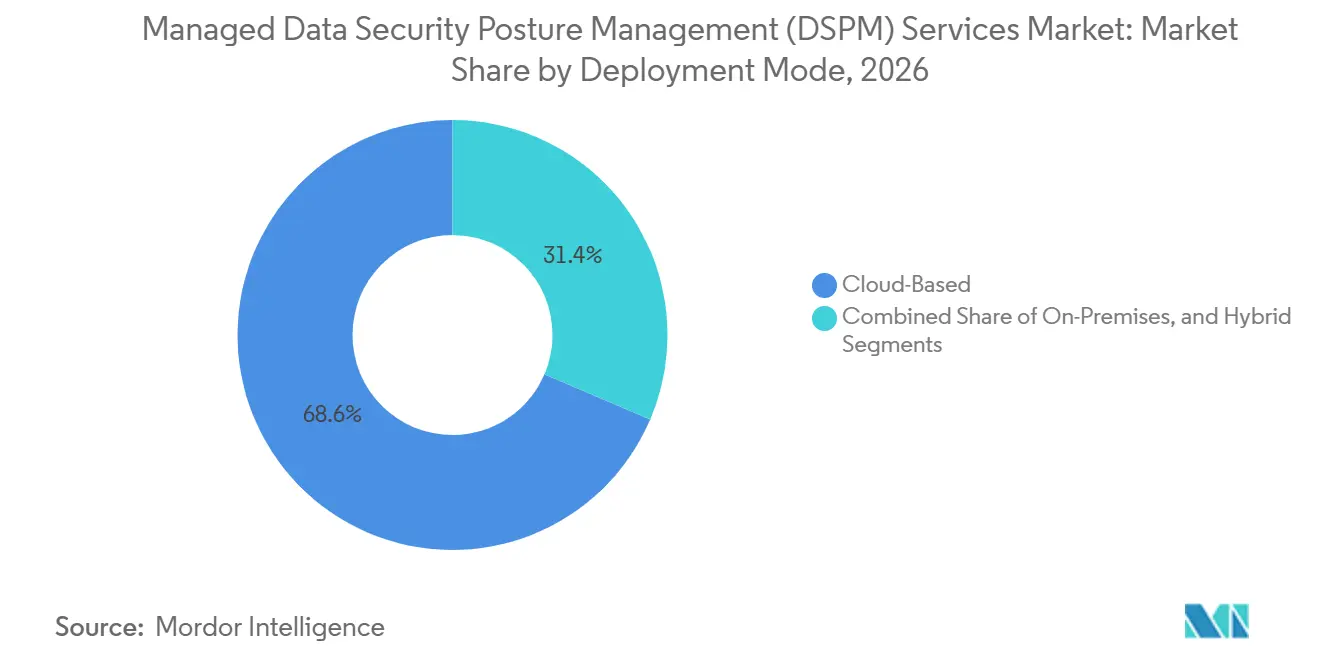
- Nach Bereitstellungsumgebung entfiel die Cloud-basierte Bereitstellung im Jahr 2026 auf 68,58 % des Umsatzes und wird bis 2032 voraussichtlich mit einem CAGR von 23,92 % wachsen.
- Nach Servicefunktion entfielen Datenerkennung und -klassifizierung im Jahr 2026 auf 26,91 % des Umsatzes im Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste, während Datenzugangs-Governance bis 2032 voraussichtlich mit einem CAGR von 24,82 % wachsen wird.
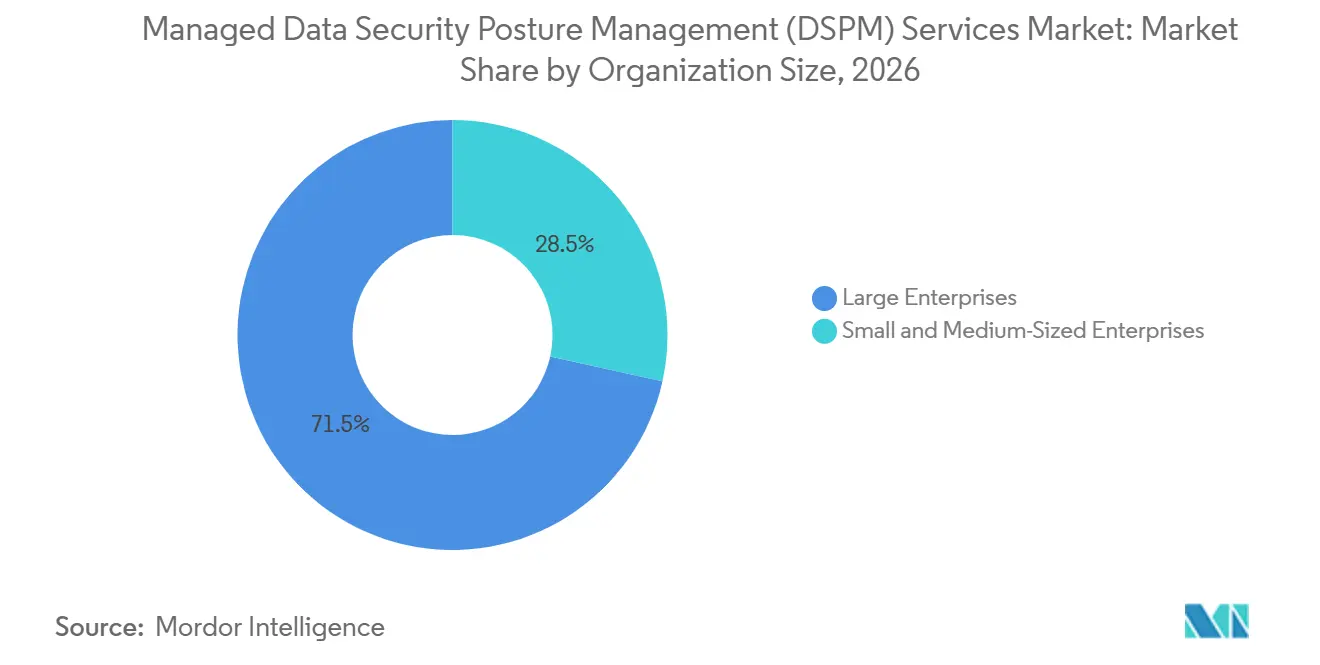
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 71,54 % am Umsatz, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einem CAGR von 23,82 % wachsen werden.
- Nach Branchenvertikale entfiel BFSI im Jahr 2026 auf 27,69 % des Umsatzes, während IT und Telekommunikation bis 2032 voraussichtlich mit einem CAGR von 18,54 % wachsen werden.
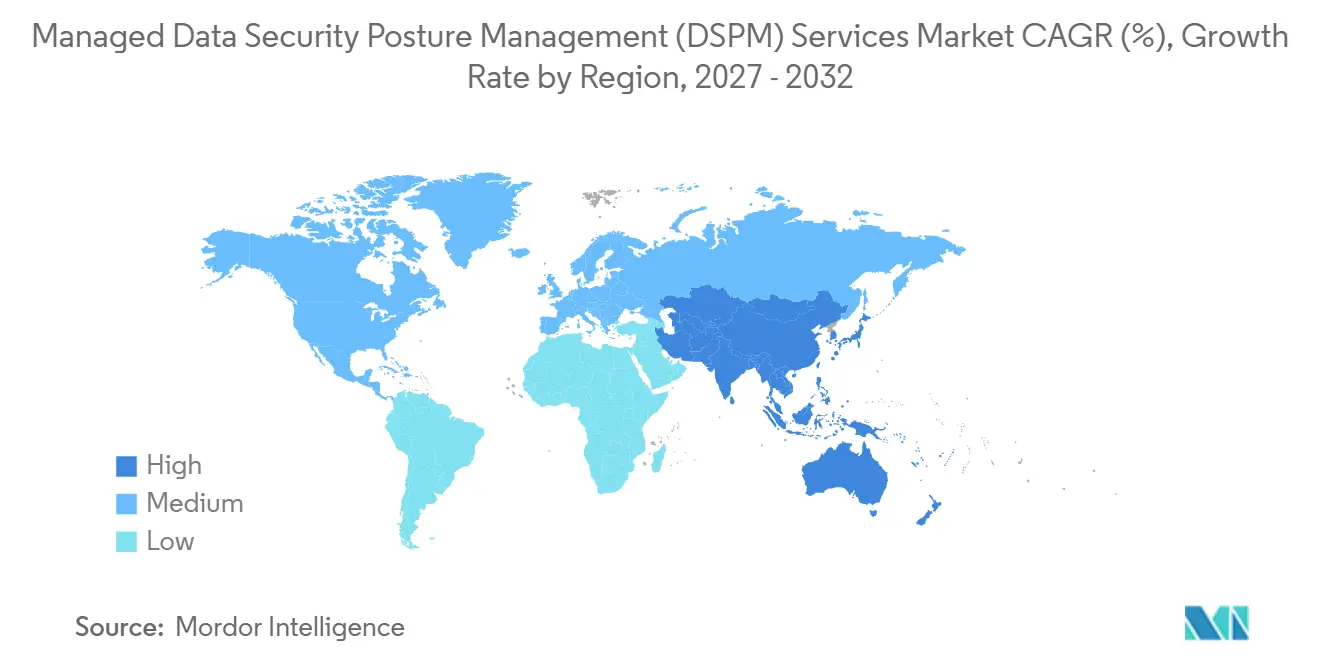
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 38,64 % am Markt für verwaltete DSPM-Dienste, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 22,86 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | AUSWIRKUNGSZEITRAUM |
|---|---|---|---|
| Ausweitung von Multi-Cloud- und hybriden Datenbeständen | +4.5% | Global, am stärksten in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zunehmende regulatorische und datensouveräne Verpflichtungen | +3.5% | EU-Kernbereich, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Steigendes Risiko durch Datenschutzverletzungen, Ransomware und die Exposition sensibler Daten | +3.0% | Global, mit Nordamerika und Europa als Regionen mit hoher Häufigkeit von Datenschutzverletzungen | Kurzfristig (≤ 2 Jahre) |
| Einführung von Zero-Trust und KI-Daten-Governance | +2.5% | Nordamerika und Europa, mit früher Einführung im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Mangel an spezialisierten DSPM-Betriebsfachkräften | +2.0% | Global, am stärksten im asiatisch-pazifischen Raum und Südamerika | Kurzfristig (≤ 2 Jahre) |
| Verlagerung hin zu ergebnisbasierten kontinuierlichen Datensicherheitsoperationen | +1.5% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung von Multi-Cloud- und hybriden Datenbeständen
Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste hängt von der Fähigkeit ab, die Transparenz über Cloud-Umgebungen aufrechtzuerhalten, die unterschiedliche Sicherheitsmodelle, Protokolle und Zugriffskontrollen verwenden. Das NIST identifizierte 23 konsolidierte Herausforderungen in Multi-Cloud-Architekturen, darunter Unterschiede bei Cloud-nativen Diensten, Personalverwaltungskomplexität und zentralisierter Sicherheitsimplementierung.[1] Sensible Informationen können ohne ein einziges maßgebliches Inventar in Datenpipelines, regionale Backups, Warehouse-Snapshots, SaaS-Anwendungen und KI-Arbeitsbereiche kopiert werden. Dies macht periodische Überprüfungen für Organisationen, die regulierte oder geschäftskritische Daten verwalten, unzureichend. Verwaltete Dienste können eine agentenlose Erkennung und Richtlinienüberwachung über Anbieter hinweg bereitstellen, was den Bedarf an separaten Tools für jede Umgebung reduziert. Der Markt für verwaltete DSPM-Dienste profitiert daher davon, dass hybride Datenbestände komplexer statt standardisierter werden.
Zunehmende regulatorische und datensouveräne Verpflichtungen
DORA gilt seit Januar 2025 für Finanzunternehmen in der Europäischen Union und verlangt vertragliche Vereinbarungen mit IKT-Anbietern, die Bereiche wie Datensicherheit und Ausstiegsstrategien abdecken. NIS2 erweitert die Cybersicherheitsverantwortlichkeiten auf wesentliche Einrichtungen und legt größeren Wert auf das Management von Lieferkettenrisiken. Diese Anforderungen machen Datenspeicherort, Verschlüsselungsschlüsselbefugnis, Zugangskontrolle und dokumentierte Aufsicht für die Beschaffung verwalteter Dienste relevant. Die Initiative „Digital Omnibus” der Europäischen Kommission zielt auch darauf ab, mehrere Berichtspflichten zu vereinfachen, während die zugrunde liegenden Verpflichtungen für Organisationen und Anbieter beibehalten werden. Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste profitiert von diesem Wandel, da Käufer zunehmend Nachweise benötigen, dass Datenkontrollen kontinuierlich funktionieren. Die Verantwortlichkeit des Senior-Managements unter NIS2 bringt Datenrisikoentscheidungen auch näher an die Aufsicht durch die Geschäftsführung.
Steigendes Risiko durch Datenschutzverletzungen, Ransomware und die Exposition sensibler Daten
Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste wird durch Angriffe unterstützt, die sich auf zugängliche und wertvolle Daten konzentrieren, anstatt nur auf Netzwerkunterbrechungen. Das Identity Theft Resource Center verzeichnete im Jahr 2025 739 Datenkompromittierungen im Finanzdienstleistungsbereich und 534 im Gesundheitswesen.[2] Zscaler meldete in seinem Bericht von 2026 896,2 Terabyte an ransomware-bezogenem Datendiebstahl und eine durchschnittliche Lösegeldzahlung von 431.995 USD. Diese Vorfälle lenken mehr Aufmerksamkeit auf das Auffinden sensibler Daten, die Identifizierung übermäßiger Zugriffsrechte und die Priorisierung exponierter Datensätze, bevor ein Angreifer sie erreicht. Kontinuierliche Klassifizierung und Zugriffsüberprüfung helfen Serviceteams, sich auf die Datenbestände zu konzentrieren, die am wahrscheinlichsten rechtliche, betriebliche oder Kundenschäden verursachen. Dies unterstützt die verwaltete Bereitstellung, da viele Organisationen diese Überprüfungen nicht allein mit internen Ressourcen aufrechterhalten können.
Einführung von Zero-Trust und KI-Daten-Governance
Zero-Trust-Praktiken decken nun zunehmend den Datenzugriff durch Anwendungen, Dienstkonten und KI-Agenten ab. Die Leitlinien von Microsoft vom März 2026 wenden Verifizierungs-, Least-Privilege-Zugriffs- und Breach-Assumption-Prinzipien auf KI-Workloads und Agentenverhalten an. KI-Systeme können Trainingsdaten abrufen, Unternehmensrepositories abfragen und Ausgaben erzeugen, die sensible Inhalte enthalten. Dies schafft Datenflüsse, für deren vollständige Verfolgung herkömmliche Datenverlustpräventions-Tools nicht ausgelegt waren. Verwaltete Anbieter können Daten kartieren, die von KI-Workloads berührt werden, diese Interaktionen klassifizieren und Compliance-Nachweise für Frameworks wie DSGVO, HIPAA und den EU-KI-Act vorbereiten. Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste bietet eine Chance für Organisationen, die operative Kontrollen statt einer einmaligen KI-Governance-Überprüfung benötigen.
Auswirkungsanalyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | AUSWIRKUNGSZEITRAUM |
|---|---|---|---|
| Integration von Legacy-Systemen und Ausbreitung von Sicherheitstools | -2.5% | Global, am stärksten in fertigungsintensiven und staatlichen Märkten | Mittelfristig (2–4 Jahre) |
| Alarmmüdigkeit und Fehlklassifizierung sensibler Daten | -1.5% | Global, mit höchster Schwere in Großunternehmen mit unstrukturierter Datenausbreitung | Kurzfristig (≤ 2 Jahre) |
| Datensouveränitäts- und Vertrauensbedenken gegenüber ausgelagerter Telemetrie | -1.0% | Europa und Naher Osten, mit wachsender Sichtbarkeit im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Unklare Verantwortlichkeit für automatisierte Behebungsentscheidungen | -0.5% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integration von Legacy-Systemen und Ausbreitung von Sicherheitstools
Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste könnte in Unternehmen, die auf Mainframes, Legacy-relationale Datenbanken, Dateiserver und ältere Enterprise-Resource-Planning-Systeme angewiesen sind, eine langsamere Einführung verzeichnen. Diese Umgebungen bieten möglicherweise nicht die Anwendungsprogrammierschnittstellen, die für eine agentenlose Erkennung erforderlich sind. Ein Großunternehmen kann auch Dutzende von Sicherheitsprodukten betreiben, deren Ergebnisse neben DSPM-Ausgaben normalisiert werden müssen. Dies schafft zusätzliche Arbeit über SIEM-, Cloud-Sicherheits-Positionsmanagement-, Datenverlustpräventions- und Identitäts-Governance-Systeme hinweg. Behörden und Fertigungsorganisationen sind besonders exponiert, da sensible Betriebsdaten in Systemen verbleiben können, die nicht einfach angebunden werden können. Anbieter mit getesteten Konnektoren und klaren Integrationsplänen können dieses Hemmnis reduzieren und die Zeit verkürzen, die erforderlich ist, um Dienste betriebsbereit zu machen.
Alarmmüdigkeit und Fehlklassifizierung sensibler Daten
Datenrisikobefunde können Sicherheitsteams überfordern, wenn ihnen nützlicher Kontext fehlt oder zu viele falsch positive Ergebnisse identifiziert werden. Das Identity Theft Resource Center stellte fest, dass 70 % der Datenschutzverletzungsmeldungen aus dem Jahr 2025 keine Angriffsinformationen offenlegten, verglichen mit 45 % im Jahr 2023. Dies schränkt die Fähigkeit ein, Angriffszeitlinien zu rekonstruieren und zu beurteilen, welche Datenbestände tatsächlich exponiert waren. Klassifizierungsfehler sind wahrscheinlicher in großen unstrukturierten Datensammlungen, bei denen sich der Kontext über Dokumente, Nachrichten und Repositories hinweg ändert. Anbieter benötigen eine Risikobewertung, die Datensensibilität, Zugriffsmuster, regulatorischen Umfang und Verbindungen zu bekannten Angriffspfaden berücksichtigt. Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste wird glaubwürdiger sein, wenn Serviceteams ein breites Inventar an Befunden in eine prägnante Behebungswarteschlange umwandeln können.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Serviceangebot:
Verwaltete Betriebsabläufe behalten die größte UmsatzbasisVerwaltete Dienste machten im Jahr 2026 78,32 % des Umsatzes aus, was die Präferenz der Kunden für kontinuierliche Sicherheitsoperationen widerspiegelt, die sie intern nicht zu vergleichbaren Kosten besetzen können. Die Serviceumsatzbasis ist mit laufender Erkennung, Risikopriorisierung, Klassifizierungsoptimierung und Behebungsunterstützung verknüpft, die nach der ersten Bereitstellung fortgesetzt werden müssen. Vielen Käufern fehlen Teams, die Cloud-Datenarchitekturkenntnisse, Klassifizierungsrichtlinienfähigkeiten und regulatorisches Fachwissen kombinieren. Die verwaltete Bereitstellung überträgt die wiederkehrende operative Arbeitslast auf Anbieter, die spezialisierte Prozesse und Tools einsetzen. Dieser Ansatz gibt Kunden Zugang zu etablierten Runbooks, Eskalationspfaden und Berichtsprozessen, ohne diese Fähigkeiten von Grund auf aufbauen zu müssen. Er ist besonders relevant für regulierte Kunden, bei denen der Nachweis einer kontinuierlichen Kontrolle wichtig ist. Er unterstützt auch längere Servicebeziehungen, da sich Datenbestände und regulatorische Verpflichtungen im Laufe der Zeit ändern.
Professional Services werden bis 2032 voraussichtlich mit einem CAGR von 22,73 % wachsen, da Organisationen Implementierungsberatung, Richtliniengestaltung und Integrationsunterstützung suchen. Diese Engagements helfen Kunden häufig dabei, Cloud-Umgebungen vorzubereiten, Datenverarbeitungsregeln zu definieren und DSPM-Plattformen mit bestehenden Sicherheitsoperationen zu verbinden. Spezialisten können auch breite regulatorische Anforderungen in praktische Dateneigentums-, Aufbewahrungs- und Zugangskontrollregeln übersetzen. Sie ersetzen keine verwalteten Dienste. Stattdessen schafft professionelle Arbeit oft die Architektur und das Betriebsmodell, das einen späteren verwalteten Vertrag unterstützt. Die Branche der verwalteten Datensicherheits-Positionsmanagement (DSPM) Dienste nutzt daher die Beratungsbereitstellung als Einstiegspunkt in den kontinuierlichen Betrieb. Compliance-Bewertungen im Zusammenhang mit DORA, NIS2 und DSGVO können weiteren Bedarf an professioneller Unterstützung schaffen, bevor der Servicebetrieb beginnt.
Nach Bereitstellungsmodell:
Vollständig verwaltete Bereitstellung kombiniert Skalierung und ExpansionVollständig verwaltete DSPM-Dienste hielten im Jahr 2026 einen Anteil von 26,41 % am Umsatz und werden bis 2032 voraussichtlich mit einem CAGR von 23,61 % wachsen. Das Modell überträgt Erkennung, Klassifizierungsmanagement, Datenzugangs-Governance-Richtlinien und Unterstützung bei der Reaktion auf Vorfälle an einen Spezialanbieter. Kunden nutzen es, wenn sie eine vollständige operative Abdeckung anstreben, anstatt nur zusätzliche Kapazität für ein internes Team. Anbieter können regelmäßige Überprüfungen durchführen, wenn sich Datenspeicherorte, Berechtigungen und Geschäftsanwendungen ändern. Die Tatsache, dass diese Kategorie sowohl beim Anteil als auch bei der prognostizierten Expansion führt, deutet auf eine anhaltende Nachfrage nach ausgelagerten Betriebsabläufen hin. Es zeigt auch, dass die bestehende Anbieterkapazität den Bedarf an dedizierten Diensten nicht beseitigt hat. Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste profitiert von wiederkehrenden Servicegebühren, die an Datenbestände gebunden sind, die einer kontinuierlichen Überprüfung bedürfen.
Co-verwaltete Dienste bleiben für Organisationen mit reifen Sicherheitsteams relevant, die die Kontrolle über Strategie und Richtlinien behalten möchten. Diese Teams können einen Anbieter für Überwachung, Klassifizierungsverfeinerung und operative Berichterstattung nutzen, während sie die interne Genehmigungsbefugnis behalten. Dieses Gleichgewicht ermöglicht es internen Teams, institutionelles Wissen zu bewahren, während sie externe Kapazitäten für Routineanalysen und Berichterstattung nutzen. Cyera startete DataWatcher im September 2025 als vollständig verwalteten Dienst, der Erkennung, Klassifizierung, Richtlinienoptimierung, Zugangskontroll-Governance und Reaktion auf Datenschutzverletzungen abdeckt.[3] Dieses Beispiel zeigt, wie DSPM-Anbieter neben der Softwarelizenzierung eine wiederkehrende Servicebereitstellung aufbauen. KI-bezogene Daten-Governance kann eine weitere Arbeitslast hinzufügen, wenn Anbieter überwachen, wie Agenten auf sensible Repositories zugreifen. Die Branche der verwalteten Datensicherheits-Positionsmanagement (DSPM) Dienste kann beide Modelle nutzen, um Käufer mit unterschiedlichem internen Sicherheitsreifegrad anzusprechen.
Nach Bereitstellungsmodus:
Cloud-basierte Umgebungen geben das Tempo vorDie Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 68,58 % am Umsatz und wird bis 2032 voraussichtlich mit einem CAGR von 23,92 % wachsen. Dieses Segment macht den größten Anteil am Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste aus und verzeichnet die höchste prognostizierte Wachstumsrate unter den Bereitstellungsumgebungen. Organisationen verlagern sensible Workloads in Cloud-Datenspeicher, Objektspeicher und SaaS-Kollaborationsanwendungen. Agentenlose Integrationen können Anbietern Transparenz verschaffen, ohne dass sie für jeden Workload separate Software installieren und warten müssen. Zentralisierte Servicebetriebe können den Richtlinienstatus über Cloud-Konten hinweg vergleichen und Daten identifizieren, die zwischen Umgebungen kopiert werden. Cloud-Dienste ermöglichen auch eine konsistente Richtlinienbehandlung über mehrere Anbieter hinweg. Dies macht die Cloud-Bereitstellung zur wichtigsten Umsatzbasis für verwaltete Anbieter.
On-Premises-Umgebungen behalten Nachfrage, wo Datenresidenzregeln, klassifizierte Workloads oder interne Richtlinien die Verarbeitung von Telemetrie in der Cloud einschränken. Hybride Umgebungen verbinden diese älteren Repositories mit neueren Cloud-Workloads und erfordern eine konsistente Richtlinienebene über beide hinweg. Ein Anbieter muss unterschiedliche Authentifizierungsmethoden, Datenformate und Berichtspfade berücksichtigen, wenn er diese Mischung unterstützt. Die operative Belastung kann höher sein, da Anbieter Berichte und Klassifizierungen über verschiedene Architekturen hinweg normalisieren müssen. Dies unterstützt Servicegebühren, die Konnektor-Arbeit, Orchestrierung und kontinuierliche Optimierung widerspiegeln. Organisationen in der Mitte der Migration können die hybride Bereitstellung mehrere Jahre lang beibehalten, anstatt alle sensiblen Daten auf einmal zu verlagern. Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste hat daher eine dauerhafte Rolle in Cloud-, On-Premises- und kombinierten Umgebungen.

Nach Servicefunktion:
Datenzugangs-Governance hat die höchste prognostizierte WachstumsrateDatenerkennung und -klassifizierung hielten im Jahr 2026 einen Anteil von 26,91 % am Umsatz, da andere Sicherheitsmaßnahmen davon abhängen, zu wissen, wo sensible Daten gespeichert sind. Ein vollständiges Inventar hilft Anbietern, Datentypen zu identifizieren, Eigentümer zu kartieren und die für jedes Repository relevanten Richtlinien anzuwenden. Es gibt Sicherheitsteams auch einen gemeinsamen Referenzpunkt, wenn sie Expositions-, Aufbewahrungs- und Zugriffsentscheidungen überprüfen. Eine schnelle Inventarentwicklung kann wertvoll sein, wenn ein Kunde mehrere Cloud-Konten und Datenplattformen betreibt. Die Klassifizierung unterstützt auch eine zuverlässigere Compliance-Berichterstattung und Expositionsbewertung. Diese Aktivitäten bilden die Grundlage für Datenzugangs-Governance und Datenverlustpräventionsarbeit. Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste nutzt diese grundlegende Funktion, um den Umfang der späteren Servicebereitstellung festzulegen.
Datenzugangs-Governance wird bis 2032 voraussichtlich mit einem CAGR von 24,82 % wachsen. Die Rate spiegelt die zunehmende Aufmerksamkeit für nicht-menschliche Identitäten wider, einschließlich KI-Agenten, Dienstkonten und automatisierter Datenpipelines, die möglicherweise umfangreiche Berechtigungen behalten. Anbieter können Kunden helfen, nicht mehr benötigte Rechte zu identifizieren und Überprüfungsprozesse für neu erstellte Identitäten einzurichten. DSGVO, HIPAA und DORA verstärken alle die Notwendigkeit einer dokumentierten Kontrolle über den Zugriff auf sensible Daten. Risikobewertung und Compliance-Unterstützung können als praktische Ausgangspunkte für Kunden dienen, bevor sie eine umfassendere Governance einführen. Die Verfeinerung der Datenverlustprävention folgt auch der Erkennung, da Richtlinien genaue Klassifizierungen benötigen, um unnötige Alarme zu vermeiden. Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste gewinnt, wenn Kunden von der Identifizierung von Daten zur aktiven Verwaltung übergehen, wer und was darauf zugreifen darf.
Nach Unternehmensgröße:
Großunternehmen finanzieren die größte ArbeitslastGroßunternehmen machten im Jahr 2026 71,54 % des Umsatzes aus, da sie typischerweise mehr sensible Daten verwalten, komplexe Cloud-Bestände betreiben und strengen Compliance-Verpflichtungen unterliegen. Ihre Verträge können auch die Integration mit Security Operations Centern, Governance-Plattformen und regulatorischen Berichts-Workflows abdecken. BFSI-, Gesundheits- und Regierungskunden können maßgeschneiderte Richtliniengestaltung und tiefere Beweiserhebung erfordern. Der Umsatz konzentriert sich daher auf Organisationen mit erheblichem Datenvolumen und technischer Komplexität. Ihre verteilten Strukturen können auch eine Koordination zwischen Dateneigentümern, Sicherheitsteams, Rechtsfunktionen und Anwendungsmanagern erfordern. Diese Käufer können höhere Vertragswerte unterstützen, wenn ein Anbieter über mehrere Geschäftsbereiche und Datenplattformen hinweg koordinieren muss. Ihre Anforderungen treiben auch die Nachfrage nach spezialisierten Implementierungsdienstleistungen an, bevor der Regelbetrieb beginnt.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 23,82 % wachsen. Co-verwaltete und vollständig verwaltete Modelle reduzieren den Bedarf, dedizierte Datensicherheitsspezialisten einzustellen. Diese Organisationen können auch in den Geltungsbereich neuer gesetzlicher Verpflichtungen fallen, da sie zunehmend Cloud-Daten verarbeiten. Ein Dienstleister kann ihnen einen definierten Betriebsprozess bieten, der mit einem kleinen internen Team schwer zu erstellen wäre. Anbieter reagieren mit gestaffelten Paketen, die kleinere Datenbestände und geringere Sicherheitspersonalzahlen berücksichtigen. Kleinere Kunden bauen nach der Einführung weniger wahrscheinlich große interne DSPM-Teams auf, was Vertragsverlängerungen unterstützen kann. Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste kann seine Kundenbasis erweitern, wenn Anbieter klare Preisgestaltung, nutzbare Berichterstattung und angemessene Servicegrenzen aufrechterhalten.
Nach Branchenvertikale:
BFSI führt, während IT und Telekommunikation aufholenBFSI hielt im Jahr 2026 einen Anteil von 27,69 % am Umsatz, da Finanzinstitute hochwertige Daten verwalten und strengen Anforderungen an operative Resilienz, Zugangskontrolle und Drittanbieteraufsicht unterliegen. DORA gilt seit Januar 2025 und erhöht die Bedeutung des Managements von IKT-bezogenen Risiken in europäischen Finanzunternehmen.[4] Zahlungsdatenregeln und interne Governance-Praktiken erhöhen den Bedarf an sorgfältiger Datenklassifizierung und -überwachung. Verwaltete Anbieter können eine kontinuierliche Beweiserhebung und -überprüfung in komplexen Finanzdatenumgebungen unterstützen. Sie können auch dabei helfen, einen organisierten Überblick über die Datennutzung in kundenorientierten und Back-Office-Systemen zu erhalten. Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste wird durch die Exposition des Sektors gegenüber gezielten Angriffen und detaillierten regulatorischen Prüfungen weiter unterstützt. Dies macht BFSI zu einer zentralen Kundengruppe für fortgeschrittene Serviceangebote.
Die IT- und Telekommunikationsbranche wird bis 2032 voraussichtlich mit einem CAGR von 18,54 % wachsen. Anbieter in dieser Vertikale nutzen Datensicherheitsdienste intern und können auch verwandte Dienste für Unternehmenskunden bereitstellen. Diese Doppelrolle fördert Investitionen in Datenverarbeitungspraktiken, die später für die Kundendienstbereitstellung angepasst werden können. Die Nachfrage im Gesundheitswesen wird durch den Schutz von Gesundheitsdaten und die Ausweitung digitaler klinischer Informationen geprägt. Die staatliche Einführung ist mit Zero-Trust-Anforderungen verknüpft, während die Einführung in der Fertigung die Konvergenz von Betriebstechnologie und Unternehmensdaten widerspiegelt. Einzelhändler benötigen stärkere Kontrollen für Zahlungs- und Kundendaten. Die Branche der verwalteten DSPM-Dienste kann diese Bereiche durch branchenspezifische Richtlinien, Zertifizierungen und Integrationsmethoden ansprechen.
Geografische Analyse
Markt für verwaltete Datensicherheits-Posture-Management (DSPM) Dienste in Amerika
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 38,64 %, gestützt durch etablierte Ökosysteme verwalteter Sicherheitsanbieter und eine hohe Konzentration von Anbietern für Datensicherheits-Posture-Management (DSPM). Die Vereinigten Staaten bleiben zentral, da Bundesbehörden Zero-Trust-Anforderungen übernommen haben und staatliche Cloud-Umgebungen detaillierte Compliance-Erwartungen aufweisen. Käufer müssen häufig nachweisen, dass sensible Datensätze klassifiziert und überwacht bleiben, wenn Workloads über mehr als eine Cloud-Umgebung hinweg verschoben werden. Wiz integrierte DSPM im Mai 2025 in sein FedRAMP-autorisiertes Angebot Wiz for Government und unterstützt damit automatisierte Klassifizierung und kontinuierliche Überwachung in Multi-Cloud-Regierungsumgebungen. Diese Art der Integration unterstützt die Dienstleistungserbringung dort, wo Regierungskunden Kontrollen benötigen, die mit bestehenden Autorisierungsprozessen übereinstimmen. Kanada trägt durch Datenschutzanforderungen und föderale Sicherheitsmanagementpraktiken bei. Mexiko entwickelt Nachfrage, da Finanzdienstleistungs- und Fertigungsorganisationen ihre digitalen Aktivitäten ausweiten. Südamerika bleibt kleiner, obwohl die Cloud-Akzeptanz und sich entwickelnde Datenschutzanforderungen eine Grundlage für eine längerfristige Dienstnachfrage schaffen.
Markt für verwaltete Datensicherheits-Posture-Management (DSPM) Dienste in Europa
Europa ist ein bedeutendes Nachfragezentrum, da DSGVO, NIS2, DORA und der EU-KI-Act überlappende Anforderungen an Datenschutz und Cybersicherheits-Governance schaffen. Der Marktanteil der verwalteten Datensicherheits-Posture-Management (DSPM) Dienste in der Region wird durch Käufer aufrechterhalten, die eine verifizierte Kontrolle über Cloud-Anbieter und ausgelagerte Sicherheitsoperationen benötigen. Dienstleistungskäufer müssen häufig berücksichtigen, wo Daten verarbeitet werden, wie der Zugriff autorisiert wird und ob sie Daten abrufen und eine Anbieterbeziehung sicher beenden können. Deutschland verzeichnet eine aktive Nachfrage von regulierten Organisationen und Betreibern kritischer Infrastrukturen, die sensible Daten mit klarer Aufsicht verwalten müssen. Das Vereinigte Königreich, Frankreich, Italien und Spanien tragen in den Bereichen Finanzdienstleistungen, Energie und öffentlicher Sektor bei. ENISA hat die strategische Rolle verwalteter Sicherheitsdienste und die Arbeit an Zertifizierungsansätzen im Rahmen des EU-Cybersicherheitsgesetzes hervorgehoben. Souveränitätsanforderungen können Anbieter begünstigen, die europäische Datenverarbeitung und kundenkontrollierte Verschlüsselungsschlüssel anbieten.
Markt für verwaltete Datensicherheits-Posture-Management (DSPM) Dienste in APAC und MEA
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 22,86 % wachsen, der höchsten Rate unter den geografischen Regionen. China, Japan, Indien und Südkorea weiten die Cloud-Nutzung aus und stärken gleichzeitig ihre Datenschutz- und Cybersicherheitspflichten. Die Region umfasst Unternehmen, die in mehreren Rechtssystemen tätig sind und möglicherweise konsistente Datenkontrollen benötigen, auch wenn sich die lokalen Anforderungen unterscheiden. Japans APPI, Indiens Gesetz zum Schutz digitaler personenbezogener Daten und Südkoreas Gesetz zum Schutz personenbezogener Informationen erhöhen den Bedarf an klaren Datenverwaltungspraktiken. Japan und Südkorea verfügen über eine ausgereiftere Nachfrage bei regulierten Organisationen und kritischen Infrastrukturen. Indien bietet eine sich entwickelnde Chance, da Technologieunternehmen und BFSI-Institutionen ihre Cloud-Bestände ausweiten. Der Nahe Osten wird durch Investitionen in souveräne Clouds und Anforderungen an den Datenstandort in den Vereinigten Arabischen Emiraten und Saudi-Arabien geprägt, während Afrika in der Einführung noch früher steht, da sich Cloud-Infrastruktur und regulatorische Durchsetzung entwickeln.
Wettbewerbslandschaft
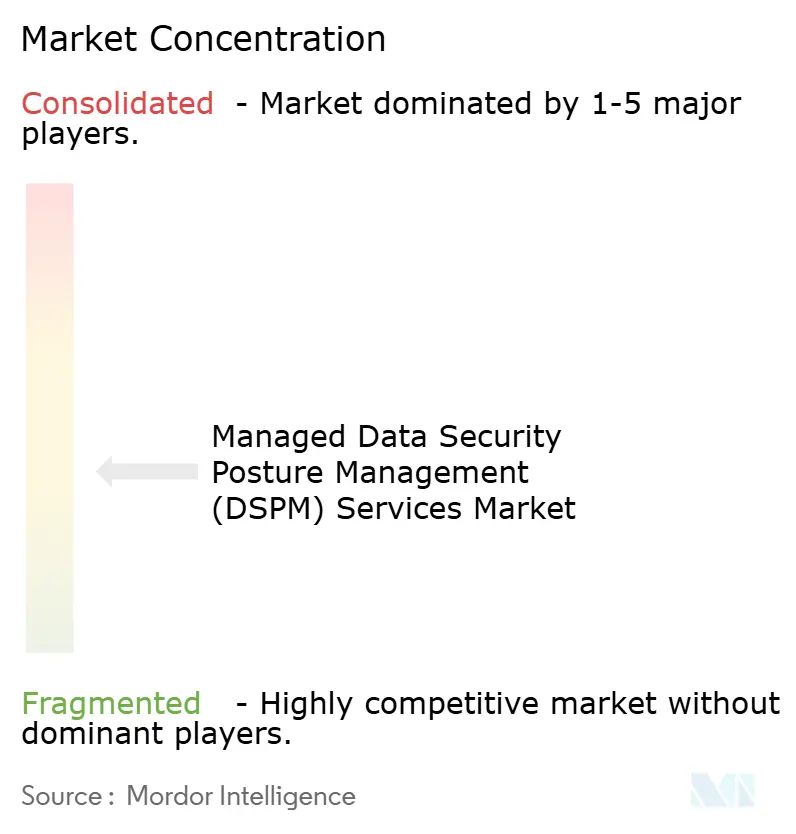
Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste ist mäßig fragmentiert, da kein einzelner Anbieter eine beherrschende Umsatzkontrolle über den gesamten Serviceumfang hat. Der Wettbewerb bildet sich zwischen Plattformanbietern, die DSPM in breitere Sicherheits-Suiten integrieren, und Spezialisten, die sich auf Klassifizierung, Datenzugang und verwaltete Betriebsabläufe konzentrieren. Käufer bewerten auch beratungsgeführte Anbieter, die mit Beratungsarbeit beginnen und nach der Bereitstellung Betriebsabläufe hinzufügen. Anbieter müssen ihre Verantwortlichkeiten klar machen, wenn eine automatisierte Kontrolle eine Behebungsmaßnahme empfiehlt oder abschließt. Die Konsolidierung ist wichtig geworden, da breitere Anbieter versuchen, Datenresilienz, Datenschutz, Governance und KI-Kontrollen zu kombinieren. Dies kann Preisdruck auf kleinere Serviceunternehmen ausüben, während die Bandbreite der Fähigkeiten für Kunden erweitert wird. Es kann auch die Kaufentscheidung von einer Punkt-Technologiewahl zu einer umfassenderen Plattform- und Servicebewertung verschieben.
Veeam unterzeichnete im Oktober 2025 eine endgültige Vereinbarung zur Übernahme von Securiti AI für 1,725 Milliarden USD und kombiniert damit Datenresilienz mit DSPM-, Datenschutz-, Governance-, Zugangs- und KI-Vertrauensfähigkeiten. Forcepoint gab im März 2025 seine Vereinbarung zur Übernahme von Getvisibility bekannt, um KI-gesteuerte Datensicherheit und Risikovisibilität über SaaS-, Cloud-, On-Premises-Umgebungen, KI-Plattformen und Endpunkte hinweg zu erweitern. Diese Schritte zeigen, dass Datenpositions-Tools in größere Datensicherheitsportfolios integriert werden. Anbieter konkurrieren auch durch Konnektoren, verwaltete Reaktionsfähigkeiten und die Fähigkeit, einen Kunden von der ersten Bewertung bis zum laufenden Betrieb zu unterstützen. Ein breiteres Portfolio kann es Käufern erleichtern, Datenpositionsarbeit mit Resilienz-, Datenschutz- und Erkennungsprogrammen abzustimmen, die bereits finanziert sind. Der Markt für verwaltete DSPM-Dienste wird wahrscheinlich Anbieter bevorzugen, die neben Softwarefunktionen auch klare operative Verantwortlichkeit bieten können.
Technologie bleibt ein wichtiger Differenzierungspunkt, insbesondere für Klassifizierungsgenauigkeit, Abdeckung verschlüsselter Daten und Behebungs-Workflows. KI kann Anbietern dabei helfen, Datenrisiken zu priorisieren und die Verzögerung zwischen dem Auffinden eines Problems und dem Ergreifen einer genehmigten Maßnahme zu reduzieren. Es beseitigt nicht den Bedarf an definierten menschlichen Genehmigungen, zuverlässigem Datenkontext und Aufzeichnungen, die erklären, warum eine Kontrolle angewendet wurde. Deutsche Telekom und Palo Alto Networks starteten im Juni 2026 Sovereign Cortex mit T Security, einen europäischen datensouveränen Cyber-Abwehr-Managed-Service, bei dem Deutsche Telekom die Verschlüsselungsschlüsselbefugnis behält. Dieses Angebot veranschaulicht den Wettbewerbswert souveräner Architektur für regulierte europäische Kunden. Spezialisten wie Sentra und Symmetry Systems können sich in Datenzugangs-Governance und Datenidentitäts-Anwendungsfällen differenzieren. Der Markt für verwaltete DSPM-Dienste hat auch eine Öffnung für standardisierte, prüfungsfertige Dienste zur Steuerung des Zugriffs von KI-Agenten und Copiloten auf sensible Unternehmensdaten.
Marktführer für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste
-
Accenture plc
-
Amazon Web Services, Inc.
-
AvePoint, Inc.
-
BigID, Inc.
-
Concentric AI, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Datensicherheits-Posture-Management (DSPM) Dienste Unternehmen in diesem Bericht
- Accenture plc
- Amazon Web Services, Inc.
- AvePoint, Inc.
- BigID, Inc.
- Concentric AI, Inc.
- CrowdStrike Holdings, Inc.
- Cyera Ltd.
- Deloitte Touche Tohmatsu Limited
- Forcepoint LLC
- Google LLC
- International Business Machines Corporation
- KPMG International Cooperative
- Kyndryl, Inc.
- Microsoft Corporation
- Netskope, Inc.
- OneTrust LLC
- Palo Alto Networks, Inc.
- Proofpoint, Inc.
- Rubrik, Inc.
- Securiti AI, Inc.
- Sentra Inc.
- Symmetry Systems, Inc.
- Thales S.A.
- Varonis Systems, Inc.
- Wipro Limited
- Zscaler, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Datensicherheits-Posture-Management (DSPM) Dienste
- August 2026: eclore und Glean gaben eine Integration zwischen ARMOR DSPM und Gleans Enterprise-KI-Plattform bekannt, die kontextbewusste Sensibilitätsklassifizierung und einheitliche Behebungskontrollen für regulierte Organisationen in Finanzdienstleistungen, Gesundheitswesen, Rechtsdienstleistungen und Regierung ermöglicht. Die Integration schreibt Sensibilitätsetiketten direkt auf Quelldateien und bietet eine persistente KI-bereite Datenklassifizierung über den gesamten Datenbestand.
- Juli 2026: Deutsche Telekom und Palo Alto Networks starteten Sovereign Cortex mit T Security, einen datensouveränen Cyber-Abwehr-Managed-Service. Alle Kunden- und Systemdaten, einschließlich Telemetrie und Bedrohungsinformationen, werden ausschließlich innerhalb Europas gespeichert, verarbeitet und abgerufen, wobei die Verschlüsselung von Deutsche Telekom über den External Key Manager kontrolliert wird.
- Oktober 2025: Veeam Software unterzeichnete eine endgültige Vereinbarung zur Übernahme von Securiti AI für 1,725 Milliarden USD und kombiniert damit Veeams Datenresilienzfähigkeiten mit Securiti AIs DSPM-, Datenschutz-, Governance-, Zugangs- und KI-Vertrauensfähigkeiten über hybride, Multi-Cloud- und SaaS-Plattformen hinweg.
- September 2025: Cyera startete DataWatcher, einen vollständig verwalteten Dienst für seine DSPM- und Omni-DLP-Plattform. Der Dienst umfasst kontinuierliche Erkennung, Klassifizierung, Richtlinienoptimierung, Zugangskontroll-Governance und schnelle Reaktion auf Datenschutzverletzungen.
Globaler Berichtsumfang für den Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste
Verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste beziehen sich auf ein ausgelagertes Angebot, bei dem ein Anbieter DSPM-Fähigkeiten bereitstellt, betreibt, optimiert und kontinuierlich überwacht, um Risiken im Zusammenhang mit sensiblen Daten in Cloud-, SaaS- und hybriden Umgebungen zu entdecken, zu klassifizieren, zu bewerten und zu beheben. Diese Dienste helfen Organisationen, die Datentransparenz zu verbessern, übermäßigen Zugriff zu kontrollieren, Exposition zu verhindern und Compliance-Anforderungen zu unterstützen.
Der Marktbericht für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste ist segmentiert nach Serviceangebot (Professional Services und verwaltete Dienste), Bereitstellungsmodell (vollständig verwaltete DSPM-Dienste und co-verwaltete DSPM-Dienste), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Servicefunktion (Datenerkennung und -klassifizierung, Datenrisikobewertung und Expositionsmanagement, Datenzugangs-Governance, Compliance- und regulatorisches Management sowie Verbesserung der Datenverlustprävention), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Industrielle Fertigung, Einzelhandel und E-Commerce sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Professional Services |
| Verwaltete Dienste |
| Vollständig verwaltete DSPM-Dienste |
| Co-verwaltete DSPM-Dienste |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Datenerkennung und -klassifizierung |
| Datenrisikobewertung und Expositionsmanagement |
| Datenzugangs-Governance |
| Compliance- und regulatorisches Management |
| Verbesserung der Datenverlustprävention |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Katar | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Serviceangebot | Professional Services | |
| Verwaltete Dienste | ||
| Nach Bereitstellungsmodell | Vollständig verwaltete DSPM-Dienste | |
| Co-verwaltete DSPM-Dienste | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Servicefunktion | Datenerkennung und -klassifizierung | |
| Datenrisikobewertung und Expositionsmanagement | ||
| Datenzugangs-Governance | ||
| Compliance- und regulatorisches Management | ||
| Verbesserung der Datenverlustprävention | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Katar | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste?
Der Markt für verwaltete Datensicherheits-Positionsmanagement (DSPM) Dienste wird voraussichtlich von 1,23 Milliarden USD im Jahr 2026 auf 1,48 Milliarden USD im Jahr 2027 wachsen und bis 2032 3,89 Milliarden USD erreichen, mit einem CAGR von 21,32 % über den Zeitraum 2027–2032.
Welches Serviceangebot hat den größten Anteil?
Verwaltete Dienste hielten im Jahr 2026 einen Anteil von 78,32 % am Umsatz, da Organisationen häufig laufende Erkennung, Klassifizierungsoptimierung, Risikopriorisierung und operative Berichterstattung benötigen. Viele Kunden nutzen externe Teams, wenn sie nicht über die Personalausstattung oder die spezialisierten Fähigkeiten verfügen, um diese Aktivitäten intern durchzuführen. Dieses Modell hält den Dienst auch dann ausgerichtet, wenn sich Datenspeicherorte und Zugriffsberechtigungen ändern.
Warum werden verwaltete DSPM-Dienste eingeführt?
Multi-Cloud-Datenbestände, regulatorische Verpflichtungen, Datenexpositionsrisiken und KI-bezogener Datenzugang unterstützen die Einführung. Die verwaltete Bereitstellung hilft Organisationen, Richtlinien und Berichterstattung aufrechtzuerhalten, wenn sich Datenspeicherorte, Berechtigungen und Geschäftsanwendungen im Laufe der Zeit ändern. Sie bietet auch ein Betriebsmodell für Kunden, die mehr als eine periodische Sicherheitsbewertung benötigen.
Welche Bereitstellungsumgebung wächst am schnellsten?
Die Cloud-basierte Bereitstellung wird bis 2032 voraussichtlich mit einem CAGR von 23,92 % wachsen und hielt im Jahr 2026 einen Anteil von 68,58 % am Umsatz. Cloud-Systeme ermöglichen agentenlose Integration und gemeinsame Richtlinienaufsicht über Datenspeicher, SaaS-Anwendungen und mehr als einen Cloud-Anbieter hinweg. Hybride Umgebungen bleiben relevant, wenn Cloud-Workloads neben Legacy-Repositories betrieben werden.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 22,86 % wachsen, unterstützt durch Cloud-Einführung und stärkere Datenschutzverpflichtungen. Die Nachfrage wird durch die Nutzung von Cloud-Diensten in China, Japan, Indien und Südkorea sowie durch deren sich ändernde Daten-Governance-Anforderungen geprägt. Japan und Südkorea sind relativ reife Nachfragezentren innerhalb der Region.
Welche Kundengruppe ist die größte?
Großunternehmen hielten im Jahr 2026 einen Anteil von 71,54 % am Umsatz, da ihre Datenbestände, regulatorischen Anforderungen und Sicherheitsoperationen komplexer sind. Ihr Servicebedarf kann die Integration mit Security Operations Centern, Governance-Plattformen und regulatorischen Berichts-Workflows umfassen. Kleinere Organisationen werden voraussichtlich schneller wachsen, da verwaltete Modelle den Bedarf an internem Spezialisten-Personal reduzieren.