
Tamaño y Participación del Mercado de Servicios Gestionados de Gestión de Postura de Seguridad de Datos (DSPM)
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.48 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.89 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 21.32 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Gestión de Postura de Seguridad de Datos (DSPM) por Mordor Intelligence
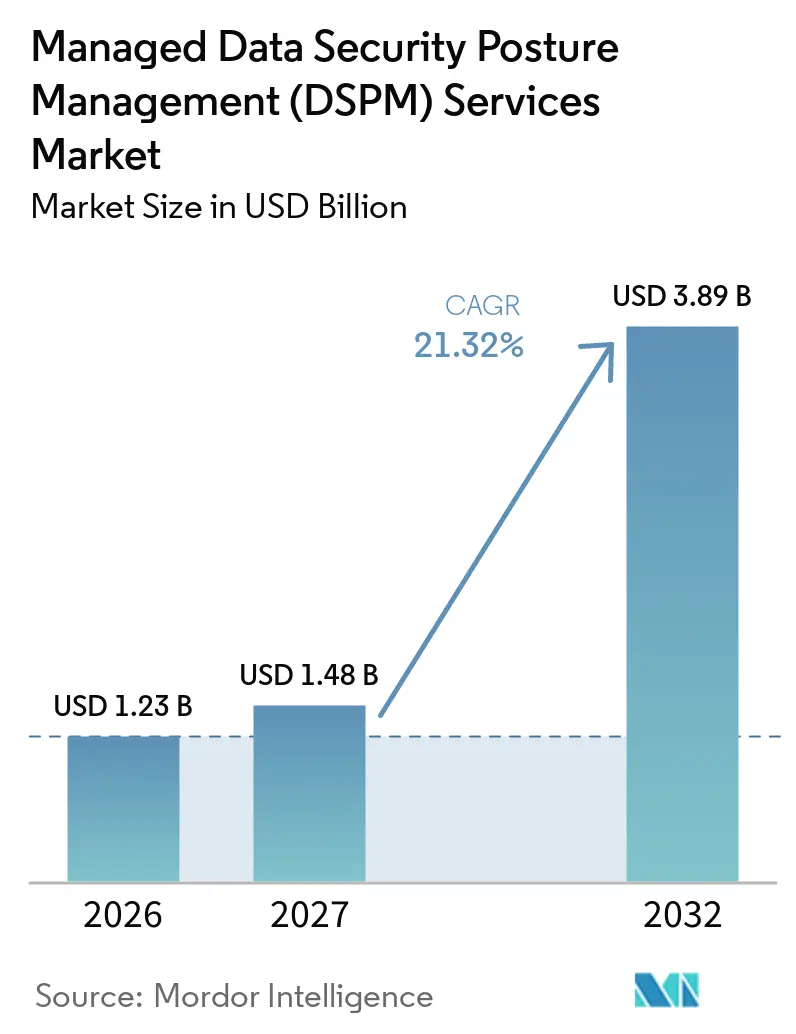
El tamaño del mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) fue valorado en 1,23 mil millones de USD en 2026 y se estima que se expandirá desde 1,48 mil millones de USD en 2027 hasta alcanzar los 3,89 mil millones de USD en 2032, a una CAGR del 21,32% durante el período de pronóstico (2027-2032). El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) está respaldado por la expansión de los entornos de datos multinube y la necesidad de visibilidad continua en entornos de datos en la nube, SaaS y heredados. Los requisitos regulatorios están haciendo que la soberanía de datos, el control de claves de cifrado y la supervisión de proveedores sean más centrales en los contratos de servicio. Los proveedores están combinando operaciones gestionadas con capacidades de asesoría, implementación y gobernanza de datos con inteligencia artificial para satisfacer estos requisitos. El mercado de servicios DSPM gestionados también enfrenta retrasos en la implementación donde las bases de datos más antiguas y las herramientas de seguridad fragmentadas carecen de integraciones estandarizadas. La consolidación está redefiniendo la competencia a medida que plataformas de seguridad más amplias añaden capacidades de descubrimiento, clasificación y remediación de datos.
Conclusiones Clave del Informe
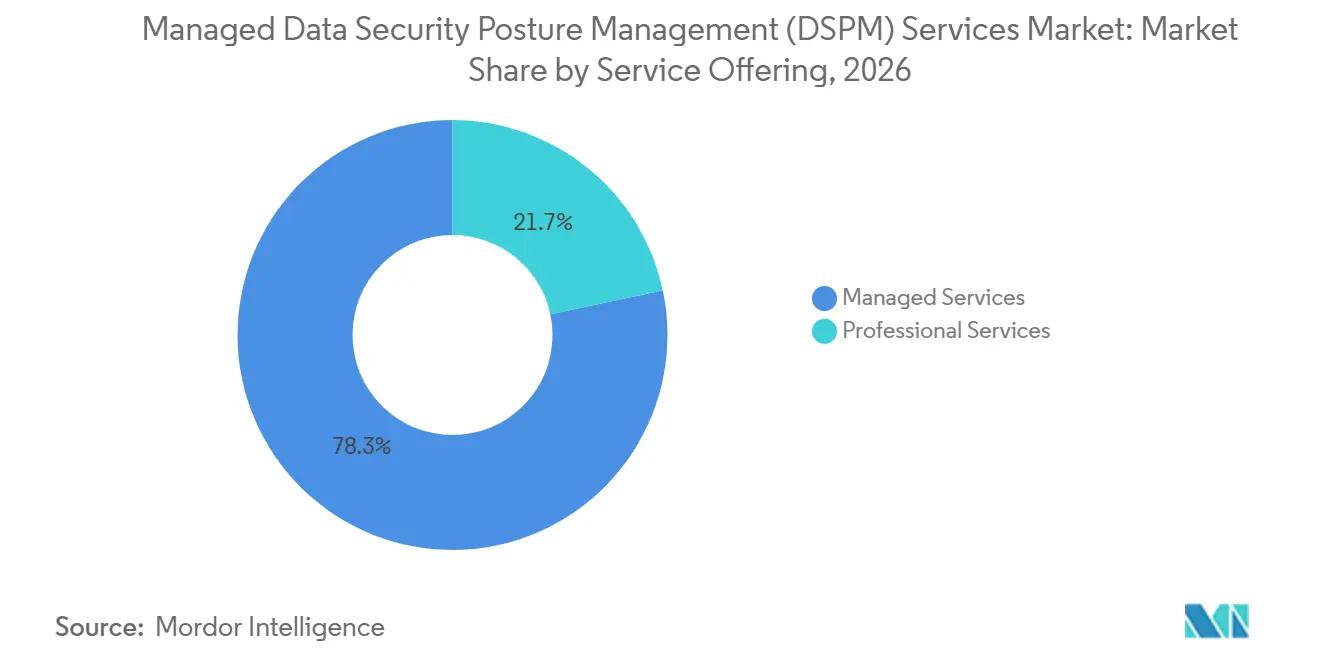
- Por oferta de servicios, los servicios gestionados representaron el 78,32% de los ingresos en el mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) en 2026, mientras que se proyecta que los servicios profesionales se expandirán a una CAGR del 22,73% hasta 2032.
- Por modelo de entrega, los servicios de gestión de postura de seguridad de datos (DSPM) totalmente gestionados representaron el 26,41% de los ingresos en 2026 y se proyecta que se expandirán a una CAGR del 23,61% hasta 2032.
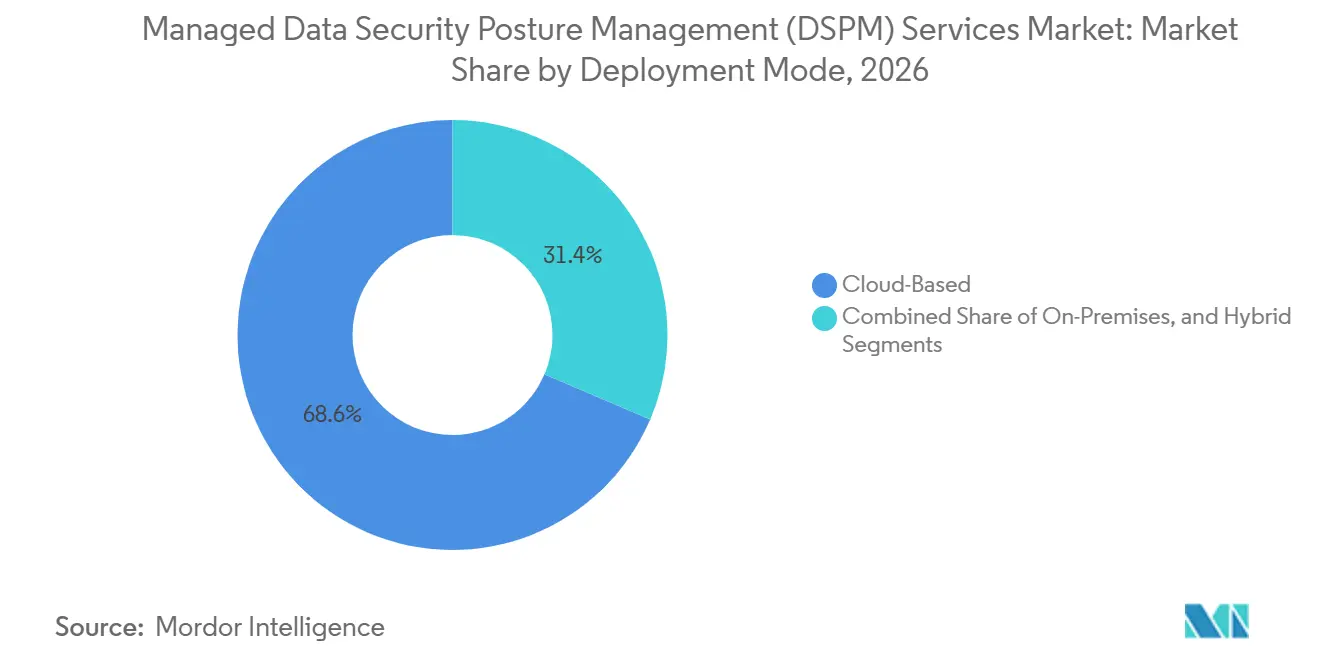
- Por entorno de implementación, la implementación basada en la nube representó el 68,58% de los ingresos en 2026 y se proyecta que crecerá a una CAGR del 23,92% hasta 2032.
- Por función de servicio, el descubrimiento y la clasificación de datos representaron el 26,91% de los ingresos en el mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) en 2026, mientras que se proyecta que la gobernanza de acceso a datos se expandirá a una CAGR del 24,82% hasta 2032.
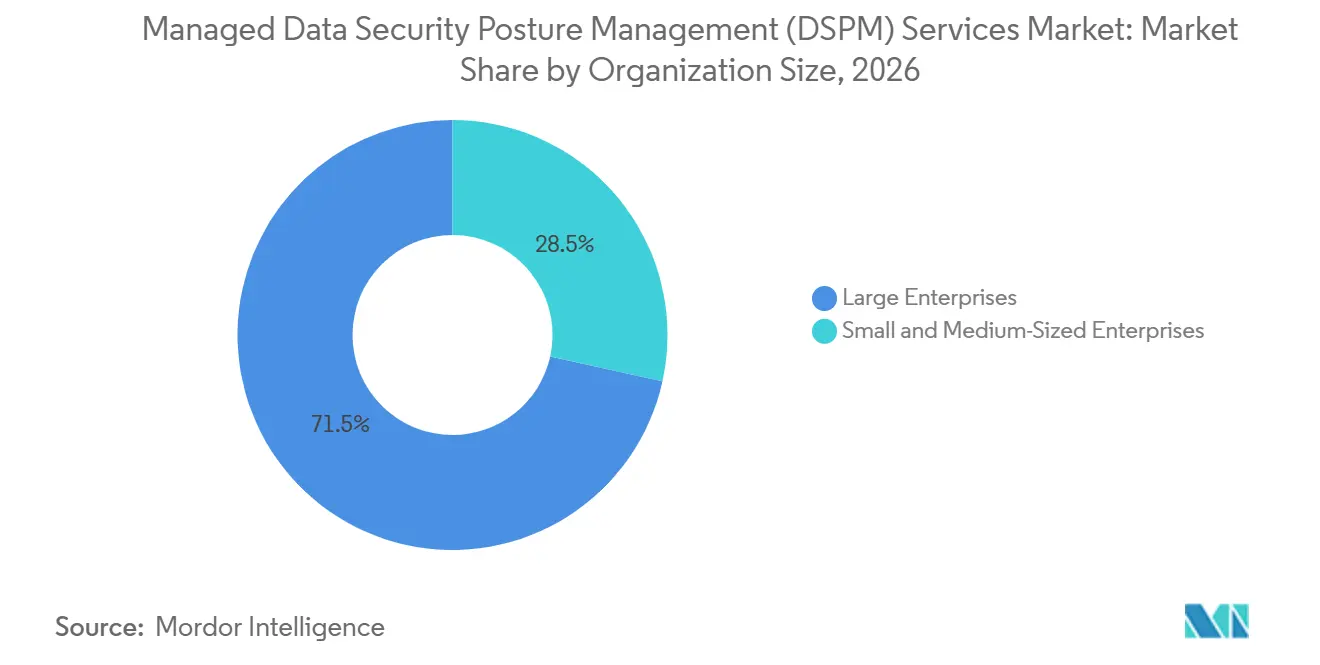
- Por tamaño de organización, las grandes empresas representaron el 71,54% de los ingresos en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 23,82% hasta 2032.
- Por sector industrial, el sector BFSI representó el 27,69% de los ingresos en 2026, mientras que se proyecta que las tecnologías de la información y las telecomunicaciones se expandirán a una CAGR del 18,54% hasta 2032.
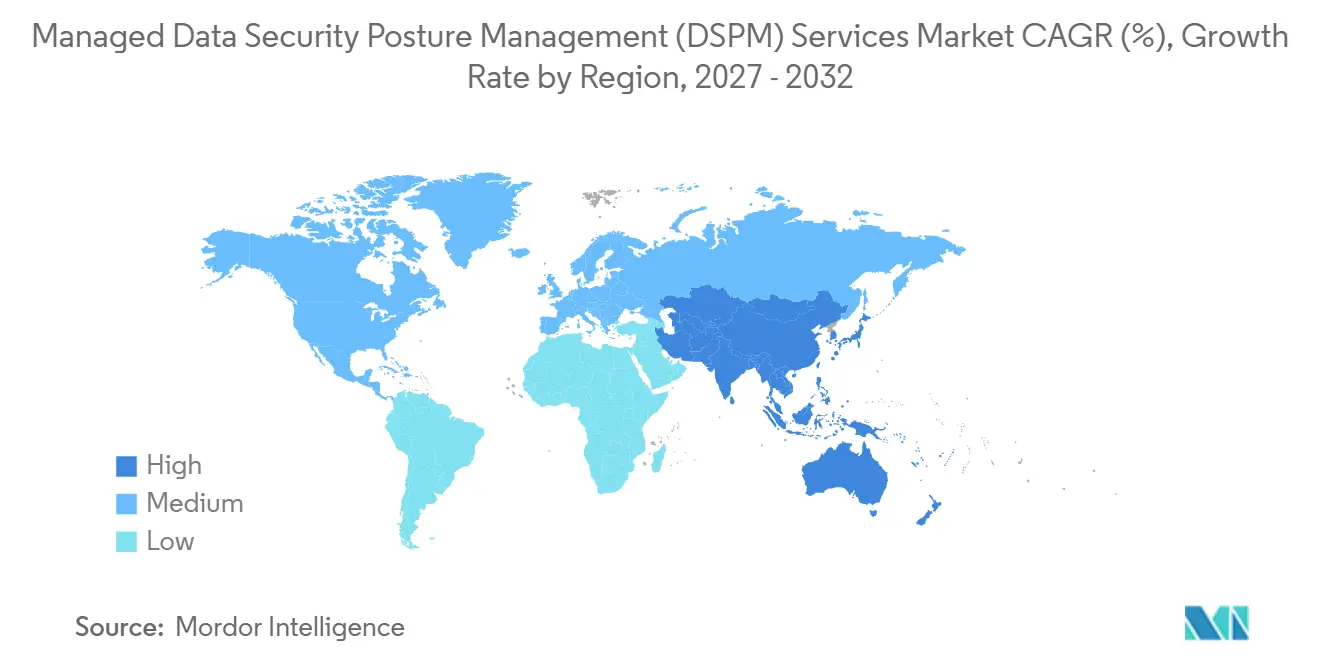
- Por geografía, América del Norte representó el 38,64% del mercado de servicios DSPM gestionados en 2026, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 22,86% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Expansión de Entornos de Datos Multinube e Híbridos | +4.5% | Global, más agudo en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Escalada de Obligaciones Regulatorias y de Soberanía de Datos | +3.5% | Núcleo de la UE, con extensión a Asia-Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Aumento del Riesgo de Brechas, Ransomware y Exposición de Datos Sensibles | +3.0% | Global, con América del Norte y Europa como regiones de alta frecuencia de brechas | Corto plazo (≤ 2 años) |
| Adopción de Confianza Cero y Gobernanza de Datos con Inteligencia Artificial | +2.5% | América del Norte y Europa, con adopción temprana en Asia-Pacífico | Mediano plazo (2-4 años) |
| Escasez de Talento Especializado en Operaciones DSPM | +2.0% | Global, más grave en Asia-Pacífico y América del Sur | Corto plazo (≤ 2 años) |
| Transición hacia Operaciones de Seguridad de Datos Continuas Basadas en Resultados | +1.5% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Entornos de Datos Multinube e Híbridos
El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) depende de la capacidad de mantener visibilidad en entornos de nube que utilizan diferentes modelos de seguridad, registros y controles de acceso. El NIST identificó 23 desafíos consolidados en arquitecturas multinube, incluidas las diferencias en los servicios nativos de la nube, la complejidad del personal y la implementación de seguridad centralizada.[1] La información sensible puede copiarse en canalizaciones de datos, copias de seguridad regionales, instantáneas de almacenes de datos, aplicaciones SaaS y espacios de trabajo de inteligencia artificial sin un inventario único y autorizado. Esto hace que la revisión periódica sea insuficiente para las organizaciones que manejan datos regulados o críticos para el negocio. Los servicios gestionados pueden proporcionar descubrimiento sin agente y monitoreo de políticas entre proveedores, lo que reduce la necesidad de operar herramientas separadas para cada entorno. El mercado de servicios DSPM gestionados se beneficia, por tanto, a medida que los entornos híbridos se vuelven más complejos en lugar de más estandarizados.
Escalada de Obligaciones Regulatorias y de Soberanía de Datos
DORA se ha aplicado a las entidades financieras de la Unión Europea desde enero de 2025 y requiere acuerdos contractuales con proveedores de TIC para abordar áreas que incluyen la seguridad de datos y las estrategias de salida. NIS2 extiende las responsabilidades de ciberseguridad a las entidades esenciales y pone mayor énfasis en la gestión de riesgos de la cadena de suministro. Estos requisitos hacen que la ubicación de los datos, la autoridad sobre las claves de cifrado, el control de acceso y la supervisión documentada sean relevantes para la adquisición de servicios gestionados. La iniciativa Ómnibus Digital de la Comisión Europea también busca simplificar varias obligaciones de reporte mientras mantiene las obligaciones subyacentes para las organizaciones y los proveedores. El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) se está beneficiando de este cambio porque los compradores necesitan cada vez más evidencia de que los controles de datos operan de forma continua. La responsabilidad de la alta dirección bajo NIS2 también acerca las decisiones sobre riesgos de datos a la supervisión ejecutiva.
Aumento del Riesgo de Brechas, Ransomware y Exposición de Datos Sensibles
El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) está respaldado por ataques que se centran en datos accesibles y valiosos, en lugar de solo en la interrupción de la red. El Centro de Recursos contra el Robo de Identidad registró 739 compromisos de datos en servicios financieros y 534 en atención médica durante 2025.[2] Zscaler reportó 896,2 terabytes de robo de datos relacionados con ransomware y un pago promedio de rescate de 431.995 USD en su informe de 2026. Estos incidentes ponen más atención en encontrar datos sensibles, identificar accesos excesivos y priorizar registros expuestos antes de que un atacante los alcance. La clasificación continua y la revisión de accesos ayudan a los equipos de servicio a centrarse en los activos de datos con mayor probabilidad de causar daños legales, operativos o a los clientes. Esto respalda la entrega gestionada porque muchas organizaciones no pueden sostener esas revisiones únicamente con recursos internos.
Adopción de Confianza Cero y Gobernanza de Datos con Inteligencia Artificial
Las prácticas de confianza cero ahora cubren cada vez más el acceso a datos por parte de aplicaciones, cuentas de servicio y agentes de inteligencia artificial. La guía de Microsoft de marzo de 2026 aplica principios de verificación, acceso de mínimo privilegio y asunción de brechas a las cargas de trabajo de inteligencia artificial y el comportamiento de los agentes. Los sistemas de inteligencia artificial pueden recuperar datos de entrenamiento, consultar repositorios empresariales y producir resultados que contienen información sensible. Esto crea flujos de datos que las herramientas convencionales de prevención de pérdida de datos no fueron diseñadas para rastrear completamente. Los proveedores gestionados pueden mapear los datos que tocan las cargas de trabajo de inteligencia artificial, clasificar esas interacciones y preparar evidencia de cumplimiento para marcos como el RGPD, la HIPAA y la Ley de Inteligencia Artificial de la UE. El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) presenta una oportunidad para las organizaciones que requieren controles operativos en lugar de una revisión única de gobernanza de inteligencia artificial.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Integración de Sistemas Heredados y Proliferación de Herramientas de Seguridad | -2.5% | Global, más agudo en mercados con alta concentración manufacturera y gubernamentales | Mediano plazo (2-4 años) |
| Fatiga de Alertas y Clasificación Incorrecta de Datos Sensibles | -1.5% | Global, con mayor gravedad en grandes empresas con proliferación de datos no estructurados | Corto plazo (≤ 2 años) |
| Preocupaciones sobre Soberanía de Datos y Confianza en la Telemetría Externalizada | -1.0% | Europa y Oriente Medio, con creciente visibilidad en Asia-Pacífico | Mediano plazo (2-4 años) |
| Responsabilidad Poco Clara en las Decisiones de Remediación Automatizada | -0.5% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Integración de Sistemas Heredados y Proliferación de Herramientas de Seguridad
El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) puede experimentar una adopción más lenta en empresas que dependen de mainframes, bases de datos relacionales heredadas, servidores de archivos y sistemas de planificación de recursos empresariales más antiguos. Estos entornos pueden no ofrecer las interfaces de programación de aplicaciones necesarias para el descubrimiento sin agente. Una gran empresa también puede operar docenas de productos de seguridad cuyos hallazgos deben normalizarse junto con los resultados de DSPM. Esto crea trabajo adicional en los sistemas de gestión de información y eventos de seguridad (SIEM), gestión de postura de seguridad en la nube, prevención de pérdida de datos y gobernanza de identidades. Las organizaciones gubernamentales y manufactureras están especialmente expuestas porque los datos operativos sensibles pueden permanecer en sistemas que no se conectan fácilmente. Los proveedores con conectores probados y planes de integración claros pueden reducir esta restricción y acortar el tiempo necesario para poner los servicios en funcionamiento.
Fatiga de Alertas y Clasificación Incorrecta de Datos Sensibles
Los hallazgos sobre riesgos de datos pueden abrumar a los equipos de seguridad cuando carecen de contexto útil o identifican demasiados falsos positivos. El Centro de Recursos contra el Robo de Identidad encontró que el 70% de los avisos de brechas de 2025 no divulgaron información sobre el ataque, en comparación con el 45% en 2023. Esto limita la capacidad de reconstruir cronologías de ataques y juzgar qué activos de datos estuvieron realmente expuestos. Los errores de clasificación son más probables en grandes colecciones de datos no estructurados donde el contexto cambia entre documentos, mensajes y repositorios. Los proveedores necesitan una puntuación de riesgo que considere la sensibilidad de los datos, los patrones de acceso, el alcance regulatorio y los vínculos con rutas de ataque conocidas. El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) será más creíble cuando los equipos de servicio puedan convertir un amplio inventario de hallazgos en una cola de remediación concisa.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta de Servicios:
Las Operaciones Gestionadas Retienen la Mayor Base de IngresosLos servicios gestionados representaron el 78,32% de los ingresos en 2026, lo que refleja la preferencia de los clientes por operaciones de seguridad continuas que no pueden contratar internamente a un costo comparable. La base de ingresos por servicios está vinculada al descubrimiento continuo, la priorización de riesgos, el ajuste de clasificaciones y el soporte de remediación que debe continuar después de la implementación inicial. Muchos compradores carecen de equipos que combinen conocimientos de arquitectura de datos en la nube, habilidades en políticas de clasificación y experiencia regulatoria. La entrega gestionada transfiere la carga de trabajo operativa recurrente a los proveedores, quienes utilizan procesos y herramientas especializados. Este enfoque brinda a los clientes acceso a manuales de operaciones establecidos, rutas de escalada y procesos de reporte sin tener que construir esas capacidades desde cero. Es especialmente relevante para los clientes regulados donde la evidencia de control continuo es importante. También favorece relaciones de servicio más largas porque los entornos de datos y las obligaciones regulatorias cambian con el tiempo.
Se proyecta que los servicios profesionales se expandirán a una CAGR del 22,73% hasta 2032, a medida que las organizaciones buscan orientación de implementación, diseño de políticas y soporte de integración. Estos compromisos comúnmente ayudan a los clientes a preparar entornos de nube, definir reglas de manejo de datos y conectar plataformas DSPM a las operaciones de seguridad existentes. Los especialistas también pueden traducir los amplios requisitos regulatorios en reglas prácticas de propiedad de datos, retención y control de acceso. No están reemplazando a los servicios gestionados. En cambio, el trabajo profesional a menudo establece la arquitectura y el modelo operativo que respalda un contrato gestionado posterior. La industria de servicios gestionados de gestión de postura de seguridad de datos (DSPM) utiliza, por tanto, la entrega de asesoría como punto de entrada a las operaciones continuas. Las evaluaciones de cumplimiento relacionadas con DORA, NIS2 y el RGPD pueden generar además demanda de soporte profesional antes de que comiencen las operaciones de servicio.
Por Modelo de Entrega:
La Entrega Totalmente Gestionada Combina Escala y ExpansiónLos servicios DSPM totalmente gestionados representaron el 26,41% de los ingresos en 2026 y se proyecta que se expandirán a una CAGR del 23,61% hasta 2032. El modelo transfiere el descubrimiento, la gestión de clasificaciones, la política de gobernanza de acceso y el soporte de respuesta a incidentes a un proveedor especializado. Los clientes lo utilizan cuando buscan cobertura operativa completa en lugar de solo capacidad adicional para un equipo interno. Los proveedores pueden mantener revisiones regulares a medida que cambian las ubicaciones de los datos, los permisos y las aplicaciones empresariales. El hecho de que esta categoría lidere tanto en participación como en expansión prevista sugiere una demanda continua de operaciones externalizadas. También indica que la capacidad existente de los proveedores no ha eliminado la necesidad de servicios dedicados. El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) se beneficia de las tarifas de servicio recurrentes vinculadas a entornos de datos que necesitan revisión continua.
Los servicios cogestionados siguen siendo relevantes para las organizaciones con equipos de seguridad maduros que desean mantener el control de la estrategia y la política. Esos equipos pueden utilizar un proveedor para el monitoreo, el refinamiento de clasificaciones y los informes operativos, mientras mantienen la autoridad de aprobación interna. Este equilibrio permite a los equipos internos preservar el conocimiento institucional mientras utilizan capacidad externa para el análisis y los informes rutinarios. Cyera lanzó DataWatcher en septiembre de 2025 como un servicio totalmente gestionado que cubre el descubrimiento, la clasificación, el ajuste de políticas, la gobernanza del control de acceso y la respuesta a brechas.[3] Este ejemplo muestra cómo los proveedores de DSPM están construyendo entrega de servicios recurrentes junto con la concesión de licencias de software. La gobernanza de datos relacionada con la inteligencia artificial puede añadir otra carga de trabajo a medida que los proveedores supervisan cómo los agentes acceden a repositorios sensibles. La industria de servicios gestionados de gestión de postura de seguridad de datos (DSPM) puede utilizar ambos modelos para atender a compradores con diferentes niveles de madurez de seguridad interna.
Por Modo de Implementación:
Los Entornos Basados en la Nube Marcan el RitmoLa implementación basada en la nube representó el 68,58% de los ingresos en 2026 y se proyecta que se expandirá a una CAGR del 23,92% hasta 2032. Este segmento representa la mayor participación del mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) y registra la tasa de crecimiento prevista más alta entre los entornos de implementación. Las organizaciones están trasladando cargas de trabajo sensibles a almacenes de datos en la nube, almacenamiento de objetos y aplicaciones de colaboración SaaS. Las integraciones sin agente pueden proporcionar a los proveedores visibilidad sin necesidad de instalar y mantener software separado para cada carga de trabajo. Las operaciones de servicio centralizadas pueden comparar el estado de las políticas entre cuentas de nube e identificar datos que se copian entre entornos. Los servicios en la nube también permiten un tratamiento de políticas coherente entre múltiples proveedores. Esto convierte a la implementación en la nube en la principal base de ingresos para los proveedores gestionados.
Los entornos locales mantienen demanda donde las reglas de residencia de datos, las cargas de trabajo clasificadas o las políticas internas limitan el procesamiento de telemetría en la nube. Los entornos híbridos unen estos repositorios más antiguos con cargas de trabajo de nube más nuevas y requieren una capa de políticas coherente en ambos. Un proveedor debe tener en cuenta los diferentes métodos de autenticación, formatos de datos y rutas de reporte cuando admite esta combinación. La carga operativa puede ser mayor porque los proveedores deben normalizar los informes y las clasificaciones en diferentes arquitecturas. Esto respalda tarifas de servicio que reflejan el trabajo de conectores, la orquestación y el ajuste continuo. Las organizaciones en proceso de migración pueden mantener la entrega híbrida durante varios años en lugar de mover todos los datos sensibles de una vez. El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) tiene, por tanto, un papel duradero en entornos de nube, locales y combinados.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Función de Servicio:
La Gobernanza de Acceso a Datos Tiene la Mayor Tasa PrevistaEl descubrimiento y la clasificación de datos representaron el 26,91% de los ingresos en 2026 porque otras acciones de seguridad dependen de saber dónde residen los datos sensibles. Un inventario completo ayuda a los proveedores a identificar tipos de datos, mapear propietarios y aplicar las políticas relevantes para cada repositorio. También proporciona a los equipos de seguridad un punto de referencia común cuando revisan decisiones de exposición, retención y acceso. El desarrollo rápido de inventarios puede ser valioso cuando un cliente opera múltiples cuentas de nube y plataformas de datos. La clasificación también respalda informes de cumplimiento más confiables y evaluaciones de exposición. Estas actividades proporcionan la base para el trabajo de gobernanza de acceso y prevención de pérdida de datos. El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) utiliza esta función fundamental para establecer el alcance de la entrega de servicios posterior.
Se proyecta que la gobernanza de acceso a datos se expandirá a una CAGR del 24,82% hasta 2032. La tasa refleja la creciente atención a las identidades no humanas, incluidos los agentes de inteligencia artificial, las cuentas de servicio y las canalizaciones de datos automatizadas que pueden retener privilegios extensos. Los proveedores pueden ayudar a los clientes a identificar derechos que ya no son necesarios y establecer procesos de revisión para las identidades recién creadas. El RGPD, la HIPAA y DORA refuerzan la necesidad de un control documentado sobre el acceso a datos sensibles. La evaluación de riesgos y el soporte de cumplimiento pueden servir como puntos de partida prácticos para los clientes antes de que adopten una gobernanza más amplia. El refinamiento de la prevención de pérdida de datos también sigue al descubrimiento porque las políticas necesitan clasificaciones precisas para evitar alertas innecesarias. El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) se beneficia cuando los clientes pasan de identificar datos a gestionar activamente quién y qué puede acceder a ellos.
Por Tamaño de Organización:
Las Grandes Empresas Financian la Mayor Carga de TrabajoLas grandes empresas representaron el 71,54% de los ingresos en 2026 porque típicamente gestionan más datos sensibles, operan entornos de nube complejos y enfrentan estrictas obligaciones de cumplimiento. Sus contratos también pueden cubrir la integración con centros de operaciones de seguridad, plataformas de gobernanza y flujos de trabajo de reporte regulatorio. Los clientes de BFSI, atención médica y gobierno pueden requerir un diseño de políticas personalizado y una recopilación de evidencia más profunda. Los ingresos están, por tanto, concentrados en organizaciones con un volumen de datos sustancial y complejidad técnica. Sus estructuras distribuidas también pueden requerir coordinación entre propietarios de datos, equipos de seguridad, funciones legales y gestores de aplicaciones. Estos compradores pueden respaldar valores de contrato más altos donde un proveedor debe coordinar entre múltiples unidades de negocio y plataformas de datos. Sus requisitos también impulsan la demanda de servicios de implementación especializados antes de que comiencen las operaciones en estado estable.
Se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 23,82% hasta 2032. Los modelos cogestionados y totalmente gestionados reducen la necesidad de emplear especialistas dedicados en seguridad de datos. Estas organizaciones también pueden estar dentro del alcance de nuevas obligaciones legales a medida que manejan cantidades crecientes de datos en la nube. Un proveedor de servicios puede darles un proceso operativo definido que sería difícil de crear con un pequeño equipo interno. Los proveedores están respondiendo con paquetes escalonados que se adaptan a entornos de datos más pequeños y menor personal de seguridad. Es menos probable que los clientes más pequeños construyan grandes equipos internos de DSPM después de la adopción, lo que puede respaldar las renovaciones de contratos. El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) puede ampliar su base de clientes si los proveedores mantienen precios claros, informes utilizables y límites de servicio apropiados.
Por Sector Industrial:
BFSI Lidera Mientras las Tecnologías de la Información y las Telecomunicaciones AvanzanEl sector BFSI representó el 27,69% de los ingresos en 2026 porque las instituciones financieras manejan datos de alto valor y enfrentan requisitos estrictos de resiliencia operativa, control de acceso y supervisión de terceros. DORA se ha aplicado desde enero de 2025 y aumenta la importancia de gestionar los riesgos relacionados con las TIC en las entidades financieras europeas.[4] Las reglas sobre datos de pago y las prácticas de gobernanza interna añaden a la necesidad de una clasificación y monitoreo cuidadosos de los datos. Los proveedores gestionados pueden respaldar la recopilación continua de evidencia y la revisión en entornos de datos financieros complejos. También pueden ayudar a mantener una visión organizada del uso de datos en los sistemas orientados al cliente y de back-office. El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) está además respaldado por la exposición del sector a ataques dirigidos y exámenes regulatorios detallados. Esto convierte al sector BFSI en un grupo de clientes central para las ofertas de servicios avanzados.
Se proyecta que la industria de tecnologías de la información y telecomunicaciones se expandirá a una CAGR del 18,54% hasta 2032. Los proveedores en este sector utilizan los servicios de seguridad de datos internamente y también pueden ofrecer servicios relacionados a clientes empresariales. Este doble rol fomenta la inversión en prácticas de manejo de datos que luego pueden adaptarse para la prestación de servicios al cliente. La demanda en el sector sanitario está determinada por la protección de datos de salud y la expansión de la información clínica digital. La adopción gubernamental está vinculada a los requisitos de confianza cero, mientras que la adopción manufacturera refleja la convergencia de la tecnología operativa y los datos empresariales. Los minoristas requieren controles más sólidos para los datos de pago y de clientes. La industria de servicios DSPM gestionados puede abordar estos entornos a través de políticas, certificaciones y métodos de integración específicos del sector.
Análisis Geográfico
Mercado de Servicios Gestionados de Gestión de la Postura de Seguridad de Datos (DSPM) en las Américas
América del Norte concentró el 38,64% de los ingresos en 2026, respaldada por ecosistemas consolidados de proveedores de seguridad gestionada y una alta concentración de proveedores de servicios de gestión de la postura de seguridad de datos (DSPM). Estados Unidos sigue siendo el eje central, dado que las agencias federales han adoptado requisitos de confianza cero y los entornos de nube gubernamentales cuentan con expectativas de cumplimiento normativo detalladas. Los compradores frecuentemente necesitan demostrar que los registros sensibles permanecen clasificados y monitorizados a medida que las cargas de trabajo se desplazan a través de más de un entorno de nube. Wiz integró DSPM en su oferta Wiz for Government con autorización FedRAMP en mayo de 2025, respaldando la clasificación automatizada y la monitorización continua en entornos gubernamentales multinube. Este tipo de integración apoya la prestación de servicios donde los clientes gubernamentales necesitan controles alineados con los procesos de autorización existentes. Canadá contribuye a través de requisitos de privacidad y prácticas federales de gestión de seguridad. México está desarrollando demanda a medida que las organizaciones de servicios financieros y manufactura amplían sus operaciones digitales. América del Sur sigue siendo un mercado más pequeño, aunque la adopción de la nube y la evolución de los requisitos de privacidad establecen una base para la demanda de servicios a largo plazo.
Mercado de Servicios Gestionados de Gestión de la Postura de Seguridad de Datos (DSPM) en Europa
Europa es un importante centro de demanda debido a que el RGPD, NIS2, DORA y la Ley de Inteligencia Artificial de la UE crean requisitos superpuestos en materia de protección de datos y gobernanza de ciberseguridad. La cuota de mercado de los servicios gestionados de gestión de la postura de seguridad de datos (DSPM) en la región se sostiene gracias a compradores que necesitan un control verificado sobre los proveedores de nube y las operaciones de seguridad externalizadas. Los compradores de servicios deben considerar con frecuencia dónde se procesan los datos, cómo se autoriza el acceso y si pueden recuperar los datos y finalizar una relación con un proveedor de forma segura. Alemania registra una demanda activa por parte de organizaciones reguladas e infraestructuras críticas que deben gestionar datos sensibles con una supervisión clara. El Reino Unido, Francia, Italia y España contribuyen en los sectores de servicios financieros, energía y sector público. ENISA ha destacado el papel estratégico de los servicios de seguridad gestionada y trabaja en enfoques de certificación en el marco de la Ley de Ciberseguridad de la UE. Los requisitos de soberanía pueden favorecer a los proveedores que ofrecen procesamiento de datos en Europa y claves de cifrado controladas por el cliente.
Mercado de Servicios Gestionados de Gestión de la Postura de Seguridad de Datos (DSPM) en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 22,86% hasta 2032, la tasa más alta entre las regiones geográficas. China, Japón, India y Corea del Sur están ampliando el uso de la nube al tiempo que refuerzan las obligaciones de privacidad y ciberseguridad. La región incluye empresas que operan en varios sistemas jurídicos y pueden necesitar controles de datos coherentes incluso cuando los requisitos locales difieren. La Ley de Protección de Información Personal (APPI) de Japón, la Ley de Protección de Datos Personales Digitales de India y la Ley de Protección de Información Personal de Corea del Sur incrementan la necesidad de prácticas claras de gobernanza de datos. Japón y Corea del Sur presentan una demanda más madura entre organizaciones reguladas e infraestructuras críticas. India ofrece una oportunidad en desarrollo a medida que las empresas tecnológicas y las instituciones del sector bancario, financiero, de seguros e inversión amplían sus entornos en la nube. Oriente Medio está condicionado por la inversión en nube soberana y los requisitos de residencia de datos en los Emiratos Árabes Unidos y Arabia Saudita, mientras que África se encuentra en una etapa más temprana de adopción a medida que la infraestructura de nube y la aplicación regulatoria se desarrollan.
Panorama Competitivo
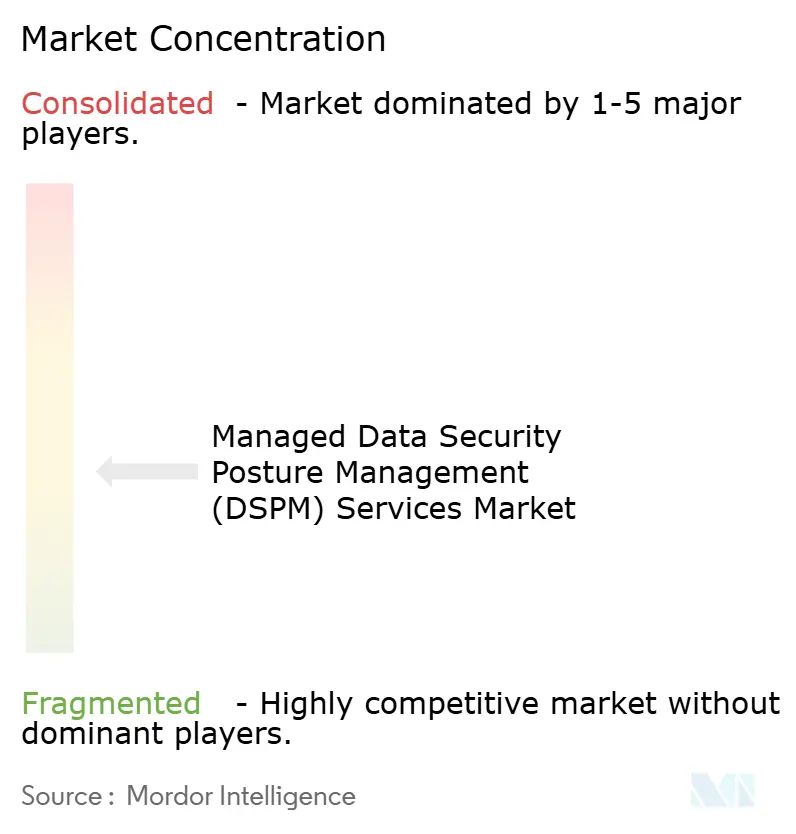
El mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) está moderadamente fragmentado porque ningún proveedor tiene un control dominante de los ingresos en todo el alcance del servicio. La competencia se está formando entre los proveedores de plataformas que integran DSPM en suites de seguridad más amplias y los especialistas que se centran en la clasificación, el acceso a datos y las operaciones gestionadas. Los compradores también evalúan a los proveedores liderados por consultoría que comienzan con trabajo de asesoría y añaden operaciones después de la implementación. Los proveedores deben dejar claras sus responsabilidades cuando un control automatizado recomienda o completa una acción de remediación. La consolidación se ha vuelto importante a medida que los proveedores más amplios buscan combinar resiliencia de datos, privacidad, gobernanza y controles de inteligencia artificial. Esto puede ejercer presión sobre los precios de las empresas de servicios más pequeñas mientras amplía el conjunto de capacidades ofrecidas a los clientes. También puede cambiar la decisión de compra de una elección de tecnología puntual a una evaluación más amplia de plataforma y servicio.
Veeam firmó un acuerdo definitivo en octubre de 2025 para adquirir Securiti AI por 1,725 mil millones de USD, combinando la resiliencia de datos con capacidades de DSPM, privacidad, gobernanza, acceso y confianza en inteligencia artificial. Forcepoint anunció su acuerdo para adquirir Getvisibility en marzo de 2025 para ampliar la seguridad de datos impulsada por inteligencia artificial y la visibilidad de riesgos en entornos SaaS, nube, locales, plataformas de inteligencia artificial y puntos finales. Estos movimientos muestran que las herramientas de postura de datos se están incorporando a carteras de seguridad de datos más amplias. Los proveedores también compiten a través de conectores, capacidades de respuesta gestionada y la capacidad de apoyar a un cliente desde la evaluación inicial hasta las operaciones continuas. Una cartera más amplia puede facilitar a los compradores la alineación del trabajo de postura de datos con los programas de resiliencia, privacidad y detección que ya están financiados. Es probable que el mercado de servicios DSPM gestionados favorezca a los proveedores que puedan proporcionar una responsabilidad operativa clara además de las características del software.
La tecnología sigue siendo un punto importante de diferenciación, particularmente en cuanto a la precisión de la clasificación, la cobertura de datos cifrados y los flujos de trabajo de remediación. La inteligencia artificial puede ayudar a los proveedores a clasificar los riesgos de datos y reducir el retraso entre la identificación de un problema y la adopción de una acción aprobada. No elimina la necesidad de una aprobación humana definida, un contexto de datos confiable y registros que expliquen por qué se aplicó un control. Deutsche Telekom y Palo Alto Networks lanzaron Sovereign Cortex con T Security en junio de 2026, un servicio gestionado de ciberdefensa soberana de datos europeo donde Deutsche Telekom retiene la autoridad sobre las claves de cifrado. Esta oferta ilustra el valor competitivo de la arquitectura soberana para los clientes europeos regulados. Los especialistas como Sentra y Symmetry Systems pueden diferenciarse en casos de uso de gobernanza de acceso a datos e identidad de datos. El mercado de servicios DSPM gestionados también tiene una apertura para servicios estandarizados y listos para auditoría que gobiernen el acceso de agentes de inteligencia artificial y copilotos a datos empresariales sensibles.
Líderes de la Industria de Servicios Gestionados de Gestión de Postura de Seguridad de Datos (DSPM)
-
Accenture plc
-
Amazon Web Services, Inc.
-
AvePoint, Inc.
-
BigID, Inc.
-
Concentric AI, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Gestión de la Postura de Seguridad de Datos (DSPM) Empresas cubiertas en este informe
- Accenture plc
- Amazon Web Services, Inc.
- AvePoint, Inc.
- BigID, Inc.
- Concentric AI, Inc.
- CrowdStrike Holdings, Inc.
- Cyera Ltd.
- Deloitte Touche Tohmatsu Limited
- Forcepoint LLC
- Google LLC
- International Business Machines Corporation
- KPMG International Cooperative
- Kyndryl, Inc.
- Microsoft Corporation
- Netskope, Inc.
- OneTrust LLC
- Palo Alto Networks, Inc.
- Proofpoint, Inc.
- Rubrik, Inc.
- Securiti AI, Inc.
- Sentra Inc.
- Symmetry Systems, Inc.
- Thales S.A.
- Varonis Systems, Inc.
- Wipro Limited
- Zscaler, Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Gestión de la Postura de Seguridad de Datos (DSPM)
- Agosto de 2026: eclore y Glean anunciaron una integración entre ARMOR DSPM y la plataforma de inteligencia artificial empresarial de Glean, habilitando la clasificación de sensibilidad contextual y controles de remediación unificados para organizaciones reguladas en servicios financieros, atención médica, servicios legales y gobierno. La integración escribe etiquetas de sensibilidad directamente en los archivos fuente, proporcionando una clasificación de datos persistente y lista para inteligencia artificial en todo el entorno de datos.
- Julio de 2026: Deutsche Telekom y Palo Alto Networks lanzaron Sovereign Cortex con T Security, un servicio gestionado de ciberdefensa soberana de datos. Todos los datos de clientes y del sistema, incluida la telemetría y la inteligencia de amenazas, se almacenan, procesan y recuperan exclusivamente dentro de Europa, con el cifrado controlado por Deutsche Telekom a través del Gestor de Claves Externo.
- Octubre de 2025: Veeam Software firmó un acuerdo definitivo para adquirir Securiti AI por 1,725 mil millones de USD, combinando las capacidades de resiliencia de datos de Veeam con las capacidades de DSPM, privacidad, gobernanza, acceso y confianza en inteligencia artificial de Securiti AI en plataformas híbridas, multinube y SaaS.
- Septiembre de 2025: Cyera lanzó DataWatcher, un servicio totalmente gestionado para su plataforma DSPM y Omni DLP. El servicio cubre el descubrimiento continuo, la clasificación, el ajuste de políticas, la gobernanza del control de acceso y la respuesta rápida a brechas.
Alcance del Informe Global del Mercado de Servicios Gestionados de Gestión de Postura de Seguridad de Datos (DSPM)
Los servicios gestionados de gestión de postura de seguridad de datos (DSPM) se refieren a una oferta externalizada en la que un proveedor implementa, opera, ajusta y monitorea continuamente las capacidades de DSPM para descubrir, clasificar, evaluar y remediar los riesgos asociados con los datos sensibles en entornos de nube, SaaS e híbridos. Estos servicios ayudan a las organizaciones a mejorar la visibilidad de los datos, controlar el acceso excesivo, prevenir la exposición y respaldar los requisitos de cumplimiento.
El Informe del Mercado de Servicios Gestionados de Gestión de Postura de Seguridad de Datos (DSPM) está segmentado por Oferta de Servicios (Servicios Profesionales y Servicios Gestionados), Modelo de Entrega (Servicios DSPM Totalmente Gestionados y Servicios DSPM Cogestionados), Modo de Implementación (Basado en la Nube, Local e Híbrido), Función de Servicio (Descubrimiento y Clasificación de Datos, Evaluación de Riesgos de Datos y Gestión de Exposición, Gobernanza de Acceso a Datos, Gestión de Cumplimiento y Regulación, y Mejora de la Prevención de Pérdida de Datos), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Tecnologías de la Información y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Sector Público, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios Profesionales |
| Servicios Gestionados |
| Servicios DSPM Totalmente Gestionados |
| Servicios DSPM Cogestionados |
| Basado en la Nube |
| Local |
| Híbrido |
| Descubrimiento y Clasificación de Datos |
| Evaluación de Riesgos de Datos y Gestión de Exposición |
| Gobernanza de Acceso a Datos |
| Gestión de Cumplimiento y Regulación |
| Mejora de la Prevención de Pérdida de Datos |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Tecnologías de la Información y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | |
| Catar | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Oferta de Servicios | Servicios Profesionales | |
| Servicios Gestionados | ||
| Por Modelo de Entrega | Servicios DSPM Totalmente Gestionados | |
| Servicios DSPM Cogestionados | ||
| Por Modo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Función de Servicio | Descubrimiento y Clasificación de Datos | |
| Evaluación de Riesgos de Datos y Gestión de Exposición | ||
| Gobernanza de Acceso a Datos | ||
| Gestión de Cumplimiento y Regulación | ||
| Mejora de la Prevención de Pérdida de Datos | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Tecnologías de la Información y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | ||
| Catar | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM)?
Se espera que el tamaño del mercado de servicios gestionados de gestión de postura de seguridad de datos (DSPM) crezca desde 1,23 mil millones de USD en 2026 hasta 1,48 mil millones de USD en 2027 y se prevé que alcance los 3,89 mil millones de USD en 2032 a una CAGR del 21,32% durante 2027-2032.
¿Qué oferta de servicios tiene la mayor participación?
Los servicios gestionados representaron el 78,32% de los ingresos en 2026 porque las organizaciones a menudo necesitan descubrimiento continuo, ajuste de clasificaciones, priorización de riesgos e informes operativos. Muchos clientes utilizan equipos externos cuando no tienen el personal o las habilidades especializadas para ejecutar estas actividades internamente. Este modelo también mantiene el servicio alineado a medida que cambian las ubicaciones de los datos y los privilegios de acceso.
¿Por qué se están adoptando los servicios DSPM gestionados?
Los entornos de datos multinube, las obligaciones regulatorias, el riesgo de exposición de datos y el acceso a datos relacionado con la inteligencia artificial están respaldando la adopción. La entrega gestionada ayuda a las organizaciones a mantener políticas e informes a medida que cambian las ubicaciones de los datos, los permisos y las aplicaciones empresariales con el tiempo. También proporciona un modelo operativo para los clientes que necesitan más que una evaluación de seguridad periódica.
¿Qué entorno de implementación se está expandiendo más rápido?
Se proyecta que la implementación basada en la nube se expandirá a una CAGR del 23,92% hasta 2032 y representó el 68,58% de los ingresos en 2026. Los sistemas en la nube permiten la integración sin agente y la supervisión de políticas comunes en almacenes de datos, aplicaciones SaaS y más de un proveedor de nube. Los entornos híbridos siguen siendo relevantes cuando las cargas de trabajo en la nube operan junto con repositorios heredados.
¿Qué región se proyecta que se expandirá más rápido?
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 22,86% hasta 2032, respaldada por la adopción de la nube y obligaciones de privacidad más sólidas. La demanda está determinada por el uso de servicios en la nube en China, Japón, India y Corea del Sur y por sus cambiantes requisitos de gobernanza de datos. Japón y Corea del Sur son centros de demanda relativamente maduros dentro de la región.
¿Cuál es el grupo de clientes más grande?
Las grandes empresas representaron el 71,54% de los ingresos en 2026 porque sus entornos de datos, requisitos regulatorios y operaciones de seguridad son más complejos. Sus necesidades de servicio pueden incluir la integración con centros de operaciones de seguridad, plataformas de gobernanza y flujos de trabajo de reporte regulatorio. Se prevé que las organizaciones más pequeñas se expandan más rápido porque los modelos gestionados reducen la necesidad de personal especialista interno.