
Taille et part du marché des services managés de cyber-récupération
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 9.61 Milliards de dollars |
| Taille du Marché (2032) | 16.24 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 11.06 % |
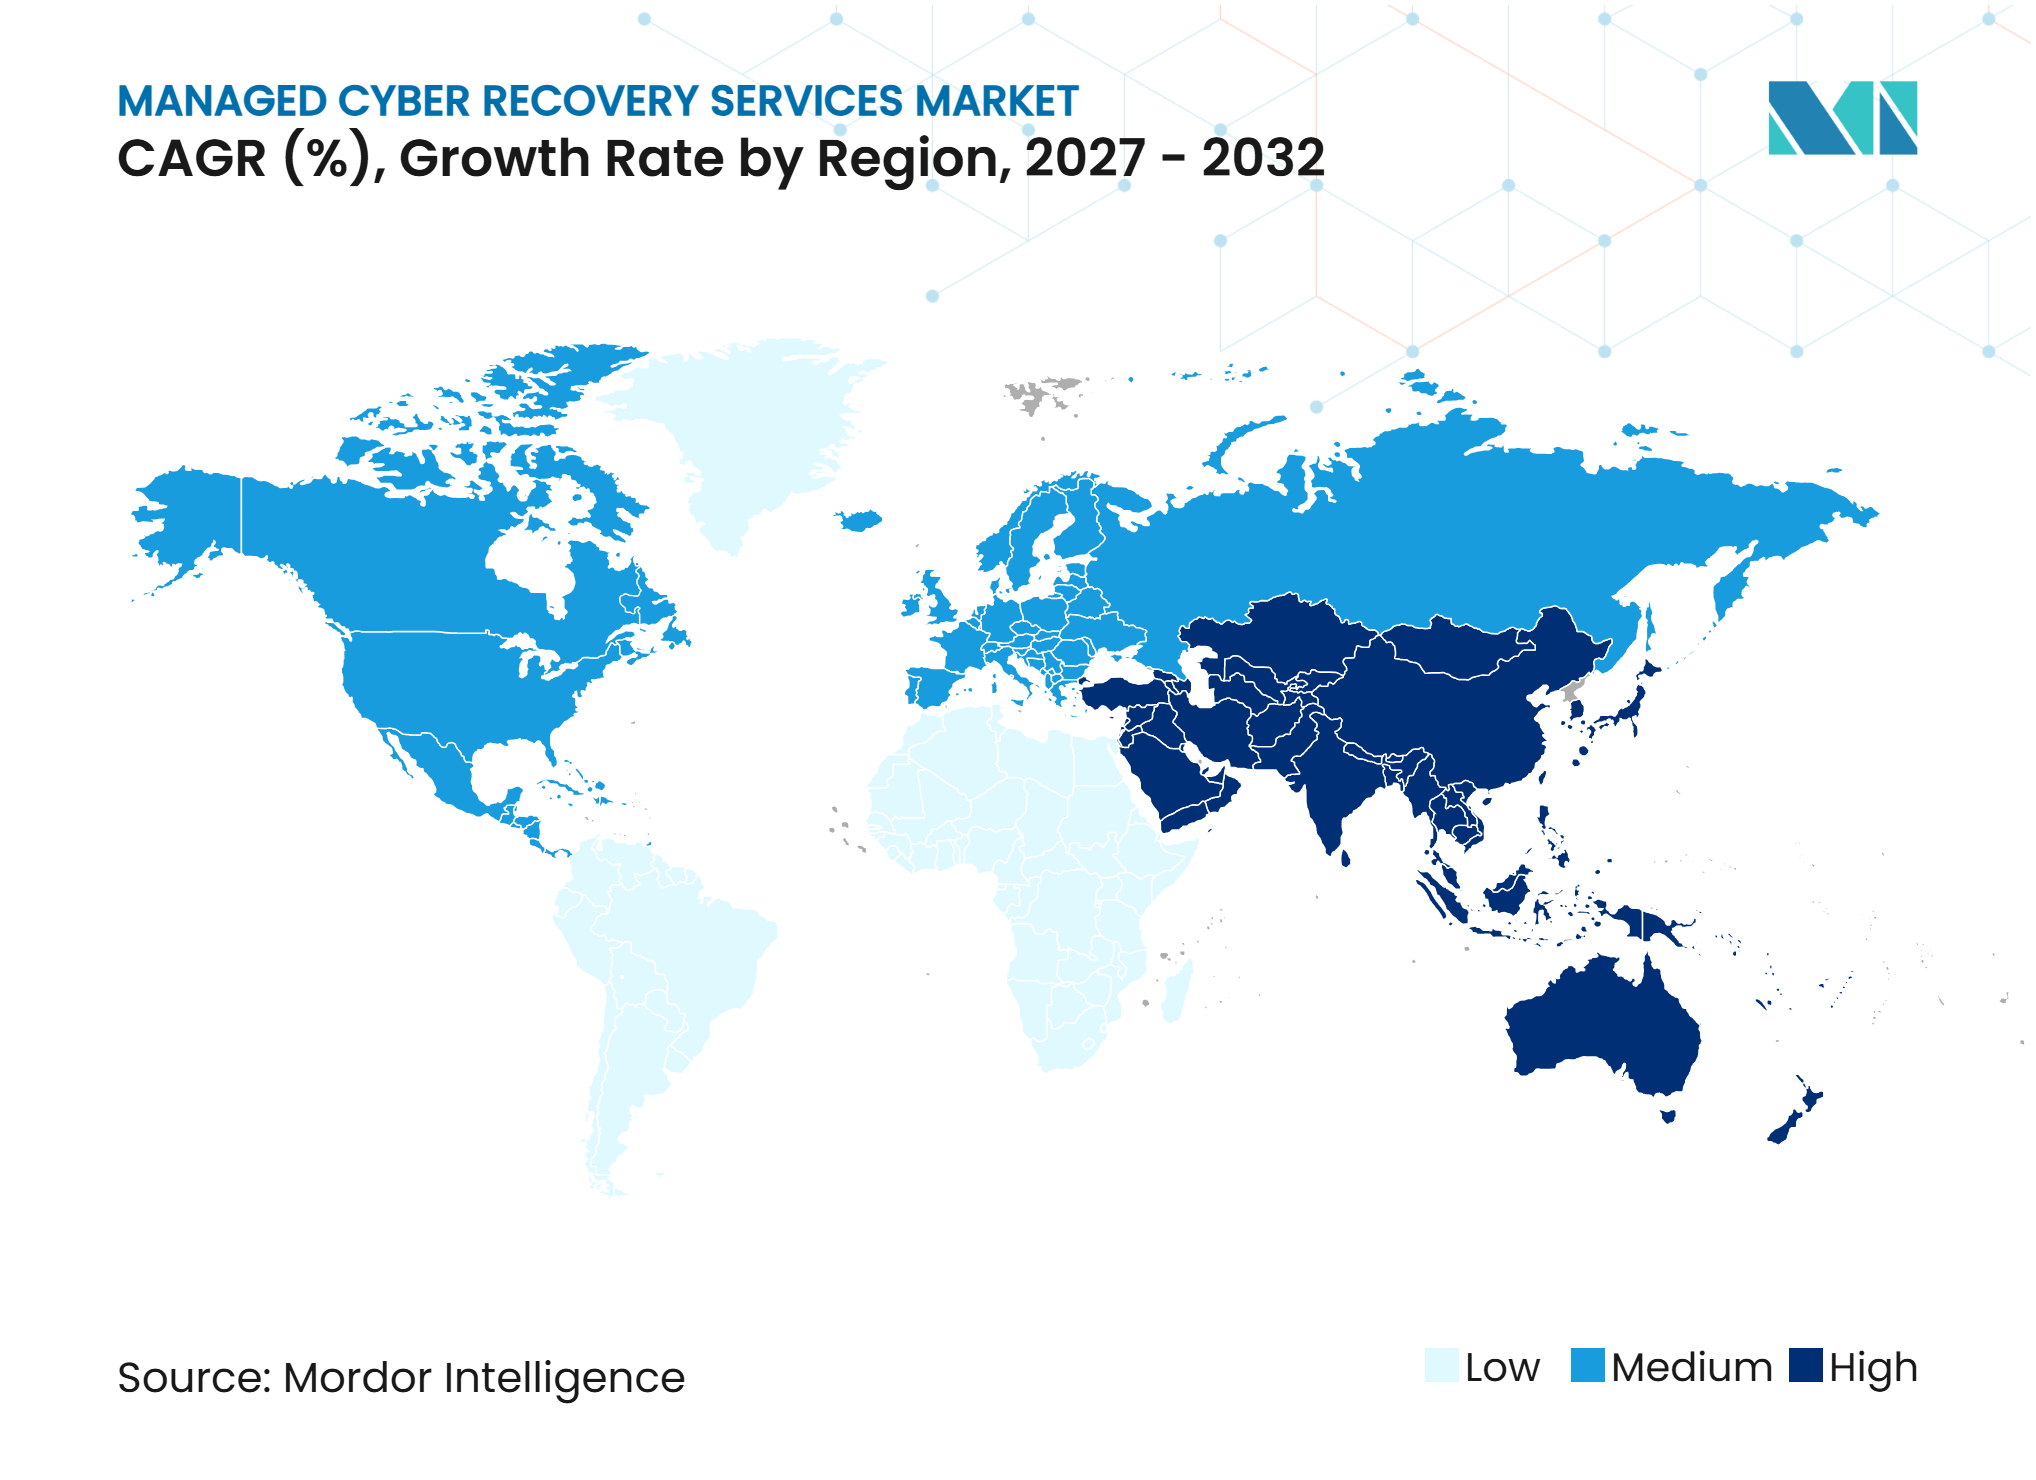
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services managés de cyber-récupération par Mordor Intelligence
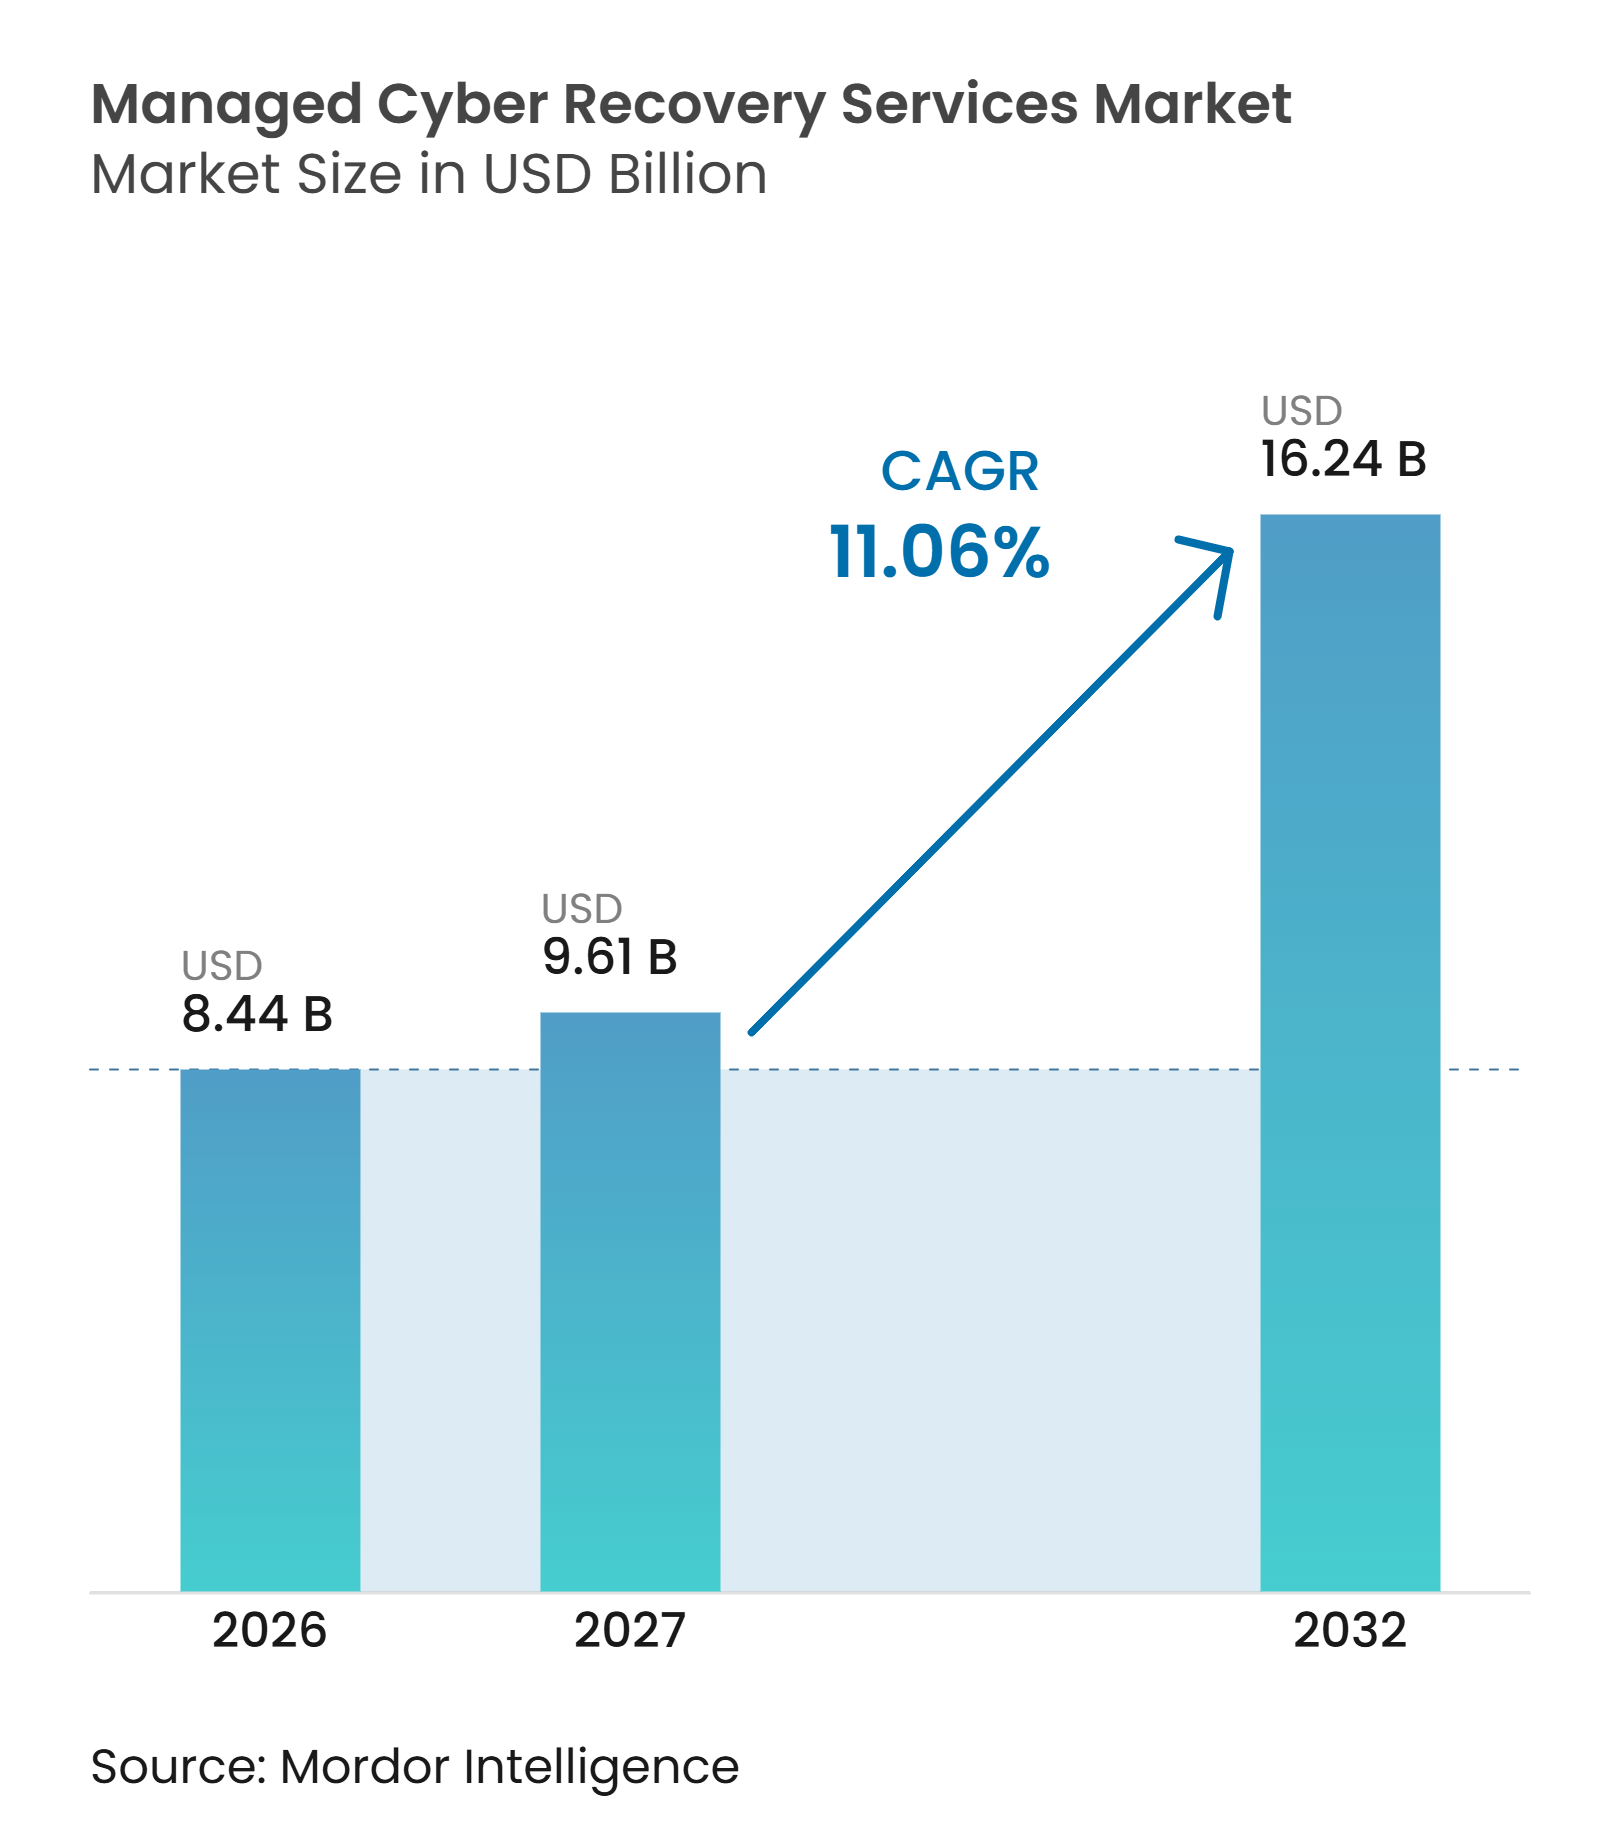
La taille du marché des services managés de cyber-récupération devrait s'étendre de 8,44 milliards USD en 2026 et devrait croître de 9,61 milliards USD en 2027 à 16,24 milliards USD d'ici 2032, enregistrant un CAGR de 11,06 % au cours de la période de prévision (2027-2032). Le marché est soutenu par un écart croissant entre la confiance dans la récupération et la capacité à restaurer les opérations après un événement de rançongiciel. Les sauvegardes sont désormais une cible fréquente, ce qui accroît la valeur des services managés capables de valider des points de récupération propres et de coordonner la restauration. Les exigences réglementaires font également des plans de récupération testés et des environnements de restauration ségrégués une exigence opérationnelle pour de nombreux acheteurs. Les fournisseurs répondent en combinant des capacités de coffre-fort, de récupération d'identité, de salles blanches et d'orchestration au sein d'offres managées. Le marché des services managés de cyber-récupération est également façonné par la nécessité de restaurer les services d'identité avant les applications et les données, car l'authentification est nécessaire pour un retour ordonné aux opérations.
Points clés du rapport
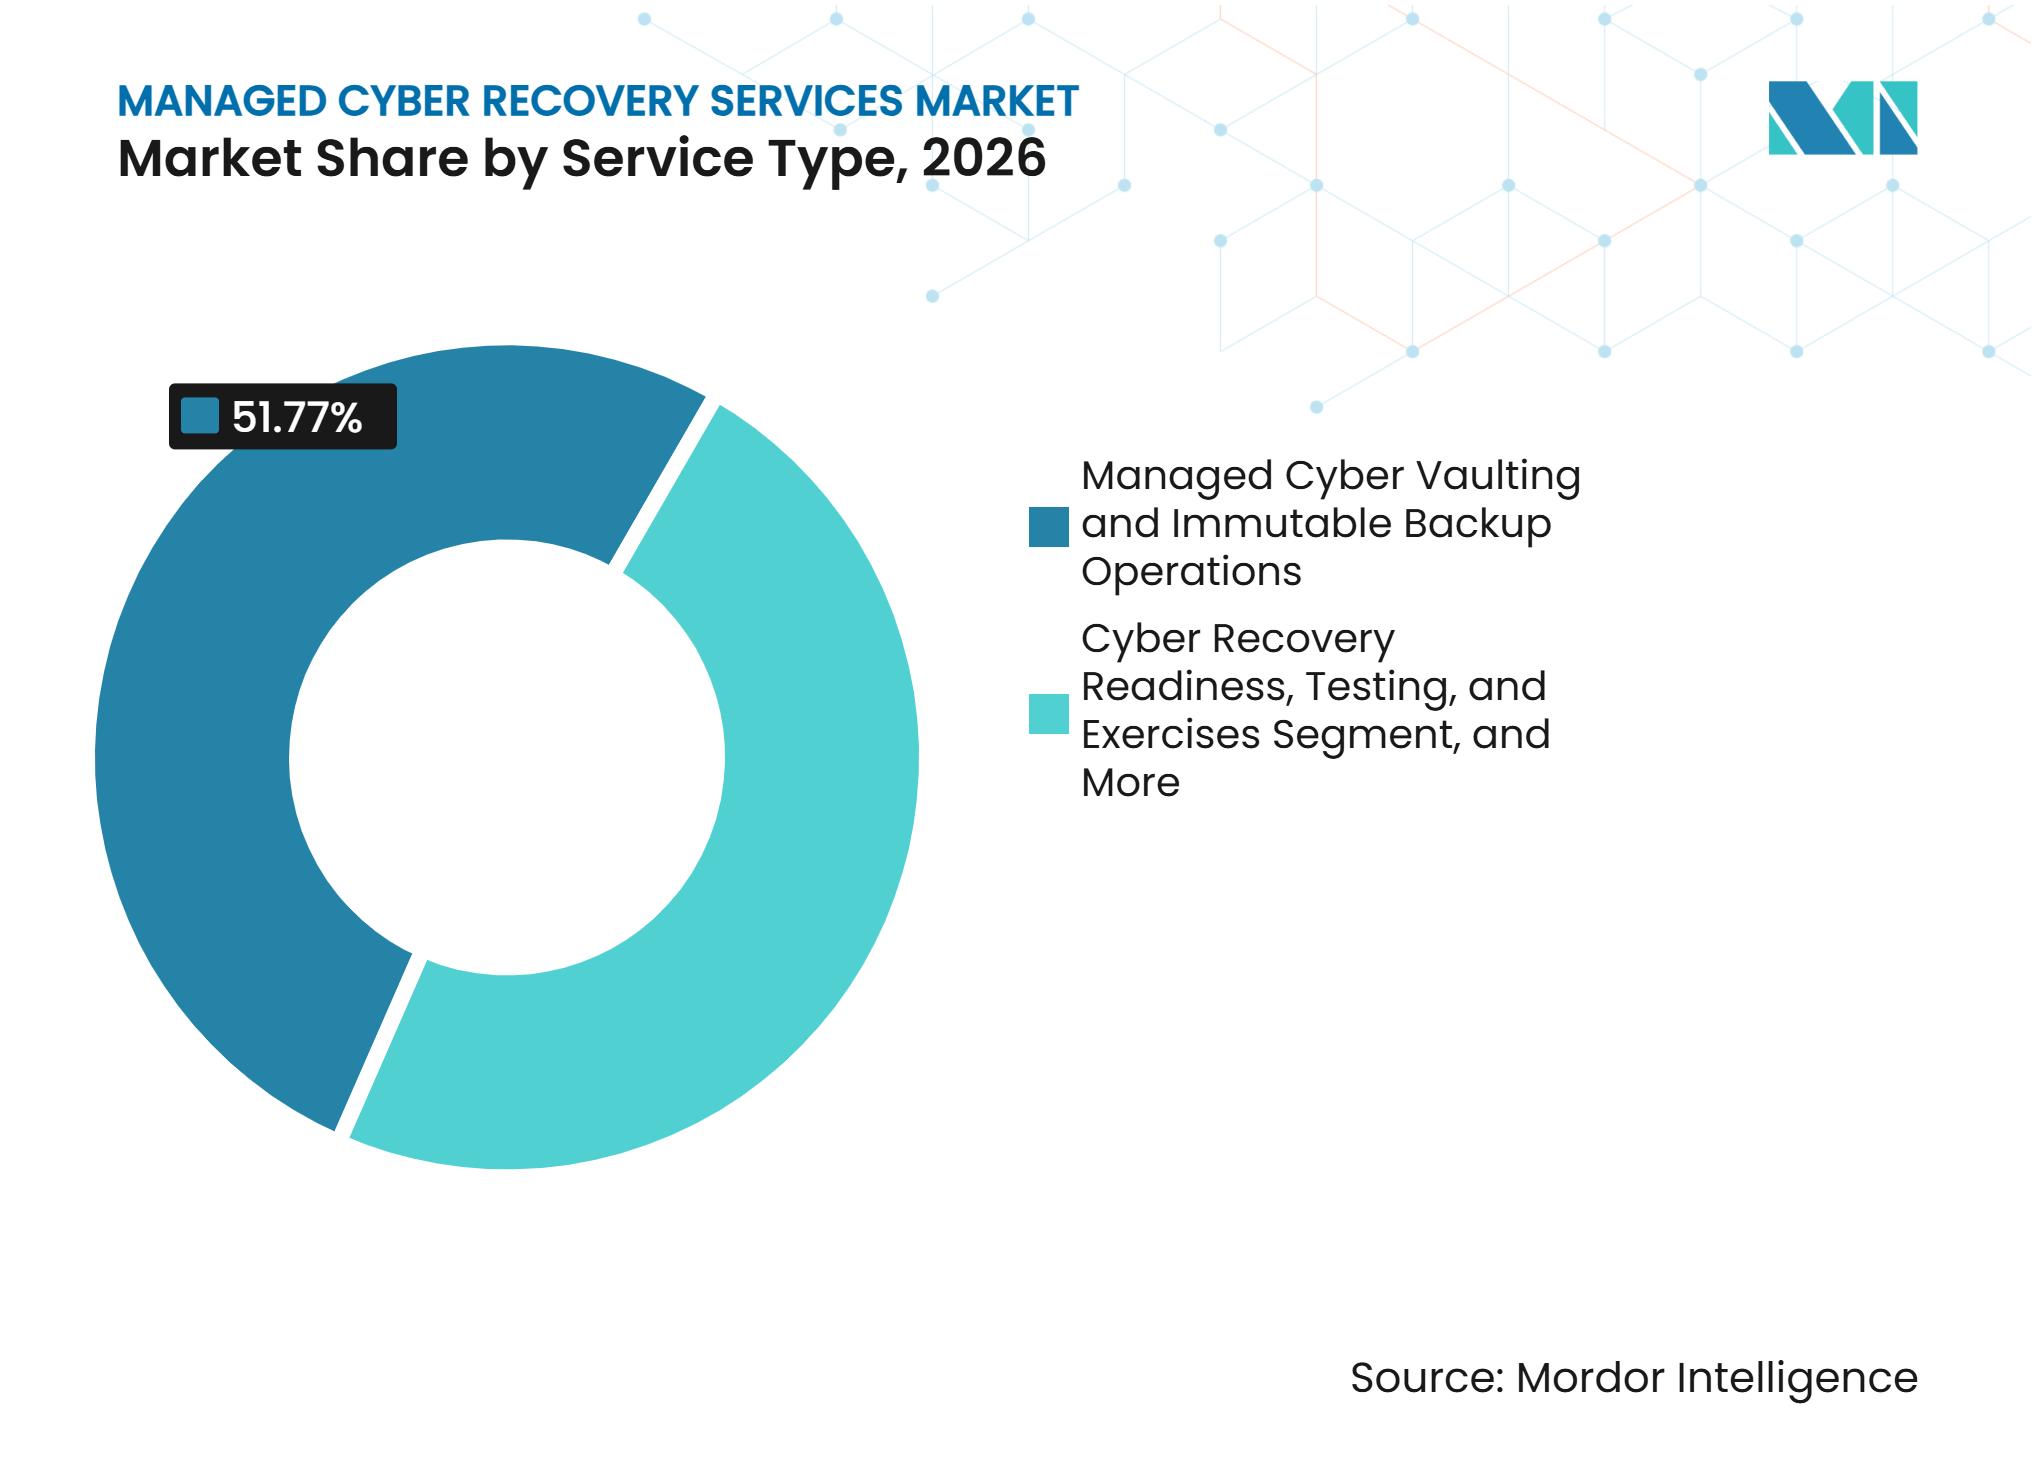
- Par type de service, les opérations de coffre-fort cyber managé et de sauvegarde immuable ont représenté 51,77 % de la part du marché des services managés de cyber-récupération en 2026, tandis que la récupération des identités, des annuaires et des accès devrait s'étendre à un CAGR de 11,22 % jusqu'en 2032.
- Par modèle de déploiement, les environnements hybrides et multicloud ont représenté 39,88 % du marché en 2026 et devraient s'étendre à un CAGR de 11,26 % jusqu'en 2032.
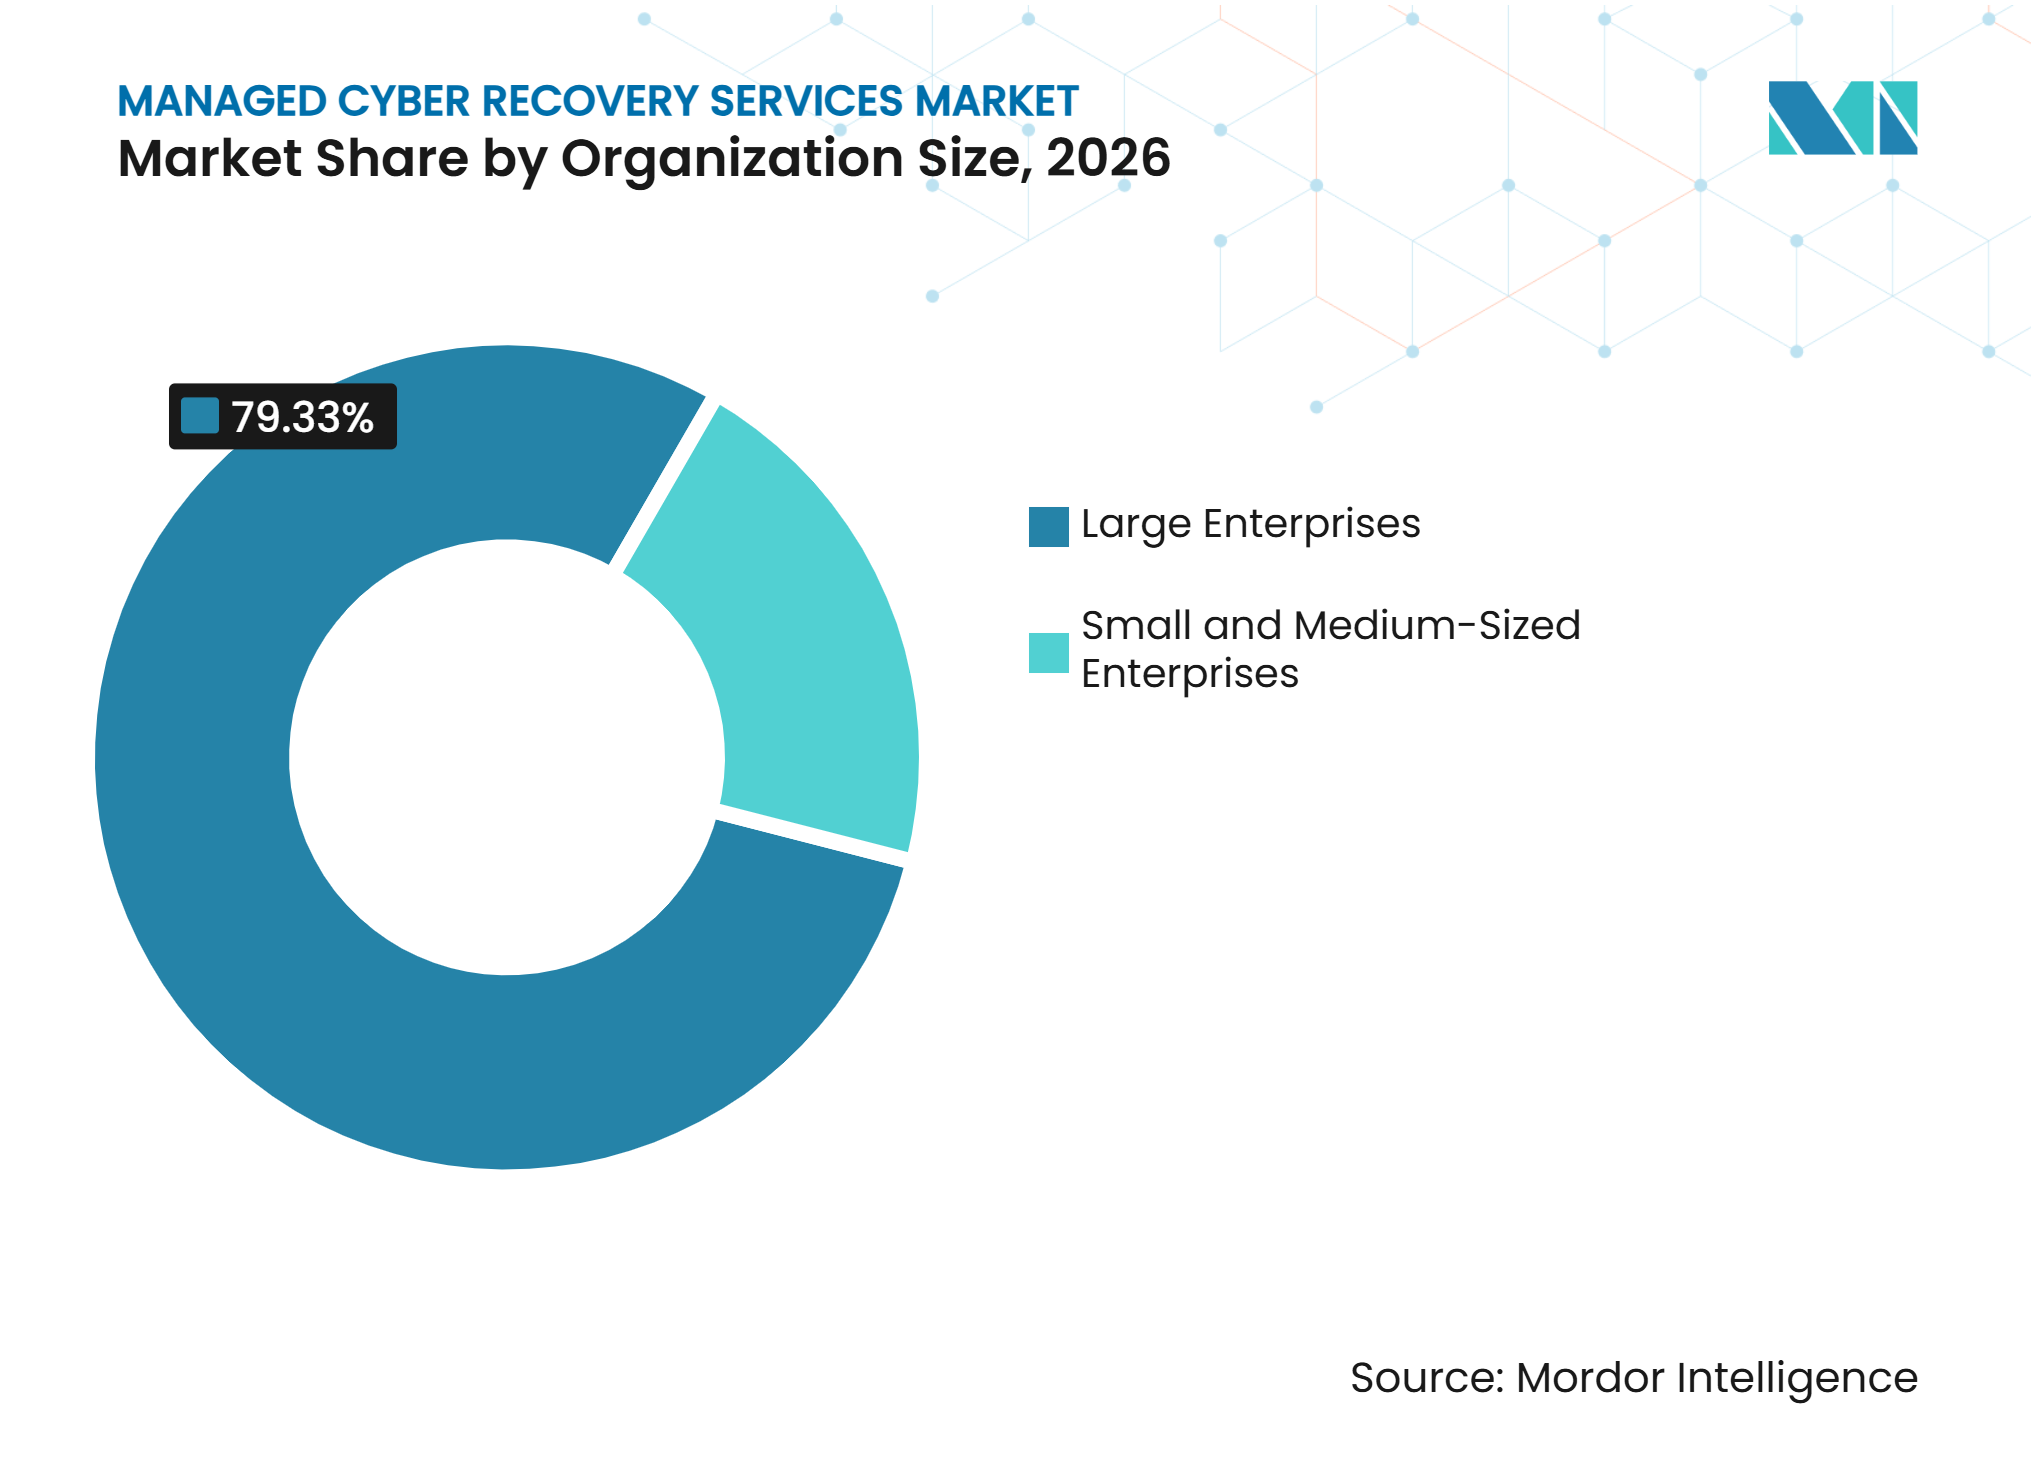
- Par taille d'organisation, les grandes entreprises ont représenté 79,33 % de la demande en 2026, tandis que les PME devraient s'étendre à un CAGR de 11,37 % jusqu'en 2032.
- Par secteur d'activité, le secteur BFSI a représenté 23,67 % de la demande en 2026, tandis que la santé et les sciences de la vie devraient s'étendre à un CAGR de 11,38 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 43,88 % du marché en 2026, tandis que l'Asie-Pacifique devrait s'étendre à un CAGR de 11,52 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Escalade des rançongiciels et des cyberattaques destructrices | +3.2% | Mondial, avec la plus forte intensité en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Preuve obligatoire de la capacité de récupération exigée par les régulateurs et les assureurs | +2.5% | UE, Amérique du Nord et Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion des charges de travail hybrides et multicloud | +1.8% | Mondial, avec l'expansion la plus rapide en Asie-Pacifique et en Europe | Moyen terme (2-4 ans) |
| Pénurie d'ingénieurs en récupération et de spécialistes en criminalistique | +1.3% | Mondial, en particulier dans les marchés à forte concentration de PME en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Résilience à la consommation remplaçant l'infrastructure secondaire inactive | +0.9% | Amérique du Nord, Europe et principaux marchés d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Récupération en tant que code et orchestration guidée par l'IA | +0.8% | Mondial, mené par les premiers adoptants en Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
L'escalade des rançongiciels et des cyberattaques destructrices stimule les dépenses de récupération managée
Les rançongiciels affectent de plus en plus les systèmes d'identité et l'infrastructure ainsi que les fichiers, ce qui modifie les exigences de conception des programmes de récupération. Les volumes d'attaques ont augmenté de 25 % d'une année sur l'autre de juillet 2024 à juin 2025, et 41 nouveaux groupes de menaces sont entrés dans le domaine alors que le nombre de groupes actifs dépassait 60 à l'échelle mondiale. Des groupes sophistiqués peuvent rester dans un environnement pendant des mois et peuvent placer des logiciels malveillants dans des copies de sauvegarde avant que le chiffrement ne commence. Cela laisse les organisations incapables d'identifier un point de restauration propre sans examen criminalistique, une tâche que les processus de sauvegarde et de restauration de base ne traitent pas systématiquement. Le marché des services managés de cyber-récupération bénéficie lorsque les acheteurs ont besoin de tests de récupération indépendants, de procédures de salle blanche et d'une préparation documentée plutôt que de stockage seul. Les exigences en matière de cyber-assurance renforcent encore cette demande car les tests de récupération vérifiés peuvent influencer la souscription des polices et les discussions sur les primes.
La preuve obligatoire de la capacité de récupération reconfigure la logique d'approvisionnement
Les régulateurs exigent de plus en plus des preuves que les contrôles de récupération fonctionnent plutôt qu'une déclaration attestant qu'un plan existe. DORA est entré en application le 17 janvier 2025 et exige des arrangements de continuité TIC testés et la restauration des données de sauvegarde à partir de systèmes physiquement et logiquement ségrégués pour les entités financières concernées.[1] Le 20 janvier 2026, la Commission européenne a proposé des modifications à NIS2 destinées à simplifier la conformité pour 28 700 entreprises, dont plus de 6 200 petites entreprises. Les fournisseurs de récupération managée peuvent fournir des dossiers de tests et des preuves prêts pour les auditeurs et les assureurs. Cela fait passer l'approvisionnement en récupération d'un achat technique à une décision de conformité et de gouvernance. Le marché des services managés de cyber-récupération bénéficie donc des appels d'offres qui spécifient des preuves de capacité de récupération, une récupération ségrégée et des exercices récurrents.
L'expansion des charges de travail hybrides et multicloud crée une complexité de récupération
La planification de la récupération devient plus difficile lorsqu'une organisation exécute des charges de travail sur des systèmes sur site, des plateformes cloud et des applications de type logiciel en tant que service. Plus de 60 % des organisations ont signalé un incident de sécurité lié au cloud public, tandis que le maintien d'une couverture de récupération dans plusieurs environnements est resté une préoccupation majeure. Des architectures séparées peuvent également créer différentes séquences de récupération et différentes dépendances d'identité. Des recherches de l'Institut royal de technologie KTH ont révélé que la coordination multi-agents autonome fonctionne particulièrement bien dans les scénarios de récupération inter-régions et inter-cloud. Ces conditions favorisent les fournisseurs managés capables d'opérer un processus de récupération commun dans plusieurs environnements. Le marché des services managés de cyber-récupération en bénéficie car les acheteurs ont besoin d'une protection cohérente et d'une restauration validée dans des systèmes qui ne sont plus gérés comme un seul parc.
La pénurie d'ingénieurs en récupération et de spécialistes en criminalistique stimule l'externalisation
La pénurie de spécialistes en récupération et en criminalistique limite la capacité des organisations à gérer des incidents complexes en interne. Un manque d'expertise a été cité dans 40,2 % des incidents de rançongiciels en 2025, devant les failles de sécurité non détectées à 40,1 % et la capacité de personnel insuffisante à 39,4 %. Une récupération efficace nécessite des compétences en criminalistique de salle blanche, en reconstruction d'Active Directory, en restauration d'identité et dans le séquençage des charges de travail dépendantes. La plupart des organisations ne maintiennent pas toutes ces compétences en permanence. Les PME font face à la plus grande contrainte car elles ont une capacité limitée à recruter des spécialistes tout en faisant face à des attentes similaires en matière de préparation. Cela soutient le marché des services managés de cyber-récupération car un service à la consommation peut fournir un accès à des capacités spécialisées sans constituer une équipe interne complète.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Contraintes de souveraineté des données et de récupération transfrontalière | -1.5% | UE et EEE, Inde, Chine et Moyen-Orient | Long terme (≥ 4 ans) |
| Coût élevé et portée incertaine des engagements de récupération majeurs | -1.0% | Mondial, avec une plus grande sensibilité dans les marchés de PME en Asie-Pacifique et en Amérique du Sud | Court terme (≤ 2 ans) |
| Dépendances fragmentées des identités et des applications | -0.6% | Mondial | Moyen terme (2-4 ans) |
| Rareté des points de récupération propres de confiance après des attaques à longue durée de présence | -0.5% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Les contraintes de souveraineté des données et de récupération transfrontalière limitent la portabilité des services
Les règles de localisation des données peuvent limiter l'utilisation d'un environnement de récupération centralisé dans plusieurs pays. Le chapitre V du RGPD exige que les données personnelles transférées en dehors de l'Espace économique européen bénéficient d'une protection équivalente, et les exportateurs doivent évaluer les risques de transfert. Un site de récupération dans une juridiction différente peut donc être indisponible pour certaines charges de travail même lorsqu'il est techniquement adapté. Les acheteurs de services financiers peuvent également exiger que les données des clients restent dans des régions désignées, ajoutant une autre condition à la conception du service.[2] Les fournisseurs doivent investir dans des salles blanches en région, des opérations locales et des contrôles démontrant la conformité. Ces exigences peuvent comprimer les marges et ralentir la portabilité du marché des services managés de cyber-récupération au-delà des frontières.
Le coût élevé et la portée incertaine des engagements de récupération majeurs retardent les engagements
Les grands engagements de récupération peuvent être difficiles à tarifer car l'étendue complète des dommages aux identités et aux charges de travail est souvent floue au début d'un incident. Le coût moyen de récupération après un incident de rançongiciel était de 1,53 million USD en 2025, hors paiements de rançon. Les attaques à longue durée de présence peuvent nécessiter l'examen de plusieurs mois de données de sauvegarde et la validation criminalistique de nombreux points de récupération. Un contrat de retenue peut couvrir la préparation et les tests, mais une activation étendue peut encore dépasser la valeur implicite du contrat de base. Cette incertitude peut ralentir les approbations, en particulier parmi les acheteurs aux budgets limités. Les services de salle blanche à la consommation réduisent les dépenses d'infrastructure initiales, mais ils ne suppriment pas la nécessité de définir la portée d'un engagement de récupération majeur.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
le coffre-fort ancre les revenus tandis que la récupération d'identité donne le rythmeLes opérations de coffre-fort cyber managé et de sauvegarde immuable ont représenté 51,77 % des revenus par type de service en 2026, la part la plus importante au sein du marché des services managés de cyber-récupération. Ce service s'aligne sur les exigences DORA pour la restauration des sauvegardes à partir de systèmes physiquement et logiquement ségrégués. Il fournit l'isolation nécessaire pour préserver des copies en dehors de l'environnement de production affecté. Le secteur des services managés de cyber-récupération utilise le coffre-fort comme fondation car les autres travaux de récupération dépendent de données et d'images système fiables. Les tests de préparation à la récupération et les exercices de récupération sont également importants car les organisations doivent démontrer que les plans peuvent être exécutés dans des conditions réalistes. La restauration des infrastructures, des systèmes, des applications et du cloud reste un large domaine de service car les parcs hybrides contiennent de nombreux types de charges de travail. La criminalistique numérique et l'analyse des causes profondes ajoutent de la valeur en identifiant le chemin d'attaque et en aidant les équipes à éviter de réintroduire des logiciels malveillants. L'évaluation d'urgence, le triage et le confinement peuvent attirer des tarifs de retenue plus élevés là où les acheteurs des services financiers et de la santé doivent respecter des délais de déclaration stricts.
La récupération des identités, des annuaires et des accès devrait s'étendre à un CAGR de 11,22 % jusqu'en 2032, ce qui en fait le type de service à la croissance la plus rapide. Une couche d'identité propre est nécessaire avant que les utilisateurs et les systèmes puissent s'authentifier, de sorte que la restauration des charges de travail seule ne peut pas ramener les opérations à la normale. Commvault a introduit Active Directory Pre Recover en septembre 2026, utilisant une copie de secours en air gap analysée pour les logiciels malveillants afin de réduire la récupération d'Active Directory de plusieurs heures à quelques minutes. Rubrik a étendu sa couverture de récupération d'identité à Active Directory, Entra ID et Okta en septembre 2025. Ces versions montrent pourquoi l'identité devient une catégorie de service managé distincte. Les fournisseurs qui valident les services d'identité avant de restaurer les applications peuvent réduire le risque de restaurer des identifiants compromis. Le marché des services managés de cyber-récupération favorise de plus en plus les services qui coordonnent cette dépendance plutôt que de traiter l'identité comme une tâche de sauvegarde distincte.



Par modèle de déploiement :
le hybride et le multicloud stimulent à la fois l'échelle et la vitesseLes environnements hybrides et multicloud ont représenté 39,88 % de la demande en 2026 et ont occupé la position dominante par déploiement. Ils devraient également s'étendre à un CAGR de 11,26 % jusqu'en 2032, montrant que les environnements complexes deviennent plus courants. La taille du marché des services managés de cyber-récupération pour le déploiement hybride et multicloud bénéficie de la nécessité de coordonner la protection sur différentes piles d'infrastructure. Les environnements cloud public prennent en charge des salles blanches évolutives et permettent aux fournisseurs d'offrir des services par téraoctet. Cela fait passer la capacité de récupération d'un engagement d'infrastructure fixe à une dépense d'exploitation. Les environnements sur site et de colocation restent pertinents lorsque les charges de travail réglementées ne peuvent pas quitter les installations contrôlées. Le déploiement en cloud privé reste également important pour les organisations ayant des exigences d'infrastructure souveraine.
L'architecture d'isolation est un facteur concurrentiel clé dans les comptes qui utilisent plusieurs modèles de déploiement. Les fournisseurs doivent offrir un environnement de récupération propre quel que soit l'endroit où la charge de travail source s'exécute. Des recherches de Gartner citées par Rubrik ont indiqué que les services à la consommation peuvent faire évoluer la protection sans obliger les acheteurs à gérer la capacité physique, favorisant les plateformes managées natives du cloud par rapport aux approches traditionnelles sur site. Druva a introduit la prise en charge de Microsoft Azure en mars 2025, son premier cloud intégré supplémentaire au-delà d'AWS. Cette initiative illustre l'investissement de plateforme nécessaire pour prendre en charge une récupération multicloud crédible. Les clients hybrides ont également besoin de procédures de récupération qui tiennent compte des dépendances d'identité, de réseau, de calcul et de données inter-plateformes. Les fournisseurs capables de valider ces relations avant un incident peuvent différencier leur offre managée. Le marché des services managés de cyber-récupération continuera de récompenser la flexibilité de déploiement car les choix d'infrastructure restent diversifiés.
Par taille d'organisation :
les grandes entreprises mènent mais les PME gagnent du terrainLes grandes entreprises ont représenté 79,33 % de la demande en 2026, reflétant leur échelle, leurs processus d'approvisionnement formels et leur exposition réglementaire. Ces organisations exploitent davantage de charges de travail et font souvent l'objet d'un examen direct des autorités des services financiers et de la santé. Elles peuvent également nécessiter une large couverture dans les centres de données, les clouds, les unités commerciales et les régions. Le marché des services managés de cyber-récupération est soutenu par leur demande de contrats combinant tests de préparation, exécution de la récupération et preuves de gouvernance. Les grandes organisations exigent généralement des engagements de niveau de service détaillés et des exercices de récupération récurrents. Leurs décisions d'achat impliquent souvent les fonctions de sécurité, d'infrastructure, de risque, juridique et de continuité des activités. Cela crée de longs cycles de vente, mais soutient également des contrats étendus une fois qu'un fournisseur est sélectionné. La demande est la plus forte là où les temps d'arrêt opérationnels et les défaillances réglementaires créent tous deux une attention matérielle de la direction.
Les PME devraient s'étendre à un CAGR de 11,37 % jusqu'en 2032. Elles font face à bon nombre des mêmes attentes de préparation que les grandes organisations mais disposent de moins de spécialistes internes et de budgets d'investissement plus réduits. Les modifications proposées par la Commission européenne à NIS2 en janvier 2026 comprenaient des mesures destinées à faciliter la conformité pour plus de 6 200 micro et petites entreprises. Le programme MSP PayGo de Rubrik offre aux partenaires un moyen de démarrer sans minimums et d'évoluer à mesure que la demande des clients se développe. Rubrik et Cognizant ont également annoncé la résilience des entreprises en tant que service en octobre 2025, combinant une plateforme de sécurité avec un support de conseil. Ces arrangements abaissent les barrières à l'adoption pour les organisations qui ne peuvent pas constituer des équipes d'ingénierie de récupération. Les fournisseurs de services managés deviennent une voie importante vers le segment des PME. Ce modèle de distribution modifie l'économie d'acquisition des fournisseurs car les prestataires peuvent atteindre des comptes plus petits par le biais de partenaires de distribution.

Par secteur d'activité :
le BFSI ancre la demande tandis que la santé fixe l'urgenceLe BFSI a représenté 23,67 % de la demande en 2026, ce qui en fait le secteur dominant dans le secteur des services managés de cyber-récupération. DORA exige que les entités financières testent les arrangements de récupération et restaurent à partir de systèmes ségrégués, ce qui accroît le besoin de processus de récupération dédiés. Les institutions financières doivent démontrer que les plans de récupération fonctionnent dans des conditions de menace réalistes. Cette exigence est difficile à satisfaire par des processus internes non testés seuls. Les administrations publiques, les technologies de l'information et les télécommunications, la fabrication industrielle, l'énergie et les services publics, ainsi que le commerce de détail et le commerce électronique nécessitent également des services de récupération managée. Les fournisseurs d'énergie ont des besoins supplémentaires car les systèmes de technologie opérationnelle nécessitent des capacités de récupération spécialisées. Le marché des services managés de cyber-récupération a donc une demande dans des secteurs aux priorités opérationnelles différentes mais aux besoins similaires en matière de restauration validée.
La santé et les sciences de la vie devraient s'étendre à un CAGR de 11,38 % jusqu'en 2032. Au cours des 12 mois jusqu'à mi-2026, 97 % des organisations de santé américaines ont subi au moins 1 cyberattaque, tandis que le coût moyen de l'attaque la plus significative est passé de 3,9 millions USD en 2025 à 4,2 millions USD en 2026. Cohesity a rapporté que 85 % des organisations de santé ayant subi une cyberattaque matérielle en 2026 ont dépassé leur objectif de temps de récupération. Les acheteurs du secteur de la santé doivent prendre en compte la disponibilité des systèmes cliniques ainsi que les pertes financières et la conformité. Cela accroît la valeur des accords de récupération qui incluent des niveaux de service testés, la priorisation des systèmes cliniques et le support de déclaration. IBM a rapporté un coût moyen de violation de données dans le secteur de la santé de 6,64 millions USD en 2026, le plus élevé parmi les secteurs pour la 13e année consécutive.[3] Les fournisseurs peuvent donc soutenir un niveau d'approvisionnement premium où l'assurance de récupération est étroitement liée à la continuité des soins. Le marché des services managés de cyber-récupération bénéficie lorsque les organisations de santé passent de la possession de sauvegardes à la validation managée et à l'exécution de la récupération.
Analyse géographique
L'Amérique du Nord a représenté 43,88 % de la part du marché des services managés de cyber-récupération en 2026. La région bénéficie de l'attention des conseils d'administration au risque cyber, d'une large utilisation de la cyber-assurance et d'une grande base d'entreprises dans les secteurs BFSI, de la santé et du gouvernement. L'investissement dans la récupération est soutenu lorsque les dirigeants considèrent les temps d'arrêt comme un problème de continuité des activités plutôt que comme un problème d'infrastructure. La région dispose également d'un écosystème mature d'hyperscalers, de spécialistes, de fournisseurs de sécurité et de fournisseurs de services managés. Ces acteurs peuvent combiner les opérations de sécurité avec les capacités de récupération. Les intégrations CrowdStrike annoncées lors de Fal.Con 2026 ont permis aux actions de récupération de Commvault et Rubrik de fonctionner comme des étapes dans les flux de travail Charlotte Agentic SOAR. Cela illustre le mouvement régional vers l'intégration de la récupération dans les opérations de sécurité.
L'Europe est le deuxième marché régional, soutenu par l'architecture de conformité créée par DORA et NIS2. DORA s'applique aux entités financières concernées et place la résilience opérationnelle numérique testée au centre des exigences de gouvernance. Le règlement délégué de la Commission (UE) 2025/532 fixe des critères pour les fournisseurs de services TIC tiers au service des clients du secteur financier de l'UE, ce qui constitue une exigence d'accès au marché.[4] L'Allemagne, le Royaume-Uni, la France, l'Italie et la Russie sont les plus grands marchés nationaux identifiés dans le matériel fourni. Les modifications proposées à NIS2 peuvent étendre l'attention à la conformité à des opérateurs de taille moyenne supplémentaires. Les règles de souveraineté des données obligent également les fournisseurs à concevoir une capacité de récupération locale et des contrôles. Ces conditions soutiennent la demande, mais elles rendent également la livraison régionale plus complexe.
L'Asie-Pacifique devrait s'étendre à un CAGR de 11,52 % jusqu'en 2032, le taux régional le plus élevé. Le marché national japonais de la sauvegarde et de la récupération a atteint 58,478 milliards JPY au cours de l'exercice 2025, soit l'équivalent de 390,1 millions USD au taux de change moyen de 2025 de 149,9 JPY par USD, et a augmenté de 9,7 % d'une année sur l'autre. ITR Corporation prévoit un CAGR de 12,0 % pour le marché japonais de la sauvegarde et de la récupération jusqu'à l'exercice 2030. Le Japon a enregistré une hausse de 40 % des attaques de rançongiciels au premier semestre 2025 par rapport à 2024, tandis que les réclamations de cyber-assurance ont augmenté de 57 % de 2022 à 2024. L'Inde, la Corée du Sud, la Chine, l'Australie et l'Asie du Sud-Est contribuent par l'adoption du cloud, les attentes de conformité et le développement de la cyber-récupération en tant que service. L'Amérique du Sud est menée par le Brésil et l'Argentine, tandis que l'Arabie saoudite, les Émirats arabes unis et l'Afrique du Sud soutiennent la demande au Moyen-Orient et en Afrique.
Paysage concurrentiel
Concentration du Marché
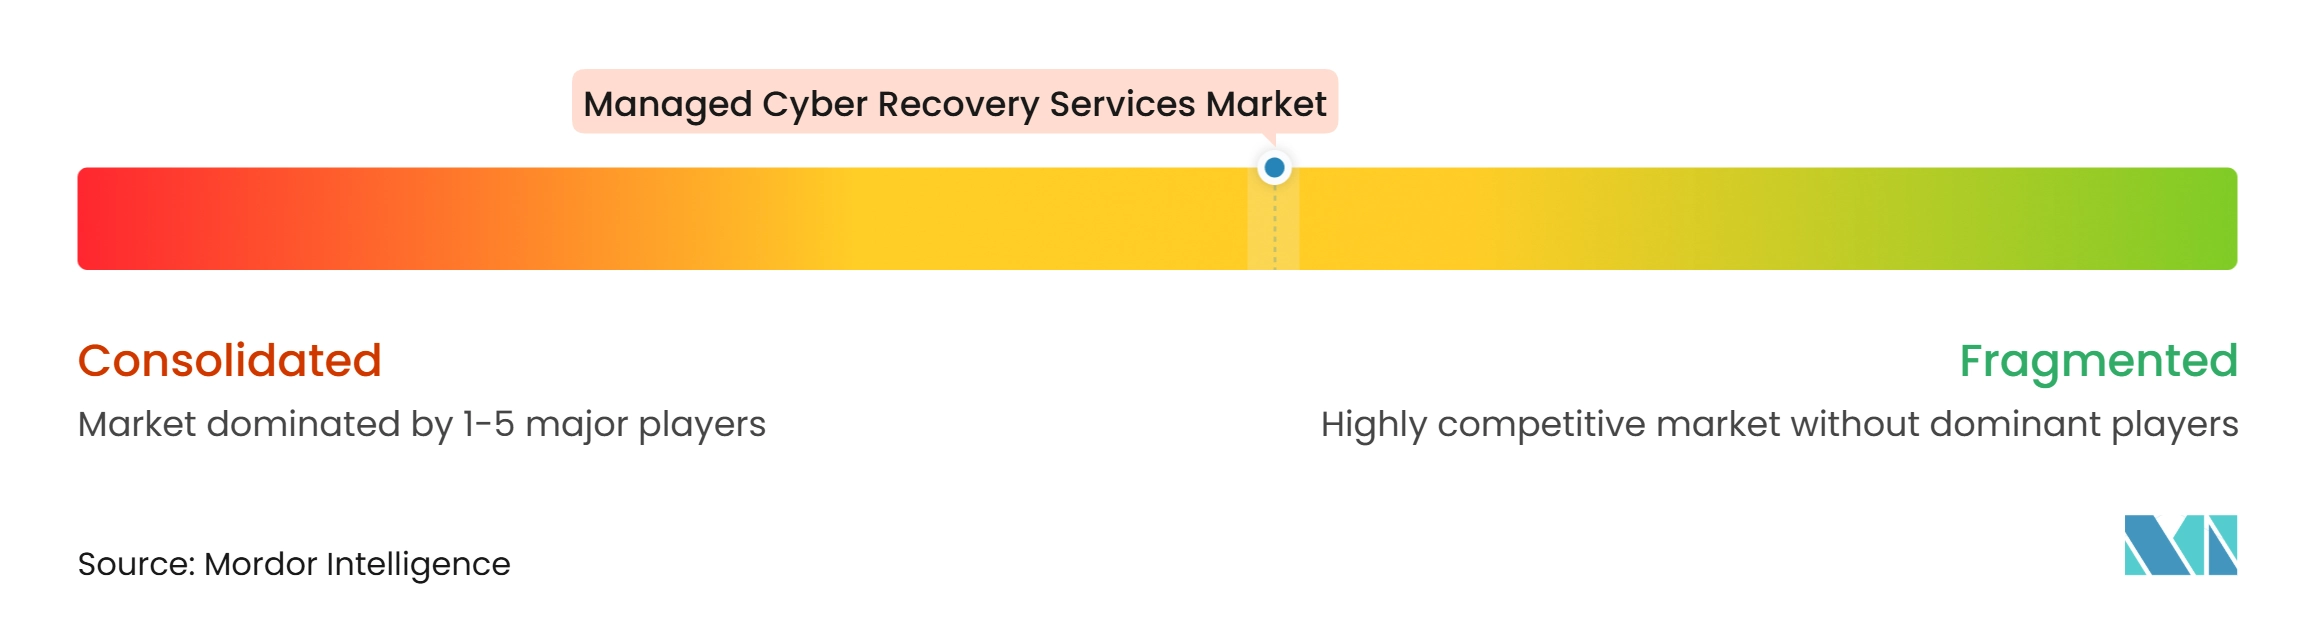
Le marché des services managés de cyber-récupération comprend à la fois de grands fournisseurs de plateformes et des fournisseurs spécialisés en récupération. IBM, Dell Technologies, Microsoft, Amazon Web Services, Kyndryl, DXC Technology et NTT DATA sont en concurrence grâce à de larges plateformes et à des relations établies avec les entreprises. Cohesity, Rubrik, Commvault, Veeam, Druva et Acronis sont en concurrence grâce à l'orchestration de la récupération, à la conception de salles blanches et aux capacités de résilience des identités. Cette structure offre aux acheteurs plusieurs types de fournisseurs à considérer. Les grands fournisseurs peuvent regrouper la récupération avec des services d'infrastructure, de cloud et de conseil. Les spécialistes peuvent se différencier par la profondeur et l'ordre des actions de récupération. La concurrence est donc basée sur plus que la capacité de sauvegarde des données. Elle dépend également de la capacité à établir un point de récupération fiable et à rétablir les services commerciaux dans le bon ordre.
Rubrik a lancé la récupération autonome des activités pour les applications cloud en préversion privée en juin 2026. L'offre cartographie les dépendances des applications et coordonne la récupération du réseau, du calcul et des données à partir de points propres pré-validés. La séquence répond au besoin de reconstruire un environnement plutôt que de restaurer des ensembles de données isolés. Cohesity a rapporté en septembre 2026 que 78 % des organisations concentrent la récupération sur la restauration des systèmes plutôt que sur la continuité des opérations commerciales, tandis que 22 % ont à la fois documenté et testé un plan d'entreprise viable minimum.[5] Cela laisse de la place aux fournisseurs qui relient la restauration technique à la continuité des processus commerciaux. Le marché des services managés de cyber-récupération favorise également les fournisseurs capables de produire des preuves de capacité de récupération pour la direction, les assureurs et les régulateurs. IBM et Predatar ont annoncé une intégration en mars 2026 qui combine IBM Storage Defender DRS avec l'orchestration de la cyber-récupération pour valider les points de récupération dans une salle blanche isolée et produire des preuves pour les dirigeants.
L'orchestration de la sécurité fait partie du modèle concurrentiel car les actions de récupération doivent être initiées et coordonnées rapidement lors d'un incident. Lors de Fal.Con 2026, Commvault et Rubrik ont annoncé des intégrations qui font de leurs actions de récupération des étapes natives dans les flux de travail CrowdStrike Charlotte Agentic SOAR. Cela réduit les transferts manuels entre les équipes de sécurité et de récupération. Les exigences tierces liées à DORA créent un filtre concurrentiel supplémentaire pour les fournisseurs qui servent les institutions financières de l'UE. Les fournisseurs doivent démontrer des contrôles appropriés ainsi qu'une capacité de récupération technique. Kyndryl a lancé le service de récupération intelligente Kyndryl en février 2026 pour automatiser les flux de travail et fournir une visibilité dans les environnements hybrides et multicloud. Le domaine reste modérément concurrentiel car l'étendue de la plateforme, la profondeur de l'orchestration, la préparation réglementaire et la capacité de livraison comptent chacune pour les acheteurs.
Leaders du secteur des services managés de cyber-récupération
-
International Business Machines Corporation
-
Dell Technologies Inc.
-
Cohesity, Inc.
-
Kyndryl, Inc.
-
Commvault Systems, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services managés de cyber-récupération Entreprises couvertes dans ce rapport
- International Business Machines Corporation
- Dell Technologies Inc.
- Cohesity, Inc.
- Commvault Systems, Inc.
- Rubrik, Inc.
- Veeam Software Group GmbH
- Acronis International GmbH
- Druva Inc.
- Hewlett Packard Enterprise
- Amazon Web Services, Inc.
- Microsoft Corporation
- Kyndryl, Inc.
- Rackspace Technology, Inc.
- 11:11 Systems, Inc.
- Sungard Availability Services, LLC
- Recovery Point Systems, Inc.
- TierPoint, LLC
- NTT DATA Corporation
- DXC Technology Company
- OnX Managed Services, Inc.
Développements industriels récents dans Marché des services managés de cyber-récupération
- Octobre 2026 : Commvault a annoncé des capacités de résilience Discover-to-Recover pour Microsoft 365, introduisant la chasse aux menaces dans les données de sauvegarde Exchange, OneDrive, SharePoint et Teams à l'aide de Commvault Threat Scan et Data Posture 360. La solution identifie le contenu compromis, l'isole et ne récupère que les données propres vérifiées, ciblant le début 2027 pour la disponibilité générale.
- Septembre 2026 : Commvault a introduit Active Directory Pre Recover, réduisant la récupération d'AD de plusieurs heures à quelques minutes via une copie de secours en salle blanche en air gap continuellement analysée par Threat Scan, fournie sans frais supplémentaires aux clients AD d'entreprise dans le cadre du portefeuille Identity Resilience.
- Juin 2026 : Rubrik a lancé la récupération autonome des activités pour les applications cloud en préversion privée, cartographiant automatiquement les dépendances de la pile applicative et orchestrant une récupération séquencée réseau d'abord, puis calcul, puis données à partir de points propres pré-validés, alimentée par le moteur de récupération préemptive de Rubrik.
- Février 2026 : Kyndryl a lancé le service de récupération intelligente Kyndryl, une solution basée sur le cloud intégrée à Kyndryl Bridge qui automatise les flux de travail de récupération et offre une visibilité en temps réel dans les environnements hybrides et multicloud. Le service de récupération intelligente Kyndryl prend en charge les plateformes cloud, les charges de travail conteneurisées et les bases de données, avec des tableaux de bord unifiés pour la progression de la récupération et les métriques de conformité.
- Août 2025 : Rubrik et Sophos ont annoncé un partenariat offrant Sophos M365 Backup and Recovery Powered by Rubrik, la première solution de sauvegarde et de récupération Microsoft 365 optimisée pour MDR intégrée dans Sophos Central, ciblant les clients du marché intermédiaire.
Portée du rapport mondial sur le marché des services managés de cyber-récupération
Le marché des services managés de cyber-récupération désigne les services fournis en externe dans lesquels un fournisseur prépare, exécute et valide la restauration des données, des systèmes, des identités et des applications d'une organisation après un rançongiciel, une attaque destructrice ou toute autre cyberattaque, la valeur commerciale étant mesurée par la capacité de récupération démontrable et la rapidité du retour sécurisé aux opérations plutôt que par les volumes de sauvegarde ou la disponibilité de la reprise après sinistre de routine seule. Les fournisseurs exploitent des coffres-forts isolés et des sauvegardes immuables, testent la préparation à la récupération, mènent des activités criminalistiques et de confinement, et reconstruisent les environnements d'infrastructure, d'annuaire et d'application à partir de points de récupération propres vérifiés.
Le rapport sur le marché des services managés de cyber-récupération est segmenté par type de service (préparation à la cyber-récupération, tests et exercices ; opérations de coffre-fort cyber managé et de sauvegarde immuable ; validation de la récupération et retour sécurisé aux opérations ; restauration des infrastructures, des systèmes, des applications et du cloud ; récupération des identités, des annuaires et des accès ; criminalistique numérique, préservation des preuves et analyse des causes profondes ; et évaluation d'urgence, triage, confinement et éradication), modèle de déploiement (cloud public, cloud privé, hybride et multicloud, et sur site et colocation), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (banque, services financiers et assurance (BFSI), administration publique, santé et sciences de la vie, technologies de l'information et télécommunications, fabrication industrielle, énergie et services publics, commerce de détail et commerce électronique, et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Préparation à la cyber-récupération, tests et exercices |
| Opérations de coffre-fort cyber managé et de sauvegarde immuable |
| Validation de la récupération et retour sécurisé aux opérations |
| Restauration des infrastructures, des systèmes, des applications et du cloud |
| Récupération des identités, des annuaires et des accès |
| Criminalistique numérique, préservation des preuves et analyse des causes profondes |
| Évaluation d'urgence, triage, confinement et éradication |
| Cloud public |
| Cloud privé |
| Hybride et multicloud |
| Sur site et colocation |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance |
| Administration publique |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication industrielle |
| Énergie et services publics |
| Commerce de détail et commerce électronique |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Asie du Sud-Est | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par type de service | Préparation à la cyber-récupération, tests et exercices | |
| Opérations de coffre-fort cyber managé et de sauvegarde immuable | ||
| Validation de la récupération et retour sécurisé aux opérations | ||
| Restauration des infrastructures, des systèmes, des applications et du cloud | ||
| Récupération des identités, des annuaires et des accès | ||
| Criminalistique numérique, préservation des preuves et analyse des causes profondes | ||
| Évaluation d'urgence, triage, confinement et éradication | ||
| Par modèle de déploiement | Cloud public | |
| Cloud privé | ||
| Hybride et multicloud | ||
| Sur site et colocation | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance | |
| Administration publique | ||
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication industrielle | ||
| Énergie et services publics | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Asie du Sud-Est | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services managés de cyber-récupération ?
La taille du marché des services managés de cyber-récupération devrait s'étendre de 8,44 milliards USD en 2026 et devrait croître de 9,61 milliards USD en 2027 à 16,24 milliards USD d'ici 2032, enregistrant un CAGR de 11,06 % au cours de la période de prévision (2027-2032).
Quel type de service mène la demande de cyber-récupération managée ?
Les opérations de coffre-fort cyber managé et de sauvegarde immuable mènent avec 51,77 % des revenus par type de service en 2026.
Pourquoi la récupération d'identité devient-elle plus importante ?
La récupération des identités, des annuaires et des accès devrait s'étendre à un CAGR de 11,22 % car les systèmes et les utilisateurs ne peuvent pas s'authentifier tant qu'une couche d'identité propre n'est pas restaurée.
Quelle approche de déploiement a les meilleures perspectives ?
Les environnements hybrides et multicloud représentent 39,88 % de la demande en 2026 et devraient s'étendre à un CAGR de 11,26 % jusqu'en 2032.
Quel groupe de clients se développe le plus rapidement ?
Les PME devraient s'étendre à un CAGR de 11,37 % jusqu'en 2032 car beaucoup ont besoin de capacités de récupération spécialisées sans maintenir une équipe interne complète.
Quelle région connaît l'expansion projetée la plus rapide ?
L'Asie-Pacifique devrait s'étendre à un CAGR de 11,52 % jusqu'en 2032, soutenue par l'exposition aux rançongiciels, l'adoption du cloud et l'expansion de l'infrastructure numérique.