
Marktgröße und Marktanteil für Managed Cyber Recovery Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
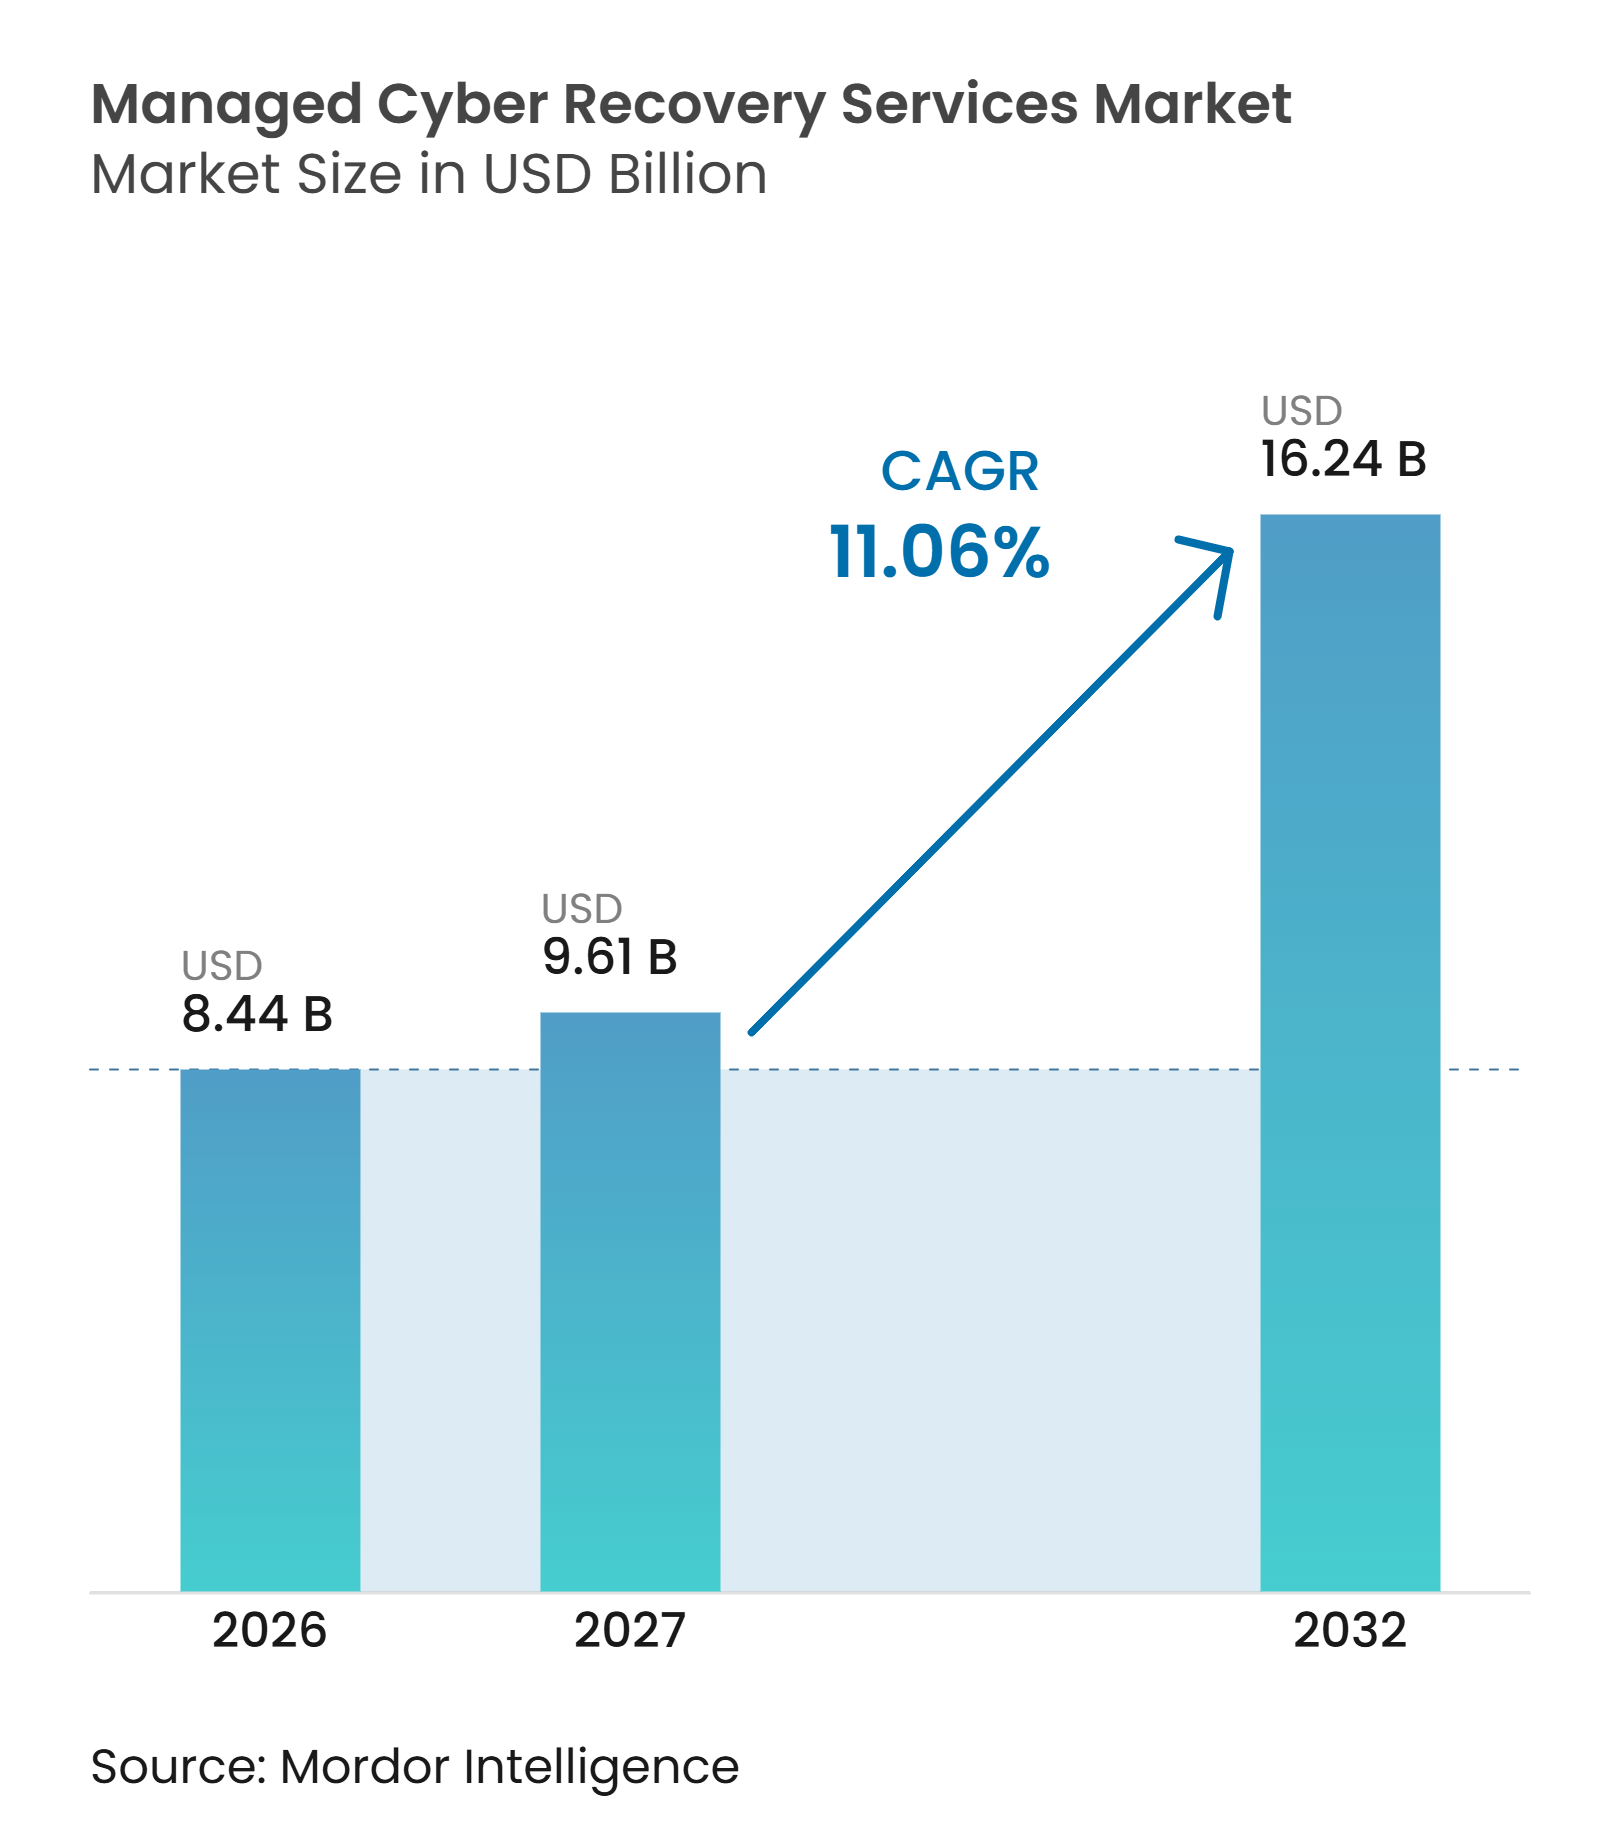
| Marktgröße (2027) | 9.61 Milliarden US-Dollar |
| Marktgröße (2032) | 16.24 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 11.06 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Cyber Recovery Services von Mordor Intelligence
Die Marktgröße für Managed Cyber Recovery Services wurde für 2026 auf 8,44 Milliarden USD geschätzt und soll von 9,61 Milliarden USD im Jahr 2027 auf 16,24 Milliarden USD bis 2032 wachsen, was einem CAGR von 11,06 % während des Prognosezeitraums (2027–2032) entspricht. Der Markt wird durch eine wachsende Lücke zwischen dem Vertrauen in die Wiederherstellung und der tatsächlichen Fähigkeit, den Betrieb nach einem Ransomware-Ereignis wiederherzustellen, gestützt. Backups sind mittlerweile ein häufiges Angriffsziel, was den Wert von Managed Services erhöht, die saubere Wiederherstellungspunkte validieren und die Wiederherstellung koordinieren können. Regulatorische Anforderungen machen getestete Wiederherstellungspläne und abgeschottete Wiederherstellungsumgebungen für viele Käufer zu einer operativen Notwendigkeit. Anbieter reagieren darauf, indem sie Vaulting-, Identitätswiederherstellungs-, Clean-Room- und Orchestrierungsfähigkeiten in Managed-Angeboten kombinieren. Der Markt für Managed Cyber Recovery Services wird auch durch die Notwendigkeit geprägt, Identitätsdienste vor Anwendungen und Daten wiederherzustellen, da Authentifizierung für eine geordnete Rückkehr zum Betrieb erforderlich ist.
Wichtigste Erkenntnisse des Berichts
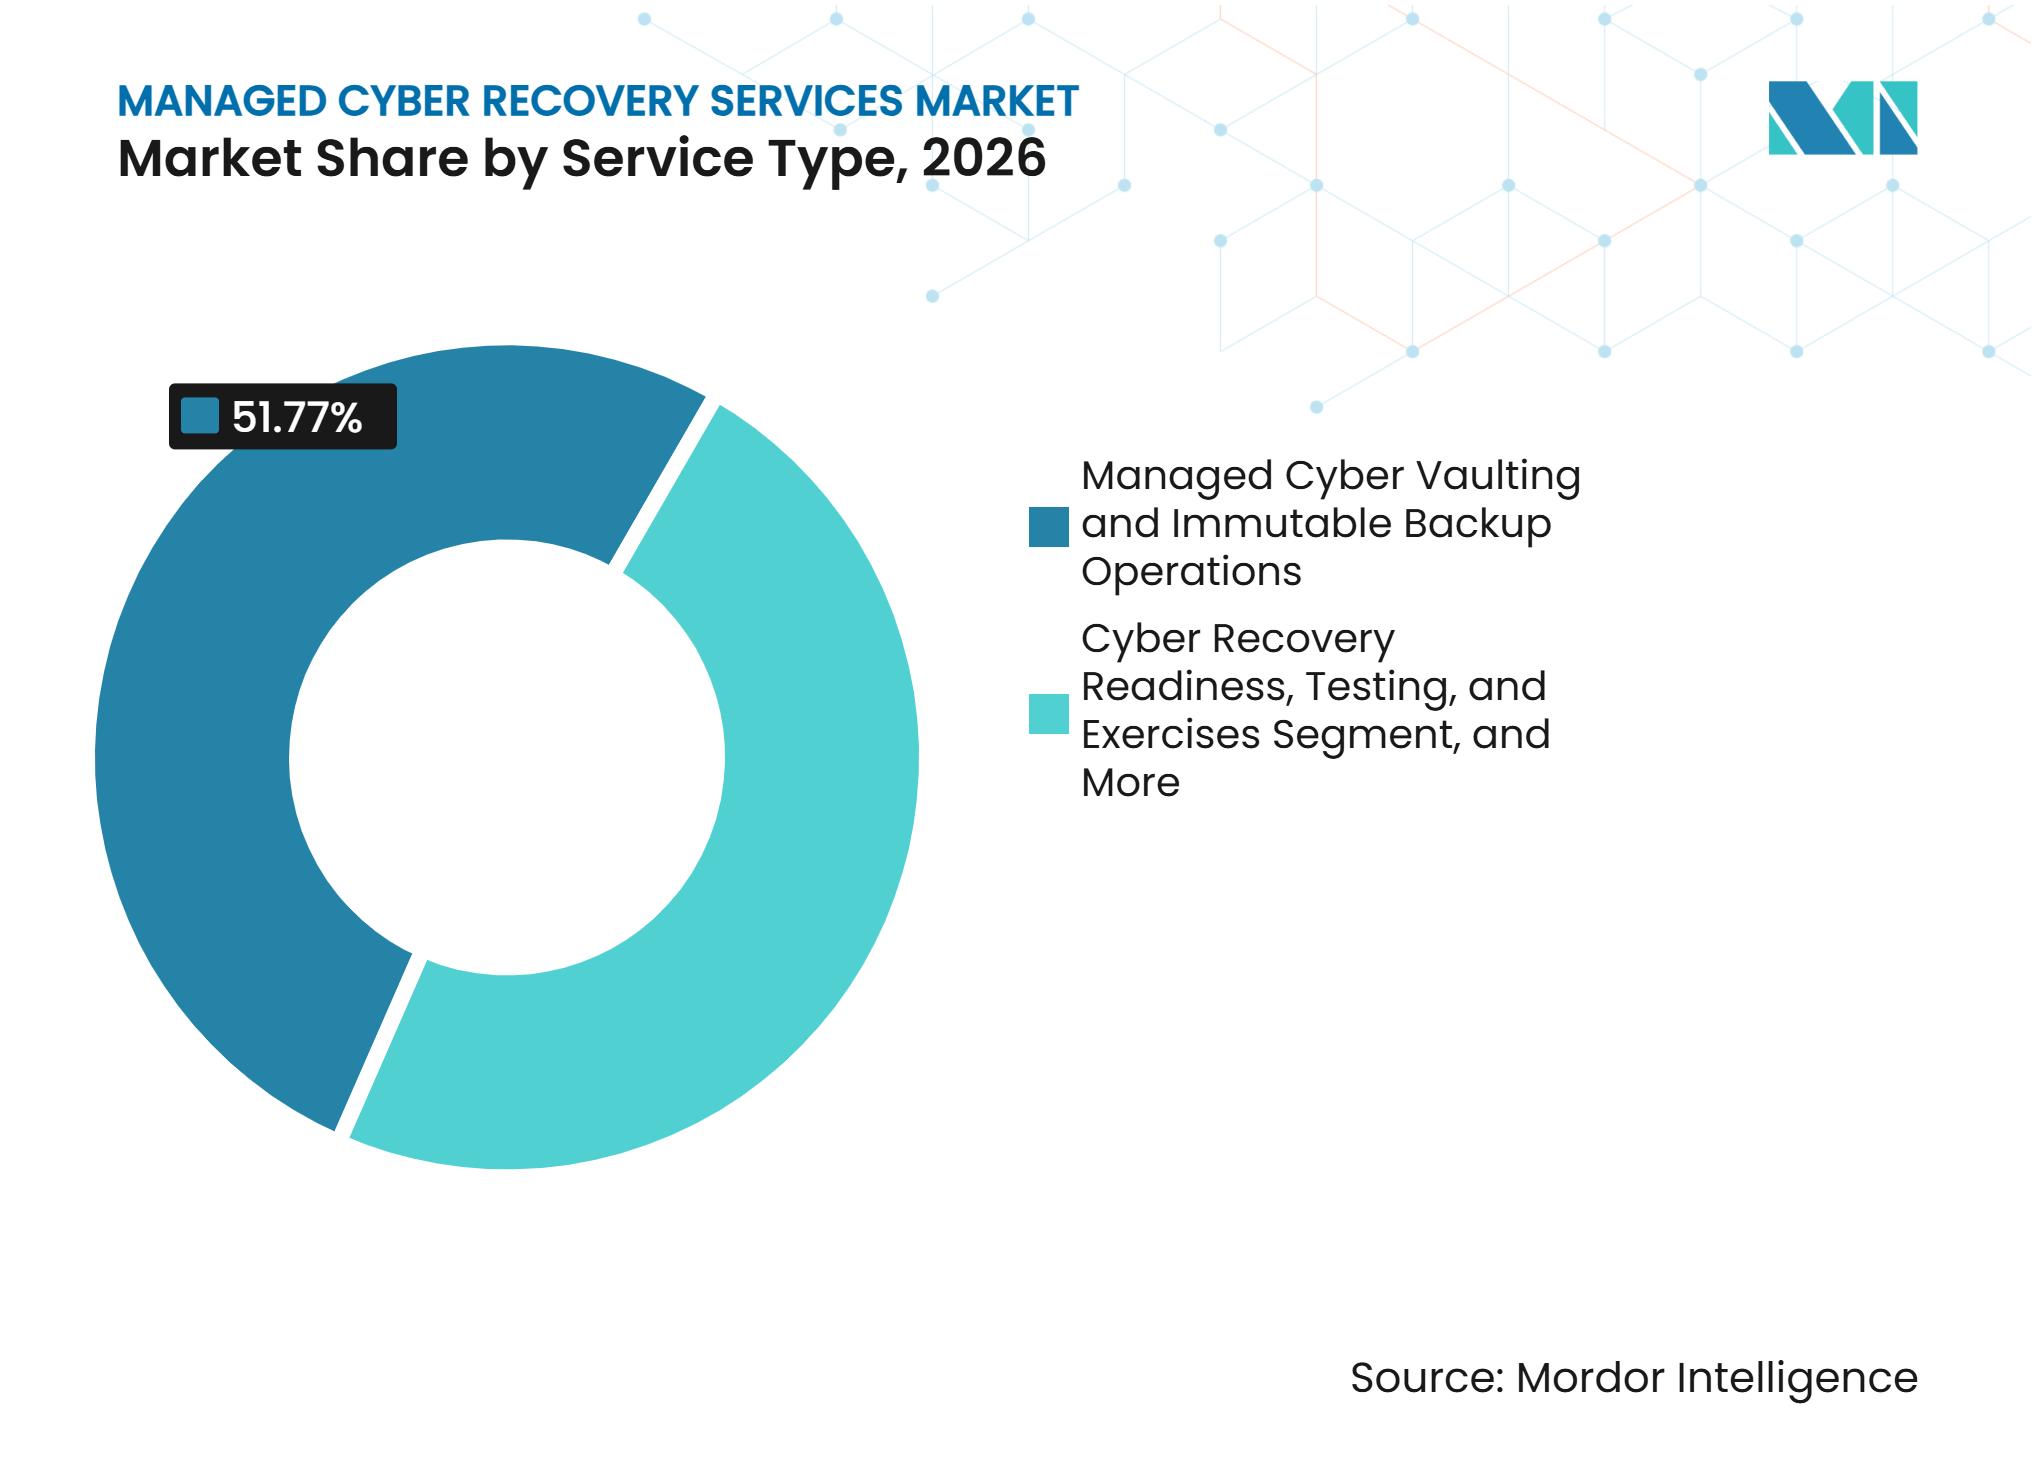
- Nach Servicetyp hielten verwaltetes Cyber-Vaulting und unveränderliche Backup-Operationen im Jahr 2026 einen Marktanteil von 51,77 % am Markt für Managed Cyber Recovery Services, während Identitäts-, Verzeichnis- und Zugriffswiederherstellung bis 2032 voraussichtlich mit einem CAGR von 11,22 % wachsen wird.
- Nach Bereitstellungsmodell entfielen hybride und Multi-Cloud-Umgebungen im Jahr 2026 auf 39,88 % des Marktes und sollen bis 2032 mit einem CAGR von 11,26 % wachsen.
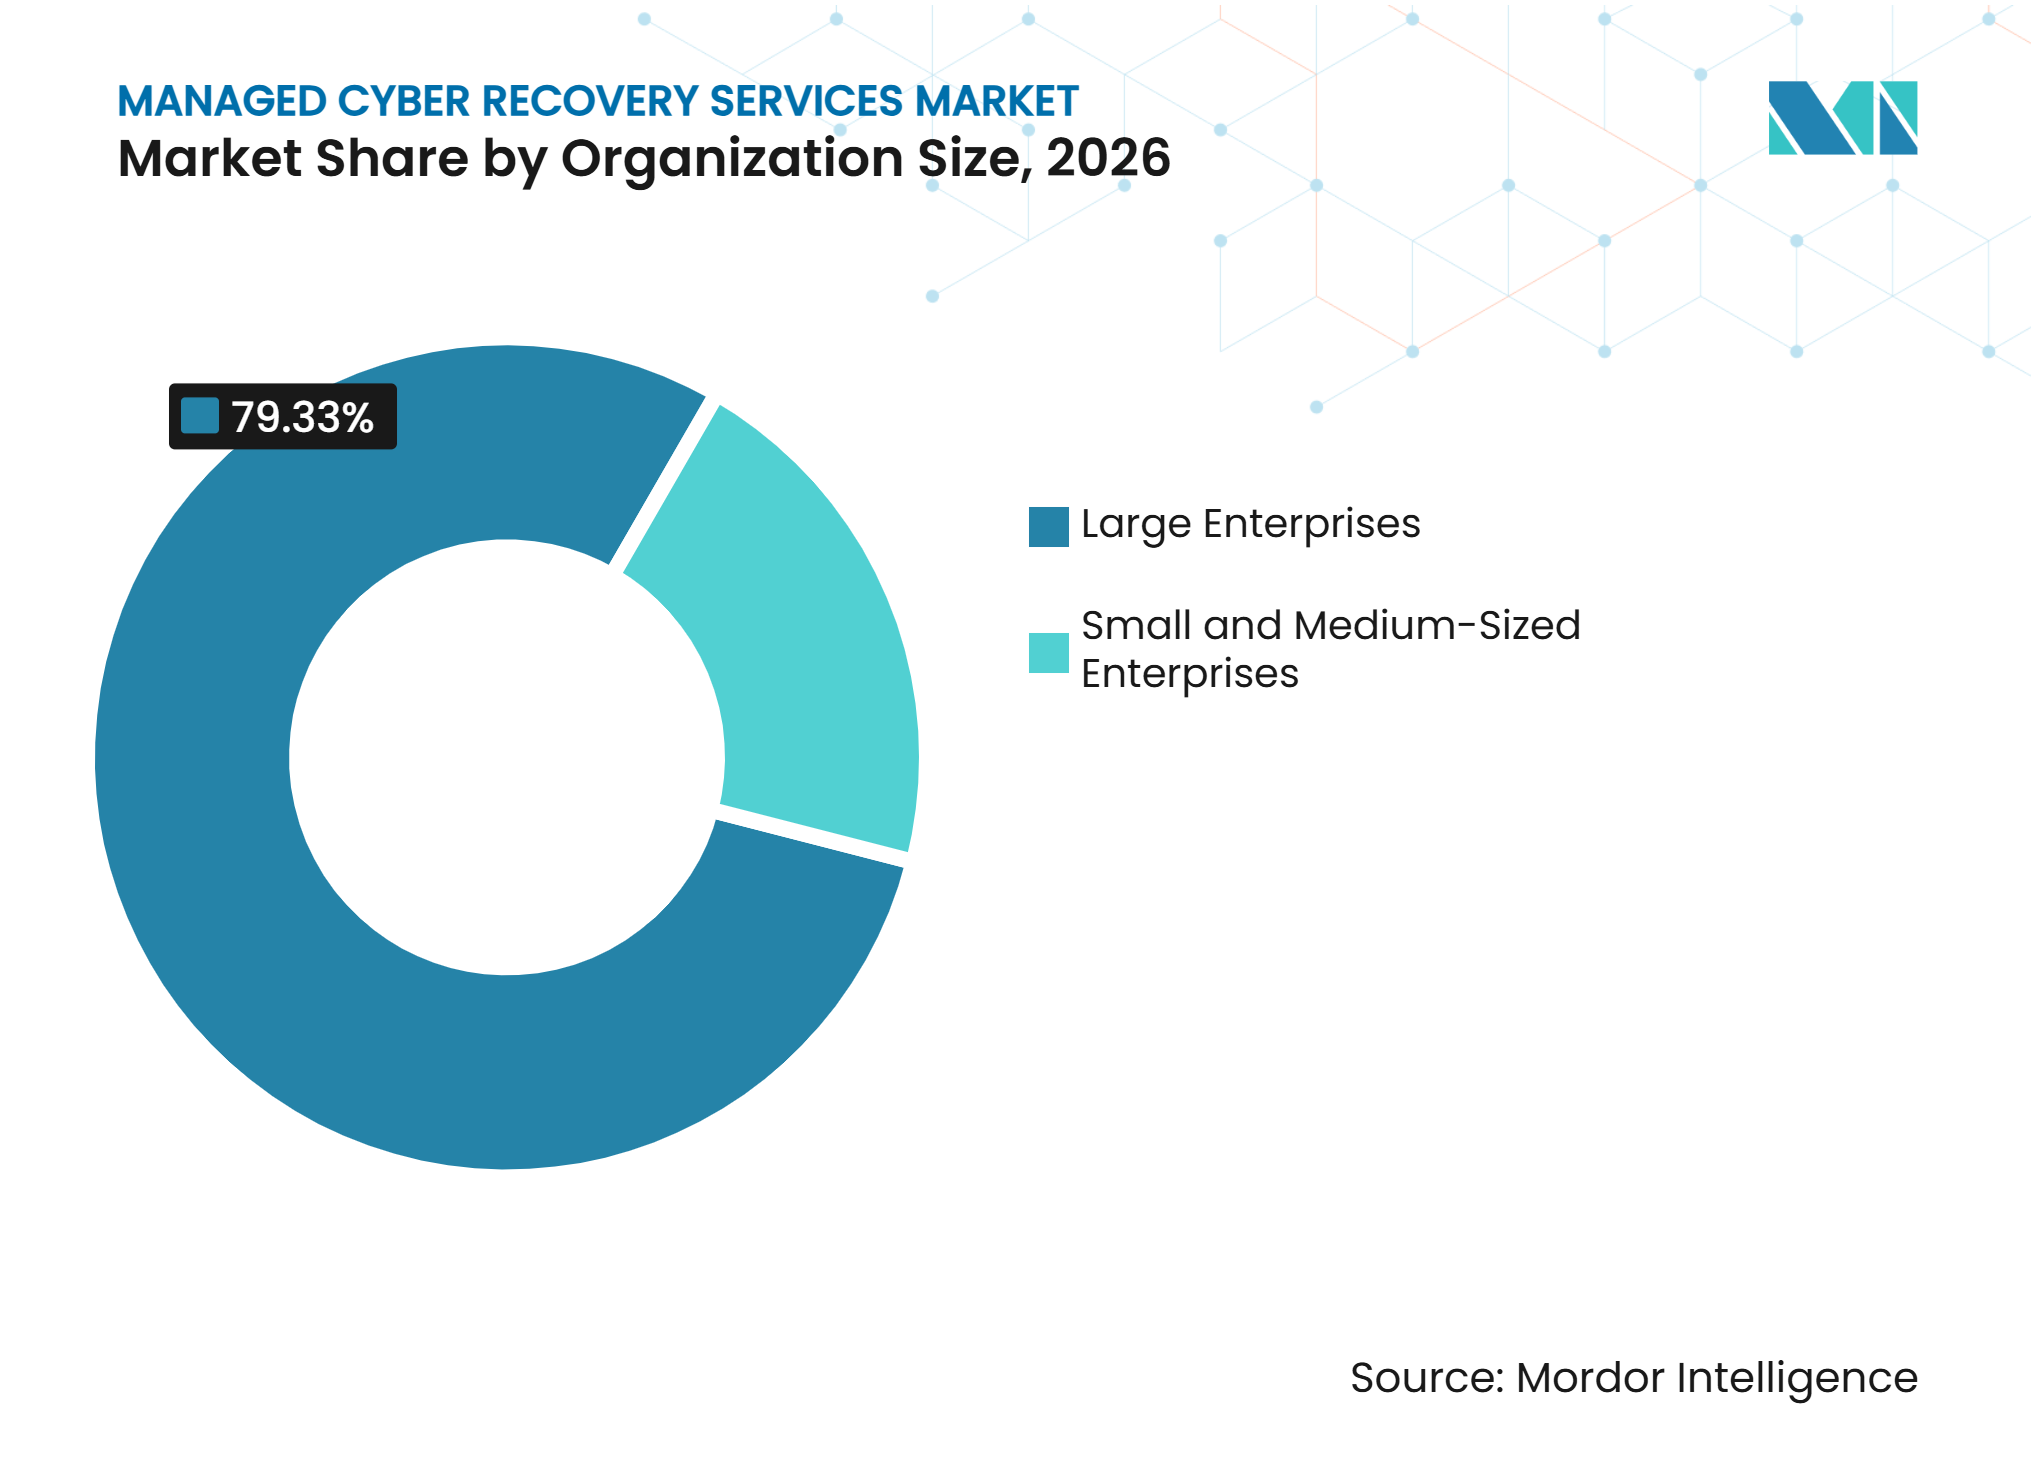
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Nachfrageanteil von 79,33 %, während KMU bis 2032 voraussichtlich mit einem CAGR von 11,37 % wachsen werden.
- Nach Branchenvertikale entfiel auf BFSI im Jahr 2026 ein Nachfrageanteil von 23,67 %, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einem CAGR von 11,38 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 43,88 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 11,52 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation von Ransomware und destruktiven Cyberangriffen | +3.2% | Global, mit höchster Intensität in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Verpflichtender Nachweis der Wiederherstellbarkeit durch Regulierungsbehörden und Versicherer | +2.5% | EU, Nordamerika und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Expansion hybrider und Multi-Cloud-Workloads | +1.8% | Global, mit schnellster Expansion im asiatisch-pazifischen Raum und Europa | Mittelfristig (2–4 Jahre) |
| Mangel an Wiederherstellungsingenieuren und forensischen Spezialisten | +1.3% | Global, insbesondere in KMU-geprägten Märkten im asiatisch-pazifischen Raum und Südamerika | Langfristig (≥ 4 Jahre) |
| Verbrauchsbasierte Resilienz als Ersatz für ungenutzte sekundäre Infrastruktur | +0.9% | Nordamerika, Europa und zentrale Märkte im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Recovery as Code und KI-gestützte Orchestrierung | +0.8% | Global, angeführt von frühen Anwendern in Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Ransomware und destruktiven Cyberangriffen treibt Ausgaben für verwaltete Wiederherstellung an
Ransomware betrifft zunehmend Identitätssysteme und Infrastruktur sowie Dateien, was die Designanforderungen für Wiederherstellungsprogramme verändert. Die Angriffsvolumina stiegen von Juli 2024 bis Juni 2025 um 25 % im Jahresvergleich, und 41 neue Bedrohungsgruppen traten in das Feld ein, während die Zahl der aktiven Gruppen weltweit 60 überstieg. Ausgefeilte Gruppen können monatelang in einer Umgebung verbleiben und möglicherweise Malware in Backup-Kopien platzieren, bevor die Verschlüsselung beginnt. Dies macht es Organisationen unmöglich, ohne forensische Überprüfung einen sauberen Wiederherstellungspunkt zu identifizieren – eine Aufgabe, die grundlegende Backup- und Wiederherstellungsprozesse nicht konsistent bewältigen. Der Markt für Managed Cyber Recovery Services profitiert, wenn Käufer unabhängige Wiederherstellungstests, Clean-Room-Verfahren und dokumentierte Bereitschaft statt reiner Speicherung benötigen. Anforderungen der Cyber-Versicherung stärken diese Nachfrage zusätzlich, da verifizierte Wiederherstellungstests die Policenbindung und Prämienverhandlungen beeinflussen können.
Verpflichtender Nachweis der Wiederherstellbarkeit verändert die Beschaffungslogik
Regulierungsbehörden verlangen zunehmend den Nachweis, dass Wiederherstellungskontrollen funktionieren, anstatt lediglich die Aussage, dass ein Plan existiert. DORA trat am 17. Januar 2025 in Anwendung und verlangt von betroffenen Finanzunternehmen getestete IKT-Kontinuitätsvereinbarungen sowie die Wiederherstellung von Backup-Daten aus physisch und logisch abgeschotteten Systemen.[1] Am 20. Januar 2026 schlug die Europäische Kommission NIS2-Änderungen vor, die die Compliance für 28.700 Unternehmen, darunter mehr als 6.200 kleine Unternehmen, vereinfachen sollen. Anbieter von Managed Recovery können Testprotokolle und Nachweise bereitstellen, die für Prüfer und Versicherer bereit sind. Dies verlagert die Beschaffung von Wiederherstellungsleistungen von einem technischen Kauf zu einer Compliance- und Governance-Entscheidung. Der Markt für Managed Cyber Recovery Services profitiert daher von Ausschreibungen, die Nachweise zur Wiederherstellbarkeit, abgeschottete Wiederherstellung und wiederkehrende Übungen vorschreiben.
Expansion hybrider und Multi-Cloud-Workloads schafft Komplexität bei der Wiederherstellung
Die Wiederherstellungsplanung wird schwieriger, wenn eine Organisation Workloads über lokale Systeme, Cloud-Plattformen und Software-as-a-Service-Anwendungen hinweg betreibt. Mehr als 60 % der Organisationen meldeten einen sicherheitsrelevanten Vorfall in der Public Cloud, während die Aufrechterhaltung der Wiederherstellungsabdeckung über mehrere Umgebungen hinweg ein zentrales Anliegen blieb. Separate Architekturen können zudem unterschiedliche Wiederherstellungssequenzen und unterschiedliche Identitätsabhängigkeiten erzeugen. Forschungsergebnisse des KTH Königlichen Instituts für Technologie zeigten, dass autonome Multi-Agenten-Koordination besonders gut in regionen- und cloudübergreifenden Wiederherstellungsszenarien funktioniert. Diese Bedingungen begünstigen Managed Provider, die einen gemeinsamen Wiederherstellungsprozess über mehrere Umgebungen hinweg betreiben können. Der Markt für Managed Cyber Recovery Services profitiert, weil Käufer konsistenten Schutz und validierte Wiederherstellung über Systeme hinweg benötigen, die nicht mehr als einzelne Infrastruktur verwaltet werden.
Mangel an Wiederherstellungsingenieuren und forensischen Spezialisten treibt Auslagerung voran
Der Mangel an Wiederherstellungs- und forensischen Spezialisten schränkt die Fähigkeit von Organisationen ein, komplexe Vorfälle intern zu bewältigen. Ein Mangel an Fachkenntnissen wurde in 40,2 % der Ransomware-Vorfälle im Jahr 2025 genannt, vor nicht erkannten Sicherheitslücken mit 40,1 % und unzureichenden Personalkapazitäten mit 39,4 %. Eine effektive Wiederherstellung erfordert Kenntnisse in Clean-Room-Forensik, Active-Directory-Rekonstruktion, Identitätswiederherstellung und der Sequenzierung abhängiger Workloads. Die meisten Organisationen verfügen nicht kontinuierlich über all diese Fähigkeiten. KMU sind am stärksten eingeschränkt, da sie nur begrenzte Möglichkeiten haben, Spezialisten zu rekrutieren, während sie dennoch ähnlichen Bereitschaftserwartungen ausgesetzt sind. Dies stützt den Markt für Managed Cyber Recovery Services, da ein verbrauchsbasierter Dienst Zugang zu spezialisierten Fähigkeiten bieten kann, ohne ein vollständiges internes Team aufzubauen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Datensouveränität und grenzüberschreitende Wiederherstellungsbeschränkungen | -1.5% | EU und EWR, Indien, China und der Nahe Osten | Langfristig (≥ 4 Jahre) |
| Hohe Kosten und unklarer Umfang größerer Wiederherstellungseinsätze | -1.0% | Global, mit größerer Sensibilität in KMU-Märkten im asiatisch-pazifischen Raum und Südamerika | Kurzfristig (≤ 2 Jahre) |
| Fragmentierte Identitäts- und Anwendungsabhängigkeiten | -0.6% | Global | Mittelfristig (2–4 Jahre) |
| Knappheit vertrauenswürdiger sauberer Wiederherstellungspunkte nach Angriffen mit langer Verweildauer | -0.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Datensouveränität und grenzüberschreitende Wiederherstellungsbeschränkungen begrenzen die Portabilität von Diensten
Datenlokalisierungsregeln können die Nutzung einer zentralisierten Wiederherstellungsumgebung über mehrere Länder hinweg einschränken. Kapitel V der DSGVO verlangt, dass personenbezogene Daten, die außerhalb des Europäischen Wirtschaftsraums übertragen werden, einen gleichwertigen Schutz erhalten, und Exporteure müssen Übertragungsrisiken bewerten. Ein Wiederherstellungsstandort in einer anderen Rechtsordnung kann daher für bestimmte Workloads nicht verfügbar sein, selbst wenn er technisch geeignet ist. Käufer aus dem Finanzdienstleistungsbereich können zudem verlangen, dass Kundendaten innerhalb bestimmter Regionen verbleiben, was eine weitere Bedingung für das Servicedesign darstellt.[2] Anbieter müssen in regionale Clean Rooms, lokale Betriebsabläufe und Kontrollen investieren, die die Compliance nachweisen. Diese Anforderungen können die Margen komprimieren und die Portabilität des Marktes für Managed Cyber Recovery Services über Grenzen hinweg verlangsamen.
Hohe Kosten und unklarer Umfang größerer Wiederherstellungseinsätze verzögern Entscheidungen
Größere Wiederherstellungseinsätze können schwer zu kalkulieren sein, da das volle Ausmaß der Identitäts- und Workload-Schäden zu Beginn eines Vorfalls oft unklar ist. Die durchschnittlichen Wiederherstellungskosten nach einem Ransomware-Vorfall betrugen im Jahr 2025 1,53 Millionen USD, ohne Lösegeldzahlungen. Angriffe mit langer Verweildauer können eine Überprüfung von Backup-Daten über mehrere Monate sowie die forensische Validierung vieler Wiederherstellungspunkte erfordern. Ein Retainer kann Bereitschaft und Tests abdecken, aber eine umfangreiche Aktivierung kann dennoch den im Basisvertrag implizierten Wert übersteigen. Diese Unsicherheit kann Genehmigungen verlangsamen, insbesondere bei Käufern mit begrenzten Budgets. Verbrauchsbasierte Clean-Room-Dienste reduzieren die anfänglichen Infrastrukturausgaben, beseitigen jedoch nicht die Notwendigkeit, den Umfang eines größeren Wiederherstellungseinsatzes zu definieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Vaulting sichert Umsatz, während Identitätswiederherstellung das Tempo vorgibtVerwaltetes Cyber-Vaulting und unveränderliche Backup-Operationen hielten im Jahr 2026 einen Anteil von 51,77 % am Servicetyp-Umsatz und damit den größten Anteil innerhalb des Marktes für Managed Cyber Recovery Services. Dieser Dienst entspricht den DORA-Anforderungen zur Backup-Wiederherstellung aus physisch und logisch abgeschotteten Systemen. Er bietet die Isolation, die erforderlich ist, um Kopien außerhalb der betroffenen Produktionsumgebung aufzubewahren. Die Branche für Managed Cyber Recovery Services nutzt Vaulting als Grundlage, da andere Wiederherstellungsarbeiten auf vertrauenswürdigen Daten und Systemabbildern basieren. Bereitschaftstests und Wiederherstellungsübungen sind ebenfalls wichtig, da Organisationen nachweisen müssen, dass Pläne unter realistischen Bedingungen ausgeführt werden können. Infrastruktur-, System-, Anwendungs- und Cloud-Wiederherstellung bleiben breite Servicebereiche, da hybride Infrastrukturen viele Workload-Typen enthalten. Digitale Forensik und Ursachenanalyse schaffen Mehrwert, indem sie den Angriffspfad identifizieren und Teams dabei helfen, Malware nicht erneut einzuschleusen. Notfallbewertung, Triage und Eindämmung können höhere Retainer-Preise erzielen, wo Käufer aus dem Finanzdienstleistungs- und Gesundheitsbereich strenge Meldefristen einhalten müssen.
Identitäts-, Verzeichnis- und Zugriffswiederherstellung soll bis 2032 mit einem CAGR von 11,22 % wachsen und ist damit der am schnellsten wachsende Servicetyp. Eine saubere Identitätsschicht ist notwendig, bevor Benutzer und Systeme sich authentifizieren können, sodass die alleinige Wiederherstellung von Workloads den Betrieb nicht normalisieren kann. Commvault führte im September 2026 Active Directory Pre Recover ein und nutzte dabei eine luftgespaltene Standby-Kopie, die auf Malware gescannt wird, um die Active-Directory-Wiederherstellung von Stunden auf Minuten zu verkürzen. Rubrik erweiterte im September 2025 seine Identitätswiederherstellungsabdeckung auf Active Directory, Entra ID und Okta. Diese Veröffentlichungen zeigen, warum Identität zu einer eigenständigen Managed-Service-Kategorie wird. Anbieter, die Identitätsdienste vor der Wiederherstellung von Anwendungen validieren, können das Risiko der Wiederherstellung kompromittierter Anmeldeinformationen reduzieren. Der Markt für Managed Cyber Recovery Services bevorzugt zunehmend Dienste, die diese Abhängigkeit koordinieren, anstatt Identität als separate Backup-Aufgabe zu behandeln.



Nach Bereitstellungsmodell:
Hybrid und Multi-Cloud treiben sowohl Umfang als auch Geschwindigkeit voranHybride und Multi-Cloud-Umgebungen entfielen im Jahr 2026 auf 39,88 % der Nachfrage und hielten die führende Position nach Bereitstellung. Sie sollen bis 2032 auch mit einem CAGR von 11,26 % wachsen, was zeigt, dass komplexe Umgebungen immer häufiger werden. Die Marktgröße für Managed Cyber Recovery Services im Bereich hybrider und Multi-Cloud-Bereitstellung profitiert von der Notwendigkeit, den Schutz über verschiedene Infrastruktur-Stacks hinweg zu koordinieren. Public-Cloud-Umgebungen unterstützen skalierbare Clean Rooms und ermöglichen es Anbietern, Dienste pro Terabyte anzubieten. Dies verlagert die Wiederherstellungskapazität von einer festen Infrastrukturverpflichtung zu einem Betriebsaufwand. Lokale und Colocation-Umgebungen bleiben relevant, wenn regulierte Workloads kontrollierte Einrichtungen nicht verlassen können. Private-Cloud-Bereitstellung bleibt ebenfalls wichtig für Organisationen mit Anforderungen an souveräne Infrastruktur.
Isolationsarchitektur ist ein wichtiger Wettbewerbsfaktor bei Kunden, die mehrere Bereitstellungsmodelle nutzen. Anbieter müssen eine saubere Wiederherstellungsumgebung unabhängig davon anbieten, wo der Quell-Workload läuft. Gartner-Forschung, die von Rubrik zitiert wurde, stellte fest, dass verbrauchsbasierte Dienste den Schutz skalieren können, ohne dass Käufer physische Kapazitäten verwalten müssen, was Cloud-native Managed-Plattformen gegenüber traditionellen lokalen Ansätzen begünstigt. Druva führte im März 2025 Microsoft Azure-Unterstützung ein, die erste zusätzliche eingebettete Cloud neben AWS. Dieser Schritt veranschaulicht die Plattforminvestitionen, die für eine glaubwürdige Multi-Cloud-Wiederherstellung erforderlich sind. Hybride Kunden benötigen auch Wiederherstellungsverfahren, die plattformübergreifende Identitäts-, Netzwerk-, Compute- und Datenabhängigkeiten berücksichtigen. Anbieter, die diese Beziehungen vor einem Vorfall validieren können, können ihr Managed-Angebot differenzieren. Der Markt für Managed Cyber Recovery Services wird weiterhin Bereitstellungsflexibilität belohnen, da die Infrastrukturauswahl vielfältig bleibt.
Nach Unternehmensgröße:
Großunternehmen führen, aber KMU holen aufGroßunternehmen hielten im Jahr 2026 einen Nachfrageanteil von 79,33 %, was ihren Umfang, formale Beschaffungsprozesse und regulatorische Exposition widerspiegelt. Diese Organisationen betreiben mehr Workloads und stehen oft unter direkter Aufsicht von Finanzdienstleistungs- und Gesundheitsbehörden. Sie können auch eine breite Abdeckung über Rechenzentren, Clouds, Geschäftsbereiche und Regionen hinweg erfordern. Der Markt für Managed Cyber Recovery Services wird durch ihre Nachfrage nach Verträgen gestützt, die Bereitschaftstests, Wiederherstellungsausführung und Governance-Nachweise kombinieren. Große Organisationen verlangen in der Regel detaillierte Service-Level-Verpflichtungen und wiederkehrende Wiederherstellungsübungen. Ihre Kaufentscheidungen umfassen oft Sicherheits-, Infrastruktur-, Risiko-, Rechts- und Business-Continuity-Funktionen. Dies schafft lange Verkaufszyklen, unterstützt aber auch umfangreiche Verträge, sobald ein Anbieter ausgewählt wurde. Die Nachfrage ist am stärksten, wo betriebliche Ausfallzeiten und regulatorisches Versagen gleichermaßen erhebliche Managementaufmerksamkeit erzeugen.
KMU sollen bis 2032 mit einem CAGR von 11,37 % wachsen. Sie stehen vor vielen der gleichen Bereitschaftserwartungen wie größere Organisationen, verfügen jedoch über weniger interne Spezialisten und kleinere Kapitalbudgets. Die von der Europäischen Kommission im Januar 2026 vorgeschlagenen NIS2-Änderungen enthielten Maßnahmen zur Erleichterung der Compliance für mehr als 6.200 Kleinstunternehmen und kleine Unternehmen. Das MSP-PayGo-Programm von Rubrik bietet Partnern einen Einstieg ohne Mindestanforderungen und die Möglichkeit, mit wachsender Kundennachfrage zu skalieren. Rubrik und Cognizant kündigten im Oktober 2025 auch Business Resilience-as-a-Service an, das eine Sicherheitsplattform mit Beratungsunterstützung kombiniert. Diese Vereinbarungen senken die Adoptionsbarrieren für Organisationen, die keine Wiederherstellungstechnikteams aufbauen können. Managed Service Provider werden zu einem wichtigen Zugang zum KMU-Segment. Dieses Vertriebsmodell verändert die Anbieterakquisitionsökonomie, da Anbieter kleinere Kunden über Kanalpartner erreichen können.

Nach Branchenvertikale:
BFSI verankert die Nachfrage, während das Gesundheitswesen die Dringlichkeit bestimmtBFSI hielt im Jahr 2026 einen Nachfrageanteil von 23,67 % und war damit die führende Vertikale in der Branche für Managed Cyber Recovery Services. DORA verlangt von Finanzunternehmen, Wiederherstellungsvereinbarungen zu testen und aus abgeschotteten Systemen wiederherzustellen, was den Bedarf an dedizierten Wiederherstellungsprozessen erhöht. Finanzinstitute müssen nachweisen, dass Wiederherstellungspläne unter realistischen Bedrohungsbedingungen funktionieren. Diese Anforderung ist allein durch ungetestete interne Prozesse schwer zu erfüllen. Regierung und öffentliche Verwaltung, IT und Telekommunikation, Industrieproduktion, Energie und Versorgungsunternehmen sowie Einzel- und E-Commerce benötigen ebenfalls Managed Recovery Services. Energieversorger haben zusätzliche Anforderungen, da Betriebstechnologiesysteme spezialisierte Wiederherstellungsfähigkeiten erfordern. Der Markt für Managed Cyber Recovery Services hat daher Nachfrage aus Sektoren mit unterschiedlichen betrieblichen Prioritäten, aber ähnlichem Bedarf an validierter Wiederherstellung.
Gesundheitswesen und Biowissenschaften sollen bis 2032 mit einem CAGR von 11,38 % wachsen. In den 12 Monaten bis Mitte 2026 erlebten 97 % der US-amerikanischen Gesundheitsorganisationen mindestens einen Cyberangriff, während die durchschnittlichen Kosten des schwerwiegendsten Angriffs von 3,9 Millionen USD im Jahr 2025 auf 4,2 Millionen USD im Jahr 2026 stiegen. Cohesity berichtete, dass 85 % der Gesundheitsorganisationen, die 2026 einen wesentlichen Cyberangriff erlebten, ihr Recovery Time Objective überschritten. Käufer im Gesundheitswesen müssen neben finanziellen Verlusten und Compliance auch die Verfügbarkeit klinischer Systeme berücksichtigen. Dies erhöht den Wert von Wiederherstellungsvereinbarungen, die getestete Service-Level, Priorisierung klinischer Systeme und Berichtsunterstützung umfassen. IBM meldete für 2026 durchschnittliche Kosten einer Datenschutzverletzung im Gesundheitswesen von 6,64 Millionen USD, die höchsten aller Branchen im 13. aufeinanderfolgenden Jahr.[3] Anbieter können daher ein Premium-Beschaffungssegment bedienen, in dem Wiederherstellungssicherheit eng mit der Kontinuität der Versorgung verknüpft ist. Der Markt für Managed Cyber Recovery Services profitiert, wenn Gesundheitsorganisationen von der Backup-Eigentümerschaft zu verwalteter Validierung und Wiederherstellungsausführung übergehen.
Geografische Analyse
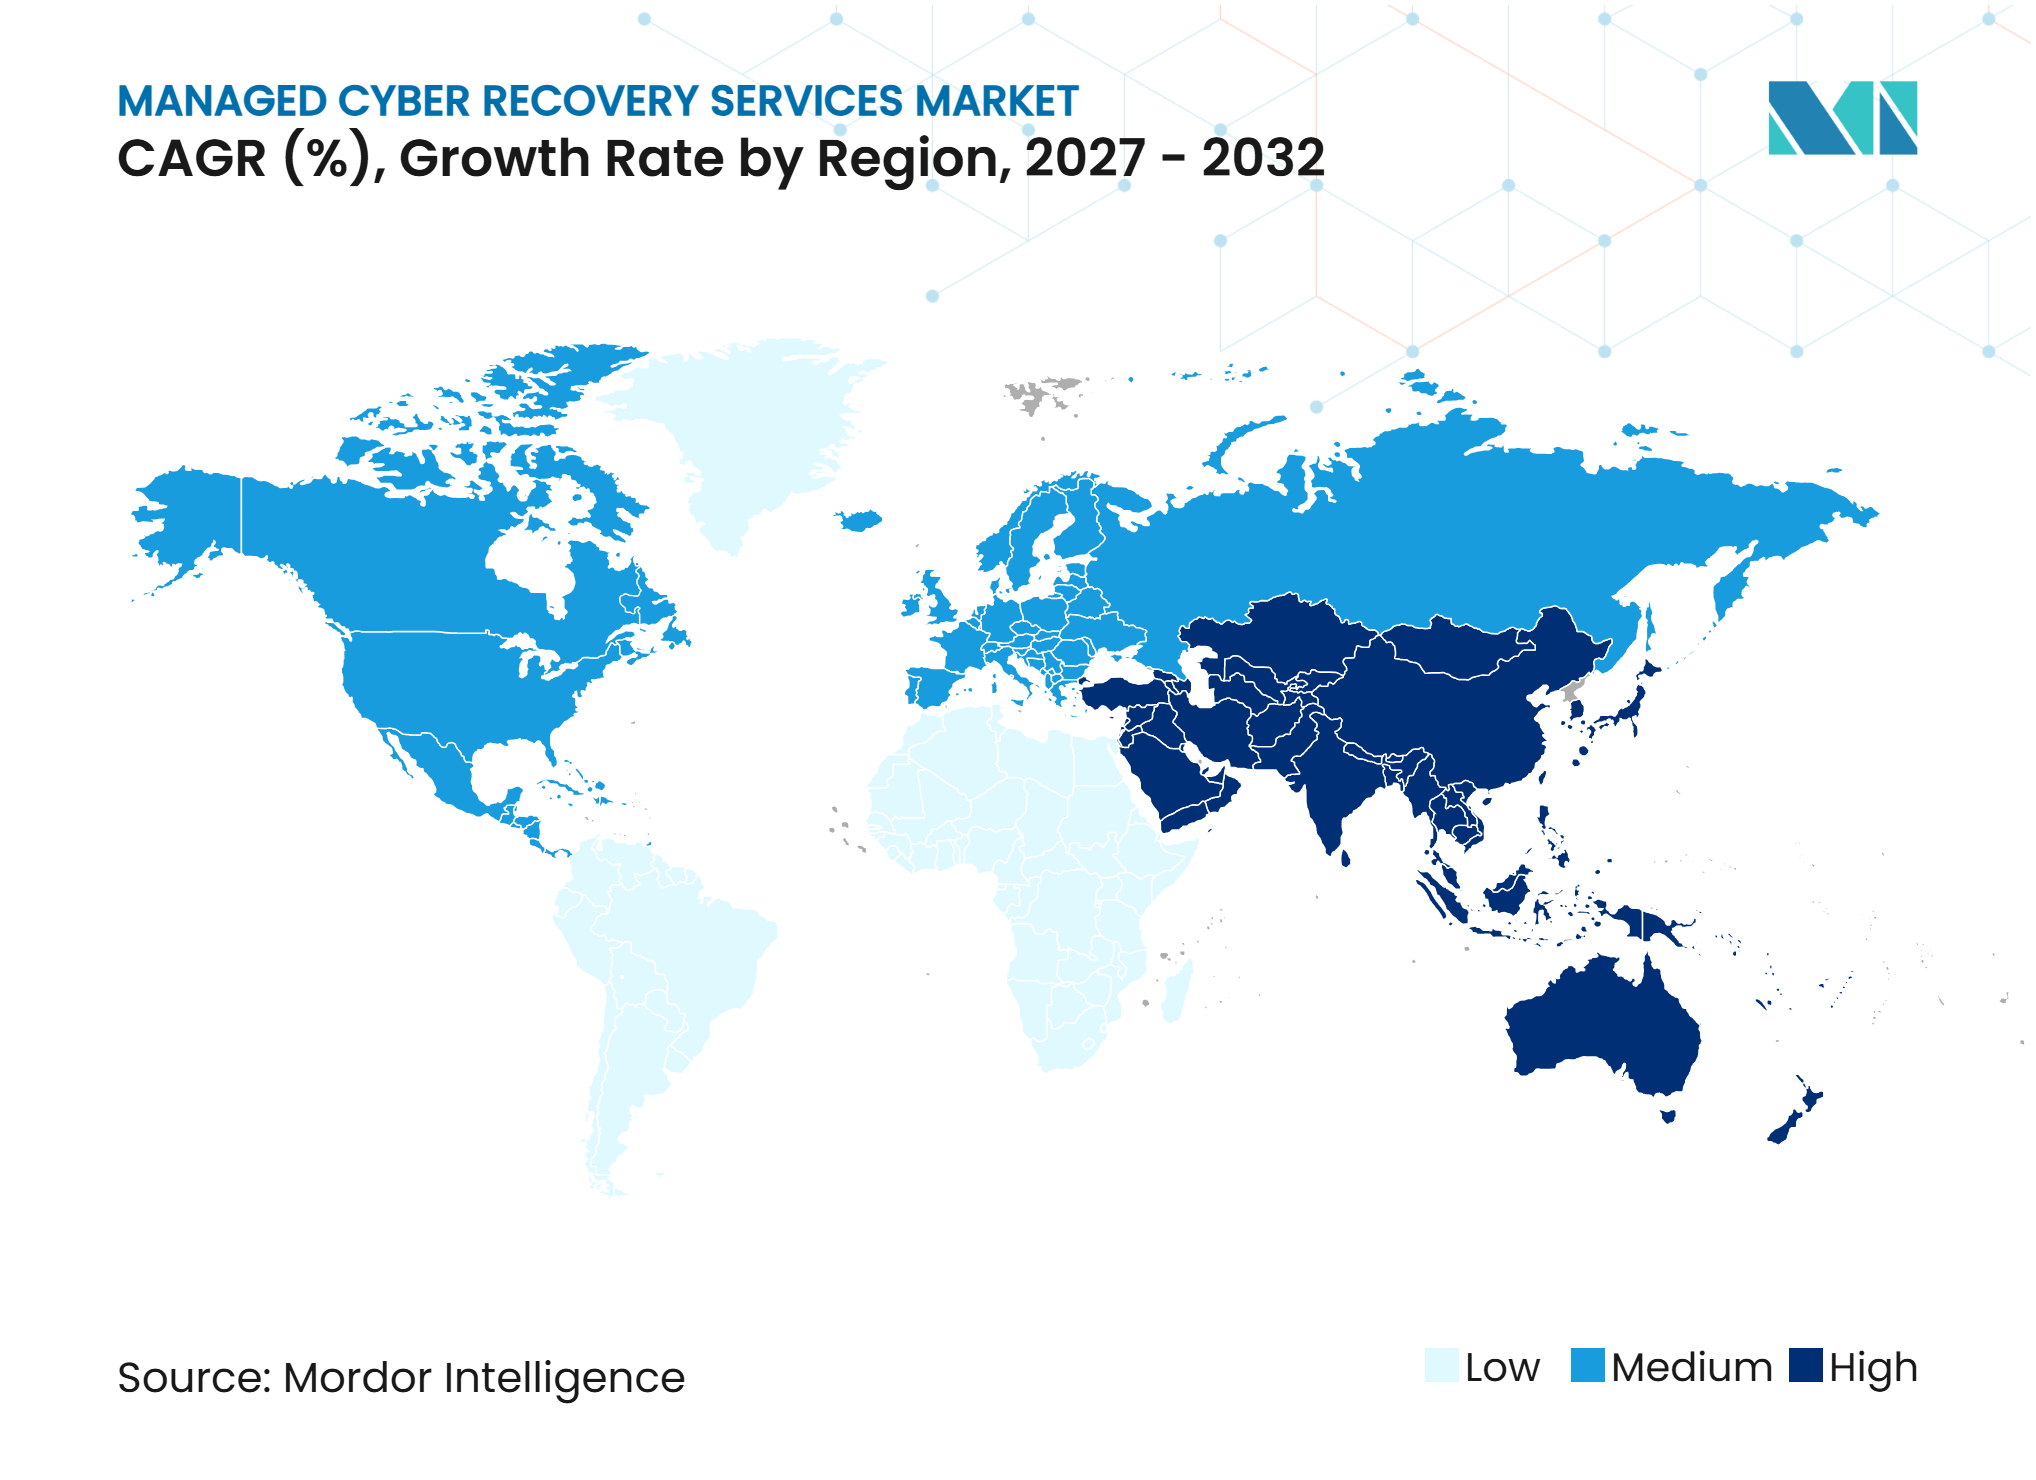
Nordamerika hielt im Jahr 2026 einen Marktanteil von 43,88 % am Markt für Managed Cyber Recovery Services. Die Region profitiert von der Aufmerksamkeit auf Vorstandsebene für Cyberrisiken, einer breiten Nutzung von Cyber-Versicherungen und einer großen Unternehmensbasis in den Bereichen BFSI, Gesundheitswesen und Regierung. Wiederherstellungsinvestitionen werden unterstützt, wenn Führungskräfte Ausfallzeiten als Business-Continuity-Problem und nicht als Infrastrukturproblem betrachten. Die Region verfügt auch über ein reifes Ökosystem aus Hyperscalern, Spezialisten, Sicherheitsanbietern und Managed Service Providern. Diese Teilnehmer können Sicherheitsoperationen mit Wiederherstellungsfähigkeiten kombinieren. CrowdStrike-Integrationen, die auf der Fal.Con 2026 angekündigt wurden, ermöglichten es Commvault und Rubrik, Wiederherstellungsaktionen als Schritte in Charlotte Agentic SOAR-Workflows auszuführen. Dies veranschaulicht die regionale Bewegung hin zur Einbettung von Wiederherstellung in Sicherheitsoperationen.
Europa ist der zweitgrößte regionale Markt, gestützt durch die Compliance-Architektur, die durch DORA und NIS2 geschaffen wurde. DORA gilt für betroffene Finanzunternehmen und stellt getestete digitale operative Resilienz in den Mittelpunkt der Governance-Anforderungen. Die Delegierte Verordnung (EU) 2025/532 der Kommission legt Kriterien für IKT-Drittanbieter fest, die EU-Finanzsektor-Kunden bedienen, was als Marktzugangsanforderung wirkt.[4] Deutschland, das Vereinigte Königreich, Frankreich, Italien und Russland sind die größten nationalen Märkte, die im bereitgestellten Material identifiziert wurden. Vorgeschlagene NIS2-Änderungen können die Compliance-Aufmerksamkeit auf weitere mittelgroße Betreiber ausweiten. Datensouveränitätsregeln verlangen auch von Anbietern, lokale Wiederherstellungskapazitäten und Kontrollen zu gestalten. Diese Bedingungen stützen die Nachfrage, machen die regionale Lieferung jedoch auch komplexer.
Der asiatisch-pazifische Raum soll bis 2032 mit einem CAGR von 11,52 % wachsen, der höchsten regionalen Rate. Japans inländischer Backup- und Wiederherstellungsmarkt erreichte im Geschäftsjahr 2025 58,478 Milliarden JPY, was zum durchschnittlichen Wechselkurs von 149,9 JPY pro USD im Jahr 2025 390,1 Millionen USD entspricht, und wuchs um 9,7 % im Jahresvergleich. ITR Corporation prognostiziert einen CAGR von 12,0 % für Japans Backup- und Wiederherstellungsmarkt bis zum Geschäftsjahr 2030. Japan verzeichnete in der ersten Hälfte des Jahres 2025 im Vergleich zu 2024 einen Anstieg der Ransomware-Angriffe um 40 %, während die Cyber-Versicherungsansprüche von 2022 bis 2024 um 57 % stiegen. Indien, Südkorea, China, Australien und Südostasien tragen durch Cloud-Adoption, Compliance-Erwartungen und die Entwicklung von Cyber-Recovery-as-a-Service bei. Südamerika wird von Brasilien und Argentinien angeführt, während Saudi-Arabien, die Vereinigten Arabischen Emirate und Südafrika die Nachfrage im Nahen Osten und Afrika stützen.
Wettbewerbslandschaft
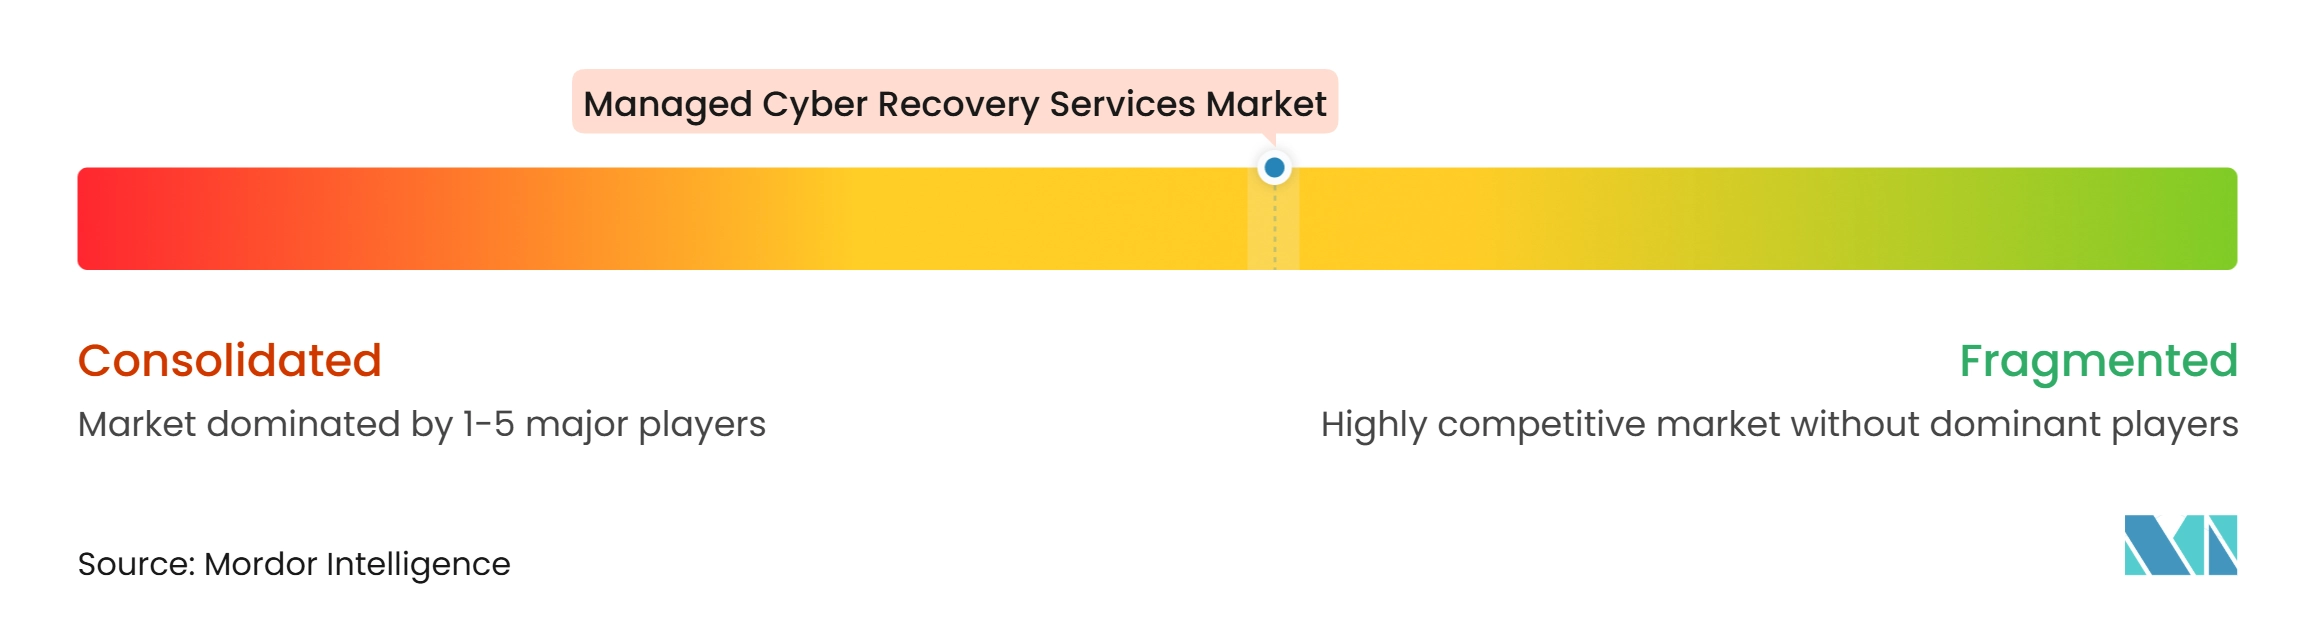
Marktkonzentration
Der Markt für Managed Cyber Recovery Services umfasst sowohl große Plattformanbieter als auch spezialisierte Wiederherstellungsanbieter. IBM, Dell Technologies, Microsoft, Amazon Web Services, Kyndryl, DXC Technology und NTT DATA konkurrieren über breite Plattformen und etablierte Unternehmensbeziehungen. Cohesity, Rubrik, Commvault, Veeam, Druva und Acronis konkurrieren über Wiederherstellungsorchestrierung, Clean-Room-Design und Identitätsresilienzfähigkeiten. Diese Struktur gibt Käufern mehrere Anbietertypen zur Auswahl. Große Anbieter können Wiederherstellung mit Infrastruktur-, Cloud- und Beratungsdienstleistungen bündeln. Spezialisten können sich durch die Tiefe und Reihenfolge der Wiederherstellungsaktionen differenzieren. Der Wettbewerb basiert daher auf mehr als der Datensicherungskapazität. Er hängt auch von der Fähigkeit ab, einen vertrauenswürdigen Wiederherstellungspunkt zu etablieren und Geschäftsdienste in der richtigen Reihenfolge wiederherzustellen.
Rubrik startete im Juni 2026 Autonomous Business Recovery für Cloud-Anwendungen in der privaten Vorschau. Das Angebot kartiert Anwendungsabhängigkeiten und koordiniert Netzwerk-, Compute- und Datenwiederherstellung aus vorab validierten sauberen Punkten. Die Sequenz adressiert die Notwendigkeit, eine Umgebung neu aufzubauen, anstatt isolierte Datensätze wiederherzustellen. Cohesity berichtete im September 2026, dass 78 % der Organisationen die Wiederherstellung auf die Systemwiederherstellung statt auf die Kontinuität des Geschäftsbetriebs ausrichten, während 22 % sowohl einen Minimum Viable Company-Plan dokumentiert als auch getestet haben.[5] Dies lässt Raum für Anbieter, die technische Wiederherstellung mit der Kontinuität von Geschäftsprozessen verknüpfen. Der Markt für Managed Cyber Recovery Services bevorzugt auch Anbieter, die Nachweise der Wiederherstellbarkeit für Management, Versicherer und Regulierungsbehörden erbringen können. IBM und Predatar kündigten im März 2026 eine Integration an, die IBM Storage Defender DRS mit Cyber-Recovery-Orchestrierung kombiniert, um Wiederherstellungspunkte in einem isolierten Clean Room zu validieren und Nachweise für Führungskräfte zu erstellen.
Sicherheitsorchestrierung wird Teil des Wettbewerbsmodells, da Wiederherstellungsaktionen während eines Vorfalls schnell eingeleitet und koordiniert werden müssen. Auf der Fal.Con 2026 kündigten Commvault und Rubrik Integrationen an, die ihre Wiederherstellungsaktionen zu nativen Schritten in CrowdStrike Charlotte Agentic SOAR-Workflows machen. Dies reduziert manuelle Übergaben zwischen Sicherheits- und Wiederherstellungsteams. DORA-bezogene Drittanbieteranforderungen schaffen einen zusätzlichen Wettbewerbsfilter für Anbieter, die EU-Finanzinstitute bedienen. Anbieter müssen geeignete Kontrollen sowie technische Wiederherstellungsfähigkeiten nachweisen. Kyndryl startete im Februar 2026 den Kyndryl Intelligent Recovery Service, um Workflows zu automatisieren und Transparenz über hybride und Multi-Cloud-Umgebungen hinweg zu bieten. Das Feld bleibt mäßig wettbewerbsintensiv, da Plattformbreite, Orchestrierungstiefe, regulatorische Bereitschaft und Lieferfähigkeit für Käufer jeweils von Bedeutung sind.
Marktführer für Managed Cyber Recovery Services
-
International Business Machines Corporation
-
Dell Technologies Inc.
-
Cohesity, Inc.
-
Kyndryl, Inc.
-
Commvault Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Managed Cyber Recovery Services Unternehmen in diesem Bericht
- International Business Machines Corporation
- Dell Technologies Inc.
- Cohesity, Inc.
- Commvault Systems, Inc.
- Rubrik, Inc.
- Veeam Software Group GmbH
- Acronis International GmbH
- Druva Inc.
- Hewlett Packard Enterprise
- Amazon Web Services, Inc.
- Microsoft Corporation
- Kyndryl, Inc.
- Rackspace Technology, Inc.
- 11:11 Systems, Inc.
- Sungard Availability Services, LLC
- Recovery Point Systems, Inc.
- TierPoint, LLC
- NTT DATA Corporation
- DXC Technology Company
- OnX Managed Services, Inc.
Neueste Industrielle Entwicklungen in Markt für Managed Cyber Recovery Services
- Oktober 2026: Commvault kündigte Discover-to-Recover-Resilienzfähigkeiten für Microsoft 365 an und führte Bedrohungssuche über Exchange-, OneDrive-, SharePoint- und Teams-Backup-Daten mithilfe von Commvault Threat Scan und Data Posture 360 ein. Die Lösung identifiziert kompromittierte Inhalte, isoliert sie und stellt nur verifizierte saubere Daten wieder her, mit geplantem allgemeinen Verfügbarkeitstermin Anfang 2027.
- September 2026: Commvault führte Active Directory Pre Recover ein und reduzierte die AD-Wiederherstellung von Stunden auf Minuten über eine luftgespaltene Clean-Room-Standby-Kopie, die kontinuierlich von Threat Scan gescannt wird, ohne zusätzliche Kosten für Enterprise-AD-Kunden im Rahmen des Identity Resilience-Portfolios.
- Juni 2026: Rubrik startete Autonomous Business Recovery für Cloud-Anwendungen in der privaten Vorschau, kartiert automatisch Anwendungs-Stack-Abhängigkeiten und orchestriert sequenzierte Wiederherstellung – zuerst Netzwerk, dann Compute, dann Daten – aus vorab validierten sauberen Punkten, angetrieben von Rubriks Preemptive Recovery Engine.
- Februar 2026: Kyndryl startete den Kyndryl Intelligent Recovery Service, eine cloudbasierte Lösung, die in Kyndryl Bridge integriert ist und Wiederherstellungs-Workflows automatisiert sowie Echtzeittransparenz über hybride und Multi-Cloud-Umgebungen hinweg bietet. Der Kyndryl Intelligent Recovery Service unterstützt Cloud-Plattformen, containerisierte Workloads und Datenbanken mit einheitlichen Dashboards für Wiederherstellungsfortschritt und Compliance-Metriken.
- August 2025: Rubrik und Sophos kündigten eine Partnerschaft an, die Sophos M365 Backup and Recovery Powered by Rubrik liefert, die erste MDR-optimierte Microsoft 365-Backup- und Wiederherstellungslösung, die in Sophos Central integriert ist und auf mittelständische Kunden abzielt.
Berichtsumfang des globalen Marktes für Managed Cyber Recovery Services
Der Markt für Managed Cyber Recovery Services umfasst extern erbrachte Dienstleistungen, bei denen ein Anbieter die Wiederherstellung der Daten, Systeme, Identitäten und Anwendungen einer Organisation nach einem Ransomware-, destruktiven oder sonstigen Cyberangriff vorbereitet, ausführt und validiert, wobei der kommerzielle Wert durch nachweisbare Wiederherstellbarkeit und Geschwindigkeit der sicheren Rückkehr zum Betrieb gemessen wird und nicht allein durch Backup-Volumina oder routinemäßige Disaster-Recovery-Verfügbarkeit. Anbieter betreiben isolierte Vaults und unveränderliche Backups, testen die Wiederherstellungsbereitschaft, führen forensische und Eindämmungsaktivitäten durch und bauen Infrastruktur-, Verzeichnis- und Anwendungsumgebungen aus verifizierten sauberen Wiederherstellungspunkten neu auf.
Der Bericht über den Markt für Managed Cyber Recovery Services ist segmentiert nach Servicetyp (Cyber-Recovery-Bereitschaft, Tests und Übungen; verwaltetes Cyber-Vaulting und unveränderliche Backup-Operationen; Wiederherstellungsvalidierung und sichere Rückkehr zum Betrieb; Infrastruktur-, System-, Anwendungs- und Cloud-Wiederherstellung; Identitäts-, Verzeichnis- und Zugriffswiederherstellung; digitale Forensik, Beweissicherung und Ursachenanalyse; sowie Notfallbewertung, Triage, Eindämmung und Beseitigung), Bereitstellungsmodell (Public Cloud, Private Cloud, Hybrid und Multi-Cloud sowie lokal und Colocation), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrieproduktion, Energie und Versorgungsunternehmen, Einzel- und E-Commerce sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Cyber-Recovery-Bereitschaft, Tests und Übungen |
| Verwaltetes Cyber-Vaulting und unveränderliche Backup-Operationen |
| Wiederherstellungsvalidierung und sichere Rückkehr zum Betrieb |
| Infrastruktur-, System-, Anwendungs- und Cloud-Wiederherstellung |
| Identitäts-, Verzeichnis- und Zugriffswiederherstellung |
| Digitale Forensik, Beweissicherung und Ursachenanalyse |
| Notfallbewertung, Triage, Eindämmung und Beseitigung |
| Public Cloud |
| Private Cloud |
| Hybrid und Multi-Cloud |
| Lokal und Colocation |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrieproduktion |
| Energie und Versorgungsunternehmen |
| Einzel- und E-Commerce |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Südostasien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Servicetyp | Cyber-Recovery-Bereitschaft, Tests und Übungen | |
| Verwaltetes Cyber-Vaulting und unveränderliche Backup-Operationen | ||
| Wiederherstellungsvalidierung und sichere Rückkehr zum Betrieb | ||
| Infrastruktur-, System-, Anwendungs- und Cloud-Wiederherstellung | ||
| Identitäts-, Verzeichnis- und Zugriffswiederherstellung | ||
| Digitale Forensik, Beweissicherung und Ursachenanalyse | ||
| Notfallbewertung, Triage, Eindämmung und Beseitigung | ||
| Nach Bereitstellungsmodell | Public Cloud | |
| Private Cloud | ||
| Hybrid und Multi-Cloud | ||
| Lokal und Colocation | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrieproduktion | ||
| Energie und Versorgungsunternehmen | ||
| Einzel- und E-Commerce | ||
| Sonstige Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Südostasien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Cyber Recovery Services?
Die Marktgröße für Managed Cyber Recovery Services wurde für 2026 auf 8,44 Milliarden USD geschätzt und soll von 9,61 Milliarden USD im Jahr 2027 auf 16,24 Milliarden USD bis 2032 wachsen, was einem CAGR von 11,06 % während des Prognosezeitraums (2027–2032) entspricht.
Welcher Servicetyp führt die Nachfrage nach Managed Cyber Recovery an?
Verwaltetes Cyber-Vaulting und unveränderliche Backup-Operationen führen mit einem Anteil von 51,77 % am Servicetyp-Umsatz im Jahr 2026.
Warum wird Identitätswiederherstellung immer wichtiger?
Identitäts-, Verzeichnis- und Zugriffswiederherstellung soll mit einem CAGR von 11,22 % wachsen, da Systeme und Benutzer sich erst authentifizieren können, wenn eine saubere Identitätsschicht wiederhergestellt ist.
Welcher Bereitstellungsansatz hat die stärksten Aussichten?
Hybride und Multi-Cloud-Umgebungen entfallen im Jahr 2026 auf 39,88 % der Nachfrage und sollen bis 2032 mit einem CAGR von 11,26 % wachsen.
Welche Kundengruppe wächst am schnellsten?
KMU sollen bis 2032 mit einem CAGR von 11,37 % wachsen, da viele spezialisierte Wiederherstellungsfähigkeiten benötigen, ohne ein vollständiges internes Team zu unterhalten.
Welche Region verzeichnet die schnellste prognostizierte Expansion?
Der asiatisch-pazifische Raum soll bis 2032 mit einem CAGR von 11,52 % wachsen, gestützt durch Ransomware-Exposition, Cloud-Adoption und den Ausbau digitaler Infrastruktur.