
Taille et part du marché de l'identity incident response
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
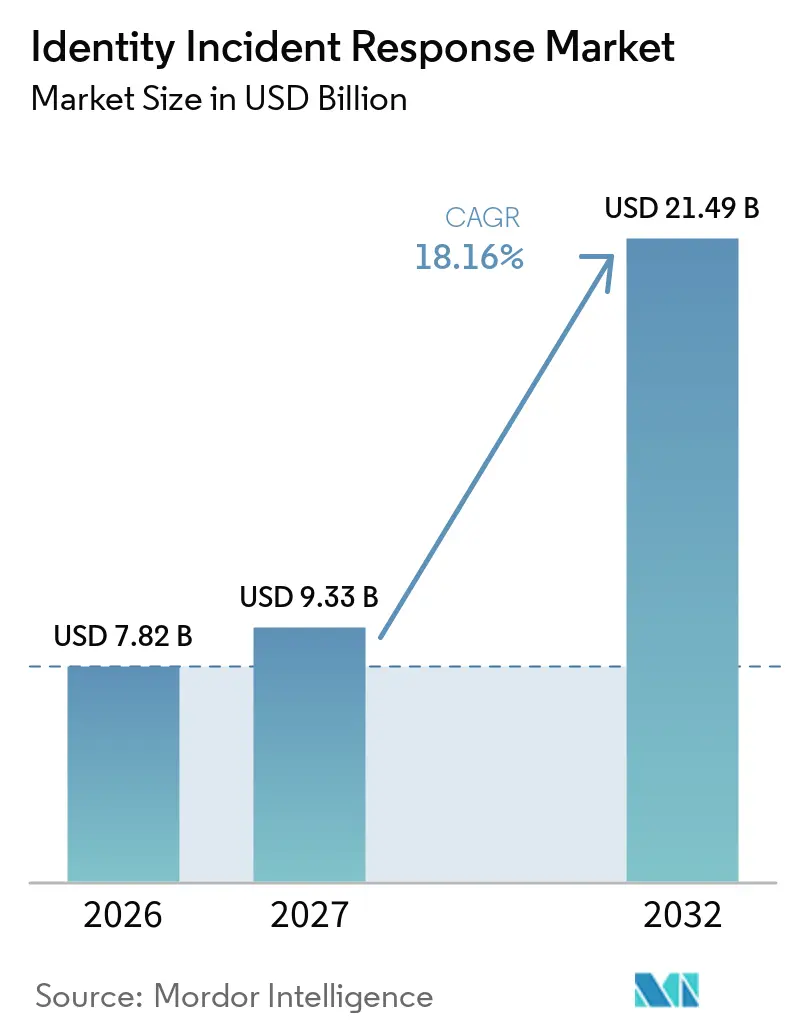
| Taille du Marché (2027) | 9.33 Milliards de dollars |
| Taille du Marché (2032) | 21.49 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 18.16 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'identity incident response par Mordor Intelligence
La taille du marché de l'identity incident response devrait augmenter de 7,82 milliards USD en 2026 à 9,33 milliards USD en 2027 et atteindre 21,49 milliards USD d'ici 2032, avec un CAGR de 18,16 % sur la période 2027-2032. Le marché de l'identity incident response est façonné par le détournement d'identifiants, l'ingénierie sociale et la réduction du délai entre l'accès non autorisé et l'exfiltration des données. La neutralisation automatisée est devenue plus importante car les attaquants peuvent utiliser des identifiants valides et contourner les contrôles périmètriques traditionnels. La migration vers le cloud, les flux de travail automatisés et l'application des réglementations élargissent le besoin de surveillance des identités dans les opérations de sécurité. Les organisations traitent de plus en plus le marché de l'identity incident response comme faisant partie de leur architecture d'annuaire, de cloud et d'opérations de sécurité, plutôt que comme un achat de produit autonome. Les acquisitions de plateformes axées sur les identités non humaines et les agents d'IA modifient également les stratégies concurrentielles et élargissent l'éventail des capacités attendues par les acheteurs.
Principaux enseignements du rapport
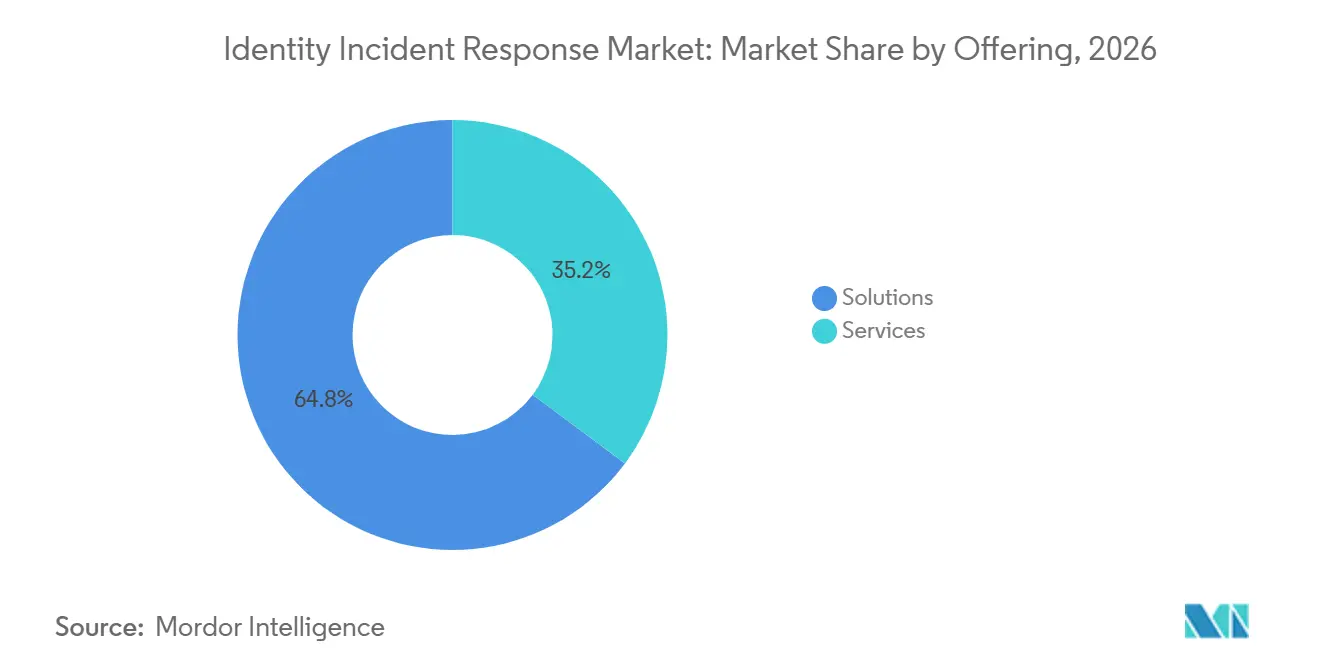
- Par offre, les solutions détenaient 64,81 % du marché de l'identity incident response en 2026, tandis que les services devraient se développer à un CAGR de 19,76 % jusqu'en 2032.
- Par mode de déploiement, le déploiement cloud représentait 67,58 % du marché en 2026 et devrait se développer à un CAGR de 17,81 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 68,54 % du marché de l'identity incident response en 2026, tandis que les PME devraient se développer à un CAGR de 16,72 % jusqu'en 2032.
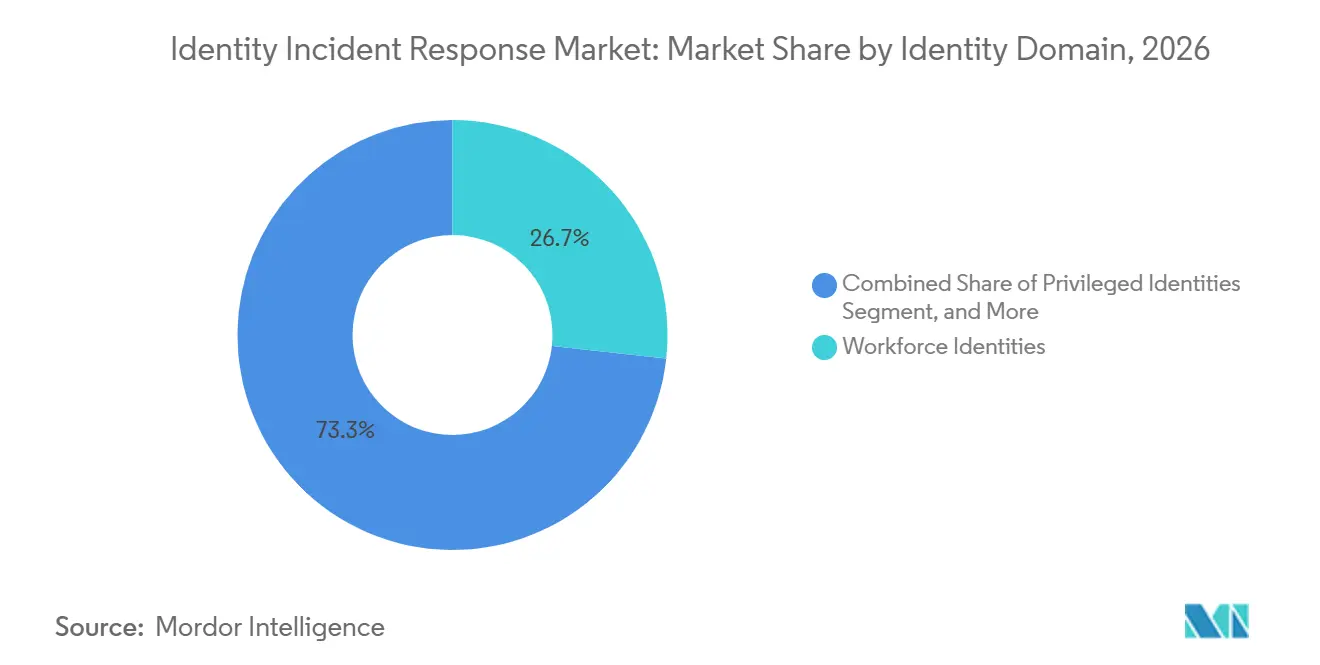
- Par domaine d'identité, les identités de la main-d'œuvre représentaient 26,74 % du marché en 2026, tandis que les identités des agents d'IA devraient se développer à un CAGR de 21,72 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 27,69 % du marché en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 19,22 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 41,64 % du marché de l'identity incident response en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 17,93 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL |
|---|---|---|---|
| Escalade des attaques basées sur les identifiants et des prises de contrôle de comptes | +4.2% | Mondial, plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Expansion des environnements d'identité cloud et hybrides | +3.5% | Mondial, plus prononcé en Asie-Pacifique et en Amérique du Nord | Moyen terme (2-4 ans) |
| Pression réglementaire pour la surveillance des identités et la préparation aux violations | +2.8% | Amérique du Nord et UE, avec répercussions en Asie-Pacifique | Moyen terme (2-4 ans) |
| Convergence des contrôles IAM, PAM, IGA, SIEM, SOAR et XDR | +2.4% | Mondial, avec adoption précoce en Amérique du Nord et en Europe occidentale | Moyen terme (2-4 ans) |
| Exigences de sécurité des identités pour les identités non humaines et les agents d'IA | +1.8% | Mondial | Long terme (≥ 4 ans) |
| Télémétrie des identités comme plan de contrôle pour la réponse automatisée | +1.2% | Amérique du Nord et Europe occidentale | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des attaques basées sur les identifiants et des prises de contrôle de comptes
Les attaques par identifiants font évoluer les investissements en sécurité des programmes axés sur la détection vers des architectures capables de neutraliser rapidement un incident. eSentire a rapporté que la compromission de comptes a augmenté de 389 % d'une année sur l'autre et représentait 50 % des menaces observées dans son rapport annuel sur les cybermenaces 2026.[1] Le même rapport indiquait que les attaquants utilisant des identifiants valides obtenaient un taux de réussite d'intrusion de 85 %. Flare a enregistré 2,05 millions d'expositions d'identifiants d'entreprise en 2025 dans 18,7 millions de journaux d'infostealers et a rapporté que 63,2 % des identifiants indexés avec des URL d'autorisation identifiables étaient liés à des systèmes d'authentification. RSA a rapporté que 45 % des répondants ont subi des coûts de violation d'identité supérieurs à 10 millions USD, ce qui intègre la réponse aux incidents d'identité dans la planification financière et de la direction générale. Le marché de l'identity incident response bénéficie donc de la demande de surveillance comportementale après authentification, où des identifiants valides peuvent autrement contourner les contrôles périmètriques.
Expansion des environnements d'identité cloud et hybrides
Les charges de travail cloud, les multiples applications SaaS et les environnements Active Directory hybrides ont réparti les données d'identité sur davantage de systèmes. IBM indique que les comptes de service, les clés API, les identités gérées, les bots et les agents d'IA sont souvent provisionnés rapidement avec des autorisations excessives et restent en dehors des contrôles conçus pour les identités humaines.[2] Cela crée un besoin de surveillance couvrant les accès humains, les charges de travail et les accès machine dans le même environnement opérationnel. Le groupe de travail IETF WIMSE développe des spécifications d'identité pour les agents d'IA qui incluent des identifiants reliant une charge de travail à une personne ou organisation responsable. Le déploiement cloud représentait 67,58 % en 2026, montrant que le marché de l'identity incident response est de plus en plus centré sur les environnements où de nouvelles identités et voies d'accès sont créées. Les plateformes cloud peuvent également centraliser la télémétrie des fournisseurs d'identité et des applications SaaS, ce qui favorise une investigation et une réponse plus rapides.
Pression réglementaire pour la surveillance des identités et la préparation aux violations
Les exigences réglementaires font de la surveillance des identités et de la préparation aux incidents une obligation opérationnelle plutôt qu'une pratique de sécurité volontaire. Le NIST a publié la publication spéciale 800-63-4 en juillet 2025 avec des exigences révisées pour la vérification d'identité, l'authentification et la fédération. La CISA et le NIST ont publié le rapport interagences IR 8587 en septembre 2026 avec des orientations de mise en œuvre pour sécuriser les jetons d'accès SSO, de fédération et d'API contre le vol et la falsification. Les orientations s'appliquent aux agences fédérales et aux fournisseurs de services cloud et sont alignées sur le décret exécutif 14306. L'ISACA a noté que NIS2 et DORA font de la collecte de preuves d'incidents et des tests de réponse des activités d'audit centrales pour les secteurs critiques. Ces obligations soutiennent la demande continue sur le marché de l'identity incident response, y compris parmi les organisations qui n'ont pas subi de violation majeure.
Convergence des contrôles IAM, PAM, IGA, SIEM, SOAR et XDR
Les organisations cherchent à réduire la charge opérationnelle liée à la séparation des outils IAM, PAM, IGA, SIEM, SOAR et XDR. Les contrôles intégrés permettent de partager les signaux d'identité avec les équipes des opérations de sécurité et peuvent soutenir l'application coordonnée des politiques. Palo Alto Networks a introduit Cortex ITDR 2.0 en 2026 avec 17 détecteurs préconfigurés combinant l'intelligence d'accès privilégié et l'analyse comportementale. CrowdStrike a déclaré que sa capacité Falcon Privileged Access peut automatiser les actions de réponse Active Directory, notamment la désactivation des comptes compromis. Les flux de travail partagés peuvent réduire le temps nécessaire pour passer d'un signal d'identité suspect à la neutralisation. Le marché de l'identity incident response favorise donc les fournisseurs qui connectent le contexte d'identité aux opérations de sécurité, tandis que les produits autonomes subissent une pression croissante pour prouver leur interopérabilité.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL |
|---|---|---|---|
| Pénurie de spécialistes en sécurité des identités et en réponse aux incidents | -2.1% | Mondial, plus aigu en Asie-Pacifique et dans les marchés émergents | Court terme (≤ 2 ans) |
| Complexité de l'intégration des signaux d'identité entre les systèmes hérités et cloud | -1.4% | Mondial, particulièrement dans les entreprises avec un long patrimoine hérité | Moyen terme (2-4 ans) |
| Propriété fragmentée des preuves d'incidents d'identité | -0.8% | Mondial | Moyen terme (2-4 ans) |
| Restrictions de confidentialité, de résidence des données et de télémétrie transfrontalière | -0.6% | UE, Asie-Pacifique, notamment la Chine et l'Inde, et Moyen-Orient | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de spécialistes en sécurité des identités et en réponse aux incidents
L'identity incident response requiert des compétences en forensique d'annuaire, en analyse comportementale et en automatisation de la réponse qui ne sont pas largement disponibles dans un seul rôle. Le SANS a constaté que les organisations détectent souvent les attaques plus rapidement qu'elles ne peuvent les neutraliser, ce qui indique des lacunes dans la capacité des analystes et la maturité de la réponse. Sophos a rapporté que 71 % des organisations interrogées ont subi une violation liée à l'identité au cours de l'année précédente et a identifié des contraintes de ressources parmi les organisations plus petites. Cette pénurie limite la capacité de certains acheteurs à opérationnaliser une plateforme nouvellement acquise et peut retarder la classification des incidents. En même temps, elle soutient la demande de services car les prestataires gérés peuvent fournir une surveillance continue et une réponse spécialisée. Les services devraient se développer à un CAGR de 19,76 %, montrant comment le marché de l'identity incident response répond au déficit de capacité spécialisée.
Complexité de l'intégration des signaux d'identité entre les systèmes hérités et cloud
De nombreuses entreprises exploitent des annuaires sur site, des fournisseurs d'identité cloud, des journaux SaaS et des identifiants de développeurs qui utilisent des formats et des pratiques de rétention différents. IBM a observé que les comptes programmatiques dans les environnements cloud et CI/CD peuvent conserver des autorisations excessives tout en restant en dehors des processus conventionnels de gouvernance des identités humaines. Cela rend difficile l'établissement d'une piste de preuves complète lors d'une investigation. Les déploiements PAM et IGA existants peuvent également être difficiles à remplacer car ils soutiennent des processus de conformité établis et des investissements antérieurs importants. Les règles de confidentialité, les exigences de résidence des données et les restrictions sur la télémétrie transfrontalière ajoutent des contraintes de déploiement supplémentaires dans l'UE, en Asie-Pacifique et au Moyen-Orient. Les fournisseurs dotés d'architectures API-first et de connecteurs hybrides préconstruits peuvent réduire ces obstacles, mais la complexité d'intégration reste un frein pour le marché de l'identity incident response.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les services dépassent les solutions à mesure que la réponse gérée se développeLes solutions détenaient 64,81 % de la part du marché de l'identity incident response en 2026. Cette position sur le marché de l'identity incident response reflète le besoin de modules de détection dédiés, de protection des annuaires et d'outils de réponse automatisée comme fondation de sécurité. SpyCloud a rapporté que les organisations subissant des attaques d'identité ont enregistré en moyenne 8 incidents par an dans son enquête 2026 auprès des responsables de la cybersécurité.[3] La fréquence des incidents rend la couverture continue plus utile qu'un déploiement ponctuel. En pratique, ces plateformes collectent des événements d'annuaire, des changements d'accès, des activités privilégiées et des signaux comportementaux que les intervenants utilisent pour établir ce qui s'est passé. Elles soutiennent également des procédures d'investigation reproductibles lorsque la même organisation fait face à plusieurs incidents au cours de l'année. Les solutions fournissent également les détecteurs et les données d'investigation que les équipes gérées utilisent lors d'un incident.
Les services devraient se développer à un CAGR de 19,76 % de 2027 à 2032. Les prestataires de services de sécurité gérés proposent l'identity incident response comme service continu pour les organisations qui ne peuvent pas maintenir une équipe interne spécialisée. Ce modèle donne aux acheteurs du marché intermédiaire et aux PME accès à la forensique d'identité, à la surveillance continue et au soutien à la réponse. Il peut également fournir des playbooks documentés, des processus d'escalade et l'accès à des analystes familiarisés avec les preuves d'annuaire et de cloud. Ce modèle opérationnel est utile lorsque les équipes internes doivent assumer d'autres responsabilités en matière de sécurité et de technologie. La pénurie de talents rend les services de réponse sous contrat de rétention plus attractifs que les achats de produits isolés. Le secteur de l'identity incident response voit donc les services compléter les solutions plutôt que les remplacer.
Par mode de déploiement :
le cloud domine à la fois en échelle et en rapiditéLe déploiement cloud représentait 67,58 % du marché en 2026 et devrait se développer à un CAGR de 17,81 % jusqu'en 2032. Cette combinaison montre que la livraison cloud dans le marché de l'identity incident response est devenue le choix standard pour de nombreux nouveaux déploiements de sécurité des identités. Elle peut centraliser la télémétrie des identités entre les fournisseurs cloud et les applications SaaS. Elle favorise également une mise en œuvre plus rapide et une capacité opérationnelle élastique. Ces avantages sont importants là où les identités, les appareils et les applications changent fréquemment.
Le déploiement sur site reste pertinent dans la défense, les infrastructures critiques et les sites avec des exigences strictes de résidence des données. Le NIST SP 800-63-4 fournit des exigences pour les pratiques d'identité numérique que les acheteurs réglementés peuvent prendre en compte lors des achats.[3] Le déploiement hybride connecte les annuaires sur site établis aux fournisseurs d'identité cloud lors de la migration. Microsoft a décrit des fonctionnalités de défense d'identité étendues pour les environnements hybrides, notamment une meilleure corrélation et des contrôles de politique. Le marché de l'identity incident response doit donc prendre en charge les architectures cloud-first sans exclure les systèmes qui restent sur site.
Par taille d'organisation :
les PME stimulent l'expansion la plus rapide à mesure que l'ITDR se démocratiseLes grandes entreprises détenaient 68,54 % du marché en 2026. Leurs parcs d'identités sur le marché de l'identity incident response sont plus étendus, et elles gèrent souvent des systèmes hybrides avec des exigences de conformité importantes. Ces acheteurs ont également une plus grande exposition aux comptes privilégiés, aux accès tiers et aux grandes populations d'employés. Leur échelle soutient l'investissement direct dans des outils dédiés et des processus d'opérations de sécurité. Ils ont également besoin d'un enregistrement clair des décisions d'accès et des actions de neutralisation lorsqu'un événement implique plusieurs systèmes ou unités commerciales. Les grandes entreprises restent donc la base de revenus principale pour de nombreux fournisseurs.
Les PME devraient se développer à un CAGR de 16,72 % de 2027 à 2032. Les prestataires gérés et les plateformes cloud-native mettent les capacités de détection et de réponse aux incidents d'identité à la portée des organisations de 100 à 1 000 employés. Sophos a constaté que les organisations plus petites subissent des contraintes de ressources importantes en matière de sécurité des identités. Les services clés en main réduisent le besoin de constituer une grande équipe interne de spécialistes. La protection des identités intégrée dans des plateformes commerciales largement utilisées crée également un point de départ pour les petites entreprises qui ont besoin ultérieurement d'une protection plus étendue.
Par domaine d'identité :
les identités des agents d'IA définissent la frontière à la croissance la plus rapideLes identités de la main-d'œuvre détenaient 26,74 % du marché en 2026. Elles restent une cible majeure sur le marché de l'identity incident response pour le phishing, le vol d'identifiants et la prise de contrôle de comptes. Les identités privilégiées, clients, machines, comptes de service et API sont également des domaines établis qui nécessitent une surveillance. Ces types d'identités peuvent détenir un accès étendu aux applications, aux données et aux infrastructures. Leurs différents cycles de vie créent un besoin de contrôles capables d'associer l'activité d'accès au bon propriétaire et au bon contexte.
Les identités des agents d'IA devraient se développer à un CAGR de 21,72 % de 2027 à 2032. Les logiciels autonomes nécessitent des identifiants gouvernés pour accéder aux plateformes SaaS, aux bases de données et aux environnements cloud. Le groupe IETF WIMSE développe des spécifications pour les identités des agents d'IA, notamment des modèles d'identifiants qui lient la charge de travail d'un agent à un humain ou une organisation responsable.[4] Les identifiants à courte durée de vie et une propriété plus claire peuvent améliorer le contrôle d'accès et l'investigation des incidents. Le secteur de l'identity incident response doit étendre la gouvernance au-delà des comptes humains à mesure que les agents autonomes font partie des systèmes d'entreprise.

Par secteur d'utilisation final :
le BFSI ancre les revenus tandis que le gouvernement connaît la croissance la plus rapideLe BFSI détenait 27,69 % du marché en 2026. Les institutions financières sur le marché de l'identity incident response gèrent des systèmes en temps réel, des informations clients précieuses et des accès privilégiés strictement contrôlés. Ces conditions font de la détection rapide et de la neutralisation un élément central de leur modèle opérationnel. RSA a rapporté que 45 % des répondants ont subi des coûts de violation d'identité supérieurs à 10 millions USD. La préparation réglementaire fait également de l'identity incident response une exigence continue pour ce secteur.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 19,22 % de 2027 à 2032. Les entités gouvernementales font face à un ciblage persistant et ont des exigences croissantes pour des procédures de réponse documentées et auditables. SpyCloud a constaté que seulement 10 % des organisations gouvernementales avaient atteint un niveau optimisé de surveillance continue et de remédiation automatisée en 2025, contre 22 % dans l'ensemble des secteurs. La santé et les sciences de la vie nécessitent également une protection pour les identités sensibles des patients et les accès cliniques privilégiés. Le commerce de détail, les télécommunications, les médias, le voyage et l'hôtellerie maintiennent la demande car ils détiennent de grands enregistrements d'identités clients et dépendent des accès tiers.
Analyse géographique
Marché de la réponse aux incidents d'identité en Amérique du Nord
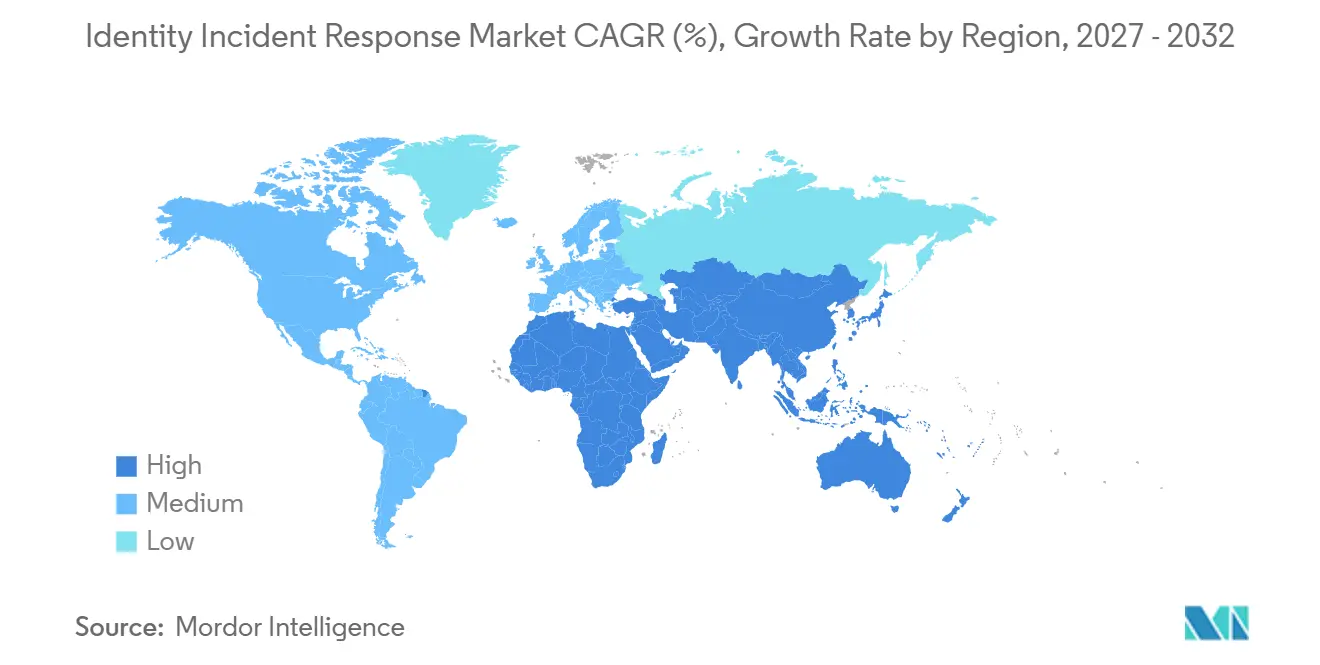
L'Amérique du Nord détenait 41,64 % de la part de marché de la réponse aux incidents d'identité en 2026. La région concentre un grand nombre d'acheteurs d'entreprises, de fournisseurs de détection et de réponse gérées, ainsi que de grands éditeurs de solutions de sécurité des identités. La CISA et le NIST ont publié l'IR 8587 en septembre 2026 pour guider les agences fédérales et les fournisseurs de services cloud sur la sécurité des jetons pour l'authentification unique (SSO), la fédération et l'accès aux API. Expel a indiqué que 68,6 % des incidents recensés dans son rapport annuel 2026 étaient des attaques liées à l'identité et que 47,7 % d'entre eux avaient abouti à une authentification réussie. Cette exposition contribue à maintenir des niveaux de dépenses élevés de la part des organisations nord-américaines.
Marché de la réponse aux incidents d'identité en Europe
Au sein du marché de la réponse aux incidents d'identité, l'Europe connaît une adoption portée par la conformité, à mesure que NIS2 et DORA élargissent l'accent mis sur la résilience, le reporting et la collecte de preuves. L'ISACA a indiqué que ces cadres réglementaires font de la collecte de preuves d'incidents et des tests de réponse des activités d'audit importantes pour les secteurs critiques. Le cadre de portefeuille d'identité numérique eIDAS 2.0 de l'UE ajoute des exigences d'intégration de l'identité dans l'ensemble des États membres. Le Royaume-Uni, l'Allemagne et la France sont les principaux marchés d'adoption, tandis que les autres pays européens développent leurs capacités de conformité.
Marché de la réponse aux incidents d'identité en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 17,93 % jusqu'en 2032, soit le taux de croissance géographique le plus rapide du marché de la réponse aux incidents d'identité. Les dépenses du Japon en matière de gestion des identités et des accès ont augmenté en 2025, les organisations ayant accru leur adoption des outils d'identité en tant que service, de gouvernance des identités et de gestion des accès à privilèges. L'Inde, Singapour et l'Australie exploitent des programmes d'identité numérique nationaux respectivement via Aadhaar, SingPass et myGovID. L'Arabie saoudite et les Émirats arabes unis intensifient également leur activité de transformation numérique dans le cadre de Vision 2030 et de UAE Centennial 2071. L'Afrique du Sud et le Nigéria représentent des marchés d'adoption précoce en Afrique, où l'activité fintech stimule la demande de surveillance des identités.
Paysage concurrentiel
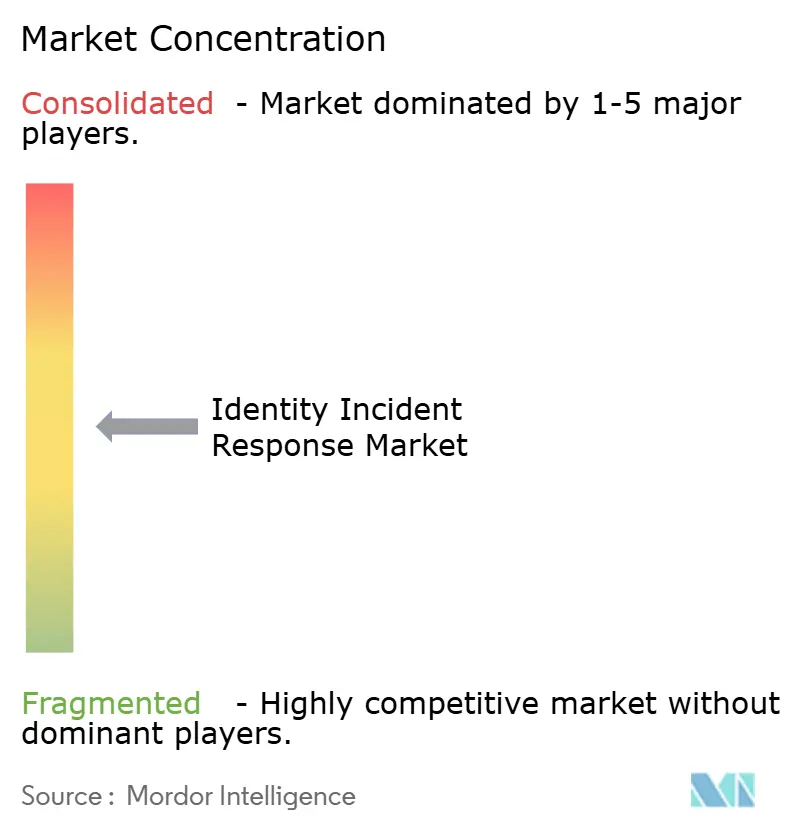
Le marché de l'identity incident response évolue d'un environnement de produits ponctuels fragmentés vers une structure de plateforme plus consolidée. Les grands fournisseurs de sécurité recherchent des capacités pour les identités humaines, machines, non humaines et les agents d'IA. Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026 et a positionné l'offre d'identité combinée sous le nom Idira. CrowdStrike a annoncé un accord d'acquisition de SGNL en janvier 2026 pour ajouter une autorisation continue et contextuelle entre les types d'identités. Cisco a annoncé son acquisition d'Astrix Security en mai 2026 pour ajouter la découverte d'identités non humaines et la gestion du cycle de vie à Cisco Identity Intelligence.
Des spécialistes tels que Semperis, Silverfort, BeyondTrust, Delinea, Varonis Systems, One Identity, Ping Identity, Saviynt et SailPoint conservent leur pertinence grâce à la forensique d'annuaire, la récupération, l'accès privilégié, la gouvernance et l'expertise en déploiement. Semperis a lancé Ready1 Identity Crisis Management en octobre 2025, combinant la récupération Active Directory, la récupération Entra ID, la forensique d'identité et les fonctions de gestion de crise. Sophos a lancé son offre ITDR en octobre 2025 et a déclaré qu'elle couvre les techniques d'accès aux identifiants MITRE ATT&CK connues et effectue plus de 80 vérifications de configuration d'identité cloud. CrowdStrike a étendu Falcon Next-Gen Identity Security en septembre 2025 avec des capacités couvrant les identités humaines, machines et les agents d'IA.
La concurrence porte également sur les pistes d'audit, les playbooks de réponse et les options de déploiement souverain. Les attentes de contrôle d'accès ISO/IEC 27001:2022 et les exigences d'assurance d'identité NIST SP 800-63-4 influencent la façon dont les acheteurs évaluent les capacités des fournisseurs. Des espaces blancs subsistent dans la collecte de preuves de qualité forensique pour les soumissions réglementaires et dans les environnements de technologie opérationnelle qui utilisent des architectures d'annuaire non standard. Les fournisseurs capables de répondre aux exigences régionales de résidence des données peuvent être mieux placés pour servir les clients qui ne peuvent pas acheminer la télémétrie d'identité via des juridictions étrangères. Les acheteurs recherchent également une protection capable de relier une session compromise à la suspension de compte, à la révocation de jeton et aux actions sur les points de terminaison.
Leaders du secteur de l'identity incident response
-
Microsoft Corporation
-
CrowdStrike Holdings, Inc.
-
CyberArk Software Ltd.
-
Proofpoint, Inc.
-
Palo Alto Networks, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la réponse aux incidents d'identité Entreprises couvertes dans ce rapport
- Microsoft Corporation
- CrowdStrike Holdings, Inc.
- CyberArk Software Ltd.
- Proofpoint, Inc.
- Palo Alto Networks, Inc.
- BeyondTrust Corporation
- Okta, Inc.
- Varonis Systems, Inc.
- Delinea Inc.
- Silverfort, Inc.
- Semperis, Inc.
- Zscaler, Inc.
- SentinelOne, Inc.
- Tenable Holdings, Inc.
- Cisco Systems, Inc.
- International Business Machines Corporation
- One Identity LLC
- Ping Identity Corporation
- Rezonate, Inc.
- Vectra AI, Inc.
- Quest Software Inc.
- ZeroFox, Inc.
Développements industriels récents dans Marché de la réponse aux incidents d'identité
- Septembre 2026 : CrowdStrike a introduit Agentic Identity Provider au sein de Falcon Next-Gen Identity Security lors de Fal.Con 2026 le 2 septembre 2026, donnant à chaque agent d'IA une identité vérifiable cryptographiquement et gérant des jetons d'accès à portée limitée et à courte durée de vie.
- Septembre 2026 : Okta a formé la Blueprint Alliance avec 11 fournisseurs, dont AWS, CrowdStrike et Google Cloud, le 22 septembre 2026. L'alliance a créé une architecture de référence multivendeur ouverte pour la sécurité des agents, incluant la révocation de jetons, la terminaison de session et la mise en quarantaine réseau après compromission d'un agent.
- Mai 2026 : Cisco a annoncé l'acquisition d'Astrix Security pour intégrer la découverte d'identités non humaines et la gestion du cycle de vie dans Cisco Identity Intelligence.
- Mars 2026 : Delinea a finalisé son acquisition de StrongDM, étendant sa plateforme de gestion des accès privilégiés avec un accès juste-à-temps pour les infrastructures cloud et les outils de développement.
- Février 2026 : Palo Alto Networks a finalisé son acquisition de CyberArk le 11 février 2026 et a rebaptisé l'offre de sécurité des identités combinée Idira.
Périmètre du rapport mondial sur le marché de l'identity incident response
Le marché de l'identity incident response couvre les solutions et services utilisés pour détecter, investiguer, neutraliser, remédier et récupérer des incidents de sécurité basés sur l'identité. Il comprend la détection et la réponse aux menaces d'identité, la forensique d'identité, la neutralisation automatisée, la révocation d'identifiants, les contrats de réponse aux incidents et la détection et réponse aux incidents d'identité gérée.
Le rapport sur le marché de l'identity incident response est segmenté par offre (solutions et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), domaine d'identité (identités de la main-d'œuvre, identités privilégiées, identités clients et consommateurs, identités machines et charges de travail, comptes de service, identités d'interface de programmation d'application et identités d'agents d'intelligence artificielle), secteur d'utilisation final (banque, services financiers et assurance (BFSI), gouvernement et administration publique, santé et sciences de la vie, commerce de détail et e-commerce, télécommunications et médias, voyage et hôtellerie, et autres secteurs d'utilisation final) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Identités de la main-d'œuvre |
| Identités privilégiées |
| Identités clients et consommateurs |
| Identités machines et charges de travail |
| Comptes de service |
| Identités d'interface de programmation d'application |
| Identités d'agents d'intelligence artificielle |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Commerce de détail et e-commerce |
| Télécommunications et médias |
| Voyage et hôtellerie |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Reste de l'Afrique |
| Par offre | Solutions | |
| Services | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par domaine d'identité | Identités de la main-d'œuvre | |
| Identités privilégiées | ||
| Identités clients et consommateurs | ||
| Identités machines et charges de travail | ||
| Comptes de service | ||
| Identités d'interface de programmation d'application | ||
| Identités d'agents d'intelligence artificielle | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Commerce de détail et e-commerce | ||
| Télécommunications et médias | ||
| Voyage et hôtellerie | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'identity incident response ?
La taille du marché de l'identity incident response devrait augmenter de 7,82 milliards USD en 2026 à 9,33 milliards USD en 2027 et atteindre 21,49 milliards USD d'ici 2032, avec un CAGR de 18,16 % sur la période 2027-2032.
Qu'est-ce qui stimule la demande d'identity incident response ?
Le détournement d'identifiants, les environnements d'identité cloud et hybrides, les obligations de conformité et le besoin de neutralisation automatisée augmentent la demande. Ces facteurs font également de la réponse aux incidents d'identité une partie intégrante de la planification des annuaires, du cloud et des opérations de sécurité.
Quel modèle de déploiement domine l'adoption de l'identity incident response ?
Le déploiement cloud représentait 67,58 % en 2026 et devrait se développer à un CAGR de 17,81 % jusqu'en 2032. Il contribue à centraliser la télémétrie des fournisseurs d'identité cloud et des applications SaaS.
Quelles organisations adoptent l'identity incident response le plus rapidement ?
Les PME devraient se développer à un CAGR de 16,72 % à mesure que les services gérés et les plateformes cloud-native réduisent le besoin de spécialistes internes. Les services clés en main peuvent fournir surveillance et réponse sans une grande équipe interne.
Quel domaine d'identité présente la projection d'expansion la plus élevée ?
Les identités des agents d'IA devraient se développer à un CAGR de 21,72 % jusqu'en 2032, les logiciels autonomes nécessitant des identifiants gouvernés. Ce besoin s'étend à l'accès aux applications SaaS, aux bases de données et aux environnements cloud.
Quelle région connaît la croissance la plus rapide pour l'identity incident response ?
L'Asie-Pacifique devrait se développer à un CAGR de 17,93 % jusqu'en 2032, soutenue par les programmes d'identité numérique et l'adoption du cloud. Le Japon, l'Inde, Singapour et l'Australie contribuent par leur infrastructure d'identité et leur activité d'adoption.