
Marktgröße und Marktanteil für Identity Incident Response
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
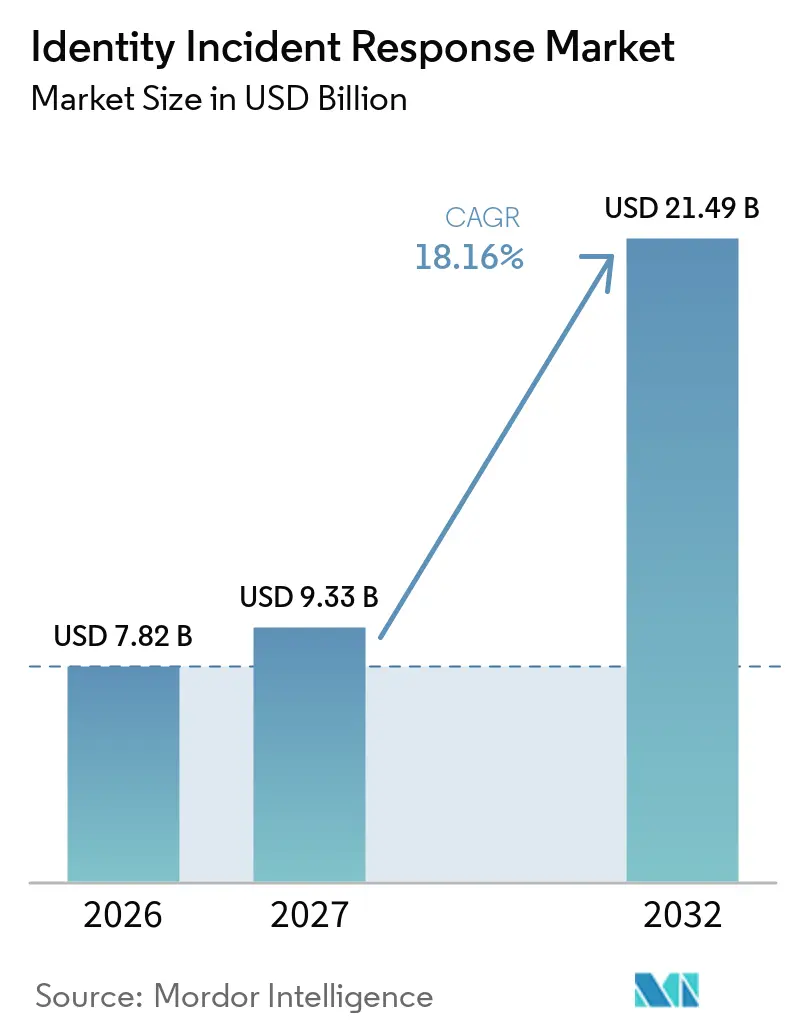
| Marktgröße (2027) | 9.33 Milliarden US-Dollar |
| Marktgröße (2032) | 21.49 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 18.16 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Identity Incident Response von Mordor Intelligence
Die Marktgröße für Identity Incident Response wird voraussichtlich von 7,82 Milliarden USD im Jahr 2026 auf 9,33 Milliarden USD im Jahr 2027 steigen und bis 2032 21,49 Milliarden USD erreichen, mit einer CAGR von 18,16 % über den Zeitraum 2027–2032. Der Markt für Identity Incident Response wird durch den Missbrauch von Anmeldedaten, Social Engineering und den kürzeren Zeitraum zwischen unbefugtem Zugriff und Datenentfernung geprägt. Automatisierte Eindämmung hat an Bedeutung gewonnen, da Angreifer gültige Anmeldedaten verwenden und herkömmliche Perimeter-Kontrollen umgehen können. Cloud-Migration, automatisierte Workflows und regulatorische Durchsetzung erweitern den Bedarf an Identitätsüberwachung in Sicherheitsoperationen. Organisationen behandeln den Markt für Identity Incident Response zunehmend als Teil ihrer Verzeichnis-, Cloud- und Sicherheitsoperationsarchitektur und nicht als eigenständigen Produktkauf. Plattformakquisitionen mit Fokus auf nicht-menschliche Identitäten und KI-Agenten-Identitäten verändern ebenfalls Wettbewerbsstrategien und erweitern das Spektrum der Fähigkeiten, die Käufer erwarten.
Wichtigste Erkenntnisse des Berichts
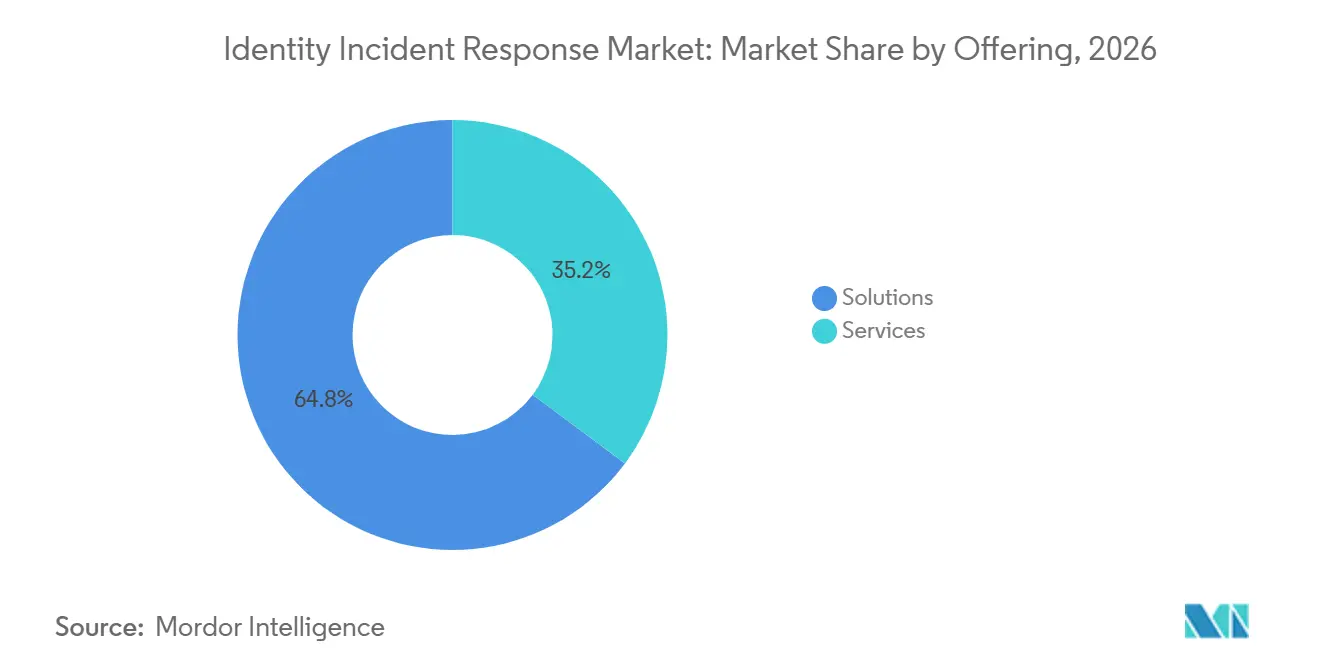
- Nach Angebot hielten Lösungen im Jahr 2026 einen Anteil von 64,81 % am Markt für Identity Incident Response, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 19,76 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Anteil von 67,58 % auf die Cloud-basierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 17,81 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 68,54 % am Markt für Identity Incident Response, während KMU bis 2032 voraussichtlich mit einer CAGR von 16,72 % wachsen werden.
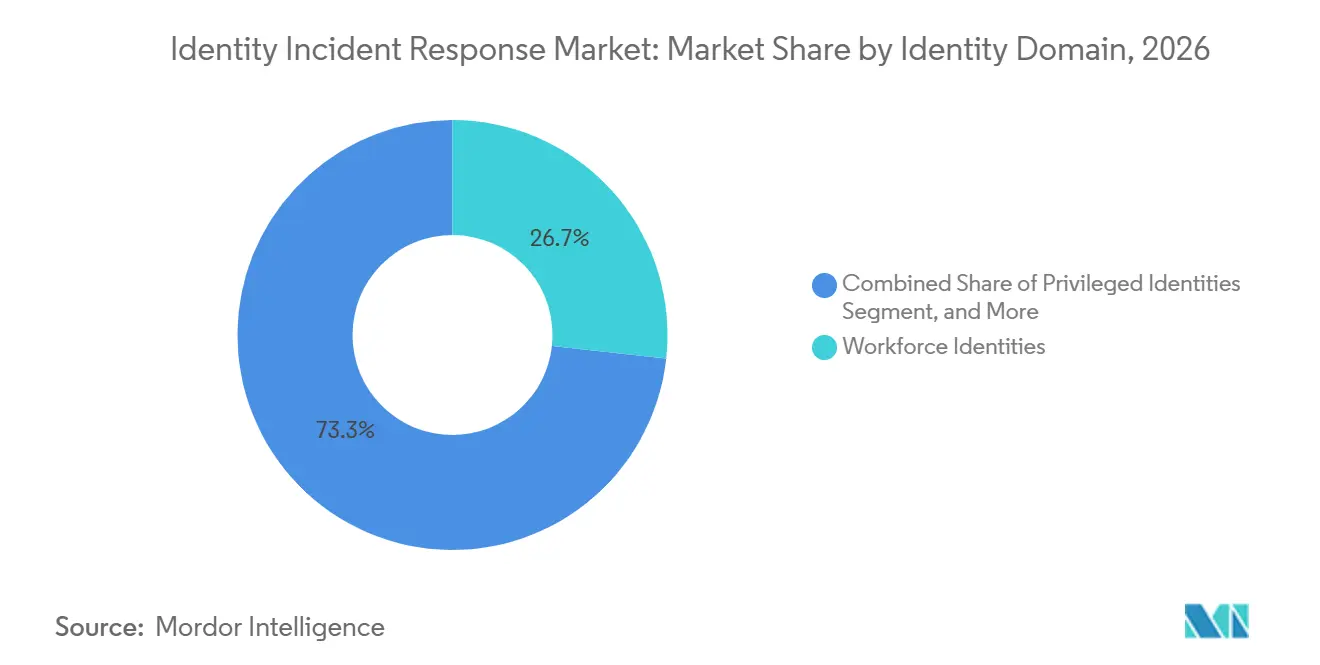
- Nach Identitätsdomäne entfielen im Jahr 2026 26,74 % des Marktes auf Belegschaftsidentitäten, während KI-Agenten-Identitäten bis 2032 voraussichtlich mit einer CAGR von 21,72 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Anteil von 27,69 % am Markt, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 19,22 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 41,64 % am Markt für Identity Incident Response, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 17,93 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Eskalation von anmeldedatenbasierten Angriffen und Kontoübernahmen | +4.2% | Global, am stärksten ausgeprägt in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud- und hybriden Identitätsumgebungen | +3.5% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum und in Nordamerika | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für Identitätsüberwachung und Vorbereitung auf Sicherheitsverletzungen | +2.8% | Nordamerika und EU, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Konvergenz von IAM-, PAM-, IGA-, SIEM-, SOAR- und XDR-Kontrollen | +2.4% | Global, mit früher Einführung in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Anforderungen an die Identitätssicherheit für nicht-menschliche Identitäten und KI-Agenten-Identitäten | +1.8% | Global | Langfristig (≥ 4 Jahre) |
| Identitätstelemetrie als Steuerungsebene für automatisierte Reaktion | +1.2% | Nordamerika und Westeuropa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von anmeldedatenbasierten Angriffen und Kontoübernahmen
Anmeldedatenangriffe verlagern Sicherheitsinvestitionen von erkennungsorientierten Programmen hin zu Architekturen, die einen Vorfall schnell eindämmen können. eSentire berichtete, dass Kontokompromittierungen im Jahresvergleich um 389 % zunahmen und in seinem Bericht für 2026 50 % der beobachteten Bedrohungen ausmachten.[1] Derselbe Bericht stellte fest, dass Angreifer, die gültige Anmeldedaten verwendeten, eine Eindringerfolgsrate von 85 % erzielten. Flare verzeichnete im Jahr 2025 in 18,7 Millionen Infostealer-Protokollen 2,05 Millionen Offenlegungen von Unternehmensanmeldedaten und berichtete, dass 63,2 % der indizierten Anmeldedaten mit identifizierbaren Autorisierungs-URLs mit Authentifizierungssystemen verknüpft waren. RSA berichtete, dass 45 % der Befragten mit Kosten für Identitätsverletzungen von über 10 Millionen USD konfrontiert waren, was die Identitätsreaktion in die finanzielle und strategische Planung des Senior Managements einbringt. Der Markt für Identity Incident Response profitiert daher von der Nachfrage nach Verhaltensüberwachung nach der Authentifizierung, bei der gültige Anmeldedaten andernfalls Perimeter-Kontrollen umgehen können.
Ausweitung von Cloud- und hybriden Identitätsumgebungen
Cloud-Workloads, mehrere SaaS-Anwendungen und hybride Active-Directory-Umgebungen haben Identitätsdaten auf mehr Systeme verteilt. IBM stellt fest, dass Dienstkonten, API-Schlüssel, verwaltete Identitäten, Bots und KI-Agenten häufig schnell mit übermäßigen Berechtigungen bereitgestellt werden und außerhalb der für menschliche Identitäten konzipierten Kontrollen verbleiben.[2] Dies schafft einen Bedarf an Überwachung, die menschlichen, Workload- und Maschinenzugriff in derselben Betriebsumgebung abdeckt. Die IETF-WIMSE-Arbeitsgruppe entwickelt KI-Agenten-Identitätsspezifikationen, die Anmeldedaten umfassen, die eine Arbeitslast mit einer verantwortlichen Person oder Organisation verknüpfen. Die Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 67,58 %, was zeigt, dass der Markt für Identity Incident Response zunehmend auf die Umgebungen ausgerichtet ist, in denen neue Identitäten und Zugriffspfade erstellt werden. Cloud-Plattformen können auch Telemetrie von Identitätsanbietern und SaaS-Anwendungen zentralisieren, was schnellere Untersuchungen und Reaktionen unterstützt.
Regulatorischer Druck für Identitätsüberwachung und Vorbereitung auf Sicherheitsverletzungen
Regulatorische Anforderungen machen Identitätsüberwachung und Vorfallsbereitschaft zu einer operativen Verpflichtung und nicht zu einer freiwilligen Sicherheitspraxis. NIST veröffentlichte im Juli 2025 die Sonderpublikation 800-63-4 mit überarbeiteten Anforderungen für Identitätsprüfung, Authentifizierung und Verbund. CISA und NIST veröffentlichten im September 2026 den Interagency Report IR 8587 mit Implementierungsleitlinien zur Absicherung von SSO, Verbund und API-Zugriffstoken gegen Diebstahl und Fälschung. Die Leitlinien gelten für Bundesbehörden und Cloud-Dienstanbieter und sind auf die Executive Order 14306 abgestimmt. ISACA stellte fest, dass NIS2 und DORA die Sammlung von Vorfallsnachweisen und Reaktionstests zu zentralen Prüfaktivitäten für kritische Sektoren machen. Diese Verpflichtungen stützen die anhaltende Nachfrage im Markt für Identity Incident Response, auch bei Organisationen, die noch keine größere Sicherheitsverletzung erlebt haben.
Konvergenz von IAM-, PAM-, IGA-, SIEM-, SOAR- und XDR-Kontrollen
Organisationen suchen nach Möglichkeiten, den operativen Aufwand separater IAM-, PAM-, IGA-, SIEM-, SOAR- und XDR-Tools zu reduzieren. Integrierte Kontrollen ermöglichen die gemeinsame Nutzung von Identitätssignalen mit Sicherheitsteams und können eine koordinierte Richtliniendurchsetzung unterstützen. Palo Alto Networks führte 2026 Cortex ITDR 2.0 mit 17 vorkonfigurierten Detektoren ein, die privilegierte Zugriffsintelligenz und Verhaltensanalysen kombinieren. CrowdStrike erklärte, dass seine Falcon Privileged Access-Funktion Active-Directory-Reaktionsmaßnahmen automatisieren kann, einschließlich der Deaktivierung kompromittierter Konten. Gemeinsame Workflows können die Zeit verkürzen, die benötigt wird, um von einem verdächtigen Identitätssignal zur Eindämmung zu gelangen. Der Markt für Identity Incident Response bevorzugt daher Anbieter, die Identitätskontext mit Sicherheitsoperationen verbinden, während eigenständige Produkte einem größeren Druck ausgesetzt sind, Interoperabilität nachzuweisen.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Mangel an Spezialisten für Identitätssicherheit und Incident Response | -2.1% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum und in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Komplexität der Integration von Identitätssignalen über Legacy- und Cloud-Systeme hinweg | -1.4% | Global, insbesondere in Unternehmen mit umfangreichen Legacy-Systemen | Mittelfristig (2–4 Jahre) |
| Fragmentierter Besitz von Identitätsvorfallsnachweisen | -0.8% | Global | Mittelfristig (2–4 Jahre) |
| Datenschutz-, Datenspeicherungs- und grenzüberschreitende Telemetriebeschränkungen | -0.6% | EU, asiatisch-pazifischer Raum, insbesondere China und Indien, sowie Naher Osten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an Spezialisten für Identitätssicherheit und Incident Response
Identity Incident Response erfordert Kenntnisse in Verzeichnisforensik, Verhaltensanalyse und Reaktionsautomatisierung, die in einer einzigen Rolle nicht weit verbreitet sind. SANS stellte fest, dass Organisationen Angriffe häufig schneller erkennen, als sie sie eindämmen können, was auf Lücken in der Analysekapazität und der Reaktionsreife hinweist. Sophos berichtete, dass 71 % der befragten Organisationen im Vorjahr eine identitätsbezogene Sicherheitsverletzung erlebt hatten und Ressourcenengpässe bei kleineren Organisationen identifizierten. Dieser Mangel schränkt die Fähigkeit einiger Käufer ein, eine neu erworbene Plattform zu operationalisieren, und kann die Vorfallsklassifizierung verzögern. Gleichzeitig stützt er die Nachfrage nach Dienstleistungen, da verwaltete Anbieter kontinuierliche Überwachung und spezialisierte Reaktion bereitstellen können. Dienstleistungen werden voraussichtlich mit einer CAGR von 19,76 % wachsen, was zeigt, wie der Markt für Identity Incident Response auf die Lücke bei Spezialkapazitäten reagiert.
Komplexität der Integration von Identitätssignalen über Legacy- und Cloud-Systeme hinweg
Viele Unternehmen betreiben On-Premises-Verzeichnisse, Cloud-Identitätsanbieter, SaaS-Protokolle und Entwickleranmeldedaten, die unterschiedliche Formate und Aufbewahrungspraktiken verwenden. IBM beobachtete, dass programmatische Konten in Cloud- und CI/CD-Umgebungen übermäßige Berechtigungen behalten können, während sie außerhalb konventioneller menschlicher Identitäts-Governance-Prozesse verbleiben. Dies erschwert die Erstellung eines vollständigen Nachweispfads während einer Untersuchung. Bestehende PAM- und IGA-Bereitstellungen können ebenfalls schwer zu ersetzen sein, da sie etablierte Compliance-Prozesse und erhebliche frühere Investitionen unterstützen. Datenschutzregeln, Datenspeicherungsanforderungen und Beschränkungen für grenzüberschreitende Telemetrie fügen weitere Bereitstellungseinschränkungen in der EU, im asiatisch-pazifischen Raum und im Nahen Osten hinzu. Anbieter mit API-First-Architekturen und vorgefertigten Hybrid-Konnektoren können diese Hürden reduzieren, aber die Integrationskomplexität bleibt ein Hemmnis für den Markt für Identity Incident Response.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Dienstleistungen überholen Lösungen, da verwaltete Reaktion skaliertLösungen hielten im Jahr 2026 einen Anteil von 64,81 % am Markt für Identity Incident Response. Diese Position im Markt für Identity Incident Response spiegelt den Bedarf an dedizierten Erkennungsmodulen, Verzeichnisschutz und automatisierten Reaktionstools als Sicherheitsgrundlage wider. SpyCloud berichtete, dass Organisationen, die Identitätsangriffe erfahren, in seiner Umfrage unter Cybersicherheitsverantwortlichen aus dem Jahr 2026 durchschnittlich 8 Vorfälle pro Jahr verzeichneten.[3] Häufige Vorfälle machen eine kontinuierliche Abdeckung nützlicher als eine einmalige Bereitstellung. In der Praxis sammeln diese Plattformen Verzeichnisereignisse, Zugriffsänderungen, privilegierte Aktivitäten und Verhaltenssignale, die Responder verwenden, um festzustellen, was passiert ist. Sie unterstützen auch wiederholbare Untersuchungsverfahren, wenn dieselbe Organisation im Laufe des Jahres mehrere Vorfälle erlebt. Lösungen stellen auch die Detektoren und Untersuchungsdaten bereit, die verwaltete Teams während eines Vorfalls verwenden.
Dienstleistungen werden voraussichtlich mit einer CAGR von 19,76 % von 2027 bis 2032 wachsen. Anbieter verwalteter Sicherheitsdienste bündeln Identity Incident Response als fortlaufenden Dienst für Organisationen, die kein spezialisiertes internes Team unterhalten können. Dieses Modell gibt mittelständischen Käufern und KMU Zugang zu Identitätsforensik, kontinuierlicher Überwachung und Reaktionsunterstützung. Es kann auch dokumentierte Playbooks, Eskalationsprozesse und Zugang zu Analysten bieten, die mit Verzeichnis- und Cloud-Nachweisen vertraut sind. Dieses Betriebsmodell ist nützlich, wenn interne Teams andere Sicherheits- und Technologieverantwortlichkeiten wahrnehmen müssen. Der Talentmangel macht auf Retainer-Basis angebotene Reaktionsdienste attraktiver als isolierte Produktkäufe. Die Branche für Identity Incident Response sieht daher Dienstleistungen als Ergänzung zu Lösungen und nicht als Ersatz dafür.
Nach Bereitstellungsmodus:
Cloud führt sowohl bei Umfang als auch bei GeschwindigkeitDie Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 67,58 % des Marktes und wird voraussichtlich bis 2032 mit einer CAGR von 17,81 % wachsen. Diese Kombination zeigt, dass die Cloud-Bereitstellung im Markt für Identity Incident Response zur Standardwahl für viele neue Identitätssicherheitsbereitstellungen geworden ist. Sie kann Identitätstelemetrie über Cloud-Anbieter und SaaS-Anwendungen hinweg zentralisieren. Sie unterstützt auch eine schnellere Implementierung und elastische Betriebskapazität. Diese Vorteile sind wichtig, wenn sich Identitäten, Geräte und Anwendungen häufig ändern.
Die On-Premises-Bereitstellung bleibt im Verteidigungsbereich, in kritischen Infrastrukturen und an Standorten mit strengen Datenspeicherungsanforderungen relevant. NIST SP 800-63-4 enthält Anforderungen für digitale Identitätspraktiken, die regulierte Käufer bei der Beschaffung berücksichtigen können.[3] Die Hybrid-Bereitstellung verbindet etablierte On-Premises-Verzeichnisse während der Migration mit Cloud-Identitätsanbietern. Microsoft beschrieb erweiterte Identitätsschutzfunktionen für hybride Umgebungen, einschließlich verbesserter Korrelation und Richtlinienkontrollen. Der Markt für Identity Incident Response muss daher Cloud-First-Architekturen unterstützen, ohne Systeme auszuschließen, die weiterhin On-Premises betrieben werden.
Nach Unternehmensgröße:
KMU treiben die schnellste Expansion voran, da sich ITDR demokratisiertGroßunternehmen hielten im Jahr 2026 einen Anteil von 68,54 % am Markt. Ihre Identitätsbestände im Markt für Identity Incident Response sind umfangreicher, und sie verwalten häufig hybride Systeme mit umfangreichen Compliance-Anforderungen. Diese Käufer sind auch stärker privilegierten Konten, Drittanbieterzugriff und großen Mitarbeiterpopulationen ausgesetzt. Ihre Größe unterstützt direkte Investitionen in dedizierte Tools und Sicherheitsoperationsprozesse. Sie benötigen auch eine klare Aufzeichnung von Zugriffsentscheidungen und Eindämmungsmaßnahmen, wenn ein Ereignis mehrere Systeme oder Geschäftsbereiche betrifft. Großunternehmen bleiben daher die Kernumsatzbasis für viele Anbieter.
KMU werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,72 % wachsen. Verwaltete Anbieter und Cloud-native Plattformen bringen Identitätserkennung und Reaktionsfähigkeiten in Reichweite von Organisationen mit 100 bis 1.000 Mitarbeitern. Sophos stellte fest, dass kleinere Organisationen erhebliche Ressourcenengpässe bei der Identitätssicherheit erfahren. Schlüsselfertige Dienste reduzieren den Bedarf, ein großes internes Spezialistenteam aufzubauen. Identitätsschutz, der in weit verbreitete Geschäftsplattformen integriert ist, schafft auch einen Ausgangspunkt für kleinere Unternehmen, die später umfangreicheren Schutz benötigen.
Nach Identitätsdomäne:
KI-Agenten-Identitäten definieren die am schnellsten wachsende GrenzeBelegschaftsidentitäten hielten im Jahr 2026 einen Anteil von 26,74 % am Markt. Sie bleiben ein wichtiges Ziel im Markt für Identity Incident Response für Phishing, Anmeldedatendiebstahl und Kontoübernahme. Privilegierte, Kunden-, Maschinen-, Dienstkonto- und API-Identitäten sind ebenfalls etablierte Domänen, die Überwachung erfordern. Diese Identitätstypen können umfangreichen Zugriff auf Anwendungen, Daten und Infrastruktur haben. Ihre unterschiedlichen Lebenszyklen schaffen einen Bedarf an Kontrollen, die Zugriffsaktivitäten dem richtigen Eigentümer und Kontext zuordnen können.
KI-Agenten-Identitäten werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,72 % wachsen. Autonome Software benötigt verwaltete Anmeldedaten für den Zugriff auf SaaS-Plattformen, Datenbanken und Cloud-Umgebungen. Die IETF-WIMSE-Gruppe entwickelt Spezifikationen für KI-Agenten-Identitäten, einschließlich Anmeldedatenmodellen, die eine Agenten-Arbeitslast an eine verantwortliche Person oder Organisation binden.[4] Kurzlebige Anmeldedaten und klarere Eigentümerschaft können die Zugriffskontrolle und Vorfallsuntersuchung verbessern. Die Branche für Identity Incident Response muss die Governance über menschliche Konten hinaus ausweiten, da autonome Agenten Teil von Unternehmenssystemen werden.

Nach Endnutzerbranche:
BFSI verankert den Umsatz, während die Regierung am schnellsten wächstBFSI hielt im Jahr 2026 einen Anteil von 27,69 % am Markt. Finanzinstitute im Markt für Identity Incident Response verwalten Echtzeitsysteme, wertvolle Kundeninformationen und streng kontrollierte privilegierte Zugriffe. Diese Bedingungen machen schnelle Erkennung und Eindämmung zu einem zentralen Bestandteil ihres Betriebsmodells. RSA berichtete, dass 45 % der Befragten Kosten für Identitätsverletzungen von über 10 Millionen USD hatten. Regulatorische Bereitschaft macht Identity Incident Response auch zu einer fortlaufenden Anforderung für diesen Sektor.
Regierung und öffentliche Verwaltung werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 19,22 % wachsen. Regierungsstellen sind anhaltenden Angriffen ausgesetzt und haben wachsende Anforderungen an dokumentierte, prüfbare Reaktionsverfahren. SpyCloud stellte fest, dass im Jahr 2025 nur 10 % der Regierungsorganisationen ein optimiertes Niveau der kontinuierlichen Überwachung und automatisierten Behebung erreicht hatten, verglichen mit 22 % sektorübergreifend. Gesundheitswesen und Biowissenschaften erfordern ebenfalls Schutz für sensible Patientenidentitäten und privilegierten klinischen Zugriff. Einzelhandel, Telekommunikation, Medien, Reise und Gastgewerbe halten die Nachfrage aufrecht, da sie große Kundenidentitätsdatensätze halten und auf Drittanbieterzugriff angewiesen sind.
Geografische Analyse
Markt für Identity Incident Response in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,64 % am Markt für Identity Incident Response. Die Region weist eine hohe Konzentration an großen Unternehmenskunden, Anbietern von Managed Detection sowie führenden Anbietern von Identitätssicherheit auf. CISA und NIST veröffentlichten im September 2026 IR 8587, um Bundesbehörden und Cloud-Dienstleister bei der Token-Sicherheit für SSO, Verbundauthentifizierung und API-Zugriff zu unterstützen. Expel berichtete in seinem Jahresbericht 2026, dass 68,6 % der Vorfälle Identitätsangriffe waren und dass 47,7 % zu einer erfolgreichen Authentifizierung führten. Diese Gefährdungslage trägt dazu bei, die hohen Ausgaben nordamerikanischer Organisationen aufrechtzuerhalten.
Markt für Identity Incident Response in Europa
Innerhalb des Marktes für Identity Incident Response verzeichnet Europa eine compliance-getriebene Einführung, da NIS2 und DORA den Fokus auf Resilienz, Berichterstattung und Beweissicherung ausweiten. ISACA stellte fest, dass diese Rahmenwerke die Sammlung von Vorfallsnachweisen und die Prüfung von Reaktionsmaßnahmen zu wichtigen Prüfungsaktivitäten für kritische Sektoren machen. Das digitale Identitäts-Wallet-Rahmenwerk EU eIDAS 2.0 fügt Anforderungen zur Identitätsintegration in den Mitgliedstaaten hinzu. Das Vereinigte Königreich, Deutschland und Frankreich sind die wichtigsten Einführungsstandorte, während andere europäische Länder Compliance-Kapazitäten aufbauen.
Markt für Identity Incident Response in APAC und MEA
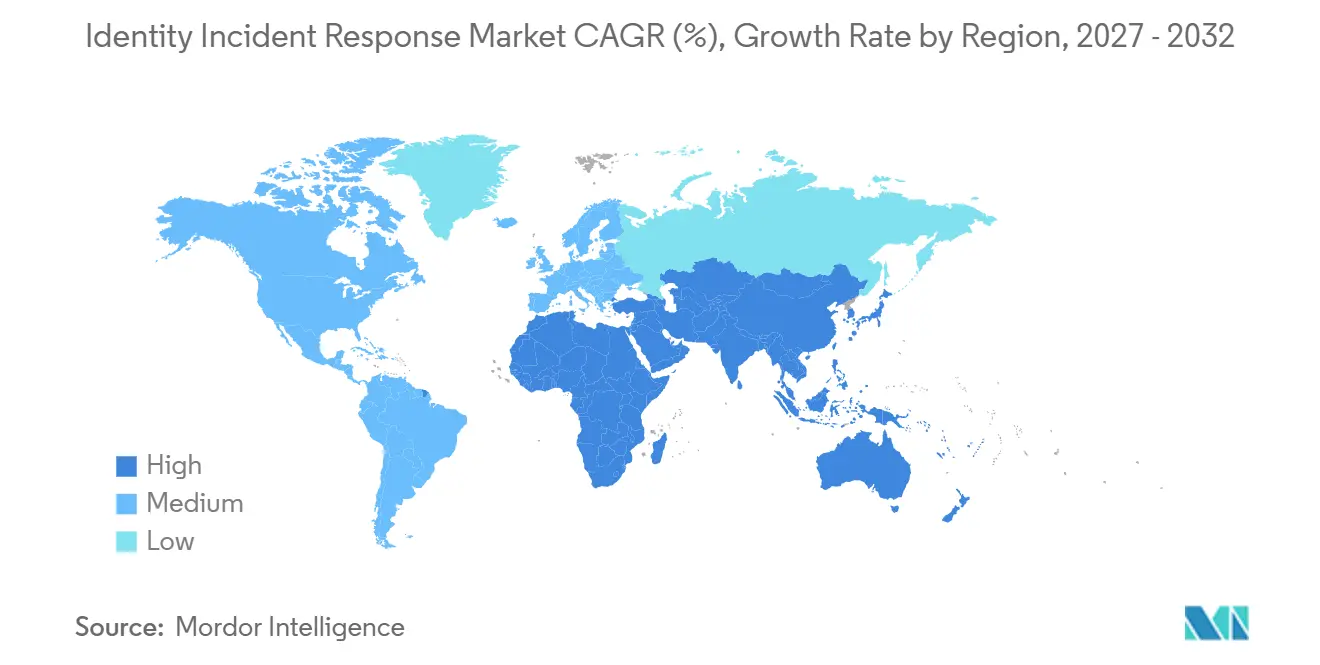
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 17,93 % wachsen – die schnellste geografische Wachstumsrate im Markt für Identity Incident Response. Die Ausgaben Japans für Identitäts- und Zugriffsmanagement stiegen im Jahr 2025, da Organisationen die Einführung von Identity-as-a-Service, Identity Governance und Privileged Access Management-Tools verstärkten. Indien, Singapur und Australien betreiben nationale digitale Identitätsprogramme über Aadhaar, SingPass bzw. myGovID. Saudi-Arabien und die VAE intensivieren ebenfalls ihre digitale Transformationsaktivitäten im Rahmen von Vision 2030 und UAE Centennial 2071. Südafrika und Nigeria stellen frühe Einführungsmärkte in Afrika dar, wo fintech-Aktivitäten die Nachfrage nach Identitätsüberwachung ankurbeln.
Wettbewerbslandschaft
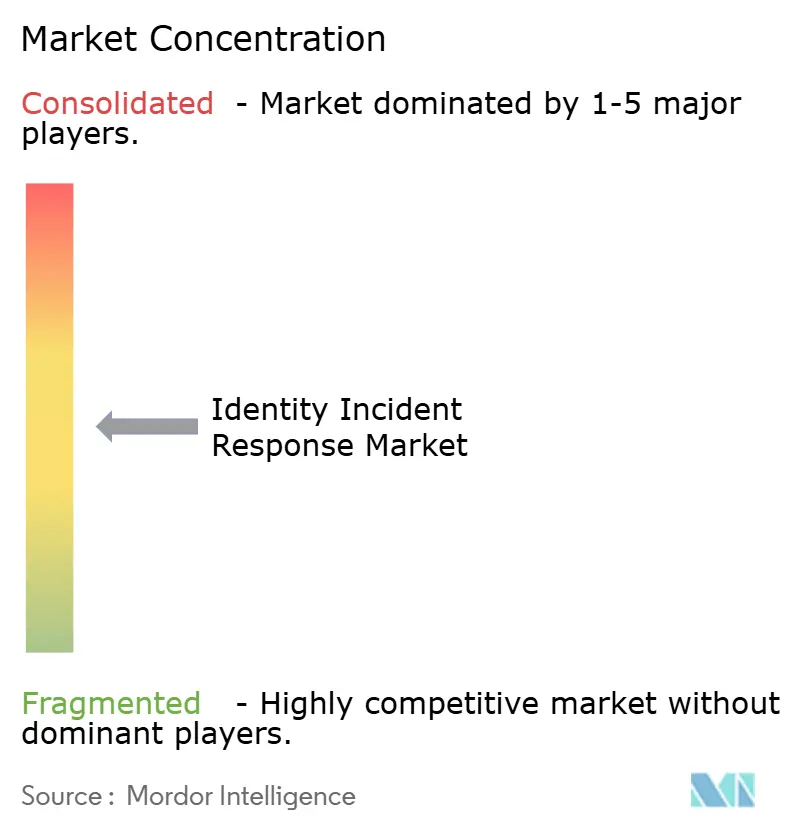
Der Markt für Identity Incident Response entwickelt sich von einer fragmentierten Einzelproduktumgebung hin zu einer stärker konsolidierten Plattformstruktur. Große Sicherheitsanbieter suchen nach Fähigkeiten für menschliche, maschinelle, nicht-menschliche und KI-Agenten-Identitäten. Palo Alto Networks schloss im Februar 2026 die Übernahme von CyberArk ab und positionierte das kombinierte Identitätsangebot als Idira. CrowdStrike gab im Januar 2026 eine Vereinbarung zur Übernahme von SGNL bekannt, um eine kontinuierliche, kontextbewusste Autorisierung über Identitätstypen hinweg hinzuzufügen. Cisco gab im Mai 2026 die Übernahme von Astrix Security bekannt, um nicht-menschliche Identitätserkennung und Lebenszyklusmanagement zu Cisco Identity Intelligence hinzuzufügen.
Spezialisten wie Semperis, Silverfort, BeyondTrust, Delinea, Varonis Systems, One Identity, Ping Identity, Saviynt und SailPoint behalten ihre Relevanz durch Verzeichnisforensik, Wiederherstellung, privilegierten Zugriff, Governance und Bereitstellungsexpertise. Semperis startete im Oktober 2025 Ready1 Identity Crisis Management, das Active-Directory-Wiederherstellung, Entra-ID-Wiederherstellung, Identitätsforensik und Krisenmanagementfunktionen kombiniert. Sophos startete sein ITDR-Angebot im Oktober 2025 und erklärte, dass es bekannte MITRE ATT&CK-Techniken für den Anmeldedatenzugriff abdeckt und mehr als 80 Cloud-Identitätskonfigurationsprüfungen durchführt. CrowdStrike erweiterte Falcon Next-Gen Identity Security im September 2025 mit Fähigkeiten, die menschliche, maschinelle und KI-Agenten-Identitäten abdecken.
Der Wettbewerb konzentriert sich auch auf Prüfpfade, Reaktions-Playbooks und souveräne Bereitstellungsoptionen. ISO/IEC 27001:2022-Zugangskontrollerwartungen und NIST SP 800-63-4-Identitätssicherungsanforderungen beeinflussen, wie Käufer Anbieterkapazitäten bewerten. Weißer Raum verbleibt bei der forensischen Beweiserhebung für regulatorische Einreichungen und in Betriebstechnologieumgebungen, die nicht standardmäßige Verzeichnisarchitekturen verwenden. Anbieter, die regionale Datenspeicherungsanforderungen unterstützen können, sind möglicherweise besser positioniert, um Kunden zu bedienen, die Identitätstelemetrie nicht über ausländische Jurisdiktionen leiten können. Käufer suchen auch nach Schutz, der eine kompromittierte Sitzung mit Kontosperrung, Token-Widerruf und Endpunktmaßnahmen verbinden kann.
Marktführer für Identity Incident Response
-
Microsoft Corporation
-
CrowdStrike Holdings, Inc.
-
CyberArk Software Ltd.
-
Proofpoint, Inc.
-
Palo Alto Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Identity Incident Response Unternehmen in diesem Bericht
- Microsoft Corporation
- CrowdStrike Holdings, Inc.
- CyberArk Software Ltd.
- Proofpoint, Inc.
- Palo Alto Networks, Inc.
- BeyondTrust Corporation
- Okta, Inc.
- Varonis Systems, Inc.
- Delinea Inc.
- Silverfort, Inc.
- Semperis, Inc.
- Zscaler, Inc.
- SentinelOne, Inc.
- Tenable Holdings, Inc.
- Cisco Systems, Inc.
- International Business Machines Corporation
- One Identity LLC
- Ping Identity Corporation
- Rezonate, Inc.
- Vectra AI, Inc.
- Quest Software Inc.
- ZeroFox, Inc.
Neueste Industrielle Entwicklungen in Markt für Identity Incident Response
- September 2026: CrowdStrike stellte den Agentic Identity Provider innerhalb von Falcon Next-Gen Identity Security auf der Fal.Con 2026 am 2. September 2026 vor und gab jedem KI-Agenten eine kryptografisch verifizierbare Identität sowie die Vermittlung kurzlebiger, bereichsbeschränkter Zugriffstoken.
- September 2026: Okta gründete am 22. September 2026 die Blueprint Alliance mit 11 Anbietern, darunter AWS, CrowdStrike und Google Cloud. Die Allianz schuf eine offene Multi-Anbieter-Referenzarchitektur für Agentensicherheit, einschließlich Token-Widerruf, Sitzungsbeendigung und Netzwerkquarantäne nach Agentenkompromittierung.
- Mai 2026: Cisco gab die Übernahme von Astrix Security bekannt, um nicht-menschliche Identitätserkennung und Lebenszyklusmanagement in Cisco Identity Intelligence zu integrieren.
- März 2026: Delinea schloss die Übernahme von StrongDM ab und erweiterte seine Privileged-Access-Management-Plattform um Just-in-Time-Zugriff für Cloud-Infrastruktur und Entwickler-Tooling.
- Februar 2026: Palo Alto Networks schloss am 11. Februar 2026 die Übernahme von CyberArk ab und benannte das kombinierte Identitätssicherheitsangebot in Idira um.
Globaler Berichtsumfang für den Markt für Identity Incident Response
Der Markt für Identity Incident Response umfasst Lösungen und Dienstleistungen, die zur Erkennung, Untersuchung, Eindämmung, Behebung und Wiederherstellung nach identitätsbasierten Sicherheitsvorfällen eingesetzt werden. Er umfasst Identitätsbedrohungserkennung und -reaktion, Identitätsforensik, automatisierte Eindämmung, Anmeldedatenwiderruf, Incident-Response-Retainer und verwaltete Identitätserkennung und -reaktion.
Der Bericht zum Markt für Identity Incident Response ist segmentiert nach Angebot (Lösungen und Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Identitätsdomäne (Belegschaftsidentitäten, privilegierte Identitäten, Kunden- und Verbraucheridentitäten, Maschinen- und Workload-Identitäten, Dienstkonten, Application-Programming-Interface-Identitäten und Artificial-Intelligence-Agenten-Identitäten), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, Einzelhandel und E-Commerce, Telekommunikation und Medien, Reise und Gastgewerbe sowie Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Belegschaftsidentitäten |
| Privilegierte Identitäten |
| Kunden- und Verbraucheridentitäten |
| Maschinen- und Workload-Identitäten |
| Dienstkonten |
| Application-Programming-Interface-Identitäten |
| Artificial-Intelligence-Agenten-Identitäten |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel und E-Commerce |
| Telekommunikation und Medien |
| Reise und Gastgewerbe |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Angebot | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Identitätsdomäne | Belegschaftsidentitäten | |
| Privilegierte Identitäten | ||
| Kunden- und Verbraucheridentitäten | ||
| Maschinen- und Workload-Identitäten | ||
| Dienstkonten | ||
| Application-Programming-Interface-Identitäten | ||
| Artificial-Intelligence-Agenten-Identitäten | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel und E-Commerce | ||
| Telekommunikation und Medien | ||
| Reise und Gastgewerbe | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Identity Incident Response?
Die Marktgröße für Identity Incident Response wird voraussichtlich von 7,82 Milliarden USD im Jahr 2026 auf 9,33 Milliarden USD im Jahr 2027 steigen und bis 2032 21,49 Milliarden USD erreichen, mit einer CAGR von 18,16 % über den Zeitraum 2027–2032.
Was treibt die Nachfrage nach Identity Incident Response an?
Missbrauch von Anmeldedaten, Cloud- und hybride Identitätsumgebungen, Compliance-Verpflichtungen und der Bedarf an automatisierter Eindämmung steigern die Nachfrage. Diese Faktoren machen die Identitätsreaktion auch zu einem Teil der übergeordneten Verzeichnis-, Cloud- und Sicherheitsoperationsplanung.
Welches Bereitstellungsmodell führt bei der Einführung von Identity Incident Response?
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 67,58 % und wird voraussichtlich bis 2032 mit einer CAGR von 17,81 % wachsen. Sie hilft dabei, Telemetrie von Cloud-Identitätsanbietern und SaaS-Anwendungen zu zentralisieren.
Welche Organisationen führen Identity Incident Response am schnellsten ein?
KMU werden voraussichtlich mit einer CAGR von 16,72 % wachsen, da verwaltete Dienste und Cloud-native Plattformen den Bedarf an internen Spezialisten reduzieren. Schlüsselfertige Unterstützung kann Überwachung und Reaktion ohne ein großes internes Team bereitstellen.
Welche Identitätsdomäne hat die höchste prognostizierte Expansion?
KI-Agenten-Identitäten werden voraussichtlich bis 2032 mit einer CAGR von 21,72 % wachsen, da autonome Software verwaltete Anmeldedaten benötigt. Dieser Bedarf erstreckt sich auf den Zugriff auf SaaS-Anwendungen, Datenbanken und Cloud-Umgebungen.
Welche Region expandiert am schnellsten für Identity Incident Response?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 17,93 % wachsen, unterstützt durch digitale Identitätsprogramme und Cloud-Einführung. Japan, Indien, Singapur und Australien tragen durch ihre Identitätsinfrastruktur und Einführungsaktivitäten bei.