
Taille et part du marché de la gestion des identités fédérées
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 21.37 Milliards de dollars |
| Taille du Marché (2032) | 39.98 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.35 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des identités fédérées par Mordor Intelligence
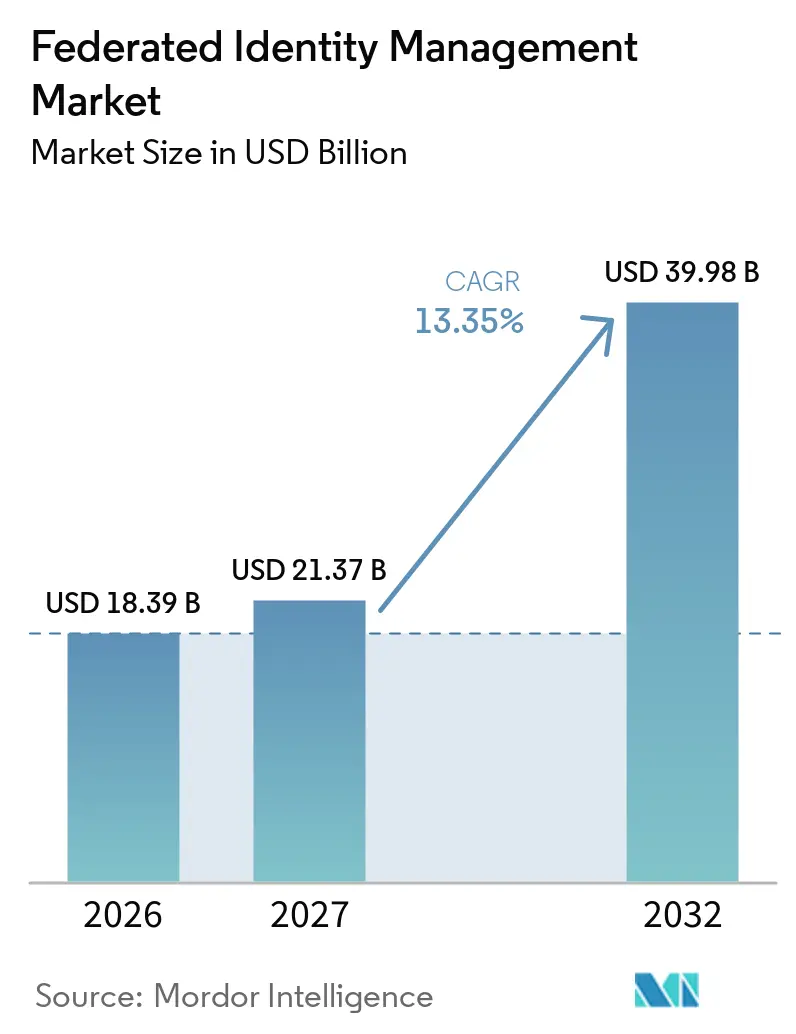
La taille du marché de la gestion des identités fédérées est projetée à 18,39 milliards USD en 2026, 21,37 milliards USD en 2027, et devrait atteindre 39,98 milliards USD d'ici 2032, avec un CAGR de 13,35 % de 2027 à 2032. L'identité devient le principal point de contrôle pour l'accès aux applications logicielles en tant que service, aux systèmes multi-cloud, aux réseaux de partenaires et aux charges de travail d'intelligence artificielle. Le vol de justificatifs d'identité, les environnements d'applications distribués et des exigences réglementaires plus strictes font de la gestion des identités une priorité plus élevée dans les budgets de sécurité. Les programmes d'identité numérique en Asie-Pacifique, au Moyen-Orient et en Europe intègrent également les besoins en matière d'identité gouvernementale et citoyenne dans les programmes de fédération. Les fournisseurs répondent en combinant la gestion des accès, la gouvernance des identités, les accès privilégiés et les capacités des points de terminaison au sein de plateformes de sécurité plus larges. L'opportunité est de plus en plus façonnée par les identités des machines, des charges de travail et des agents d'intelligence artificielle, bien qu'un seul fournisseur puisse également créer un point de défaillance majeur, et que les règles de résidence des données puissent compliquer les conceptions mondiales au sein d'entreprises complexes.
Points clés du rapport
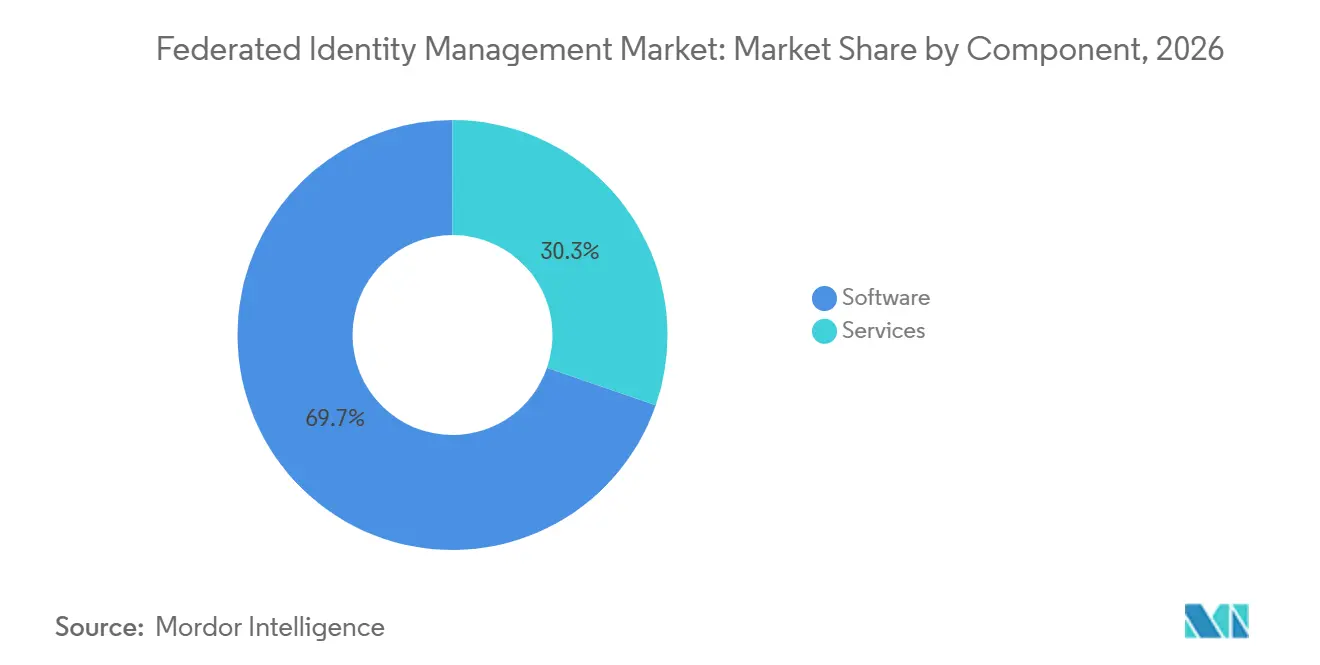
- Par composant, les logiciels détenaient 69,71 % de la part du marché de la gestion des identités fédérées en 2026, tandis que les services devraient se développer à un CAGR de 15,84 % jusqu'en 2032.
- Par mode de déploiement, le cloud détenait 68,51 % du marché en 2026 et devrait se développer à un CAGR de 16,62 % jusqu'en 2032.
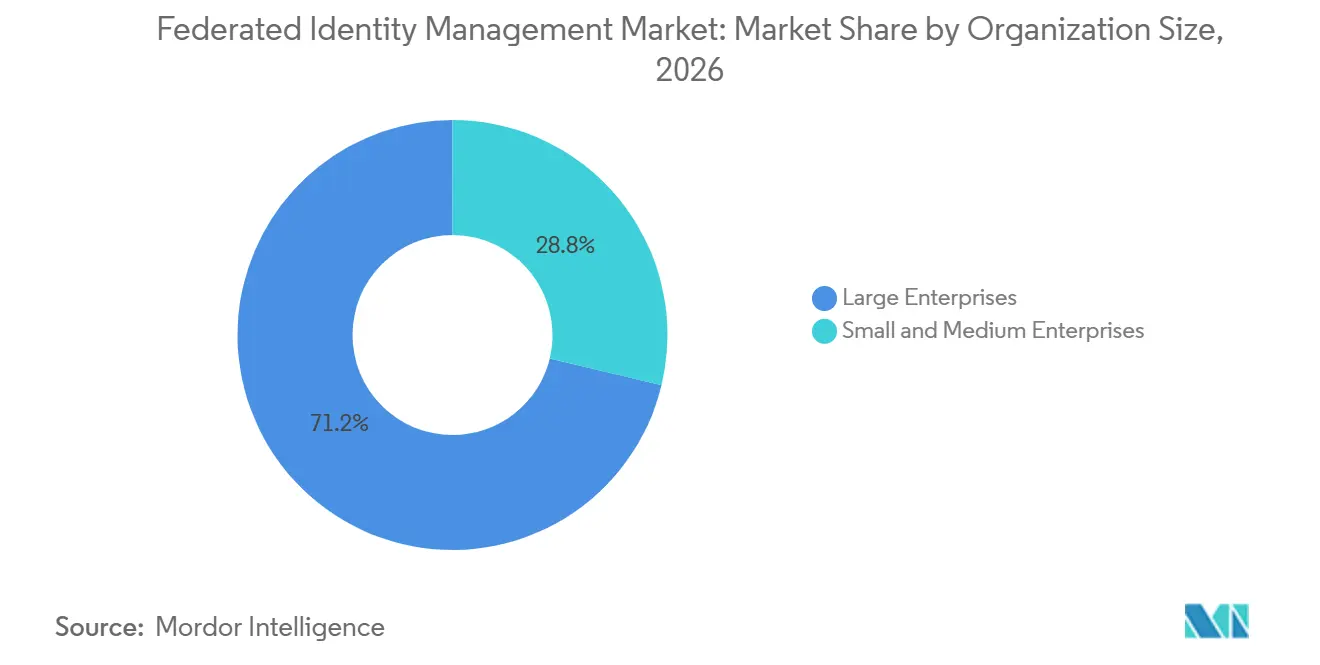
- Par taille d'organisation, les grandes entreprises détenaient 71,24 % du marché de la gestion des identités fédérées en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 14,89 % jusqu'en 2032.
- Par domaine d'identité, l'identité de la main-d'œuvre détenait 34,72 % du marché en 2026, tandis que l'identité des machines, des charges de travail et des agents d'intelligence artificielle devrait se développer à un CAGR de 16,11 % jusqu'en 2032.
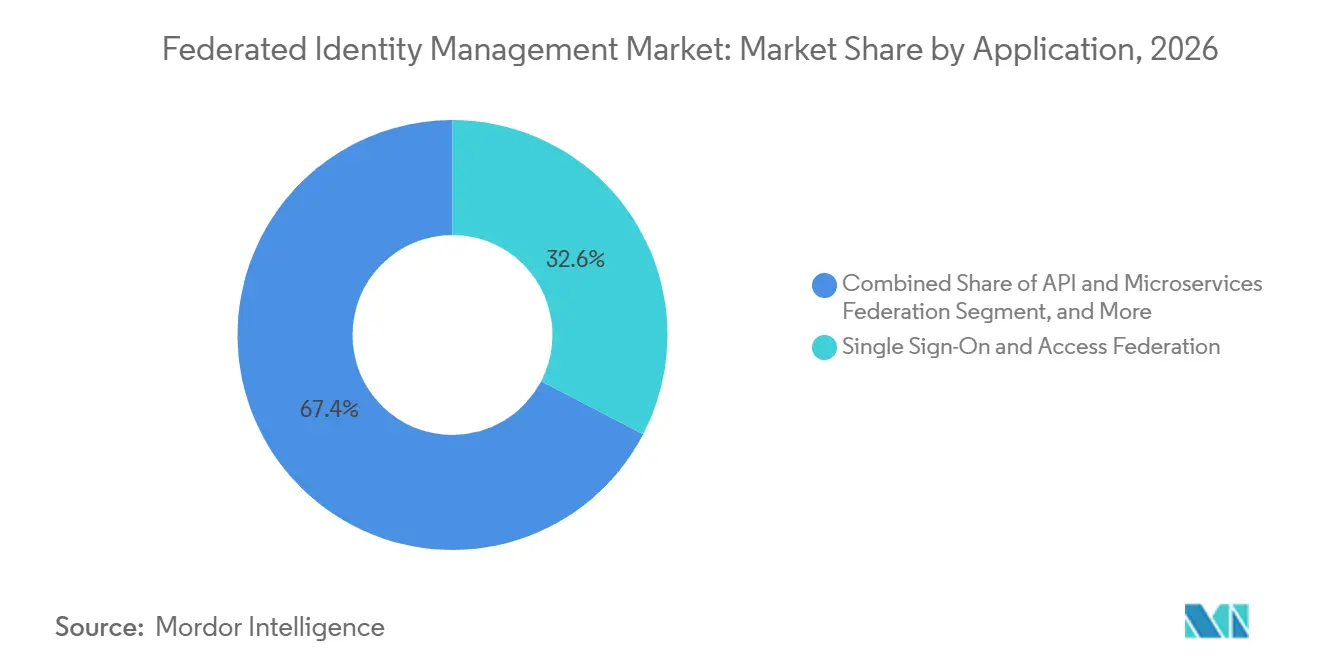
- Par application, l'authentification unique et la fédération d'accès représentaient 32,64 % du marché de la gestion des identités fédérées en 2026, tandis que la fédération des API et des microservices devrait se développer à un CAGR de 17,43 % jusqu'en 2032.
- Par secteur vertical, les services bancaires, financiers et d'assurance détenaient 26,69 % du marché en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 16,71 % jusqu'en 2032.
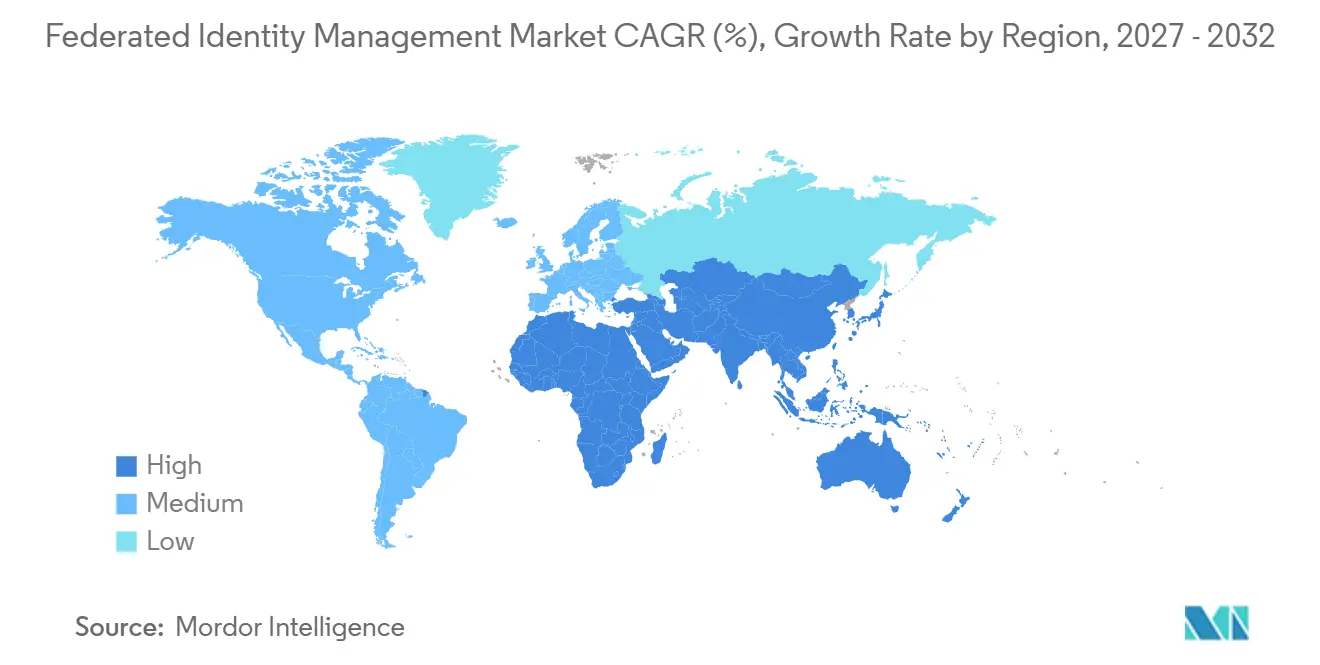
- Par géographie, l'Amérique du Nord détenait 41,64 % du marché de la gestion des identités fédérées en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 17,19 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Escalade des cyberattaques basées sur l'identité et des abus de justificatifs d'identité | +4.5% | Mondial, concentré dans les centres financiers d'Amérique du Nord, d'Europe et d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Adoption de la sécurité zéro confiance et centrée sur l'identité | +4.0% | Mondial, avec les mandats institutionnels les plus forts en Amérique du Nord et dans l'UE | Moyen terme (2-4 ans) |
| Expansion des portefeuilles d'applications SaaS et multi-cloud | +3.5% | Mondial, avec l'Amérique du Nord et l'Europe en tête des dépenses et l'Asie-Pacifique en accélération | Moyen terme (2-4 ans) |
| Renforcement de la réglementation sur la confidentialité, la résilience et l'identité numérique | +2.8% | UE, États-Unis et cadres nationaux d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Fédération des identités des machines, des charges de travail et des agents d'intelligence artificielle | +1.5% | Mondial, concentré dans les environnements d'entreprise natifs du cloud et orientés vers l'intelligence artificielle | Long terme (≥ 4 ans) |
| Identité fédérée pour la collaboration inter-organisations | +1.0% | Amérique du Nord, Europe et chaînes d'approvisionnement des grandes entreprises mondiales | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Adoption de la sécurité zéro confiance et centrée sur l'identité
L'architecture zéro confiance a dépassé le stade de principe de conception et devient une exigence opérationnelle pour de nombreuses organisations. Ce changement intègre les décisions relatives à la gestion des identités fédérées dans les programmes de modernisation de la sécurité, car l'accès doit être vérifié pour les utilisateurs, les appareils et les applications. L'Agence nationale de sécurité a publié des orientations actualisées sur le pilier de l'identité des utilisateurs en avril 2026, définissant des attentes de maturité par phases pour les organisations suivant des programmes zéro confiance. Le NIST a publié la publication spéciale 1800-35 en juin 2025 avec 19 architectures zéro confiance validées développées avec 24 collaborateurs.[1] Ces architectures de référence offrent aux organisations des approches pratiques pour évaluer les contrôles d'identité et réduire l'incertitude lors de la sélection des fournisseurs. Le marché de la gestion des identités fédérées en bénéficie car les équipes de sécurité réseau et d'ingénierie cloud rejoignent des décisions qui étaient auparavant principalement gérées par les équipes d'opérations d'identité et de sécurité.
Expansion des portefeuilles d'applications SaaS et multi-cloud
Les portefeuilles d'applications sont devenus plus distribués, rendant la fédération des identités nécessaire pour un accès cohérent entre les systèmes. Les entreprises utilisent la fédération pour connecter les utilisateurs et les applications lorsque des locataires logiciels distincts et des plateformes cloud créeraient autrement des processus d'authentification isolés. Le travail d'identité qui en résulte s'étend à chaque connexion d'application, plutôt qu'uniquement avec le nombre d'employés utilisant le système. Cela peut créer un arriéré croissant de tâches de provisionnement, d'authentification et de cycle de vie lorsque les programmes sont retardés. Les organisations disposant de grands parcs cloud ont également besoin de ponts de fédération entre les domaines de confiance lorsque les charges de travail se déplacent entre les fournisseurs. Le marché de la gestion des identités fédérées répond donc à la fois aux nouveaux déploiements cloud et à la charge opérationnelle créée par l'étalement des applications existantes, en particulier lorsque des équipes distinctes gèrent les applications, l'infrastructure et les politiques de sécurité sans couche d'identité commune.
Escalade des cyberattaques basées sur l'identité et des abus de justificatifs d'identité
Les attaques d'identité restent une voie majeure d'accès aux systèmes d'entreprise, faisant des contrôles d'accès un élément central de la prévention des violations. IBM a rapporté que le vol de justificatifs d'identité était impliqué dans près de 1 incident sur 3 observés en 2024.[2] IBM a également signalé une augmentation de 84 % d'une année sur l'autre des e-mails diffusant des logiciels de vol d'informations, avec une hausse de 180 % début 2025 par rapport à 2023. Microsoft a enregistré une augmentation de 32 % des attaques basées sur l'identité au cours du premier semestre 2025 et a déclaré que plus de 97 % impliquaient des attaques par mot de passe. Ces conditions positionnent la fédération comme un contrôle de sécurité pouvant réduire l'utilisation de justificatifs d'identité non gérés et améliorer la visibilité sur l'activité d'authentification. Le marché de la gestion des identités fédérées est par conséquent plus étroitement lié aux budgets de sécurité qu'aux dépenses autonomes de gestion des accès.
Renforcement de la réglementation sur la confidentialité, la résilience et l'identité numérique
Les exigences réglementaires font de la gestion des identités un contrôle obligatoire pour de nombreuses organisations réglementées. La loi sur la résilience opérationnelle numérique s'applique aux entités financières de l'Union européenne depuis le 17 janvier 2025, exigeant une surveillance renforcée de la résilience opérationnelle numérique. Le NIST a finalisé la publication spéciale 800-63-4 le 31 juillet 2025, fournissant des orientations sur l'identité numérique pour les agences fédérales et les institutions réglementées aux États-Unis. La Commission européenne a déclaré que ses amendements NIS2 de janvier 2026 ont étendu les obligations de gestion des risques à 28 700 entreprises, dont 6 200 micro et petites entreprises précédemment hors du champ d'application. eIDAS 2.0 et le portefeuille d'identité numérique européen attendu ajoutent une autre exigence pour les entreprises qui doivent accepter et valider les justificatifs d'identité délivrés par les gouvernements. Ces politiques font des contrôles d'identité auditables une exigence d'achat pratique sur l'ensemble du marché de la gestion des identités fédérées.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Complexité de l'intégration des protocoles hérités et des annuaires | -2.1% | Mondial, plus aigu dans les secteurs bancaire, des services financiers, des assurances, du gouvernement et de la défense | Court terme (≤ 2 ans) |
| Pénurie de compétences spécialisées et coût élevé des services de mise en œuvre | -1.5% | Mondial, particulièrement aigu en Amérique du Nord, en Europe occidentale et dans les marchés émergents d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Souveraineté des données et fragmentation de la confiance transfrontalière | -0.8% | UE, Chine, Inde et programmes de fédération d'identité transfrontaliers des entreprises | Long terme (≥ 4 ans) |
| Défaillance de la fédération centralisée et risque de concentration | -0.5% | Mondial, concentré dans les grands déploiements à fournisseur unique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'intégration des protocoles hérités et des annuaires
De nombreux déploiements doivent connecter les protocoles de fédération actuels avec des annuaires et des systèmes d'authentification plus anciens. Les approches modernes telles que SAML 2.0, OAuth 2.0 et OpenID Connect ne s'alignent pas toujours facilement avec les annuaires LDAP, les domaines Kerberos ou les contrôles d'application propriétaires. Cela augmente les travaux de test, de migration et d'audit requis avant qu'une nouvelle plateforme puisse être entièrement déployée. Les systèmes plus anciens peuvent également manquer des interfaces de programmation d'applications nécessaires pour documenter et surveiller les contrôles d'identité. Cette limitation est importante là où DORA et NIS2 exigent une gestion des risques traçable et des enregistrements d'accès. Le marché de la gestion des identités fédérées fait face à des cycles de vente et de mise en œuvre plus longs lorsque les acheteurs doivent résoudre les dépendances héritées avant de réaliser la valeur des nouveaux logiciels.
Pénurie de compétences spécialisées et coût élevé des services de mise en œuvre
Les projets d'identité fédérée nécessitent du personnel ayant des connaissances en protocoles de fédération, en architecture zéro confiance et, de plus en plus, en contrôles d'identité liés à l'intelligence artificielle. ISC2 a rapporté en avril 2026 que 95 % des organisations avaient au moins 1 besoin en compétences en cybersécurité, et 59 % décrivaient leur déficit comme critique ou significatif. Le SANS Institute et le GIAC ont rapporté que les lacunes en compétences représentaient 60 % des préoccupations liées à la main-d'œuvre, contre 40 % pour les pénuries d'effectifs. La même recherche a révélé que 27 % des organisations ont signalé des violations directement liées aux lacunes en capacités de la main-d'œuvre. Ces pénuries augmentent la dépendance aux services de mise en œuvre et peuvent être difficiles à gérer pour les organisations de taille moyenne et les agences publiques disposant de budgets technologiques fixes. Le coût du soutien spécialisé peut donc retarder l'adoption même lorsqu'un acheteur reconnaît le besoin en matière de sécurité ou de conformité, laissant le marché de la gestion des identités fédérées dépendant de la capacité de service ainsi que de la demande de logiciels.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les services se développent à mesure que les déploiements deviennent plus complexesLes logiciels détenaient 69,71 % de la part du marché de la gestion des identités fédérées en 2026, soutenus par les licences de plateforme et les revenus d'abonnement récurrents. Les organisations achètent généralement une plateforme de fédération avant d'ajouter des services gérés ou un support d'intégration. Cette séquence reflète le rôle des logiciels en tant que couche centrale pour l'authentification, la gestion des politiques et les connexions d'accès. Les achats de plateforme donnent également aux acheteurs une base pour les travaux ultérieurs de gouvernance des identités et d'accès privilégiés. Les fournisseurs de logiciels bénéficient lorsque les clients standardisent leurs contrôles d'identité sur une seule plateforme. Le segment reste central car les programmes de fédération ont besoin d'un système d'enregistrement fiable pour les politiques, les justificatifs d'identité et les relations de confiance.
Les services devraient se développer à un CAGR de 15,84 % de 2027 à 2032, le taux le plus élevé parmi les composants. Le travail d'intégration devient souvent plus difficile lorsqu'une organisation passe d'annuaires sur site distincts à une conception d'identité cloud unifiée. Les périmètres des projets peuvent augmenter à mesure que les équipes identifient les dépendances des applications, les règles d'attribution des droits et les exigences de résidence des données. La gouvernance des identités des agents d'intelligence artificielle ajoute un travail de conception supplémentaire car les autorisations doivent être limitées et les flux de travail doivent être adaptés à des cas d'utilisation individuels. Les modèles de service basés sur les résultats gagnent en attention aux côtés des engagements de projet traditionnels. Cela soutient un rôle plus important pour le conseil, l'intégration et les services gérés à mesure que le marché de la gestion des identités fédérées devient plus complexe.
Par mode de déploiement :
le cloud est en tête en termes d'échelle et d'adoptionLe cloud représentait 68,51 % de la taille du marché de la gestion des identités fédérées en 2026 et devrait se développer à un CAGR de 16,62 % jusqu'en 2032. Le segment est la fois le mode de déploiement le plus important et l'option à la croissance la plus rapide. Les organisations axées sur le cloud peuvent commencer avec une plateforme d'identité hébergée et étendre son utilisation à mesure que leurs portefeuilles d'applications se développent. Cela évite une partie du travail de migration qui ralentit d'autres transitions technologiques. La livraison par abonnement prend également en charge des mises à jour plus rapides des fonctionnalités d'authentification et des outils de politique. Ces caractéristiques rendent la fédération cloud adaptée aux organisations qui créent de nouveaux services numériques ainsi qu'aux entreprises qui modernisent des systèmes d'identité plus anciens.
Le déploiement sur site reste pertinent pour les organisations de défense, de renseignement et d'infrastructure critique qui restreignent le routage cloud des jetons d'authentification. Ces acheteurs privilégient souvent le contrôle des données sensibles et utilisent des systèmes locaux pour répondre aux exigences de souveraineté ou de sécurité. Les modèles hybrides et multi-cloud sont également importants, où les applications fonctionnent sur plusieurs fournisseurs cloud. Les ponts de fédération connectent les domaines de confiance afin que les identités et les politiques d'accès puissent fonctionner dans ces environnements. Ce besoin croît à mesure que les entreprises distribuent les charges de travail entre différents fournisseurs et systèmes internes. Le marché de la gestion des identités fédérées comprend donc des plateformes cloud, des déploiements locaux et des architectures qui connectent les deux approches, plutôt que de remplacer chaque environnement établi par un seul modèle opérationnel.
Par taille d'organisation :
les petites et moyennes entreprises réduisent l'écartLes grandes entreprises détenaient 71,24 % du marché en 2026, reflétant des investissements de longue date dans les annuaires, la gouvernance des identités et la gestion des accès privilégiés. Leurs dépenses actuelles étendent de plus en plus les systèmes existants au lieu de créer des programmes d'identité entièrement nouveaux. De nombreuses grandes organisations migrent leur infrastructure établie vers des conceptions natives du cloud tout en préservant les contrôles d'accès clés. Leur échelle crée également des exigences complexes pour les identités des employés, des partenaires, des sous-traitants et des applications. Les obligations de gouvernance et les populations d'utilisateurs plus importantes augmentent le besoin de politiques cohérentes entre les unités commerciales. Ces facteurs préservent la position dominante des grandes entreprises sur le marché de la gestion des identités fédérées.
Les petites et moyennes entreprises devraient se développer à un CAGR de 14,89 % de 2027 à 2032. Les entreprises natives du cloud peuvent adopter la fédération dès le départ plutôt que de la rétrofiter dans plusieurs systèmes plus anciens. Cela peut réduire les perturbations opérationnelles associées à une migration ultérieure. Les amendements NIS2 de la Commission européenne de 2026 ont intégré 6 200 micro et petites entreprises dans le champ d'application élargi de la directive.[3] Ce développement réglementaire peut transformer les besoins de conformité en premier achat d'identité pour les petites organisations. Le segment gagne donc en pertinence même si les grandes entreprises conservent la base installée la plus importante.
Par domaine d'identité :
les identités non humaines modifient le périmètre de sécuritéL'identité de la main-d'œuvre détenait 34,72 % du marché en 2026 car l'accès des employés reste le cas d'utilisation de base de la fédération en entreprise. Les organisations ont besoin d'une authentification cohérente pour le personnel utilisant des applications internes, des services cloud et des outils de travail à distance. La gestion des identités et des accès des clients prend en charge les services orientés vers les consommateurs, tandis que l'identité des partenaires interentreprises prend en charge la collaboration externe. L'identité gouvernementale et citoyenne applique la fédération aux services publics et aux programmes nationaux d'identité numérique. Ces domaines montrent comment le marché s'étend au-delà des fonctions de connexion des employés. L'identité de la main-d'œuvre reste le point de départ le plus important pour l'adoption car elle connecte les contrôles de sécurité avec l'accès quotidien des employés.
L'identité des machines, des charges de travail et des agents d'intelligence artificielle devrait se développer à un CAGR de 16,11 % de 2027 à 2032. Les entités non humaines sont de plus en plus utilisées dans les environnements cloud, mais de nombreux systèmes hérités ont été créés principalement pour l'authentification initiée par des humains. Le groupe de travail WIMSE de l'Internet Engineering Task Force a publié le projet de système de gestion des identités d'intelligence artificielle pour traiter l'authentification des agents d'intelligence artificielle en utilisant des approches basées sur OAuth 2.0 et SPIFFE.[4] Les travaux de normalisation fournissent une base pour le développement de produits par des fournisseurs tels que Microsoft, SailPoint et Ping Identity. Les identités des machines nécessitent une émission, une rotation et une révocation contrôlées des justificatifs d'identité car elles peuvent accéder aux systèmes sans action humaine directe. Cela fait de l'identité non humaine un domaine d'expansion majeur pour le marché de la gestion des identités fédérées.
Par application :
la fédération des API prend en charge les microservices et les charges de travail d'intelligence artificielleL'authentification unique et la fédération d'accès détenaient 32,64 % du marché en 2026, ce qui en fait le domaine d'application le plus important. Elle fournit la première capacité de fédération adoptée par de nombreuses entreprises car elle permet aux utilisateurs d'accéder à plusieurs systèmes via des processus d'authentification connectés. Le cycle de vie des identités et le provisionnement automatisé ajoutent un contrôle sur les changements d'utilisateurs et l'administration des comptes. L'authentification adaptative et l'accès progressif aident les organisations à appliquer des contrôles plus stricts là où le risque est plus élevé. L'accès à l'infrastructure cloud et aux charges de travail étend la fédération au-delà des applications destinées aux employés. Ces couches d'application montrent comment l'authentification unique de base peut évoluer vers un programme d'identité plus large.
La fédération des API et des microservices devrait se développer à un CAGR de 17,43 % de 2027 à 2032. Les conceptions de maillage de services et l'autorisation OAuth 2.0 nécessitent des méthodes d'authentification qui fonctionnent entre les services plutôt que via des redirections de navigateur. Cela est particulièrement important pour les agents d'intelligence artificielle qui appellent des API d'entreprise en utilisant des jetons OAuth limités. L'émission, la rotation et la révocation des jetons deviennent critiques à grande échelle lorsque de nombreux services et agents opèrent dans un environnement cloud. Le groupe de travail OAuth de l'IETF a adopté un projet d'authentification client SPIFFE en juin 2026. Cette activité de normalisation soutient les feuilles de route pour la fédération des API de charges de travail et renforce le passage vers des contrôles d'accès non humains.

Par secteur vertical :
la réglementation soutient les services financiers et la numérisation soutient le gouvernementLes services bancaires, financiers et d'assurance représentaient 26,69 % du marché en 2026, la plus grande part verticale. Les institutions financières font face à des exigences strictes en matière de contrôles d'accès, de suivi des identités des tiers et de résilience opérationnelle. DORA s'applique aux entités financières de l'Union européenne depuis le 17 janvier 2025. PCI DSS v4.0.1 a exigé l'authentification multifacteur à partir du 31 mars 2025, ce qui s'ajoute au besoin du secteur d'une gestion des accès plus robuste. La banque ouverte exige également des relations d'identité de confiance entre les institutions financières et les fournisseurs tiers. Ces obligations maintiennent le secteur vertical au cœur du marché de la gestion des identités fédérées.
Le secteur du gouvernement et de l'administration publique devrait se développer à un CAGR de 16,71 % de 2027 à 2032. Les programmes nationaux d'identité numérique créent de nouvelles exigences pour les agences publiques et les entreprises qui se connectent aux justificatifs d'identité délivrés par les gouvernements. L'Autorité d'identification unique de l'Inde a présenté le kit de développement logiciel d'authentification faciale Aadhaar au Global Fintech Fest 2026. La technologie prend en charge l'utilisation de justificatifs d'identité biométriques fédérés dans les secteurs bancaire, de la santé et des portails gouvernementaux. Les soins de santé et les sciences de la vie ont également besoin de la fédération pour les contrôles d'accès aux dossiers de santé électroniques. La solution de vérification et de protection contre la fraude de Ping Identity a été répertoriée dans l'Epic App Orchard en juillet 2026, montrant comment les outils d'identité sont connectés aux systèmes cliniques. Le commerce de détail et le commerce électronique, les télécommunications et les médias, ainsi que les voyages et l'hôtellerie offrent des cas d'utilisation supplémentaires pour l'accès des clients et des partenaires.
Analyse géographique
Marché de la Gestion Fédérée des Identités en Amérique du Nord
L'Amérique du Nord détenait 41,64 % du marché en 2026. La région bénéficie d'une forte concentration d'entreprises technologiques mondiales et d'un environnement mature en matière d'achats de sécurité. La politique des États-Unis traduit également les exigences de sécurité en jalons technologiques plus clairs. La National Security Agency a publié ses directives sur le pilier de l'identité des utilisateurs en avril 2026. Le NIST a finalisé la Publication Spéciale 800-63-4 en juillet 2025, fournissant un référentiel d'identité numérique pour les agences fédérales et les institutions réglementées. Le Canada soutient l'identité numérique interprovinciale par le biais du Cadre de Confiance Pancanadien, qui s'aligne sur les approches NIST et OpenID Connect.
Marché de la Gestion Fédérée des Identités en Europe et en Amérique du Sud
La région étend la fédération vers l'identité des agents d'intelligence artificielle. Microsoft a introduit Entra Agent ID lors d'Ignite 2025, étendant les principes de confiance zéro aux charges de travail d'intelligence artificielle grâce à des identifiants de courte durée basés sur OAuth et un kit de développement logiciel pour développeurs. Okta a rendu Agent SSO généralement disponible en août 2026, permettant aux organisations de provisionner et de gérer les identifiants des agents d'intelligence artificielle via leur infrastructure d'identité établie. L'Europe est le deuxième marché régional en importance, car DORA, NIS2 et eIDAS 2.0 stimulent des investissements structurés et axés sur la conformité dans la fédération. La Commission européenne a déclaré que les amendements NIS2 de 2026 avaient étendu les obligations à 28 700 entreprises. Le cadre IT-Grundschutz de l'Allemagne traite la gestion des identités et des accès comme un domaine de contrôle fondamental. L'Amérique du Sud est une région émergente où la LGPD brésilienne soutient l'adoption de la gestion des identités et des accès des clients, notamment dans les services financiers.
Marché de la Gestion Fédérée des Identités en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un TCAC de 17,19 % de 2027 à 2032, soit le taux régional le plus rapide. Les programmes gouvernementaux d'identité numérique, les règles de banque ouverte et les services axés sur le mobile créent des opportunités de fédération en terrain vierge dans la région. L'écosystème Aadhaar de l'Inde a traité plus de 500 crore de transactions d'authentification auprès de près de 200 entités, créant une couche d'identité à laquelle les entreprises ont de plus en plus besoin de se connecter. L'Agence numérique du Japon étend le cadre d'identité d'entreprise My Number, tandis que le MLPS 2.0 de la Chine exige des contrôles d'authentification d'identité pour les infrastructures critiques dans le cadre de limites de souveraineté des données. La Banque asiatique de développement a rapporté que 56 % des juridictions d'Asie-Pacifique ont adopté des réglementations sur la banque ouverte. Le Moyen-Orient progresse grâce à la Vision 2030 de l'Arabie saoudite et aux programmes d'économie numérique des Émirats arabes unis, tandis que l'Afrique en est à un stade plus précoce, avec une activité menée par l'Afrique du Sud et le Nigéria dans les services financiers et les télécommunications.
Paysage concurrentiel
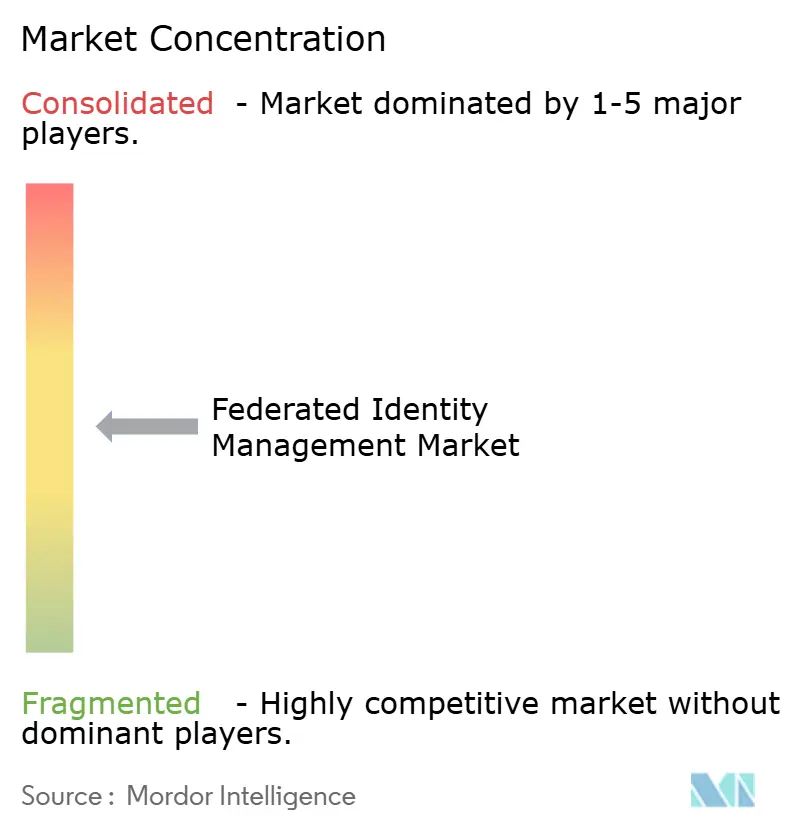
Le marché de la gestion des identités fédérées est modérément fragmenté au niveau de la plateforme. Microsoft Entra ID et Okta occupent des positions établies grâce à l'intégration de l'écosystème et aux récentes publications sur l'identité des agents d'intelligence artificielle. Les grands fournisseurs combinent les capacités d'identité, de gestion des accès privilégiés, de gouvernance des identités, de contrôles des points de terminaison et de sécurité cloud. Cela élargit leurs portefeuilles de produits et augmente la pression concurrentielle sur les fournisseurs de fédération autonomes. La concurrence se déplace vers la gestion des politiques, l'analyse comportementale et la gouvernance entre les organisations à mesure que la fédération des charges de travail de base devient plus standardisée. Le marché de la gestion des identités fédérées comprend également des plateformes open source telles que Keycloak, qui offrent des options à moindre coût pour les acheteurs dans les marchés émergents et exercent une pression sur les prix des fournisseurs commerciaux, en particulier lorsque les acheteurs peuvent accepter un modèle de déploiement plus autogéré et privilégient le contrôle des coûts par rapport à une relation avec un fournisseur intégré. Sur le marché de la gestion des identités fédérées, cela offre aux acheteurs sensibles aux prix une voie différente vers les fonctions de fédération de base sans modifier le besoin d'une bonne gouvernance des identités.
Palo Alto Networks a finalisé son acquisition de CyberArk pour environ 25 milliards USD en février 2026. La transaction a intégré la gestion des accès privilégiés et les capacités d'authentification unique fédérée de CyberArk Identity dans une plateforme de sécurité réseau et cloud plus large. Ping Identity a étendu sa couverture Runtime Identity pour les agents d'intelligence artificielle à Google Cloud Marketplace en septembre 2026, s'ajoutant à ses travaux sur AWS et Cloudflare. La publication aide les entreprises à gérer l'authentification des agents d'intelligence artificielle dans des environnements natifs du cloud. Okta a rendu Agent SSO généralement disponible en août 2026 avec l'enregistrement dynamique des clients et des jetons à portée limitée et à courte durée de vie au lieu de clés d'interface de programmation d'applications statiques. Ces publications démontrent que les principaux fournisseurs traitent l'identité des agents comme un domaine de produit central plutôt qu'une extension limitée de l'accès des employés.
SailPoint a introduit des mises à jour d'identité adaptative en mars 2026, notamment un moteur de certification d'accès de nouvelle génération et une capacité de séparation des tâches reconstruite. Le travail sur le produit cible la gouvernance des identités humaines et non humaines sur sa plateforme alimentée par l'intelligence artificielle. La liste de Ping Identity dans l'Epic App Orchard et son partenariat avec OLOID pour l'authentification clinique sans mot de passe montrent une orientation vers l'intégration verticale dans les soins de santé. Des opportunités subsistent dans l'adoption par les petites et moyennes entreprises, les connexions d'identité gouvernementale et citoyenne transfrontalières, et la gouvernance des identités non humaines pour les systèmes d'intelligence artificielle multi-agents. Aucun fournisseur n'a établi une adoption dominante dans tous ces domaines. Le marché de la gestion des identités fédérées continue d'offrir de la place pour des fournisseurs spécialisés là où les plateformes n'ont pas encore atteint une adoption large, car les acheteurs peuvent avoir besoin de capacités adaptées à un secteur particulier, un environnement de déploiement, un type d'identité ou un arrangement de confiance inter-organisations. Le marché de la gestion des identités fédérées peut donc récompenser les fournisseurs qui résolvent des problèmes de connexion et de gouvernance difficiles pour des groupes d'acheteurs clairement définis.
Leaders du secteur de la gestion des identités fédérées
-
Microsoft Corporation
-
Okta, Inc.
-
Ping Identity Corporation
-
International Business Machines Corporation
-
ForgeRock, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion Fédérée des Identités Entreprises couvertes dans ce rapport
- Microsoft Corporation
- Okta, Inc.
- Ping Identity Corporation
- International Business Machines Corporation
- ForgeRock, Inc.
- Oracle Corporation
- Google LLC
- Amazon Web Services, Inc.
- SailPoint Technologies Holdings, Inc.
- CyberArk Software Ltd.
- One Identity LLC
- Broadcom Inc.
- Entrust Corporation
- Thales S.A.
- Saviynt, Inc.
- SecureAuth Corporation
- JumpCloud Inc.
- RSA Security LLC
- OpenText Corporation
- NEC Corporation
- Accenture plc
- Yubico AB
Développements industriels récents dans Marché de la Gestion Fédérée des Identités
- Septembre 2026 : Ping Identity a lancé Identity Agents sur Google Cloud Marketplace le 29 septembre 2026, étendant la couverture Runtime Identity pour les agents d'intelligence artificielle à un troisième grand fournisseur cloud aux côtés d'AWS et de Cloudflare, et permettant aux entreprises de gérer l'authentification des agents dans des environnements natifs de Google Cloud.
- Août 2026 : Okta a rendu Agent SSO généralement disponible le 24 août 2026, permettant aux entreprises de provisionner et de gérer les justificatifs d'identité des agents d'intelligence artificielle via l'infrastructure d'identité Okta établie en utilisant l'enregistrement dynamique des clients et des jetons à portée limitée et à courte durée de vie à la place des clés API statiques.
- Mai 2026 : JumpCloud a clôturé un tour de financement de série F à une valorisation post-money de 3,2 milliards USD le 26 mai 2026, dirigeant les produits vers l'expansion de sa plateforme d'annuaire cloud et d'identité fédérée axée sur les petites et moyennes entreprises et l'accélération du développement de produits de gestion des identités et des accès agentiques.
- Février 2026 : Palo Alto Networks a finalisé l'acquisition de CyberArk pour environ 25 milliards USD le 11 février 2026, consolidant la gestion des accès privilégiés et la sécurité des identités, y compris les capacités d'authentification unique fédérée de CyberArk Identity, au sein d'une plateforme unifiée de sécurité réseau et cloud.
Périmètre du rapport mondial sur le marché de la gestion des identités fédérées
Le marché de la gestion des identités fédérées couvre les logiciels et services qui permettent le partage d'identité de confiance et la fédération d'accès entre les organisations, les applications, les clouds et les domaines d'identité. Il comprend l'authentification unique, les fournisseurs d'identité, la synchronisation des annuaires, l'identité des partenaires interentreprises, l'identité numérique gouvernementale et la fédération des identités des machines ou des agents d'intelligence artificielle.
Le rapport sur le marché de la gestion des identités fédérées est segmenté par composant (logiciels et services), mode de déploiement (basé sur le cloud, sur site, et hybride et multi-cloud), taille d'organisation (grandes entreprises et petites et moyennes entreprises), domaine d'identité (identité de la main-d'œuvre, gestion des identités et des accès des clients, identité des partenaires interentreprises, identité gouvernementale et citoyenne, et identité des machines, des charges de travail et des agents d'intelligence artificielle), application (authentification unique et fédération d'accès, cycle de vie des identités et provisionnement automatisé, authentification adaptative et accès progressif, fédération des API et des microservices, accès à l'infrastructure cloud et aux charges de travail, et autres applications), secteur vertical (services bancaires, financiers et d'assurance (BFSI), gouvernement et administration publique, soins de santé et sciences de la vie, commerce de détail et commerce électronique, télécommunications et médias, voyages et hôtellerie, et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels |
| Services |
| Basé sur le cloud |
| Sur site |
| Hybride et multi-cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Identité de la main-d'œuvre |
| Gestion des identités et des accès des clients |
| Identité des partenaires interentreprises |
| Identité gouvernementale et citoyenne |
| Identité des machines, des charges de travail et des agents d'intelligence artificielle |
| Authentification unique et fédération d'accès |
| Cycle de vie des identités et provisionnement automatisé |
| Authentification adaptative et accès progressif |
| Fédération des API et des microservices |
| Accès à l'infrastructure cloud et aux charges de travail |
| Autres applications |
| Services bancaires, financiers et d'assurance (BFSI) |
| Gouvernement et administration publique |
| Soins de santé et sciences de la vie |
| Commerce de détail et commerce électronique |
| Télécommunications et médias |
| Voyages et hôtellerie |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride et multi-cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par domaine d'identité | Identité de la main-d'œuvre | |
| Gestion des identités et des accès des clients | ||
| Identité des partenaires interentreprises | ||
| Identité gouvernementale et citoyenne | ||
| Identité des machines, des charges de travail et des agents d'intelligence artificielle | ||
| Par application | Authentification unique et fédération d'accès | |
| Cycle de vie des identités et provisionnement automatisé | ||
| Authentification adaptative et accès progressif | ||
| Fédération des API et des microservices | ||
| Accès à l'infrastructure cloud et aux charges de travail | ||
| Autres applications | ||
| Par secteur vertical | Services bancaires, financiers et d'assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Soins de santé et sciences de la vie | ||
| Commerce de détail et commerce électronique | ||
| Télécommunications et médias | ||
| Voyages et hôtellerie | ||
| Autres secteurs verticaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion des identités fédérées ?
La taille du marché de la gestion des identités fédérées est projetée à 18,39 milliards USD en 2026, 21,37 milliards USD en 2027, et devrait atteindre 39,98 milliards USD d'ici 2032, avec un CAGR de 13,35 % de 2027 à 2032.
Qu'est-ce qui stimule l'adoption de la gestion des identités fédérées ?
Les attaques basées sur les justificatifs d'identité, les programmes zéro confiance, les environnements d'applications multi-cloud et les réglementations sur l'identité augmentent la demande de capacités de fédération.
Quel modèle de déploiement est en tête de l'adoption de la gestion des identités fédérées ?
Le cloud est en tête avec une part de 68,51 % en 2026 et devrait se développer à un CAGR de 16,62 % jusqu'en 2032.
Quelle application de gestion des identités fédérées se développe le plus rapidement ?
La fédération des API et des microservices devrait se développer à un CAGR de 17,43 % jusqu'en 2032, car les services cloud et les agents d'intelligence artificielle nécessitent une authentification API contrôlée.
Quelle région affiche l'adoption projetée la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 17,19 % jusqu'en 2032, soutenue par les programmes d'identité numérique, les règles de banque ouverte et les services axés sur le mobile.
Pourquoi les agents d'intelligence artificielle sont-ils importants pour les programmes d'identité ?
L'identité des machines, des charges de travail et des agents d'intelligence artificielle devrait se développer à un CAGR de 16,11 % car les comptes non humains ont besoin de justificatifs d'identité contrôlés, d'autorisations et d'une gestion des jetons.