
Marktgröße und Marktanteil für föderiertes Identitätsmanagement
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
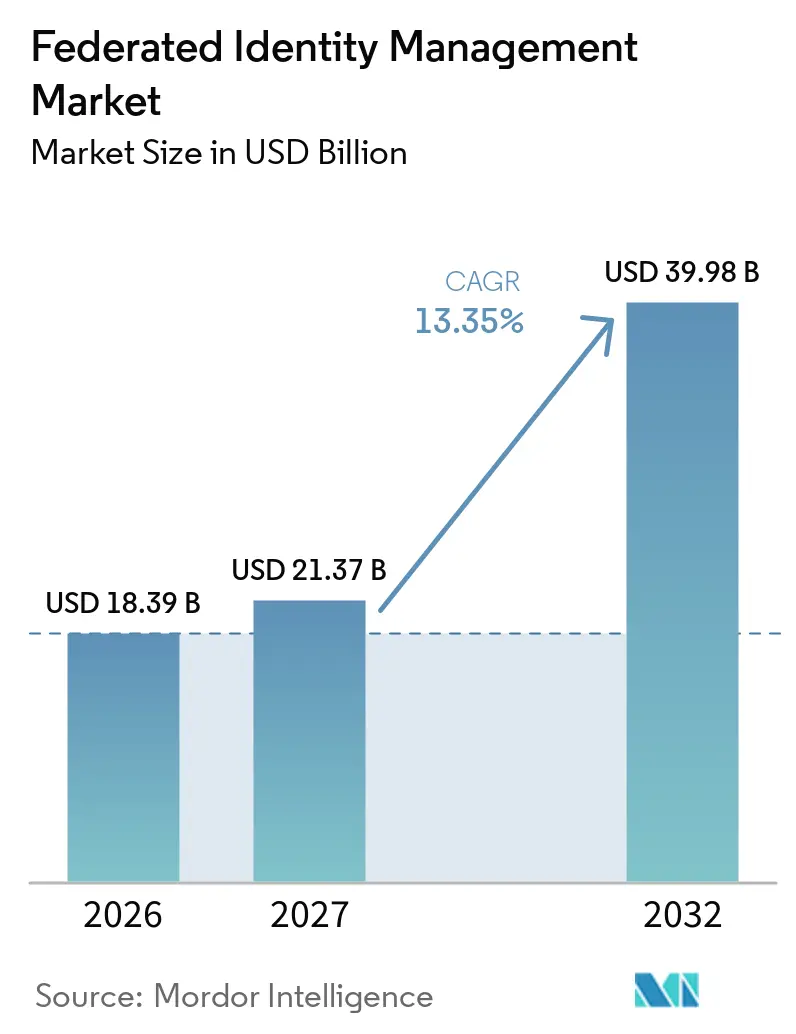
| Marktgröße (2027) | 21.37 Milliarden US-Dollar |
| Marktgröße (2032) | 39.98 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.35 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für föderiertes Identitätsmanagement von Mordor Intelligence
Die Marktgröße für föderiertes Identitätsmanagement wird voraussichtlich 18,39 Milliarden USD im Jahr 2026 und 21,37 Milliarden USD im Jahr 2027 betragen und bis 2032 einen Wert von 39,98 Milliarden USD erreichen, mit einer CAGR von 13,35 % von 2027 bis 2032. Identität entwickelt sich zum zentralen Kontrollpunkt für den Zugriff auf Software-as-a-Service-Anwendungen, Multi-Cloud-Systeme, Partnernetzwerke und KI-Workloads. Credential-Diebstahl, verteilte Anwendungsumgebungen und strengere regulatorische Anforderungen rücken Identitätskontrollen in Sicherheitsbudgets stärker in den Vordergrund. Digitale Identitätsprogramme im asiatisch-pazifischen Raum, im Nahen Osten und in Europa bringen zudem staatliche und bürgerliche Identitätsanforderungen in Verbundprogramme ein. Anbieter reagieren darauf, indem sie Zugriffsverwaltung, Identitäts-Governance, privilegierten Zugriff und Endpunktfähigkeiten in umfassenderen Sicherheitsplattformen zusammenführen. Die Chance wird zunehmend durch Maschinen-, Workload- und KI-Agenten-Identitäten geprägt, obwohl ein einzelner Anbieter auch einen wesentlichen Ausfallpunkt darstellen kann und Datensouveränitätsregeln globale Designs in komplexen Unternehmen erschweren können.
Wichtigste Erkenntnisse des Berichts
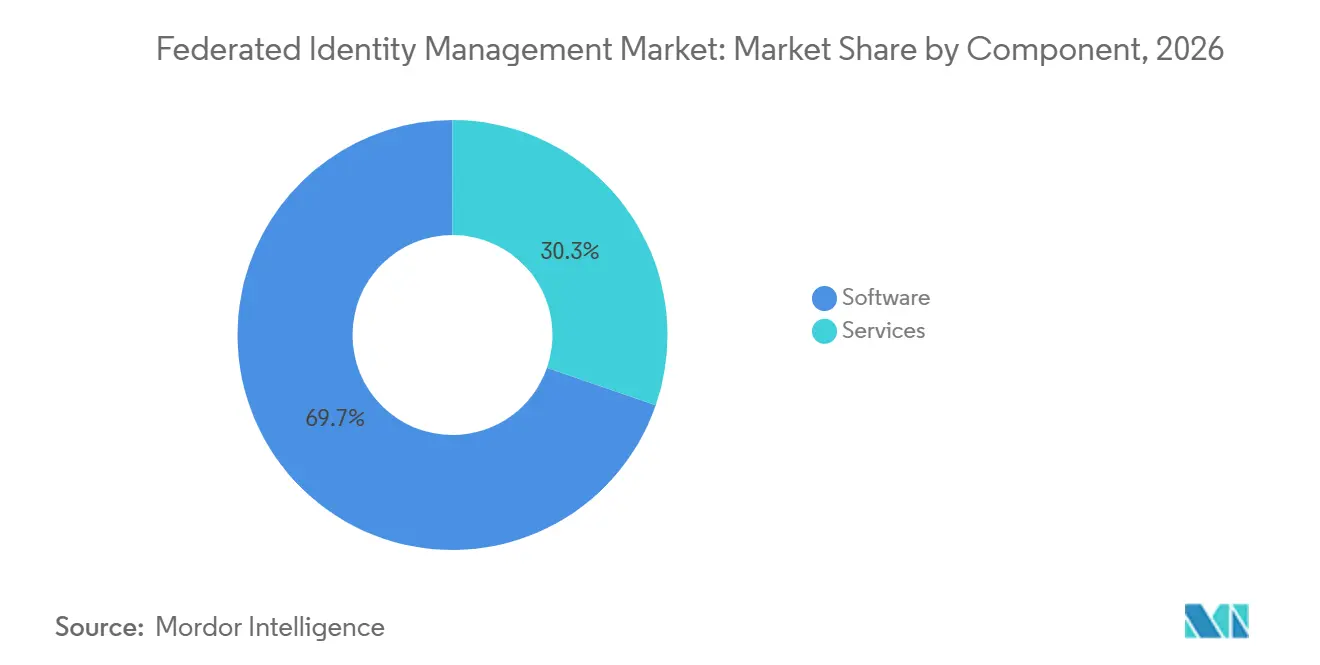
- Nach Komponente hielt Software im Jahr 2026 einen Marktanteil von 69,71 % am Markt für föderiertes Identitätsmanagement, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 15,84 % wachsen werden.
- Nach Bereitstellungsmodus hielt die Cloud im Jahr 2026 einen Marktanteil von 68,51 % und wird bis 2032 voraussichtlich mit einer CAGR von 16,62 % wachsen.
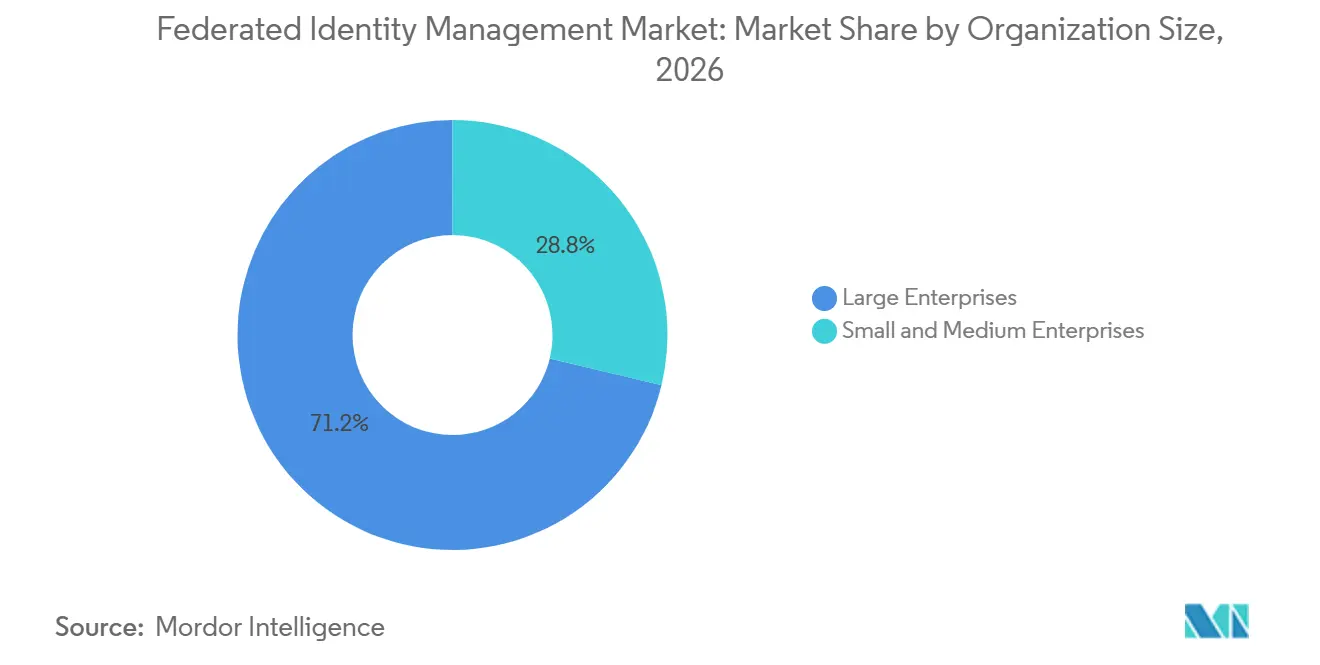
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 71,24 % am Markt für föderiertes Identitätsmanagement, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 14,89 % wachsen werden.
- Nach Identitätsdomäne hielt die Belegschaftsidentität im Jahr 2026 einen Marktanteil von 34,72 %, während Maschinen-, Workload- und KI-Agenten-Identität bis 2032 voraussichtlich mit einer CAGR von 16,11 % wachsen wird.
- Nach Anwendung entfielen Single Sign-On und Zugangsverbund im Jahr 2026 auf 32,64 % des Marktes für föderiertes Identitätsmanagement, während API- und Microservices-Verbund bis 2032 voraussichtlich mit einer CAGR von 17,43 % wachsen wird.
- Nach Branche hielten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2026 einen Marktanteil von 26,69 %, während Behörden und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 16,71 % wachsen werden.
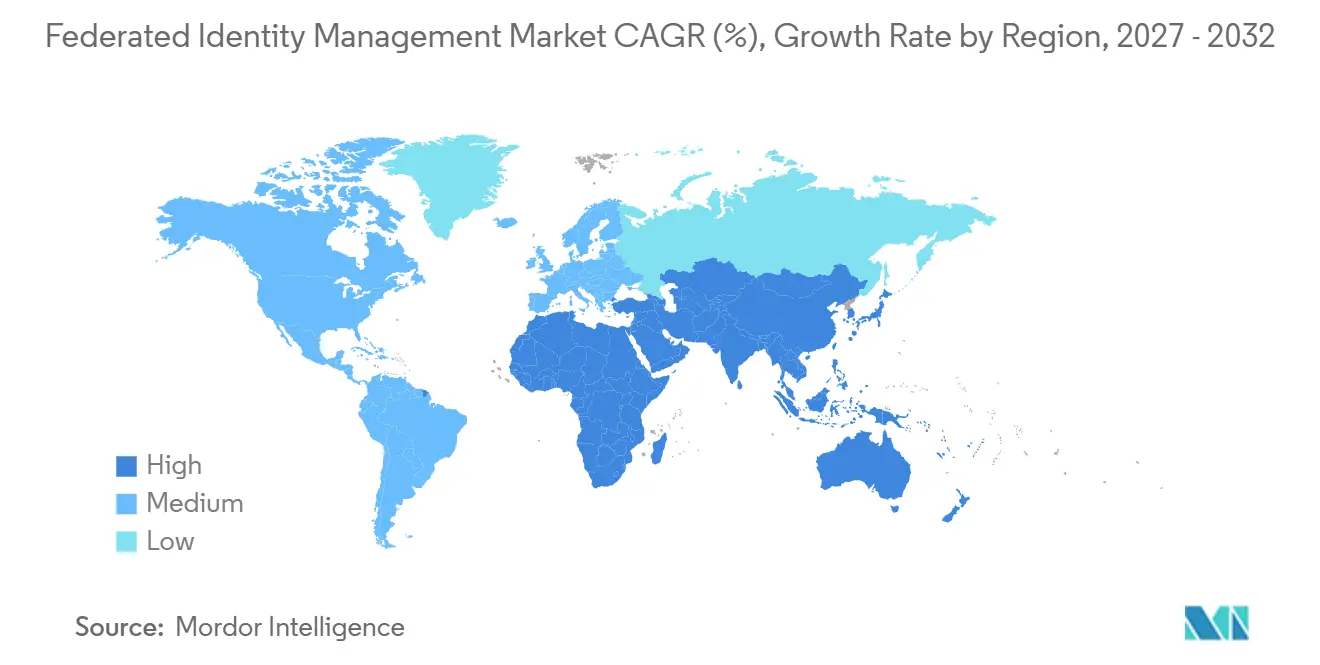
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 41,64 % am Markt für föderiertes Identitätsmanagement, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 17,19 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende identitätsbasierte Cyberangriffe und Missbrauch von Zugangsdaten | +4.5% | Global, konzentriert in Nordamerika, Europa und den Finanzzentren des asiatisch-pazifischen Raums | Kurzfristig (≤ 2 Jahre) |
| Einführung von Zero-Trust- und identitätszentrierter Sicherheit | +4.0% | Global, stärkste institutionelle Vorgaben in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Ausweitung von SaaS- und Multi-Cloud-Anwendungsportfolios | +3.5% | Global, mit Nordamerika und Europa als Ausgabenführer und dem asiatisch-pazifischen Raum als aufstrebendem Markt | Mittelfristig (2–4 Jahre) |
| Verschärfung von Datenschutz-, Resilienz- und digitalen Identitätsvorschriften | +2.8% | EU, Vereinigte Staaten und nationale Rahmenwerke im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Verbund von Maschinen-, Workload- und KI-Agenten-Identitäten | +1.5% | Global, konzentriert in Cloud-nativen und KI-orientierten Unternehmensumgebungen | Langfristig (≥ 4 Jahre) |
| Föderiertes Identitätsmanagement für organisationsübergreifende Zusammenarbeit | +1.0% | Nordamerika, Europa und globale Lieferketten von Großunternehmen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Einführung von Zero-Trust- und identitätszentrierter Sicherheit
Zero-Trust-Architektur hat sich über ein Designprinzip hinaus entwickelt und wird für viele Organisationen zu einer operativen Anforderung. Dieser Wandel bringt Entscheidungen zum föderiertem Identitätsmanagement in Sicherheitsmodernisierungsprogramme ein, da der Zugriff über Benutzer, Geräte und Anwendungen hinweg verifiziert werden muss. Die National Security Agency veröffentlichte im April 2026 aktualisierte Leitlinien zur Benutzeridentitätssäule und legte phasenbasierte Reifegraderwartungen für Organisationen fest, die Zero-Trust-Programme verfolgen. Das NIST veröffentlichte im Juni 2025 die Sonderpublikation 1800-35 mit 19 validierten Zero-Trust-Architektur-Builds, die gemeinsam mit 24 Kooperationspartnern entwickelt wurden.[1] Diese Referenzarchitekturen bieten Organisationen praktische Ansätze zur Bewertung von Identitätskontrollen und zur Reduzierung von Unsicherheiten bei der Anbieterauswahl. Der Markt für föderiertes Identitätsmanagement profitiert davon, da Netzwerksicherheits- und Cloud-Engineering-Teams in Entscheidungen einbezogen werden, die zuvor hauptsächlich von Identitäts- und Sicherheitsbetriebsteams getroffen wurden.
Ausweitung von SaaS- und Multi-Cloud-Anwendungsportfolios
Anwendungsportfolios sind stärker verteilt geworden, wodurch Identitätsverbund für einen konsistenten Zugriff über Systeme hinweg notwendig wird. Unternehmen nutzen Verbund, um Benutzer und Anwendungen zu verbinden, wenn separate Software-Mandanten und Cloud-Plattformen andernfalls isolierte Authentifizierungsprozesse erzeugen würden. Der daraus resultierende Identitätsaufwand wächst mit jeder Anwendungsverbindung, nicht nur mit der Anzahl der Mitarbeiter, die das System nutzen. Dies kann zu einem wachsenden Rückstand bei Bereitstellungs-, Authentifizierungs- und Lebenszyklusaufgaben führen, wenn Programme verzögert werden. Organisationen mit großen Cloud-Portfolios benötigen zudem Verbundbrücken zwischen Vertrauensdomänen, wenn Workloads zwischen Anbietern verschoben werden. Der Markt für föderiertes Identitätsmanagement adressiert daher sowohl neue Cloud-Bereitstellungen als auch die operative Belastung durch bestehende Anwendungsausbreitung, insbesondere dort, wo separate Teams Anwendungen, Infrastruktur und Sicherheitsrichtlinien ohne eine gemeinsame Identitätsschicht verwalten.
Zunehmende identitätsbasierte Cyberangriffe und Missbrauch von Zugangsdaten
Identitätsangriffe bleiben ein wesentlicher Einstiegspunkt in Unternehmenssysteme und machen Zugriffskontrollen zu einem zentralen Element der Angriffsprävention. IBM berichtete, dass Credential-Diebstahl an fast 1 von 3 im Jahr 2024 beobachteten Vorfällen beteiligt war.[2] IBM meldete zudem einen Anstieg von 84 % im Jahresvergleich bei E-Mails, die Infostealer verbreiteten, mit einem Anstieg von 180 % Anfang 2025 im Vergleich zu 2023. Microsoft verzeichnete im ersten Halbjahr 2025 einen Anstieg identitätsbasierter Angriffe um 32 % und gab an, dass mehr als 97 % Passwortangriffe betrafen. Diese Bedingungen positionieren den Verbund als Sicherheitskontrolle, die den Einsatz nicht verwalteter Zugangsdaten reduzieren und die Transparenz bei Authentifizierungsaktivitäten verbessern kann. Der Markt für föderiertes Identitätsmanagement ist daher enger mit Sicherheitsbudgets als mit eigenständigen Ausgaben für Zugriffsverwaltung verknüpft.
Verschärfung von Datenschutz-, Resilienz- und digitalen Identitätsvorschriften
Regulatorische Anforderungen machen Identitätsmanagement für viele regulierte Organisationen zu einer erforderlichen Kontrolle. Der Digital Operational Resilience Act galt ab dem 17. Januar 2025 für Finanzunternehmen in der Europäischen Union und verlangt eine stärkere Überwachung der digitalen operativen Resilienz. Das NIST finalisierte die Sonderpublikation 800-63-4 am 31. Juli 2025 und lieferte damit Leitlinien für digitale Identität für Bundesbehörden und regulierte Institutionen in den Vereinigten Staaten. Die Europäische Kommission erklärte, dass ihre NIS2-Änderungen vom Januar 2026 die Risikomanagementverpflichtungen auf 28.700 Unternehmen ausgeweitet haben, darunter 6.200 Kleinstunternehmen und kleine Unternehmen, die zuvor nicht in den Anwendungsbereich fielen. eIDAS 2.0 und die erwartete Europäische Digitale Identitätsbrieftasche stellen eine weitere Anforderung für Unternehmen dar, die staatlich ausgestellte Zugangsdaten akzeptieren und validieren müssen. Diese Regelungen machen prüfbare Identitätskontrollen zu einer praktischen Kaufanforderung im gesamten Markt für föderiertes Identitätsmanagement.
Auswirkungsanalyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Komplexität der Integration von Legacy-Protokollen und Verzeichnissen | -2.1% | Global, am stärksten ausgeprägt in Banken, Finanzdienstleistungen, Versicherungen, Behörden und Verteidigung | Kurzfristig (≤ 2 Jahre) |
| Fachkräftemangel und hohe Implementierungskosten | -1.5% | Global, besonders ausgeprägt in Nordamerika, Westeuropa und aufstrebenden Märkten im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Datensouveränität und grenzüberschreitende Vertrauensfragmentierung | -0.8% | EU, China, Indien und grenzüberschreitende Unternehmensverbundprogramme | Langfristig (≥ 4 Jahre) |
| Ausfall zentralisierter Verbundsysteme und Konzentrationsrisiko | -0.5% | Global, konzentriert in großen Einzelanbieter-Bereitstellungen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-Protokollen und Verzeichnissen
Viele Bereitstellungen müssen aktuelle Verbundprotokolle mit älteren Verzeichnissen und Authentifizierungssystemen verbinden. Moderne Ansätze wie SAML 2.0, OAuth 2.0 und OpenID Connect lassen sich nicht immer problemlos mit LDAP-Verzeichnissen, Kerberos-Domänen oder proprietären Anwendungskontrollen in Einklang bringen. Dies erhöht den Test-, Migrations- und Prüfungsaufwand, der erforderlich ist, bevor eine neue Plattform vollständig bereitgestellt werden kann. Ältere Systeme können zudem die Anwendungsprogrammierschnittstellen fehlen, die zur Dokumentation und Überwachung von Identitätskontrollen benötigt werden. Diese Einschränkung ist bedeutsam, wo DORA und NIS2 nachvollziehbares Risikomanagement und Zugriffsprotokolle erfordern. Der Markt für föderiertes Identitätsmanagement sieht sich längeren Vertriebs- und Implementierungszyklen gegenüber, wenn Käufer Legacy-Abhängigkeiten auflösen müssen, bevor sie den Nutzen neuer Software realisieren können.
Fachkräftemangel und hohe Implementierungskosten
Projekte zum föderiertem Identitätsmanagement erfordern Personal mit Kenntnissen in Verbundprotokollen, Zero-Trust-Architektur und zunehmend KI-bezogenen Identitätskontrollen. ISC2 berichtete im April 2026, dass 95 % der Organisationen mindestens einen Cybersicherheitsbedarf hatten und 59 % ihr Defizit als kritisch oder erheblich bezeichneten. Das SANS Institute und GIAC berichteten, dass Qualifikationslücken 60 % der Belegschaftsbedenken ausmachten, verglichen mit 40 % für Personalengpässe. Dieselbe Studie ergab, dass 27 % der Organisationen Sicherheitsverletzungen meldeten, die direkt auf Qualifikationslücken der Belegschaft zurückzuführen waren. Diese Engpässe erhöhen die Abhängigkeit von Implementierungsdienstleistungen und können für mittelgroße Organisationen und Behörden mit festen Technologiebudgets schwierig zu bewältigen sein. Die Kosten für spezialisierte Unterstützung können daher die Einführung verzögern, selbst wenn ein Käufer den Sicherheits- oder Compliance-Bedarf erkennt, wodurch der Markt für föderiertes Identitätsmanagement sowohl von der Dienstleistungskapazität als auch von der Softwarenachfrage abhängig ist.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen expandieren mit zunehmender Komplexität der BereitstellungenSoftware hielt im Jahr 2026 einen Marktanteil von 69,71 % am Markt für föderiertes Identitätsmanagement, gestützt durch Plattformlizenzierung und wiederkehrende Abonnementeinnahmen. Organisationen erwerben in der Regel zunächst eine Verbundplattform, bevor sie verwaltete Dienste oder Integrationsunterstützung hinzufügen. Diese Reihenfolge spiegelt die Rolle von Software als Kernschicht für Authentifizierung, Richtlinienverwaltung und Zugriffsverbindungen wider. Plattformkäufe bieten Käufern zudem eine Grundlage für spätere Identitäts-Governance- und privilegierte Zugriffsarbeiten. Software-Anbieter profitieren, wenn Kunden ihre Identitätskontrollen auf einer einzigen Plattform standardisieren. Das Segment bleibt zentral, da Verbundprogramme ein zuverlässiges System für Richtlinien, Zugangsdaten und Vertrauensbeziehungen benötigen.
Dienstleistungen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 15,84 % wachsen, der höchsten Rate unter den Komponenten. Integrationsarbeiten werden oft schwieriger, wenn eine Organisation von separaten On-Premises-Verzeichnissen zu einem einheitlichen Cloud-Identitätsdesign wechselt. Projektumfänge können zunehmen, wenn Teams Anwendungsabhängigkeiten, Berechtigungsregeln und Datensouveränitätsanforderungen identifizieren. KI-Agenten-Identitäts-Governance fügt weiteren Designaufwand hinzu, da Berechtigungen begrenzt und Workflows auf individuelle Anwendungsfälle zugeschnitten werden müssen. Ergebnisbasierte Servicemodelle gewinnen neben traditionellen Projektengagements an Aufmerksamkeit. Dies unterstützt eine größere Rolle für Beratung, Integration und verwaltete Dienste, da der Markt für föderiertes Identitätsmanagement komplexer wird.
Nach Bereitstellungsmodus:
Cloud führt in Umfang und EinführungDie Cloud dominierte im Jahr 2026 mit einem Anteil von 68,51 % die Marktgröße für föderiertes Identitätsmanagement und wird bis 2032 voraussichtlich mit einer CAGR von 16,62 % wachsen. Das Segment ist sowohl der größte Bereitstellungsmodus als auch die am schnellsten wachsende Option. Cloud-first-Organisationen können mit einer gehosteten Identitätsplattform beginnen und deren Nutzung ausweiten, wenn ihre Anwendungsportfolios wachsen. Dies vermeidet einen Teil der Migrationsarbeit, die andere Technologieübergänge verlangsamt. Die Abonnementbereitstellung unterstützt zudem schnellere Aktualisierungen von Authentifizierungsfunktionen und Richtlinientools. Diese Eigenschaften machen Cloud-Verbund sowohl für Organisationen geeignet, die neue digitale Dienste aufbauen, als auch für Unternehmen, die ältere Identitätssysteme modernisieren.
Die On-Premises-Bereitstellung bleibt für Verteidigungs-, Nachrichten- und kritische Infrastrukturorganisationen relevant, die das Cloud-Routing von Authentifizierungstoken einschränken. Diese Käufer priorisieren häufig die Kontrolle über sensible Daten und nutzen lokale Systeme, um Souveränitäts- oder Sicherheitsanforderungen zu erfüllen. Hybride und Multi-Cloud-Modelle sind ebenfalls wichtig, bei denen Anwendungen über mehrere Cloud-Anbieter hinweg betrieben werden. Verbundbrücken verbinden Vertrauensdomänen, sodass Identitäten und Zugriffsrichtlinien in diesen Umgebungen funktionieren können. Dieser Bedarf wächst, wenn Unternehmen Workloads auf verschiedene Anbieter und interne Systeme verteilen. Der Markt für föderiertes Identitätsmanagement umfasst daher Cloud-Plattformen, lokale Bereitstellungen und Architekturen, die beide Ansätze verbinden, anstatt jede bestehende Umgebung durch ein einziges Betriebsmodell zu ersetzen.
Nach Unternehmensgröße:
Kleine und mittlere Unternehmen holen aufGroßunternehmen hielten im Jahr 2026 einen Marktanteil von 71,24 %, was auf langjährige Investitionen in Verzeichnisse, Identitäts-Governance und privilegiertes Zugriffsmanagement zurückzuführen ist. Ihre aktuellen Ausgaben erweitern zunehmend bestehende Systeme, anstatt völlig neue Identitätsprogramme zu schaffen. Viele große Organisationen migrieren ihre etablierte Infrastruktur zu Cloud-nativen Designs, während sie wichtige Zugriffskontrollen beibehalten. Ihr Umfang schafft zudem komplexe Anforderungen für Mitarbeiter-, Partner-, Auftragnehmer- und Anwendungsidentitäten. Governance-Verpflichtungen und größere Benutzerpopulationen erhöhen den Bedarf an konsistenten Richtlinien über Geschäftsbereiche hinweg. Diese Faktoren sichern die führende Position von Großunternehmen im Markt für föderiertes Identitätsmanagement.
Kleine und mittlere Unternehmen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,89 % wachsen. Cloud-native Unternehmen können Verbund von Anfang an einführen, anstatt ihn nachträglich in mehrere ältere Systeme zu integrieren. Dies kann die betriebliche Unterbrechung reduzieren, die mit einer späteren Migration verbunden ist. Die NIS2-Änderungen der Europäischen Kommission von 2026 brachten 6.200 Kleinstunternehmen und kleine Unternehmen in den erweiterten Anwendungsbereich der Richtlinie.[3] Diese regulatorische Entwicklung kann Compliance-Anforderungen in erstmalige Identitätsbeschaffung für kleinere Organisationen umwandeln. Das Segment gewinnt daher an Relevanz, auch wenn Großunternehmen die größere installierte Basis behalten.
Nach Identitätsdomäne:
Nicht-menschliche Identitäten verändern den SicherheitsperimeterBelegschaftsidentität hielt im Jahr 2026 einen Marktanteil von 34,72 %, da der Mitarbeiterzugriff der grundlegende Unternehmensverbund-Anwendungsfall bleibt. Organisationen benötigen konsistente Authentifizierung für Mitarbeiter, die interne Anwendungen, Cloud-Dienste und Remote-Arbeitstools nutzen. Kunden-Identitäts- und Zugriffsverwaltung unterstützt verbraucherorientierte Dienste, während Business-to-Business-Partneridentität externe Zusammenarbeit unterstützt. Behörden- und Bürgeridentität wendet Verbund auf öffentliche Dienste und nationale digitale Identitätsprogramme an. Diese Domänen zeigen, wie sich der Markt über Mitarbeiter-Login-Funktionen hinaus erstreckt. Belegschaftsidentität bleibt der größte Ausgangspunkt für die Einführung, da sie Sicherheitskontrollen mit dem täglichen Mitarbeiterzugriff verbindet.
Maschinen-, Workload- und KI-Agenten-Identität wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,11 % wachsen. Nicht-menschliche Prinzipale werden zunehmend in Cloud-Umgebungen eingesetzt, aber viele Legacy-Systeme wurden hauptsächlich für menschlich initiierte Authentifizierung entwickelt. Die IETF WIMSE-Arbeitsgruppe veröffentlichte den Entwurf des KI-Identitätsmanagementsystems zur Adressierung der KI-Agenten-Authentifizierung unter Verwendung von OAuth 2.0 und SPIFFE-bezogenen Ansätzen.[4] Die Standardisierungsarbeit bietet eine Grundlage für die Produktentwicklung durch Anbieter wie Microsoft, SailPoint und Ping Identity. Maschinenidentitäten erfordern kontrollierte Ausstellung, Rotation und Widerruf von Zugangsdaten, da sie ohne direkte menschliche Aktion auf Systeme zugreifen können. Dies macht nicht-menschliche Identität zu einem wesentlichen Expansionsbereich für den Markt für föderiertes Identitätsmanagement.
Nach Anwendung:
API-Verbund unterstützt Microservices und KI-WorkloadsSingle Sign-On und Zugangsverbund hielten im Jahr 2026 einen Marktanteil von 32,64 % und sind damit der größte Anwendungsbereich. Sie bieten die erste Verbundfähigkeit, die von vielen Unternehmen eingeführt wird, da sie Benutzern den Zugriff auf mehrere Systeme über verbundene Authentifizierungsprozesse ermöglichen. Identitätslebenszyklus und automatisierte Bereitstellung fügen Kontrolle über Benutzeränderungen und Kontoverwaltung hinzu. Adaptive Authentifizierung und Step-Up-Zugriff helfen Organisationen, stärkere Prüfungen dort anzuwenden, wo das Risiko höher ist. Cloud-Infrastruktur- und Workload-Zugriff erweitert den Verbund über mitarbeiterorientierte Anwendungen hinaus. Diese Anwendungsschichten zeigen, wie grundlegendes Single Sign-On zu einem umfassenderen Identitätsprogramm weiterentwickelt werden kann.
API- und Microservices-Verbund wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,43 % wachsen. Service-Mesh-Designs und OAuth 2.0-Autorisierung erfordern Authentifizierungsmethoden, die zwischen Diensten funktionieren, anstatt über Browser-Weiterleitungen. Dies ist besonders wichtig für KI-Agenten, die Unternehmens-APIs mit begrenzten OAuth-Token aufrufen. Token-Ausstellung, -Rotation und -Widerruf werden bei großem Maßstab kritisch, wenn viele Dienste und Agenten in einer Cloud-Umgebung betrieben werden. Die IETF OAuth-Arbeitsgruppe nahm im Juni 2026 einen SPIFFE-Client-Authentifizierungsentwurf an. Diese Standardisierungsaktivität unterstützt Roadmaps für Workload-API-Verbund und verstärkt den Wandel hin zu nicht-menschlichen Zugriffskontrollen.
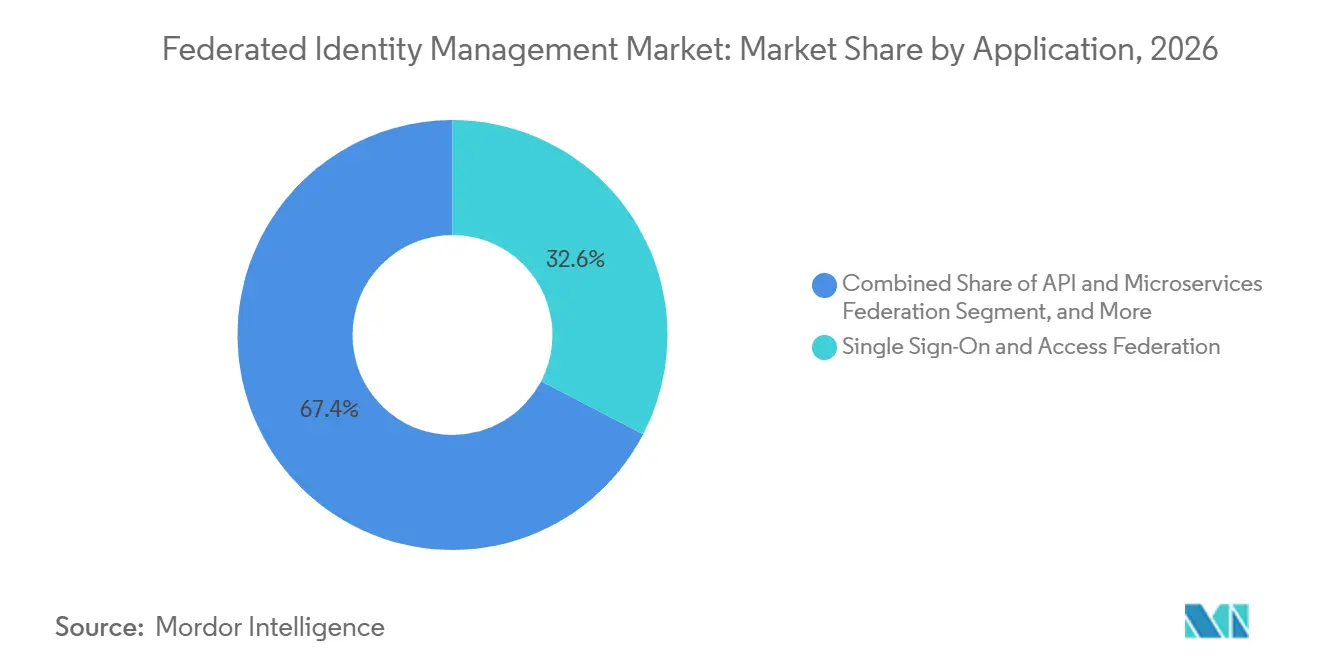
Notiz: Marktanteile aller einzelnen Segmente sind nach dem Kauf des Berichts verfügbar
Nach Branche:
Regulierung unterstützt Finanzdienstleistungen und Digitalisierung unterstützt BehördenBanken, Finanzdienstleistungen und Versicherungen machten im Jahr 2026 mit 26,69 % den größten Branchenanteil aus. Finanzinstitute unterliegen strengen Anforderungen an Zugriffskontrollen, Drittanbieter-Identitätsverfolgung und operative Resilienz. DORA gilt seit dem 17. Januar 2025 für Finanzunternehmen in der Europäischen Union. PCI DSS v4.0.1 verlangte ab dem 31. März 2025 Mehrfaktorauthentifizierung, was den Bedarf des Sektors an stärkerem Zugriffsmanagement erhöht. Open Banking erfordert zudem vertrauenswürdige Identitätsbeziehungen zwischen Finanzinstituten und Drittanbietern. Diese Verpflichtungen halten die Branche im Mittelpunkt des Marktes für föderiertes Identitätsmanagement.
Die Branche Behörden und öffentliche Verwaltung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,71 % wachsen. Nationale digitale Identitätsprogramme schaffen neue Anforderungen für Behörden und Unternehmen, die sich mit staatlich ausgestellten Zugangsdaten verbinden. Die Unique Identification Authority of India stellte das Aadhaar Face Authentication Software Development Kit auf dem Global Fintech Fest 2026 vor. Die Technologie unterstützt die Nutzung föderierter biometrischer Zugangsdaten in Banken, Gesundheitswesen und Behördenportalen. Gesundheitswesen und Biowissenschaften benötigen ebenfalls Verbund für Zugriffskontrollen auf elektronische Gesundheitsakten. Die Verifizierungs- und Betrugspräventionslösung von Ping Identity wurde im Juli 2026 im Epic App Orchard gelistet, was zeigt, wie Identitätstools mit klinischen Systemen verbunden werden. Einzelhandel und E-Commerce, Telekommunikation und Medien sowie Reise und Gastgewerbe bieten weitere Anwendungsfälle für Kunden- und Partnerzugriff.
Geografische Analyse
Markt für föderiertes Identitätsmanagement in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,64 %. Die Region profitiert von einer hohen Konzentration globaler Technologieunternehmen und einem reifen Beschaffungsumfeld für Sicherheitslösungen. Die US-amerikanische Politik überführt Sicherheitsanforderungen zudem in konkretere technologische Meilensteine. Die National Security Agency veröffentlichte im April 2026 ihre Leitlinien zur Benutzeridentitätssäule. Das NIST finalisierte im Juli 2025 die Sonderpublikation 800-63-4 und stellte damit eine digitale Identitätsreferenz für Bundesbehörden und regulierte Institutionen bereit. Kanada unterstützt die provinzübergreifende digitale Identität durch den Pan-Canadian Trust Framework, der mit den Ansätzen von NIST und OpenID Connect übereinstimmt.
Markt für föderiertes Identitätsmanagement in Europa und Südamerika
Die Region erweitert die Föderation in Richtung KI-Agentenidentität. Microsoft stellte auf der Ignite 2025 die Entra Agent ID vor und erweiterte damit Zero-Trust-Prinzipien auf KI-Workloads durch OAuth-basierte, kurzlebige Anmeldeinformationen und ein Entwickler-SDK. Okta machte Agent SSO im August 2026 allgemein verfügbar und ermöglicht es Unternehmen, KI-Agenten-Anmeldeinformationen über ihre bestehende Identitätsinfrastruktur bereitzustellen und zu verwalten. Europa ist der zweitgrößte regionale Markt, da DORA, NIS2 und eIDAS 2.0 strukturierte, compliance-orientierte Investitionen in die Föderierung vorantreiben. Die Europäische Kommission erklärte, dass die NIS2-Änderungen von 2026 die Verpflichtungen auf 28.700 Unternehmen ausgeweitet haben. Deutschlands IT-Grundschutz-Framework behandelt Identitäts- und Zugriffsmanagement als grundlegenden Kontrollbereich. Südamerika ist eine aufstrebende Region, in der Brasiliens LGPD die Einführung von Kunden-Identitäts- und Zugriffsmanagement begünstigt, insbesondere im Finanzdienstleistungssektor.
Markt für föderiertes Identitätsmanagement im asiatisch-pazifischen Raum und im Nahen Osten und Afrika
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,19 % wachsen – der schnellsten regionalen Rate. Staatliche Programme für digitale Identitäten, Open-Banking-Vorschriften und Mobile-First-Dienste schaffen in der Region Greenfield-Möglichkeiten für die Föderierung. Indiens Aadhaar-Ökosystem hat mehr als 5 Milliarden Authentifizierungstransaktionen bei nahezu 200 Einrichtungen verarbeitet und damit eine Identitätsschicht geschaffen, mit der Unternehmen zunehmend eine Verbindung herstellen müssen. Japans Digitalagentur erweitert den My-Number-Rahmen für Unternehmensidentitäten, während Chinas MLPS 2.0 Identitätsauthentifizierungskontrollen für kritische Infrastrukturen unter Datensouveränitätsbeschränkungen vorschreibt. Die Asiatische Entwicklungsbank berichtete, dass 56 % der Rechtsordnungen im asiatisch-pazifischen Raum Open-Banking-Vorschriften erlassen haben. Der Nahe Osten entwickelt sich durch Saudi Vision 2030 und die Programme der Vereinigten Arabischen Emirate für die digitale Wirtschaft weiter, während Afrika sich noch in einem früheren Stadium befindet, wobei Südafrika und Nigeria im Finanzdienstleistungs- und Telekommunikationssektor die Aktivitäten anführen.
Wettbewerbslandschaft
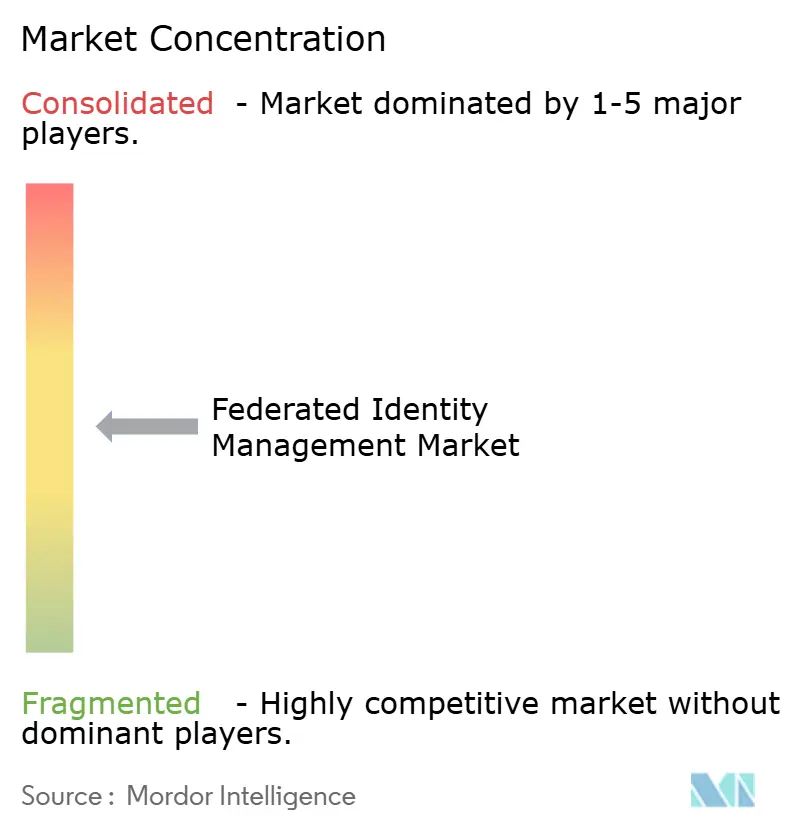
Der Markt für föderiertes Identitätsmanagement ist auf Plattformebene mäßig fragmentiert. Microsoft Entra ID und Okta halten etablierte Positionen durch Ökosystemintegration und jüngste KI-Agenten-Identitätsveröffentlichungen. Größere Anbieter kombinieren Identitäts-, privilegierte Zugriffsmanagement-, Identitäts-Governance-, Endpunktkontroll- und Cloud-Sicherheitsfähigkeiten. Dies erweitert ihre Produktportfolios und erhöht den Wettbewerbsdruck auf eigenständige Verbundanbieter. Der Wettbewerb verlagert sich hin zu Richtlinienverwaltung, Verhaltensanalyse und organisationsübergreifender Governance, da die Kernworkload-Verbundfunktionen standardisierter werden. Der Markt für föderiertes Identitätsmanagement umfasst auch Open-Source-Plattformen wie Keycloak, die kostengünstigere Optionen für Käufer in aufstrebenden Märkten bieten und Preisdruck auf kommerzielle Anbieter ausüben, insbesondere wenn Käufer ein stärker selbstverwaltetes Bereitstellungsmodell akzeptieren und Kostenkontrolle vor einer integrierten Anbieterbeziehung stellen können. Im Markt für föderiertes Identitätsmanagement bietet dies preissensiblen Käufern einen anderen Weg zu Kernverbundfunktionen, ohne den Bedarf an solider Identitäts-Governance zu ändern.
Palo Alto Networks schloss die Übernahme von CyberArk für rund 25 Milliarden USD im Februar 2026 ab. Die Transaktion brachte privilegiertes Zugriffsmanagement und die föderierte Single-Sign-On-Fähigkeiten von CyberArk Identity in eine breitere Netzwerk- und Cloud-Sicherheitsplattform ein. Ping Identity erweiterte seine Runtime-Identity-Abdeckung für KI-Agenten auf den Google Cloud Marketplace im September 2026 und ergänzte damit seine Arbeit über AWS und Cloudflare hinaus. Die Veröffentlichung hilft Unternehmen, die KI-Agenten-Authentifizierung in Cloud-nativen Umgebungen zu verwalten. Okta machte Agent SSO im August 2026 mit dynamischer Client-Registrierung und kurzlebigen, bereichsbegrenzten Token anstelle statischer Anwendungsprogrammierschnittstellen-Schlüssel allgemein verfügbar. Diese Veröffentlichungen zeigen, dass führende Anbieter Agenten-Identität als zentralen Produktbereich und nicht als begrenzte Erweiterung des Mitarbeiterzugriffs behandeln.
SailPoint führte im März 2026 adaptive Identitätsaktualisierungen ein, darunter eine Zertifizierungsmaschine der nächsten Generation und eine neu aufgebaute Aufgabentrennung. Die Produktarbeit zielt auf Governance für menschliche und nicht-menschliche Identitäten auf seiner KI-gestützten Plattform ab. Die Listung von Ping Identity im Epic App Orchard und seine Partnerschaft mit OLOID für passwortlose klinische Authentifizierung zeigen einen Fokus auf vertikale Integration im Gesundheitswesen. Chancen bestehen weiterhin bei der Einführung durch kleine und mittlere Unternehmen, grenzüberschreitenden Behörden- und Bürgeridentitätsverbindungen sowie nicht-menschlicher Identitäts-Governance für Multi-Agenten-KI-Systeme. Kein Anbieter hat eine dominante Einführung in all diesen Bereichen etabliert. Der Markt für föderiertes Identitätsmanagement bietet weiterhin Raum für spezialisierte Anbieter, wo Plattformen noch keine breite Einführung erreicht haben, da Käufer möglicherweise Fähigkeiten benötigen, die zu einem bestimmten Sektor, einer Bereitstellungsumgebung, einem Identitätstyp oder einer organisationsübergreifenden Vertrauensvereinbarung passen. Der Markt für föderiertes Identitätsmanagement könnte daher Anbieter belohnen, die schwierige Verbindungs- und Governance-Probleme für klar definierte Käufergruppen lösen.
Marktführer im Bereich föderiertes Identitätsmanagement
-
Microsoft Corporation
-
Okta, Inc.
-
Ping Identity Corporation
-
International Business Machines Corporation
-
ForgeRock, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für föderiertes Identitätsmanagement Unternehmen in diesem Bericht
- Microsoft Corporation
- Okta, Inc.
- Ping Identity Corporation
- International Business Machines Corporation
- ForgeRock, Inc.
- Oracle Corporation
- Google LLC
- Amazon Web Services, Inc.
- SailPoint Technologies Holdings, Inc.
- CyberArk Software Ltd.
- One Identity LLC
- Broadcom Inc.
- Entrust Corporation
- Thales S.A.
- Saviynt, Inc.
- SecureAuth Corporation
- JumpCloud Inc.
- RSA Security LLC
- OpenText Corporation
- NEC Corporation
- Accenture plc
- Yubico AB
Neueste Industrielle Entwicklungen in Markt für föderiertes Identitätsmanagement
- September 2026: Ping Identity startete Identity Agents auf dem Google Cloud Marketplace am 29. September 2026 und erweiterte damit die Runtime-Identity-Abdeckung für KI-Agenten auf einen dritten großen Cloud-Anbieter neben AWS und Cloudflare, wodurch Unternehmen die Agenten-Authentifizierung in Cloud-nativen Google-Cloud-Umgebungen verwalten können.
- August 2026: Okta machte Agent SSO am 24. August 2026 allgemein verfügbar und ermöglichte es Unternehmen, KI-Agenten-Zugangsdaten über die etablierte Okta-Identitätsinfrastruktur mit dynamischer Client-Registrierung und kurzlebigen, bereichsbegrenzten Token anstelle statischer API-Schlüssel bereitzustellen und zu verwalten.
- Mai 2026: JumpCloud schloss am 26. Mai 2026 eine Series-F-Finanzierungsrunde mit einer Post-Money-Bewertung von 3,2 Milliarden USD ab und leitet die Erlöse in die Erweiterung seiner auf kleine und mittlere Unternehmen ausgerichteten Cloud-Verzeichnis- und föderierter Identitätsplattform sowie in die Beschleunigung der Produktentwicklung für agentische Identitäts- und Zugriffsverwaltung.
- Februar 2026: Palo Alto Networks schloss die Übernahme von CyberArk für rund 25 Milliarden USD am 11. Februar 2026 ab und konsolidierte damit privilegiertes Zugriffsmanagement und Identitätssicherheit, einschließlich der föderierter Single-Sign-On-Fähigkeiten von CyberArk Identity, innerhalb einer einheitlichen Netzwerk- und Cloud-Sicherheitsplattform.
Globaler Berichtsumfang des Marktes für föderiertes Identitätsmanagement
Der Markt für föderiertes Identitätsmanagement umfasst Software und Dienstleistungen, die den vertrauenswürdigen Identitätsaustausch und den Zugangsverbund über Organisationen, Anwendungen, Clouds und Identitätsdomänen hinweg ermöglichen. Er umfasst Single Sign-On, Identitätsanbieter, Verzeichnissynchronisierung, B2B-Partneridentität, staatliche digitale Identität sowie Maschinen- oder KI-Agenten-Identitätsverbund.
Der Bericht zum Markt für föderiertes Identitätsmanagement ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, On-Premises sowie Hybrid und Multi-Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Identitätsdomäne (Belegschaftsidentität, Kunden-Identitäts- und Zugriffsverwaltung, Business-to-Business-Partneridentität, Behörden- und Bürgeridentität sowie Maschinen-, Workload- und KI-Agenten-Identität), Anwendung (Single Sign-On und Zugangsverbund, Identitätslebenszyklus und automatisierte Bereitstellung, adaptive Authentifizierung und Step-Up-Zugriff, API- und Microservices-Verbund, Cloud-Infrastruktur- und Workload-Zugriff sowie weitere Anwendungen), Branche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Behörden und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, Einzelhandel und E-Commerce, Telekommunikation und Medien, Reise und Gastgewerbe sowie weitere Branchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid und Multi-Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Belegschaftsidentität |
| Kunden-Identitäts- und Zugriffsverwaltung |
| Business-to-Business-Partneridentität |
| Behörden- und Bürgeridentität |
| Maschinen-, Workload- und KI-Agenten-Identität |
| Single Sign-On und Zugangsverbund |
| Identitätslebenszyklus und automatisierte Bereitstellung |
| Adaptive Authentifizierung und Step-Up-Zugriff |
| API- und Microservices-Verbund |
| Cloud-Infrastruktur- und Workload-Zugriff |
| Weitere Anwendungen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Behörden und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel und E-Commerce |
| Telekommunikation und Medien |
| Reise und Gastgewerbe |
| Weitere Branchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid und Multi-Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Identitätsdomäne | Belegschaftsidentität | |
| Kunden-Identitäts- und Zugriffsverwaltung | ||
| Business-to-Business-Partneridentität | ||
| Behörden- und Bürgeridentität | ||
| Maschinen-, Workload- und KI-Agenten-Identität | ||
| Nach Anwendung | Single Sign-On und Zugangsverbund | |
| Identitätslebenszyklus und automatisierte Bereitstellung | ||
| Adaptive Authentifizierung und Step-Up-Zugriff | ||
| API- und Microservices-Verbund | ||
| Cloud-Infrastruktur- und Workload-Zugriff | ||
| Weitere Anwendungen | ||
| Nach Branche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Behörden und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel und E-Commerce | ||
| Telekommunikation und Medien | ||
| Reise und Gastgewerbe | ||
| Weitere Branchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für föderiertes Identitätsmanagement?
Die Marktgröße für föderiertes Identitätsmanagement wird voraussichtlich 18,39 Milliarden USD im Jahr 2026 und 21,37 Milliarden USD im Jahr 2027 betragen und bis 2032 einen Wert von 39,98 Milliarden USD erreichen, mit einer CAGR von 13,35 % von 2027 bis 2032.
Was treibt die Einführung von föderiertem Identitätsmanagement an?
Credential-basierte Angriffe, Zero-Trust-Programme, Multi-Cloud-Anwendungsumgebungen und Identitätsvorschriften erhöhen die Nachfrage nach Verbundfähigkeiten.
Welches Bereitstellungsmodell führt bei der Einführung von föderiertem Identitätsmanagement?
Die Cloud führt mit einem Anteil von 68,51 % im Jahr 2026 und wird bis 2032 voraussichtlich mit einer CAGR von 16,62 % wachsen.
Welche Anwendung für föderiertes Identitätsmanagement wächst am schnellsten?
API- und Microservices-Verbund wird bis 2032 voraussichtlich mit einer CAGR von 17,43 % wachsen, da Cloud-Dienste und KI-Agenten kontrollierte API-Authentifizierung erfordern.
Welche Region verzeichnet die schnellste prognostizierte Einführung?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 17,19 % wachsen, unterstützt durch digitale Identitätsprogramme, Open-Banking-Regeln und Mobile-first-Dienste.
Warum sind KI-Agenten für Identitätsprogramme wichtig?
Maschinen-, Workload- und KI-Agenten-Identität wird voraussichtlich mit einer CAGR von 16,11 % wachsen, da nicht-menschliche Konten kontrollierte Zugangsdaten, Berechtigungen und Token-Verwaltung benötigen.