
Taille et part du marché de la gestion des risques de sécurité des centres de données
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 14.91 Milliards de dollars |
| Taille du Marché (2032) | 31.63 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.23 % |
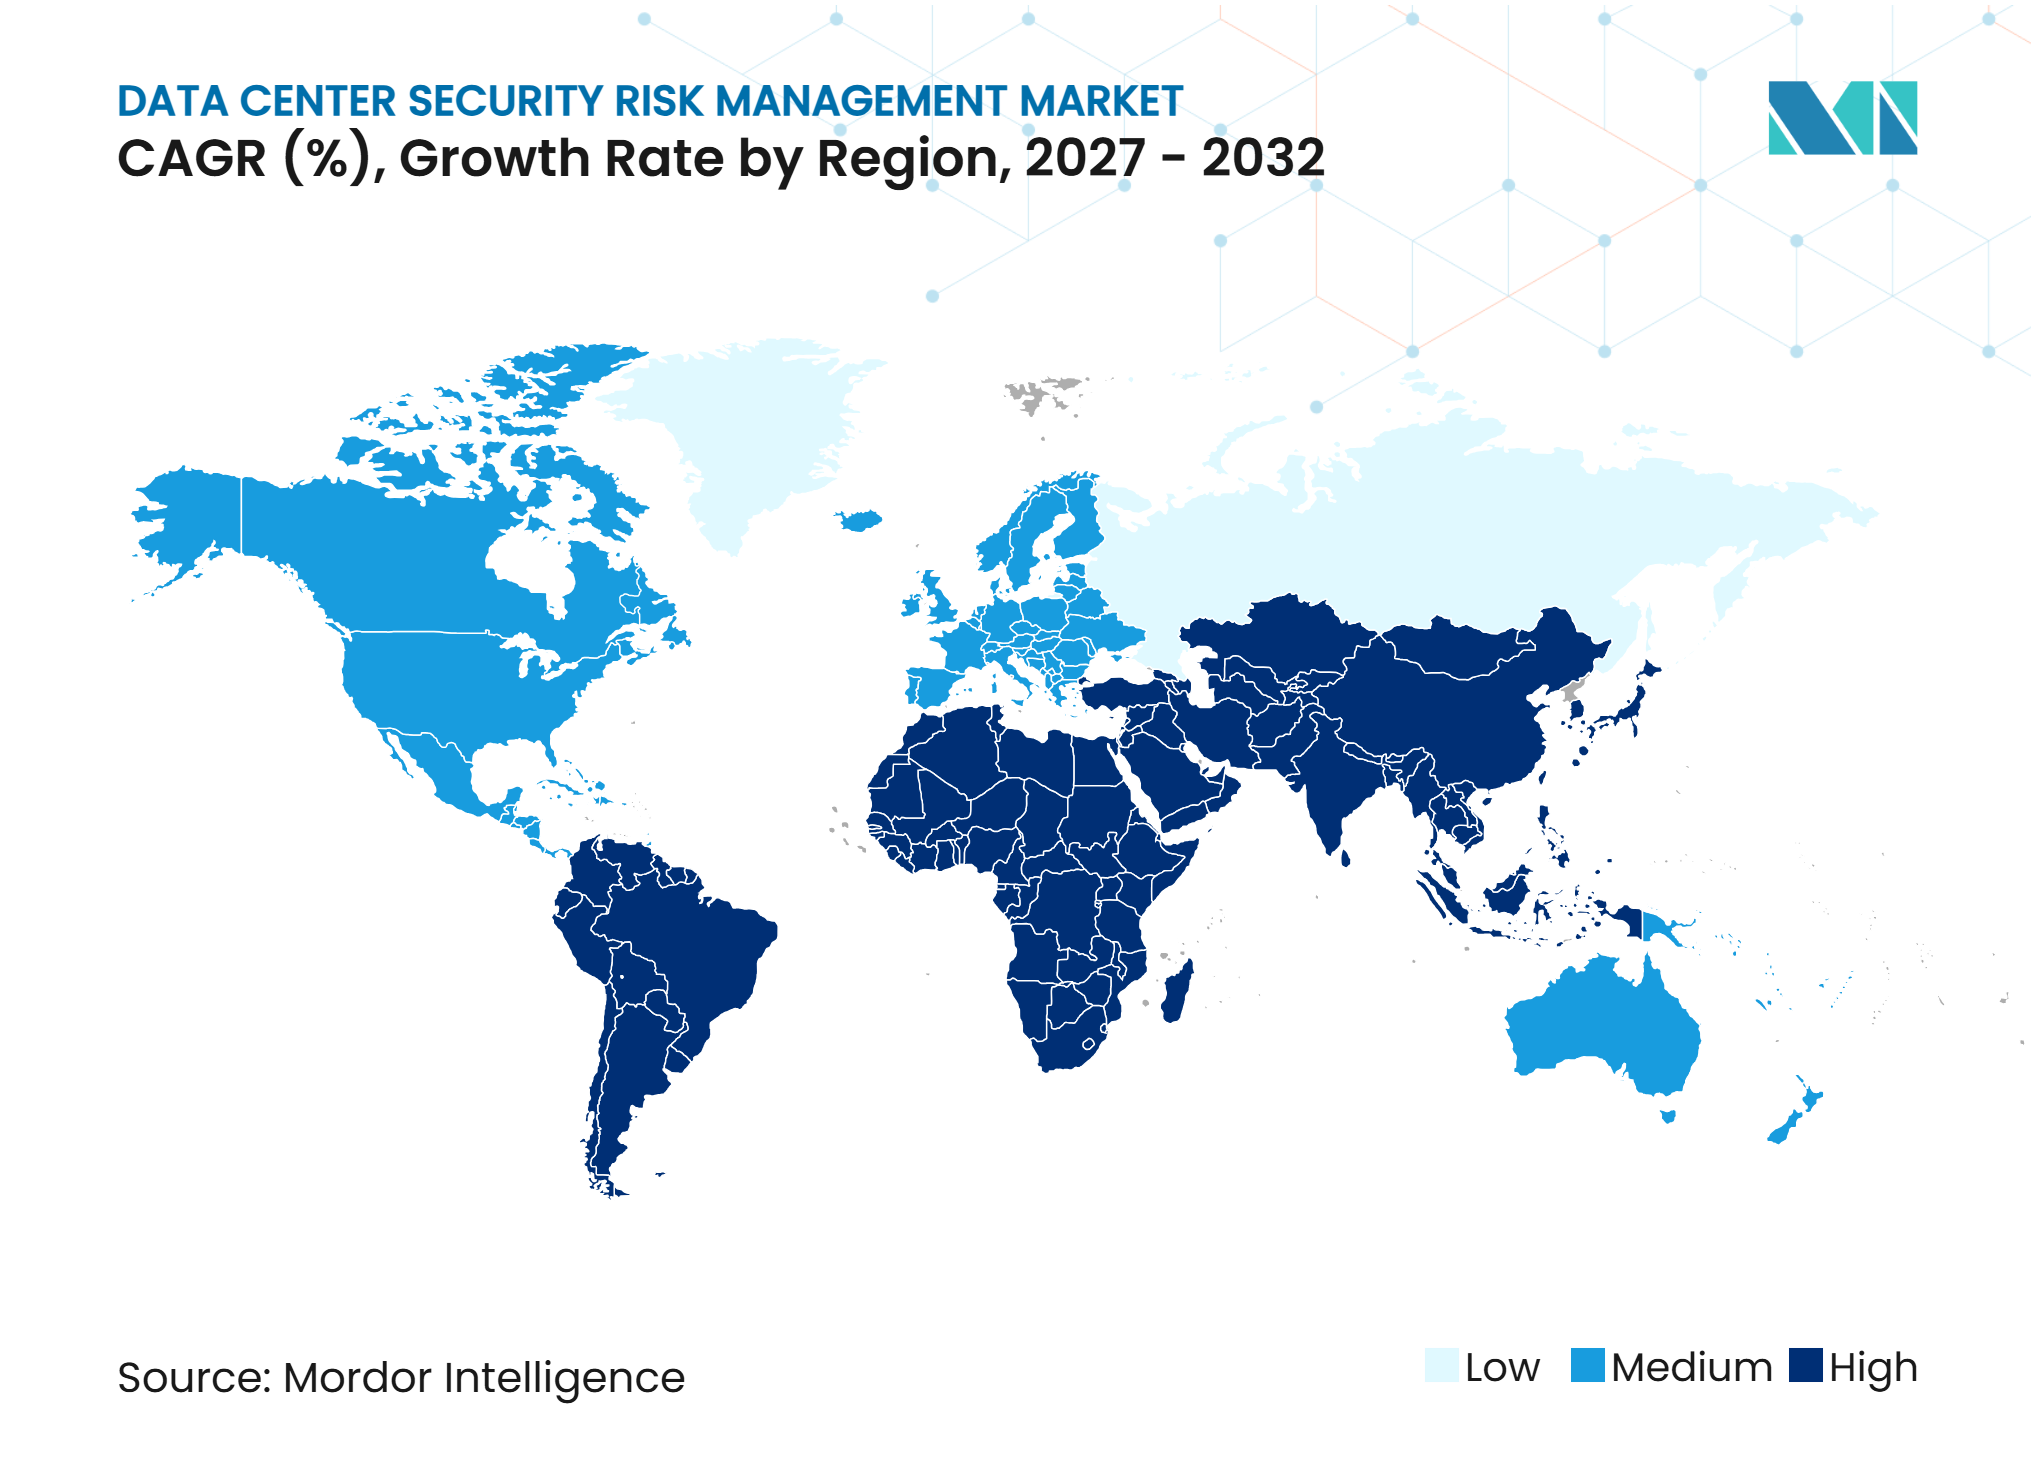
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des risques de sécurité des centres de données par Mordor Intelligence
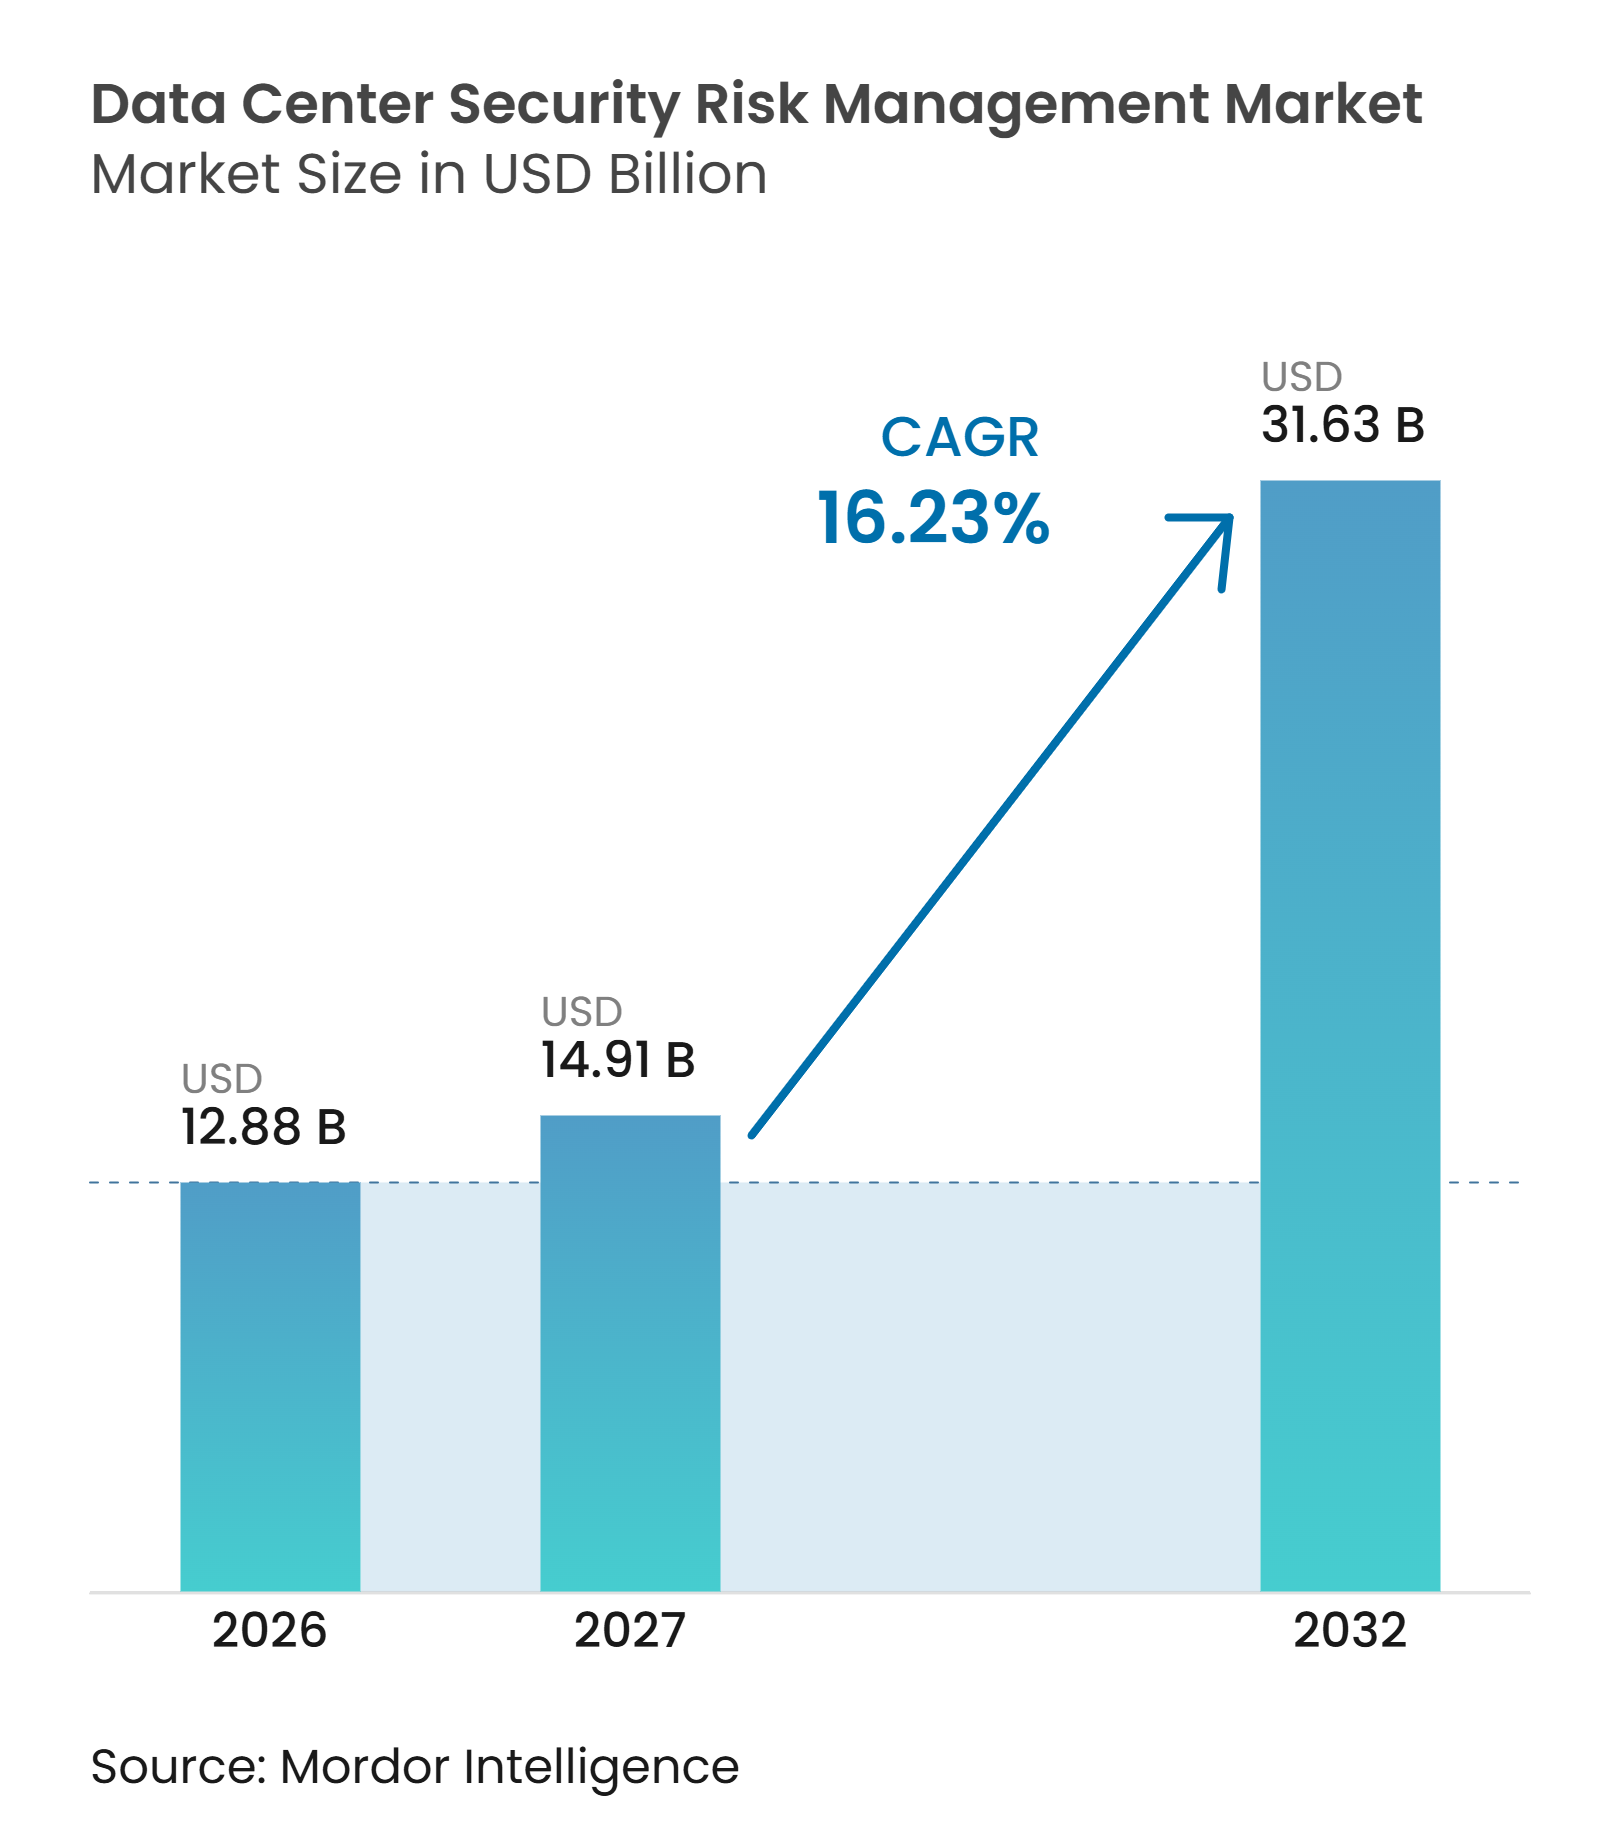
La taille du marché de la gestion des risques de sécurité des centres de données devrait s'étendre de 12,88 milliards USD en 2026 à 14,91 milliards USD en 2027, puis atteindre 31,63 milliards USD d'ici 2032, enregistrant un CAGR de 16,23 % entre 2027 et 2032. Le marché de la gestion des risques de sécurité des centres de données est en cours de transformation sous l'effet d'une infrastructure d'IA plus dense, d'emprises de campus plus importantes et d'un lien plus étroit entre l'accès physique et le risque cybernétique. Les spécifications de sécurité s'étendent désormais au-delà de la protection périmétrique aux salles de données, aux salles d'équipements, aux flux de visiteurs, à la surveillance centralisée, au contrôle renforcé des visiteurs et aux enregistrements détaillés de chaque mouvement autorisé dans les zones sensibles. Les opérateurs privilégient les plateformes qui consolident l'accès, la vidéo, les alertes d'intrusion et les enregistrements d'audit en une seule vue opérationnelle. Cette approche peut réduire les lacunes entre les équipes chargées des installations et les équipes informatiques, tout en fournissant les preuves nécessaires aux examens des clients et des régulateurs. Le marché de la gestion des risques de sécurité des centres de données bénéficie également de la demande liée à la construction, car les nouveaux sites hyperscale et de colocation nécessitent des contrôles en couches avant le début des opérations.
Principaux enseignements du rapport
- Par type de solution, les systèmes de vidéosurveillance détenaient 26,18 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026, tandis que les systèmes intégrés de gestion de la sécurité physique devraient se développer à un CAGR de 16,78 % jusqu'en 2032.
- Par technologie de sécurité, le contrôle d'accès par carte et identifiant détenait 27,28 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026, tandis que la vidéoanalyse et la surveillance intelligente devraient se développer à un CAGR de 17,05 % jusqu'en 2032.
- Par couche de sécurité, l'accès aux salles de données et aux zones restreintes représentait 37,15 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026, tandis que les centres d'opérations de sécurité et la surveillance centralisée devraient se développer à un CAGR de 17,36 % jusqu'en 2032.
- Par type de service, les services de gardiennage et de patrouille détenaient 38,25 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026, tandis que la surveillance de sécurité gérée devrait se développer à un CAGR de 17,61 % jusqu'en 2032.
- Par modèle de déploiement, les systèmes de sécurité sur site représentaient 54,26 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026, tandis que les systèmes de sécurité gérés dans le cloud devraient se développer à un CAGR de 18,27 % jusqu'en 2032.
- Par taille de centre de données, les centres de données hyperscale détenaient 57,39 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026 et devraient se développer à un CAGR de 18,51 % jusqu'en 2032.
- Par type de centre de données, les centres de données de colocation représentaient 62,14 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026, tandis que les fournisseurs de services cloud devraient se développer à un CAGR de 18,80 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 46,19 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 17,94 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Concentration croissante des infrastructures numériques critiques et des équipements à haute valeur ajoutée | +3.5% | Mondial | Long terme (≥ 4 ans) |
| Préoccupations croissantes concernant les accès non autorisés, le vol, le sabotage et les menaces internes | +3.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des campus hyperscale et de colocation nécessitant une sécurité en couches | +2.8% | Amérique du Nord, Asie-Pacifique et Europe | Long terme (≥ 4 ans) |
| Adoption croissante de plateformes intégrées de gestion de la sécurité physique | +2.4% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Exigences croissantes en matière d'enregistrement des accès, de gestion des visiteurs et d'audits de sécurité | +1.8% | Mondial | Moyen terme (2-4 ans) |
| Accent accru sur la protection des infrastructures critiques et le respect des exigences de sécurité des clients | +1.5% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Concentration croissante des infrastructures numériques critiques et des équipements à haute valeur ajoutée
L'infrastructure d'IA accroît l'exposition financière concentrée dans chaque salle de données. L'AFCOM a rapporté que la densité moyenne des baies a atteint 27 kW en 2026, contre 16 kW l'année précédente. Une densité plus élevée rend une violation physique plus grave, car une seule zone restreinte peut contenir des équipements informatiques de valeur et des charges de travail sensibles. Le marché de la gestion des risques de sécurité des centres de données accorde donc une plus grande valeur au contrôle d'accès au niveau des baies, à l'authentification biométrique et aux vérifications continues d'identité. Les opérateurs ont également besoin de contrôles qui préservent une piste de preuves lorsque le personnel, les sous-traitants ou les visiteurs pénètrent dans des zones sensibles. Ces exigences font évoluer la sécurité physique d'une dépense d'installation vers un élément central de la résilience opérationnelle.
Préoccupations croissantes concernant les accès non autorisés, le vol, le sabotage et les menaces internes
Les menaces humaines, tant internes qu'externes, ont été citées par 61 % des répondants de l'AFCOM en 2026, devant les rançongiciels à 58 %. Ce résultat attire davantage l'attention sur les rotations d'équipes, l'accès des sous-traitants, la conception des zones et la supervision des visiteurs. La CISA conseille aux opérateurs d'infrastructures critiques d'utiliser des programmes axés sur la prévention qui définissent, détectent, évaluent et gèrent le risque interne avant qu'il ne devienne un incident.[1] Le marché de la gestion des risques de sécurité des centres de données répond à cette situation par une vérification d'identité renforcée aux frontières restreintes et des journaux d'accès plus détaillés. Les équipes de sécurité examinent également si les anciens flux de travail basés uniquement sur les badges peuvent traiter de manière adéquate le talonnage et le partage d'identifiants. Ces changements soutiennent la demande d'outils qui relient l'identité, les événements d'accès et les preuves vidéo.
Expansion des campus hyperscale et de colocation nécessitant une sécurité en couches
Les grands campus nécessitent plusieurs couches de protection car ils comprennent des périmètres, des bâtiments, des zones de chargement et des salles de données distincts. La Security Industry Association identifie la nécessité de protéger l'ensemble de l'environnement du centre de données, du périmètre extérieur aux espaces internes sensibles. Les projets sur terrain vierge créent des opportunités d'intégrer l'accès, la surveillance, la détection d'intrusion et la surveillance centralisée dans la conception du site. Les sites de colocation doivent également séparer les locataires sans ralentir les opérations légitimes. Cela favorise les fournisseurs capables de coordonner plusieurs systèmes lors de la construction et de la mise en service. Le marché de la gestion des risques de sécurité des centres de données bénéficie des projets de première installation, car les spécifications peuvent inclure des contrôles intégrés avant que l'installation ne devienne opérationnelle.
Adoption croissante de plateformes intégrées de gestion de la sécurité physique
Les opérateurs consolident les systèmes de contrôle d'accès, de vidéo et d'intrusion autonomes dans des plateformes intégrées. Johnson Controls a introduit CCURE IQ 3.10 en mars 2025 avec des capacités unifiées de gestion des accès, de la vidéo, des intrusions, d'analyse en périphérie et d'audit légal. Ces systèmes peuvent fournir aux salles de contrôle une vue unique des incidents et réduire la réconciliation manuelle entre des enregistrements séparés. Les architectures intégrées soutiennent également la documentation des accès et les preuves d'audit attendues dans le cadre des programmes ISO 27001 et SOC 2. Cette approche peut allonger les relations avec les fournisseurs, car les changements de plateforme nécessitent une configuration, une formation et un support d'intégration continu. Elle intensifie également la concurrence entre les fournisseurs cherchant à offrir une pile de sécurité plus large.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coûts d'investissement et d'exploitation élevés des systèmes de sécurité physique complets | -2.2% | Mondial | Long terme (≥ 4 ans) |
| Complexité de l'intégration du contrôle d'accès, de la vidéosurveillance et de la détection d'intrusion | -1.8% | Mondial | Moyen terme (2-4 ans) |
| Difficultés à sécuriser les grands campus et les installations géographiquement dispersées | -1.4% | Amérique du Nord et Asie-Pacifique | Long terme (≥ 4 ans) |
| Pénurie de personnel de sécurité qualifié et d'intégrateurs spécialisés | -1.0% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Coûts d'investissement et d'exploitation élevés des systèmes de sécurité physique complets
Les déploiements complets nécessitent des investissements dans les lecteurs, les caméras, les équipements périmètriques, les logiciels, l'intégration et le personnel d'exploitation. Cette charge de coûts est particulièrement difficile pour les petits et moyens centres de données qui ne disposent pas du pouvoir d'achat des opérateurs hyperscale. Les systèmes biométriques peuvent ajouter des exigences en matière de matériel, de gestion des identifiants et de gouvernance de la confidentialité à chaque zone protégée. Les opérateurs supportent également des coûts récurrents pour les abonnements logiciels, la maintenance, les mises à jour des modèles, la surveillance et les examens périodiques de sécurité. Les processus ISO 27001 et SOC 2 peuvent ajouter une charge de travail récurrente, car la documentation et les tests de contrôle doivent rester à jour. Ces conditions incitent certaines installations à recourir à des services de surveillance gérés plutôt qu'à maintenir toutes les capacités de sécurité en interne.
Complexité de l'intégration du contrôle d'accès, de la vidéosurveillance et de la détection d'intrusion
De nombreuses installations en exploitation utilisent des équipements de sécurité de plusieurs générations et de plusieurs fournisseurs. La connexion de systèmes d'accès hérités à des plateformes vidéo modernes ou à des logiciels de gestion dans le cloud peut nécessiter des passerelles, des intergiciels et des tests minutieux. La Security Industry Association répertorie les systèmes cloisonnés et les problèmes d'interopérabilité parmi les défis de modernisation persistants pour les opérateurs de centres de données. Les installations en activité doivent effectuer des modifications sans interrompre les opérations continues ni affaiblir leurs preuves d'audit. La responsabilité peut également être partagée entre les équipes informatiques qui gèrent les réseaux et les équipes chargées des installations qui gèrent le matériel physique. Cette division peut retarder les projets et accroître la demande d'intégrateurs disposant à la fois d'une expertise opérationnelle et d'une expertise en sécurité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de solution :
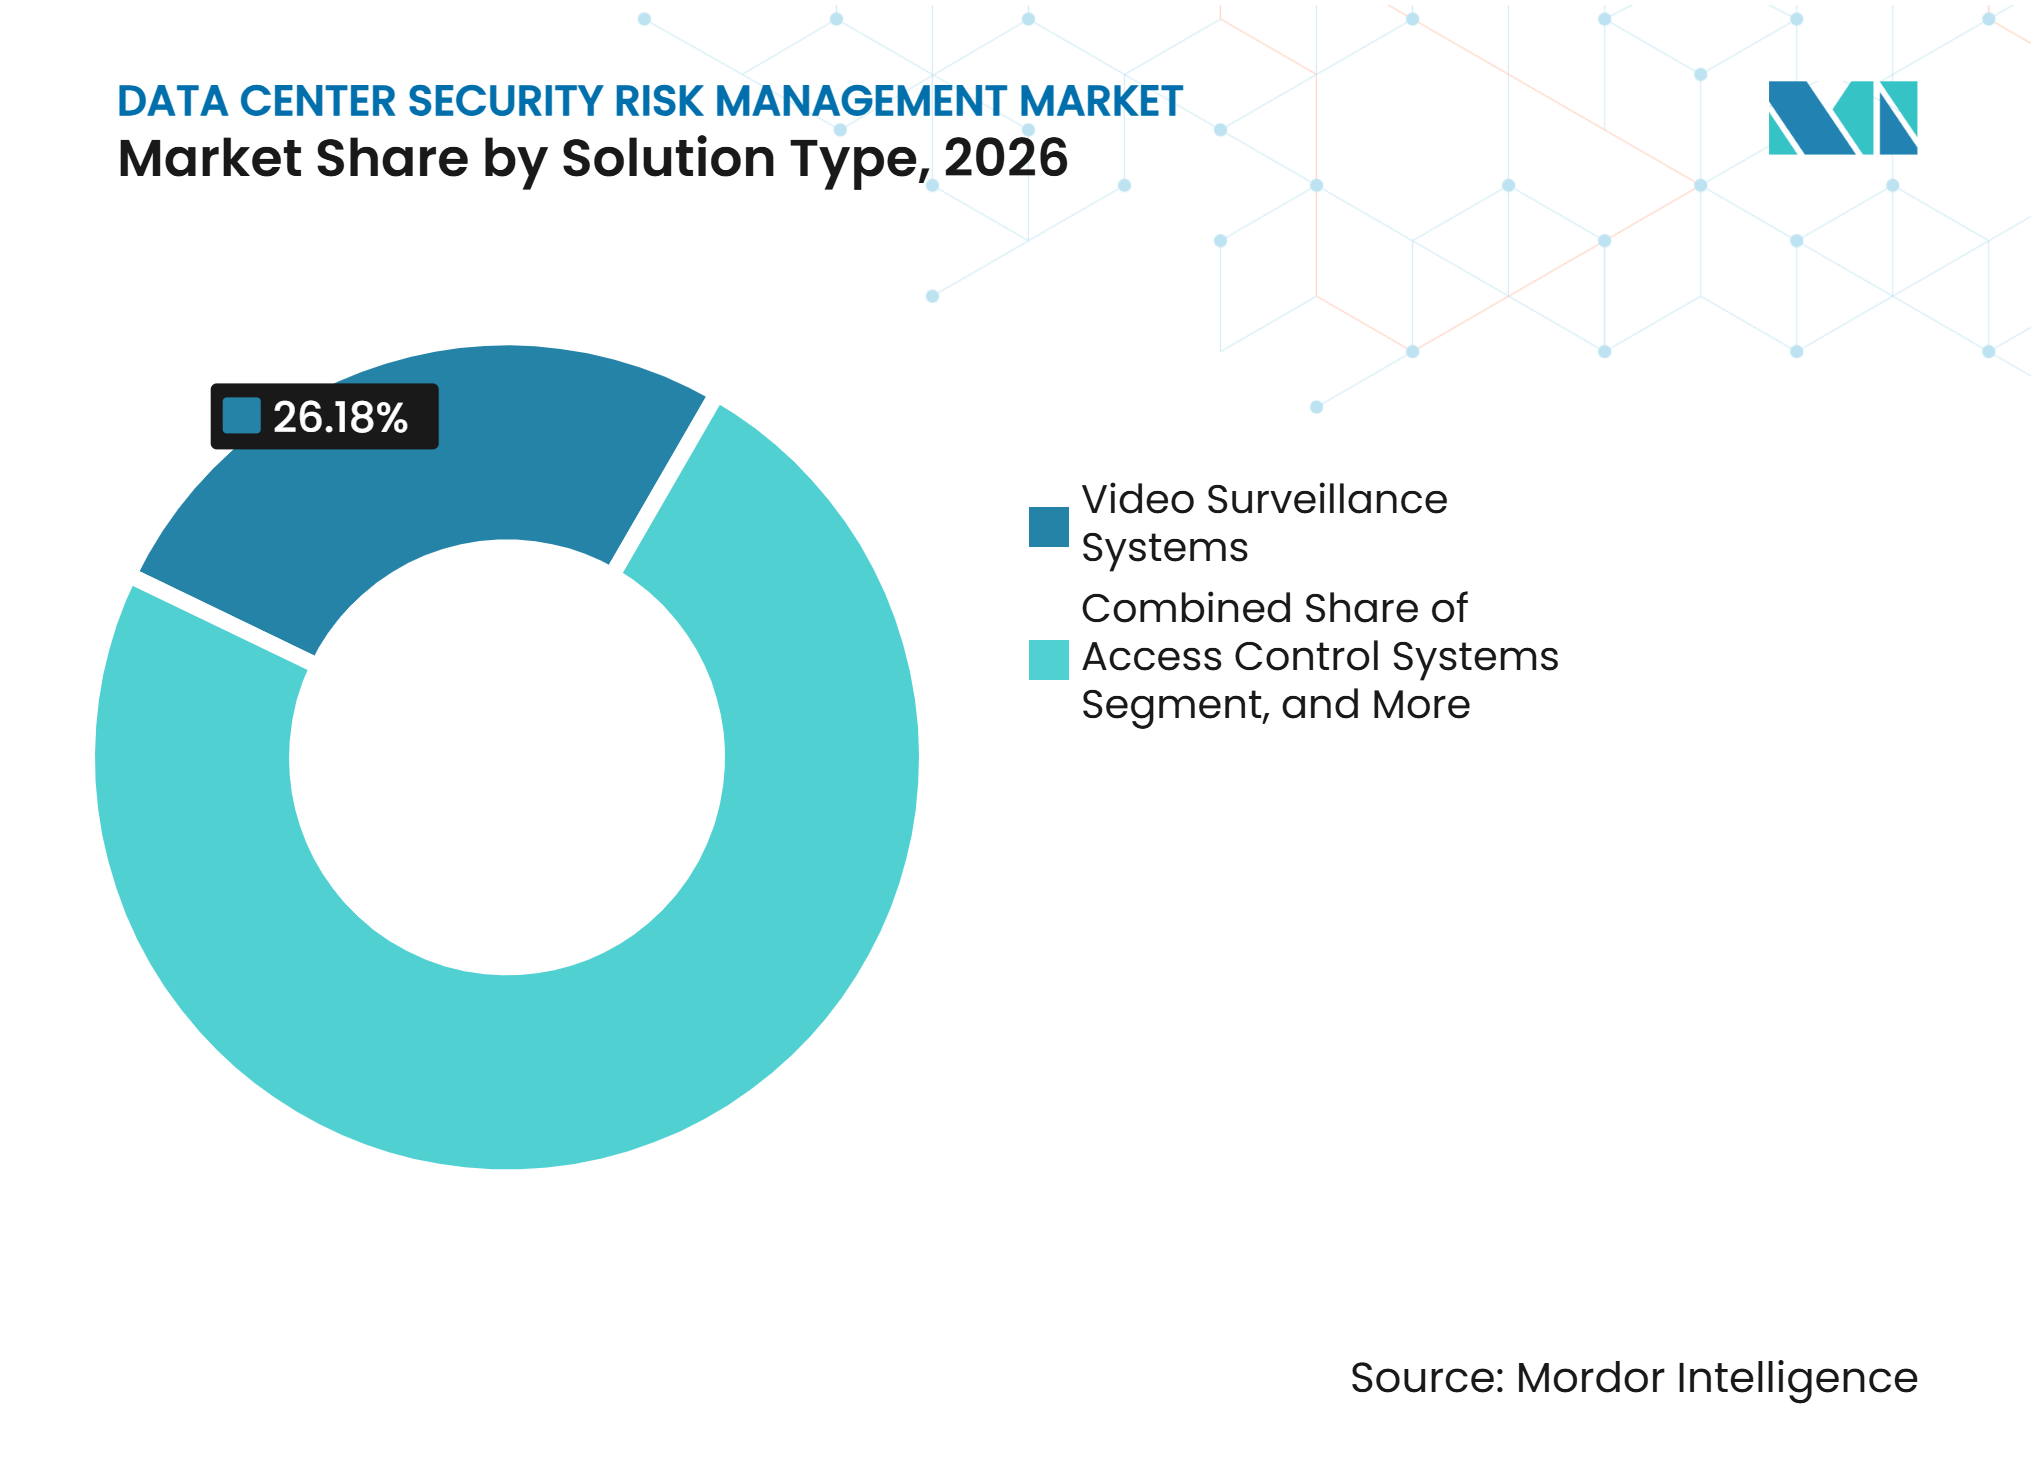
la surveillance conserve son envergure tandis que les plateformes intégrées progressentLes systèmes de vidéosurveillance détenaient une part de marché de 26,18 % sur le marché de la gestion des risques de sécurité des centres de données en 2026. Les caméras restent largement déployées car les opérateurs ont besoin d'une vérification visuelle aux périmètres, aux entrées, aux zones de chargement et dans les salles de données lors des opérations courantes et lors des enquêtes sur les incidents. Leur base installée établie soutient les dépenses de remplacement et de mise à niveau dans tous les types d'installations, y compris les sites établis dont les équipements approchent des cycles de renouvellement. La vidéo assistée par l'IA améliore également la valeur de la couverture existante en aidant les équipes à identifier les mouvements inhabituels et à corréler les événements. Les systèmes de contrôle d'accès restent essentiels aux points d'entrée du personnel et dans les zones restreintes où une autorisation individuelle est requise.
Les systèmes intégrés de gestion de la sécurité physique devraient se développer à un CAGR de 16,78 % jusqu'en 2032. Ils répondent aux limites opérationnelles de la gestion de produits séparés qui génèrent des alarmes et des enregistrements déconnectés entre les sites, les équipes et les équipes de sécurité des installations. La taille du marché de la gestion des risques de sécurité des centres de données pour les plateformes intégrées est soutenue par la demande de flux de travail consolidés, de rapports centralisés et de supervision multi-sites. Les systèmes de détection d'intrusion et les systèmes de sécurité périmétrique protègent les limites extérieures des grands campus, où les caméras seules peuvent ne pas fournir une couverture adéquate lors de périodes de faible visibilité ou le long de longues lignes de délimitation. L'évaluation des risques de sécurité et le conseil bénéficient également de la nécessité de tester les contrôles et de documenter les résultats pour les audits.



Par technologie de sécurité :
les systèmes d'identifiants sont en tête tandis que la vidéo intelligente gagne du terrainLe contrôle d'accès par carte et identifiant détenait une part de 27,28 % en 2026, car il reste une méthode pratique et familière pour de nombreuses portes et zones administratives. La technologie dispose d'une base installée substantielle et d'un coût par porte inférieur à celui des alternatives biométriques avancées, ce qui soutient son utilisation continue dans les zones à faible risque. Elle s'adapte également aux flux de travail d'accès courants du personnel et des visiteurs lorsqu'elle est liée aux enregistrements d'identité. Cependant, les cartes physiques n'identifient pas indépendamment le talonnage ou le partage d'identifiants. Cette limitation devient plus importante aux entrées des salles de données, aux rangées d'armoires et dans d'autres zones sensibles où l'utilisation abusive des identifiants peut créer une exposition opérationnelle significative.
La vidéoanalyse et la surveillance intelligente devraient se développer à un CAGR de 17,05 % jusqu'en 2032. Ces outils transforment la vidéo d'un enregistrement utilisé après un incident en une source d'alertes opérationnelles en direct pouvant soutenir une évaluation plus précoce par le personnel de la salle de contrôle. Motorola Solutions a introduit Inform en septembre 2025 pour unifier la vidéo, le contrôle d'accès et les données de capteurs tiers dans une interface unique de réponse aux incidents.[2] Le contrôle d'accès biométrique est également utilisé aux seuils de haute sécurité où une confirmation d'identité plus solide est nécessaire. La détection périmétrique, le radar, les capteurs de clôture et la reconnaissance des plaques d'immatriculation forment des couches supplémentaires pour les grands campus avec plusieurs routes d'accès, bâtiments et points de livraison.
Par couche de sécurité :
la protection des salles de données ancre les dépenses tandis que la surveillance centralisée se développeL'accès aux salles de données et aux zones restreintes représentait une part de 37,15 % en 2026. Ces zones contiennent les serveurs, les équipements réseau et les charges de travail des clients que les opérateurs considèrent comme les actifs d'installation les plus sensibles et nécessitent des vérifications d'autorisation cohérentes à chaque point d'entrée. La part du marché de la gestion des risques de sécurité des centres de données détenue par cette couche reflète la demande de contrôles d'accès, de couverture vidéo, de mesures anti-talonnage et d'enregistrements d'entrée détaillés. Les programmes ISO 27001 et SOC 2 renforcent la nécessité de documenter l'accès aux espaces restreints. Les contrôles au niveau des baies deviennent également plus pertinents à mesure que l'infrastructure d'IA augmente la concentration des équipements et que l'accès doit être limité à un groupe plus restreint et approuvé.
Les centres d'opérations de sécurité et la surveillance centralisée devraient se développer à un CAGR de 17,36 % jusqu'en 2032. Les opérateurs multi-sites utilisent la surveillance centralisée pour réduire le coût du maintien d'équipes de sécurité complètes dans chaque emplacement tout en appliquant des procédures d'escalade communes à l'ensemble de leurs portefeuilles. Ce modèle permet au personnel distant d'évaluer les alarmes, de coordonner les réponses et de maintenir des procédures opérationnelles cohérentes. Il est particulièrement utile pour les installations distribuées et à faible effectif qui ont encore besoin d'une surveillance continue. Les contrôles du périmètre, du quai de chargement et des salles d'équipements critiques restent nécessaires car chacun expose une voie d'accès distincte nécessitant sa propre procédure de vérification et de réponse.
Par type de service :
le gardiennage reste essentiel tandis que la surveillance gérée se développeLes services de gardiennage et de patrouille détenaient une part de 38,25 % en 2026. Le personnel humain reste important pour l'escorte des visiteurs, l'escalade, les contrôles de routine et la dissuasion visible, en particulier lorsque les conditions exigent un jugement au-delà d'une réponse d'alarme prédéfinie. Les agents gèrent également des situations qui ne peuvent pas être résolues par des logiciels ou des instructions à distance seuls. Leur rôle est particulièrement important dans les zones de chargement et les grands périmètres avec une activité régulière de sous-traitants. Le marché de la gestion des risques de sécurité des centres de données s'appuie sur du personnel formé pour appliquer de manière cohérente les procédures du site lors des événements d'accès nécessitant une évaluation physique immédiate.
La surveillance de sécurité gérée devrait se développer à un CAGR de 17,61 % jusqu'en 2032. La surveillance à distance offre aux opérateurs une alternative à la dotation en personnel de chaque site avec une salle de contrôle locale complète, en particulier lorsqu'une installation fonctionne avec une équipe locale limitée. Motorola Solutions a élargi son offre de sécurité d'entreprise en mars 2026 avec des capacités de surveillance vidéo à distance et de réponse assistée par l'IA. La conception et l'intégration des systèmes de sécurité, l'installation et la mise en service, ainsi que la maintenance et les mises à niveau des systèmes restent liées aux nouveaux cycles de construction et de renouvellement. Les services d'audit restent également pertinents lorsque les clients exigent des preuves que les contrôles des installations fonctionnent comme prévu.
Par modèle de déploiement :
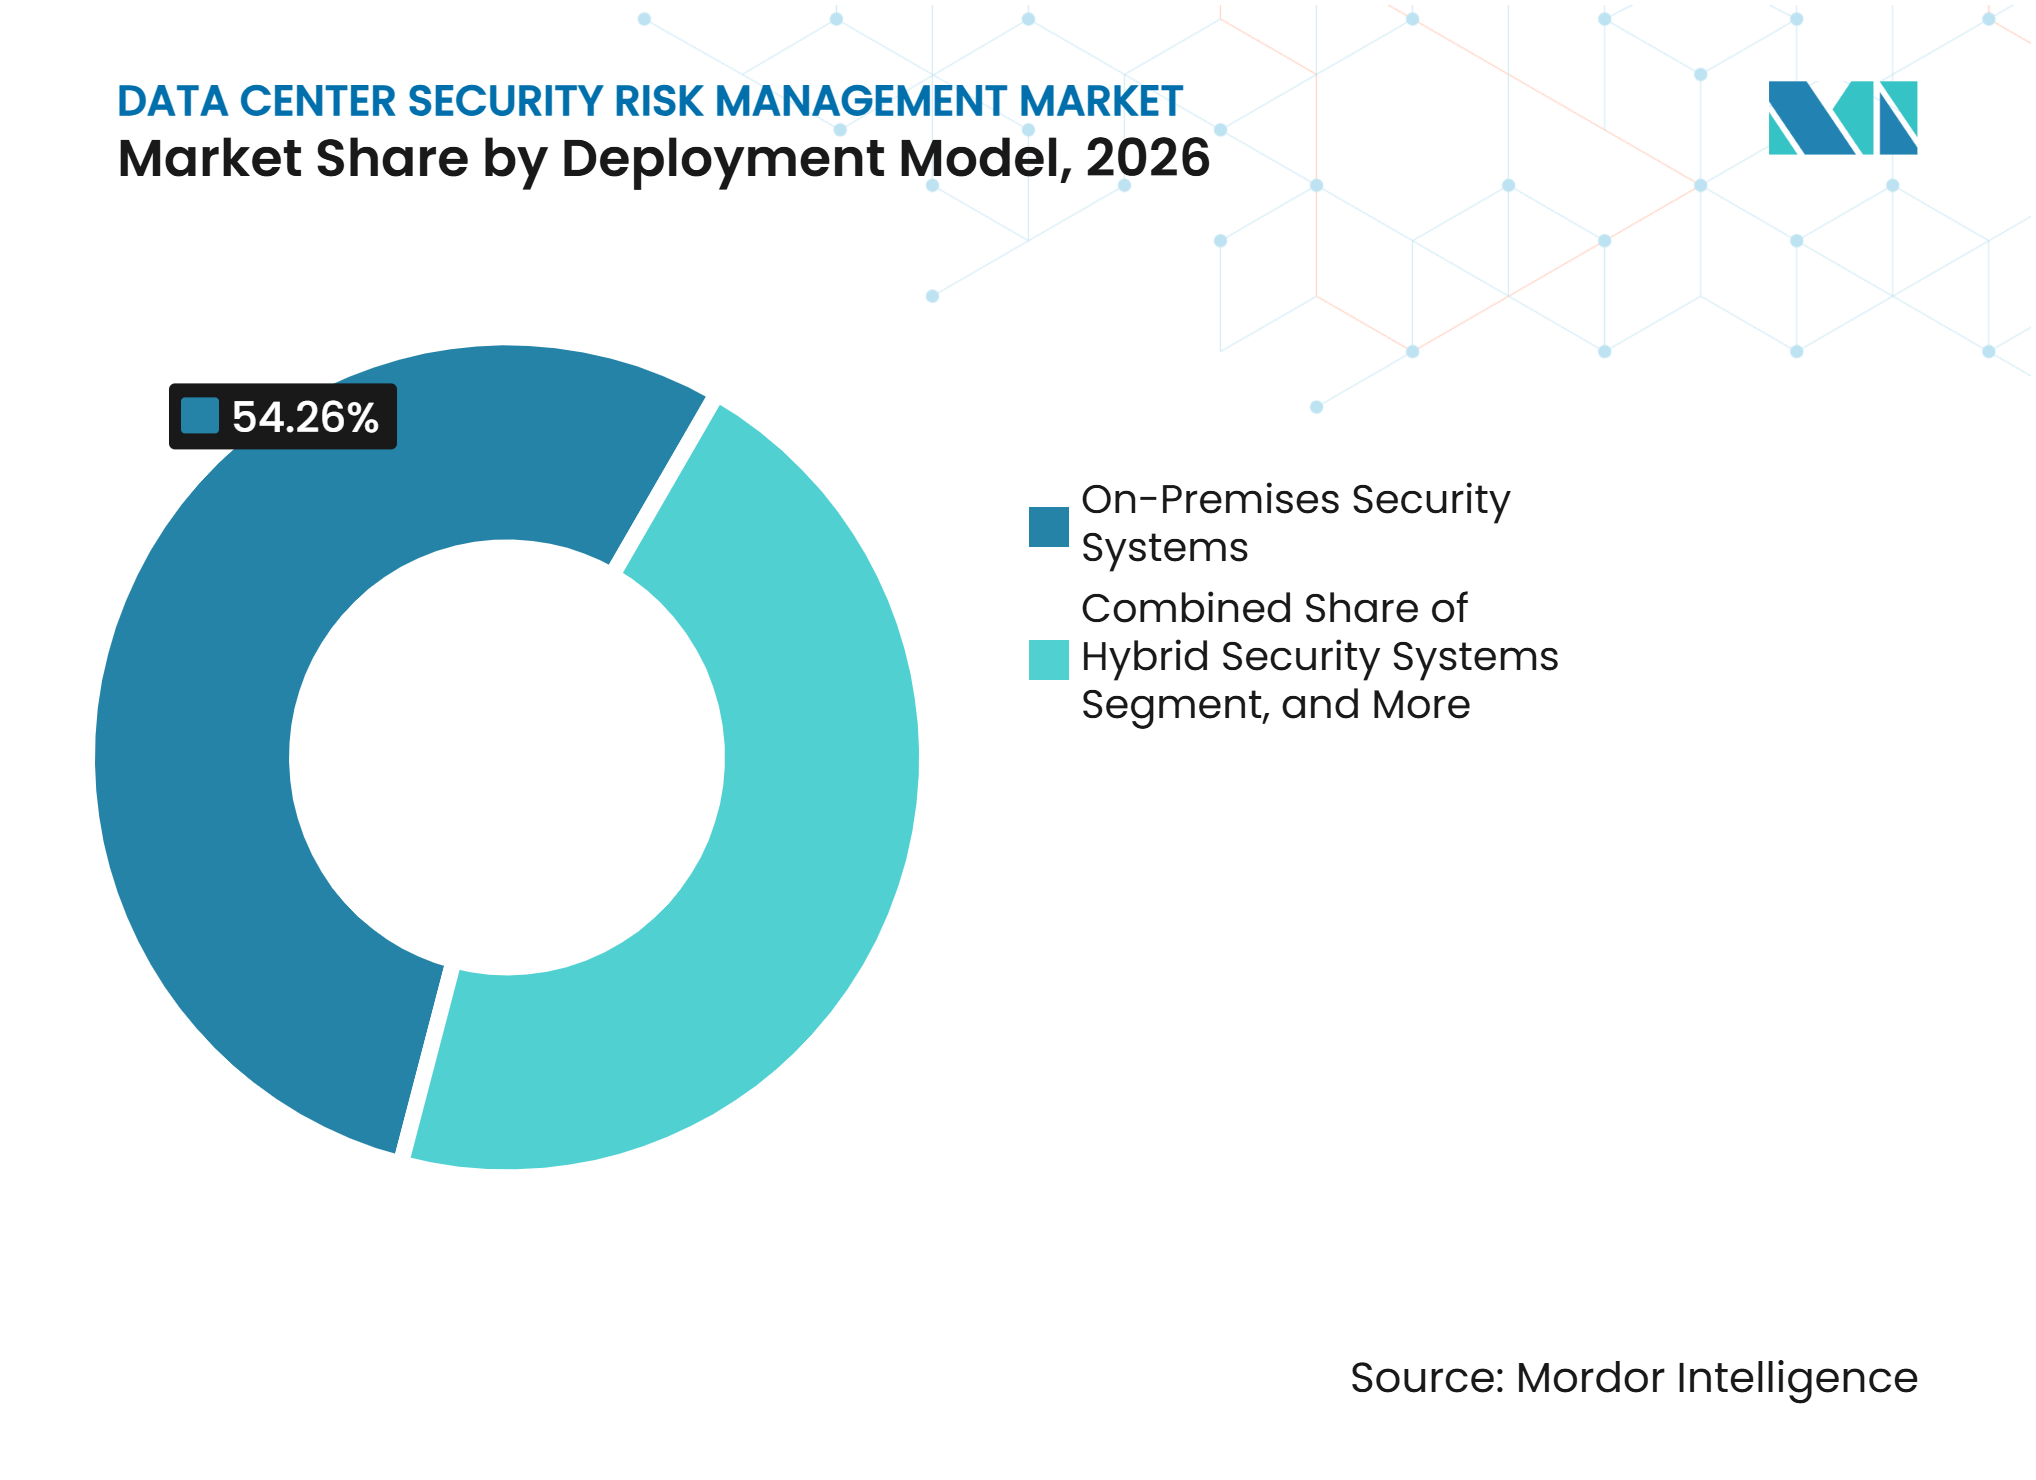
le contrôle sur site est en tête tandis que la gestion dans le cloud s'accélèreLes systèmes de sécurité sur site représentaient une part de 54,26 % en 2026. Les opérateurs apprécient le contrôle local pour les décisions d'accès qui doivent rester disponibles quelle que soit la connectivité externe, car les décisions d'entrée en zone restreinte ne peuvent pas être différées lors d'une perturbation. Ce modèle répond également aux préoccupations concernant la souveraineté des données et le traitement des enregistrements de sécurité sensibles. De nombreuses installations hyperscale et de colocation disposent d'une infrastructure locale existante qui soutient leur utilisation continue. La part du marché de la gestion des risques de sécurité des centres de données pour les systèmes sur site reflète également les longs cycles de remplacement du matériel physique.
Les systèmes de sécurité gérés dans le cloud devraient se développer à un CAGR de 18,27 % jusqu'en 2032. Ils peuvent simplifier les mises à jour des politiques, les rapports et l'administration dans des portefeuilles d'installations dispersées où une configuration manuelle site par site consommerait un temps de personnel considérable. Genetec a lancé une option Security Center SaaS hébergée au Royaume-Uni en février 2026, permettant aux clients de stocker et de traiter les données de sécurité physique dans les frontières du Royaume-Uni. Les systèmes de sécurité hybrides restent pertinents pour les opérateurs gérant des équipements locaux plus anciens aux côtés de nouveaux outils connectés au cloud. Les services de sécurité gérés combinent la surveillance et le support technologique dans un seul arrangement contractuel.

Par taille de centre de données :
les sites hyperscale définissent les exigences de sécurité dans l'ensemble du secteurLes centres de données hyperscale détenaient 57,39 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026. Ces installations nécessitent une sécurité étendue au niveau du périmètre, des bâtiments, des salles de données et des équipements, car leurs campus concentrent des infrastructures précieuses dans un petit nombre d'emplacements. L'AFCOM a constaté que 72 % des répondants s'attendaient à ce que les charges de travail d'IA augmentent les besoins en capacité, tandis que 74 % prévoyaient de déployer des solutions compatibles avec l'IA. Cet environnement souligne l'importance de l'entrée biométrique, de la vidéo intelligente, de la surveillance centralisée et des contrôles au niveau des baies pour protéger les zones sensibles sans ralentir le travail autorisé. Les opérateurs hyperscale établissent également des normes d'approvisionnement détaillées qui influencent les fournisseurs dans l'ensemble du secteur.
Les centres de données hyperscale devraient se développer à un CAGR de 18,51 % jusqu'en 2032. Leur combinaison d'échelle et de croissance en fait une source majeure de nouveaux projets de sécurité couvrant la conception, l'installation, l'intégration, la surveillance et les services de maintenance continue. Les grands centres de données représentent une opportunité de mise à niveau car ils recherchent des contrôles comparables à ceux utilisés dans les sites hyperscale. Les petites et moyennes installations font face à des limites de capital plus strictes et à des environnements technologiques plus diversifiés. Les modèles de services gérés peuvent aider ces opérateurs à obtenir des capacités de surveillance et de réponse sans construire chaque fonction en interne.
Par type de centre de données :
la colocation nécessite de l'étendue tandis que les fournisseurs cloud nécessitent de l'échelleLes centres de données de colocation représentaient 62,14 % du marché en 2026. Leurs opérateurs doivent protéger plusieurs locataires avec des droits d'accès différents dans la même installation. Cela nécessite des contrôles qui séparent les cages, les armoires, les suites et les espaces partagés sans limiter les activités autorisées de chaque locataire, sous-traitant et visiteur approuvé. Le marché de la gestion des risques de sécurité des centres de données soutient les installations de colocation grâce à la protection périmétrique, à la biométrie, à la journalisation des audits, à la sécurité des armoires et aux contrôles des visiteurs. Les examens de sécurité des locataires peuvent également exiger des opérateurs qu'ils démontrent comment les événements d'accès sont documentés et examinés.
Les fournisseurs de services cloud devraient se développer à un CAGR de 18,80 % jusqu'en 2032. Leurs grands campus nécessitent des conceptions de sécurité pouvant s'adapter à plusieurs bâtiments et zones opérationnelles tout en maintenant une identité cohérente et des enregistrements d'événements. Convergint a livré un projet de sécurité physique pour un client hyperscale à Francfort en septembre 2026, comprenant la vidéosurveillance, le contrôle d'accès, l'authentification biométrique, la technologie anti-talonnage, la gestion des clés, les serrures d'armoires de serveurs et la surveillance des alarmes. Les centres de données d'entreprise et de périphérie ont une intensité de sécurité plus faible par site, mais leur nombre peut accroître le besoin de supervision à distance. Les installations de périphérie sans surveillance nécessitent un contrôle d'accès automatisé, une détection des tentatives d'effraction et des communications fiables.
Analyse géographique
Amérique du Nord
L'Amérique du Nord détenait 46,19 % de la part du marché de la gestion des risques de sécurité des centres de données en 2026. Les clusters hyperscale en Virginie, au Texas, en Arizona et dans le nord-ouest du Pacifique imposent des exigences strictes en matière d'accès aux installations, de surveillance et d'auditabilité. Les charges de travail gouvernementales ajoutent des facteurs de conformité à travers des cadres tels que FedRAMP, le cadre de cybersécurité du NIST et les orientations de la CISA. Les orientations de la CISA sur les menaces internes soutiennent les programmes axés sur la prévention pour les opérateurs d'infrastructures critiques. Les grands opérateurs appliquent ces attentes aux flux de travail des sous-traitants et aux vérifications d'identité en zone restreinte. La base installée régionale soutient également les mises à niveau des anciens systèmes d'accès et de vidéo. La surveillance centralisée gagne en pertinence à mesure que les opérateurs gèrent des portefeuilles plus larges avec des procédures cohérentes.
Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 17,94 % jusqu'en 2032 sur le marché de la gestion des risques de sécurité des centres de données. Les nouveaux campus hyperscale et de colocation créent une demande pour des systèmes de sécurité conçus dans les installations avant la mise en service. Digital Edge a annoncé en janvier 2026 un investissement de 4,5 milliards USD dans un campus prêt pour l'IA en Indonésie avec une capacité initiale de 500 MW et le potentiel de s'étendre à 1 GW. Des projets de cette envergure nécessitent plusieurs frontières contrôlées entre les bâtiments, les salles de données et les zones d'équipements. Les exigences nationales de protection des données sur des marchés tels que l'Inde renforcent également l'intérêt pour les enregistrements d'accès gouvernés et les architectures de sécurité adaptées localement. Les outils biométriques et de surveillance intelligente sont pertinents là où les opérateurs ont besoin d'une confirmation d'identité plus solide aux seuils de haute sécurité. La construction sur terrain vierge permet aux fournisseurs de déployer des systèmes intégrés plutôt que de connecter des produits hérités fragmentés.
Europe, Amérique du Sud, Moyen-Orient et Afrique
Les opérateurs européens appliquent des approches de sécurité en couches comprenant l'authentification biométrique, les mesures anti-talonnage et les contrôles au niveau des armoires. Le projet de Convergint en septembre 2026 à Francfort démontre comment ces contrôles peuvent être intégrés dans un environnement hyperscale. La directive NIS 2 de l'UE et la norme ISO 27001 influencent la documentation, la gouvernance des accès et les pratiques d'examen continu dans les installations européennes. L'option d'hébergement au Royaume-Uni de Genetec reflète la demande de plateformes de sécurité physique répondant aux attentes locales en matière de traitement des données.[3] L'Amérique du Sud développe sa demande parallèlement aux améliorations de la connectivité et aux nouveaux investissements en colocation dans les grandes zones métropolitaines. Le Moyen-Orient et l'Afrique développent également des campus cloud dans le cadre des exigences nationales de souveraineté des données et d'infrastructures critiques. Dans ces régions, les plateformes intégrées peuvent aider les opérateurs à appliquer des politiques communes tout en répondant aux besoins de conformité locaux.
Paysage concurrentiel
Concentration du Marché
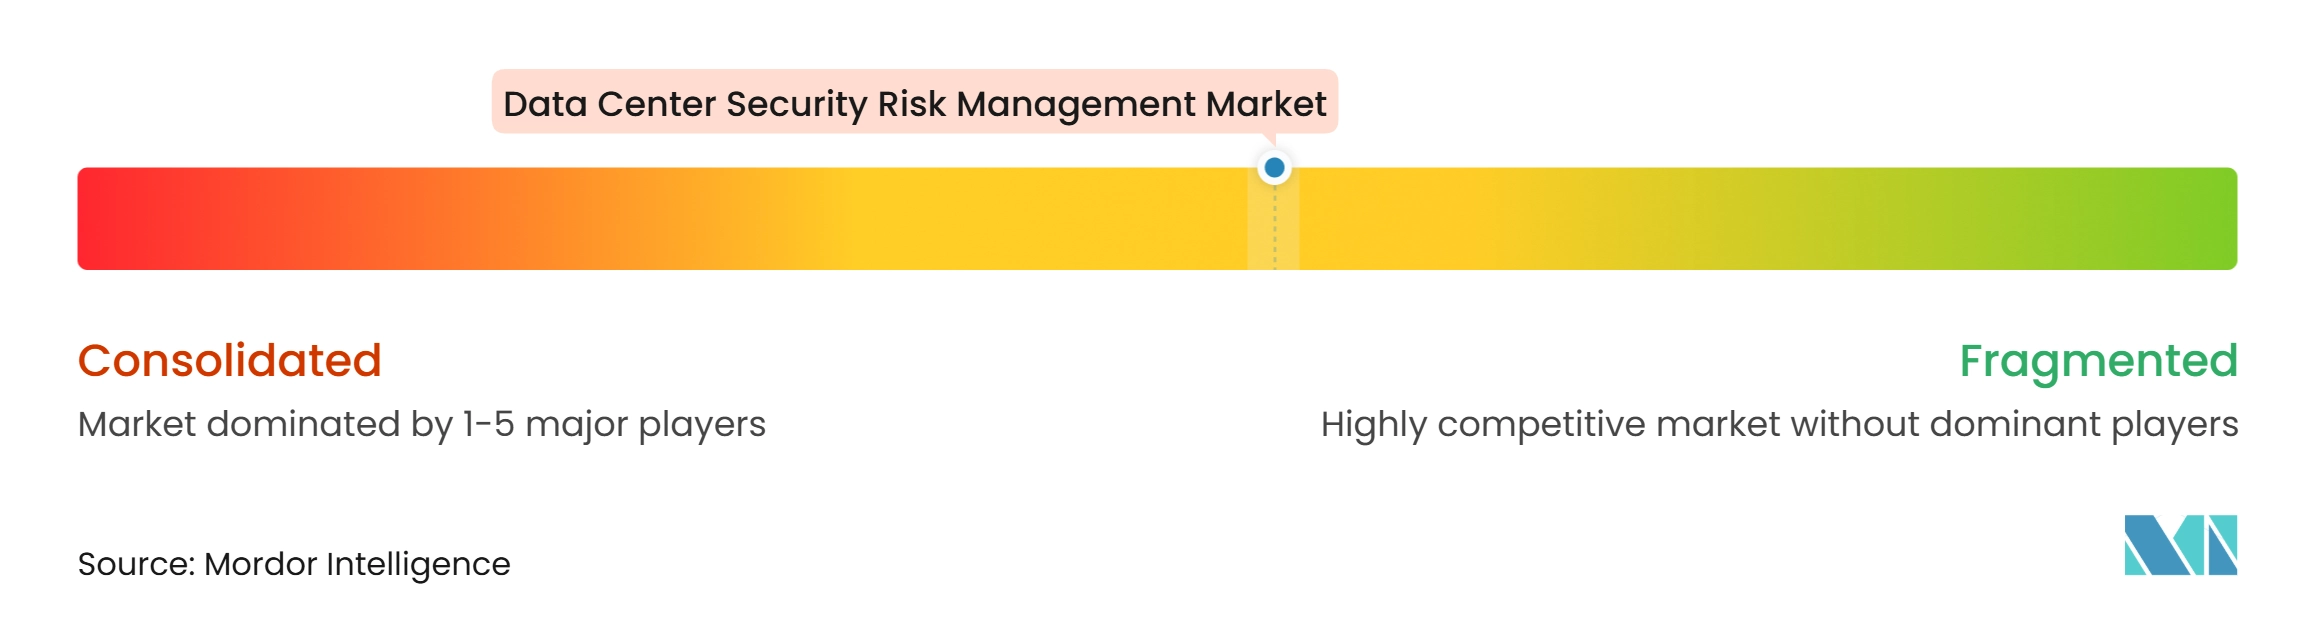
Le marché de la gestion des risques de sécurité des centres de données est modérément consolidé parmi les fournisseurs de plateformes larges et fragmenté dans les catégories spécialisées. Johnson Controls, Honeywell via LenelS2, Bosch Building Technologies, ASSA ABLOY et Allegion proposent des portefeuilles couvrant le contrôle d'accès, la vidéo et la détection d'intrusion. Leur envergure est mise au défi par des fournisseurs qui mettent l'accent sur la gestion dans le cloud, l'analyse basée sur l'IA et une intégration système plus rapide. Johnson Controls a introduit CCURE IQ 3.10 en 2025 avec une interface intégrée pour l'accès, la vidéo, la gestion des intrusions et les capacités d'audit.[4] Ce type d'offre répond à la préférence des clients pour une vue opérationnelle unique plutôt que plusieurs outils déconnectés.
La concurrence se concentre de plus en plus sur le lien entre les événements d'accès physique, les données des capteurs et la réponse aux incidents. Motorola Solutions a introduit Inform en 2025 pour connecter la vidéo Avigilon, le contrôle d'accès et les données de capteurs tiers dans un flux de travail de réponse unique. Il a élargi l'approche en 2026 avec Operator, des alertes assistées par l'IA et la surveillance vidéo à distance Blue Eye. Les fournisseurs capables de démontrer une interopérabilité claire et des preuves d'audit fiables sont mieux positionnés pour les installations soumises à des exigences opérationnelles strictes. Les fournisseurs spécialisés conservent des rôles dans la détection périmétrique, la sécurité des baies et le contrôle d'accès orienté conformité, où une expertise technique approfondie reste importante.
La protection au niveau des baies devient un domaine de concurrence plus clairement défini à mesure que les déploiements d'IA denses augmentent la valeur des rangées d'équipements individuelles. Dormakaba a acquis TANlock en juillet 2025 pour étendre son offre de sécurité pour les centres de données et les infrastructures critiques grâce à des serrures de baies électromécaniques, des modules d'authentification et des lecteurs IP. TBS Biometrics a démontré un accès aux armoires authentifié par iris au centre de données Stollen Luzern, montrant le rôle de l'authentification avancée dans les environnements de haute sécurité. Les fournisseurs se font donc concurrence sur la capacité à protéger chaque couche d'une installation tout en reliant les événements à une plateforme centrale.
Leaders du secteur de la gestion des risques de sécurité des centres de données
-
ASSA ABLOY AB
-
Allegion plc
-
Axis Communications AB
-
Genetec Inc.
-
Verkada Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la gestion des risques de sécurité des centres de données Entreprises couvertes dans ce rapport
- Johnson Controls International plc
- Honeywell International Inc.
- Bosch Building Technologies GmbH
- Genetec Inc.
- Axis Communications AB
- Motorola Solutions, Inc.
- Verkada Inc.
- Avigilon Corporation
- HID Global Corporation
- LenelS2, Inc.
- Gallagher Security (Gallagher Group Limited)
- Suprema Inc.
- IDEMIA Group SAS
- ASSA ABLOY AB
- Allegion plc
- Securitas Technology Corporation
- Convergint Technologies LLC
- Allied Universal Holdco LLC
- Gunnebo AB
- Senstar Technologies Corporation
Développements industriels récents dans Marché de la gestion des risques de sécurité des centres de données
- Octobre 2026 : Motorola Solutions a présenté l'intelligence d'entreprise et la résilience opérationnelle à ISC West 2026 à Las Vegas, avec notamment Operator, anciennement Inform, pour l'orchestration agentique de la réponse aux incidents sur les systèmes vidéo, d'accès et de capteurs, les nouveaux modèles de caméras Avigilon H6A, Assist Chat pour les requêtes de sécurité assistées par l'IA et la surveillance vidéo à distance Blue Eye pour des services de garde virtuelle humaine 24h/24 et 7j/7 dans les déploiements d'entreprise, y compris les centres de données.
- Septembre 2026 : Convergint a livré une solution de sécurité physique complexe et évolutive pour un client confidentiel de centre de données hyperscale à Francfort, en Allemagne, couvrant la vidéosurveillance d'entreprise, le contrôle d'accès, l'authentification biométrique, la technologie anti-talonnage, la gestion intelligente des clés, les serrures d'armoires de serveurs et la surveillance des alarmes, avec un périmètre étendu du périmètre initial du site à plusieurs salles de données pendant la construction.
- Janvier 2026 : Digital Edge a annoncé un investissement de 4,5 milliards USD pour construire le campus CGK, l'un des plus grands centres de données hyperscale prêts pour l'IA d'Indonésie avec une capacité initiale de 500 MW et une évolutivité jusqu'à 1 GW, dans la zone industrielle GIIC à Bekasi, créant une demande aval significative pour la conception et l'installation de systèmes de sécurité physique sur un campus multi-bâtiments.
- Janvier 2026 : Mitsubishi Electric a finalisé l'acquisition de Nozomi Networks, la société de sécurité OT et IoT qui a dépassé 100 millions USD de revenus récurrents annuels en 2025. L'acquisition préserve la plateforme de cybersécurité OT neutre vis-à-vis des fournisseurs de Nozomi tout en établissant une nouvelle phase de croissance au sein du portefeuille de sécurité des infrastructures critiques et industrielles de Mitsubishi Electric, qui comprend des clients de centres de données à l'échelle mondiale.
Périmètre du rapport mondial sur le marché de la gestion des risques de sécurité des centres de données
Le marché de la gestion des risques de sécurité des centres de données englobe les technologies de sécurité physique, les plateformes et les services conçus pour protéger les installations des centres de données, le personnel, les infrastructures critiques et les actifs informatiques à haute valeur ajoutée contre les accès non autorisés, les intrusions, le vol, le sabotage, le vandalisme, les menaces internes et autres risques de sécurité physique. Le marché comprend les systèmes de contrôle d'accès, les solutions de surveillance, les technologies de détection d'intrusion, les systèmes de protection périmétrique, les plateformes intégrées de gestion de la sécurité, les services de surveillance et les solutions de conseil en sécurité qui aident les opérateurs à maintenir la continuité opérationnelle, la conformité réglementaire et la protection des infrastructures critiques dans les environnements de centres de données de colocation, cloud, d'entreprise, de périphérie et hyperscale.
Le rapport sur le marché de la gestion des risques de sécurité des centres de données est segmenté par type de solution (systèmes de contrôle d'accès, systèmes de vidéosurveillance, systèmes de détection d'intrusion, systèmes de sécurité périmétrique, systèmes de gestion des visiteurs et des sous-traitants, plateformes d'opérations et de surveillance de la sécurité, systèmes intégrés de gestion de la sécurité physique et évaluation des risques de sécurité et conseil), technologie de sécurité (contrôle d'accès par carte et identifiant, contrôle d'accès biométrique, vidéoanalyse et surveillance intelligente, détection de mouvement et d'intrusion périmétrique, détection radar et de clôture, reconnaissance des plaques d'immatriculation, intégration des informations et des événements de sécurité et gestion des identités et des accès pour les installations physiques), couche de sécurité (protection du périmètre et des limites du site, sécurité de l'entrée des bâtiments et de la réception, accès aux salles de données et aux zones restreintes, sécurité des salles d'équipements critiques, accès aux quais de chargement et aux livraisons et centres d'opérations de sécurité et surveillance centralisée), type de service (évaluation des risques de sécurité et audit, conception et intégration des systèmes de sécurité, installation et mise en service, surveillance de sécurité gérée, services de gardiennage et de patrouille et maintenance et mises à niveau des systèmes), modèle de déploiement (systèmes de sécurité sur site, systèmes de sécurité gérés dans le cloud, systèmes de sécurité hybrides et services de sécurité gérés), taille du centre de données (petit, moyen, grand et hyperscale), type de centre de données (colocation, fournisseurs de services cloud (FSC) et entreprise et périphérie) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Systèmes de contrôle d'accès |
| Systèmes de vidéosurveillance |
| Systèmes de détection d'intrusion |
| Systèmes de sécurité périmétrique |
| Systèmes de gestion des visiteurs et des sous-traitants |
| Plateformes d'opérations et de surveillance de la sécurité |
| Systèmes intégrés de gestion de la sécurité physique |
| Évaluation des risques de sécurité et conseil |
| Contrôle d'accès par carte et identifiant |
| Contrôle d'accès biométrique |
| Vidéoanalyse et surveillance intelligente |
| Détection de mouvement et d'intrusion périmétrique |
| Détection radar et de clôture |
| Reconnaissance des plaques d'immatriculation |
| Intégration des informations et des événements de sécurité |
| Gestion des identités et des accès pour les installations physiques |
| Protection du périmètre et des limites du site |
| Sécurité de l'entrée des bâtiments et de la réception |
| Accès aux salles de données et aux zones restreintes |
| Sécurité des salles d'équipements critiques |
| Accès aux quais de chargement et aux livraisons |
| Centres d'opérations de sécurité et surveillance centralisée |
| Évaluation des risques de sécurité et audit |
| Conception et intégration des systèmes de sécurité |
| Installation et mise en service |
| Surveillance de sécurité gérée |
| Services de gardiennage et de patrouille |
| Maintenance et mises à niveau des systèmes |
| Systèmes de sécurité sur site |
| Systèmes de sécurité gérés dans le cloud |
| Systèmes de sécurité hybrides |
| Services de sécurité gérés |
| Petit |
| Moyen |
| Grand |
| Hyperscale |
| Colocation |
| Fournisseurs de services cloud (FSC) |
| Entreprise et périphérie |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Chili | |
| Colombie | |
| Argentine | |
| Pérou | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Pays-Bas | |
| Irlande | |
| Espagne | |
| Italie | |
| Pays nordiques | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Australie | |
| Singapour | |
| Corée du Sud | |
| Malaisie | |
| Indonésie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Israël | |
| Égypte | |
| Qatar | |
| Reste du Moyen-Orient et de l'Afrique |
| Par type de solution | Systèmes de contrôle d'accès | |
| Systèmes de vidéosurveillance | ||
| Systèmes de détection d'intrusion | ||
| Systèmes de sécurité périmétrique | ||
| Systèmes de gestion des visiteurs et des sous-traitants | ||
| Plateformes d'opérations et de surveillance de la sécurité | ||
| Systèmes intégrés de gestion de la sécurité physique | ||
| Évaluation des risques de sécurité et conseil | ||
| Par technologie de sécurité | Contrôle d'accès par carte et identifiant | |
| Contrôle d'accès biométrique | ||
| Vidéoanalyse et surveillance intelligente | ||
| Détection de mouvement et d'intrusion périmétrique | ||
| Détection radar et de clôture | ||
| Reconnaissance des plaques d'immatriculation | ||
| Intégration des informations et des événements de sécurité | ||
| Gestion des identités et des accès pour les installations physiques | ||
| Par couche de sécurité | Protection du périmètre et des limites du site | |
| Sécurité de l'entrée des bâtiments et de la réception | ||
| Accès aux salles de données et aux zones restreintes | ||
| Sécurité des salles d'équipements critiques | ||
| Accès aux quais de chargement et aux livraisons | ||
| Centres d'opérations de sécurité et surveillance centralisée | ||
| Par type de service | Évaluation des risques de sécurité et audit | |
| Conception et intégration des systèmes de sécurité | ||
| Installation et mise en service | ||
| Surveillance de sécurité gérée | ||
| Services de gardiennage et de patrouille | ||
| Maintenance et mises à niveau des systèmes | ||
| Par modèle de déploiement | Systèmes de sécurité sur site | |
| Systèmes de sécurité gérés dans le cloud | ||
| Systèmes de sécurité hybrides | ||
| Services de sécurité gérés | ||
| Par taille de centre de données | Petit | |
| Moyen | ||
| Grand | ||
| Hyperscale | ||
| Par type de centre de données | Colocation | |
| Fournisseurs de services cloud (FSC) | ||
| Entreprise et périphérie | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Chili | ||
| Colombie | ||
| Argentine | ||
| Pérou | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Pays-Bas | ||
| Irlande | ||
| Espagne | ||
| Italie | ||
| Pays nordiques | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Australie | ||
| Singapour | ||
| Corée du Sud | ||
| Malaisie | ||
| Indonésie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Israël | ||
| Égypte | ||
| Qatar | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion des risques de sécurité des centres de données ?
La taille du marché de la gestion des risques de sécurité des centres de données devrait atteindre 31,63 milliards USD d'ici 2032, contre 14,91 milliards USD en 2027, à un CAGR de 16,23 %.
Qu'est-ce qui stimule la demande de gestion des risques de sécurité des centres de données ?
La densité plus élevée des infrastructures d'IA, l'expansion des campus hyperscale et les besoins accrus en gouvernance des accès augmentent la demande de systèmes de sécurité en couches.
Quel type de solution est en tête de la gestion des risques de sécurité des centres de données ?
Les systèmes de vidéosurveillance étaient en tête avec une part de 26,18 % en 2026, tandis que les systèmes intégrés de gestion de la sécurité physique devraient se développer à un CAGR de 16,78 % jusqu'en 2032.
Pourquoi les systèmes de sécurité gérés dans le cloud gagnent-ils en adoption ?
Ils peuvent centraliser les politiques, les rapports et la surveillance sur plusieurs sites, tandis que les options d'hébergement régional peuvent aider à répondre aux exigences de traitement des données.
Quel type de centre de données détient la plus grande part ?
Les centres de données de colocation représentaient une part de 62,14 % en 2026, car les opérateurs doivent protéger plusieurs locataires et démontrer une forte ségrégation des accès.
Quelle région se développe le plus rapidement pour la gestion des risques de sécurité des centres de données ?
L'Asie-Pacifique devrait se développer à un CAGR de 17,94 % jusqu'en 2032, soutenue par la construction de nouveaux sites hyperscale et de colocation.