
Marktgröße und Marktanteil für Sicherheitsrisikomanagement in Rechenzentren
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 14.91 Milliarden US-Dollar |
| Marktgröße (2032) | 31.63 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.23 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Sicherheitsrisikomanagement in Rechenzentren von Mordor Intelligence
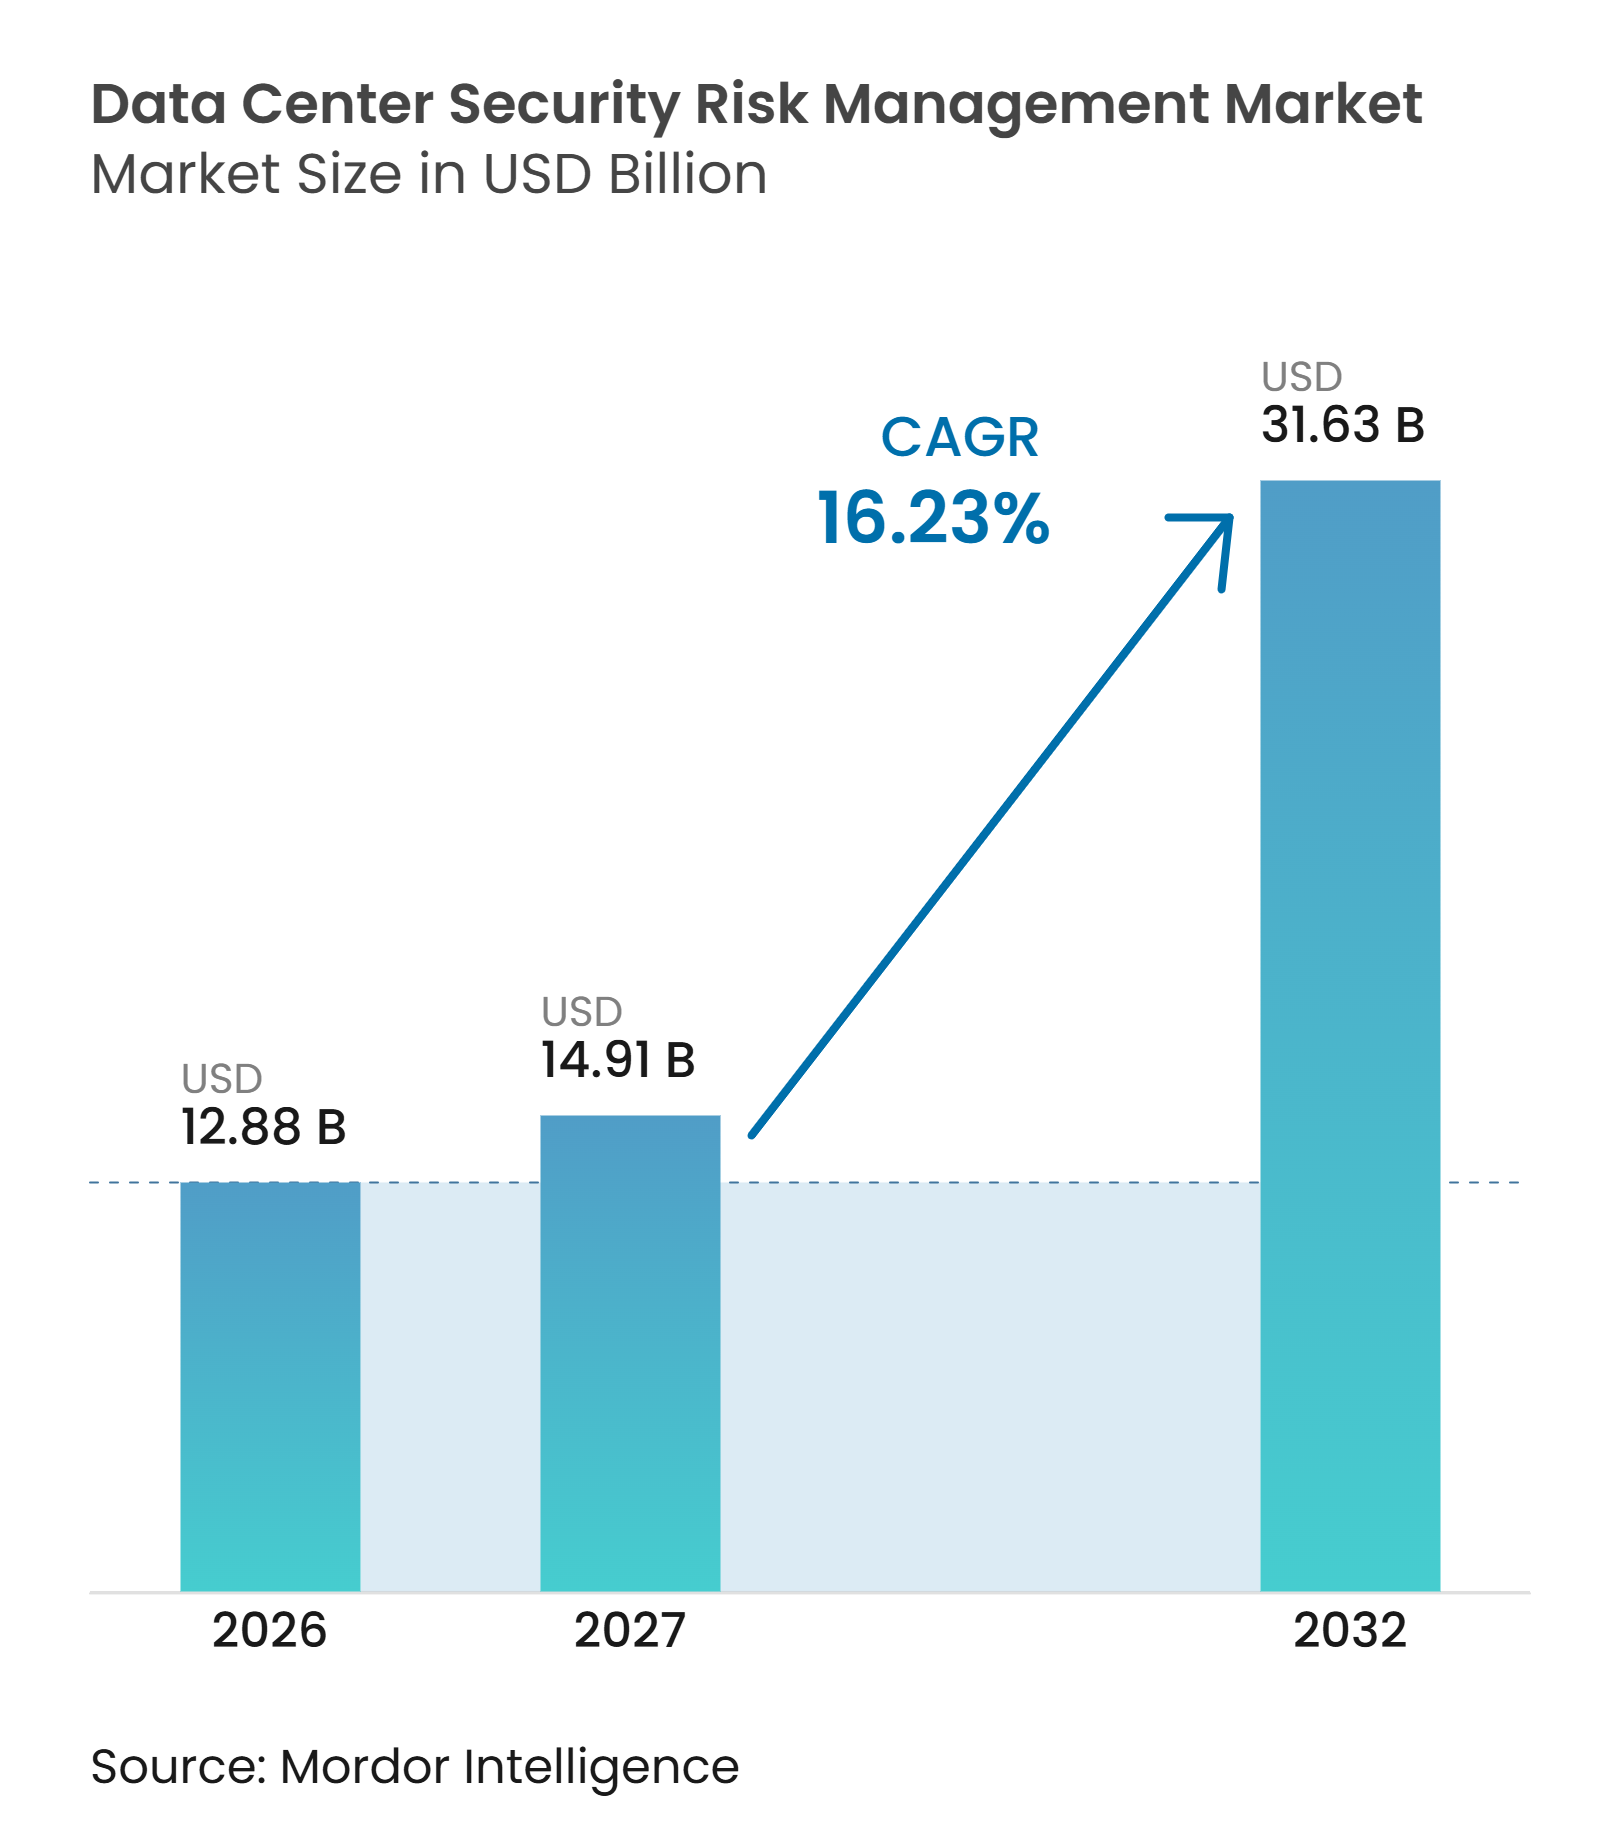
Die Marktgröße für Sicherheitsrisikomanagement in Rechenzentren wird voraussichtlich von 12,88 Milliarden USD im Jahr 2026 auf 14,91 Milliarden USD im Jahr 2027 und bis 2032 auf 31,63 Milliarden USD anwachsen, was einem CAGR von 16,23 % zwischen 2027 und 2032 entspricht. Der Markt für Sicherheitsrisikomanagement in Rechenzentren wird durch dichtere KI-Infrastrukturen, größere Campus-Flächen und eine engere Verknüpfung zwischen physischem Zugang und Cyberrisiken neu gestaltet. Sicherheitsspezifikationen gehen nun über den Perimeterschutz hinaus und umfassen Datenhallen, Geräteräume, Besucherabläufe, zentralisiertes Monitoring, verstärkte Besucherüberprüfung und detaillierte Aufzeichnungen für jede genehmigte Bewegung durch sensible Bereiche. Betreiber bevorzugen Plattformen, die Zugang, Video, Einbruchmeldungen und Prüfprotokolle in einer einzigen Betriebsansicht zusammenführen. Dieser Ansatz kann Lücken zwischen Facility- und IT-Teams schließen und gleichzeitig die für Kunden- und Regulierungsprüfungen erforderlichen Nachweise unterstützen. Der Markt für Sicherheitsrisikomanagement in Rechenzentren profitiert auch von der baubedingten Nachfrage, da neue Hyperscale- und Colocation-Standorte vor Betriebsbeginn mehrschichtige Kontrollen erfordern.
Wichtigste Erkenntnisse des Berichts
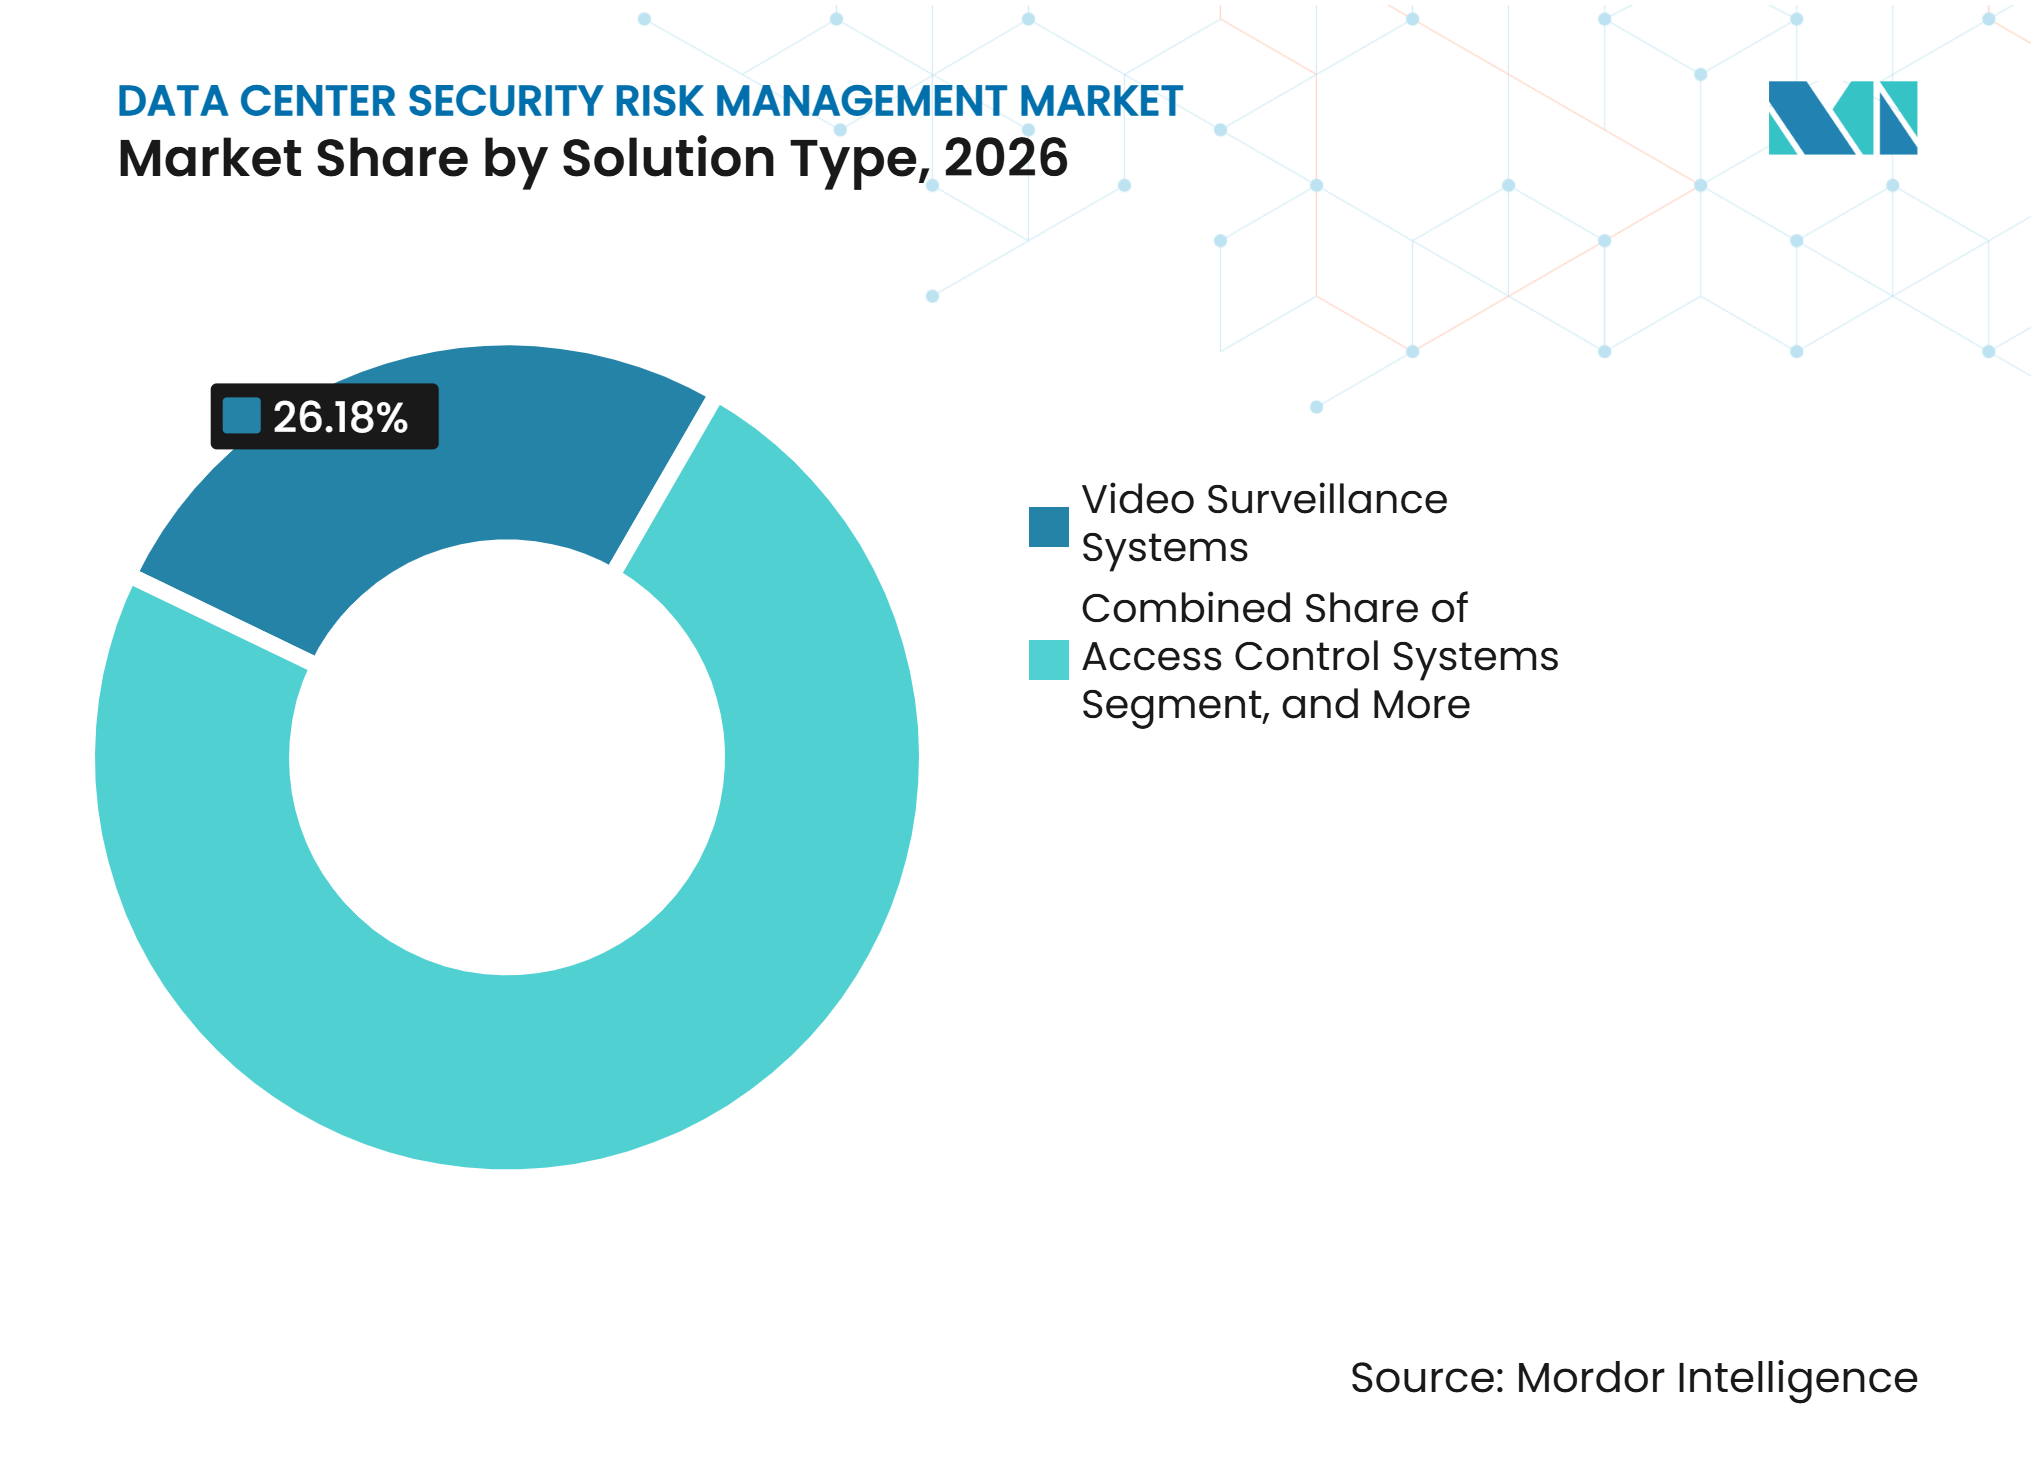
- Nach Lösungstyp hielten Videoüberwachungssysteme im Jahr 2026 einen Marktanteil von 26,18 % am Markt für Sicherheitsrisikomanagement in Rechenzentren, während integrierte Plattformen für das physische Sicherheitsmanagement bis 2032 voraussichtlich mit einem CAGR von 16,78 % wachsen werden.
- Nach Sicherheitstechnologie hielt die karten- und anmeldedatenbasierte Zutrittskontrolle im Jahr 2026 einen Marktanteil von 27,28 % am Markt für Sicherheitsrisikomanagement in Rechenzentren, während Videoanalytik und intelligente Überwachung bis 2032 voraussichtlich mit einem CAGR von 17,05 % wachsen werden.
- Nach Sicherheitsebene entfiel auf den Zugang zu Datenhallen und eingeschränkten Bereichen im Jahr 2026 ein Marktanteil von 37,15 % am Markt für Sicherheitsrisikomanagement in Rechenzentren, während Sicherheitsoperationszentren und zentrales Monitoring bis 2032 voraussichtlich mit einem CAGR von 17,36 % wachsen werden.
- Nach Serviceart hielten Sicherheitsdienste und Patrouillendienste im Jahr 2026 einen Marktanteil von 38,25 % am Markt für Sicherheitsrisikomanagement in Rechenzentren, während verwaltetes Sicherheitsmonitoring bis 2032 voraussichtlich mit einem CAGR von 17,61 % wachsen wird.
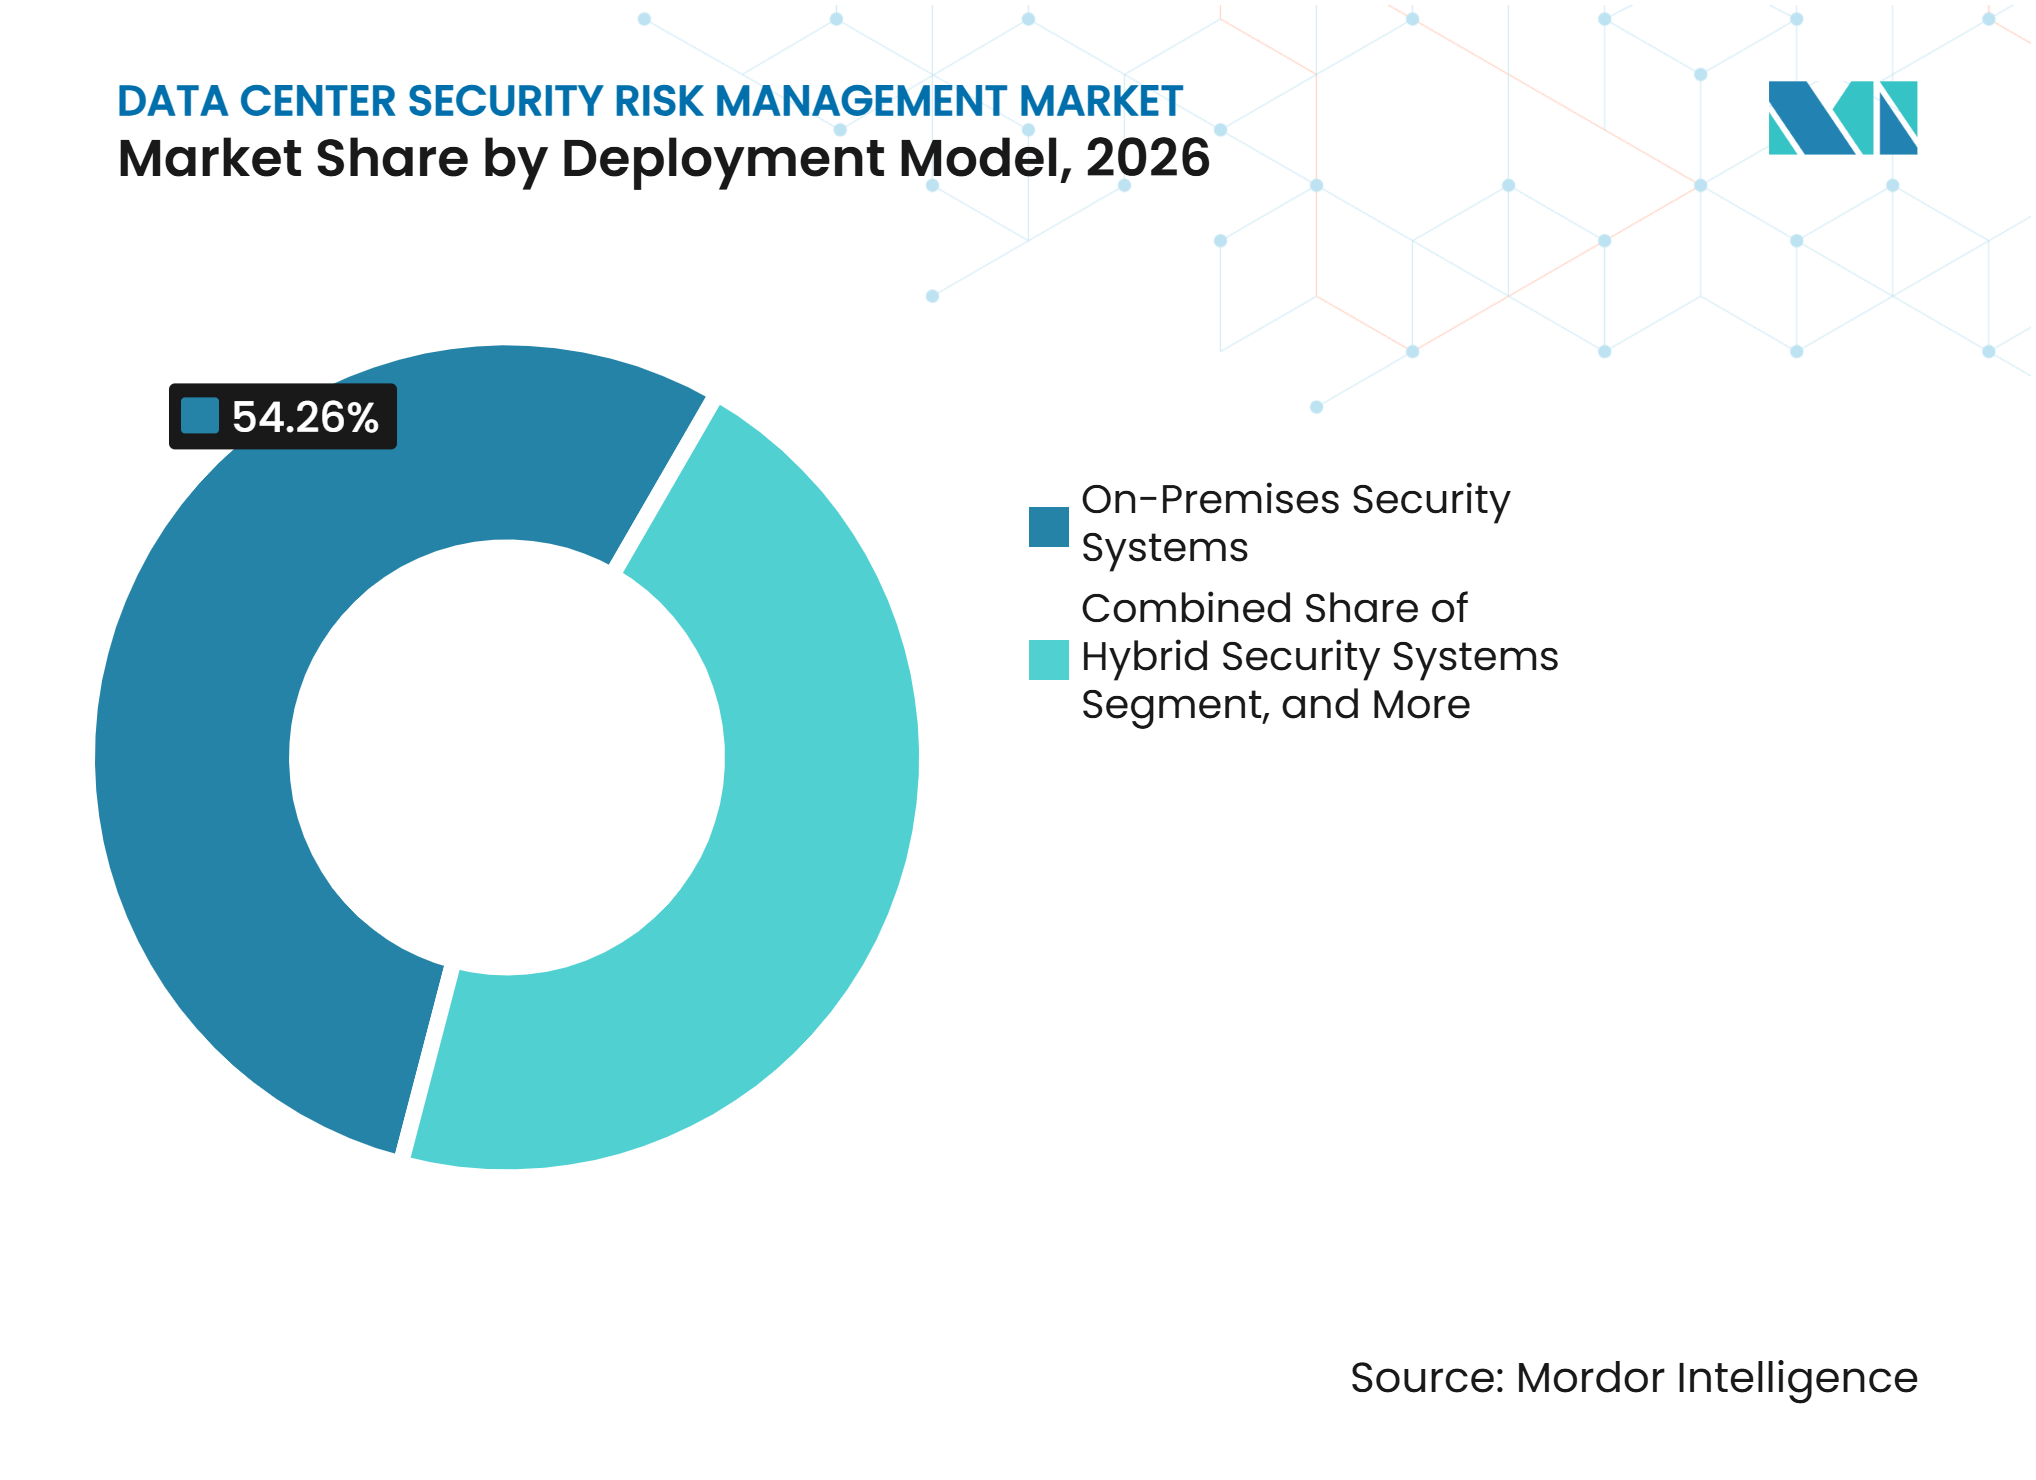
- Nach Bereitstellungsmodell entfielen auf lokale Sicherheitssysteme im Jahr 2026 54,26 % des Marktanteils am Markt für Sicherheitsrisikomanagement in Rechenzentren, während cloudverwaltete Sicherheitssysteme bis 2032 voraussichtlich mit einem CAGR von 18,27 % wachsen werden.
- Nach Rechenzentrumsgrößen hielten Hyperscale-Rechenzentren im Jahr 2026 einen Marktanteil von 57,39 % am Markt für Sicherheitsrisikomanagement in Rechenzentren und werden bis 2032 voraussichtlich mit einem CAGR von 18,51 % wachsen.
- Nach Rechenzentrumstyp entfielen auf Colocation-Rechenzentren im Jahr 2026 62,14 % des Marktanteils am Markt für Sicherheitsrisikomanagement in Rechenzentren, während Cloud-Dienstanbieter bis 2032 voraussichtlich mit einem CAGR von 18,80 % wachsen werden.
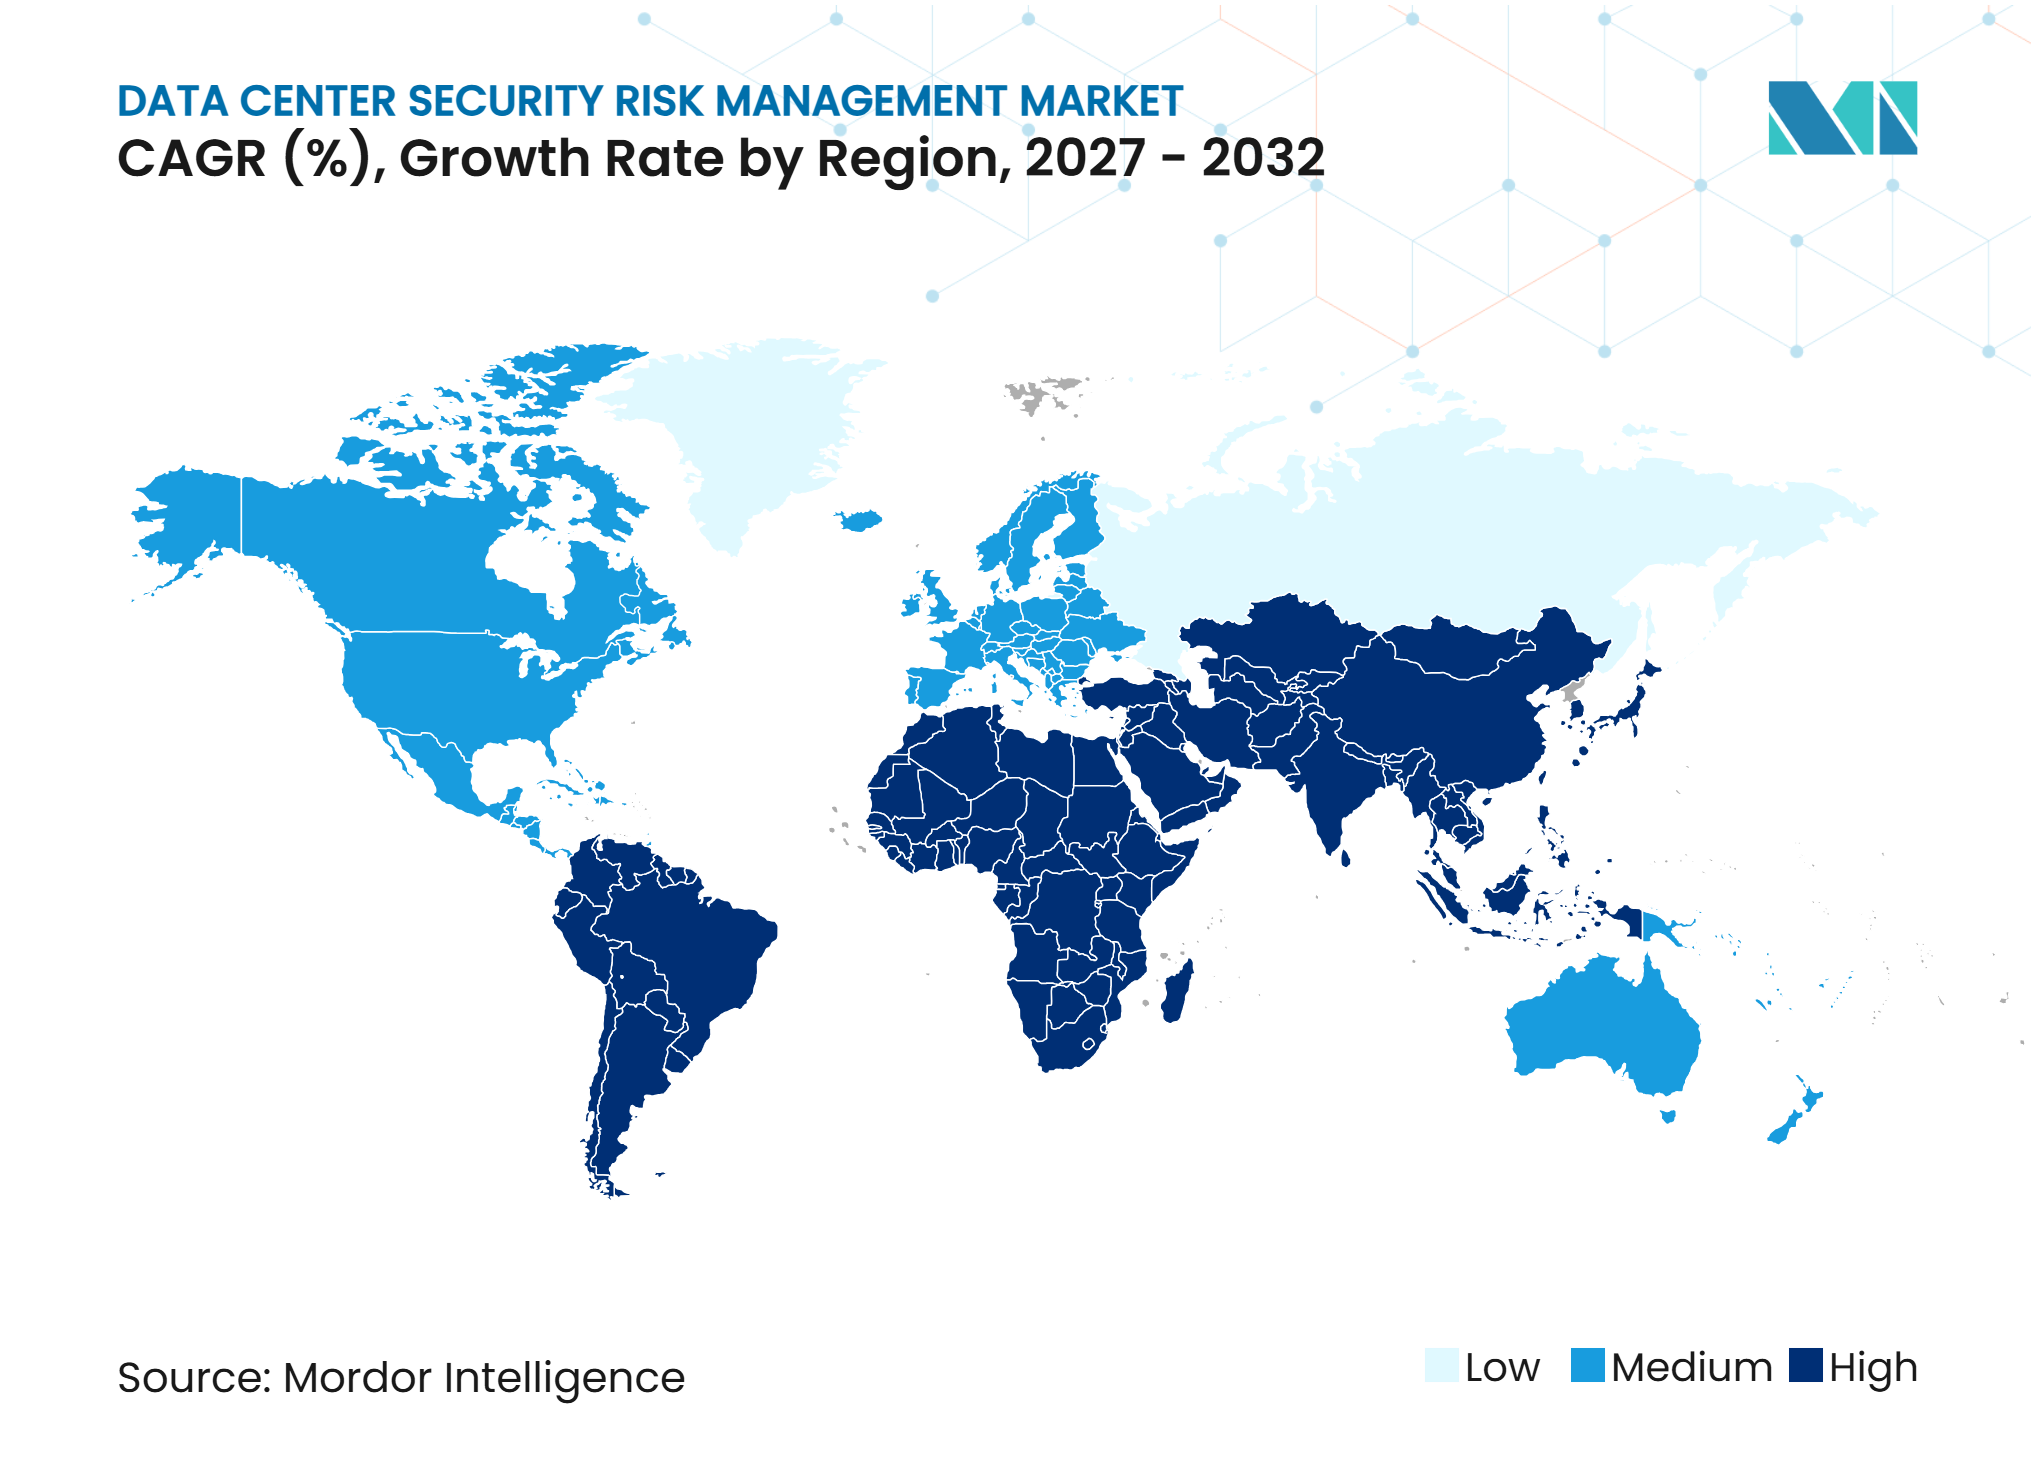
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 46,19 % am Markt für Sicherheitsrisikomanagement in Rechenzentren, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 17,94 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Konzentration kritischer digitaler Infrastruktur und hochwertiger Ausrüstung | +3.5% | Global | Langfristig (≥ 4 Jahre) |
| Wachsende Bedenken hinsichtlich unbefugtem Zugang, Diebstahl, Sabotage und Insider-Bedrohungen | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausbau von Hyperscale- und Colocation-Campussen, die mehrschichtige Sicherheit erfordern | +2.8% | Nordamerika, asiatisch-pazifischer Raum und Europa | Langfristig (≥ 4 Jahre) |
| Zunehmende Einführung integrierter Plattformen für das physische Sicherheitsmanagement | +2.4% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Steigende Anforderungen an Zugangsprotokollierung, Besuchermanagement und Sicherheitsaudits | +1.8% | Global | Mittelfristig (2–4 Jahre) |
| Stärkere Betonung des Schutzes kritischer Infrastruktur und der Erfüllung von Kundensicherheitsanforderungen | +1.5% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Konzentration kritischer digitaler Infrastruktur und hochwertiger Ausrüstung
KI-Infrastrukturen erhöhen die finanzielle Exposition, die in jeder Datenhalle konzentriert ist. AFCOM berichtete, dass die durchschnittliche Rack-Dichte im Jahr 2026 27 kW erreichte, verglichen mit 16 kW im Vorjahr. Eine höhere Dichte macht einen physischen Einbruch folgenreicher, da eine einzige eingeschränkte Zone wertvolle Rechenausrüstung und sensible Workloads enthalten kann. Der Markt für Sicherheitsrisikomanagement in Rechenzentren legt daher größeren Wert auf Zutrittskontrolle auf Rack-Ebene, biometrische Authentifizierung und kontinuierliche Identitätsprüfungen. Betreiber benötigen außerdem Kontrollen, die einen Nachweispfad aufrechterhalten, wenn Mitarbeiter, Auftragnehmer oder Besucher sensible Bereiche betreten. Diese Anforderungen verlagern die physische Sicherheit von einem Facility-Aufwand hin zu einem Kernbestandteil der betrieblichen Resilienz.
Wachsende Bedenken hinsichtlich unbefugtem Zugang, Diebstahl, Sabotage und Insider-Bedrohungen
Menschliche Bedrohungen, sowohl interne als auch externe, wurden 2026 von 61 % der AFCOM-Befragten genannt, noch vor Ransomware mit 58 %. Dieses Ergebnis lenkt mehr Aufmerksamkeit auf Schichtmuster, Auftragnehmer-Zugang, Zonengestaltung und Besucheraufsicht. CISA empfiehlt Betreibern kritischer Infrastruktur, präventionsorientierte Programme einzusetzen, die Insider-Risiken definieren, erkennen, bewerten und managen, bevor sie zu einem Vorfall werden.[1] Der Markt für Sicherheitsrisikomanagement in Rechenzentren reagiert mit stärkerer Identitätsverifizierung an eingeschränkten Grenzen und detaillierteren Zugangsprotokollen. Sicherheitsteams überprüfen auch, ob ältere Workflows mit ausschließlich Ausweisen Tailgating und gemeinsam genutzte Anmeldedaten angemessen adressieren können. Diese Änderungen unterstützen die Nachfrage nach Tools, die Identität, Zugangsereignisse und Videobeweise verknüpfen.
Ausbau von Hyperscale- und Colocation-Campussen, die mehrschichtige Sicherheit erfordern
Große Campusse benötigen mehrere Schutzebenen, da sie separate Perimeter, Gebäude, Ladebereiche und Datenhallen umfassen. Die Security Industry Association identifiziert die Notwendigkeit, die gesamte Rechenzentrumsumgebung zu schützen, vom äußeren Perimeter bis zu sensiblen Innenbereichen. Neubauprojekte schaffen Möglichkeiten, Zugang, Überwachung, Einbrucherkennung und zentrales Monitoring in das Standortdesign zu integrieren. Colocation-Standorte müssen außerdem Mieter trennen, ohne den legitimen Betrieb zu verlangsamen. Dies begünstigt Anbieter, die in der Lage sind, mehrere Systeme während Bau und Inbetriebnahme zu koordinieren. Der Markt für Sicherheitsrisikomanagement in Rechenzentren profitiert von Erstinstallationsprojekten, da Spezifikationen integrierte Kontrollen umfassen können, bevor die Anlage in Betrieb geht.
Zunehmende Einführung integrierter Plattformen für das physische Sicherheitsmanagement
Betreiber konsolidieren eigenständige Zutrittskontroll-, Video- und Einbruchmeldesysteme in integrierte Plattformen. Johnson Controls führte im März 2025 CCURE IQ 3.10 mit einheitlichem Zugang, Video, Einbruchmanagement, Edge-Analytik und forensischen Audit-Funktionen ein. Diese Systeme können Leitstellen eine einzige Ansicht von Vorfällen bieten und den manuellen Abgleich über separate Aufzeichnungen hinweg reduzieren. Integrierte Architekturen unterstützen auch die Zugangsdokumentation und Audit-Nachweise, die unter ISO 27001- und SOC 2-Programmen erwartet werden. Der Ansatz kann Lieferantenbeziehungen verlängern, da Plattformwechsel Konfiguration, Schulung und laufende Integrationsunterstützung erfordern. Er erhöht auch den Wettbewerb unter Anbietern, die ein breiteres Sicherheitsportfolio anbieten möchten.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Investitions- und Betriebskosten umfassender physischer Sicherheitssysteme | -2.2% | Global | Langfristig (≥ 4 Jahre) |
| Komplexität der Integration von Zutrittskontrolle, Videoüberwachung und Einbrucherkennung | -1.8% | Global | Mittelfristig (2–4 Jahre) |
| Herausforderungen bei der Absicherung großer Campusse und geografisch verteilter Einrichtungen | -1.4% | Nordamerika und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Mangel an qualifiziertem Sicherheitspersonal und spezialisierten Integratoren | -1.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Investitions- und Betriebskosten umfassender physischer Sicherheitssysteme
Umfassende Implementierungen erfordern Investitionen in Lesegeräte, Kameras, Perimeterausrüstung, Software, Integration und Betriebspersonal. Diese Kostenbelastung ist besonders schwierig für kleine und mittlere Rechenzentren, denen die Einkaufsmacht von Hyperscale-Betreibern fehlt. Biometrische Systeme können Hardware-, Anmeldedatenverwaltungs- und Datenschutz-Governance-Anforderungen für jede geschützte Zone hinzufügen. Betreiber tragen auch wiederkehrende Kosten für Software-Abonnements, Wartung, Modellaktualisierungen, Monitoring und regelmäßige Sicherheitsüberprüfungen. ISO 27001- und SOC 2-Prozesse können wiederkehrende Arbeitsbelastungen hinzufügen, da Dokumentation und Kontrollprüfungen aktuell bleiben müssen. Diese Bedingungen veranlassen einige Einrichtungen, verwaltete Monitoring-Dienste zu nutzen, anstatt alle Sicherheitsfähigkeiten intern vorzuhalten.
Komplexität der Integration von Zutrittskontrolle, Videoüberwachung und Einbrucherkennung
Viele Betriebseinrichtungen verwenden Sicherheitsausrüstung aus mehreren Generationen und von verschiedenen Anbietern. Die Verbindung älterer Zugangssysteme mit modernen Videoplattformen oder Cloud-Verwaltungssoftware kann Gateways, Middleware und sorgfältige Tests erfordern. Die Security Industry Association nennt isolierte Systeme und Interoperabilitätsprobleme als anhaltende Modernisierungsherausforderungen für Rechenzentrumsbetreiber. Laufende Einrichtungen müssen Änderungen abschließen, ohne den Dauerbetrieb zu unterbrechen oder ihre Audit-Nachweise zu schwächen. Die Verantwortung kann auch zwischen IT-Teams, die Netzwerke verwalten, und Facility-Teams, die physische Hardware verwalten, aufgeteilt sein. Diese Aufteilung kann Projekte verzögern und die Nachfrage nach Integratoren mit sowohl betrieblicher als auch sicherheitstechnischer Expertise erhöhen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Lösungstyp:
Überwachung behält Skalierung bei, während integrierte Plattformen voranschreitenVideoüberwachungssysteme hielten im Jahr 2026 einen Marktanteil von 26,18 % am Markt für Sicherheitsrisikomanagement in Rechenzentren. Kameras bleiben weit verbreitet, da Betreiber visuelle Verifikation an Perimetern, Eingängen, Ladezonen und Datenhallen während des Routinebetriebs und bei der Vorfallsuntersuchung benötigen. Ihre etablierte installierte Basis unterstützt Ersatz- und Upgrade-Ausgaben über alle Einrichtungstypen hinweg, einschließlich etablierter Standorte mit Ausrüstung, die sich Auffrischungszyklen nähert. KI-gestützte Videos verbessern auch den Wert bestehender Abdeckung, indem sie Teams helfen, ungewöhnliche Bewegungen zu identifizieren und Ereignisse zu korrelieren. Zutrittskontrollsysteme bleiben an Mitarbeitereingängen und eingeschränkten Bereichen unerlässlich, wo eine individuelle Autorisierung erforderlich ist.
Integrierte Plattformen für das physische Sicherheitsmanagement werden bis 2032 voraussichtlich mit einem CAGR von 16,78 % wachsen. Sie adressieren die betrieblichen Grenzen der Verwaltung separater Produkte, die getrennte Alarme und Aufzeichnungen über Standorte, Schichten und Facility-Sicherheitsteams hinweg erzeugen. Die Marktgröße für Sicherheitsrisikomanagement in Rechenzentren für integrierte Plattformen wird durch die Nachfrage nach konsolidierten Workflows, zentralisiertem Reporting und standortübergreifender Übersicht unterstützt. Einbrucherkennungssysteme und Perimetersicherheitssysteme schützen die äußeren Grenzen größerer Campusse, wo Kameras allein möglicherweise keine ausreichende Abdeckung bei schlechten Sichtverhältnissen oder entlang langer Grenzlinien bieten. Sicherheitsrisikobewertung und -beratung profitieren ebenfalls von der Notwendigkeit, Kontrollen zu testen und Ergebnisse für Audits zu dokumentieren.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Sicherheitstechnologie:
Anmeldedatensysteme führen, während intelligentes Video an Boden gewinntDie karten- und anmeldedatenbasierte Zutrittskontrolle hielt im Jahr 2026 einen Anteil von 27,28 %, da sie für viele Türen und Verwaltungsbereiche eine praktische und vertraute Methode bleibt. Die Technologie verfügt über eine erhebliche installierte Basis und niedrigere Kosten pro Tür als fortschrittliche biometrische Alternativen, was ihre weitere Nutzung in Bereichen mit geringerem Risiko unterstützt. Sie passt auch zu routinemäßigen Mitarbeiterzugängen und Besucherabläufen, wenn sie mit Identitätsdatensätzen verknüpft ist. Physische Karten identifizieren jedoch nicht unabhängig Tailgating oder die gemeinsame Nutzung von Anmeldedaten. Diese Einschränkung wird an Datenhalleneingängen, Schrankreihen und anderen sensiblen Bereichen wichtiger, wo der Missbrauch von Anmeldedaten zu erheblicher betrieblicher Exposition führen kann.
Videoanalytik und intelligente Überwachung werden bis 2032 voraussichtlich mit einem CAGR von 17,05 % wachsen. Diese Tools wandeln Video von einer nach einem Vorfall genutzten Aufzeichnung in eine Quelle von Live-Betriebsalarmen um, die eine frühere Bewertung durch Leitstellenpersonal unterstützen können. Motorola Solutions führte im September 2025 Inform ein, um Video, Zutrittskontrolle und Drittanbieter-Sensordaten in einer einzigen Vorfallsreaktionsschnittstelle zu vereinen.[2] Biometrische Zutrittskontrolle wird auch an hochsicheren Schwellen eingesetzt, wo eine stärkere Identitätsbestätigung erforderlich ist. Perimetererkennung, Radar, Zaunssensoren und Kennzeichenerkennung bilden zusätzliche Ebenen für große Campusse mit mehreren Zufahrtsstraßen, Gebäuden und Lieferpunkten.
Nach Sicherheitsebene:
Datenhallenschutz verankert Ausgaben, während zentrales Monitoring skaliertDer Zugang zu Datenhallen und eingeschränkten Bereichen entfiel im Jahr 2026 auf einen Anteil von 37,15 %. Diese Bereiche enthalten die Server, Netzwerkausrüstung und Kunden-Workloads, die Betreiber als die sensibelsten Facility-Assets betrachten, und erfordern konsistente Autorisierungsprüfungen an jedem Eintrittspunkt. Der Marktanteil für Sicherheitsrisikomanagement in Rechenzentren, der von dieser Ebene gehalten wird, spiegelt die Nachfrage nach Zutrittskontrolle, Videoabdeckung, Anti-Tailgating-Maßnahmen und detaillierten Eintragsaufzeichnungen wider. ISO 27001- und SOC 2-Programme verstärken die Notwendigkeit, den Zugang zu eingeschränkten Bereichen zu dokumentieren. Kontrollen auf Rack-Ebene werden auch relevanter, da KI-Infrastrukturen die Ausrüstungskonzentration erhöhen und der Zugang auf eine kleinere, genehmigte Gruppe beschränkt werden muss.
Sicherheitsoperationszentren und zentrales Monitoring werden bis 2032 voraussichtlich mit einem CAGR von 17,36 % wachsen. Betreiber mit mehreren Standorten nutzen zentrales Monitoring, um die Kosten für die Aufrechterhaltung vollständiger Sicherheitsteams an jedem Standort zu reduzieren und gleichzeitig gemeinsame Eskalationsverfahren in ihren Portfolios anzuwenden. Dieses Modell ermöglicht es Remote-Personal, Alarme zu bewerten, Reaktionen zu koordinieren und konsistente Betriebsverfahren aufrechtzuerhalten. Es ist besonders nützlich für verteilte und weniger besetzte Einrichtungen, die dennoch eine kontinuierliche Überwachung benötigen. Perimeter-, Laderampen- und kritische Geräteraumkontrollen bleiben notwendig, da jede einen eigenen Zugangspfad aufweist, der seine eigene Verifikation und sein eigenes Reaktionsverfahren erfordert.
Nach Serviceart:
Bewachung bleibt unerlässlich, während verwaltetes Monitoring expandiertSicherheitsdienste und Patrouillendienste hielten im Jahr 2026 einen Anteil von 38,25 %. Menschliches Personal bleibt wichtig für Besucherbegleitung, Eskalation, Routineprüfungen und sichtbare Abschreckung, insbesondere dort, wo Bedingungen ein Urteilsvermögen erfordern, das über eine voreingestellte Alarmreaktion hinausgeht. Wachpersonal verwaltet auch Situationen, die nicht allein durch Software oder Remote-Anweisungen gelöst werden können. Ihre Rolle ist besonders bedeutsam an Ladebereichen und großen Perimetern mit regelmäßiger Auftragnehmeraktivität. Der Markt für Sicherheitsrisikomanagement in Rechenzentren ist auf geschultes Personal angewiesen, um Standortverfahren bei Zugangsereignissen, die eine sofortige physische Bewertung erfordern, konsistent anzuwenden.
Verwaltetes Sicherheitsmonitoring wird bis 2032 voraussichtlich mit einem CAGR von 17,61 % wachsen. Remote-Monitoring bietet Betreibern eine Alternative zur Besetzung jedes Standorts mit einer vollständigen lokalen Leitstelle, insbesondere wenn eine Einrichtung mit einem begrenzten Vor-Ort-Team betrieben wird. Motorola Solutions erweiterte sein Unternehmenssicherheitsangebot im März 2026 um Remote-Videomonitoring und KI-gestützte Reaktionsfähigkeiten. Sicherheitssystemdesign und -integration, Installation und Inbetriebnahme sowie Wartung und Systemaktualisierungen bleiben an neue Bau- und Auffrischungszyklen gebunden. Audit-Dienste bleiben auch relevant, wenn Kunden Nachweise benötigen, dass Facility-Kontrollen wie beabsichtigt funktionieren.
Nach Bereitstellungsmodell:
Lokale Kontrolle führt, während Cloud-Management beschleunigtLokale Sicherheitssysteme entfielen im Jahr 2026 auf einen Anteil von 54,26 %. Betreiber schätzen die lokale Kontrolle für Zugangsentscheidungen, die unabhängig von der externen Konnektivität verfügbar bleiben müssen, da Entscheidungen über den Eintritt in eingeschränkte Bereiche bei einer Störung nicht aufgeschoben werden können. Dieses Modell adressiert auch Bedenken hinsichtlich Datensouveränität und dem Umgang mit sensiblen Sicherheitsaufzeichnungen. Viele Hyperscale- und Colocation-Einrichtungen verfügen über bestehende lokale Infrastruktur, die ihre weitere Nutzung unterstützt. Der Marktanteil für Sicherheitsrisikomanagement in Rechenzentren für lokale Systeme spiegelt auch die langen Ersatzzyklen für physische Hardware wider.
Cloudverwaltete Sicherheitssysteme werden bis 2032 voraussichtlich mit einem CAGR von 18,27 % wachsen. Sie können Richtlinienaktualisierungen, Reporting und Administration über verteilte Facility-Portfolios hinweg vereinfachen, wo manuelle, standortweise Konfiguration erhebliche Mitarbeiterzeit in Anspruch nehmen würde. Genetec startete im Februar 2026 eine in Großbritannien gehostete Security Center als Dienst-Option, die es Kunden ermöglicht, physische Sicherheitsdaten innerhalb der britischen Grenzen zu speichern und zu verarbeiten. Hybride Sicherheitssysteme bleiben für Betreiber relevant, die ältere lokale Ausrüstung neben neuen cloudverbundenen Tools verwalten. Verwaltete Sicherheitsdienste kombinieren Monitoring und Technologieunterstützung in einer einzigen vertraglichen Vereinbarung.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Rechenzentrumsgrößen:
Hyperscale-Standorte setzen Sicherheitsanforderungen für den gesamten SektorHyperscale-Rechenzentren hielten im Jahr 2026 57,39 % des Marktanteils am Markt für Sicherheitsrisikomanagement in Rechenzentren. Diese Einrichtungen erfordern umfangreiche Perimeter-, Gebäude-, Datenhallen- und Ausrüstungsebenen-Sicherheit, da ihre Campusse wertvolle Infrastruktur an einer kleinen Anzahl von Standorten konzentrieren. AFCOM stellte fest, dass 72 % der Befragten erwarteten, dass KI-Workloads die Kapazitätsanforderungen erhöhen würden, während 74 % planten, KI-fähige Lösungen einzusetzen. Dieses Umfeld unterstreicht die Bedeutung von biometrischem Zugang, intelligentem Video, zentralisiertem Monitoring und Kontrollen auf Rack-Ebene zum Schutz sensibler Bereiche, ohne autorisierte Arbeit zu verlangsamen. Hyperscale-Betreiber legen auch detaillierte Beschaffungsstandards fest, die Anbieter im gesamten Sektor beeinflussen.
Hyperscale-Rechenzentren werden bis 2032 voraussichtlich mit einem CAGR von 18,51 % wachsen. Ihre Kombination aus Skalierung und Wachstum macht sie zu einer wichtigen Quelle neuer Sicherheitsprojekte in den Bereichen Design, Installation, Integration, Monitoring und laufende Wartungsdienste. Große Rechenzentren stellen eine Upgrade-Möglichkeit dar, da sie Kontrollen anstreben, die mit denen von Hyperscale-Standorten vergleichbar sind. Kleine und mittlere Einrichtungen haben engere Kapitalgrenzen und vielfältigere Technologieumgebungen. Verwaltete Servicemodelle können diesen Betreibern helfen, Monitoring- und Reaktionsfähigkeiten zu erhalten, ohne jede Funktion intern aufzubauen.
Nach Rechenzentrumstyp:
Colocation benötigt Breite, während Cloud-Anbieter Skalierung benötigenColocation-Rechenzentren entfielen im Jahr 2026 auf 62,14 % des Marktes. Ihre Betreiber müssen mehrere Mieter mit unterschiedlichen Zugriffsrechten innerhalb derselben Einrichtung schützen. Dies erfordert Kontrollen, die Käfige, Schränke, Suiten und gemeinsam genutzte Räume trennen, ohne die autorisierten Aktivitäten jedes Mieters, Auftragnehmers und genehmigten Besuchers einzuschränken. Der Markt für Sicherheitsrisikomanagement in Rechenzentren unterstützt Colocation-Einrichtungen durch Perimeterschutz, Biometrie, Audit-Protokollierung, Schranksicherheit und Besucherkontrollen. Mieter-Sicherheitsüberprüfungen können auch von Betreibern verlangen, nachzuweisen, wie Zugangsereignisse dokumentiert und untersucht werden.
Cloud-Dienstanbieter werden bis 2032 voraussichtlich mit einem CAGR von 18,80 % wachsen. Ihre großen Campusse erfordern Sicherheitsdesigns, die über mehrere Gebäude und Betriebszonen skalieren können, whrend konsistente Identitäts- und Ereignisaufzeichnungen aufrechterhalten werden. Convergint lieferte im September 2026 ein physisches Sicherheitsprojekt für einen Hyperscale-Kunden in Frankfurt, einschließlich Videoüberwachung, Zutrittskontrolle, biometrischer Authentifizierung, Anti-Tailgating-Technologie, Schlüsselverwaltung, Schrankschlössern und Alarmmonitoring. Unternehmens- und Edge-Rechenzentren haben eine geringere Sicherheitsintensität pro Standort, aber ihre Anzahl kann den Bedarf an Remote-Überwachung erhöhen. Unbemannte Edge-Einrichtungen erfordern automatisierte Zutrittskontrolle, Manipulationserkennung und zuverlässige Kommunikation.
Geografische Analyse
Nordamerika
Nordamerika hielt im Jahr 2026 46,19 % des Marktanteils am Markt für Sicherheitsrisikomanagement in Rechenzentren. Hyperscale-Cluster in Virginia, Texas, Arizona und dem pazifischen Nordwesten stellen hohe Anforderungen an Facility-Zugang, Monitoring und Prüfbarkeit. Regierungsworkloads fügen Compliance-Faktoren durch Rahmenwerke wie FedRAMP, das NIST-Cybersicherheitsrahmenwerk und CISA-Leitlinien hinzu. CISAs Leitlinien zu Insider-Bedrohungen unterstützen präventionsorientierte Programme für Betreiber kritischer Infrastruktur. Große Betreiber wenden diese Erwartungen auf Auftragnehmer-Workflows und Identitätsprüfungen in eingeschränkten Bereichen an. Die regionale installierte Basis unterstützt auch Upgrades älterer Zugangs- und Videosysteme. Zentralisiertes Monitoring gewinnt an Relevanz, da Betreiber breitere Portfolios mit konsistenten Verfahren verwalten.
Asiatisch-pazifischer Raum
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 17,94 % am Markt für Sicherheitsrisikomanagement in Rechenzentren wachsen. Neue Hyperscale- und Colocation-Campusse schaffen Nachfrage nach Sicherheitssystemen, die vor der Inbetriebnahme in Einrichtungen integriert werden. Digital Edge kündigte im Januar 2026 eine Investition von 4,5 Milliarden USD in einen KI-fähigen Campus in Indonesien mit einer Anfangskapazität von 500 MW und dem Potenzial zur Skalierung auf 1 GW an. Projekte dieser Größenordnung erfordern mehrere kontrollierte Grenzen über Gebäude, Datenhallen und Ausrüstungsbereiche hinweg. Nationale Datenschutzanforderungen in Märkten wie Indien verstärken auch das Interesse an verwalteten Zugriffsaufzeichnungen und lokal angemessenen Sicherheitsarchitekturen. Biometrische und intelligente Überwachungstools sind relevant, wo Betreiber eine stärkere Identitätsbestätigung an hochsicheren Schwellen benötigen. Neubauten ermöglichen es Anbietern, integrierte Systeme einzusetzen, anstatt fragmentierte Legacy-Produkte zu verbinden.
Europa, Südamerika sowie Naher Osten und Afrika
Europas Betreiber wenden mehrschichtige Sicherheitsansätze an, die biometrische Authentifizierung, Anti-Tailgating-Maßnahmen und Kontrollen auf Schrankebene umfassen. Convergints Projekt vom September 2026 in Frankfurt zeigt, wie diese Kontrollen in eine Hyperscale-Umgebung integriert werden können. Die EU-NIS-2-Richtlinie und ISO 27001 beeinflussen Dokumentation, Zugangs-Governance und laufende Überprüfungspraktiken in europäischen Einrichtungen. Genetecs britische Hosting-Option spiegelt die Nachfrage nach physischen Sicherheitsplattformen wider, die lokale Anforderungen an die Datenverarbeitung erfüllen.[3] Südamerika baut Nachfrage parallel zu Konnektivitätsverbesserungen und neuen Colocation-Investitionen in großen Ballungsräumen auf. Der Nahe Osten und Afrika entwickeln auch Cloud-Campusse unter nationalen Datensouveränitäts- und kritischen Infrastrukturanforderungen. In diesen Regionen können integrierte Plattformen Betreibern helfen, gemeinsame Richtlinien anzuwenden und gleichzeitig lokale Compliance-Anforderungen zu erfüllen.
Wettbewerbslandschaft
Marktkonzentration
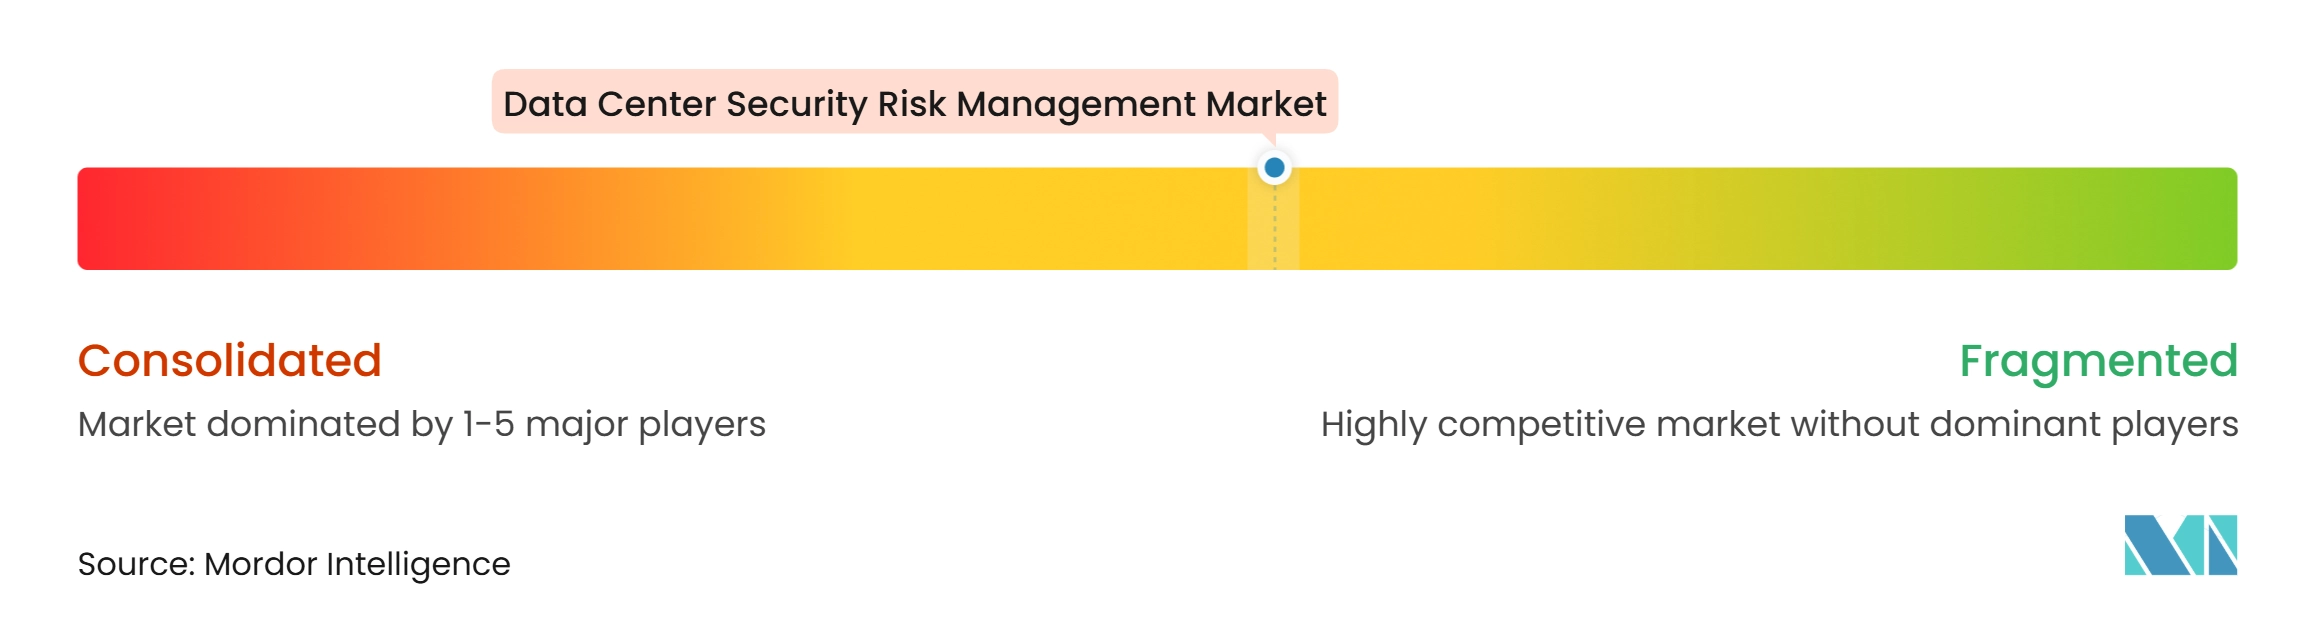
Der Markt für Sicherheitsrisikomanagement in Rechenzentren ist unter breiten Plattformanbietern mäßig konsolidiert und über Spezialkategorien hinweg fragmentiert. Johnson Controls, Honeywell über LenelS2, Bosch Building Technologies, ASSA ABLOY und Allegion bieten Portfolios in den Bereichen Zutrittskontrolle, Video und Einbrucherkennung an. Ihre Skalierung wird von Anbietern herausgefordert, die Cloud-Management, KI-gestützte Analytik und schnellere Systemintegration betonen. Johnson Controls führte 2025 CCURE IQ 3.10 mit einer integrierten Schnittstelle für Zugang, Video, Einbruchmanagement und Audit-Funktionen ein.[4] Diese Art von Angebot adressiert die Kundenpräferenz für eine einzige Betriebsansicht anstelle mehrerer getrennter Tools.
Der Wettbewerb konzentriert sich zunehmend auf die Verbindung zwischen physischen Zugangsereignissen, Sensordaten und Vorfallsreaktion. Motorola Solutions führte 2025 Inform ein, um Avigilon-Video, Zutrittskontrolle und Drittanbieter-Sensordaten in einem einzigen Reaktions-Workflow zu verbinden. Das Unternehmen erweiterte den Ansatz 2026 mit Operator, KI-gestützten Alarmen und Blue Eye Remote-Videomonitoring. Anbieter, die klare Interoperabilität und zuverlässige Audit-Nachweise nachweisen können, sind für Einrichtungen mit strengen betrieblichen Anforderungen besser positioniert. Spezialanbieter behalten Rollen in der Perimetererkennung, Rack-Sicherheit und compliance-orientierten Zutrittskontrolle, wo tiefes technisches Fachwissen wichtig bleibt.
Der Schutz auf Rack-Ebene wird zu einem klareren Wettbewerbsbereich, da dichte KI-Implementierungen den Wert einzelner Ausrüstungsreihen erhöhen. Dormakaba erwarb im Juli 2025 TANlock, um sein Angebot für Rechenzentren und kritische Infrastruktursicherheit durch elektromechanische Rack-Schlösser, Authentifizierungsmodule und IP-Lesegeräte zu erweitern. TBS Biometrics demonstrierte iriserauthentifizierten Schrankzugang im Rechenzentrum Stollen Luzern und zeigte damit die Rolle fortschrittlicher Authentifizierung in hochsicheren Umgebungen. Anbieter konkurrieren daher um die Fähigkeit, jede Ebene einer Einrichtung zu schützen und gleichzeitig Ereignisse mit einer zentralen Plattform zu verknüpfen.
Marktführer in der Branche für Sicherheitsrisikomanagement in Rechenzentren
-
ASSA ABLOY AB
-
Allegion plc
-
Axis Communications AB
-
Genetec Inc.
-
Verkada Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheitsrisikomanagement in Rechenzentren Unternehmen in diesem Bericht
- Johnson Controls International plc
- Honeywell International Inc.
- Bosch Building Technologies GmbH
- Genetec Inc.
- Axis Communications AB
- Motorola Solutions, Inc.
- Verkada Inc.
- Avigilon Corporation
- HID Global Corporation
- LenelS2, Inc.
- Gallagher Security (Gallagher Group Limited)
- Suprema Inc.
- IDEMIA Group SAS
- ASSA ABLOY AB
- Allegion plc
- Securitas Technology Corporation
- Convergint Technologies LLC
- Allied Universal Holdco LLC
- Gunnebo AB
- Senstar Technologies Corporation
Neueste Industrielle Entwicklungen in Markt für Sicherheitsrisikomanagement in Rechenzentren
- Oktober 2026: Motorola Solutions präsentierte Enterprise Intelligence und betriebliche Resilienz auf der ISC West 2026 in Las Vegas, mit Operator (ehemals Inform) für die agentenbasierte Vorfallsreaktionsorchestrierung über Video-, Zugangs- und Sensorsysteme hinweg, neuen Avigilon H6A-Kameramodellen, Assist Chat für KI-gestützte Sicherheitsabfragen und Blue Eye Remote-Videomonitoring für rund um die Uhr menschlich geführte virtuelle Wachdienste in Unternehmensimplementierungen einschließlich Rechenzentren.
- September 2026: Convergint lieferte eine komplexe, skalierbare physische Sicherheitslösung für einen vertraulichen Hyperscale-Rechenzentrumskunden in Frankfurt, Deutschland, die Unternehmensvideoüberwachung, Zutrittskontrolle, biometrische Authentifizierung, Anti-Tailgating-Technologie, intelligentes Schlüsselmanagement, Server-Schrankschlösser und Alarmmonitoring umfasste, wobei der Umfang während des Baus vom anfänglichen Standortperimeter auf mehrere Datenhallen ausgeweitet wurde.
- Januar 2026: Digital Edge kündigte eine Investition von 4,5 Milliarden USD zum Bau des CGK Campus an, eines der größten KI-fähigen Hyperscale-Rechenzentren Indonesiens mit einer Anfangskapazität von 500 MW und Skalierbarkeit auf 1 GW im GIIC-Industriegebiet in Bekasi, was eine erhebliche nachgelagerte Nachfrage nach physischem Sicherheitssystemdesign und -installation über einen Mehrgeb-Campus hinweg schafft.
- Januar 2026: Mitsubishi Electric schloss die Übernahme von Nozomi Networks ab, dem OT- und IoT-Sicherheitsunternehmen, das 2025 einen jährlichen wiederkehrenden Umsatz von über 100 Millionen USD überschritt. Die Übernahme bewahrt Nozomis anbieterneutrale OT-Cybersicherheitsplattform und etabliert gleichzeitig eine neue Wachstumsphase innerhalb des Portfolios für kritische Infrastruktur- und Industriesicherheit von Mitsubishi Electric, das weltweit Rechenzentrumskunden umfasst.
Globaler Berichtsumfang für den Markt für Sicherheitsrisikomanagement in Rechenzentren
Der Markt für Sicherheitsrisikomanagement in Rechenzentren umfasst physische Sicherheitstechnologien, Plattformen und Dienste, die zum Schutz von Rechenzentrumseinrichtungen, Personal, kritischer Infrastruktur und hochwertigen IT-Assets vor unbefugtem Zugang, Einbruch, Diebstahl, Sabotage, Vandalismus, Insider-Bedrohungen und anderen physischen Sicherheitsrisiken konzipiert sind. Der Markt umfasst Zutrittskontrollsysteme, Überwachungslösungen, Einbrucherkennungstechnologien, Perimetersicherheitssysteme, integrierte Sicherheitsmanagementsysteme, Monitoring-Dienste und Sicherheitsberatungslösungen, die Betreibern helfen, betriebliche Kontinuität, regulatorische Compliance und den Schutz kritischer Infrastruktur in Colocation-, Cloud-, Unternehmens-, Edge- und Hyperscale-Rechenzentrumsumgebungen aufrechtzuerhalten.
Der Bericht zum Markt für Sicherheitsrisikomanagement in Rechenzentren ist segmentiert nach Lösungstyp (Zutrittskontrollsysteme, Videoüberwachungssysteme, Einbrucherkennungssysteme, Perimetersicherheitssysteme, Besucher- und Auftragnehmer-Managementsysteme, Sicherheitsoperations- und Monitoring-Plattformen, integrierte Plattformen für das physische Sicherheitsmanagement und Sicherheitsrisikobewertung und -beratung), Sicherheitstechnologie (karten- und anmeldedatenbasierte Zutrittskontrolle, biometrische Zutrittskontrolle, Videoanalytik und intelligente Überwachung, Bewegungs- und Perimeter-Einbrucherkennung, Radar- und Zaunerkennung, Kennzeichenerkennung, Integration von Sicherheitsinformationen und -ereignissen sowie Identitäts- und Zugriffsmanagement für physische Einrichtungen), Sicherheitsebene (Standortperimeter- und Grenzschutz, Gebäudeeintritts- und Empfangssicherheit, Zugang zu Datenhallen und eingeschränkten Bereichen, Sicherheit kritischer Geräteräume, Laderampen- und Lieferzugang sowie Sicherheitsoperationszentren und zentrales Monitoring), Serviceart (Sicherheitsrisikobewertung und -audit, Sicherheitssystemdesign und -integration, Installation und Inbetriebnahme, verwaltetes Sicherheitsmonitoring, Sicherheitsdienste und Patrouillendienste sowie Wartung und Systemaktualisierungen), Bereitstellungsmodell (lokale Sicherheitssysteme, cloudverwaltete Sicherheitssysteme, hybride Sicherheitssysteme und verwaltete Sicherheitsdienste), Rechenzentrumsgrößen (Klein, Mittel, Groß und Hyperscale), Rechenzentrumstyp (Colocation, Cloud-Dienstanbieter (CSPs) sowie Unternehmens- und Edge-Rechenzentren) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Zutrittskontrollsysteme |
| Videoüberwachungssysteme |
| Einbrucherkennungssysteme |
| Perimetersicherheitssysteme |
| Besucher- und Auftragnehmer-Managementsysteme |
| Sicherheitsoperations- und Monitoring-Plattformen |
| Integrierte Plattformen für das physische Sicherheitsmanagement |
| Sicherheitsrisikobewertung und -beratung |
| Karten- und anmeldedatenbasierte Zutrittskontrolle |
| Biometrische Zutrittskontrolle |
| Videoanalytik und intelligente Überwachung |
| Bewegungs- und Perimeter-Einbrucherkennung |
| Radar- und Zaunerkennung |
| Kennzeichenerkennung |
| Integration von Sicherheitsinformationen und -ereignissen |
| Identitts- und Zugriffsmanagement für physische Einrichtungen |
| Standortperimeter- und Grenzschutz |
| Gebäudeeintritts- und Empfangssicherheit |
| Zugang zu Datenhallen und eingeschränkten Bereichen |
| Sicherheit kritischer Geräteräume |
| Laderampen- und Lieferzugang |
| Sicherheitsoperationszentren und zentrales Monitoring |
| Sicherheitsrisikobewertung und -audit |
| Sicherheitssystemdesign und -integration |
| Installation und Inbetriebnahme |
| Verwaltetes Sicherheitsmonitoring |
| Sicherheitsdienste und Patrouillendienste |
| Wartung und Systemaktualisierungen |
| Lokale Sicherheitssysteme |
| Cloudverwaltete Sicherheitssysteme |
| Hybride Sicherheitssysteme |
| Verwaltete Sicherheitsdienste |
| Klein |
| Mittel |
| Groß |
| Hyperscale |
| Colocation |
| Cloud-Dienstanbieter (CSPs) |
| Unternehmens- und Edge-Rechenzentren |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Chile | |
| Kolumbien | |
| Argentinien | |
| Peru | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Niederlande | |
| Irland | |
| Spanien | |
| Italien | |
| Nordische Länder | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Australien | |
| Singapur | |
| Südkorea | |
| Malaysia | |
| Indonesien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Israel | |
| Ägypten | |
| Katar | |
| Übriger Naher Osten und Afrika |
| Nach Lösungstyp | Zutrittskontrollsysteme | |
| Videoüberwachungssysteme | ||
| Einbrucherkennungssysteme | ||
| Perimetersicherheitssysteme | ||
| Besucher- und Auftragnehmer-Managementsysteme | ||
| Sicherheitsoperations- und Monitoring-Plattformen | ||
| Integrierte Plattformen für das physische Sicherheitsmanagement | ||
| Sicherheitsrisikobewertung und -beratung | ||
| Nach Sicherheitstechnologie | Karten- und anmeldedatenbasierte Zutrittskontrolle | |
| Biometrische Zutrittskontrolle | ||
| Videoanalytik und intelligente Überwachung | ||
| Bewegungs- und Perimeter-Einbrucherkennung | ||
| Radar- und Zaunerkennung | ||
| Kennzeichenerkennung | ||
| Integration von Sicherheitsinformationen und -ereignissen | ||
| Identitts- und Zugriffsmanagement für physische Einrichtungen | ||
| Nach Sicherheitsebene | Standortperimeter- und Grenzschutz | |
| Gebäudeeintritts- und Empfangssicherheit | ||
| Zugang zu Datenhallen und eingeschränkten Bereichen | ||
| Sicherheit kritischer Geräteräume | ||
| Laderampen- und Lieferzugang | ||
| Sicherheitsoperationszentren und zentrales Monitoring | ||
| Nach Serviceart | Sicherheitsrisikobewertung und -audit | |
| Sicherheitssystemdesign und -integration | ||
| Installation und Inbetriebnahme | ||
| Verwaltetes Sicherheitsmonitoring | ||
| Sicherheitsdienste und Patrouillendienste | ||
| Wartung und Systemaktualisierungen | ||
| Nach Bereitstellungsmodell | Lokale Sicherheitssysteme | |
| Cloudverwaltete Sicherheitssysteme | ||
| Hybride Sicherheitssysteme | ||
| Verwaltete Sicherheitsdienste | ||
| Nach Rechenzentrumsgrößen | Klein | |
| Mittel | ||
| Groß | ||
| Hyperscale | ||
| Nach Rechenzentrumstyp | Colocation | |
| Cloud-Dienstanbieter (CSPs) | ||
| Unternehmens- und Edge-Rechenzentren | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Chile | ||
| Kolumbien | ||
| Argentinien | ||
| Peru | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Niederlande | ||
| Irland | ||
| Spanien | ||
| Italien | ||
| Nordische Länder | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Australien | ||
| Singapur | ||
| Südkorea | ||
| Malaysia | ||
| Indonesien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Israel | ||
| Ägypten | ||
| Katar | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Was ist die Marktgröße für Sicherheitsrisikomanagement in Rechenzentren?
Die Marktgröße für Sicherheitsrisikomanagement in Rechenzentren wird voraussichtlich bis 2032 31,63 Milliarden USD erreichen, ausgehend von 14,91 Milliarden USD im Jahr 2027, bei einem CAGR von 16,23 %.
Was treibt die Nachfrage nach Sicherheitsrisikomanagement in Rechenzentren an?
Höhere KI-Infrastrukturdichte, expandierende Hyperscale-Campusse und stärkere Anforderungen an die Zugangs-Governance erhöhen die Nachfrage nach mehrschichtigen Sicherheitssystemen.
Welcher Lösungstyp führt beim Sicherheitsrisikomanagement in Rechenzentren?
Videoüberwachungssysteme führten im Jahr 2026 mit einem Anteil von 26,18 %, während integrierte Plattformen für das physische Sicherheitsmanagement bis 2032 voraussichtlich mit einem CAGR von 16,78 % wachsen werden.
Warum gewinnen cloudverwaltete Sicherheitssysteme an Akzeptanz?
Sie können Richtlinien, Reporting und Monitoring über mehrere Standorte hinweg zentralisieren, während regionale Hosting-Optionen helfen können, Anforderungen an die Datenverarbeitung zu erfüllen.
Welcher Rechenzentrumstyp hat den größten Marktanteil?
Colocation-Rechenzentren entfielen im Jahr 2026 auf einen Anteil von 62,14 %, da Betreiber mehrere Mieter schützen und eine starke Zugangstrennung nachweisen müssen.
Welche Region expandiert am schnellsten beim Sicherheitsrisikomanagement in Rechenzentren?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 17,94 % wachsen, unterstützt durch neue Hyperscale- und Colocation-Bauprojekte.