
Taille et Part du Marché de la Sécurité Cyber-Physique des Centres de Données
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.97 Milliards de dollars |
| Taille du Marché (2032) | 5.89 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.68 % |
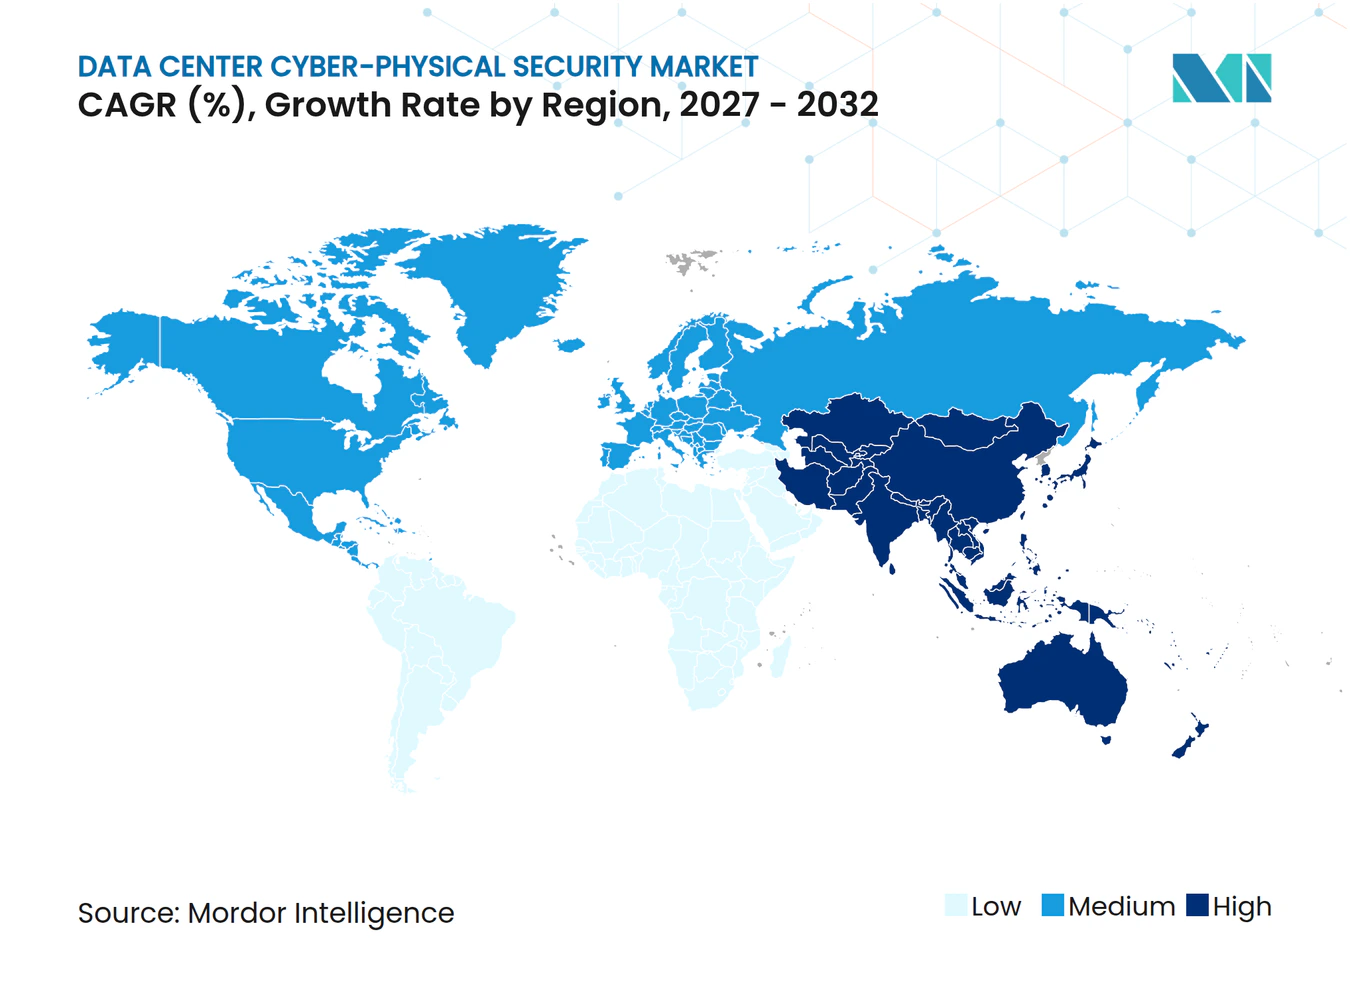
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Sécurité Cyber-Physique des Centres de Données par Mordor Intelligence
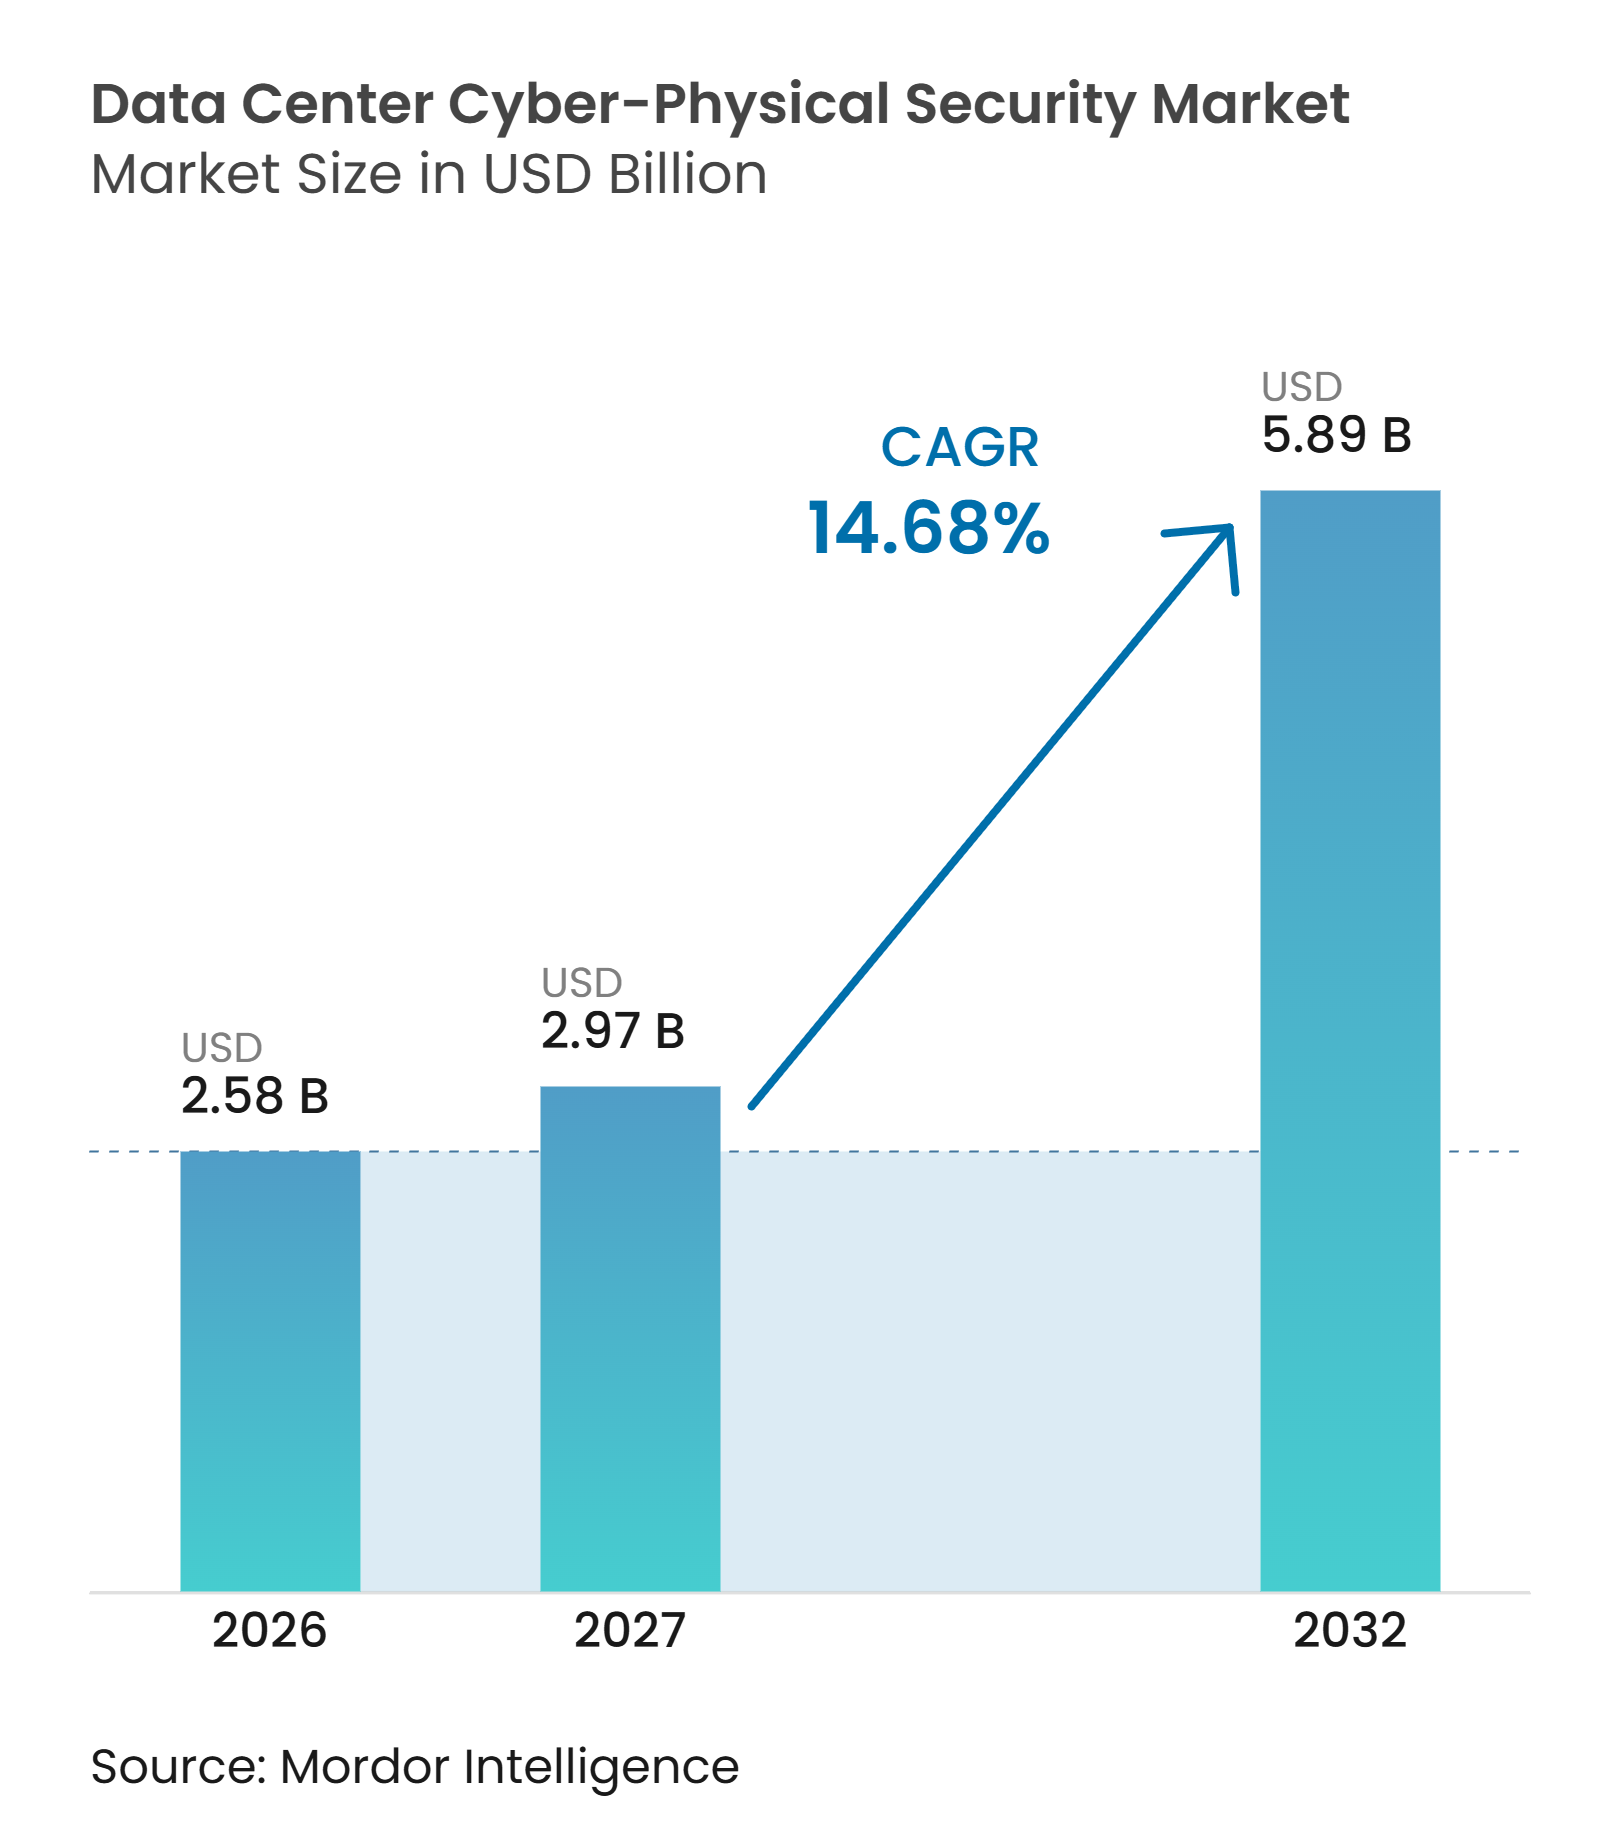
La taille du marché de la sécurité cyber-physique des centres de données était évaluée à 2,58 milliards USD en 2026 et devrait croître de 2,97 milliards USD en 2027 pour atteindre 5,89 milliards USD d'ici 2032, à un CAGR de 14,68% pendant la période de prévision (2027-2032). La densité de calcul de l'IA en hausse rend les systèmes de refroidissement, la distribution d'énergie et les contrôles des installations plus importants pour la résilience opérationnelle. Les opérateurs connectent les systèmes de gestion des bâtiments, les technologies opérationnelles et les outils de sécurité physique aux réseaux informatiques, ce qui crée une surface de risque plus large et plus interdépendante. Le marché de la sécurité cyber-physique des centres de données évolue donc vers des plateformes qui corrèlent les événements d'accès, les alertes vidéo, les relevés environnementaux et l'activité réseau. Les grands opérateurs de cloud et de colocation établissent des exigences de sécurité plus strictes lors de la construction et des opérations. Les coûts d'intégration élevés et les contraintes liées aux technologies opérationnelles héritées peuvent retarder les déploiements, en particulier dans les installations plus anciennes et multi-sites.
Principaux Enseignements du Rapport
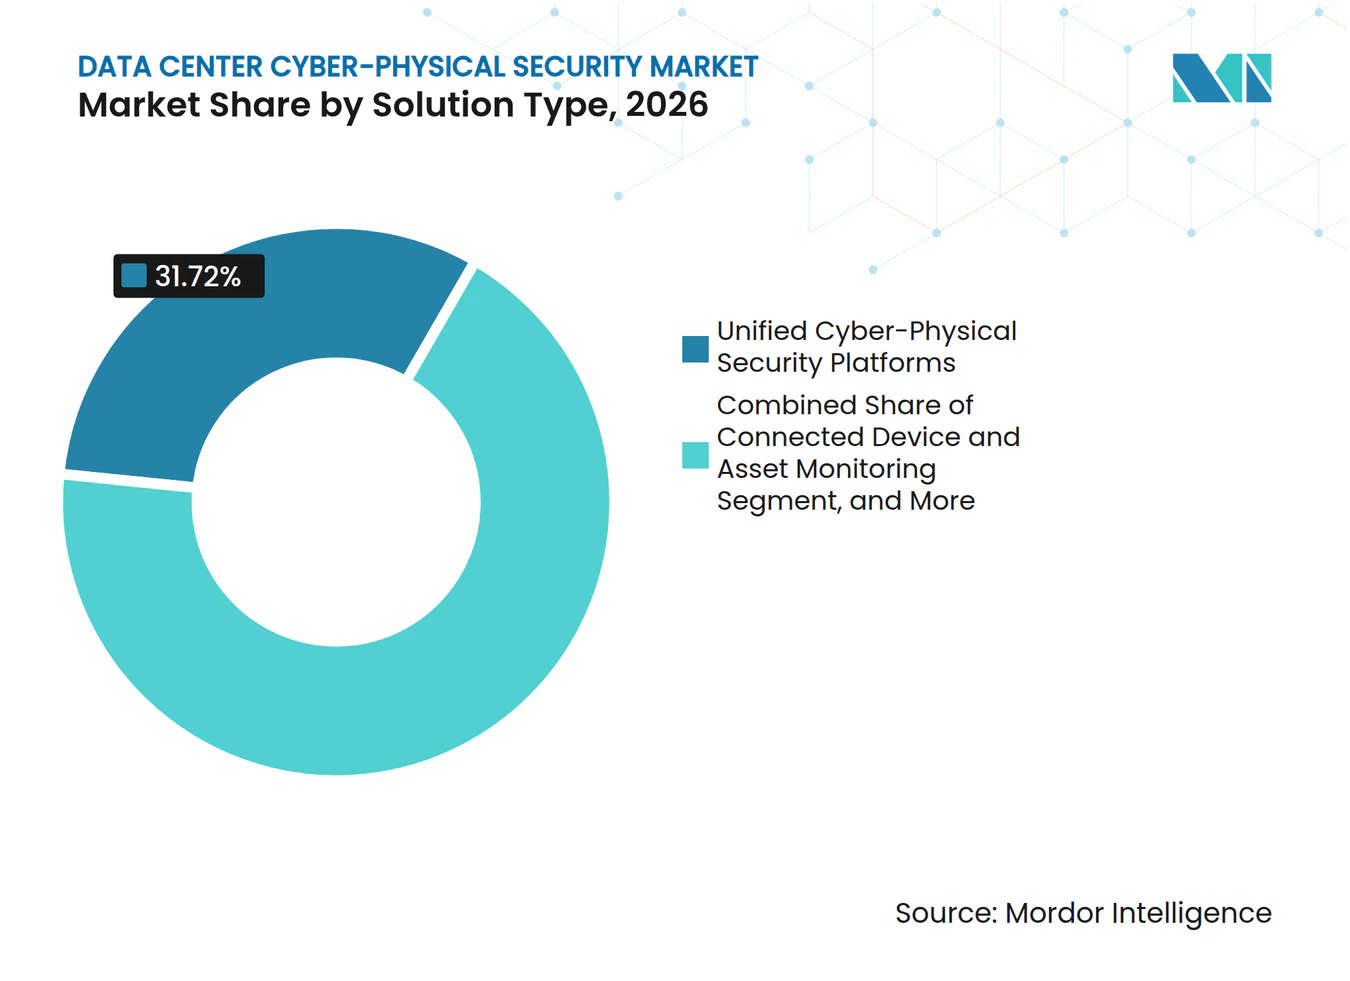
- Par type de solution, les plateformes de sécurité cyber-physique unifiées représentaient 31,72% des revenus du segment du marché de la sécurité cyber-physique des centres de données en 2026, tandis que les solutions de sécurité des réseaux et des technologies opérationnelles devraient se développer à un CAGR de 16,26% jusqu'en 2032.
- Par couche de sécurité, les plateformes d'opérations de sécurité intégrées représentaient 29,38% de la taille du marché de la sécurité cyber-physique des centres de données en 2026, tandis que les systèmes de contrôle d'accès physique devraient se développer à un CAGR de 17,92% jusqu'en 2032.
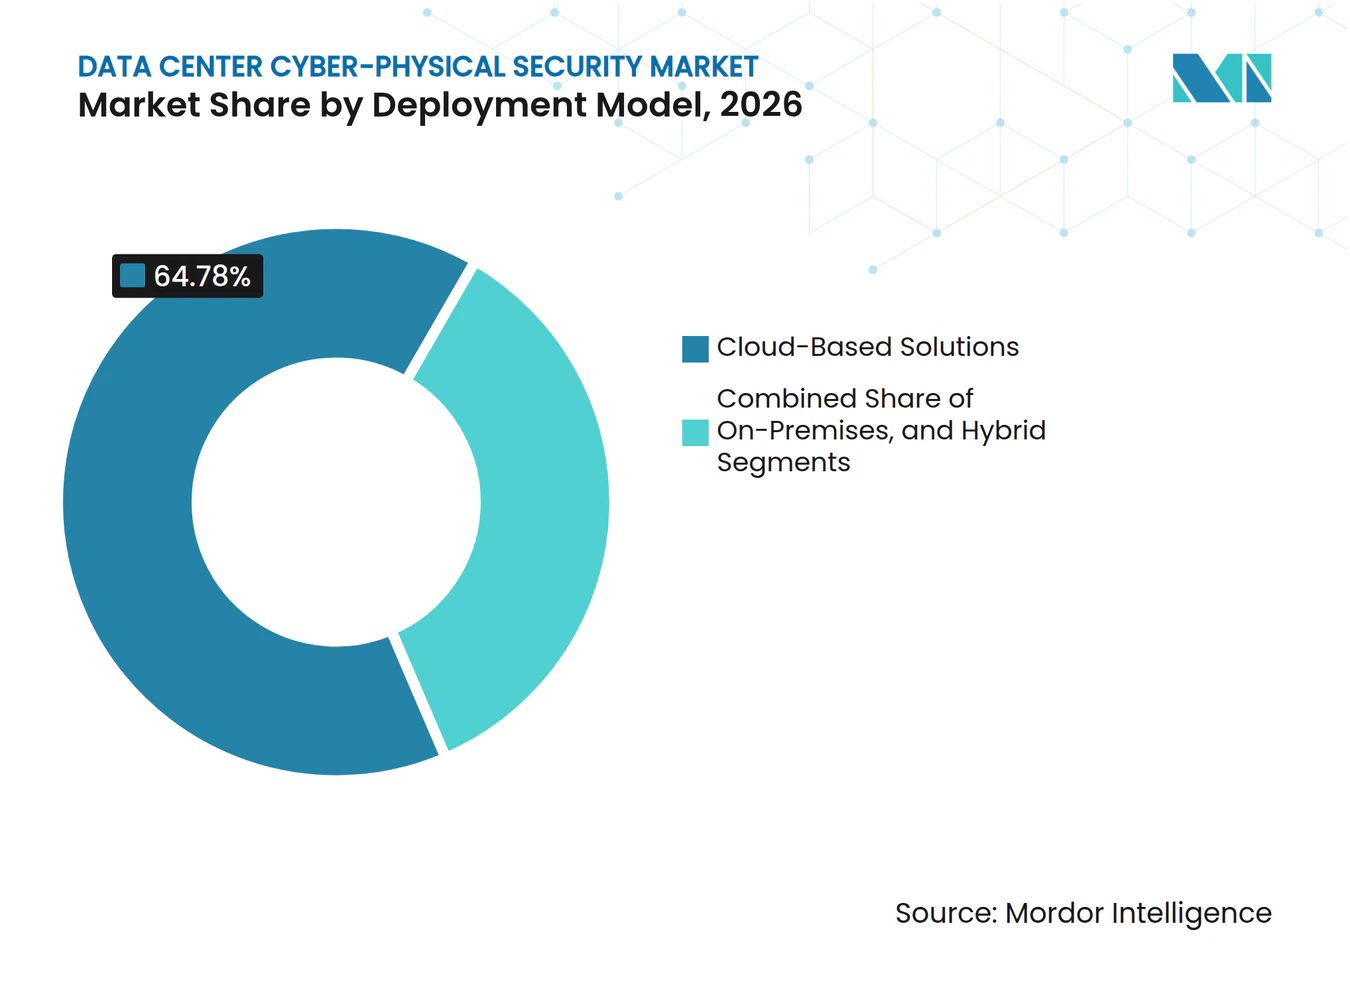
- Par modèle de déploiement, les solutions basées sur le cloud détenaient 64,78% de la part du marché de la sécurité cyber-physique des centres de données en 2026 et devraient se développer à un CAGR de 15,39% jusqu'en 2032.
- Par type de service, l'intégration et la mise en œuvre des systèmes détenaient 26,54% en 2026, tandis que les services d'audit de sécurité et de conformité devraient se développer à un CAGR de 16,59% jusqu'en 2032.
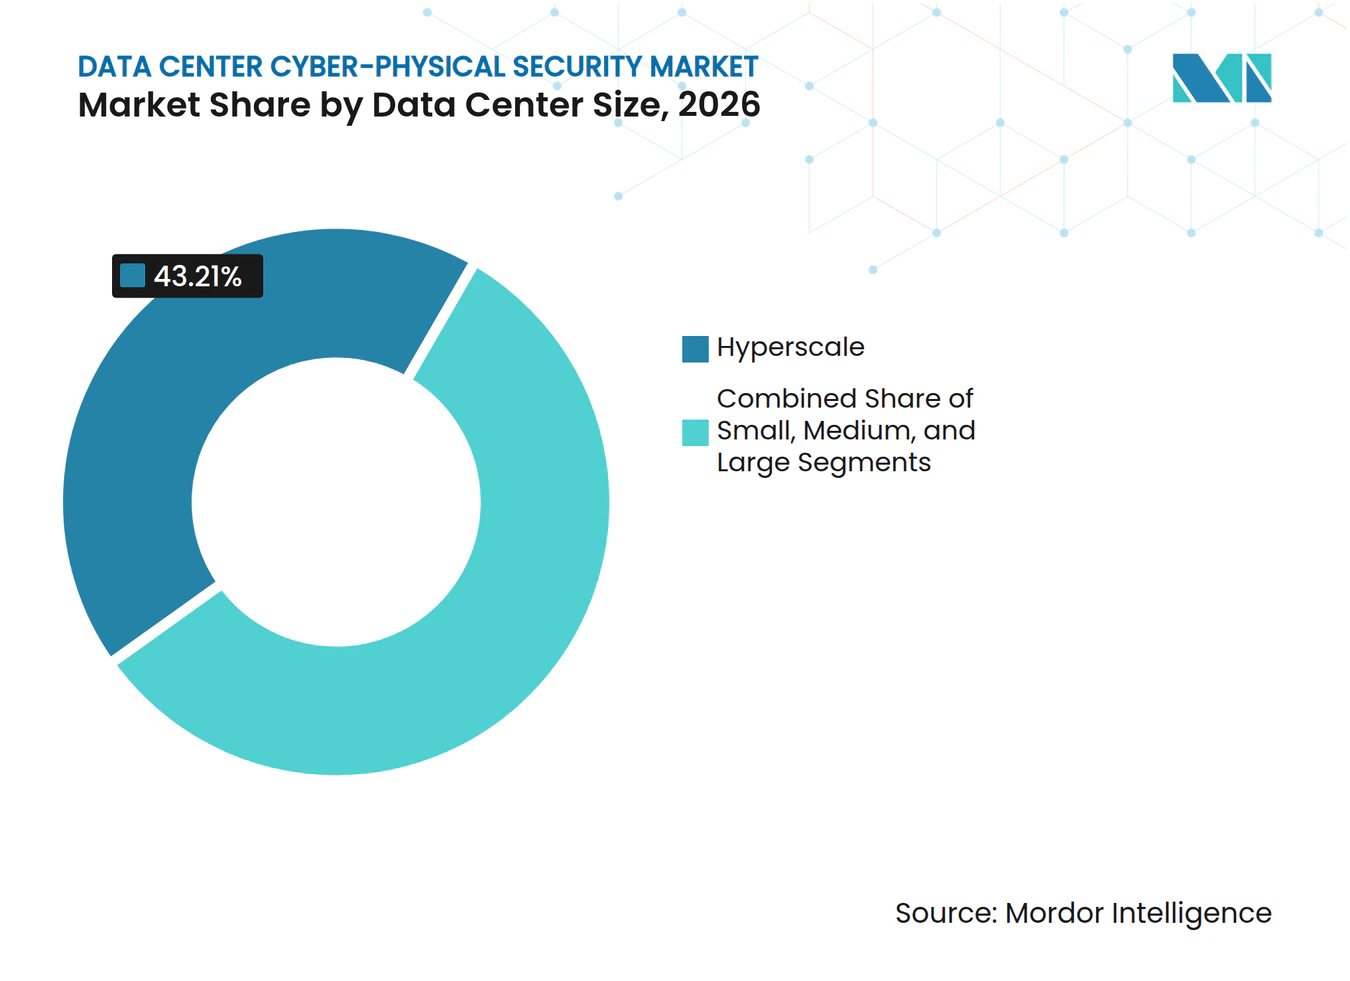
- Par taille de centre de données, les centres de données hyperscale représentaient 43,21% en 2026 et devraient se développer à un CAGR de 18,27% jusqu'en 2032.
- Par type de centre de données, les fournisseurs de services cloud détenaient 41,64% en 2026, tandis que les centres de données d'entreprise et de périphérie devraient se développer à un CAGR de 17,38% jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 39,53% du marché de la sécurité cyber-physique des centres de données en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,93% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion des Centres de Données Hyperscale et de Colocation | +3.2% | Mondial, concentré en Amérique du Nord, en Asie-Pacifique et en Europe | Court terme (≤ 2 ans) |
| Augmentation du Risque d'Attaques Hybrides Cyber-Physiques | +2.6% | Mondial, avec une urgence élevée en Amérique du Nord et dans l'UE | Moyen terme (2-4 ans) |
| Conformité Plus Stricte en Matière de Protection des Données et d'Infrastructures Critiques | +2.0% | UE, Royaume-Uni, Amérique du Nord, avec des répercussions en Asie-Pacifique | Moyen terme (2-4 ans) |
| Adoption de l'Analyse Vidéo Alimentée par l'IA et de la Surveillance Automatisée | +1.7% | Mondial, en particulier dans les installations hyperscale et de colocation | Court terme (≤ 2 ans) |
| Les Charges de Travail IA Augmentant la Densité des Installations et les Exigences de Résilience | +1.4% | Amérique du Nord, Asie-Pacifique, États du Golfe et zones de souveraineté des données de l'UE | Moyen terme (2-4 ans) |
| Classification Gouvernementale des Centres de Données en tant qu'Infrastructures Critiques | +1.1% | Royaume-Uni, Allemagne, Singapour, Japon, Amérique du Sud et Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des Centres de Données Hyperscale et de Colocation
L'expansion des campus hyperscale et de colocation crée une demande pour des programmes de sécurité pouvant être conçus et déployés lors de la construction. La sécurité physique d'un grand campus peut nécessiter 12 à 18 mois de conception et de dotation en personnel, tandis que des calendriers de construction compressés peuvent mettre des installations en service en moins de 12 mois. Cet écart de calendrier accorde une prime aux plateformes de sécurité pré-intégrées pouvant être configurées rapidement. L'AFCOM a rapporté que 78% des opérateurs de centres de données avaient remanié leurs protocoles de sécurité physique au cours des 2 années précédentes, tandis que 57% identifiaient les menaces de sécurité physique comme un risque organisationnel majeur. Les sites de colocation ont également besoin de contrôles d'accès isolés par locataire, car plusieurs clients partagent la même installation. Le marché de la sécurité cyber-physique des centres de données bénéficie de la nécessité pour les nouveaux sites de disposer d'une gestion coordonnée des accès, de la surveillance et de la gestion des incidents dès le départ.
Augmentation du Risque d'Attaques Hybrides Cyber-Physiques
Une compromission impliquant un système de gestion des bâtiments, une plateforme de contrôle d'accès ou un outil de surveillance à distance peut perturber le refroidissement, la distribution d'énergie, la suppression d'incendie ou l'accès au site. Ces liens rendent une intrusion numérique capable de provoquer une défaillance opérationnelle physique. Un rapport technique du Département de l'Énergie a identifié une gouvernance fragmentée, des vulnérabilités dans l'architecture d'interconnexion et une instabilité de charge pilotée par l'IA comme des risques transversaux parmi les opérateurs, les services publics et les fournisseurs interrogés. Le rapport a également identifié des lacunes aux interfaces entre les services publics et les centres de données, où les responsabilités peuvent être floues. Les opérateurs répondent par une surveillance continue des technologies opérationnelles, une télémétrie et des réseaux segmentés. Ce besoin de détection coordonnée soutient le marché de la sécurité cyber-physique des centres de données dans les installations nouvelles et établies.
Conformité Plus Stricte en Matière de Protection des Données et d'Infrastructures Critiques
Le cadre NIS2 place les opérateurs de services de centres de données dans le champ des exigences de sécurité des infrastructures numériques. Les orientations de l'ENISA couvrent la sécurité physique, la cryptographie, la segmentation des réseaux, l'authentification multifacteur, les contrôles de la chaîne d'approvisionnement et le signalement des incidents. Le projet de loi britannique sur la cybersécurité et la résilience propose un traitement de service essentiel pour les centres de données éligibles et identifie 1 MW de charge informatique nominale comme seuil proposé.[1] Ces exigences encouragent les opérateurs à consolider les journaux et à créer des preuves claires de l'efficacité des contrôles. Les opérateurs multinationaux utilisent également des normes similaires en dehors de l'Europe lors de la définition des exigences des fournisseurs. Le marché de la sécurité cyber-physique des centres de données est soutenu par le besoin de systèmes offrant une traçabilité à travers les contrôles physiques et numériques.
Adoption de l'Analyse Vidéo Alimentée par l'IA et de la Surveillance Automatisée
Les outils vidéo activés par l'IA peuvent identifier des anomalies comportementales, des temps de présence inhabituels, des événements d'entrée à plusieurs personnes et des activités en dehors des heures de travail en temps réel. Ils réduisent la dépendance à l'examen manuel constant des flux de caméras. Johnson Controls a présenté exacqVision 26.2 et Software House CCURE IQ 3.20 au GSX 2026, combinant la vidéo, la réponse aux incidents, les rapports et l'analyse spatiale dans des flux de travail de sécurité connectés.[2] Des fonctionnalités comparables de reconnaissance d'objets deviennent plus largement disponibles chez les fournisseurs. La différenciation se déplace vers la capacité à corréler une alerte vidéo avec des données d'accès, de réseau et de technologie opérationnelle. Ce changement favorise les solutions du marché de la sécurité cyber-physique des centres de données qui opèrent dans plusieurs domaines de sécurité.
Analyse de l'Impact des Contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Coûts d'Investissement et d'Intégration Élevés | -1.8% | Mondial, plus aigu pour les opérateurs de colocation multi-sites et d'entreprise | Court terme (≤ 2 ans) |
| Préoccupations Opérationnelles et de Retour sur Investissement | -1.3% | Mondial, en particulier pour les opérateurs du marché intermédiaire | Moyen terme (2-4 ans) |
| Contraintes de Correction des Systèmes de Gestion des Bâtiments et des Technologies Opérationnelles Héritées | -0.9% | Mondial, en particulier dans les installations plus anciennes en Europe et en Amérique du Nord | Moyen terme (2-4 ans) |
| Gouvernance Fragmentée entre Opérateurs, Services Publics et Sous-traitants | -0.5% | Mondial, en particulier aux interfaces entre services publics et centres de données et sur les sites multi-locataires | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts d'Investissement et d'Intégration Élevés
Une plateforme unifiée peut nécessiter simultanément le remplacement du matériel, des licences logicielles, des services d'intégration, une formation et un support géré. Les sites plus anciens utilisent souvent des fournisseurs distincts pour le contrôle d'accès, la vidéo, la gestion des bâtiments et la surveillance du réseau. Leurs systèmes peuvent avoir des modèles de données propriétaires et une interopérabilité limitée. L'intégration sans perturber les opérations en direct nécessite généralement un travail spécialisé. Le rapport du Département de l'Énergie a également identifié des protocoles d'accès des fournisseurs incohérents comme une lacune de gouvernance récurrente. Ces coûts peuvent détourner les dépenses vers des projets de mise à niveau de la densité de puissance et de connectivité qui ont une justification financière plus facile.
Préoccupations Opérationnelles et de Retour sur Investissement
La convergence de la sécurité ne génère pas directement de revenus de capacité, ce qui peut rendre son retour sur investissement difficile à quantifier. Les équipes chargées des installations, de la sécurité informatique et des technologies opérationnelles peuvent également travailler avec des budgets et des processus d'approbation distincts. Cette structure organisationnelle peut compliquer un argumentaire commercial unifié. Le gouvernement britannique a cité des pertes de productivité et des coûts informatiques imprévus après une panne du centre de données d'un NHS Trust en 2022. Le marché de la sécurité cyber-physique des centres de données pourrait gagner du terrain à mesure que les acheteurs utilisent les pertes d'heures de calcul et les pénalités de niveau de service pour évaluer les temps d'arrêt évités. Des modèles de risque formels peuvent aider les équipes de sécurité à relier l'investissement en résilience à l'exposition opérationnelle.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Solution :
Les Plateformes Unifiées Dominent Tandis que la Sécurité des Technologies Opérationnelles s'AccélèreLes plateformes de sécurité cyber-physique unifiées détenaient 31,72% de la taille du marché de la sécurité cyber-physique des centres de données par type de solution en 2026. Elles centralisent les flux provenant des lecteurs de badges, des systèmes vidéo, des capteurs environnementaux et des outils de surveillance réseau. Cette approche aide les équipes de sécurité à identifier une connexion à distance inhabituelle parallèlement à un événement d'accès non autorisé. Elle réduit également la séparation entre les équipes de sécurité physique et de sécurité informatique. Les exigences d'audit en vertu de l'ISO/IEC 27001 et du SOC 2 Type II renforcent la nécessité de conserver des enregistrements clairs des accès logiques et physiques. Les plateformes unifiées peuvent fournir ces enregistrements via une vue opérationnelle commune. Le marché de la sécurité cyber-physique des centres de données favorise par conséquent les plateformes qui combinent la détection avec la collecte de preuves. Ce modèle est particulièrement pertinent pour les opérateurs gérant des parcs complexes et multi-sites.
Les solutions de sécurité des réseaux et des technologies opérationnelles devraient se développer à un CAGR de 16,26% de 2027 à 2032. Les unités de refroidissement, les alimentations sans interruption, les unités de distribution d'énergie et les systèmes de gestion des infrastructures de centres de données peuvent créer des risques matériels lorsqu'ils sont connectés à des réseaux plus larges. La surveillance des appareils connectés et les outils de corrélation des événements gagnent en importance à mesure que les opérateurs installent davantage de capteurs de l'Internet des objets pour la maintenance prédictive. Les outils de gestion des identités et des accès soutiennent également les exigences de confiance zéro dans les installations réglementées. Les services d'intégration et de réponse aux incidents connectent ces outils dans un flux de travail opérationnel. Moxa identifie les capacités IEC 62443-4-2 telles que le démarrage sécurisé, l'authentification des utilisateurs et le contrôle d'accès au réseau comme des protections importantes au niveau matériel pour les technologies opérationnelles des centres de données IA.[3] Le secteur de la sécurité cyber-physique des centres de données accorde plus d'importance à la protection en dessous du périmètre informatique conventionnel. Les fournisseurs de matériel et de logiciels doivent donc aborder à la fois l'intégrité des appareils et la visibilité opérationnelle.



Par Couche de Sécurité :
Les Opérations Intégrées Détiennent la Position la Plus LargeLes plateformes d'opérations de sécurité intégrées représentaient 29,38% de la part du marché de la sécurité cyber-physique des centres de données par couche de sécurité en 2026. Elles agrègent les événements d'accès physique, les signaux cyber et les relevés environnementaux pour les centres d'opérations de sécurité. Leur rôle central en fait un point focal des grands programmes d'approvisionnement. Les systèmes de contrôle d'accès physique devraient se développer à un CAGR de 17,92% de 2027 à 2032. Les opérateurs vont au-delà de l'entrée par badge statique vers des combinaisons de biométrie, de numéros d'identification personnels et de règles à durée limitée. Ces systèmes peuvent signaler les violations anti-passback et les activités d'identification inhabituelles. Le marché de la sécurité cyber-physique des centres de données exige ces contrôles depuis les portails du périmètre jusqu'aux cages de serveurs. Une vérification d'accès plus stricte devient nécessaire là où des équipements sensibles et des locataires partagent un campus.
La vidéosurveillance passe de l'enregistrement passif à la détection active d'anomalies comportementales définies. Les systèmes de gestion des bâtiments et de contrôle des installations deviennent également une cible d'intégration critique. Les systèmes de refroidissement, d'alimentation et d'accès fonctionnent de plus en plus sur des couches réseau partagées. La surveillance environnementale devient plus importante dans les salles IA à haute densité, où les relevés thermiques, d'humidité et d'alimentation nécessitent une surveillance étroite. Un relevé inhabituel peut indiquer un problème d'équipement ou une tentative de perturbation cyber-physique. Le secteur de la sécurité cyber-physique des centres de données a donc besoin de contrôles capables de distinguer les variations opérationnelles des activités malveillantes. La sécurisation du système de gestion des bâtiments est devenue une exigence de premier rang plutôt qu'une responsabilité uniquement liée aux installations. L'architecture résultante relie la surveillance, le contrôle d'accès et la protection des infrastructures.
Par Modèle de Déploiement :
Les Plateformes Basées sur le Cloud Maintiennent leur LeadershipLes solutions basées sur le cloud représentaient 64,78% du marché de la sécurité cyber-physique des centres de données par modèle de déploiement en 2026. Elles permettent aux opérateurs de gérer les autorisations d'accès, les mises à jour et les journaux d'audit sur plusieurs campus depuis une plateforme centralisée. Cela réduit la dépendance aux serveurs locaux et aux appareils distincts. Les opérateurs mondiaux peuvent appliquer des politiques communes sur les sites sans visiter physiquement chaque emplacement. Les solutions basées sur le cloud devraient également se développer à un CAGR de 15,39% de 2027 à 2032. Leur expansion continue depuis une position dominante indique que la gestion centralisée reste une priorité. Le marché de la sécurité cyber-physique des centres de données utilise la livraison cloud pour simplifier l'administration des installations géographiquement distribuées. Il permet également aux équipes distantes d'examiner les événements de sécurité et l'état des appareils.
Les solutions sur site conservent leur importance là où la résidence des données, la classification ou la politique interne limite le transfert de la télémétrie de sécurité. Les solutions hybrides offrent une autre voie en conservant les enregistrements d'accès sensibles sur site tout en utilisant les services cloud pour l'analyse et la gestion à distance. Ce modèle peut convenir aux opérateurs qui ont besoin à la fois d'un contrôle local et d'une supervision centralisée. Verkada a reçu l'autorisation FedRAMP Moderate pour sa plateforme Command, avec le Département de l'Énergie des États-Unis comme agence sponsor, illustrant les progrès en matière de conformité de la sécurité physique basée sur le cloud pour un usage fédéral.[4] De telles approbations peuvent réduire un obstacle historique à l'adoption dans les environnements liés au gouvernement. Les acheteurs doivent encore évaluer la résilience du réseau, la gestion des données et les besoins d'intégration avant de sélectionner un modèle. Le marché de la sécurité cyber-physique des centres de données s'adapte donc aux approches cloud, sur site et hybrides. Les décisions de déploiement continuent de dépendre de la criticité des installations et des obligations réglementaires.

Par Type de Service :
L'Intégration est Essentielle Tandis que l'Audit de Conformité s'AccélèreL'intégration et la mise en œuvre des systèmes détenaient 26,54% du marché de la sécurité cyber-physique des centres de données par type de service en 2026. Cela reflète la difficulté de connecter le contrôle d'accès, la gestion vidéo, la surveillance des technologies opérationnelles et les systèmes de bâtiments dans des parcs mixtes. De nombreux opérateurs ont besoin d'un partenaire de service car le déploiement n'est pas une tâche prête à l'emploi. Le travail d'intégration peut couvrir simultanément des systèmes hérités et plus récents. Il doit également éviter d'interrompre les services critiques. Le marché de la sécurité cyber-physique des centres de données a créé une demande soutenue pour des spécialistes capables de coordonner ces dépendances. Leur rôle comprend la traduction des exigences de sécurité en flux de travail d'installation opérationnels. Il comprend également le test des systèmes avant leur mise en service.
Les services d'audit de sécurité et de conformité devraient se développer à un CAGR de 16,59% de 2027 à 2032. Les obligations réglementaires ajoutent du poids aux programmes formels d'évaluation, de collecte de preuves et de préparation aux incidents. Les services de surveillance et de détection gérés peuvent servir les opérateurs qui ne peuvent pas soutenir un centre d'opérations de sécurité interne 24h/24 et 7j/7. Les services d'évaluation des risques cyber-physiques aident les acheteurs à évaluer les scénarios d'attaque mixtes avant de s'engager dans un investissement de plateforme. Les fournisseurs de réponse aux incidents et de récupération développent des manuels de procédures adaptés aux technologies opérationnelles, car les équipements ne peuvent pas toujours être mis hors ligne pour la remédiation. Johnson Controls a introduit des capacités de services gérés pour les organisations opérant avec des effectifs de sécurité limités. Le marché de la sécurité cyber-physique des centres de données s'élargit de la livraison technologique au soutien opérationnel continu. Les prestataires de services qui comprennent les contraintes des installations peuvent répondre à un besoin significatif des acheteurs.
Par Taille de Centre de Données :
Les Installations Hyperscale Établissent les Normes d'ArchitectureLes centres de données hyperscale représentaient 43,21% des dépenses du segment par taille d'installation en 2026. Ils devraient également se développer à un CAGR de 18,27% de 2027 à 2032. Leur échelle leur permet d'établir des spécifications qui influencent les locataires de colocation, les fournisseurs d'équipements et les intégrateurs. Une exigence hyperscale pour un accès à confiance zéro, un matériel de technologie opérationnelle conforme à l'IEC 62443 ou une analyse vidéo comportementale peut devenir une attente plus large de l'écosystème. Ces installations ont besoin d'une sécurité standardisée tout au long de la construction et des opérations. Elles doivent également coordonner des actifs informatiques hautement concentrés et de grandes équipes. Le marché de la sécurité cyber-physique des centres de données répond en livrant des architectures de contrôle reproductibles et évolutives. Cela crée une demande pour des modèles de conception communs sur les sites.
Les grands centres de données adoptent davantage de pratiques de niveau hyperscale à mesure que les locataires IA imposent des exigences de sécurité plus strictes. Les installations de taille moyenne se développent en Asie du Sud-Est, au Moyen-Orient et en Europe pour soutenir les infrastructures IA souveraines. Elles ont souvent besoin de plateformes modulaires pouvant s'étendre avec le site. Les petits centres de données restent plus sensibles aux prix et peuvent privilégier des solutions intégrées suite à un mandat ou à un incident. Cela crée un écart entre les dépenses élevées dans les sites hyperscale et la large base d'installations plus petites. Les modèles de livraison gérés peuvent aider les fournisseurs à combler cet écart sans nécessiter un programme complet à forte intensité de capital. Le secteur de la sécurité cyber-physique des centres de données peut servir cette gamme grâce à des modèles de conception et commerciaux flexibles. Les solutions les plus accessibles devront préserver une protection crédible tout en réduisant la charge d'intégration.
Par Type de Centre de Données :
Les Fournisseurs de Cloud Dominent Tandis que les Installations de Périphérie s'AccélèrentLes fournisseurs de services cloud détenaient 41,64% du marché de la sécurité cyber-physique des centres de données par type de centre de données en 2026. Leurs empreintes d'infrastructure mondiales et leurs pratiques d'investissement en sécurité matures soutiennent cette position dominante. Ces fournisseurs ont été des adopteurs précoces de la sécurité convergée car ils font face à des menaces et à des obligations de conformité dans plusieurs juridictions. Ils utilisent également des architectures propriétaires qui peuvent influencer les attentes des locataires et des fournisseurs. Les centres de données d'entreprise et de périphérie devraient se développer à un CAGR de 17,38% de 2027 à 2032. Les déploiements de périphérie multiplient les emplacements physiques en dehors du périmètre contrôlé d'un campus principal. Le marché de la sécurité cyber-physique des centres de données a besoin de contrôles gérés à distance et légers pour ces environnements distribués. Chaque nœud peut introduire un nouveau risque d'accès, d'appareil et de technologie opérationnelle.
Les opérateurs de colocation font face à une position opérationnelle complexe car ils soutiennent des clients avec des exigences de sécurité différentes sur une infrastructure partagée. Ils doivent répondre aux attentes exigeantes des locataires tout en maintenant l'efficacité des coûts. Nozomi Networks a rapporté que sa plateforme protège plus de 115 millions d'actifs industriels et de l'Internet des objets dans plus de 12 000 installations. Cette échelle montre le rôle large de la surveillance des technologies opérationnelles dans les environnements critiques. L'informatique de périphérie augmente la nécessité d'étendre l'accès à confiance zéro et la surveillance au-delà des grands campus centraux. Le marché de la sécurité cyber-physique des centres de données a besoin de produits pouvant fonctionner sans personnel local constant. Les fournisseurs doivent équilibrer une politique centrale cohérente avec les contraintes des sites plus petits et distants. Cette exigence modifie la façon dont les plateformes sont conçues et gérées.
Analyse Géographique
L'Amérique du Nord détenait 39,53% des revenus mondiaux en 2026. La région présente une forte concentration d'opérateurs hyperscale et de colocation aux États-Unis, au Canada et au Mexique. Elle dispose également d'un environnement politique façonné par les exigences de sécurité des infrastructures critiques. La Maison Blanche a publié un décret exécutif en juillet 2025 pour accélérer les autorisations fédérales pour les infrastructures de centres de données et permettre l'utilisation de terres fédérales pour le développement. Cette orientation reflète l'importance stratégique accordée à la capacité des centres de données liés à l'IA. Les spécifications de sécurité établies par les grandes installations américaines peuvent s'étendre aux campus proches au Canada et au Mexique. Les opérateurs de la région cherchent des contrôles plus cohérents à travers les accès, les systèmes de bâtiments et les infrastructures réseau. Cela renforce la demande pour des programmes convergés sur le marché de la sécurité cyber-physique des centres de données.
L'Asie-Pacifique devrait se développer à un CAGR de 16,93% de 2027 à 2032. Les programmes d'IA souverains, les exigences de localisation des données et les nouvelles constructions à Singapour, au Japon, en Australie, en Chine et en Asie du Sud-Est soutiennent ce rythme. Le Japon a établi la Division de Recherche sur la Sécurité Cyber-Physique au sein de l'Institut National des Sciences et Technologies Industrielles Avancées en avril 2025. La politique nationale et l'activité de recherche font de la sécurité dès la conception un facteur d'approvisionnement plus visible. Les opérateurs de la région font également face à des pressions pratiques concernant le refroidissement, l'alimentation et la capacité du réseau électrique. Ces conditions soulignent l'importance de sécuriser les systèmes opérationnels qui soutiennent un service résilient. Le marché de la sécurité cyber-physique des centres de données en Asie-Pacifique devra répondre à la fois aux attentes réglementaires et à l'exposition opérationnelle au niveau des installations. Les projets régionaux nécessiteront également des solutions adaptées aux divers environnements de conformité nationaux.
L'Europe est façonnée par NIS2 et le Règlement d'Exécution de la Commission 2024/2690, qui établissent des attentes de sécurité pour les fournisseurs d'infrastructures numériques. L'Allemagne, le Royaume-Uni et la France sont des marchés régionaux importants car les opérateurs font face à des obligations formelles de résilience et de sécurité. Le projet de loi britannique établirait un cadre de conformité pour les centres de données dépassant le seuil proposé de 1 MW. L'activité au Moyen-Orient est soutenue par des programmes de cloud souverain aux Émirats Arabes Unis et en Arabie Saoudite. L'Amérique du Sud et l'Afrique sont à des stades d'adoption plus précoces, bien que les investissements hyperscale mondiaux apportent des spécifications de sécurité établies dans de nouveaux emplacements. Le Brésil mène les investissements sud-américains dans les mises à niveau de sécurité de colocation alignées sur les besoins de protection des données. L'Afrique du Sud et le Nigéria attirent des projets hyperscale qui pourraient apporter des attentes opérationnelles similaires. Ces tendances régionales étendent le marché de la sécurité cyber-physique des centres de données au-delà de ses géographies les plus matures.
Paysage Concurrentiel
Concentration du Marché
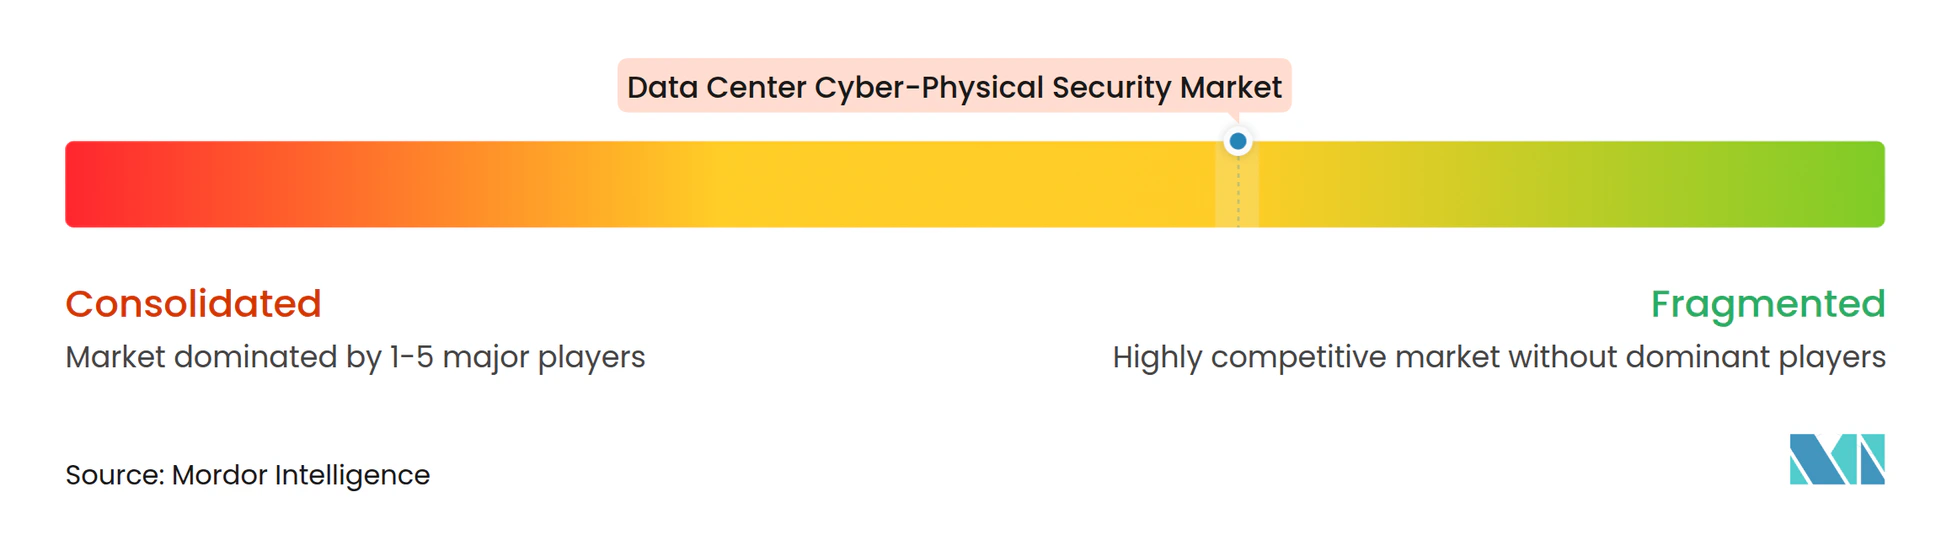
Le marché de la sécurité cyber-physique des centres de données est modérément fragmenté car aucun fournisseur ne détient une part dominante dans les technologies opérationnelles, la sécurité informatique et la sécurité physique. Les entreprises de technologie du bâtiment ont des atouts dans la gestion des accès et le contrôle des installations. Les spécialistes des technologies opérationnelles ont des atouts dans la surveillance sans agent, la détection adaptée aux protocoles et la gestion des vulnérabilités. La concurrence suit deux grands modèles. Certains fournisseurs étendent une plateforme unique pour ingérer des données provenant de systèmes auparavant séparés. D'autres construisent des architectures ouvertes et utilisent des partenariats pour connecter différents produits. Johnson Controls a aligné Metasys 16.0 sur les protections de niveau de sécurité 2 de l'IEC 62443-4-2, renforçant ses références en matière de sécurité de l'automatisation des bâtiments. Le marché intermédiaire offre de la place pour des services gérés qui évitent la nécessité d'un grand programme d'intégration initial.
La livraison native cloud et l'analyse comportementale par IA créent une voie pour les nouveaux concurrents. Les flottes de caméras qui analysent les données en périphérie peuvent réduire la latence de réponse et réduire le volume de données envoyées aux plateformes centralisées. Cette approche peut s'étendre sur les campus sans augmentation proportionnelle des coûts d'infrastructure centralisée. Claroty a intégré ses offres xDome et de détection continue des menaces avec Google Security Operations en août 2025. L'intégration permet aux équipes de sécurité de corréler les alertes des technologies opérationnelles, de l'Internet des objets et des systèmes de gestion des bâtiments avec la télémétrie de sécurité d'entreprise. Les fournisseurs se concurrencent sur la découverte d'actifs, la détection d'anomalies comportementales et les preuves de conformité dans plusieurs cadres. Ces fonctions sont importantes là où les acheteurs ont besoin d'une vue consolidée d'environnements hétérogènes. Le marché de la sécurité cyber-physique des centres de données récompense les fournisseurs capables de traduire la télémétrie technique en priorités opérationnelles claires.
Genetec a déployé Security Center pour TEPCO Power Grid en septembre 2026, centralisant la gestion de plus de 30 000 caméras sur le réseau d'infrastructures critiques du service public. Johnson Controls a également introduit une vidéo activée par l'IA, des flux de travail d'accès intégrés et des services gérés pour les opérations critiques en septembre 2026. Ces mouvements montrent comment les fournisseurs de plateformes relient la vidéo, l'accès, l'analyse et le soutien opérationnel. La différenciation des produits dépend de plus en plus de la capacité à corréler les événements physiques avec les signaux réseau et de technologie opérationnelle. Les acheteurs apprécient également les preuves de conformité pouvant soutenir les obligations NIS2, SOC 2, ISO 27001 et NERC CIP depuis un environnement commun. Les partenariats restent importants car peu de fournisseurs peuvent posséder chaque couche d'une architecture cyber-physique. Le marché de la sécurité cyber-physique des centres de données devrait donc conserver une base de fournisseurs diversifiée. La position concurrentielle de chaque entreprise dépend autant de la capacité d'intégration que des fonctions individuelles des produits.
Leaders du Secteur de la Sécurité Cyber-Physique des Centres de Données
-
Honeywell International Inc.
-
Johnson Controls International plc
-
Siemens AG
-
Schneider Electric SE
-
Bosch Security Systems
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Sécurité Cyber-Physique des Centres de Données Entreprises couvertes dans ce rapport
- Honeywell International Inc.
- Johnson Controls International plc
- Siemens AG
- Schneider Electric SE
- Bosch Security Systems
- Genetec Inc.
- Motorola Solutions
- Claroty
- Nozomi Networks
- Other Key Market Participants
- Legrand SA
- dormakaba Group
- Axis Communications AB
- Verkada Inc.
- Gunnebo AB
- Genetec Inc.
- Salto Systems S.L.
- Gallagher Group Limited
- Suprema Inc.
- Securitas Technology
- Convergint Technologies LLC
- Avigilon Corporation
- Pelco, Inc.
- Senstar Corporation
Développements industriels récents dans Marché de la Sécurité Cyber-Physique des Centres de Données
- Septembre 2026 : Johnson Controls a lancé des innovations de sécurité activées par l'IA au GSX 2026, notamment le logiciel de gestion vidéo exacqVision 26.2 avec des informations pilotées par l'IA sur les flottes de caméras distribuées et Software House C•CURE IQ 3.20, qui intègre la gestion vidéo, la réponse aux incidents, les rapports et l'analyse spatiale dans une plateforme de contrôle d'accès unique basée sur le web. La société a également introduit de nouveaux services gérés et des solutions vidéo proactives conçues pour les organisations développant des opérations de sécurité dans des environnements critiques.
- Septembre 2026 : TEPCO Power Grid a déployé Genetec Security Center pour unifier les opérations de sécurité sur son réseau d'infrastructures critiques, centralisant la gestion de plus de 30 000 caméras et établissant une plateforme évolutive soutenant la future transformation numérique du réseau TEPCO. Ce déploiement signale une adoption croissante des plateformes de sécurité physique unifiées dans les infrastructures critiques adjacentes à l'énergie avec des parallèles opérationnels aux grands campus de centres de données.
- Juin 2026 : Le gouvernement fédéral mexicain a fixé un objectif national d'investissement dans les centres de données de 82,5 milliards USD d'ici 2031, signalant un pipeline soutenu de construction d'installations hyperscale et de colocation à Querétaro, Mexico et Nuevo León. Chaque nouvelle installation entrant en construction représente une opportunité d'approvisionnement en infrastructures de sécurité discrète nécessitant une protection physique-cyber intégrée dès le départ.
- Mars 2026 : Johnson Controls a dévoilé C-CURE IQ 3.2, les mises à jour du panneau IQ 5 et les configurations de la plateforme d'intrusion hybride PowerSeries Neo 5 à l'ISC West 2026. La version combine le contrôle d'accès, la gestion vidéo et les flux de travail d'incidents dans une interface unifiée pour les environnements critiques, y compris les centres de données.
Portée du Rapport Mondial sur le Marché de la Sécurité Cyber-Physique des Centres de Données
Le marché de la sécurité cyber-physique des centres de données comprend les revenus générés par les solutions et services de sécurité qui protègent les installations des centres de données contre les menaces combinées cyber, physiques et de technologie opérationnelle. Il comprend les plateformes de sécurité cyber-physique unifiées, la surveillance et l'analyse vidéo, le contrôle d'accès, la gestion biométrique et des identités, la sécurité des réseaux et des technologies opérationnelles, les systèmes d'alarme, la surveillance environnementale, l'intégration, la réponse aux incidents et les services de sécurité gérés déployés dans les centres de données de colocation, de fournisseurs de services cloud, d'entreprise et de périphérie.
Le rapport sur le marché de la sécurité cyber-physique des centres de données est segmenté par type de solution (plateformes de sécurité cyber-physique unifiées, solutions de surveillance des appareils connectés et des actifs, solutions de corrélation des informations et des événements de sécurité, solutions de sécurité des réseaux et des technologies opérationnelles, solutions de gestion des identités et des accès, et services d'intégration et de réponse aux incidents), couche de sécurité (systèmes de contrôle d'accès physique, systèmes de vidéosurveillance, systèmes de gestion des bâtiments et de contrôle des installations, systèmes de surveillance environnementale et des infrastructures, et plateformes d'opérations de sécurité intégrées), modèle de déploiement (solutions sur site, solutions basées sur le cloud et solutions hybrides), type de service (évaluation des risques cyber-physiques, intégration et mise en œuvre des systèmes, surveillance et détection gérées, réponse aux incidents et récupération, et services d'audit de sécurité et de conformité), taille du centre de données (petit, moyen, grand et hyperscale), type de centre de données (colocation, fournisseurs de services cloud et entreprise / périphérie), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Plateformes de Sécurité Cyber-Physique Unifiées |
| Solutions de Surveillance des Appareils Connectés et des Actifs |
| Solutions de Corrélation des Informations et des Événements de Sécurité |
| Solutions de Sécurité des Réseaux et des Technologies Opérationnelles |
| Solutions de Gestion des Identités et des Accès |
| Services d'Intégration et de Réponse aux Incidents |
| Systèmes de Contrôle d'Accès Physique |
| Systèmes de Vidéosurveillance |
| Systèmes de Gestion des Bâtiments et de Contrôle des Installations |
| Systèmes de Surveillance Environnementale et des Infrastructures |
| Plateformes d'Opérations de Sécurité Intégrées |
| Solutions Sur Site |
| Solutions Basées sur le Cloud |
| Solutions Hybrides |
| Évaluation des Risques Cyber-Physiques |
| Intégration et Mise en Œuvre des Systèmes |
| Surveillance et Détection Gérées |
| Réponse aux Incidents et Récupération |
| Services d'Audit de Sécurité et de Conformité |
| Petit |
| Moyen |
| Grand |
| Hyperscale |
| Colocation |
| Fournisseurs de Services Cloud |
| Entreprise / Périphérie |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats Arabes Unis |
| Arabie Saoudite | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
| Par Type de Solution | Plateformes de Sécurité Cyber-Physique Unifiées | ||
| Solutions de Surveillance des Appareils Connectés et des Actifs | |||
| Solutions de Corrélation des Informations et des Événements de Sécurité | |||
| Solutions de Sécurité des Réseaux et des Technologies Opérationnelles | |||
| Solutions de Gestion des Identités et des Accès | |||
| Services d'Intégration et de Réponse aux Incidents | |||
| Par Couche de Sécurité | Systèmes de Contrôle d'Accès Physique | ||
| Systèmes de Vidéosurveillance | |||
| Systèmes de Gestion des Bâtiments et de Contrôle des Installations | |||
| Systèmes de Surveillance Environnementale et des Infrastructures | |||
| Plateformes d'Opérations de Sécurité Intégrées | |||
| Par Modèle de Déploiement | Solutions Sur Site | ||
| Solutions Basées sur le Cloud | |||
| Solutions Hybrides | |||
| Par Type de Service | Évaluation des Risques Cyber-Physiques | ||
| Intégration et Mise en Œuvre des Systèmes | |||
| Surveillance et Détection Gérées | |||
| Réponse aux Incidents et Récupération | |||
| Services d'Audit de Sécurité et de Conformité | |||
| Par Taille de Centre de Données | Petit | ||
| Moyen | |||
| Grand | |||
| Hyperscale | |||
| Par Type de Centre de Données | Colocation | ||
| Fournisseurs de Services Cloud | |||
| Entreprise / Périphérie | |||
| Par Géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Australie | |||
| Singapour | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats Arabes Unis | |
| Arabie Saoudite | |||
| Turquie | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Reste de l'Afrique | |||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de la sécurité cyber-physique des centres de données ?
La taille du marché de la sécurité cyber-physique des centres de données était évaluée à 2,58 milliards USD en 2026 et devrait croître de 2,97 milliards USD en 2027 pour atteindre 5,89 milliards USD d'ici 2032, à un CAGR de 14,68% pendant la période de prévision (2027-2032).
Qu'est-ce qui stimule la demande de sécurité cyber-physique dans les centres de données ?
La densité des installations pilotée par l'IA, le risque hybride cyber-physique, les exigences des infrastructures critiques et l'expansion des campus hyperscale et de colocation augmentent la demande.
Quel type de solution domine les dépenses en sécurité cyber-physique des centres de données ?
Les plateformes de sécurité cyber-physique unifiées détenaient 31,72% des dépenses par type de solution en 2026, reflétant la demande de visibilité centralisée sur les systèmes physiques et numériques.
Quel modèle de déploiement est le plus largement utilisé pour la sécurité des centres de données ?
Les solutions basées sur le cloud détenaient 64,78% du segment du modèle de déploiement en 2026 et devraient se développer à un CAGR de 15,39% jusqu'en 2032.
Quelles installations de centres de données se développent le plus rapidement en matière d'adoption de la sécurité ?
Les centres de données hyperscale devraient se développer à un CAGR de 18,27%, tandis que les centres de données d'entreprise et de périphérie devraient se développer à un CAGR de 17,38% jusqu'en 2032.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 16,93% de 2027 à 2032, soutenue par les programmes d'IA souverains, les exigences de localisation des données et la construction de nouvelles installations.