
Tamaño y Participación del Mercado de Seguridad Ciberfísica de Centros de Datos
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 2.97 Mil millones de dólares |
| Tamaño del Mercado (2032) | 5.89 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.68 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad Ciberfísica de Centros de Datos por Mordor Intelligence
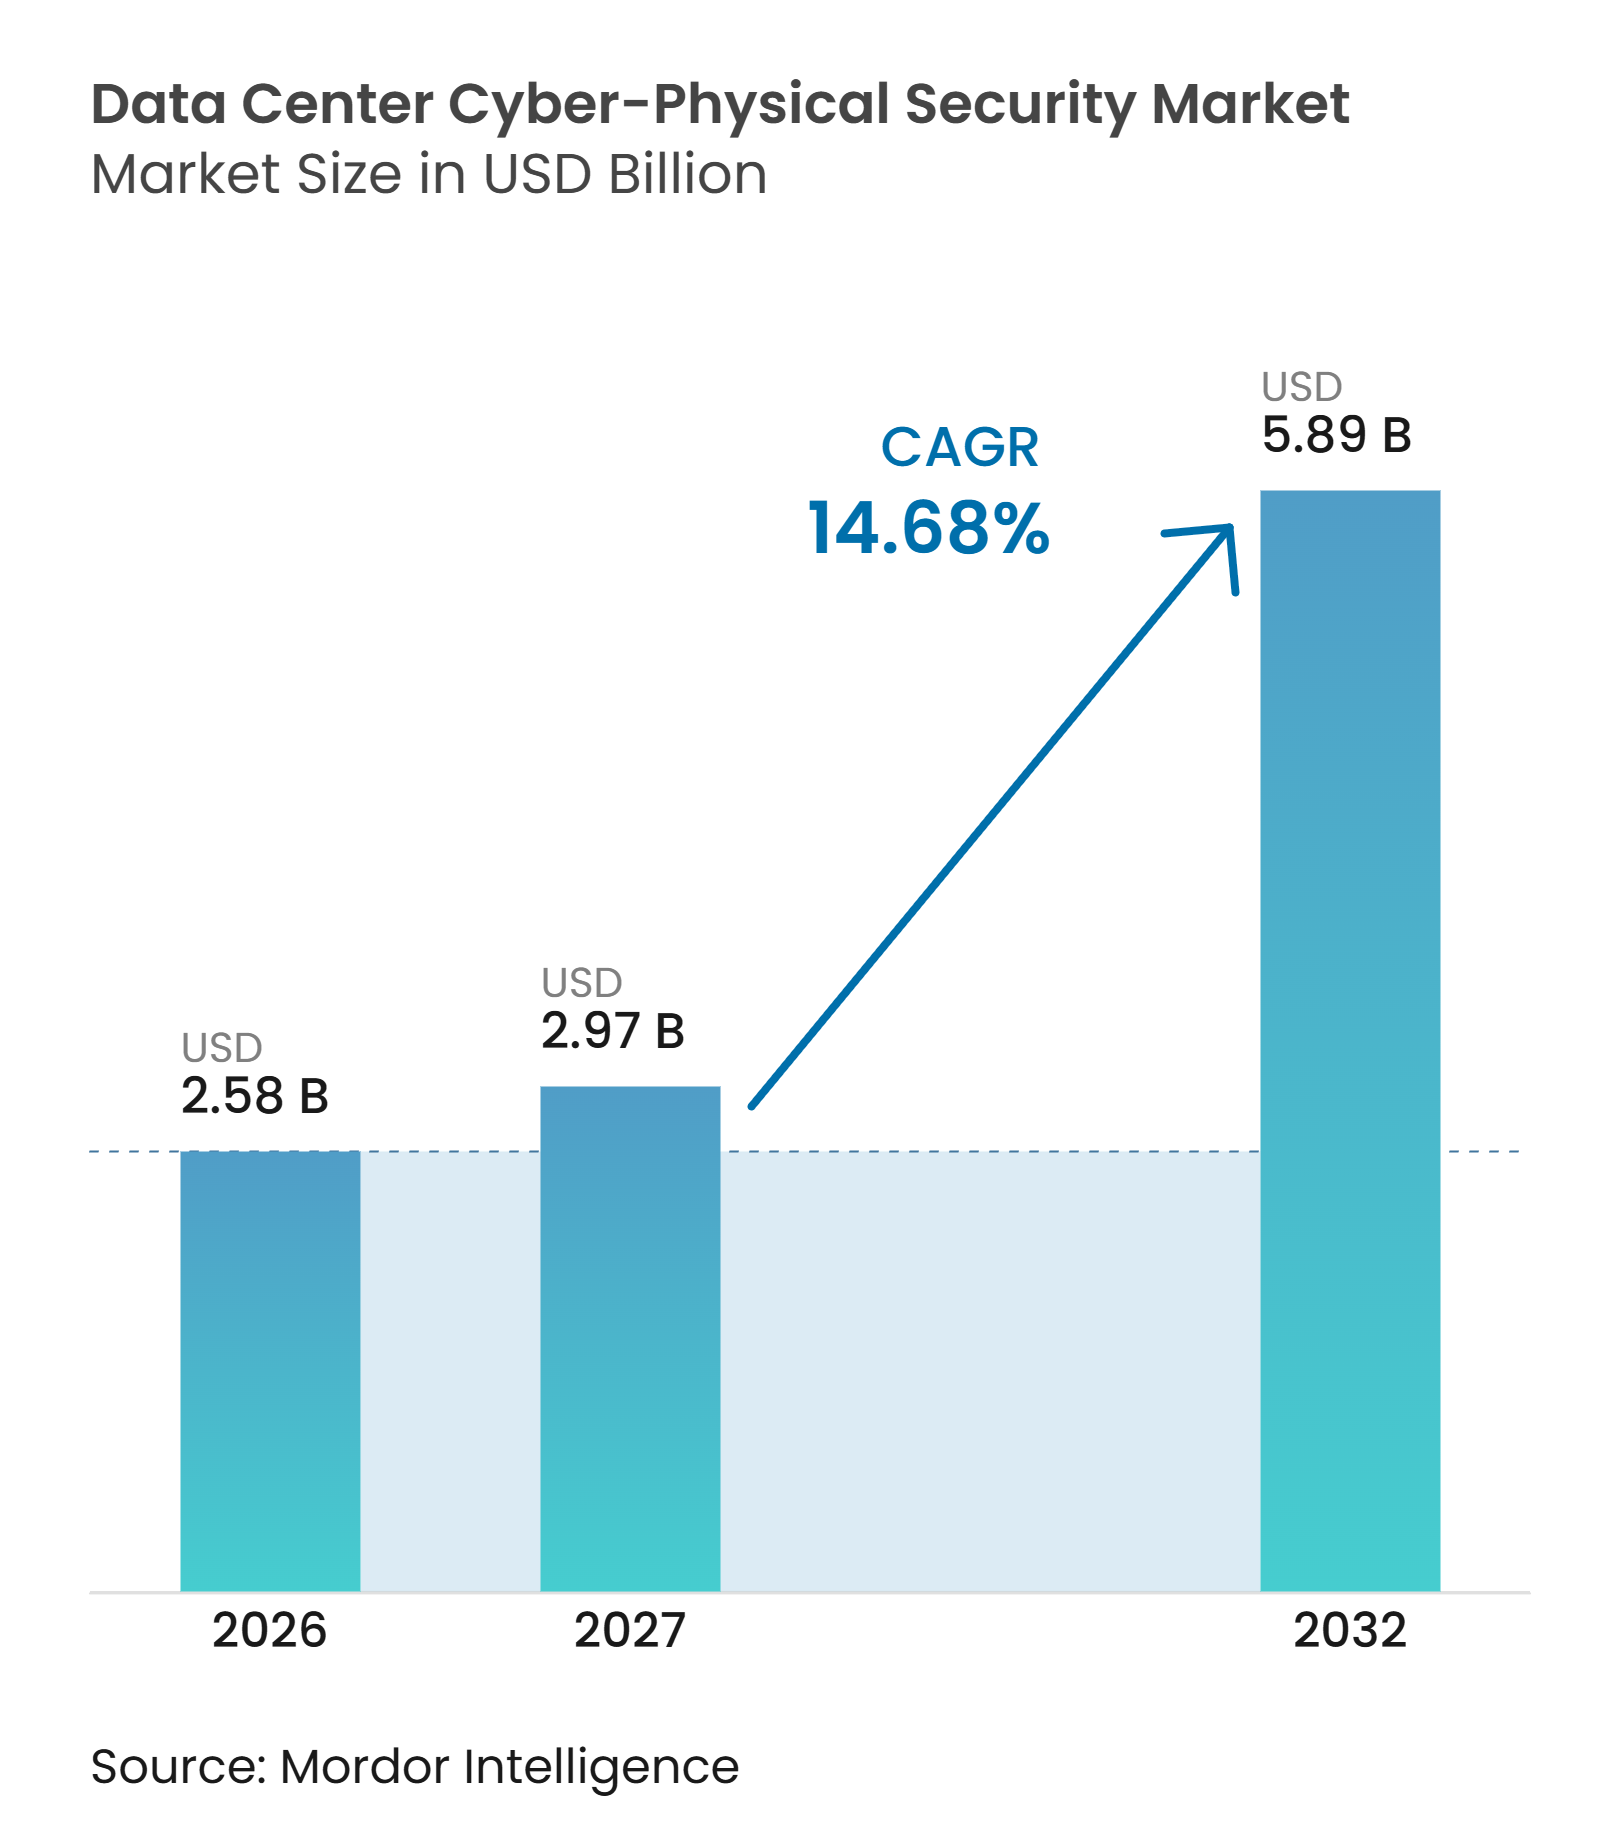
El tamaño del mercado de seguridad ciberfísica de centros de datos fue valorado en 2,58 mil millones de USD en 2026 y se estima que crecerá desde 2,97 mil millones de USD en 2027 hasta alcanzar los 5,89 mil millones de USD para 2032, a una CAGR del 14,68% durante el período de pronóstico (2027-2032). El aumento de la densidad de cómputo de IA está haciendo que la refrigeración, la distribución de energía y los controles de instalaciones sean más importantes para la resiliencia operativa. Los operadores están conectando sistemas de gestión de edificios, tecnología operativa y herramientas de seguridad física con redes de TI, lo que crea una superficie de riesgo más amplia e interdependiente. El mercado de seguridad ciberfísica de centros de datos se está orientando, por tanto, hacia plataformas que correlacionan eventos de acceso, alertas de video, lecturas ambientales y actividad de red. Los grandes operadores de nube y colocación están estableciendo requisitos de seguridad más exigentes durante la construcción y las operaciones. Los altos costos de integración y las limitaciones de la tecnología operativa heredada pueden retrasar las implementaciones, particularmente en instalaciones más antiguas y de múltiples sitios.
Conclusiones Clave del Informe
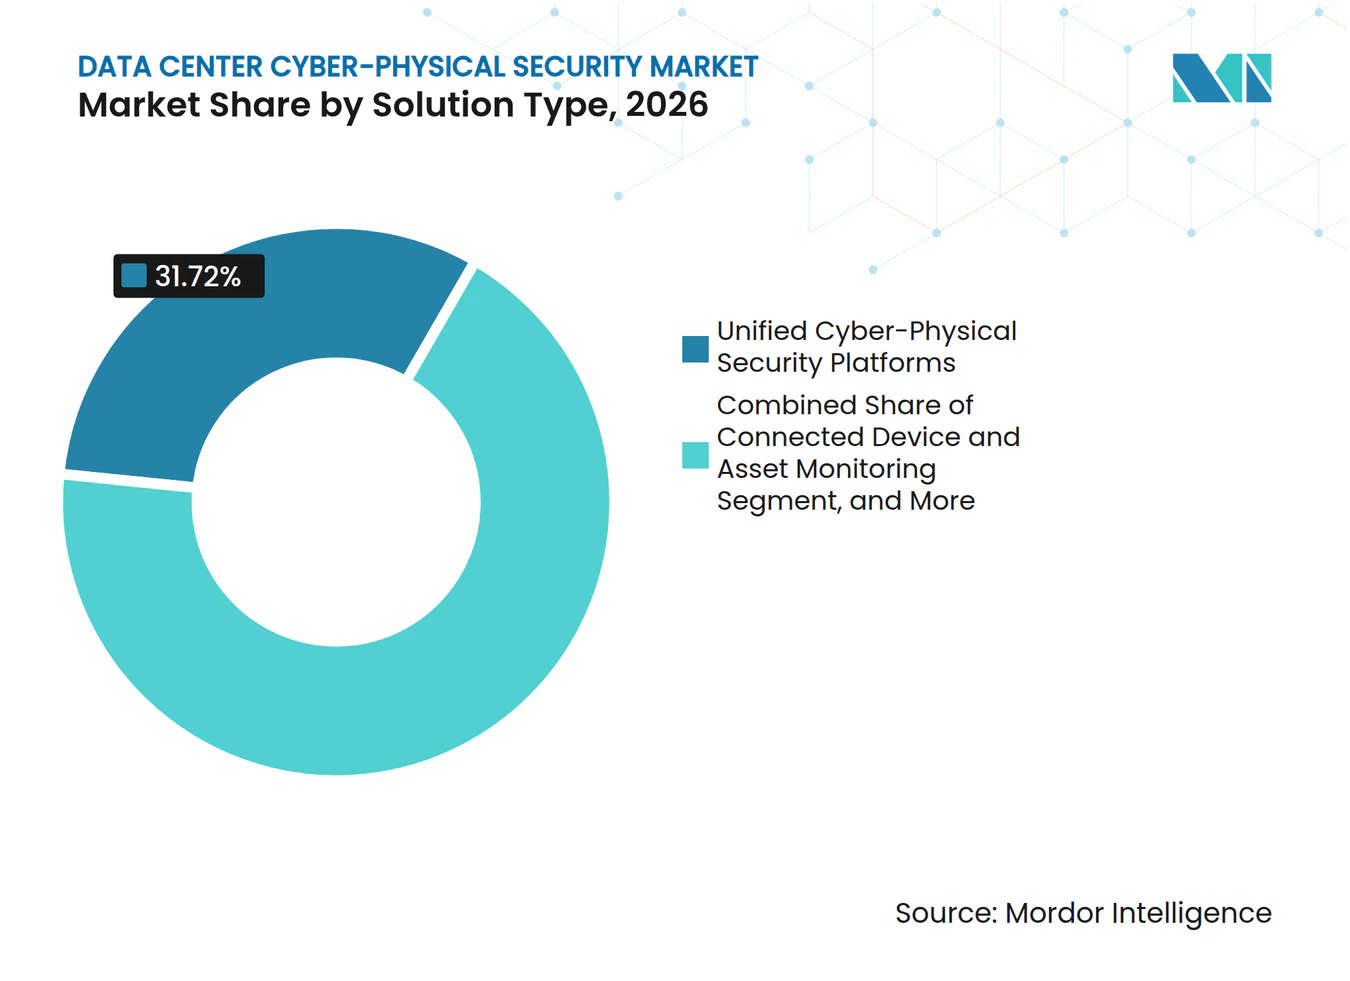
- Por tipo de solución, las Plataformas de Seguridad Ciberfísica Unificada representaron el 31,72% de los ingresos del segmento del mercado de seguridad ciberfísica de centros de datos en 2026, mientras que se proyecta que las Soluciones de Seguridad de Redes y Tecnología Operativa se expandan a una CAGR del 16,26% hasta 2032.
- Por capa de seguridad, las Plataformas de Operaciones de Seguridad Integradas representaron el 29,38% del tamaño del mercado de seguridad ciberfísica de centros de datos en 2026, mientras que se proyecta que los Sistemas de Control de Acceso Físico se expandan a una CAGR del 17,92% hasta 2032.
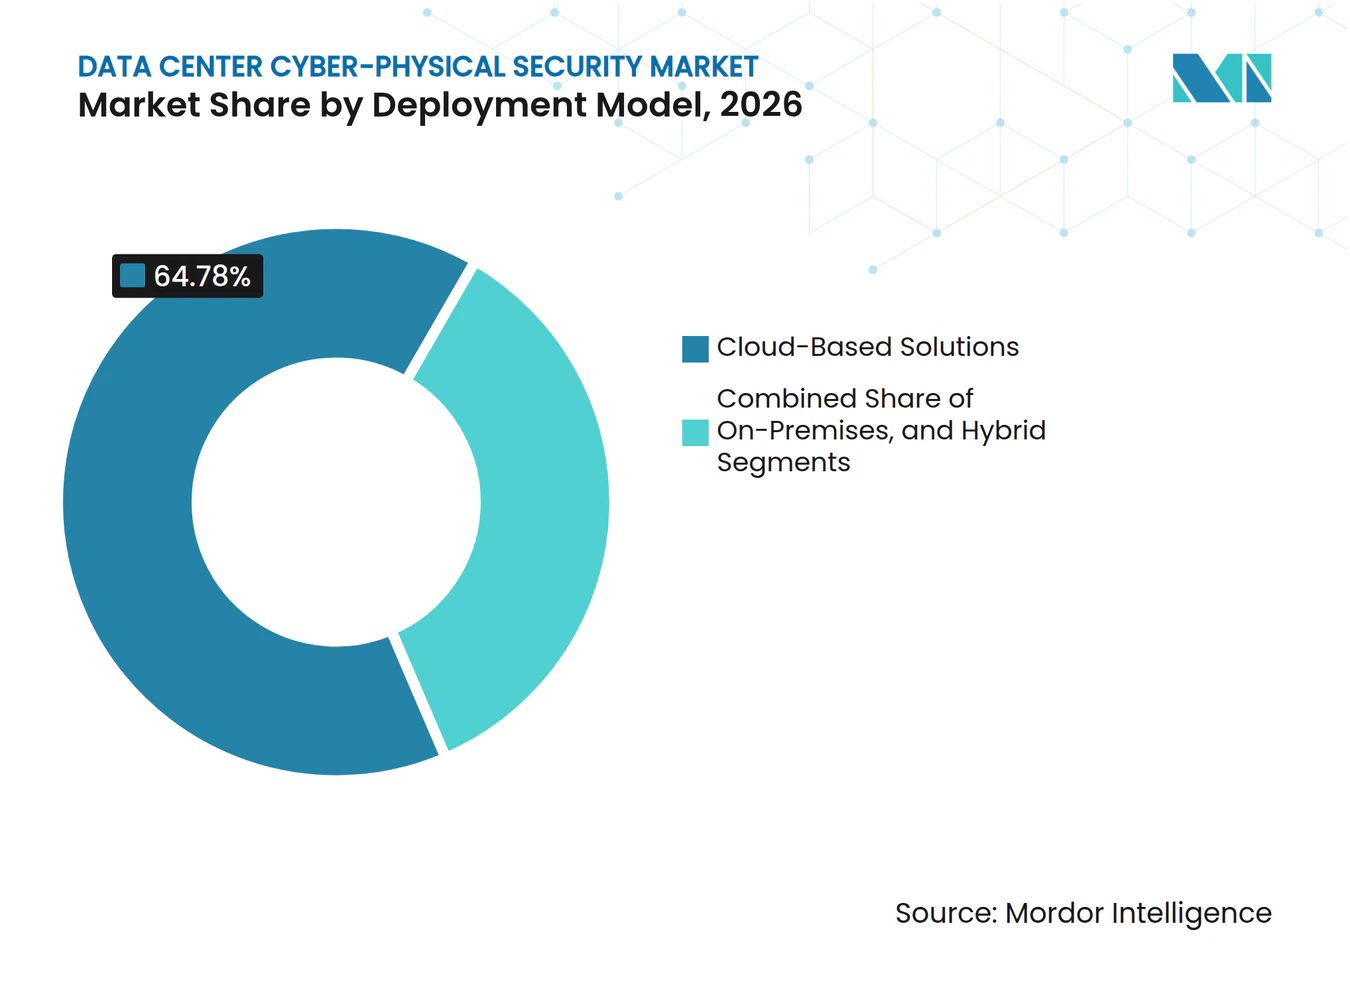
- Por modelo de implementación, las Soluciones Basadas en la Nube mantuvieron el 64,78% de la participación del mercado de seguridad ciberfísica de centros de datos en 2026 y se proyecta que se expandan a una CAGR del 15,39% hasta 2032.
- Por tipo de servicio, la Integración de Sistemas e Implementación mantuvo el 26,54% en 2026, mientras que se proyecta que los Servicios de Auditoría de Seguridad y Cumplimiento se expandan a una CAGR del 16,59% hasta 2032.
- Por tamaño de centro de datos, los Centros de Datos Hiperescala representaron el 43,21% en 2026 y se proyecta que se expandan a una CAGR del 18,27% hasta 2032.
- Por tipo de centro de datos, los Proveedores de Servicios en la Nube mantuvieron el 41,64% en 2026, mientras que se proyecta que los Centros de Datos Empresariales y de Borde se expandan a una CAGR del 17,38% hasta 2032.
- Por geografía, América del Norte mantuvo el 39,53% del mercado de seguridad ciberfísica de centros de datos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 16,93% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Expansión de Centros de Datos Hiperescala y de Colocación | +3.2% | Global, concentrado en América del Norte, Asia-Pacífico y Europa | Corto plazo (≤ 2 años) |
| Aumento del Riesgo de Ataques Ciberfísicos Híbridos | +2.6% | Global, con alta urgencia en América del Norte y la UE | Mediano plazo (2-4 años) |
| Mayor Cumplimiento de Protección de Datos e Infraestructura Crítica | +2.0% | UE, Reino Unido, América del Norte, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Adopción de Análisis de Video Impulsado por IA y Monitoreo Automatizado | +1.7% | Global, especialmente en instalaciones hiperescala y de colocación | Corto plazo (≤ 2 años) |
| Cargas de Trabajo de IA que Aumentan la Densidad de Instalaciones y los Requisitos de Resiliencia | +1.4% | América del Norte, Asia-Pacífico, estados del Golfo y zonas de soberanía de datos de la UE | Mediano plazo (2-4 años) |
| Clasificación Gubernamental de los Centros de Datos como Infraestructura Crítica | +1.1% | Reino Unido, Alemania, Singapur, Japón, América del Sur y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Centros de Datos Hiperescala y de Colocación
La expansión de los campus hiperescala y de colocación está generando demanda de programas de seguridad que puedan diseñarse e implementarse durante la construcción. La seguridad física de un campus importante puede tardar entre 12 y 18 meses en diseñarse y dotarse de personal, mientras que los calendarios de construcción comprimidos pueden poner en funcionamiento las instalaciones en menos de 12 meses. Esta brecha temporal otorga un valor especial a las plataformas de seguridad preintegradas que pueden configurarse rápidamente. AFCOM informó que el 78% de los operadores de centros de datos habían renovado los protocolos de seguridad física en los 2 años anteriores, mientras que el 57% identificó las amenazas de seguridad física como un riesgo organizacional principal. Los sitios de colocación también necesitan controles de acceso aislados por inquilino porque múltiples clientes comparten la misma instalación. El mercado de seguridad ciberfísica de centros de datos se beneficia a medida que los nuevos sitios requieren acceso coordinado, monitoreo y gestión de incidentes desde el principio.
Aumento del Riesgo de Ataques Ciberfísicos Híbridos
Un compromiso que involucre un sistema de gestión de edificios, una plataforma de control de acceso o una herramienta de monitoreo remoto puede interrumpir la refrigeración, la distribución de energía, la supresión de incendios o el acceso al sitio. Estos vínculos hacen que una intrusión digital sea capaz de causar una falla operativa física. Un informe técnico del Departamento de Energía identificó la gobernanza fragmentada, las vulnerabilidades en la arquitectura de interconexión y la inestabilidad de carga impulsada por IA como riesgos transversales entre los operadores, las empresas de servicios públicos y los proveedores encuestados. El informe también identificó brechas en los límites entre las empresas de servicios públicos y los centros de datos, donde la responsabilidad puede ser poco clara. Los operadores están respondiendo con monitoreo continuo de tecnología operativa, telemetría y redes segmentadas. Esta necesidad de detección coordinada respalda el mercado de seguridad ciberfísica de centros de datos tanto en instalaciones nuevas como establecidas.
Mayor Cumplimiento de Protección de Datos e Infraestructura Crítica
El marco NIS2 sitúa a los operadores de servicios de centros de datos dentro del ámbito de los requisitos de seguridad de infraestructura digital. La guía de ENISA cubre seguridad física, criptografía, segmentación de redes, autenticación multifactor, controles de cadena de suministro e informes de incidentes. El Proyecto de Ley de Ciberseguridad y Resiliencia del Reino Unido propone el tratamiento de servicio esencial para los centros de datos que cumplan los requisitos e identifica 1 MW de carga de TI nominal como el umbral propuesto.[1] Estos requisitos alientan a los operadores a consolidar registros y crear evidencia clara de la eficacia de los controles. Los operadores multinacionales también están utilizando estándares similares fuera de Europa al definir los requisitos de los proveedores. El mercado de seguridad ciberfísica de centros de datos está respaldado por la necesidad de sistemas que proporcionen trazabilidad en los controles físicos y digitales.
Adopción de Análisis de Video Impulsado por IA y Monitoreo Automatizado
Las herramientas de video habilitadas con IA pueden identificar anomalías de comportamiento, tiempos de permanencia inusuales, eventos de entrada de múltiples personas y actividad fuera del horario habitual en tiempo real. Reducen la dependencia de la revisión manual constante de las transmisiones de cámaras. Johnson Controls presentó exacqVision 26.2 y Software House C•CURE IQ 3.20 en GSX 2026, combinando video, respuesta a incidentes, informes y análisis espacial dentro de flujos de trabajo de seguridad conectados.[2] Características comparables de reconocimiento de objetos están siendo cada vez más disponibles entre los proveedores. La diferenciación se está desplazando hacia la capacidad de correlacionar una alerta de video con datos de acceso, red y tecnología operativa. Este cambio favorece las soluciones del mercado de seguridad ciberfísica de centros de datos que operan en múltiples dominios de seguridad.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Altos Costos de Capital e Integración | -1.8% | Global, más agudo para operadores de colocación multisitio y empresariales | Corto plazo (≤ 2 años) |
| Preocupaciones Operativas y de Retorno sobre la Inversión | -1.3% | Global, especialmente para operadores del mercado medio | Mediano plazo (2-4 años) |
| Limitaciones de Parcheo de Sistemas de Gestión de Edificios y Tecnología Operativa Heredados | -0.9% | Global, especialmente en instalaciones más antiguas en Europa y América del Norte | Mediano plazo (2-4 años) |
| Gobernanza Fragmentada entre Operadores, Empresas de Servicios Públicos y Contratistas | -0.5% | Global, particularmente en interfaces entre empresas de servicios públicos y centros de datos, y en sitios de múltiples inquilinos | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Altos Costos de Capital e Integración
Una plataforma unificada puede requerir reemplazo de hardware, licencias de software, servicios de integración, capacitación y soporte gestionado al mismo tiempo. Los sitios más antiguos suelen utilizar proveedores separados para control de acceso, video, gestión de edificios y monitoreo de redes. Sus sistemas pueden tener modelos de datos propietarios e interoperabilidad limitada. La integración sin interrumpir las operaciones en vivo generalmente requiere trabajo especializado. El informe del Departamento de Energía también identificó protocolos de acceso de proveedores inconsistentes como una brecha de gobernanza recurrente. Estos costos pueden desviar el gasto hacia proyectos de actualización de densidad de energía y conectividad que tienen una justificación financiera más sencilla.
Preocupaciones Operativas y de Retorno sobre la Inversión
La convergencia de seguridad no genera directamente ingresos por capacidad, lo que puede dificultar la cuantificación de su retorno sobre la inversión. Los equipos de instalaciones, seguridad de TI y tecnología operativa también pueden trabajar con presupuestos y procesos de aprobación separados. Esta estructura organizativa puede complicar un caso de negocio unificado. El Gobierno del Reino Unido citó pérdidas de productividad y costos de TI no planificados tras una interrupción del centro de datos de un NHS Trust en 2022. El mercado de seguridad ciberfísica de centros de datos puede ganar terreno a medida que los compradores utilicen las pérdidas de horas de cómputo y las penalizaciones por nivel de servicio para evaluar el tiempo de inactividad evitado. Los modelos formales de riesgo pueden ayudar a los equipos de seguridad a conectar la inversión en resiliencia con la exposición operativa.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Solución:
Las Plataformas Unificadas Lideran Mientras la Seguridad de Tecnología Operativa AceleraLas Plataformas de Seguridad Ciberfísica Unificada mantuvieron el 31,72% del tamaño del mercado de seguridad ciberfísica de centros de datos por tipo de solución en 2026. Centralizan las transmisiones de lectores de tarjetas, sistemas de video, sensores ambientales y herramientas de monitoreo de redes. Este enfoque ayuda a los equipos de seguridad a identificar un inicio de sesión remoto inusual junto con un evento de acceso no autorizado. También reduce la separación entre los equipos de seguridad física y seguridad de TI. Los requisitos de auditoría bajo ISO/IEC 27001 y SOC 2 Tipo II refuerzan la necesidad de mantener registros claros de acceso lógico y físico. Las plataformas unificadas pueden proporcionar esos registros a través de una vista operativa común. El mercado de seguridad ciberfísica de centros de datos está favoreciendo, en consecuencia, plataformas que combinan la detección con la recopilación de evidencia. Este modelo es especialmente relevante para los operadores que gestionan propiedades complejas de múltiples sitios.
Se proyecta que las Soluciones de Seguridad de Redes y Tecnología Operativa se expandan a una CAGR del 16,26% de 2027 a 2032. Las unidades de refrigeración, los sistemas de alimentación ininterrumpida, las unidades de distribución de energía y los sistemas de gestión de infraestructura de centros de datos pueden crear un riesgo material cuando se conectan a redes más amplias. Las herramientas de monitoreo de dispositivos conectados y correlación de eventos están ganando importancia a medida que los operadores instalan más sensores de Internet de las Cosas para el mantenimiento predictivo. Las herramientas de gestión de identidad y acceso también respaldan los requisitos de confianza cero en instalaciones reguladas. Los servicios de integración y respuesta a incidentes conectan estas herramientas en un flujo de trabajo operativo. Moxa identifica las capacidades de IEC 62443-4-2, como el arranque seguro, la autenticación de usuarios y el control de acceso a la red, como salvaguardas importantes a nivel de hardware para la tecnología operativa de centros de datos de IA.[3] La industria de seguridad ciberfísica de centros de datos está dando más importancia a la protección por debajo del perímetro de TI convencional. Los proveedores de hardware y software deben, por tanto, abordar tanto la integridad del dispositivo como la visibilidad operativa.



Por Capa de Seguridad:
Las Operaciones Integradas Mantienen la Posición Más GrandeLas Plataformas de Operaciones de Seguridad Integradas representaron el 29,38% de la participación del mercado de seguridad ciberfísica de centros de datos por capa de seguridad en 2026. Agregan eventos de acceso físico, señales cibernéticas y lecturas ambientales para los centros de operaciones de seguridad. Su papel central las convierte en el foco de grandes programas de adquisición. Se proyecta que los Sistemas de Control de Acceso Físico se expandan a una CAGR del 17,92% de 2027 a 2032. Los operadores están avanzando más allá de la entrada estática con tarjeta hacia combinaciones de biometría, números de identificación personal y reglas con límite de tiempo. Estos sistemas pueden detectar violaciones de antipasada y actividad inusual de credenciales. El mercado de seguridad ciberfísica de centros de datos requiere estos controles desde las puertas perimetrales hasta las jaulas de servidores. Una verificación de acceso más sólida se está volviendo necesaria donde los equipos sensibles y los inquilinos comparten un campus.
La videovigilancia está pasando de la grabación pasiva a la detección activa de anomalías de comportamiento definidas. Los sistemas de gestión de edificios y control de instalaciones también se están convirtiendo en un objetivo de integración crítico. Los sistemas de refrigeración, energía y acceso operan cada vez más en capas de red compartidas. El monitoreo ambiental se está volviendo más importante en las salas de IA de alta densidad, donde las lecturas térmicas, de humedad y de energía necesitan una supervisión estrecha. Una lectura inusual puede indicar un problema de equipo o un intento de perturbación ciberfísica. La industria de seguridad ciberfísica de centros de datos necesita, por tanto, controles que puedan distinguir la variación operativa de la actividad maliciosa. Asegurar el sistema de gestión de edificios se ha convertido en un requisito de primer nivel en lugar de una responsabilidad exclusiva de las instalaciones. La arquitectura resultante vincula la vigilancia, el control de acceso y la protección de la infraestructura.
Por Modelo de Implementación:
Las Plataformas Basadas en la Nube Mantienen el LiderazgoLas Soluciones Basadas en la Nube representaron el 64,78% del mercado de seguridad ciberfísica de centros de datos por modelo de implementación en 2026. Permiten a los operadores gestionar permisos de acceso, actualizaciones y registros de auditoría en múltiples campus desde una plataforma centralizada. Esto reduce la dependencia de servidores locales y dispositivos separados. Los operadores globales pueden aplicar políticas comunes en todos los sitios sin visitar físicamente cada ubicación. También se proyecta que las Soluciones Basadas en la Nube se expandan a una CAGR del 15,39% de 2027 a 2032. Su expansión continua desde una posición de liderazgo indica que la gestión centralizada sigue siendo una prioridad. El mercado de seguridad ciberfísica de centros de datos está utilizando la entrega en la nube para simplificar la administración de instalaciones distribuidas geográficamente. También permite a los equipos remotos revisar eventos de seguridad y el estado de los dispositivos.
Las Soluciones en las Instalaciones retienen importancia donde la residencia de datos, la clasificación o la política interna limita la transferencia de telemetría de seguridad. Las Soluciones Híbridas ofrecen otra vía al mantener los registros de acceso sensibles en el sitio mientras se utilizan servicios en la nube para análisis y gestión remota. Este modelo puede adaptarse a los operadores que necesitan tanto control local como supervisión centralizada. Verkada recibió la Autorización Moderada FedRAMP para su Plataforma Command, con el Departamento de Energía de los Estados Unidos como patrocinador de la agencia, lo que ilustra el progreso en el cumplimiento de seguridad física basada en la nube para uso federal.[4] Tales aprobaciones pueden reducir una barrera histórica de adopción en entornos vinculados al gobierno. Los compradores aún necesitan evaluar la resiliencia de la red, el manejo de datos y las necesidades de integración antes de seleccionar un modelo. El mercado de seguridad ciberfísica de centros de datos, por tanto, acomoda enfoques en la nube, en las instalaciones e híbridos. Las decisiones de implementación continúan dependiendo de la criticidad de la instalación y las obligaciones regulatorias.

Por Tipo de Servicio:
La Integración es Esencial Mientras la Auditoría de Cumplimiento AceleraLa Integración de Sistemas e Implementación mantuvo el 26,54% del mercado de seguridad ciberfísica de centros de datos por tipo de servicio en 2026. Esto refleja la dificultad de conectar el control de acceso, la gestión de video, el monitoreo de tecnología operativa y los sistemas de edificios en propiedades mixtas. Muchos operadores requieren un socio de servicio porque la implementación no es una tarea estándar. El trabajo de integración puede abarcar sistemas heredados y más nuevos al mismo tiempo. También debe evitar interrumpir los servicios de misión crítica. El mercado de seguridad ciberfísica de centros de datos ha creado una demanda sostenida de especialistas que puedan coordinar estas dependencias. Su función incluye traducir los requisitos de seguridad en flujos de trabajo de instalaciones viables. También incluye probar los sistemas antes de que entren en operaciones en vivo.
Se proyecta que los Servicios de Auditoría de Seguridad y Cumplimiento se expandan a una CAGR del 16,59% de 2027 a 2032. Las obligaciones regulatorias están añadiendo peso a los programas formales de evaluación, recopilación de evidencia y preparación para incidentes. Los servicios de Monitoreo y Detección Gestionados pueden servir a los operadores que no pueden mantener un centro de operaciones de seguridad interno las 24 horas del día, los 7 días de la semana. Los servicios de Evaluación de Riesgos Ciberfísicos ayudan a los compradores a evaluar escenarios de ataque combinados antes de comprometerse con una inversión en plataforma. Los proveedores de Respuesta y Recuperación ante Incidentes están desarrollando manuales de estrategias con conocimiento de tecnología operativa porque los equipos no siempre pueden desconectarse para su remediación. Johnson Controls introdujo capacidades de servicios gestionados para organizaciones que operan con personal de seguridad limitado. El mercado de seguridad ciberfísica de centros de datos se está ampliando desde la entrega de tecnología hacia el soporte operativo continuo. Los proveedores de servicios que comprenden las limitaciones de las instalaciones pueden abordar una necesidad significativa de los compradores.
Por Tamaño de Centro de Datos:
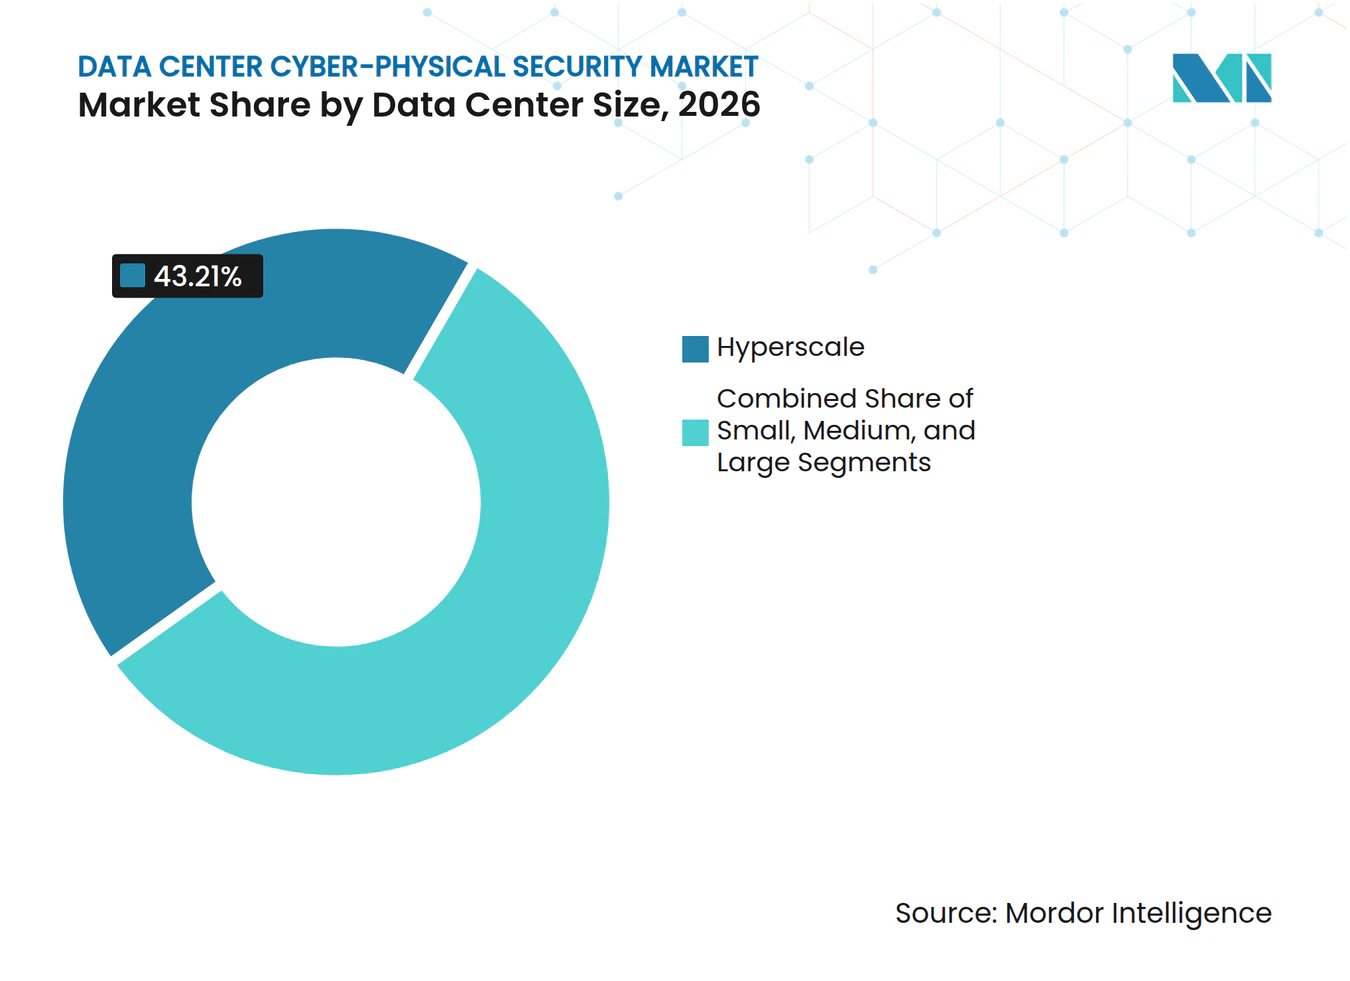
Las Instalaciones Hiperescala Establecen Estándares de ArquitecturaLos Centros de Datos Hiperescala representaron el 43,21% del gasto del segmento por tamaño de instalación en 2026. También se proyecta que se expandan a una CAGR del 18,27% de 2027 a 2032. Su escala les permite establecer especificaciones que influyen en los inquilinos de colocación, los proveedores de equipos y los integradores. Un requisito hiperescala de acceso de confianza cero, hardware de tecnología operativa compatible con IEC 62443 o análisis de video de comportamiento puede convertirse en una expectativa más amplia del ecosistema. Estas instalaciones necesitan seguridad estandarizada durante la construcción y las operaciones. También necesitan coordinar activos de cómputo altamente concentrados y grandes fuerzas de trabajo. El mercado de seguridad ciberfísica de centros de datos responde entregando arquitecturas de control repetibles y escalables. Esto crea demanda de patrones de diseño comunes en todos los sitios.
Los centros de datos grandes están adoptando más prácticas de nivel hiperescala a medida que los inquilinos de IA imponen requisitos de seguridad más estrictos. Las instalaciones de tamaño mediano se están expandiendo en el Sudeste Asiático, Oriente Medio y Europa para apoyar la infraestructura de IA soberana. A menudo necesitan plataformas modulares que puedan expandirse con el sitio. Los centros de datos pequeños siguen siendo más sensibles al precio y pueden priorizar soluciones integradas tras un mandato o incidente. Esto crea una brecha entre el alto gasto en sitios hiperescala y la amplia base de instalaciones más pequeñas. Los modelos de entrega gestionada pueden ayudar a los proveedores a abordar esta brecha sin requerir un programa intensivo en capital completo. La industria de seguridad ciberfísica de centros de datos puede atender este rango a través de diseños flexibles y modelos comerciales. Las soluciones más accesibles deberán preservar una protección creíble mientras reducen la carga de integración.
Por Tipo de Centro de Datos:
Los Proveedores de Nube Lideran Mientras las Instalaciones de Borde AceleranLos Proveedores de Servicios en la Nube mantuvieron el 41,64% del mercado de seguridad ciberfísica de centros de datos por tipo de centro de datos en 2026. Sus huellas de infraestructura global y sus prácticas maduras de inversión en seguridad respaldan esta posición de liderazgo. Estos proveedores fueron adoptantes tempranos de la seguridad convergente porque enfrentan amenazas y obligaciones de cumplimiento en múltiples jurisdicciones. También utilizan arquitecturas propietarias que pueden influir en las expectativas de inquilinos y proveedores. Se proyecta que los Centros de Datos Empresariales y de Borde se expandan a una CAGR del 17,38% de 2027 a 2032. Las implementaciones de borde multiplican las ubicaciones físicas fuera del perímetro controlado de un campus principal. El mercado de seguridad ciberfísica de centros de datos necesita controles gestionados de forma remota y ligeros para estos entornos distribuidos. Cada nodo puede introducir un nuevo riesgo de acceso, dispositivo y tecnología operativa.
Los operadores de colocación enfrentan una posición operativa compleja porque apoyan a clientes con diferentes requisitos de seguridad en infraestructura compartida. Necesitan cumplir con las exigentes expectativas de los inquilinos mientras mantienen la eficiencia de costos. Nozomi Networks informó que su plataforma protege más de 115 millones de activos industriales y de Internet de las Cosas en más de 12.000 instalaciones. Esta escala muestra el amplio papel del monitoreo de tecnología operativa en entornos críticos. La computación de borde está aumentando la necesidad de extender el acceso de confianza cero y el monitoreo más allá de los grandes campus centrales. El mercado de seguridad ciberfísica de centros de datos necesita productos que puedan operar sin personal local constante. Los proveedores deben equilibrar una política central coherente con las limitaciones de los sitios más pequeños y remotos. Este requisito está alterando la forma en que las plataformas se diseñan y gestionan.
Análisis Geográfico
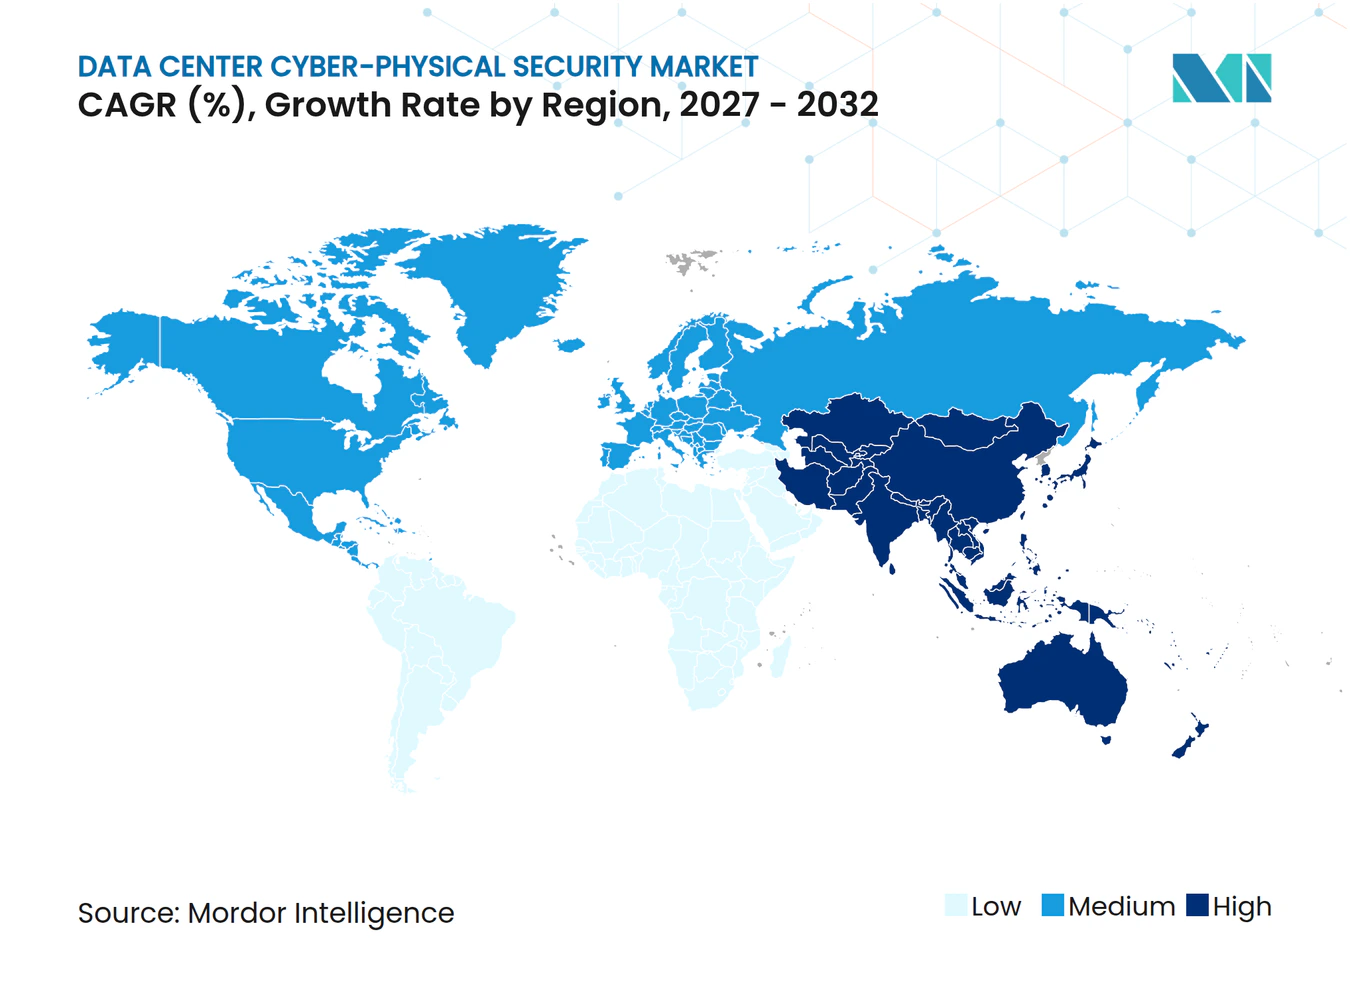
América del Norte mantuvo el 39,53% de los ingresos globales en 2026. La región tiene una alta concentración de operadores hiperescala y de colocación en Estados Unidos, Canadá y México. También tiene un entorno de políticas moldeado por los requisitos de seguridad de infraestructura crítica. La Casa Blanca emitió una orden ejecutiva en julio de 2025 para acelerar los permisos federales para la infraestructura de centros de datos y permitir el uso de terrenos de propiedad federal para el desarrollo. Esta dirección refleja la importancia estratégica asignada a la capacidad de centros de datos relacionada con la IA. Las especificaciones de seguridad establecidas por las grandes instalaciones de Estados Unidos pueden extenderse a los campus cercanos en Canadá y México. Los operadores de la región buscan controles más coherentes en acceso, sistemas de edificios e infraestructura de red. Esto refuerza la demanda de programas convergentes en el mercado de seguridad ciberfísica de centros de datos.
Se proyecta que Asia-Pacífico se expanda a una CAGR del 16,93% de 2027 a 2032. Los programas de IA soberana, los requisitos de localización de datos y la nueva construcción en Singapur, Japón, Australia, China y el Sudeste Asiático respaldan este ritmo. Japón estableció la División de Investigación de Seguridad Ciberfísica dentro del Instituto Nacional de Ciencia y Tecnología Industrial Avanzada en abril de 2025. La política nacional y la actividad de investigación están haciendo que la seguridad por diseño sea un factor de adquisición más visible. Los operadores de la región también enfrentan presión práctica en torno a la refrigeración, la energía y la capacidad de la red eléctrica. Estas condiciones aumentan la importancia de asegurar los sistemas operativos que respaldan el servicio resiliente. El mercado de seguridad ciberfísica de centros de datos en Asia-Pacífico deberá abordar tanto las expectativas regulatorias como la exposición operativa a nivel de instalación. Los proyectos regionales también requerirán soluciones que se adapten a diversos entornos de cumplimiento nacionales.
Europa está siendo moldeada por NIS2 y el Reglamento de Ejecución de la Comisión 2024/2690, que establecen expectativas de seguridad para los proveedores de infraestructura digital. Alemania, el Reino Unido y Francia son mercados regionales significativos porque los operadores enfrentan obligaciones formales de resiliencia y seguridad. El proyecto de ley del Reino Unido establecería un marco de cumplimiento para los centros de datos por encima del umbral propuesto de 1 MW. La actividad en Oriente Medio está respaldada por programas de nube soberana en los Emiratos Árabes Unidos y Arabia Saudita. América del Sur y África se encuentran en etapas más tempranas de adopción, aunque la inversión hiperescala global está llevando especificaciones de seguridad establecidas a nuevas ubicaciones. Brasil lidera la inversión sudamericana en actualizaciones de seguridad de colocación alineadas con las necesidades de protección de datos. Sudáfrica y Nigeria están atrayendo proyectos hiperescala que pueden traer expectativas operativas similares. Estos patrones regionales extienden el mercado de seguridad ciberfísica de centros de datos más allá de sus geografías más maduras.
Panorama Competitivo
Concentración del Mercado
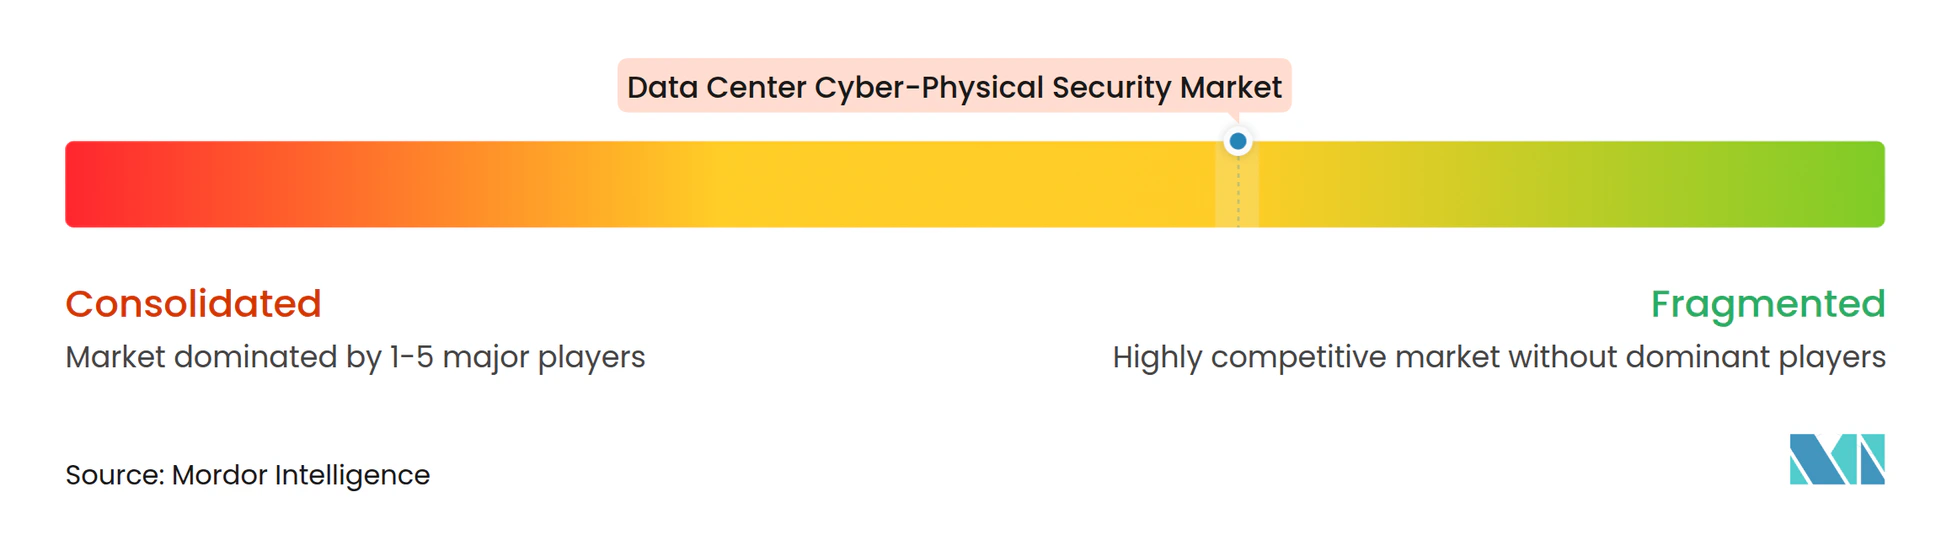
El mercado de seguridad ciberfísica de centros de datos está moderadamente fragmentado porque ningún proveedor tiene una participación dominante en tecnología operativa, seguridad de TI y seguridad física. Las empresas de tecnología de edificios tienen fortalezas en la gestión de acceso y el control de instalaciones. Los especialistas en tecnología operativa tienen fortalezas en el monitoreo sin agentes, la detección con conocimiento de protocolos y la gestión de vulnerabilidades. La competencia sigue dos modelos amplios. Algunos proveedores amplían una única plataforma para ingerir datos de sistemas previamente separados. Otros construyen arquitecturas abiertas y utilizan asociaciones para conectar diferentes productos. Johnson Controls alineó Metasys 16.0 con las protecciones de Nivel de Seguridad 2 de IEC 62443-4-2, fortaleciendo sus credenciales de seguridad en automatización de edificios. El mercado medio ofrece espacio para servicios gestionados que evitan la necesidad de un gran programa de integración inicial.
La entrega nativa en la nube y el análisis de comportamiento con IA están creando una vía para los competidores más nuevos. Las flotas de cámaras que analizan datos en el borde pueden reducir la latencia de respuesta y reducir el volumen de datos enviados a las plataformas centralizadas. Este enfoque puede escalar en todos los campus sin un aumento proporcional en los costos de infraestructura centralizada. Claroty integró sus ofertas xDome y Detección Continua de Amenazas con Google Security Operations en agosto de 2025. La integración permite a los equipos de seguridad correlacionar alertas de tecnología operativa, Internet de las Cosas y gestión de edificios con la telemetría de seguridad empresarial. Los proveedores compiten en descubrimiento de activos, detección de anomalías de comportamiento y evidencia de cumplimiento en varios marcos. Estas funciones importan donde los compradores necesitan una vista consolidada de entornos heterogéneos. El mercado de seguridad ciberfísica de centros de datos recompensa a los proveedores que pueden traducir la telemetría técnica en prioridades operativas claras.
Genetec implementó Security Center para TEPCO Power Grid en septiembre de 2026, centralizando la gestión de más de 30.000 cámaras en la red de infraestructura crítica de la empresa de servicios públicos. Johnson Controls también introdujo video habilitado con IA, flujos de trabajo de acceso integrados y servicios gestionados para operaciones de misión crítica en septiembre de 2026. Estos movimientos muestran cómo los proveedores de plataformas están vinculando video, acceso, análisis y soporte operativo. La diferenciación de productos depende cada vez más de la capacidad de correlacionar eventos físicos con señales de red y tecnología operativa. Los compradores también valoran la evidencia de cumplimiento que puede respaldar las obligaciones de NIS2, SOC 2, ISO 27001 y NERC CIP desde un entorno común. Las asociaciones siguen siendo importantes porque pocos proveedores pueden poseer cada capa de una arquitectura ciberfísica. El mercado de seguridad ciberfísica de centros de datos, por tanto, probablemente mantendrá una base de proveedores diversa. La posición competitiva de cada empresa depende tanto de la capacidad de integración como de las funciones individuales del producto.
Líderes de la Industria de Seguridad Ciberfísica de Centros de Datos
-
Honeywell International Inc.
-
Johnson Controls International plc
-
Siemens AG
-
Schneider Electric SE
-
Bosch Security Systems
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad Ciberfísica de Centros de Datos Empresas cubiertas en este informe
- Honeywell International Inc.
- Johnson Controls International plc
- Siemens AG
- Schneider Electric SE
- Bosch Security Systems
- Genetec Inc.
- Motorola Solutions
- Claroty
- Nozomi Networks
- Other Key Market Participants
- Legrand SA
- dormakaba Group
- Axis Communications AB
- Verkada Inc.
- Gunnebo AB
- Genetec Inc.
- Salto Systems S.L.
- Gallagher Group Limited
- Suprema Inc.
- Securitas Technology
- Convergint Technologies LLC
- Avigilon Corporation
- Pelco, Inc.
- Senstar Corporation
Desarrollos recientes de la industria en Mercado de Seguridad Ciberfísica de Centros de Datos
- Septiembre de 2026: Johnson Controls lanzó innovaciones de seguridad habilitadas con IA en GSX 2026, incluyendo el software de gestión de video exacqVision 26.2 con información impulsada por IA en flotas de cámaras distribuidas y Software House C•CURE IQ 3.20, que integra gestión de video, respuesta a incidentes, informes y análisis espacial en una única plataforma de control de acceso basada en web. La empresa también introdujo nuevos Servicios Gestionados y Soluciones de Video Proactivo diseñados para organizaciones que amplían las operaciones de seguridad en entornos de misión crítica.
- Septiembre de 2026: TEPCO Power Grid implementó Genetec Security Center para unificar las operaciones de seguridad en su red de infraestructura crítica, centralizando la gestión de más de 30.000 cámaras y estableciendo una plataforma escalable que respalda la futura transformación digital en la red de TEPCO. Esta implementación señala una creciente adopción de plataformas de seguridad física unificada en infraestructura crítica adyacente a la energía con paralelismos operativos a los grandes campus de centros de datos.
- Junio de 2026: El gobierno federal de México estableció un objetivo de inversión nacional en centros de datos de 82,5 mil millones de USD hasta 2031, señalando un flujo sostenido de construcción de instalaciones hiperescala y de colocación en Querétaro, Ciudad de México y Nuevo León. Cada nueva instalación que entra en construcción representa una oportunidad discreta de adquisición de infraestructura de seguridad que requiere protección físico-cibernética integrada desde cero.
- Marzo de 2026: Johnson Controls presentó C-CURE IQ 3.2, actualizaciones del Panel IQ 5 y configuraciones de la plataforma de intrusión híbrida PowerSeries Neo 5 en ISC West 2026. El lanzamiento combina control de acceso, gestión de video y flujos de trabajo de incidentes en una interfaz unificada para entornos de misión crítica, incluidos los centros de datos.
Alcance del Informe Global del Mercado de Seguridad Ciberfísica de Centros de Datos
El mercado de seguridad ciberfísica de centros de datos comprende los ingresos generados por soluciones y servicios de seguridad que protegen las instalaciones de centros de datos contra amenazas combinadas cibernéticas, físicas y de tecnología operativa. Incluye plataformas de seguridad ciberfísica unificada, vigilancia y análisis de video, control de acceso, gestión biométrica e identidad, seguridad de redes y tecnología operativa, sistemas de alarma, monitoreo ambiental, integración, respuesta a incidentes y servicios de seguridad gestionados implementados en centros de datos de colocación, proveedores de servicios en la nube, empresariales y de borde.
El Informe del Mercado de Seguridad Ciberfísica de Centros de Datos está Segmentado por Tipo de Solución (Plataformas de Seguridad Ciberfísica Unificada, Soluciones de Monitoreo de Dispositivos y Activos Conectados, Soluciones de Correlación de Información y Eventos de Seguridad, Soluciones de Seguridad de Redes y Tecnología Operativa, Soluciones de Gestión de Identidad y Acceso, y Servicios de Integración y Respuesta a Incidentes), Capa de Seguridad (Sistemas de Control de Acceso Físico, Sistemas de Videovigilancia, Sistemas de Gestión de Edificios y Control de Instalaciones, Sistemas de Monitoreo Ambiental e Infraestructura, y Plataformas de Operaciones de Seguridad Integradas), Modelo de Implementación (Soluciones en las Instalaciones, Soluciones Basadas en la Nube y Soluciones Híbridas), Tipo de Servicio (Evaluación de Riesgos Ciberfísicos, Integración de Sistemas e Implementación, Monitoreo y Detección Gestionados, Respuesta y Recuperación ante Incidentes, y Servicios de Auditoría de Seguridad y Cumplimiento), Tamaño del Centro de Datos (Pequeño, Mediano, Grande e Hiperescala), Tipo de Centro de Datos (Colocación, Proveedores de Servicios en la Nube (CSP) y Empresarial / Borde), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Plataformas de Seguridad Ciberfísica Unificada |
| Soluciones de Monitoreo de Dispositivos y Activos Conectados |
| Soluciones de Correlación de Información y Eventos de Seguridad |
| Soluciones de Seguridad de Redes y Tecnología Operativa |
| Soluciones de Gestión de Identidad y Acceso |
| Servicios de Integración y Respuesta a Incidentes |
| Sistemas de Control de Acceso Físico |
| Sistemas de Videovigilancia |
| Sistemas de Gestión de Edificios y Control de Instalaciones |
| Sistemas de Monitoreo Ambiental e Infraestructura |
| Plataformas de Operaciones de Seguridad Integradas |
| Soluciones en las Instalaciones |
| Soluciones Basadas en la Nube |
| Soluciones Híbridas |
| Evaluación de Riesgos Ciberfísicos |
| Integración de Sistemas e Implementación |
| Monitoreo y Detección Gestionados |
| Respuesta y Recuperación ante Incidentes |
| Servicios de Auditoría de Seguridad y Cumplimiento |
| Pequeño |
| Mediano |
| Grande |
| Hiperescala |
| Colocación |
| Proveedores de Servicios en la Nube (CSP) |
| Empresarial / Borde |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
| Por Tipo de Solución | Plataformas de Seguridad Ciberfísica Unificada | ||
| Soluciones de Monitoreo de Dispositivos y Activos Conectados | |||
| Soluciones de Correlación de Información y Eventos de Seguridad | |||
| Soluciones de Seguridad de Redes y Tecnología Operativa | |||
| Soluciones de Gestión de Identidad y Acceso | |||
| Servicios de Integración y Respuesta a Incidentes | |||
| Por Capa de Seguridad | Sistemas de Control de Acceso Físico | ||
| Sistemas de Videovigilancia | |||
| Sistemas de Gestión de Edificios y Control de Instalaciones | |||
| Sistemas de Monitoreo Ambiental e Infraestructura | |||
| Plataformas de Operaciones de Seguridad Integradas | |||
| Por Modelo de Implementación | Soluciones en las Instalaciones | ||
| Soluciones Basadas en la Nube | |||
| Soluciones Híbridas | |||
| Por Tipo de Servicio | Evaluación de Riesgos Ciberfísicos | ||
| Integración de Sistemas e Implementación | |||
| Monitoreo y Detección Gestionados | |||
| Respuesta y Recuperación ante Incidentes | |||
| Servicios de Auditoría de Seguridad y Cumplimiento | |||
| Por Tamaño de Centro de Datos | Pequeño | ||
| Mediano | |||
| Grande | |||
| Hiperescala | |||
| Por Tipo de Centro de Datos | Colocación | ||
| Proveedores de Servicios en la Nube (CSP) | |||
| Empresarial / Borde | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| Australia | |||
| Singapur | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Turquía | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad ciberfísica de centros de datos?
El tamaño del mercado de seguridad ciberfísica de centros de datos fue valorado en 2,58 mil millones de USD en 2026 y se estima que crecerá desde 2,97 mil millones de USD en 2027 hasta alcanzar los 5,89 mil millones de USD para 2032, a una CAGR del 14,68% durante el período de pronóstico (2027-2032).
¿Qué está impulsando la demanda de seguridad ciberfísica en los centros de datos?
La densidad de instalaciones impulsada por IA, el riesgo ciberfísico híbrido, los requisitos de infraestructura crítica y la expansión de los campus hiperescala y de colocación están aumentando la demanda.
¿Qué tipo de solución lidera el gasto en seguridad ciberfísica de centros de datos?
Las Plataformas de Seguridad Ciberfísica Unificada mantuvieron el 31,72% del gasto por tipo de solución en 2026, lo que refleja la demanda de visibilidad centralizada en sistemas físicos y digitales.
¿Qué modelo de implementación se utiliza más ampliamente para la seguridad de centros de datos?
Las Soluciones Basadas en la Nube mantuvieron el 64,78% del segmento de modelo de implementación en 2026 y se proyecta que se expandan a una CAGR del 15,39% hasta 2032.
¿Qué instalaciones de centros de datos se están expandiendo más rápido en la adopción de seguridad?
Se proyecta que los Centros de Datos Hiperescala se expandan a una CAGR del 18,27%, mientras que se proyecta que los Centros de Datos Empresariales y de Borde se expandan a una CAGR del 17,38% hasta 2032.
¿Qué región se espera que se expanda más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 16,93% de 2027 a 2032, respaldada por programas de IA soberana, requisitos de localización de datos y nueva construcción de instalaciones.