
Marktgröße und Marktanteil für Cyber-Physische Sicherheit in Rechenzentren
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.97 Milliarden US-Dollar |
| Marktgröße (2032) | 5.89 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.68 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cyber-Physische Sicherheit in Rechenzentren von Mordor Intelligence
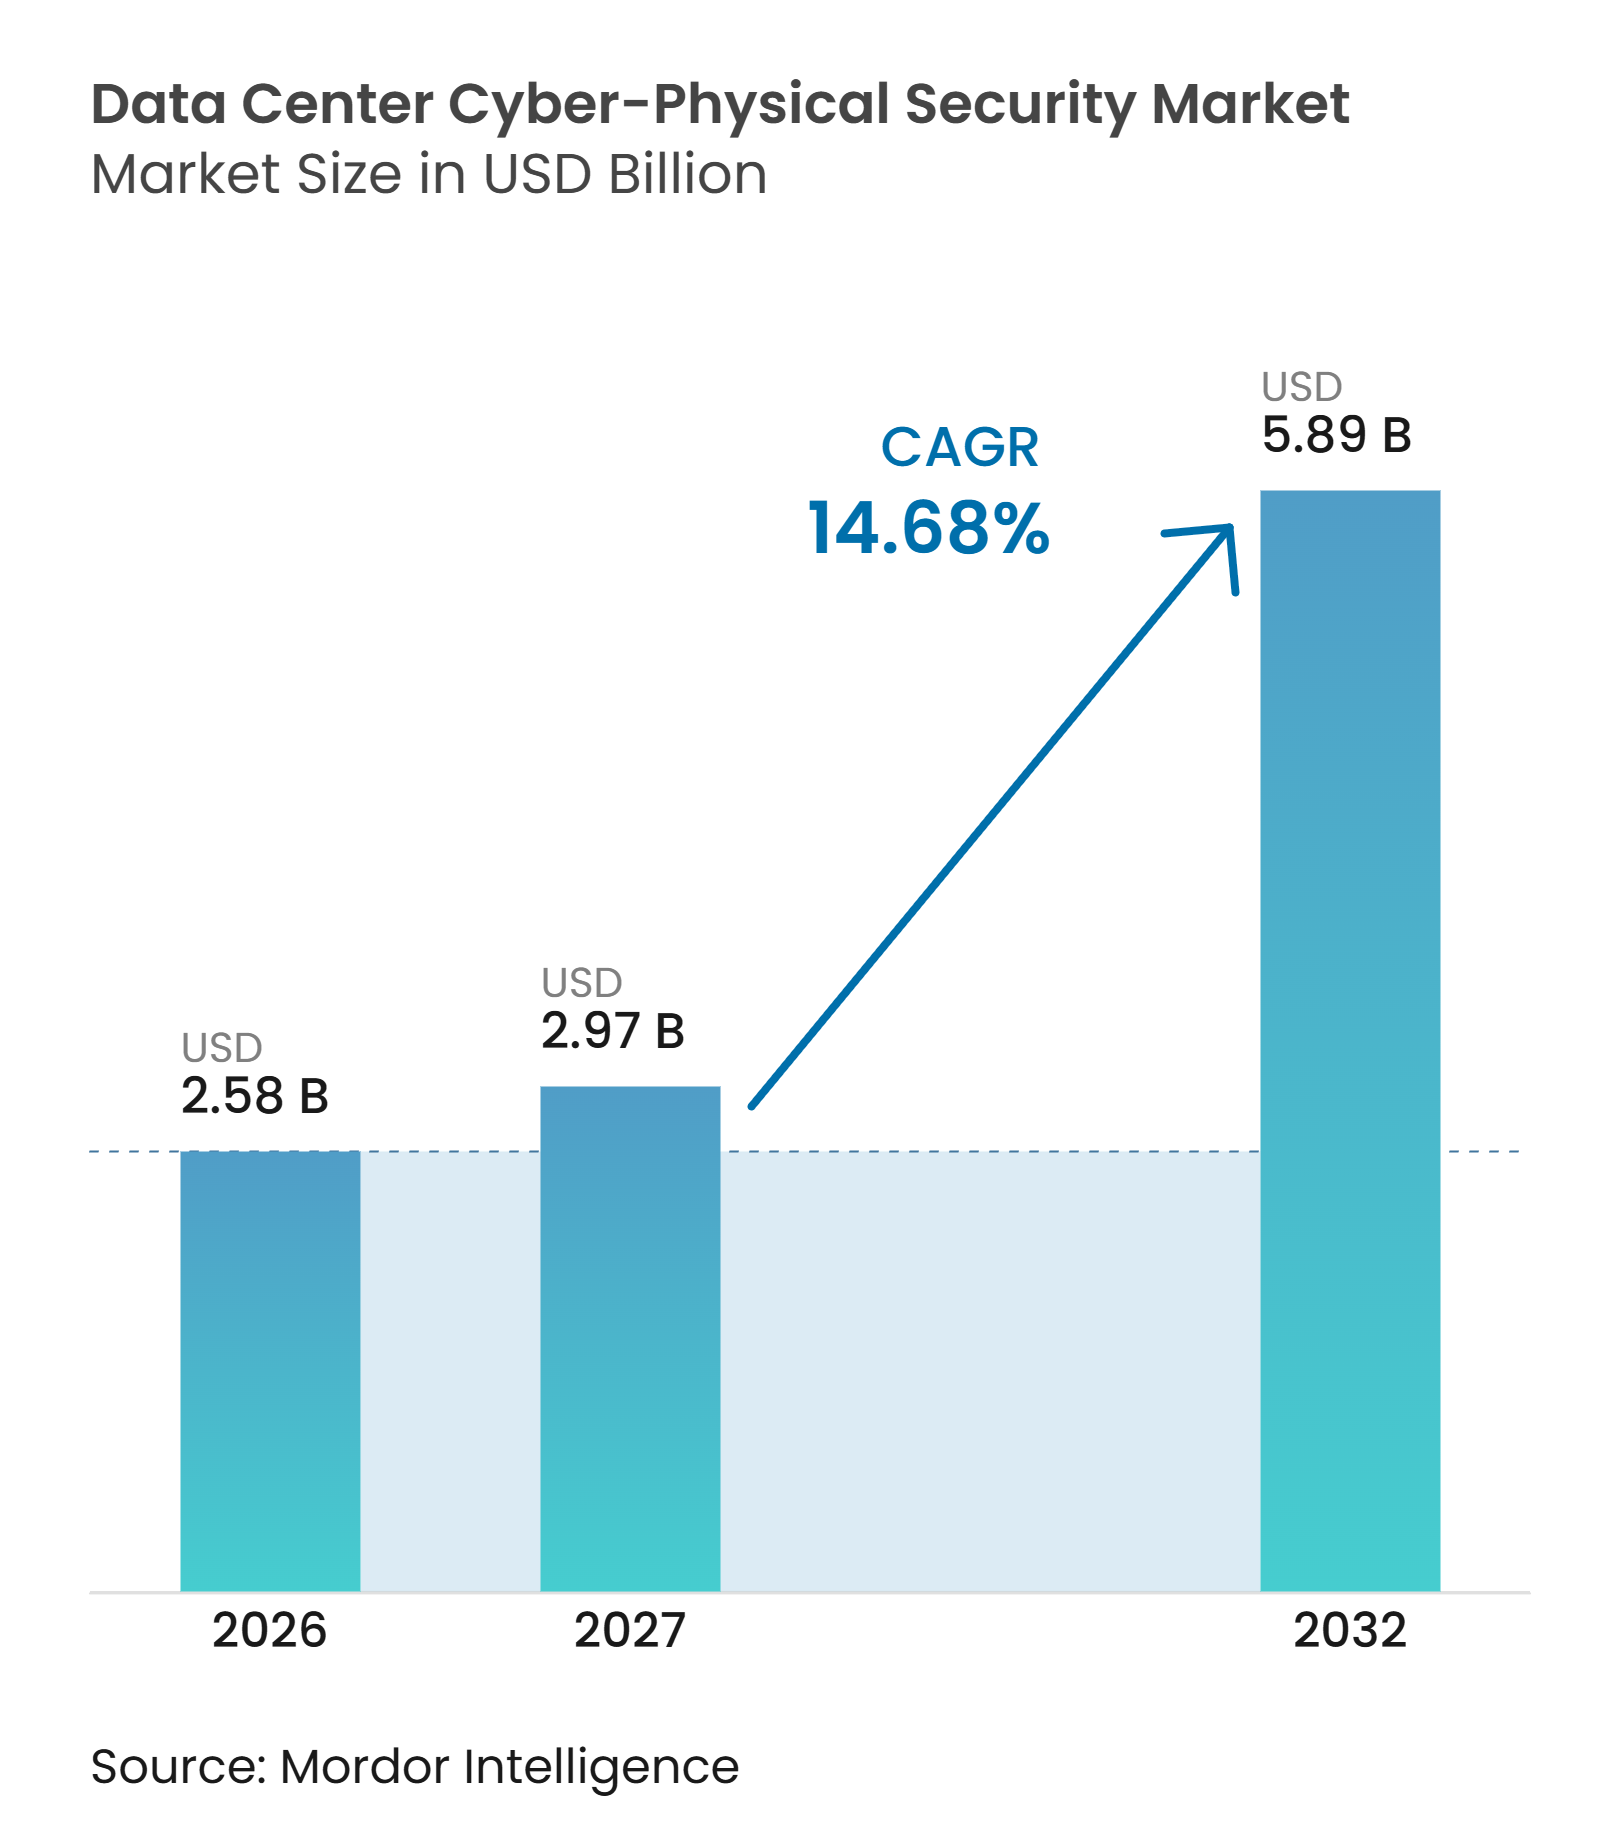
Die Marktgröße für Cyber-Physische Sicherheit in Rechenzentren wurde im Jahr 2026 auf 2,58 Milliarden USD geschätzt und wird voraussichtlich von 2,97 Milliarden USD im Jahr 2027 auf 5,89 Milliarden USD bis 2032 wachsen, bei einer CAGR von 14,68 % während des Prognosezeitraums (2027–2032). Die steigende KI-Rechendichte macht Kühlung, Stromverteilung und Anlagensteuerung immer wichtiger für die betriebliche Resilienz. Betreiber verbinden Gebäudemanagementsysteme, Betriebstechnologie und physische Sicherheitslösungen mit IT-Netzwerken, was eine breitere und stärker voneinander abhängige Risikooberfläche schafft. Der Markt für Cyber-Physische Sicherheit in Rechenzentren entwickelt sich daher hin zu Plattformen, die Zutrittsereignisse, Videoalarme, Umgebungsmesswerte und Netzwerkaktivitäten korrelieren. Große Cloud- und Colocation-Betreiber stellen während Bau und Betrieb immer anspruchsvollere Sicherheitsanforderungen. Hohe Integrationskosten und Einschränkungen durch veraltete Betriebstechnologie können Bereitstellungen verzögern, insbesondere bei älteren und standortübergreifenden Einrichtungen.
Wichtigste Erkenntnisse des Berichts
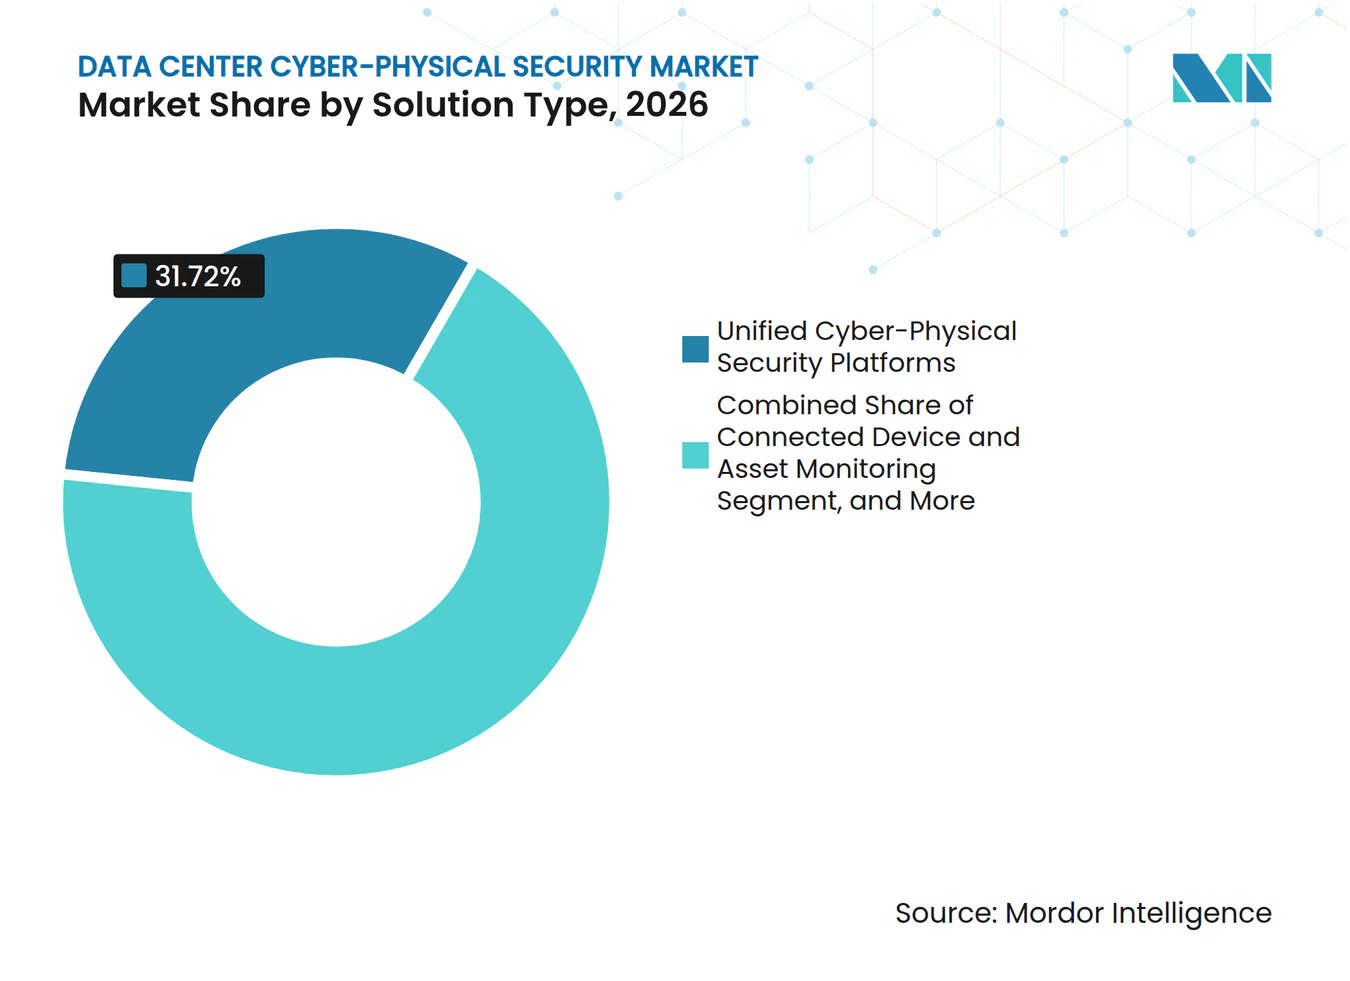
- Nach Lösungstyp entfielen Einheitliche Cyber-Physische Sicherheitsplattformen im Jahr 2026 auf 31,72 % des Segmentumsatzes im Markt für Cyber-Physische Sicherheit in Rechenzentren, während Netzwerk- und Betriebstechnologie-Sicherheitslösungen bis 2032 voraussichtlich mit einer CAGR von 16,26 % wachsen werden.
- Nach Sicherheitsebene entfielen Integrierte Sicherheitsbetriebsplattformen im Jahr 2026 auf 29,38 % der Marktgröße für Cyber-Physische Sicherheit in Rechenzentren, während Physische Zutrittskontrollsysteme bis 2032 voraussichtlich mit einer CAGR von 17,92 % wachsen werden.
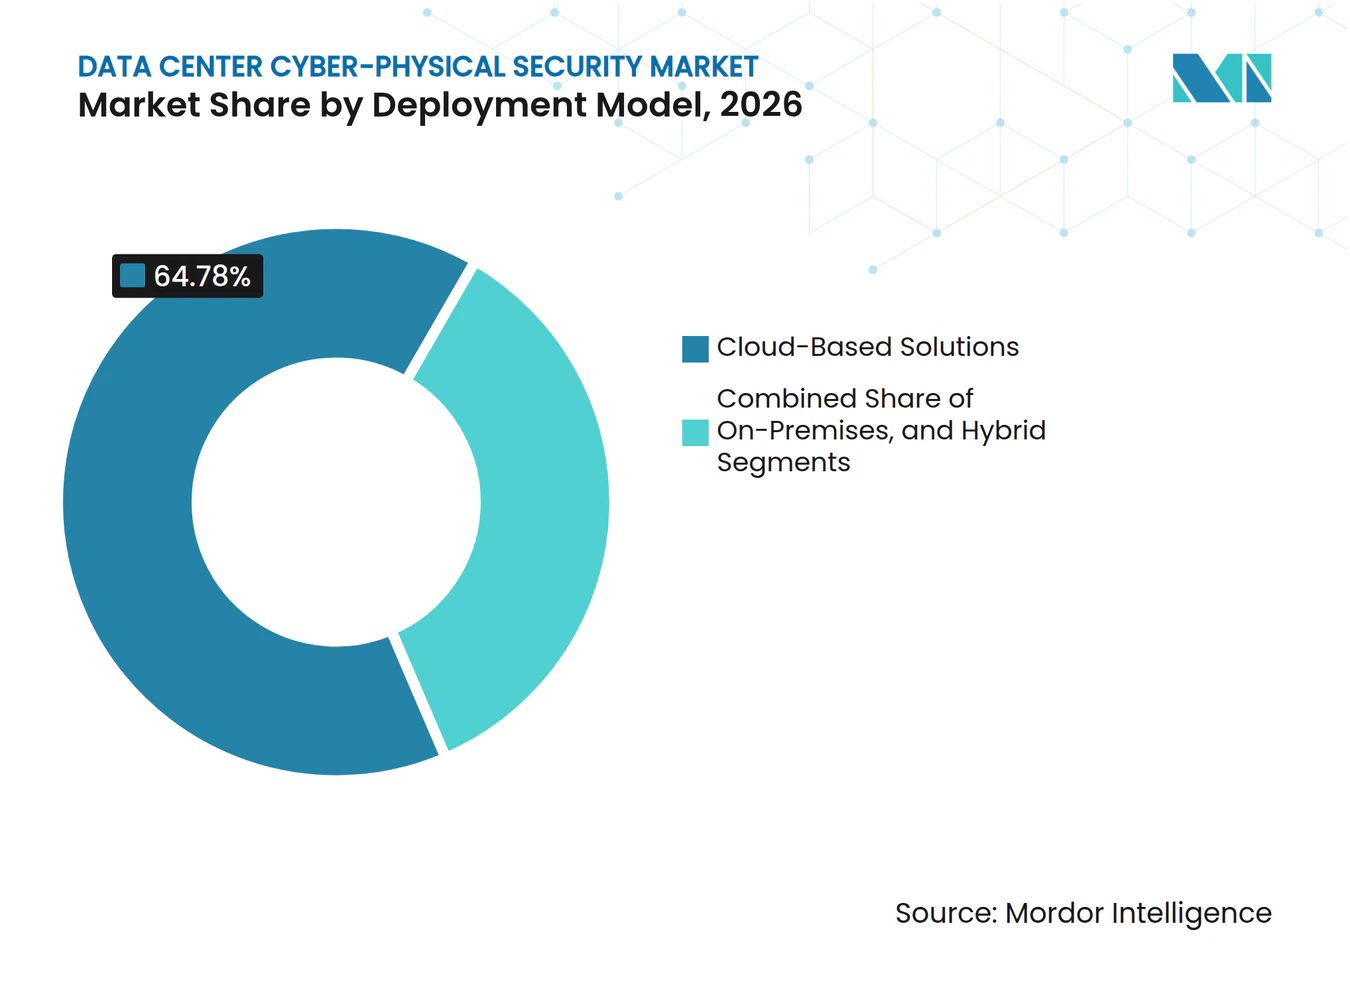
- Nach Bereitstellungsmodell hielten Cloud-basierte Lösungen im Jahr 2026 einen Marktanteil von 64,78 % im Markt für Cyber-Physische Sicherheit in Rechenzentren und werden bis 2032 voraussichtlich mit einer CAGR von 15,39 % wachsen.
- Nach Serviceart hielt Systemintegration und -implementierung im Jahr 2026 einen Anteil von 26,54 %, während Sicherheitsprüfungs- und Compliance-Dienste bis 2032 voraussichtlich mit einer CAGR von 16,59 % wachsen werden.
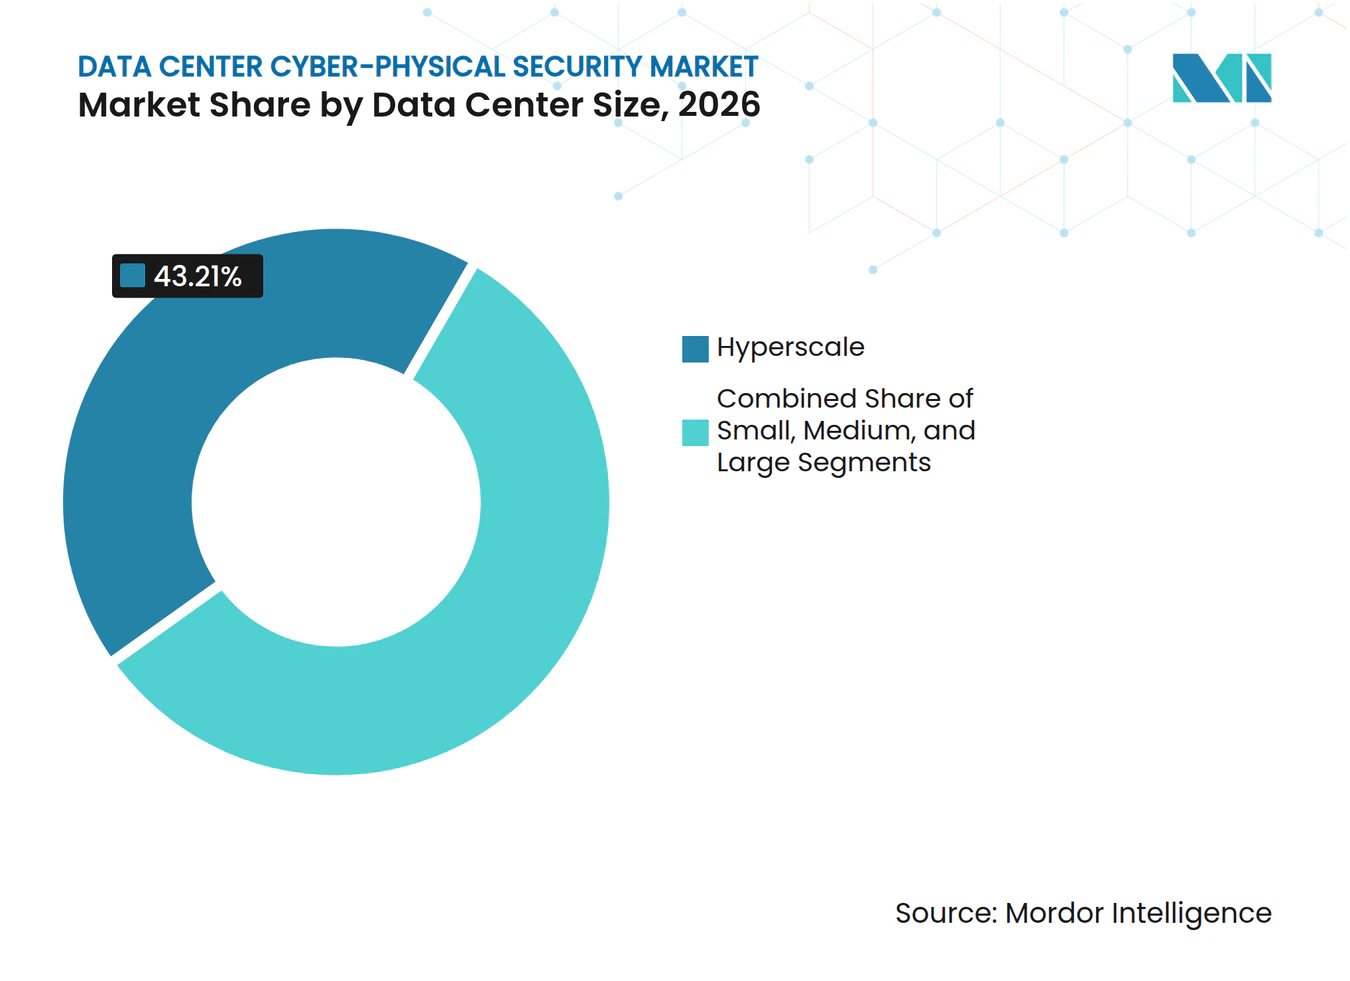
- Nach Rechenzentrumsgrößen entfielen Hyperscale-Rechenzentren im Jahr 2026 auf 43,21 % und werden bis 2032 voraussichtlich mit einer CAGR von 18,27 % wachsen.
- Nach Rechenzentrumstyp hielten Cloud-Dienstanbieter im Jahr 2026 einen Anteil von 41,64 %, während Unternehmens- und Edge-Rechenzentren bis 2032 voraussichtlich mit einer CAGR von 17,38 % wachsen werden.
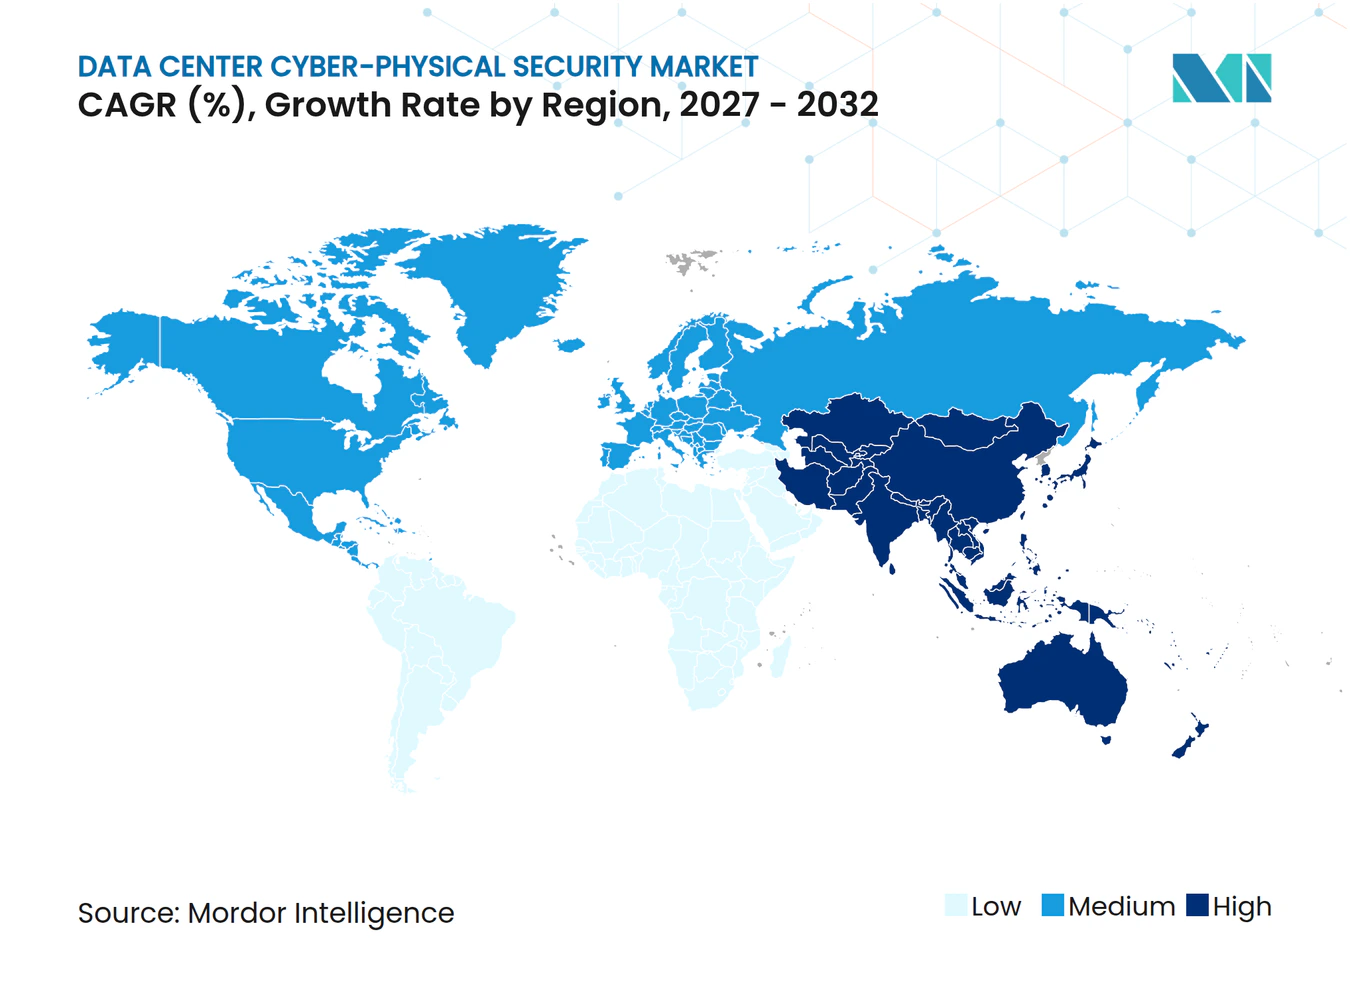
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 39,53 % am Markt für Cyber-Physische Sicherheit in Rechenzentren, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 16,93 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Expansion von Hyperscale- und Colocation-Rechenzentren | +3.2% | Global, konzentriert in Nordamerika, dem asiatisch-pazifischen Raum und Europa | Kurzfristig (≤ 2 Jahre) |
| Zunehmendes Risiko hybrider cyber-physischer Angriffe | +2.6% | Global, mit hoher Dringlichkeit in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Strengere Datenschutz- und Compliance-Anforderungen für kritische Infrastrukturen | +2.0% | EU, Vereinigtes Königreich, Nordamerika, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Einführung KI-gestützter Videoanalyse und automatisierter Überwachung | +1.7% | Global, insbesondere Hyperscale- und Colocation-Einrichtungen | Kurzfristig (≤ 2 Jahre) |
| KI-Workloads erhöhen Einrichtungsdichte und Resilienzanforderungen | +1.4% | Nordamerika, asiatisch-pazifischer Raum, Golfstaaten und EU-Datensouveränitätszonen | Mittelfristig (2–4 Jahre) |
| Staatliche Einstufung von Rechenzentren als kritische Infrastruktur | +1.1% | Vereinigtes Königreich, Deutschland, Singapur, Japan, Südamerika und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion von Hyperscale- und Colocation-Rechenzentren
Die Expansion von Hyperscale- und Colocation-Campussen schafft Nachfrage nach Sicherheitsprogrammen, die während der Bauphase konzipiert und eingesetzt werden können. Die physische Sicherheit eines großen Campus kann 12 bis 18 Monate für Planung und Personalaufbau in Anspruch nehmen, während komprimierte Bauzeitpläne Einrichtungen in weniger als 12 Monaten in Betrieb nehmen können. Diese zeitliche Lücke erhöht den Wert vorintegrierter Sicherheitsplattformen, die schnell konfiguriert werden können. AFCOM berichtete, dass 78 % der Rechenzentrumsbetreiber ihre physischen Sicherheitsprotokolle in den vorangegangenen 2 Jahren überarbeitet hatten, während 57 % physische Sicherheitsbedrohungen als führendes organisatorisches Risiko identifizierten. Colocation-Standorte benötigen außerdem mandantengetrennte Zutrittskontrollsysteme, da sich mehrere Kunden dieselbe Einrichtung teilen. Der Markt für Cyber-Physische Sicherheit in Rechenzentren profitiert davon, da neue Standorte von Anfang an koordinierten Zutritt, Überwachung und Vorfallsmanagement erfordern.
Zunehmendes Risiko hybrider cyber-physischer Angriffe
Eine Kompromittierung eines Gebäudemanagementsystems, einer Zutrittskontrollplattform oder eines Fernüberwachungstools kann Kühlung, Stromverteilung, Brandunterdrückung oder den Standortzugang stören. Diese Verbindungen machen einen digitalen Einbruch in der Lage, physische Betriebsausfälle zu verursachen. Ein technischer Bericht des Energieministeriums identifizierte fragmentierte Governance, Schwachstellen in der Verbindungsarchitektur und KI-gesteuerte Lastinstabilität als übergreifende Risiken bei befragten Betreibern, Versorgungsunternehmen und Anbietern. Der Bericht identifizierte auch Lücken an den Schnittstellen zwischen Versorgungsunternehmen und Rechenzentren, wo die Verantwortlichkeiten unklar sein können. Betreiber reagieren mit kontinuierlicher Betriebstechnologie, Telemetrie-Überwachung und segmentierten Netzwerken. Dieser Bedarf an koordinierter Erkennung unterstützt den Markt für Cyber-Physische Sicherheit in Rechenzentren sowohl bei neuen als auch bei bestehenden Einrichtungen.
Strengere Datenschutz- und Compliance-Anforderungen für kritische Infrastrukturen
Der NIS2-Rahmen stellt Rechenzentrumsbetreiber in den Anwendungsbereich der Sicherheitsanforderungen für digitale Infrastrukturen. Die ENISA-Leitlinien umfassen physische Sicherheit, Kryptografie, Netzwerksegmentierung, Multi-Faktor-Authentifizierung, Lieferkettenkontrollen und Vorfallsmeldung. Das britische Gesetz zur Cyber-Sicherheit und Resilienz sieht eine Behandlung als wesentlicher Dienst für qualifizierende Rechenzentren vor und identifiziert 1 MW an bewerteter IT-Last als vorgeschlagenen Schwellenwert.[1] Diese Anforderungen ermutigen Betreiber, Protokolle zu konsolidieren und klare Nachweise über die Wirksamkeit von Kontrollen zu erstellen. Multinationale Betreiber verwenden außerhalb Europas ähnliche Standards bei der Definition von Lieferantenanforderungen. Der Markt für Cyber-Physische Sicherheit in Rechenzentren wird durch den Bedarf an Systemen unterstützt, die Rückverfolgbarkeit über physische und digitale Kontrollen hinweg bieten.
Einführung KI-gestützter Videoanalyse und automatisierter Überwachung
KI-gestützte Videolösungen können Verhaltensanomalien, ungewöhnliche Verweilzeiten, Mehrpersonenzutrittsereignisse und Aktivitäten außerhalb der Geschäftszeiten in Echtzeit erkennen. Sie reduzieren die Abhängigkeit von der ständigen manuellen Überprüfung von Kamerafeeds. Johnson Controls stellte exacqVision 26.2 und Software House C•CURE IQ 3.20 auf der GSX 2026 vor und kombinierte dabei Video, Vorfallsreaktion, Berichterstattung und räumliche Analysen in vernetzten Sicherheitsworkflows.[2] Vergleichbare Objekterkennungsfunktionen werden bei immer mehr Anbietern verfügbar. Die Differenzierung verlagert sich hin zur Fähigkeit, einen Videoalarm mit Zutritts-, Netzwerk- und Betriebstechnologiedaten zu korrelieren. Diese Verlagerung begünstigt Lösungen im Markt für Cyber-Physische Sicherheit in Rechenzentren, die über mehrere Sicherheitsdomänen hinweg operieren.
Auswirkungsanalyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hohe Kapital- und Integrationskosten | -1.8% | Global, am stärksten ausgeprägt bei standortübergreifenden Colocation- und Unternehmensbetreibern | Kurzfristig (≤ 2 Jahre) |
| Bedenken hinsichtlich Betrieb und Return on Investment | -1.3% | Global, insbesondere bei mittelständischen Betreibern | Mittelfristig (2–4 Jahre) |
| Einschränkungen bei der Aktualisierung veralteter Gebäudemanagementsysteme und Betriebstechnologie | -0.9% | Global, insbesondere bei älteren Einrichtungen in Europa und Nordamerika | Mittelfristig (2–4 Jahre) |
| Fragmentierte Governance bei Betreibern, Versorgungsunternehmen und Auftragnehmern | -0.5% | Global, insbesondere an Schnittstellen zwischen Versorgungsunternehmen und Rechenzentren sowie an Mehrmieterstandorten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Kapital- und Integrationskosten
Eine einheitliche Plattform kann gleichzeitig Hardware-Austausch, Softwarelizenzen, Integrationsdienste, Schulungen und verwalteten Support erfordern. Ältere Standorte verwenden häufig separate Anbieter für Zutrittskontrolle, Video, Gebäudemanagement und Netzwerküberwachung. Ihre Systeme können proprietäre Datenmodelle und begrenzte Interoperabilität aufweisen. Die Integration ohne Unterbrechung des laufenden Betriebs erfordert in der Regel spezialisierte Arbeit. Der Bericht des Energieministeriums identifizierte auch inkonsistente Anbieter-Zugangsprotokolle als wiederkehrende Governance-Lücke. Diese Kosten können Ausgaben in Richtung Leistungsdichte-Upgrades und Konnektivitätsprojekte umlenken, die eine einfachere finanzielle Rechtfertigung haben.
Bedenken hinsichtlich Betrieb und Return on Investment
Sicherheitskonvergenz schafft keine direkten Kapazitätserlöse, was die Quantifizierung des Return on Investment erschweren kann. Einrichtungs-, IT-Sicherheits- und Betriebstechnologieteams können auch unter separaten Budgets und Genehmigungsprozessen arbeiten. Diese Organisationsstruktur kann einen einheitlichen Business Case erschweren. Die britische Regierung verwies auf Produktivitätsverluste und ungeplante IT-Kosten nach einem Rechenzentrumsausfall eines NHS-Trusts im Jahr 2022. Der Markt für Cyber-Physische Sicherheit in Rechenzentren könnte an Dynamik gewinnen, wenn Käufer Verluste an Rechenstunden und Servicepegelstrafen zur Bewertung vermiedener Ausfallzeiten heranziehen. Formale Risikomodelle können Sicherheitsteams dabei helfen, Resilienzinvestitionen mit betrieblicher Exposition zu verknüpfen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Lösungstyp:
Einheitliche Plattformen führen, während OT-Sicherheit beschleunigtEinheitliche Cyber-Physische Sicherheitsplattformen hielten im Jahr 2026 nach Lösungstyp einen Anteil von 31,72 % an der Marktgröße für Cyber-Physische Sicherheit in Rechenzentren. Sie zentralisieren Feeds von Ausweislesern, Videosystemen, Umgebungssensoren und Netzwerküberwachungstools. Dieser Ansatz hilft Sicherheitsteams, einen ungewöhnlichen Remote-Login neben einem unbefugten Zutrittsereignis zu identifizieren. Er reduziert auch die Trennung zwischen physischen Sicherheits- und IT-Sicherheitsteams. Prüfungsanforderungen gemäß ISO/IEC 27001 und SOC 2 Typ II verstärken die Notwendigkeit, klare Aufzeichnungen über logischen und physischen Zutritt zu führen. Einheitliche Plattformen können diese Aufzeichnungen über eine gemeinsame Betriebsansicht bereitstellen. Der Markt für Cyber-Physische Sicherheit in Rechenzentren bevorzugt daher Plattformen, die Erkennung mit Beweissicherung kombinieren. Dieses Modell ist besonders relevant für Betreiber, die komplexe, standortübergreifende Liegenschaften verwalten.
Netzwerk- und Betriebstechnologie-Sicherheitslösungen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,26 % wachsen. Kühleinheiten, unterbrechungsfreie Stromversorgungen, Stromverteilungseinheiten und Rechenzentrums-Infrastrukturmanagement-Systeme können ein erhebliches Risiko darstellen, wenn sie mit breiteren Netzwerken verbunden sind. Tools zur Überwachung verbundener Geräte und zur Ereigniskorrelation gewinnen an Bedeutung, da Betreiber mehr Internet-der-Dinge-Sensoren für vorausschauende Wartung installieren. Identitäts- und Zugangsverwaltungstools unterstützen auch Zero-Trust-Anforderungen in regulierten Einrichtungen. Integrations- und Vorfallsreaktionsdienste verbinden diese Tools in einen operativen Workflow. Moxa identifiziert IEC 62443-4-2-Fähigkeiten wie sicheres Booten, Benutzerauthentifizierung und Netzwerkzugangskontrolle als wichtige Sicherheitsvorkehrungen auf Hardware-Ebene für KI-Rechenzentrums-Betriebstechnologie.[3] Die Branche für Cyber-Physische Sicherheit in Rechenzentren legt mehr Gewicht auf den Schutz unterhalb des konventionellen IT-Perimeters. Hardware- und Softwareanbieter müssen daher sowohl die Geräteintegrität als auch die betriebliche Transparenz berücksichtigen.



Nach Sicherheitsebene:
Integrierter Betrieb hält die größte PositionIntegrierte Sicherheitsbetriebsplattformen entfielen im Jahr 2026 nach Sicherheitsebene auf 29,38 % des Marktanteils für Cyber-Physische Sicherheit in Rechenzentren. Sie aggregieren physische Zutrittsereignisse, Cybersignale und Umgebungsmesswerte für Sicherheitsbetriebszentren. Ihre zentrale Rolle macht sie zum Fokus großer Beschaffungsprogramme. Physische Zutrittskontrollsysteme werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,92 % wachsen. Betreiber gehen über statische Ausweiszutritte hinaus hin zu Kombinationen aus Biometrie, persönlichen Identifikationsnummern und zeitgebundenen Regeln. Diese Systeme können Anti-Passback-Verstöße und ungewöhnliche Anmeldedatenaktivitäten kennzeichnen. Der Markt für Cyber-Physische Sicherheit in Rechenzentren erfordert diese Kontrollen vom Perimeterzaun bis zu den Serverschränken. Eine stärkere Zutrittsprüfung wird dort notwendig, wo sensible Geräte und Mieter einen Campus teilen.
Die Videoüberwachung entwickelt sich von der passiven Aufzeichnung zur aktiven Erkennung definierter Verhaltensanomalien. Gebäudemanagement- und Anlagensteuerungssysteme werden ebenfalls zu einem kritischen Integrationsziel. Kühl-, Strom- und Zugangssysteme arbeiten zunehmend auf gemeinsamen Netzwerkschichten. Die Umgebungsüberwachung wird in hochdichten KI-Hallen immer wichtiger, wo Temperatur-, Feuchtigkeits- und Leistungsmesswerte einer engen Aufsicht bedürfen. Ein ungewöhnlicher Messwert kann auf ein Geräteproblem oder einen versuchten cyber-physischen Angriff hinweisen. Die Branche für Cyber-Physische Sicherheit in Rechenzentren benötigt daher Kontrollen, die betriebliche Schwankungen von böswilligen Aktivitäten unterscheiden können. Die Absicherung des Gebäudemanagementsystems ist zu einer erstrangigen Anforderung geworden und nicht mehr nur eine einrichtungsbezogene Verantwortung. Die daraus resultierende Architektur verknüpft Überwachung, Zutrittskontrolle und Infrastrukturschutz.
Nach Bereitstellungsmodell:
Cloud-basierte Plattformen behalten die FührungspositionCloud-basierte Lösungen entfielen im Jahr 2026 nach Bereitstellungsmodell auf 64,78 % des Marktes für Cyber-Physische Sicherheit in Rechenzentren. Sie ermöglichen es Betreibern, Zugriffsberechtigungen, Updates und Prüfprotokolle über mehrere Campusse hinweg von einer zentralisierten Plattform aus zu verwalten. Dies reduziert die Abhängigkeit von separaten lokalen Servern und Appliances. Globale Betreiber können gemeinsame Richtlinien standortübergreifend anwenden, ohne jeden Standort physisch zu besuchen. Cloud-basierte Lösungen werden auch bis 2032 voraussichtlich mit einer CAGR von 15,39 % wachsen. Ihre anhaltende Expansion aus einer führenden Position heraus zeigt, dass zentralisiertes Management weiterhin Priorität hat. Der Markt für Cyber-Physische Sicherheit in Rechenzentren nutzt Cloud-Bereitstellung, um die Verwaltung geografisch verteilter Einrichtungen zu vereinfachen. Sie ermöglicht es auch Remote-Teams, Sicherheitsereignisse und Gerätestatus zu überprüfen.
On-Premise-Lösungen behalten ihre Bedeutung dort, wo Datenresidenz, Klassifizierung oder interne Richtlinien die Übertragung von Sicherheitstelemetrie einschränken. Hybride Lösungen bieten einen weiteren Weg, indem sensible Zutrittsdaten vor Ort gespeichert werden, während Cloud-Dienste für Analysen und Remote-Management genutzt werden. Dieses Modell kann für Betreiber geeignet sein, die sowohl lokale Kontrolle als auch zentralisierte Aufsicht benötigen. Verkada erhielt die FedRAMP Moderate Authorization für seine Command-Plattform, mit dem US-Energieministerium als Behördensponsor, was Fortschritte bei der Cloud-basierten physischen Sicherheits-Compliance für den Bundeseinsatz veranschaulicht.[4] Solche Genehmigungen können eine historische Adoptionsbarriere in staatlich verbundenen Umgebungen abbauen. Käufer müssen dennoch Netzwerkresilienz, Datenverarbeitung und Integrationsanforderungen bewerten, bevor sie ein Modell auswählen. Der Markt für Cyber-Physische Sicherheit in Rechenzentren berücksichtigt daher Cloud-, On-Premise- und hybride Ansätze. Bereitstellungsentscheidungen hängen weiterhin von der Kritikalität der Einrichtung und den regulatorischen Verpflichtungen ab.

Nach Serviceart:
Integration ist unverzichtbar, während Compliance-Prüfung beschleunigtSystemintegration und -implementierung hielt im Jahr 2026 nach Serviceart einen Anteil von 26,54 % am Markt für Cyber-Physische Sicherheit in Rechenzentren. Dies spiegelt die Schwierigkeit wider, Zutrittskontrolle, Videomanagement, Betriebstechnologie-Überwachung und Gebäudesysteme über gemischte Liegenschaften hinweg zu verbinden. Viele Betreiber benötigen einen Servicepartner, da die Bereitstellung keine Standardaufgabe ist. Integrationsarbeiten können gleichzeitig veraltete und neuere Systeme umfassen. Sie müssen auch die Unterbrechung unternehmenskritischer Dienste vermeiden. Der Markt für Cyber-Physische Sicherheit in Rechenzentren hat eine anhaltende Nachfrage nach Spezialisten geschaffen, die diese Abhängigkeiten koordinieren können. Ihre Rolle umfasst die Übersetzung von Sicherheitsanforderungen in praktikable Einrichtungsworkflows. Sie umfasst auch das Testen von Systemen, bevor diese in den Live-Betrieb gehen.
Sicherheitsprüfungs- und Compliance-Dienste werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,59 % wachsen. Regulatorische Pflichten verleihen formalen Bewertungs-, Beweissicherungs- und Vorfallsbereitschaftsprogrammen mehr Gewicht. Verwaltete Überwachungs- und Erkennungsdienste können Betreibern dienen, die kein 24/7-internes Sicherheitsbetriebszentrum unterhalten können. Cyber-Physische Risikobewertungsdienste helfen Käufern, gemischte Angriffsszenarien zu bewerten, bevor sie sich zu einer Plattforminvestition verpflichten. Anbieter von Vorfallsreaktion und -wiederherstellung entwickeln betriebstechnologiebewusste Playbooks, da Geräte nicht immer für die Behebung offline genommen werden können. Johnson Controls führte verwaltete Dienstleistungsfähigkeiten für Organisationen ein, die mit eingeschränktem Sicherheitspersonal arbeiten. Der Markt für Cyber-Physische Sicherheit in Rechenzentren erweitert sich von der Technologiebereitstellung hin zu laufendem operativem Support. Dienstleister, die Einrichtungseinschränkungen verstehen, können einen bedeutenden Käuferbedarf adressieren.
Nach Rechenzentrumsgrößen:
Hyperscale-Einrichtungen setzen ArchitekturstandardsHyperscale-Rechenzentren entfielen im Jahr 2026 nach Einrichtungsgröße auf 43,21 % der Segmentausgaben. Sie werden auch bis 2032 voraussichtlich mit einer CAGR von 18,27 % wachsen. Ihre Größe ermöglicht es ihnen, Spezifikationen festzulegen, die Colocation-Mieter, Geräteanbieter und Integratoren beeinflussen. Eine Hyperscale-Anforderung für Zero-Trust-Zugang, IEC 62443-konforme Betriebstechnologie-Hardware oder verhaltensbasierte Videoanalyse kann zu einer breiteren Ökosystemerwartung werden. Diese Einrichtungen benötigen standardisierte Sicherheit während Bau und Betrieb. Sie müssen auch hochkonzentrierte Rechenanlagen und große Belegschaften koordinieren. Der Markt für Cyber-Physische Sicherheit in Rechenzentren reagiert darauf mit der Bereitstellung wiederholbarer, skalierbarer Kontrollarchitekturen. Dies schafft Nachfrage nach gemeinsamen Designmustern über Standorte hinweg.
Große Rechenzentren übernehmen zunehmend Hyperscale-ähnliche Praktiken, da KI-Mieter stärkere Sicherheitsanforderungen stellen. Mittelgroße Einrichtungen expandieren in Südostasien, dem Nahen Osten und Europa, um souveräne KI-Infrastruktur zu unterstützen. Sie benötigen häufig modulare Plattformen, die mit dem Standort wachsen können. Kleine Rechenzentren bleiben preissensibler und priorisieren möglicherweise integrierte Lösungen nach einem Mandat oder Vorfall. Dies schafft eine Lücke zwischen hohen Ausgaben bei Hyperscale-Standorten und der breiten Basis kleinerer Einrichtungen. Verwaltete Bereitstellungsmodelle können Anbietern helfen, diese Lücke zu schließen, ohne ein vollständiges kapitalintensives Programm zu erfordern. Die Branche für Cyber-Physische Sicherheit in Rechenzentren kann diese Bandbreite durch flexible Design- und Geschäftsmodelle bedienen. Die zugänglichsten Lösungen müssen glaubwürdigen Schutz bewahren und gleichzeitig den Integrationsaufwand reduzieren.
Nach Rechenzentrumstyp:
Cloud-Anbieter führen, während Edge-Einrichtungen beschleunigenCloud-Dienstanbieter hielten im Jahr 2026 nach Rechenzentrumstyp einen Anteil von 41,64 % am Markt für Cyber-Physische Sicherheit in Rechenzentren. Ihre globalen Infrastruktur-Footprints und ausgereiften Sicherheitsinvestitionspraktiken unterstützen diese führende Position. Diese Anbieter waren frühe Anwender konvergierter Sicherheit, da sie Bedrohungen und Compliance-Verpflichtungen in mehreren Rechtsordnungen ausgesetzt sind. Sie verwenden auch proprietäre Architekturen, die Mieter- und Lieferantenerwartungen beeinflussen können. Unternehmens- und Edge-Rechenzentren werden bis 2032 voraussichtlich mit einer CAGR von 17,38 % wachsen. Edge-Bereitstellungen vervielfachen physische Standorte außerhalb des kontrollierten Perimeters eines primären Campus. Der Markt für Cyber-Physische Sicherheit in Rechenzentren benötigt fernverwaltete und leichtgewichtige Kontrollen für diese verteilten Umgebungen. Jeder Knoten kann ein neues Zutritts-, Geräte- und Betriebstechnologierisiko einführen.
Colocation-Betreiber befinden sich in einer komplexen Betriebsposition, da sie Kunden mit unterschiedlichen Sicherheitsanforderungen auf gemeinsamer Infrastruktur unterstützen. Sie müssen anspruchsvolle Mietererwartungen erfüllen und gleichzeitig die Kosteneffizienz aufrechterhalten. Nozomi Networks berichtete, dass seine Plattform mehr als 115 Millionen industrielle und Internet-der-Dinge-Anlagen in mehr als 12.000 Installationen schützt. Diese Größenordnung zeigt die breite Rolle der Betriebstechnologie-Überwachung in kritischen Umgebungen. Edge Computing erhöht den Bedarf, Zero-Trust-Zugang und Überwachung über große zentrale Campusse hinaus auszudehnen. Der Markt für Cyber-Physische Sicherheit in Rechenzentren benötigt Produkte, die ohne ständige lokale Besetzung betrieben werden können. Anbieter müssen eine konsistente zentrale Richtlinie mit den Einschränkungen kleinerer, entfernter Standorte in Einklang bringen. Diese Anforderung verändert die Art und Weise, wie Plattformen konzipiert und verwaltet werden.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Anteil von 39,53 % am globalen Umsatz. Die Region weist eine hohe Konzentration von Hyperscale- und Colocation-Betreibern in den Vereinigten Staaten, Kanada und Mexiko auf. Sie verfügt auch über ein politisches Umfeld, das durch Anforderungen an die Sicherheit kritischer Infrastrukturen geprägt ist. Das Weiße Haus erließ im Juli 2025 eine Durchführungsverordnung zur Beschleunigung der bundesstaatlichen Genehmigungen für Rechenzentrums-Infrastruktur und zur Ermöglichung der Nutzung von Bundesland für die Entwicklung. Diese Richtung spiegelt die strategische Bedeutung wider, die der KI-bezogenen Rechenzentrums-Kapazität beigemessen wird. Sicherheitsspezifikationen, die von großen US-amerikanischen Einrichtungen festgelegt werden, können sich auf Nearshore-Campusse in Kanada und Mexiko erstrecken. Betreiber in der Region suchen nach konsistenteren Kontrollen über Zutritt, Gebäudesysteme und Netzwerkinfrastruktur hinweg. Dies verstärkt die Nachfrage nach konvergierten Programmen im Markt für Cyber-Physische Sicherheit in Rechenzentren.
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,93 % wachsen. Souveräne KI-Programme, Datenlokalisierungsanforderungen und neue Bauprojekte in Singapur, Japan, Australien, China und Südostasien unterstützen dieses Tempo. Japan richtete im April 2025 die Abteilung für Cyber-Physische Sicherheitsforschung innerhalb des Nationalen Instituts für Fortgeschrittene Industriewissenschaft und Technologie ein. Nationale Politik und Forschungsaktivitäten machen Sicherheit durch Design zu einem sichtbareren Beschaffungsfaktor. Betreiber in der Region stehen auch unter praktischem Druck in Bezug auf Kühlung, Strom und Netzkapazität. Diese Bedingungen erhöhen die Bedeutung der Absicherung der Betriebssysteme, die einen resilienten Dienst unterstützen. Der Markt für Cyber-Physische Sicherheit in Rechenzentren im asiatisch-pazifischen Raum muss sowohl regulatorische Erwartungen als auch betriebliche Exposition auf Einrichtungsebene berücksichtigen. Regionale Projekte werden auch Lösungen erfordern, die unterschiedlichen nationalen Compliance-Umgebungen gerecht werden.
Europa wird durch NIS2 und die Durchführungsverordnung der Kommission 2024/2690 geprägt, die Sicherheitserwartungen für Anbieter digitaler Infrastrukturen festlegen. Deutschland, das Vereinigte Königreich und Frankreich sind bedeutende regionale Märkte, da Betreiber formalen Resilienz- und Sicherheitsverpflichtungen unterliegen. Das britische Gesetz würde einen Compliance-Rahmen für Rechenzentren oberhalb des vorgeschlagenen 1-MW-Schwellenwerts etablieren. Die Aktivitäten im Nahen Osten werden durch souveräne Cloud-Programme in den Vereinigten Arabischen Emiraten und Saudi-Arabien unterstützt. Südamerika und Afrika befinden sich in früheren Phasen der Adoption, obwohl globale Hyperscale-Investitionen etablierte Sicherheitsspezifikationen an neue Standorte bringen. Brasilien führt südamerikanische Investitionen in Colocation-Sicherheits-Upgrades an, die auf Datenschutzbedürfnisse ausgerichtet sind. Südafrika und Nigeria ziehen Hyperscale-Projekte an, die ähnliche betriebliche Erwartungen mit sich bringen können. Diese regionalen Muster erweitern den Markt für Cyber-Physische Sicherheit in Rechenzentren über seine reifsten Geografien hinaus.
Wettbewerbslandschaft
Marktkonzentration
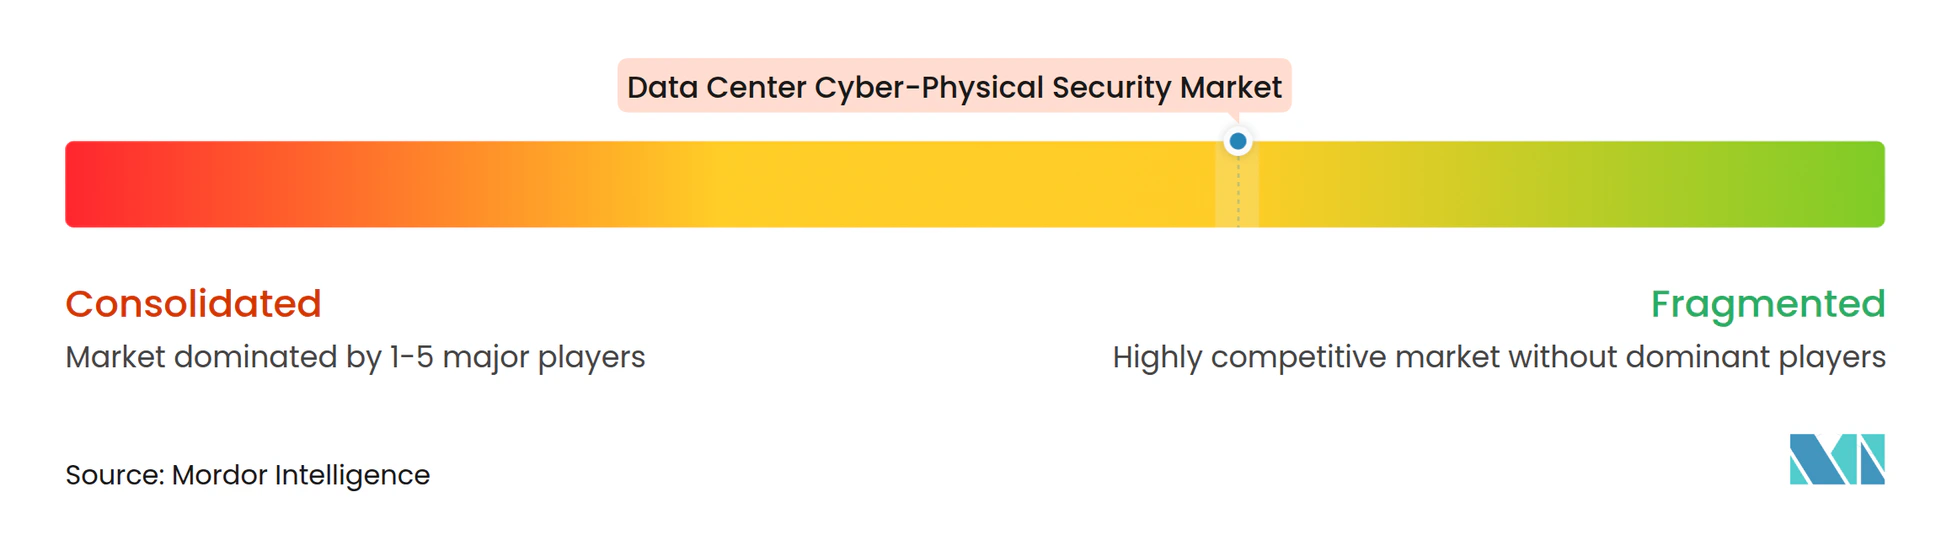
Der Markt für Cyber-Physische Sicherheit in Rechenzentren ist mäßig fragmentiert, da kein Anbieter einen beherrschenden Anteil über Betriebstechnologie, IT-Sicherheit und physische Sicherheit hinweg hat. Gebäudetechnologieunternehmen haben Stärken im Zugangsverwaltungs- und Anlagensteuerungsbereich. Betriebstechnologie-Spezialisten haben Stärken bei der agentenlosen Überwachung, protokollbewussten Erkennung und Schwachstellenverwaltung. Der Wettbewerb folgt zwei breiten Modellen. Einige Anbieter erweitern eine einzelne Plattform, um Daten aus zuvor getrennten Systemen aufzunehmen. Andere bauen offene Architekturen und nutzen Partnerschaften, um verschiedene Produkte zu verbinden. Johnson Controls richtete Metasys 16.0 an den IEC 62443-4-2 Sicherheitsstufe-2-Schutzmaßnahmen aus und stärkte damit seine Sicherheitsnachweise für die Gebäudeautomation. Das mittlere Marktsegment bietet Raum für verwaltete Dienste, die die Notwendigkeit eines großen anfänglichen Integrationsprogramms vermeiden.
Cloud-native Bereitstellung und KI-basierte Verhaltensanalyse schaffen einen Weg für neuere Wettbewerber. Kameraflotten, die Daten am Edge analysieren, können die Reaktionslatenz reduzieren und das Datenvolumen, das an zentralisierte Plattformen gesendet wird, verringern. Dieser Ansatz kann über Campusse hinweg skalieren, ohne einen proportionalen Anstieg der zentralisierten Infrastrukturkosten zu verursachen. Claroty integrierte seine xDome- und Continuous Threat Detection-Angebote im August 2025 mit Google Security Operations. Die Integration ermöglicht es Sicherheitsteams, Betriebstechnologie-, Internet-der-Dinge- und Gebäudemanagement-Alarme mit unternehmensweiter Sicherheitstelemetrie zu korrelieren. Anbieter konkurrieren bei der Asset-Erkennung, der Erkennung von Verhaltensanomalien und Compliance-Nachweisen über mehrere Rahmenwerke hinweg. Diese Funktionen sind wichtig, wo Käufer eine konsolidierte Ansicht heterogener Umgebungen benötigen. Der Markt für Cyber-Physische Sicherheit in Rechenzentren belohnt Anbieter, die technische Telemetrie in klare operative Prioritäten übersetzen können.
Genetec setzte Security Center für TEPCO Power Grid im September 2026 ein und zentralisierte das Management von mehr als 30.000 Kameras im kritischen Infrastrukturnetz des Versorgungsunternehmens. Johnson Controls führte im September 2026 auch KI-gestützte Video-, integrierte Zutrittskontroll-Workflows und verwaltete Dienste für unternehmenskritische Betriebe ein. Diese Schritte zeigen, wie Plattformanbieter Video, Zutritt, Analysen und operativen Support verknüpfen. Die Produktdifferenzierung hängt zunehmend von der Fähigkeit ab, physische Ereignisse mit Netzwerk- und Betriebstechnologiesignalen zu korrelieren. Käufer schätzen auch Compliance-Nachweise, die NIS2-, SOC 2-, ISO 27001- und NERC CIP-Verpflichtungen aus einer gemeinsamen Umgebung heraus unterstützen können. Partnerschaften bleiben wichtig, da nur wenige Anbieter jede Schicht einer cyber-physischen Architektur besitzen können. Der Markt für Cyber-Physische Sicherheit in Rechenzentren wird daher wahrscheinlich eine vielfältige Anbieterbasis behalten. Die Wettbewerbsposition jedes Unternehmens hängt ebenso sehr von der Integrationsfähigkeit ab wie von einzelnen Produktfunktionen.
Branchenführer im Markt für Cyber-Physische Sicherheit in Rechenzentren
-
Honeywell International Inc.
-
Johnson Controls International plc
-
Siemens AG
-
Schneider Electric SE
-
Bosch Security Systems
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Cyber-Physische Sicherheit in Rechenzentren Unternehmen in diesem Bericht
- Honeywell International Inc.
- Johnson Controls International plc
- Siemens AG
- Schneider Electric SE
- Bosch Security Systems
- Genetec Inc.
- Motorola Solutions
- Claroty
- Nozomi Networks
- Other Key Market Participants
- Legrand SA
- dormakaba Group
- Axis Communications AB
- Verkada Inc.
- Gunnebo AB
- Genetec Inc.
- Salto Systems S.L.
- Gallagher Group Limited
- Suprema Inc.
- Securitas Technology
- Convergint Technologies LLC
- Avigilon Corporation
- Pelco, Inc.
- Senstar Corporation
Neueste Industrielle Entwicklungen in Markt für Cyber-Physische Sicherheit in Rechenzentren
- September 2026: Johnson Controls stellte auf der GSX 2026 KI-gestützte Sicherheitsinnovationen vor, darunter die exacqVision 26.2 Videomanagementsoftware mit KI-gestützten Erkenntnissen über verteilte Kameraflotten und Software House C•CURE IQ 3.20, das Videomanagement, Vorfallsreaktion, Berichterstattung und räumliche Analysen in einer einzigen webbasierten Zutrittskontrollplattform integriert. Das Unternehmen führte auch neue verwaltete Dienste und proaktive Videolösungen ein, die für Organisationen konzipiert wurden, die Sicherheitsoperationen in unternehmenskritischen Umgebungen ausbauen.
- September 2026: TEPCO Power Grid setzte Genetec Security Center ein, um Sicherheitsoperationen im gesamten kritischen Infrastrukturnetz zu vereinheitlichen, das Management von über 30.000 Kameras zu zentralisieren und eine skalierbare Plattform zu etablieren, die die künftige digitale Transformation im TEPCO-Netz unterstützt. Diese Bereitstellung signalisiert eine wachsende Akzeptanz einheitlicher physischer Sicherheitsplattformen in energienaher kritischer Infrastruktur mit betrieblichen Parallelen zu großen Rechenzentrums-Campussen.
- Juni 2026: Die mexikanische Bundesregierung setzte ein nationales Rechenzentrums-Investitionsziel von 82,5 Milliarden USD bis 2031 fest und signalisierte damit eine anhaltende Pipeline von Hyperscale- und Colocation-Einrichtungsbauten in Querétaro, Mexiko-Stadt und Nuevo León. Jede neue Einrichtung, die in den Bau geht, stellt eine diskrete Beschaffungsmöglichkeit für Sicherheitsinfrastruktur dar, die von Grund auf integrierten physisch-cyber Schutz erfordert.
- März 2026: Johnson Controls stellte auf der ISC West 2026 C-CURE IQ 3.2, IQ Panel 5-Updates und PowerSeries Neo 5 Hybrid-Einbruchsplattform-Konfigurationen vor. Die Veröffentlichung kombiniert Zutrittskontrolle, Videomanagement und Vorfallsworkflows in einer einheitlichen Oberfläche für unternehmenskritische Umgebungen, einschließlich Rechenzentren.
Globaler Berichtsumfang für den Markt für Cyber-Physische Sicherheit in Rechenzentren
Der Markt für Cyber-Physische Sicherheit in Rechenzentren umfasst die Erlöse aus Sicherheitslösungen und -diensten, die Rechenzentrums-Einrichtungen gegen kombinierte Cyber-, physische und Betriebstechnologie-Bedrohungen schützen. Er umfasst einheitliche cyber-physische Sicherheitsplattformen, Überwachung und Videoanalyse, Zutrittskontrolle, biometrisches und Identitätsmanagement, Netzwerk- und OT-Sicherheit, Alarmsysteme, Umgebungsüberwachung, Integration, Vorfallsreaktion und verwaltete Sicherheitsdienste, die in Colocation-, Cloud-Dienstanbieter-, Unternehmens- und Edge-Rechenzentren eingesetzt werden.
Der Bericht zum Markt für Cyber-Physische Sicherheit in Rechenzentren ist segmentiert nach Lösungstyp (Einheitliche Cyber-Physische Sicherheitsplattformen, Lösungen zur Überwachung verbundener Geräte und Anlagen, Lösungen zur Sicherheitsinformations- und Ereigniskorrelation, Netzwerk- und Betriebstechnologie-Sicherheitslösungen, Identitäts- und Zugangsverwaltungslösungen sowie Integrations- und Vorfallsreaktionsdienste), Sicherheitsebene (Physische Zutrittskontrollsysteme, Videoüberwachungssysteme, Gebäudemanagement- und Anlagensteuerungssysteme, Umgebungs- und Infrastrukturüberwachungssysteme sowie Integrierte Sicherheitsbetriebsplattformen), Bereitstellungsmodell (On-Premise-Lösungen, Cloud-basierte Lösungen und Hybride Lösungen), Serviceart (Cyber-Physische Risikobewertung, Systemintegration und -implementierung, Verwaltete Überwachung und Erkennung, Vorfallsreaktion und -wiederherstellung sowie Sicherheitsprüfungs- und Compliance-Dienste), Rechenzentrumsgrößen (Klein, Mittel, Groß und Hyperscale), Rechenzentrumstyp (Colocation, Cloud-Dienstanbieter (CSPs) und Unternehmen / Edge) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Einheitliche Cyber-Physische Sicherheitsplattformen |
| Lösungen zur Überwachung verbundener Geräte und Anlagen |
| Lösungen zur Sicherheitsinformations- und Ereigniskorrelation |
| Netzwerk- und Betriebstechnologie-Sicherheitslösungen |
| Identitäts- und Zugangsverwaltungslösungen |
| Integrations- und Vorfallsreaktionsdienste |
| Physische Zutrittskontrollsysteme |
| Videoüberwachungssysteme |
| Gebäudemanagement- und Anlagensteuerungssysteme |
| Umgebungs- und Infrastrukturüberwachungssysteme |
| Integrierte Sicherheitsbetriebsplattformen |
| On-Premise-Lösungen |
| Cloud-basierte Lösungen |
| Hybride Lösungen |
| Cyber-Physische Risikobewertung |
| Systemintegration und -implementierung |
| Verwaltete Überwachung und Erkennung |
| Vorfallsreaktion und -wiederherstellung |
| Sicherheitsprüfungs- und Compliance-Dienste |
| Klein |
| Mittel |
| Groß |
| Hyperscale |
| Colocation |
| Cloud-Dienstanbieter (CSPs) |
| Unternehmen / Edge |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-Pazifischer Raum | China | |
| Japan | ||
| Australien | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
| Nach Lösungstyp | Einheitliche Cyber-Physische Sicherheitsplattformen | ||
| Lösungen zur Überwachung verbundener Geräte und Anlagen | |||
| Lösungen zur Sicherheitsinformations- und Ereigniskorrelation | |||
| Netzwerk- und Betriebstechnologie-Sicherheitslösungen | |||
| Identitäts- und Zugangsverwaltungslösungen | |||
| Integrations- und Vorfallsreaktionsdienste | |||
| Nach Sicherheitsebene | Physische Zutrittskontrollsysteme | ||
| Videoüberwachungssysteme | |||
| Gebäudemanagement- und Anlagensteuerungssysteme | |||
| Umgebungs- und Infrastrukturüberwachungssysteme | |||
| Integrierte Sicherheitsbetriebsplattformen | |||
| Nach Bereitstellungsmodell | On-Premise-Lösungen | ||
| Cloud-basierte Lösungen | |||
| Hybride Lösungen | |||
| Nach Serviceart | Cyber-Physische Risikobewertung | ||
| Systemintegration und -implementierung | |||
| Verwaltete Überwachung und Erkennung | |||
| Vorfallsreaktion und -wiederherstellung | |||
| Sicherheitsprüfungs- und Compliance-Dienste | |||
| Nach Rechenzentrumsgrößen | Klein | ||
| Mittel | |||
| Groß | |||
| Hyperscale | |||
| Nach Rechenzentrumstyp | Colocation | ||
| Cloud-Dienstanbieter (CSPs) | |||
| Unternehmen / Edge | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Übriges Europa | |||
| Asiatisch-Pazifischer Raum | China | ||
| Japan | |||
| Australien | |||
| Singapur | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Türkei | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cyber-Physische Sicherheit in Rechenzentren?
Die Marktgröße für Cyber-Physische Sicherheit in Rechenzentren wurde im Jahr 2026 auf 2,58 Milliarden USD geschätzt und wird voraussichtlich von 2,97 Milliarden USD im Jahr 2027 auf 5,89 Milliarden USD bis 2032 wachsen, bei einer CAGR von 14,68 % während des Prognosezeitraums (2027–2032).
Was treibt die Nachfrage nach Cyber-Physischer Sicherheit in Rechenzentren an?
KI-gesteuerte Einrichtungsdichte, hybrides Cyber-Physisches Risiko, Anforderungen an kritische Infrastrukturen sowie die Expansion von Hyperscale- und Colocation-Campussen erhöhen die Nachfrage.
Welcher Lösungstyp führt bei den Ausgaben für Cyber-Physische Sicherheit in Rechenzentren?
Einheitliche Cyber-Physische Sicherheitsplattformen hielten im Jahr 2026 einen Anteil von 31,72 % der Ausgaben nach Lösungstyp, was die Nachfrage nach zentralisierter Transparenz über physische und digitale Systeme hinweg widerspiegelt.
Welches Bereitstellungsmodell wird am häufigsten für die Rechenzentrumssicherheit verwendet?
Cloud-basierte Lösungen hielten im Jahr 2026 einen Anteil von 64,78 % im Segment der Bereitstellungsmodelle und werden bis 2032 voraussichtlich mit einer CAGR von 15,39 % wachsen.
Welche Rechenzentrums-Einrichtungen expandieren am schnellsten bei der Sicherheitsadoption?
Hyperscale-Rechenzentren werden voraussichtlich mit einer CAGR von 18,27 % wachsen, während Unternehmens- und Edge-Rechenzentren bis 2032 voraussichtlich mit einer CAGR von 17,38 % wachsen werden.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,93 % wachsen, unterstützt durch souveräne KI-Programme, Datenlokalisierungsanforderungen und neue Einrichtungsbauten.