
Taille et part du marché des logiciels de gestion des accès
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
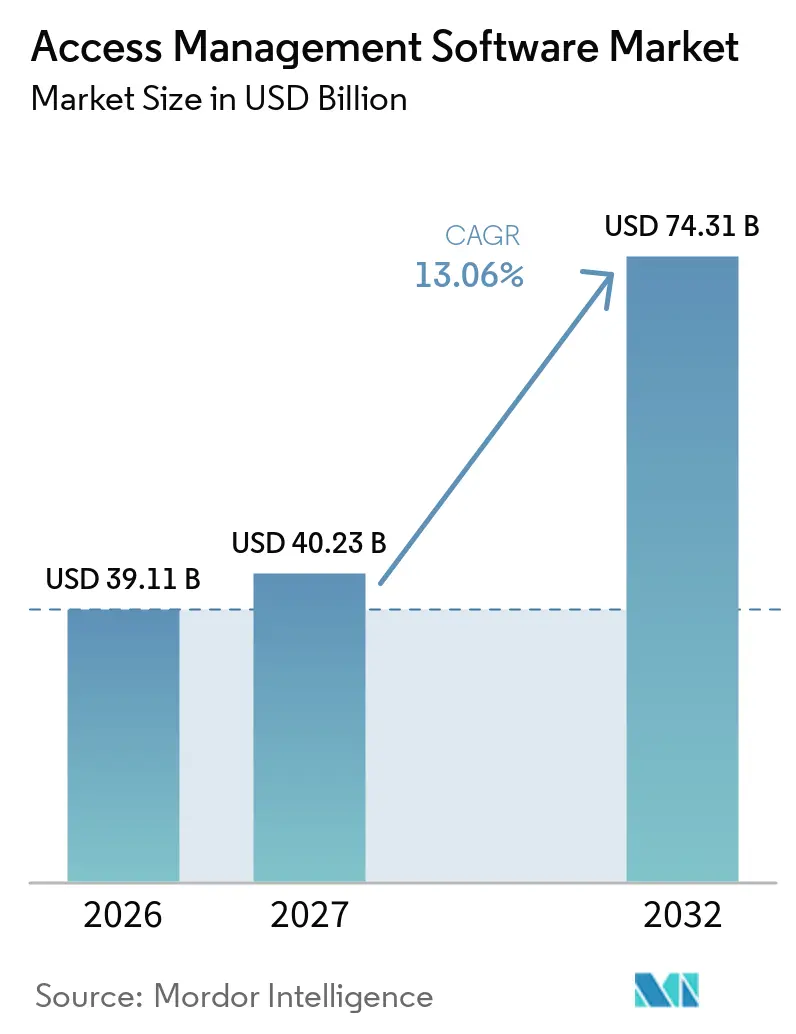
| Taille du Marché (2027) | 40.23 Milliards de dollars |
| Taille du Marché (2032) | 74.31 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.06 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
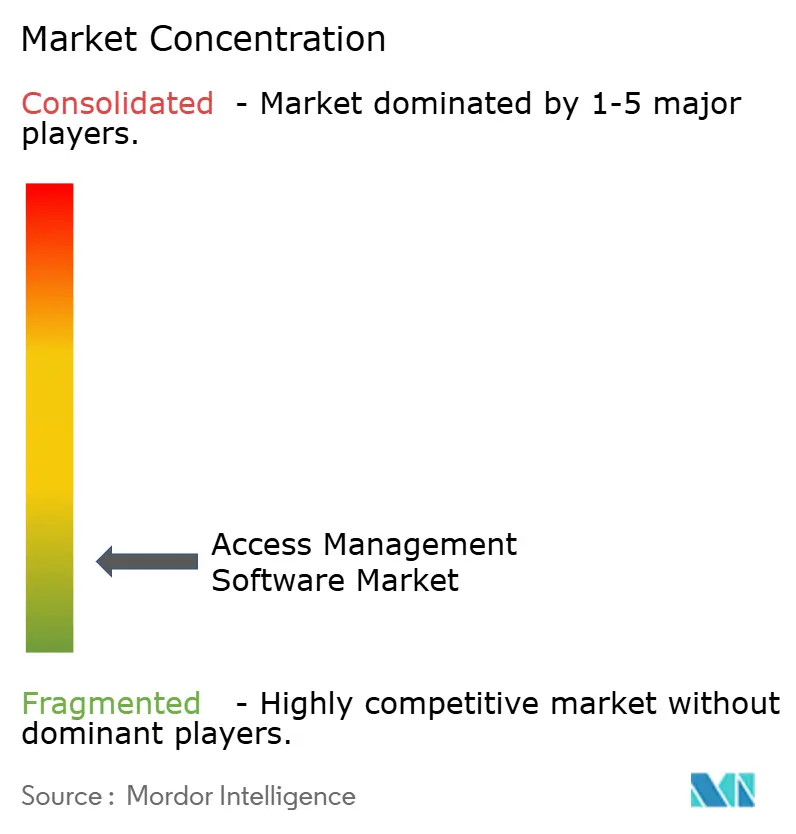
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des logiciels de gestion des accès par Mordor Intelligence
La taille du marché des logiciels de gestion des accès devrait s'étendre de 39,11 milliards USD en 2026 et 43,77 milliards USD en 2027 à 74,31 milliards USD d'ici 2032, enregistrant un CAGR de 13,06 % entre 2027 et 2032. La demande reflète l'élargissement du périmètre d'identité à travers les charges de travail cloud, les applications en mode logiciel-en-tant-que-service, les utilisateurs distants et les agents d'intelligence artificielle qui interagissent avec des systèmes métier et des données sensibles au-delà des frontières organisationnelles. Les exigences réglementaires placent le contrôle des accès, la gouvernance des comptes privilégiés et l'authentification multifacteur au cœur de la planification de la sécurité, en particulier lorsque des données réglementées et des systèmes opérationnels critiques sont en jeu. Le marché des logiciels de gestion des accès bénéficie également des organisations souhaitant réduire le nombre d'outils d'identité déconnectés et disposer de preuves plus claires de conformité à travers les systèmes internes, les applications cloud, les environnements partenaires et les services orientés clients. Les fournisseurs répondent en combinant gestion des accès, gouvernance des identités, accès privilégiés et détection des menaces au sein de plateformes plus larges, capables de réduire la charge administrative liée à la gestion de plusieurs produits de sécurité distincts. Les opportunités sont les plus fortes là où les entreprises doivent gérer des agents d'intelligence artificielle et d'autres identités machines sans perdre le contrôle des accès utilisateurs, de l'application des politiques, des processus d'approbation et des preuves nécessaires aux audits internes et externes.
Points clés du rapport
- Par offre, les solutions ont représenté 78,22 % de la part du marché des logiciels de gestion des accès en 2026, tandis que la gouvernance des identités et l'administration au sein des solutions devrait progresser à un CAGR de 13,44 % jusqu'en 2032.
- Par technologie, la gestion des accès a représenté 43,56 % de la part du marché des logiciels de gestion des accès en 2026, tandis que la gouvernance des identités et l'administration devrait progresser à un CAGR de 13,84 % jusqu'en 2032.
- Par type d'identité, l'identité humaine a représenté 81,26 % de la part en 2026, tandis que l'identité non humaine devrait progresser à un CAGR de 14,14 % jusqu'en 2032.
- Par modèle de déploiement, le cloud a représenté 56,68 % de la part en 2026 et devrait progresser à un CAGR de 13,93 % jusqu'en 2032.
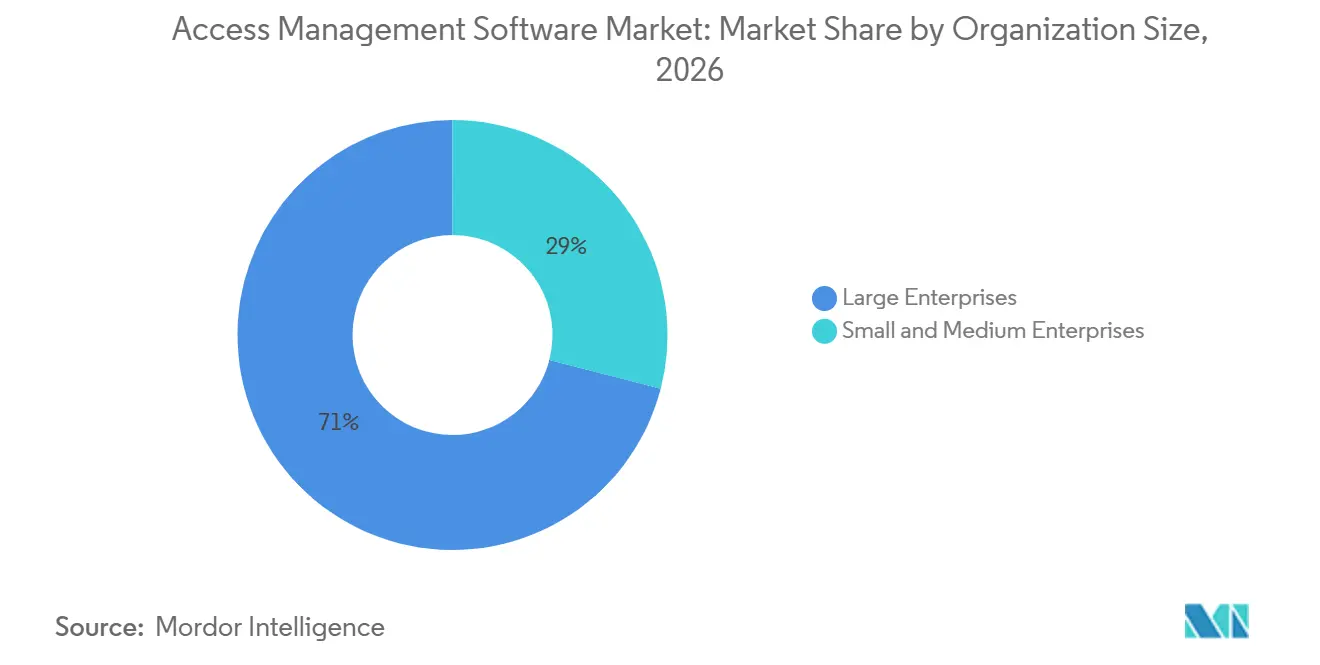
- Par taille d'organisation, les grandes entreprises ont représenté 70,97 % de la part en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 13,81 % jusqu'en 2032.
- Par secteur d'utilisation finale, la banque, les services financiers et l'assurance ont représenté 21,68 % de la part en 2026, tandis que la santé et les sciences de la vie devrait progresser à un CAGR de 14,11 % jusqu'en 2032.
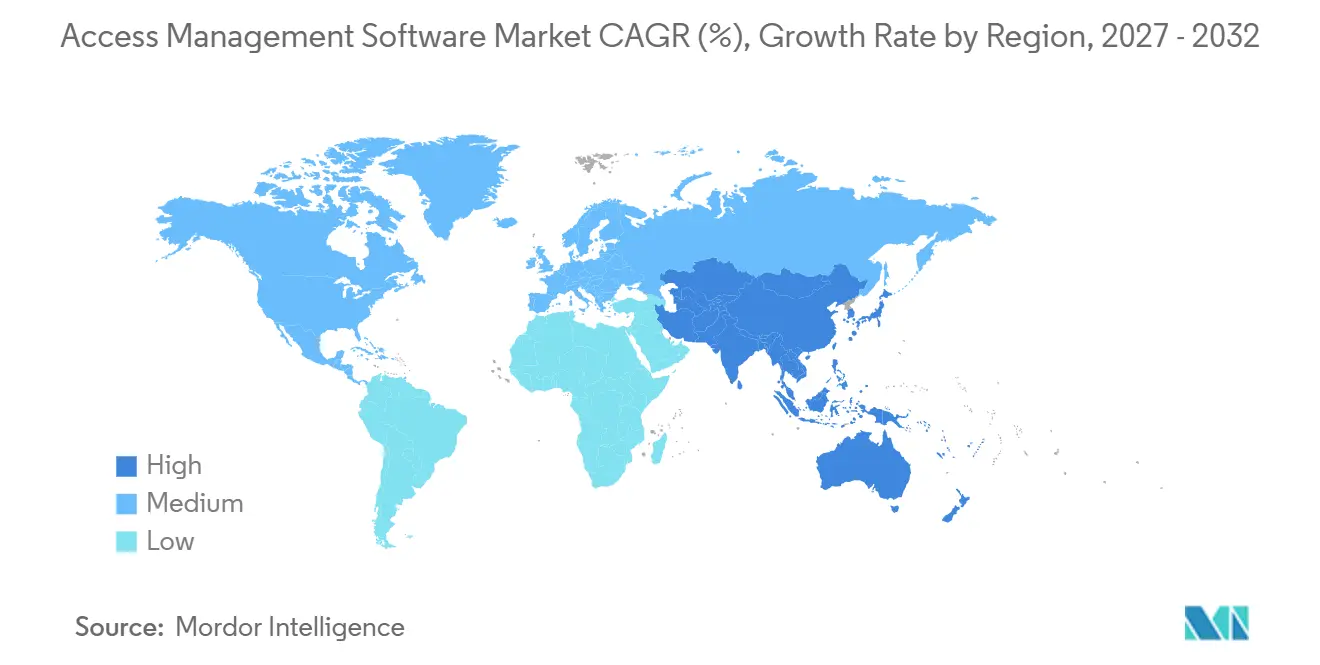
- Par géographie, l'Amérique du Nord a représenté 38,92 % de la part en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 13,77 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial des logiciels de gestion des accès
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Hausse de la fraude à l'identité et des tentatives de prise de contrôle de comptes | +3.2% | Mondial, plus aigu en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion des architectures d'accès Zero Trust | +2.8% | Amérique du Nord et Union européenne, avec répercussions en Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Prolifération du cloud et des logiciels-en-tant-que-service dans les entreprises hybrides | +2.4% | Mondial | Court terme (≤ 2 ans) |
| Accès des effectifs distants, hybrides et tiers | +1.8% | Amérique du Nord et Europe | Moyen terme (2 à 4 ans) |
| Gestion du cycle de vie des agents d'intelligence artificielle et des identités non humaines | +1.6% | Mondial, avec des gains précoces aux États-Unis et en Europe occidentale | Long terme (≥ 4 ans) |
| Retrait de SAP Identity Management et demande de migration | +0.6% | Europe et Amérique du Nord, avec répercussions en Asie-Pacifique | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Hausse de la fraude à l'identité et des tentatives de prise de contrôle de comptes
La prise de contrôle de comptes est devenue une préoccupation opérationnelle bien au-delà des services financiers. Le marché des logiciels de gestion des accès répond à cette priorité accrue en matière de protection des identités. LexisNexis Risk Solutions a signalé une augmentation de 216 % d'une année sur l'autre des taux d'attaques au niveau de la couche de connexion à l'échelle mondiale en 2025, sur la base de plus de 116 milliards de transactions en ligne. Le même rapport a enregistré une augmentation de 59 % des volumes de robots malveillants et a constaté que la fraude à l'identité synthétique représentait 11 % des incidents de fraude mondiaux.[1] Ces tendances amènent les acheteurs du marché des logiciels de gestion des accès à accorder davantage d'importance à la notation des risques comportementaux et aux vérifications continues des sessions, plutôt que de s'appuyer uniquement sur la décision initiale de connexion de l'utilisateur. La Commission fédérale du commerce a reçu plus de 1,3 million de signalements de vol d'identité en 2025, et les pertes financières déclarées ont atteint 15,86 milliards USD.[2] L'examen qui en résulte favorise les capacités de détection et de réponse aux menaces liées aux identités qui fonctionnent conjointement avec les contrôles d'authentification et de gouvernance, car les équipes ont de plus en plus besoin d'identifier les comportements d'accès suspects après qu'un identifiant a déjà été accepté.
Expansion des architectures d'accès Zero Trust
Le Zero Trust devient un cadre opérationnel dans les organisations réglementées et à forte intensité cloud. Le marché des logiciels de gestion des accès bénéficie des contrôles d'identité nécessaires à la mise en pratique de ce cadre. Le NIST a publié la SP 1800-35 en juin 2025, documentant 19 exemples d'implémentations d'architecture Zero Trust avec des produits disponibles dans le commerce.[3] Les orientations offrent aux équipes de sécurité des voies d'implémentation plus concrètes que les seules déclarations de politique de haut niveau, ce qui peut aider à traduire les objectifs de sécurité généraux en travaux d'architecture opérationnelle et de déploiement. Le marché des logiciels de gestion des accès en bénéficie car l'assurance d'identité est un élément central de la vérification de chaque demande d'accès. Une gouvernance complète, des contrôles privilégiés et une authentification continue sont nécessaires lorsque les utilisateurs, les applications et les machines opèrent dans plusieurs environnements, en particulier lorsqu'un seul processus métier se déplace entre des services cloud, des systèmes internes et des partenaires externes. Cela étend généralement les achats au-delà d'un premier déploiement d'authentification unique ou d'authentification multifacteur, car le même programme doit traiter l'application des politiques, la révision des droits et l'accès privilégié dans le temps.
Prolifération du cloud et des logiciels-en-tant-que-service dans les entreprises hybrides
Les organisations axées sur le cloud détiennent souvent des droits à travers des services d'annuaire, des applications métier, des outils de développement et des plateformes cloud simultanément. Le marché des logiciels de gestion des accès répond au besoin de gérer ces autorisations depuis un point de contrôle plus unifié. Cela crée des révisions d'accès qui peuvent devenir obsolètes à mesure que les applications et les rôles des utilisateurs évoluent, ce qui rend plus difficile l'établissement d'un enregistrement fiable de qui peut accéder aux ressources métier à un moment donné. Les achats de logiciels par département peuvent créer des comptes que les équipes informatiques centrales ne peuvent pas découvrir ou gérer de manière cohérente, surtout lorsque les achats, le provisionnement des utilisateurs et l'administration des applications se font dans des fonctions métier distinctes. Le marché des logiciels de gestion des accès évolue donc vers des outils offrant une visibilité sur les environnements logiciels-en-tant-que-service, sur site et natifs du cloud. Okta a introduit les intégrations en 48 heures en septembre 2026 pour réduire le délai de livraison des nouveaux connecteurs, passant d'un processus manuel de 2 à 3 mois à 48 heures. Une livraison plus rapide des connecteurs peut réduire les lacunes de couverture causées par un parc applicatif en évolution rapide.
Accès des effectifs distants, hybrides et tiers
Le travail hybride a affaibli la localisation réseau comme base pour décider qui devrait recevoir un accès. Les sous-traitants, les partenaires et les fournisseurs ont souvent besoin d'un accès temporaire aux systèmes et aux données internes, mais leurs exigences d'accès, leurs commanditaires et leurs périodes d'engagement peuvent évoluer rapidement. Les organisations remplacent les comptes partagés et les accès invités mal gouvernés par des flux de demandes, des droits limités dans le temps et une désactivation automatisée. Ces exigences rendent les fonctionnalités de gouvernance plus pertinentes pour les organisations qui les considéraient auparavant comme des outils réservés aux grandes entreprises, car même les programmes de moindre envergure ont besoin de pistes d'approbation fiables et d'une suppression rapide des accès temporaires. Le marché des logiciels de gestion des accès fait également face à un besoin accru de politiques capables d'évaluer les identités externes sans créer de friction inutile pour les utilisateurs légitimes. Le NIST décrit le Zero Trust comme une approche qui n'accorde pas de confiance implicite basée sur la localisation réseau ou la propriété des actifs.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité de l'intégration des annuaires et applications existants | -1.8% | Mondial, plus aigu en Europe et en Amérique du Nord | Moyen terme (2 à 4 ans) |
| Coût élevé de la modernisation de la gestion des identités et des accès à l'échelle de l'entreprise | -1.4% | Mondial | Moyen terme (2 à 4 ans) |
| Dérive des politiques d'accès à travers les agents d'intelligence artificielle et les identités machines | -0.8% | Mondial, avec un impact précoce dans les entreprises américaines à forte présence d'hyperscalers | Long terme (≥ 4 ans) |
| Pénurie de compétences en gouvernance des identités et en ingénierie des droits | -0.6% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'intégration des annuaires et applications existants
Les organisations disposant de 15 à 20 ans d'infrastructure d'identité peuvent faire face à une dette d'intégration substantielle. Le marché des logiciels de gestion des accès doit répondre à cette contrainte par une intégration flexible et un support de migration par phases. Les applications plus anciennes peuvent dépendre de LDAP, de connecteurs personnalisés ou d'implémentations SAML non standard, obligeant les équipes à comprendre les dépendances avant de modifier les chemins d'authentification ou de fédération. Les travaux de découverte peuvent révéler des dépendances qui n'étaient pas visibles au début d'un programme de modernisation. Ces constatations peuvent élargir la portée du projet et prolonger les calendriers de migration, car les équipes peuvent avoir besoin de construire ou de tester de nouvelles interfaces avant qu'un processus d'authentification existant puisse être retiré. Ce frein peut amener certaines entreprises à renouveler leurs outils en place pendant qu'elles planifient une migration par phases. Accenture a acquis le spécialiste canadien de la gestion des identités et des accès IAMConcepts en septembre 2025, illustrant la valeur que la capacité de livraison peut représenter dans des programmes complexes.
Coût élevé de la modernisation de la gestion des identités et des accès à l'échelle de l'entreprise
Les dépenses de modernisation comprennent bien plus que les licences logicielles. Le marché des logiciels de gestion des accès peut en bénéficier lorsque les modèles de livraison réduisent le coût et la complexité du changement. L'intégration, le développement de connecteurs, la gestion du changement et la cartographie de la conformité peuvent représenter une part importante du coût pluriannuel, surtout lorsqu'une organisation doit aligner les politiques et les exigences de preuve entre plusieurs responsables de contrôle. Une entreprise utilisant des outils distincts pour l'authentification unique, l'accès privilégié, la gouvernance et les autorisations cloud peut également supporter des coûts de coordination permanents, notamment l'effort d'aligner les politiques, les rapports et la responsabilité administrative entre ces outils distincts. Les licences logicielles-en-tant-que-service pour de nombreuses applications peuvent engendrer des coûts qui ne sont pas évidents à partir d'un prix de licence affiché. Ces coûts peuvent ralentir la migration vers des plateformes parmi les petites et moyennes organisations. Les services gérés, la tarification à la consommation et les outils de déploiement accéléré peuvent abaisser cette barrière pour le marché des logiciels de gestion des accès.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les solutions dominent les dépenses tandis que les services soutiennent la livraison
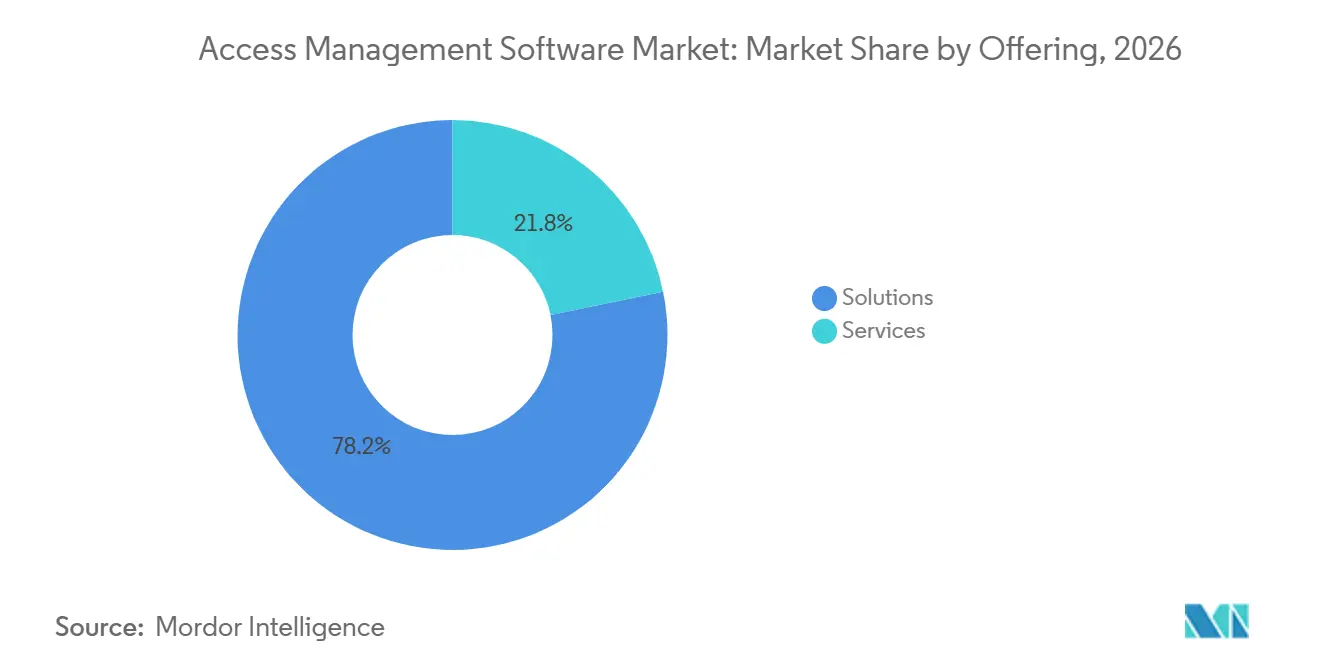
Les solutions ont représenté 78,22 % du secteur en 2026. Cette catégorie comprend les plateformes de gestion des accès, de gouvernance des identités et d'administration, de gestion des accès privilégiés et d'authentification sans mot de passe, qui soutiennent ensemble les besoins d'authentification, d'autorisation et de supervision des programmes d'identité d'entreprise. Sa part reflète le rôle central des plateformes logicielles dans les programmes d'identité d'entreprise, où un système d'enregistrement cohérent peut faciliter la gestion des décisions d'accès, des approbations et des activités d'audit. La gouvernance des identités et l'administration au sein des solutions devrait progresser à un CAGR de 13,44 % jusqu'en 2032. Les certifications automatisées et les contrôles dynamiques des droits soutiennent cette demande en aidant les organisations à vérifier que les utilisateurs ne conservent que les autorisations requises pour leurs responsabilités. Les organisations ont également besoin d'une gouvernance capable de couvrir les identités des agents d'intelligence artificielle aux côtés des comptes des effectifs.
Les services ont représenté les 21,78 % restants du chiffre d'affaires en 2026. Les services d'intégration et de déploiement aident les clients à connecter les outils d'identité aux applications existantes, y compris les systèmes qui peuvent avoir leurs propres rôles, annuaires et normes d'authentification. Le support, la maintenance, le conseil et la gestion des identités et des accès peuvent rester importants après la mise en œuvre initiale du logiciel. La gestion des identités et des accès peut être attrayante pour les entreprises de taille moyenne qui ne disposent pas d'équipes d'ingénierie d'identité dédiées, leur permettant d'utiliser un support opérationnel spécialisé sans constituer une grande fonction d'identité interne. Le cadre NIS2 met l'accent sur les révisions périodiques des droits d'accès et les politiques de comptes privilégiés. SailPoint a lancé les services Success Acceleration en octobre 2026, combinant des feuilles de route d'experts, des accélérateurs de déploiement et un support de conformité continu. Cette approche lie les services plus étroitement à l'adoption à long terme de la plateforme, y compris le travail continu de connexion des applications, de mise à jour des politiques et de démonstration que les contrôles fonctionnent comme prévu.
Par technologie : la gestion des accès reste la plus importante tandis que la gouvernance progresse
La gestion des accès a représenté 43,56 % du secteur en 2026. La catégorie couvre l'authentification, l'autorisation, les services d'identification, les services d'annuaire, la gestion des sessions et la fédération, qui sont des fonctions fondamentales pour un accès contrôlé dans les environnements des employés, des partenaires et des clients. Sa position reflète l'utilisation établie de l'authentification unique, de l'authentification multifacteur et des services d'annuaire, que de nombreuses organisations utilisent déjà comme interface principale entre les utilisateurs et leurs applications métier. La gouvernance des identités et l'administration devrait progresser à un CAGR de 13,84 % jusqu'en 2032. Les processus d'entrée-mobilité-sortie et les campagnes de certification des accès sont des cas d'usage centraux. Les moteurs de politique assistés par intelligence artificielle peuvent réduire le travail manuel dans la gestion des droits en aidant les administrateurs à identifier les modèles d'accès qui justifient une révision ou des mises à jour de politique.
La gestion des accès privilégiés est de plus en plus évaluée conjointement avec les outils de gouvernance et d'autorisations cloud plutôt que comme un produit distinct. Palo Alto Networks a finalisé son acquisition de CyberArk pour 25 milliards USD en février 2026. La transaction a renforcé l'importance d'une approche unifiée des identités humaines, machines et agentiques. L'analyse des fraudes et des risques se rapproche également des décisions d'accès en temps réel, permettant aux organisations d'évaluer le contexte et le comportement dans le cadre de l'application des politiques d'accès plutôt qu'uniquement après un incident. Le document de l'OpenID Foundation sur l'intelligence artificielle agentique identifie les limites des protocoles d'identité actuels pour les systèmes multi-agents. Cela crée un besoin de méthodes d'autorisation capables de gérer des interactions machine à machine complexes, y compris les cas où plusieurs agents agissent au nom de différents systèmes, utilisateurs ou rôles organisationnels, et où les autorisations doivent être révisées à mesure que les tâches, la sensibilité des données et le niveau de supervision humaine évoluent au cours d'un flux de travail. Le marché des logiciels de gestion des accès peut donc voir la concurrence technologique se déplacer vers des plans de contrôle plus larges.
Par type d'identité : l'identité humaine domine tandis que l'identité non humaine s'accélère
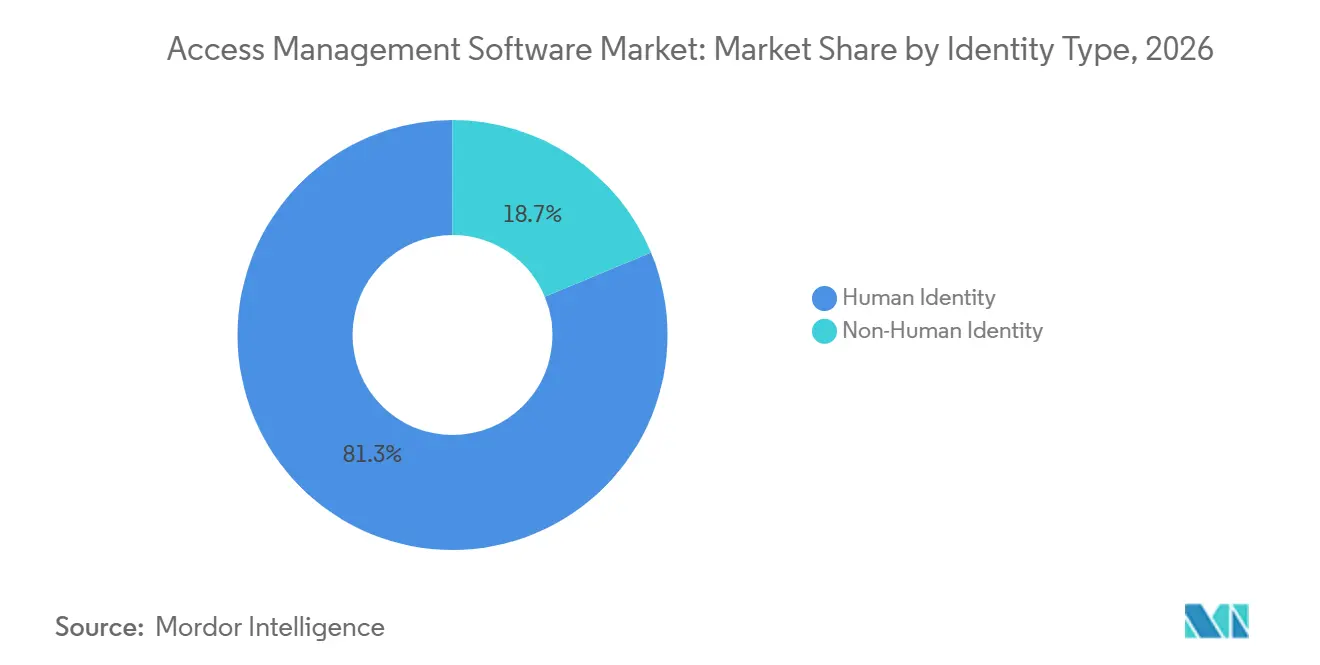
L'identité humaine a représenté 81,26 % de la taille du marché des logiciels de gestion des accès en 2026. Cette position fait suite à des investissements de longue date dans les systèmes d'identité des effectifs et des clients. Les programmes d'identité humaine sont construits autour de l'embauche, des changements de rôle, de l'accès des clients et du départ des employés, en utilisant des événements de cycle de vie prévisibles pour piloter le provisionnement et la suppression des accès. L'identité non humaine devrait progresser à un CAGR de 14,14 % jusqu'en 2032. Elle comprend les comptes de service, les appareils, les charges de travail cloud, les interfaces de programmation d'applications, les robots et les agents d'intelligence artificielle. Son rythme plus rapide reflète l'élargissement du périmètre des identifiants nécessitant une supervision, car les comptes machines peuvent être créés et utilisés bien plus fréquemment que les comptes d'effectifs conventionnels.
Le Forum économique mondial a déclaré en 2025 que les identités machines surpassent en nombre les identités humaines dans un rapport de 20 pour 1 dans les environnements d'entreprise. Ce déséquilibre peut s'accentuer à mesure que les organisations utilisent davantage de logiciels autonomes. La Cloud Security Alliance a soutenu que l'adaptation des seuls protocoles de gestion des identités et des accès établis est insuffisante pour les systèmes multi-agents. Elle désigne les identifiants décentralisés, les identifiants vérifiables et les contrôles à granularité fine comme des éléments constitutifs pertinents. SailPoint a annoncé la détection des risques comportementaux des agents en temps réel et les contrôles du cycle de vie des agents en octobre 2026. Ces capacités montrent comment les fournisseurs abordent une catégorie de gouvernance que les plateformes traditionnelles ne servaient pas à l'origine, avec des contrôles capables de surveiller le comportement des agents et d'intervenir lorsque des préoccupations de risque ou de politique se posent.
Par modèle de déploiement : le cloud domine tandis que les exigences de souveraineté influencent les choix
Le cloud a représenté 56,68 % du secteur en 2026. Il devrait progresser à un CAGR de 13,93 % jusqu'en 2032. La tarification à la consommation, les écosystèmes de connecteurs et l'intégration avec les services d'identité cloud soutiennent cette position, offrant aux acheteurs un moyen d'étendre les fonctions d'identité sans maintenir chaque composant sur leur propre infrastructure. La livraison cloud peut également faciliter le déploiement des mises à jour et des nouvelles connexions, ce qui est pertinent lorsque les équipes d'identité doivent maintenir la couverture à mesure que les applications métier sont ajoutées, modifiées ou supprimées. Ces avantages comptent pour les organisations gérant de nombreuses applications et des effectifs distribués. Le marché des logiciels de gestion des accès continue de soutenir l'adoption du cloud là où une administration centralisée est nécessaire.
Les systèmes sur site restent pertinents dans les environnements gouvernementaux, de défense et d'infrastructure critique. Les exigences de résidence des données et d'isolation physique peuvent limiter l'utilisation des services cloud publics dans ces environnements, où l'emplacement, le traitement et l'isolation des données peuvent être soumis à des contraintes opérationnelles formelles. Les déploiements hybrides peuvent permettre aux entreprises de poursuivre leur modernisation tout en maintenant certains systèmes sous contrôle local. La Commission européenne a proposé des amendements ciblés à NIS2 en janvier 2026 pour simplifier la conformité pour 28 700 entreprises, dont 6 200 petites et moyennes entreprises. SailPoint a déclaré qu'elle se prépare aux exigences du Cloud souverain de l'Union européenne, FedRAMP High et PCI DSS 4.0. Une telle préparation peut devenir un facteur de différenciation lorsque les acheteurs exigent la preuve de contrôles locaux et sectoriels.
Par taille d'organisation : les grandes entreprises détiennent le chiffre d'affaires tandis que les PME ajoutent de la demande
Les grandes entreprises ont représenté 70,97 % de la taille du marché des logiciels de gestion des accès en 2026. Les grands programmes peuvent couvrir les identités des effectifs, les comptes privilégiés et les accès à de nombreuses applications, avec des politiques devant fonctionner entre départements, sites et différents environnements technologiques. Leurs besoins s'étendent souvent à plusieurs pays, unités commerciales et cadres réglementaires. Les petites et moyennes entreprises devraient progresser à un CAGR de 13,81 % jusqu'en 2032. La gestion des identités et des accès gérée nativement dans le cloud peut réduire la charge opérationnelle pour ces organisations en déplaçant l'administration de routine et la maintenance de la plateforme loin des équipes technologiques internes plus réduites. Ce modèle de livraison peut rendre la gouvernance plus accessible sans une grande équipe de spécialistes interne, tout en donnant aux clients accès à des outils pour l'intégration des utilisateurs, les demandes d'accès, les révisions, la désactivation, les rapports, la maintenance des politiques, l'administration de routine et la collecte de preuves pour les activités de conformité récurrentes dans des organisations complexes.
Le retrait imminent de SAP Identity Management crée des décisions de migration pour les utilisateurs existants. La maintenance courante de SAP Identity Management prend fin le 31 décembre 2027. Cela peut encourager les clients à évaluer des outils offrant une intégration structurée et un support de migration. Les fournisseurs qui simplifient la découverte, l'intégration et la cartographie des politiques peuvent avoir un avantage auprès des clients plus petits. Les grandes entreprises conserveront leur importance car leurs parcs d'identités sont plus larges et plus complexes. Le marché des logiciels de gestion des accès sert ainsi deux modèles d'achat distincts, les grands programmes de plateformes et les déploiements gérés à moindre complexité.
Par secteur d'utilisation finale : la banque, les services financiers et l'assurance dominent tandis que la santé et les sciences de la vie progressent
La banque, les services financiers et l'assurance ont représenté 21,68 % du secteur en 2026. Les organisations de services financiers font face à des exigences d'authentification strictes et gèrent souvent de grands volumes d'interactions clients sensibles, faisant de la vérification fiable des identités et de l'autorisation des éléments intégraux à la fois à la sécurité et au service client. L'accès à la banque ouverte et le risque de fraude s'ajoutent à leur besoin de contrôles d'identité robustes, car les connexions externes et les services orientés clients créent davantage de situations où les identités et les autorisations doivent être vérifiées. La santé et les sciences de la vie devrait progresser à un CAGR de 14,11 % jusqu'en 2032. Le secteur gère des informations de santé sensibles et des effectifs en évolution, comprenant des employés, des sous-traitants et des prestataires de soins qui peuvent avoir besoin de différents niveaux d'accès aux systèmes. Ces conditions rendent la résiliation fiable des accès et les tests réguliers des contrôles importants.
Le Département américain de la santé et des services sociaux a proposé des modifications à la règle de sécurité HIPAA en janvier 2025. La proposition comprend la résiliation de l'accès dans l'heure suivant le départ d'un membre des effectifs et des tests annuels des procédures de contrôle d'accès. Le gouvernement, les technologies de l'information et les télécommunications, et la fabrication font également face à des programmes de conformité qui soutiennent les mises à jour du contrôle des accès. Chaque secteur vertical a des environnements système et des priorités de risque différents, ce qui affecte la façon dont il configure les flux d'approbation, les méthodes d'authentification, les enregistrements d'audit et les mesures de protection des accès privilégiés. Cela soutient la demande de configurations adaptées aux flux de travail sectoriels spécifiques sur le marché des logiciels de gestion des accès.
Analyse géographique
L'Amérique du Nord a représenté 38,92 % du secteur en 2026. La région présente une forte concentration de déploiements dans la banque, les services financiers et l'assurance ainsi que dans la technologie. Elle dispose également d'une large base de fournisseurs de gestion des accès et d'une activité fédérale de cybersécurité, ce qui renforce l'expertise locale, la demande des clients et la disponibilité du support à l'implémentation. Les États-Unis constituent le plus grand marché national de la région, soutenus par l'ampleur de leur technologie d'entreprise, de leurs services financiers et de leurs exigences de sécurité dans le secteur public. L'orientation fédérale Zero Trust donne aux agences une base structurée pour la modernisation des identités. La CISA décrit son modèle de maturité Zero Trust comme une feuille de route permettant aux agences d'évoluer vers une architecture Zero Trust.
Le Canada est un domaine de croissance supplémentaire pour les services d'identité. Accenture a acquis IAMConcepts, basée à Toronto, en septembre 2025 pour renforcer ses capacités en cybersécurité au Canada. L'entreprise sert des banques, des assureurs et des organisations d'infrastructure critique. Une pénurie de spécialistes en gouvernance des identités et en ingénierie des droits peut rendre la gestion des identités et des accès gérée et l'automatisation des politiques plus attrayantes, car elles peuvent aider les organisations à gérer des programmes d'accès complexes avec moins de ressources internes spécialisées. L'Europe est façonnée par des exigences réglementaires qui se chevauchent. NIS2 exige des mesures de gestion des risques dans les entités essentielles et importantes de 18 secteurs critiques. Cela comprend un accent clair sur l'authentification, le contrôle des accès et la responsabilité en matière de cybersécurité.
L'Asie-Pacifique devrait progresser à un CAGR de 13,77 % jusqu'en 2032. La transformation numérique, l'utilisation mobile et la hausse de la fraude à l'identité créent des exigences variées dans la région, car les pays diffèrent dans leurs approches réglementaires, leurs préférences de déploiement et leur adoption des services métier basés sur le cloud. L'Inde, la Chine et les pays d'Asie du Sud-Est sont des marchés importants en raison de leur croissance des services numériques. Le Japon présente également une demande de gouvernance des identités, de gestion des accès privilégiés et de solutions d'identité-en-tant-que-service, reflétant les exigences des grandes organisations qui gèrent des parcs métier et technologiques sophistiqués. L'Amérique du Sud, le Moyen-Orient et l'Afrique sont des opportunités plus modestes mais en développement. Le secteur financier brésilien et les programmes de gouvernement numérique en Arabie saoudite et aux Émirats arabes unis soutiennent l'adoption régionale, tandis que l'Afrique du Sud et le Nigéria sont des opportunités africaines émergentes.
Paysage concurrentiel
Le marché des logiciels de gestion des accès est modérément concentré parmi les plateformes d'entreprise et fragmenté parmi les fournisseurs de marché intermédiaire et spécialisés. Le marché des logiciels de gestion des accès est façonné par des fournisseurs de plateformes et des prestataires spécialisés qui servent différents besoins des acheteurs. Microsoft, Okta et Palo Alto Networks, à la suite de son acquisition de CyberArk, se font concurrence à travers des plateformes de sécurité plus larges. Chacun cherche à combiner la gestion des identités avec la gouvernance, l'accès privilégié et la détection des menaces, offrant aux clients un ensemble plus large de contrôles via moins de plateformes de sécurité principales. Microsoft peut regrouper les capacités d'Entra ID avec son parc logiciel d'entreprise existant, ce qui peut influencer les décisions des acheteurs là où les organisations utilisent déjà ses services de productivité, de cloud et de gestion des terminaux. Okta continue de promouvoir un écosystème ouvert et un large catalogue d'intégrations. Ces choix exercent une pression sur les fournisseurs autonomes qui se font concurrence principalement sur une seule fonction d'identité.
Palo Alto Networks a finalisé l'acquisition de CyberArk pour 25 milliards USD en février 2026. L'offre combinée couvre l'accès privilégié, la sécurité des identités et la détection des menaces à l'ère de l'intelligence artificielle. Okta a annoncé des mises à jour de gouvernance, d'accès privilégié et de détection des menaces en septembre 2026 à la suite de son acquisition de Permiso Security. Elle a également introduit une capacité d'intégration assistée par intelligence artificielle destinée à raccourcir la livraison des connecteurs. SailPoint a lancé sa plateforme Agentic Fabric et ses capacités de gestion autonome de la posture de sécurité des identités en octobre 2026.
Ces mouvements montrent un schéma de concurrence centré sur l'étendue de la plateforme et la gouvernance des agents d'intelligence artificielle, plutôt que sur les seules catégories établies d'authentification des utilisateurs et d'administration des annuaires. Des espaces blancs subsistent dans la gestion du cycle de vie des identités non humaines et les contrôles pour les secteurs réglementés. NIS2 et les mises à jour HIPAA proposées peuvent inciter les organisations à remplacer les approches d'accès centrées sur les annuaires existants. Les fournisseurs de gestion des identités et des accès natifs du cloud peuvent s'adresser à ces organisations s'ils réduisent le temps de déploiement et produisent des preuves de conformité. Les fournisseurs spécialisés ont également de la place là où les acheteurs ont besoin de contrôles pour les agents d'intelligence artificielle ou les identifiants machines, surtout s'ils nécessitent des capacités ciblées qui ne sont pas encore pleinement disponibles dans une offre de plateforme plus large. Les informations disponibles ne fournissent pas de part combinée pour les principales entreprises, de sorte qu'un score de concentration du marché ne peut pas être attribué selon la méthode basée sur les parts requise sans créer de données non étayées. La description qualitative d'une concentration modérée au niveau du segment entreprise ne peut pas se substituer aux seuils de parts combinées requis pour distinguer les scores sur l'échelle de 1 à 10 demandée.
Leaders du secteur des logiciels de gestion des accès
-
Microsoft Corporation
-
Okta, Inc.
-
The International Business Machines Corporation
-
CyberArk Software Ltd.
-
Amazon Web Services, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : SailPoint a dévoilé sa plateforme Agentic Fabric et des agents de sécurité d'intelligence artificielle autonomes lors de Navigate 2026, introduisant la gestion autonome de la posture de sécurité des identités, la détection des risques comportementaux en temps réel pour les agents d'intelligence artificielle et des interrupteurs de cycle de vie des agents en un clic, comblant un manque de gouvernance de l'intelligence artificielle où 79 % des entreprises exécutent des agents en production mais seulement 2 % disposent de contrôles de sécurité dédiés. L'entreprise a simultanément lancé IdentityIQ 9.0 et annoncé sa préparation aux certifications Cloud souverain de l'Union européenne, FedRAMP High et PCI DSS 4.0, signalant une expansion vers les marchés gouvernementaux réglementés et européens.
- Septembre 2026 : Okta a annoncé une série d'innovations produits lors d'Oktane 2026, notamment des recommandations de demandes intelligentes assistées par intelligence artificielle, la détection et la remédiation automatisées de la dérive dans Okta Identity Governance, la sécurité unifiée des bases de données et la protection dynamique de Kubernetes dans Okta Privileged Access, ainsi que des capacités étendues de détection et de réponse aux menaces liées aux identités à la suite de son acquisition de Permiso Security. Okta a également introduit les intégrations en 48 heures, utilisant l'intelligence artificielle pour livrer de nouveaux connecteurs de gouvernance et d'accès privilégié en moins de 48 heures, contre un processus manuel nécessitant 2 à 3 mois.
- Septembre 2026 : Okta, conjointement avec Amazon Web Services, CrowdStrike, Databricks, Google Cloud, Salesforce, ServiceNow, Wiz et Zscaler, a annoncé la formation de la Blueprint Alliance, une coalition intersectorielle faisant progresser une architecture de référence ouverte et multi-fournisseurs pour sécuriser les piles d'intelligence artificielle agentique, construite sur des normes d'interopérabilité incluant MCP, OCSF, SSF et CAEP.
- Juillet 2026 : Microsoft a commencé à déployer les clés d'accès comme expérience d'authentification par défaut dans Microsoft Entra ID, avec l'authentification multifacteur par SMS et voix dont le retrait est prévu pour le 1er février 2027. La transition affecte tous les locataires Entra ID dans le monde et représente le plus grand passage à l'échelle de l'entreprise vers une authentification résistante au hameçonnage dans l'histoire de la plateforme.
Portée du rapport mondial sur le marché des logiciels de gestion des accès
Le marché des logiciels de gestion des accès comprend des solutions logicielles qui contrôlent, authentifient et gouvernent l'accès des utilisateurs aux ressources numériques, aux applications et aux données dans l'environnement informatique d'une organisation.
Le rapport sur le marché des logiciels de gestion des accès est segmenté par offre (solutions et services), technologie (gestion des accès, gouvernance des identités et administration, gestion des accès privilégiés et analyse des fraudes et des risques), type d'identité (identité humaine et identité non humaine), modèle de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (banque, services financiers et assurance, santé et sciences de la vie, gouvernement, technologies de l'information et télécommunications, commerce de détail et commerce électronique, fabrication, et énergie et services publics) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions | Logiciels de gestion des accès |
| Logiciels de gouvernance des identités et d'administration | |
| Logiciels de gestion des accès privilégiés | |
| Logiciels d'authentification sans mot de passe et biométrique | |
| Services | Services d'intégration et de déploiement |
| Services de support et de maintenance | |
| Services de conseil | |
| Services de gestion des identités et des accès |
| Gestion des accès | Authentification et contrôle des accès |
| Services d'identification et d'annuaire | |
| Autorisation | |
| Gestion des sessions et fédération des identités | |
| Gouvernance des identités et administration | |
| Gestion des accès privilégiés | |
| Analyse des fraudes et des risques | |
| Autres technologies de gestion des accès |
| Identité humaine | |
| Identité non humaine | Comptes de service |
| Identités d'appareils | |
| Charges de travail cloud | |
| Interfaces de programmation d'applications et robots | |
| Agents d'intelligence artificielle |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance |
| Santé et sciences de la vie |
| Gouvernement et administration publique |
| Technologies de l'information et télécommunications |
| Commerce de détail et commerce électronique |
| Fabrication |
| Énergie et services publics |
| Établissements d'enseignement et de recherche |
| Transport et logistique |
| Voyage, tourisme et hôtellerie |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par offre | Solutions | Logiciels de gestion des accès |
| Logiciels de gouvernance des identités et d'administration | ||
| Logiciels de gestion des accès privilégiés | ||
| Logiciels d'authentification sans mot de passe et biométrique | ||
| Services | Services d'intégration et de déploiement | |
| Services de support et de maintenance | ||
| Services de conseil | ||
| Services de gestion des identités et des accès | ||
| Par technologie | Gestion des accès | Authentification et contrôle des accès |
| Services d'identification et d'annuaire | ||
| Autorisation | ||
| Gestion des sessions et fédération des identités | ||
| Gouvernance des identités et administration | ||
| Gestion des accès privilégiés | ||
| Analyse des fraudes et des risques | ||
| Autres technologies de gestion des accès | ||
| Par type d'identité | Identité humaine | |
| Identité non humaine | Comptes de service | |
| Identités d'appareils | ||
| Charges de travail cloud | ||
| Interfaces de programmation d'applications et robots | ||
| Agents d'intelligence artificielle | ||
| Par modèle de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation finale | Banque, services financiers et assurance | |
| Santé et sciences de la vie | ||
| Gouvernement et administration publique | ||
| Technologies de l'information et télécommunications | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Énergie et services publics | ||
| Établissements d'enseignement et de recherche | ||
| Transport et logistique | ||
| Voyage, tourisme et hôtellerie | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des logiciels de gestion des accès ?
La taille du marché des logiciels de gestion des accès devrait atteindre 43,77 milliards USD en 2027 et 74,31 milliards USD d'ici 2032, à un CAGR de 13,06 %. Son expansion reflète la nécessité de sécuriser les accès à travers les applications, les charges de travail cloud, les utilisateurs distribués et les agents d'intelligence artificielle émergents.
Qu'est-ce qui stimule la demande de logiciels de gestion des accès ?
La fraude à l'identité, l'adoption du Zero Trust, la prolifération des logiciels-en-tant-que-service et la gestion des agents d'intelligence artificielle et d'autres identités machines sont des facteurs clés de la demande. Les exigences réglementaires renforcent également l'importance des révisions des accès, des politiques de comptes privilégiés et de l'authentification multifacteur.
Quel modèle de déploiement de logiciels de gestion des accès est dominant ?
Le cloud a dominé avec 56,68 % de part en 2026 et devrait progresser à un CAGR de 13,93 % jusqu'en 2032. La tarification à la consommation, la disponibilité des connecteurs et l'intégration avec les services d'identité cloud soutiennent son adoption.
Quel secteur d'utilisation finale détient la plus grande part ?
La banque, les services financiers et l'assurance ont dominé avec 21,68 % de part en 2026, soutenus par les exigences d'authentification, l'exposition à la fraude et les besoins en identité des clients. La santé et les sciences de la vie est le secteur d'utilisation finale à la croissance la plus rapide avec un CAGR de 14,11 % jusqu'en 2032.
Pourquoi les identités non humaines sont-elles importantes pour la sécurité des entreprises ?
Les comptes de service, les interfaces de programmation d'applications, les charges de travail cloud, les robots et les agents d'intelligence artificielle nécessitent des contrôles de cycle de vie que de nombreux programmes d'identité antérieurs ne prenaient pas en charge. L'identité non humaine est le type d'identité à la croissance la plus rapide, avec un CAGR projeté de 14,14 % jusqu'en 2032.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait progresser à un CAGR de 13,77 % jusqu'en 2032, soutenue par la transformation numérique et la hausse des exigences en matière de sécurité des identités. L'Inde, la Chine, le Japon et les marchés d'Asie du Sud-Est contribuent à cette demande grâce à une activité croissante de services numériques.