
Marktgröße und Marktanteil für Zugriffsverwaltungssoftware
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
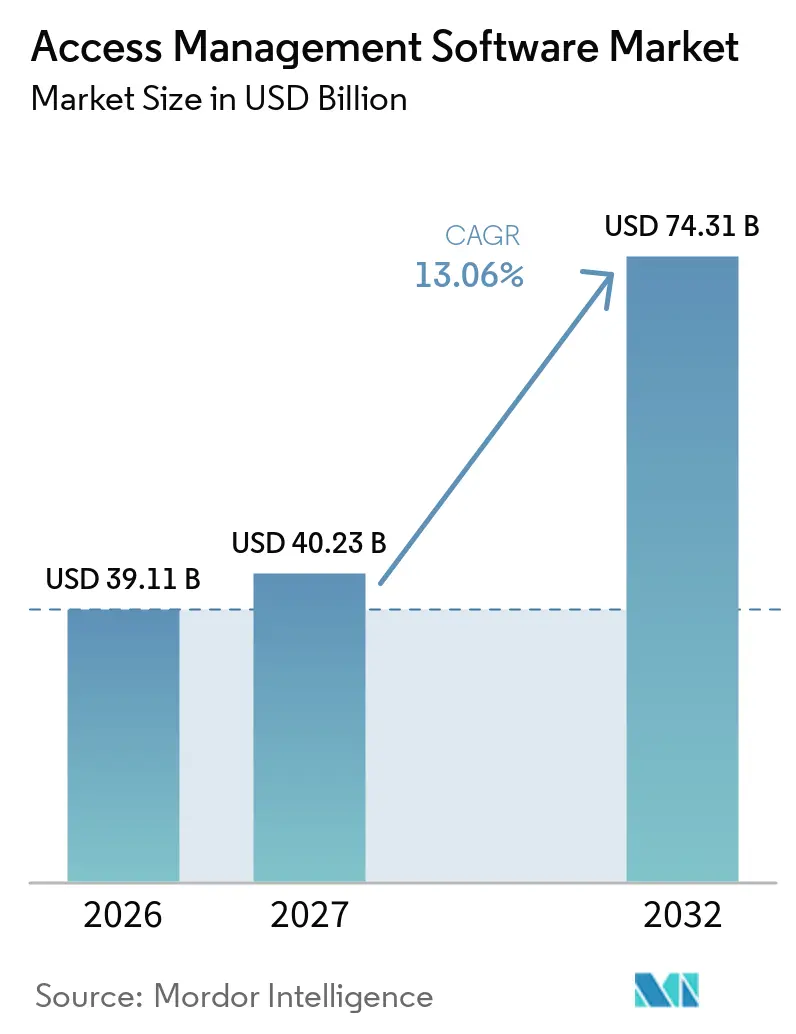
| Marktgröße (2027) | 40.23 Milliarden US-Dollar |
| Marktgröße (2032) | 74.31 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.06 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Zugriffsverwaltungssoftware von Mordor Intelligence
Die Marktgröße für Zugriffsverwaltungssoftware wird voraussichtlich von 39,11 Milliarden USD im Jahr 2026 und 43,77 Milliarden USD im Jahr 2027 auf 74,31 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 13,06 % zwischen 2027 und 2032. Die Nachfrage spiegelt den sich ausdehnenden Identitätsperimeter über Cloud-Workloads, Software-als-Dienstleistung-Anwendungen, Remote-Nutzer und KI-Agenten wider, die mit sensiblen Geschäftssystemen und Daten über Organisationsgrenzen hinweg interagieren. Regulatorische Anforderungen rücken Zugangskontrolle, Verwaltung privilegierter Konten und Mehrfaktorauthentifizierung stärker in den Mittelpunkt der Sicherheitsplanung, insbesondere dort, wo regulierte Daten und kritische Betriebssysteme betroffen sind. Der Markt für Zugriffsverwaltungssoftware profitiert auch von Organisationen, die weniger fragmentierte Identitätswerkzeuge und klarere Compliance-Nachweise über interne Systeme, Cloud-Anwendungen, Partnerumgebungen und kundenorientierte Dienste anstreben. Anbieter reagieren darauf, indem sie Zugriffsverwaltung, Identitäts-Governance, privilegierten Zugriff und Bedrohungserkennung in umfassenderen Plattformen zusammenführen, die den Verwaltungsaufwand für mehrere separate Sicherheitsprodukte reduzieren können. Die Chancen sind dort am größten, wo Unternehmen KI-Agenten und andere maschinelle Identitäten verwalten müssen, ohne die Kontrolle über Benutzerzugriff, Richtliniendurchsetzung, Genehmigungsprozesse und die für interne und externe Prüfungen erforderlichen Nachweise zu verlieren.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot hielt Lösungen im Jahr 2026 einen Marktanteil von 78,22 % am Markt für Zugriffsverwaltungssoftware, während Identitäts-Governance und -Administration innerhalb von Lösungen bis 2032 voraussichtlich mit einer CAGR von 13,44 % wachsen wird.
- Nach Technologie entfiel im Jahr 2026 ein Marktanteil von 43,56 % am Markt für Zugriffsverwaltungssoftware auf Zugriffsverwaltung, während Identitäts-Governance und -Administration bis 2032 voraussichtlich mit einer CAGR von 13,84 % wachsen wird.
- Nach Identitätstyp hielt menschliche Identität im Jahr 2026 einen Anteil von 81,26 %, während nicht-menschliche Identität bis 2032 voraussichtlich mit einer CAGR von 14,14 % wachsen wird.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Anteil von 56,68 % auf Cloud, das bis 2032 voraussichtlich mit einer CAGR von 13,93 % wachsen wird.
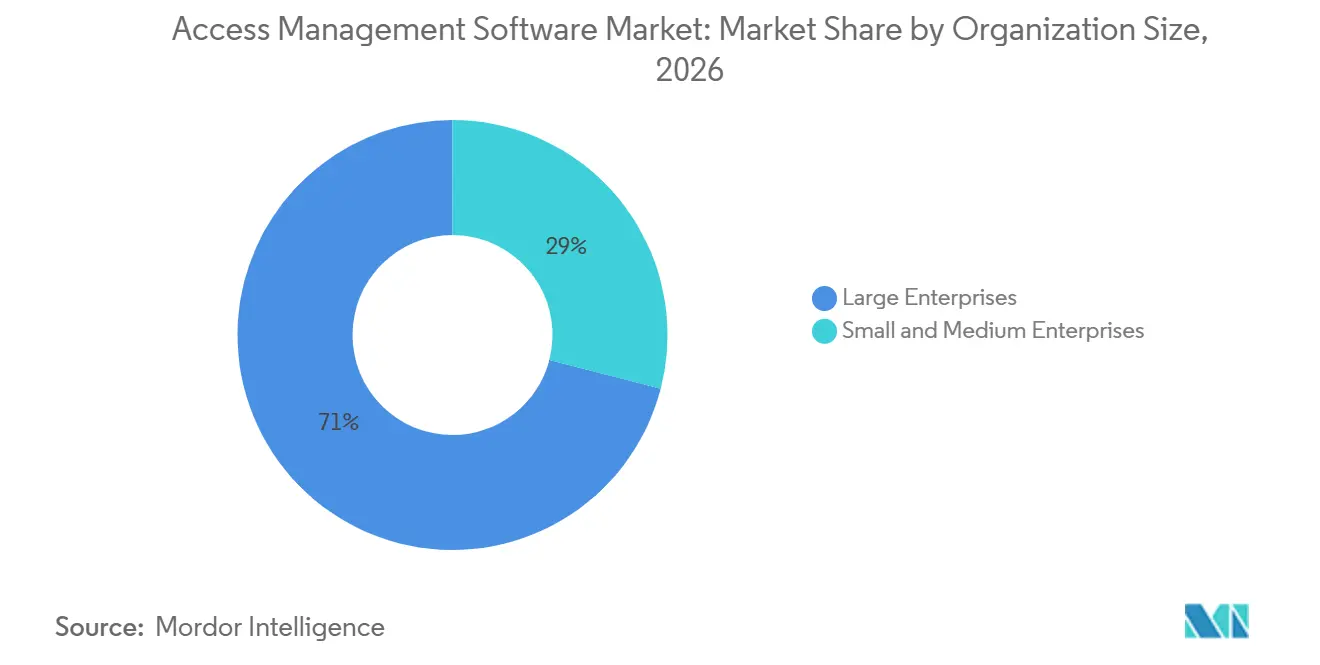
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 70,97 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 13,81 % wachsen werden.
- Nach Endverbrauchsbranche entfiel im Jahr 2026 ein Anteil von 21,68 % auf BFSI, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 14,11 % wachsen werden.
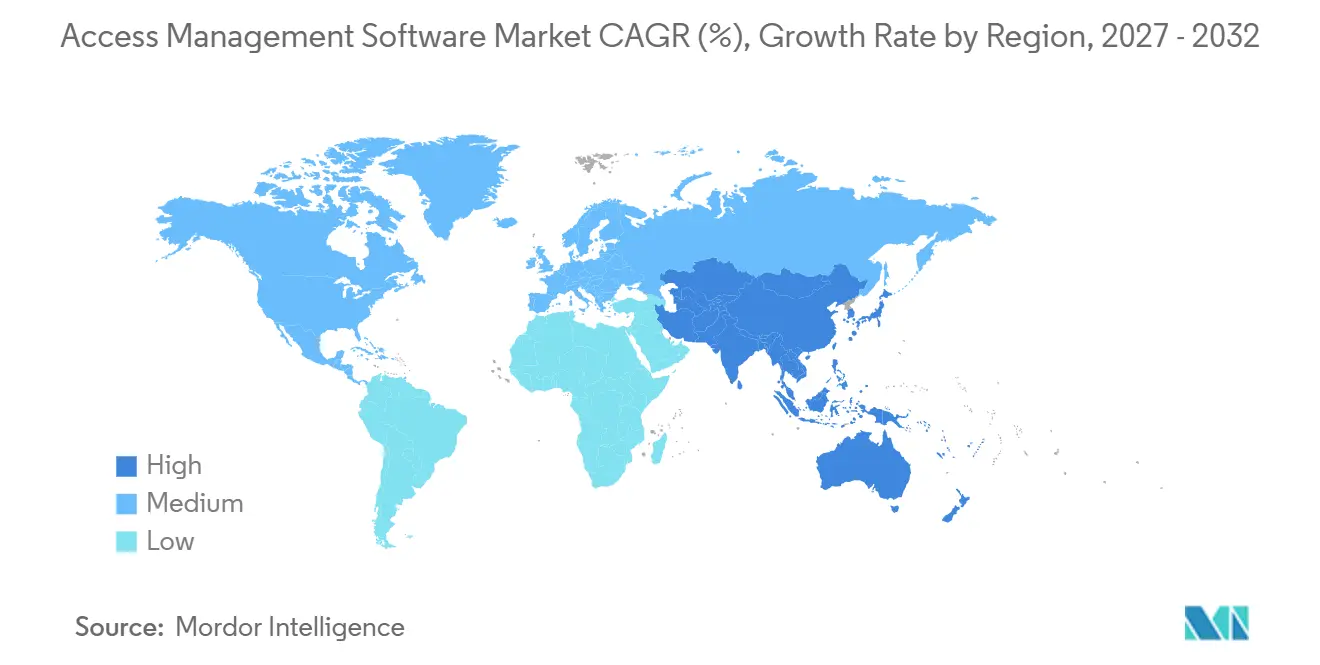
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 38,92 %, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 13,77 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für Zugriffsverwaltungssoftware
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmender Identitätsbetrug und Versuche zur Kontoübernahme | +3.2% | Global, am stärksten ausgeprägt in Nordamerika und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Zero-Trust-Zugriffsarchitekturen | +2.8% | Nordamerika und EU, mit Ausstrahlungseffekten auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Cloud- und Software-als-Dienstleistung-Ausbreitung in hybriden Unternehmen | +2.4% | Global | Kurzfristig (≤ 2 Jahre) |
| Remote-, Hybrid- und Drittanbieter-Belegschaftszugriff | +1.8% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Lebenszyklusverwaltung von KI-Agenten und nicht-menschlichen Identitäten | +1.6% | Global, mit frühen Gewinnen in den Vereinigten Staaten und Westeuropa | Langfristig (≥ 4 Jahre) |
| Abkündigung von SAP Identity Management und Migrationsbedarf | +0.6% | Europa und Nordamerika, mit Ausstrahlungseffekten auf Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmender Identitätsbetrug und Versuche zur Kontoübernahme
Kontoübernahmen sind weit über den Finanzdienstleistungssektor hinaus zu einem operativen Problem geworden. Der Markt für Zugriffsverwaltungssoftware reagiert auf diese höhere Priorität beim Identitätsschutz. LexisNexis Risk Solutions meldete im Jahr 2025 einen Anstieg der globalen Angriffsrate auf Anmeldeebene um 216 % im Jahresvergleich, basierend auf mehr als 116 Milliarden Online-Transaktionen. Derselbe Bericht verzeichnete einen Anstieg des Volumens bösartiger Bots um 59 % und stellte fest, dass synthetischer Identitätsbetrug 11 % der globalen Betrugsvorfälle ausmachte.[1] Diese Muster veranlassen Käufer im Markt für Zugriffsverwaltungssoftware, verhaltensbasiertem Risiko-Scoring und kontinuierlichen Sitzungsüberprüfungen mehr Gewicht beizumessen, anstatt sich nur auf die anfängliche Benutzeranmeldeentscheidung zu verlassen. Die Federal Trade Commission erhielt im Jahr 2025 mehr als 1,3 Millionen Identitätsdiebstahlmeldungen, und die gemeldeten finanziellen Verluste beliefen sich auf 15,86 Milliarden USD.[2] Die daraus resultierende Aufmerksamkeit begünstigt Fähigkeiten zur Erkennung und Reaktion auf Identitätsbedrohungen, die neben Authentifizierungs- und Governance-Kontrollen funktionieren, da Teams zunehmend verdächtiges Zugriffsverhalten erkennen müssen, nachdem eine Anmeldeinformation bereits akzeptiert wurde.
Ausweitung von Zero-Trust-Zugriffsarchitekturen
Zero Trust entwickelt sich in regulierten und cloud-intensiven Organisationen zu einem operativen Rahmenwerk. Der Markt für Zugriffsverwaltungssoftware profitiert von den Identitätskontrollen, die zur praktischen Umsetzung dieses Rahmenwerks erforderlich sind. Das Nationale Institut für Standards und Technologie veröffentlichte im Juni 2025 SP 1800-35 und dokumentierte darin 19 Beispielimplementierungen für Zero-Trust-Architektur mit kommerziell verfügbaren Produkten.[3] Die Leitlinien geben Sicherheitsteams konkretere Implementierungspfade als allgemeine Grundsatzerklärungen allein, was dazu beitragen kann, breite Sicherheitsziele in operative Architektur- und Bereitstellungsarbeiten zu übersetzen. Der Markt für Zugriffsverwaltungssoftware profitiert davon, weil Identitätssicherung ein zentrales Element bei der Überprüfung jeder Zugriffsanfrage ist. Umfassende Governance, privilegierte Kontrollen und kontinuierliche Authentifizierung sind erforderlich, wenn Benutzer, Anwendungen und Maschinen in mehreren Umgebungen operieren, insbesondere wenn ein einzelner Geschäftsprozess zwischen Cloud-Diensten, internen Systemen und externen Partnern wechselt. Dies erweitert die Beschaffung typischerweise über eine erste Bereitstellung von Single Sign-On oder Mehrfaktorauthentifizierung hinaus, da dasselbe Programm im Laufe der Zeit Richtliniendurchsetzung, Berechtigungsüberprüfung und privilegierten Zugriff adressieren muss.
Cloud- und Software-als-Dienstleistung-Ausbreitung in hybriden Unternehmen
Cloud-first-Organisationen halten häufig gleichzeitig Berechtigungen über Verzeichnisdienste, Geschäftsanwendungen, Entwicklerwerkzeuge und Cloud-Plattformen. Der Markt für Zugriffsverwaltungssoftware bedient den Bedarf, diese Berechtigungen von einem einheitlicheren Kontrollpunkt aus zu verwalten. Dies führt zu Zugriffsüberprüfungen, die veralten können, wenn sich Anwendungen und Benutzerrollen ändern, was es schwieriger macht, einen zuverlässigen Nachweis darüber zu erstellen, wer zu einem bestimmten Zeitpunkt auf Unternehmensressourcen zugreifen kann. Abteilungsbezogene Softwarekäufe können Konten erstellen, die zentrale IT-Teams nicht konsistent entdecken oder verwalten können, insbesondere wenn Beschaffung, Benutzerbereitstellung und Anwendungsverwaltung in separaten Geschäftsfunktionen stattfinden. Der Markt für Zugriffsverwaltungssoftware verlagert sich daher hin zu Werkzeugen, die Transparenz über Software-als-Dienstleistung-, On-Premises- und Cloud-native-Umgebungen hinweg bieten. Okta führte im September 2026 48-Stunden-Integrationen ein, um die Lieferzeit für neue Konnektoren von einem manuellen Prozess von 2 bis 3 Monaten auf 48 Stunden zu reduzieren. Eine schnellere Konnektorlieferung kann die Abdeckungslücken verringern, die durch einen sich schnell verändernden Anwendungsbestand entstehen.
Remote-, Hybrid- und Drittanbieter-Belegschaftszugriff
Hybrides Arbeiten hat den Netzwerkstandort als schwächere Grundlage für die Entscheidung gemacht, wer Zugriff erhalten soll. Auftragnehmer, Partner und Lieferanten benötigen häufig temporären Zugriff auf interne Systeme und Daten, aber ihre Zugriffsanforderungen, Sponsoren und Engagementzeiträume können sich schnell ändern. Organisationen ersetzen gemeinsam genutzte Konten und schlecht verwalteten Gastzugriff durch Anfrage-Workflows, zeitlich begrenzte Berechtigungen und automatisiertes Offboarding. Diese Anforderungen machen Governance-Funktionen für Organisationen relevanter, die sie zuvor als Werkzeuge für Großunternehmen betrachteten, da selbst kleinere Programme zuverlässige Genehmigungsnachweise und eine zeitnahe Entfernung temporärer Zugriffsrechte benötigen. Der Markt für Zugriffsverwaltungssoftware steht auch vor einem höheren Bedarf an Richtlinien, die externe Identitäten bewerten können, ohne unnötige Reibung für legitime Benutzer zu erzeugen. Das Nationale Institut für Standards und Technologie beschreibt Zero Trust als einen Ansatz, der kein implizites Vertrauen auf der Grundlage von Netzwerkstandort oder Asset-Eigentümerschaft gewährt.
Analyse der Hemmnisswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Integration von Legacy-Verzeichnissen und -Anwendungen | -1.8% | Global, stärker ausgeprägt in Europa und Nordamerika | Mittelfristig (2–4 Jahre) |
| Hohe Kosten der unternehmensweiten IAM-Modernisierung | -1.4% | Global | Mittelfristig (2–4 Jahre) |
| Zugriffsrichtliniendrift über KI-Agenten und maschinelle Identitäten | -0.8% | Global, mit frühen Auswirkungen in hyperscaler-intensiven Unternehmen in den Vereinigten Staaten | Langfristig (≥ 4 Jahre) |
| Mangel an Fachkräften für Identitäts-Governance und Berechtigungstechnik | -0.6% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-Verzeichnissen und -Anwendungen
Organisationen mit 15 bis 20 Jahren Identitätsinfrastruktur können erhebliche Integrationsschulden aufweisen. Der Markt für Zugriffsverwaltungssoftware muss diese Einschränkung durch flexible Integration und phasenweise Migrationsunterstützung adressieren. Ältere Anwendungen können von LDAP, benutzerdefinierten Konnektoren oder nicht standardmäßigen SAML-Implementierungen abhängen, was Teams dazu zwingt, Abhängigkeiten zu verstehen, bevor sie Authentifizierungs- oder Föderationspfade ändern. Entdeckungsarbeiten können Abhängigkeiten aufdecken, die beim Start eines Modernisierungsprogramms nicht sichtbar waren. Diese Erkenntnisse können den Projektumfang erweitern und Migrationspläne verlängern, da Teams möglicherweise neue Schnittstellen erstellen oder testen müssen, bevor ein Legacy-Authentifizierungsprozess abgelöst werden kann. Dieses Hemmnis kann einige Unternehmen dazu veranlassen, bestehende Werkzeuge zu erneuern, während sie eine phasenweise Migration planen. Accenture erwarb im September 2025 den kanadischen Spezialisten für Identitäts- und Zugriffsverwaltung IAMConcepts, was den Wert zeigt, den Lieferfähigkeit in komplexen Programmen haben kann.
Hohe Kosten der unternehmensweiten IAM-Modernisierung
Modernisierungsausgaben umfassen mehr als Softwarelizenzen. Der Markt für Zugriffsverwaltungssoftware kann profitieren, wenn Liefermodelle die Kosten und Komplexität von Veränderungen reduzieren. Integration, Konnektorentwicklung, Change Management und Compliance-Mapping können einen großen Anteil der mehrjährigen Kosten ausmachen, insbesondere wenn eine Organisation Richtlinien und Nachweisanforderungen über mehrere Kontrollverantwortliche hinweg abstimmen muss. Ein Unternehmen, das separate Werkzeuge für Single Sign-On, privilegierten Zugriff, Governance und Cloud-Berechtigungen verwendet, kann auch laufende Koordinationskosten tragen, einschließlich des Aufwands zur Abstimmung von Richtlinien, Berichterstattung und administrativer Verantwortung über diese separaten Werkzeuge hinweg. Software-als-Dienstleistung-Lizenzierung über viele Anwendungen hinweg kann Kosten verursachen, die aus einem Hauptlizenzpreis nicht ersichtlich sind. Diese Kosten können die Plattformmigration bei kleinen und mittelgroßen Organisationen verlangsamen. Verwaltete Dienste, verbrauchsbasierte Preisgestaltung und beschleunigte Bereitstellungswerkzeuge können diese Hürde für den Markt für Zugriffsverwaltungssoftware senken.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Lösungen führen die Ausgaben an, während Dienstleistungen die Bereitstellung unterstützen
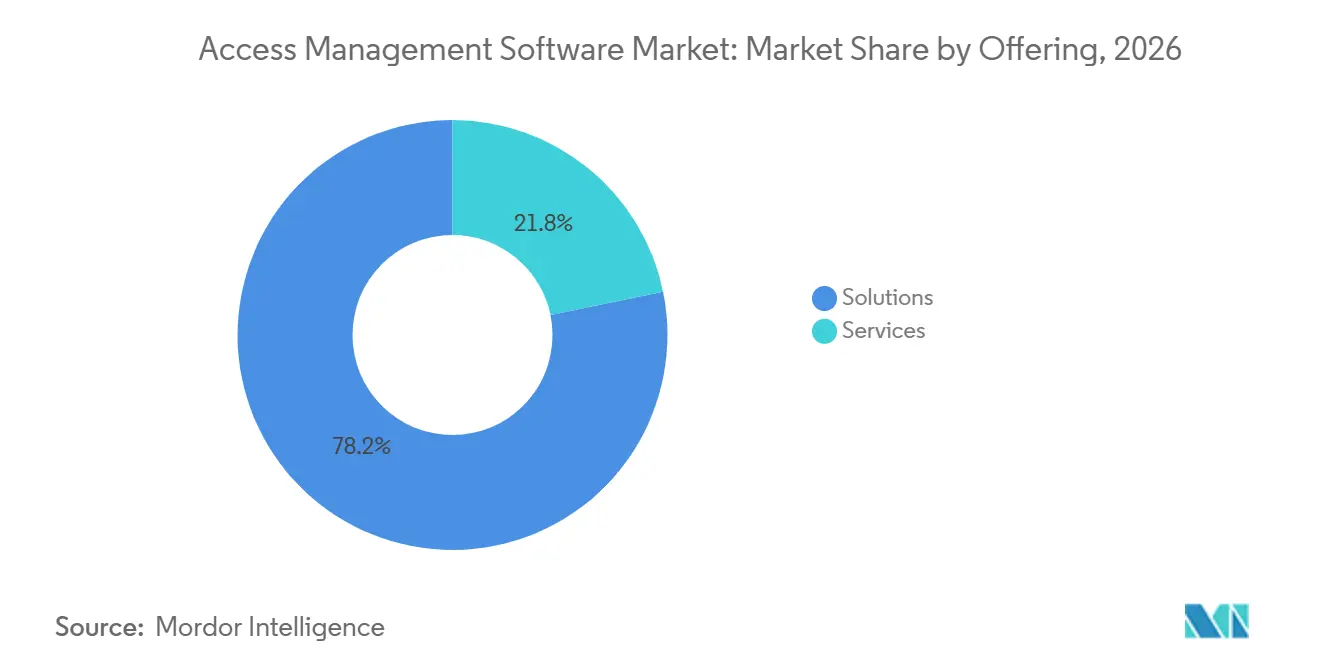
Lösungen hielten im Jahr 2026 einen Anteil von 78,22 % am Sektor. Diese Kategorie umfasst Plattformen für Zugriffsverwaltung, Identitäts-Governance und -Administration, Verwaltung privilegierter Zugriffsrechte und passwortlose Authentifizierung, die zusammen die Authentifizierungs-, Autorisierungs- und Überwachungsanforderungen von Unternehmensidentitätsprogrammen unterstützen. Ihr Anteil spiegelt die zentrale Rolle von Softwareplattformen in Unternehmensidentitätsprogrammen wider, wo ein konsistentes System of Record Zugriffsentscheidungen, Genehmigungen und Prüfungsaktivitäten einfacher handhabbar machen kann. Identitäts-Governance und -Administration innerhalb von Lösungen wird bis 2032 voraussichtlich mit einer CAGR von 13,44 % wachsen. Automatisierte Zertifizierungen und dynamische Berechtigungskontrollen unterstützen diese Nachfrage, indem sie Organisationen helfen zu überprüfen, dass Benutzer nur die für ihre Aufgaben erforderlichen Berechtigungen behalten. Organisationen benötigen auch Governance, die KI-Agenten-Identitäten neben Belegschaftskonten abdecken kann.
Dienstleistungen machten im Jahr 2026 die verbleibenden 21,78 % des Umsatzes aus. Integrations- und Bereitstellungsdienstleistungen helfen Kunden dabei, Identitätswerkzeuge mit bestehenden Anwendungen zu verbinden, einschließlich Systemen, die möglicherweise eigene Rollen, Verzeichnisse und Authentifizierungsstandards haben. Support, Wartung, Beratung und verwaltete IAM können nach der anfänglichen Softwareimplementierung wichtig bleiben. Verwaltete IAM kann für mittelgroße Unternehmen attraktiv sein, die keine dedizierten Identitätstechnikteams haben, da sie spezialisierte operative Unterstützung nutzen können, ohne eine große interne Identitätsfunktion aufzubauen. Das NIS2-Rahmenwerk legt Wert auf regelmäßige Zugriffsrechtsüberprüfungen und Richtlinien für privilegierte Konten. SailPoint führte im Oktober 2026 Success Acceleration-Dienste ein, die Experten-Roadmaps, Bereitstellungsbeschleuniger und kontinuierliche Compliance-Unterstützung kombinieren. Dieser Ansatz verknüpft Dienstleistungen enger mit der langfristigen Plattformakzeptanz, einschließlich der fortlaufenden Arbeit des Verbindens von Anwendungen, der Aktualisierung von Richtlinien und des Nachweises, dass Kontrollen wie beabsichtigt funktionieren.
Nach Technologie: Zugriffsverwaltung bleibt am größten, während Governance voranschreitet
Zugriffsverwaltung hielt im Jahr 2026 einen Anteil von 43,56 % am Sektor. Die Kategorie umfasst Authentifizierung, Autorisierung, Anmeldeinformationsdienste, Verzeichnisdienste, Sitzungsverwaltung und Verbund, die grundlegende Funktionen für kontrollierten Zugriff über Mitarbeiter-, Partner- und Kundenumgebungen hinweg sind. Ihre Position spiegelt die etablierte Nutzung von Single Sign-On, Mehrfaktorauthentifizierung und Verzeichnisdiensten wider, die viele Organisationen bereits als zentrale Schnittstelle zwischen Benutzern und ihren Geschäftsanwendungen einsetzen. Identitäts-Governance und -Administration wird bis 2032 voraussichtlich mit einer CAGR von 13,84 % wachsen. Joiner-Mover-Leaver-Prozesse und Zugangszertifizierungskampagnen sind zentrale Anwendungsfälle. KI-gestützte Richtlinien-Engines können den manuellen Aufwand im Berechtigungsmanagement reduzieren, indem sie Administratoren helfen, Zugriffsmuster zu identifizieren, die eine Überprüfung oder Richtlinienaktualisierung erfordern.
Verwaltung privilegierter Zugriffsrechte wird häufiger zusammen mit Governance- und Cloud-Berechtigungswerkzeugen bewertet als als separates Produkt. Palo Alto Networks schloss im Februar 2026 die Übernahme von CyberArk für 25 Milliarden USD ab. Die Transaktion unterstrich die Bedeutung eines einheitlichen Ansatzes für menschliche, maschinelle und agentische Identitäten. Betrugs- und Risikoanalysen rücken ebenfalls näher an Echtzeit-Zugriffsentscheidungen heran, sodass Organisationen Kontext und Verhalten als Teil der Zugriffsrichtliniendurchsetzung bewerten können, anstatt nur nach einem Vorfall. Das OpenID Foundation-Papier zu agentischer KI identifiziert Einschränkungen in aktuellen Identitätsprotokollen für Multi-Agenten-Systeme. Dies schafft einen Bedarf an Autorisierungsmethoden, die komplexe Maschine-zu-Maschine-Interaktionen verwalten können, einschließlich Fällen, in denen mehrere Agenten im Auftrag verschiedener Systeme, Benutzer oder organisatorischer Rollen handeln und Berechtigungen während eines Workflows überarbeitet werden müssen, wenn sich Aufgaben, Datensensibilität und das Maß der menschlichen Aufsicht ändern. Der Markt für Zugriffsverwaltungssoftware kann daher einen technologischen Wettbewerb erleben, der sich hin zu breiteren Kontrollebenen verlagert.
Nach Identitätstyp: Menschliche Identität führt, während nicht-menschliche Identität beschleunigt
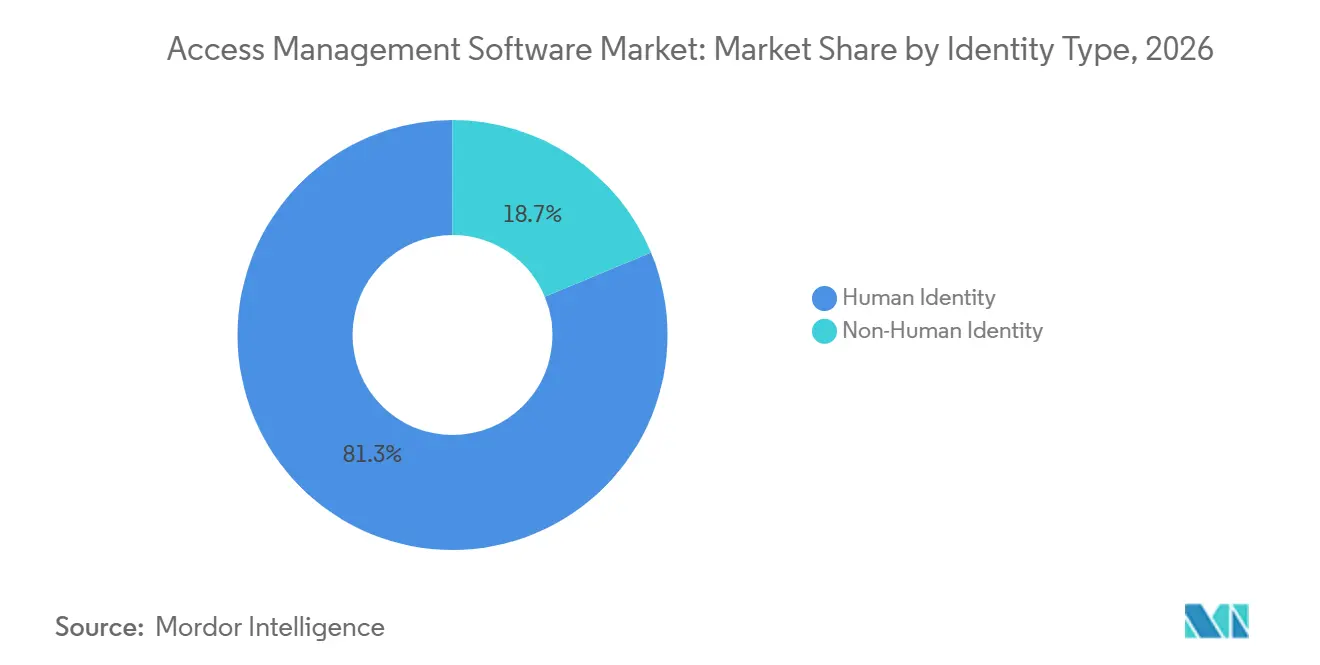
Menschliche Identität hielt im Jahr 2026 einen Anteil von 81,26 % an der Marktgröße für Zugriffsverwaltungssoftware. Diese Position folgt langjährigen Investitionen in Belegschafts- und Kundenidentitätssysteme. Menschliche Identitätsprogramme sind rund um Einstellungen, Rollenänderungen, Kundenzugriff und Mitarbeiterabgänge aufgebaut und nutzen vorhersehbare Lebenszyklusereignisse, um die Zugriffsbereitstellung und -entfernung zu steuern. Nicht-menschliche Identität wird bis 2032 voraussichtlich mit einer CAGR von 14,14 % wachsen. Sie umfasst Dienstkonten, Geräte, Cloud-Workloads, APIs, Bots und KI-Agenten. Ihr schnelleres Tempo spiegelt den sich ausdehnenden Umfang von Anmeldeinformationen wider, die einer Überwachung bedürfen, da Maschinenkonten weit häufiger erstellt und genutzt werden können als herkömmliche Belegschaftskonten.
Das Weltwirtschaftsforum stellte im Jahr 2025 fest, dass maschinelle Identitäten menschliche Identitäten in Unternehmensumgebungen im Verhältnis 20 zu 1 überwiegen. Dieses Ungleichgewicht kann zunehmen, wenn Organisationen mehr autonome Software einsetzen. Die Cloud Security Alliance hat argumentiert, dass die Anpassung etablierter IAM-Protokolle allein für Multi-Agenten-Systeme nicht ausreicht. Sie verweist auf dezentralisierte Identifikatoren, berprüfbare Anmeldeinformationen und feinkörnige Kontrollen als relevante Bausteine. SailPoint kündigte im Oktober 2026 Echtzeit-Verhaltensrisikoerkennung für Agenten und Lebenszykluskontrollen für Agenten an. Diese Fähigkeiten zeigen, wie Anbieter eine Governance-Kategorie adressieren, die traditionelle Plattformen ursprünglich nicht bedienten, mit Kontrollen, die das Agentenverhalten überwachen und eingreifen können, wenn Risiko- oder Richtlinienbedenken auftreten.
Nach Bereitstellungsmodell: Cloud führt, während souveräne Anforderungen die Entscheidungen beeinflussen
Cloud hielt im Jahr 2026 einen Anteil von 56,68 % am Sektor. Es wird bis 2032 voraussichtlich mit einer CAGR von 13,93 % wachsen. Verbrauchsbasierte Lizenzierung, Konnektor-Ökosysteme und Integration mit Cloud-Identitätsdiensten unterstützen diese Position und geben Käufern eine Möglichkeit, Identitätsfunktionen zu erweitern, ohne jede Komponente auf ihrer eigenen Infrastruktur zu betreiben. Cloud-Bereitstellung kann auch Updates und neue Verbindungen einfacher bereitstellbar machen, was relevant ist, wenn Identitätsteams die Abdeckung aufrechterhalten müssen, während Geschäftsanwendungen hinzugefügt, geändert oder entfernt werden. Diese Vorteile sind für Organisationen wichtig, die viele Anwendungen und verteilte Mitarbeiter verwalten. Der Markt für Zugriffsverwaltungssoftware unterstützt weiterhin die Cloud-Einführung, wo eine zentralisierte Verwaltung erforderlich ist.
On-Premises-Systeme bleiben in Regierungs-, Verteidigungs- und kritischen Infrastrukturumgebungen relevant. Anforderungen an Datenresidenz und Air-Gap können die Nutzung öffentlicher Cloud-Dienste in diesen Umgebungen einschränken, wo der Standort, die Handhabung und die Isolierung von Daten formalen betrieblichen Einschränkungen unterliegen können. Hybride Bereitstellungen können Unternehmen ermöglichen, die Modernisierung fortzusetzen und gleichzeitig ausgewählte Systeme unter lokaler Kontrolle zu halten. Die Europäische Kommission schlug im Januar 2026 gezielte NIS2-Änderungen vor, um die Compliance für 28.700 Unternehmen zu vereinfachen, darunter 6.200 kleine und mittlere Unternehmen. SailPoint hat erklärt, dass es sich auf die Anforderungen der EU Sovereign Cloud, FedRAMP High und PCI DSS 4.0 vorbereitet. Eine solche Vorbereitung kann zu einem Differenzierungsmerkmal werden, wenn Käufer Nachweise über lokale und sektorspezifische Kontrollen benötigen.
Nach Unternehmensgröße: Großunternehmen halten den Umsatz, während KMU Nachfrage hinzufügen
Großunternehmen hielten im Jahr 2026 einen Anteil von 70,97 % an der Marktgröße für Zugriffsverwaltungssoftware. Große Programme können Belegschaftsidentitäten, privilegierte Konten und Zugriff über viele Anwendungen hinweg abdecken, mit Richtlinien, die über Abteilungen, Standorte und verschiedene Technologieumgebungen hinweg funktionieren müssen. Ihr Bedarf erstreckt sich häufig über mehrere Länder, Geschäftsbereiche und regulatorische Rahmenwerke. Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 13,81 % wachsen. Cloud-native verwaltete IAM kann den Betriebsaufwand für diese Organisationen reduzieren, indem routinemäßige Verwaltung und Plattformpflege von kleineren internen Technologieteams wegverlagert werden. Dieses Liefermodell kann Governance zugänglicher machen, ohne ein großes internes Spezialistenteam zu benötigen, und gibt Kunden gleichzeitig Zugang zu Werkzeugen für Benutzer-Onboarding, Zugriffsanfragen, Überprüfungen, Offboarding, Berichterstattung, Richtlinienpflege, routinemäßige Verwaltung und Nachweiserhebung für wiederkehrende Compliance-Aktivitäten in komplexen Organisationen.
Die bevorstehende Abkündigung von SAP Identity Management schafft Migrationsentscheidungen für bestehende Nutzer. Der Mainstream-Wartungssupport für SAP Identity Management endet am 31. Dezember 2027. Dies kann Kunden dazu veranlassen, Werkzeuge zu bewerten, die strukturiertes Onboarding und Migrationsunterstützung bieten. Anbieter, die Entdeckung, Integration und Richtlinienzuordnung vereinfachen, können bei kleineren Kunden einen Vorteil haben. Großunternehmen werden weiterhin wichtig bleiben, da ihre Identitätsbestände breiter und komplexer sind. Der Markt für Zugriffsverwaltungssoftware bedient somit zwei unterschiedliche Kaufmuster: große Plattformprogramme und weniger komplexe verwaltete Bereitstellungen.
Nach Endverbrauchsbranche: BFSI führt, während Gesundheitswesen und Biowissenschaften voranschreiten
BFSI hielt im Jahr 2026 einen Anteil von 21,68 % am Sektor. Finanzdienstleistungsorganisationen sehen sich strengen Authentifizierungserwartungen gegenüber und verwalten häufig hohe Volumina sensibler Kundeninteraktionen, was zuverlässige Identitätsüberprüfung und Autorisierung zu einem integralen Bestandteil sowohl der Sicherheit als auch des Kundendienstes macht. Open-Banking-Zugriff und Betrugsrisiko erhöhen ihren Bedarf an robusten Identitätskontrollen, da externe Verbindungen und kundenorientierte Dienste mehr Situationen schaffen, in denen Identitäten und Berechtigungen überprüft werden müssen. Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 14,11 % wachsen. Der Sektor verwaltet sensible Gesundheitsinformationen und eine sich verändernde Belegschaft, einschließlich Mitarbeitern, Auftragnehmern und Pflegedienstleistern, die möglicherweise unterschiedliche Systemzugriffsebenen benötigen. Diese Bedingungen machen zuverlässige Zugriffsbeendigung und regelmäßige Kontrolltests wichtig.
Das US-Ministerium für Gesundheit und Soziale Dienste schlug im Januar 2025 Änderungen an der HIPAA-Sicherheitsregel vor. Der Vorschlag umfasst die Zugriffsbeendigung innerhalb von 1 Stunde nach dem Ausscheiden eines Belegschaftsmitglieds und jährliche Tests der Zugangskontrollverfahren. Regierung, Informationstechnologie und Telekommunikation sowie Fertigung sehen sich ebenfalls Compliance-Programmen gegenüber, die Zugangskontrollaktualisierungen aufrechterhalten. Jede Branche hat unterschiedliche Systemumgebungen und Risikoprioritäten, was beeinflusst, wie sie Genehmigungsworkflows, Authentifizierungsmethoden, Prüfaufzeichnungen und Sicherheitsvorkehrungen für privilegierten Zugriff konfiguriert. Dies unterstützt die Nachfrage nach Konfigurationen, die sektorspezifische Workflows im Markt für Zugriffsverwaltungssoftware abbilden.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Anteil von 38,92 % am Sektor. Die Region weist eine hohe Konzentration von BFSI- und Technologiebereitstellungen auf. Sie verfügt auch über eine große Basis von Anbietern für Zugriffsverwaltung und bundesstaatliche Cybersicherheitsaktivitäten, was lokale Expertise, Kundennachfrage und die Verfügbarkeit von Implementierungsunterstützung stärkt. Die Vereinigten Staaten sind der größte nationale Markt in der Region, unterstützt durch den Umfang ihrer Unternehmenstechnologie, Finanzdienstleistungen und Sicherheitsanforderungen des öffentlichen Sektors. Die föderale Zero-Trust-Ausrichtung gibt Behörden eine strukturierte Grundlage für die Identitätsmodernisierung. Die Cybersecurity and Infrastructure Security Agency beschreibt ihr Zero-Trust-Reifegradmodell als Fahrplan für Behörden, um sich in Richtung einer Zero-Trust-Architektur zu bewegen.
Kanada ist ein weiteres Wachstumsgebiet für Identitätsdienste. Accenture erwarb im September 2025 das in Toronto ansässige Unternehmen IAMConcepts, um seine Cybersicherheitsfähigkeit in Kanada auszubauen. Das Unternehmen bedient Banken, Versicherungen und Organisationen der kritischen Infrastruktur. Ein Mangel an Spezialisten für Identitäts-Governance und Berechtigungstechnik kann verwaltete IAM und Richtlinienautomatisierung attraktiver machen, da sie Organisationen helfen können, komplexe Zugriffsprogramme mit weniger spezialisierten internen Ressourcen zu betreiben. Europa wird durch überlappende regulatorische Anforderungen geprägt. NIS2 verlangt Risikomanagementmaßnahmen für wesentliche und wichtige Einrichtungen in 18 kritischen Sektoren. Dies umfasst einen klaren Fokus auf Authentifizierung, Zugangskontrolle und Cybersicherheitsverantwortung.
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 13,77 % wachsen. Digitale Transformation, mobile Nutzung und zunehmender Identitätsbetrug schaffen unterschiedliche Anforderungen in der gesamten Region, da sich Länder in ihren regulatorischen Ansätzen, Bereitstellungspräferenzen und der Einführung cloudbasierter Geschäftsdienste unterscheiden. Indien, China und südostasiatische Länder sind wichtige Märkte aufgrund ihres Wachstums bei digitalen Diensten. Japan hat auch Nachfrage nach Identitäts-Governance, Verwaltung privilegierter Zugriffsrechte und Identität-als-Dienstleistung-Lösungen, was Anforderungen großer Organisationen widerspiegelt, die anspruchsvolle Geschäfts- und Technologiebestände verwalten. Südamerika, der Nahe Osten und Afrika sind kleinere, aber sich entwickelnde Chancen. Brasiliens Finanzsektor und digitale Regierungsprogramme in Saudi-Arabien und den Vereinigten Arabischen Emiraten unterstützen die regionale Einführung, während Südafrika und Nigeria frühe afrikanische Chancen darstellen.
Wettbewerbslandschaft
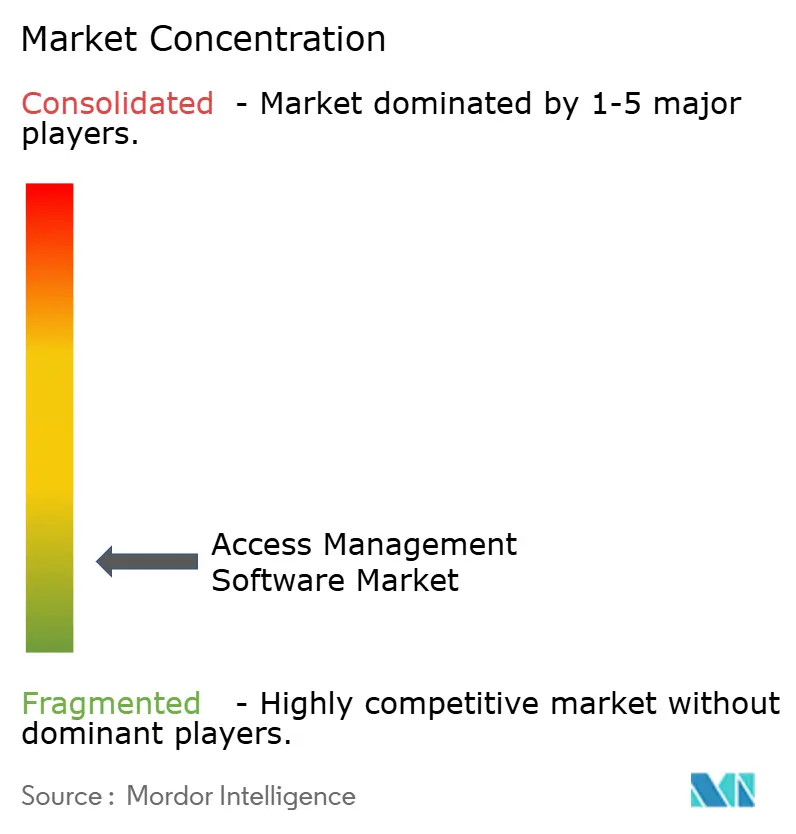
Der Markt für Zugriffsverwaltungssoftware ist unter Unternehmensplattformen mäßig konzentriert und über mittelständische und spezialisierte Anbieter fragmentiert. Der Markt für Zugriffsverwaltungssoftware wird durch Plattformanbieter und spezialisierte Anbieter geprägt, die unterschiedliche Käuferbedürfnisse bedienen. Microsoft, Okta und Palo Alto Networks, nach der Übernahme von CyberArk, konkurrieren über breitere Sicherheitsplattformen. Jeder strebt danach, Identitätsverwaltung mit Governance, privilegiertem Zugriff und Bedrohungserkennung zu kombinieren und Kunden eine breitere Palette von Kontrollen über weniger primäre Sicherheitsplattformen anzubieten. Microsoft kann Entra ID-Fähigkeiten mit seinem bestehenden Unternehmens-Softwarebestand bündeln, was Käuferentscheidungen beeinflussen kann, wenn Organisationen bereits seine Produktivitäts-, Cloud- und Endpunktverwaltungsdienste nutzen. Okta fördert weiterhin ein offenes Ökosystem und einen großen Integrationskatalog. Diese Entscheidungen erzeugen Druck auf eigenständige Anbieter, die hauptsächlich über eine einzelne Identitätsfunktion konkurrieren.
Palo Alto Networks schloss die CyberArk-Übernahme für 25 Milliarden USD im Februar 2026 ab. Das kombinierte Angebot umfasst privilegierten Zugriff, Identitätssicherheit und Bedrohungserkennung für das KI-Zeitalter. Okta kündigte im September 2026 Governance-, privilegierten Zugriffs- und Bedrohungserkennungsupdates nach der Übernahme von Permiso Security an. Es führte auch eine KI-gestützte Integrationsfähigkeit ein, die die Konnektorlieferung verkürzen soll. SailPoint stellte im Oktober 2026 seine Agentic Fabric-Plattform und autonome Identitätssicherheits-Positionsverwaltungsfähigkeiten vor.
Diese Schritte zeigen ein Wettbewerbsmuster, das auf Plattformbreite und Governance für KI-Agenten ausgerichtet ist, anstatt nur auf die etablierten Kategorien der Benutzerauthentifizierung und Verzeichnisverwaltung. Weißer Raum verbleibt im Lebenszyklusmanagement nicht-menschlicher Identitäten und Kontrollen für regulierte Branchen. NIS2 und die vorgeschlagenen HIPAA-Updates können Organisationen dazu veranlassen, Legacy-verzeichniszentrierte Zugriffsansätze zu ersetzen. Cloud-native verwaltete IAM-Anbieter können diese Organisationen ansprechen, wenn sie die Bereitstellungszeit verkürzen und Compliance-Nachweise erbringen. Spezialisierte Anbieter haben auch Raum, wo Käufer Kontrollen für KI-Agenten oder maschinelle Anmeldeinformationen benötigen, insbesondere wenn sie fokussierte Fähigkeiten benötigen, die in einem breiteren Plattformangebot noch nicht vollständig verfügbar sind. Die verfügbaren Informationen liefern keinen kombinierten Anteil für führende Unternehmen, sodass ein Marktkonzentrationsindex nicht nach der erforderlichen anteilsbasierten Methode zugewiesen werden kann, ohne nicht unterstützte Daten zu erstellen. Die qualitative Beschreibung mäßiger Konzentration auf der Unternehmensebene kann die kombinierten Anteilsschwellen nicht ersetzen, die erforderlich sind, um Bewertungen auf der angeforderten Skala von 1 bis 10 zu unterscheiden.
Branchenführer im Markt für Zugriffsverwaltungssoftware
-
Microsoft Corporation
-
Okta, Inc.
-
The International Business Machines Corporation
-
CyberArk Software Ltd.
-
Amazon Web Services, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- Oktober 2026: SailPoint stellte auf der Navigate 2026 seine Agentic Fabric-Plattform und autonome KI-Sicherheitsagenten vor und führte A-ISPM, Echtzeit-Verhaltensrisikoerkennung für KI-Agenten und Ein-Klick-Lebenszyklusabschalter für Agenten ein, um eine KI-Governance-Lücke zu schließen, bei der 79 % der Unternehmen Agenten in der Produktion betreiben, aber nur 2 % über zweckgebundene Sicherheitskontrollen verfügen. Das Unternehmen führte gleichzeitig IdentityIQ 9.0 ein und kündigte die Vorbereitung auf EU Sovereign Cloud-, FedRAMP High- und PCI DSS 4.0-Zertifizierungen an, was eine Expansion in regulierte Regierungs- und europäische Märkte signalisiert.
- September 2026: Okta kündigte auf der Oktane 2026 eine Reihe von Produktinnovationen an, darunter KI-gestützte intelligente Anforderungsempfehlungen, automatisierte Drifterkennungs- und Behebungsfunktionen innerhalb von Okta Identity Governance, einheitliche Datenbanksicherheit und dynamischen Kubernetes-Schutz innerhalb von Okta Privileged Access sowie erweiterte Fähigkeiten zur Erkennung und Reaktion auf Identitätsbedrohungen nach der Übernahme von Permiso Security. Okta führte auch 48-Stunden-Integrationen ein und nutzt KI, um neue Governance- und privilegierte Zugriffskonnektoren in unter 48 Stunden bereitzustellen, gegenüber einem manuellen Prozess, der 2 bis 3 Monate erforderte.
- September 2026: Okta gab zusammen mit Amazon Web Services, CrowdStrike, Databricks, Google Cloud, Salesforce, ServiceNow, Wiz und Zscaler die Gründung der Blueprint Alliance bekannt, einer branchenübergreifenden Koalition, die eine offene, herstellerübergreifende Referenzarchitektur zur Sicherung agentischer KI-Stacks vorantreibt, die auf Interoperabilitätsstandards wie MCP, OCSF, SSF und CAEP aufbaut.
- Juli 2026: Microsoft begann damit, Passkeys als Standard-Authentifizierungserfahrung in Microsoft Entra ID einzuführen, wobei SMS- und Sprach-Mehrfaktorauthentifizierung für den 1. Februar 2027 zur Abkündigung geplant ist. Der Übergang betrifft alle Entra ID-Mandanten weltweit und stellt die größte unternehmensweite Umstellung auf phishing-resistente Authentifizierung in der Geschichte der Plattform dar.
Globaler Berichtsumfang des Marktes für Zugriffsverwaltungssoftware
Der Markt für Zugriffsverwaltungssoftware umfasst Softwarelösungen, die den Benutzerzugriff auf digitale Ressourcen, Anwendungen und Daten in der IT-Umgebung einer Organisation kontrollieren, authentifizieren und verwalten.
Der Bericht zum Markt für Zugriffsverwaltungssoftware ist segmentiert nach Angebot (Lösungen und Dienstleistungen), Technologie (Zugriffsverwaltung, Identitäts-Governance und -Administration, Verwaltung privilegierter Zugriffsrechte und Betrugs- und Risikoanalysen), Identitätstyp (menschliche Identität und nicht-menschliche Identität), Bereitstellungsmodell (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endverbrauchsbranche (BFSI, Gesundheitswesen und Biowissenschaften, Regierung, IT und Telekommunikation, Einzelhandel und E-Commerce, Fertigung sowie Energie und Versorgungsunternehmen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen | Zugriffsverwaltungssoftware |
| Software für Identitäts-Governance und -Administration | |
| Software für die Verwaltung privilegierter Zugriffsrechte | |
| Passwortlose und biometrische Authentifizierungssoftware | |
| Dienstleistungen | Integrations- und Bereitstellungsdienstleistungen |
| Support- und Wartungsdienstleistungen | |
| Beratungsdienstleistungen | |
| Verwaltete IAM-Dienste |
| Zugriffsverwaltung | Authentifizierung und Zugangskontrolle |
| Anmeldeinformations- und Verzeichnisdienste | |
| Autorisierung | |
| Sitzungsverwaltung und Identitätsverbund | |
| Identitäts-Governance und -Administration | |
| Verwaltung privilegierter Zugriffsrechte | |
| Betrugs- und Risikoanalysen | |
| Sonstige Zugriffsverwaltungstechnologien |
| Menschliche Identität | |
| Nicht-menschliche Identität | Dienstkonten |
| Geräteidentitäten | |
| Cloud-Workloads | |
| APIs und Bots | |
| KI-Agenten |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentliche Verwaltung |
| IT und Telekommunikation |
| Einzelhandel und E-Commerce |
| Fertigung |
| Energie und Versorgungsunternehmen |
| Bildung und Forschungseinrichtungen |
| Transport und Logistik |
| Reisen, Tourismus und Gastgewerbe |
| Sonstige Endverbrauchsbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Angebot | Lösungen | Zugriffsverwaltungssoftware |
| Software für Identitäts-Governance und -Administration | ||
| Software für die Verwaltung privilegierter Zugriffsrechte | ||
| Passwortlose und biometrische Authentifizierungssoftware | ||
| Dienstleistungen | Integrations- und Bereitstellungsdienstleistungen | |
| Support- und Wartungsdienstleistungen | ||
| Beratungsdienstleistungen | ||
| Verwaltete IAM-Dienste | ||
| Nach Technologie | Zugriffsverwaltung | Authentifizierung und Zugangskontrolle |
| Anmeldeinformations- und Verzeichnisdienste | ||
| Autorisierung | ||
| Sitzungsverwaltung und Identitätsverbund | ||
| Identitäts-Governance und -Administration | ||
| Verwaltung privilegierter Zugriffsrechte | ||
| Betrugs- und Risikoanalysen | ||
| Sonstige Zugriffsverwaltungstechnologien | ||
| Nach Identitätstyp | Menschliche Identität | |
| Nicht-menschliche Identität | Dienstkonten | |
| Geräteidentitäten | ||
| Cloud-Workloads | ||
| APIs und Bots | ||
| KI-Agenten | ||
| Nach Bereitstellungsmodell | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endverbrauchsbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentliche Verwaltung | ||
| IT und Telekommunikation | ||
| Einzelhandel und E-Commerce | ||
| Fertigung | ||
| Energie und Versorgungsunternehmen | ||
| Bildung und Forschungseinrichtungen | ||
| Transport und Logistik | ||
| Reisen, Tourismus und Gastgewerbe | ||
| Sonstige Endverbrauchsbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Zugriffsverwaltungssoftware?
Der Markt für Zugriffsverwaltungssoftware wird voraussichtlich im Jahr 2027 43,77 Milliarden USD betragen und bis 2032 74,31 Milliarden USD erreichen, bei einer CAGR von 13,06 %. Seine Expansion spiegelt den Bedarf wider, den Zugriff über Anwendungen, Cloud-Workloads, verteilte Benutzer und aufkommende KI-Agenten hinweg zu sichern.
Was treibt die Nachfrage nach Zugriffsverwaltungssoftware an?
Identitätsbetrug, Zero-Trust-Einführung, Software-als-Dienstleistung-Ausbreitung und die Verwaltung von KI-Agenten und anderen maschinellen Identitäten sind wichtige Nachfragefaktoren. Regulatorische Anforderungen erhöhen auch die Bedeutung von Zugriffsüberprüfungen, Richtlinien für privilegierte Konten und Mehrfaktorauthentifizierung.
Welches Bereitstellungsmodell für Zugriffsverwaltungssoftware führt?
Cloud führte im Jahr 2026 mit einem Anteil von 56,68 % und wird bis 2032 voraussichtlich mit einer CAGR von 13,93 % wachsen. Verbrauchsbasierte Lizenzierung, Konnektoren-Verfügbarkeit und Integration mit Cloud-Identitätsdiensten unterstützen seine Einführung.
Welcher Endverbrauchssektor hat den größten Anteil?
BFSI führte im Jahr 2026 mit einem Anteil von 21,68 %, unterstützt durch Authentifizierungsanforderungen, Betrugsexposition und Kundenidentitätsbedürfnisse. Gesundheitswesen und Biowissenschaften ist der am schnellsten wachsende Endverbrauchssektor mit einer CAGR von 14,11 % bis 2032.
Warum sind nicht-menschliche Identitäten für die Unternehmenssicherheit wichtig?
Dienstkonten, APIs, Cloud-Workloads, Bots und KI-Agenten erfordern Lebenszykluskontrollen, die viele frühere Identitätsprogramme nicht adressierten. Nicht-menschliche Identität ist der am schnellsten wachsende Identitätstyp mit einer prognostizierten CAGR von 14,14 % bis 2032.
Welche Region wächst am schnellsten?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 13,77 % wachsen, unterstützt durch digitale Transformation und steigende Anforderungen an Identitätssicherheit. Indien, China, Japan und südostasiatische Märkte tragen durch wachsende digitale Dienstleistungsaktivitäten zu dieser Nachfrage bei.