
Tamanho e Participação do Mercado de Token de Hardware OTP-PKI Híbrido
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
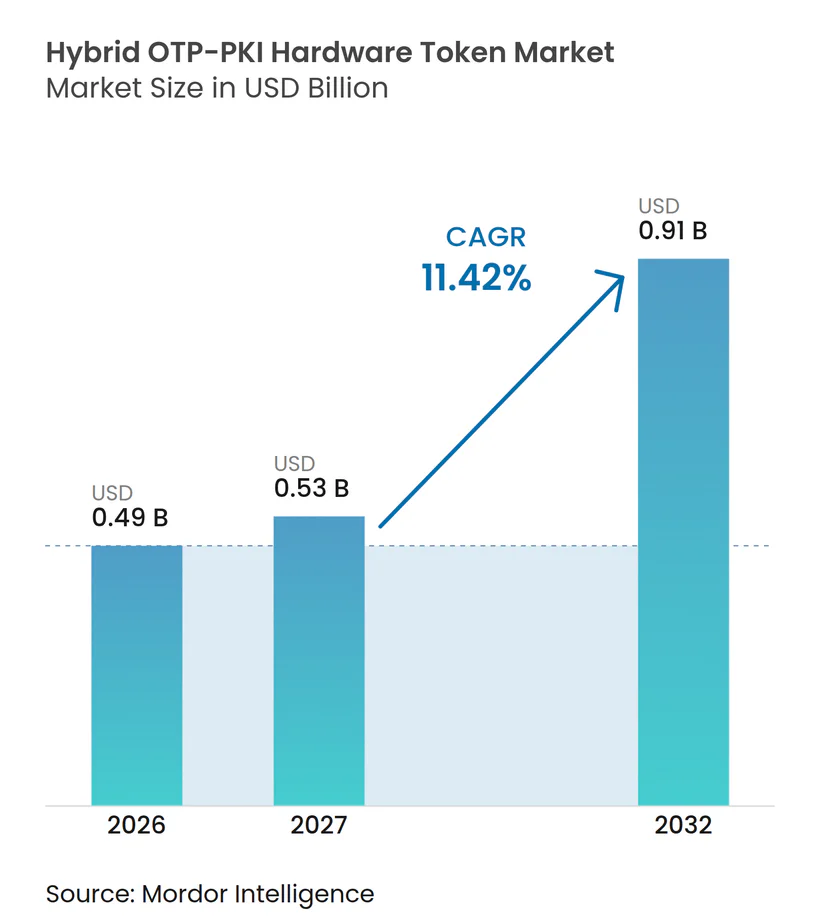
| Tamanho do Mercado (2027) | 0.53 Bilhões de dólares |
| Tamanho do Mercado (2032) | 0.91 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 11.42 % |
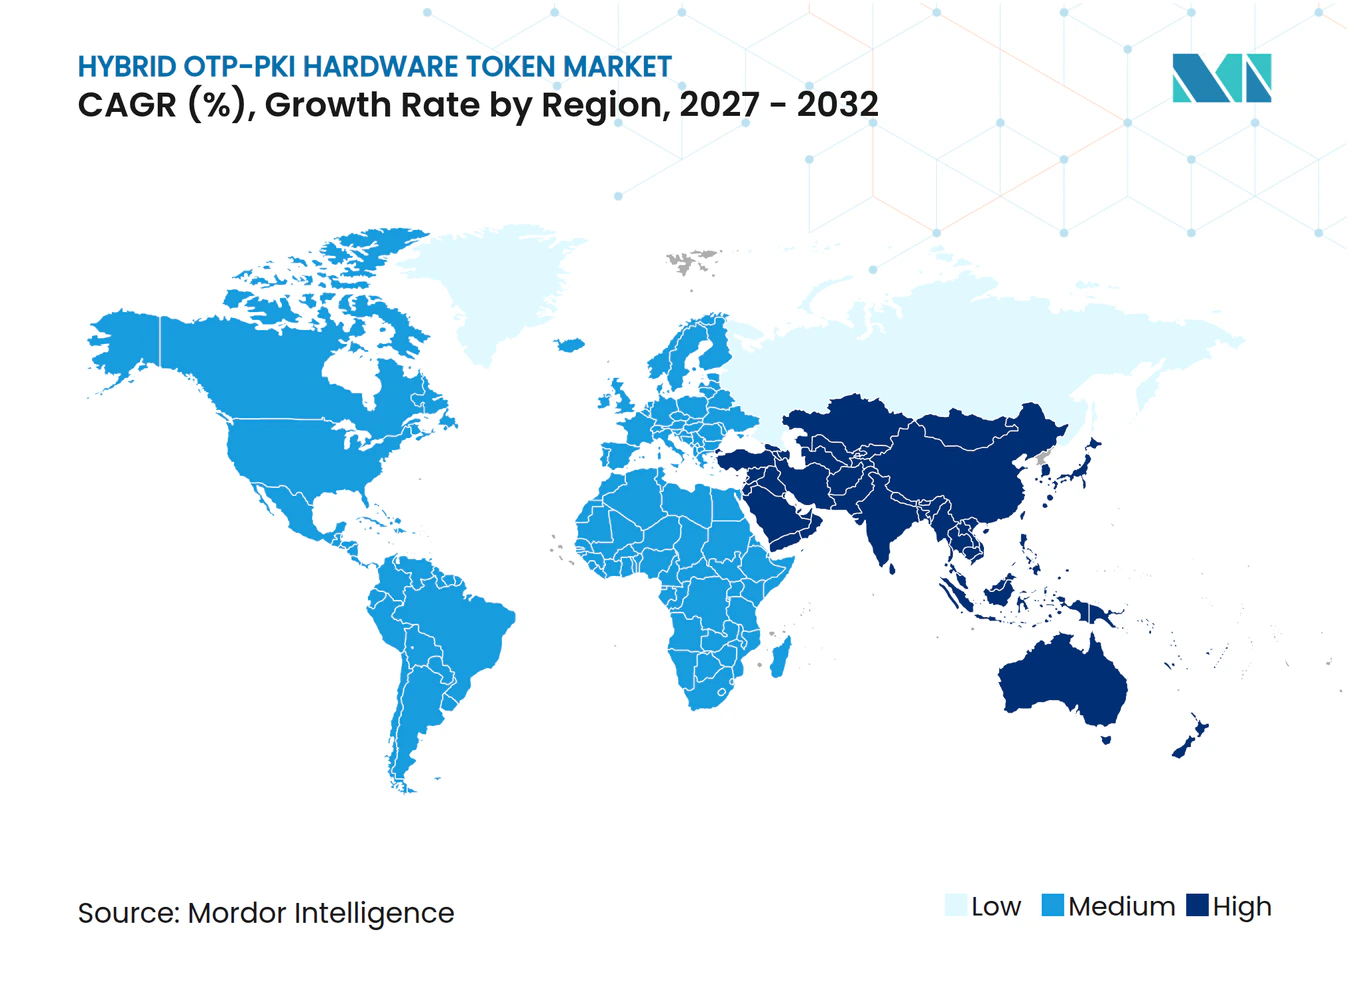
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Token de Hardware OTP-PKI Híbrido pela Mordor Intelligence
Espera-se que o tamanho do mercado de token de hardware OTP-PKI híbrido aumente de 0,49 bilhões de USD em 2026 para 0,53 bilhões de USD em 2027 e atinja 0,91 bilhões de USD até 2032, expandindo-se a um CAGR de 11,42% no período de 2027 a 2032. Os requisitos obrigatórios de autenticação resistente a phishing estão proporcionando ao mercado de token de hardware OTP-PKI híbrido uma base de demanda clara orientada por conformidade nos setores financeiro, governamental e de infraestrutura crítica. Um único dispositivo que combina geração de OTP com gerenciamento de certificados PKI ajuda as organizações a reduzir fluxos de trabalho paralelos de credenciais, mantendo o suporte a sistemas mais antigos. Novos requisitos de pagamento e autenticação estão elevando os padrões de aquisição em diversas regiões, especialmente onde o OTP por SMS está sendo descontinuado para transações de alto risco. Fornecedores com capacidades simultâneas de PKI e FIDO2 estão mais bem posicionados para atender compradores que não podem substituir sua infraestrutura de certificados estabelecida de uma só vez. Os custos do ciclo de vida do token, os fluxos de trabalho de recuperação e os requisitos de interoperabilidade continuam sendo limitações importantes para a adoção, especialmente para organizações com grandes forças de trabalho distribuídas.
Principais Conclusões do Relatório
- Por método de autenticação, o Token OTP-PKI Híbrido detinha 43,74% de participação no mercado de token de hardware OTP-PKI híbrido em 2026 e está projetado para expandir a um CAGR de 12,22% até 2032.
- Por fator de forma, o Token USB detinha 44,03% de participação em 2026, enquanto o Token com NFC está projetado para registrar o maior CAGR de 12,43% até 2032.
- Por conectividade, o Desconectado detinha 48,01% de participação em 2026, enquanto o Sem Contato está projetado para avançar a um CAGR de 12,01% até 2032.
- Por modo de implantação, o Local detinha 59,26% de participação em 2026, enquanto a Nuvem está projetada para expandir a um CAGR de 12,06% até 2032.
- Por setor do usuário final, o BFSI detinha 32,84% de participação no mercado de token de hardware OTP-PKI híbrido em 2026, enquanto Industrial e Infraestrutura Crítica está projetado para registrar o maior CAGR de 12,79% até 2032.
- Por geografia, a América do Norte detinha 38,01% de participação em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 12,39% até 2032.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Regulamentação Obrigatória de MFA e Autenticação Forte do Cliente | +2.8% | Global, maior intensidade na América do Norte, Europa e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Escalada de Ataques de Tomada de Conta e Phishing | +2.2% | Global | Curto prazo (≤ 2 anos) |
| Expansão do Acesso à Nuvem e de Confiança Zero | +1.9% | Mercados centrais da América do Norte, Europa e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Crescimento do Banco Digital e de Transações de Alto Valor | +1.5% | Ásia-Pacífico, Oriente Médio e América do Sul | Médio prazo (2 a 4 anos) |
| Migração de Sistemas Legados para Sem Senha em Ambientes Regulados | +0.7% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Demanda por Autenticação Offline e com Isolamento de Rede em Ambientes Operacionais | +0.5% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Regulamentação Obrigatória de MFA e Autenticação Forte do Cliente
As regras obrigatórias de autenticação fornecem a fonte mais duradoura de demanda para o mercado de token de hardware OTP-PKI híbrido. As diretrizes de 2025 do Banco de Reserva da Índia, em vigor a partir de 1º de abril de 2026, exigem que os provedores de sistemas de pagamento utilizem pelo menos 1 fator de autenticação gerado dinamicamente.[1] Os tokens OTP de hardware atendem a esse requisito por design e também podem suportar acesso baseado em certificado onde as instituições mantêm sistemas PKI. A União Internacional de Telecomunicações identifica tecnologias de autenticação segura como um controle central para serviços financeiros digitais, ressaltando a importância operacional de mecanismos de autenticação mais robustos. As regras europeias, incluindo PSD2, NIS2 e DORA, acrescentam pressão de aquisição para entidades financeiras e operadores de serviços essenciais. O mercado de token de hardware OTP-PKI híbrido se beneficia quando as equipes de conformidade precisam de um dispositivo que suporte resistência moderna a phishing sem interromper os fluxos de trabalho de certificados legados.
Escalada de Ataques de Tomada de Conta e Phishing
O aumento de atividades de tomada de conta e phishing fornece às equipes de segurança uma razão operacional direta para adotar autenticação baseada em hardware. A TransUnion relatou que a taxa de fraude digital suspeita para tomada de conta aumentou 37% de 2024 para 2025. O risco é mais agudo onde uma senha roubada ou OTP interceptado pode permitir acesso a sistemas de pagamento, administrativos ou de dados sensíveis. No mercado de token de hardware OTP-PKI híbrido, as chaves de hardware fornecem um fator de posse que é mais difícil de retransmitir ou duplicar do que credenciais entregues por canais de mensagens comuns. Esse perfil de ameaça apoia o mercado de token de hardware OTP-PKI híbrido porque organizações reguladas podem usar um único dispositivo tanto para autenticação de transações quanto para acesso corporativo. Os compradores também têm menos probabilidade de ver um programa de token como um custo de conformidade restrito quando a resistência a phishing apoia objetivos mais amplos de controle de fraude e identidade.
Expansão do Acesso à Nuvem e de Confiança Zero
Em todo o mercado de token de hardware OTP-PKI híbrido, a migração para a nuvem está aproximando as decisões de autenticação de uma política central de controle de acesso. A FIDO Alliance constatou que 87% das empresas pesquisadas estavam migrando para chaves de acesso, embora quase metade não as tivesse implantado em escala devido à complexidade e ao custo. Os tokens de hardware podem desempenhar o papel de chave de acesso vinculada ao dispositivo quando as organizações não estão dispostas a aceitar o risco de sincronização de credenciais em dispositivos pessoais. A segurança centrada em identidade também se torna mais importante quando as cargas de trabalho estão distribuídas entre ambientes de nuvem e locais. O mercado de token de hardware OTP-PKI híbrido se beneficia dessa mudança porque um token híbrido pode autenticar tanto com aplicações legadas quanto com serviços em nuvem a partir do mesmo elemento seguro. A abordagem oferece às organizações um caminho de migração prático quando seu provedor de identidade, aplicações e parque de endpoints não mudam no mesmo ritmo.
Crescimento do Banco Digital e de Transações de Alto Valor
Para o mercado de token de hardware OTP-PKI híbrido, os pagamentos em tempo real e o banco digital transfronteiriço elevam o padrão de autenticação para transações de alto valor. O Regulamento de Pagamentos Instantâneos da UE introduziu requisitos para monitoramento de fraude em tempo real e controles aprimorados para fluxos de pagamento instantâneo em 2025. Controles de transação mais robustos aumentam o valor do hardware que pode vincular a autenticação a uma ação ou transação específica. O trabalho da Capital One para usar certificados de dispositivo x.509 juntamente com chaves de acesso FIDO2 em mais de 1.000 aplicações demonstra a importância do suporte simultâneo a protocolos em grandes instituições financeiras. O mercado de token de hardware OTP-PKI híbrido, portanto, tem uma oportunidade onde os bancos devem proteger canais de pagamento mais recentes enquanto preservam sistemas de acesso e certificados estabelecidos. O suporte flexível a protocolos é especialmente relevante na Ásia-Pacífico e no Oriente Médio, onde os volumes de banco digital e as expectativas regulatórias estão crescendo juntos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Custos de Aquisição, Substituição e Ciclo de Vida do Token | -1.0% | Global | Curto prazo (≤ 2 anos) |
| Atrito do Usuário e Ônus de Recuperação de Dispositivo Perdido | -0.8% | Global | Curto prazo (≤ 2 anos) |
| Dívida de Interoperabilidade entre Middleware, Leitores e Provedores de Identidade | -0.6% | América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Risco de Procedência de Componentes de Elemento Seguro e Cadeia de Suprimentos de Firmware | -0.4% | América do Norte, Europa e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Custos de Aquisição, Substituição e Ciclo de Vida do Token
No mercado de token de hardware OTP-PKI híbrido, a economia dos tokens de hardware pode atrasar a implantação entre organizações de médio porte e órgãos públicos com orçamentos de TI limitados. As credenciais físicas exigem aquisição inicial e substituição periódica após danos, perda, rotatividade de funcionários ou obsolescência de firmware. O trabalho de recuperação pode custar mais do que o próprio token quando políticas de alta garantia exigem verificação de identidade antes que uma credencial de substituição seja emitida. A Yubico oferece o YubiKey como Serviço, que combina hardware com gerenciamento de ciclo de vida e demonstra como os fornecedores estão respondendo a esse ônus operacional. Mesmo assim, os aplicativos de autenticação móvel podem parecer menos caros onde a autenticação resistente a phishing não é um requisito explícito. As preocupações com custos podem restringir o mercado de token de hardware OTP-PKI híbrido quando os compradores avaliam o preço do dispositivo sem considerar os benefícios de fraude, conformidade e migração de uma credencial unificada.
Atrito do Usuário e Ônus de Recuperação de Dispositivo Perdido
No mercado de token de hardware OTP-PKI híbrido, os processos de registro e recuperação podem criar atritos que só se tornam visíveis após o início de um programa de token. A Association for Computing Machinery observa que a adoção da autenticação sem senha pode exigir mudanças em sistemas legados, experiência do usuário e processos organizacionais.[2] Implantações em larga escala podem ser atrasadas quando aplicações mais antigas precisam de integrações personalizadas de FIDO2 ou WebAuthn. Os procedimentos de token perdido também reduzem a eficiência em saúde e infraestrutura crítica, onde estações de trabalho compartilhadas e padrões de acesso por turnos são comuns. A integração da OLOID com o Epic demonstra que a autenticação multimodal pode melhorar o acesso na área de saúde, mas também aumenta o número de caminhos de recuperação que as equipes de TI devem gerenciar. O mercado de token de hardware OTP-PKI híbrido deve, portanto, combinar a venda de dispositivos com serviços de registro, recuperação e ciclo de vida que reduzam o ônus para usuários e administradores.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Método de Autenticação:
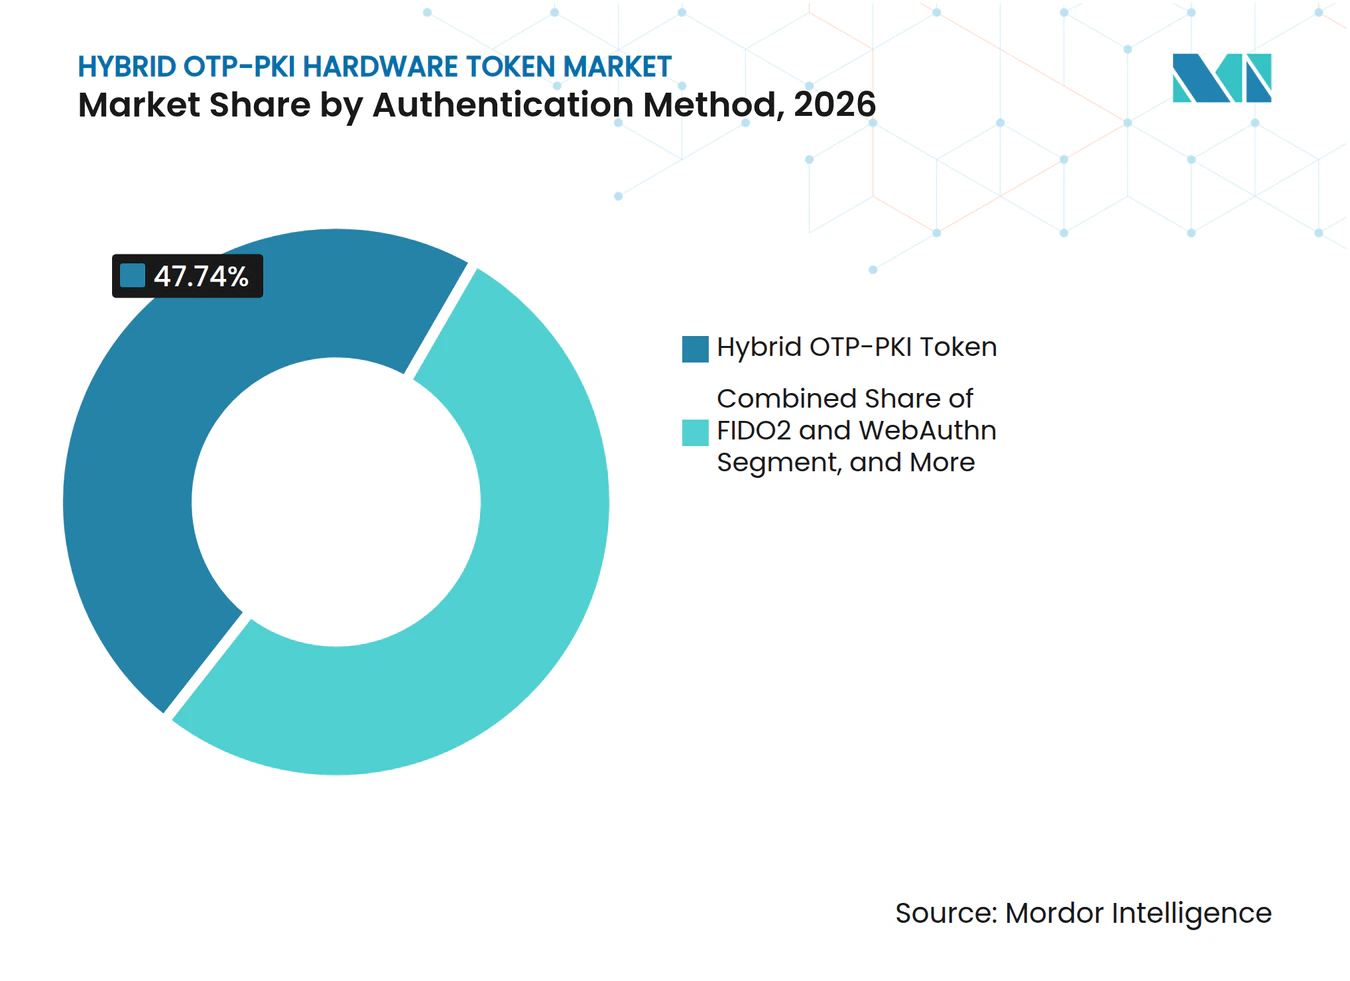
Credenciais Híbridas Suportam Protocolos Legados e ModernosO Token OTP-PKI Híbrido detinha 43,74% de participação em 2026 e está projetado para registrar um CAGR de 12,22% até 2032. Essa posição reflete a necessidade de uma credencial que funcione em ambientes PKI e nos mais recentes ambientes FIDO2. A Série YubiKey 5 FIPS da Yubico recebeu validação FIPS 140-3 em maio de 2026 e suporta credenciais PKI do DoD, chaves de acesso FIDO2, OTP OATH e OpenPGP em um único dispositivo. Essa combinação suporta implantações de alta garantia que não podem abandonar imediatamente o acesso baseado em certificado. A adoção de FIDO2 e WebAuthn está aumentando à medida que as organizações removem o OTP por SMS de fluxos de trabalho de maior risco.
O TOTP mantém uma base instalada em banco e acesso VPN, onde middleware mais antigo desacelera a migração. O HOTP permanece útil em ambientes de chão de fábrica onde não se pode presumir sincronização de tempo confiável. O setor de token de hardware OTP-PKI híbrido atende a esses casos de uso ao permitir uma transição gradual em vez de forçar uma única decisão de protocolo. A Infineon lançou o SECORA ID Key S USB em julho de 2026, com applets de FIDO, PKI e assinatura digital em uma plataforma Java Card 3.1. Seu design demonstra que o requisito híbrido está migrando para a plataforma de silício subjacente, o que pode reduzir o trabalho de integração para fabricantes e compradores corporativos.



Por Fator de Forma:
Liderança do USB Enfrenta Demanda por Tecnologia Sem ContatoO Token USB detinha 44,03% de participação em 2026, enquanto o Token com NFC está projetado para expandir a um CAGR de 12,43% até 2032. A infraestrutura USB-A permanece comum em ambientes corporativos e governamentais, o que sustenta a posição estabelecida dos dispositivos USB. Os designs sem contato reduzem a necessidade de inserir um token e se adequam a padrões de trabalho com foco em dispositivos móveis. A Swissbit lançou o iShield Key 2 em maio de 2025 com suporte a USB-C, USB-A, NFC e MIFARE DESFire EV3 em toda a sua linha de modelos. Esse formato oferece às organizações um único dispositivo para acesso lógico, autenticação móvel e necessidades selecionadas de acesso físico.
Os cartões inteligentes e cartões inteligentes USB continuam sendo importantes em ambientes governamentais e de saúde que combinam controles de acesso físico e lógico. Os cartões de exibição permanecem relevantes para usuários bancários legados que preferem a geração de OTP no próprio cartão. Os tokens de chaveiro têm um papel em operações industriais onde estações de trabalho permanentes não estão disponíveis ou o uso com uma mão é útil. A HID Global introduziu os Cartões Crescendo em agosto de 2025 para combinar crachás de acesso físico com acesso lógico sem senha em formatos de interface dupla e sem contato. O mercado de token de hardware OTP-PKI híbrido está, consequentemente, migrando para dispositivos que reduzem a separação entre crachás de acesso e ferramentas de autenticação.
Por Conectividade:
Tokens Desconectados Atendem às Necessidades de Tecnologia OperacionalOs tokens desconectados detinham 48,01% de participação em 2026, enquanto o Sem Contato está projetado para registrar um CAGR de 12,01% até 2032. A posição de liderança reflete a base de OTP estabelecida e a necessidade de autenticação que funciona sem uma chamada de retorno à rede. Os ambientes de tecnologia operacional com isolamento de rede frequentemente separam os sistemas corporativos das redes de controle. Essa restrição torna a autenticação offline importante para operadores de chão de fábrica e outros usuários de alta consequência. Um estudo de 2025 no International Journal of Control, Automation and Systems avaliou a autenticação de 2 fatores baseada em OTP fora de banda para plataformas Linux seguras em ambientes de controle e automação.
A conectividade sem contato está ganhando suporte, com fluxos de trabalho de autenticação por toque com smartphone tornando-se rotineiros. O hardware com capacidade NFC pode oferecer uma experiência mais conveniente sem sacrificar um fator de posse discreto. Os tokens conectados também desempenham um papel na TI corporativa, pois estações de trabalho gerenciadas podem receber atualizações de firmware e instruções de revogação de credenciais remotamente. Os padrões eIDAS 2.0 e NIST FIPS 201 suportam práticas estruturadas de credenciais em ambientes que exigem garantia de identidade. O mercado de token de hardware OTP-PKI híbrido pode atender a ambas as arquiteturas, oferecendo uso de OTP desconectado para redes operacionais e gerenciamento de credenciais conectado para aplicações corporativas.
Por Modo de Implantação:
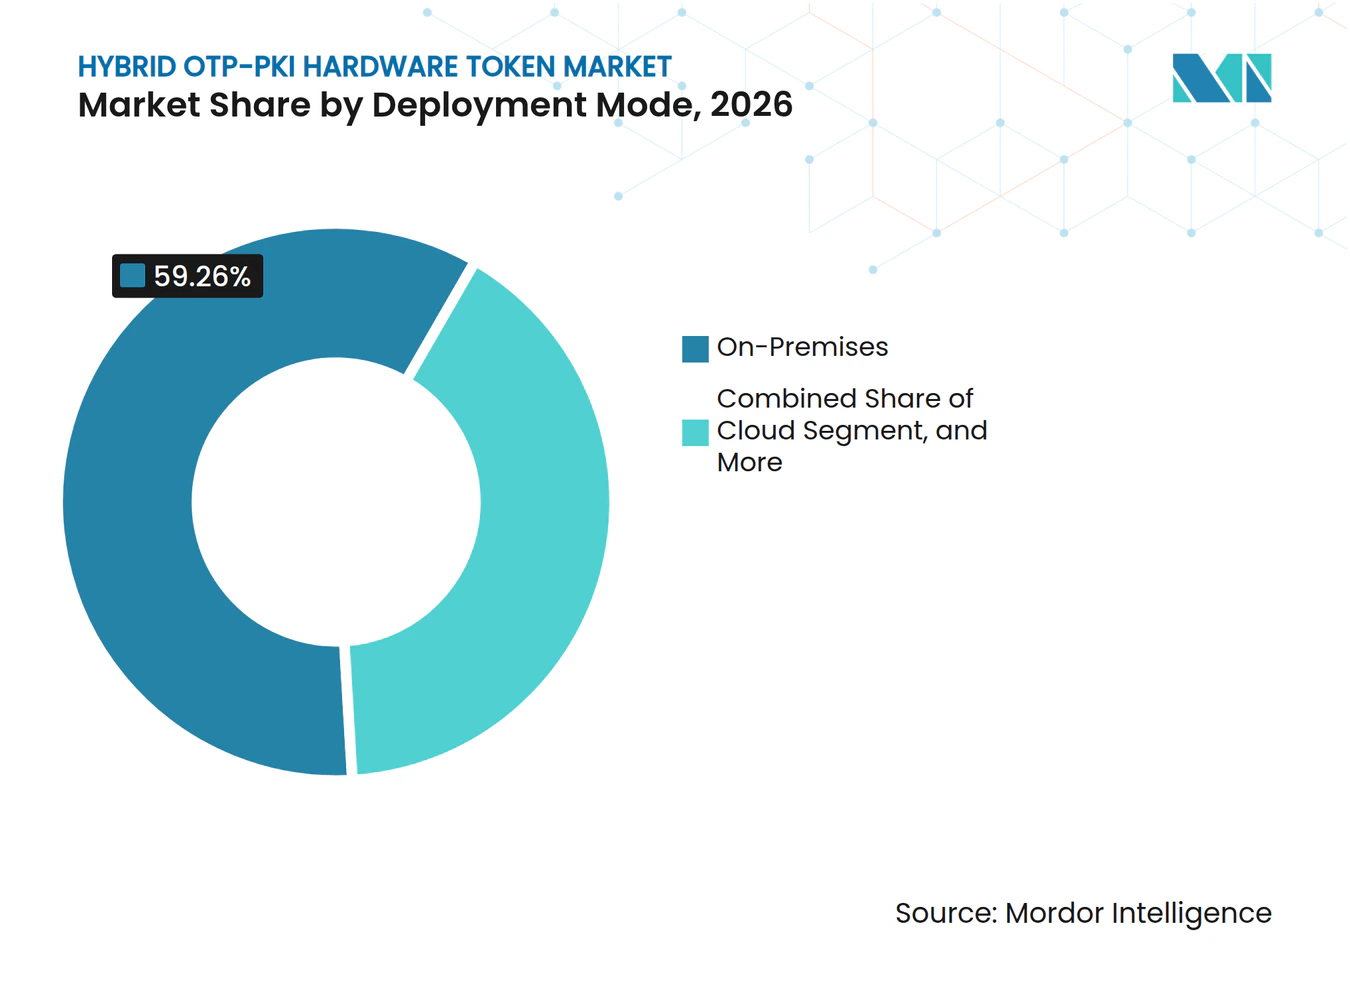
Sistemas Locais Coexistem com a Migração para a NuvemA implantação local detinha 59,26% de participação em 2026, enquanto a Nuvem está projetada para expandir a um CAGR de 12,06% até 2032. Governos e organizações reguladas mantêm a infraestrutura de autenticação em suas próprias redes devido a requisitos de isolamento e investimentos anteriores em PKI. As plataformas de identidade em nuvem estão atraindo demanda porque podem automatizar o registro de tokens, a revogação e o registro de auditoria. As implantações híbridas permitem que as organizações mantenham cargas de trabalho de autenticação sensíveis localmente enquanto federam afirmações de identidade para aplicações em nuvem. Essa estrutura é útil para compradores do BFSI que enfrentam obrigações de residência de dados e requisitos de resiliência de serviço.
A Thales disponibilizou o SafeNet eToken Fusion NFC PIV em abril de 2025 com suporte para Microsoft Entra ID e Okta. O produto demonstra como 1 SKU de hardware pode conectar o gerenciamento de credenciais local a serviços de identidade em nuvem. O DORA também incentiva a resiliência operacional entre entidades financeiras, o que pode fortalecer o argumento para arquiteturas que evitam um único ponto de falha de autenticação. O setor de token de hardware OTP-PKI híbrido está bem posicionado para suportar esses ambientes mistos, pois os dispositivos podem preservar funções de certificado enquanto suportam autenticação de chave de acesso pronta para a nuvem. As escolhas de implantação dependerão das regulamentações locais, do middleware existente e da abordagem da organização à governança de identidade.

Por Setor do Usuário Final:
BFSI Lidera Enquanto Usuários Industriais AceleramO BFSI detinha 32,84% de participação em 2026, enquanto Industrial e Infraestrutura Crítica está projetado para avançar a um CAGR de 12,79% até 2032. As instituições financeiras investiram em tokens de hardware por muitos anos porque a fraude em pagamentos e os requisitos de autenticação de clientes criam um caso de uso claro. A adoção industrial está ganhando impulso à medida que os operadores protegem controladores lógicos programáveis, interfaces SCADA e outros ativos de tecnologia operacional. Os compradores governamentais e de defesa também precisam de credenciais de alta garantia que possam atender aos requisitos de PIV, Cartão de Acesso Comum e requisitos relacionados. Os compradores de TI corporativa e segurança em nuvem usam tokens para estender políticas de confiança zero a aplicações em infraestrutura distribuída.
As organizações de saúde enfrentam necessidades específicas de controle de acesso porque os sistemas de prescrição e de informações de saúde protegidas exigem autenticação multifator confiável. O mercado de token de hardware OTP-PKI híbrido pode suportar ambientes onde a conectividade com a nuvem é limitada, mas a garantia robusta de credenciais permanece necessária. As implantações do BFSI geralmente se concentram na autenticação de transações e na verificação de identidade, enquanto os casos de uso industrial se concentram no acesso do operador e no comportamento offline previsível. Essa diferença explica por que a adoção industrial pode acelerar mesmo que o BFSI permaneça o segmento maior. As telecomunicações e outros usuários finais adicionam volume por meio de implantações que protegem centros de operações de rede e plataformas voltadas ao cliente contra roubo de credenciais.
Análise Geográfica
Mercado de Token de Hardware OTP-PKI Híbrido da América do Norte
A América do Norte detinha 38,01% da participação no mercado de token de hardware OTP-PKI híbrido em 2026. As aquisições federais, as instituições financeiras regulamentadas e a adoção consolidada do FIDO2 sustentam a posição de liderança da região. A Yubico declarou que a Série YubiKey 5 FIPS foi autorizada pelo Departamento de Defesa dos Estados Unidos para armazenar tanto credenciais PKI do DoD quanto passkeys FIDO2. Os requisitos federais podem influenciar a demanda além das agências governamentais, pois os contratantes frequentemente precisam de níveis comparáveis de garantia de autenticação. As diretrizes do Canadá sobre autenticação multifator também apoiam autenticadores vinculados a hardware para funções de alto privilégio.
Mercado de Token de Hardware OTP-PKI Híbrido da Europa e América do Sul
A Europa é o segundo maior mercado regional, com Alemanha, Reino Unido e França liderando a adoção. A NIS2 e a DORA impõem requisitos de conformidade aos operadores de serviços essenciais e às entidades financeiras. A CNIL da França recomendou a autenticação multifator em março de 2025 e listou tokens OTP de hardware e chaves de autenticação USB como fatores de posse. O eIDAS 2.0 também está impulsionando a demanda por credenciais compatíveis com assinaturas eletrônicas qualificadas e autenticação de usuário mais robusta. A América do Sul permanece menor, embora os requisitos bancários e a adoção de fintech no Brasil estejam ampliando a base potencial de usuários.
Mercado de Token de Hardware OTP-PKI Híbrido da APAC e MEA
A Ásia-Pacífico deve registrar um CAGR de 12,39% de 2027 a 2032, a maior taxa regional. As diretrizes de autenticação de pagamentos da Índia criam um caminho claro de conformidade para fatores gerados dinamicamente. Filipinas, Singapura, Coreia do Sul e Japão também apresentam demanda à medida que as instituições financeiras elevam as proteções para atividades digitais de maior valor. O Sumitomo Mitsui Trust Bank utilizou a autenticação FIDO baseada em nuvem da OneSpan em 2025 para combater ameaças de phishing em casos de uso bancário de alto valor.[3] O Oriente Médio está registrando crescimento na demanda após o endurecimento dos requisitos de autenticação para transações bancárias. A África encontra-se em um estágio mais inicial, mas as preocupações com pagamentos digitais e fraudes estão incentivando investimentos em infraestrutura de MFA na Nigéria e na África do Sul.
Cenário Competitivo
Concentração do Mercado
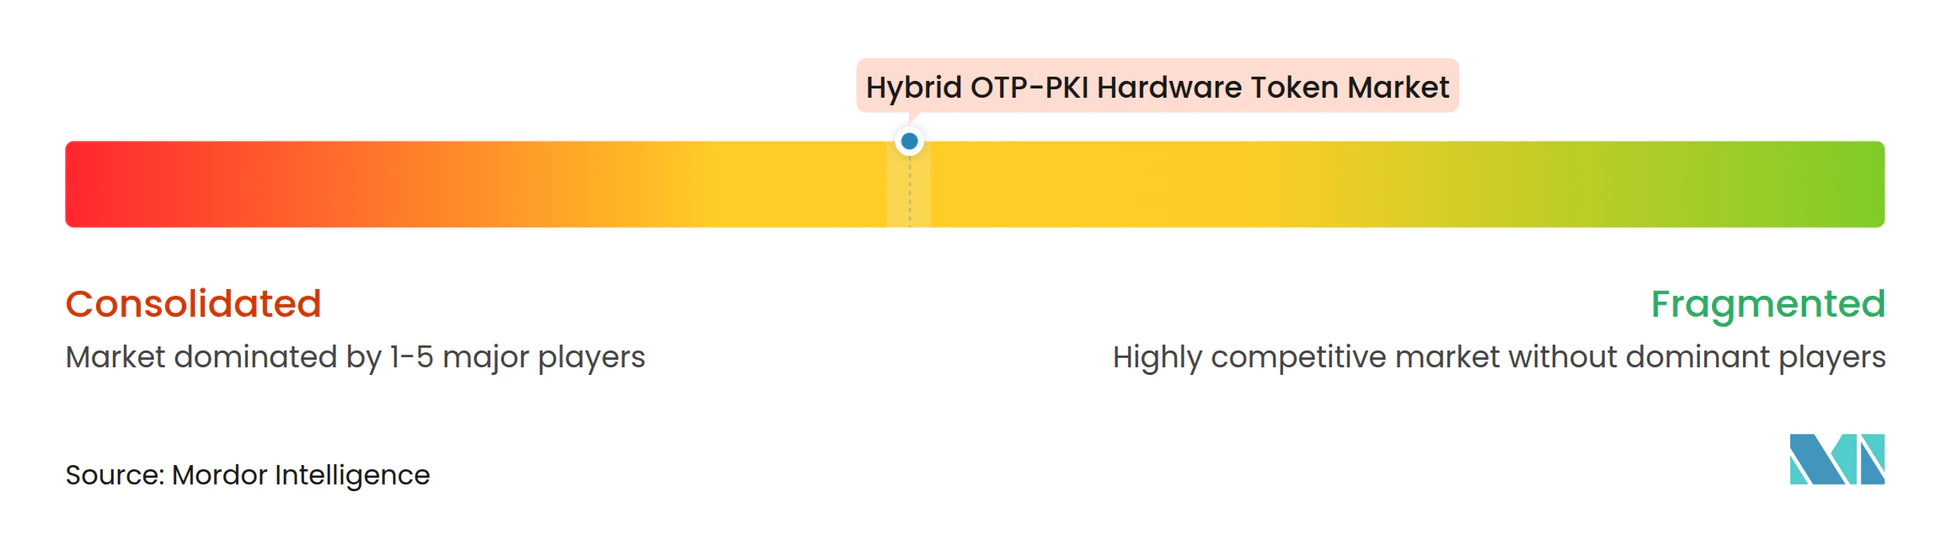
O mercado de token de hardware OTP-PKI híbrido é moderadamente concentrado, com Yubico, OneSpan, FEITIAN Technologies, Thales Group e HID Global competindo por contratos no setor regulado. Os principais fornecedores no mercado de token de hardware OTP-PKI híbrido se diferenciam por meio de certificações, capacidades de gerenciamento de credenciais e suporte a múltiplos protocolos. A participação na FIDO Alliance e as integrações com Microsoft Entra ID, Okta e Ping Identity podem reduzir os custos de troca para os clientes. Os fornecedores que combinam funcionalidade PKI e FIDO2 têm uma vantagem quando os compradores precisam manter sistemas de certificados mais antigos durante uma transição para chaves de acesso. Isso torna a compatibilidade de plataforma tão importante quanto o hardware do token em muitas decisões de aquisição.
A HID Global lançou uma plataforma de Gerenciamento de Chaves de Acesso Corporativas em agosto de 2025 para centralizar o provisionamento, a revogação e o registro de auditoria de credenciais FIDO. Esse movimento estende a concorrência de dispositivos individuais para serviços de gerenciamento de ciclo de vida. A OneSpan concordou em adquirir a Build38 em janeiro de 2026, combinando autenticação de hardware com proteção de ameaças a aplicações móveis para clientes de serviços financeiros. A Yubico também demonstrou uma capacidade de Token de Delegação de Função para autorização de agentes de IA com Delinea e StrongDM na RSA Conference 2026. Essas ações mostram que os fornecedores estão construindo ofertas mais amplas de identidade e segurança em torno da credencial física.
Para o mercado de token de hardware OTP-PKI híbrido, a criptografia pós-quântica está abrindo um novo caminho de desenvolvimento de produtos. A Cryptsoft e a FEITIAN demonstraram uma prova de conceito de token de autenticação pós-quântica híbrida em abril de 2026 usando ML-DSA-65. A Intercede e a Swissbit também expandiram sua parceria em junho de 2026 para criar uma chave de acesso FIDO2 pronta para pós-quântica com o hardware iShield Key 2. A certificação FIPS 140-3 continua sendo importante porque a falha em obtê-la pode restringir o acesso a oportunidades do governo federal dos EUA e de governos aliados. Fornecedores de hardware aberto, como SoloKeys e Nitrokey, competem em transparência e preço, mas os compradores regulados frequentemente exigem a profundidade de gerenciamento de ciclo de vida e certificação que os fornecedores maiores oferecem.
Líderes do Setor de Token de Hardware OTP-PKI Híbrido
-
Yubico AB
-
Thales Group
-
OneSpan Inc.
-
FEITIAN Technologies Co., Ltd.
-
Entrust Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Token de Hardware OTP-PKI Híbrido Empresas cobertas neste relatório
- Yubico AB
- OneSpan Inc.
- FEITIAN Technologies Co., Ltd.
- GoTrustID Inc.
- Hypersecu Information Systems Inc.
- Deepnet Security Limited
- SecureMetric Technology Sdn. Bhd.
- AuthenTrend Technology Inc.
- Razzo Tech Corporation DBA Thetis.io
- SoloKeys
- Nitrokey GmbH
- Token2 SIA
- TrustKey Solutions Co., Ltd.
- Identiv, Inc.
- Thales Group
- Entrust Corporation
- HID Global Corporation
- RSA Security LLC
- Swissbit AG
- Kensington Computer Products Group
- BIO-key International, Inc.
- SurePassID Corp.
- Nexus Group AB
- ID Control B.V.
- Soliton Systems K.K.
Desenvolvimentos industriais recentes em Mercado de Token de Hardware OTP-PKI Híbrido
- Julho de 2026: A OneSpan lançou o DigipassONE, uma plataforma de autenticação unificada que permite às instituições financeiras consolidar chaves de acesso, tokens de hardware e OTP em um único serviço gerenciado. A plataforma tem como alvo clientes do BFSI que estão atualizando a infraestrutura de segurança enquanto preservam os investimentos de autenticação existentes, reposicionando a OneSpan como um fornecedor de orquestração de autenticação além do fornecimento de dispositivos.
- Julho de 2026: A Infineon Technologies lançou o SECORA ID Key S USB, a primeira chave de segurança certificada FIDO de Nível 3+ construída em uma plataforma Java Card 3.1 com conectividade USB e NFC. O dispositivo combina applets de FIDO, PKI e assinatura digital pré-carregados em seu controlador criptográfico SLC38, com produção em volume programada para setembro de 2026.
- Junho de 2026: A Intercede e a Swissbit expandiram sua parceria para desenvolver uma chave de acesso FIDO2 de ponta a ponta implementando criptografia pós-quântica, integrando o gerenciamento de credenciais MyID da Intercede com o hardware iShield Key 2 da Swissbit para fornecer uma cadeia de autenticação quântica segura antes dos mandatos de PQC governamentais previstos.
- Junho de 2026: A Yubico recebeu validação FIPS 140-3 para seu módulo de segurança de hardware YubiHSM 2 FIPS no Nível de Segurança 3 por meio do Programa de Validação de Módulo Criptográfico do NIST, fortalecendo sua oferta de raiz de confiança de hardware para servidores e infraestrutura PKI em ambientes regulados.
Escopo do Relatório Global do Mercado de Token de Hardware OTP-PKI Híbrido
O Mercado de Token de Hardware OTP-PKI Híbrido refere-se ao mercado global de dispositivos de autenticação baseados em hardware que combinam tecnologia de Senha de Uso Único (OTP) com capacidades de Infraestrutura de Chave Pública (PKI) para fornecer autenticação segura de usuários, verificação de identidade e controle de acesso para sistemas digitais, redes, aplicações e informações sensíveis. Esses tokens integram mecanismos OTP, como Senha de Uso Único Baseada em Tempo (TOTP) e Senha de Uso Único Baseada em Evento (HOTP), com armazenamento de chaves criptográficas, autenticação baseada em certificado digital e criptografia de chave pública para fortalecer a segurança e reduzir o risco de acesso não autorizado, roubo de credenciais, phishing e fraude de identidade.
O Relatório do Mercado de Token de Hardware OTP-PKI Híbrido é Segmentado por Método de Autenticação (Senha de Uso Único Baseada em Tempo (TOTP), Senha de Uso Único Baseada em Evento (HOTP), FIDO2 e WebAuthn e Token OTP-PKI Híbrido), Fator de Forma (Token USB, Cartão Inteligente e Cartão Inteligente USB, Cartão de Exibição, Token de Chaveiro e Token com NFC), Conectividade (Conectado, Desconectado e Sem Contato), Modo de Implantação (Local, Nuvem e Híbrido), Setor do Usuário Final (BFSI, Governo e Defesa, TI Corporativa e Segurança em Nuvem, Saúde e Ciências da Vida, Telecomunicações, Industrial e Infraestrutura Crítica e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Senha de Uso Único Baseada em Tempo (TOTP) |
| Senha de Uso Único Baseada em Evento (HOTP) |
| FIDO2 e WebAuthn |
| Token OTP-PKI Híbrido |
| Token USB |
| Cartão Inteligente e Cartão Inteligente USB |
| Cartão de Exibição |
| Token de Chaveiro |
| Token com NFC |
| Conectado |
| Desconectado |
| Sem Contato |
| Local |
| Nuvem |
| Híbrido |
| BFSI |
| Governo e Defesa |
| TI Corporativa e Segurança em Nuvem |
| Saúde e Ciências da Vida |
| Telecomunicações |
| Industrial e Infraestrutura Crítica |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Método de Autenticação | Senha de Uso Único Baseada em Tempo (TOTP) | |
| Senha de Uso Único Baseada em Evento (HOTP) | ||
| FIDO2 e WebAuthn | ||
| Token OTP-PKI Híbrido | ||
| Por Fator de Forma | Token USB | |
| Cartão Inteligente e Cartão Inteligente USB | ||
| Cartão de Exibição | ||
| Token de Chaveiro | ||
| Token com NFC | ||
| Por Conectividade | Conectado | |
| Desconectado | ||
| Sem Contato | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Híbrido | ||
| Por Setor do Usuário Final | BFSI | |
| Governo e Defesa | ||
| TI Corporativa e Segurança em Nuvem | ||
| Saúde e Ciências da Vida | ||
| Telecomunicações | ||
| Industrial e Infraestrutura Crítica | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de token de hardware OTP-PKI híbrido?
Espera-se que o mercado de token de hardware OTP-PKI híbrido aumente de 0,49 bilhões de USD em 2026 para 0,91 bilhões de USD até 2032, a um CAGR de 11,42% de 2027 a 2032.
O que está impulsionando a demanda por tokens de hardware OTP-PKI híbridos?
Autenticação obrigatória resistente a phishing, requisitos de segurança de pagamentos digitais, acesso de confiança zero e a necessidade de suportar tanto PKI quanto FIDO2 são fatores-chave de demanda.
Qual método de autenticação lidera a adoção?
O Token OTP-PKI Híbrido detinha 43,74% de participação em 2026 e está projetado para expandir a um CAGR de 12,22% até 2032.
Qual grupo de usuários finais está se expandindo mais rapidamente?
Industrial e Infraestrutura Crítica está projetado para registrar um CAGR de 12,79% até 2032 à medida que os operadores fortalecem os controles de acesso para tecnologia operacional.
Qual região tem a maior taxa de crescimento projetada?
A Ásia-Pacífico está projetada para expandir a um CAGR de 12,39% de 2027 a 2032, apoiada por requisitos de autenticação bancária e de pagamentos.
Qual é o principal desafio para a implantação de tokens de hardware?
A aquisição inicial, a substituição de tokens, o registro e a recuperação de dispositivos perdidos podem aumentar os custos operacionais e desacelerar a implantação em larga escala.