
Taille et Part du Marché des Tokens Matériels Hybrides OTP-PKI
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 0.53 Milliards de dollars |
| Taille du Marché (2032) | 0.91 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 11.42 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Tokens Matériels Hybrides OTP-PKI par Mordor Intelligence
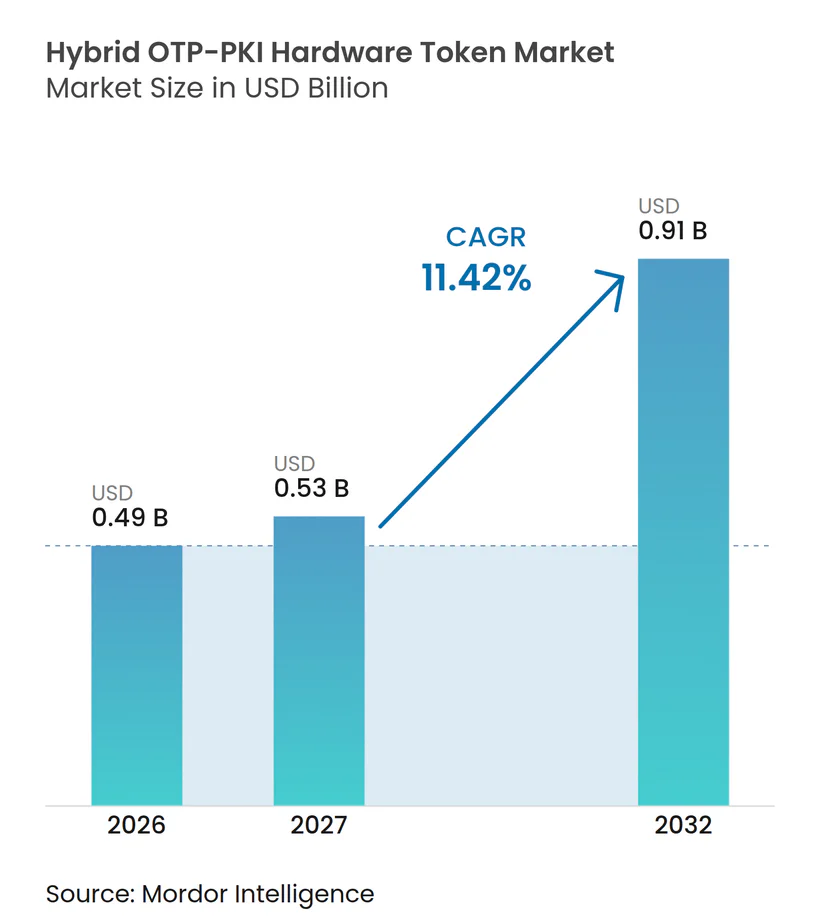
La taille du marché des tokens matériels hybrides OTP-PKI devrait augmenter de 0,49 milliard USD en 2026 à 0,53 milliard USD en 2027 et atteindre 0,91 milliard USD d'ici 2032, en progressant à un CAGR de 11,42 % sur la période 2027-2032. Les exigences obligatoires en matière d'authentification résistante au hameçonnage confèrent au marché des tokens matériels hybrides OTP-PKI une base de demande clairement portée par la conformité dans les secteurs de la finance, du gouvernement et des infrastructures critiques. Un seul dispositif combinant la génération de mots de passe à usage unique et la gestion de certificats PKI aide les organisations à réduire les flux de gestion parallèles des identifiants tout en conservant la compatibilité avec les systèmes existants. Les nouvelles exigences en matière de paiement et d'authentification relèvent les normes d'approvisionnement dans plusieurs régions, notamment là où le mot de passe à usage unique par SMS est abandonné pour les transactions à risque élevé. Les fournisseurs disposant de capacités PKI et FIDO2 simultanées sont mieux positionnés pour servir les acheteurs qui ne peuvent pas remplacer immédiatement leur infrastructure de certificats établie. Les coûts du cycle de vie des tokens, les flux de récupération et les exigences d'interopérabilité demeurent des freins importants à l'adoption, en particulier pour les organisations disposant d'effectifs importants ou dispersés.
Points Clés du Rapport
- Par méthode d'authentification, le Token Hybride OTP-PKI détenait une part de 43,74 % sur le marché des tokens matériels hybrides OTP-PKI en 2026 et devrait progresser à un CAGR de 12,22 % jusqu'en 2032.
- Par facteur de forme, le Token USB détenait une part de 44,03 % en 2026, tandis que le Token à Capacité NFC devrait enregistrer le CAGR le plus élevé de 12,43 % jusqu'en 2032.
- Par connectivité, le mode Déconnecté détenait une part de 48,01 % en 2026, tandis que le mode Sans Contact devrait progresser à un CAGR de 12,01 % jusqu'en 2032.
- Par mode de déploiement, le déploiement Sur Site détenait une part de 59,26 % en 2026, tandis que le Cloud devrait progresser à un CAGR de 12,06 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI détenait une part de 32,84 % sur le marché des tokens matériels hybrides OTP-PKI en 2026, tandis que le secteur Industriel et des Infrastructures Critiques devrait enregistrer le CAGR le plus élevé de 12,79 % jusqu'en 2032.
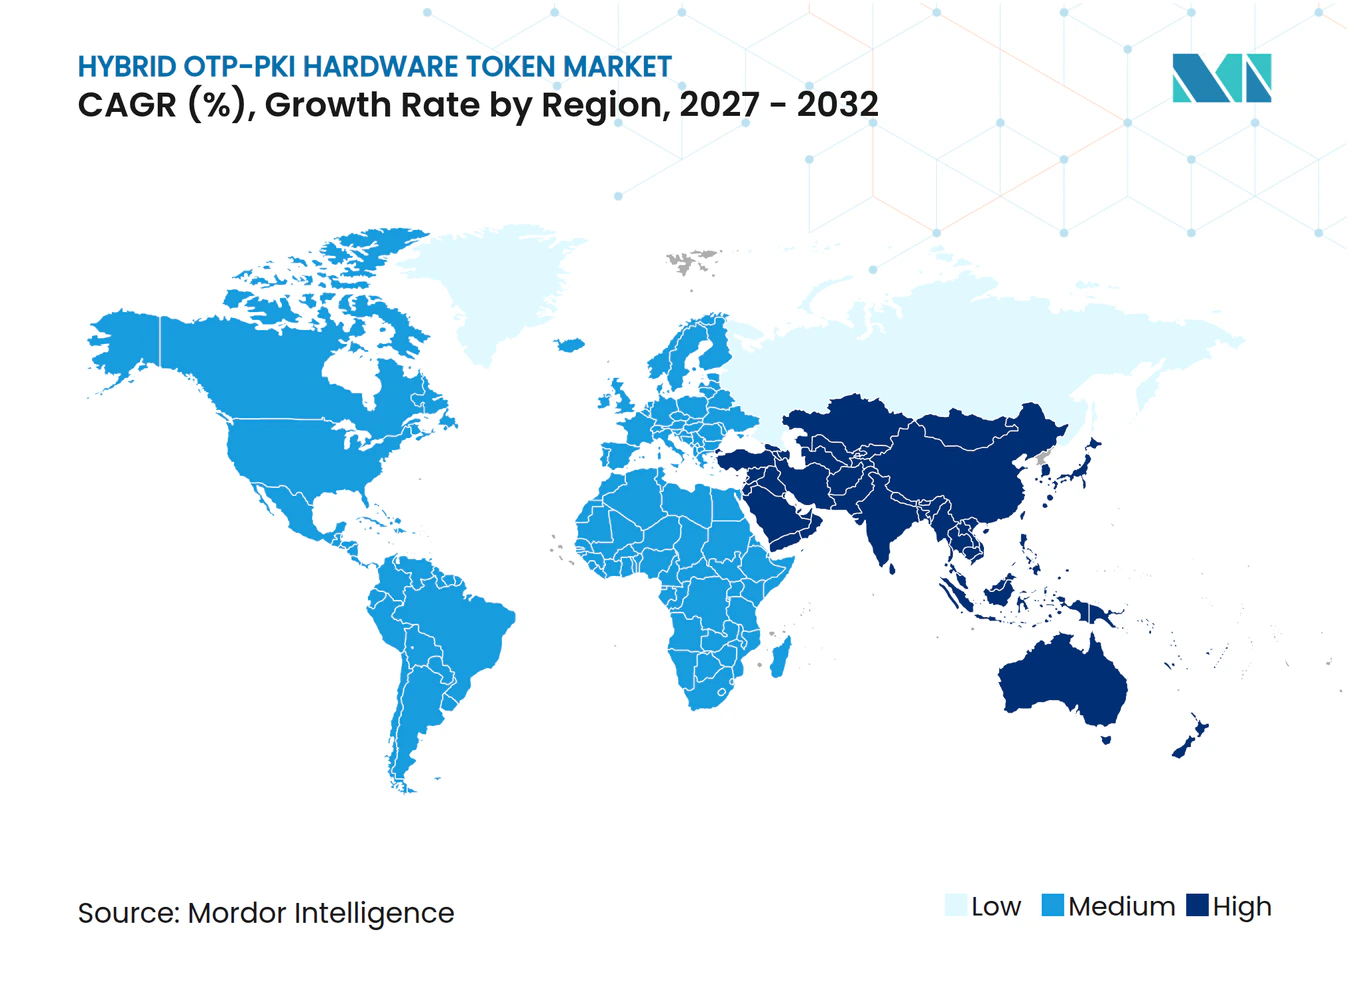
- Par géographie, l'Amérique du Nord détenait une part de 38,01 % en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 12,39 % jusqu'en 2032.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Réglementation Obligatoire sur l'AMF et l'Authentification Forte du Client | +2.8% | Mondial, intensité la plus élevée en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Escalade des Attaques de Prise de Contrôle de Compte et de Hameçonnage | +2.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion du Cloud et de l'Accès Zéro Confiance | +1.9% | Marchés principaux en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Croissance des Services Bancaires Numériques et des Transactions à Haute Valeur | +1.5% | Asie-Pacifique, Moyen-Orient et Amérique du Sud | Moyen terme (2-4 ans) |
| Migration des Systèmes Hérités vers l'Authentification Sans Mot de Passe dans les Environnements Réglementés | +0.7% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Demande d'Authentification Hors Ligne et en Réseau Isolé dans les Environnements Opérationnels | +0.5% | Amérique du Nord et Europe, avec expansion vers l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Réglementation Obligatoire sur l'AMF et l'Authentification Forte du Client
Les règles d'authentification obligatoires constituent la source de demande la plus durable pour le marché des tokens matériels hybrides OTP-PKI. Les directives 2025 de la Banque de Réserve de l'Inde, en vigueur à compter du 1er avril 2026, exigent que les prestataires de services de paiement utilisent au moins 1 facteur d'authentification généré dynamiquement.[1] Les tokens OTP matériels répondent à cette exigence par conception et peuvent également prendre en charge l'accès basé sur des certificats lorsque les institutions conservent des systèmes PKI. L'Union Internationale des Télécommunications identifie les technologies d'authentification sécurisée comme un contrôle fondamental pour les services financiers numériques, soulignant l'importance opérationnelle de mécanismes d'authentification plus robustes. Les règles européennes, notamment PSD2, NIS2 et DORA, ajoutent une pression d'approvisionnement pour les entités financières et les opérateurs de services essentiels. Le marché des tokens matériels hybrides OTP-PKI bénéficie de la situation lorsque les équipes de conformité ont besoin d'un dispositif prenant en charge la résistance moderne au hameçonnage sans perturber les flux de travail existants basés sur les certificats.
Escalade des Attaques de Prise de Contrôle de Compte et de Hameçonnage
La recrudescence des prises de contrôle de compte et des activités de hameçonnage donne aux équipes de sécurité une raison opérationnelle directe d'adopter une authentification reposant sur le matériel. TransUnion a signalé que le taux de fraude numérique suspectée pour les prises de contrôle de compte a augmenté de 37 % entre 2024 et 2025. Le risque est le plus aigu lorsqu'un mot de passe volé ou un mot de passe à usage unique intercepté peut permettre l'accès à des systèmes de paiement, d'administration ou de données sensibles. Sur le marché des tokens matériels hybrides OTP-PKI, les clés matérielles fournissent un facteur de possession plus difficile à relayer ou à dupliquer que les identifiants transmis via des canaux de messagerie courants. Ce profil de menace soutient le marché des tokens matériels hybrides OTP-PKI car les organisations réglementées peuvent utiliser un seul dispositif pour l'authentification des transactions et l'accès à l'entreprise. Les acheteurs sont également moins susceptibles de considérer un programme de tokens comme un simple coût de conformité étroit lorsque la résistance au hameçonnage soutient des objectifs plus larges de lutte contre la fraude et de contrôle des identités.
Expansion du Cloud et de l'Accès Zéro Confiance
Sur l'ensemble du marché des tokens matériels hybrides OTP-PKI, la migration vers le cloud rapproche les décisions d'authentification d'une politique de contrôle d'accès centralisée. La FIDO Alliance a constaté que 87 % des entreprises interrogées s'orientaient vers les clés d'accès, bien que près de la moitié ne les ait pas encore déployées à grande échelle en raison de la complexité et des coûts. Les tokens matériels peuvent jouer le rôle de clé d'accès liée au dispositif lorsque les organisations ne souhaitent pas accepter le risque de synchronisation des identifiants sur des appareils personnels. La sécurité centrée sur l'identité devient également plus importante lorsque les charges de travail sont réparties entre des environnements cloud et sur site. Le marché des tokens matériels hybrides OTP-PKI bénéficie de cette évolution car un token hybride peut s'authentifier à la fois auprès d'applications héritées et de services cloud depuis le même élément sécurisé. Cette approche offre aux organisations un chemin de migration pratique lorsque leur fournisseur d'identité, leurs applications et leur parc de terminaux n'évoluent pas au même rythme.
Croissance des Services Bancaires Numériques et des Transactions à Haute Valeur
Pour le marché des tokens matériels hybrides OTP-PKI, les paiements en temps réel et les services bancaires numériques transfrontaliers élèvent le niveau d'authentification requis pour les transactions à haute valeur. Le Règlement européen sur les Paiements Instantanés a introduit en 2025 des exigences de surveillance de la fraude en temps réel et de contrôles renforcés pour les flux de paiements instantanés. Des contrôles de transaction plus stricts augmentent la valeur du matériel capable de lier l'authentification à une action ou une transaction spécifique. Les travaux de Capital One visant à utiliser des certificats de dispositif x.509 conjointement avec des clés d'accès FIDO2 sur plus de 1 000 applications illustrent l'importance de la prise en charge simultanée des protocoles dans les grandes institutions financières. Le marché des tokens matériels hybrides OTP-PKI dispose donc d'une opportunité là où les banques doivent protéger les nouveaux canaux de paiement tout en préservant les systèmes d'accès et de certificats établis. La prise en charge flexible des protocoles est particulièrement pertinente en Asie-Pacifique et au Moyen-Orient, où les volumes de services bancaires numériques et les attentes réglementaires augmentent conjointement.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Coûts d'Approvisionnement, de Remplacement et de Cycle de Vie des Tokens | -1.0% | Mondial | Court terme (≤ 2 ans) |
| Friction Utilisateur et Charge de Récupération en Cas de Perte de Dispositif | -0.8% | Mondial | Court terme (≤ 2 ans) |
| Dette d'Interopérabilité entre les Intergiciels, les Lecteurs et les Fournisseurs d'Identité | -0.6% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Risque lié à la Provenance des Composants d'Élément Sécurisé et à la Chaîne d'Approvisionnement des Micrologiciels | -0.4% | Amérique du Nord, Europe et Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts d'Approvisionnement, de Remplacement et de Cycle de Vie des Tokens
Sur le marché des tokens matériels hybrides OTP-PKI, l'économie des tokens matériels peut retarder le déploiement parmi les organisations de taille moyenne et les organismes publics disposant de budgets informatiques limités. Les identifiants physiques nécessitent un approvisionnement initial et un remplacement périodique après endommagement, perte, rotation du personnel ou obsolescence du micrologiciel. Le travail de récupération peut coûter plus cher que le token lui-même lorsque des politiques de haute assurance exigent une vérification d'identité avant l'émission d'un identifiant de remplacement. Yubico propose YubiKey as a Service, qui combine le matériel avec la gestion du cycle de vie et montre comment les fournisseurs répondent à cette charge opérationnelle. Même ainsi, les applications d'authentification mobile peuvent sembler moins coûteuses lorsque l'authentification résistante au hameçonnage n'est pas une exigence explicite. Les préoccupations liées aux coûts peuvent freiner le marché des tokens matériels hybrides OTP-PKI lorsque les acheteurs évaluent le prix du dispositif sans tenir compte des avantages en matière de lutte contre la fraude, de conformité et de migration d'un identifiant unifié.
Friction Utilisateur et Charge de Récupération en Cas de Perte de Dispositif
Au sein du marché des tokens matériels hybrides OTP-PKI, les processus d'enrôlement et de récupération peuvent créer des frictions qui ne deviennent visibles qu'après le lancement d'un programme de tokens. L'Association for Computing Machinery note que l'adoption de l'authentification sans mot de passe peut nécessiter des modifications des systèmes hérités, de l'expérience utilisateur et des processus organisationnels.[2] Les déploiements à grande échelle peuvent être retardés lorsque des applications plus anciennes nécessitent des intégrations FIDO2 ou WebAuthn personnalisées. Les procédures de perte de token réduisent également l'efficacité dans les secteurs de la santé et des infrastructures critiques, où les postes de travail partagés et les modes d'accès par équipes sont courants. L'intégration d'OLOID avec Epic montre que l'authentification multimodale peut améliorer l'accès dans le secteur de la santé, mais augmente également le nombre de chemins de récupération que les équipes informatiques doivent gérer. Le marché des tokens matériels hybrides OTP-PKI doit donc associer la vente de dispositifs à des services d'enrôlement, de récupération et de cycle de vie qui réduisent la charge pesant sur les utilisateurs et les administrateurs.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Méthode d'Authentification :
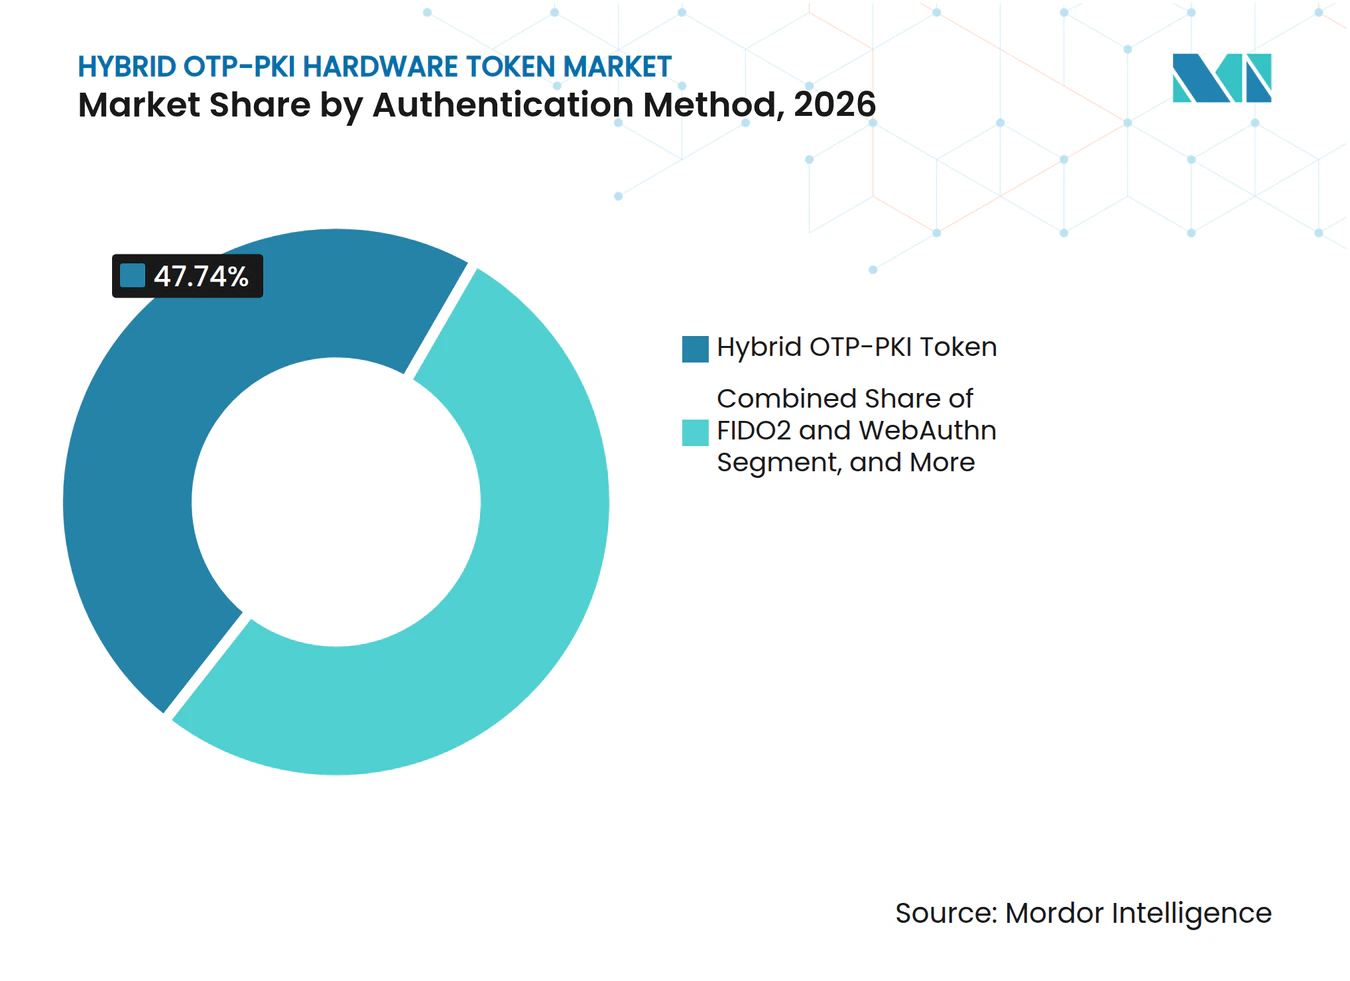
Les Identifiants Hybrides Prennent en Charge les Protocoles Hérités et ModernesLe Token Hybride OTP-PKI détenait une part de 43,74 % en 2026 et devrait enregistrer un CAGR de 12,22 % jusqu'en 2032. Cette position reflète le besoin d'un identifiant fonctionnant à la fois dans les environnements PKI et les nouveaux environnements FIDO2. La série YubiKey 5 FIPS de Yubico a reçu la validation FIPS 140-3 en mai 2026 et prend en charge les identifiants PKI du DoD, les clés d'accès FIDO2, les mots de passe à usage unique OATH et OpenPGP sur un seul dispositif. Cette combinaison prend en charge les déploiements à haute assurance qui ne peuvent pas abandonner immédiatement l'accès basé sur les certificats. L'adoption de FIDO2 et WebAuthn augmente à mesure que les organisations suppriment les mots de passe à usage unique par SMS des flux de travail à risque plus élevé.
Le TOTP conserve une base installée dans les services bancaires et l'accès VPN, où les intergiciels plus anciens ralentissent la migration. Le HOTP reste utile dans les environnements d'atelier où une synchronisation temporelle fiable ne peut être garantie. Le secteur des tokens matériels hybrides OTP-PKI répond à ces cas d'usage en permettant une transition progressive plutôt qu'en imposant une décision de protocole unique. Infineon a lancé le SECORA ID Key S USB en juillet 2026, intégrant des applets FIDO, PKI et de signature numérique sur une plateforme Java Card 3.1. Sa conception montre que l'exigence hybride s'intègre dans la plateforme silicium sous-jacente, ce qui peut réduire le travail d'intégration pour les fabricants et les acheteurs en entreprise.



Par Facteur de Forme :
La Prédominance USB Face à la Demande Sans ContactLe Token USB détenait une part de 44,03 % en 2026, tandis que le Token à Capacité NFC devrait progresser à un CAGR de 12,43 % jusqu'en 2032. L'infrastructure USB-A reste courante dans les environnements d'entreprise et gouvernementaux, ce qui soutient la position établie des dispositifs USB. Les conceptions sans contact réduisent la nécessité d'insérer un token et conviennent aux modes de travail axés sur le mobile. Swissbit a lancé iShield Key 2 en mai 2025 avec une prise en charge USB-C, USB-A, NFC et MIFARE DESFire EV3 sur l'ensemble de sa gamme de modèles. Ce format offre aux organisations un seul dispositif pour l'accès logique, l'authentification mobile et certains besoins d'accès physique.
Les cartes à puce et les cartes à puce USB continuent d'être importantes dans les environnements gouvernementaux et de santé qui combinent des contrôles d'accès physique et logique. Les cartes à affichage restent pertinentes pour les utilisateurs bancaires traditionnels qui préfèrent la génération de mots de passe à usage unique sur la carte. Les tokens porte-clés ont un rôle dans les opérations industrielles où les postes de travail permanents ne sont pas disponibles ou où l'utilisation à une main est utile. HID Global a introduit les Crescendo Cards en août 2025 pour combiner des badges d'accès physique avec un accès logique sans mot de passe dans des formats à double interface et sans contact. Le marché des tokens matériels hybrides OTP-PKI évolue donc vers des dispositifs qui réduisent la séparation entre les badges d'accès et les outils d'authentification.
Par Connectivité :
Les Tokens Déconnectés Répondent aux Besoins des Technologies OpérationnellesLes tokens déconnectés détenaient une part de 48,01 % en 2026, tandis que le mode Sans Contact devrait enregistrer un CAGR de 12,01 % jusqu'en 2032. La position dominante reflète la base de mots de passe à usage unique établie et le besoin d'une authentification fonctionnant sans appel réseau. Les environnements de technologie opérationnelle en réseau isolé séparent souvent les systèmes d'entreprise des réseaux de contrôle. Cette restriction rend l'authentification hors ligne importante pour les opérateurs d'atelier et autres utilisateurs à enjeux élevés. Une étude de 2025 publiée dans l'International Journal of Control, Automation and Systems a évalué l'authentification à 2 facteurs basée sur les mots de passe à usage unique hors bande pour les plateformes Linux sécurisées dans des environnements de contrôle et d'automatisation.
La connectivité sans contact gagne en soutien, les flux de travail d'authentification par contact du smartphone devenant courants. Le matériel compatible NFC peut offrir une expérience plus pratique sans sacrifier un facteur de possession discret. Les tokens connectés jouent également un rôle dans l'informatique d'entreprise, car les postes de travail gérés peuvent recevoir des mises à jour de micrologiciels et des instructions de révocation d'identifiants à distance. Les normes eIDAS 2.0 et NIST FIPS 201 soutiennent des pratiques d'identifiants structurées dans les environnements nécessitant une assurance d'identité. Le marché des tokens matériels hybrides OTP-PKI peut répondre aux deux architectures en offrant une utilisation des mots de passe à usage unique déconnectée pour les réseaux opérationnels et une gestion des identifiants connectée pour les applications d'entreprise.
Par Mode de Déploiement :
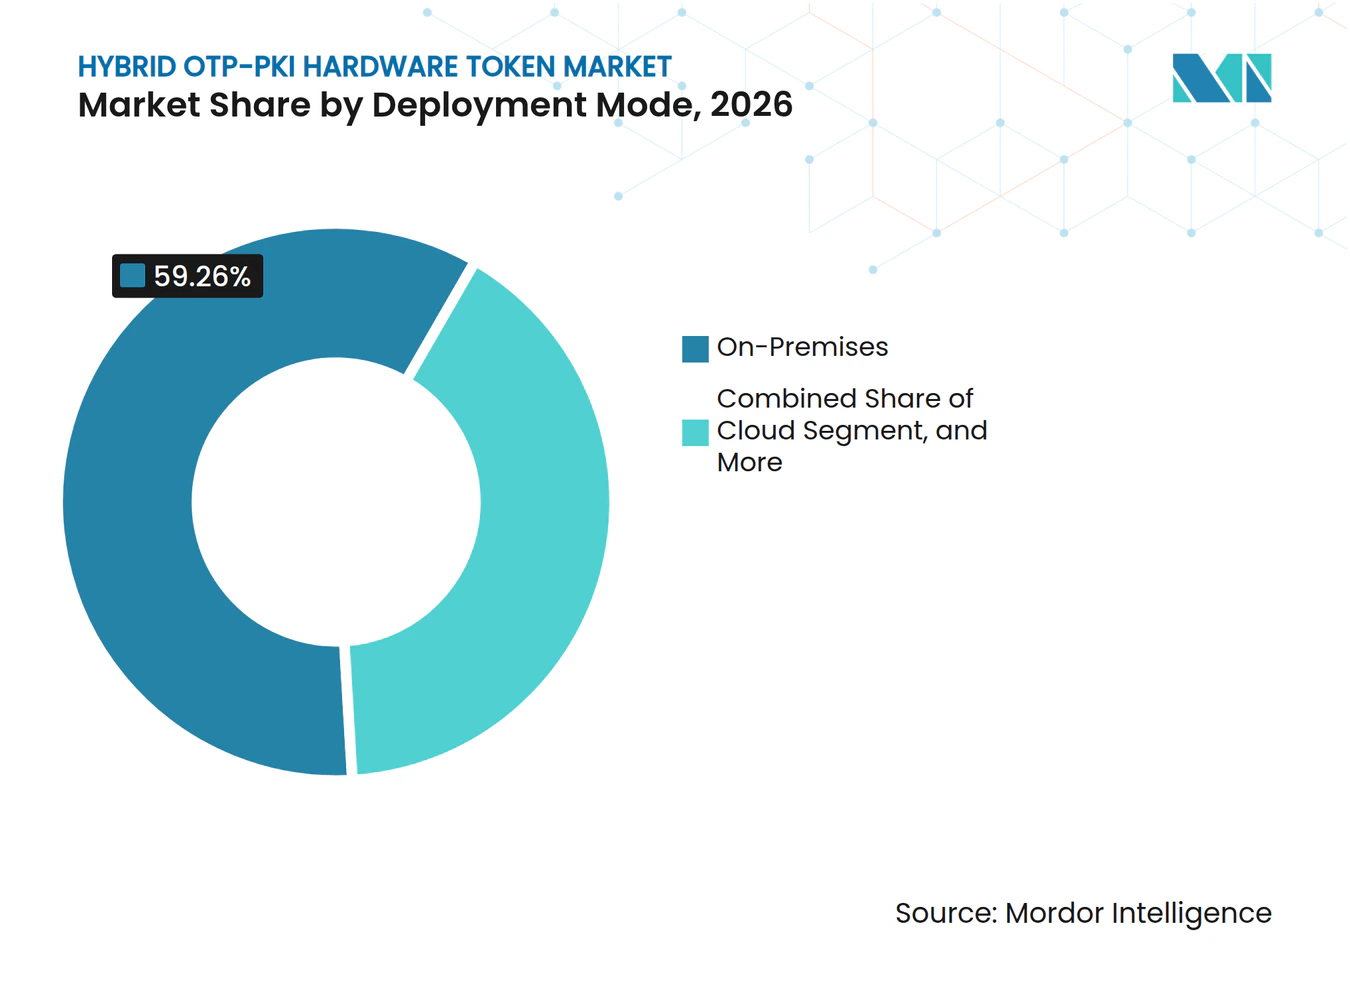
Les Systèmes Sur Site Coexistent avec la Migration vers le CloudLe déploiement Sur Site détenait une part de 59,26 % en 2026, tandis que le Cloud devrait progresser à un CAGR de 12,06 % jusqu'en 2032. Les organisations gouvernementales et réglementées conservent l'infrastructure d'authentification au sein de leurs propres réseaux en raison des exigences d'isolation et des investissements antérieurs dans la PKI. Les plateformes d'identité cloud attirent la demande car elles peuvent automatiser l'enrôlement des tokens, la révocation et la journalisation des audits. Les déploiements hybrides permettent aux organisations de conserver les charges de travail d'authentification sensibles en local tout en fédérant les assertions d'identité vers les applications cloud. Cette structure est utile pour les acheteurs du secteur BFSI qui font face à des obligations de résidence des données et à des exigences de résilience des services.
Thales a rendu généralement disponible le SafeNet eToken Fusion NFC PIV en avril 2025 avec la prise en charge de Microsoft Entra ID et d'Okta. Le produit montre comment 1 référence matérielle peut connecter la gestion des identifiants sur site aux services d'identité cloud. DORA encourage également la résilience opérationnelle parmi les entités financières, ce qui peut renforcer l'argument en faveur d'architectures évitant un point de défaillance unique pour l'authentification. Le secteur des tokens matériels hybrides OTP-PKI est bien positionné pour prendre en charge ces environnements mixtes, car les dispositifs peuvent préserver les fonctions de certificat tout en prenant en charge l'authentification par clé d'accès prête pour le cloud. Les choix de déploiement dépendront des réglementations locales, des intergiciels existants et de l'approche de l'organisation en matière de gouvernance des identités.

Par Secteur d'Activité des Utilisateurs Finaux :
Le BFSI en Tête Tandis que les Utilisateurs Industriels AccélèrentLe BFSI détenait une part de 32,84 % en 2026, tandis que le secteur Industriel et des Infrastructures Critiques devrait progresser à un CAGR de 12,79 % jusqu'en 2032. Les institutions financières ont investi dans les tokens matériels depuis de nombreuses années car la fraude aux paiements et les exigences d'authentification des clients créent un cas d'usage clair. L'adoption industrielle prend de l'élan à mesure que les opérateurs sécurisent les automates programmables, les interfaces SCADA et autres actifs de technologie opérationnelle. Les acheteurs gouvernementaux et de défense ont également besoin d'identifiants à haute assurance pouvant répondre aux exigences PIV, Common Access Card et connexes. Les acheteurs en informatique d'entreprise et en sécurité cloud utilisent des tokens pour étendre les politiques de zéro confiance aux applications réparties sur une infrastructure distribuée.
Les organisations de santé font face à des besoins spécifiques de contrôle d'accès car les systèmes de prescription et d'informations de santé protégées nécessitent une authentification multifacteur fiable. Le marché des tokens matériels hybrides OTP-PKI peut prendre en charge les environnements où la connectivité cloud est limitée mais où une assurance d'identifiant robuste reste nécessaire. Les déploiements BFSI se concentrent souvent sur l'authentification des transactions et la vérification d'identité, tandis que les cas d'usage industriels se concentrent sur l'accès des opérateurs et le comportement hors ligne prévisible. Cette différence explique pourquoi l'adoption industrielle peut s'accélérer même si le BFSI reste le segment le plus important. Les télécommunications et autres utilisateurs finaux ajoutent du volume grâce à des déploiements qui protègent les centres d'opérations réseau et les plateformes orientées client contre le vol d'identifiants.
Analyse Géographique
Marché des Jetons Matériels OTP-PKI Hybrides en Amérique du Nord
L'Amérique du Nord détenait 38,01 % de la part de marché des jetons matériels OTP-PKI hybrides en 2026. Les achats fédéraux, les institutions financières réglementées et l'adoption établie de FIDO2 soutiennent la position dominante de la région. Yubico a déclaré que la série YubiKey 5 FIPS avait été autorisée par le Département de la Défense des États-Unis à détenir à la fois des identifiants PKI du DoD et des clés d'accès FIDO2. Les exigences fédérales peuvent influencer la demande au-delà des agences, car les sous-traitants ont souvent besoin de niveaux comparables d'assurance d'authentification. Les orientations du Canada en matière d'authentification multifacteur soutiennent également les authentificateurs liés au matériel pour les fonctions à privilèges élevés.
Marché des Jetons Matériels OTP-PKI Hybrides en Europe et en Amérique du Sud
L'Europe est le deuxième marché régional en importance, avec l'Allemagne, le Royaume-Uni et la France en tête de l'adoption. NIS2 et DORA imposent des exigences de conformité aux opérateurs de services essentiels et aux entités financières. La CNIL française a recommandé l'authentification multifacteur en mars 2025 et a répertorié les jetons OTP matériels et les clés d'authentification USB comme facteurs de possession. eIDAS 2.0 soutient également la demande de justificatifs d'identité pouvant fonctionner avec des signatures électroniques qualifiées et une authentification utilisateur renforcée. L'Amérique du Sud reste plus modeste, bien que les exigences bancaires et l'adoption du fintech au Brésil élargissent la base d'utilisateurs potentiels.
Marché des Jetons Matériels OTP-PKI Hybrides en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait enregistrer un CAGR de 12,39 % de 2027 à 2032, le taux régional le plus élevé. Les directives d'authentification des paiements en Inde créent une voie de conformité claire pour les facteurs générés dynamiquement. Les Philippines, Singapour, la Corée du Sud et le Japon présentent également une demande, les institutions financières renforçant les protections pour les activités numériques à plus haute valeur. Sumitomo Mitsui Trust Bank a utilisé l'authentification FIDO basée sur le cloud d'OneSpan en 2025 pour faire face aux menaces de phishing dans les cas d'utilisation bancaire à haute valeur.[3] Le Moyen-Orient connaît une demande accrue depuis que les exigences d'authentification pour les transactions bancaires sont devenues plus strictes. L'Afrique en est à un stade plus précoce, mais les paiements numériques et les préoccupations liées à la fraude encouragent les investissements dans l'infrastructure d'authentification multifacteur au Nigeria et en Afrique du Sud.
Paysage Concurrentiel
Concentration du Marché
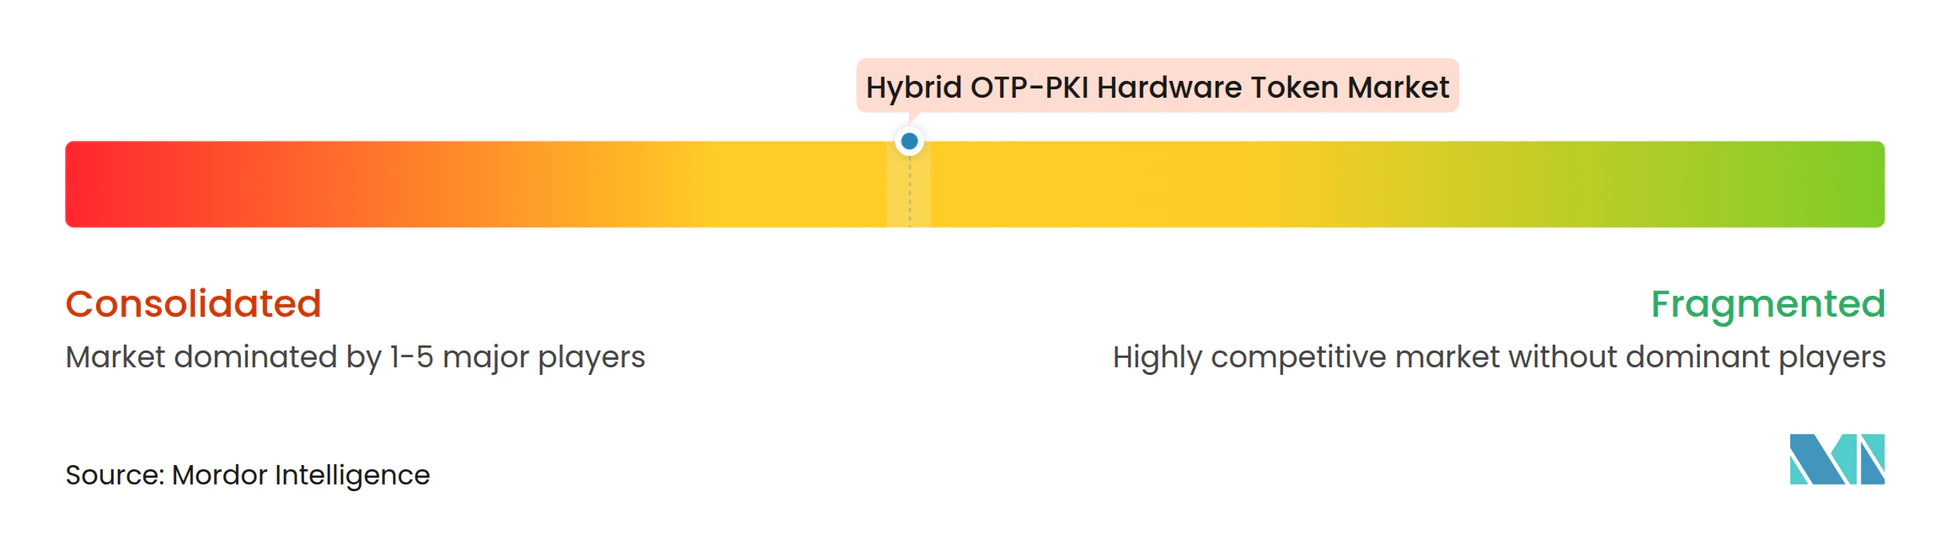
Le marché des tokens matériels hybrides OTP-PKI est modérément concentré, avec Yubico, OneSpan, FEITIAN Technologies, Thales Group et HID Global en concurrence pour les contrats du secteur réglementé. Les principaux fournisseurs sur le marché des tokens matériels hybrides OTP-PKI se différencient par leurs certifications, leurs capacités de gestion des identifiants et leur prise en charge de plusieurs protocoles. La participation à la FIDO Alliance et les intégrations avec Microsoft Entra ID, Okta et Ping Identity peuvent réduire les coûts de changement pour les clients. Les fournisseurs qui combinent les fonctionnalités PKI et FIDO2 ont un avantage lorsque les acheteurs doivent conserver des systèmes de certificats plus anciens lors d'une transition vers les clés d'accès. Cela rend la compatibilité de la plateforme aussi importante que le matériel du token dans de nombreuses décisions d'approvisionnement.
HID Global a lancé une plateforme de Gestion des Clés d'Accès d'Entreprise en août 2025 pour centraliser le provisionnement, la révocation et la journalisation des audits des identifiants FIDO. Cette initiative étend la concurrence des dispositifs individuels aux services de gestion du cycle de vie. OneSpan a accepté d'acquérir Build38 en janvier 2026, combinant l'authentification matérielle avec la protection des applications mobiles contre les menaces pour les clients des services financiers. Yubico a également démontré une capacité de Token de Délégation de Rôle pour l'autorisation des agents d'intelligence artificielle avec Delinea et StrongDM lors de la RSA Conference 2026. Ces actions montrent que les fournisseurs construisent des offres d'identité et de sécurité plus larges autour de l'identifiant physique.
Pour le marché des tokens matériels hybrides OTP-PKI, la cryptographie post-quantique ouvre une nouvelle voie de développement de produits. Cryptsoft et FEITIAN ont démontré une preuve de concept de token d'authentification post-quantique hybride en avril 2026 en utilisant ML-DSA-65. Intercede et Swissbit ont également élargi leur partenariat en juin 2026 pour créer une clé d'accès FIDO2 prête pour le post-quantique avec le matériel iShield Key 2. La certification FIPS 140-3 reste importante car son absence peut restreindre l'accès aux opportunités gouvernementales fédérales américaines et alliées. Les fournisseurs de matériel ouvert tels que SoloKeys et Nitrokey se différencient par la transparence et le prix, mais les acheteurs réglementés exigent souvent la profondeur de gestion du cycle de vie et de certification que les grands fournisseurs offrent.
Leaders du Secteur des Tokens Matériels Hybrides OTP-PKI
-
Yubico AB
-
Thales Group
-
OneSpan Inc.
-
FEITIAN Technologies Co., Ltd.
-
Entrust Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Jetons Matériels OTP-PKI Hybrides Entreprises couvertes dans ce rapport
- Yubico AB
- OneSpan Inc.
- FEITIAN Technologies Co., Ltd.
- GoTrustID Inc.
- Hypersecu Information Systems Inc.
- Deepnet Security Limited
- SecureMetric Technology Sdn. Bhd.
- AuthenTrend Technology Inc.
- Razzo Tech Corporation DBA Thetis.io
- SoloKeys
- Nitrokey GmbH
- Token2 SIA
- TrustKey Solutions Co., Ltd.
- Identiv, Inc.
- Thales Group
- Entrust Corporation
- HID Global Corporation
- RSA Security LLC
- Swissbit AG
- Kensington Computer Products Group
- BIO-key International, Inc.
- SurePassID Corp.
- Nexus Group AB
- ID Control B.V.
- Soliton Systems K.K.
Développements industriels récents dans Marché des Jetons Matériels OTP-PKI Hybrides
- Juillet 2026 : OneSpan a lancé DigipassONE, une plateforme d'authentification unifiée permettant aux institutions financières de consolider les clés d'accès, les tokens matériels et les mots de passe à usage unique en un seul service géré. La plateforme cible les clients BFSI qui modernisent leur infrastructure de sécurité tout en préservant les investissements d'authentification existants, repositionnant OneSpan en tant que fournisseur d'orchestration de l'authentification au-delà de la fourniture de dispositifs.
- Juillet 2026 : Infineon Technologies a lancé le SECORA ID Key S USB, la première clé de sécurité certifiée FIDO de niveau 3+ construite sur une plateforme Java Card 3.1 avec connectivité USB et NFC. Le dispositif combine des applets FIDO, PKI et de signature numérique préchargés sur son contrôleur cryptographique SLC38, avec une production en volume prévue pour septembre 2026.
- Juin 2026 : Intercede et Swissbit ont élargi leur partenariat pour développer une clé d'accès FIDO2 de bout en bout mettant en œuvre la cryptographie post-quantique, intégrant la gestion des identifiants MyID d'Intercede avec le matériel iShield Key 2 de Swissbit pour fournir une chaîne d'authentification à sécurité quantique unique en anticipation des mandats gouvernementaux PQC attendus.
- Juin 2026 : Yubico a reçu la validation FIPS 140-3 pour son module de sécurité matériel YubiHSM 2 FIPS au Niveau de Sécurité 3 via le Programme de Validation des Modules Cryptographiques du NIST, renforçant son offre de racine de confiance matérielle pour les serveurs et l'infrastructure PKI dans les environnements réglementés.
Périmètre du Rapport sur le Marché Mondial des Tokens Matériels Hybrides OTP-PKI
Le Marché des Tokens Matériels Hybrides OTP-PKI désigne le marché mondial des dispositifs d'authentification basés sur le matériel qui combinent la technologie de Mot de Passe à Usage Unique (OTP) avec les capacités d'Infrastructure à Clé Publique (PKI) pour fournir une authentification sécurisée des utilisateurs, une vérification d'identité et un contrôle d'accès pour les systèmes numériques, les réseaux, les applications et les informations sensibles. Ces tokens intègrent des mécanismes OTP, tels que le Mot de Passe à Usage Unique Basé sur le Temps (TOTP) et le Mot de Passe à Usage Unique Basé sur les Événements (HOTP), avec le stockage de clés cryptographiques, l'authentification basée sur des certificats numériques et la cryptographie à clé publique pour renforcer la sécurité et réduire le risque d'accès non autorisé, de vol d'identifiants, de hameçonnage et de fraude à l'identité.
Le Rapport sur le Marché des Tokens Matériels Hybrides OTP-PKI est Segmenté par Méthode d'Authentification (Mot de Passe à Usage Unique Basé sur le Temps (TOTP), Mot de Passe à Usage Unique Basé sur les Événements (HOTP), FIDO2 et WebAuthn, et Token Hybride OTP-PKI), Facteur de Forme (Token USB, Carte à Puce et Carte à Puce USB, Carte à Affichage, Token Porte-Clés, et Token à Capacité NFC), Connectivité (Connecté, Déconnecté, et Sans Contact), Mode de Déploiement (Sur Site, Cloud, et Hybride), Secteur d'Activité des Utilisateurs Finaux (BFSI, Gouvernement et Défense, Informatique d'Entreprise et Sécurité Cloud, Santé et Sciences de la Vie, Télécommunications, Industriel et Infrastructures Critiques, et Autres Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Mot de Passe à Usage Unique Basé sur le Temps (TOTP) |
| Mot de Passe à Usage Unique Basé sur les Événements (HOTP) |
| FIDO2 et WebAuthn |
| Token Hybride OTP-PKI |
| Token USB |
| Carte à Puce et Carte à Puce USB |
| Carte à Affichage |
| Token Porte-Clés |
| Token à Capacité NFC |
| Connecté |
| Déconnecté |
| Sans Contact |
| Sur Site |
| Cloud |
| Hybride |
| BFSI |
| Gouvernement et Défense |
| Informatique d'Entreprise et Sécurité Cloud |
| Santé et Sciences de la Vie |
| Télécommunications |
| Industriel et Infrastructures Critiques |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Égypte | |
| Reste de l'Afrique |
| Par Méthode d'Authentification | Mot de Passe à Usage Unique Basé sur le Temps (TOTP) | |
| Mot de Passe à Usage Unique Basé sur les Événements (HOTP) | ||
| FIDO2 et WebAuthn | ||
| Token Hybride OTP-PKI | ||
| Par Facteur de Forme | Token USB | |
| Carte à Puce et Carte à Puce USB | ||
| Carte à Affichage | ||
| Token Porte-Clés | ||
| Token à Capacité NFC | ||
| Par Connectivité | Connecté | |
| Déconnecté | ||
| Sans Contact | ||
| Par Mode de Déploiement | Sur Site | |
| Cloud | ||
| Hybride | ||
| Par Secteur d'Activité des Utilisateurs Finaux | BFSI | |
| Gouvernement et Défense | ||
| Informatique d'Entreprise et Sécurité Cloud | ||
| Santé et Sciences de la Vie | ||
| Télécommunications | ||
| Industriel et Infrastructures Critiques | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des tokens matériels hybrides OTP-PKI ?
Le marché des tokens matériels hybrides OTP-PKI devrait augmenter de 0,49 milliard USD en 2026 à 0,91 milliard USD d'ici 2032, à un CAGR de 11,42 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de tokens matériels hybrides OTP-PKI ?
L'authentification obligatoire résistante au hameçonnage, les exigences de sécurité des paiements numériques, l'accès zéro confiance et la nécessité de prendre en charge à la fois la PKI et FIDO2 sont des facteurs de demande clés.
Quelle méthode d'authentification mène l'adoption ?
Le Token Hybride OTP-PKI détenait une part de 43,74 % en 2026 et devrait progresser à un CAGR de 12,22 % jusqu'en 2032.
Quel groupe d'utilisateurs finaux se développe le plus rapidement ?
Le secteur Industriel et des Infrastructures Critiques devrait enregistrer un CAGR de 12,79 % jusqu'en 2032 à mesure que les opérateurs renforcent les contrôles d'accès pour la technologie opérationnelle.
Quelle région affiche le taux de croissance projeté le plus élevé ?
L'Asie-Pacifique devrait progresser à un CAGR de 12,39 % de 2027 à 2032, soutenue par les exigences d'authentification bancaire et des paiements.
Quel est le principal défi pour le déploiement des tokens matériels ?
L'approvisionnement initial, le remplacement des tokens, l'enrôlement et la récupération en cas de perte de dispositif peuvent augmenter les coûts opérationnels et ralentir le déploiement à grande échelle.