
Tamaño y Participación del Mercado de Tokens de Hardware OTP-PKI Híbrido
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 0.53 Mil millones de dólares |
| Tamaño del Mercado (2032) | 0.91 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 11.42 % |
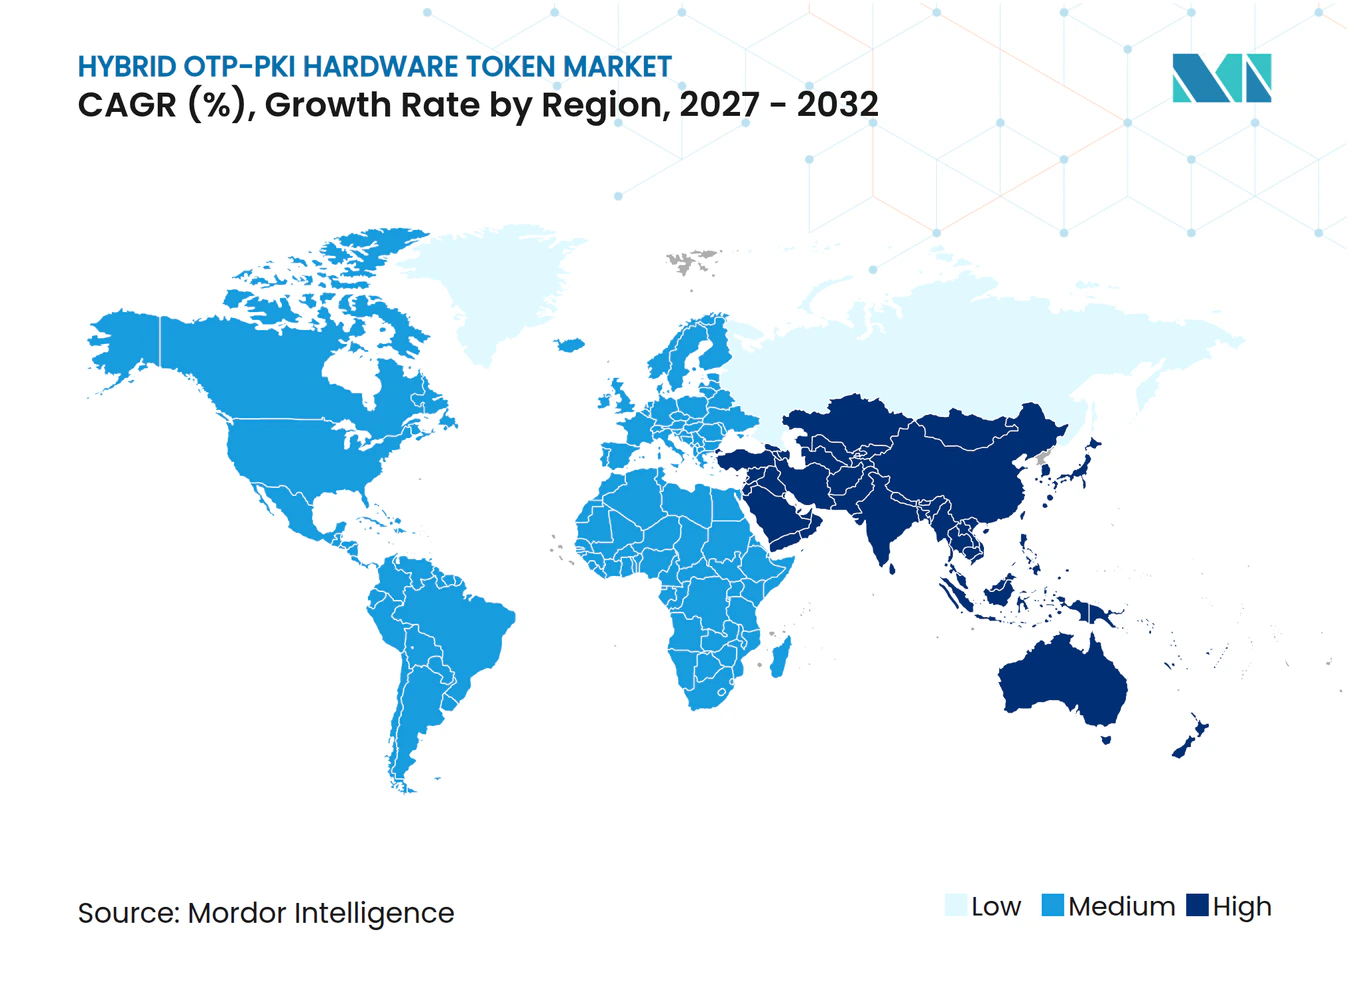
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Tokens de Hardware OTP-PKI Híbrido por Mordor Intelligence
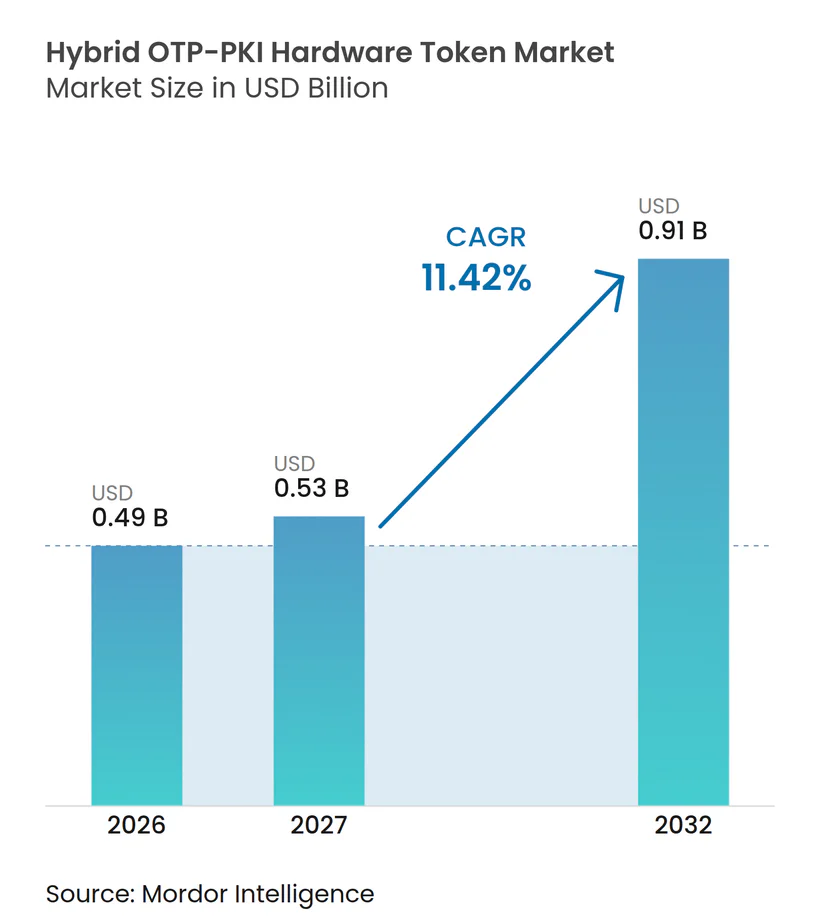
Se espera que el tamaño del mercado de tokens de hardware OTP-PKI híbrido aumente de 0,49 mil millones de USD en 2026 a 0,53 mil millones de USD en 2027 y alcance 0,91 mil millones de USD en 2032, expandiéndose a una CAGR del 11,42% durante 2027-2032. Los requisitos obligatorios de autenticación resistente al phishing están proporcionando al mercado de tokens de hardware OTP-PKI híbrido una base de demanda clara impulsada por el cumplimiento normativo en los sectores financiero, gubernamental y de infraestructura crítica. Un único dispositivo que combina la generación de OTP con la gestión de certificados PKI ayuda a las organizaciones a reducir los flujos de trabajo de credenciales paralelos mientras mantiene compatibilidad con sistemas más antiguos. Los nuevos requisitos de pago y autenticación están elevando los estándares de adquisición en varias regiones, especialmente donde el OTP por SMS está siendo retirado para transacciones de alto riesgo. Los proveedores con capacidades simultáneas de PKI y FIDO2 están mejor posicionados para atender a compradores que no pueden reemplazar su infraestructura de certificados establecida de una sola vez. Los costos del ciclo de vida del token, los flujos de trabajo de recuperación y los requisitos de interoperabilidad siguen siendo límites importantes para la adopción, particularmente para organizaciones con grandes fuerzas laborales distribuidas.
Conclusiones Clave del Informe
- Por método de autenticación, el Token OTP-PKI Híbrido tuvo una participación del 43,74% en el mercado de tokens de hardware OTP-PKI híbrido en 2026 y se proyecta que se expanda a una CAGR del 12,22% hasta 2032.
- Por factor de forma, el Token USB tuvo una participación del 44,03% en 2026, mientras que se proyecta que el Token con NFC registre la CAGR más alta del 12,43% hasta 2032.
- Por conectividad, Desconectado tuvo una participación del 48,01% en 2026, mientras que se proyecta que Sin Contacto avance a una CAGR del 12,01% hasta 2032.
- Por modo de implementación, Local tuvo una participación del 59,26% en 2026, mientras que se proyecta que la Nube se expanda a una CAGR del 12,06% hasta 2032.
- Por industria del usuario final, BFSI tuvo una participación del 32,84% en el mercado de tokens de hardware OTP-PKI híbrido de 2026, mientras que se proyecta que Industrial e Infraestructura Crítica registre la CAGR más alta del 12,79% hasta 2032.
- Por geografía, América del Norte tuvo una participación del 38,01% en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 12,39% hasta 2032.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Regulación Obligatoria de MFA y Autenticación Reforzada del Cliente | +2.8% | Global, mayor intensidad en América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Escalada de Ataques de Apropiación de Cuentas y Phishing | +2.2% | Global | Corto plazo (≤ 2 años) |
| Expansión del Acceso a la Nube y de Confianza Cero | +1.9% | Mercados principales de América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Crecimiento de la Banca Digital y las Transacciones de Alto Valor | +1.5% | Asia-Pacífico, Oriente Medio y América del Sur | Mediano plazo (2-4 años) |
| Migración de Sistemas Heredados a Sistemas sin Contraseña en Entornos Regulados | +0.7% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Demanda de Autenticación Sin Conexión y con Aislamiento de Red en Entornos Operativos | +0.5% | América del Norte y Europa, con expansión hacia Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Regulación Obligatoria de MFA y Autenticación Reforzada del Cliente
Las normas de autenticación obligatoria proporcionan la fuente de demanda más duradera para el mercado de tokens de hardware OTP-PKI híbrido. Las directrices del Banco de la Reserva de India de 2025, vigentes desde el 1 de abril de 2026, exigen que los proveedores de sistemas de pago utilicen al menos 1 factor de autenticación generado dinámicamente.[1] Los tokens OTP de hardware cumplen este requisito por diseño y también pueden admitir el acceso basado en certificados donde las instituciones mantienen sistemas PKI. La Unión Internacional de Telecomunicaciones identifica las tecnologías de autenticación segura como un control fundamental para los servicios financieros digitales, subrayando la importancia operativa de mecanismos de autenticación más sólidos. Las normas europeas, incluidas PSD2, NIS2 y DORA, añaden presión de adquisición para las entidades financieras y los operadores de servicios esenciales. El mercado de tokens de hardware OTP-PKI híbrido se beneficia cuando los equipos de cumplimiento normativo necesitan un dispositivo que admita la resistencia moderna al phishing sin interrumpir los flujos de trabajo de certificados heredados.
Escalada de Ataques de Apropiación de Cuentas y Phishing
El aumento de la apropiación de cuentas y la actividad de phishing dan a los equipos de seguridad una razón operativa directa para adoptar la autenticación respaldada por hardware. TransUnion informó que la tasa de fraude digital sospechoso por apropiación de cuentas aumentó un 37% de 2024 a 2025. El riesgo es más agudo donde una contraseña robada o un OTP interceptado puede permitir el acceso a sistemas de pago, administrativos o de datos sensibles. En el mercado de tokens de hardware OTP-PKI híbrido, las claves de hardware proporcionan un factor de posesión que es más difícil de retransmitir o duplicar que las credenciales entregadas a través de canales de mensajería comunes. Este perfil de amenaza respalda el mercado de tokens de hardware OTP-PKI híbrido porque las organizaciones reguladas pueden usar un único dispositivo tanto para la autenticación de transacciones como para el acceso empresarial. Los compradores también son menos propensos a ver un programa de tokens como un costo de cumplimiento limitado cuando la resistencia al phishing respalda objetivos más amplios de control de fraude e identidad.
Expansión del Acceso a la Nube y de Confianza Cero
En todo el mercado de tokens de hardware OTP-PKI híbrido, la migración a la nube está acercando las decisiones de autenticación a una política central de control de acceso. La FIDO Alliance encontró que el 87% de las empresas encuestadas se estaban moviendo hacia claves de acceso, aunque casi la mitad no las había implementado a escala debido a la complejidad y el costo. Los tokens de hardware pueden desempeñar el rol de clave de acceso vinculada al dispositivo cuando las organizaciones no están dispuestas a aceptar el riesgo de sincronización de credenciales entre dispositivos personales. La seguridad centrada en la identidad también se vuelve más importante cuando las cargas de trabajo se distribuyen entre entornos de nube y locales. El mercado de tokens de hardware OTP-PKI híbrido se beneficia de este cambio porque un token híbrido puede autenticarse tanto con aplicaciones heredadas como con servicios en la nube desde el mismo elemento seguro. El enfoque ofrece a las organizaciones una ruta de migración práctica cuando su proveedor de identidad, aplicaciones y parque de dispositivos finales no cambian al mismo ritmo.
Crecimiento de la Banca Digital y las Transacciones de Alto Valor
Para el mercado de tokens de hardware OTP-PKI híbrido, los pagos en tiempo real y la banca digital transfronteriza elevan el estándar de autenticación para las transacciones de alto valor. El Reglamento de Pagos Instantáneos de la UE introdujo requisitos de monitoreo de fraude en tiempo real y controles mejorados para los flujos de pagos instantáneos en 2025. Los controles de transacciones más sólidos aumentan el valor del hardware que puede vincular la autenticación a una acción o transacción específica. El trabajo de Capital One para usar certificados de dispositivo x.509 junto con claves de acceso FIDO2 en más de 1.000 aplicaciones muestra la importancia del soporte de protocolos simultáneos en grandes instituciones financieras. El mercado de tokens de hardware OTP-PKI híbrido tiene, por tanto, una oportunidad donde los bancos deben proteger los canales de pago más nuevos mientras preservan los sistemas de acceso y certificados establecidos. El soporte de protocolos flexible es especialmente relevante en Asia-Pacífico y Oriente Medio, donde los volúmenes de banca digital y las expectativas regulatorias están aumentando conjuntamente.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Costos de Adquisición, Reemplazo y Ciclo de Vida del Token | -1.0% | Global | Corto plazo (≤ 2 años) |
| Fricción del Usuario y Carga de Recuperación por Pérdida de Dispositivo | -0.8% | Global | Corto plazo (≤ 2 años) |
| Deuda de Interoperabilidad entre Middleware, Lectores y Proveedores de Identidad | -0.6% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Riesgo de Procedencia de Componentes del Elemento Seguro y Cadena de Suministro de Firmware | -0.4% | América del Norte, Europa y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Costos de Adquisición, Reemplazo y Ciclo de Vida del Token
En el mercado de tokens de hardware OTP-PKI híbrido, la economía de los tokens de hardware puede retrasar la implementación entre organizaciones medianas y organismos públicos con presupuestos de TI limitados. Las credenciales físicas requieren adquisición inicial y reemplazo periódico tras daños, pérdida, rotación de personal u obsolescencia del firmware. El trabajo de recuperación puede costar más que el propio token cuando las políticas de alta garantía requieren verificación de identidad antes de emitir una credencial de reemplazo. Yubico ofrece YubiKey as a Service, que combina hardware con gestión del ciclo de vida y muestra cómo los proveedores están respondiendo a esta carga operativa. Aun así, las aplicaciones de autenticación móvil pueden parecer menos costosas donde la autenticación resistente al phishing no es un requisito explícito. Las preocupaciones sobre costos pueden restringir el mercado de tokens de hardware OTP-PKI híbrido cuando los compradores evalúan el precio del dispositivo sin considerar los beneficios de fraude, cumplimiento y migración de una credencial unificada.
Fricción del Usuario y Carga de Recuperación por Pérdida de Dispositivo
Dentro del mercado de tokens de hardware OTP-PKI híbrido, los procesos de inscripción y recuperación pueden crear fricciones que solo se hacen visibles después de que comienza un programa de tokens. La Asociación para la Maquinaria de Computación señala que la adopción de la autenticación sin contraseña puede requerir cambios en los sistemas heredados, la experiencia del usuario y los procesos organizativos.[2] Las implementaciones a gran escala pueden retrasarse cuando las aplicaciones más antiguas necesitan integraciones personalizadas de FIDO2 o WebAuthn. Los procedimientos por pérdida de token también reducen la eficiencia en la atención sanitaria y la infraestructura crítica, donde son comunes los puestos de trabajo compartidos y los patrones de acceso por turnos. La integración de OLOID con Epic muestra que la autenticación multimodal puede mejorar el acceso en la atención sanitaria, pero también aumenta el número de rutas de recuperación que los equipos de TI deben gestionar. El mercado de tokens de hardware OTP-PKI híbrido debe, por tanto, combinar la venta de dispositivos con servicios de inscripción, recuperación y ciclo de vida que reduzcan la carga sobre los usuarios y administradores.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Método de Autenticación:
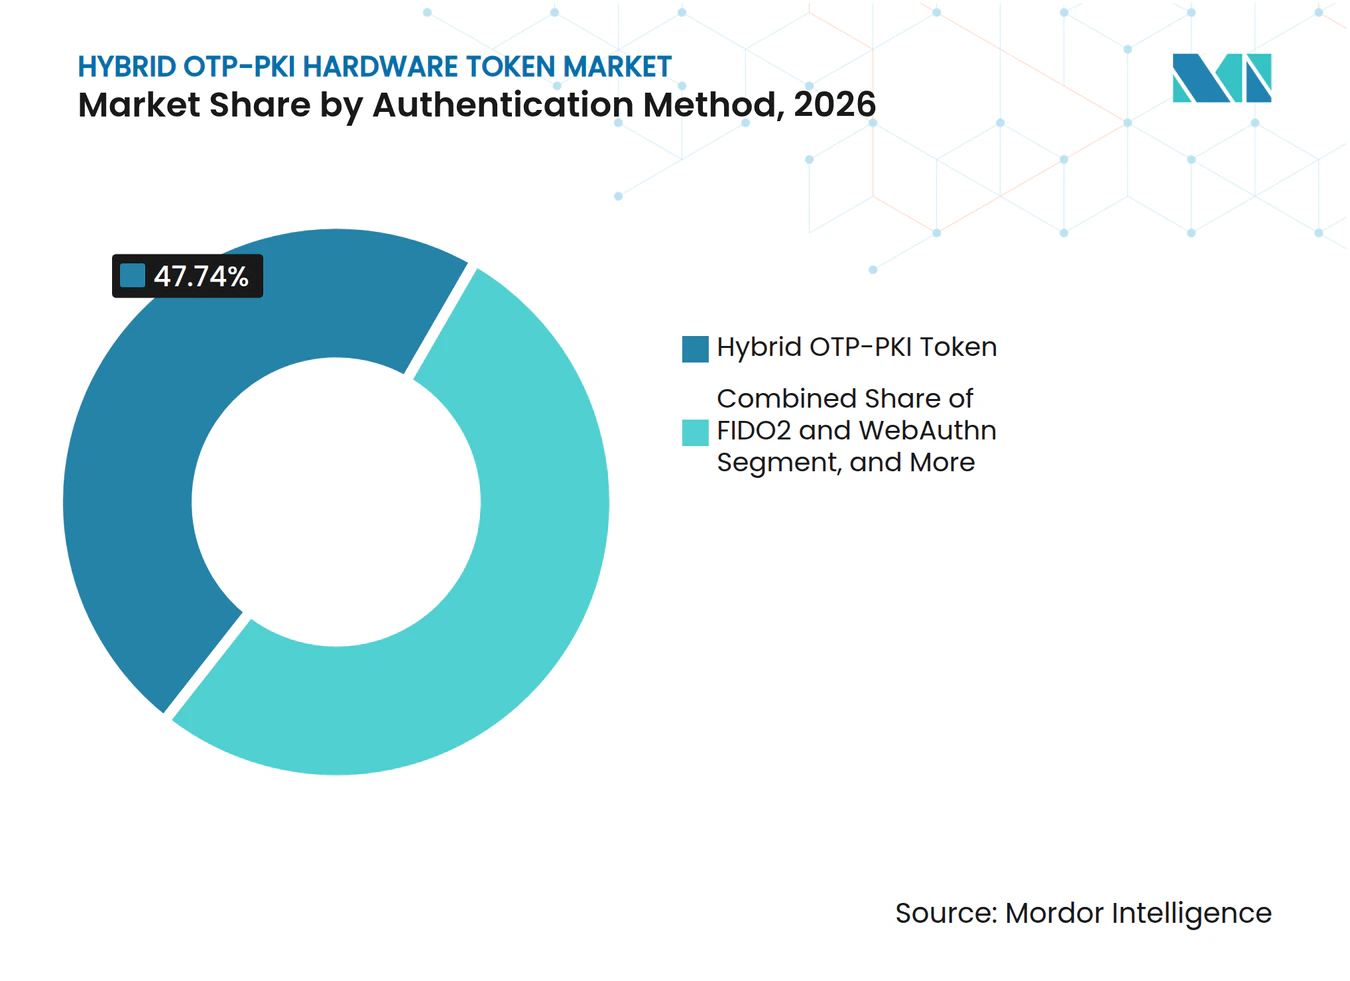
Las Credenciales Híbridas Admiten Protocolos Heredados y ModernosEl Token OTP-PKI Híbrido tuvo una participación del 43,74% en 2026 y se proyecta que registre una CAGR del 12,22% hasta 2032. Esta posición refleja la necesidad de una credencial que funcione en entornos PKI y en los más nuevos entornos FIDO2. La Serie YubiKey 5 FIPS de Yubico recibió la validación FIPS 140-3 en mayo de 2026 y admite credenciales PKI del Departamento de Defensa, claves de acceso FIDO2, OTP OATH y OpenPGP en un único dispositivo. Esa combinación admite implementaciones de alta garantía que no pueden abandonar el acceso basado en certificados de inmediato. La adopción de FIDO2 y WebAuthn está aumentando a medida que las organizaciones eliminan el OTP por SMS de los flujos de trabajo de mayor riesgo.
TOTP mantiene una base instalada en banca y acceso VPN, donde el middleware más antiguo ralentiza la migración. HOTP sigue siendo útil en entornos de planta de producción donde no se puede asumir una sincronización de tiempo confiable. La industria de tokens de hardware OTP-PKI híbrido atiende estos casos de uso al permitir una transición gradual en lugar de forzar una única decisión de protocolo. Infineon lanzó el SECORA ID Key S USB en julio de 2026, con applets de FIDO, PKI y firma digital en una plataforma Java Card 3.1. Su diseño muestra que el requisito híbrido se está trasladando a la plataforma de silicio subyacente, lo que puede reducir el trabajo de integración para fabricantes y compradores empresariales.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Factor de Forma:
El Liderazgo del USB Enfrenta la Demanda Sin ContactoEl Token USB tuvo una participación del 44,03% en 2026, mientras que se proyecta que el Token con NFC se expanda a una CAGR del 12,43% hasta 2032. La infraestructura USB-A sigue siendo común en entornos empresariales y gubernamentales, lo que respalda la posición establecida de los dispositivos USB. Los diseños sin contacto reducen la necesidad de insertar un token y se adaptan a los patrones de trabajo con prioridad móvil. Swissbit lanzó iShield Key 2 en mayo de 2025 con soporte para USB-C, USB-A, NFC y MIFARE DESFire EV3 en toda su gama de modelos. Este formato proporciona a las organizaciones un único dispositivo para el acceso lógico, la autenticación móvil y determinadas necesidades de acceso físico.
Las tarjetas inteligentes y las tarjetas inteligentes USB siguen siendo importantes en entornos gubernamentales y de atención sanitaria que combinan controles de acceso físico y lógico. Las tarjetas con pantalla siguen siendo relevantes para los usuarios bancarios heredados que prefieren la generación de OTP en la propia tarjeta. Los tokens llavero tienen un papel en las operaciones industriales donde no hay puestos de trabajo permanentes disponibles o donde el uso con una sola mano es útil. HID Global introdujo las Tarjetas Crescendo en agosto de 2025 para combinar credenciales de acceso físico con acceso lógico sin contraseña en formatos de doble interfaz y sin contacto. El mercado de tokens de hardware OTP-PKI híbrido se está moviendo, en consecuencia, hacia dispositivos que reducen la separación entre credenciales de acceso y herramientas de autenticación.
Por Conectividad:
Los Tokens Desconectados Satisfacen las Necesidades de la Tecnología OperativaLos tokens desconectados tuvieron una participación del 48,01% en 2026, mientras que se proyecta que Sin Contacto registre una CAGR del 12,01% hasta 2032. La posición líder refleja la base OTP establecida y la necesidad de autenticación que funcione sin una llamada de retorno a la red. Los entornos de tecnología operativa con aislamiento de red a menudo separan los sistemas empresariales de las redes de control. Esta restricción hace que la autenticación sin conexión sea importante para los operadores de planta y otros usuarios de alta criticidad. Un estudio de 2025 en el International Journal of Control, Automation and Systems evaluó la autenticación de 2 factores basada en OTP fuera de banda para plataformas Linux seguras en entornos de control y automatización.
La conectividad sin contacto está ganando apoyo, con flujos de trabajo de autenticación por toque con smartphone que se están volviendo habituales. El hardware con capacidad NFC puede ofrecer una experiencia más conveniente sin sacrificar un factor de posesión discreto. Los tokens conectados también desempeñan un papel en la TI empresarial, ya que los puestos de trabajo gestionados pueden recibir actualizaciones de firmware e instrucciones de revocación de credenciales de forma remota. Los estándares eIDAS 2.0 y NIST FIPS 201 respaldan prácticas de credenciales estructuradas en entornos que requieren garantía de identidad. El mercado de tokens de hardware OTP-PKI híbrido puede abordar ambas arquitecturas ofreciendo el uso de OTP desconectado para redes operativas y la gestión de credenciales conectadas para aplicaciones corporativas.
Por Modo de Implementación:
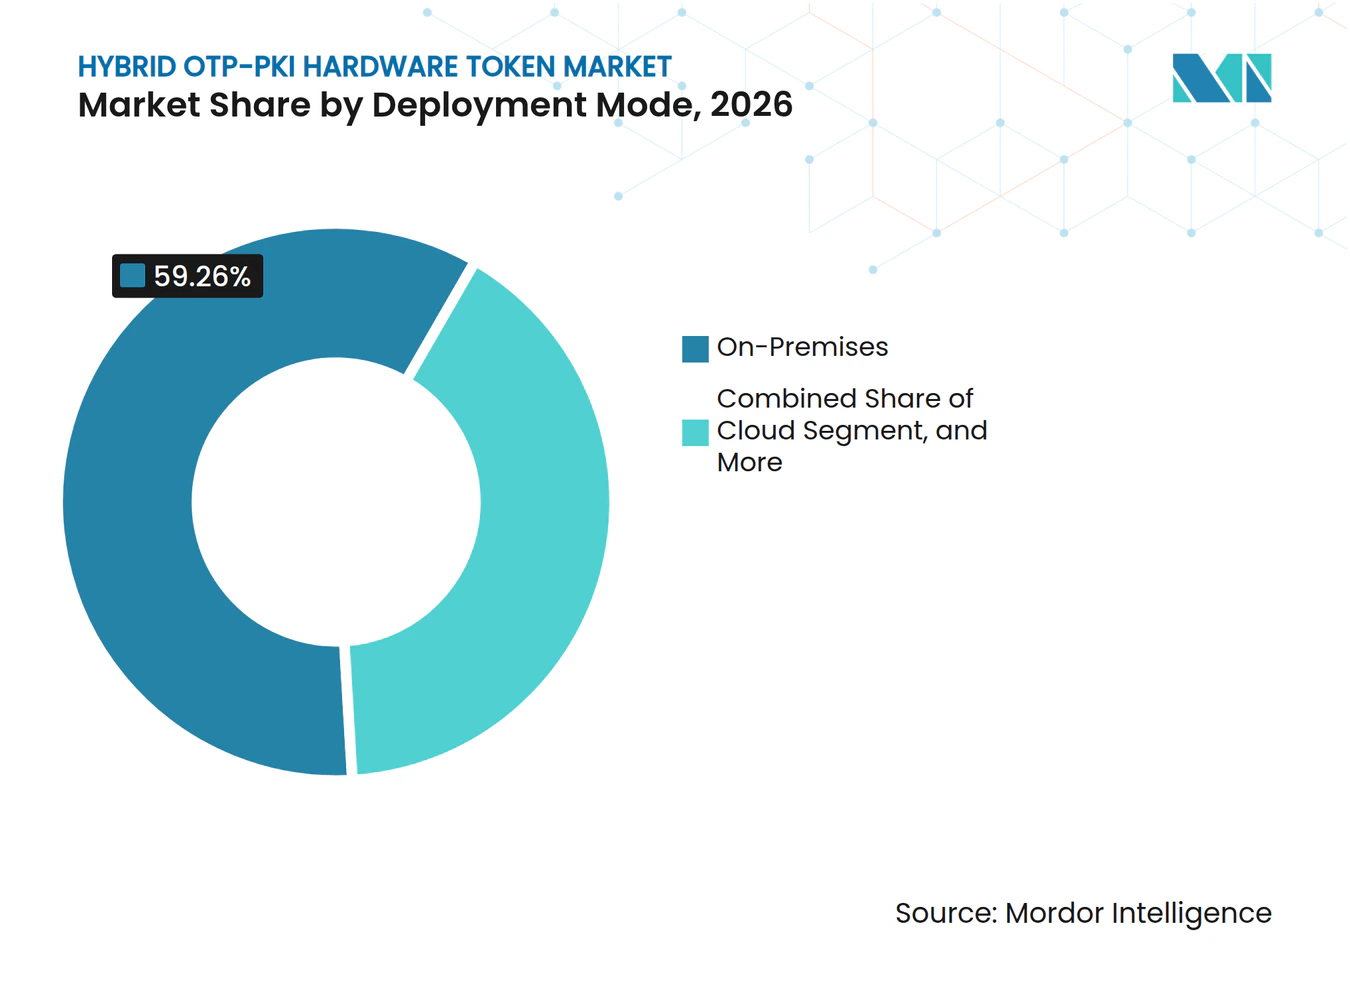
Los Sistemas Locales Coexisten con la Migración a la NubeLa implementación local tuvo una participación del 59,26% en 2026, mientras que se proyecta que la Nube se expanda a una CAGR del 12,06% hasta 2032. Los organismos gubernamentales y las organizaciones reguladas mantienen la infraestructura de autenticación dentro de sus propias redes debido a los requisitos de aislamiento y la inversión previa en PKI. Las plataformas de identidad en la nube están atrayendo demanda porque pueden automatizar la inscripción de tokens, la revocación y el registro de auditoría. Las implementaciones híbridas permiten a las organizaciones mantener las cargas de trabajo de autenticación sensibles localmente mientras federan las afirmaciones de identidad a las aplicaciones en la nube. Esta estructura es útil para los compradores de BFSI que enfrentan obligaciones de residencia de datos y requisitos de resiliencia del servicio.
Thales puso a disposición general SafeNet eToken Fusion NFC PIV en abril de 2025 con soporte para Microsoft Entra ID y Okta. El producto muestra cómo 1 SKU de hardware puede conectar la gestión de credenciales local con los servicios de identidad en la nube. DORA también fomenta la resiliencia operativa entre las entidades financieras, lo que puede fortalecer el argumento a favor de arquitecturas que eviten un único punto de fallo de autenticación. La industria de tokens de hardware OTP-PKI híbrido está bien posicionada para apoyar estos entornos mixtos, ya que los dispositivos pueden preservar las funciones de certificado mientras admiten la autenticación de clave de acceso lista para la nube. Las decisiones de implementación dependerán de las regulaciones locales, el middleware existente y el enfoque de la organización hacia la gobernanza de identidad.

Por Industria del Usuario Final:
BFSI Lidera Mientras los Usuarios Industriales AceleranBFSI tuvo una participación del 32,84% en 2026, mientras que se proyecta que Industrial e Infraestructura Crítica avance a una CAGR del 12,79% hasta 2032. Las instituciones financieras han invertido en tokens de hardware durante muchos años porque el fraude en pagos y los requisitos de autenticación de clientes crean un caso de uso claro. La adopción industrial está ganando impulso a medida que los operadores aseguran controladores lógicos programables, interfaces SCADA y otros activos de tecnología operativa. Los compradores gubernamentales y de defensa también necesitan credenciales de alta garantía que puedan cumplir con los requisitos de PIV, Tarjeta de Acceso Común y requisitos relacionados. Los compradores de TI empresarial y seguridad en la nube utilizan tokens para extender las políticas de confianza cero a las aplicaciones en toda la infraestructura distribuida.
Las organizaciones de atención sanitaria enfrentan necesidades específicas de control de acceso porque los sistemas de prescripción e información de salud protegida requieren una autenticación multifactor confiable. El mercado de tokens de hardware OTP-PKI híbrido puede apoyar entornos donde la conectividad a la nube es limitada pero la garantía de credenciales sólidas sigue siendo necesaria. Las implementaciones de BFSI a menudo se centran en la autenticación de transacciones y la verificación de identidad, mientras que los casos de uso industrial se centran en el acceso del operador y el comportamiento sin conexión predecible. Esta diferencia explica por qué la adopción industrial puede acelerarse aunque BFSI siga siendo el segmento más grande. Las telecomunicaciones y otros usuarios finales añaden volumen a través de implementaciones que protegen los centros de operaciones de red y las plataformas orientadas al cliente del robo de credenciales.
Análisis Geográfico
Mercado de Tokens de Hardware Híbridos OTP-PKI en América del Norte
América del Norte concentró el 38,01% de la cuota del mercado de tokens de hardware híbridos OTP-PKI en 2026. La contratación pública federal, las instituciones financieras reguladas y la consolidada adopción de FIDO2 respaldan la posición de liderazgo de la región. Yubico declaró que la serie YubiKey 5 FIPS fue autorizada por el Departamento de Defensa de los Estados Unidos para almacenar tanto credenciales PKI del DoD como claves de acceso FIDO2. Los requisitos federales pueden influir en la demanda más allá de las agencias gubernamentales, ya que los contratistas suelen necesitar niveles comparables de garantía de autenticación. Las directrices de Canadá sobre autenticación multifactor también respaldan los autenticadores vinculados al hardware para funciones de alto privilegio.
Mercado de Tokens de Hardware Híbridos OTP-PKI en Europa y América del Sur
Europa es el segundo mercado regional más grande, con Alemania, el Reino Unido y Francia liderando la adopción. NIS2 y DORA imponen requisitos de cumplimiento a los operadores de servicios esenciales y a las entidades financieras. La CNIL de Francia recomendó la autenticación multifactor en marzo de 2025 y enumeró los tokens OTP de hardware y las llaves de autenticación USB como factores de posesión. eIDAS 2.0 también está impulsando la demanda de credenciales compatibles con firmas electrónicas cualificadas y una autenticación de usuario más robusta. América del Sur sigue siendo un mercado más pequeño, aunque los requisitos bancarios y la adopción de fintech en Brasil están ampliando la base de usuarios potenciales.
Mercado de Tokens de Hardware Híbridos OTP-PKI en APAC y MEA
Se proyecta que Asia-Pacífico registre una CAGR del 12,39% entre 2027 y 2032, la tasa regional más alta. Las directrices de autenticación de pagos de India crean una ruta de cumplimiento clara para los factores generados dinámicamente. Filipinas, Singapur, Corea del Sur y Japón también presentan demanda a medida que las instituciones financieras refuerzan las protecciones para las actividades digitales de mayor valor. Sumitomo Mitsui Trust Bank utilizó la autenticación FIDO basada en la nube de OneSpan en 2025 para hacer frente a las amenazas de phishing en casos de uso de banca de alto valor.[3] Oriente Medio está experimentando un aumento de la demanda tras el endurecimiento de los requisitos de autenticación para las transacciones bancarias. África se encuentra en una etapa más temprana, pero las preocupaciones relacionadas con los pagos digitales y el fraude están fomentando la inversión en infraestructura de MFA en Nigeria y Sudáfrica.
Panorama Competitivo
Concentración del Mercado
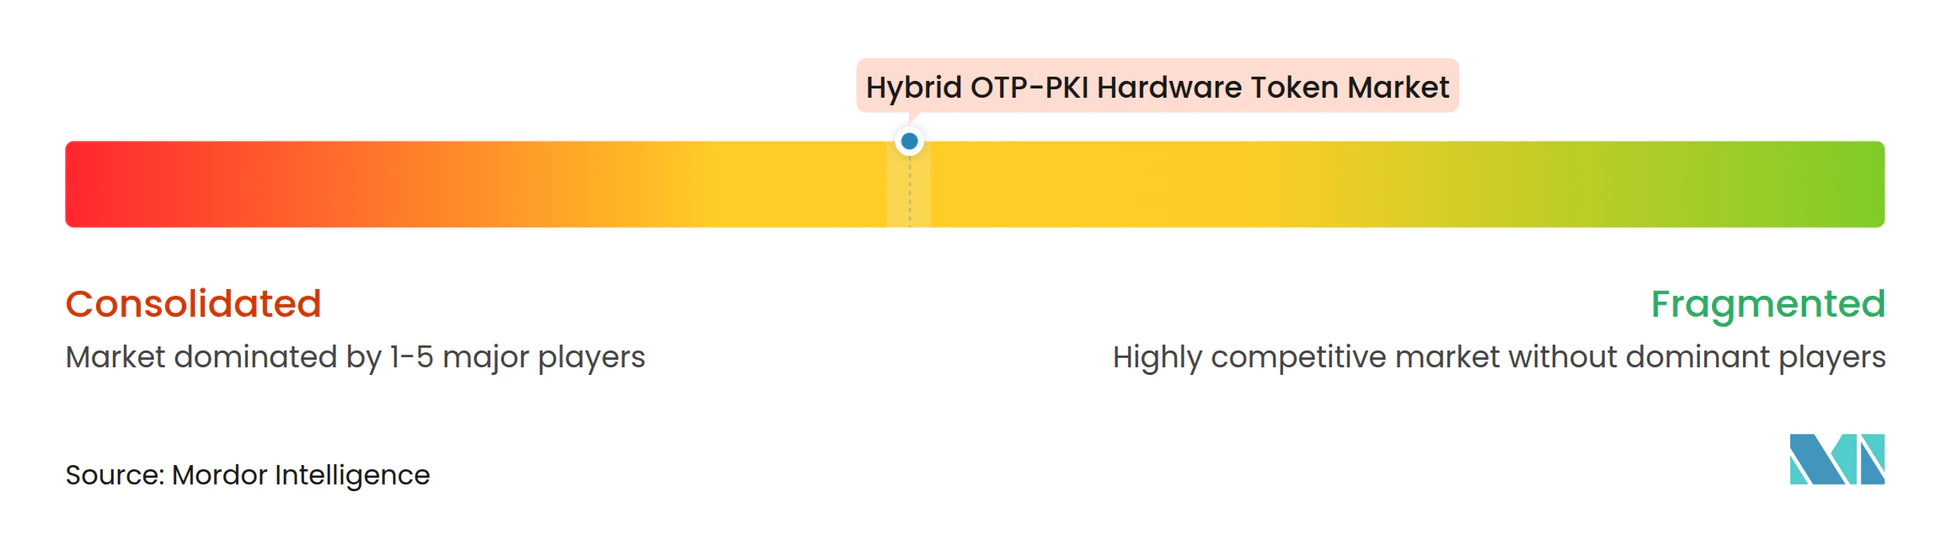
El mercado de tokens de hardware OTP-PKI híbrido está moderadamente concentrado, con Yubico, OneSpan, FEITIAN Technologies, Thales Group y HID Global compitiendo por contratos en el sector regulado. Los principales proveedores en el mercado de tokens de hardware OTP-PKI híbrido se diferencian a través de certificaciones, capacidades de gestión de credenciales y soporte para múltiples protocolos. La participación en la FIDO Alliance y las integraciones con Microsoft Entra ID, Okta y Ping Identity pueden reducir los costos de cambio para los clientes. Los proveedores que combinan la funcionalidad PKI y FIDO2 tienen una ventaja cuando los compradores necesitan retener sistemas de certificados más antiguos durante una transición a claves de acceso. Esto hace que la compatibilidad de la plataforma sea tan importante como el hardware del token en muchas decisiones de adquisición.
HID Global lanzó una plataforma de Gestión de Claves de Acceso Empresariales en agosto de 2025 para centralizar el aprovisionamiento, la revocación y el registro de auditoría de credenciales FIDO. Este movimiento extiende la competencia desde los dispositivos individuales hacia los servicios de gestión del ciclo de vida. OneSpan acordó adquirir Build38 en enero de 2026, combinando la autenticación de hardware con la protección de amenazas de aplicaciones móviles para clientes de servicios financieros. Yubico también demostró una capacidad de Token de Delegación de Roles para la autorización de agentes de inteligencia artificial con Delinea y StrongDM en la Conferencia RSA 2026. Estas acciones muestran que los proveedores están construyendo ofertas más amplias de identidad y seguridad en torno a la credencial física.
Para el mercado de tokens de hardware OTP-PKI híbrido, la criptografía poscuántica está abriendo un nuevo camino de desarrollo de productos. Cryptsoft y FEITIAN demostraron una prueba de concepto de token de autenticación poscuántica híbrida en abril de 2026 utilizando ML-DSA-65. Intercede y Swissbit también ampliaron su asociación en junio de 2026 para crear una clave de acceso FIDO2 lista para la poscuántica con el hardware iShield Key 2. La certificación FIPS 140-3 sigue siendo importante porque no obtenerla puede restringir el acceso a oportunidades del gobierno federal de los Estados Unidos y de gobiernos aliados. Los proveedores de hardware abierto como SoloKeys y Nitrokey compiten en transparencia y precio, pero los compradores regulados a menudo requieren la profundidad de gestión del ciclo de vida y certificación que ofrecen los proveedores más grandes.
Líderes de la Industria de Tokens de Hardware OTP-PKI Híbrido
-
Yubico AB
-
Thales Group
-
OneSpan Inc.
-
FEITIAN Technologies Co., Ltd.
-
Entrust Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Tokens de Hardware Híbridos OTP-PKI Empresas cubiertas en este informe
- Yubico AB
- OneSpan Inc.
- FEITIAN Technologies Co., Ltd.
- GoTrustID Inc.
- Hypersecu Information Systems Inc.
- Deepnet Security Limited
- SecureMetric Technology Sdn. Bhd.
- AuthenTrend Technology Inc.
- Razzo Tech Corporation DBA Thetis.io
- SoloKeys
- Nitrokey GmbH
- Token2 SIA
- TrustKey Solutions Co., Ltd.
- Identiv, Inc.
- Thales Group
- Entrust Corporation
- HID Global Corporation
- RSA Security LLC
- Swissbit AG
- Kensington Computer Products Group
- BIO-key International, Inc.
- SurePassID Corp.
- Nexus Group AB
- ID Control B.V.
- Soliton Systems K.K.
Desarrollos recientes de la industria en Mercado de Tokens de Hardware Híbridos OTP-PKI
- Julio de 2026: OneSpan lanzó DigipassONE, una plataforma de autenticación unificada que permite a las instituciones financieras consolidar claves de acceso, tokens de hardware y OTP en un único servicio gestionado. La plataforma está dirigida a clientes de BFSI que actualizan la infraestructura de seguridad mientras preservan las inversiones de autenticación existentes, reposicionando a OneSpan como proveedor de orquestación de autenticación más allá del suministro de dispositivos.
- Julio de 2026: Infineon Technologies lanzó el SECORA ID Key S USB, la primera clave de seguridad certificada FIDO de Nivel 3+ construida sobre una plataforma Java Card 3.1 con conectividad USB y NFC. El dispositivo combina applets precargados de FIDO, PKI y firma digital en su controlador criptográfico SLC38, con producción en volumen programada para septiembre de 2026.
- Junio de 2026: Intercede y Swissbit ampliaron su asociación para desarrollar una clave de acceso FIDO2 de extremo a extremo que implementa criptografía poscuántica, integrando la gestión de credenciales MyID de Intercede con el hardware iShield Key 2 de Swissbit para ofrecer una cadena de autenticación cuánticamente segura antes de los mandatos gubernamentales de criptografía poscuántica previstos.
- Junio de 2026: Yubico recibió la validación FIPS 140-3 para su módulo de seguridad de hardware YubiHSM 2 FIPS en el Nivel de Seguridad 3 a través del Programa de Validación de Módulos Criptográficos del NIST, fortaleciendo su oferta de raíz de confianza de hardware para servidores e infraestructura PKI en entornos regulados.
Alcance del Informe Global del Mercado de Tokens de Hardware OTP-PKI Híbrido
El Mercado de Tokens de Hardware OTP-PKI Híbrido se refiere al mercado global de dispositivos de autenticación basados en hardware que combinan la tecnología de Contraseña de Un Solo Uso (OTP) con capacidades de Infraestructura de Clave Pública (PKI) para proporcionar autenticación segura de usuarios, verificación de identidad y control de acceso para sistemas digitales, redes, aplicaciones e información sensible. Estos tokens integran mecanismos OTP, como la Contraseña de Un Solo Uso Basada en Tiempo (TOTP) y la Contraseña de Un Solo Uso Basada en Eventos (HOTP), con almacenamiento de claves criptográficas, autenticación basada en certificados digitales y criptografía de clave pública para fortalecer la seguridad y reducir el riesgo de acceso no autorizado, robo de credenciales, phishing y fraude de identidad.
El Informe del Mercado de Tokens de Hardware OTP-PKI Híbrido está Segmentado por Método de Autenticación (Contraseña de Un Solo Uso Basada en Tiempo (TOTP), Contraseña de Un Solo Uso Basada en Eventos (HOTP), FIDO2 y WebAuthn, y Token OTP-PKI Híbrido), Factor de Forma (Token USB, Tarjeta Inteligente y Tarjeta Inteligente USB, Tarjeta con Pantalla, Token Llavero y Token con NFC), Conectividad (Conectado, Desconectado y Sin Contacto), Modo de Implementación (Local, Nube e Híbrido), Industria del Usuario Final (BFSI, Gobierno y Defensa, TI Empresarial y Seguridad en la Nube, Atención Sanitaria y Ciencias de la Vida, Telecomunicaciones, Industrial e Infraestructura Crítica, y Otras Industrias de Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Contraseña de Un Solo Uso Basada en Tiempo (TOTP) |
| Contraseña de Un Solo Uso Basada en Eventos (HOTP) |
| FIDO2 y WebAuthn |
| Token OTP-PKI Híbrido |
| Token USB |
| Tarjeta Inteligente y Tarjeta Inteligente USB |
| Tarjeta con Pantalla |
| Token Llavero |
| Token con NFC |
| Conectado |
| Desconectado |
| Sin Contacto |
| Local |
| Nube |
| Híbrido |
| BFSI |
| Gobierno y Defensa |
| TI Empresarial y Seguridad en la Nube |
| Atención Sanitaria y Ciencias de la Vida |
| Telecomunicaciones |
| Industrial e Infraestructura Crítica |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Método de Autenticación | Contraseña de Un Solo Uso Basada en Tiempo (TOTP) | |
| Contraseña de Un Solo Uso Basada en Eventos (HOTP) | ||
| FIDO2 y WebAuthn | ||
| Token OTP-PKI Híbrido | ||
| Por Factor de Forma | Token USB | |
| Tarjeta Inteligente y Tarjeta Inteligente USB | ||
| Tarjeta con Pantalla | ||
| Token Llavero | ||
| Token con NFC | ||
| Por Conectividad | Conectado | |
| Desconectado | ||
| Sin Contacto | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Híbrido | ||
| Por Industria del Usuario Final | BFSI | |
| Gobierno y Defensa | ||
| TI Empresarial y Seguridad en la Nube | ||
| Atención Sanitaria y Ciencias de la Vida | ||
| Telecomunicaciones | ||
| Industrial e Infraestructura Crítica | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de tokens de hardware OTP-PKI híbrido?
Se espera que el mercado de tokens de hardware OTP-PKI híbrido aumente de 0,49 mil millones de USD en 2026 a 0,91 mil millones de USD en 2032, a una CAGR del 11,42% de 2027 a 2032.
¿Qué está impulsando la demanda de tokens de hardware OTP-PKI híbrido?
La autenticación obligatoria resistente al phishing, los requisitos de seguridad de pagos digitales, el acceso de confianza cero y la necesidad de admitir tanto PKI como FIDO2 son factores clave de demanda.
¿Qué método de autenticación lidera la adopción?
El Token OTP-PKI Híbrido tuvo una participación del 43,74% en 2026 y se proyecta que se expanda a una CAGR del 12,22% hasta 2032.
¿Qué grupo de usuarios finales se está expandiendo más rápido?
Se proyecta que Industrial e Infraestructura Crítica registre una CAGR del 12,79% hasta 2032 a medida que los operadores fortalecen los controles de acceso para la tecnología operativa.
¿Qué región tiene la tasa de crecimiento proyectada más alta?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 12,39% de 2027 a 2032, respaldada por los requisitos de autenticación bancaria y de pagos.
¿Cuál es el principal desafío para la implementación de tokens de hardware?
La adquisición inicial, el reemplazo de tokens, la inscripción y la recuperación por pérdida de dispositivo pueden aumentar los costos operativos y ralentizar la implementación generalizada.