
Hybrid OTP-PKI Hardware Token Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
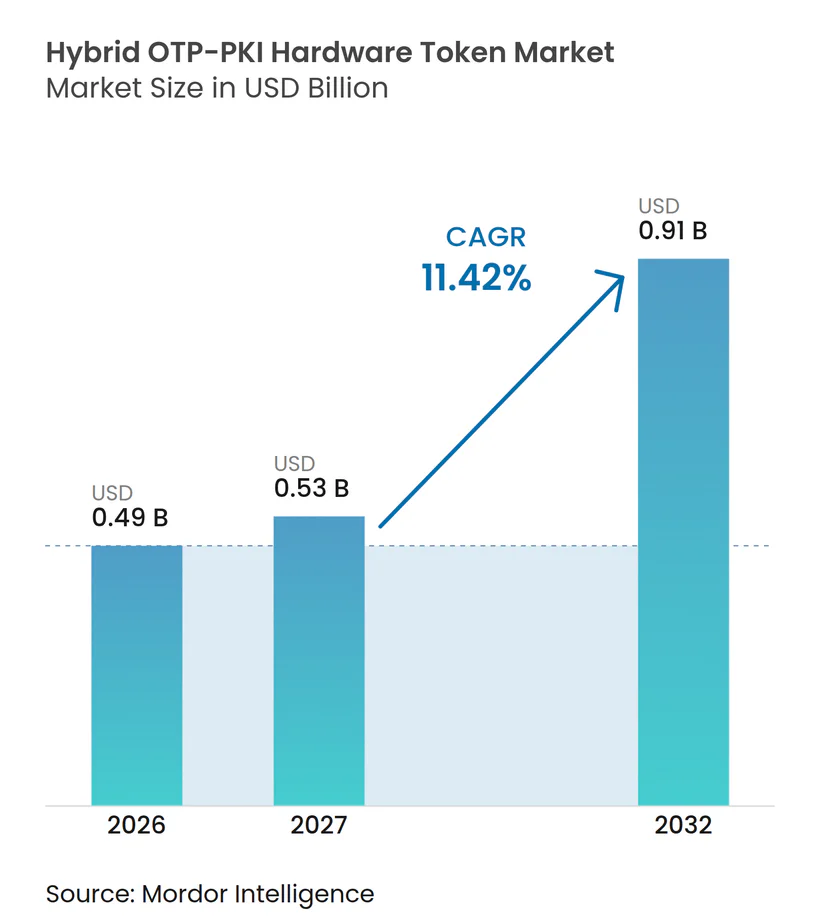
| Marktgröße (2027) | 0.53 Milliarden US-Dollar |
| Marktgröße (2032) | 0.91 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 11.42 % |
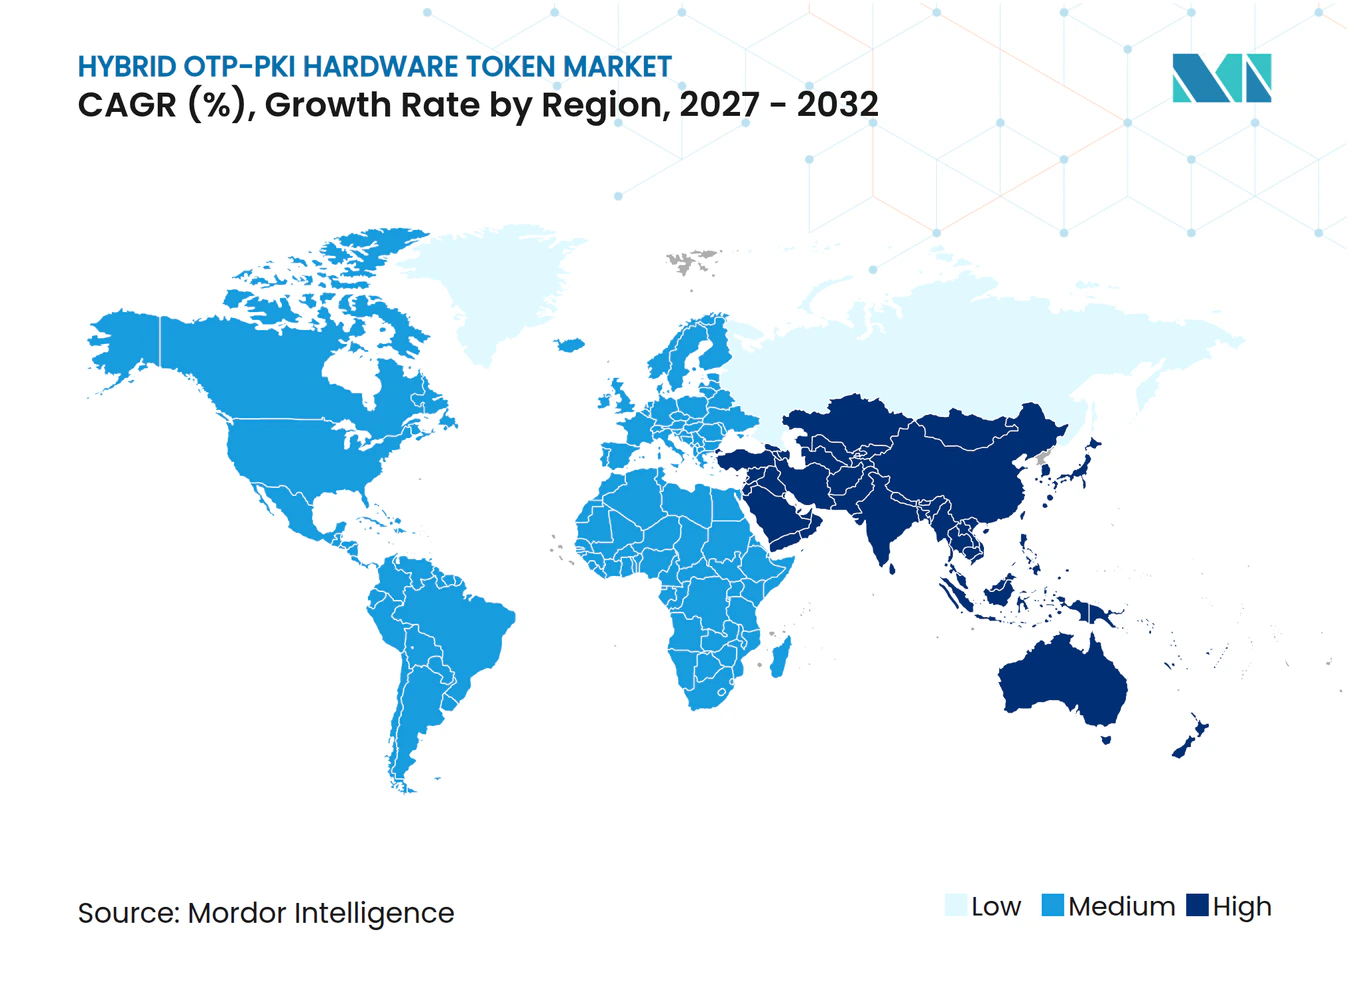
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Hybrid OTP-PKI Hardware Token Marktanalyse von Mordor Intelligence
Die Marktgröße für Hybrid OTP-PKI Hardware Token wird voraussichtlich von 0,49 Milliarden USD im Jahr 2026 auf 0,53 Milliarden USD im Jahr 2027 steigen und bis 2032 0,91 Milliarden USD erreichen, mit einer CAGR von 11,42 % über den Zeitraum 2027–2032. Verbindliche Anforderungen an phishing-resistente Authentifizierung verschaffen dem Hybrid OTP-PKI Hardware Token Markt eine klare compliance-getriebene Nachfragebasis in den Bereichen Finanzen, Regierung und kritische Infrastruktur. Ein einzelnes Gerät, das OTP-Generierung mit PKI-Zertifikatsverwaltung kombiniert, hilft Organisationen, parallele Anmeldeworkflows zu reduzieren und gleichzeitig die Unterstützung für ältere Systeme beizubehalten. Neue Zahlungs- und Authentifizierungsanforderungen erhöhen die Beschaffungsstandards in mehreren Regionen, insbesondere dort, wo SMS-OTP für risikoreiche Transaktionen abgeschafft wird. Anbieter mit gleichzeitigen PKI- und FIDO2-Fähigkeiten sind besser positioniert, um Käufer zu bedienen, die ihre etablierte Zertifikatsinfrastruktur nicht auf einmal ersetzen können. Token-Lebenszykluskosten, Wiederherstellungsworkflows und Interoperabilitätsanforderungen bleiben wichtige Einschränkungen für die Akzeptanz, insbesondere für Organisationen mit großen oder verteilten Belegschaften.
Wichtigste Erkenntnisse des Berichts
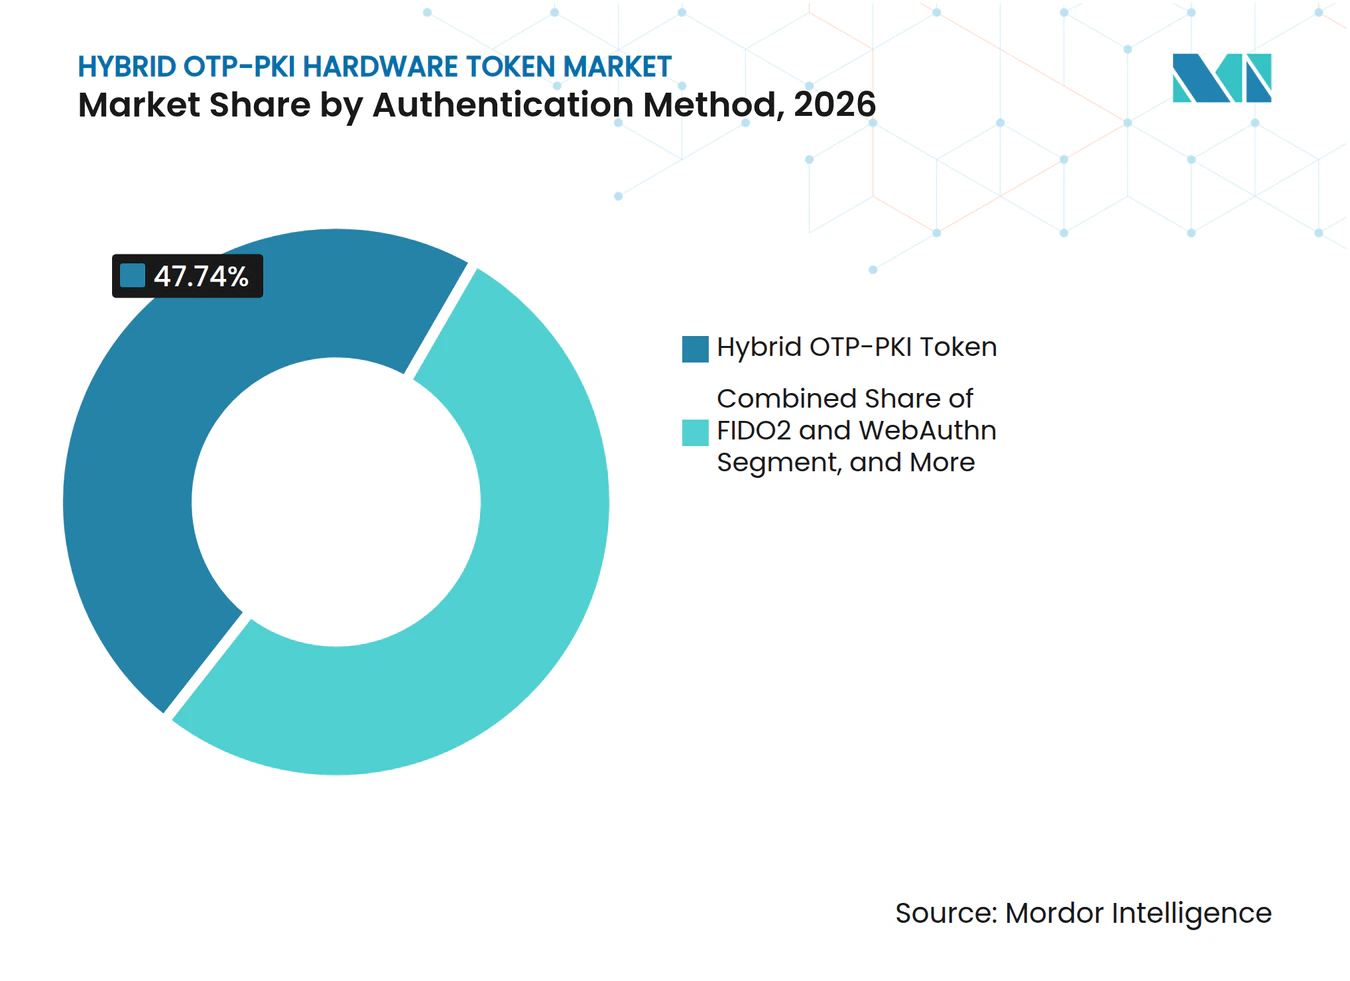
- Nach Authentifizierungsmethode hielt der Hybrid OTP-PKI Token im Jahr 2026 einen Marktanteil von 43,74 % am Hybrid OTP-PKI Hardware Token Markt und wird voraussichtlich bis 2032 mit einer CAGR von 12,22 % wachsen.
- Nach Formfaktor hielt der USB-Token im Jahr 2026 einen Anteil von 44,03 %, während der NFC-fähige Token bis 2032 die höchste CAGR von 12,43 % verzeichnen soll.
- Nach Konnektivität hielt der getrennte Modus im Jahr 2026 einen Anteil von 48,01 %, während der kontaktlose Modus bis 2032 voraussichtlich mit einer CAGR von 12,01 % wachsen wird.
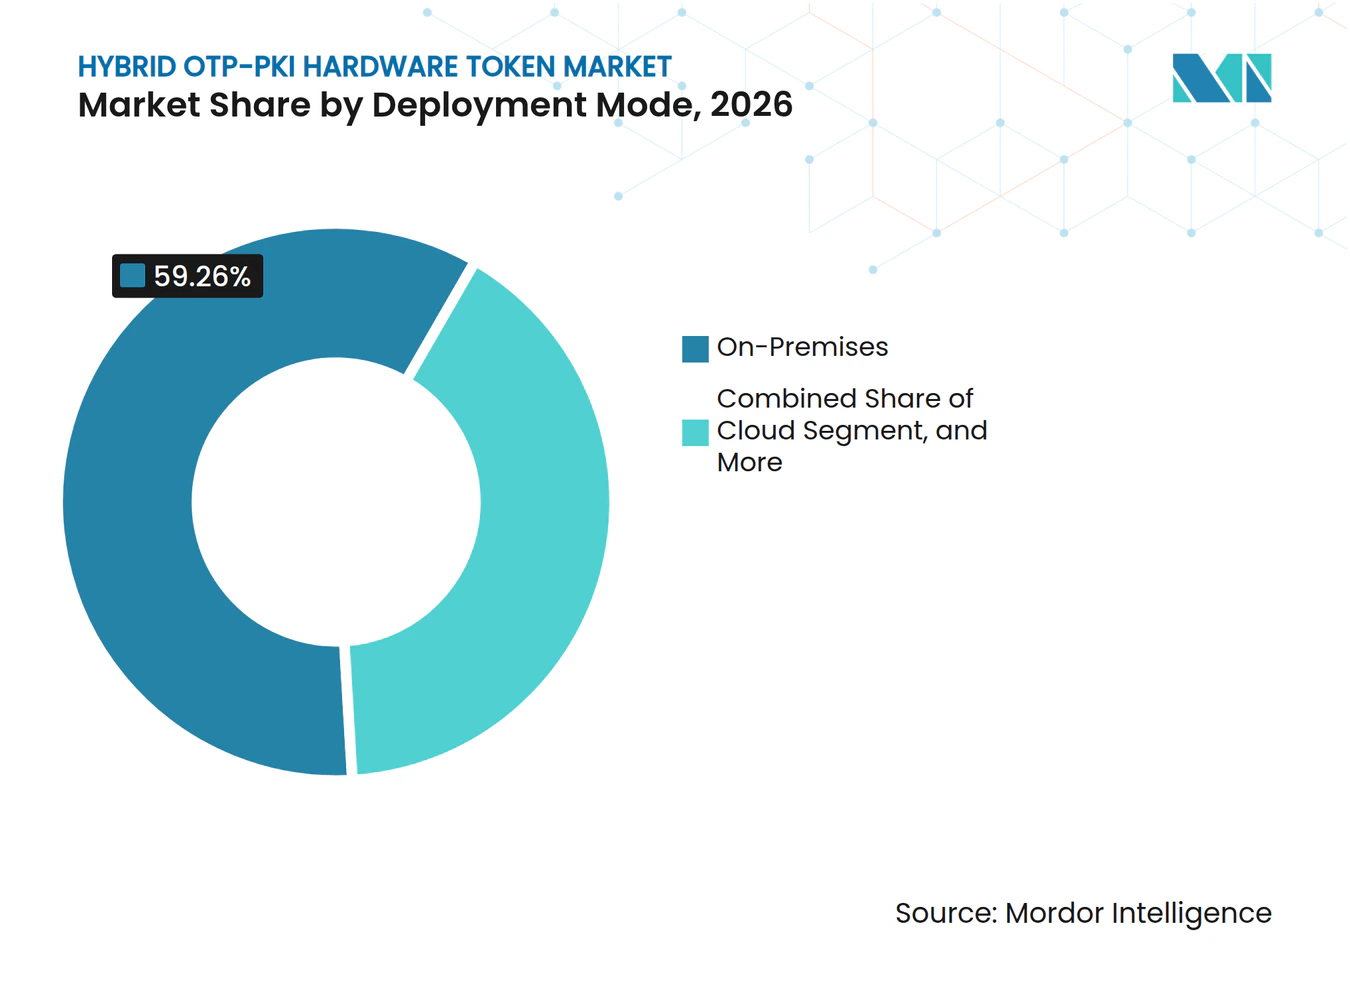
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2026 einen Anteil von 59,26 %, während Cloud bis 2032 voraussichtlich mit einer CAGR von 12,06 % wachsen wird.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Anteil von 32,84 % am Hybrid OTP-PKI Hardware Token Markt, während Industrie und kritische Infrastruktur bis 2032 die höchste CAGR von 12,79 % verzeichnen soll.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 38,01 %, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 12,39 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Verbindliche MFA- und Starke-Kundenauthentifizierungs-Regulierung | +2.8% | Global, höchste Intensität in Nordamerika, Europa und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Zunehmende Kontoübernahme- und Phishing-Angriffe | +2.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud und Zero-Trust-Zugang | +1.9% | Kernmärkte Nordamerika, Europa und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Wachstum im digitalen Banking und bei hochwertigen Transaktionen | +1.5% | Asien-Pazifik, Naher Osten und Südamerika | Mittelfristig (2–4 Jahre) |
| Migration von Legacy-Systemen zu passwortlosen Lösungen in regulierten Umgebungen | +0.7% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Nachfrage nach Offline- und Air-Gap-Authentifizierung in Betriebsumgebungen | +0.5% | Nordamerika und Europa, mit Ausweitung nach Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Verbindliche MFA- und Starke-Kundenauthentifizierungs-Regulierung
Verbindliche Authentifizierungsregeln bilden die dauerhafteste Nachfragequelle für den Hybrid OTP-PKI Hardware Token Markt. Die Richtlinien der Reserve Bank of India aus dem Jahr 2025, die ab dem 1. April 2026 gelten, verpflichten Zahlungssystemanbieter zur Verwendung von mindestens einem dynamisch generierten Authentifizierungsfaktor.[1] Hardware-OTP-Token erfüllen diese Anforderung konstruktionsbedingt und können auch zertifikatsbasierte Zugänge unterstützen, wo Institutionen PKI-Systeme beibehalten. Die Internationale Fernmeldeunion identifiziert sichere Authentifizierungstechnologien als eine zentrale Kontrolle für digitale Finanzdienstleistungen und unterstreicht damit die operative Bedeutung stärkerer Authentifizierungsmechanismen. Europäische Regelungen, darunter PSD2, NIS2 und DORA, erhöhen den Beschaffungsdruck für Finanzunternehmen und Betreiber wesentlicher Dienste. Der Hybrid OTP-PKI Hardware Token Markt profitiert, wenn Compliance-Teams ein Gerät benötigen, das moderne Phishing-Resistenz unterstützt, ohne bestehende Zertifikat-Workflows zu unterbrechen.
Zunehmende Kontoübernahme- und Phishing-Angriffe
Zunehmende Kontoübernahmen und Phishing-Aktivitäten geben Sicherheitsteams einen direkten operativen Grund, hardwaregestützte Authentifizierung einzuführen. TransUnion berichtete, dass die vermutete Rate digitaler Betrugsversuche bei Kontoübernahmen von 2024 auf 2025 um 37 % gestiegen ist. Das Risiko ist am größten, wenn ein gestohlenes Passwort oder ein abgefangenes OTP den Zugang zu Zahlungs-, Verwaltungs- oder sensiblen Datensystemen ermöglichen kann. Im Hybrid OTP-PKI Hardware Token Markt bieten Hardware-Schlüssel einen Besitzfaktor, der schwerer weiterzuleiten oder zu duplizieren ist als Anmeldedaten, die über gängige Nachrichtenkanäle übermittelt werden. Dieses Bedrohungsprofil unterstützt den Hybrid OTP-PKI Hardware Token Markt, da regulierte Organisationen ein einzelnes Gerät sowohl für die Transaktionsauthentifizierung als auch für den Unternehmenszugang nutzen können. Käufer werden ein Token-Programm auch weniger wahrscheinlich als engen Compliance-Kostenfaktor betrachten, wenn Phishing-Resistenz breitere Betrugs- und Identitätskontrollziele unterstützt.
Ausweitung von Cloud und Zero-Trust-Zugang
Im gesamten Hybrid OTP-PKI Hardware Token Markt verlagert die Cloud-Migration Authentifizierungsentscheidungen näher an eine zentrale Zugriffskontrollrichtlinie. Die FIDO Alliance stellte fest, dass 87 % der befragten Unternehmen auf Passkeys umsteigen, obwohl fast die Hälfte diese aufgrund von Komplexität und Kosten noch nicht in großem Maßstab eingesetzt hatte. Hardware-Token können die Rolle des gerätegebundenen Passkeys übernehmen, wenn Organisationen das Risiko der Anmeldedatensynchronisierung über persönliche Geräte nicht akzeptieren wollen. Identitätszentrierte Sicherheit wird auch dann wichtiger, wenn Workloads über Cloud- und On-Premises-Umgebungen verteilt sind. Der Hybrid OTP-PKI Hardware Token Markt profitiert von diesem Wandel, da ein Hybrid-Token sowohl mit Legacy-Anwendungen als auch mit Cloud-Diensten über dasselbe sichere Element authentifizieren kann. Dieser Ansatz bietet Organisationen einen praktischen Migrationspfad, wenn ihr Identitätsanbieter, ihre Anwendungen und ihr Endpunkt-Bestand sich nicht im gleichen Tempo verändern.
Wachstum im digitalen Banking und bei hochwertigen Transaktionen
Für den Hybrid OTP-PKI Hardware Token Markt erhöhen Echtzeitzahlungen und grenzüberschreitendes digitales Banking den Authentifizierungsstandard für hochwertige Transaktionen. Die EU-Verordnung über Sofortzahlungen führte 2025 Anforderungen für die Echtzeit-Betrugserkennung und verbesserte Kontrollen für Sofortzahlungsflüsse ein. Stärkere Transaktionskontrollen erhöhen den Wert von Hardware, die Authentifizierung an eine bestimmte Aktion oder Transaktion binden kann. Capital Ones Arbeit zur Nutzung von x.509-Gerätezertifikaten neben FIDO2-Passkeys in mehr als 1.000 Anwendungen zeigt die Bedeutung gleichzeitiger Protokollunterstützung in großen Finanzinstituten. Der Hybrid OTP-PKI Hardware Token Markt hat daher eine Chance, wo Banken neuere Zahlungskanäle schützen müssen, während sie etablierte Zugangs- und Zertifikatssysteme beibehalten. Flexible Protokollunterstützung ist besonders relevant in Asien-Pazifik und dem Nahen Osten, wo digitale Banking-Volumina und regulatorische Erwartungen gemeinsam steigen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Token-Beschaffung, -Austausch und Lebenszykluskosten | -1.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Benutzerreibung und Aufwand bei der Wiederherstellung verlorener Geräte | -0.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Interoperabilitätsschulden bei Middleware, Lesegeräten und Identitätsanbietern | -0.6% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Herkunft von Secure-Element-Komponenten und Risiken in der Firmware-Lieferkette | -0.4% | Nordamerika, Europa und Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Token-Beschaffung, -Austausch und Lebenszykluskosten
Im Hybrid OTP-PKI Hardware Token Markt können die Wirtschaftlichkeit von Hardware-Token die Bereitstellung bei mittelgroßen Organisationen und öffentlichen Stellen mit begrenzten IT-Budgets verzögern. Physische Anmeldedaten erfordern eine anfängliche Beschaffung und einen regelmäßigen Austausch nach Beschädigung, Verlust, Mitarbeiterfluktuation oder Firmware-Veralterung. Wiederherstellungsarbeiten können mehr kosten als der Token selbst, wenn Hochsicherheitsrichtlinien eine Identitätsverifizierung erfordern, bevor ein Ersatzanmeldedaten ausgestellt wird. Yubico bietet YubiKey as a Service an, das Hardware mit Lebenszyklusmanagement kombiniert und zeigt, wie Anbieter auf diese operative Belastung reagieren. Dennoch können mobile Authentifizierungsanwendungen günstiger erscheinen, wo phishing-resistente Authentifizierung keine explizite Anforderung ist. Kostenbedenken können den Hybrid OTP-PKI Hardware Token Markt hemmen, wenn Käufer den Gerätepreis bewerten, ohne die Betrugs-, Compliance- und Migrationsvorteile einer einheitlichen Anmeldedaten zu berücksichtigen.
Benutzerreibung und Aufwand bei der Wiederherstellung verlorener Geräte
Im Hybrid OTP-PKI Hardware Token Markt können Registrierungs- und Wiederherstellungsprozesse Reibungspunkte erzeugen, die erst nach dem Start eines Token-Programms sichtbar werden. Die Association for Computing Machinery stellt fest, dass die Einführung passwortloser Authentifizierung möglicherweise Änderungen an Legacy-Systemen, der Benutzererfahrung und organisatorischen Prozessen erfordert.[2] Große Rollouts können verzögert werden, wenn ältere Anwendungen benutzerdefinierte FIDO2- oder WebAuthn-Integrationen benötigen. Verfahren bei verlorenen Token reduzieren auch die Effizienz im Gesundheitswesen und in der kritischen Infrastruktur, wo gemeinsam genutzte Workstations und schichtbasierte Zugriffsmuster üblich sind. OLOIDs Integration mit Epic zeigt, dass multimodale Authentifizierung den Zugang im Gesundheitswesen verbessern kann, erhöht aber auch die Anzahl der Wiederherstellungspfade, die IT-Teams verwalten müssen. Der Hybrid OTP-PKI Hardware Token Markt muss daher den Geräteverkauf mit Registrierungs-, Wiederherstellungs- und Lebenszyklusdiensten kombinieren, die die Belastung für Benutzer und Administratoren reduzieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Authentifizierungsmethode:
Hybride Anmeldedaten unterstützen Legacy- und moderne ProtokolleDer Hybrid OTP-PKI Token hielt im Jahr 2026 einen Anteil von 43,74 % und wird voraussichtlich bis 2032 eine CAGR von 12,22 % verzeichnen. Diese Position spiegelt den Bedarf an einem Anmeldedaten wider, das sowohl in PKI-Umgebungen als auch in neueren FIDO2-Umgebungen funktioniert. Yubicos YubiKey 5 FIPS Series erhielt im Mai 2026 die FIPS 140-3-Validierung und unterstützt DoD-PKI-Anmeldedaten, FIDO2-Passkeys, OATH-OTP und OpenPGP auf einem einzigen Gerät. Diese Kombination unterstützt hochsichere Bereitstellungen, die den zertifikatsbasierten Zugang nicht sofort aufgeben können. Die Akzeptanz von FIDO2 und WebAuthn nimmt zu, da Organisationen SMS-OTP aus risikoreichen Workflows entfernen.
TOTP behält eine installierte Basis im Banking und VPN-Zugang, wo ältere Middleware die Migration verlangsamt. HOTP bleibt in Produktionsumgebungen nützlich, wo eine zuverlässige Zeitsynchronisierung nicht vorausgesetzt werden kann. Die Hybrid OTP-PKI Hardware Token Branche bedient diese Anwendungsfälle, indem sie einen schrittweisen Übergang ermöglicht, anstatt eine einzelne Protokollentscheidung zu erzwingen. Infineon brachte im Juli 2026 den SECORA ID Key S USB auf den Markt, der FIDO-, PKI- und digitale Signatur-Applets auf einer Java Card 3.1-Plattform vereint. Sein Design zeigt, dass die Hybridanforderung in die zugrunde liegende Siliziumplattform übergeht, was den Integrationsaufwand für Hersteller und Unternehmenskäufer reduzieren kann.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Formfaktor:
USB-Führungsposition steht kontaktloser Nachfrage gegenüberDer USB-Token hielt im Jahr 2026 einen Anteil von 44,03 %, während der NFC-fähige Token bis 2032 voraussichtlich mit einer CAGR von 12,43 % wachsen wird. Die USB-A-Infrastruktur ist in Unternehmens- und Regierungsumgebungen nach wie vor weit verbreitet, was die etablierte Position von USB-Geräten stützt. Kontaktlose Designs reduzieren die Notwendigkeit, einen Token einzustecken, und eignen sich für mobile Arbeitsmuster. Swissbit brachte im Mai 2025 den iShield Key 2 mit USB-C-, USB-A-, NFC- und MIFARE DESFire EV3-Unterstützung in seiner Modellreihe auf den Markt. Dieses Format bietet Organisationen ein einzelnes Gerät für logischen Zugang, mobile Authentifizierung und ausgewählte physische Zugangsbedürfnisse.
Smartcards und USB-Smartcards sind weiterhin wichtig in Regierungs- und Gesundheitsumgebungen, die physische und logische Zugangskontrolle kombinieren. Display-Karten bleiben für Legacy-Banking-Nutzer relevant, die eine OTP-Generierung auf der Karte bevorzugen. Schlüsselanhänger-Token haben eine Rolle in industriellen Betrieben, wo permanente Workstations nicht verfügbar sind oder einhändige Bedienung nützlich ist. HID Global führte im August 2025 Crescendo Cards ein, um physische Zugangsausweise mit passwortlosem logischen Zugang in Dual-Interface- und kontaktlosen Formaten zu kombinieren. Der Hybrid OTP-PKI Hardware Token Markt bewegt sich daher auf Geräte zu, die die Trennung zwischen Zugangsausweisen und Authentifizierungstools reduzieren.
Nach Konnektivität:
Getrennte Token erfüllen Anforderungen der BetriebstechnologieGetrennte Token hielten im Jahr 2026 einen Anteil von 48,01 %, während kontaktlose Token bis 2032 voraussichtlich eine CAGR von 12,01 % verzeichnen werden. Die führende Position spiegelt die etablierte OTP-Basis und den Bedarf an Authentifizierung wider, die ohne einen Netzwerk-Rückruf funktioniert. Air-Gap-Betriebstechnologieumgebungen trennen häufig Unternehmenssysteme von Steuerungsnetzwerken. Diese Einschränkung macht Offline-Authentifizierung für Produktionsmitarbeiter und andere Nutzer mit hohen Konsequenzen wichtig. Eine Studie aus dem Jahr 2025 im International Journal of Control, Automation and Systems bewertete Out-of-Band-OTP-basierte Zwei-Faktor-Authentifizierung für sichere Linux-Plattformen in Steuerungs- und Automatisierungsumgebungen.
Kontaktlose Konnektivität gewinnt an Unterstützung, wobei Smartphone-Tap-to-Authenticate-Workflows zur Routine werden. NFC-fähige Hardware kann eine komfortablere Erfahrung bieten, ohne auf einen diskreten Besitzfaktor zu verzichten. Verbundene Token spielen auch in der Unternehmens-IT eine Rolle, da verwaltete Workstations Firmware-Updates und Anmeldedaten-Widerrufsinstruktionen aus der Ferne empfangen können. Die Standards eIDAS 2.0 und NIST FIPS 201 unterstützen strukturierte Anmeldedatenpraktiken in Umgebungen, die Identitätssicherheit erfordern. Der Hybrid OTP-PKI Hardware Token Markt kann beide Architekturen bedienen, indem er getrennten OTP-Einsatz für Betriebsnetzwerke und verbundenes Anmeldedatenmanagement für Unternehmensanwendungen anbietet.
Nach Bereitstellungsmodus:
On-Premises-Systeme koexistieren mit Cloud-MigrationDie On-Premises-Bereitstellung hielt im Jahr 2026 einen Anteil von 59,26 %, während Cloud bis 2032 voraussichtlich mit einer CAGR von 12,06 % wachsen wird. Regierungen und regulierte Organisationen behalten Authentifizierungsinfrastruktur in ihren eigenen Netzwerken aufgrund von Isolierungsanforderungen und früheren Investitionen in PKI. Cloud-Identitätsplattformen ziehen Nachfrage an, da sie Token-Registrierung, -Widerruf und Prüfprotokollierung automatisieren können. Hybride Bereitstellungen ermöglichen es Organisationen, sensible Authentifizierungsworkloads lokal zu behalten, während Identitätsaussagen an Cloud-Anwendungen föderiert werden. Diese Struktur ist für BFSI-Käufer nützlich, die Datenspeicherungspflichten und Anforderungen an die Dienstresilienz haben.
Thales machte SafeNet eToken Fusion NFC PIV im April 2025 allgemein verfügbar mit Unterstützung für Microsoft Entra ID und Okta. Das Produkt zeigt, wie eine Hardware-SKU On-Premises-Anmeldedatenverwaltung mit Cloud-Identitätsdiensten verbinden kann. DORA fördert auch die operative Resilienz bei Finanzunternehmen, was den Fall für Architekturen stärken kann, die einen einzelnen Authentifizierungsausfallpunkt vermeiden. Die Hybrid OTP-PKI Hardware Token Branche ist gut positioniert, um diese gemischten Umgebungen zu unterstützen, da Geräte Zertifikatsfunktionen beibehalten können, während sie Cloud-fähige Passkey-Authentifizierung unterstützen. Bereitstellungsentscheidungen hängen von lokalen Vorschriften, vorhandener Middleware und dem Ansatz der Organisation zur Identitätsverwaltung ab.

Nach Endnutzerbranche:
BFSI führt, während Industrienutzer aufholenBFSI hielt im Jahr 2026 einen Anteil von 32,84 %, während Industrie und kritische Infrastruktur bis 2032 voraussichtlich mit einer CAGR von 12,79 % wachsen werden. Finanzinstitute haben seit vielen Jahren in Hardware-Token investiert, da Zahlungsbetrug und Kundenauthentifizierungsanforderungen einen klaren Anwendungsfall schaffen. Die industrielle Akzeptanz gewinnt an Dynamik, da Betreiber speicherprogrammierbare Steuerungen, SCADA-Schnittstellen und andere Betriebstechnologieanlagen sichern. Regierungs- und Verteidigungskäufer benötigen ebenfalls hochsichere Anmeldedaten, die PIV-, Common Access Card- und verwandte Anforderungen erfüllen können. Unternehmens-IT- und Cloud-Sicherheitskäufer verwenden Token, um Zero-Trust-Richtlinien auf Anwendungen in verteilter Infrastruktur auszuweiten.
Gesundheitsorganisationen haben spezifische Zugangskontrollanforderungen, da Verschreibungs- und geschützte Gesundheitsinformationssysteme eine zuverlässige Multi-Faktor-Authentifizierung erfordern. Der Hybrid OTP-PKI Hardware Token Markt kann Umgebungen unterstützen, in denen Cloud-Konnektivität begrenzt ist, aber eine starke Anmeldedatensicherheit weiterhin erforderlich ist. BFSI-Bereitstellungen konzentrieren sich häufig auf Transaktionsauthentifizierung und Identitätsprüfung, während industrielle Anwendungsfälle sich auf den Bedienerzugang und vorhersehbares Offline-Verhalten konzentrieren. Dieser Unterschied erklärt, warum die industrielle Akzeptanz beschleunigen kann, obwohl BFSI das größere Segment bleibt. Telekommunikation und andere Endnutzer tragen durch Bereitstellungen zum Volumen bei, die Netzwerkbetriebszentren und kundenseitige Plattformen vor Anmeldedatendiebstahl schützen.
Geografische Analyse
Markt für hybride OTP-PKI-Hardware-Token in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 38,01 % am Markt für hybride OTP-PKI-Hardware-Token. Bundesbeschaffung, regulierte Finanzinstitute und eine etablierte FIDO2-Akzeptanz stützen die führende Position der Region. Yubico erklärte, dass die YubiKey 5 FIPS-Serie vom US-Verteidigungsministerium autorisiert wurde, sowohl DoD-PKI-Anmeldeinformationen als auch FIDO2-Passkeys zu speichern. Bundesanforderungen können die Nachfrage über Behörden hinaus beeinflussen, da Auftragnehmer häufig vergleichbare Authentifizierungssicherheitsniveaus benötigen. Kanadas Leitlinien zur Multi-Faktor-Authentifizierung unterstützen ebenfalls hardwaregebundene Authentifikatoren für Funktionen mit hohen Zugriffsrechten.
Markt für hybride OTP-PKI-Hardware-Token in Europa und Südamerika
Europa ist der zweitgrößte regionale Markt, wobei Deutschland, das Vereinigte Königreich und Frankreich die Akzeptanz anführen. NIS2 und DORA stellen Compliance-Anforderungen an Betreiber wesentlicher Dienste und Finanzunternehmen. Frankreichs CNIL empfahl im März 2025 die Multi-Faktor-Authentifizierung und listete Hardware-OTP-Token sowie USB-Authentifizierungsschlüssel als Besitzfaktoren auf. eIDAS 2.0 unterstützt ebenfalls die Nachfrage nach Anmeldeinformationen, die mit qualifizierten elektronischen Signaturen und einer stärkeren Benutzerauthentifizierung kompatibel sind. Südamerika bleibt kleiner, obwohl Bankanforderungen und fintech-Akzeptanz in Brasilien die potenzielle Nutzerbasis erweitern.
Markt für hybride OTP-PKI-Hardware-Token im asiatisch-pazifischen Raum und im Nahen Osten und Afrika
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 eine CAGR von 12,39 % verzeichnen, die höchste regionale Rate. Indiens Richtlinien zur Zahlungsauthentifizierung schaffen einen klaren Compliance-Pfad für dynamisch generierte Faktoren. Die Philippinen, Singapur, Südkorea und Japan weisen ebenfalls Nachfrage auf, da Finanzinstitute den Schutz für hochwertige digitale Aktivitäten erhöhen. Die Sumitomo Mitsui Trust Bank nutzte 2025 die cloudbasierte FIDO-Authentifizierung von OneSpan, um Phishing-Bedrohungen in hochwertigen Banking-Anwendungsfällen zu begegnen.[3] Im Nahen Osten ist die Nachfrage gestiegen, nachdem die Authentifizierungsanforderungen für Banktransaktionen verschärft wurden. Afrika befindet sich in einem früheren Stadium, aber digitale Zahlungen und Betrugsbedenken fördern Investitionen in die MFA-Infrastruktur in Nigeria und Südafrika.
Wettbewerbslandschaft
Marktkonzentration
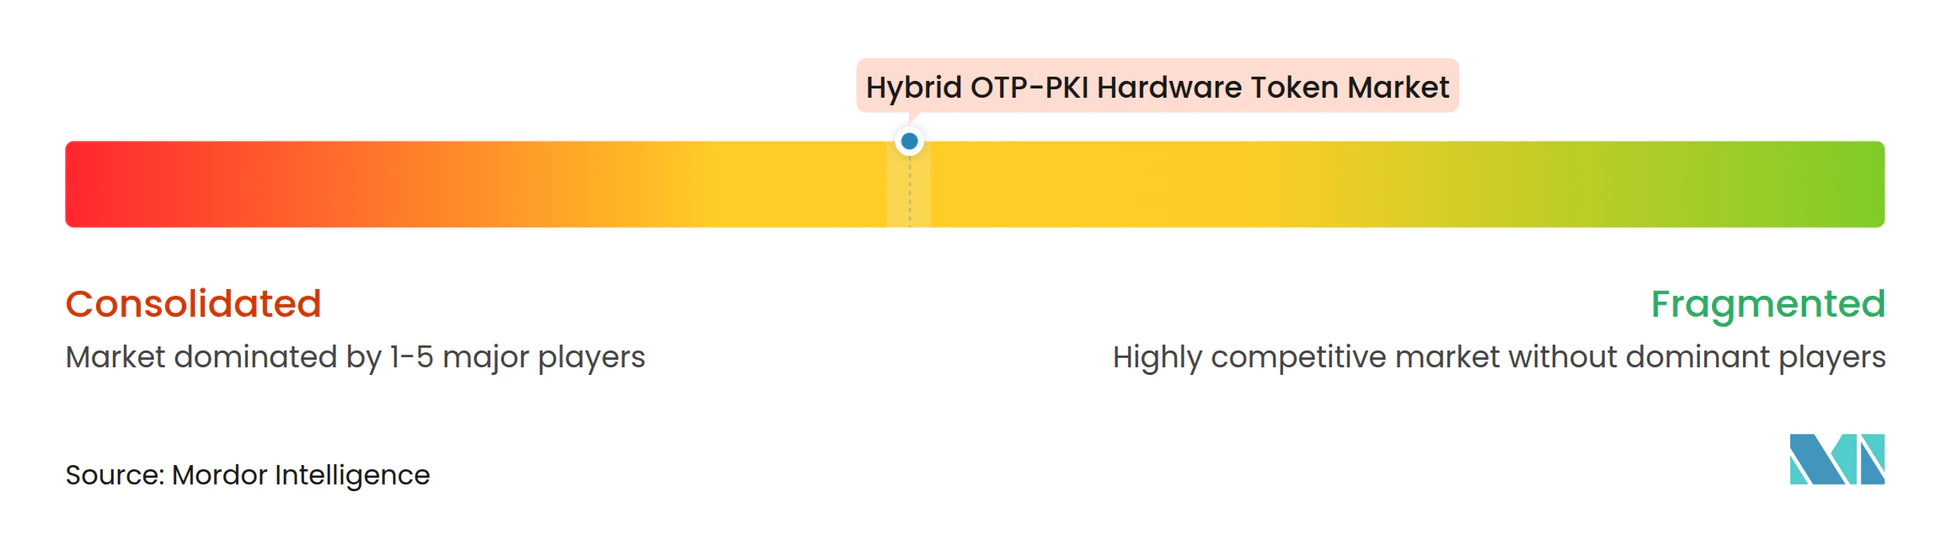
Der Hybrid OTP-PKI Hardware Token Markt ist mäßig konzentriert, wobei Yubico, OneSpan, FEITIAN Technologies, Thales Group und HID Global um Verträge im regulierten Sektor konkurrieren. Führende Anbieter im Hybrid OTP-PKI Hardware Token Markt differenzieren sich durch Zertifizierungen, Anmeldedatenverwaltungsfähigkeiten und Unterstützung für mehrere Protokolle. Die Teilnahme an der FIDO Alliance und Integrationen mit Microsoft Entra ID, Okta und Ping Identity können die Wechselkosten für Kunden reduzieren. Anbieter, die PKI- und FIDO2-Funktionalität kombinieren, haben einen Vorteil, wenn Käufer ältere Zertifikatssysteme während eines Passkey-Übergangs beibehalten müssen. Dies macht die Plattformkompatibilität in vielen Beschaffungsentscheidungen genauso wichtig wie die Token-Hardware.
HID Global brachte im August 2025 eine Enterprise Passkey Management Plattform auf den Markt, um FIDO-Anmeldedaten-Bereitstellung, -Widerruf und Prüfprotokollierung zu zentralisieren. Dieser Schritt weitet den Wettbewerb von einzelnen Geräten auf Lebenszyklusmanagementdienste aus. OneSpan stimmte im Januar 2026 der Übernahme von Build38 zu und kombinierte Hardware-Authentifizierung mit mobilem Anwendungsbedrohungsschutz für Finanzdienstleistungskunden. Yubico demonstrierte auch eine Rollendelegations-Token-Fähigkeit für die KI-Agenten-Autorisierung mit Delinea und StrongDM auf der RSA Conference 2026. Diese Maßnahmen zeigen, dass Anbieter breitere Identitäts- und Sicherheitsangebote rund um den physischen Anmeldedaten aufbauen.
Für den Hybrid OTP-PKI Hardware Token Markt eröffnet Post-Quanten-Kryptografie einen neuen Produktentwicklungspfad. Cryptsoft und FEITIAN demonstrierten im April 2026 einen Proof of Concept für einen hybriden Post-Quanten-Authentifizierungstoken unter Verwendung von ML-DSA-65. Intercede und Swissbit erweiterten auch ihre Partnerschaft im Juni 2026, um einen post-quanten-fähigen FIDO2-Passkey mit iShield Key 2-Hardware zu entwickeln. Die FIPS 140-3-Zertifizierung bleibt wichtig, da das Scheitern beim Erhalt dieser Zertifizierung den Zugang zu US-Bundes- und alliierten Regierungsmöglichkeiten einschränken kann. Open-Hardware-Anbieter wie SoloKeys und Nitrokey konkurrieren auf Transparenz und Preis, aber regulierte Käufer erfordern häufig die Tiefe des Lebenszyklusmanagements und der Zertifizierung, die größere Anbieter bieten.
Führende Unternehmen der Hybrid OTP-PKI Hardware Token Branche
-
Yubico AB
-
Thales Group
-
OneSpan Inc.
-
FEITIAN Technologies Co., Ltd.
-
Entrust Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für hybride OTP-PKI-Hardware-Token Unternehmen in diesem Bericht
- Yubico AB
- OneSpan Inc.
- FEITIAN Technologies Co., Ltd.
- GoTrustID Inc.
- Hypersecu Information Systems Inc.
- Deepnet Security Limited
- SecureMetric Technology Sdn. Bhd.
- AuthenTrend Technology Inc.
- Razzo Tech Corporation DBA Thetis.io
- SoloKeys
- Nitrokey GmbH
- Token2 SIA
- TrustKey Solutions Co., Ltd.
- Identiv, Inc.
- Thales Group
- Entrust Corporation
- HID Global Corporation
- RSA Security LLC
- Swissbit AG
- Kensington Computer Products Group
- BIO-key International, Inc.
- SurePassID Corp.
- Nexus Group AB
- ID Control B.V.
- Soliton Systems K.K.
Neueste Industrielle Entwicklungen in Markt für hybride OTP-PKI-Hardware-Token
- Juli 2026: OneSpan brachte DigipassONE auf den Markt, eine einheitliche Authentifizierungsplattform, die es Finanzinstituten ermöglicht, Passkeys, Hardware-Token und OTP in einem einzigen verwalteten Dienst zu konsolidieren. Die Plattform richtet sich an BFSI-Kunden, die ihre Sicherheitsinfrastruktur aufrüsten und gleichzeitig bestehende Authentifizierungsinvestitionen erhalten, und positioniert OneSpan als Authentifizierungs-Orchestrierungsanbieter über die Gerätelieferung hinaus neu.
- Juli 2026: Infineon Technologies brachte den SECORA ID Key S USB auf den Markt, den ersten FIDO-zertifizierten Level 3+ Sicherheitsschlüssel, der auf einer Java Card 3.1-Plattform mit USB- und NFC-Konnektivität basiert. Das Gerät kombiniert vorinstallierte FIDO-, PKI- und digitale Signatur-Applets auf seinem SLC38-Krypto-Controller, wobei die Serienproduktion für September 2026 geplant ist.
- Juni 2026: Intercede und Swissbit erweiterten ihre Partnerschaft, um einen End-to-End-FIDO2-Passkey zu entwickeln, der Post-Quanten-Kryptografie implementiert, und integrierten Intercedes MyID-Anmeldedatenverwaltung mit Swissbits iShield Key 2-Hardware, um eine einzige quantensichere Authentifizierungskette vor den erwarteten staatlichen PQC-Mandaten bereitzustellen.
- Juni 2026: Yubico erhielt die FIPS 140-3-Validierung für sein YubiHSM 2 FIPS Hardware-Sicherheitsmodul auf Sicherheitsstufe 3 durch das NIST Cryptographic Module Validation Program und stärkte damit sein Hardware-Root-of-Trust-Angebot für Server und PKI-Infrastruktur in regulierten Umgebungen.
Globaler Hybrid OTP-PKI Hardware Token Marktbericht – Umfang
Der Hybrid OTP-PKI Hardware Token Markt bezieht sich auf den globalen Markt für hardwarebasierte Authentifizierungsgeräte, die Einmalpasswort (OTP)-Technologie mit Public-Key-Infrastruktur (PKI)-Fähigkeiten kombinieren, um sichere Benutzerauthentifizierung, Identitätsverifizierung und Zugangskontrolle für digitale Systeme, Netzwerke, Anwendungen und sensible Informationen bereitzustellen. Diese Token integrieren OTP-Mechanismen, wie zeitbasiertes Einmalpasswort (TOTP) und ereignisbasiertes Einmalpasswort (HOTP), mit kryptografischer Schlüsselspeicherung, digitaler zertifikatsbasierter Authentifizierung und Public-Key-Kryptografie, um die Sicherheit zu stärken und das Risiko von unbefugtem Zugang, Anmeldedatendiebstahl, Phishing und Identitätsbetrug zu reduzieren.
Der Hybrid OTP-PKI Hardware Token Marktbericht ist segmentiert nach Authentifizierungsmethode (zeitbasiertes Einmalpasswort (TOTP), ereignisbasiertes Einmalpasswort (HOTP), FIDO2 und WebAuthn sowie Hybrid OTP-PKI Token), Formfaktor (USB-Token, Smartcard und USB-Smartcard, Display-Karte, Schlüsselanhänger-Token und NFC-fähiger Token), Konnektivität (verbunden, getrennt und kontaktlos), Bereitstellungsmodus (On-Premises, Cloud und Hybrid), Endnutzerbranche (BFSI, Regierung und Verteidigung, Unternehmens-IT und Cloud-Sicherheit, Gesundheitswesen und Biowissenschaften, Telekommunikation, Industrie und kritische Infrastruktur sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Zeitbasiertes Einmalpasswort (TOTP) |
| Ereignisbasiertes Einmalpasswort (HOTP) |
| FIDO2 und WebAuthn |
| Hybrid OTP-PKI Token |
| USB-Token |
| Smartcard und USB-Smartcard |
| Display-Karte |
| Schlüsselanhänger-Token |
| NFC-fähiger Token |
| Verbunden |
| Getrennt |
| Kontaktlos |
| On-Premises |
| Cloud |
| Hybrid |
| BFSI |
| Regierung und Verteidigung |
| Unternehmens-IT und Cloud-Sicherheit |
| Gesundheitswesen und Biowissenschaften |
| Telekommunikation |
| Industrie und kritische Infrastruktur |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriges Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Authentifizierungsmethode | Zeitbasiertes Einmalpasswort (TOTP) | |
| Ereignisbasiertes Einmalpasswort (HOTP) | ||
| FIDO2 und WebAuthn | ||
| Hybrid OTP-PKI Token | ||
| Nach Formfaktor | USB-Token | |
| Smartcard und USB-Smartcard | ||
| Display-Karte | ||
| Schlüsselanhänger-Token | ||
| NFC-fähiger Token | ||
| Nach Konnektivität | Verbunden | |
| Getrennt | ||
| Kontaktlos | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Hybrid | ||
| Nach Endnutzerbranche | BFSI | |
| Regierung und Verteidigung | ||
| Unternehmens-IT und Cloud-Sicherheit | ||
| Gesundheitswesen und Biowissenschaften | ||
| Telekommunikation | ||
| Industrie und kritische Infrastruktur | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Hybrid OTP-PKI Hardware Token Markt?
Der Hybrid OTP-PKI Hardware Token Markt wird voraussichtlich von 0,49 Milliarden USD im Jahr 2026 auf 0,91 Milliarden USD bis 2032 wachsen, mit einer CAGR von 11,42 % von 2027 bis 2032.
Was treibt die Nachfrage nach Hybrid OTP-PKI Hardware Token an?
Verbindliche phishing-resistente Authentifizierung, Sicherheitsanforderungen für digitale Zahlungen, Zero-Trust-Zugang und die Notwendigkeit, sowohl PKI als auch FIDO2 zu unterstützen, sind wichtige Nachfragefaktoren.
Welche Authentifizierungsmethode führt bei der Akzeptanz?
Der Hybrid OTP-PKI Token hielt im Jahr 2026 einen Anteil von 43,74 % und wird voraussichtlich bis 2032 mit einer CAGR von 12,22 % wachsen.
Welche Endnutzergruppe wächst am schnellsten?
Industrie und kritische Infrastruktur wird voraussichtlich bis 2032 eine CAGR von 12,79 % verzeichnen, da Betreiber die Zugangskontrolle für Betriebstechnologie stärken.
Welche Region hat die höchste prognostizierte Wachstumsrate?
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 12,39 % wachsen, unterstützt durch Banking- und Zahlungsauthentifizierungsanforderungen.
Was ist die größte Herausforderung bei der Bereitstellung von Hardware-Token?
Anfängliche Beschaffung, Token-Austausch, Registrierung und Wiederherstellung verlorener Geräte können die Betriebskosten erhöhen und eine breite Bereitstellung verlangsamen.