
AIモデルインシデントレスポンスサービス市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 0.71 十億米ドル |
| 市場規模 (2031) | 2.73 十億米ドル |
| Growth Rate (2026 - 2031) | 30.92 % |
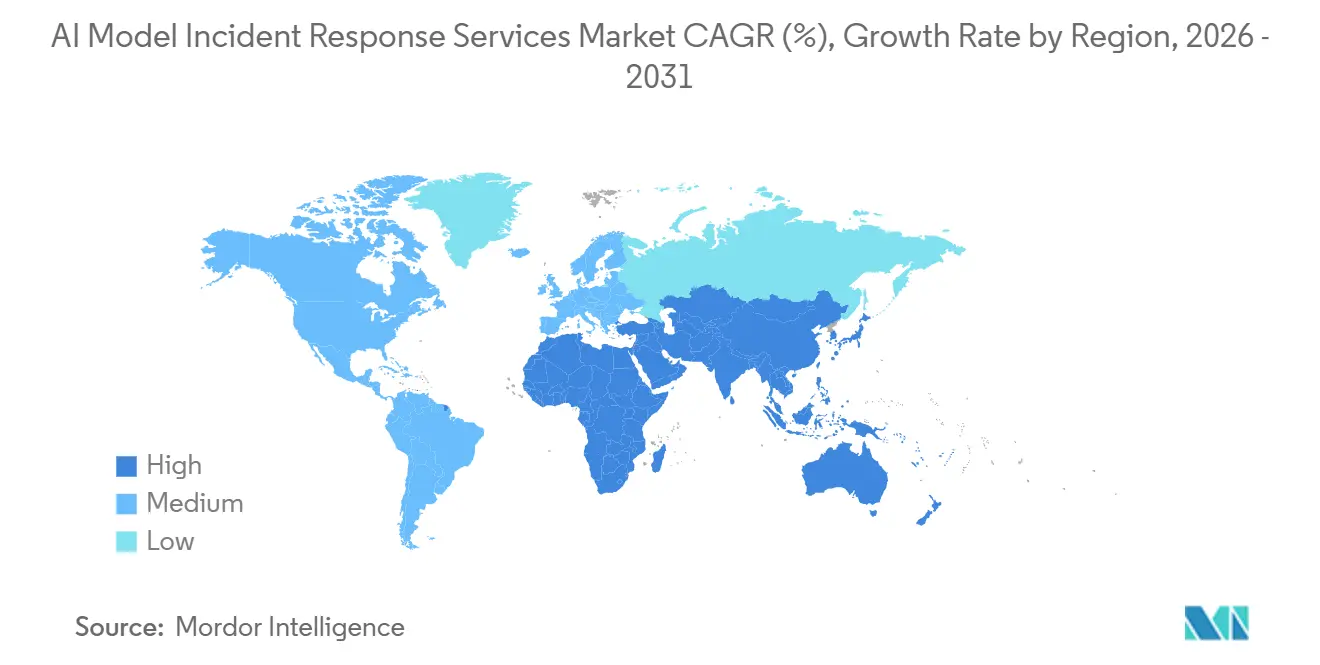
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
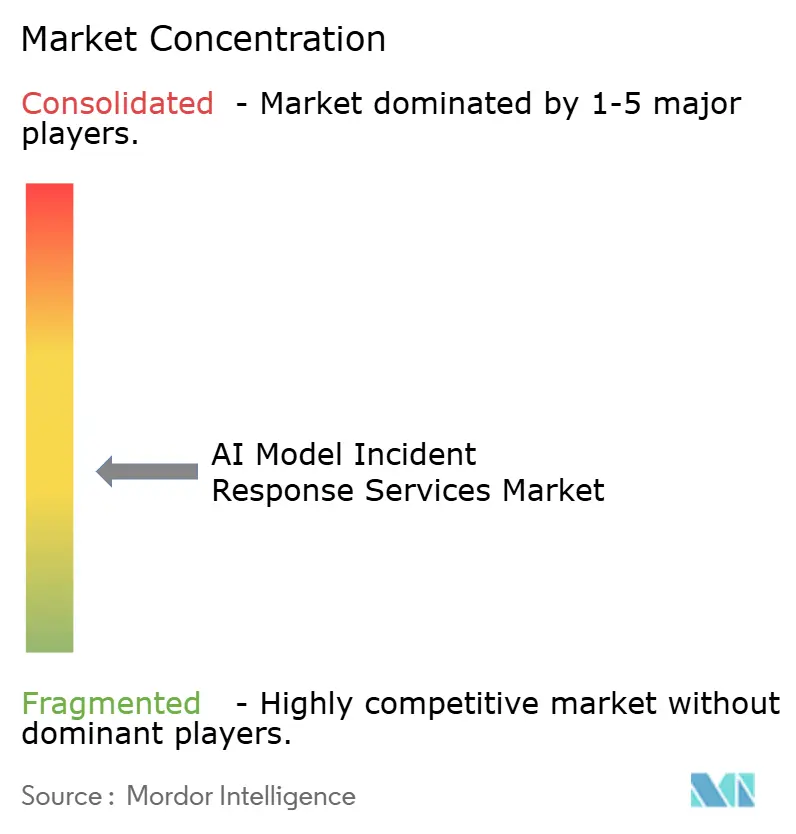
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるAIモデルインシデントレスポンスサービス市場分析
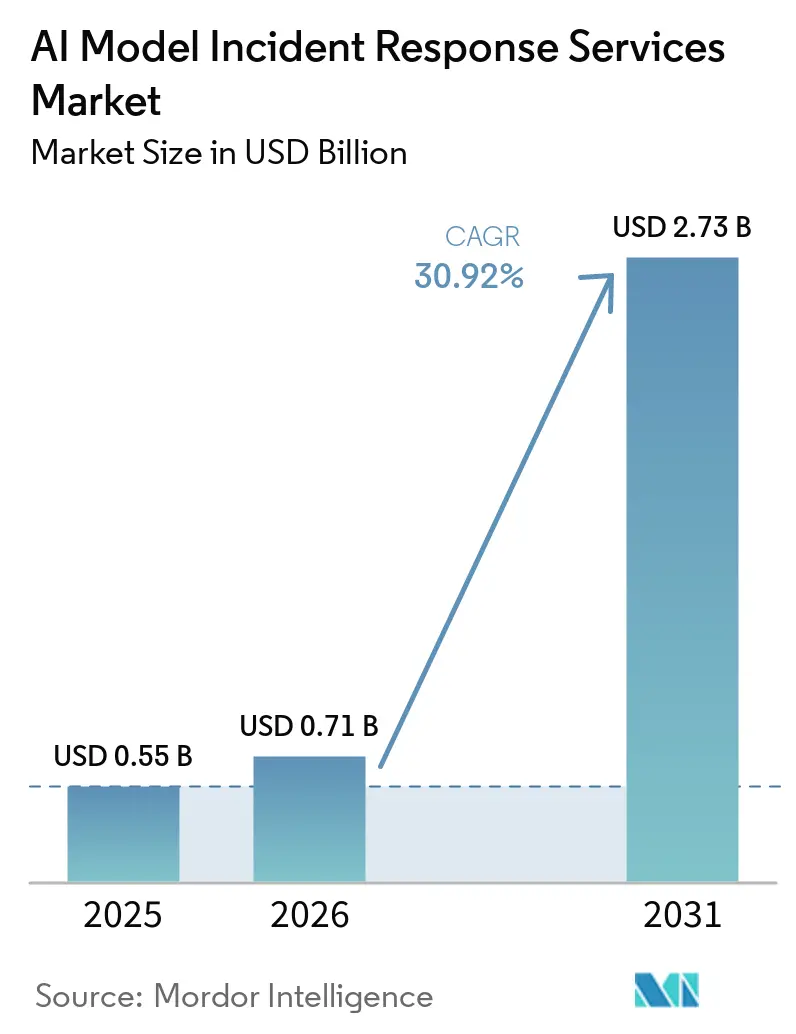
AIモデルインシデントレスポンスサービス市場規模は、2025年の0.55 ビリオン 米ドルおよび2026年の0.71 ビリオン 米ドルから、2031年までに2.73 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 30.92%を記録すると予測されます。この成長は、企業システム全体における生成AIおよび自律型エージェントの利用拡大を反映しています。これらのデプロイメントは、モデル、プロンプト、ツール、およびアプリケーションインターフェースがすべてインシデントに関与し得るため、新たな調査ニーズを生み出しています。規制上の報告規も、組織が証拠を保全し、短い期間内に対応することを求めています。プロバイダーは、マネージド検知・対応およびコンサルティングサービスにAIに特化したフォレンジックを追加することで対応しています。したがって、AIインシデントレスポンス市場は、危機対応型のエンゲージメントから継続的な準備態勢および専門家の常駐サポートへと移行しつつあります。
レポートの主要ポイント
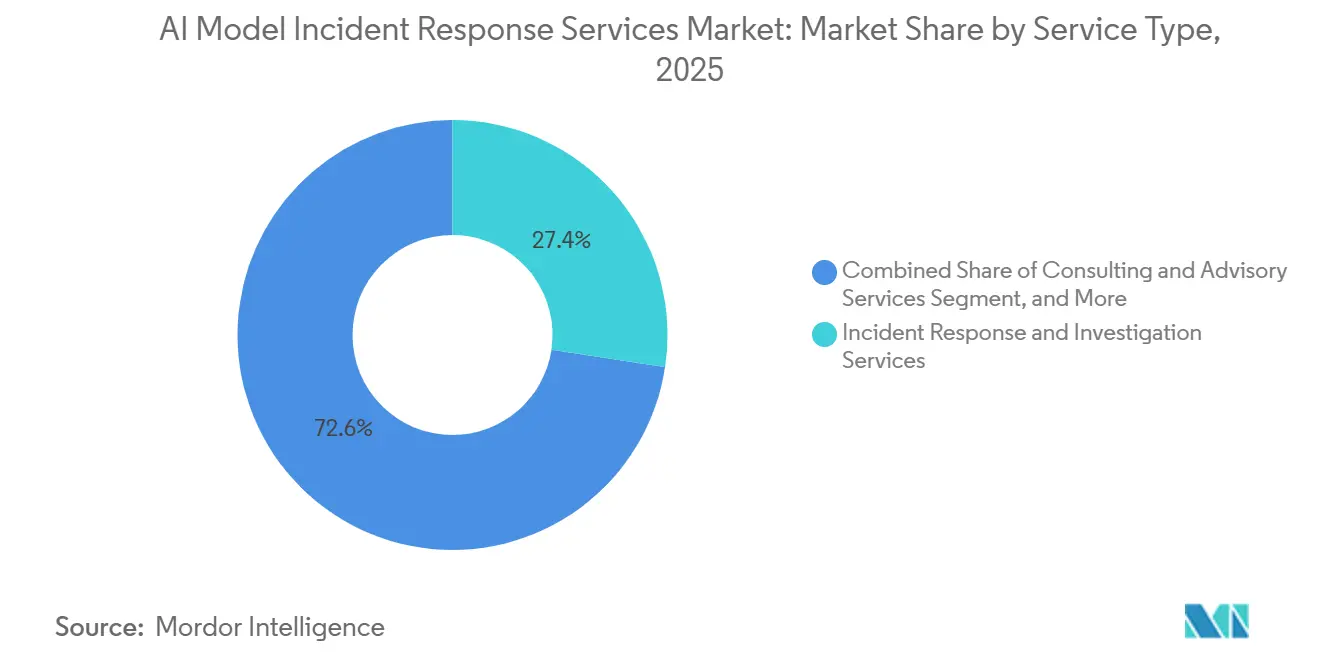
- サービスタイプ別では、インシデントレスポンスおよび調査サービスが2025年のAIモデルインシデントレスポンスサービス市場において27.37%の収益シェアを占め、マネージドAIセキュリティおよびインシデントレスポンスサービスは2031年にかけてCAGR 41.66%で拡大する見込みです。
- デプロイメントモード別では、クラウドが2025年の収益の61.48%を占め、2031年にかけてCAGR 39.42%で拡大する見込みです。
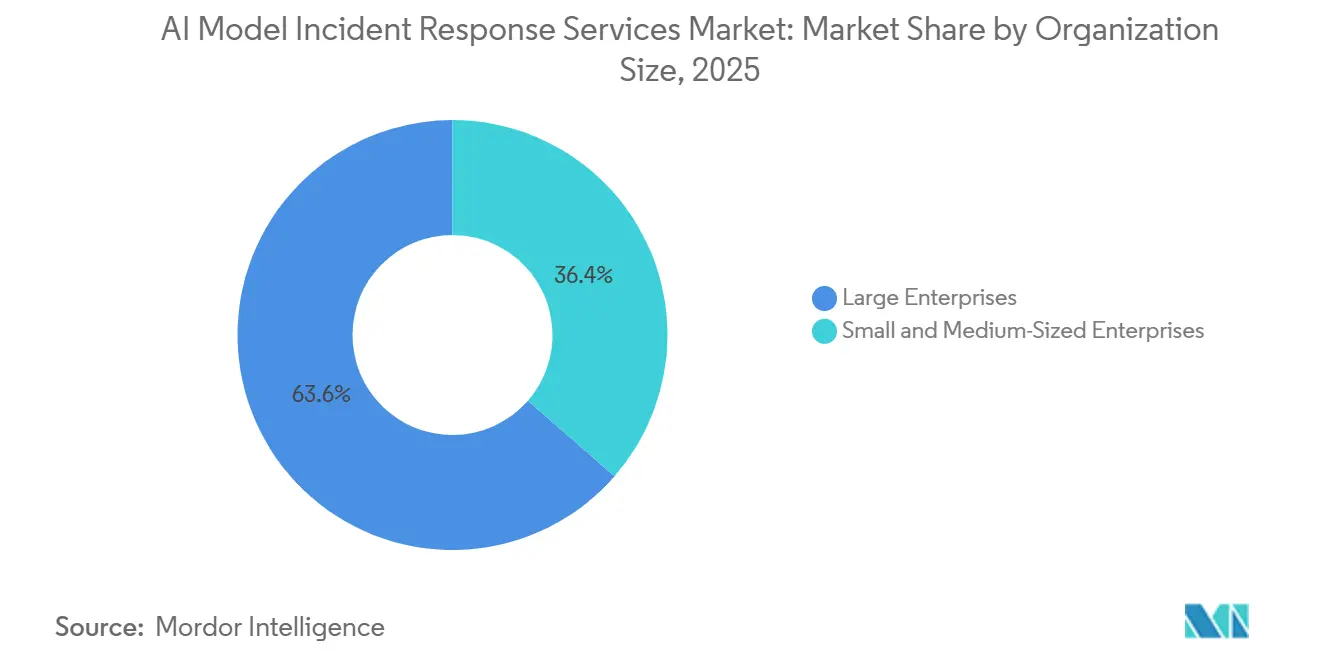
- 組織規模別では、大企業が2025年のAIモデルインシデントレスポンスサービス市場において63.59%の収益シェアを占め、中小企業は2031年にかけてCAGR 42.71%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2025年に24.67%の収益シェアを占め、産業製造は2031年にかけてCAGR 43.11%で拡大する見込みです。
- 地域別では、北米が2025年のAIモデルインシデントレスポンスサービス市場において35.61%の収益シェアを占め、アジア太平洋地域は2031年にかけてCAGR 36.28%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルAIモデルインシデントレスポンスサービス市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 企業向け生成AIおよびエージェントデプロイメントの拡大 | +7.8% | グローバル、北米およびアジア太平洋地域で最も高い強度 | 短期(2年以内) |
| AIリスク管理およびインシデント説明責任の義務化 | +6.9% | EU、北米、APACコア、日本、インド、オーストラリア | 中期(2〜4年) |
| マシンスピードのエージェント型攻撃チェーン | +5.4% | グローバル | 短期(2年以内) |
| 専門的なAIセキュリティおよびフォレンジック人材の不足 | +4.3% | グローバル、G7経済圏で最も深刻 | 中期(2〜4年) |
| マルチモデルおよびサードパーティAIスタックの複雑性の増大 | +3.1% | 北米およびEU、APACコアへの波及あり | 長期(4年以上) |
| 証拠品質のAIインシデント再構築への需要 | +2.0% | 北米、EU、日本、シンガポール、オーストラリア | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
企業向け生成AIおよびエージェントデプロイメントの拡大
生成AIおよび自律型エージェントの企業利用は、セキュリティチームが監視すべき対象領域を拡大させています。日本の財務省は、2026年1月時点での企業のAI活用率が75%であると報告しており、これは5年前の11%と比較して大幅に増加しています。[1]日本財務省、「地域別AI活用状況」、財務省、mof.go.jp 静的なモデルとは異なり、エージェントは人間が各アクションを指示することなく、ツール、API、データベースと連携することができます。そのため、侵害されたエージェントは組織のシステム全体を移動し、データや業務に影響を与える可能性があります。クラウドセキュリティアライアンスは、LLMエージェントがアクセス、データベース破壊、恐喝のステップを経て、スクリプト障害ら42秒で回復したJadePuffer作戦を記録しました。AIモデルインシデントレスポンスサービス市場は、組織が各本番デプロイメントにレスポンス手順、ロギング、およびアクセス制御を組み合わせることで恩恵を受けます。エージェントの活動は有用な行動記録を生成しますが、それらの記録は後の調査を支援するために保持・管理される必要があります。
AIリスク管理およびインシデント説明責任の義務化
規制要件により、AIセキュリティは裁量的な予算項目から定義された運用上の義務へと移行しつつあります。NISTの人工知能向けサイバーセキュリティフレームワークプロファイル(予備版)には、AIに特有の障害モードと是正措置に対応したインシデントレスポンス計画を要求するManage 4.3が含まれています。[2]米国国立標準技術研究所、「IR 8596:人工知能向けサイバーセキュリティフレームワークプロファイル」、米国国立標準技術研究所、nist.gov EU AI法第73条は、高リスクAIシステムのプロバイダーに対し、重大なインシデントを認識してから15日以内に当局へ通知することを義務付けています。広範な違反が関与する場合、この期間は2日に短縮されます。DORAは2025年1月からEU規制下の金融機関に適用されており、主要なICT関連インシデントに対して4時間以内の予備報告要件を設定しています。これらの期間は、インシデント発生後に専門家サポートを手配するよりも、常駐のフォレンジック能力を保持する方が実用的であることを示しています。AIモデルインシデントレスポンスサービス市場は、組織がインシデントプロセスをISO/IEC 42001ガバナンスおよび既存の情報セキュリティ管理システムと連携させることによっても恩恵を受けます。
マシンスピードのエージェント型攻撃チェーン
高速で進行する攻撃は、手動のハンドオフを前提とした調査プロセスの有用性を低下させます。Palo Alto Networksは、2025年に最速の情報漏洩攻撃が4倍速くなり、AIが偵察、スクリプト作成、恐喝活動全体の摩擦を低減したと報告しました。台湾のデジタル省は、2026年8月に自律型AIサイバー攻撃を確認しました。このイベントは、2025年11月から2026年8月にかけて報告されたエージェント型AIインシデントのクラスターの一部でした。CISAの2026年ガイダンスは、エージェントのツール呼び出しのロギング、エージェントのアイデンティティの保護、および短命なクレデンシャルの使用を求めました。調査担当者は、イベントの発生源を特定する前に、複数のエージェントセッション、モデル出力、コンテキストウィンドウ、および推論ログを結び付ける必要がある場合があります。このニーズは、標準的なエンドポイント証拠のみに依存するのではなく、AIに特有の因果連鎖を再構築するチームに対するAIモデルインシデントレスポンスサービス市場全体の需要を強化します。
専門的なAIセキュリティおよびフォレンジック人材の不足
AIと調査の両方のスキルを持つ専門家の不足は、マネージドサービスの需要を支えています。Ciscoが設立したAIワークフォースコンソーシアムは、2025年10月から2026年3月にかけてG7のサイバーセキュリティ求人の28.5%がAIスキルを要求していたことを発見しており、これは前年同期の14.2%と比較して増加しています。Fortinet は、組織の60%が特定のAIサイバーセキュリティ経験を持つ人材の採用が困難であると報告しました。同レポートでは、上級職の求人が65%増加したのに対し、初級職の求人は5.9%増にとどまったことも示されました。Magnet Forensicsも、回答者のほぼ4分の3がデジタルフォレンジックおよびインシデントレスポンスの専門家の採用・定着に困難を抱えていることを発見しました。大規模な組織は、交渉によるリテイナー契約を利用してキャパシティを確保し、コストの不確実性を低減することができます。小規模な購入者は、活発な侵害中に希少な専門知識を調達しなければならない場合、より高い料金に直面する可能性があります。この需要パターンは、AIモデルインシデントレスポンスサービス市場全体でのマネージドデリバリーを支えています。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| AIテレメトリの可用性と品質の限界 | -3.8% | グローバル | 短期(2年以内) |
| 専門的なAIインシデントレスポンスエンゲージメントの高コスト | -3.2% | グローバル、APACおよび南米で最も顕著 | 中期(2〜4年) |
| 調査中のモデルプロバイダーによるアクセス制限 | -2.1% | グローバル、GDPRおよびEU AI法の下でEUの感度が高い | 長期(4年以上) |
| AIサプライチェーン全体にわたる責任の曖昧さ | -1.5% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
AIテレメトリの可用性と品質の限界
モデル環境が一貫した使用可能なテレメトリを保持していない場合、AI調査は制限される可能性があります。IEEEの研究では、テレメトリが存在する場合、クラウドインシデントレスポンスは高い検知性能を維持できるが、意思決定コンテンツフィールドが欠如している場合、発生源ステップの精度は事実上ゼロに低下することが判明しました。[3]IEEE、「クラウドインシデントレスポンスのための証拠品質テレメトリ」、IEEEデジタルフォレンジックおよびセキュリティ国際シンポジウム、ieee.org このギャップにより、モデルまたはエージェントが何を行い、なぜそれを行ったかを判断することが困難になります。MicrosoftのAIレッドチームは、セキュリティチームがAIインタラクションシグナルを生成しているものの、特にマルチテナントおよびサードパーティシステムにおいて、それらを一貫したインシデント説明に変換する方法が欠如していると指摘しました。不完全なログは、内部保証または外部証拠要件を満たさない根本原因レポートをもたらす可能性があります。期待される証拠が不完全な場合、組織はプレミアムフォレンジックエンゲージメントを遅らせる可能性があります。AIモデルインシデントレスポンスサービス市場は、より強固なロギング慣行と、組織が保全するデータの専門的な分析に依存しています。
専門的なAIインシデントレスポンスエンゲージメントの高コスト
専門的なレスポンス業務は、中規模の組織がインシデント発生前に資金を調達することが困難な場合があります。AIフォレンジックには、モデルアーキテクチャ、トレーニングパイプライン、プロンプトインジェクションパターン、およびAIアーティファクトの証拠保全に関する知識が必要です。SANSインスティテュートは、組織の27%が人材能力のギャップに直接起因するセキュリティ侵害を報告したことを発見しました。同レポートでは、47%がそれらのギャップの結果としてインシデントレスポンスの遅延を挙げていることも示されました。規制対象セクターの組織は、専門サービスのコストが高い場合でも、証拠保全およびチェーンオブカストディプロセスを必要とします。計画的なサポートを先送りにすると、価格やサービス需要の予測が困難な危機対応リテイナーへの支出が増加する可能性があります。この制約は、専門家の供給が限られており、リモートレスポンスが遅延を招く可能性がある南米およびアジア太平洋地域の一部で特に顕著です。このコスト圧力は、AIモデルインシデントレスポンスサービス市場全体での導入を遅らせる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:マネージドAIサービスが基礎的なインシデントレスポンスを上回る
インシデントレスポンスおよび調査サービスは、2025年のAIモデルインシデントレスポンスサービス市場シェアの27.37%を占めました。このセグメントは、脅威のトリアージ、証拠収集、根本原因分析、および修復ガイダンスをカバーしています。その地位は、多くの組織が従来インシデントレスポンスに資金を提供してきた方法、すなわち認識されたイベントへの対応に重点を置く方法を反映しています。デジタルフォレンジックサービスは、AIアーティファクトの保全およびチェーンオブカストディ要件をサポートします。復旧および修復サービスは、モデルの整合性と影響を受けたパイプライン業務の復元に焦点を当てています。コンプライアンスおよび規制サポートサービスは、組織がEU AI法、NIST AI RMF、およびISO/IEC 42001の義務に対応するのを支援します。
マネージドAIセキュリティおよびインシデントレスポンスサービスは、2026年から2031年にかけてCAGR 41.66%を記録する見込みです。このサービスのAIモデルインシデントレスポンスサービス市場規模は、プロジェクト業務から継続的なカバレッジへのシフトによって牽引されています。AI環境は、一度限りのエンゲージメントでは提供できない継続的な監視と行動ベースラインを必要とします。Expelは、2026年8月にAI支援型脅威、従業員によるAIの不正使用、および開発中のAIシステム内の露出をカバーするように設計されたマネージド検知・対応カバレッジを開始し、検知ライブラリがMITRE ATLASの16の敵対的戦術のうち13にマッピングされていると述べました。トレーニングおよびシミュレーションサービスも、組織がMITRE ATLASなどのAIレッドチーミングおよび敵対的テストフレームワークを使用するにつれて、より正式なものになりつつあります。[4]MITRE、「MITRE ATLAS:人工知能システムに対する敵対的脅威ランドスケープ」、MITRE、mitre.org
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能


デプロイメントモード別:クラウドインフラが市場構造を支える
クラウドデプロイメントは2025年の収益の61.48%を占め、2031年にかけてCAGR 39.42%で成長する見込みです。このセグメントがAIモデルインシデントレスポンスサービス市場の最大シェアを占めたのは、企業のAIワークロードが主にクラウドネイティブであるためです。モデルサービングログ、推論履歴、およびAPIレコードは一般的にクラウド環境で作成されます。クラウドネイティブのオブザーバビリティおよびOpenTelemetry互換ツールは、調査のための証拠収集においてますます重要になっています。ただし、プロバイダーはデフォルトで意思決定コンテンツフィールドを常にキャプチャするわけではありません。AIモデルインシデントレスポンスサービス市場は、信頼性の高い帰属をサポートするために、これらのレコードのアクティブな設定を必要とします。
オンプレミスおよびハイブリッドシステムは、データレジデンシー、エアギャップ、またはソブリンAI要件がクラウドホスト型フォレンジックサービスの使用を制限する場合に引き続き関連性を持ちます。政府、防衛、金融サービス、およびヘルスケア組織はこれらの要件を持つことが多いです。これらのデプロイメントは、より低いボリューム成長をもたらす可能性がありますが、より高い価値のエンゲージメント業務を必要とする場合があります。調査担当者は、モデルウェイト、トレーニングシステム、および推論ハードウェアへの物理的なアクセスを必要とする場合があります。ドイツ連邦情報セキュリティ局のガイダンスおよびDORA要件は、重要インフラシステムに対して定義されたレスポンス手順をサポートしています。[5]欧州システミックリスク委員会、「フロンティア人工知能モデルに起因するシステミックサイバーリスクに関する警告」、欧州システミックリスク委員会、esrb.europa.eu クラウドと物理システムの両方で対応できるプロバイダーは、これらの混合運用環境にサービスを提供できます。この能力は、AIモデルインシデントレスポンスサービスのアドレス可能な市場をクラウドのみの環境を超えて拡大します。
組織規模別:大企業がリードし、中小企業が加速
大企業は2025年の収益の63.59%を占めました。AIデプロイメントの規模、セキュリティ予算、および報告義務がこの地位を支えています。銀行、保険会社、および産業企業は、DORA、EU AI法、およびセクター規則の下でレスポンス期間に直面しています。これらの要件は、インシデント発生後の調達ではなく、事前に取り決めたリテイナー契約を促進します。欧州システミックリスク委員会は、欧州中央銀行に対し、主要な銀行に2026年10月31日までにAIリスク軽減計画を提出するよう求めることを要請しました。CrowdStrikeとIBMは、2026年3月にCharlotte AIをIBMの自律型脅威オペレーションマシンと統合し、マシンスピードの企業調査ワークフローをサポートしました。
中小企業は2031年にかけてCAGR 42.71%で拡大する見込みです。マネージドデリバリーにより、社内フォレンジックチームを維持していない組織でも専門的なカバレッジにアクセスしやすくなります。規制対象のサプライチェーンに属する中小企業も、大規模な顧客からの契約上の要件に直面する可能性があります。ベンダーリスクプログラムは、サプライヤーがAI関連インシデントに対応・報告できることの証拠を要求する場合があります。この要件は、小規模な組織のセキュリティ意識や予算の柔軟性が限られている場合でも需要を生み出す可能性があります。地域のマネージドセキュリティサービスプロバイダーは、自動化を活用して夜間カバレッジと日常的な調査サポートを拡張することができます。したがって、AIインシデントレスポンス産業は、高コストの緊急エンゲージメントだけでなく、サブスクリプションベースのモデルを通じてより小規模な購入者にリーチすることができます。これにより、より広い購入者グループがAIモデルインシデントレスポンスサービス市場に参入します。
エンドユーザー産業別:BFSIが需要を支え、製造業が急増
銀行・金融サービス・保険(BFSI)は2025年の収益の24.67%を占め、エンドユーザー産業の中で最大のシェアを持ちました。このセクターは、DORA、データ保護法、および中央銀行のモデルリスク慣行からの多層的な要件に直面しています。インドのデジタル脅威レポート2025〜26は、AIの非対称性をBFSIおよび決済エコシステムへの主要なリスクとして特定しました。中央銀行の要件は、信用スコアリングシステムからAIエージェントの行動と封じ込めへと拡大しています。政府および公共行政、ヘルスケアおよびライフサイエンス、ITおよび通信も機密データを扱い、AI関連のガバナンスリスクに直面しています。これらのエンドユーザーは、複数のフレームワークにわたって証拠を保全し、通知義務をサポートできるプロセスを必要としています。
産業製造は2031年にかけてCAGR 43.11%で進展する見込みです。生産スケジューリング、品質管理、および予知保全はますます接続されたAIシステムに依存しています。これらの環境で侵害されたエージェントは、ソフトウェアのロールバックでは直ちに修正できない物理的なプロセスに影響を与える可能性があります。エネルギーおよびユーティリティ、輸送および物流、石油・ガスも同様の運用技術および情報技術の課題を抱えています。レガシーインフラは、これらのセクターにおける成熟したレスポンス能力の開発を遅らせる可能性があります。インドのデジタル脅威レポートも、攻撃的なAI能力が重要インフラの防御フレームワークよりも速く進歩していることを強調しました。これは、産業デプロイメント全体での定期的なレビューではなく、継続的な保証をサポートします。産業リスクは、AIモデルインシデントレスポンスサービス市場の需要の重要な泉です。
地域分析
北米は2025年のグローバル収益の35.61%を占めました。この地域は、企業のAIデプロイメントの高い集中度と、確立された開示およびサイバーセキュリティ要件を組み合わせています。CISAの2026年ガイダンスは、国際パートナーとのエージェントのアイデンティティ、ロギング、およびインシデント報告に関する技術的な期待を設定しました。これらの期待は、企業が監視およびレスポンスサービスを選択する方法に影響を与えます。米国は、大規模なテクノロジーおよびBFSIセクターにより、主要な国別市場であり続けています。カナダとメキシコは、金融サービス、エネルギー、および製造業のデプロイメントを通じて需要を牽引しています。これらの条件が合わさって、北米のAIモデルインシデントレスポンスサービス市場を支えています。
アジア太平洋地域は2031年にかけてCAGR 36.28%で成長する見込みです。2026年初頭の日本の75%という企業AI活用率は、監視とレスポンスプロセスを必要とするデプロイメントの規模を示しています。アジア太平洋地域のAIモデルインシデントレスポンスサービス市場規模は、BFSIおよび決済システムのリスクに関するインドの政策的焦点によっても支えられています。MeitY、CERT-In、CSIRT-Fin、およびSISAは、これらのシステムにとってAIの非対称性が決定的な懸念事項であると説明しました。中国のガバナンスフレームワークは、産業および金融アプリケーションが拡大するにつれて国内需要を支えています。オーストラリアと韓国は、企業のセキュリティ支出がより成熟しており、規制がEUおよび米国の慣行と一致しているため、機会を提供しています。
欧州は、最も広範な拘束力のあるAI関連コンプライアンス義務を持つため、強い需要を持っています。EU AI法第73条は、2026年8月時点で高リスクAIシステムに適用され、広範な違反から2日以内の通知を要求しています。DORA、NIS2、GDPR、およびISO/IEC 42001関連の保証ニーズが準備態勢への需要を強化しています。この地域の要件は、フォレンジックレスポンスと継続的なガバナンスサービスの両方を支えています。南米、中東、およびアフリカは、AIモデルインシデントレスポンスサービス市場において初期段階の地域です。ブラジルのLGPDおよびUAEのAI戦略2031は基本的な政策方向性を提供していますが、専門プロバイダーの深さは北米および欧州よりも低いままです。欧州はAIモデルインシデントレスポンスサービス市場において重要なコンプライアンス主導の地域であり続けています。

競合ランドスケープ
AIモデルインシデントレスポンスサービス市場は適度に分散しており、すべてのサービスカテゴリーにわたって支配的な地位を持つプロバイダーは存在しません。確立されたプロバイダーには、Accenture、IBM、CrowdStrike、Palo Alto Networks、およびSentinelOneが含まれます。これらは、HiddenLayer、Noma Security、Lakera AI、およびTrojAIなどのAIネイティブ専門企業と競合しています既存プロバイダーは一般的に、最初から独立したプラクティスを構築するのではなく、既存のSIEM、MDR、およびコンサルティング能力を拡張します。このアプローチにより、確立された顧客関係とデリバリー能力が得られます。また、幅広いスケールと専用のAIセキュリティ研究の両方を欠くジェネラリストプロバイダーへの圧力も生じます。
CrowdStrikeとIBMは、2026年3月にCharlotte AIをIBMの自律型脅威オペレーションマシンと統合することでコラボレーションを拡大しました。この動きにより、FalconプラットフォームがIBMコンサルティングのマネージド検知・対応サービスおよびX-Forceサイバーレンジに接続されました。[6]CrowdStrikeおよびIBM、「CrowdStrikeとIBMがエージェント型SOC変革を加速するための戦略的コラボレーションを拡大」、CrowdStrike、crowdstrike.com Accentureは2026年3月にAnthropicとともにCyber.AIを立ち上げ、スキャンのターンアラウンドが3〜5日から1時間未満に短縮されたと報告しました。同社はまた、テストカバレッジが1,600のアプリケーションの10%から80%以上に増加したと報告しました。これらの動きは、大規模プロバイダーがAI能力と確立されたセキュリティオペレーションを組み合わせている方法を示しています。コンプライアンス主導の企業も、AIガバナンスレビューをインシデントレスポンスリテイナーに結び付けています。
AIネイティブ専門企業は、エージェントの行動をより直接的に観察するツールを通じて差別化を追求しています。HiddenLayerは、2026年3月に実行パスとツール呼び出し全体にわたるセッションレベルの行動監視を含むエージェント型ランタイムセキュリティ機能を拡張しました。重要な未充足ニーズには、標準的な証拠フォーマット、複数のプロバイダーが関与するインシデントのための国境を越えた調整、およびMITRE ATLASの戦術に基づくトレーニングが含まれます。CYGNVSは、そのインシデントトレーニングデータセットに20,000件以上の主要な保険インシデントが含まれていると述べました。プロバイダーが防御可能な調査能力を求めるにつれて、独自のインシデントデータ、行動テレメトリ、および特許がより重要になる可能性があります。これらの違いは、AIモデルインシデントレスポンスサービス市場内の競争を激化させます。
AIモデルインシデントレスポンスサービス産業リーダー
Accenture plc
CrowdStrike Holdings, Inc.
IBM Corporation
Palo Alto Networks, Inc.
Google LLC
- *免責事項:主要選手の並び順不同

最近の産業動向
- 2026年8月:CrowdStrikeは、Fal.Con 2026においてProject QuiltWorksをテクノロジーエコシステム全体に拡大し、Abnormal AI、HackerOne、ExtraHop、Netskope、Rubrik、Zscaler、および8つの追加パートナーからのリアルタイムデータをFalcon次世代SIEMに統合し、ユーザー、クラウド、AIアプリケーション、およびデータレイヤー全体でフロンティアAIリスクカバレッジを同時に拡張しました。
- 2026年8月:Expelは、AIの完全な攻撃対象領域をカバーするように設計された初のマネージド検知・対応ソリューションを立ち上げ、AI支援型脅威、従業員によるAIの不正使用リスク、および開発中のAIシステム内の露出へのカバレッジを拡張し、検知がMITRE ATLASの16の敵対的戦術のうち13にマッピングされました。
- 2026年8月:Optivは、旧Optiv MDRであるエージェント型セキュリティオペレーションズを立ち上げ、Google Security Operations、Google Threat Intelligence、およびWiz DefendをCI/CD環境全体でマシンスピードのクラウド検知・対応のために統合しました。
- 2026年6月:IBM、Red Hat、およびPalo Alto Networksは、Project Lightwellを拡大し、Palo Alto Networksの仮想パッチ適用能力とIBMおよびRed Hatのオープンソースソフトウェア修復プラットフォームを組み合わせ、オープンソース、商用、運用技術、およびヘルスケア技術環境全体でデュアルアクション保護を提供しました。


グローバルAIモデルインシデントレスポンスサービス市場レポートの範囲
AIモデルインシデントレスポンスサービス市場は、人工知能モデルおよびAI搭載システムに影響を与えるセキュリティインシデント、敵対的攻撃、および運用上の障害を検知、調査、封じ込め、および修復するために設計された専門的なサイバーセキュリティおよびリスク管理サービスで構成されています。これらのサービスには、AIに特化した脅威ハンティング、モデルフォレンジック、敵対的攻撃検知(プロンプトインジェクション、モデルインバージョン、データポイズニング、モデル抽出を含む)、ランタイム異常監視、および機械学習パイプライン、大規模言語モデル、AIアプリケーションに合わせたインシデント封じ込めプロトコルが含まれており、組織がAIモデルの侵害に迅速に対応し、モデルの整合性を回復し、EU AI法などのフレームワークの下での規制報告義務を果たし、AIに特有のセキュリティ侵害の再発を防ぐためのインシデント後の強化措置を実施できるようにします。
AIモデルインシデントレスポンスサービス市場レポートは、サービスタイプ(コンサルティングおよびアドバイザリーサービス、インシデントレスポンスおよび調査サービス、デジタルフォレンジックサービス、復旧および修復サービス、コンプライアンスおよび規制サポートサービス、マネージドAIセキュリティおよびインシデントレスポンスサービス、トレーニングおよびシミュレーションサービス)、デプロイメントモード(クラウド、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー産業(政府および公共行政、産業製造、小売および電子商取引、輸送および物流、エネルギーおよびユーティリティ、石油・ガス、ITおよび通信、メディアおよびエンターテインメント、教育および研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| コンサルティングおよびアドバイザリーサービス |
| インシデントレスポンスおよび調査サービス |
| デジタルフォレンジックサービス |
| 復旧および修復サービス |
| コンプライアンスおよび規制サポートサービス |
| マネージドAIセキュリティおよびインシデントレスポンスサービス |
| トレーニングおよびシミュレーションサービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府および公共行政 |
| 産業製造 |
| 小売および電子商取引 |
| 輸送および物流 |
| エネルギーおよびユーティリティ |
| 石油・ガス |
| ITおよび通信 |
| メディアおよびエンターテインメント |
| 教育および研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他のエンドユーザー産業 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東およびアフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
| サービスタイプ別 | コンサルティングおよびアドバイザリーサービス | ||
| インシデントレスポンスおよび調査サービス | |||
| デジタルフォレンジックサービス | |||
| 復旧および修復サービス | |||
| コンプライアンスおよび規制サポートサービス | |||
| マネージドAIセキュリティおよびインシデントレスポンスサービス | |||
| トレーニングおよびシミュレーションサービス | |||
| デプロイメントモード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| エンドユーザー産業別 | 政府および公共行政 | ||
| 産業製造 | |||
| 小売および電子商取引 | |||
| 輸送および物流 | |||
| エネルギーおよびユーティリティ | |||
| 石油・ガス | |||
| ITおよび通信 | |||
| メディアおよびエンターテインメント | |||
| 教育および研究機関 | |||
| ヘルスケアおよびライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他のエンドユーザー産業 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| 南米その他 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| 欧州その他 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| アジア太平洋その他 | |||
| 中東およびアフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| 中東その他 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| アフリカその他 | |||


レポートで回答される主要な質問
AIモデルインシデントレスポンスサービス市場の規模はどのくらいですか?
AIモデルインシデントレスポンスサービス市場規模は、2025年の0.55 ビリオン 米ドルおよび2026年の0.71 ビリオン 米ドルから、2031年までに2.73 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 30.92%を記録すると予測されます。
AIインシデントレスポンスサービスの需要を牽引しているものは何ですか?
生成AIおよびエージェントの企業利用、報告要件、および攻撃活動の高速化が、専門的なレスポンス能力の必要性を高めています。
最も速く成長しているサービスタイプはどれですか?
マネージドAIセキュリティおよびインシデントレスポンスサービスは、2031年にかけてCAGR 41.66%で拡大する見込みです。
AI調査においてクラウドデプロイメントが重要な理由は何ですか?
クラウドデプロイメントは2025年の収益の61.48%を占めました。これは、AIログ、APIレコード、および推論履歴が一般的にクラウド環境で生成されるためです。
最大の需要を持つエンドユーザーセクターはどこですか?
BFSIは2025年の収益の24.67%を占め、運用レジリエンス、データ保護、およびモデルリスク要件によって支えられています。
最も速く成長すると予想される地域はどこですか?
アジア太平洋地域は2031年にかけてCAGR 36.28%で拡大する見込みであり、企業のAI導入と政策主導の需要によって支えられています。
最終更新日:



