
Tamaño y Participación del Mercado de Servicios de Respuesta a Incidentes de Modelos de IA
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 0.71 Mil millones de dólares |
| Tamaño del Mercado (2031) | 2.73 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 30.92 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Respuesta a Incidentes de Modelos de IA por Mordor Intelligence
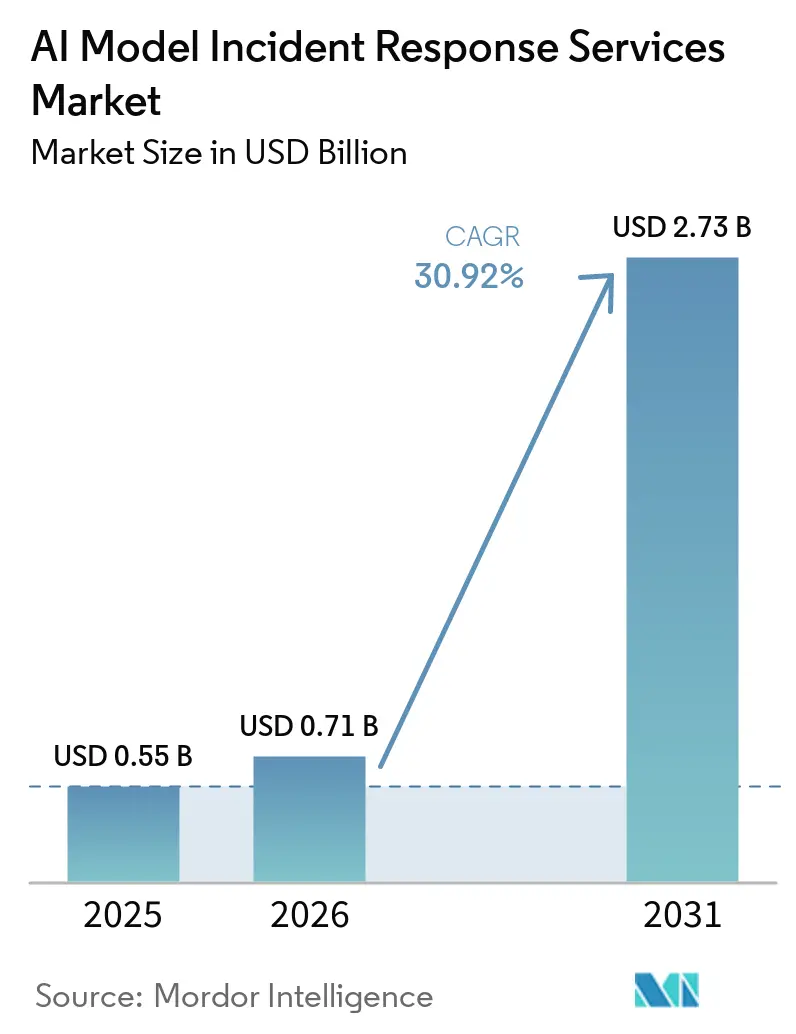
Se proyecta que el tamaño del mercado de servicios de respuesta a incidentes de modelos de IA se expanda desde 0,55 mil millones de USD en 2025 y 0,71 mil millones de USD en 2026 hasta 2,73 mil millones de USD en 2031, registrando una CAGR del 30,92% entre 2026 y 2031. El crecimiento refleja el uso en expansión de la IA generativa y los agentes autónomos en los sistemas empresariales. Estas implementaciones crean nuevas necesidades de investigación porque los modelos, los indicadores, las herramientas y las interfaces de aplicaciones pueden estar involucrados en un incidente. Las normas de notificación regulatoria también exigen que las organizaciones preserven evidencias y actúen dentro de plazos breves. Los proveedores están respondiendo añadiendo análisis forense centrado en IA a sus servicios de detección y respuesta gestionadas y de consultoría. El mercado de respuesta a incidentes de IA está, por tanto, evolucionando desde compromisos basados en crisis hacia una preparación continua y soporte especializado retenido.
Conclusiones Clave del Informe
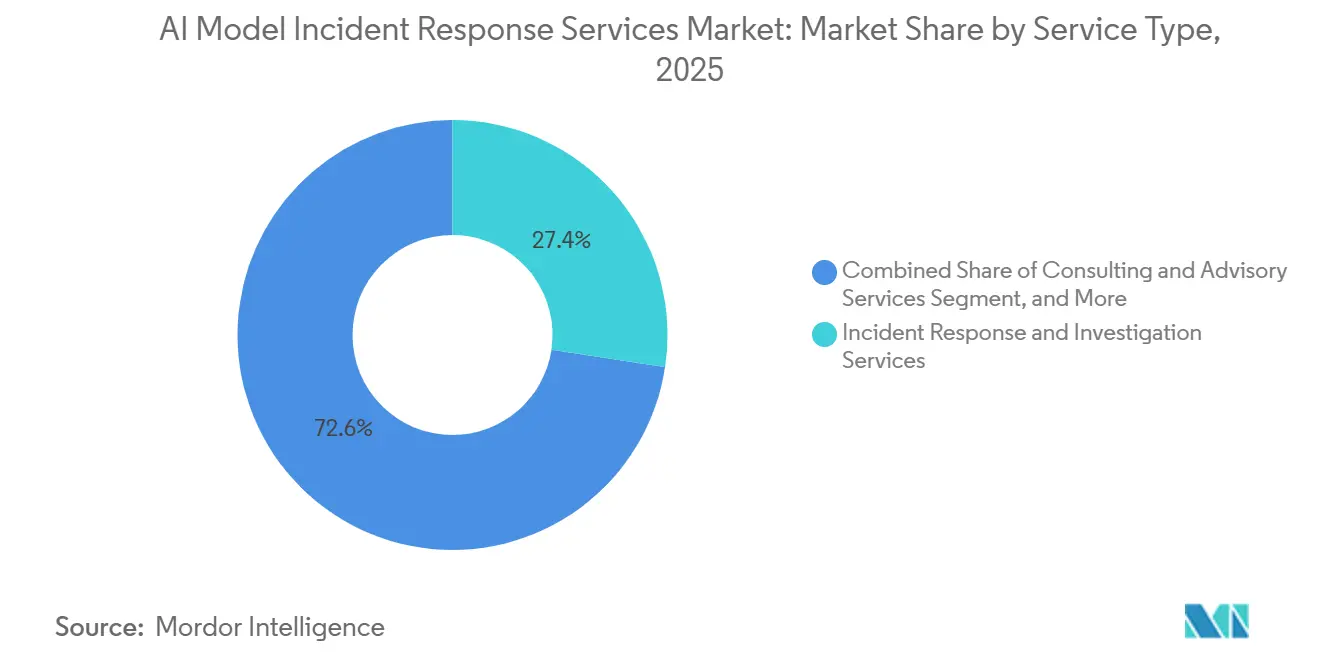
- Por tipo de servicio, los servicios de respuesta a incidentes e investigación representaron el 27,37% de la participación de ingresos en el mercado de servicios de respuesta a incidentes de modelos de IA en 2025, mientras que se proyecta que los servicios gestionados de seguridad de IA y respuesta a incidentes se expandan a una CAGR del 41,66% hasta 2031.
- Por modo de implementación, la nube representó el 61,48% de los ingresos en 2025 y se proyecta que se expanda a una CAGR del 39,42% hasta 2031.
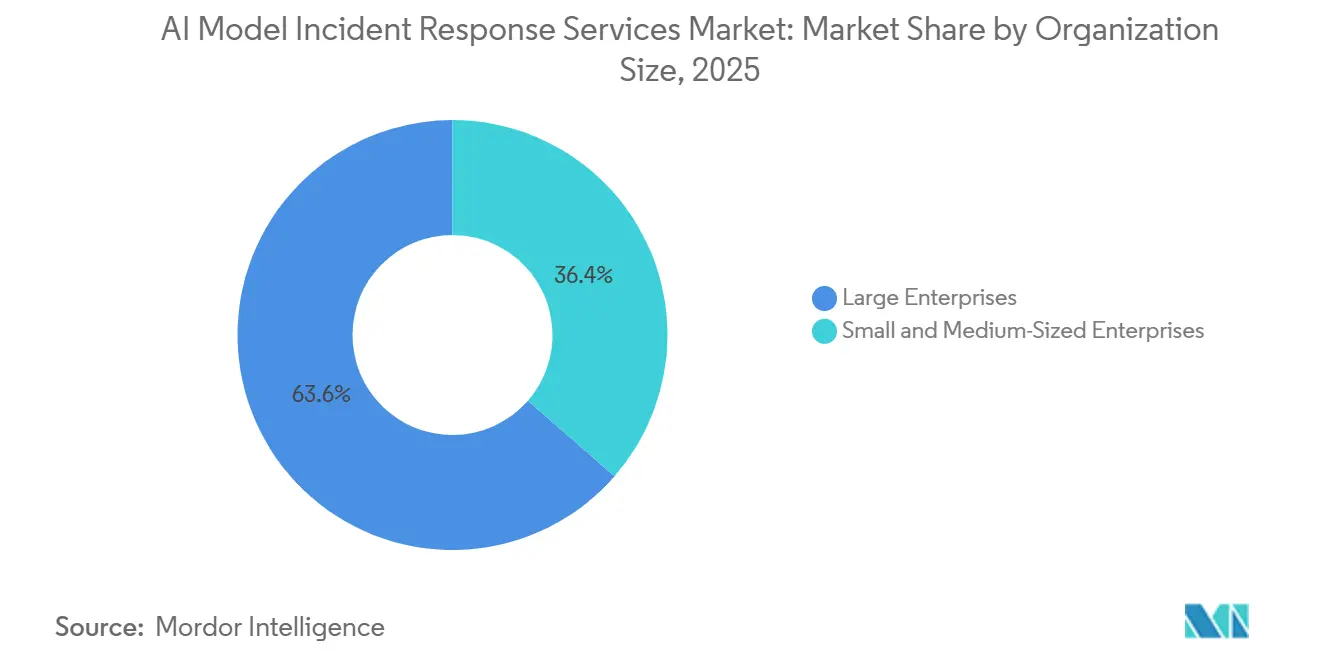
- Por tamaño de organización, las grandes empresas representaron el 63,59% de la participación de ingresos en el mercado de servicios de respuesta a incidentes de modelos de IA en 2025, mientras que se proyecta que las pymes se expandan a una CAGR del 42,71% hasta 2031.
- Por industria de usuario final, el sector BFSI representó el 24,67% de la participación de ingresos en 2025, mientras que se proyecta que la manufactura industrial se expanda a una CAGR del 43,11% hasta 2031.
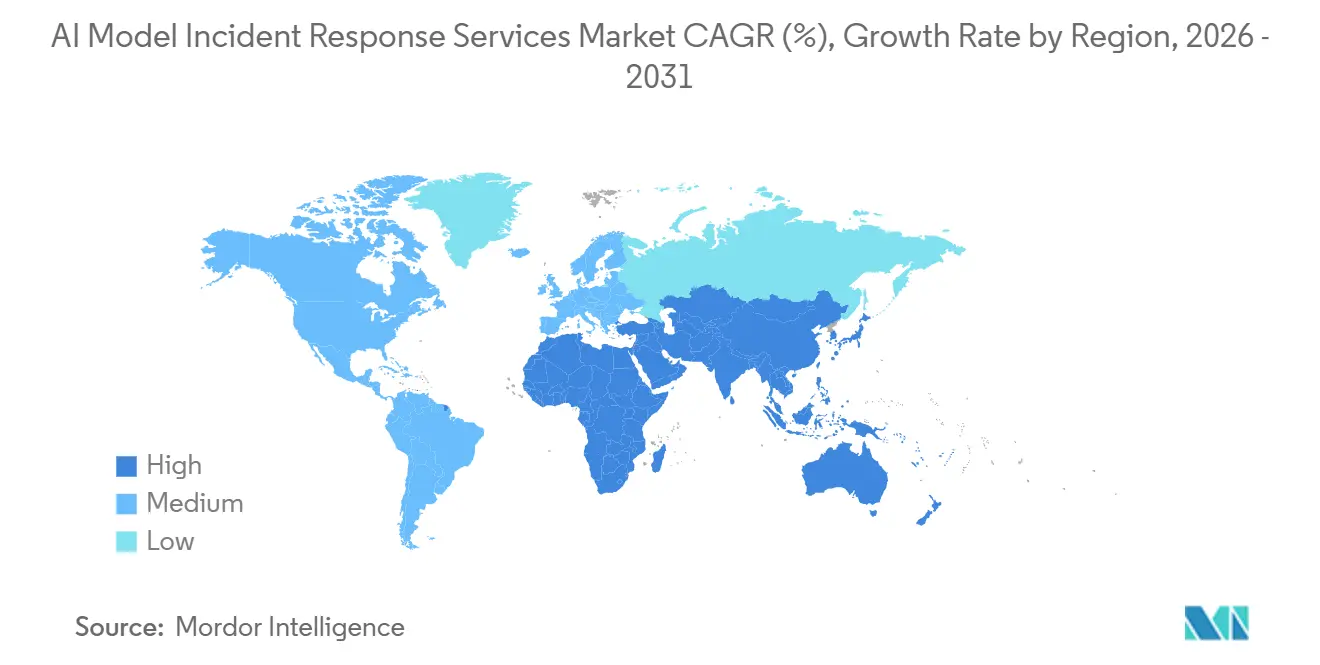
- Por geografía, América del Norte representó el 35,61% de la participación de ingresos en el mercado de servicios de respuesta a incidentes de modelos de IA en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 36,28% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Servicios de Respuesta a Incidentes de Modelos de IA
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Expansión de Implementaciones de IA Generativa Empresarial y Agentes | +7.8% | Global, mayor intensidad en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Gestión Obligatoria de Riesgos de IA y Responsabilidad ante Incidentes | +6.9% | UE, América del Norte, núcleo de APAC, Japón, India, Australia | Mediano plazo (2-4 años) |
| Cadenas de Ataque Agéntico a Velocidad de Máquina | +5.4% | Global | Corto plazo (≤ 2 años) |
| Escasez de Talento Especializado en Seguridad de IA y Análisis Forense | +4.3% | Global, más aguda en las economías del G7 | Mediano plazo (2-4 años) |
| Creciente Complejidad de las Pilas de IA Multimodelo y de Terceros | +3.1% | América del Norte y UE, con extensión al núcleo de APAC | Largo plazo (≥ 4 años) |
| Demanda de Reconstrucción de Incidentes de IA con Calidad de Evidencia | +2.0% | América del Norte, UE, Japón, Singapur, Australia | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Implementaciones de IA Generativa Empresarial y Agentes
El uso empresarial de la IA generativa y los agentes autónomos ha ampliado la superficie que los equipos de seguridad deben monitorear. El Ministerio de Finanzas de Japón reportó una tasa de utilización de IA empresarial del 75% en enero de 2026, en comparación con el 11% de 5 años antes.[1]Ministerio de Finanzas de Japón, "Estado Regional de Utilización de IA," Ministerio de Finanzas, mof.go.jp A diferencia de los modelos estáticos, los agentes pueden interactuar con herramientas, APIs y bases de datos sin que una persona dirija cada acción. Un agente comprometido puede, por tanto, moverse a través de los sistemas de una organización y afectar datos u operaciones. La Cloud Security Alliance documentó la operación JadePuffer, en la que un agente LLM progresó a través de pasos de acceso, destrucción de bases de datos y extorsión, y se recuperó de un fallo de script en 42 segundos. El mercado de servicios de respuesta a incidentes de modelos de IA se beneficia cuando las organizaciones acompañan cada implementación en producción con procedimientos de respuesta, registros y controles de acceso. La actividad de los agentes también produce registros de comportamiento útiles, pero esos registros deben conservarse y gestionarse para respaldar investigaciones posteriores.
Gestión Obligatoria de Riesgos de IA y Responsabilidad ante Incidentes
Los requisitos regulatorios están convirtiendo la seguridad de la IA de una partida presupuestaria discrecional en una obligación operativa definida. El Perfil preliminar del Marco de Ciberseguridad para Inteligencia Artificial del NIST incluyó Gestión 4.3, que exige que los planes de respuesta a incidentes aborden los modos de fallo específicos de la IA y las acciones correctivas.[2]Instituto Nacional de Estándares y Tecnología, "IR 8596: Perfil del Marco de Ciberseguridad para Inteligencia Artificial," Instituto Nacional de Estándares y Tecnología, nist.gov El Artículo 73 de la Ley de IA de la UE exige que los proveedores de sistemas de IA de alto riesgo notifiquen a las autoridades en un plazo de 15 días tras conocer un incidente grave. El plazo se reduce a 2 días cuando se trata de una infracción generalizada. DORA se aplica a las entidades financieras reguladas por la UE desde enero de 2025 y establece un requisito de notificación preliminar de 4 horas para incidentes importantes relacionados con las TIC. Estos plazos hacen que la capacidad forense retenida sea más práctica que organizar soporte especializado después de que comience un incidente. El mercado de servicios de respuesta a incidentes de modelos de IA también se beneficia de que las organizaciones vinculen los procesos de incidentes con la gobernanza ISO/IEC 42001 y sus sistemas de gestión de seguridad de la información existentes.
Cadenas de Ataque Agéntico a Velocidad de Máquina
Los ataques de rápida evolución reducen la utilidad de los procesos de investigación construidos en torno a transferencias manuales. Palo Alto Networks informó que los ataques de exfiltración más rápidos se volvieron 4 veces más rápidos en 2025, con la IA reduciendo la fricción en las actividades de reconocimiento, scripting y extorsión. El Ministerio de Asuntos Digitales de Taiwán confirmó un ciberataque autónomo de IA en agosto de 2026. El evento formó parte de un conjunto de incidentes de IA agéntica reportados desde noviembre de 2025 hasta agosto de 2026. La guía de CISA de 2026 instó a registrar las llamadas a herramientas de los agentes, asegurar las identidades de los agentes y utilizar credenciales de corta duración. Los investigadores pueden necesitar conectar múltiples sesiones de agentes, salidas de modelos, ventanas de contexto y registros de inferencia antes de poder identificar el origen de un evento. Esta necesidad fortalece la demanda en el mercado de servicios de respuesta a incidentes de modelos de IA de equipos que reconstruyan cadenas causales específicas de IA en lugar de depender únicamente de evidencia estándar de endpoints.
Escasez de Talento Especializado en Seguridad de IA y Análisis Forense
La escasez de especialistas con habilidades tanto en IA como en investigación respalda la demanda de servicios gestionados. El Consorcio de Fuerza Laboral de IA fundado por Cisco encontró que el 28,5% de las ofertas de ciberseguridad del G7 requerían habilidades de IA entre octubre de 2025 y marzo de 2026, en comparación con el 14,2% en el período anterior comparable. Fortinet informó que el 60% de las organizaciones encontraba difícil reclutar personas con experiencia específica en ciberseguridad de IA. El mismo informe mostró un crecimiento del 65% en las ofertas de puestos senior, en comparación con un crecimiento del 5,9% en los puestos de nivel junior. Magnet Forensics también encontró que casi 3 cuartas partes de los encuestados tenían dificultades para reclutar y retener profesionales de análisis forense digital y respuesta a incidentes. Las grandes organizaciones pueden utilizar contratos negociados para asegurar capacidad y reducir la incertidumbre de costos. Los compradores más pequeños pueden enfrentar tarifas más altas cuando deben obtener experiencia escasa durante una brecha activa. Este patrón de demanda respalda la prestación gestionada en el mercado de servicios de respuesta a incidentes de modelos de IA.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Disponibilidad y Calidad Limitadas de la Telemetría de IA | -3.8% | Global | Corto plazo (≤ 2 años) |
| Alto Costo de los Compromisos Especializados de Respuesta a Incidentes de IA | -3.2% | Global, más pronunciado en APAC y América del Sur | Mediano plazo (2-4 años) |
| Restricciones de Acceso a Proveedores de Modelos Durante las Investigaciones | -2.1% | Global, con mayor sensibilidad en la UE bajo el RGPD y la Ley de IA de la UE | Largo plazo (≥ 4 años) |
| Responsabilidad Ambigua en las Cadenas de Suministro de IA | -1.5% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Disponibilidad y Calidad Limitadas de la Telemetría de IA
Las investigaciones de IA pueden verse limitadas cuando los entornos de modelos no conservan telemetría coherente y utilizable. Un estudio del IEEE encontró que la respuesta a incidentes en la nube puede mantener un sólido rendimiento de detección cuando la telemetría está presente, pero la precisión en el paso de origen cayó efectivamente a cero cuando los campos de contenido de decisión estaban ausentes.[3]IEEE, "Telemetría de Calidad de Evidencia para la Respuesta a Incidentes en la Nube," Simposio Internacional del IEEE sobre Análisis Forense Digital y Seguridad, ieee.org Esta brecha dificulta determinar qué hizo un modelo o agente y por qué. El Equipo Rojo de IA de Microsoft señaló que los equipos de seguridad generan señales de interacción con IA pero carecen de un método coherente para convertirlas en relatos de incidentes coherentes, especialmente para sistemas multiinquilino y de terceros. Los registros incompletos pueden dar lugar a informes de causa raíz que no cumplen los requisitos internos de garantía o los requisitos externos de evidencia. Las organizaciones pueden retrasar los compromisos forenses premium cuando la evidencia esperada es incompleta. El mercado de servicios de respuesta a incidentes de modelos de IA depende de prácticas de registro más sólidas, así como del análisis especializado de los datos que las organizaciones conservan.
Alto Costo de los Compromisos Especializados de Respuesta a Incidentes de IA
El trabajo de respuesta especializado puede ser difícil de financiar por adelantado para las organizaciones medianas antes de un incidente. El análisis forense de IA requiere conocimiento de arquitecturas de modelos, canalizaciones de entrenamiento, patrones de inyección de indicadores y preservación de evidencias para artefactos de IA. El Instituto SANS encontró que el 27% de las organizaciones reportaron brechas de seguridad directamente vinculadas a brechas en la capacidad de la fuerza laboral. El mismo informe encontró que el 47% citó una respuesta a incidentes más lenta como resultado de esas brechas. Las organizaciones en sectores regulados aún necesitan procesos de preservación de evidencias y cadena de custodia incluso cuando los servicios especializados son costosos. Diferir el soporte planificado puede trasladar el gasto a contratos de crisis cuando los precios y la demanda de servicios son menos predecibles. La restricción es particularmente relevante en América del Sur y partes de Asia-Pacífico, donde la oferta de especialistas sigue siendo limitada y la respuesta remota puede añadir retrasos. Esta presión de costos puede ralentizar la adopción en el mercado de servicios de respuesta a incidentes de modelos de IA.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: Los Servicios Gestionados de IA Superan a la Respuesta a Incidentes Fundamental
Los servicios de respuesta a incidentes e investigación representaron el 27,37% de la participación del mercado de servicios de respuesta a incidentes de modelos de IA en 2025. El segmento abarca el triaje de amenazas, la recopilación de evidencias, el análisis de causa raíz y la orientación para la remediación. Su posición refleja la forma en que muchas organizaciones han financiado tradicionalmente las respuestas a incidentes, con mayor énfasis en el manejo de eventos reconocidos. Los Servicios de Análisis Forense Digital respaldan los requisitos de preservación y cadena de custodia para artefactos de IA. Los Servicios de Recuperación y Remediación se centran en restaurar la integridad del modelo y las operaciones de la canalización afectada. Los Servicios de Cumplimiento y Soporte Regulatorio ayudan a las organizaciones a abordar las obligaciones de la Ley de IA de la UE, el Marco de Gestión de Riesgos de IA del NIST y la norma ISO/IEC 42001.
Se proyecta que los servicios gestionados de seguridad de IA y respuesta a incidentes registren una CAGR del 41,66% de 2026 a 2031. El tamaño del mercado de servicios de respuesta a incidentes de modelos de IA para este servicio está impulsado por el cambio del trabajo por proyectos a la cobertura continua. Los entornos de IA necesitan monitoreo continuo y líneas de base de comportamiento que un compromiso puntual no puede proporcionar. Expel lanzó cobertura de detección y respuesta gestionadas para amenazas asistidas por IA, uso indebido de IA por parte de empleados y exposición en sistemas de IA en desarrollo en agosto de 2026. La empresa declaró que su biblioteca de detecciones se mapea a 13 de las 16 tácticas adversariales de MITRE ATLAS. Los Servicios de Capacitación y Simulación también se están formalizando más a medida que las organizaciones utilizan marcos de pruebas de equipo rojo de IA y pruebas adversariales como MITRE ATLAS.[4]MITRE, "MITRE ATLAS: Panorama de Amenazas Adversariales para Sistemas de Inteligencia Artificial," MITRE, mitre.org
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Modo de Implementación: La Infraestructura en la Nube Ancla la Estructura del Mercado
La implementación en la nube representó el 61,48% de los ingresos en 2025 y se proyecta que crezca a una CAGR del 39,42% hasta 2031. El segmento representó la mayor participación del mercado de servicios de respuesta a incidentes de modelos de IA porque las cargas de trabajo de IA empresarial son en gran medida nativas de la nube. Los registros de servicio de modelos, los historiales de inferencia y los registros de API se crean comúnmente en entornos de nube. Las herramientas de observabilidad nativas de la nube y compatibles con OpenTelemetry son cada vez más importantes para recopilar evidencias para las investigaciones. Sin embargo, los proveedores no siempre capturan los campos de contenido de decisión de forma predeterminada. El mercado de servicios de respuesta a incidentes de modelos de IA requiere la configuración activa de estos registros para respaldar una atribución confiable.
Los sistemas locales e híbridos siguen siendo relevantes donde la residencia de datos, el aislamiento de red o los requisitos de IA soberana limitan el uso de servicios forenses alojados en la nube. Las organizaciones gubernamentales, de defensa, de servicios financieros y de atención médica a menudo tienen estos requisitos. Estas implementaciones pueden producir un menor crecimiento en volumen, pero pueden requerir un trabajo de compromiso de mayor valor. Los investigadores pueden necesitar acceso físico a los pesos del modelo, los sistemas de entrenamiento y el hardware de inferencia. La guía de la Oficina Federal Alemana para la Seguridad de la Información y los requisitos de DORA respaldan procedimientos de respuesta definidos para los sistemas de infraestructura crítica.[5]Junta Europea de Riesgo Sistémico, "Advertencia sobre Riesgos Cibernéticos Sistémicos Derivados de Modelos de Inteligencia Artificial de Frontera," Junta Europea de Riesgo Sistémico, esrb.europa.eu Los proveedores que pueden trabajar en sistemas en la nube y físicos pueden atender estos entornos operativos mixtos. Esta capacidad amplía el mercado direccionable de servicios de respuesta a incidentes de modelos de IA más allá de los entornos exclusivamente en la nube.
Por Tamaño de Organización: Las Empresas Lideran, las Pymes Aceleran
Las grandes empresas representaron el 63,59% de los ingresos en 2025. Su escala de implementación de IA, presupuestos de seguridad y obligaciones de notificación respaldan esta posición. Los bancos, las aseguradoras y las empresas industriales enfrentan plazos de respuesta bajo DORA, la Ley de IA de la UE y las normas sectoriales. Estos requisitos fomentan los contratos prenegociados en lugar de la contratación después de un incidente. La Junta Europea de Riesgo Sistémico solicitó al BCE que exigiera a los bancos significativos presentar planes de mitigación de riesgos de IA antes del 31 de octubre de 2026. CrowdStrike e IBM integraron Charlotte AI con la Máquina de Operaciones de Amenazas Autónomas de IBM en marzo de 2026 para respaldar flujos de trabajo de investigación empresarial a velocidad de máquina.
Se proyecta que las pymes se expandan a una CAGR del 42,71% hasta 2031. La prestación gestionada hace que la cobertura especializada sea más accesible para las organizaciones que no mantienen equipos forenses internos. Las empresas más pequeñas en cadenas de suministro reguladas también pueden enfrentar requisitos contractuales de clientes más grandes. Los programas de riesgo de proveedores pueden requerir evidencia de que un proveedor puede responder y reportar un incidente relacionado con la IA. Este requisito puede crear demanda incluso cuando una organización más pequeña tiene conciencia de seguridad o flexibilidad presupuestaria limitadas. Los proveedores locales de servicios de seguridad gestionados pueden utilizar la automatización para extender la cobertura nocturna y el soporte de investigación rutinario. La industria de respuesta a incidentes de IA puede, por tanto, llegar a compradores más pequeños a través de modelos basados en suscripción en lugar de solo compromisos de emergencia de alto costo. Esto incorpora a un grupo más amplio de compradores al mercado de servicios de respuesta a incidentes de modelos de IA.
Por Industria de Usuario Final: El Sector BFSI Ancla la Demanda mientras la Manufactura Crece con Fuerza
La Banca, los Servicios Financieros y los Seguros (BFSI) representaron el 24,67% de los ingresos en 2025, la mayor participación entre las industrias de usuarios finales. El sector enfrenta requisitos en capas de DORA, leyes de protección de datos y prácticas de riesgo de modelos de los bancos centrales. El Informe de Amenazas Digitales de India 2025-26 identificó la asimetría de IA como un riesgo clave para el ecosistema BFSI y de pagos. Los requisitos de los bancos centrales se están extendiendo desde los sistemas de calificación crediticia hasta el comportamiento y la contención de agentes de IA. El Gobierno y la Administración Pública, la Atención Médica y las Ciencias de la Vida, y las TI y las Telecomunicaciones también manejan datos sensibles y enfrentan exposición a la gobernanza relacionada con la IA. Estos usuarios finales necesitan procesos que puedan preservar evidencias y respaldar los deberes de notificación en múltiples marcos.
Se proyecta que la manufactura industrial avance a una CAGR del 43,11% hasta 2031. La programación de la producción, el control de calidad y el mantenimiento predictivo dependen cada vez más de sistemas de IA conectados. Un agente comprometido en estos entornos puede afectar procesos físicos que la reversión de software no puede corregir de inmediato. La Energía y los Servicios Públicos, el Transporte y la Logística, y el Petróleo y el Gas tienen desafíos similares de tecnología operativa y tecnología de la información. La infraestructura heredada puede ralentizar el desarrollo de capacidades de respuesta maduras en estos sectores. El Informe de Amenazas Digitales de India también destacó que las capacidades ofensivas de IA están avanzando más rápido que los marcos defensivos para la infraestructura crítica. Esto respalda la garantía continua en lugar de la revisión periódica en las implementaciones industriales. La exposición industrial es una fuente material de demanda para el mercado de servicios de respuesta a incidentes de modelos de IA.
Análisis Geográfico
América del Norte representó el 35,61% de los ingresos globales en 2025. La región combina una alta concentración de implementaciones de IA empresarial con requisitos establecidos de divulgación y ciberseguridad. La guía de CISA de 2026 estableció expectativas técnicas para la identidad de los agentes, el registro y la notificación de incidentes con socios internacionales. Estas expectativas influyen en la forma en que las empresas seleccionan los servicios de monitoreo y respuesta. Estados Unidos sigue siendo el principal mercado nacional debido a sus grandes sectores tecnológico y BFSI. Canadá y México están impulsando la demanda a través de implementaciones en servicios financieros, energía y manufactura. En conjunto, estas condiciones respaldan el mercado de servicios de respuesta a incidentes de modelos de IA en América del Norte.
Se proyecta que Asia-Pacífico crezca a una CAGR del 36,28% hasta 2031. La tasa de utilización de IA empresarial del 75% de Japón a principios de 2026 indica la escala de las implementaciones que necesitan procesos de monitoreo y respuesta. El tamaño del mercado de servicios de respuesta a incidentes de modelos de IA en Asia-Pacífico también está respaldado por el enfoque político de India en los riesgos en los sistemas BFSI y de pagos. MeitY, CERT-In, CSIRT-Fin y SISA describieron la asimetría de IA como una preocupación definitoria para estos sistemas. El marco de gobernanza de China respalda la demanda interna a medida que se expanden las aplicaciones industriales y financieras. Australia y Corea del Sur ofrecen oportunidades porque el gasto en seguridad empresarial es más maduro y las regulaciones se alinean con las prácticas de la UE y los Estados Unidos.
Europa tiene una demanda sólida porque cuenta con el conjunto más extenso de obligaciones de cumplimiento vinculantes relacionadas con la IA. El Artículo 73 de la Ley de IA de la UE se aplica a los sistemas de IA de alto riesgo a partir de agosto de 2026 y exige notificación en un plazo de 2 días en caso de infracción generalizada. DORA, NIS2, el RGPD y las necesidades de garantía relacionadas con ISO/IEC 42001 refuerzan la demanda de preparación. Los requisitos de la región respaldan tanto la respuesta forense como los servicios de gobernanza continua. América del Sur, Oriente Medio y África son áreas en etapas más tempranas en el mercado de servicios de respuesta a incidentes de modelos de IA. La LGPD de Brasil y la Estrategia de IA de los Emiratos Árabes Unidos 2031 proporcionan orientación política fundamental, mientras que la profundidad de los proveedores especializados sigue siendo menor que en América del Norte y Europa. Europa sigue siendo una región importante impulsada por el cumplimiento normativo en el mercado de servicios de respuesta a incidentes de modelos de IA.

Panorama Competitivo
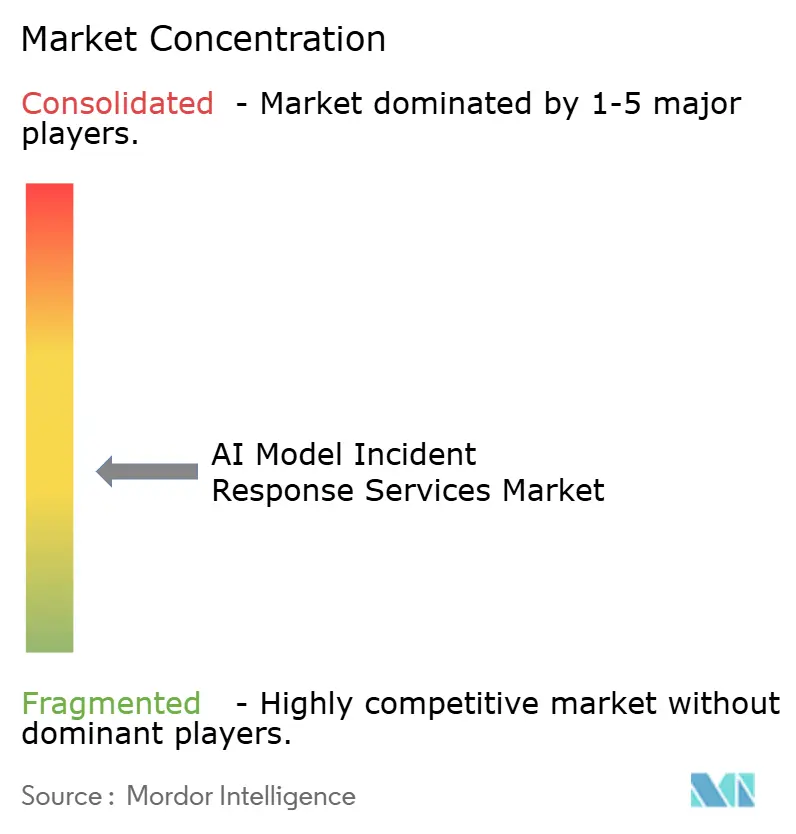
El mercado de servicios de respuesta a incidentes de modelos de IA está moderadamente fragmentado y ningún proveedor tiene una posición dominante en todas las categorías de servicios. Los proveedores establecidos incluyen Accenture, IBM, CrowdStrike, Palo Alto Networks y SentinelOne. Compiten con especialistas nativos de IA como HiddenLayer, Noma Security, Lakera AI y TrojAI. Los actores establecidos generalmente amplían sus capacidades existentes de SIEM, detección y respuesta gestionadas y consultoría en lugar de construir prácticas separadas desde el principio. Este enfoque les otorga relaciones establecidas con los clientes y capacidad de prestación. También ejerce presión sobre los proveedores generalistas que carecen tanto de escala amplia como de investigación dedicada en seguridad de IA.
CrowdStrike e IBM ampliaron su colaboración en marzo de 2026 al integrar Charlotte AI con la Máquina de Operaciones de Amenazas Autónomas de IBM. El movimiento vinculó la plataforma Falcon a los servicios de detección y respuesta gestionadas de IBM Consulting y al X-Force Cyber Range.[6]CrowdStrike e IBM, "CrowdStrike e IBM Amplían la Colaboración Estratégica para Acelerar la Transformación Agéntica del SOC," CrowdStrike, crowdstrike.com Accenture lanzó Cyber.AI con Anthropic en marzo de 2026 e informó que el tiempo de respuesta de los análisis se redujo de 3-5 días a menos de 1 hora. La empresa también informó que la cobertura de pruebas aumentó del 10% a más del 80% de sus 1.600 aplicaciones. Estos movimientos muestran cómo los grandes proveedores están combinando la capacidad de IA con las operaciones de seguridad establecidas. Las empresas orientadas al cumplimiento normativo también están vinculando las revisiones de gobernanza de IA a los contratos de respuesta a incidentes.
Los especialistas nativos de IA buscan diferenciación a través de herramientas que observan el comportamiento de los agentes de forma más directa. HiddenLayer amplió las funciones de seguridad en tiempo de ejecución agéntico en marzo de 2026, incluyendo el monitoreo de comportamiento a nivel de sesión en rutas de ejecución y llamadas a herramientas. Las necesidades no satisfechas importantes incluyen formatos de evidencia estándar, coordinación transfronteriza para incidentes que involucran a múltiples proveedores y capacitación basada en tácticas de MITRE ATLAS. CYGNVS declaró que su conjunto de datos de capacitación en incidentes incluye más de 20.000 incidentes de seguros importantes. Los datos de incidentes propietarios, la telemetría de comportamiento y las patentes pueden volverse más importantes a medida que los proveedores buscan capacidad de investigación defendible. Estas diferencias intensifican la competencia dentro del mercado de servicios de respuesta a incidentes de modelos de IA.
Líderes de la Industria de Servicios de Respuesta a Incidentes de Modelos de IA
Accenture plc
CrowdStrike Holdings, Inc.
IBM Corporation
Palo Alto Networks, Inc.
Google LLC
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Agosto de 2026: CrowdStrike amplió el Proyecto QuiltWorks en todo el ecosistema tecnológico en Fal.Con 2026, integrando datos en tiempo real de Abnormal AI, HackerOne, ExtraHop, Netskope, Rubrik, Zscaler y 8 socios adicionales en Falcon Next-Gen SIEM, extendiendo la cobertura de riesgos de IA de frontera a través de usuarios, nube, aplicaciones de IA y capas de datos simultáneamente.
- Agosto de 2026: Expel lanzó la primera solución de detección y respuesta gestionadas diseñada para cubrir toda la superficie de ataque de IA, extendiendo la cobertura a amenazas asistidas por IA, riesgos de uso indebido de IA por parte de empleados y exposición dentro de sistemas de IA en desarrollo, con detecciones mapeadas a 13 de las 16 tácticas adversariales de MITRE ATLAS.
- Agosto de 2026: Optiv lanzó Operaciones de Seguridad Agéntica, anteriormente Optiv MDR, integrando Google Security Operations, Google Threat Intelligence y Wiz Defend para la detección y respuesta en la nube a velocidad de máquina en entornos CI/CD.
- Junio de 2026: IBM, Red Hat y Palo Alto Networks ampliaron el Proyecto Lightwell, combinando la capacidad de parcheo virtual de Palo Alto Networks con la plataforma de remediación de software de código abierto de IBM y Red Hat para proporcionar protección de doble acción en entornos de código abierto, comerciales, de tecnología operativa y de tecnología sanitaria.


Alcance del Informe Global del Mercado de Servicios de Respuesta a Incidentes de Modelos de IA
El mercado de servicios de respuesta a incidentes de modelos de IA comprende servicios especializados de ciberseguridad y gestión de riesgos diseñados para detectar, investigar, contener y remediar incidentes de seguridad, ataques adversariales y fallos operativos que afectan a los modelos de inteligencia artificial y a los sistemas impulsados por IA. Estos servicios abarcan la búsqueda de amenazas específica de IA, el análisis forense de modelos, la detección de ataques adversariales (incluida la inyección de indicadores, la inversión de modelos, el envenenamiento de datos y la extracción de modelos), el monitoreo de anomalías en tiempo de ejecución y los protocolos de contención de incidentes adaptados a las canalizaciones de aprendizaje automático, los modelos de lenguaje de gran escala y las aplicaciones de IA, lo que permite a las organizaciones responder rápidamente a los compromisos de modelos de IA, restaurar la integridad del modelo, cumplir las obligaciones de notificación regulatoria bajo marcos como la Ley de IA de la UE e implementar medidas de refuerzo posteriores al incidente para prevenir la recurrencia de brechas de seguridad específicas de IA.
El Informe del Mercado de Servicios de Respuesta a Incidentes de Modelos de IA está segmentado por Tipo de Servicio (Servicios de Consultoría y Asesoramiento, Servicios de Respuesta a Incidentes e Investigación, Servicios de Análisis Forense Digital, Servicios de Recuperación y Remediación, Servicios de Cumplimiento y Soporte Regulatorio, Servicios Gestionados de Seguridad de IA y Respuesta a Incidentes, y Servicios de Capacitación y Simulación), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas, y Pequeñas y Medianas Empresas), Industria de Usuario Final (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, TI y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otras Industrias de Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Servicios de Consultoría y Asesoramiento |
| Servicios de Respuesta a Incidentes e Investigación |
| Servicios de Análisis Forense Digital |
| Servicios de Recuperación y Remediación |
| Servicios de Cumplimiento y Soporte Regulatorio |
| Servicios Gestionados de Seguridad de IA y Respuesta a Incidentes |
| Servicios de Capacitación y Simulación |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| TI y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Tipo de Servicio | Servicios de Consultoría y Asesoramiento | ||
| Servicios de Respuesta a Incidentes e Investigación | |||
| Servicios de Análisis Forense Digital | |||
| Servicios de Recuperación y Remediación | |||
| Servicios de Cumplimiento y Soporte Regulatorio | |||
| Servicios Gestionados de Seguridad de IA y Respuesta a Incidentes | |||
| Servicios de Capacitación y Simulación | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Industria de Usuario Final | Gobierno y Administración Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| TI y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Instituciones de Educación e Investigación | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otras Industrias de Usuarios Finales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de respuesta a incidentes de modelos de IA?
Se proyecta que el tamaño del mercado de servicios de respuesta a incidentes de modelos de IA se expanda desde 0,55 mil millones de USD en 2025 y 0,71 mil millones de USD en 2026 hasta 2,73 mil millones de USD en 2031, registrando una CAGR del 30,92% entre 2026 y 2031.
¿Qué está impulsando la demanda de servicios de respuesta a incidentes de IA?
El uso empresarial de la IA generativa y los agentes, los requisitos de notificación y la mayor velocidad de la actividad de ataque están aumentando la necesidad de capacidad de respuesta especializada.
¿Qué tipo de servicio está creciendo más rápido?
Se proyecta que los Servicios Gestionados de Seguridad de IA y Respuesta a Incidentes se expandan a una CAGR del 41,66% hasta 2031.
¿Por qué es importante la implementación en la nube para las investigaciones de IA?
La implementación en la nube representó el 61,48% de los ingresos en 2025 porque los registros de IA, los registros de API y los historiales de inferencia se originan comúnmente en entornos de nube.
¿Qué sector de usuarios finales tiene la mayor demanda?
El sector BFSI representó el 24,67% de los ingresos en 2025, respaldado por los requisitos de resiliencia operativa, protección de datos y riesgo de modelos.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 36,28% hasta 2031, respaldado por la adopción de IA empresarial y la demanda impulsada por políticas.
Última actualización de la página el:



