
Taille et part du marché des services de réponse aux incidents liés aux modèles d'IA
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 0.71 Milliards de dollars |
| Taille du Marché (2031) | 2.73 Milliards de dollars |
| Growth Rate (2026 - 2031) | 30.92 % |
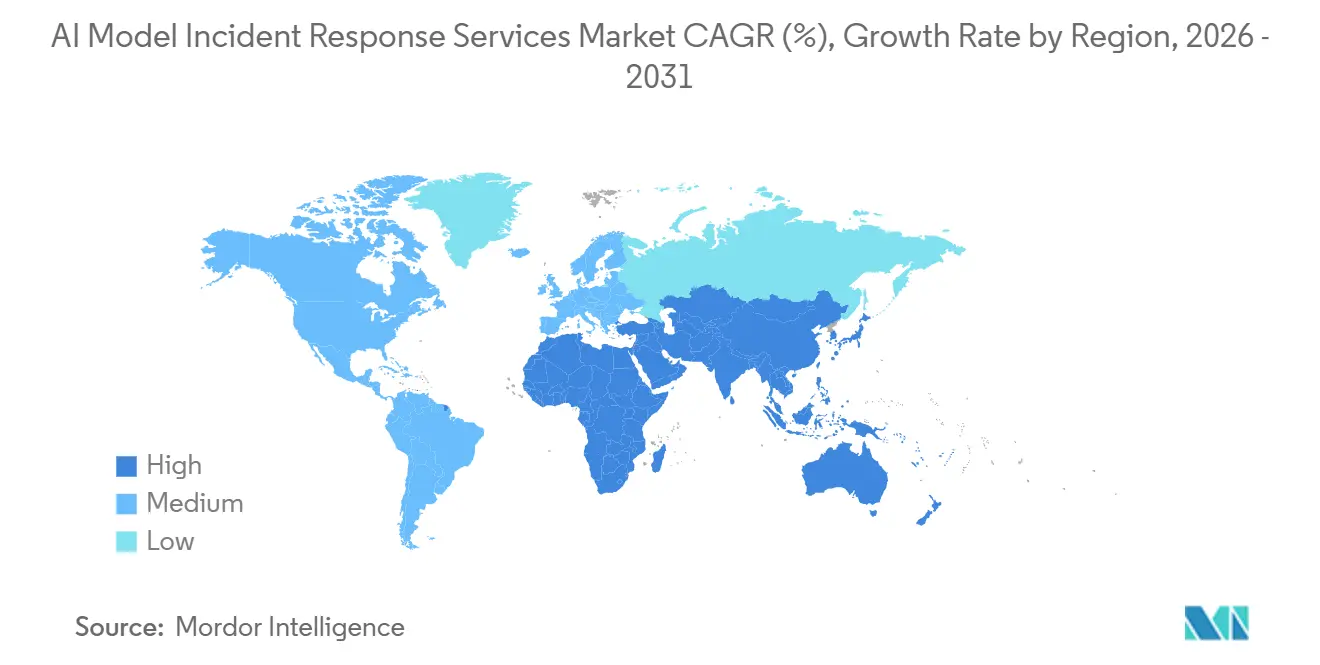
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
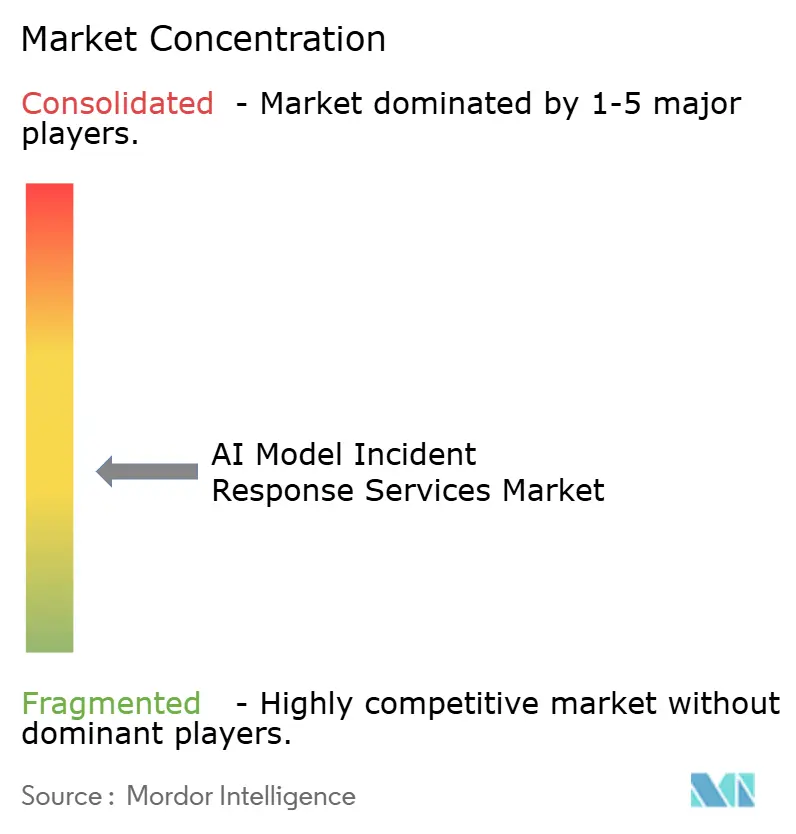
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de réponse aux incidents liés aux modèles d'IA par Mordor Intelligence
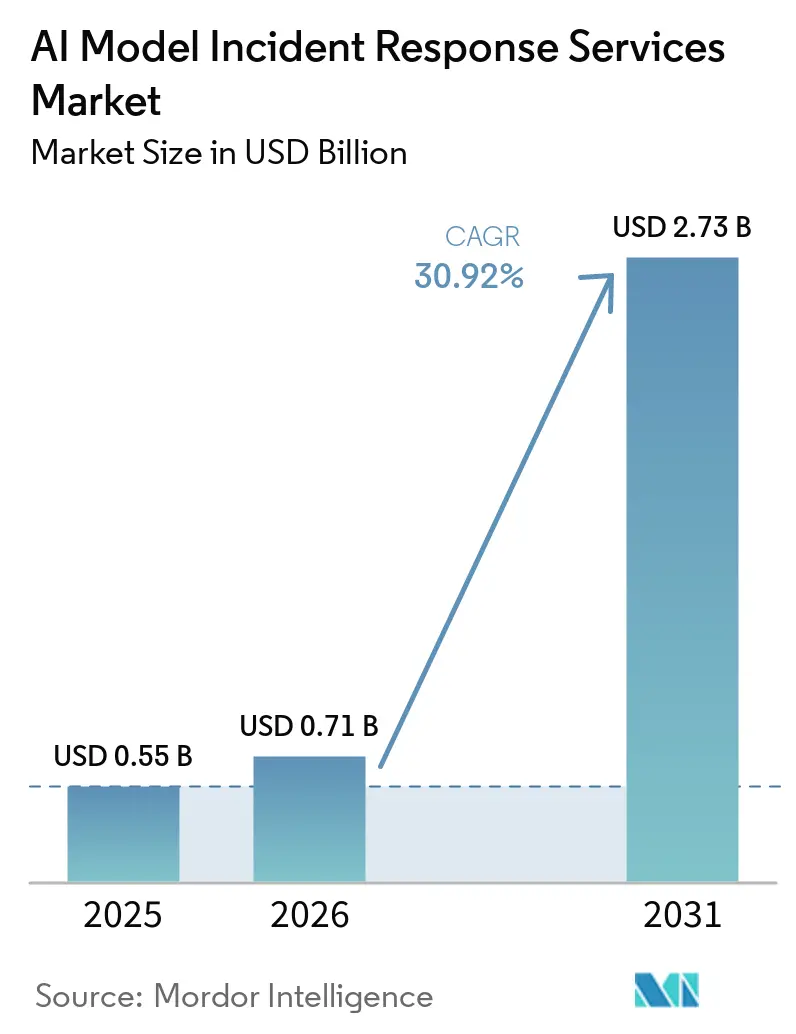
La taille du marché des services de réponse aux incidents liés aux modèles d'IA devrait s'étendre de 0,55 milliard USD en 2025 et 0,71 milliard USD en 2026 à 2,73 milliards USD d'ici 2031, enregistrant un CAGR de 30,92 % entre 2026 et 2031. Cette croissance reflète l'utilisation croissante de l'IA générative et des agents autonomes dans les systèmes d'entreprise. Ces déploiements créent de nouveaux besoins d'investigation, car les modèles, les invites, les outils et les interfaces d'application peuvent tous être impliqués dans un incident. Les règles de déclaration réglementaire obligent également les organisations à préserver les preuves et à agir dans des délais courts. Les prestataires répondent en ajoutant des services de criminalistique axés sur l'IA à leurs services de détection et de réponse gérées et de conseil. Le marché de la réponse aux incidents liés à l'IA évolue donc d'engagements ponctuels en cas de crise vers une préparation continue et un soutien spécialisé sous contrat.
Principaux enseignements du rapport
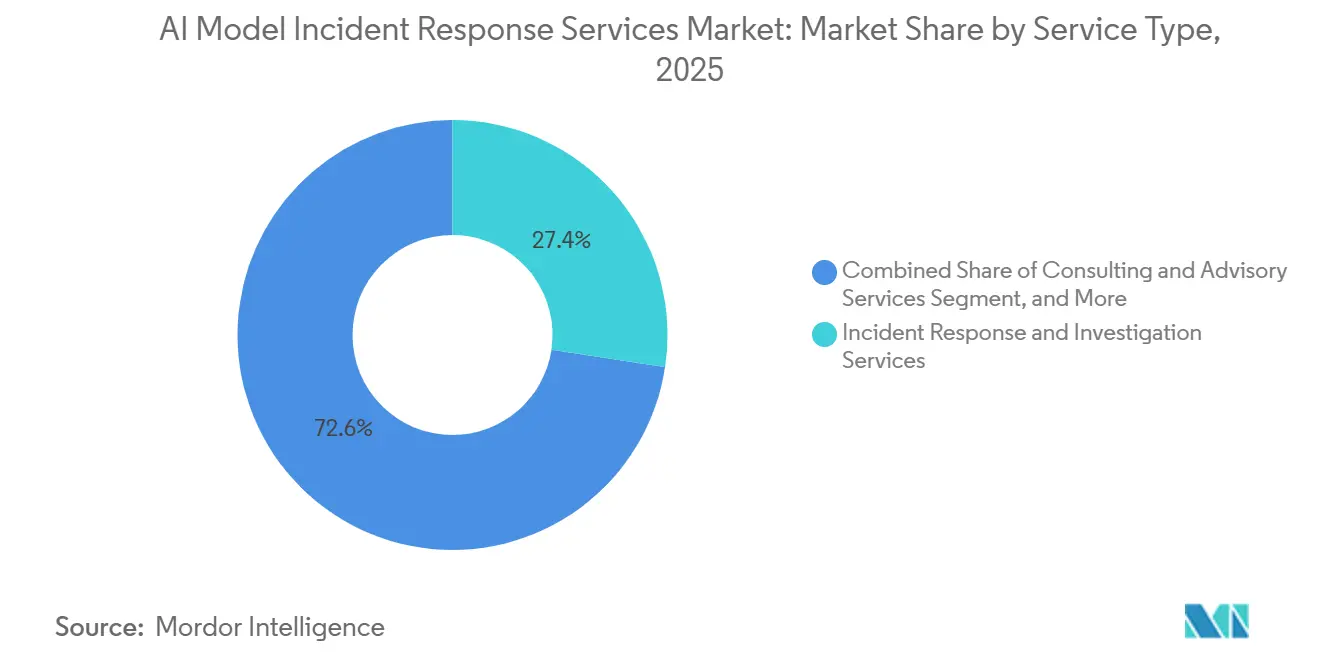
- Par type de service, les services de réponse aux incidents et d'investigation ont représenté 27,37 % de la part des revenus du marché des services de réponse aux incidents liés aux modèles d'IA en 2025, tandis que les services gérés de sécurité de l'IA et de réponse aux incidents devraient se développer à un CAGR de 41,66 % jusqu'en 2031.
- Par mode de déploiement, le cloud a représenté 61,48 % des revenus en 2025 et devrait se développer à un CAGR de 39,42 % jusqu'en 2031.
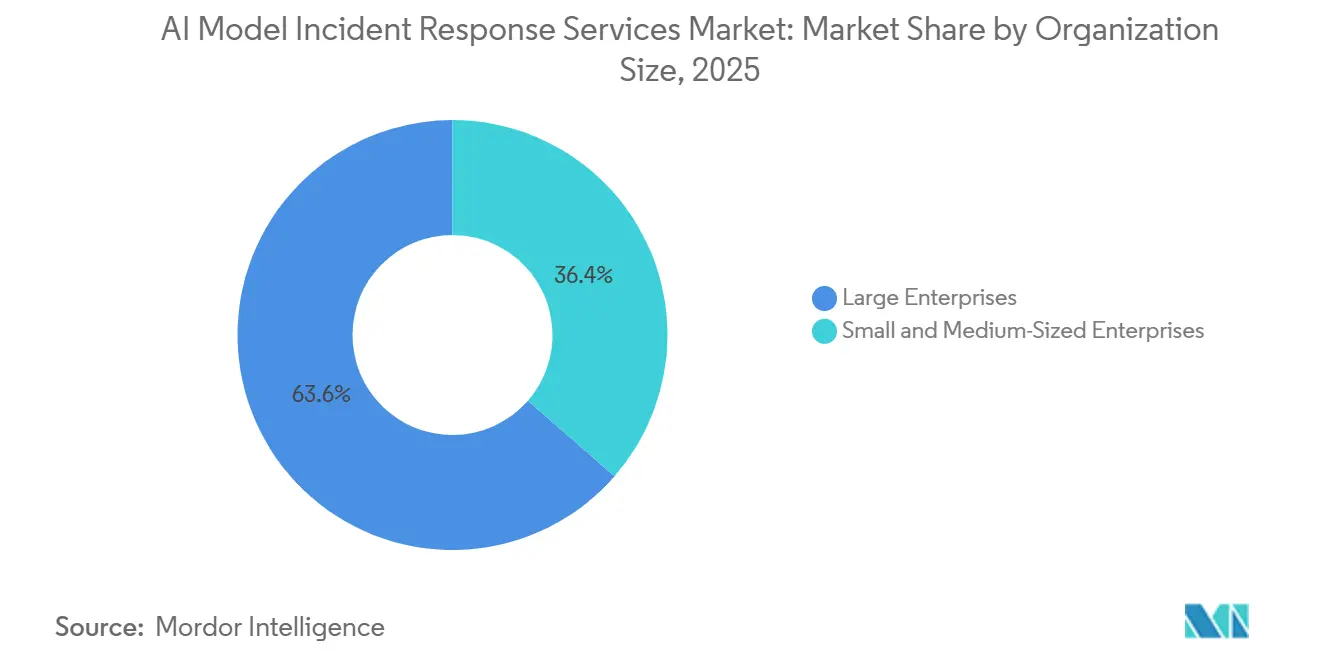
- Par taille d'organisation, les grandes entreprises ont représenté 63,59 % de la part des revenus du marché des services de réponse aux incidents liés aux modèles d'IA en 2025, tandis que les PME devraient se développer à un CAGR de 42,71 % jusqu'en 2031.
- Par secteur d'utilisation final, le BFSI a représenté 24,67 % de la part des revenus en 2025, tandis que la fabrication industrielle devrait se développer à un CAGR de 43,11 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord a représenté 35,61 % de la part des revenus du marché des services de réponse aux incidents liés aux modèles d'IA en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 36,28 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial des services de réponse aux incidents liés aux modèles d'IA
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion des déploiements d'IA générative et d'agents en entreprise | +7.8% | Mondial, intensité la plus élevée en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Gestion obligatoire des risques liés à l'IA et responsabilité en matière d'incidents | +6.9% | UE, Amérique du Nord, cœur de l'APAC, Japon, Inde, Australie | Moyen terme (2-4 ans) |
| Chaînes d'attaques agentiques à vitesse machine | +5.4% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de talents spécialisés en sécurité de l'IA et en criminalistique | +4.3% | Mondial, plus aiguë dans les économies du G7 | Moyen terme (2-4 ans) |
| Complexité croissante des piles d'IA multi-modèles et tierces | +3.1% | Amérique du Nord et UE, avec répercussions sur le cœur de l'APAC | Long terme (≥ 4 ans) |
| Demande de reconstruction d'incidents liés à l'IA de qualité probatoire | +2.0% | Amérique du Nord, UE, Japon, Singapour, Australie | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Expansion des déploiements d'IA générative et d'agents en entreprise
L'utilisation en entreprise de l'IA générative et des agents autonomes a élargi la surface que les équipes de sécurité doivent surveiller. Le ministère des Finances du Japon a signalé un taux d'utilisation de l'IA en entreprise de 75 % en janvier 2026, contre 11 % 5 ans auparavant.[1]Ministère des Finances du Japon, « Statut régional d'utilisation de l'IA », Ministère des Finances, mof.go.jp Contrairement aux modèles statiques, les agents peuvent interagir avec des outils, des API et des bases de données sans qu'une personne dirige chaque action. Un agent compromis peut donc se déplacer dans les systèmes d'une organisation et affecter les données ou les opérations. La Cloud Security Alliance a documenté l'opération JadePuffer, dans laquelle un agent LLM a progressé à travers des étapes d'accès, de destruction de base de données et d'extorsion, et s'est remis d'un échec de script en 42 secondes. Le marché des services de réponse aux incidents liés aux modèles d'IA bénéficie lorsque les organisations associent chaque déploiement en production à des procédures de réponse, à une journalisation et à des contrôles d'accès. L'activité des agents produit également des enregistrements comportementaux utiles, mais ces enregistrements doivent être conservés et gérés pour soutenir les investigations ultérieures.
Gestion obligatoire des risques liés à l'IA et responsabilité en matière d'incidents
Les exigences réglementaires font évoluer la sécurité de l'IA d'un poste budgétaire discrétionnaire vers une obligation opérationnelle définie. Le profil préliminaire du cadre de cybersécurité pour l'intelligence artificielle du NIST incluait la mesure Manage 4.3, qui exige que les plans de réponse aux incidents traitent les modes de défaillance spécifiques à l'IA et les actions correctives.[2]Institut national des normes et de la technologie, « IR 8596 : Profil du cadre de cybersécurité pour l'intelligence artificielle », Institut national des normes et de la technologie, nist.gov L'article 73 de la loi européenne sur l'IA oblige les fournisseurs de systèmes d'IA à haut risque à notifier les autorités dans les 15 jours suivant la connaissance d'un incident grave. Ce délai est ramené à 2 jours en cas d'infraction généralisée. DORA s'applique aux entités financières réglementées par l'UE depuis janvier 2025 et fixe une exigence de déclaration préliminaire de 4 heures pour les incidents majeurs liés aux TIC. Ces délais rendent la capacité criminalistique sous contrat plus pratique que l'organisation d'un soutien spécialisé après le début d'un incident. Le marché des services de réponse aux incidents liés aux modèles d'IA bénéficie également des organisations qui relient leurs processus d'incident à la gouvernance ISO/IEC 42001 et à leurs systèmes de gestion de la sécurité de l'information existants.
Chaînes d'attaques agentiques à vitesse machine
Les attaques rapides réduisent l'utilité des processus d'investigation construits autour de transferts manuels. Palo Alto Networks a signalé que les attaques d'exfiltration les plus rapides sont devenues 4 fois plus rapides en 2025, l'IA réduisant les frictions dans les activités de reconnaissance, de scripting et d'extorsion. Le ministère des Affaires numériques de Taïwan a confirmé une cyberattaque autonome par IA en août 2026. L'événement faisait partie d'un groupe d'incidents d'IA agentique signalés de novembre 2025 à août 2026. Les directives 2026 de la CISA ont appelé à la journalisation des appels d'outils des agents, à la sécurisation des identités des agents et à l'utilisation d'informations d'identification à durée de vie courte. Les enquêteurs peuvent avoir besoin de connecter plusieurs sessions d'agents, des sorties de modèles, des fenêtres de contexte et des journaux d'inférence avant de pouvoir identifier l'origine d'un événement. Ce besoin renforce la demande sur le marché des services de réponse aux incidents liés aux modèles d'IA pour des équipes qui reconstruisent des chaînes causales spécifiques à l'IA plutôt que de s'appuyer uniquement sur des preuves standard des points de terminaison.
Pénurie de talents spécialisés en sécurité de l'IA et en criminalistique
La pénurie de spécialistes possédant à la fois des compétences en IA et en investigation soutient la demande de services gérés. Le Consortium pour la main-d'œuvre en IA fondé par Cisco a constaté que 28,5 % des offres d'emploi en cybersécurité du G7 exigeaient des compétences en IA d'octobre 2025 à mars 2026, contre 14,2 % au cours de la période comparable précédente. Fortinet a signalé que 60 % des organisations avaient du mal à recruter des personnes ayant une expérience spécifique en cybersécurité de l'IA. Le même rapport a montré une croissance de 65 % des offres pour des postes seniors, contre 5,9 % de croissance pour les postes de niveau junior. Magnet Forensics a également constaté que près des 3 quarts des répondants avaient des difficultés à recruter et à retenir des professionnels de la criminalistique numérique et de la réponse aux incidents. Les grandes organisations peuvent utiliser des contrats négociés pour sécuriser la capacité et réduire l'incertitude des coûts. Les acheteurs plus petits peuvent faire face à des tarifs plus élevés lorsqu'ils doivent obtenir une expertise rare lors d'une violation active. Ce schéma de demande soutient la prestation gérée sur le marché des services de réponse aux incidents liés aux modèles d'IA.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Disponibilité et qualité limitées de la télémétrie de l'IA | -3.8% | Mondial | Court terme (≤ 2 ans) |
| Coût élevé des engagements spécialisés de réponse aux incidents liés à l'IA | -3.2% | Mondial, plus prononcé en APAC et en Amérique du Sud | Moyen terme (2-4 ans) |
| Restrictions d'accès aux fournisseurs de modèles lors des investigations | -2.1% | Mondial, avec une sensibilité accrue de l'UE au titre du RGPD et de la loi européenne sur l'IA | Long terme (≥ 4 ans) |
| Responsabilité ambiguë dans les chaînes d'approvisionnement de l'IA | -1.5% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Disponibilité et qualité limitées de la télémétrie de l'IA
Les investigations sur l'IA peuvent être limitées lorsque les environnements de modèles ne conservent pas une télémétrie cohérente et utilisable. Une étude de l'IEEE a révélé que la réponse aux incidents dans le cloud peut maintenir de bonnes performances de détection lorsque la télémétrie est présente, mais que la précision de l'étape d'origine tombait à pratiquement zéro lorsque les champs de contenu de décision étaient absents.[3]IEEE, « Télémétrie de qualité probatoire pour la réponse aux incidents dans le cloud », Symposium international IEEE sur la criminalistique numérique et la sécurité, ieee.org Cette lacune rend difficile la détermination de ce qu'un modèle ou un agent a fait et pourquoi. L'équipe rouge IA de Microsoft a noté que les équipes de sécurité génèrent des signaux d'interaction avec l'IA mais manquent d'une méthode cohérente pour les transformer en comptes rendus d'incidents cohérents, en particulier pour les systèmes multi-locataires et tiers. Des journaux incomplets peuvent aboutir à des rapports d'analyse des causes profondes qui ne satisfont pas aux exigences internes d'assurance ou aux exigences externes de preuve. Les organisations peuvent retarder les engagements criminalistiques premium lorsque les preuves attendues sont incomplètes. Le marché des services de réponse aux incidents liés aux modèles d'IA dépend de pratiques de journalisation plus solides ainsi que d'une analyse spécialisée des données que les organisations conservent.
Coût élevé des engagements spécialisés de réponse aux incidents liés à l'IA
Les travaux de réponse spécialisés peuvent être difficiles à financer à l'avance d'un incident pour les organisations de taille moyenne. La criminalistique de l'IA requiert une connaissance des architectures de modèles, des pipelines d'entraînement, des schémas d'injection d'invites et de la préservation des preuves pour les artefacts d'IA. L'Institut SANS a constaté que 27 % des organisations ont signalé des violations de sécurité directement liées à des lacunes dans les capacités de la main-d'œuvre. Le rapport a également révélé que 47 % ont cité un ralentissement de la réponse aux incidents comme conséquence de ces lacunes. Les organisations dans les secteurs réglementés ont toujours besoin de processus de préservation des preuves et de chaîne de custody même lorsque les services spécialisés sont coûteux. Le report du soutien planifié peut déplacer les dépenses vers des contrats de crise lorsque les prix et la demande de services sont moins prévisibles. La contrainte est particulièrement pertinente en Amérique du Sud et dans certaines parties de l'Asie-Pacifique, où l'offre de spécialistes reste limitée et où la réponse à distance peut ajouter des délais. Cette pression sur les coûts peut ralentir l'adoption sur le marché des services de réponse aux incidents liés aux modèles d'IA.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : les services d'IA gérés dépassent la réponse aux incidents fondamentale
Les services de réponse aux incidents et d'investigation ont représenté 27,37 % de la part du marché des services de réponse aux incidents liés aux modèles d'IA en 2025. Le segment couvre le triage des menaces, la collecte de preuves, l'analyse des causes profondes et les conseils de remédiation. Sa position reflète la manière dont de nombreuses organisations ont traditionnellement financé les réponses aux incidents, avec un accent plus important sur la gestion des événements reconnus. Les services de criminalistique numérique soutiennent les exigences de préservation et de chaîne de custody pour les artefacts d'IA. Les services de récupération et de remédiation se concentrent sur la restauration de l'intégrité des modèles et des opérations de pipeline affectées. Les services de conformité et de soutien réglementaire aident les organisations à répondre aux obligations de la loi européenne sur l'IA, du cadre de gestion des risques liés à l'IA du NIST et d'ISO/IEC 42001.
Les services gérés de sécurité de l'IA et de réponse aux incidents devraient enregistrer un CAGR de 41,66 % de 2026 à 2031. La taille du marché des services de réponse aux incidents liés aux modèles d'IA pour ce service est portée par le passage des travaux ponctuels à une couverture continue. Les environnements d'IA ont besoin d'une surveillance continue et de références comportementales qu'un engagement ponctuel ne peut pas fournir. Expel a lancé une couverture de détection et de réponse gérées pour les menaces assistées par l'IA, les utilisations abusives de l'IA par les employés et l'exposition dans les systèmes d'IA en cours de développement en août 2026. La société a déclaré que sa bibliothèque de détection couvre 13 des 16 tactiques adversariales de MITRE ATLAS. Les services de formation et de simulation deviennent également plus formels à mesure que les organisations utilisent des cadres de test adversarial et de simulation d'attaques IA tels que MITRE ATLAS.[4]MITRE, « MITRE ATLAS : Paysage des menaces adversariales pour les systèmes d'intelligence artificielle », MITRE, mitre.org


Par mode de déploiement : l'infrastructure cloud ancre la structure du marché
Le déploiement cloud a représenté 61,48 % des revenus en 2025 et devrait croître à un CAGR de 39,42 % jusqu'en 2031. Le segment a représenté la plus grande part du marché des services de réponse aux incidents liés aux modèles d'IA car les charges de travail d'IA en entreprise sont largement natives du cloud. Les journaux de service des modèles, les historiques d'inférence et les enregistrements d'API sont couramment créés dans des environnements cloud. Les outils d'observabilité natifs du cloud et compatibles OpenTelemetry deviennent de plus en plus importants pour collecter des preuves pour les investigations. Cependant, les fournisseurs ne capturent pas toujours les champs de contenu de décision par défaut. Le marché des services de réponse aux incidents liés aux modèles d'IA nécessite la configuration active de ces enregistrements pour soutenir une attribution fiable.
Les systèmes sur site et hybrides restent pertinents là où la résidence des données, l'isolation physique ou les exigences d'IA souveraine limitent l'utilisation de services criminalistiques hébergés dans le cloud. Les organisations gouvernementales, de défense, de services financiers et de santé ont souvent ces exigences. Ces déploiements peuvent produire une croissance de volume plus faible mais peuvent nécessiter des travaux d'engagement à plus haute valeur ajoutée. Les enquêteurs peuvent avoir besoin d'un accès physique aux poids des modèles, aux systèmes d'entraînement et au matériel d'inférence. Les directives de l'Office fédéral allemand pour la sécurité de l'information et les exigences DORA soutiennent des procédures de réponse définies pour les systèmes d'infrastructure critique.[5]Comité européen du risque systémique, « Avertissement sur les risques cybernétiques systémiques découlant des modèles d'intelligence artificielle de frontière », Comité européen du risque systémique, esrb.europa.eu Les prestataires capables de travailler à la fois sur des systèmes cloud et physiques peuvent servir ces environnements d'exploitation mixtes. Cette capacité élargit le marché adressable des services de réponse aux incidents liés aux modèles d'IA au-delà des environnements exclusivement cloud.
Par taille d'organisation : les entreprises mènent, les PME accélèrent
Les grandes entreprises ont représenté 63,59 % des revenus en 2025. Leur échelle de déploiement de l'IA, leurs budgets de sécurité et leurs obligations de déclaration soutiennent cette position. Les banques, les assureurs et les entreprises industrielles font face à des délais de réponse au titre de DORA, de la loi européenne sur l'IA et des règles sectorielles. Ces exigences encouragent les contrats préarrangés plutôt que les achats après un incident. Le Comité européen du risque systémique a demandé à la BCE d'exiger des banques importantes qu'elles soumettent des plans d'atténuation des risques liés à l'IA d'ici le 31 octobre 2026. CrowdStrike et IBM ont intégré Charlotte AI avec la machine d'opérations de menaces autonomes d'IBM en mars 2026 pour soutenir les flux de travail d'investigation en entreprise à vitesse machine.
Les PME devraient se développer à un CAGR de 42,71 % jusqu'en 2031. La prestation gérée rend la couverture spécialisée plus accessible aux organisations qui ne maintiennent pas d'équipes criminalistiques internes. Les petites entreprises dans les chaînes d'approvisionnement réglementées peuvent également faire face à des exigences contractuelles de la part de clients plus importants. Les programmes de gestion des risques fournisseurs peuvent exiger la preuve qu'un fournisseur peut répondre à un incident lié à l'IA et le signaler. Cette exigence peut créer une demande même lorsqu'une organisation plus petite a une sensibilisation à la sécurité ou une flexibilité budgétaire limitées. Les fournisseurs locaux de services de sécurité gérés peuvent utiliser l'automatisation pour étendre la couverture nocturne et le soutien d'investigation de routine. Le secteur de la réponse aux incidents liés à l'IA peut donc atteindre des acheteurs plus petits via des modèles par abonnement plutôt que par des engagements d'urgence à coût élevé. Cela amène un groupe plus large d'acheteurs sur le marché des services de réponse aux incidents liés aux modèles d'IA.
Par secteur d'utilisation final : le BFSI ancre la demande tandis que la fabrication connaît une forte croissance
Le secteur bancaire, des services financiers et des assurances (BFSI) a représenté 24,67 % des revenus en 2025, la plus grande part parmi les secteurs d'utilisation finale. Le secteur fait face à des exigences superposées de DORA, des lois sur la protection des données et des pratiques de risque des modèles des banques centrales. Le rapport sur les menaces numériques 2025-26 de l'Inde a identifié l'asymétrie de l'IA comme un risque clé pour l'écosystème BFSI et des paiements. Les exigences des banques centrales s'étendent des systèmes de notation de crédit au comportement des agents d'IA et à leur confinement. Le gouvernement et l'administration publique, la santé et les sciences de la vie, et les technologies de l'information et des télécommunications gèrent également des données sensibles et font face à une exposition à la gouvernance liée à l'IA. Ces utilisateurs finaux ont besoin de processus capables de préserver les preuves et de soutenir les obligations de notification dans le cadre de plusieurs référentiels.
La fabrication industrielle devrait progresser à un CAGR de 43,11 % jusqu'en 2031. La planification de la production, le contrôle qualité et la maintenance prédictive reposent de plus en plus sur des systèmes d'IA connectés. Un agent compromis dans ces environnements peut affecter des processus physiques que la restauration logicielle ne peut pas corriger immédiatement. L'énergie et les services publics, le transport et la logistique, et le pétrole et le gaz présentent des défis similaires en matière de technologie opérationnelle et de technologie de l'information. L'infrastructure héritée peut ralentir le développement de capacités de réponse matures dans ces secteurs. Le rapport sur les menaces numériques de l'Inde a également souligné que les capacités offensives de l'IA progressent plus rapidement que les cadres défensifs pour les infrastructures critiques. Cela soutient une assurance continue plutôt qu'une révision périodique dans les déploiements industriels. L'exposition industrielle est une source matérielle de demande pour le marché des services de réponse aux incidents liés aux modèles d'IA.
Analyse géographique
L'Amérique du Nord a représenté 35,61 % des revenus mondiaux en 2025. La région combine une forte concentration de déploiements d'IA en entreprise avec des exigences établies en matière de divulgation et de cybersécurité. Les directives 2026 de la CISA ont fixé des attentes techniques pour l'identité des agents, la journalisation et la déclaration des incidents avec des partenaires internationaux. Ces attentes influencent la manière dont les entreprises sélectionnent les services de surveillance et de réponse. Les États-Unis restent le principal marché national en raison de leurs grands secteurs technologiques et BFSI. Le Canada et le Mexique stimulent la demande par des déploiements dans les services financiers, l'énergie et la fabrication. Ensemble, ces conditions soutiennent le marché des services de réponse aux incidents liés aux modèles d'IA en Amérique du Nord.
L'Asie-Pacifique devrait croître à un CAGR de 36,28 % jusqu'en 2031. Le taux d'utilisation de l'IA en entreprise de 75 % au Japon au début de 2026 indique l'échelle des déploiements qui nécessitent des processus de surveillance et de réponse. La taille du marché des services de réponse aux incidents liés aux modèles d'IA en Asie-Pacifique est également soutenue par l'accent mis par l'Inde sur les risques dans les systèmes BFSI et de paiement. MeitY, CERT-In, CSIRT-Fin et SISA ont décrit l'asymétrie de l'IA comme une préoccupation déterminante pour ces systèmes. Le cadre de gouvernance de la Chine soutient la demande intérieure à mesure que les applications industrielles et financières se développent. L'Australie et la Corée du Sud offrent des opportunités car les dépenses de sécurité en entreprise sont plus matures et les réglementations s'alignent sur les pratiques de l'UE et des États-Unis.
L'Europe présente une forte demande car elle dispose de l'ensemble le plus étendu d'obligations de conformité contraignantes liées à l'IA. L'article 73 de la loi européenne sur l'IA s'applique aux systèmes d'IA à haut risque à compter d'août 2026 et exige une notification dans les 2 jours suivant une infraction généralisée. DORA, NIS2, RGPD et les besoins d'assurance liés à ISO/IEC 42001 renforcent la demande de préparation. Les exigences de la région soutiennent à la fois les services de réponse criminalistique et les services de gouvernance continue. L'Amérique du Sud, le Moyen-Orient et l'Afrique sont des zones à un stade plus précoce sur le marché des services de réponse aux incidents liés aux modèles d'IA. La LGPD du Brésil et la Stratégie IA 2031 des Émirats arabes unis fournissent une orientation politique fondamentale, tandis que la profondeur des prestataires spécialisés reste inférieure à celle de l'Amérique du Nord et de l'Europe. L'Europe reste une région importante portée par la conformité sur le marché des services de réponse aux incidents liés aux modèles d'IA.

Paysage concurrentiel
Le marché des services de réponse aux incidents liés aux modèles d'IA est modérément fragmenté et aucun prestataire n'occupe une position dominante dans toutes les catégories de services. Les prestataires établis comprennent Accenture, IBM, CrowdStrike, Palo Alto Networks et SentinelOne. Ils sont en concurrence avec des spécialistes natifs de l'IA tels que HiddenLayer, Noma Security, Lakera AI et TrojAI. Les acteurs en place étendent généralement leurs capacités existantes en matière de SIEM, de détection et de réponse gérées et de conseil plutôt que de créer des pratiques séparées dès le départ. Cette approche leur confère des relations clients établies et une capacité de prestation. Elle exerce également une pression sur les prestataires généralistes qui manquent à la fois d'une large échelle et d'une recherche dédiée en sécurité de l'IA.
CrowdStrike et IBM ont élargi leur collaboration en mars 2026 en intégrant Charlotte AI avec la machine d'opérations de menaces autonomes d'IBM. Cette initiative a lié la plateforme Falcon aux services de détection et de réponse gérées d'IBM Consulting et au X-Force Cyber Range.[6]CrowdStrike et IBM, « CrowdStrike et IBM élargissent leur collaboration stratégique pour accélérer la transformation agentique du SOC », CrowdStrike, crowdstrike.com Accenture a lancé Cyber.AI avec Anthropic en mars 2026 et a signalé que le délai d'analyse est passé de 3 à 5 jours à moins d'1 heure. La société a également signalé que la couverture des tests est passée de 10 % à plus de 80 % de ses 1 600 applications. Ces initiatives montrent comment les grands prestataires combinent les capacités d'IA avec les opérations de sécurité établies. Les entreprises axées sur la conformité relient également les révisions de gouvernance de l'IA aux contrats de réponse aux incidents.
Les spécialistes natifs de l'IA cherchent à se différencier grâce à des outils qui observent le comportement des agents de manière plus directe. HiddenLayer a étendu les fonctionnalités de sécurité d'exécution agentique en mars 2026, notamment la surveillance comportementale au niveau des sessions sur les chemins d'exécution et les appels d'outils. Les besoins non satisfaits importants comprennent les formats de preuves standardisés, la coordination transfrontalière pour les incidents impliquant plusieurs prestataires et la formation basée sur les tactiques de MITRE ATLAS. CYGNVS a déclaré que son ensemble de données d'entraînement aux incidents comprend plus de 20 000 incidents d'assurance majeurs. Les données d'incidents propriétaires, la télémétrie comportementale et les brevets pourraient devenir plus importants à mesure que les prestataires cherchent une capacité d'investigation défendable. Ces différences intensifient la concurrence au sein du marché des services de réponse aux incidents liés aux modèles d'IA.
Leaders du secteur des services de réponse aux incidents liés aux modèles d'IA
Accenture plc
CrowdStrike Holdings, Inc.
IBM Corporation
Palo Alto Networks, Inc.
Google LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Août 2026 : CrowdStrike a étendu le projet QuiltWorks à l'ensemble de l'écosystème technologique lors de Fal.Con 2026, intégrant des données en temps réel d'Abnormal AI, HackerOne, ExtraHop, Netskope, Rubrik, Zscaler et 8 partenaires supplémentaires dans Falcon Next-Gen SIEM, étendant la couverture des risques liés à l'IA de frontière aux utilisateurs, au cloud, aux applications d'IA et aux couches de données simultanément.
- Août 2026 : Expel a lancé la première solution de détection et de réponse gérées conçue pour couvrir l'ensemble de la surface d'attaque de l'IA, étendant la couverture aux menaces assistées par l'IA, aux risques d'utilisation abusive de l'IA par les employés et à l'exposition dans les systèmes d'IA en cours de développement, avec des détections mappées à 13 des 16 tactiques adversariales de MITRE ATLAS.
- Août 2026 : Optiv a lancé les opérations de sécurité agentiques, anciennement Optiv MDR, intégrant Google Security Operations, Google Threat Intelligence et Wiz Defend pour la détection et la réponse dans le cloud à vitesse machine dans les environnements CI/CD.
- Juin 2026 : IBM, Red Hat et Palo Alto Networks ont étendu le projet Lightwell, combinant la capacité de correction virtuelle de Palo Alto Networks avec la plateforme de remédiation des logiciels open source d'IBM et Red Hat pour fournir une protection à double action dans les environnements open source, commerciaux, de technologie opérationnelle et de technologie de santé.


Périmètre du rapport mondial sur le marché des services de réponse aux incidents liés aux modèles d'IA
Le marché des services de réponse aux incidents liés aux modèles d'IA comprend des services spécialisés de cybersécurité et de gestion des risques conçus pour détecter, investiguer, contenir et remédier aux incidents de sécurité, aux attaques adversariales et aux défaillances opérationnelles affectant les modèles d'intelligence artificielle et les systèmes alimentés par l'IA. Ces services englobent la chasse aux menaces spécifiques à l'IA, la criminalistique des modèles, la détection des attaques adversariales (y compris l'injection d'invites, l'inversion de modèles, l'empoisonnement des données et l'extraction de modèles), la surveillance des anomalies d'exécution et les protocoles de confinement des incidents adaptés aux pipelines d'apprentissage automatique, aux grands modèles de langage et aux applications d'IA, permettant aux organisations de répondre rapidement aux compromissions de modèles d'IA, de restaurer l'intégrité des modèles, de satisfaire aux obligations de déclaration réglementaire dans le cadre de référentiels tels que la loi européenne sur l'IA, et de mettre en œuvre des mesures de renforcement post-incident pour prévenir la récurrence des violations de sécurité spécifiques à l'IA.
Le rapport sur le marché des services de réponse aux incidents liés aux modèles d'IA est segmenté par type de service (services de conseil et d'accompagnement, services de réponse aux incidents et d'investigation, services de criminalistique numérique, services de récupération et de remédiation, services de conformité et de soutien réglementaire, services gérés de sécurité de l'IA et de réponse aux incidents, et services de formation et de simulation), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur d'utilisation final (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et des télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, secteur bancaire, services financiers et assurances (BFSI), et autres secteurs d'utilisation finale), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Services de conseil et d'accompagnement |
| Services de réponse aux incidents et d'investigation |
| Services de criminalistique numérique |
| Services de récupération et de remédiation |
| Services de conformité et de soutien réglementaire |
| Services gérés de sécurité de l'IA et de réponse aux incidents |
| Services de formation et de simulation |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et des télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Secteur bancaire, services financiers et assurances (BFSI) |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par type de service | Services de conseil et d'accompagnement | ||
| Services de réponse aux incidents et d'investigation | |||
| Services de criminalistique numérique | |||
| Services de récupération et de remédiation | |||
| Services de conformité et de soutien réglementaire | |||
| Services gérés de sécurité de l'IA et de réponse aux incidents | |||
| Services de formation et de simulation | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur d'utilisation final | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et des télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Secteur bancaire, services financiers et assurances (BFSI) | |||
| Autres secteurs d'utilisation finale | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de réponse aux incidents liés aux modèles d'IA ?
La taille du marché des services de réponse aux incidents liés aux modèles d'IA devrait s'étendre de 0,55 milliard USD en 2025 et 0,71 milliard USD en 2026 à 2,73 milliards USD d'ici 2031, enregistrant un CAGR de 30,92 % entre 2026 et 2031.
Qu'est-ce qui stimule la demande de services de réponse aux incidents liés à l'IA ?
L'utilisation en entreprise de l'IA générative et des agents, les exigences de déclaration et l'accélération des activités d'attaque augmentent le besoin de capacités de réponse spécialisées.
Quel type de service connaît la croissance la plus rapide ?
Les services gérés de sécurité de l'IA et de réponse aux incidents devraient se développer à un CAGR de 41,66 % jusqu'en 2031.
Pourquoi le déploiement cloud est-il important pour les investigations liées à l'IA ?
Le déploiement cloud a représenté 61,48 % des revenus en 2025 car les journaux d'IA, les enregistrements d'API et les historiques d'inférence proviennent couramment d'environnements cloud.
Quel secteur d'utilisation final présente la plus forte demande ?
Le BFSI a représenté 24,67 % des revenus en 2025, soutenu par les exigences de résilience opérationnelle, de protection des données et de risque des modèles.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 36,28 % jusqu'en 2031, soutenue par l'adoption de l'IA en entreprise et la demande portée par les politiques.
Dernière mise à jour de la page le:



