
Taille et part du marché des services gérés de protection DDoS de la couche applicative
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.23 Milliards de dollars |
| Taille du Marché (2032) | 3.93 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.87 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de protection DDoS de la couche applicative par Mordor Intelligence
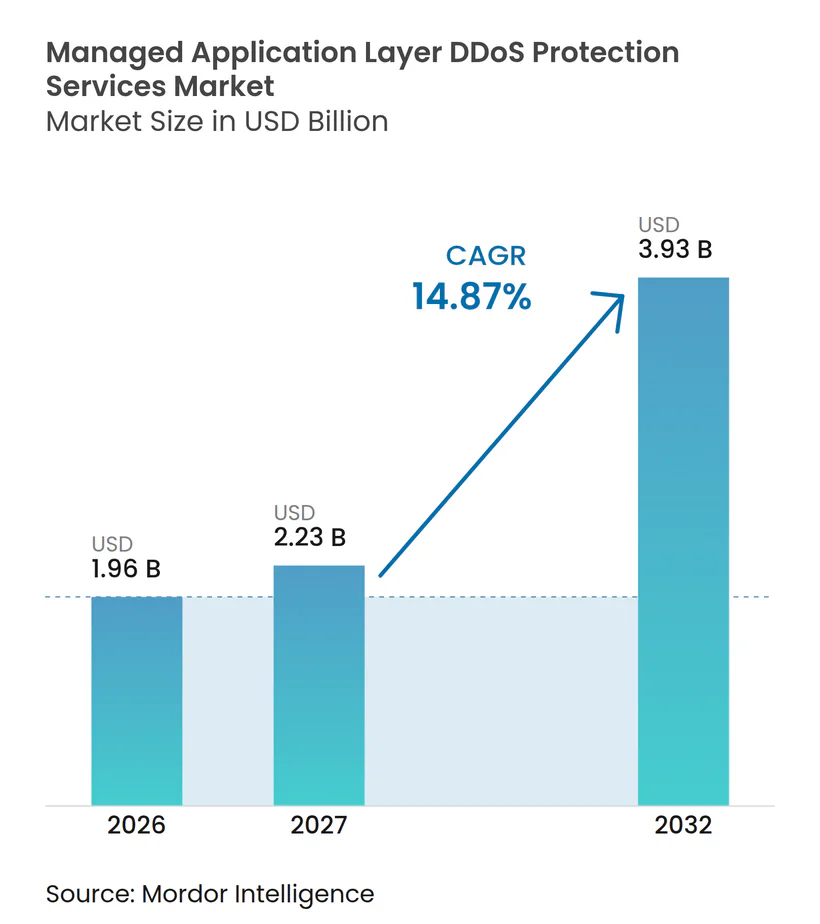
La taille du marché des services gérés de protection DDoS de la couche applicative devrait s'étendre de 1,96 milliard USD en 2026 et 2,23 milliards USD en 2027 à 3,93 milliards USD d'ici 2032, enregistrant un CAGR de 14,87 % entre 2027 et 2032. Le marché des services gérés de protection DDoS de la couche applicative est façonné par le volume croissant d'attaques ciblant la couche applicative et le coût des interruptions de service. Les acheteurs passent de dispositifs réactifs à des services permanents, car des attaques brèves peuvent tout de même interrompre les transactions clients et les opérations numériques. La livraison via le cloud a élargi l'accès à une capacité d'atténuation élastique, tout en augmentant le nombre d'applications exposées au public qui nécessitent une protection. Les fournisseurs se concurrencent sur la capacité de nettoyage, la détection comportementale automatisée et les canaux des fournisseurs de services de sécurité gérés. L'intégration multi-cloud, les exigences en matière de souveraineté des données et le coût des capacités premium restent des limites importantes à l'adoption.
Points clés du rapport
- Par type de service, la protection WAF gérée et API a détenu 35,32 % de la part du marché des services gérés de protection DDoS de la couche applicative en 2026, tandis que la réponse aux incidents et la protection d'urgence devrait s'étendre à un CAGR de 15,86 % jusqu'en 2032.
- Par modèle de déploiement, les déploiements basés sur le cloud ont représenté 68,12 % des revenus en 2026 et devraient s'étendre à un CAGR de 15,47 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises ont détenu 74,24 % des revenus en 2026, tandis que les PME devraient s'étendre à un CAGR de 15,29 % jusqu'en 2032.
- Par type d'application, les sites web et applications web ont détenu 29,93 % des revenus en 2026, tandis que les API et microservices devraient s'étendre à un CAGR de 15,84 % jusqu'en 2032.
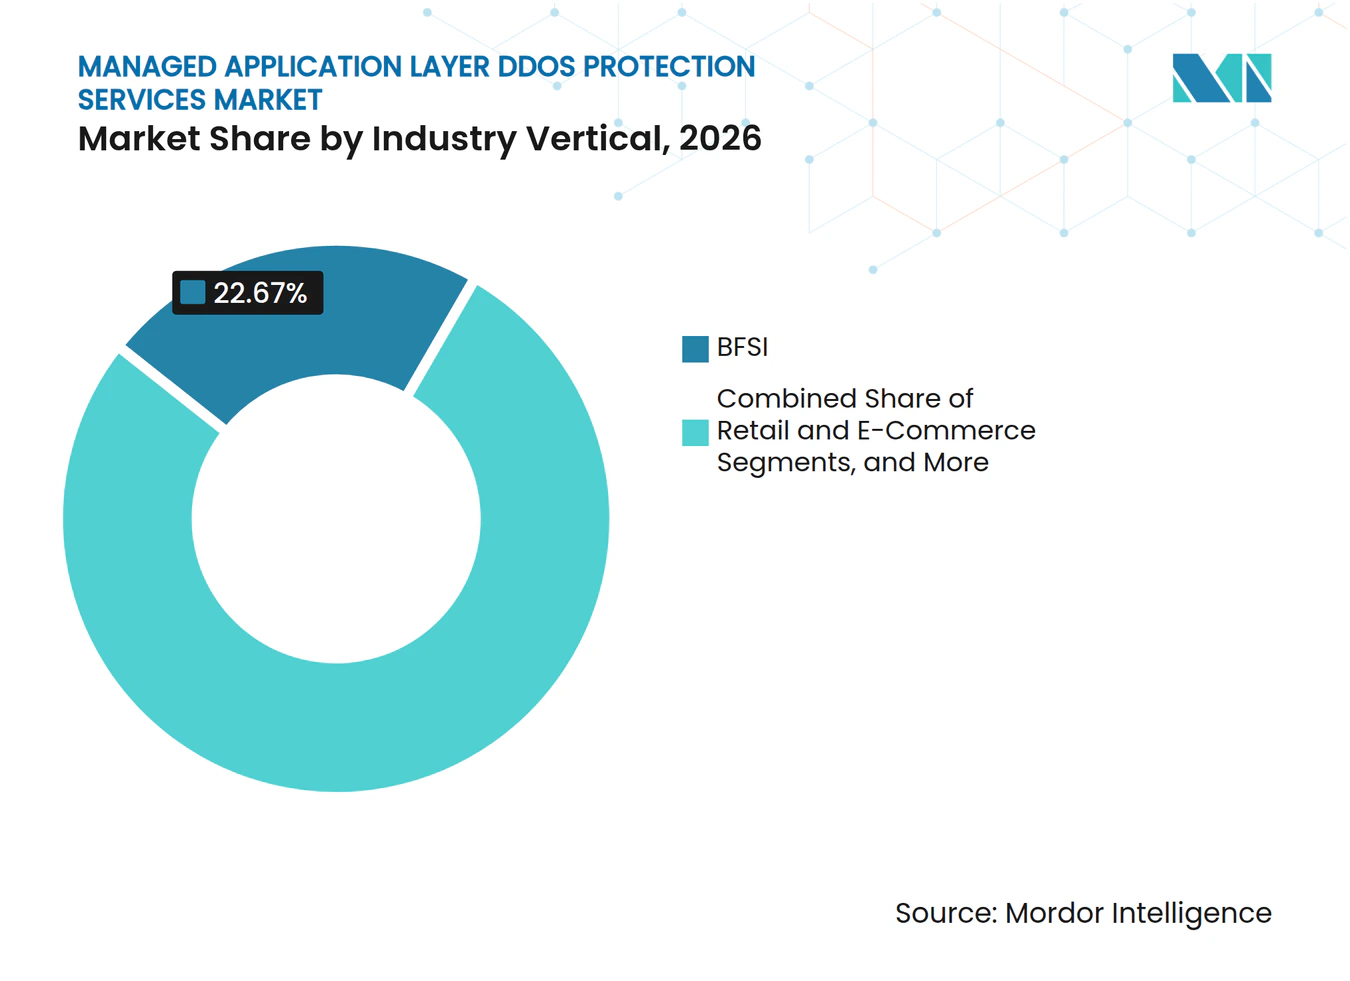
- Par secteur vertical, le BFSI a détenu 22,67 % des revenus en 2026, tandis que les médias, le jeu vidéo et le divertissement devraient s'étendre à un CAGR de 16,22 % jusqu'en 2032.
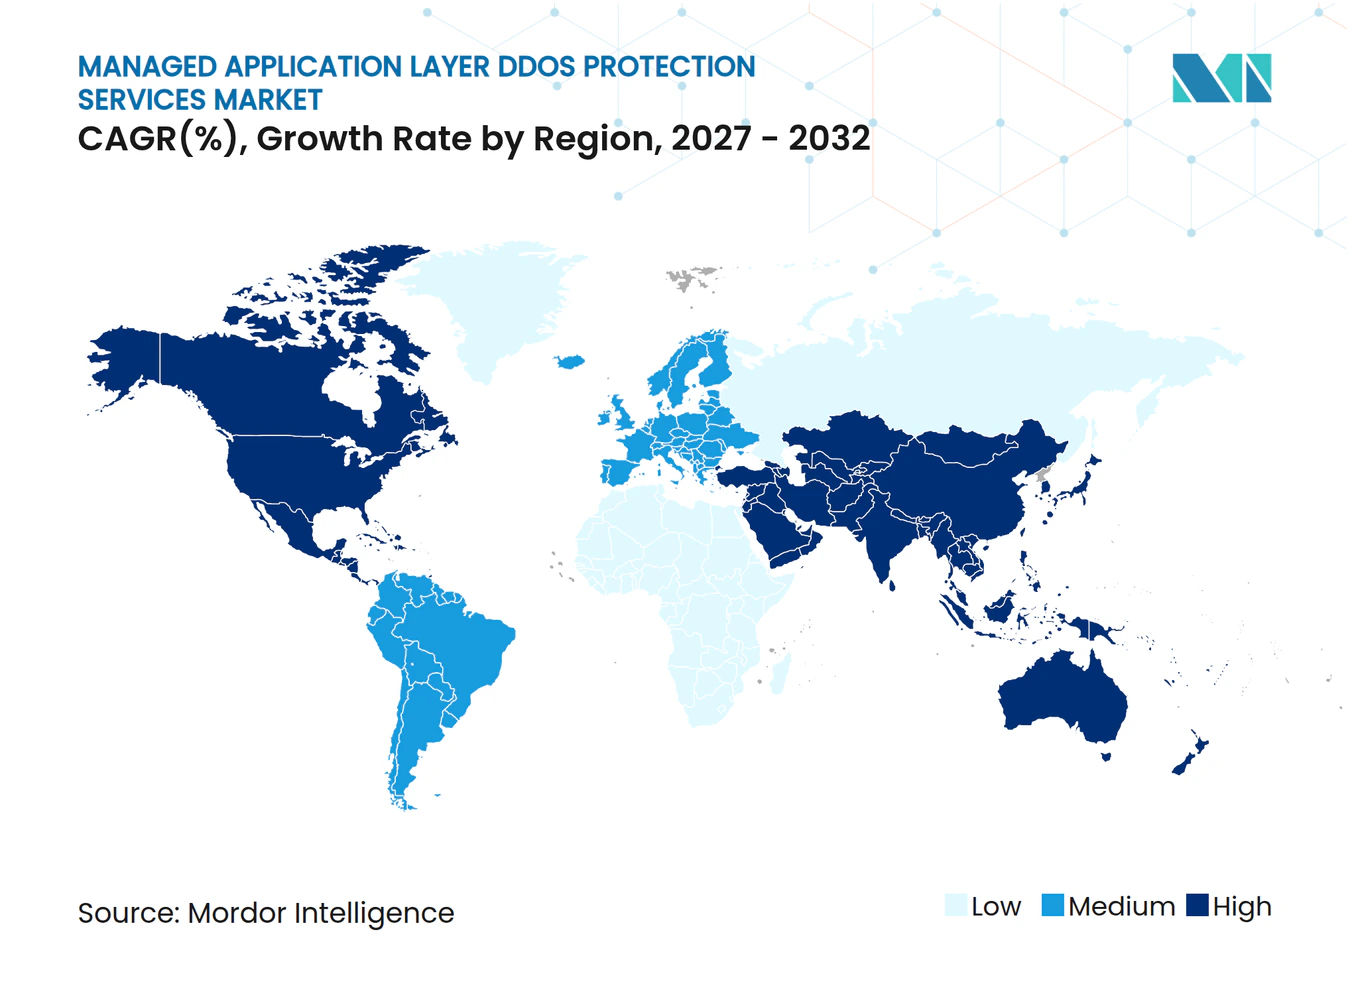
- Par géographie, l'Amérique du Nord a détenu 28,52 % de la part du marché des services grés de protection DDoS de la couche applicative en 2026, tandis que l'Asie-Pacifique devrait s'étendre à un CAGR de 15,81 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fréquence et complexité croissantes des attaques de couche 7 | +3.8% | Mondial, intensité la plus élevée en Amérique du Nord et en EMEA | Court terme (≤ 2 ans) |
| Détection comportementale pilotée par l'IA et atténuation automatisée | +2.5% | Mondial, concentration initiale en Amérique du Nord et dans le cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Migration vers le cloud et expansion des applications exposées à Internet | +2.4% | Mondial, avec des retombées vers l'Asie-Pacifique et l'Amérique du Sud | Moyen terme (2-4 ans) |
| Croissance de l'exposition des API, des microservices et des transactions numériques | +2.2% | Mondial, accélération la plus forte en Asie-Pacifique et en Amérique du Nord | Moyen terme (2-4 ans) |
| Demande d'externalisation due aux pénuries de compétences en cybersécurité | +1.6% | Mondial, intensité de la demande la plus élevée en EMEA et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Exigences réglementaires et de résilience opérationnelle | +1.4% | Cadres nationaux de l'UE, de l'Amérique du Nord et de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Fréquence et complexité croissantes des attaques de couche 7
Le marché des services gérés de protection DDoS de la couche applicative répond à des attaques qui ciblent de plus en plus les couches web et API. Radware a signalé que les attaques DDoS web ont augmenté de 187,1 % d'une année sur l'autre au premier trimestre 2026.[1] Il a également constaté que 93 % des événements DDoS web sont restés en dessous de 100 000 requêtes par seconde, un schéma qui peut contourner les contrôles de seuil simples tout en dégradant la disponibilité. Akamai a signalé que l'activité DDoS de la couche applicative a augmenté de 104 % sur sa période de référence de 2 ans, tandis que ses recherches ont également décrit des campagnes d'attaques industrialisées contre les applications et les API.[2] Cloudflare a atténué 29,64 billions de requêtes HTTP DDoS au cours du premier semestre 2026, renforçant l'utilité limitée de l'intervention manuelle pour les volumes d'attaques importants. Ces conditions soutiennent les contrats qui fournissent une surveillance continue et une atténuation rapide plutôt qu'un service activé après le début d'une perturbation.
Détection comportementale pilotée par l'IA et atténuation automatisée
La détection automatisée devient une exigence de service fondamentale sur le marché des services gérés de protection DDoS de la couche applicative. NETSCOUT a déclaré en juillet 2026 qu'il avait étendu la capacité d'Arbor Cloud à 33 Tbps et introduit des capacités assistées par l'IA conçues pour automatiser l'atténuation de jusqu'à 80 % des attaques DDoS sans intervention d'un analyste. Cette approche est importante lorsque les attaques applicatives se développent plus vite qu'une équipe opérationnelle ne peut évaluer un pic de trafic et modifier une politique. Les modèles comportementaux peuvent identifier des changements dans les schémas de requêtes que des règles fixes pourraient manquer, en particulier dans les environnements cloud partagés. L'automatisation réduit également le nombre d'actions urgentes requises des équipes de sécurité lors d'un incident. Les fournisseurs qui ne peuvent pas démontrer des performances fiables de détection et d'atténuation sont susceptibles de faire face à des examens d'approvisionnement d'entreprise plus stricts.
Migration vers le cloud et expansion des applications exposées à Internet
Le passage au cloud et aux architectures hybrides élargit le besoin adressable de protection gérée. Les applications publiques, les portails clients, les API et les charges de travail cloud créent davantage de points d'entrée qui doivent rester disponibles. AWS a introduit des protections DDoS de la couche applicative gérées pour les clients AWS WAF et AWS Shield Advanced en 2025, réduisant la nécessité de configurer des règles de contrôle d'accès individuelles pour l'atténuation des inondations HTTP. La capacité cloud élastique permet également aux fournisseurs de diriger le trafic vers des réseaux de nettoyage lors des périodes d'attaque de pointe. Ce modèle opérationnel soutient le marché des services gérés de protection DDoS de la couche applicative, car les clients peuvent accéder à une protection à grande échelle sans posséder une infrastructure comparable. Il fait également de la gestion cohérente des politiques entre les clouds publics, les environnements privés et les sites distants une préoccupation d'achat pratique.
Croissance de l'exposition des API, des microservices et des transactions numériques
L'utilisation des API crée une exigence de protection distincte au sein du marché des services gérés de protection DDoS de la couche applicative. Akamai a signalé que le nombre moyen d'attaques API quotidiennes a augmenté de 113 % d'une année sur l'autre dans ses recherches de 2026. Le CERT Coordination Center a divulgué CVE-2025-8671, connu sous le nom de MadeYouReset, comme une vulnérabilité de déni de service HTTP/2 affectant les implémentations de plusieurs fournisseurs. Des recherches publiées dans Future Internet ont révélé que les dépendances au sein des flux de travail des microservices peuvent épuiser les ressources malgré la limitation du débit et l'équilibrage de charge. Les fournisseurs gérés peuvent appliquer une analyse comportementale sur les appels API et les interactions de services là où les règles axées sur les navigateurs offrent une couverture incomplète. L'exposition accrue des flux de transactions et des services distribués soutient la demande de surveillance continue de la couche API.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration dans les environnements multi-cloud et multi-fournisseurs | -1.8% | Mondial, plus prononcé dans les déploiements multi-cloud en Amérique du Nord et en EMEA | Moyen terme (2-4 ans) |
| Coût élevé de la capacité de nettoyage mondiale et des services gérés premium | -1.4% | Mondial, contraignant l'adoption par les PME et le marché intermédiaire en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Faux positifs et risque de friction utilisateur dans l'atténuation basée sur les défis | -0.9% | Mondial, friction la plus élevée dans les secteurs de la vente au détail, du commerce électronique et des médias | Court terme (≤ 2 ans) |
| Contraintes de souveraineté des données, de chiffrement et d'inspection du trafic | -0.7% | Régimes de résidence des données de l'UE et nationaux en Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration dans les environnements multi-cloud et multi-fournisseurs
Le marché des services gérés de protection DDoS de la couche applicative reste plus difficile à adopter lorsque les acheteurs opèrent sur plusieurs plateformes cloud. Chaque fournisseur cloud utilise des modèles différents de routage, de politique, de journalisation et de contrôle de sécurité. Une couche gérée doit donc s'intégrer dans plusieurs environnements existants sans créer de lacunes de visibilité ni forcer un changement de fournisseur. Le règlement d'exécution NIS2 de la Commission européenne fixe des exigences techniques et méthodologiques pour les fournisseurs de services gérés, les fournisseurs de services d'informatique en nuage et les fournisseurs de réseaux de diffusion de contenu.[3] Ces exigences rendent les contrôles cohérents et les responsabilités documentées plus importants pour les acheteurs réglementés. Les travaux d'intégration peuvent retarder le déploiement, en particulier pour les organisations sans fonction d'opérations de sécurité unifiée.
Coût élevé de la capacité de nettoyage mondiale et des services gérés premium
Les grands réseaux mondiaux nécessitent des investissements soutenus, ce qui peut limiter l'accessibilité financière des services pour les clients plus petits. Cloudflare a signalé avoir atténué 935 attaques supérieures à 1 Tbps au cours du premier semestre 2026. Radware a déclaré que son réseau de nettoyage mondial avait atteint 30 Tbps dans 65 centres au cours de 2025, tandis que NETSCOUT a signalé 33 Tbps de capacité Arbor Cloud en juillet 2026. Ces capacités sont précieuses lors d'attaques extrêmes, mais leurs coûts d'exploitation peuvent se refléter dans les prix des services gérés premium. LevelBlue a introduit des niveaux WAF géré avancé et essentiel en 2025, montrant comment les fournisseurs développent des options pour les organisations avec différents niveaux de budget. Les offres à plusieurs niveaux peuvent améliorer l'accès, bien que le prix reste un problème important pour les PME.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
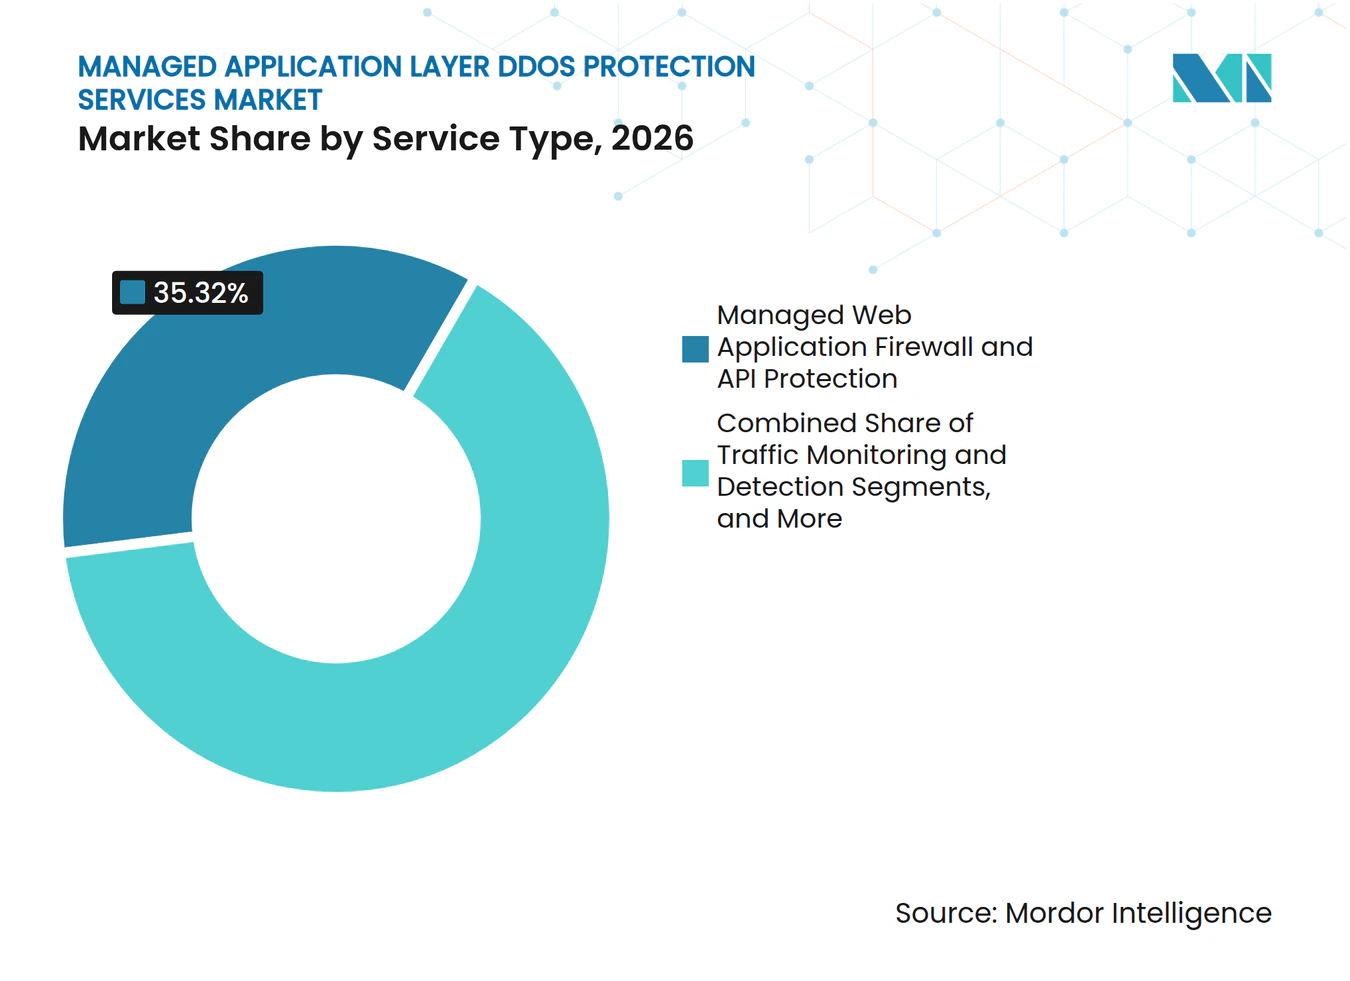
la protection WAF gérée et API détient la position de revenus la plus importanteLa protection WAF gérée et API a détenu 35,32 % des revenus du marché des services gérés de protection DDoS de la couche applicative en 2026. Le service intègre la gestion du pare-feu d'application web, l'atténuation DDoS, les contrôles des robots et la surveillance des API dans un modèle opérationnel géré. Cette combinaison convient aux entreprises qui souhaitent moins de politiques de sécurité et de fournisseurs distincts. La taille du marché des services gérés de protection DDoS de la couche applicative pour ce service est soutenue par la nécessité de protéger les sites web publics et les API métier via le même processus opérationnel. Akamai a signalé que les attaques API devenaient la principale surface d'attaque pour de nombreuses organisations, ce qui soutient les contrôles web et API intégrés.
La réponse aux incidents et la protection d'urgence devraient s'étendre à un CAGR de 15,86 % jusqu'en 2032. Ce service s'adresse aux acheteurs qui ont besoin d'un accès garanti à l'expertise en matière de réponse et à la capacité d'atténuation lorsqu'un incident se produit sur le marché des services gérés de protection DDoS de la couche applicative. Cloudflare a signalé que 90,6 % des attaques de couche réseau atténuées ont duré moins de 10 minutes au cours du premier semestre 2026. Les courtes durées d'attaque rendent l'escalade différée et les processus conventionnels de niveau de service moins utiles. Les services d'urgence peuvent également constituer un point d'entrée pour les organisations qui n'ont pas encore mis en œuvre un programme permanent.



Par modèle de déploiement :
la livraison basée sur le cloud combine échelle et flexibilité opérationnelleLes déploiements basés sur le cloud ont représenté 68,12 % des revenus en 2026 et devraient s'étendre à un CAGR de 15,47 % jusqu'en 2032. Le modèle de déploiement donne aux clients accès à une infrastructure de nettoyage partagée sans leur demander de construire et d'exploiter une capacité comparable. Radware a décrit un réseau mondial de 30 Tbps, et NETSCOUT a signalé 33 Tbps de capacité Arbor Cloud en juillet 2026. Ces références réseau montrent pourquoi la livraison via le cloud est importante sur le marché des services gérés de protection DDoS de la couche applicative. Le modèle permet aux fournisseurs d'absorber des volumes de trafic élevés et de mettre à jour la logique d'atténuation de manière centralisée.
Les déploiements hybrides restent pertinents pour les organisations réglementées et les grandes entreprises avec un trafic sensible à la latence. Ces acheteurs peuvent maintenir une détection en ligne proche des systèmes clés tout en utilisant la capacité cloud lorsque le trafic d'attaque dépasse les limites locales sur le marché des services gérés de protection DDoS de la couche applicative. La loi sur la résilience opérationnelle numérique s'applique aux entités financières de l'UE depuis janvier 2025 et exige la gestion des risques liés aux TIC, le signalement des incidents et la gestion des risques liés aux TIC de tiers. Ce cadre renforce la nécessité de documenter les dispositifs de résilience à la fois pour les contrôles locaux et cloud. Les déploiements sur site se poursuivent dans les environnements gouvernementaux, de défense et d'infrastructure critique à accès restreint. Leur rôle relatif est limité là où le trafic ne peut pas être envoyé via des réseaux de nettoyage externes.
Par taille d'organisation :
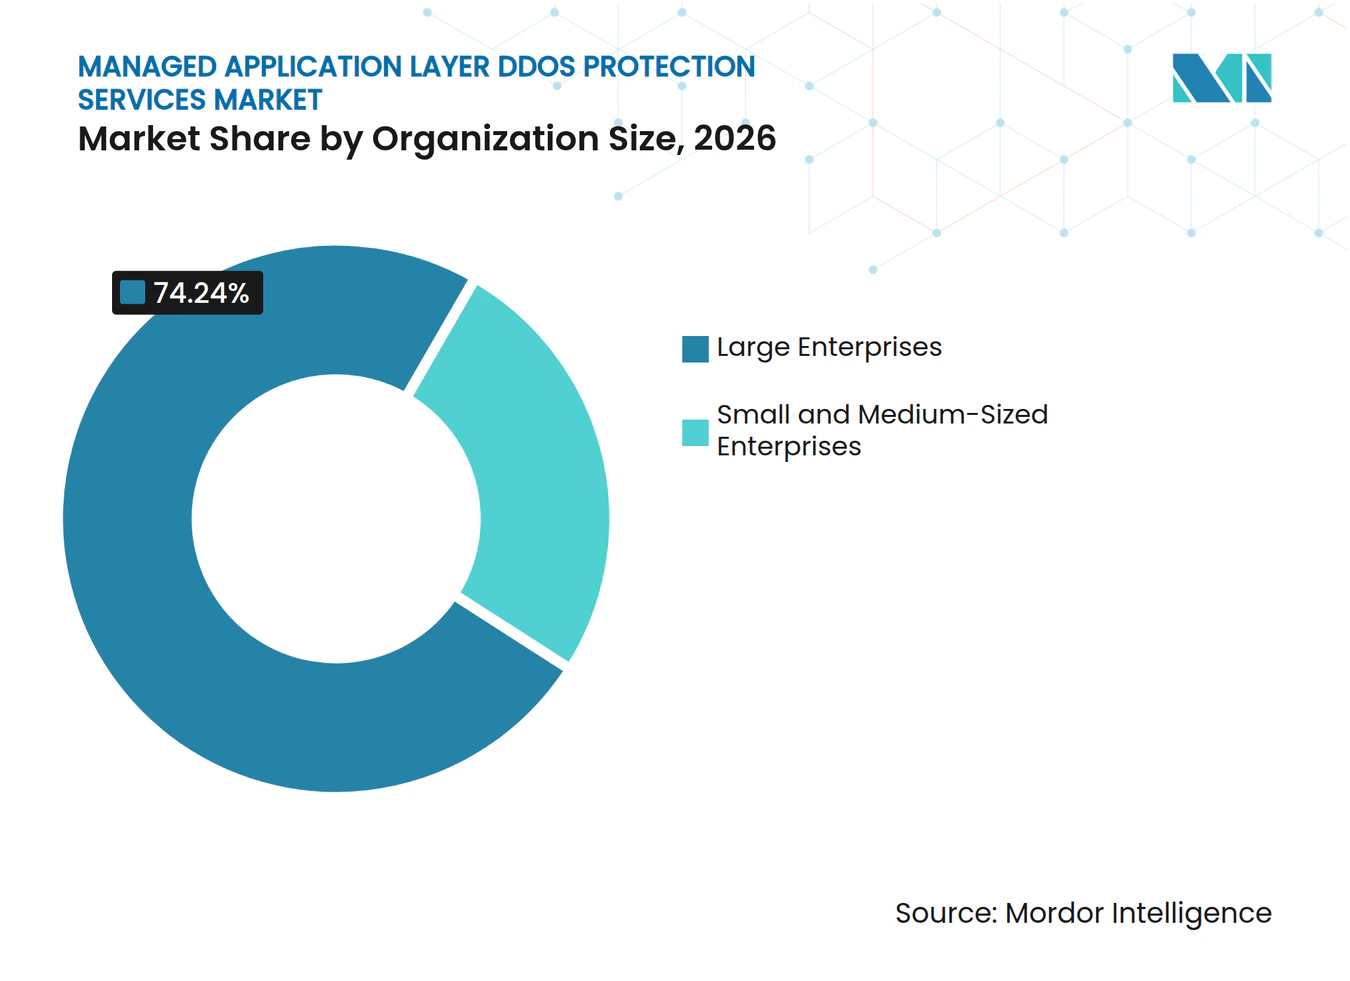
les grandes entreprises sont en tête tandis que les PME adoptent les services gérésLes grandes entreprises ont représenté 74,24 % des revenus en 2026. Les institutions financières, les grandes entreprises de commerce électronique, les opérateurs de télécommunications et les entreprises à forte intensité cloud ont souvent des volumes élevés de trafic public et une plus grande exposition aux perturbations opérationnelles. Elles disposent également de processus d'approvisionnement établis pour la sécurité gérée et les engagements de niveau de service. Radware a signalé que 71 % des organisations interrogées ont subi des attaques DDoS ciblant la couche applicative ou les API quotidiennement, hebdomadairement ou mensuellement. Cette large exposition rend la protection de la disponibilité pertinente au-delà des plus grands acheteurs, tandis que les grandes entreprises conservent le budget pour une couverture dédiée.
Les PME devraient s'étendre à un CAGR de 15,29 % jusqu'en 2032. La livraison via le cloud réduit le besoin d'investissement initial en matériel et soutient la protection par abonnement. Les fournisseurs de services gérés et les opérateurs de télécommunications peuvent regrouper les opérations de sécurité, la capacité d'atténuation et le support pour les petites organisations sur le marché des services gérés de protection DDoS de la couche applicative. Spectrum Business a utilisé la plateforme SecureLink de Radware pour étendre les services DDoS gérés aux clients entreprises et du marché intermédiaire. Les petites entreprises peuvent faire appel à une expertise externe lorsqu'elles n'exploitent pas un centre d'opérations de sécurité 24 heures sur 24.

Par type d'application :
les sites web sont en tête tandis que l'exposition aux API et aux microservices s'accélèreLes sites web et applications web ont détenu 29,93 % des revenus en 2026. Ces actifs sont largement exposés au trafic des clients, aux abus d'identifiants, aux robots et aux inondations de la couche applicative. Radware a signalé que les transactions malveillantes d'applications web et d'API bloquées au premier trimestre 2026 équivalaient à 60 % du total bloqué pendant toute l'année 2025. Les données indiquent une forte augmentation du trafic qui doit être évalué au niveau de la couche applicative. Les plateformes de jeux vidéo et interactives font également face à des campagnes récurrentes, tandis que le DNS et l'infrastructure exposée à Internet ont des dépendances de disponibilité pour les services en aval.
Les API et microservices devraient s'étendre à un CAGR de 15,84 % jusqu'en 2032. Les API connectent les interfaces clients, les systèmes internes, les intégrations partenaires et les flux de paiement, ce qui en fait des cibles importantes pour des attaques qui peuvent ne pas ressembler au trafic de navigateur. La vulnérabilité MadeYouReset a montré que les implémentations HTTP/2 peuvent créer une large exposition au déni de service sur des technologies couramment utilisées. Des recherches académiques ont également montré que les dépendances de services peuvent créer un épuisement des ressources même là où des contrôles conventionnels sont présents. Les services gérés sur le marché des services gérés de protection DDoS de la couche applicative peuvent analyser les schémas d'appels, les volumes de requêtes et les comportements anormaux dans les applications distribuées.
Par secteur vertical :
le BFSI est en tête de la demande axée sur la conformité et les médias et le jeu vidéo s'accélèrentLe BFSI a détenu 22,67 % des revenus en 2026. Les banques, les assureurs, les entreprises de paiement et autres entités financières dépendent de services orientés clients et de systèmes de transactions continuellement disponibles. DORA s'applique depuis janvier 2025 et exige des entités financières qu'elles maintiennent la gestion des risques liés aux TIC et signalent les incidents TIC majeurs selon des exigences définies. La réglementation accroît également le contrôle des services TIC tiers, ce qui soutient les dispositifs de protection gérée documentés. Le secteur des services gérés de protection DDoS de la couche applicative est donc étroitement lié aux exigences formelles de résilience dans les services financiers.
Les médias, le jeu vidéo et le divertissement devraient s'étendre à un CAGR de 16,22 % jusqu'en 2032. Cloudflare a identifié les médias, la production et l'édition comme le secteur le plus attaqué au cours du premier semestre 2026, représentant 14,2 % des requêtes HTTP DDoS atténuées. Le secteur peut attirer des attaques lors d'événements géopolitiques lorsque la distribution de l'information et l'accès public deviennent des cibles. Les plateformes de jeux vidéo nécessitent également une disponibilité continue et une faible latence pour les utilisateurs, ajoutant de la demande au sein du marché des services gérés de protection DDoS de la couche applicative. Ces entreprises peuvent faire face à des interruptions de service très visibles même lorsqu'une attaque est brève.
Analyse géographique
Marché des Services Gérés de Protection contre les Attaques DDoS sur la Couche Applicative en Amérique du Nord
L'Amérique du Nord détenait 28,52 % des revenus du marché des services gérés de protection contre les attaques DDoS sur la couche applicative en 2026. La région bénéficie d'une demande substantielle de la part des services financiers, des fournisseurs de cloud, des systèmes numériques fédéraux, des entreprises de commerce électronique et des réseaux de télécommunications. Cloudflare a rapporté que le secteur gouvernemental américain est passé du rang 29 au rang 9 en termes de part des requêtes HTTP DDoS atténuées au cours du premier semestre 2026. La maturité des processus d'achat en matière de sécurité gérée et les relations avec les canaux de distribution soutiennent le leadership régional continu sur le marché des services gérés de protection contre les attaques DDoS sur la couche applicative.
Marché des Services Gérés de Protection contre les Attaques DDoS sur la Couche Applicative en Europe
L'Europe constitue une composante établie du marché des services gérés de protection contre les attaques DDoS sur la couche applicative, soutenue par les exigences de conformité réglementaire. DORA s'applique dans l'ensemble des États membres de l'UE depuis janvier 2025 et impose une gestion formelle des risques liés aux TIC ainsi qu'une surveillance des prestataires tiers critiques. Les règles de mise en œuvre de NIS2 fixent également des exigences pertinentes pour les fournisseurs de services gérés, les fournisseurs de cloud computing et les réseaux de diffusion de contenu. Ces règles encouragent des responsabilités en matière de sécurité documentées plutôt que des arrangements informels à la demande. La souveraineté des données et l'inspection du trafic chiffré peuvent compliquer le déploiement transfrontalier sur le marché des services gérés de protection contre les attaques DDoS sur la couche applicative, rendant la capacité de service locale et des pratiques de traitement claires particulièrement importantes.
Marché des Services Gérés de Protection contre les Attaques DDoS sur la Couche Applicative en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 15,81 % jusqu'en 2032. La taille du marché des services gérés de protection contre les attaques DDoS sur la couche applicative dans la région est soutenue par l'adoption du cloud, les systèmes de paiement numérique et l'expansion des services exposés à Internet en Chine, en Inde, en Asie du Sud-Est, au Japon, en Corée du Sud et en Australie. Corero a fait son entrée à Singapour grâce à un partenariat avec ONESECURE Asia en septembre 2025, étendant ainsi sa portée en matière de sécurité gérée à l'ensemble de l'Asie du Sud-Est. Radware et Chief Telecom ont lancé le service d'abonnement Godshield Pro à Taïwan en mai 2026, combinant la livraison réseau locale avec les capacités de protection de Radware.
Paysage concurrentiel
Concentration du Marché
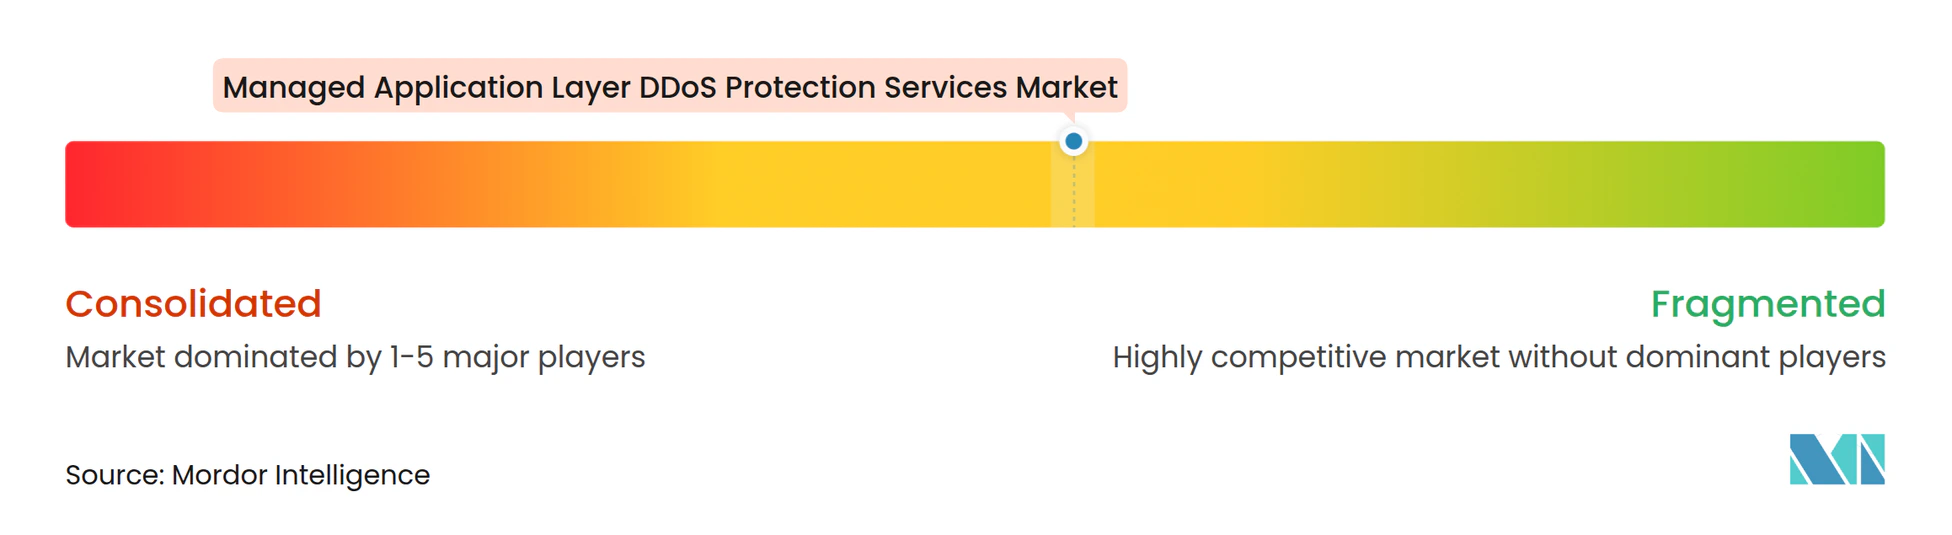
Le marché des services gérés de protection DDoS de la couche applicative présente un niveau supérieur modérément consolidé qui comprend Akamai Technologies, Cloudflare, Radware et NETSCOUT. Ces fournisseurs se concurrencent par leur capacité de nettoyage mondiale, leur intelligence du trafic, leur détection gérée et leur capacité à soutenir les grands clients entreprises. Les concurrents régionaux et spécialisés comprennent Corero Network Security, Imperva, Vercara, Gcore et Qrator Labs.
NETSCOUT a finalisé l'acquisition des actifs de protection DDoS de DigiCert en mai 2026. La société a déclaré que les actifs acquis devraient contribuer 20 millions USD de revenus annualisés à l'exercice fiscal 2027, tout en soutenant l'expansion d'Arbor Cloud. En juillet 2026, NETSCOUT a annoncé le doublement de la capacité d'Arbor Cloud à 33 Tbps et l'automatisation assistée par l'IA pour jusqu'à 80 % des attaques DDoS. Radware a introduit une protection DDoS web conçue pour détecter et atténuer les attaques web chiffrées sans terminaison TLS. Ces mouvements répondent au besoin de capacité, d'automatisation et d'inspection du trafic qui respecte la confidentialité des clients et les exigences de conformité.
La stratégie de canal est également centrale sur le marché des services gérés de protection DDoS de la couche applicative. Les services intégrés aux opérateurs peuvent fournir une atténuation proche du trafic réseau et étendre la protection aux acheteurs du marché intermédiaire via des relations commerciales existantes. Spectrum Business a étendu la protection DDoS gérée basée sur les plateformes SecureLink et Cloud Always-On de Radware. Chief Telecom a introduit Godshield Pro à Taïwan avec Radware en mai 2026. Les fournisseurs développent également des services pour le comportement des API, car les contrôles WAF conventionnels peuvent ne pas couvrir entièrement le trafic d'applications distribuées. Des opportunités subsistent dans des packages gérés plus simples pour les PME et dans des services localisés qui répondent aux exigences nationales en matière de données et de conformité.
Leaders du secteur des services gérés de protection DDoS de la couche applicative
-
Akamai Technologies, Inc.
-
Cloudflare, Inc.
-
Radware Ltd.
-
Imperva, Inc.
-
NETSCOUT SYSTEMS, INC.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Protection contre les Attaques DDoS sur la Couche Applicative Entreprises couvertes dans ce rapport
- Radware Ltd.
- Imperva, Inc.
- NETSCOUT SYSTEMS, INC.
- Corero Network Security plc
- Link11 GmbH
- Myra Security GmbH
- Nexusguard Limited
- StormWall Ltd.
- Haltdos Pte. Ltd.
- Gcore S.A.
- Qrator Labs LLC
- Servicepipe LLC
- DDoS-Guard Corp.
- Vercara, Inc.
- Path Network, Inc.
- Akamai Technologies, Inc.
- Cloudflare, Inc.
- Fastly, Inc.
- F5, Inc.
- A10 Networks, Inc.
Développements industriels récents dans Marché des Services Gérés de Protection contre les Attaques DDoS sur la Couche Applicative
- Juillet 2026 : NETSCOUT a doublé la capacité d'atténuation DDoS d'Arbor Cloud à 33 Tbps à la suite de son acquisition en mai 2026 des actifs de protection DDoS de DigiCert. Les actifs de DigiCert devraient contribuer 20 millions USD de revenus annualisés aux résultats de l'exercice fiscal 2027, et l'expansion de capacité a été associée à des mises à niveau d'infrastructure pilotées par l'IA renforçant l'alignement entre le renseignement sur les menaces et l'atténuation automatisée.
- Juillet 2026 : Radware a nommé Spectrum Business son partenaire de services de sécurité gérés de l'année aux États-Unis, reconnaissant son expansion des services de protection DDoS gérés construits sur les plateformes SecureLink et Cloud Always-On DDoS Protection de Radware, au service des clients entreprises et du marché intermédiaire dans 41 États américains.
- Mai 2026 : NETSCOUT a finalisé l'acquisition des actifs de protection DDoS de DigiCert, Inc., une transaction immédiatement relutive renforçant Arbor Cloud avec des relations clients entreprises supplémentaires et fournissant une infrastructure pour un investissement accéléré dans la capacité d'atténuation cloud.
- Mai 2026 : Radware et Chief Telecom ont lancé Godshield Pro, un service de protection DDoS par abonnement pour les entreprises à Taïwan, combinant la protection pilotée par l'IA de Radware avec le réseau local de Chief Telecom pour une atténuation en réseau avec une mise à l'échelle élastique jusqu'à 30 Tbps de capacité de nettoyage mondiale.
Périmètre du rapport mondial sur le marché des services gérés de protection DDoS de la couche applicative
Le marché des services gérés de protection DDoS de la couche applicative désigne le marché des services de sécurité spécialisés qui détectent, analysent, atténuent et préviennent les attaques par déni de service distribué (DDoS) ciblant la couche applicative (couche 7) de la pile réseau. Ces services protègent les sites web, les applications web, les interfaces de programmation d'applications (API), les microservices, les applications mobiles, les plateformes de transactions numériques, les environnements de jeux vidéo et autres infrastructures exposées à Internet contre le trafic malveillant conçu pour épuiser les ressources applicatives, perturber la disponibilité des services ou compromettre les opérations numériques.
Le rapport sur le marché des services gérés de protection DDoS de la couche applicative est segmenté par type de service (surveillance et détection du trafic, nettoyage et atténuation du trafic, réponse aux incidents et protection d'urgence, renseignement sur les menaces et rapports, pare-feu d'application web géré et protection API), modèle de déploiement (basé sur le cloud, hybride, sur site), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), type d'application (sites web et applications web, API et microservices, applications mobiles et de transactions numériques, plateformes de jeux vidéo et interactives, DNS et infrastructure exposée à Internet), secteur vertical (BFSI, technologies de l'information et télécommunications, vente au détail et commerce électronique, santé et sciences de la vie, gouvernement et défense, médias, jeux vidéo et divertissement, autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Surveillance et détection du trafic |
| Nettoyage et atténuation du trafic |
| Réponse aux incidents et protection d'urgence |
| Renseignement sur les menaces et rapports |
| Pare-feu d'application web géré et protection API |
| Basé sur le cloud |
| Hybride |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Sites web et applications web |
| API et microservices |
| Applications mobiles et de transactions numériques |
| Plateformes de jeux vidéo et interactives |
| DNS et infrastructure exposée à Internet |
| BFSI |
| Technologies de l'information et télécommunications |
| Vente au détail et commerce électronique |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Médias, jeux vidéo et divertissement |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Asie du Sud-Est | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Israël | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par type de service | Surveillance et détection du trafic | |
| Nettoyage et atténuation du trafic | ||
| Réponse aux incidents et protection d'urgence | ||
| Renseignement sur les menaces et rapports | ||
| Pare-feu d'application web géré et protection API | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Hybride | ||
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par type d'application | Sites web et applications web | |
| API et microservices | ||
| Applications mobiles et de transactions numériques | ||
| Plateformes de jeux vidéo et interactives | ||
| DNS et infrastructure exposée à Internet | ||
| Par secteur vertical | BFSI | |
| Technologies de l'information et télécommunications | ||
| Vente au détail et commerce électronique | ||
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Médias, jeux vidéo et divertissement | ||
| Autres secteurs verticaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Asie du Sud-Est | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Israël | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de protection DDoS de la couche applicative ?
Le marché des services gérés de protection DDoS de la couche applicative est estimé à 1,96 milliard USD en 2026, 2,23 milliards USD en 2027 et 3,93 milliards USD d'ici 2032, à un CAGR de 14,87 %.
Qu'est-ce qui stimule la demande de protection DDoS de la couche applicative gérée ?
La hausse des attaques web et API, l'adoption du cloud et le besoin d'atténuation automatisée augmentent la demande de services gérés continus.
Quel type de service est en tête des revenus de protection DDoS de la couche applicative gérée ?
La protection WAF gérée et API est en tête avec une part de 35,32 % en 2026, combinant les contrôles web, robots, DDoS et API.
Quel modèle de déploiement est le plus largement utilisé pour la protection DDoS de la couche applicative ?
La livraison basée sur le cloud est en tête avec 68,12 % des revenus en 2026 et devrait s'étendre à un CAGR de 15,47 % jusqu'en 2032.
Quel groupe de clients adopte ces services le plus rapidement ?
Les PME devraient s'étendre à un CAGR de 15,29 % jusqu'en 2032, les abonnements cloud et les packages de services gérés réduisant les barrières opérationnelles.
Quelle région devrait connaître la croissance la plus rapide jusqu'en 2032 ?
L'Asie-Pacifique devrait s'étendre à un CAGR de 15,81 % jusqu'en 2032, soutenue par l'adoption du cloud, les paiements numériques et les services exposés au public.