
Taille et Part du Marché de la Gestion des Mots de Passe d'Application à Application (AAPM)
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
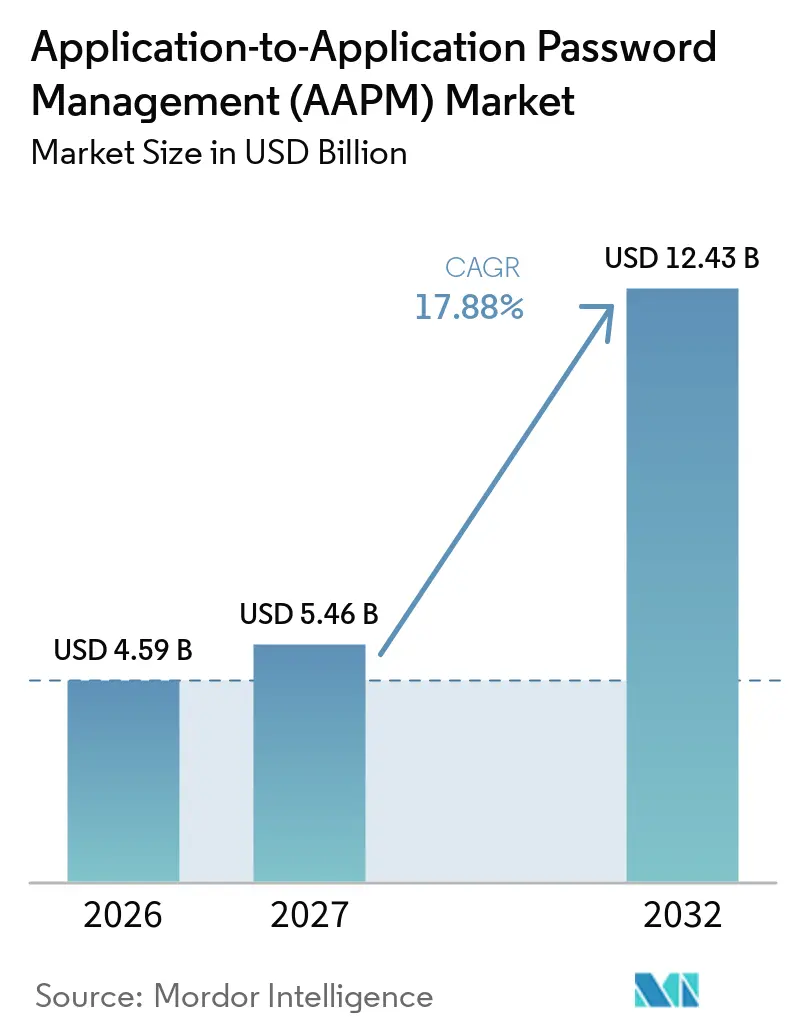
| Taille du Marché (2027) | 5.46 Milliards de dollars |
| Taille du Marché (2032) | 12.43 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.88 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Gestion des Mots de Passe d'Application à Application (AAPM) par Mordor Intelligence
La taille du marché de la gestion des mots de passe d'application à application (AAPM) est projetée à 4,59 milliards USD en 2026, 5,46 milliards USD en 2027, et devrait atteindre 12,43 milliards USD d'ici 2032, avec un CAGR de 17,88 % de 2027 à 2032. Le marché de la gestion des mots de passe d'application à application (AAPM) s'éloigne des identifiants statiques intégrés dans le code vers la distribution automatisée par coffre-fort, l'émission dynamique et les cycles de vie contrôlés des identifiants. Les applications cloud-natives, les microservices, les conteneurs et les opérations multi-cloud créent de nombreux points d'accès machine à machine difficiles à gérer manuellement. Le marché de la gestion des mots de passe d'application à application s'inscrit donc dans une évolution plus large vers des contrôles de sécurité axés sur l'identité, capables de soutenir l'auditabilité et de réduire l'exposition des identifiants. La consolidation des plateformes, les exigences réglementaires et la demande de support de déploiement spécialisé devraient façonner les stratégies des fournisseurs et les décisions d'achat des clients. La conception des produits se concentrera de plus en plus sur la découverte, la rotation des identifiants, l'application des politiques et les preuves que les équipes de sécurité peuvent utiliser lors des révisions de conformité, des enquêtes sur les incidents et des évaluations des risques d'entreprise.
Principaux Enseignements du Rapport
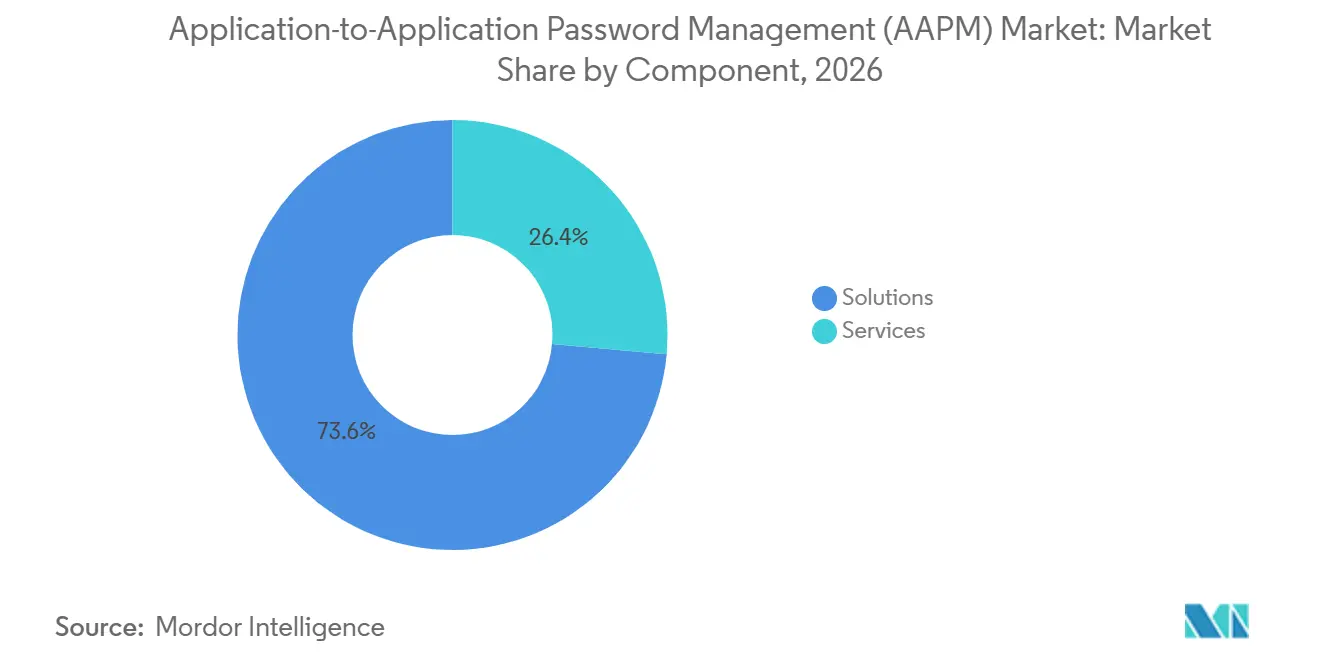
- Par composant, les solutions détenaient 73,58 % de la part du marché de la gestion des mots de passe d'application à application (AAPM) en 2026, tandis que les services devraient se développer à un CAGR de 21,76 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud représentait 67,58 % de la taille du marché de la gestion des mots de passe d'application à application (AAPM) en 2026 et devrait se développer à un CAGR de 22,81 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 68,54 % des revenus de 2026, tandis que les PME devraient se développer à un CAGR de 18,72 % jusqu'en 2032.
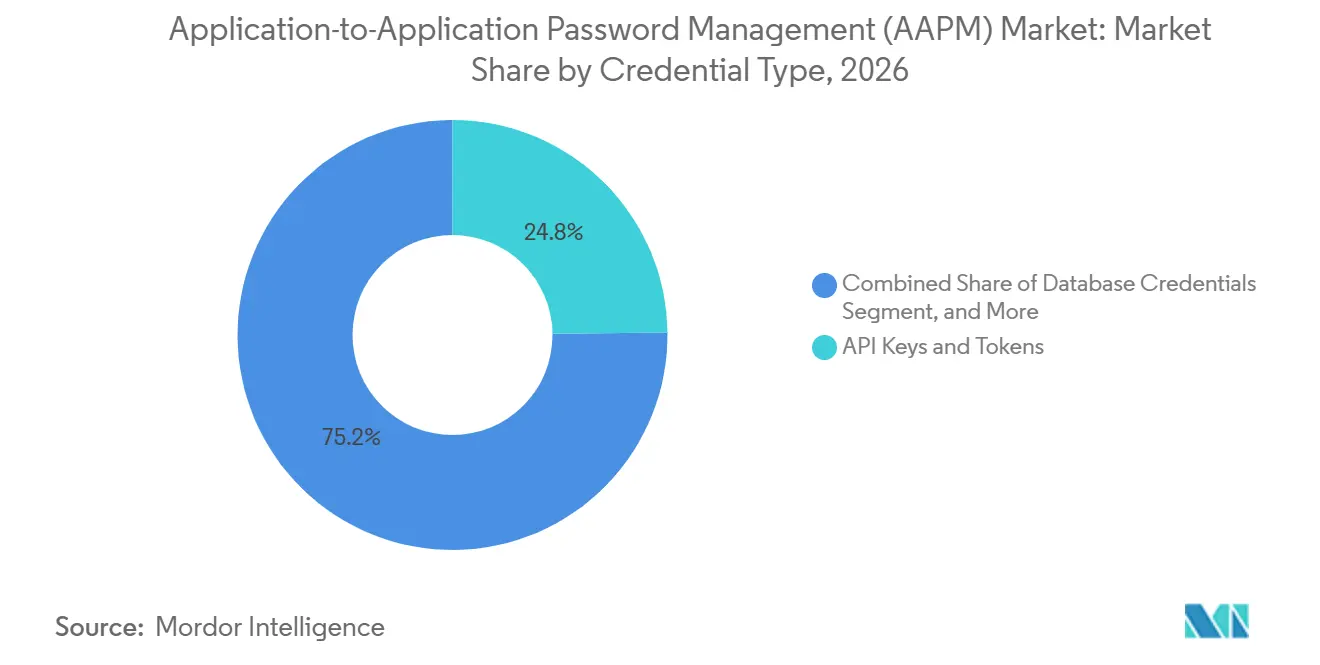
- Par type d'identifiant, les clés API et jetons représentaient 24,81 % des revenus de 2026, tandis que les identifiants d'agents IA devraient se développer à un CAGR de 19,72 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 27,69 % des revenus de 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 19,22 % jusqu'en 2032.
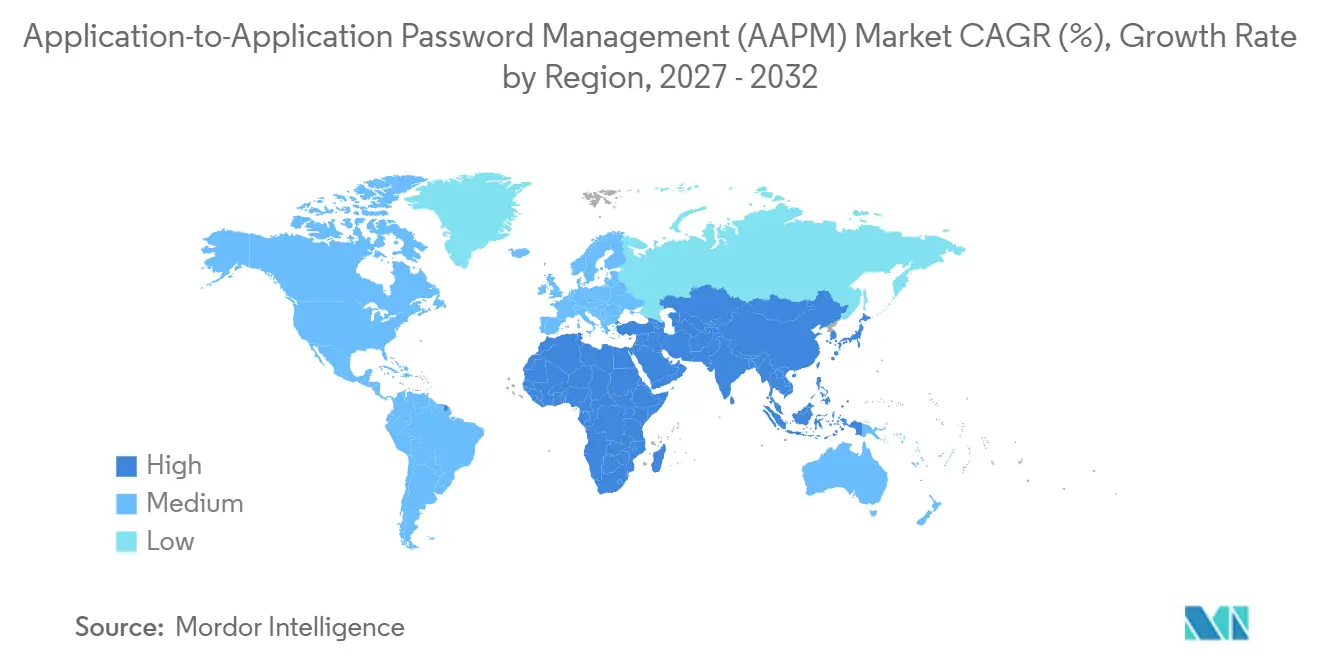
- Par géographie, l'Amérique du Nord détenait 41,64 % des revenus du marché de la gestion des mots de passe d'application à application (AAPM) en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,93 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion des Applications Cloud-Natives et des API | +3.2% | Mondial, avec une demande de pointe en Amérique du Nord, en Asie-Pacifique et en Europe occidentale | Court terme (≤ 2 ans) |
| Prolifération des Identités Non Humaines | +3.0% | Mondial, plus aigu dans les environnements cloud-natifs et à forte intensité DevOps en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Exigences Zéro Confiance pour l'Accès Machine à Machine | +2.7% | Amérique du Nord et Europe, s'étendant à l'Asie-Pacifique par l'alignement réglementaire | Moyen terme (2-4 ans) |
| Pression Réglementaire Croissante pour le Contrôle du Cycle de Vie des Identifiants | +2.3% | Amérique du Nord, Europe, Asie-Pacifique, avec des répercussions au Moyen-Orient | Moyen terme (2-4 ans) |
| Prolifération des Identifiants d'Applications dans les Chaînes d'Outils CI/CD et d'Automatisation | +1.9% | Mondial, avec le plus fort impact dans les environnements DevOps intensifs en Asie-Pacifique et en Amérique du Nord | Court terme (≤ 2 ans) |
| Gouvernance des Identifiants d'Agents IA et Accès Agent à Agent | +1.6% | Amérique du Nord, Europe et Asie-Pacifique, avec une pertinence mondiale en phase précoce | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des Applications Cloud-Natives et des API
Les architectures d'applications cloud-natives élargissent la surface des identifiants que les organisations doivent gérer. Chaque microservice, conteneur et fonction sans serveur peut nécessiter sa propre identité et son propre cycle de vie d'identifiant. Cela place le marché de la gestion des mots de passe d'application à application (AAPM) au-delà des frontières traditionnelles d'accès privilégié. Le NIST a mis à jour la publication spéciale 800-228 en mars 2026 avec la catégorisation des risques API et les contrôles de sécurité par étape du cycle de vie pour les systèmes cloud-natifs.[1] Les orientations renforcent l'importance des contrôles auditables pour les identifiants utilisés dans les déploiements cloud. Le marché de la gestion des mots de passe d'application à application (AAPM) peut répondre à cette exigence grâce au stockage en coffre-fort, à la rotation automatise et à l'accès basé sur des politiques.
Prolifération des Identités Non Humaines
Les comptes de service, les jetons API, les identifiants OAuth, les clés SSH, les identités CI/CD et les agents IA nécessitent tous un accès authentifié. La Cloud Security Alliance a rapporté que les identités non humaines dépassaient les identités humaines dans un rapport de 45:1 en moyenne et de 144:1 dans les environnements cloud-natifs en 2026.[2] Ce volume reflète les pratiques d'automatisation et de DevOps plutôt qu'un cycle de déploiement à court terme. La même étude a révélé que seulement 20 % des organisations disposaient de processus formels de désactivation et de révocation des clés API, tandis que 47 % des identités non humaines n'avaient pas été mises à jour depuis plus d'un an. Ces lacunes rendent la gouvernance centralisée plus importante pour le marché de la gestion des mots de passe d'application à application (AAPM). Elles augmentent également la valeur des outils capables de découvrir systématiquement les identités et de révoquer les accès.
Exigences Zéro Confiance pour l'Accès Machine à Machine
Les pratiques zéro confiance exigent que chaque identifiant d'application soit vérifié, délimité et limité dans le temps. Cette approche rend les identifiants dynamiques plus pertinents que les mots de passe d'application statiques. Le décret exécutif américain de janvier 2025 a orienté les agences fédérales vers des pratiques d'authentification renforcée et de cybersécurité dans l'ensemble des activités technologiques fédérales. Le NIST a publié la publication spéciale 800-63-4 en juillet 2025 et a traité de l'émission, de la maintenance et de la révocation des authentificateurs. La Coalition pour une IA sécurisée a également défini des principes de jetons à courte durée de vie et de privilège zéro permanent pour les agents IA en 2026. Le marché de la gestion des mots de passe d'application à application (AAPM) soutient ces pratiques en remplaçant les secrets à longue durée de vie par des identifiants régis par des politiques et des délais d'expiration.
Pression Réglementaire Croissante pour le Contrôle du Cycle de Vie des Identifiants
Les exigences réglementaires accordent une attention croissante à la gestion démontrable du cycle de vie des identifiants. La Commission européenne précise que le règlement sur la résilience opérationnelle numérique s'applique à partir de janvier 2025 aux entités financières et aux prestataires de services TIC. Le règlement sur la résilience opérationnelle numérique renforce l'importance des contrôles documentés sur l'ensemble des points de contact numériques, y compris les interfaces applicatives. La CISA et le NIST ont publié des recommandations sur la protection des jetons en septembre 2026 à l'intention des agences et des fournisseurs de services cloud. Ces attentes intègrent les fonctions de sécurité, de finance et de gestion des risques au niveau du conseil d'administration dans les évaluations du marché de la gestion des mots de passe d'application à application (AAPM). Les fournisseurs doivent donc démontrer la gouvernance du cycle de vie, la validation, la détection et les preuves de conformité.
Analyse de l'Impact des Freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Complexité d'Intégration dans les Parcs Applicatifs Hérités et Modernes | -2.1% | Mondial, plus sévère en Europe et en Asie-Pacifique où les systèmes mainframe et sur site sont répandus | Moyen terme (2-4 ans) |
| Pénurie de Spécialistes en Gestion des Secrets et en Identité Machine | -1.7% | Mondial, plus aigu en Amérique du Sud, au Moyen-Orient, en Afrique et dans les marchés émergents d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Ambiguïté de Responsabilité entre les Équipes Sécurité, Ingénierie de Plateforme et Applications | -1.3% | Mondial | Court terme (≤ 2 ans) |
| Faux Positifs et Bruit de Gouvernance Provenant des Identités Éphémères et Fantômes | -0.9% | Mondial, accentué dans les organisations à maturité DevOps avancée | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'Intégration dans les Parcs Applicatifs Hérités et Modernes
L'adoption peut ralentir lorsque les organisations connectent des outils de gestion des identifiants à la fois à des systèmes hérités et cloud-natifs. Les anciens systèmes bancaires, les processus par lots sur mainframe et les plateformes de planification des ressources d'entreprise sur site peuvent manquer d'interfaces pour la récupération dynamique des identifiants. Ces environnements nécessitent souvent des intergiciels, des enveloppes ou des ponts de protocoles propriétaires. IBM a annoncé zSecure Secret Manager en mai 2026, avec une disponibilité générale à partir de juin, pour prendre en charge la gestion automatisée des secrets et du cycle de vie des certificats pour IBM z/OS via IBM Vault Self-Managed for Z et LinuxONE. Cette annonce illustre pourquoi des couches d'intégration spécialisées restent nécessaires pour les parcs complexes. Ces travaux augmentent le temps de mise en œuvre et peuvent faire des services une part importante d'un déploiement sur le marché de la gestion des mots de passe d'application à application.
Pénurie de Spécialistes en Gestion des Secrets et en Identité Machine
Les organisations ont besoin de compétences en architecture des secrets, en opérations de coffre-fort, en gouvernance des identités machine et en intégration DevSecOps. Ces capacités sont souvent réparties entre les équipes de sécurité, de développement et de plateforme. La Cloud Security Alliance a rapporté que des processus de réponse lents peuvent laisser les organisations incapables de faire pivoter ou de révoquer rapidement les identifiants exposés. La rareté des spécialistes peut être plus limitante en Amérique du Sud, au Moyen-Orient, en Afrique et dans les marchés émergents d'Asie-Pacifique. Les canaux de services gérés peuvent aider les clients à déployer et à exploiter des contrôles, mais ils n'éliminent pas le besoin d'une responsabilité interne claire. Le marché de la gestion des mots de passe d'application à application (AAPM) dépend donc en partie de produits qui rendent le déploiement, la gestion des politiques et les opérations courantes plus accessibles.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
Les Solutions Dominent Tandis que les Services Évoluent avec la ComplexitéLes solutions détenaient 73,58 % de la part du marché de la gestion des mots de passe d'application à application (AAPM) en 2026. Les plateformes de coffre-fort, les moteurs de découverte, les outils de rotation et les fonctions d'application des politiques constituent la première couche de la plupart des déploiements clients. Les organisations établissent généralement un stockage centralisé des identifiants et une rotation automatisée avant d'ajouter des services de support. HashiCorp a publié Vault Enterprise 2.0 en avril 2026 avec un moteur de secrets SPIFFE, une fédération d'identités de charge de travail et une rotation des mots de passe des comptes locaux Linux.[3] Ces fonctions étendent la couverture du marché de la gestion des mots de passe d'application à application (AAPM) dans les environnements cloud-natifs, hybrides et sur site.
Les services devraient se développer à un CAGR de 21,76 % jusqu'en 2032. Les travaux de migration impliquent souvent le remplacement des secrets statiques par des identifiants émis dynamiquement. La demande de services gérés provient également d'organisations qui exploitent plusieurs coffres-forts mais manquent de spécialistes internes dédiés. Delinea a élargi sa relation avec IBM en novembre 2025 pour rendre la plateforme Delinea disponible via un canal géré. Cette approche montre comment les partenaires peuvent associer le support de déploiement à l'accès à la plateforme.
Par Mode de Déploiement :
L'Élan du Cloud Renforcé par les Ancres HybridesLe déploiement basé sur le cloud représentait 67,58 % de la taille du marché de la gestion des mots de passe d'application à application (AAPM) en 2026. Il devrait également se développer à un CAGR de 22,81 % jusqu'en 2032. La livraison SaaS peut réduire les travaux d'infrastructure, prendre en charge les opérations multi-régions et s'aligner sur les systèmes d'identité cloud. Ces caractéristiques conviennent aux équipes DevSecOps qui ont besoin de services d'identifiants intégrés à la livraison continue. Le marché de la gestion des mots de passe d'application à application est de plus en plus façonné par les modèles opérationnels cloud plutôt que par des déploiements ponctuels.
Les modèles hybrides restent importants là où les exigences de résidence des données contraignent l'emplacement de stockage des identifiants sensibles. IBM a introduit Vault Dedicated en version bêta sur IBM Cloud en septembre 2026 en tant qu'option Vault Enterprise entièrement gérée et à locataire unique.[4] Le service ciblait initialement les environnements de Francfort et de Dallas. La livraison sur site conserve également sa pertinence pour les infrastructures critiques à isolation physique et les opérations hautement réglementées. Ces environnements peuvent nécessiter un contrôle local même lorsque les outils cloud-natifs dominent l'adoption globale.
Par Taille d'Organisation :
Les Grandes Entreprises Mènent Tandis que les PME AccélèrentLes grandes entreprises détenaient 68,54 % des revenus de 2026. Les grandes organisations gèrent des milliers de services, de nombreux pipelines et plusieurs comptes cloud, ce qui peut rendre la supervision manuelle des identifiants impraticable. Les programmes d'accès privilégié existants peuvent également servir de base à un déploiement plus large de la gestion des mots de passe d'application à application. Leurs processus d'approvisionnement privilégient généralement les pistes d'audit, les contrôles de rôles et l'intégration dans plusieurs environnements. Cela explique pourquoi les grandes entreprises restent la principale source de revenus.
Les PME devraient se développer à un CAGR de 18,72 % jusqu'en 2032. Les coffres-forts SaaS-natifs réduisent les exigences d'infrastructure et peuvent aligner la tarification plus étroitement avec des budgets technologiques plus modestes. Akeyless a introduit SecretlessAI en juillet 2025 pour la sécurité des identifiants des agents IA et des serveurs de protocole de contexte de modèle sans composants de coffre-fort sur site. Les produits avec un modèle opérationnel plus simple peuvent aider les petites organisations à adopter des contrôles structurés. Les attentes en matière de contrôle d'accès ISO/IEC 27001 soutiennent également les évaluations formelles de gestion des identifiants.
Par Type d'Identifiant :
Les Jetons API sont Omniprésents Tandis que les Identifiants d'Agents IA Redéfinissent le PérimètreLes clés API et jetons représentaient 24,81 % des revenus de 2026. Les applications modernes les utilisent dans les microservices, les connexions de logiciels en tant que service, la banque ouverte et l'échange de données entre partenaires. Amazon Web Services a introduit des secrets externes gérés pour les identifiants SaaS en novembre 2025 et a ajouté la prise en charge des jetons de la plateforme de sécurité Cisco et de Netskope en août 2026. Ces annonces montrent comment la gestion des identifiants devient une partie des opérations courantes des services cloud. La gouvernance des jetons API reste une exigence majeure sur le marché de la gestion des mots de passe d'application à application (AAPM).
Les identifiants d'agents IA devraient se développer à un CAGR de 19,72 % jusqu'en 2032. Les agents IA ont besoin d'identités, de chaînes d'autorité déléguée et de contrôles d'autorisation à l'exécution qui diffèrent d'un point de terminaison de service standard. La Coalition pour une IA sécurisée décrit la nécessité de lier l'identité d'un agent à son code, à la version du modèle et au contexte de la tâche. Les comptes de service, les clés SSH, les certificats, les identifiants de base de données, les identifiants d'applications cloud, les identifiants CI/CD et les mots de passe d'application restent des points d'exposition distincts. La gestion des certificats suit les pratiques établies d'infrastructure à clé publique conformément à la RFC 5280 et aux exigences de base des autorités de certification.

Par Secteur d'Utilisation Final :
Le BFSI Ancre la Demande Tandis que le Gouvernement AccélèreLe BFSI détenait 27,69 % des revenus de 2026. Les institutions financières exploitent des systèmes de paiement, des applications bancaires numériques et des interfaces de banque ouverte qui nécessitent un accès machine à machine auditable. Le règlement sur la résilience opérationnelle numérique s'est appliqué à partir de janvier 2025 et a renforcé le besoin de contrôles d'accès TIC documentés parmi les entités couvertes. Les environnements bancaires s'étendent fréquemment sur des infrastructures cloud public, cloud privé et sur site. Cela fait du contrôle cohérent des identifiants un besoin central du marché de la gestion des mots de passe d'application à application (AAPM).
Le gouvernement et l'administration publique devraient se développer à un CAGR de 19,22 % jusqu'en 2032. La direction fédérale en matière de zéro confiance fait de la gouvernance des identifiants machine une priorité de sécurité pour les agences publiques et leurs fournisseurs. Le décret exécutif de janvier 2025 a renforcé l'orientation politique pour les pratiques de cybersécurité dans les activités technologiques fédérales. La santé et les sciences de la vie, le commerce de détail et le commerce électronique, les télécommunications et les médias, ainsi que les voyages et l'hôtellerie font également face à des besoins de contrôle spécifiques à leur secteur. Les exigences HIPAA, PCI-DSS et de sécurité des communications peuvent chacune créer un chemin vers l'adoption guidé par la conformité.
Analyse Géographique
Marché de la Gestion des Mots de Passe d'Application à Application (AAPM) en Amérique du Nord
L'Amérique du Nord détenait 41,64 % de la part de marché de la gestion des mots de passe d'application à application (AAPM) en 2026. La région combine une large base d'entreprises cloud-natives, une orientation fédérale en matière de cybersécurité et des fournisseurs établis de gestion des accès à privilèges. L'ordonnance exécutive américaine de janvier 2025 a accru l'attention portée à l'authentification renforcée et aux pratiques de cybersécurité des fournisseurs. La CISA et le NIST ont publié des recommandations sur la protection des jetons en septembre 2026 à l'intention des agences et des fournisseurs de services cloud. Ces actions placent la gouvernance des identifiants d'application au cœur de la planification stratégique de la sécurité.
Marché de la Gestion des Mots de Passe d'Application à Application (AAPM) en Europe et en Amérique du Sud
L'Europe est façonnée par les exigences du DORA, de NIS 2 et du RGPD qui soutiennent des contrôles documentés des identités machines. L'Allemagne constitue une source importante de demande régionale, où les exigences de sécurité et la souveraineté des données maintiennent les préférences pour les environnements hybrides et sur site. L'Amérique du Sud est un marché émergent de la gestion des mots de passe d'application à application (AAPM), le Brésil étant soutenu par l'activité fintech et l'infrastructure financière numérique. Segura a changé de marque depuis Senhasegura en mars 2025 et a annoncé un tour de croissance de 25 millions USD mené par Riverwood Capital.
Marché de la Gestion des Mots de Passe d'Application à Application (AAPM) en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 21,93 % jusqu'en 2032. La transformation numérique, le trafic d'API provenant des centres de développement logiciel et l'alignement sur le modèle zéro confiance soutiennent la demande au Japon, en Corée du Sud, en Australie et à Singapour. La Chine occupe la première position en termes de revenus régionaux, soutenue par l'infrastructure cloud et les plateformes technologiques nationales. L'Inde est le pays à la croissance la plus rapide de la région, où les paiements numériques, le développement logiciel offshore et l'adoption du fintech génèrent des volumes significatifs d'identifiants d'API. Le Moyen-Orient et l'Afrique demeurent des zones à un stade plus précoce, où les services financiers, les télécommunications, le gouvernement intelligent et les services financiers mobiles génèrent une demande initiale.
Paysage Concurrentiel
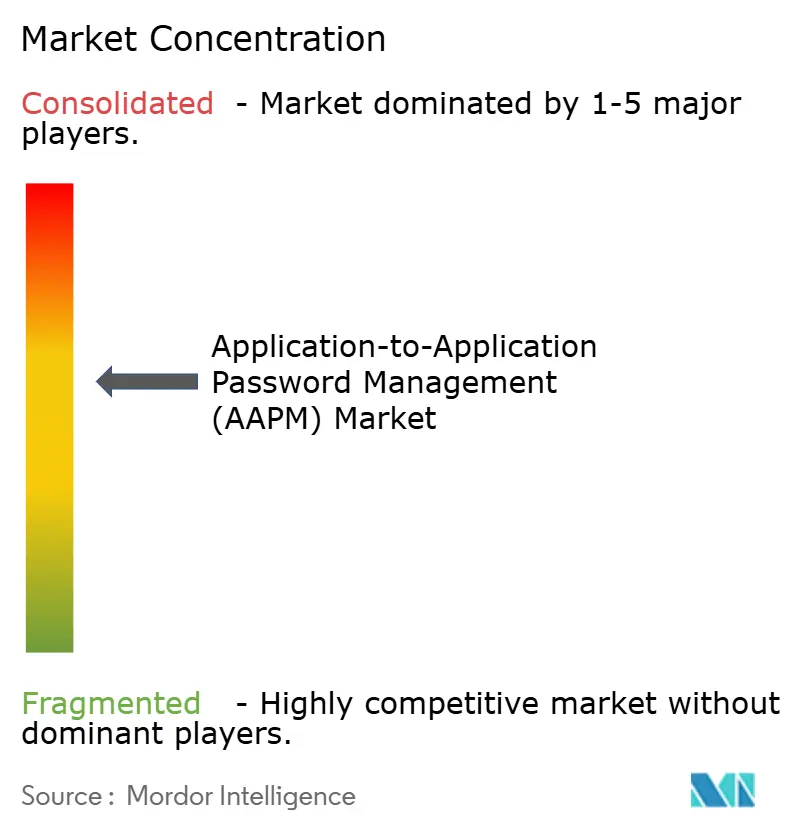
Le marché de la gestion des mots de passe d'application à application (AAPM) présente une structure de plateforme modérément consolidée. Les fournisseurs de gestion des accès privilégiés occupent des positions importantes, tandis que les fournisseurs cloud intègrent des services de secrets dans les environnements clients existants. Amazon Web Services, Microsoft Azure et Google Cloud peuvent bénéficier de leurs relations en matière d'identité cloud et d'approvisionnement. Les clients choisissent entre des services de plateforme intégrés et des produits spécialisés, tandis que les challengers réduisent les exigences d'infrastructure ou s'attaquent aux problèmes d'identité émergents.
La consolidation est un schéma concurrentiel central. Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026, positionnant la sécurité des identités comme un élément central de sa plateforme de sécurité. La transaction avait une valeur en actions de 25 milliards USD. HashiCorp a publié Vault Enterprise 2.0 en avril 2026 avec un moteur de secrets SPIFFE et une fédération d'identités de charge de travail. BeyondTrust a élargi Identity Security Insights avec Secrets Insights en août 2025 pour la visibilité sur les parcs de secrets hybrides et multi-cloud.
Les fournisseurs se différencient également par la livraison sans coffre-fort, la gouvernance des identifiants d'agents IA et la couverture régionale. Akeyless a publié SecretlessAI en juillet 2025 pour la sécurité des agents IA et des serveurs de protocole de contexte de modèle. Delinea a annoncé des capacités de sécurité cloud-natives en avril 2025, notamment Vault AI, la rotation automatisée et les contrôles d'autorisation juste-à-temps. La différenciation future dépendra de la gouvernance des identités d'agents, de la gestion des clés post-quantiques et des outils adaptés aux PME sans ingénieurs d'identité dédiés. Les orientations API du NIST et les orientations sur les jetons de la CISA favorisent les fournisseurs capables de fournir des assurances de sécurité documentées pour les acheteurs gouvernementaux et d'infrastructures critiques.
Leaders du Secteur de la Gestion des Mots de Passe d'Application à Application (AAPM)
-
CyberArk Software Ltd.
-
BeyondTrust Corporation
-
Delinea Inc.
-
Broadcom Inc.
-
One Identity LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion des Mots de Passe d'Application à Application (AAPM) Entreprises couvertes dans ce rapport
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea Inc.
- Broadcom Inc.
- One Identity LLC
- HashiCorp, Inc.
- IBM Corporation
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Akeyless Security Ltd.
- Keeper Security, Inc.
- Thales S.A.
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- WALLIX Group SA
- Fudo Security Sp. z o.o.
- ARCON TechSolutions Pvt. Ltd.
- Senhasegura, MT4 Tecnologia Ltda.
Développements industriels récents dans Marché de la Gestion des Mots de Passe d'Application à Application (AAPM)
- Octobre 2026 : Google Cloud a fait passer l'intégration Kubernetes de Secret Manager au statut de disponibilité générale, permettant la synchronisation et la rotation automatiques des secrets de Google Secret Manager dans les objets Kubernetes Secret des clusters GKE, prenant en charge la livraison des identifiants d'applications cloud-natives sans variables d'environnement statiques.
- Septembre 2026 : La CISA et le NIST ont publié conjointement un rapport interagences sur la protection des jetons et des assertions contre la falsification, le vol et l'utilisation abusive, intégrant les contributions de la Coalition de défense cybernétique conjointe et fournissant aux agences fédérales et aux fournisseurs de services cloud des spécifications techniques pour la gestion des secrets, la validation des jetons et la détection des violations d'identifiants IA à grande échelle.
- Septembre 2026 : IBM a lancé Vault Dedicated en version bêta sur IBM Cloud, offrant aux clients l'accès aux capacités de HashiCorp Vault Enterprise via un déploiement entièrement géré à locataire unique sans frais pendant la période bêta.
- Août 2026 : AWS Secrets Manager a étendu sa capacité de secrets externes gérés aux clés API de la plateforme de sécurité Cisco et aux jetons API Netskope, permettant la rotation automatisée des identifiants pour les plateformes de sécurité tierces directement depuis la console AWS sans code de rotation personnalisé.
Périmètre du Rapport sur le Marché Mondial de la Gestion des Mots de Passe d'Application à Application (AAPM)
Le marché de la gestion des mots de passe d'application à application (AAPM) couvre les solutions et services de découverte, de mise en coffre-fort, de rotation, de gouvernance, de surveillance et de révocation des identifiants pour l'authentification application à application, les comptes de service, les API, les bases de données, les CI/CD, le cloud et les agents IA. Il comprend la mise en coffre-fort des identifiants, la rotation automatisée, l'accès juste-à-temps, la cartographie des dépendances et la gouvernance des identifiants.
Le rapport sur le marché de la gestion des mots de passe d'application à application (AAPM) est segmenté par composant (solutions et services), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), type d'identifiant (mots de passe d'application à application, identifiants de comptes de service, clés API et jetons, clés SSH et certificats, identifiants de base de données, identifiants d'applications cloud et SaaS, identifiants d'agents IA et autres types d'identifiants), secteur d'utilisation final (banque, services financiers et assurance (BFSI), gouvernement et administration publique, santé et sciences de la vie, commerce de détail et commerce électronique, télécommunications et médias, voyages et hôtellerie, et secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Basé sur le Cloud |
| Sur Site |
| Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Mots de Passe d'Application à Application |
| Identifiants de Comptes de Service |
| Clés API et Jetons |
| Clés SSH et Certificats |
| Identifiants de Base de Données |
| Identifiants d'Applications Cloud et SaaS |
| Identifiants CI/CD et DevOps |
| Identifiants d'Agents IA |
| Banque, Services Financiers et Assurance (BFSI) |
| Gouvernement et Administration Publique |
| Santé et Sciences de la Vie |
| Commerce de Détail et Commerce Électronique |
| Télécommunications et Médias |
| Voyages et Hôtellerie |
| Autres Secteurs d'Utilisation Final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Turquie | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par Composant | Solutions | |
| Services | ||
| Par Mode de Déploiement | Basé sur le Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Type d'Identifiant | Mots de Passe d'Application à Application | |
| Identifiants de Comptes de Service | ||
| Clés API et Jetons | ||
| Clés SSH et Certificats | ||
| Identifiants de Base de Données | ||
| Identifiants d'Applications Cloud et SaaS | ||
| Identifiants CI/CD et DevOps | ||
| Identifiants d'Agents IA | ||
| Par Secteur d'Utilisation Final | Banque, Services Financiers et Assurance (BFSI) | |
| Gouvernement et Administration Publique | ||
| Santé et Sciences de la Vie | ||
| Commerce de Détail et Commerce Électronique | ||
| Télécommunications et Médias | ||
| Voyages et Hôtellerie | ||
| Autres Secteurs d'Utilisation Final | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Turquie | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de la gestion des mots de passe d'application à application (AAPM) ?
La taille du marché de la gestion des mots de passe d'application à application (AAPM) est projetée à 4,59 milliards USD en 2026, 5,46 milliards USD en 2027, et devrait atteindre 12,43 milliards USD d'ici 2032, avec un CAGR de 17,88 % de 2027 à 2032.
Pourquoi les organisations adoptent-elles des outils de gestion des identifiants d'application ?
Les architectures cloud-natives et les grands parcs d'identités non humaines nécessitent un stockage automatisé, une rotation et des contrôles du cycle de vie pour les identifiants machine. Ces contrôles peuvent également soutenir les preuves d'audit, les processus de révocation cohérents et une dépendance réduite aux mots de passe intégrés dans le code applicatif.
Quel modèle de déploiement domine l'adoption de la gestion des mots de passe d'application à application ?
Le déploiement basé sur le cloud détenait 67,58 % des revenus de 2026 et devrait se développer à un CAGR de 22,81 % jusqu'en 2032. Ce modèle de livraison est central pour le marché de la gestion des mots de passe d'application à application.
Quel secteur d'utilisation final présente la plus forte demande de contrôles des identifiants d'application ?
Le BFSI détenait 27,69 % des revenus de 2026 car les systèmes financiers réglementés nécessitent des contrôles auditables dans les environnements de paiement, bancaires et API.
Quelle région connaît la croissance la plus rapide pour la sécurité des identifiants d'application ?
L'Asie-Pacifique devrait se développer à un CAGR de 21,93 % jusqu'en 2032, soutenue par la transformation numérique, l'activité de développement logiciel et l'utilisation des API.
Comment les agents IA affectent-ils les exigences de sécurité des identifiants ?
Les agents IA ont besoin d'identités distinctes, de contrôles d'autorité déléguée, d'identifiants à courte durée de vie et d'une autorisation à l'exécution liée à leur tâche et à leur contexte opérationnel.