
Application-to-Application Password Management (AAPM) Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
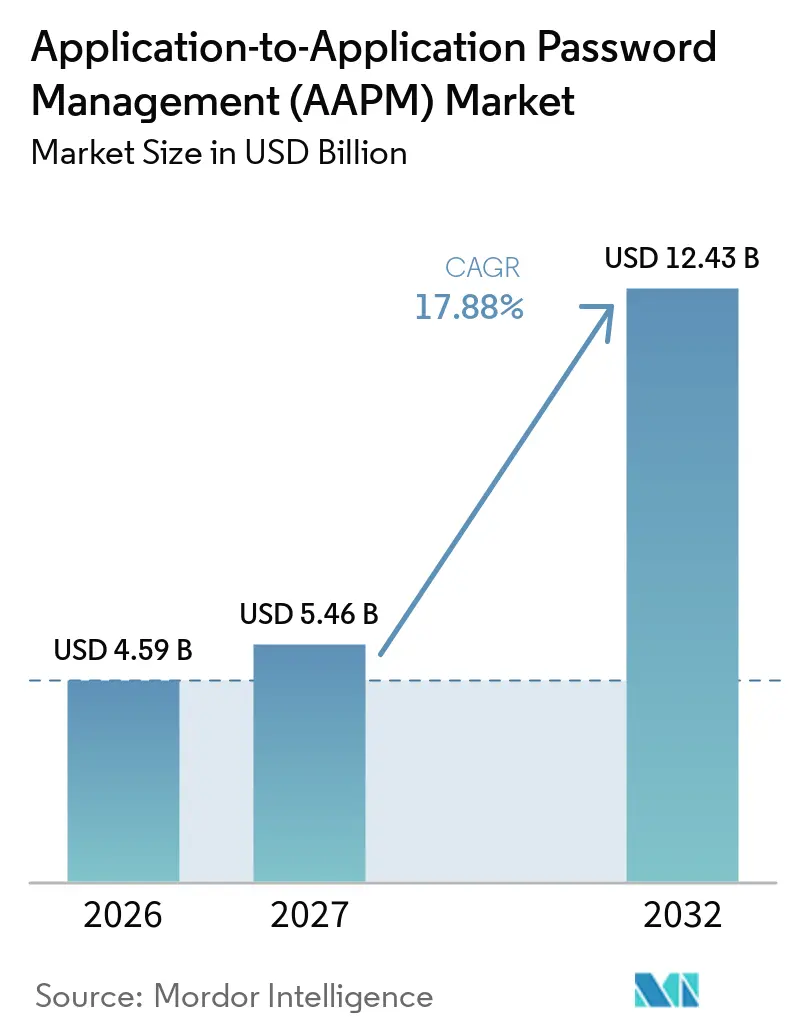
| Marktgröße (2027) | 5.46 Milliarden US-Dollar |
| Marktgröße (2032) | 12.43 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 17.88 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Application-to-Application Password Management (AAPM) Marktanalyse von Mordor Intelligence
Die Marktgröße für Application-to-Application Password Management (AAPM) wird voraussichtlich 4,59 Milliarden USD im Jahr 2026, 5,46 Milliarden USD im Jahr 2027 betragen und bis 2032 einen Wert von 12,43 Milliarden USD erreichen, mit einer CAGR von 17,88 % von 2027 bis 2032. Der Application-to-Application Password Management (AAPM) Markt entwickelt sich weg von statischen, im Code eingebetteten Anmeldeinformationen hin zu automatisierter Vault-Verteilung, dynamischer Ausgabe und kontrollierten Anmeldeinformations-Lebenszyklen. Cloud-native Anwendungen, Microservices, Container und Multi-Cloud-Betrieb schaffen zahlreiche Machine-to-Machine-Zugriffspunkte, die sich nur schwer manuell verwalten lassen. Der Application-to-Application Password Management Markt ist daher Teil eines umfassenderen Wandels hin zu identitätsgesteuerten Sicherheitskontrollen, die Prüfbarkeit unterstützen und die Exposition von Anmeldeinformationen reduzieren können. Plattformkonsolidierung, regulatorische Anforderungen und die Nachfrage nach spezialisiertem Bereitstellungssupport werden voraussichtlich die Anbieterstrategien und Kaufentscheidungen der Kunden prägen. Das Produktdesign wird sich zunehmend auf Erkennung, Rotation von Anmeldeinformationen, Durchsetzung von Richtlinien und Nachweise konzentrieren, die Sicherheitsteams bei Compliance-Prüfungen, Vorfallsuntersuchungen und unternehmensweiten Risikobewertungen nutzen können.
Wichtigste Erkenntnisse des Berichts
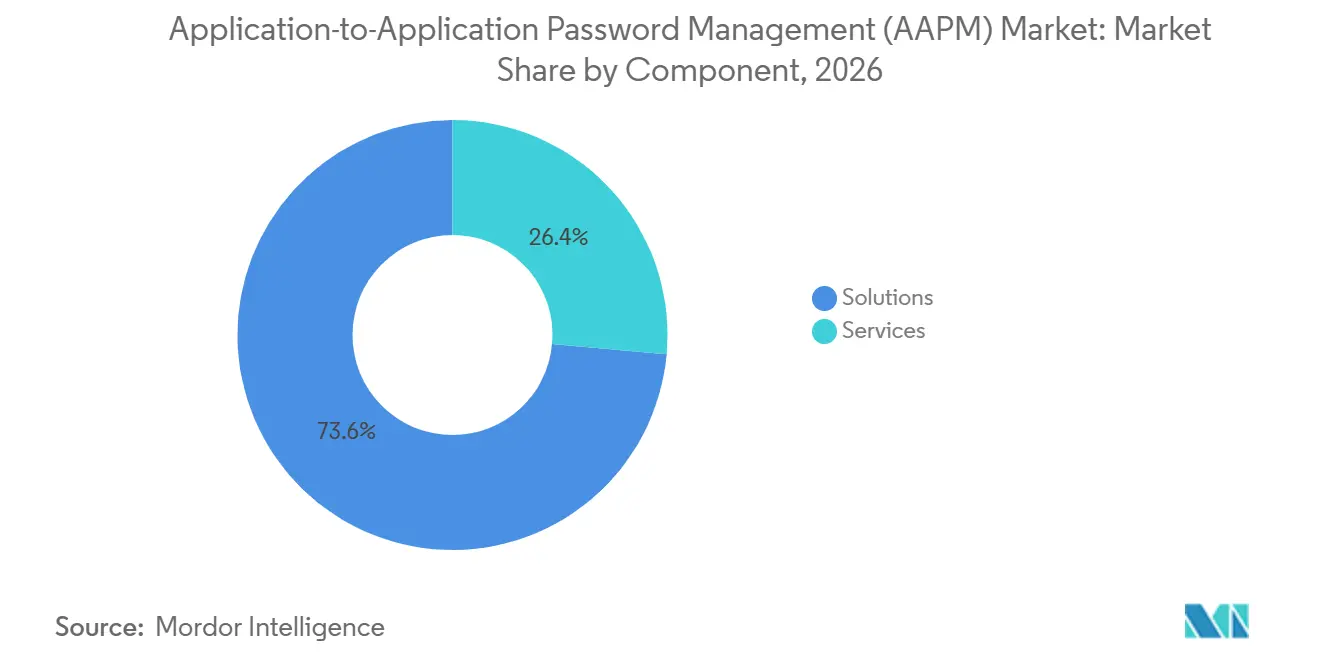
- Nach Komponente hielt Lösungen im Jahr 2026 einen Marktanteil von 73,58 % am Application-to-Application Password Management (AAPM) Markt, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 21,76 % wachsen werden.
- Nach Bereitstellungsmodus entfiel auf die Cloud-basierte Bereitstellung im Jahr 2026 ein Anteil von 67,58 % an der Application-to-Application Password Management (AAPM) Marktgröße, und es wird erwartet, dass sie bis 2032 mit einer CAGR von 22,81 % wächst.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 68,54 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 18,72 % wachsen werden.
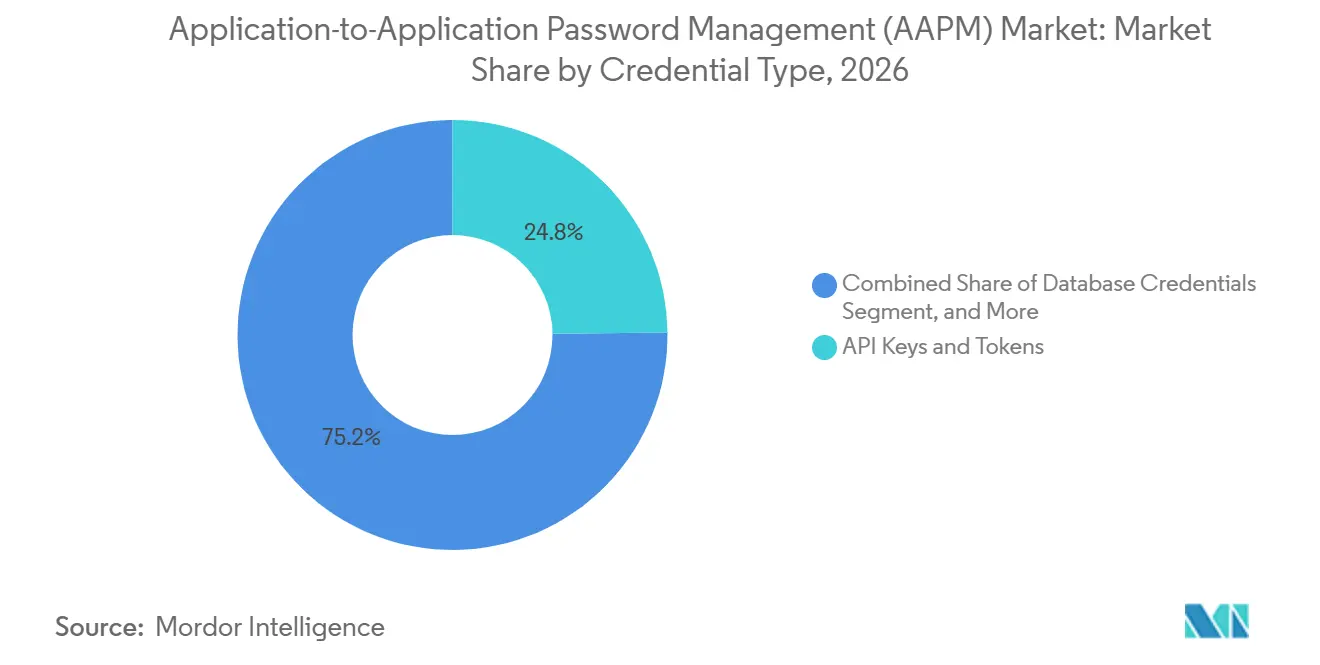
- Nach Anmeldeinformationstyp entfielen auf API-Schlüssel und Token im Jahr 2026 24,81 % des Umsatzes, während KI-Agenten-Anmeldeinformationen bis 2032 voraussichtlich mit einer CAGR von 19,72 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 27,69 %, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 19,22 % wachsen werden.
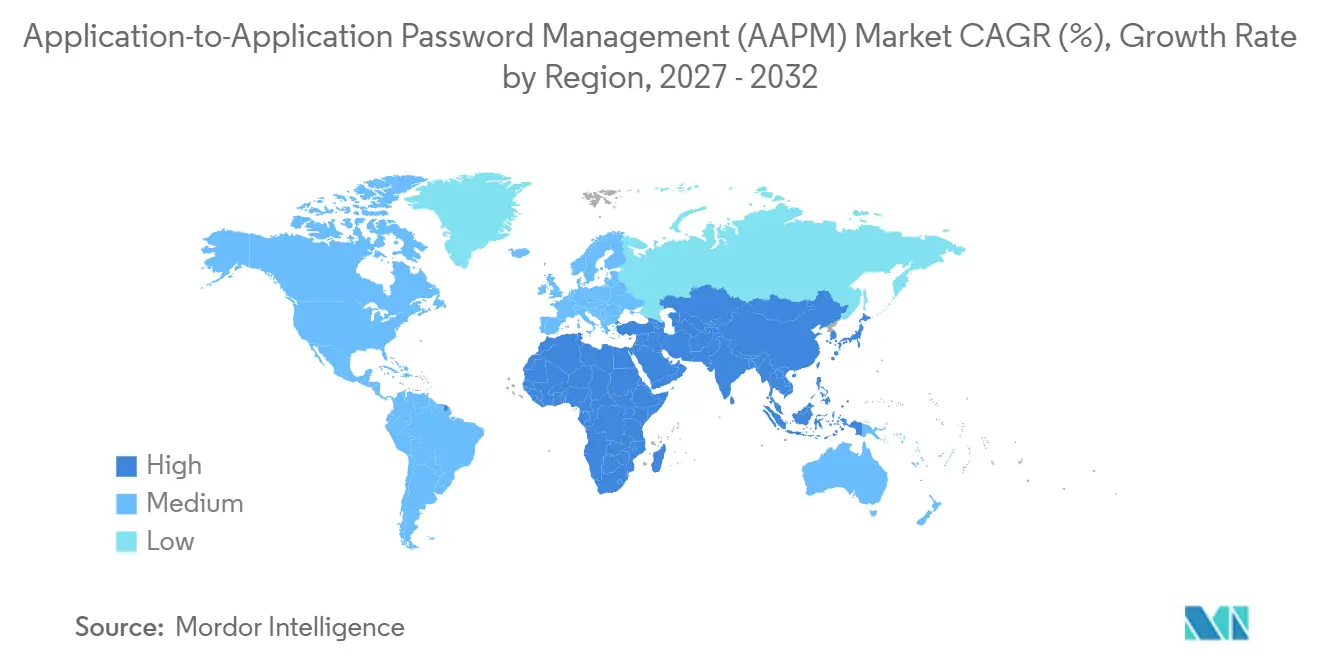
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,64 % am Application-to-Application Password Management (AAPM) Markt, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 21,93 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Expansion von Cloud-nativen Anwendungen und APIs | +3.2% | Global, mit höchster Nachfrage in Nordamerika, dem asiatisch-pazifischen Raum und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Verbreitung nicht-menschlicher Identitäten | +3.0% | Global, am stärksten ausgeprägt in Cloud-nativen und DevOps-intensiven Umgebungen in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust-Anforderungen für Machine-to-Machine-Zugriff | +2.7% | Nordamerika und Europa, mit Ausweitung auf den asiatisch-pazifischen Raum durch regulatorische Angleichung | Mittelfristig (2–4 Jahre) |
| Zunehmender regulatorischer Druck für die Kontrolle des Anmeldeinformations-Lebenszyklus | +2.3% | Nordamerika, Europa, asiatisch-pazifischer Raum, mit Ausstrahlungseffekten auf den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Ausbreitung von Anwendungs-Anmeldeinformationen in CI/CD- und Automatisierungs-Toolchains | +1.9% | Global, mit den größten Auswirkungen in DevOps-intensiven Umgebungen im asiatisch-pazifischen Raum und in Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Governance von KI-Agenten-Anmeldeinformationen und Agent-zu-Agent-Zugriff | +1.6% | Nordamerika, Europa und asiatisch-pazifischer Raum, mit früher globaler Relevanz | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion von Cloud-nativen Anwendungen und APIs
Cloud-native Anwendungsarchitekturen erweitern die Anmeldeinformationsfläche, die Organisationen verwalten müssen. Jeder Microservice, Container und jede serverlose Funktion kann einen eigenen Identitäts- und Anmeldeinformations-Lebenszyklus erfordern. Dies stellt den Application-to-Application Password Management (AAPM) Markt über die traditionellen Grenzen des privilegierten Zugriffs hinaus. Das National Institute of Standards and Technology aktualisierte die Sonderpublikation 800-228 im März 2026 mit API-Risikokategorisierung und lebenszyklusstufenbezogenen Sicherheitskontrollen für Cloud-native Systeme.[1] Die Leitlinien erhöhen die Bedeutung prüfbarer Kontrollen für Anmeldeinformationen, die in Cloud-Bereitstellungen verwendet werden. Der Application-to-Application Password Management (AAPM) Markt kann diese Anforderung durch Vault-Speicherung, automatisierte Rotation und richtlinienbasierten Zugriff erfüllen.
Verbreitung nicht-menschlicher Identitäten
Dienstkonten, API-Token, OAuth-Anmeldeinformationen, SSH-Schlüssel, CI/CD-Identitäten und KI-Agenten benötigen alle authentifizierten Zugriff. Die Cloud Security Alliance berichtete, dass nicht-menschliche Identitäten menschliche Identitäten im Jahr 2026 im Durchschnitt um 45:1 und in Cloud-nativen Umgebungen um 144:1 übertrafen.[2] Dieses Volumen spiegelt Automatisierungs- und DevOps-Praktiken wider und nicht einen kurzfristigen Bereitstellungszyklus. Dieselbe Studie ergab, dass nur 20 % der Organisationen formale Prozesse zur Abmeldung und zum Widerruf von API-Schlüsseln hatten, während 47 % der nicht-menschlichen Identitäten seit mehr als 1 Jahr nicht aktualisiert worden waren. Diese Lücken machen eine zentralisierte Governance für den Application-to-Application Password Management (AAPM) Markt wichtiger. Sie erhöhen auch den Wert von Tools, die Identitäten konsistent erkennen und den Zugriff widerrufen können.
Zero-Trust-Anforderungen für Machine-to-Machine-Zugriff
Zero-Trust-Praktiken erfordern, dass jede Anwendungs-Anmeldeinformation verifiziert, eingegrenzt und zeitlich begrenzt ist. Dieser Ansatz macht dynamische Anmeldeinformationen relevanter als statische Anwendungspasswörter. Die US-amerikanische Exekutivanordnung vom Januar 2025 wies Bundesbehörden auf stärkere Authentifizierungs- und Cybersicherheitspraktiken in der gesamten föderalen Technologietätigkeit hin. Das National Institute of Standards and Technology veröffentlichte die Sonderpublikation 800-63-4 im Juli 2025 und befasste sich mit der Ausstellung, Wartung und dem Widerruf von Authentifikatoren. Die Coalition for Secure AI legte 2026 auch Grundsätze für kurzlebige Token und Zero-Standing-Privilege für KI-Agenten fest. Der Application-to-Application Password Management (AAPM) Markt unterstützt diese Praktiken, indem er langlebige Geheimnisse durch richtlinien- und ablaufgesteuerte Anmeldeinformationen ersetzt.
Zunehmender regulatorischer Druck für die Kontrolle des Anmeldeinformations-Lebenszyklus
Regulatorische Anforderungen richten mehr Aufmerksamkeit auf ein nachweisbares Lebenszyklusmanagement von Anmeldeinformationen. Die Europäische Kommission stellt fest, dass der Digital Operational Resilience Act ab Januar 2025 für Finanzunternehmen und IKT-Dienstleister gilt. DORA erhöht die Bedeutung dokumentierter Kontrollen an digitalen Berührungspunkten, einschließlich Anwendungsschnittstellen. Die Cybersecurity and Infrastructure Security Agency und das National Institute of Standards and Technology veröffentlichten im September 2026 Empfehlungen zum Token-Schutz für Behörden und Cloud-Dienstleister. Diese Erwartungen bringen Sicherheits-, Finanz- und Risikofunktionen auf Vorstandsebene in die Bewertungen des Application-to-Application Password Management (AAPM) Marktes ein. Anbieter müssen daher Lebenszyklus-Governance, Validierung, Erkennung und Compliance-Nachweise demonstrieren.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Integrationskomplexität in Legacy- und modernen Anwendungslandschaften | -2.1% | Global, am stärksten ausgeprägt in Europa und dem asiatisch-pazifischen Raum, wo Mainframe- und On-Premises-Systeme verbreitet sind | Mittelfristig (2–4 Jahre) |
| Mangel an Spezialisten für Secrets Management und maschinelle Identitäten | -1.7% | Global, am stärksten ausgeprägt in Südamerika, dem Nahen Osten, Afrika und aufstrebenden Märkten im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Unklare Zuständigkeiten zwischen Sicherheits-, Plattformtechnik- und Anwendungsteams | -1.3% | Global | Kurzfristig (≤ 2 Jahre) |
| Falsch-Positive und Governance-Rauschen durch ephemere und Shadow-Identitäten | -0.9% | Global, verstärkt in Organisationen mit fortgeschrittener DevOps-Reife | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität in Legacy- und modernen Anwendungslandschaften
Die Einführung kann sich verlangsamen, wenn Organisationen Anmeldeinformations-Tools sowohl mit Legacy- als auch mit Cloud-nativen Systemen verbinden. Ältere Bankensysteme, Mainframe-Batch-Prozesse und On-Premises-Enterprise-Resource-Planning-Plattformen verfügen möglicherweise nicht über Schnittstellen für den dynamischen Abruf von Anmeldeinformationen. Diese Umgebungen benötigen häufig Middleware, Wrapper oder proprietäre Protokollbrücken. IBM kündigte zSecure Secret Manager im Mai 2026 an, mit allgemeiner Verfügbarkeit ab Juni, um das automatisierte Lebenszyklusmanagement von Geheimnissen und Zertifikaten für IBM z/OS über IBM Vault Self-Managed für Z und LinuxONE zu unterstützen. Die Veröffentlichung zeigt, warum spezialisierte Integrationsschichten für komplexe Systemlandschaften weiterhin notwendig sind. Diese Arbeit erhöht die Implementierungszeit und kann dazu führen, dass Dienstleistungen einen wesentlichen Teil einer Application-to-Application Password Management Markt-Bereitstellung ausmachen.
Mangel an Spezialisten für Secrets Management und maschinelle Identitäten
Organisationen benötigen Kenntnisse in Secrets-Architektur, Vault-Betrieb, Governance maschineller Identitäten und DevSecOps-Integration. Diese Fähigkeiten sind häufig auf Sicherheits-, Entwicklungs- und Plattformteams verteilt. Die Cloud Security Alliance berichtete, dass langsame Reaktionsprozesse Organisationen daran hindern können, exponierte Anmeldeinformationen schnell zu rotieren oder zu widerrufen. Spezialistenmangel kann in Südamerika, dem Nahen Osten, Afrika und aufstrebenden Märkten im asiatisch-pazifischen Raum stärker einschränkend sein. Managed-Service-Kanäle können Kunden bei der Bereitstellung und dem Betrieb von Kontrollen helfen, beseitigen jedoch nicht die Notwendigkeit einer klaren internen Zuständigkeit. Der Application-to-Application Password Management (AAPM) Markt hängt daher teilweise von Produkten ab, die Bereitstellung, Richtlinienverwaltung und Routinebetrieb zugänglicher machen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Lösungen dominieren, während Dienstleistungen mit der Komplexität skalierenLösungen hielten im Jahr 2026 einen Marktanteil von 73,58 % am Application-to-Application Password Management (AAPM) Markt. Vault-Plattformen, Erkennungs-Engines, Rotations-Tools und Richtliniendurchsetzungsfunktionen bilden die erste Schicht der meisten Kundenbereitstellungen. Organisationen etablieren üblicherweise zentralisierten Anmeldeinformationsspeicher und automatisierte Rotation, bevor sie unterstützende Dienstleistungen hinzufügen. HashiCorp veröffentlichte Vault Enterprise 2.0 im April 2026 mit einer SPIFFE-Secrets-Engine, Workload-Identity-Federation und Rotation lokaler Linux-Kontopasswörter.[3] Diese Funktionen erweitern die Abdeckung des Application-to-Application Password Management (AAPM) Marktes auf Cloud-native, hybride und On-Premises-Umgebungen.
Dienstleistungen werden voraussichtlich bis 2032 mit einer CAGR von 21,76 % wachsen. Migrationsarbeiten beinhalten häufig den Ersatz statischer Geheimnisse durch dynamisch ausgestellte Anmeldeinformationen. Die Nachfrage nach Managed Services kommt auch von Organisationen, die mehrere Vaults betreiben, aber keine dedizierten internen Spezialisten haben. Delinea erweiterte seine IBM-Partnerschaft im November 2025, um die Delinea-Plattform über einen Managed-Kanal verfügbar zu machen. Dieser Ansatz zeigt, wie Partner Bereitstellungssupport mit Plattformzugang bündeln können.
Nach Bereitstellungsmodus:
Cloud-Dynamik durch hybride Anker gestärktDie Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 67,58 % der Application-to-Application Password Management (AAPM) Marktgröße. Es wird auch erwartet, dass sie bis 2032 mit einer CAGR von 22,81 % wächst. SaaS-Bereitstellung kann den Infrastrukturaufwand reduzieren, den Betrieb in mehreren Regionen unterstützen und sich an Cloud-Identitätssystemen ausrichten. Diese Eigenschaften eignen sich für DevSecOps-Teams, die Anmeldeinformationsdienste in die kontinuierliche Bereitstellung integriert benötigen. Der Application-to-Application Password Management Markt wird zunehmend durch Cloud-Betriebsmodelle und nicht durch punktuelle Bereitstellungen geprägt.
Hybridmodelle bleiben wichtig, wo Anforderungen an die Datenresidenz einschränken, wo sensible Anmeldeinformationen gespeichert werden können. IBM führte Vault Dedicated im September 2026 als Beta auf IBM Cloud ein, als vollständig verwaltete Single-Tenant-Vault-Enterprise-Option.[4] Der Dienst richtete sich zunächst an Umgebungen in Frankfurt und Dallas. Die On-Premises-Bereitstellung behält auch für luftgespaltene kritische Infrastrukturen und stark regulierte Betriebe ihre Relevanz. Diese Umgebungen können lokale Kontrolle erfordern, auch wenn Cloud-native Tools die Gesamteinführung anführen.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU beschleunigenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 68,54 %. Große Organisationen verwalten Tausende von Diensten, viele Pipelines und mehrere Cloud-Konten, was eine manuelle Überwachung von Anmeldeinformationen unpraktisch machen kann. Bestehende Programme für privilegierten Zugriff können auch als Grundlage für eine breitere Einführung von Application-to-Application Password Management dienen. Ihre Beschaffungsprozesse priorisieren typischerweise Prüfpfade, Rollenkontrollen und Integration in mehreren Umgebungen. Dies erklärt, warum Großunternehmen die wichtigste Umsatzquelle bleiben.
KMU werden voraussichtlich bis 2032 mit einer CAGR von 18,72 % wachsen. SaaS-native Vaults senken die Infrastrukturanforderungen und können die Preisgestaltung enger an kleinere Technologiebudgets anpassen. Akeyless führte SecretlessAI im Juli 2025 für die Sicherheit von Anmeldeinformationen für KI-Agenten und Model-Context-Protocol-Server ohne On-Premises-Vault-Komponenten ein. Produkte mit einem einfacheren Betriebsmodell können kleineren Organisationen helfen, strukturierte Kontrollen einzuführen. Die Zugangskontrollanforderungen von ISO/IEC 27001 unterstützen ebenfalls formale Bewertungen des Anmeldeinformationsmanagements.
Nach Anmeldeinformationstyp:
API-Token sind allgegenwärtig, während KI-Agenten-Anmeldeinformationen den Umfang neu definierenAPI-Schlüssel und Token entfielen im Jahr 2026 auf 24,81 % des Umsatzes. Moderne Anwendungen nutzen sie in Microservices, Software-als-Dienst-Verbindungen, Open Banking und dem Datenaustausch mit Partnern. Amazon Web Services führte im November 2025 verwaltete externe Geheimnisse für SaaS-Anmeldeinformationen ein und fügte im August 2026 Unterstützung für Cisco Security Platform- und Netskope-Token hinzu. Diese Veröffentlichungen zeigen, wie das Anmeldeinformationsmanagement Teil des routinemäßigen Cloud-Dienstbetriebs wird. Die Governance von API-Token bleibt eine wichtige Anforderung im Application-to-Application Password Management (AAPM) Markt.
KI-Agenten-Anmeldeinformationen werden voraussichtlich bis 2032 mit einer CAGR von 19,72 % wachsen. KI-Agenten benötigen Identitäten, delegierte Autoritätsketten und Laufzeit-Autorisierungskontrollen, die sich von einem Standard-Dienstendpunkt unterscheiden. Die Coalition for Secure AI beschreibt die Notwendigkeit, eine Agentenidentität mit ihrem Code, ihrer Modellversion und ihrem Aufgabenkontext zu verknüpfen. Dienstkonten, SSH-Schlüssel, Zertifikate, Datenbank-Anmeldeinformationen, Cloud-Anwendungs-Anmeldeinformationen, CI/CD-Anmeldeinformationen und Anwendungspasswörter bleiben separate Expositionspunkte. Das Zertifikatsmanagement folgt etablierten Public-Key-Infrastruktur-Praktiken gemäß RFC 5280 und den Basisanforderungen der Zertifizierungsstellen.

Nach Endnutzerbranche:
BFSI verankert die Nachfrage, während der öffentliche Sektor beschleunigtBFSI hielt im Jahr 2026 einen Umsatzanteil von 27,69 %. Finanzinstitute betreiben Zahlungssysteme, digitale Bankanwendungen und Open-Banking-Schnittstellen, die einen prüfbaren Machine-to-Machine-Zugriff erfordern. DORA galt ab Januar 2025 und erhöhte den Bedarf an dokumentierten IKT-Zugriffskontrollen bei betroffenen Unternehmen. Bankenumgebungen erstrecken sich häufig über öffentliche Cloud, private Cloud und On-Premises-Infrastruktur. Dies macht eine konsistente Anmeldeinformationskontrolle zu einem zentralen Bedarf im Application-to-Application Password Management (AAPM) Markt.
Regierung und öffentliche Verwaltung werden voraussichtlich bis 2032 mit einer CAGR von 19,22 % wachsen. Die föderale Zero-Trust-Ausrichtung macht die Governance maschineller Anmeldeinformationen zu einer Sicherheitspriorität für öffentliche Behörden und Lieferanten. Die Exekutivanordnung vom Januar 2025 stärkte die politische Ausrichtung für Cybersicherheitspraktiken in der föderalen Technologietätigkeit. Gesundheitswesen und Biowissenschaften, Einzelhandel und E-Commerce, Telekommunikation und Medien sowie Reise und Gastgewerbe haben ebenfalls sektorspezifische Kontrollanforderungen. HIPAA, PCI-DSS und Kommunikationssicherheitsanforderungen können jeweils einen compliance-getriebenen Weg zur Einführung schaffen.
Geografische Analyse
Nordamerika Markt für Application-to-Application Passwortverwaltung (AAPM)
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,64 % am Markt für Application-to-Application Passwortverwaltung (AAPM). Die Region vereint eine große Basis cloud-nativer Unternehmen, bundesstaatliche Cybersicherheitsvorgaben und etablierte Anbieter für privilegiertes Zugriffsmanagement. Die US-amerikanische Exekutivverordnung vom Januar 2025 lenkte verstärkte Aufmerksamkeit auf stärkere Authentifizierung und Cybersicherheitspraktiken von Lieferanten. CISA und NIST veröffentlichten im September 2026 Empfehlungen zum Token-Schutz für Behörden und Cloud-Dienstleister. Diese Maßnahmen verankern die Verwaltung von Anmeldeinformationen für Anwendungen in der strategischen Sicherheitsplanung.
Europa und Südamerika Markt für Application-to-Application Passwortverwaltung (AAPM)
Europa wird durch DORA-, NIS-2- und DSGVO-Anforderungen geprägt, die dokumentierte Kontrollen für maschinelle Identitäten unterstützen. Deutschland ist eine wichtige Quelle der regionalen Nachfrage, wo Sicherheitsanforderungen und Datensouveränität hybride und On-Premises-Präferenzen aufrechterhalten. Südamerika ist ein aufstrebender Markt für Application-to-Application Passwortverwaltung (AAPM), wobei Brasilien durch fintech-Aktivitäten und digitale Finanzinfrastruktur gestützt wird. Segura wurde im März 2025 von Senhasegura umbenannt und meldete eine Wachstumsrunde in Höhe von 25 Millionen USD, angeführt von Riverwood Capital.
APAC und MEA Markt für Application-to-Application Passwortverwaltung (AAPM)
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 21,93 % wachsen. Digitale Transformation, API-Datenverkehr aus Softwareentwicklungszentren und die Ausrichtung auf Zero-Trust unterstützen die Nachfrage in Japan, Südkorea, Australien und Singapur. China hält die größte regionale Umsatzposition, gestützt durch Cloud-Infrastruktur und inländische Technologieplattformen. Indien ist das am schnellsten wachsende Land in der Region, wo digitale Zahlungen, Offshore-Softwareentwicklung und fintech-Akzeptanz erhebliche Mengen an API-Anmeldeinformationen erzeugen. Der Nahe Osten und Afrika befinden sich noch in einem frühen Stadium, in dem Finanzdienstleistungen, Telekommunikation, intelligente Verwaltung und mobile Finanzdienstleistungen eine erste Nachfrage generieren.
Wettbewerbslandschaft
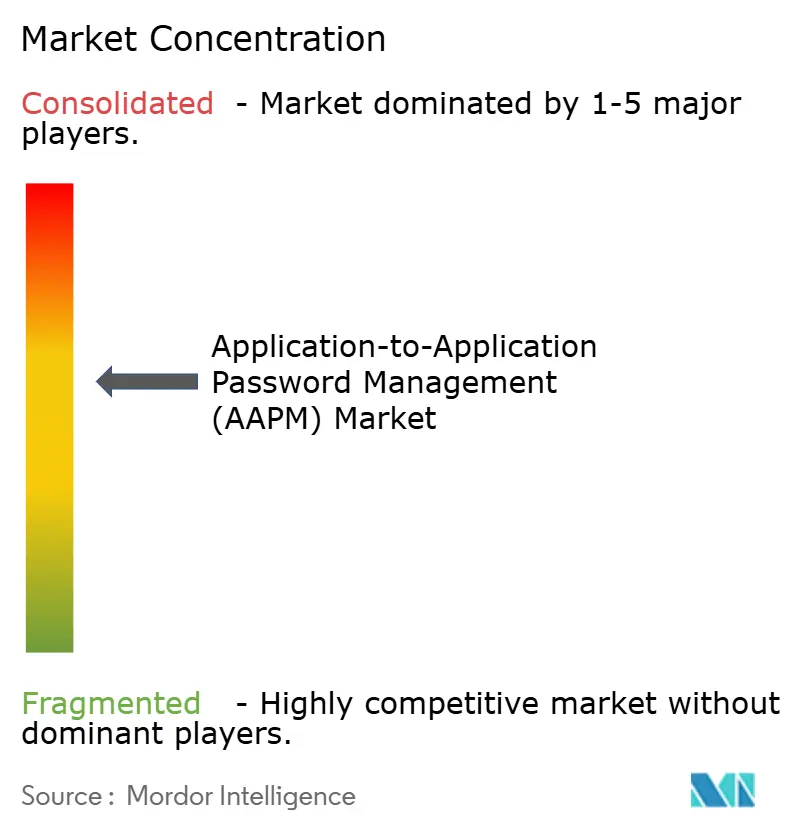
Der Application-to-Application Password Management (AAPM) Markt weist eine mäßig konsolidierte Plattformstruktur auf. Anbieter für privilegiertes Zugriffsmanagement halten wichtige Positionen, während Cloud-Anbieter Geheimnis-Dienste in bestehende Kundenumgebungen einbetten. Amazon Web Services, Microsoft Azure und Google Cloud können von ihren Cloud-Identitäts- und Beschaffungsbeziehungen profitieren. Kunden wählen zwischen integrierten Plattformdiensten und Spezialprodukten, während Herausforderer den Infrastrukturbedarf reduzieren oder aufkommende Identitätsprobleme angehen.
Konsolidierung ist ein zentrales Wettbewerbsmuster. Palo Alto Networks schloss die Übernahme von CyberArk im Februar 2026 ab und positionierte Identitätssicherheit als zentralen Bestandteil seiner Sicherheitsplattform. Die Transaktion hatte einen Eigenkapitalwert von 25 Milliarden USD. HashiCorp veröffentlichte Vault Enterprise 2.0 im April 2026 mit einer SPIFFE-Secrets-Engine und Workload-Identity-Federation. BeyondTrust erweiterte Identity Security Insights im August 2025 um Secrets Insights für Transparenz über hybride und Multi-Cloud-Secrets-Bestände.
Anbieter konkurrieren auch durch vaultlose Bereitstellung, Governance von KI-Agenten-Anmeldeinformationen und regionale Abdeckung. Akeyless veröffentlichte SecretlessAI im Juli 2025 für die Sicherheit von KI-Agenten und Model-Context-Protocol-Servern. Delinea kündigte im April 2025 Cloud-native Sicherheitsfunktionen an, darunter Vault AI, automatisierte Rotation und Just-in-Time-Autorisierungskontrollen. Die künftige Differenzierung wird von der Governance von Agentenidentitäten, Post-Quanten-Schlüsselmanagement und Tools abhängen, die für KMU ohne dedizierte Identitätsingenieure geeignet sind. Die NIST-API-Leitlinien und die CISA-Token-Leitlinien begünstigen Anbieter, die dokumentierte Sicherheitszusicherungen für Käufer aus dem Regierungs- und kritischen Infrastrukturbereich bereitstellen können.
Marktführer im Application-to-Application Password Management (AAPM) Bereich
-
CyberArk Software Ltd.
-
BeyondTrust Corporation
-
Delinea Inc.
-
Broadcom Inc.
-
One Identity LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Application-to-Application Passwortverwaltung (AAPM) Unternehmen in diesem Bericht
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea Inc.
- Broadcom Inc.
- One Identity LLC
- HashiCorp, Inc.
- IBM Corporation
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Akeyless Security Ltd.
- Keeper Security, Inc.
- Thales S.A.
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- WALLIX Group SA
- Fudo Security Sp. z o.o.
- ARCON TechSolutions Pvt. Ltd.
- Senhasegura, MT4 Tecnologia Ltda.
Neueste Industrielle Entwicklungen in Markt für Application-to-Application Passwortverwaltung (AAPM)
- Oktober 2026: Google Cloud hob die Kubernetes-Integration von Secret Manager auf den Status der allgemeinen Verfügbarkeit an und ermöglichte die automatische Synchronisierung und Rotation von Geheimnissen aus Google Secret Manager in GKE-Cluster-Kubernetes-Secret-Objekte, was die Cloud-native Bereitstellung von Anwendungs-Anmeldeinformationen ohne statische Umgebungsvariablen unterstützt.
- September 2026: Die Cybersecurity and Infrastructure Security Agency und das National Institute of Standards and Technology veröffentlichten gemeinsam einen behördenübergreifenden Bericht zum Schutz von Token und Assertions vor Fälschung, Diebstahl und Missbrauch, unter Einbeziehung von Beiträgen der Joint Cyber Defense Collaborative, und stellten Bundesbehörden und Cloud-Dienstleistern technische Spezifikationen für Secrets Management, Token-Validierung und KI-Anmeldeinformations-Verletzungserkennung im großen Maßstab bereit.
- September 2026: IBM startete Vault Dedicated in der Beta-Phase auf IBM Cloud und ermöglichte Kunden den Zugang zu HashiCorp Vault Enterprise-Funktionen über eine vollständig verwaltete Single-Tenant-Bereitstellung ohne Gebühren während der Beta-Phase.
- August 2026: AWS Secrets Manager erweiterte seine verwaltete externe Geheimnisfunktion auf Cisco Security Platform API-Schlüssel und Netskope API-Token und ermöglichte die automatisierte Rotation von Anmeldeinformationen für Drittanbieter-Sicherheitsplattformen direkt über die AWS-Konsole ohne benutzerdefinierten Rotationscode.
Globaler Berichtsumfang des Application-to-Application Password Management (AAPM) Marktes
Der Application-to-Application Password Management (AAPM) Markt umfasst Lösungen und Dienstleistungen zur Erkennung, Speicherung, Rotation, Governance, Überwachung und zum Widerruf von Anmeldeinformationen für Application-to-Application-, Dienstkonto-, API-, Datenbank-, CI/CD-, Cloud- und KI-Agenten-Authentifizierung. Er umfasst Anmeldeinformations-Vaulting, automatisierte Rotation, Just-in-Time-Zugriff, Abhängigkeitsmapping und Anmeldeinformations-Governance.
Der Application-to-Application Password Management (AAPM) Marktbericht ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Anmeldeinformationstyp (Application-to-Application-Passwörter, Dienstkonto-Anmeldeinformationen, API-Schlüssel und Token, SSH-Schlüssel und Zertifikate, Datenbank-Anmeldeinformationen, Cloud- und SaaS-Anwendungs-Anmeldeinformationen, KI-Agenten-Anmeldeinformationen und weitere Anmeldeinformationstypen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, Einzelhandel und E-Commerce, Telekommunikation und Medien, Reise und Gastgewerbe sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Application-to-Application-Passwörter |
| Dienstkonto-Anmeldeinformationen |
| API-Schlüssel und Token |
| SSH-Schlüssel und Zertifikate |
| Datenbank-Anmeldeinformationen |
| Cloud- und SaaS-Anwendungs-Anmeldeinformationen |
| CI/CD- und DevOps-Anmeldeinformationen |
| KI-Agenten-Anmeldeinformationen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel und E-Commerce |
| Telekommunikation und Medien |
| Reise und Gastgewerbe |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Anmeldeinformationstyp | Application-to-Application-Passwörter | |
| Dienstkonto-Anmeldeinformationen | ||
| API-Schlüssel und Token | ||
| SSH-Schlüssel und Zertifikate | ||
| Datenbank-Anmeldeinformationen | ||
| Cloud- und SaaS-Anwendungs-Anmeldeinformationen | ||
| CI/CD- und DevOps-Anmeldeinformationen | ||
| KI-Agenten-Anmeldeinformationen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel und E-Commerce | ||
| Telekommunikation und Medien | ||
| Reise und Gastgewerbe | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Application-to-Application Password Management (AAPM) Markt?
Die Marktgröße für Application-to-Application Password Management (AAPM) wird voraussichtlich 4,59 Milliarden USD im Jahr 2026, 5,46 Milliarden USD im Jahr 2027 betragen und bis 2032 einen Wert von 12,43 Milliarden USD erreichen, mit einer CAGR von 17,88 % von 2027 bis 2032.
Warum führen Organisationen Tools für das Anwendungs-Anmeldeinformationsmanagement ein?
Cloud-native Architekturen und große Bestände nicht-menschlicher Identitäten erfordern automatisierte Speicherung, Rotation und Lebenszykluskontrollen für maschinelle Anmeldeinformationen. Diese Kontrollen können auch Prüfnachweise, konsistente Widerrufsprozesse und eine geringere Abhängigkeit von in Anwendungscode eingebetteten Passwörtern unterstützen.
Welches Bereitstellungsmodell führt bei der Einführung von Application-to-Application Password Management?
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 67,58 % und wird voraussichtlich bis 2032 mit einer CAGR von 22,81 % wachsen. Dieses Bereitstellungsmodell ist zentral für den Application-to-Application Password Management Markt.
Welcher Endnutzersektor hat die größte Nachfrage nach Anwendungs-Anmeldeinformationskontrollen?
BFSI hielt im Jahr 2026 einen Umsatzanteil von 27,69 %, da regulierte Finanzsysteme prüfbare Kontrollen in Zahlungs-, Banking- und API-Umgebungen benötigen.
Welche Region wächst am schnellsten im Bereich Anwendungs-Anmeldeinformationssicherheit?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 21,93 % wachsen, unterstützt durch digitale Transformation, Softwareentwicklungsaktivitäten und API-Nutzung.
Wie beeinflussen KI-Agenten die Anforderungen an die Anmeldeinformationssicherheit?
KI-Agenten benötigen eindeutige Identitäten, delegierte Autoritätskontrollen, kurzlebige Anmeldeinformationen und Laufzeit-Autorisierung, die mit ihrer Aufgabe und ihrem Betriebskontext verknüpft ist.