
Tamaño y Participación del Mercado de Gestión de Contraseñas de Aplicación a Aplicación (AAPM)
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.46 Mil millones de dólares |
| Tamaño del Mercado (2032) | 12.43 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 17.88 % |
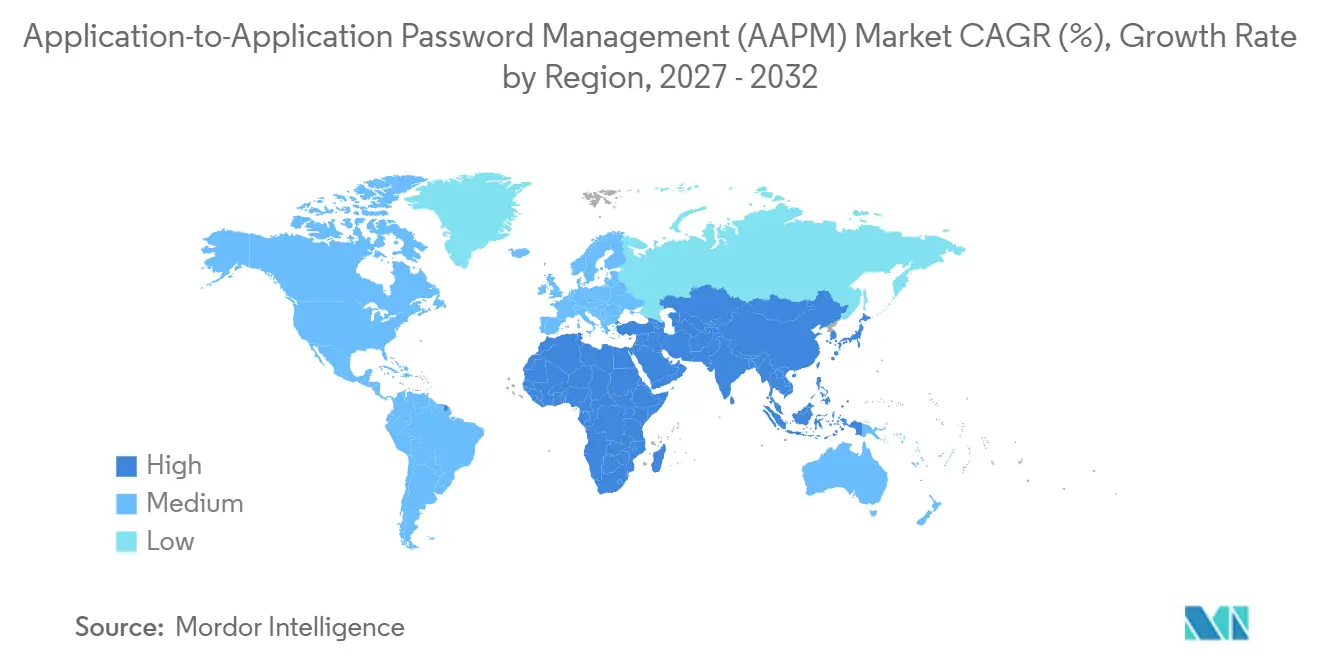
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
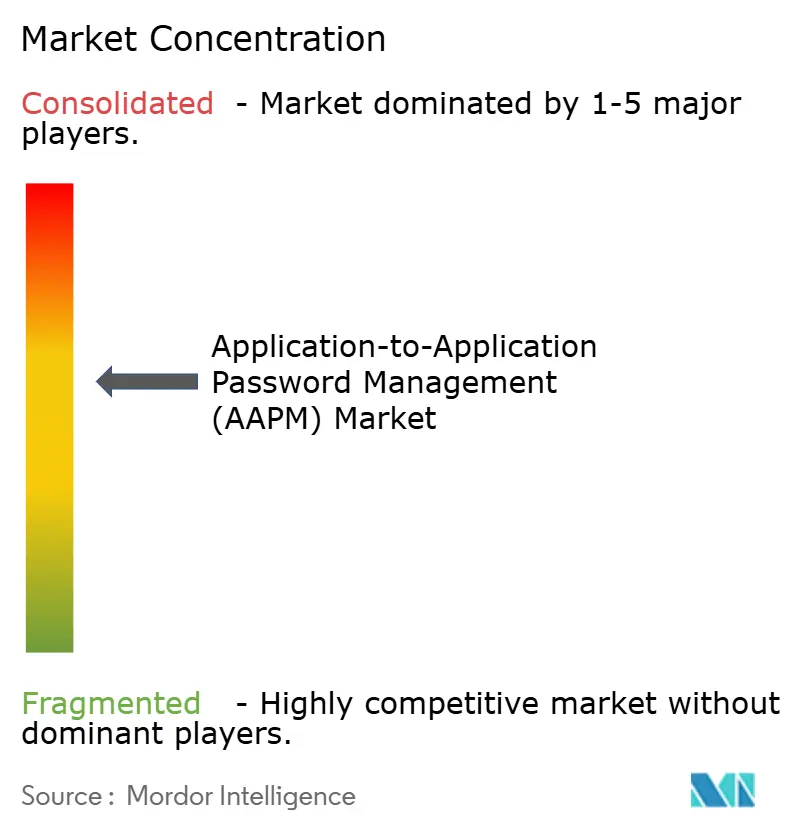
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de Contraseñas de Aplicación a Aplicación (AAPM) por Mordor Intelligence
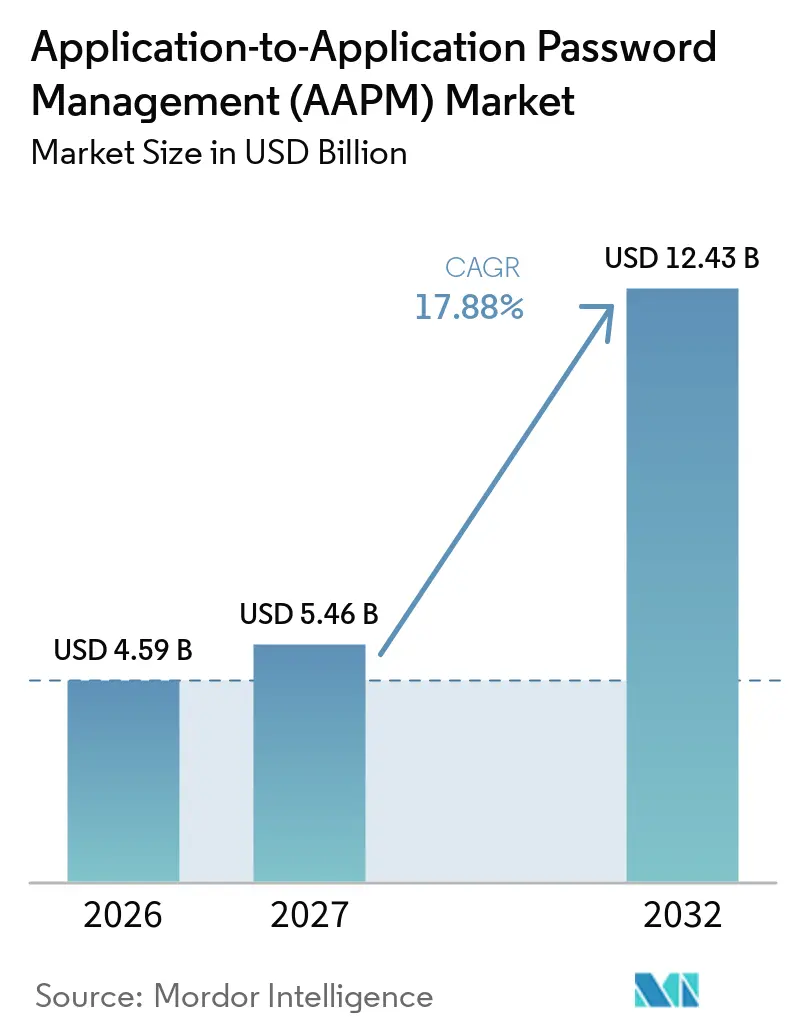
Se proyecta que el tamaño del mercado de gestión de contraseñas de aplicación a aplicación (AAPM) sea de 4,59 mil millones de USD en 2026, 5,46 mil millones de USD en 2027, y alcance los 12,43 mil millones de USD en 2032, creciendo a una CAGR del 17,88% de 2027 a 2032. El mercado de gestión de contraseñas de aplicación a aplicación (AAPM) está alejándose de las credenciales estáticas integradas en el código hacia la distribución automatizada en bóvedas, la emisión dinámica y los ciclos de vida controlados de credenciales. Las aplicaciones nativas de la nube, los microservicios, los contenedores y las operaciones multinube crean numerosos puntos de acceso máquina a máquina que son difíciles de gestionar manualmente. El mercado de gestión de contraseñas de aplicación a aplicación se sitúa, por tanto, dentro de un cambio más amplio hacia controles de seguridad basados en identidad que pueden respaldar la auditabilidad y reducir la exposición de credenciales. Se espera que la consolidación de plataformas, las expectativas regulatorias y la demanda de soporte especializado en implementación den forma a las estrategias de los proveedores y a las decisiones de compra de los clientes. El diseño de productos se centrará cada vez más en el descubrimiento, la rotación de credenciales, la aplicación de políticas y la evidencia que los equipos de seguridad pueden utilizar durante las revisiones de cumplimiento, las investigaciones de incidentes y las evaluaciones de riesgo empresarial.
Conclusiones Clave del Informe
- Por componente, Soluciones representó el 73,58% de la participación del mercado de gestión de contraseñas de aplicación a aplicación (AAPM) en 2026, mientras que se proyecta que Servicios se expanda a una CAGR del 21,76% hasta 2032.
- Por modo de implementación, la implementación Basada en la Nube representó el 67,58% del tamaño del mercado de gestión de contraseñas de aplicación a aplicación (AAPM) en 2026 y se proyecta que se expanda a una CAGR del 22,81% hasta 2032.
- Por tamaño de organización, las Grandes Empresas representaron el 68,54% de los ingresos de 2026, mientras que se proyecta que las PYMEs se expandan a una CAGR del 18,72% hasta 2032.
- Por tipo de credencial, las Claves de API y Tokens representaron el 24,81% de los ingresos de 2026, mientras que se proyecta que las Credenciales de Agentes de IA se expandan a una CAGR del 19,72% hasta 2032.
- Por industria del usuario final, BFSI representó el 27,69% de los ingresos de 2026, mientras que se proyecta que Gobierno y Administración Pública se expanda a una CAGR del 19,22% hasta 2032.
- Por geografía, América del Norte representó el 41,64% de los ingresos del mercado de gestión de contraseñas de aplicación a aplicación (AAPM) en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 21,93% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Expansión de Aplicaciones Nativas de la Nube y APIs | +3.2% | Global, con mayor demanda en América del Norte, Asia-Pacífico y Europa Occidental | Corto plazo (≤ 2 años) |
| Proliferación de Identidades No Humanas | +3.0% | Global, más aguda en entornos nativos de la nube e intensivos en DevOps en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Requisitos de Confianza Cero para el Acceso Máquina a Máquina | +2.7% | América del Norte y Europa, extendiéndose a Asia-Pacífico mediante la alineación regulatoria | Mediano plazo (2-4 años) |
| Creciente Presión Regulatoria para el Control del Ciclo de Vida de Credenciales | +2.3% | América del Norte, Europa, Asia-Pacífico, con extensión a Oriente Medio | Mediano plazo (2-4 años) |
| Proliferación de Credenciales de Aplicaciones en Cadenas de Herramientas de CI/CD y Automatización | +1.9% | Global, con mayor impacto en entornos intensivos en DevOps de Asia-Pacífico y América del Norte | Corto plazo (≤ 2 años) |
| Gobernanza de Credenciales de Agentes de IA y Acceso entre Agentes | +1.6% | América del Norte, Europa y Asia-Pacífico, con relevancia global en etapa temprana | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Aplicaciones Nativas de la Nube y APIs
Las arquitecturas de aplicaciones nativas de la nube están ampliando la superficie de credenciales que las organizaciones deben gestionar. Cada microservicio, contenedor y función sin servidor puede requerir su propia identidad y ciclo de vida de credenciales. Esto sitúa al mercado de gestión de contraseñas de aplicación a aplicación (AAPM) más allá de los límites tradicionales de acceso privilegiado. El Instituto Nacional de Estándares y Tecnología actualizó la Publicación Especial 800-228 en marzo de 2026 con categorización de riesgos de API y controles de seguridad por etapa del ciclo de vida para sistemas nativos de la nube.[1] La guía aumenta la importancia de los controles auditables para las credenciales utilizadas en implementaciones en la nube. El mercado de gestión de contraseñas de aplicación a aplicación (AAPM) puede abordar este requisito mediante almacenamiento en bóveda, rotación automatizada y acceso basado en políticas.
Proliferación de Identidades No Humanas
Las cuentas de servicio, los tokens de API, las credenciales OAuth, las claves SSH, las identidades de CI/CD y los agentes de IA requieren acceso autenticado. La Alianza de Seguridad en la Nube informó que las identidades no humanas superaban en número a las identidades humanas en una proporción de 45:1 en promedio y de 144:1 en entornos nativos de la nube en 2026.[2] Este volumen refleja prácticas de automatización y DevOps más que un ciclo de implementación a corto plazo. El mismo estudio encontró que solo el 20% de las organizaciones tenían procesos formales de desvinculación y revocación de claves de API, mientras que el 47% de las identidades no humanas no habían sido actualizadas durante más de 1 año. Estas brechas hacen que la gobernanza centralizada sea más importante para el mercado de gestión de contraseñas de aplicación a aplicación (AAPM). También aumentan el valor de las herramientas que pueden descubrir identidades y revocar accesos de manera consistente.
Requisitos de Confianza Cero para el Acceso Máquina a Máquina
Las prácticas de confianza cero requieren que cada credencial de aplicación sea verificada, delimitada y con tiempo limitado. Este enfoque hace que las credenciales dinámicas sean más relevantes que las contraseñas de aplicación estáticas. La orden ejecutiva de los Estados Unidos de enero de 2025 dirigió a las agencias federales hacia prácticas más sólidas de autenticación y ciberseguridad en toda la actividad tecnológica federal. El Instituto Nacional de Estándares y Tecnología emitió la Publicación Especial 800-63-4 en julio de 2025 y abordó la emisión, el mantenimiento y la revocación de autenticadores. La Coalición para la IA Segura también estableció principios de tokens de corta duración y privilegio cero permanente para agentes de IA en 2026. El mercado de gestión de contraseñas de aplicación a aplicación (AAPM) respalda estas prácticas al reemplazar secretos de larga duración con credenciales gobernadas por políticas y fechas de vencimiento.
Creciente Presión Regulatoria para el Control del Ciclo de Vida de Credenciales
Los requisitos regulatorios están prestando mayor atención a la gestión demostrable del ciclo de vida de las credenciales. La Comisión Europea establece que la Ley de Resiliencia Operativa Digital se aplica desde enero de 2025 para cubrir a las entidades financieras y los proveedores de servicios de TIC. DORA aumenta la importancia de los controles documentados en todos los puntos de contacto digitales, incluidas las interfaces de aplicaciones. La Agencia de Seguridad de Infraestructura y Ciberseguridad y el Instituto Nacional de Estándares y Tecnología publicaron recomendaciones de protección de tokens en septiembre de 2026 para agencias y proveedores de servicios en la nube. Estas expectativas incorporan las funciones de seguridad, finanzas y gestión de riesgos a nivel de directorio en las evaluaciones del mercado de gestión de contraseñas de aplicación a aplicación (AAPM). Los proveedores deben, por tanto, demostrar gobernanza del ciclo de vida, validación, detección y evidencia de cumplimiento.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Complejidad de Integración en Entornos de Aplicaciones Heredadas y Modernas | -2.1% | Global, más grave en Europa y Asia-Pacífico donde prevalecen los sistemas mainframe y en instalaciones propias | Mediano plazo (2-4 años) |
| Escasez de Especialistas en Gestión de Secretos e Identidad de Máquinas | -1.7% | Global, más aguda en América del Sur, Oriente Medio, África y los mercados emergentes de Asia-Pacífico | Mediano plazo (2-4 años) |
| Ambigüedad de Propiedad entre los Equipos de Seguridad, Ingeniería de Plataformas y Aplicaciones | -1.3% | Global | Corto plazo (≤ 2 años) |
| Falsos Positivos y Ruido de Gobernanza Provenientes de Identidades Efímeras y en la Sombra | -0.9% | Global, acentuado en organizaciones con madurez avanzada en DevOps | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración en Entornos de Aplicaciones Heredadas y Modernas
La adopción puede ralentizarse cuando las organizaciones conectan herramientas de credenciales tanto a sistemas heredados como a sistemas nativos de la nube. Los sistemas bancarios más antiguos, los procesos por lotes en mainframe y las plataformas de planificación de recursos empresariales en instalaciones propias pueden carecer de interfaces para la recuperación dinámica de credenciales. Estos entornos a menudo necesitan middleware, envoltorios o puentes de protocolo propietarios. IBM anunció zSecure Secret Manager en mayo de 2026, con disponibilidad general desde junio, para respaldar la gestión automatizada del ciclo de vida de secretos y certificados para IBM z/OS a través de IBM Vault Self-Managed for Z y LinuxONE. El lanzamiento muestra por qué las capas de integración especializadas siguen siendo necesarias para entornos complejos. Este trabajo aumenta el tiempo de implementación y puede hacer que los servicios sean una parte importante de una implementación en el mercado de gestión de contraseñas de aplicación a aplicación.
Escasez de Especialistas en Gestión de Secretos e Identidad de Máquinas
Las organizaciones necesitan habilidades en arquitectura de secretos, operaciones de bóveda, gobernanza de identidad de máquinas e integración de DevSecOps. Estas capacidades a menudo se dividen entre los equipos de seguridad, desarrollo y plataformas. La Alianza de Seguridad en la Nube informó que los procesos de respuesta lentos pueden dejar a las organizaciones sin capacidad para rotar o revocar credenciales expuestas rápidamente. La escasez de especialistas puede ser más limitante en América del Sur, Oriente Medio, África y los mercados emergentes de Asia-Pacífico. Los canales de servicios gestionados pueden ayudar a los clientes a implementar y operar controles, pero no eliminan la necesidad de una propiedad interna clara. El mercado de gestión de contraseñas de aplicación a aplicación (AAPM) depende, por tanto, en parte de productos que hagan que la implementación, la gestión de políticas y las operaciones rutinarias sean más accesibles.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
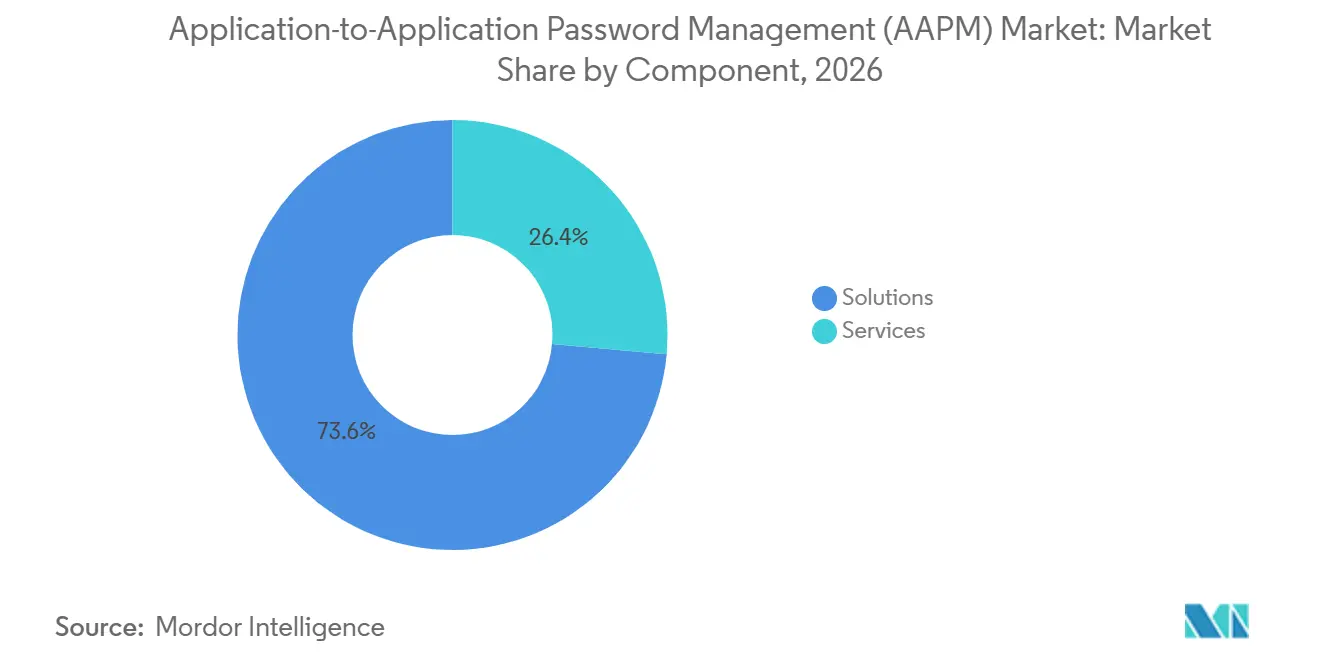
Las Soluciones Dominan Mientras los Servicios Escalan con la ComplejidadSoluciones representó el 73,58% de la participación del mercado de gestión de contraseñas de aplicación a aplicación (AAPM) en 2026. Las plataformas de bóveda, los motores de descubrimiento, las herramientas de rotación y las funciones de aplicación de políticas forman la primera capa de la mayoría de las implementaciones de los clientes. Las organizaciones comúnmente establecen almacenamiento centralizado de credenciales y rotación automatizada antes de agregar servicios de soporte. HashiCorp lanzó Vault Enterprise 2.0 en abril de 2026 con un motor de secretos SPIFFE, federación de identidad de carga de trabajo y rotación de contraseñas de cuentas locales de Linux.[3] Estas funciones amplían la cobertura del mercado de gestión de contraseñas de aplicación a aplicación (AAPM) en entornos nativos de la nube, híbridos y en instalaciones propias.
Se proyecta que Servicios se expanda a una CAGR del 21,76% hasta 2032. El trabajo de migración a menudo implica reemplazar secretos estáticos con credenciales emitidas dinámicamente. La demanda de servicios gestionados también proviene de organizaciones que operan múltiples bóvedas pero carecen de especialistas internos dedicados. Delinea amplió su relación con IBM en noviembre de 2025 para hacer disponible la Plataforma Delinea a través de un canal gestionado. Este enfoque muestra cómo los socios pueden combinar el soporte de implementación con el acceso a la plataforma.
Por Modo de Implementación:
El Impulso de la Nube Reforzado por Anclajes HíbridosLa implementación Basada en la Nube representó el 67,58% del tamaño del mercado de gestión de contraseñas de aplicación a aplicación (AAPM) en 2026. También se proyecta que se expanda a una CAGR del 22,81% hasta 2032. La entrega como Software como Servicio puede reducir el trabajo de infraestructura, respaldar operaciones multirregión y alinearse con los sistemas de identidad en la nube. Estas características son adecuadas para los equipos de DevSecOps que necesitan servicios de credenciales integrados con la entrega continua. El mercado de gestión de contraseñas de aplicación a aplicación está siendo moldeado cada vez más por los modelos operativos en la nube en lugar de por implementaciones puntuales.
Los modelos híbridos siguen siendo importantes donde los requisitos de residencia de datos restringen dónde se pueden almacenar las credenciales sensibles. IBM introdujo Vault Dedicated en versión beta en IBM Cloud en septiembre de 2026 como una opción de Vault Enterprise completamente gestionada y de inquilino único.[4] El servicio inicialmente apuntó a los entornos de Fráncfort y Dallas. La entrega en instalaciones propias también mantiene relevancia para la infraestructura crítica con aislamiento de red y las operaciones altamente reguladas. Esos entornos pueden requerir control local incluso cuando las herramientas nativas de la nube lideran la adopción general.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las PYMEs AceleranLas Grandes Empresas representaron el 68,54% de los ingresos de 2026. Las grandes organizaciones gestionan miles de servicios, muchas canalizaciones y múltiples cuentas en la nube, lo que puede hacer que la supervisión manual de credenciales sea impráctica. Los programas de acceso privilegiado existentes también pueden servir como base para un despliegue más amplio de la gestión de contraseñas de aplicación a aplicación. Sus procesos de adquisición típicamente priorizan las pistas de auditoría, los controles de roles y la integración en varios entornos. Esto explica por qué las grandes empresas siguen siendo la principal fuente de ingresos.
Se proyecta que las PYMEs se expandan a una CAGR del 18,72% hasta 2032. Las bóvedas nativas de Software como Servicio reducen los requisitos de infraestructura y pueden alinear los precios más estrechamente con presupuestos tecnológicos más pequeños. Akeyless introdujo SecretlessAI en julio de 2025 para la seguridad de credenciales de agentes de IA y servidores de Protocolo de Contexto de Modelo sin componentes de bóveda en instalaciones propias. Los productos con un modelo operativo más simple pueden ayudar a las organizaciones más pequeñas a adoptar controles estructurados. Las expectativas de control de acceso de ISO/IEC 27001 también respaldan las evaluaciones formales de gestión de credenciales.
Por Tipo de Credencial:
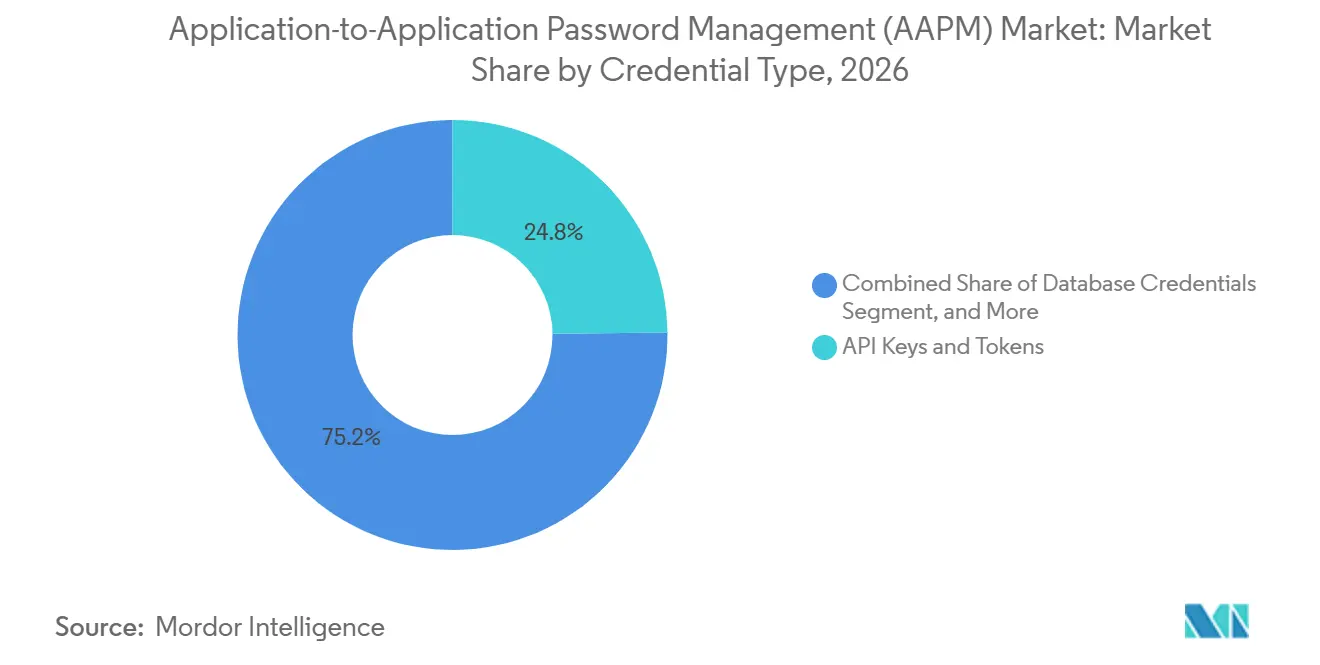
Los Tokens de API Son Omnipresentes Mientras las Credenciales de Agentes de IA Redefinen el AlcanceLas Claves de API y Tokens representaron el 24,81% de los ingresos de 2026. Las aplicaciones modernas las utilizan en microservicios, conexiones de Software como Servicio, banca abierta e intercambio de datos con socios. Amazon Web Services introdujo secretos externos gestionados para credenciales de Software como Servicio en noviembre de 2025 y agregó soporte para tokens de la Plataforma de Seguridad de Cisco y Netskope en agosto de 2026. Estos lanzamientos muestran cómo la gestión de credenciales se está convirtiendo en parte de las operaciones rutinarias de servicios en la nube. La gobernanza de tokens de API sigue siendo un requisito importante en el mercado de gestión de contraseñas de aplicación a aplicación (AAPM).
Se proyecta que las Credenciales de Agentes de IA se expandan a una CAGR del 19,72% hasta 2032. Los agentes de IA necesitan identidades, cadenas de autoridad delegada y controles de autorización en tiempo de ejecución que difieren de un punto de conexión de servicio estándar. La Coalición para la IA Segura describe la necesidad de vincular la identidad de un agente a su código, versión del modelo y contexto de tarea. Las cuentas de servicio, las claves SSH, los certificados, las credenciales de bases de datos, las credenciales de aplicaciones en la nube, las credenciales de CI/CD y las contraseñas de aplicaciones siguen siendo puntos de exposición separados. La gestión de certificados sigue las prácticas establecidas de infraestructura de clave pública bajo RFC 5280 y los requisitos de referencia de la autoridad de certificación.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria del Usuario Final:
BFSI Ancla la Demanda Mientras el Gobierno AceleraBFSI representó el 27,69% de los ingresos de 2026. Las instituciones financieras operan sistemas de pago, aplicaciones de banca digital e interfaces de banca abierta que requieren acceso máquina a máquina auditable. DORA se aplicó desde enero de 2025 y aumentó la necesidad de controles de acceso de TIC documentados entre las entidades cubiertas. Los entornos bancarios frecuentemente abarcan nube pública, nube privada e infraestructura en instalaciones propias. Esto hace que el control consistente de credenciales sea una necesidad central del mercado de gestión de contraseñas de aplicación a aplicación (AAPM).
Se proyecta que Gobierno y Administración Pública se expanda a una CAGR del 19,22% hasta 2032. La dirección federal de confianza cero está convirtiendo la gobernanza de credenciales de máquinas en una prioridad de seguridad para las agencias públicas y los proveedores. La orden ejecutiva de enero de 2025 fortaleció la dirección política para las prácticas de ciberseguridad en la actividad tecnológica federal. Salud y Ciencias de la Vida, Comercio Minorista y Comercio Electrónico, Telecomunicaciones y Medios de Comunicación, y Viajes y Hospitalidad también enfrentan necesidades de control específicas del sector. HIPAA, PCI-DSS y los requisitos de seguridad de las comunicaciones pueden cada uno crear un camino hacia la adopción impulsado por el cumplimiento normativo.
Análisis Geográfico
Mercado de Gestión de Contraseñas de Aplicación a Aplicación (AAPM) en América del Norte
América del Norte concentró el 41,64% de la cuota del mercado de gestión de contraseñas de aplicación a aplicación (AAPM) en 2026. La región combina una amplia base de empresas nativas de la nube, directrices federales de ciberseguridad y proveedores consolidados de gestión de acceso privilegiado. La orden ejecutiva de los Estados Unidos de enero de 2025 incrementó la atención hacia prácticas de autenticación más sólidas y de ciberseguridad en la cadena de proveedores. La CISA y el NIST emitieron recomendaciones de protección de tokens en septiembre de 2026 para agencias y proveedores de servicios en la nube. Estas acciones sitúan la gobernanza de credenciales de aplicaciones en la planificación estratégica de seguridad.
Mercado de Gestión de Contraseñas de Aplicación a Aplicación (AAPM) en Europa y América del Sur
Europa está condicionada por los requisitos de DORA, NIS 2 y GDPR, que respaldan los controles documentados de identidad de máquinas. Alemania es una fuente importante de demanda regional, donde los requisitos de seguridad y la soberanía de los datos sostienen las preferencias híbridas y locales. América del Sur es un mercado emergente de gestión de contraseñas de aplicación a aplicación (AAPM), con Brasil impulsado por la actividad fintech y la infraestructura financiera digital. Segura cambió su marca de Senhasegura en marzo de 2025 e informó una ronda de crecimiento de 25 millones de USD liderada por Riverwood Capital.
Mercado de Gestión de Contraseñas de Aplicación a Aplicación (AAPM) en APAC y MEA
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,93% hasta 2032. La transformación digital, el tráfico de API proveniente de centros de desarrollo de software y la alineación con el modelo de confianza cero están impulsando la demanda en Japón, Corea del Sur, Australia y Singapur. China ocupa la mayor posición de ingresos regional, respaldada por infraestructura en la nube y plataformas tecnológicas nacionales. India es el país de más rápido crecimiento en la región, donde los pagos digitales, el desarrollo de software offshore y la adopción de fintech generan volúmenes significativos de credenciales de API. Oriente Medio y África siguen siendo áreas en etapas más tempranas, donde los servicios financieros, las telecomunicaciones, el gobierno inteligente y los servicios financieros móviles están generando demanda inicial.
Panorama Competitivo
El mercado de gestión de contraseñas de aplicación a aplicación (AAPM) tiene una estructura de plataforma moderadamente consolidada. Los proveedores de gestión de acceso privilegiado ocupan posiciones importantes, mientras que los proveedores de nube integran servicios de secretos en los entornos existentes de los clientes. Amazon Web Services, Microsoft Azure y Google Cloud pueden beneficiarse de sus relaciones de identidad en la nube y de adquisición. Los clientes eligen entre servicios de plataforma integrados y productos especializados, mientras que los competidores emergentes reducen las demandas de infraestructura o abordan problemas de identidad emergentes.
La consolidación es un patrón competitivo central. Palo Alto Networks completó su adquisición de CyberArk en febrero de 2026, posicionando la seguridad de identidad como una parte central de su plataforma de seguridad. La transacción tuvo un valor patrimonial de 25 mil millones de USD. HashiCorp lanzó Vault Enterprise 2.0 en abril de 2026 con un motor de secretos SPIFFE y federación de identidad de carga de trabajo. BeyondTrust amplió Identity Security Insights con Secrets Insights en agosto de 2025 para visibilidad en entornos de secretos híbridos y multinube.
Los proveedores también compiten a través de la entrega sin bóveda, la gobernanza de credenciales de agentes de IA y la cobertura regional. Akeyless lanzó SecretlessAI en julio de 2025 para la seguridad de agentes de IA y servidores de Protocolo de Contexto de Modelo. Delinea anunció capacidades de seguridad nativas de la nube en abril de 2025, incluidas Vault AI, rotación automatizada y controles de autorización justo a tiempo. La diferenciación futura dependerá de la gobernanza de identidad de agentes, la gestión de claves poscuánticas y las herramientas adecuadas para las PYMEs sin ingenieros de identidad dedicados. La guía de API del Instituto Nacional de Estándares y Tecnología y la guía de tokens de la Agencia de Seguridad de Infraestructura y Ciberseguridad favorecen a los proveedores que pueden proporcionar garantías de seguridad documentadas para compradores gubernamentales y de infraestructura crítica.
Líderes de la Industria de Gestión de Contraseñas de Aplicación a Aplicación (AAPM)
-
CyberArk Software Ltd.
-
BeyondTrust Corporation
-
Delinea Inc.
-
Broadcom Inc.
-
One Identity LLC
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión de Contraseñas de Aplicación a Aplicación (AAPM) Empresas cubiertas en este informe
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea Inc.
- Broadcom Inc.
- One Identity LLC
- HashiCorp, Inc.
- IBM Corporation
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Akeyless Security Ltd.
- Keeper Security, Inc.
- Thales S.A.
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- WALLIX Group SA
- Fudo Security Sp. z o.o.
- ARCON TechSolutions Pvt. Ltd.
- Senhasegura, MT4 Tecnologia Ltda.
Desarrollos recientes de la industria en Mercado de Gestión de Contraseñas de Aplicación a Aplicación (AAPM)
- Octubre de 2026: Google Cloud avanzó la integración de Kubernetes de Secret Manager al estado de disponibilidad general, permitiendo la sincronización y rotación automática de secretos desde Google Secret Manager hacia objetos Kubernetes Secret del clúster GKE, respaldando la entrega de credenciales de aplicaciones nativas de la nube sin variables de entorno estáticas.
- Septiembre de 2026: La Agencia de Seguridad de Infraestructura y Ciberseguridad y el Instituto Nacional de Estándares y Tecnología publicaron conjuntamente un informe interagencial sobre la protección de tokens y aserciones contra falsificación, robo y uso indebido, incorporando aportes de la Colaboración Conjunta de Defensa Cibernética y proporcionando a las agencias federales y proveedores de servicios en la nube especificaciones técnicas para la gestión de secretos, validación de tokens y detección de brechas de credenciales de IA a escala.
- Septiembre de 2026: IBM lanzó Vault Dedicated en versión beta en IBM Cloud, proporcionando a los clientes acceso a las capacidades de HashiCorp Vault Enterprise a través de una implementación completamente gestionada y de inquilino único sin cargo durante el período beta.
- Agosto de 2026: AWS Secrets Manager amplió su capacidad de secretos externos gestionados a las claves de API de la Plataforma de Seguridad de Cisco y los tokens de API de Netskope, permitiendo la rotación automatizada de credenciales para plataformas de seguridad de terceros directamente desde la consola de AWS sin código de rotación personalizado.
Alcance del Informe Global del Mercado de Gestión de Contraseñas de Aplicación a Aplicación (AAPM)
El mercado de gestión de contraseñas de aplicación a aplicación (AAPM) abarca soluciones y servicios para descubrir, almacenar en bóveda, rotar, gobernar, monitorear y revocar credenciales para la autenticación de aplicación a aplicación, cuentas de servicio, API, bases de datos, CI/CD, nube y agentes de IA. Incluye almacenamiento en bóveda de credenciales, rotación automatizada, acceso justo a tiempo, mapeo de dependencias y gobernanza de credenciales.
El Informe del Mercado de Gestión de Contraseñas de Aplicación a Aplicación (AAPM) está segmentado por Componente (Soluciones y Servicios), Modo de Implementación (Basado en la Nube, En Instalaciones Propias e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Tipo de Credencial (Contraseñas de Aplicación a Aplicación, Credenciales de Cuentas de Servicio, Claves de API y Tokens, Claves SSH y Certificados, Credenciales de Bases de Datos, Credenciales de Aplicaciones en la Nube y Software como Servicio, Credenciales de Agentes de IA y Otros Tipos de Credenciales), Industria del Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Administración Pública, Salud y Ciencias de la Vida, Comercio Minorista y Comercio Electrónico, Telecomunicaciones y Medios de Comunicación, Viajes y Hospitalidad e Industrias de Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Basado en la Nube |
| En Instalaciones Propias |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Contraseñas de Aplicación a Aplicación |
| Credenciales de Cuentas de Servicio |
| Claves de API y Tokens |
| Claves SSH y Certificados |
| Credenciales de Bases de Datos |
| Credenciales de Aplicaciones en la Nube y Software como Servicio |
| Credenciales de CI/CD y DevOps |
| Credenciales de Agentes de IA |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Salud y Ciencias de la Vida |
| Comercio Minorista y Comercio Electrónico |
| Telecomunicaciones y Medios de Comunicación |
| Viajes y Hospitalidad |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Singapur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Israel | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Modo de Implementación | Basado en la Nube | |
| En Instalaciones Propias | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Tipo de Credencial | Contraseñas de Aplicación a Aplicación | |
| Credenciales de Cuentas de Servicio | ||
| Claves de API y Tokens | ||
| Claves SSH y Certificados | ||
| Credenciales de Bases de Datos | ||
| Credenciales de Aplicaciones en la Nube y Software como Servicio | ||
| Credenciales de CI/CD y DevOps | ||
| Credenciales de Agentes de IA | ||
| Por Industria del Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Salud y Ciencias de la Vida | ||
| Comercio Minorista y Comercio Electrónico | ||
| Telecomunicaciones y Medios de Comunicación | ||
| Viajes y Hospitalidad | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Israel | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión de contraseñas de aplicación a aplicación (AAPM)?
Se proyecta que el tamaño del mercado de gestión de contraseñas de aplicación a aplicación (AAPM) sea de 4,59 mil millones de USD en 2026, 5,46 mil millones de USD en 2027, y alcance los 12,43 mil millones de USD en 2032, creciendo a una CAGR del 17,88% de 2027 a 2032.
¿Por qué las organizaciones están adoptando herramientas de gestión de credenciales de aplicaciones?
Las arquitecturas nativas de la nube y los grandes entornos de identidades no humanas requieren almacenamiento automatizado, rotación y controles del ciclo de vida para las credenciales de máquinas. Estos controles también pueden respaldar la evidencia de auditoría, los procesos de revocación consistentes y una menor dependencia de las contraseñas integradas en el código de las aplicaciones.
¿Qué modelo de implementación lidera la adopción de la gestión de contraseñas de aplicación a aplicación?
La implementación Basada en la Nube representó el 67,58% de los ingresos de 2026 y se proyecta que se expanda a una CAGR del 22,81% hasta 2032. Este modelo de entrega es central para el mercado de gestión de contraseñas de aplicación a aplicación.
¿Qué sector de usuarios finales tiene la mayor demanda de controles de credenciales de aplicaciones?
BFSI representó el 27,69% de los ingresos de 2026 porque los sistemas financieros regulados necesitan controles auditables en entornos de pago, banca y API.
¿Qué región está expandiéndose más rápidamente en seguridad de credenciales de aplicaciones?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,93% hasta 2032, respaldada por la transformación digital, la actividad de desarrollo de software y el uso de API.
¿Cómo están afectando los agentes de IA a los requisitos de seguridad de credenciales?
Los agentes de IA necesitan identidades distintas, controles de autoridad delegada, credenciales de corta duración y autorización en tiempo de ejecución vinculada a su tarea y contexto operativo.