
Tamaño y Participación del Mercado de Servicios de Copia de Seguridad SaaS Gestionados
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.88 Mil millones de dólares |
| Tamaño del Mercado (2032) | 8.40 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.71 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
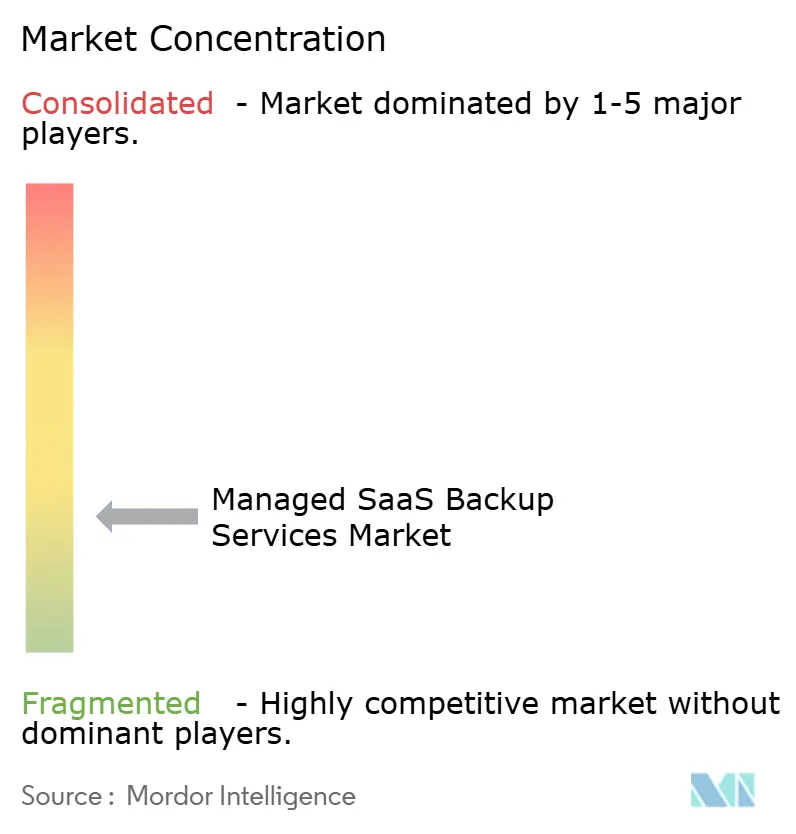
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Copia de Seguridad SaaS Gestionados por Mordor Intelligence
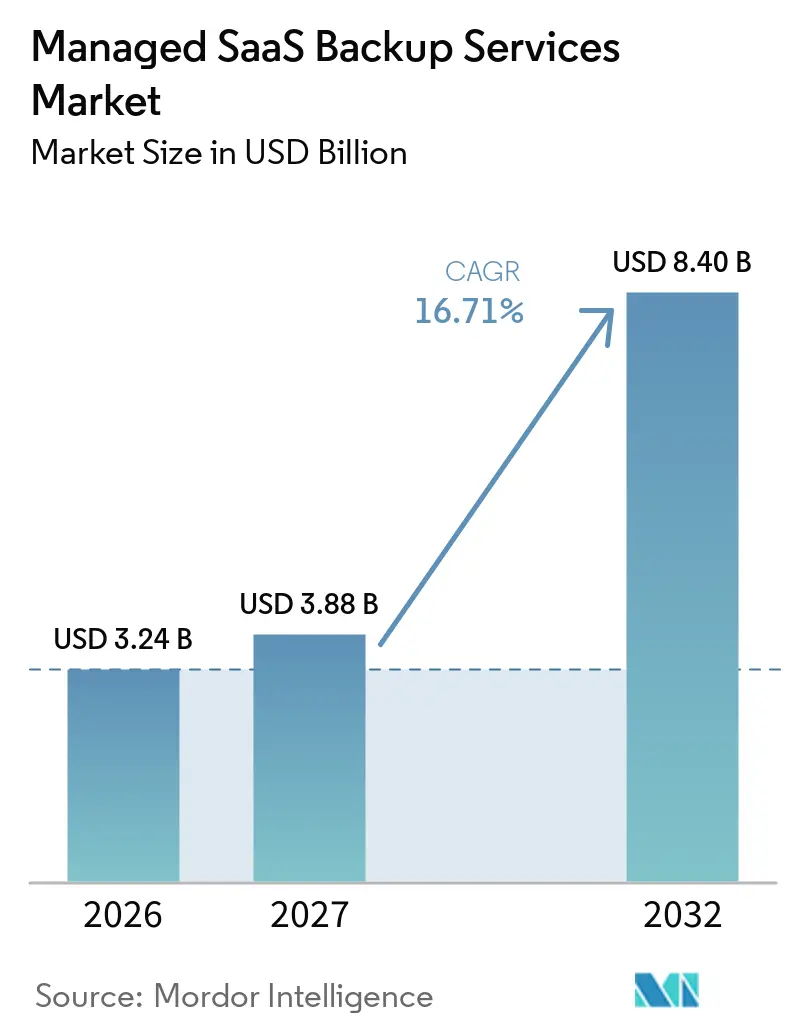
Se proyecta que el tamaño del mercado de servicios de copia de seguridad SaaS gestionados se expanda desde 3,24 mil millones de USD en 2026 y 3,88 mil millones de USD en 2027 hasta 8,40 mil millones de USD en 2032, registrando una CAGR del 16,71% entre 2027 y 2032. El mercado de servicios de copia de seguridad SaaS gestionados está siendo moldeado por la creciente dependencia empresarial de las plataformas SaaS para nóminas, contratos con clientes, registros clínicos e información financiera, donde la actividad empresarial cotidiana puede depender del acceso continuo a registros completos y los permisos, configuraciones y relaciones que los rodean. Las funciones de recuperación nativas pueden abordar la eliminación accidental, pero no siempre proporcionan las copias de recuperación aisladas y duraderas necesarias tras una intrusión grave, especialmente cuando el inquilino original, una cuenta de usuario o los puntos de recuperación nativos se han visto afectados. El robo de datos relacionado con ransomware, las obligaciones de recuperación más estrictas y los portafolios SaaS más amplios están desplazando las decisiones de copia de seguridad más allá del gasto rutinario en TI hacia prioridades de riesgo, legales, operativas y de continuidad. Los proveedores están respondiendo con almacenamiento inmutable, restauración específica por aplicación y arquitecturas en la nube diseñadas para retener datos de forma separada del inquilino de origen, simplificando al mismo tiempo la recuperación para los equipos que no gestionan cada aplicación directamente. Estas condiciones otorgan al mercado de servicios de copia de seguridad SaaS gestionados un papel más amplio en la resiliencia empresarial, el cumplimiento normativo y la continuidad del negocio, con decisiones de compra cada vez más influenciadas por la capacidad de demostrar que los datos protegidos pueden restaurarse de forma utilizable y oportuna.
Conclusiones Clave del Informe
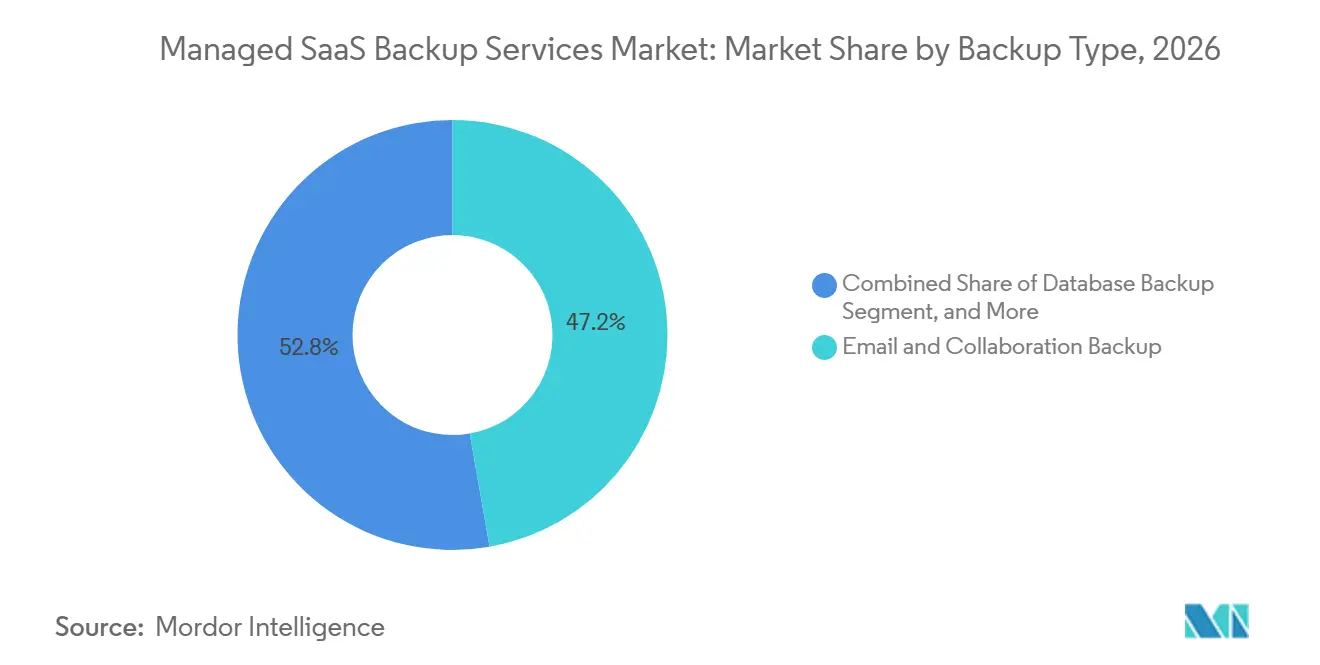
- Por tipo de copia de seguridad, la Copia de Seguridad de Correo Electrónico y Colaboración representó el 47,24% de la participación del mercado de servicios de copia de seguridad SaaS gestionados en 2026, mientras que se proyecta que la Copia de Seguridad de Bases de Datos se expanda a una CAGR del 19,38% hasta 2032.
- Por modelo de entrega, la Nube Pública Alojada por Proveedor representó el 61,39% de los ingresos en 2026 y se espera que se expanda a una CAGR del 17,68% hasta 2032.
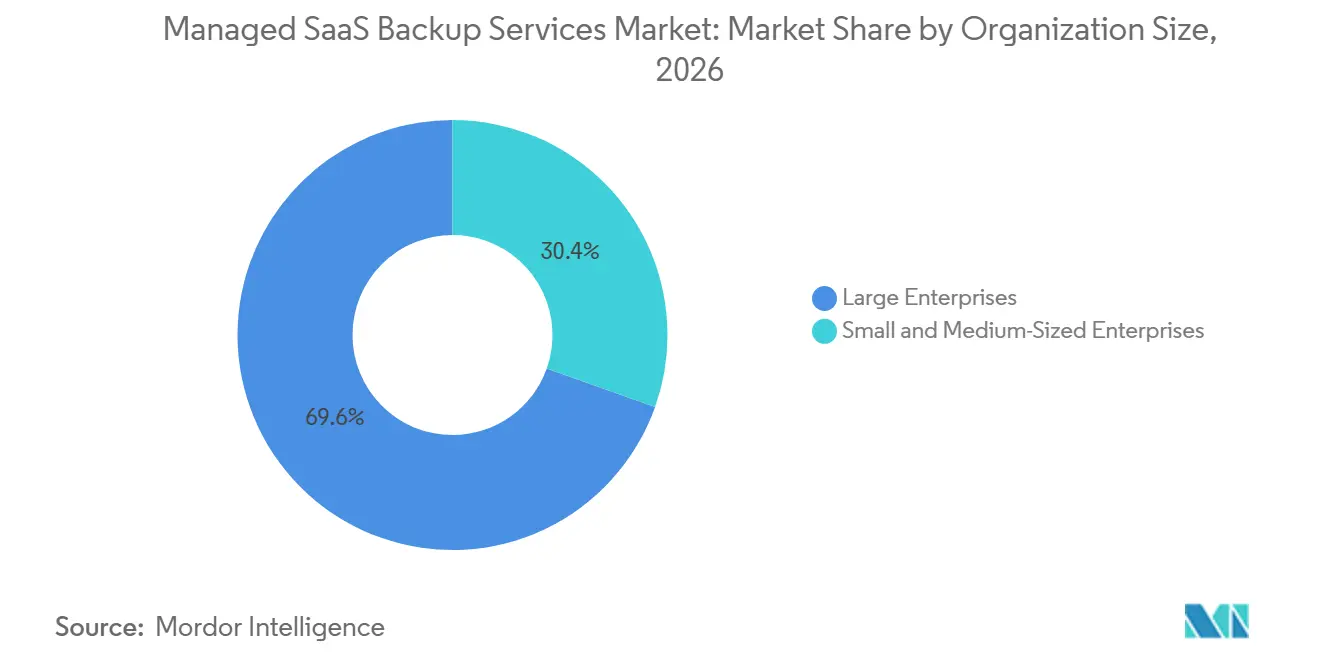
- Por tamaño de organización, las Grandes Empresas representaron el 69,57% de los ingresos del mercado de servicios de copia de seguridad SaaS gestionados en 2026, mientras que se proyecta que las pymes se expandan a una CAGR del 18,11% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 26,17% de los ingresos en 2026, mientras que se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 18,21% hasta 2032.
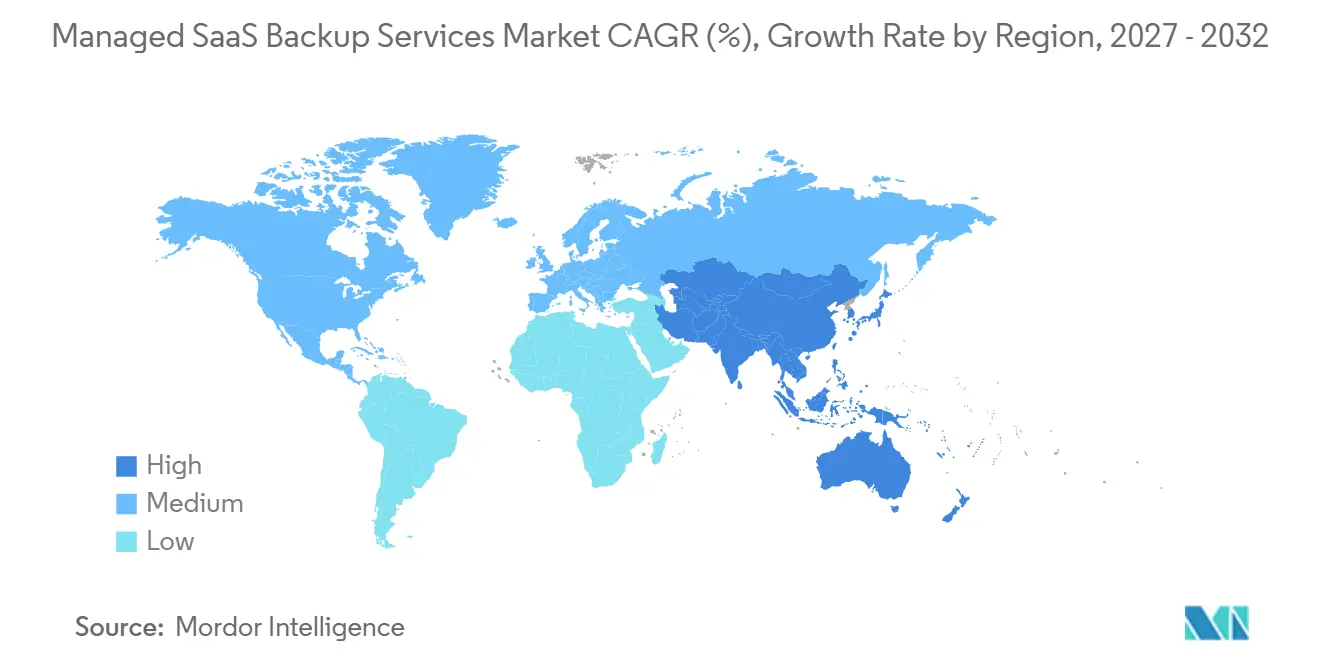
- Por geografía, América del Norte representó el 42,67% de los ingresos del mercado de servicios de copia de seguridad SaaS gestionados en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 19,43% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Ransomware y Eliminación Maliciosa de Datos SaaS | +4.2% | Global | Corto plazo (≤ 2 años) |
| Adopción Acelerada de Aplicaciones SaaS de Importancia Crítica para el Negocio | +3.5% | Global | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios de Retención, Recuperación y Soberanía de Datos | +2.8% | Europa, América del Norte, Asia-Pacífico | Mediano plazo (2-4 años) |
| Demanda de Recuperación Automatizada y Continuidad del Negocio | +2.1% | Global | Mediano plazo (2-4 años) |
| Orquestación de Copia de Seguridad Multinube y Multiplataforma | +1.5% | América del Norte, Europa, Asia-Pacífico | Mediano plazo (2-4 años) |
| Validación de Recuperación para Cargas de Trabajo Generadas y Gestionadas por IA | +1.0% | América del Norte, Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Ransomware y Eliminación Maliciosa de Datos SaaS
El ransomware ha evolucionado desde el cifrado de archivos hacia campañas que roban y hacen un uso indebido de los datos SaaS. Zscaler reportó 896,2 terabytes de exfiltración de datos en los incidentes de ransomware observados entre abril de 2025 y marzo de 2026.[1] El informe también registró un aumento interanual de más del 275% en el robo de datos relacionado con ransomware y un pago promedio de rescate de 431.995 USD. Google Cloud reportó que el 77% de las intrusiones de ransomware en 2025 implicaron robo de datos, en comparación con el 57% en 2024. Los atacantes revisaron repositorios de SharePoint y entornos de correo de Microsoft 365 para identificar información valiosa antes de los eventos de cifrado. El mercado de servicios de copia de seguridad SaaS gestionados se beneficia a medida que los compradores buscan copias inmutables que permanezcan separadas de un inquilino SaaS comprometido y puedan respaldar la recuperación después de que un atacante haya alterado, eliminado o inutilizado las opciones de recuperación nativas.
Adopción Acelerada de Aplicaciones SaaS de Importancia Crítica para el Negocio
Las organizaciones utilizan un promedio de 139 aplicaciones SaaS, según el informe de resiliencia 2025 de HYCU. Más del 50% de las cargas de trabajo se ejecutan en entornos de nube pública, mientras que solo el 56% de las aplicaciones SaaS están bajo gobernanza centralizada de TI.[2] Esta brecha deja la configuración de permisos, el linaje de datos y los vínculos entre aplicaciones fuera de una supervisión de recuperación coherente, incluso cuando la aplicación subyacente es parte integral de un proceso financiero, legal, de atención al cliente o clínico. El mercado de servicios de copia de seguridad SaaS gestionados, por tanto, respalda reglas de retención consolidadas en entornos de aplicaciones fragmentados y ayuda a las organizaciones a aplicar una política de recuperación coherente donde las responsabilidades se distribuyen entre los equipos de negocio y de TI. El cierre financiero, las adquisiciones y el trabajo legal se llevan a cabo cada vez más dentro de aplicaciones SaaS, lo que aumenta el impacto empresarial de una restauración fallida. Los proveedores que protegen Microsoft 365 junto con Salesforce, Okta y otras aplicaciones pueden reducir la proliferación de herramientas al tiempo que amplían el conjunto de datos protegidos.
Requisitos Regulatorios de Retención, Recuperación y Soberanía de Datos
Los requisitos de cumplimiento normativo influyen en el diseño de la copia de seguridad antes de que una organización seleccione un proveedor. El Artículo 32 del RGPD exige a las organizaciones restaurar la disponibilidad y el acceso a los datos personales de manera oportuna tras un incidente. El reglamento permite sanciones de hasta 20 millones de EUR (22,6 millones de USD), o el 4% de la facturación anual mundial. DORA se aplica a las entidades financieras europeas desde enero de 2025 y exige pruebas documentadas de los procesos de copia de seguridad y recuperación. La HIPAA exige a las organizaciones cubiertas mantener planes documentados de copia de seguridad, recuperación ante desastres y operación de emergencia para la información de salud protegida electrónica. Estas obligaciones incorporan a los equipos legales, de cumplimiento y de riesgo en los procesos de adquisición del mercado de servicios de copia de seguridad SaaS gestionados, incluso cuando su participación alarga el proceso de ventas y aumenta la importancia de demostrar que los procedimientos de retención, acceso, ubicación de datos y restauración están alineados.
Demanda de Recuperación Automatizada y Continuidad del Negocio
El Informe sobre el Costo de una Filtración de Datos 2025 de IBM situó el costo promedio global de una filtración en 4,4 millones de USD. La recuperación manual puede tener dificultades para cumplir los objetivos de recuperación a nivel de servicio cuando el estado de una aplicación abarca varios servicios SaaS y cada servicio utiliza un proceso de restauración, modelo de objetos o control administrativo diferente. Un estudio revisado por pares de 2025 encontró que la copia de seguridad automatizada multiplataforma y la recuperación ante desastres redujeron los objetivos de tiempo de recuperación en un 37% y los objetivos de punto de recuperación en un 41% en comparación con las herramientas convencionales de nube única. El estudio atribuyó la mejora a la orquestación basada en políticas y a la detección de anomalías basada en aprendizaje automático. Los proveedores están añadiendo funciones de validación que inspeccionan las instantáneas en busca de indicadores de ransomware y comprueban la integridad de la restauración antes de cerrar un incidente. Esta automatización convierte la recuperación verificable en un requisito central del mercado de servicios de copia de seguridad SaaS gestionados, especialmente para los compradores que necesitan una restauración predecible en lugar de un proceso manual que debe ensamblarse durante un incidente.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Restricciones de Soberanía de Datos y Transferencia Transfronteriza | -1.2% | Europa, Asia-Pacífico | Mediano plazo (2-4 años) |
| Límites de Tasa de API de SaaS y Dependencia de Conectores | -1.0% | Global | Corto plazo (≤ 2 años) |
| Recuperación Incompleta de Configuración, Metadatos y Relaciones | -0.8% | Global | Mediano plazo (2-4 años) |
| Dependencia del Proveedor y Formatos Propietarios de Copia de Seguridad | -0.7% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones de Soberanía de Datos y Transferencia Transfronteriza
Las normas transfronterizas exigen a los proveedores de copia de seguridad gestionada operar procesos de almacenamiento y recuperación de datos en distintas jurisdicciones regulatorias. El RGPD aplica salvaguardas a las transferencias de datos personales fuera del Espacio Económico Europeo, incluidas las copias de seguridad. La Ley de Protección de Datos Personales Digitales de India y la Ley de Protección de Información Personal de China también aumentan la necesidad de almacenamiento de datos gestionado localmente. Una organización global puede, por tanto, necesitar bóvedas de copia de seguridad separadas en lugar de un destino compartido, junto con procesos que garanticen que los flujos de trabajo de recuperación respeten los mismos controles de ubicación que los datos originales. Esta estructura añade costos de infraestructura, gestión de proveedores y operación al mercado de servicios de copia de seguridad SaaS gestionados y puede complicar el diseño del servicio para empresas que operan en varias regiones reguladas. Los proveedores sin infraestructura específica por región y capacidades de cifrado controladas por el cliente pueden enfrentar limitaciones en la adquisición en sectores regulados.
Límites de Tasa de API de SaaS y Dependencia de Conectores
Las plataformas SaaS utilizan límites de tasa de API para proteger la disponibilidad del servicio, lo que puede ralentizar o interrumpir los trabajos de copia de seguridad. Una sesión con limitación de velocidad puede dejar cambios de datos, configuraciones y metadatos de relaciones fuera de la ventana de protección. Los sistemas dependientes de conectores también pueden fallar cuando un proveedor SaaS cambia un esquema de API. Los administradores pueden descubrir el problema solo después de que una solicitud de restauración exponga la cobertura faltante, lo que puede hacer que una política de copia de seguridad aparentemente completa sea menos confiable en la práctica. Las arquitecturas de copia de seguridad necesitan una cadencia dinámica que considere el costo de API de cada objeto y ajuste el volumen de solicitudes a través de los datos de respuesta. Estos límites técnicos restringen la frecuencia de copia de seguridad y los objetivos de recuperación que los proveedores del mercado de servicios de copia de seguridad SaaS gestionados pueden garantizar para grandes entornos SaaS, especialmente cuando se deben procesar grandes volúmenes de cambios dentro de ventanas de copia de seguridad reducidas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Copia de Seguridad:
La Copia de Seguridad de Correo Electrónico y Colaboración Lidera los Ingresos Mientras que la Copia de Seguridad de Bases de Datos se Expande más RápidoLa Copia de Seguridad de Correo Electrónico y Colaboración representó el 47,24% de los ingresos en 2026, convirtiéndola en el tipo de copia de seguridad más grande del mercado de servicios de copia de seguridad SaaS gestionados. Microsoft 365 integra Exchange Online, SharePoint, Teams y OneDrive en un único entorno operativo, por lo que un problema de recuperación puede afectar simultáneamente a las comunicaciones, los documentos, los espacios de trabajo compartidos y el acceso de los empleados. Las organizaciones utilizan esta protección para preservar registros empresariales que pueden ser necesarios para la exhibición de documentos electrónicos, retenciones por litigios, investigaciones internas y la retención de comunicaciones reguladas. La necesidad no se limita a conservar archivos, ya que la búsqueda a nivel de elemento, el contexto de permisos y los metadatos de soporte pueden determinar si un registro recuperado es útil. También pueden ser necesarios períodos de retención prolongados después de que un empleado, una carpeta o una cuenta hayan cambiado, especialmente cuando la organización debe localizar comunicaciones históricas. La posición de liderazgo del segmento refleja la importancia de proteger tanto el contenido de colaboración como el contexto que permite a los equipos restaurar, encontrar e interpretar ese contenido tras una interrupción.
Se proyecta que la Copia de Seguridad de Bases de Datos se expanda a una CAGR del 19,38% hasta 2032, respaldada por una brecha de protección en los servicios de bases de datos relacionales nativas de la nube. La investigación suministrada indica que las ofertas de bases de datos de AWS, Azure y Google Cloud pueden proporcionar solo 7 días de retención nativa en un punto en el tiempo, lo que puede no cubrir las obligaciones de retención plurianuales o los incidentes detectados varias semanas después. Una bóveda externa puede ampliar la retención y permitir a un proveedor restaurar información a nivel de tabla o registro cuando una restauración completa de la base de datos no es apropiada. La Copia de Seguridad de Archivos, Carpetas y Objetos sigue siendo necesaria a medida que los espacios de trabajo colaborativos en la nube añaden más información no estructurada en repositorios departamentales y unidades compartidas. La Copia de Seguridad de Infraestructura y Sistemas mantiene su función en entornos híbridos donde una imagen completa del servidor puede reducir el tiempo necesario para restaurar tras un evento de cifrado. Otros Tipos de Copia de Seguridad incluyen metadatos SaaS, estados de configuración y copias de seguridad de flujos de trabajo agénticos, que se vuelven relevantes cuando los agentes de IA reciben acceso de lectura y escritura a los sistemas de registro. Estos requisitos amplían el mercado de servicios de copia de seguridad SaaS gestionados más allá de la recuperación convencional de archivos y exigen a los proveedores preservar datos, configuraciones, relaciones y puntos de recuperación utilizables de forma conjunta.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Entrega:
La Nube Pública Alojada por Proveedor Combina Escala con una Expansión más RápidaLa Nube Pública Alojada por Proveedor representó el 61,39% de los ingresos en 2026 y se proyecta que se expanda a una CAGR del 17,68% hasta 2032. La capacidad elástica, la facturación basada en el consumo y el acceso a infraestructura regional permiten a las organizaciones añadir protección sin realizar una inversión de capital separada en hardware de copia de seguridad. Este modelo puede facilitar la adopción de servicios de copia de seguridad SaaS gestionados para organizaciones sin un equipo de infraestructura dedicado o un entorno de almacenamiento interno de gran tamaño. Las pymes pueden valorar un modelo operativo predecible y un proceso de implementación más corto cuando necesitan proteger datos SaaS sin añadir una administración extensa. Los proveedores totalmente basados en la nube, como Druva y Keepit, también alinean sus servicios con organizaciones que priorizan SaaS y prefieren gestionar la protección, el almacenamiento, la gestión de políticas y la recuperación a través de un único entorno gestionado. Dentro del mercado de servicios de copia de seguridad SaaS gestionados, el resultado es un modelo de entrega que conecta las operaciones de copia de seguridad con el patrón operativo en la nube que los clientes ya utilizan para sus aplicaciones principales.
La Nube Privada Alojada por Proveedor sigue siendo relevante para las organizaciones reguladas que requieren aislamiento de almacenamiento a nivel de inquilino, claves de cifrado gestionadas por el cliente y una ubicación física contractualmente especificada para los datos. Los usuarios de servicios financieros y sanitarios pueden seleccionar este modelo cuando sus controles de recuperación necesitan alinearse estrechamente con las normas para registros sensibles y acceso restringido a datos. Las implementaciones Alojadas por el Cliente e Híbridas siguen en uso donde la infraestructura local no puede retirarse completamente debido a requisitos de soberanía, inversiones tecnológicas existentes o preocupaciones sobre los costos de salida de datos. Una encuesta de 2025 realizada a pymes alemanas informó que el 59% de los encuestados utilizaba arquitecturas de copia de seguridad híbridas, en comparación con el 19% en 2022, e identificó el cumplimiento normativo y la redundancia de datos como razones clave. El patrón indica que la adopción híbrida puede añadir otra capa de recuperación en lugar de simplemente reemplazar el gasto en nube pública. Estas opciones de entrega ayudan al mercado de servicios de copia de seguridad SaaS gestionados a satisfacer diferentes requisitos de control, ubicación, responsabilidad administrativa y planificación de la continuidad.
Por Tamaño de Organización:
Las Grandes Empresas Lideran el Gasto Mientras las Pymes Ganan ImpulsoLas Grandes Empresas representaron el 69,57% de los ingresos en 2026, lo que refleja el número de aplicaciones, usuarios, registros y escenarios de recuperación que deben gestionar en sus entornos SaaS. Muchas grandes organizaciones operan implementaciones multiinquilino de Microsoft 365, Salesforce y ServiceNow que requieren una separación clara de datos, permisos y responsabilidades administrativas. Sus requisitos de copia de seguridad suelen incluir restauración a nivel de elemento, replicación entre cuentas, informes de cumplimiento integrados y objetivos de recuperación respaldados por acuerdos de nivel de servicio. Estas funciones pueden exigir precios por puesto más elevados que las suscripciones básicas porque la restauración debe funcionar en un entorno operativo más amplio y bajo expectativas formales de auditoría. Los acuerdos de servicio gestionado plurianuales también respaldan el gasto empresarial al vincular la protección a presupuestos más amplios de resiliencia y continuidad. La necesidad de proteger artefactos de modelos de IA, conjuntos de datos de entrenamiento y configuraciones de modelos añade un requisito adicional para las empresas que han trasladado el trabajo de IA de la experimentación a las operaciones de producción.
Se proyecta que las pymes se expandan a una CAGR del 18,11% hasta 2032, respaldadas por la adopción de SaaS con enfoque en la nube, la reducción de los precios de los servicios gestionados y las expectativas de los ciberseguros en cuanto a prácticas de copia de seguridad verificables. Las organizaciones más pequeñas pueden no contar con especialistas en recuperación dedicados, lo que convierte a un proveedor de servicios gestionados en una vía práctica para la copia de seguridad, las operaciones de seguridad, la protección de endpoints y la supervisión continua. Algunas pólizas de ciberseguro requieren evidencia de prácticas de copia de seguridad y pruebas de restauración antes de que la cobertura pueda aprobarse o renovarse. Kaseya, Datto y N-able Technologies incorporan la copia de seguridad gestionada dentro de plataformas que los proveedores de servicios utilizan en sus propias carteras de clientes. Este enfoque permite a los proveedores llegar a clientes más pequeños a través de socios que ya comprenden sus necesidades de soporte local y sus opciones tecnológicas existentes. El alcance de los socios, la calidad del servicio y la capacidad de combinar la protección con funciones de seguridad relacionadas dan forma, en consecuencia, a la competencia por las cuentas de pymes. El mercado de servicios de copia de seguridad SaaS gestionados puede, por tanto, expandirse en el segmento de pymes a través de un modelo de canal en lugar de depender únicamente de equipos de ventas directas.
Por Industria de Usuario Final:
BFSI Tiene la Mayor Participación Mientras que Salud y Ciencias de la Vida se Expande más RápidoEl sector BFSI representó el 26,17% de los ingresos en 2026, respaldado por la sensibilidad de la información financiera y la necesidad de pistas de auditoría confiables en los registros basados en SaaS. Los bancos, las aseguradoras y otras organizaciones financieras gestionan registros de transacciones, documentos de clientes, comunicaciones y aprobaciones internas que requieren preservación y recuperación bajo requisitos de retención detallados. SOX, FINRA, MiFID II y normas relacionadas aumentan la importancia de la protección documentada, los datos históricos con capacidad de búsqueda y los procedimientos de restauración controlados. DORA también exige a las entidades financieras mantener información sobre activos tecnológicos, incluidas las aplicaciones SaaS que deben estar cubiertas por documentación de recuperación probada. Una restauración fallida puede resultar en interrupción operativa, atención regulatoria y consecuencias contractuales, en lugar de un inconveniente tecnológico limitado. Dentro del mercado de servicios de copia de seguridad SaaS gestionados, estas condiciones mantienen los servicios de copia de seguridad SaaS gestionados vinculados a las decisiones de gestión de riesgos empresariales en las instituciones financieras y sostienen la posición de liderazgo en ingresos del sector BFSI.
Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 18,21% hasta 2032. La Norma de Seguridad de la HIPAA exige a las entidades cubiertas mantener copias recuperables y cifradas de la información de salud protegida electrónica con planificación documentada de copia de seguridad, recuperación ante desastres y operación de emergencia. Los registros de salud alojados en la nube, las aplicaciones de telemedicina y los flujos de trabajo clínicos asistidos por IA extienden la información sensible a entornos SaaS que no siempre formaban parte de las revisiones de infraestructura anteriores. Los proveedores deben, por tanto, respaldar procesos de recuperación que aborden el acceso, la integridad, la disponibilidad y los requisitos de continuidad del trabajo clínico o de atención al paciente. TI y Telecomunicaciones, Gobierno y Sector Público, Comercio Minorista y Comercio Electrónico, y Medios de Comunicación y Entretenimiento proporcionan demanda adicional a medida que su información y flujos de trabajo se trasladan a aplicaciones alojadas. La demanda gubernamental puede aumentar donde la adopción de SaaS en el sector público se combina con requisitos nacionales de soberanía de datos y la necesidad de demostrar una recuperación protegida. La base de clientes más amplia permite al mercado de servicios de copia de seguridad SaaS gestionados desarrollarse fuera de los sectores altamente regulados manteniendo su relevancia para ellos.
Análisis Geográfico
Mercado de Servicios Gestionados de Respaldo SaaS en América del Norte
América del Norte concentró el 42,67% de los ingresos en 2026, respaldada por una alta concentración de aplicaciones SaaS y un ecosistema desarrollado de proveedores de servicios gestionados y revendedores de valor agregado. La HIPAA, la SOX, la Ley de Privacidad del Consumidor de California y los requisitos de mantenimiento de registros de la SEC determinan la forma en que las organizaciones abordan la protección, la retención y la recuperabilidad en toda la región. Estados Unidos representa la mayor parte del gasto de América del Norte, dado que las agencias federales, las grandes empresas y las instituciones financieras reguladas cuentan con programas maduros de respaldo y continuidad. La suscripción de ciberseguros también está incrementando la atención hacia las pruebas de restauración trimestrales, lo que puede convertir el respaldo gestionado en una condición práctica para la calificación de cobertura, en lugar de una adquisición tecnológica opcional. Canadá se está expandiendo a través de la digitalización del sector público y las normativas provinciales de privacidad de datos de salud, mientras que México se encuentra en una etapa más temprana, con una demanda concentrada entre las subsidiarias multinacionales y los fabricantes orientados a la exportación.
Mercado de Servicios Gestionados de Respaldo SaaS en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,43% hasta 2032, lo que la convierte en el segmento geográfico de mayor crecimiento en el mercado de servicios gestionados de respaldo SaaS. La región combina una rápida adopción de SaaS con requisitos de localización de datos en las principales economías, lo que incrementa la necesidad de capacidades regionales de almacenamiento, recuperación y prestación de servicios. La Ley de Protección de Datos Personales Digitales de India hace que la restauración oportuna de datos sea importante para las organizaciones que gestionan información sensible en los sectores de servicios bancarios, financieros y de seguros (BFSI), salud y servicios de tecnología de la información. La Ley de Protección de Información Personal de China impulsa la demanda de bóvedas de respaldo en el país por parte de proveedores que atienden operaciones locales y clientes multinacionales con datos radicados en China. Australia utiliza arquitecturas de recuperación distribuida para respaldar operaciones multinube y hacer frente a la exposición ante desastres naturales, mientras que Corea del Sur está ampliando el uso del respaldo gestionado en empresas de semiconductores, electrónica y servicios financieros.
Mercado de Servicios Gestionados de Respaldo SaaS en EMEA y América del Sur
Dentro del mercado de servicios gestionados de respaldo SaaS, Europa está determinada por criterios de adquisición vinculados al RGPD, NIS2 y DORA, que impulsan la demanda de diseños de respaldo conformes con la soberanía de datos y pruebas de recuperación bien documentadas. Alemania otorga gran importancia a la soberanía de datos y la resiliencia cibernética en la selección de respaldo en la nube segura, mientras que el Reino Unido y Francia le siguen como centros de demanda europeos significativos. América del Sur está liderada por Brasil, donde el marco de la LGPD impulsa la adopción del respaldo gestionado en organizaciones de servicios financieros, logística y salud que están migrando datos operativos a sistemas SaaS. En Oriente Medio y África, Arabia Saudita y los Emiratos Árabes Unidos se benefician de programas nacionales de digitalización, mientras que Sudáfrica y Egipto son centros de adopción temprana de servicios de protección alojados. En todo el mercado de servicios gestionados de respaldo SaaS, estos mercados se están desarrollando a través de la migración del sector público, patrones de implementación con prioridad en la nube y la demanda emergente de usuarios de BFSI y telecomunicaciones.
Panorama Competitivo
El mercado de servicios de copia de seguridad SaaS gestionados está fragmentado entre proveedores de plataformas empresariales, proveedores especializados en SaaS y especialistas en proveedores de servicios gestionados. Los compradores pueden elegir entre plataformas de protección de datos más amplias y servicios diseñados en torno a la copia de seguridad específica por aplicación, la restauración granular y el almacenamiento que opera de forma independiente del inquilino de origen. Cohesity, Veeam y Commvault persiguen la consolidación de plataformas ampliando la cobertura a infraestructura, cargas de trabajo en la nube, aplicaciones y tipos de datos emergentes. Druva, Keepit, HYCU y AvePoint enfatizan la profundidad de la protección nativa de SaaS y las necesidades de los clientes que desean una implementación sencilla en varias aplicaciones empresariales. En todo el mercado de servicios de copia de seguridad SaaS gestionados, esta variedad de enfoques permite a los proveedores competir en amplitud, detalle de recuperación, modelo operativo, alcance de socios y la ubicación de los datos protegidos.
Veeam adquirió Securiti en marzo de 2026 para añadir inteligencia de datos, descubrimiento de datos sensibles, mapeo de datos y automatización del cumplimiento normativo a sus entornos. Rubrik lanzó Okta Recovery en septiembre de 2025 para proporcionar copia de seguridad automatizada e inmutable y recuperación granular en Okta, Active Directory y Entra ID.[3] Druva anunció Dru MetaGraph en septiembre de 2025 como una base de inteligencia de metadatos específica del inquilino que respalda el análisis de seguridad, cumplimiento normativo y operaciones. HYCU amplió R-Cloud para cubrir más de 90 cargas de trabajo, incluidos entornos de IA y aprendizaje automático, en septiembre de 2025. Estos movimientos muestran que la protección de identidades, el uso de metadatos, las cargas de trabajo relacionadas con la IA y la cobertura en diferentes entornos operativos se están convirtiendo en áreas importantes de competencia.
La certificación ISO 27001 y la atestación SOC 2 Tipo II son requisitos comunes para las listas de preselección de adquisiciones en sectores regulados. Los compradores del gobierno y los servicios financieros utilizan cada vez más estos controles como requisitos de entrada en lugar de tratarlos como fuentes de diferenciación de proveedores. La validación de recuperación para cargas de trabajo gestionadas por IA sigue siendo un área abierta porque los paquetes de servicios actuales no abordan completamente el linaje de datos de entrenamiento y el control de versiones de artefactos de modelos. La cobertura más amplia de cargas de trabajo de HYCU comienza a abordar la necesidad, pero los clientes aún necesitan evidencia de que un entorno de IA restaurado está completo, es utilizable y está libre de compromisos. Puntuación de concentración del mercado: 3 sobre 10, porque la información disponible muestra más de 25 proveedores activos y no identifica un grupo dominante de proveedores líderes.
Líderes de la Industria de Servicios de Copia de Seguridad SaaS Gestionados
-
Druva Inc.
-
Veeam Software Group GmbH
-
Rubrik, Inc.
-
AvePoint, Inc.
-
Commvault Systems, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Respaldo SaaS Empresas cubiertas en este informe
- Druva Inc.
- Veeam Software Group GmbH
- Rubrik, Inc.
- Cohesity, Inc.
- Commvault Systems, Inc.
- Kaseya US LLC
- Keepit A/S
- HYCU, Inc.
- AvePoint, Inc.
- Acronis International GmbH
- Barracuda Networks, Inc.
- Asigra Inc.
- Own Company, Inc.
- Spin Technology, Inc.
- CloudAlly Ltd.
- SysCloud, Inc.
- Odaseva, Inc.
- Rewind Software Inc.
- Backupify, Inc.
- Datto, Inc.
- N-able Technologies Ltd.
- Arcserve LLC
- Open Text Corporation
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Respaldo SaaS
- Julio de 2026: Keepit amplió sus líneas de crédito a 90 millones de USD con el Fondo Europeo de Inversiones y HSBC Innovation Banking, manteniendo su plataforma de copia de seguridad SaaS independiente y nativa en la nube sin dependencia de infraestructura de hiperescaladores. Se espera que el financiamiento respalde la hoja de ruta de expansión de conectores de Keepit, con el objetivo de cubrir cientos de aplicaciones SaaS para 2028, y la expansión geográfica continua hacia mercados empresariales en América del Norte y Asia-Pacífico.
- Noviembre de 2025: Veeam lanzó Data Platform v13, introduciendo capacidades de resiliencia ante ransomware impulsadas por IA, una API Universal de Integración de Hipervisores que permite la cobertura de cargas de trabajo independiente del hiperescalador, y nuevas funciones de ciberforense que incluyen Veeam Recon Scanner 3.0 para la detección proactiva de amenazas. La versión atiende a más de 550.000 clientes de Veeam en entornos físicos, virtuales y en la nube, y posiciona la plataforma como una capa unificada de ciberresiliencia en lugar de una herramienta de copia de seguridad independiente.
- Octubre de 2025: Veeam adquirió Securiti, una plataforma de inteligencia y gobernanza de datos, ampliando su propuesta desde la resiliencia de datos de copia de seguridad hacia la gobernanza de datos de producción y la preparación para la IA. La adquisición permite a Veeam ofrecer descubrimiento de datos sensibles, mapeo de datos y automatización del cumplimiento normativo dentro de los entornos de clientes existentes, abriendo un flujo de ingresos diferenciado más allá de su plataforma principal de copia de seguridad y creando potencial de venta cruzada en la base de clientes empresariales existente de Securiti.
- Octubre de 2025: AvePoint lanzó actualizaciones importantes de su Plataforma de Confianza, incluida la disponibilidad general del Servicio de Datos de Copia de Seguridad de Salesforce que permite la integración de datos históricos de copia de seguridad con herramientas de inteligencia empresarial como Tableau y Power BI, la restauración jerárquica de registros archivados de Salesforce y nuevos controles de priorización de copia de seguridad de Microsoft 365 que secuencian primero la protección de los contenedores críticos.
Alcance del Informe del Mercado Global de Servicios de Copia de Seguridad SaaS Gestionados
Los servicios de copia de seguridad SaaS gestionados se refieren a soluciones de protección de datos de terceros que realizan automáticamente copias de seguridad, cifran y restauran información dentro de plataformas como Microsoft 365, Google Workspace y Salesforce. Al gestionar la administración continua, la supervisión y el cumplimiento normativo, estos servicios eliminan la carga operativa y garantizan la resiliencia de los datos empresariales.
El Informe del Mercado de Servicios de Copia de Seguridad SaaS Gestionados está segmentado por Tipo de Copia de Seguridad (Copia de Seguridad de Correo Electrónico y Colaboración, Copia de Seguridad de Archivos, Carpetas y Objetos, Copia de Seguridad de Bases de Datos, Copia de Seguridad de Infraestructura y Sistemas y Otros Tipos de Copia de Seguridad), Modelo de Entrega (Nube Pública Alojada por Proveedor, Nube Privada Alojada por Proveedor y Alojado por el Cliente / Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Sector Público, Salud y Ciencias de la Vida, Medios de Comunicación y Entretenimiento, TI y Telecomunicaciones, Comercio Minorista y Comercio Electrónico y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Copia de Seguridad de Correo Electrónico y Colaboración |
| Copia de Seguridad de Archivos, Carpetas y Objetos |
| Copia de Seguridad de Bases de Datos |
| Copia de Seguridad de Infraestructura y Sistemas |
| Otros Tipos de Copia de Seguridad |
| Nube Pública Alojada por Proveedor |
| Nube Privada Alojada por Proveedor |
| Alojado por el Cliente / Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Sector Público |
| Salud y Ciencias de la Vida |
| Medios de Comunicación y Entretenimiento |
| TI y Telecomunicaciones |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Resto de África |
| Por Tipo de Copia de Seguridad | Copia de Seguridad de Correo Electrónico y Colaboración | |
| Copia de Seguridad de Archivos, Carpetas y Objetos | ||
| Copia de Seguridad de Bases de Datos | ||
| Copia de Seguridad de Infraestructura y Sistemas | ||
| Otros Tipos de Copia de Seguridad | ||
| Por Modelo de Entrega | Nube Pública Alojada por Proveedor | |
| Nube Privada Alojada por Proveedor | ||
| Alojado por el Cliente / Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Sector Público | ||
| Salud y Ciencias de la Vida | ||
| Medios de Comunicación y Entretenimiento | ||
| TI y Telecomunicaciones | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de copia de seguridad SaaS gestionados?
Se proyecta que el mercado de servicios de copia de seguridad SaaS gestionados se expanda desde 3,24 mil millones de USD en 2026 y 3,88 mil millones de USD en 2027 hasta 8,40 mil millones de USD en 2032, a una CAGR del 16,71%.
¿Por qué las empresas necesitan copia de seguridad gestionada para aplicaciones SaaS?
Las aplicaciones SaaS pueden contener información empresarial crítica, y las copias separadas e inmutables pueden ayudar a las organizaciones a recuperarse tras una eliminación, un ataque de ransomware o fallos operativos.
¿Qué tipo de copia de seguridad tiene la mayor participación en los ingresos?
La Copia de Seguridad de Correo Electrónico y Colaboración representó el 47,24% de los ingresos en 2026, respaldada por la necesidad de proteger los datos de colaboración y comunicación de Microsoft 365.
¿Qué modelo de entrega se expande más rápido?
Se proyecta que la Nube Pública Alojada por Proveedor se expanda a una CAGR del 17,68% hasta 2032, respaldada por la capacidad flexible y la facturación basada en el consumo.
¿Qué segmento de usuario final se expande más rápido?
Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 18,21% hasta 2032 a medida que la información de salud protegida se traslada a plataformas clínicas y de atención alojadas en la nube.
¿Qué región tiene la tasa de expansión proyectada más alta?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,43% hasta 2032, respaldada por la adopción de SaaS y los requisitos de localización de datos.