
Marktgröße und Marktanteil für Managed ZTNA Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.51 Milliarden US-Dollar |
| Marktgröße (2032) | 9.31 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 21.49 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed ZTNA Services von Mordor Intelligence
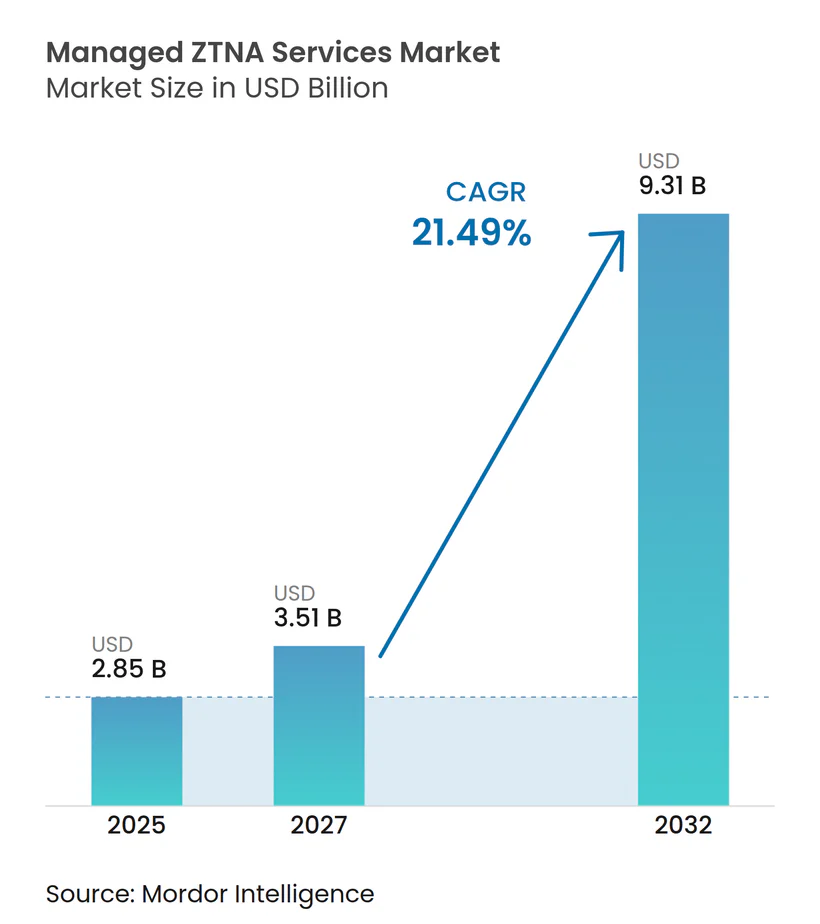
Die Marktgröße für Managed ZTNA Services wird voraussichtlich von 2,85 Milliarden USD im Jahr 2025 auf 3,51 Milliarden USD im Jahr 2027 wachsen und bis 2032 bei einer CAGR von 21,49 % über den Zeitraum 2027–2032 einen Wert von 9,31 Milliarden USD erreichen. Der Markt bewegt sich weg von perimeterbasiertem VPN-Zugang hin zu cloudbasiertem Zugang, der die Identität für jede Sitzung verifiziert. Unternehmen verlagern diese Aufgabe zunehmend an Anbieter, die Richtlinien verwalten, Sitzungen rund um die Uhr überwachen und Kunden unterstützen können, die nicht über das spezialisierte Personal oder die operative Abdeckung verfügen, die für eine kontinuierliche Zugangssteuerung erforderlich sind. Bundesweite Zero-Trust-Programme und praxisnahe Referenzdesigns machen die Implementierung für regulierte Käufer strukturierter. Anbieter können profitieren, wenn eine anfängliche Fernzugangsbereitstellung auf Auftragnehmer, Cloud-Anwendungen, vernetzte Geräte und Maschinenidentitäten ausgeweitet wird, da jede Erweiterung die Anzahl der Zugriffsbeziehungen erhöht, die eine konsistente Richtlinie, Überwachung und praktische Unterstützung erfordern. Der Wettbewerb ist eng mit der breiteren Beschaffung von Secure Access Service Edge verknüpft, was Plattformen und Managed Service Provider mit umfassenden Bereitstellungskapazitäten, etablierter Integrationserfahrung und der Fähigkeit begünstigt, Kunden in verschiedenen Bereitstellungsphasen zu unterstützen.
Wichtigste Erkenntnisse des Berichts
- Nach Servicetyp hielt Managed ZTNA Services im Jahr 2026 einen Marktanteil von 79,54 % am Markt für Managed ZTNA Services, während Managed ZTNA Services bis 2032 voraussichtlich mit einer CAGR von 22,78 % wachsen wird.
- Nach verwaltetem Servicemodell hielt vollständig verwaltetes ZTNA im Jahr 2026 einen Anteil von 40,35 %, während MDR-integriertes ZTNA bis 2032 voraussichtlich mit einer CAGR von 22,68 % wachsen wird.
- Nach Branchenvertikale hielt BFSI im Jahr 2026 einen Anteil von 21,43 %, während Fertigung und kritische Infrastruktur bis 2032 voraussichtlich mit einer CAGR von 22,45 % wachsen wird.
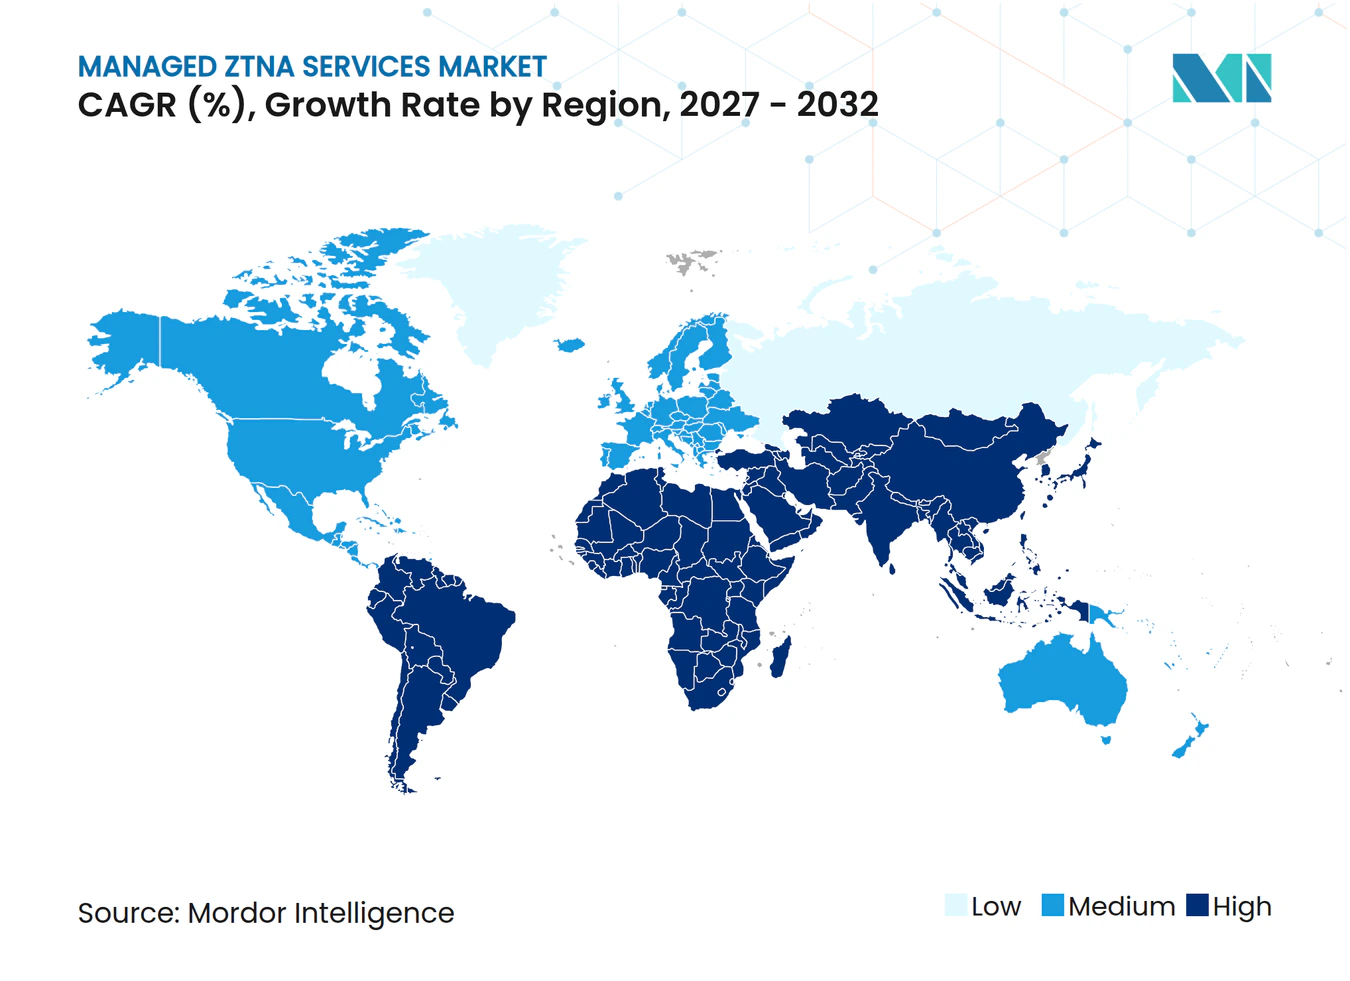
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 41,82 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 22,73 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Regulatorische Rechenschaftspflicht für Zero-Trust-Ergebnisse | +4.8% | Global, mit frühen Gewinnen konzentriert in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Hybride Belegschaft und VPN-Modernisierung | +4.2% | Global, am höchsten in Nordamerika, Westeuropa und Australien | Kurzfristig (≤ 2 Jahre) |
| Cloud- und SaaS-Migration mit Anforderung an identitätsbewussten Zugang | +3.6% | Global, mit beschleunigter Akzeptanz im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Ransomware- und generative KI-Angriffsflächen | +3.0% | Global, konzentriert in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Mangel an Fachkräften für verwaltete Sicherheit | +2.3% | Global, am akutesten in Nordamerika, der EU und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Industrielle und IoT-Zugangserweiterung | +1.7% | Asiatisch-pazifischer Raum als Kern, Ausstrahlungseffekte auf Nordamerika und den Nahen Osten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorische Rechenschaftspflicht für Zero-Trust-Ergebnisse
Der Markt für Managed Zero Trust Network Access (ZTNA) Services wird durch Zero-Trust-Anforderungen gestützt, die nun die Beschaffungseignung und Prüfungserwartungen beeinflussen. Das Verteidigungsministerium erließ am 17. Juli 2025 die DTM 25-003, mit der ein Zero Trust Portfolio Management Office und eine Position des Chief Zero Trust Officer geschaffen wurden.[1] Das Memorandum ordnet eine koordinierte Zero-Trust-Einführung im gesamten Unternehmen des Verteidigungsministeriums an. Das Nationale Institut für Standards und Technologie veröffentlichte im Juni 2025 die SP 1800-35 mit 19 Zero-Trust-Architekturimplementierungen, die gemeinsam mit 24 Technologiepartnern entwickelt wurden. Diese Implementierungen decken Bereiche wie Mikrosegmentierung, Identitäts-Governance und Secure Access Service Edge-Architekturen ab. Dieses Material bietet compliance-orientierten Organisationen einen klareren Weg zur Implementierung und unterstützt die verwaltete Bereitstellung im Markt für Managed Zero Trust Network Access Services.
Hybride Belegschaft und VPN-Modernisierung
Der VPN-Ersatz hat sich in vielen Unternehmen von der Evaluierung zur aktiven Sicherheitsplanung entwickelt. Zscaler berichtete, dass 56 % der befragten Organisationen im Vorjahr einen VPN-bezogenen Sicherheitsvorfall erlebt hatten. Derselbe Bericht ergab, dass 92 % VPNs als Ransomware-Risiko betrachteten und 89 % laterale Bewegung als Hauptanliegen identifizierten. Außerdem planten 65 %, ihren VPN-Dienst innerhalb von 12 Monaten einzustellen.[2] Ein Fernzugangsprogramm für Benutzer kann später den Zugang für Auftragnehmer und Integrationsbedarf nach Akquisitionen abdecken. Cloudflare beschreibt einen schrittweisen VPN-Ersatzansatz, der eine anfängliche Zugriffsbereitstellung in ein umfassenderes Secure Access Service Edge-Programm ausweiten kann und dem Markt für Managed Zero Trust Network Access Services einen Weg von einem definierten Pilotprojekt zu einer breiteren operativen Beziehung bietet.
Cloud- und SaaS-Migration mit Anforderung an identitätsbewussten Zugang
Cloud-Migration verringert die Relevanz eines vertrauenswürdigen internen Netzwerks und erhöht den Bedarf an anwendungsspezifischen Kontrollen. Der Markt für Managed ZTNA Services profitiert daher, wenn Organisationen Zugriffsregeln für private Anwendungen und SaaS-Dienste benötigen. Netskope führte im Oktober 2025 Verbesserungen für Universal ZTNA ein, darunter eine Copilot-Funktion zur Erstellung von Richtlinien für entdeckte private Anwendungen. Das Unternehmen erklärte, dass die Funktion Konfigurationen kontinuierlich verfeinert und den manuellen Richtlinienaufwand reduziert. Cloud-Umgebungen erfordern auch prüfbare Zugriffsprotokolle für Sicherheits- und Compliance-Vorgänge, was dem Markt für Managed Zero Trust Network Access Services eine praktische Rolle bei der Erstellung von Nachweisen gibt, die interne Teams bei routinemäßigen Governance-Aufgaben überprüfen können. Die geschützte Population umfasst nun auch Anwendungs- und Workload-Identitäten sowie einzelne Benutzer, was den Bedarf im Markt für Managed ZTNA Services erweitert.
Zunehmende Ransomware- und generative KI-Angriffsflächen
Ransomware-Kampagnen zielen zunehmend auf Anmeldedaten und Pfade ab, die Bewegungen über interne Systeme hinweg ermöglichen. Akamai berichtete, dass Gruppen wie FunkSec und Black Basta generative KI und große Sprachmodelle einsetzten, um schädlichen Code, Phishing-Skripte und Verhandlungswerkzeuge zu generieren. CrowdStrike berichtete, dass 48 % der befragten Organisationen KI-automatisierte Angriffsketten als ihre größte aktuelle Ransomware-Bedrohung identifizierten. Die Umfrage ergab auch, dass 85 % glaubten, traditionelle Erkennungsmethoden würden gegenüber KI-gestützten Angriffen obsolet. IBM berichtete, dass 16 % der Sicherheitsverletzungen den Einsatz von KI durch einen Angreifer beinhalteten, häufig für Phishing und Deepfake-Identitätsdiebstahl, was die Dringlichkeit für den Markt für Managed ZTNA Services erhöht, Kontrollen einzuführen, die nach dem Missbrauch von Anmeldedaten den breiten Netzwerkzugang einschränken. Sitzungsspezifischer, minimal privilegierter Zugang kann die nach einer Kompromittierung von Anmeldedaten verfügbare Netzwerkexposition begrenzen und damit den Fall für den Markt für Managed Zero Trust Network Access Services stärken.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentierte Legacy-IAM- und Verzeichnisumgebungen | -2.1% | Global, am akutesten in Nordamerika und Europa mit großen Unternehmensbereitstellungen | Mittelfristig (2–4 Jahre) |
| Brownfield-OT-Übergangskosten und Latenzrisiken | -1.6% | Asiatisch-pazifischer Raum, Nordamerika und Europa mit bedeutender Industriebasis | Langfristig (≥ 4 Jahre) |
| Mangel an Zero-Trust-Architekturkenntnissen | -1.3% | Global, am höchsten im asiatisch-pazifischen Raum und Südamerika | Mittelfristig (2–4 Jahre) |
| Proprietäre Richtlinien-Engines und Anbieterabhängigkeit | -0.9% | Global, konzentriert in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentierte Legacy-IAM- und Verzeichnisumgebungen
Verwaltete Bereitstellungen stoßen häufig auf ihre Hauptbeschränkung in der Identitätsinfrastruktur und nicht am Zugangs-Gateway. Multi-Forest-Active-Directory-Umgebungen, lokale LDAP-Verzeichnisse und unterschiedliche Identitätsanbieter erschweren die Richtlinienausrichtung. Der Markt für Managed Zero Trust Network Access Services kann längere Onboarding-Zyklen erleben, wenn ruhende Konten, nicht verwaltete Dienstprinzipale und falsch ausgerichtete Berechtigungen identifiziert werden müssen. Organisationen müssen außerdem ihre Compliance-Position schützen, während sie Zugriffskontrollen auf ein neues Betriebsmodell umstellen. Dies kann den Zeitpunkt verzögern, an dem ein Anbieter eine konsistente Richtliniendurchsetzung anwenden kann. Anbieter, die Attributnormalisierung, Gruppenzuordnung und die Ablösung von Legacy-Protokollen automatisieren, können Reibungsverluste reduzieren und die Kundenbindung im Markt für Managed ZTNA Services stärken.
Brownfield-OT-Übergangskosten und Latenzrisiken
Betriebstechnologische Umgebungen schaffen Einschränkungen, die sich von herkömmlichen Informationstechnologie-Bereitstellungen unterscheiden. SCADA-Controller, speicherprogrammierbare Steuerungen und Mensch-Maschine-Schnittstellen verwenden häufig proprietäre Protokolle und unterstützen möglicherweise keine Endpunkt-Agenten. Industrielle Workloads können auch Reaktionszeiten von unter 100 Millisekunden erfordern, die eine Cloud-Broker-Route möglicherweise nicht immer erfüllt. Cisco weist darauf hin, dass nicht autorisierte Mobilfunk-Gateways und von Anbietern installierte Fernzugriffswerkzeuge das industrielle Fernzugriffsmanagement erschweren können. Hardware-Sicherheitsmodule, Protokoll-Gateways und Netzwerksegmentierung können den Investitions- und Implementierungszeitraum verlängern, was den Markt für Managed ZTNA Services verlangsamen kann, wo Industrieorganisationen Technologie-Upgrades neben der Modernisierung der Zugangskontrolle rechtfertigen müssen. Netskope erklärt, dass sein Universal-ZTNA-Ansatz sicheren Zugang für OT- und IoT-Systeme unterstützt und gleichzeitig Prüfungsanforderungen im Zusammenhang mit NERC CIP und IEC 62443 erfüllt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
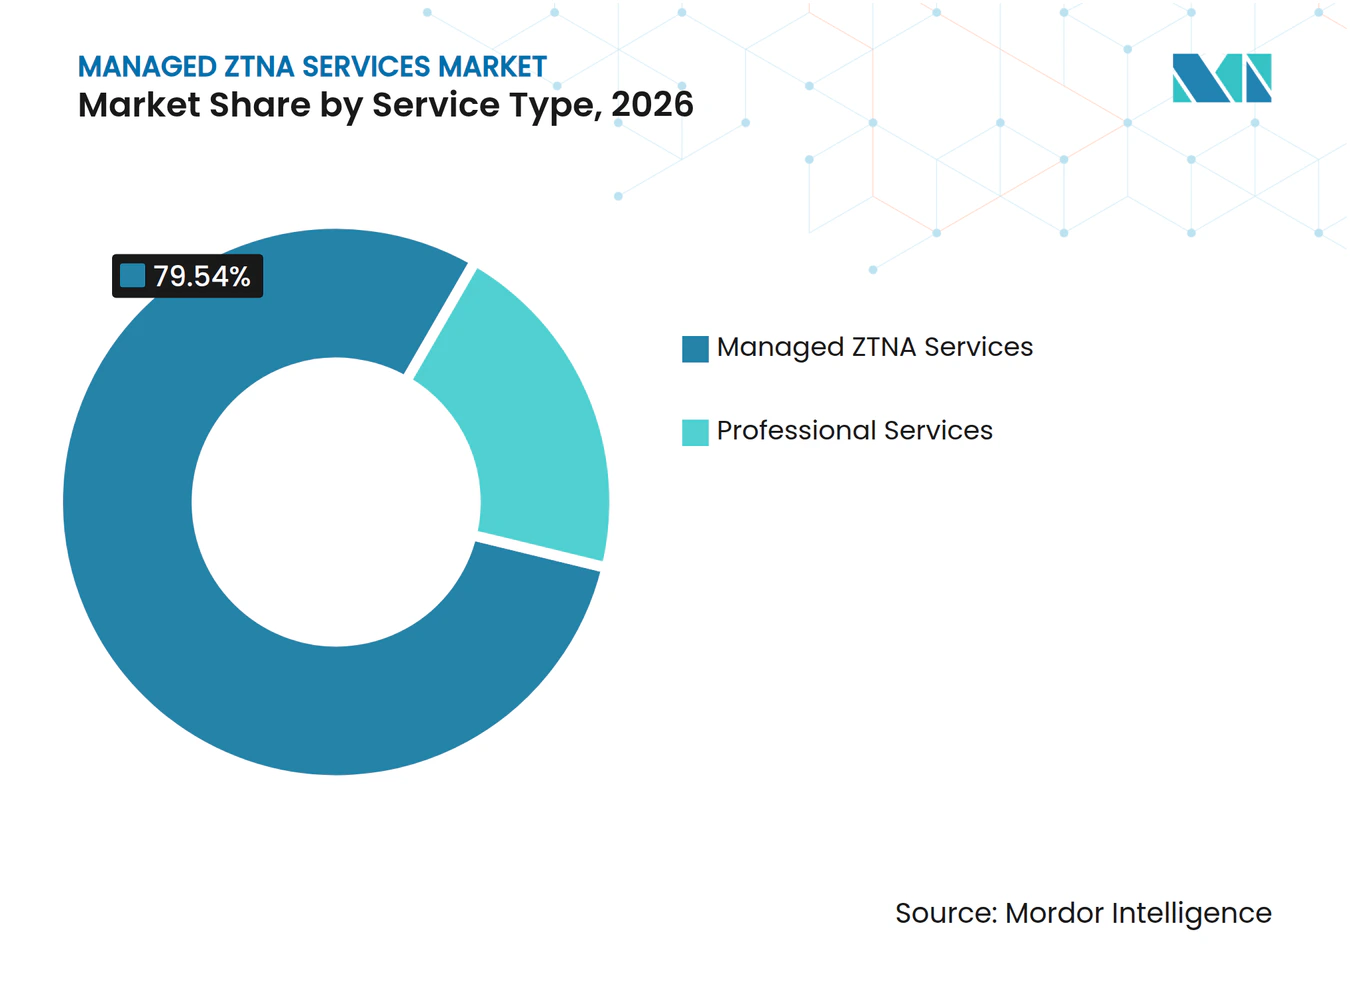
Verwaltete Bereitstellung unterstützt langfristige KundenbeziehungenManaged ZTNA Services hielt im Jahr 2026 einen Anteil von 79,54 %, was die Unternehmensnachfrage nach externer Unterstützung bei der Richtliniendurchsetzung, Sitzungsüberwachung und Identitätspositionsverwaltung widerspiegelt. Die Branche für Managed ZTNA Services ist auf kontinuierliche Bereitstellung statt auf eine einmalige Softwareinstallation angewiesen, sodass sich Anbieter durch Service-Level-Verpflichtungen, Co-Management-Optionen und Betriebsunterstützung differenzieren können. Professional Services deckt Implementierungs- und Integrationsarbeiten ab und stellt den verbleibenden Anteil bereit, was häufig zu längeren verwalteten Engagements führt, wenn Kunden einen laufenden Richtlinienbetrieb benötigen. Die Marktgröße für Managed ZTNA Services im Segment Managed ZTNA Services wird bis 2032 voraussichtlich mit einer CAGR von 22,78 % wachsen, unterstützt durch Bereitstellungen, die sich von Remote-Mitarbeitern auf Auftragnehmer, IoT-Endpunkte und Maschinenidentitäten ausweiten.
Open Systems startete im September 2025 seine Managed Universal SSE-Plattform, die ZTNA, Secure Web Gateway, Cloud Access Security Broker und Firewall als Service in einem verwalteten Angebot zusammenführt.[3] Professional Services verbindet außerdem Richtlinien-Engines mit Cloud-Workloads, Identitätsanbietern und Security Information and Event Management-Plattformen, bevor ein verwaltetes Betriebsmodell beginnt. NIST SP 1800-35 bietet Implementierungsbeispiele, die Organisationen bei der Bewertung von Architekturanforderungen nutzen können. Standardisierte Playbooks können Preisdruck auf Beratungsleistungen ausüben, aber Anbieter können den Kundenwert aufrechterhalten, indem sie Projektengagements in verwaltete Retainer überführen, bevor die Arbeit zur Routine wird.


Nach verwaltetem Servicemodell:
MDR-Integration verbindet Zugangskontrolle und ReaktionVollständig verwaltetes ZTNA hielt im Jahr 2026 einen Anteil von 40,35 % und spricht Organisationen an, die den täglichen Betrieb und die Erfassung von Compliance-Nachweisen delegieren möchten. Es ist relevant für mittelgroße Unternehmen und regulierte Käufer mit begrenzter Kapazität im Sicherheitsbetrieb, während gemeinsam verwaltetes ZTNA Organisationen dient, die die Richtlinienverantwortung behalten, aber Anbieterunterstützung nutzen. MDR-integriertes ZTNA wird bis 2032 voraussichtlich mit einer CAGR von 22,68 % wachsen, da es Zugriffstelemetrie mit Erkennungs- und Reaktionsprozessen verbindet und Maßnahmen bei ungewöhnlichem Sitzungsverhalten ermöglicht, bevor ein Angreifer Persistenz etabliert. Verwaltete Secure Access Service Edge-Bundles kombinieren ZTNA, Secure Web Gateway, Cloud Access Security Broker und softwaredefinierte Wide-Area-Network-Funktionen in einem umfassenderen Vertrag, der den Anbietermanagementsaufwand reduzieren kann.
Zscaler schloss am 1. August 2025 die Übernahme von Red Canary ab und kombinierte den Zero Trust Exchange mit Managed Detection and Response-Funktionen. Der Markt für Managed ZTNA Services verzeichnet Interesse an kombinierten Zugangs- und Reaktionsdiensten statt an separaten Werkzeugauswahlen. Die NIST-Implementierungsleitlinien geben Käufern einen Rahmen für die Verbindung von Zero-Trust-Komponenten mit Erkennungsanforderungen. Anbieter ohne vergleichbare Fähigkeiten müssen möglicherweise Partnerschaften eingehen oder Akquisitionen tätigen, da integrierte Abläufe Vertragswerte und Wechselkosten erhöhen können.
Nach Branchenvertikale:
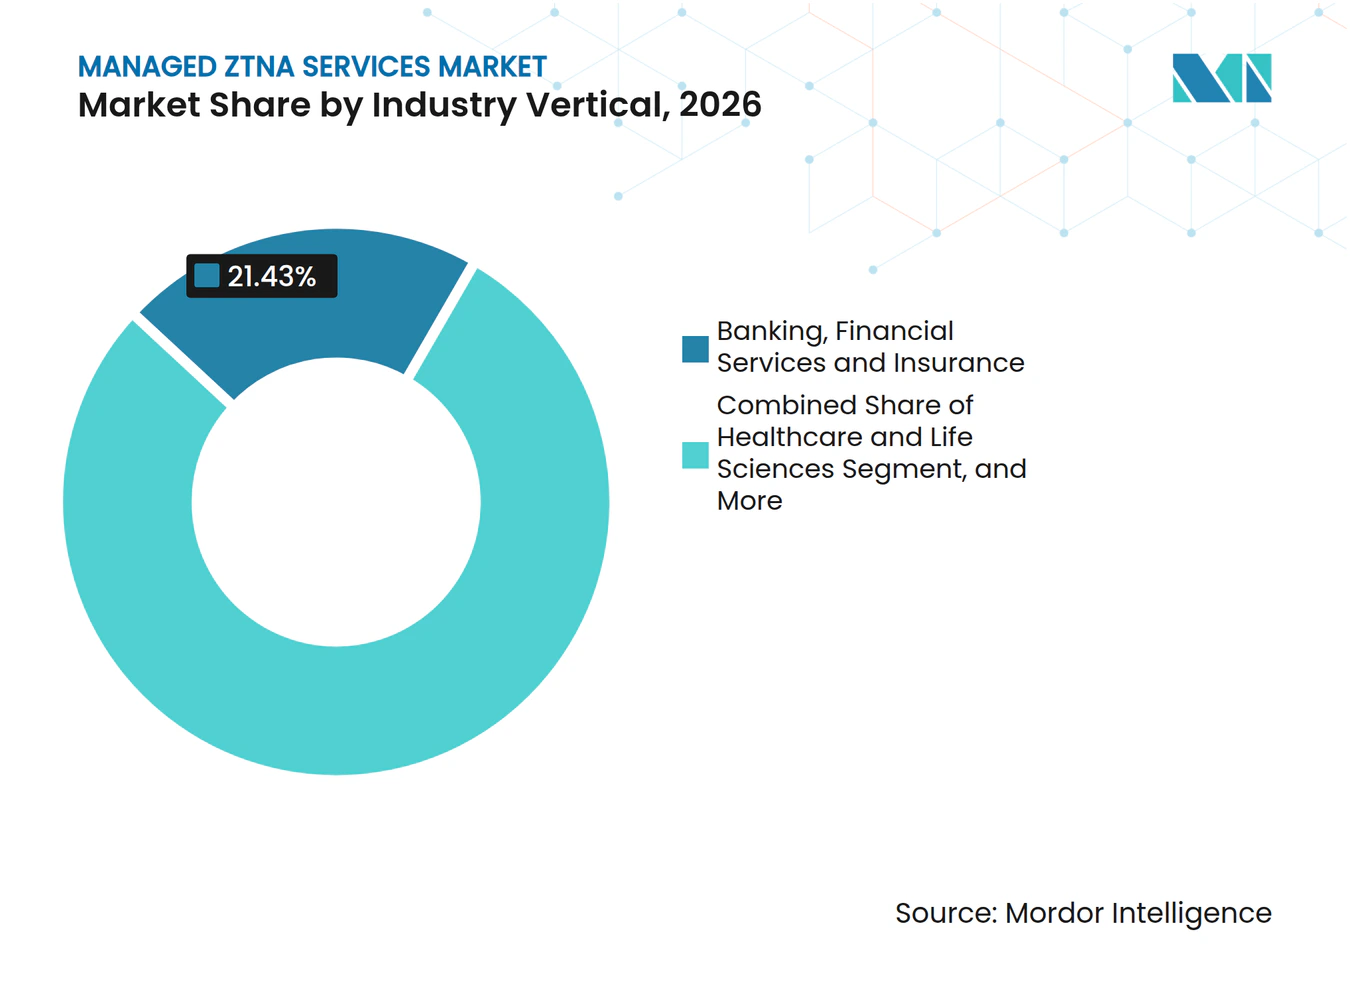
BFSI führt, während industrielle Umgebungen beschleunigenBFSI hielt im Jahr 2026 einen Anteil von 21,43 %, da es granulare Zugriffskontrollen, Sitzungsverifizierung und Aufzeichnungen benötigt, die Compliance-Überprüfungen unterstützen. Akamai stellte fest, dass 64 % der Finanzdienstleistungsinstitute ZTNA eingeführt hatten, was es für viele Käufer zu einem etablierten Sicherheitskontrollinstrument macht. Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor sowie IT und Telekommunikation verwalten ebenfalls sensible Informationen und hybriden Zugang, während Bildung sowie Einzelhandel und E-Commerce kleinere aktuelle Nachfragepools darstellen. Der Markt für Managed ZTNA Services hat eine breite vertikale Basis, da Organisationen in diesen Bereichen eine detaillierte Zugangs-Governance ohne kontinuierlichen internen Richtlinienbetrieb benötigen.
Fertigung und kritische Infrastruktur wird bis 2032 voraussichtlich mit einer CAGR von 22,45 % wachsen, da Industrie-4.0-Programme die IP-Konnektivität auf zuvor isolierte Systeme ausweiten. Das Office of the CISO von Google Cloud erklärt, dass cloud-verbundene OT identitätsbewussten Zugang benötigt, um Bewegungen zwischen IT- und OT-Systemen zu begrenzen. IEC 62443 leitet das industrielle Cybersicherheitsdesign, und Anbieter können seinen Zonen-und-Konduit-Ansatz bei der Gestaltung von OT-Zugangsdiensten anwenden. Netskope führte im Oktober 2025 Universal-ZTNA-Funktionen für OT und IoT ein, die Sitzungsaufzeichnung und Zugriffsprotokollierung für betrieblich sensible Umgebungen unterstützen.


Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Anteil von 41,82 %, unterstützt durch frühe Bundesmandate, cloud-native Unternehmen und ausgereifte Managed Security Service Provider. Die Zero-Trust-Richtung des Verteidigungsministeriums beeinflusst Behörden, Verteidigungsauftragnehmer und regulierte kommerzielle Organisationen, während die Vereinigten Staaten der wichtigste regionale Markt bleiben und Kanada und Mexiko grenzüberschreitende Zugriffsanforderungen hinzufügen. FIS berichtete, dass 38 % der nordamerikanischen Finanzinstitute Zero-Trust-Strategien einführten und weitere 42 % die Einführung innerhalb von 12 Monaten planten, was die anhaltende Nachfrage während des Prognosezeitraums unterstützt.[4] Der Markt für Managed ZTNA Services behält eine starke regionale Basis, da Bundesprogramme sowohl öffentliche Käufer als auch ihre Lieferketten beeinflussen.
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 22,73 % wachsen, da Indien, Südostasien, Japan und Südkorea Cloud-Einführung mit Cybersicherheitsmodernisierung verbinden. China hat ein eigenständiges Betriebsumfeld, in dem Datenlokalisierung und Anforderungen an die inländische Infrastruktur globale Anbieter einschränken können, obwohl multinationale Unternehmen weiterhin den Zugang über Standorte hinweg steuern müssen. Australien und Singapur sind etablierte Teilmärkte, und ihre Cybersicherheitskontrollen entsprechen Zero-Trust-Prinzipien, die verwaltete Dienste unterstützen. Europa ist das drittgrößte regionale Gebiet, mit dem Vereinigten Königreich, Deutschland und Frankreich als primären Nachfragezentren, und die NIS2-Durchsetzung beeinflusst die Zugangskontrollprioritäten in Organisationen wesentlicher Dienste.
Südamerika, der Nahe Osten und Afrika befinden sich in früheren Einführungsphasen, wobei Brasiliens Datenschutzanforderungen die Zugangs-Governance unterstützen und Saudi-Arabien sowie die Vereinigten Arabischen Emirate im Rahmen von Programmen zur digitalen Transformation investieren. Der Fokus von Xage Security auf industrielle und betriebstechnologische Bereiche ist für Energie- und Infrastrukturbetreiber in den Märkten des Golfkooperationsrats relevant. Afrika ist der kleinste regionale Teil des Marktes für Managed ZTNA Services, obwohl Südafrika, Nigeria und Kenia durch Finanzdienstleistungen und Telekommunikation frühe Nachfrage zeigen. Anbieter benötigen Bereitstellungsmodelle, die Datensouveränität und Latenz berücksichtigen, da sich die Vorschriften in diesen Märkten weiterentwickeln. Der regionale Mix bleibt ungleichmäßig, da Cloud-Reife, lokale Regulierung und Anbieterabdeckung von Land zu Land unterschiedlich sind.
Wettbewerbslandschaft
Marktkonzentration
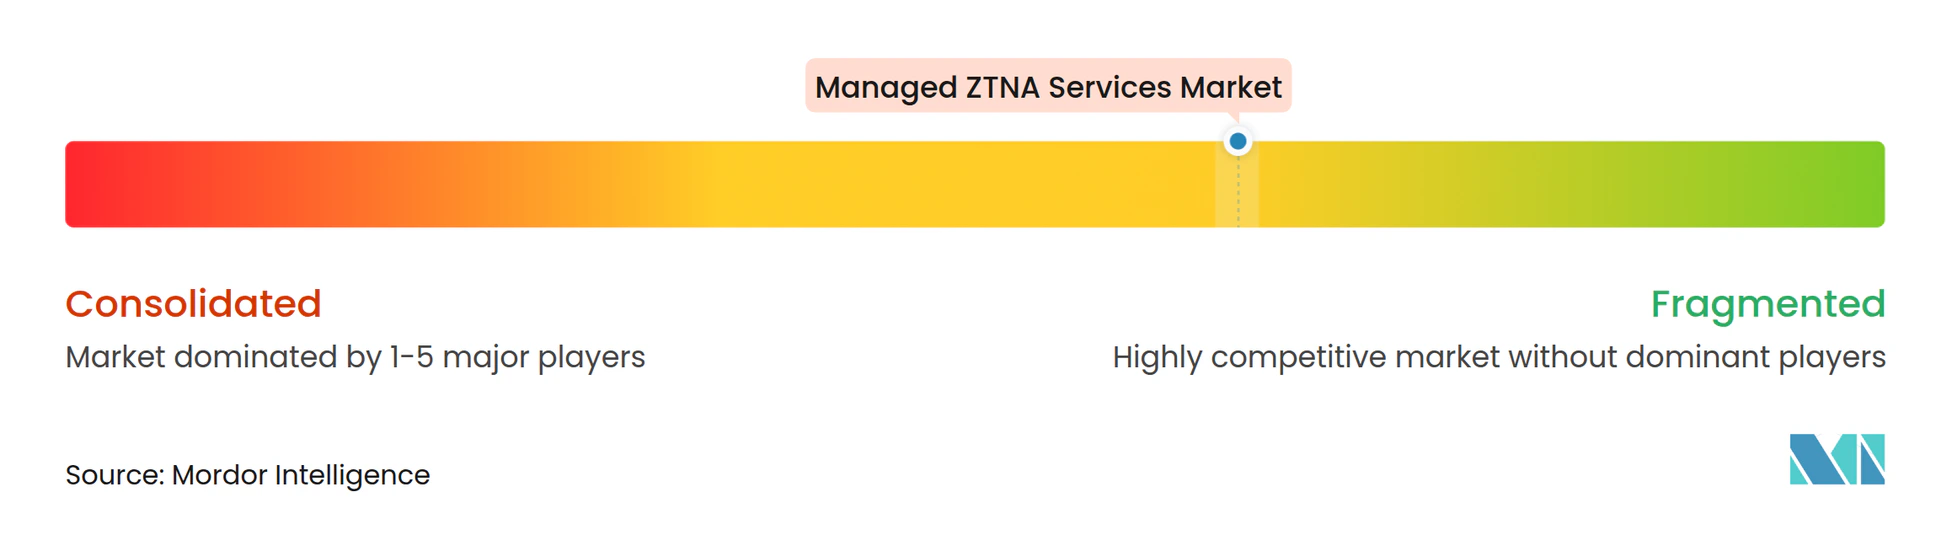
Der Markt für Managed ZTNA Services ist mäßig fragmentiert, da kein Anbieter eine dominante Position über alle Servicemodelle, Vertikalen und Regionen hinweg innehat. Zscaler und Cloudflare haben führende Positionen durch globale Netzwerke, Identitätsintegrationen und ihre Fähigkeit, ZTNA in breitere Secure Access Service Edge- und Security Service Edge-Entscheidungen zu bündeln. Zscaler meldete einen Umsatz von 2.167,1 Millionen USD im Geschäftsjahr 2025. Netskope setzt KI-gestützte Richtlinienverwaltung in seinem Universal-ZTNA-Angebot ein, was den Schwerpunkt auf Automatisierung verdeutlicht.
Nachfragemöglichkeiten umfassen MDR-integrierte Bereitstellung für Käufer, die keine separaten Zugangs- und Reaktionsverträge unterstützen können, OT-fokussierte Dienste für Industrie- und Energiebetreiber sowie Co-Management-Optionen für Sektoren, die aus Gründen der Datensouveränität die Richtlinienhoheit behalten. KI-gestützte Richtlinien-Lifecycle-Werkzeuge können den Aufwand für die Erstellung, Prüfung und Ablösung von Zugriffsregeln reduzieren. Netskope und Forescout schlossen im Februar 2026 eine Partnerschaft, die Echtzeit-Geräteintelligenz mit Cloud-Sicherheitsrichtliniendurchsetzung über verwaltete und nicht verwaltete IT-, OT-, IoT- und IoMT-Geräte hinweg kombinierte. Die Allianz adressiert Gerätesichtbarkeit und Richtlinienkontrolle in Umgebungen mit vielen agentenlosen Geräten.
Plattformkonsolidierung, Kanalerweiterung und industrielle Spezialisierung leiten die Wettbewerbsstrategie im Markt für Managed ZTNA Services. Die Red-Canary-Übernahme durch Zscaler ist ein Konsolidierungsbeispiel, und die Netskope-Forescout-Partnerschaft ist ein Beispiel für eine Technologieallianz, die die Geräteabdeckung erweitert. NIST-Referenzimplementierungen sind bei Käuferbewertungen wichtig, da sie praktische Zero-Trust-Architekturen beschreiben, sodass compliance-konforme Bereitstellung zu einer grundlegenden Beschaffungsanforderung wird. Das Fehlen offengelegter kombinierter Anteile für führende Anbieter unterstützt eine moderate Fragmentierungsbewertung.
Marktführer im Bereich Managed ZTNA Services
-
Zscaler, Inc.
-
Cloudflare, Inc.
-
Netskope, Inc.
-
iboss, Inc.
-
Appgate AB
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Managed ZTNA Services Unternehmen in diesem Bericht
- Zscaler, Inc.
- Cloudflare, Inc.
- Netskope, Inc.
- iboss, Inc.
- Appgate AB
- Forcepoint LLC
- Akamai Technologies, Inc.
- Lookout, Inc.
- Menlo Security, Inc.
- Twingate, Inc.
- NetFoundry, Inc.
- Teleport, Inc.
- Cloudbrink, Inc.
- Oleria Corporation
- Island Technology, Inc.
- Elisity, Inc.
- Zero Networks, Inc.
- Xage Security, Inc.
- ColorTokens, Inc.
- Absolute Software Corporation
- Banyan Security, Inc.
- Axis Security, Inc.
- Perimeter 81 Ltd.
- Cato Networks Ltd.
Neueste Industrielle Entwicklungen in Markt für Managed ZTNA Services
- Oktober 2026: Xcitium erweiterte seine SASE-, SD-WAN- und ZTNA-Plattformfähigkeiten durch eine strategische Technologiepartnerschaft mit Roqos und erweiterte das Zero-Trust-Zugriffsmanagement auf MSP-Kunden über Endpunkte, Benutzer, Zweigstellen und Remote-Belegschaften unter einer einheitlichen mandantenfähigen Cloud-Management-Architektur. Diese Partnerschaft stärkt die Position von Xcitium im MSP-gelieferten Managed-ZTNA-Segment, in dem die Nachfrage nach integriertem Netzwerk und Sicherheit zunimmt.
- Juni 2026: CyberFox übernahm Timus Networks, einen Anbieter adaptiver Zero-Trust- und SASE-Funktionen, die nativ für den MSP-Kanal entwickelt wurden. Die Übernahme signalisiert eine anhaltende Konsolidierung unter MSP-fokussierten Cybersicherheitsplattformen und bringt adaptive, identitätsbasierte Netzwerkzugriffskontrollen unter das breitere Dienstleistungsportfolio von CyberFox.
- Mai 2026: iboss ging eine Partnerschaft mit Sysdojo, einem spezialisierten Managed Security Service Provider, ein, um cloud-natives ZTNA und Zero Trust SASE an Organisationen zu liefern, die von Legacy-VPN- und hardwarezentrierten Sicherheits-Stacks migrieren. Die Partnerschaft erweitert die verwaltete Bereitstellungsreichweite von iboss über Unternehmens- und Mittelmarktsegmente und fügt der cloud-nativen Plattform von iboss eine MSSP-Ausführungsebene hinzu.
- Februar 2026: Netskope und Forescout Technologies schlossen eine Technologiepartnerschaft, um integrierte Zero-Trust-Sicherheit über verwaltete und nicht verwaltete IT-, OT-, IoT- und IoMT-Geräte hinweg bereitzustellen. Durch die Kombination der Echtzeit-Geräteintelligenz von Forescout mit der KI-gestützten Cloud-Sicherheit von Netskope passt die gemeinsame Lösung ZTNA-Zugriffsentscheidungen dynamisch basierend auf Gerätestatus und Risiko an und schließt eine kritische Lücke in Umgebungen mit großen Populationen agentloser Geräte.
Globaler Berichtsumfang des Marktes für Managed ZTNA Services
Der Markt für Managed ZTNA Services umfasst verwaltete Sicherheitsdienste, die es Organisationen ermöglichen, Zero Trust Network Access (ZTNA)-Lösungen für den sicheren Zugang zu privaten Anwendungen, Unternehmensnetzwerken, Cloud-Umgebungen und verteilten IT-Ressourcen zu implementieren, zu betreiben, zu überwachen und zu warten. Diese Dienste umfassen identitätsbasierten Zugangskontrolle, kontinuierliche Benutzer- und Geräteverifizierung, anwendungsspezifische Zugriffsrichtlinien, Richtlinienkonfiguration und -verwaltung, Zugriffsüberwachung, Fehlerbehebung sowie Integration mit Identitäts- und Sicherheitsplattformen. Managed-ZTNA-Anbieter unterstützen vollständig verwaltete und gemeinsam verwaltete Bereitstellungen, einschließlich der Integration mit Managed Detection and Response (MDR) und Secure Access Service Edge (SASE)-Lösungen, um sicheren Zugang für Remote- und hybride Belegschaften, Drittbenutzer und verteilte Unternehmensumgebungen zu ermöglichen.
Der Bericht über den Markt für Managed ZTNA Services ist segmentiert nach Servicetyp (Managed ZTNA Services und Professional Services), verwaltetem Servicemodell (vollständig verwaltetes ZTNA, gemeinsam verwaltetes ZTNA, MDR-integriertes ZTNA und verwaltete Secure Access Service Edge-Bundles), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, IT und Telekommunikation, Fertigung und kritische Infrastruktur, Einzelhandel und E-Commerce, Bildung und andere Branchenvertikalen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed ZTNA Services |
| Professional Services |
| Vollständig verwaltetes ZTNA |
| Gemeinsam verwaltetes ZTNA |
| MDR-integriertes ZTNA |
| Verwaltete Secure Access Service Edge-Bundles |
| Banken, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| IT und Telekommunikation |
| Fertigung und kritische Infrastruktur |
| Einzelhandel und E-Commerce |
| Bildung |
| Andere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Israel | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Kenia | |
| Übriges Afrika |
| Nach Servicetyp | Managed ZTNA Services | |
| Professional Services | ||
| Nach verwaltetem Servicemodell | Vollständig verwaltetes ZTNA | |
| Gemeinsam verwaltetes ZTNA | ||
| MDR-integriertes ZTNA | ||
| Verwaltete Secure Access Service Edge-Bundles | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen | |
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| IT und Telekommunikation | ||
| Fertigung und kritische Infrastruktur | ||
| Einzelhandel und E-Commerce | ||
| Bildung | ||
| Andere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Israel | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed ZTNA Services?
Der Markt für Managed ZTNA Services wird im Jahr 2026 auf 2,85 Milliarden USD geschätzt und soll bis 2032 einen Wert von 9,31 Milliarden USD erreichen, bei einer CAGR von 21,49 % im Zeitraum 2027–2032.
Was treibt die Einführung von Managed ZTNA Services an?
VPN-Ersatz, Cloud-Migration, Ransomware-Exposition und Anforderungen an die Zero-Trust-Implementierung erhöhen die Nachfrage nach verwalteten Zugriffskontrollen.
Welcher Servicetyp hat den größten Anteil an Managed ZTNA Services?
Managed ZTNA Services hielt im Jahr 2026 einen Anteil von 79,54 %, da Organisationen häufig die laufende Richtliniendurchsetzung und Sitzungsüberwachung auslagern.
Welches verwaltete Servicemodell wächst am schnellsten?
MDR-integriertes ZTNA wird bis 2032 voraussichtlich mit einer CAGR von 22,68 % wachsen, da Käufer eine engere Koordination zwischen Zugangskontrolle und Bedrohungsreaktion anstreben.
Welche Vertikale hat den größten Anteil an Managed ZTNA Services?
BFSI hielt im Jahr 2026 einen Anteil von 21,43 %, unterstützt durch Anforderungen an Zugangs-Governance, Prüfung und Sitzungsverifizierung.
Welche Region entwickelt sich am schnellsten für Managed ZTNA Services?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 22,73 % wachsen, unterstützt durch Cloud-Einführung und Cybersicherheitsmodernisierungsprogramme.