
Marktgröße und Marktanteil für verwaltete mobile Phishing-Schutz-Dienste
Marktübersicht
| Studienzeitraum | 2027 - 2032 |
|---|---|
| Marktgröße (2027) | 0.9 Milliarden US-Dollar |
| Marktgröße (2032) | 2.45 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 22.25 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete mobile Phishing-Schutz-Dienste von Mordor Intelligence
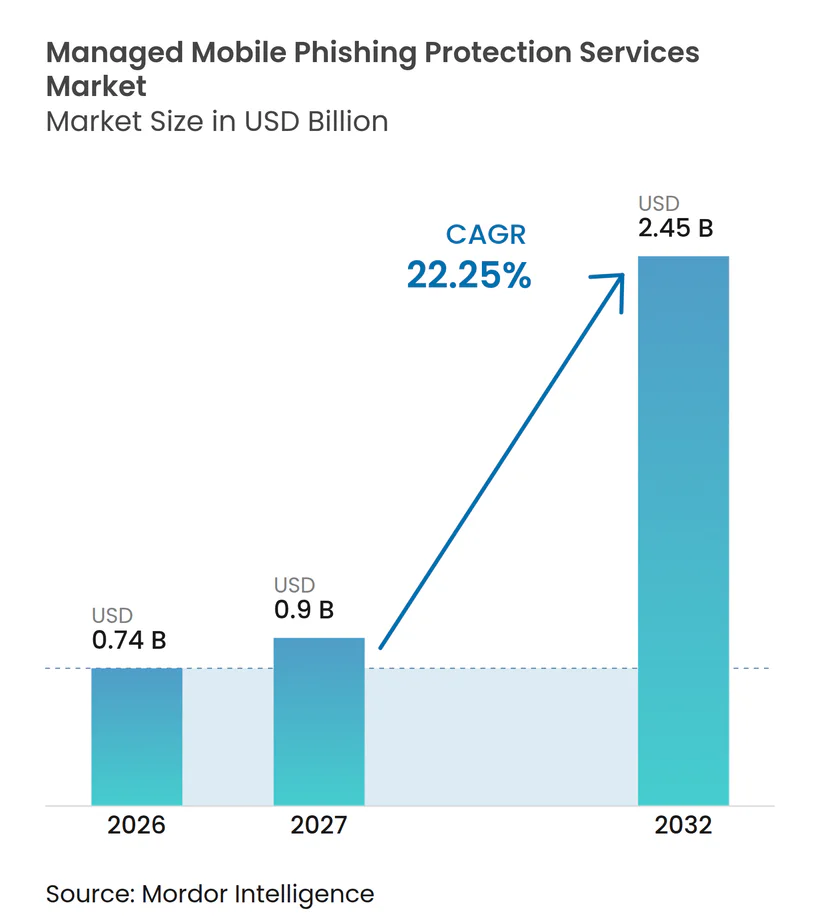
Die Marktgröße für verwaltete mobile Phishing-Schutz-Dienste wird voraussichtlich von 0,74 Milliarden USD im Jahr 2026 auf 2,45 Milliarden USD bis 2032 anwachsen und dabei zwischen 2027 und 2032 eine CAGR von 22,25 % verzeichnen. Das Wachstum spiegelt die zunehmende Nutzung mobiler Geräte als Einstiegspunkt in Unternehmenssysteme sowie die Grenzen von Werkzeugen wider, die lediglich Geräte verwalten. Unternehmen wechseln zu verwalteten Verträgen, wenn sie eine kontinuierliche Transparenz, Erkennung und Reaktion über mobile Geräteflotten hinweg benötigen. Der Markt für verwaltete mobile Phishing-Schutz-Dienste wird zudem durch strengere Anforderungen in staatlichen und anderen regulierten Umgebungen geprägt, in denen aktive mobile Bedrohungsabwehr zunehmend Teil der Gerätesicherheitserwartungen wird. Mobile Phishing-Begegnungen auf iOS-Geräten verändern die Art und Weise, wie Unternehmen Führungskräfte und hochwertige Nutzer schützen, die häufig nur durch passive Registrierung abgedeckt waren. Der Wettbewerb konzentriert sich auf spezialisierte mobile Abwehrfähigkeiten, Plattformintegration, verwaltete Bereitstellung sowie die Fähigkeit, innerhalb von Datenschutz- und Budgetbeschränkungen zu arbeiten.
Wichtigste Erkenntnisse des Berichts
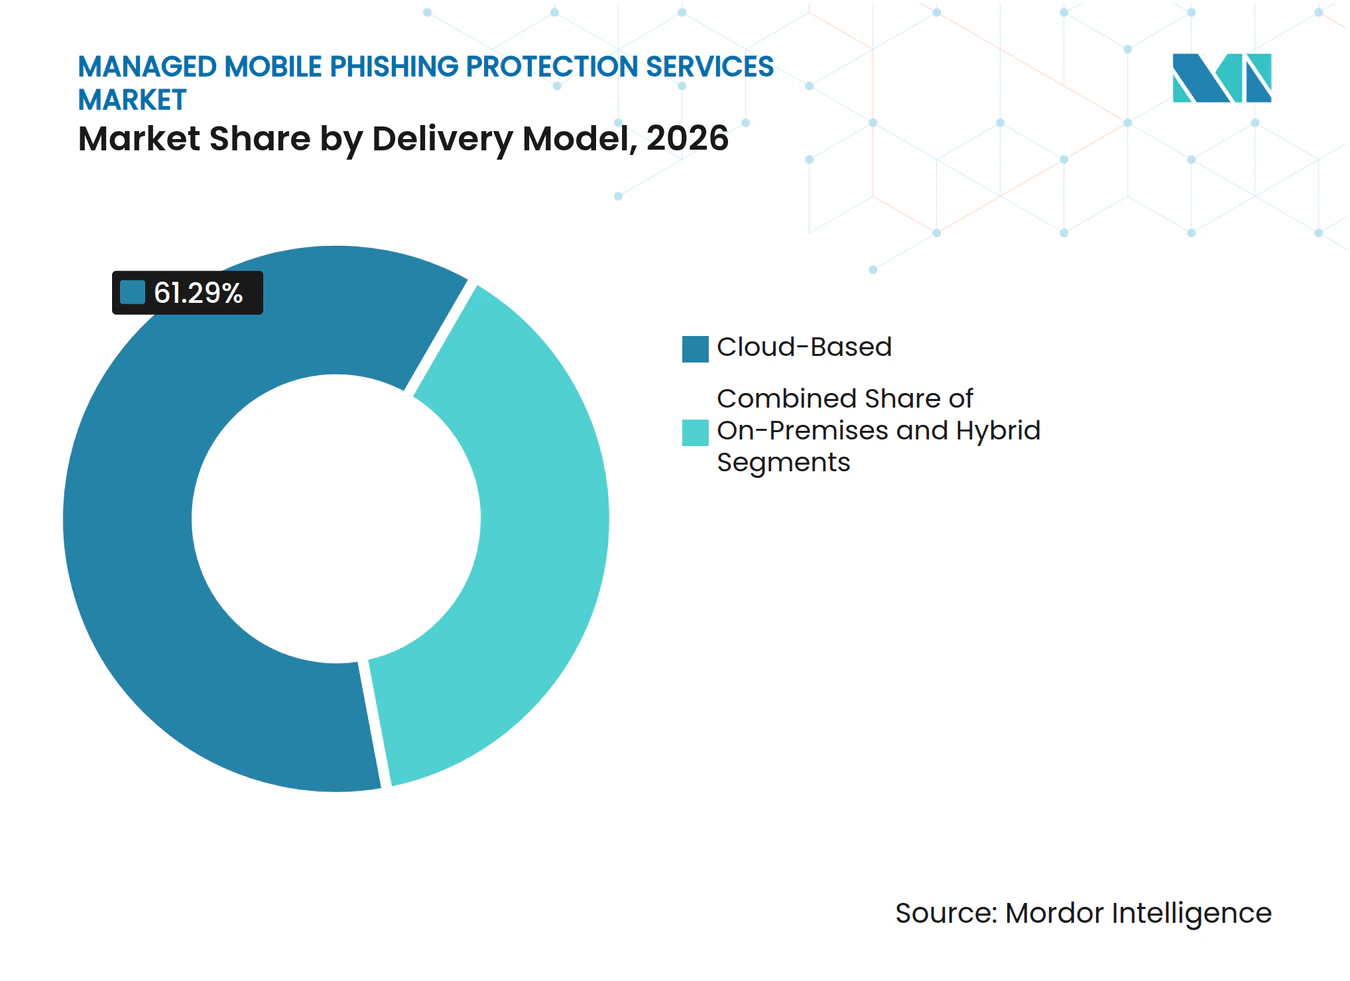
- Nach Bereitstellungsmodell hielten Cloud-basierte Lösungen im Jahr 2026 einen Marktanteil von 61,29 % am Markt für verwaltete mobile Phishing-Schutz-Dienste, während die hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 23,61 % wachsen wird.
- Nach Betriebssystem hielt Android im Jahr 2026 einen Umsatzanteil von 45,66 %, während iOS bis 2032 voraussichtlich mit einer CAGR von 23,36 % wachsen wird.
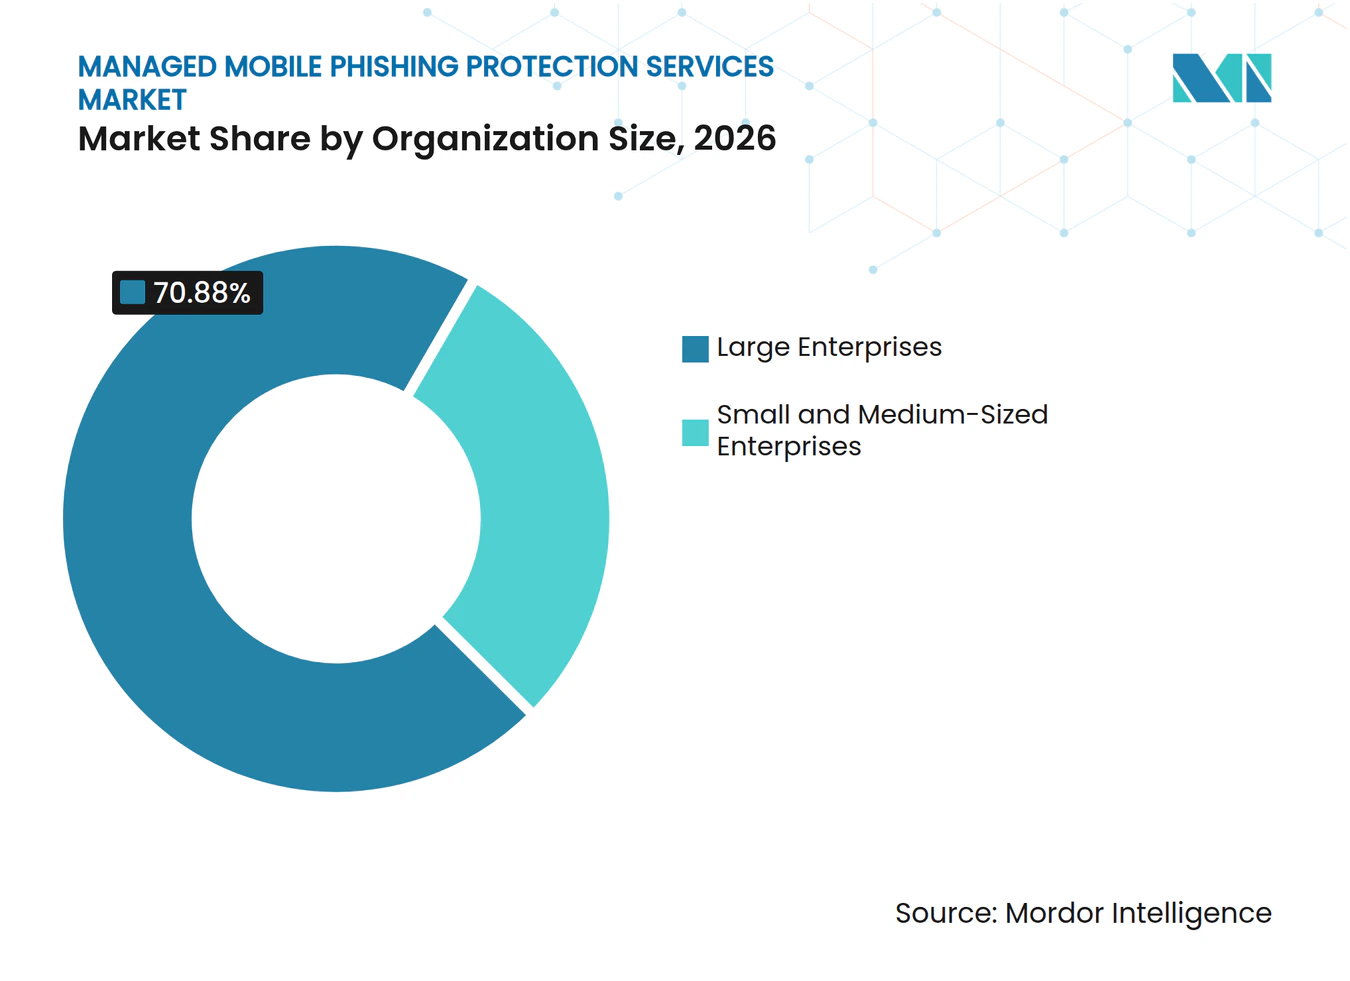
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 70,88 %, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 23,88 % wachsen werden.
- Nach Endnutzerbranche hielt der BFSI-Sektor im Jahr 2026 einen Umsatzanteil von 27,44 %, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 22,76 % wachsen werden.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende mobile Angriffsfläche auf Unternehmensgeräten | +5.0% | Global | Kurzfristig (≤ 2 Jahre) |
| BYOD- und COPE-Einführung erweitert nicht verwaltete Endpunkte | +4.2% | Global, konzentriert in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| KI-gestütztes Smishing und QR-Phishing erhöhen das mobile Eindringungsrisiko | +3.5% | Global, höchste Exposition in Asien-Pazifik und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust-Einführungen integrieren mobile Geräte in eine einheitliche Richtlinienkontrolle | +3.0% | Nordamerika und Europa, Ausstrahlungseffekte auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Kanalübergreifende Phishing-Erkennungslücke über SMS, Messaging und mobile Browser | +2.5% | Global | Mittelfristig (2–4 Jahre) |
| MSP-geführte mobile Sicherheitsbereitstellung erweitert den Zugang für kleine und mittelständische Unternehmen | +2.0% | Nordamerika, frühe Dynamik in Europa und Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende mobile Angriffsfläche auf Unternehmensgeräten
Mobile Geräte sind zu einem bevorzugten ersten Zugangspunkt in Unternehmenssysteme geworden und nicht mehr nur ein sekundärer Angriffskanal. Verizon berichtete im Jahr 2025, dass 85 % der Unternehmen einen Anstieg mobiler Angriffe verzeichneten und 75 % daraufhin ihre Ausgaben für mobile Sicherheit erhöhten.[1] Die bereitgestellte Forschung identifiziert auch eine stärkere E-Mail-Filterung als Faktor, der Angreifer auf mobile Kanäle umlenken kann, wo die Erkennungsabdeckung noch in der Entwicklung ist. Dies macht eine kontinuierliche mobile Überwachung für Sicherheitsteams relevanter, die ihre E-Mail-Abwehr bereits gestärkt haben. Der Markt für verwaltete mobile Phishing-Schutz-Dienste profitiert, wenn Unternehmen erkennen, dass die Geräteregistrierung einen Nutzer nicht daran hindert, eine bösartige SMS oder einen Browser-Link zu öffnen. Verwaltete Dienste können Überwachung und Reaktion bereitstellen, ohne dass jeder Kunde eine eigene mobile Sicherheitsoperation aufbauen muss.
BYOD- und COPE-Einführung erweitert nicht verwaltete Endpunkte
BYOD- und unternehmenseigene, persönlich aktivierte Richtlinien erweitern die Anzahl der Geräte, die auf Unternehmenssysteme zugreifen können. Die Nutzung privater Geräte schafft zudem eine Grenze zwischen den Sicherheitsinformationen, die ein Arbeitgeber benötigt, und dem Datenschutz, den Mitarbeiter erwarten. Der Markt für verwaltete mobile Phishing-Schutz-Dienste wird daher durch die Nachfrage nach Kontrollen unterstützt, die neben bestehenden Geräteverwaltungsprogrammen funktionieren können. Lookout berichtete, dass MDM- und UEM-Werkzeuge die Phishing-Exposition auf gängigen Messaging-Plattformen nicht vollständig verhindern. Diese Lücke kann auch dann bestehen bleiben, wenn ein Gerät registriert ist und standardmäßige Richtlinienkontrollen erhält. Anbieter, die den Schutz von Arbeitsprofilen mit verwalteter Erkennung kombinieren, sind möglicherweise besser positioniert, um die verbleibende Exposition zu adressieren.
KI-gestütztes Smishing und QR-Phishing erhöhen das mobile Eindringungsrisiko
Generative KI senkt den Aufwand für die Erstellung überzeugender mobiler Phishing-Nachrichten in großem Maßstab. Zimperium berichtete, dass Phishing-Ereignisse auf mobilen Mitarbeitergeräten zwischen Januar 2025 und Mitte 2026 um 380 % gestiegen sind, während 86 % der Angriffe KI-generierte Elemente enthielten.[2] QR-Code-Angriffe stellen ein verwandtes Problem dar, da sie ein Ziel außerhalb des Textes platzieren können, den ein herkömmlicher Filter untersucht. Palo Alto Networks Unit 42 verfolgte im Februar 2026 mehr als 11.000 bösartige QR-Code-Erkennungen pro Tag. Eine ACM-Studie ergab, dass Quishing operative Erkennungssysteme ebenso effektiv umgehen konnte wie herkömmliches Phishing, während LLM-gestützte Varianten in einer Unternehmenskohorte Opfer-Besuchsraten von über 30 % erzielten. Der Markt für verwaltete mobile Phishing-Schutz-Dienste wird durch Werkzeuge unterstützt, die Verhaltenssignale bewerten und Bedrohungen identifizieren können, die nicht auf einer klar sichtbaren bösartigen URL basieren.
Zero-Trust-Einführungen integrieren mobile Geräte in eine einheitliche Richtlinienkontrolle
Zero-Trust-Implementierungen machen den Gerätezustand zu einem direkteren Bestandteil von Zugriffsentscheidungen. Ein Gerät kann die Registrierungsanforderungen erfüllen und dennoch kompromittiert werden, nachdem ein Nutzer einen Smishing-Link geöffnet hat, sodass mobile Risikosignale für die Zugriffsrichtlinie relevant sind. DISA nahm aktive Anwendungen zur mobilen Bedrohungsabwehr in die von Zimperium beschriebene Android 16 Security Technical Implementation Guide-Anforderung auf. Dieser Ansatz schafft einen Compliance-Präzedenzfall für staatliche Geräteumgebungen und könnte Auftragnehmer und andere regulierte Organisationen beeinflussen. Die Zusammenarbeit von Zscaler mit T-Mobile im April 2025 zeigte einen Wechsel vom traditionellen VPN-Zugang hin zu einem anwendungsbasierten Zugang, der an den Gerätezustand geknüpft ist.[3] Diese Entwicklungen unterstützen eine Rolle für den mobilen Phishing-Schutz innerhalb umfassenderer Programme für Identität, Netzwerkzugang und Gerätevertrauen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Datenschutzbedenken in BYOD-intensiven Umgebungen | -2.8% | Global, am stärksten in Europa und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Überschneidung mit MDM-, UEM- und EDR-Budgets verlangsamt eigenständige Käufe | -2.0% | Global | Mittelfristig (2–4 Jahre) |
| Begrenzte Sicherheitstelemetrie auf verbrauchereignen Geräten | -1.2% | Global | Mittelfristig (2–4 Jahre) |
| Integrationsprobleme mit veralteten Identitäts- und mobilen Flottenwerkzeugen | -0.8% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Datenschutzbedenken in BYOD-intensiven Umgebungen
Bedenken der Mitarbeiter hinsichtlich der Verhaltenstelemetrie können die Bereitstellung auf privaten Geräten verzögern. Vollständige Geräteverwaltungsprofile können IT-Teams Einblick in persönliche Anwendungen, den Standortverlauf oder Browsing-Muster geben, was Mitarbeiter zögern lassen kann, sich zu registrieren. Die DSGVO und Vorschriften zur Arbeitsplatzüberwachung in Europa verpflichten Anbieter zudem, die von ihnen erhobenen personenbezogenen Daten zu begrenzen. Der Markt für verwaltete mobile Phishing-Schutz-Dienste muss diese Einschränkung durch Designs adressieren, die sich auf arbeitskontextbezogene Signale konzentrieren. Verizon stellte fest, dass 80 % der Unternehmen im Jahr 2025 Smishing-Tests mit Mitarbeitern durchführten, während 39 % dieser Unternehmen berichteten, dass bis zu die Hälfte der Mitarbeiter in Simulationen auf einen bösartigen Link geklickt hatte. Containerisierter Schutz kann die Datenschutzbelastung reduzieren, die Einführung bleibt jedoch in Unternehmensgruppen uneinheitlich.
Überschneidung mit MDM-, UEM- und EDR-Budgets verlangsamt eigenständige Käufe
Der mobile Phishing-Schutz kann mit bestehenden MDM-, UEM- und Endpunkterkennungs- und Reaktionswerkzeugen um Budgets konkurrieren. Beschaffungsteams können einen separaten Vertrag verzögern, wenn sie glauben, dass eine bestehende Plattform eine ausreichende Abdeckung bietet. Dieses Problem wird schwieriger, wenn Sicherheitsteams mehrere überlappende Verwaltungsplattformen betreiben und Integrationen bewerten müssen, bevor sie einen weiteren Dienst genehmigen. Die bereitgestellte Forschung identifiziert Verzögerungen bei eigenständigen Käufen in Konten mit mehreren UEM-Werkzeugen, selbst wenn das zugrunde liegende mobile Risiko klar ist. Der Markt für verwaltete mobile Phishing-Schutz-Dienste muss daher aufzeigen, wie spezialisierte Erkennung bestehende Geräteverwaltungs- und Endpunktinvestitionen ergänzt und nicht dupliziert. Anbieter, die sich in etablierte Identitäts-, Flottenverwaltungs-, SIEM-, SOAR- und XDR-Umgebungen integrieren, können einen Teil dieser Kaufhürden reduzieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellungsmodell:
Cloud-Bereitstellung führt, während hybride Architektur in regulierten Umgebungen an Bedeutung gewinntDie Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Marktanteil von 61,29 % am Markt für verwaltete mobile Phishing-Schutz-Dienste. Unternehmen bevorzugen abonnementbasierte Architekturen, die über verteilte mobile Geräteflotten skalieren können, ohne eine lokale Sicherheitsinfrastruktur zu unterhalten. Der Markt für verwaltete mobile Phishing-Schutz-Dienste nutzt die Cloud-Bereitstellung zur Unterstützung kontinuierlicher Bedrohungsintelligenz-Updates, die wichtig sind, wenn sich Phishing-Methoden schnell ändern. MSPs können mandantenfähige Cloud-Plattformen nutzen, um mehrere kleinere Kunden mit einer gemeinsamen Dienststruktur zu unterstützen. Die lokale Bereitstellung behält ihre Relevanz in der Verteidigung und kritischen Infrastruktur, wo die Datensouveränität die an die Cloud gesendete Sicherheitstelemetrie einschränken kann.
Die hybride Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 23,61 % wachsen, der schnellsten Rate innerhalb der Segmentierung nach Bereitstellungsmodell. Dieses Modell kombiniert lokale Verarbeitung oder Steuerung mit Cloud-basierter Bedrohungsintelligenz. Es eignet sich für regulierte Organisationen, die bestimmte Daten im Inland oder in ihrer eigenen Umgebung aufbewahren müssen. Finanzdienstleister und Regierungsnutzer können diese Struktur anwenden, wenn Datenanforderungen die vollständige Cloud-Nutzung einschränken. Der Markt für verwaltete mobile Phishing-Schutz-Dienste kann von hybriden Angeboten profitieren, die diese Kontrollen aufrechterhalten, ohne den Zugang zu aktuellen Bedrohungsinformationen zu verlieren.



Nach Betriebssystem:
Android führt nach installierter Basis, während iOS durch gezieltes Risiko zulegtAndroid hatte im Jahr 2026 einen Umsatzanteil von 45,66 %. Der Markt für verwaltete mobile Phishing-Schutz-Dienste profitiert von Androids großer installierter Basis in Frontline-Einsätzen in der Fertigung, Logistik und im Einzelhandel. Die Vielfalt der Android-Geräte und Patch-Stände kann zu einem uneinheitlichen Schutz innerhalb einer Geräteflotte führen. Zimperium berichtete im Jahr 2025, dass mehr als 25 % der mobilen Geräte kein Upgrade auf die neuesten Betriebssystemversionen durchführen konnten. Verwaltete Überwachung kann Sicherheitsteams dabei helfen, Bedrohungen über diese unterschiedlichen Gerätezustände hinweg zu beobachten.
Das iOS-Segment wird bis 2032 voraussichtlich mit einer CAGR von 23,36 % wachsen. Lookout stellte in seiner Forschung aus dem dritten Quartal 2025 fest, dass iOS-Geräte höhere Phishing-Begegnungsraten aufwiesen als Android-Geräte. Der bereitgestellte Entwurf verknüpft dieses Muster mit der Nutzung von iOS-Geräten durch Führungskräfte und andere hochwertige Unternehmensnutzer. Unternehmen reagieren darauf, indem sie von der passiven iOS-Registrierung zur aktiven Bedrohungsüberwachung übergehen. Der Markt für verwaltete mobile Phishing-Schutz-Dienste kann wachsen, wenn Sicherheitsteams eine aktivere Abdeckung auf Gerätegruppen anwenden, die sie zuvor als geringeres Risiko betrachteten.
Nach Unternehmensgröße:
Großunternehmen verankern den Umsatz, während kleine und mittelständische Unternehmen durch verwaltete Bereitstellung wachsenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 70,88 %. Der Markt für verwaltete mobile Phishing-Schutz-Dienste wird durch große verwaltete Geräteflotten, Compliance-Verpflichtungen und mehrjährige Lieferantenvereinbarungen verankert. Sicherheitsteams im BFSI- und Gesundheitssektor benötigen häufig mobilen Schutz als Teil umfassenderer Kontrollen für Finanzdaten und geschützte Gesundheitsinformationen. Diese Organisationen verfügen auch über die Ressourcen, um mobile Signale in etablierte Sicherheitsoperationen zu integrieren. Ihre Kaufentscheidungen betonen häufig Compliance-Berichterstattung, Bereitstellungsumfang und Konnektivität mit anderen Kontrollschichten.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 23,88 % wachsen, der höchsten Rate nach Unternehmensgröße. Die bereitgestellte Forschung führt dieses Wachstum auf MSP-gelieferte Abonnements zurück, die den Bedarf an internen Spezialkapazitäten reduzieren. Der Markt für verwaltete mobile Phishing-Schutz-Dienste kann kleinere Organisationen durch monatliche Pakete erreichen, die Phishing-Simulation, Echtzeit-Überwachung und Incident Response kombinieren. Verizon berichtete, dass 57 % der kleinen und mittelständischen Unternehmen sich bei der Reaktion auf Cybersicherheitsvorfälle im Ressourcennachteil fühlten und 54 % angaben, proportional mehr durch einen Datenschutzverstoß zu verlieren. SoSafe kündigte im Juni 2025 eine MSP-Plattform an, die mit mehr als 70 Kanalpartnern entwickelt wurde, was die Investitionen in diesen Weg zu kleineren Kunden verdeutlicht.

Nach Endnutzerbranche:
BFSI führt beim Umsatz, während Regierung Richtlinien in Nachfrage umwandeltDer BFSI-Sektor hatte im Jahr 2026 einen Umsatzanteil von 27,44 %. Der Markt für verwaltete mobile Phishing-Schutz-Dienste adressiert eine Exposition des Finanzsektors gegenüber Diebstahl von Anmeldedaten, Betrug und Reputationsschäden durch einen erfolgreichen mobilen Phishing-Angriff. Das Segment unterliegt zudem detaillierten Sicherheits- und Berichtspflichten, die einen laufenden verwalteten Schutz begünstigen können. Der bereitgestellte Entwurf beschreibt Social Engineering und mobiles Phishing als prominenten Bewusstseinsschwerpunkt für italienische Banken. ABI berichtete, dass italienische Banken im Jahr 2026 Cybersicherheitsausgaben von 500 Millionen EUR, entsprechend 560 Millionen USD, planten und dass 97 % Social Engineering und mobiles Phishing als ihr primäres Bewusstseinsthema identifizierten.
Regierung und öffentliche Verwaltung werden bis 2032 voraussichtlich mit einer CAGR von 22,76 % wachsen. Die DISA Android 16-Anforderung zur mobilen Bedrohungsabwehr wandelt eine aktive Verteidigungsrichtlinie in eine potenzielle Beschaffungsanforderung für staatliche Geräte um. Die Branche der verwalteten mobilen Phishing-Schutz-Dienste bedient auch das Gesundheitswesen, IT und Telekommunikation, industrielle Fertigung, Einzel- und E-Commerce sowie Energie und Versorgungsunternehmen. Diese Branchen sehen sich unterschiedlichen Compliance-Rahmenwerken und Belegschaftsmustern gegenüber, aber jede hat eine wachsende mobile Exposition. Dies schafft Nachfrage nach Diensten, die sich verschiedenen Betriebsmodellen anpassen können, ohne sektorspezifische Kontrollen zu entfernen.
Geografische Analyse
Markt für verwaltete mobile Phishing-Schutz-Dienste in Nordamerika
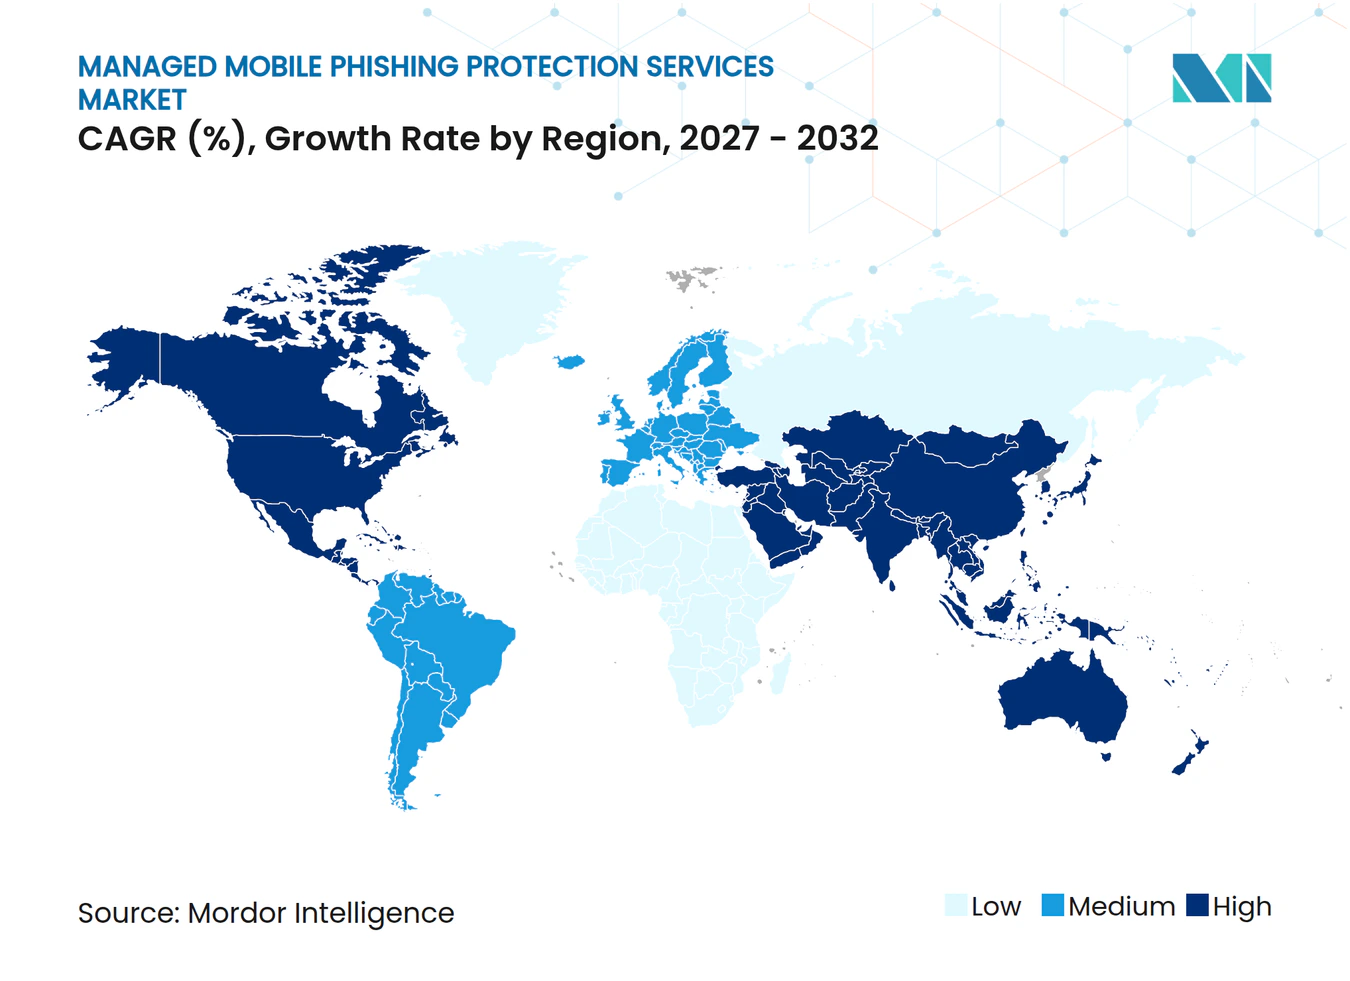
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 38,21 %. Der Markt für verwaltete mobile Phishing-Schutz-Dienste wird durch das entwickelte MSP-Ökosystem der Vereinigten Staaten, Leitlinien zur mobilen Sicherheit und Gerätesicherheitsanforderungen für Regierungsumgebungen unterstützt. Verizon berichtete, dass 80 % der Organisationen im Jahr 2025 Smishing-Tests mit Mitarbeitern durchgeführt haben. Diese Praxis kann das Bewusstsein für mobile Bedrohungsrisiken und die Notwendigkeit verwalteter Dienste stärken. Kanada und Mexiko tragen durch grenzüberschreitende Programme für Unternehmensmobilität und MSP-Pakete zur Nachfrage bei.
Markt für verwaltete mobile Phishing-Schutz-Dienste in Europa
Europa weist ein compliance-gesteuertes Nachfragemuster auf, das durch die DSGVO und den Digital Operational Resilience Act für Finanzunternehmen geprägt wird. Deutschland, das Vereinigte Königreich und Frankreich verfügen über eine bedeutende Konzentration von Finanzunternehmen und Regierungsauftragnehmern mit dokumentierten Anforderungen an die mobile Sicherheit. ABI berichtete, dass der italienische Bankensektor im Jahr 2026 8 % der gesamten IT-Ausgaben für Cybersicherheit aufgewendet hat. Arbeitgeber benötigen Schutzarchitekturen, die die Telemetrie auf Signale des Arbeitsprofils beschränken, wo Datenschutz- und Arbeitsvorschriften die Geräteüberwachung einschränken.
Markt für verwaltete mobile Phishing-Schutz-Dienste in APAC, MEA und Südamerika
Asien-Pazifik wird voraussichtlich mit einer CAGR von 23,05 % bis 2032 das stärkste Wachstum verzeichnen. Die Unternehmensdigitalisierung in Indien, Südkorea, Japan und China erhöht die Bedeutung der mobilen Sicherheit im täglichen Betrieb. Das indische Ministerium für Telekommunikation berichtete, dass sein Financial Fraud Risk Indicator 34 Banken und Zahlungsplattformen dabei geholfen hat, hochriskante Mobilfunknummern zu kennzeichnen, wobei die kumulierten Betrugsersparnisse bis August 2026 INR 5.043 Crore, entsprechend 600 Millionen USD, erreichten. Der Nahe Osten und Afrika expandieren durch Ausgaben für die digitale Transformation in Saudi-Arabien und den Vereinigten Arabischen Emiraten, während Südafrika und Nigeria eine frühere Mobile-First-Banking-Nachfrage repräsentieren. Südamerika befindet sich noch in einem früheren Adoptionsstadium, obwohl Brasiliens Anfälligkeit für Smishing das Interesse des Finanzsektors an verwaltetem Schutz fördert.
Wettbewerbslandschaft
Marktkonzentration
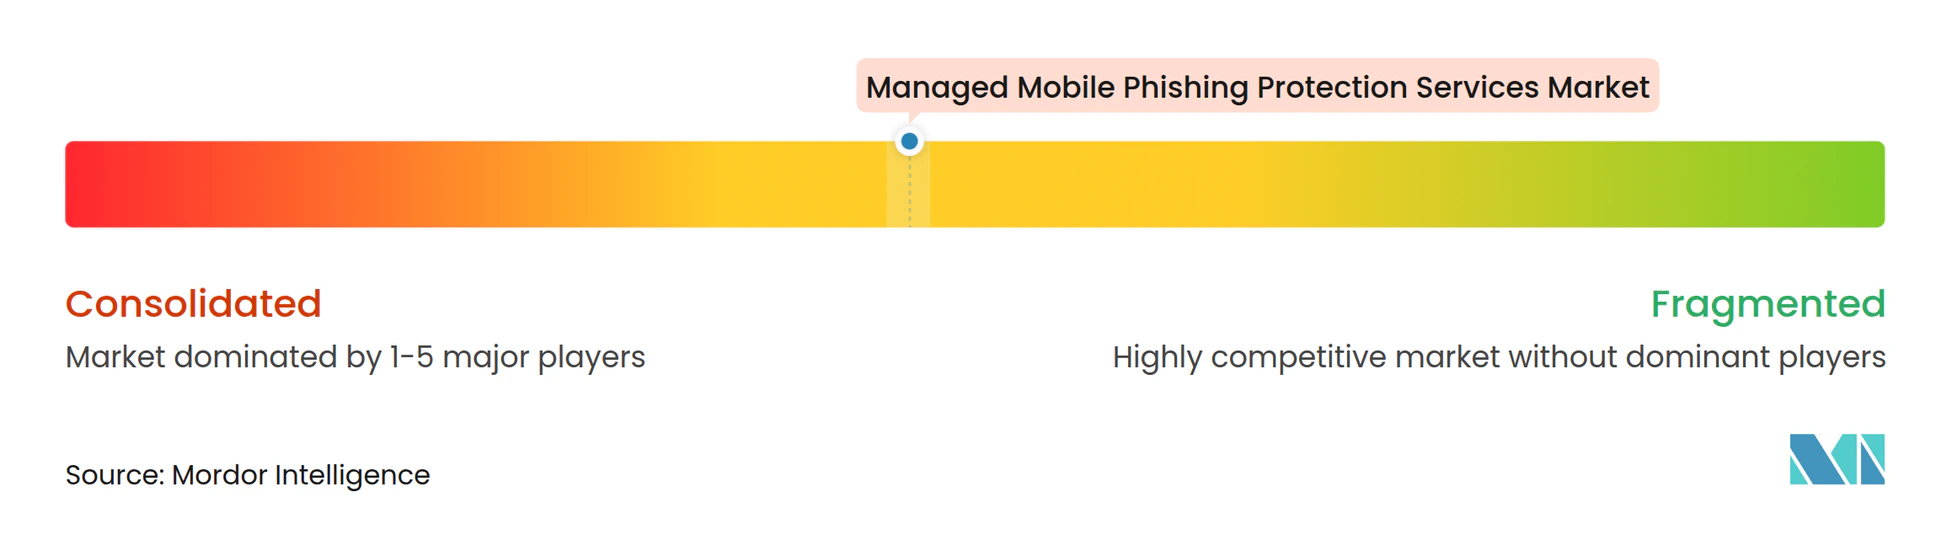
Der Markt für verwaltete mobile Phishing-Schutz-Dienste ist mäßig fragmentiert, wobei spezialisierte Anbieter und breitere Sicherheitsplattformen unterschiedliche Positionen verfolgen. Lookout, Zimperium und Pradeo konkurrieren durch Expertise in der mobilen Bedrohungsabwehr, geräteseitige Telemetrie und die Breite ihrer Integrationen mit anderen Sicherheitswerkzeugen. Breitere Endpunktanbieter, darunter Sophos, ESET, Bitdefender, F-Secure, WithSecure, Malwarebytes und Kaspersky Lab, fügen mobile Phishing-Fähigkeiten zu Portfolios hinzu, die Kunden möglicherweise bereits für andere Endpunktanforderungen erwerben. Ihre gebündelten Preismodelle und etablierten Partnernetzwerke können Käufer ansprechen, während sich Spezialisten durch tiefere mobile Erkennung, mobilspezifische Reaktion und Transparenz über standardmäßige Geräteverwaltungskontrollen hinaus differenzieren.
Die Produktstrategie konzentriert sich zunehmend auf KI-basierte Erkennung und schnellere Untersuchung, da Phishing-Nachrichten, anrufbasierte Betrugsversuche und bösartige Anwendungen unterschiedliche Wege zum mobilen Gerät nutzen können. Zimperium stellte im Mai 2026 seine KI-gestützte Mobile Security Vision und den Mobile SOC Agent vor, mit dem erklärten Ziel, Sicherheitsteams in Unternehmen bei der Untersuchung mobiler Bedrohungen zu unterstützen. Lookout führte im September 2025 Smishing AI ein, um die Absicht und den Kontext von SMS-Nachrichten zu bewerten, anstatt sich nur auf URLs oder Absenderanalysen zu stützen. Lookout führte im Januar 2025 auch Mobile Intelligence APIs ein, um die bidirektionale Integration von mobiler Sicherheitstelemetrie in SIEM-, SOAR- und XDR-Plattformen zu unterstützen. Diese Schritte zeigen, wie Anbieter einen Platz im breiteren Sicherheitsoperations-Workflow anstreben, wo mobile Signale zusammen mit Ereignissen aus anderen Umgebungen überprüft werden können.
Kanalpartnerschaften sind ein weiterer Weg zum Markt, da Kunden mobile Geräte, Verwaltungswerkzeuge und Sicherheitsdienste häufig über verbundene Lieferanten erwerben. Samsung SDS Europe erneuerte im Dezember 2025 seine Partnerschaft mit Pradeo, um Enterprise Mobility Management mit mobiler Bedrohungsabwehr über Samsung Knox-basierte Unternehmensgeräteflotten hinweg zu kombinieren. Der Verkauf des Cloud-Sicherheitsgeschäfts von Lookout an Fortra im Jahr 2025 deutete ebenfalls auf einen strategischen Fokus auf mobile Sicherheit hin. Der Markt für verwaltete mobile Phishing-Schutz-Dienste belohnt Anbieter, die compliance-konforme Berichte für ISO/IEC 27001 und DISA STIG-bezogene Anforderungen bereitstellen können, während die Berichte für gewöhnliche Betriebsteams nützlich bleiben. Die Integration mit Geräte-, Identitäts- und Netzwerkwerkzeugen bleibt wichtig, da Kunden vermeiden möchten, eine weitere isolierte Kontrolle zu schaffen, und möchten, dass Risikosignale die bereits verwendeten Werkzeuge informieren.
Marktführer der Branche für verwaltete mobile Phishing-Schutz-Dienste
-
Lookout, Inc.
-
Zimperium, Inc.
-
Pradeo Security Systems SAS
-
Guardsquare NV
-
Sophos Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete mobile Phishing-Schutz-Dienste Unternehmen in diesem Bericht
- Lookout, Inc.
- Zimperium, Inc.
- Pradeo Security Systems SAS
- Guardsquare NV
- F-Secure Oyj
- Sophos Limited
- ESET, spol. s r.o.
- Bitdefender SRL
- WithSecure Corporation
- Kaspersky Lab JSC
- Malwarebytes Corporation
- IRONSCALES Ltd.
- Cofense, Inc.
- Abnormal Security Corporation
- Mimecast Limited
- Proofpoint, Inc.
- Barracuda Networks, Inc.
- CellTrust Corporation
- ZecOps, Inc.
- Corrata Limited
Neueste Industrielle Entwicklungen in Markt für verwaltete mobile Phishing-Schutz-Dienste
- Mai 2026: Zimperium stellte seine KI-gestützte Mobile Security Vision zusammen mit zwei agentischen KI-Produkten vor: Mobile SOC Agent für Unternehmens-SOC-Teams, die Bedrohungen auf Mitarbeitergeräten untersuchen, und Mobile App Response Agent für SOC- und Betrugsbekämpfungsteams, die mobile App-Bedrohungen bewerten. Die Ankündigung positionierte den Ansatz als KI-gegen-KI-Abwehrrahmen gegen generative KI-gestützte mobile Angriffe.
- Dezember 2025: Samsung SDS Europe erneuerte seine strategische Partnerschaft mit Pradeo für mobile Sicherheit der nächsten Generation und kombinierte dabei das Enterprise Mobility Management von Samsung SDS mit der mobilen Bedrohungsabwehr von Pradeo, um integrierten Schutz über Samsung Knox-basierte Unternehmensgeräteflotten hinweg zu bieten.
- September 2025: Lookout führte Smishing AI ein, die erste KI-gestützte Lösung, die große Sprachmodelle nutzt, um die Absicht und den Kontext von SMS-Nachrichten zu bewerten, und so die Erkennung von Social-Engineering-Angriffen ermöglicht, die herkömmliche mobile Sicherheitswerkzeuge umgehen, die auf URL- oder Absenderanalysen angewiesen sind.
- August 2025: Das indische Ministerium für Telekommunikation berichtete, dass 34 Banken, Finanzinstitute und UPI-Dienstleister den Financial Fraud Risk Indicator integriert hatten und dabei über 10 Lakh Konten eingefroren hatten, die mit mobilem Finanzbetrug in Verbindung standen. Der FRI wurde im Rahmen des Digital Intelligence Unit-Projekts des Ministeriums für Telekommunikation mit einem Budget von 228 Crore INR, entsprechend rund 27 Millionen USD, entwickelt.
Globaler Berichtsumfang des Marktes für verwaltete mobile Phishing-Schutz-Dienste
Der Markt für verwaltete mobile Phishing-Schutz-Dienste umfasst ausgelagerte Sicherheitsdienste, die Phishing-Angriffe auf mobile Geräte und mobile Kommunikationskanäle erkennen, verhindern, überwachen und darauf reagieren. Diese Dienste schützen mobile Unternehmens- und Nutzerumgebungen vor SMS-Phishing (Smishing), messaging-basiertem Phishing, bösartigen Links, mobilen Browser-Angriffen, QR-Code-Phishing und anderen mobilzentrierten Social-Engineering-Bedrohungen durch kontinuierliche Überwachung, Bedrohungserkennung, Richtliniendurchsetzung, Bedrohungsintelligenz und Incident-Response-Fähigkeiten.
Der Marktbericht für verwaltete mobile Phishing-Schutz-Dienste ist segmentiert nach Bereitstellungsmodell (Cloud-basiert, lokal und hybrid), Betriebssystem (Android, iPhone-Betriebssystem (iOS), ChromeOS und andere Betriebssysteme), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, industrielle Fertigung, Einzel- und E-Commerce, Energie und Versorgungsunternehmen sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Cloud-basiert |
| Lokal |
| Hybrid |
| Android |
| iPhone-Betriebssystem (iOS) |
| ChromeOS |
| Andere Betriebssysteme |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Bereitstellungsmodell | Cloud-basiert | |
| Lokal | ||
| Hybrid | ||
| Nach Betriebssystem | Android | |
| iPhone-Betriebssystem (iOS) | ||
| ChromeOS | ||
| Andere Betriebssysteme | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete mobile Phishing-Schutz-Dienste?
Die Marktgröße für verwaltete mobile Phishing-Schutz-Dienste wird voraussichtlich von 0,74 Milliarden USD im Jahr 2026 auf 2,45 Milliarden USD bis 2032 steigen, mit einer CAGR von 22,25 % zwischen 2027 und 2032. Die Schätzung spiegelt die steigende Nachfrage nach kontinuierlicher Überwachung, Erkennung und Reaktion auf mobilen Unternehmensgeräten wider.
Was treibt die Nachfrage nach verwalteten mobilen Phishing-Schutz-Diensten an?
Wachsende mobile Angriffsexposition, BYOD-Nutzung, KI-gestütztes Smishing, QR-Phishing und Zero-Trust-Programme erhöhen die Nachfrage nach kontinuierlichem Schutz und Reaktion. Der Markt für verwaltete mobile Phishing-Schutz-Dienste wird auch von Organisationen unterstützt, die Kontrollen benötigen, die neben der Geräteverwaltung funktionieren, ohne einen separaten manuellen Überprüfungsprozess zu schaffen.
Welches Bereitstellungsmodell führt bei verwalteten mobilen Phishing-Schutz-Diensten?
Die Cloud-basierte Bereitstellung führt mit einem Anteil von 61,29 % im Jahr 2026, während die hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 23,61 % wachsen wird. Hybride Modelle sprechen regulierte Nutzer an, die lokale Kontrolle benötigen und gleichzeitig Cloud-basierte Bedrohungsintelligenz nutzen möchten, während sie die für ihre Betriebsumgebung erforderlichen Datenverarbeitungspraktiken beibehalten.
Welches Betriebssystem wächst am schnellsten beim mobilen Phishing-Schutz?
iOS wird bis 2032 voraussichtlich mit einer CAGR von 23,36 % wachsen, da Unternehmen den Schutz für Führungskräfte und hochwertige Nutzer verstärken. Der Markt für verwaltete mobile Phishing-Schutz-Dienste profitiert von einer aktiveren Abdeckung dieser Gerätegruppe, die Unternehmen häufig als geringeres Risiko eingestuft hatten.
Welche Endnutzergruppe hat den größten Ausgabenanteil?
Der BFSI-Sektor hielt im Jahr 2026 einen Anteil von 27,44 %, unterstützt durch Betrugsexposition, regulatorische Verpflichtungen und die Auswirkungen von Diebstahl von Anmeldedaten. Finanzinstitute benötigen zudem Berichterstattung, verwaltete Reaktion und Kontrollen, die sensible Kunden- und Transaktionsdaten schützen.
Welche Region wird bis 2032 voraussichtlich am schnellsten wachsen?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 23,05 % wachsen, da die Unternehmensdigitalisierung die Bedeutung der mobilen Sicherheit in den wichtigsten Volkswirtschaften erhöht. Indien, Südkorea, Japan und China sind wichtige Beitragsleister zu dieser Nachfrage, mit großen mobilen Unternehmensbelegschaften, wachsender Nutzung digitaler Dienste und formalisierten Reaktionen auf Finanzbetrugsrisiken. Diese Nachfrage spiegelt auch den Umfang des mobilen Bankings und der Unternehmensbelegschaften in der gesamten Region wider.