
セキュアメール証明書市場規模・シェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 0.68 十億米ドル |
| 市場規模 (2032) | 1.27 十億米ドル |
| 成長率 (2027 - 2032) | 16.28 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるセキュアメール証明書市場分析
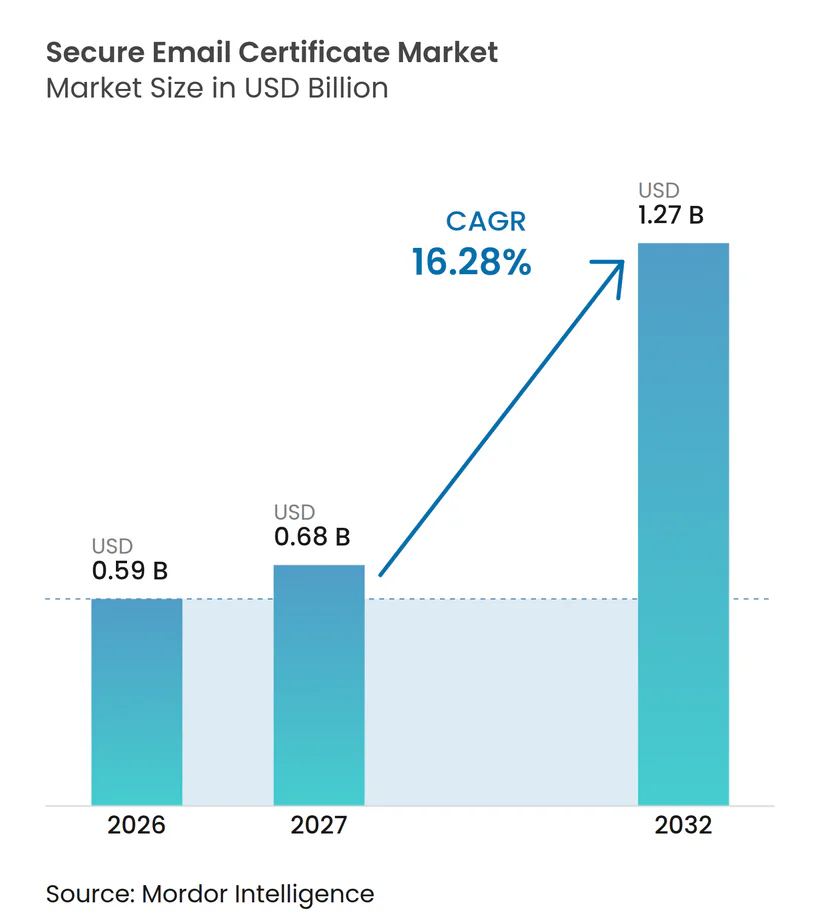
セキュアメール証明書の市場規模は、2026年の0.59 ビリオン 米ドル、2027年の0.68 ビリオン 米ドルから、2032年までに1.27 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 16.28%を記録すると予測されています。ビジネスメール詐欺(BEC)による損失の増大により、認証済みメールは任意のコントロールからより正式なセキュリティ要件へと移行しつつあります。また、企業は証明書の有効期限短縮とより厳格なアイデンティティ規則に直面しており、更新プロセスの重要性が高まっています。ハイブリッドワークの普及により、信頼されたメッセージを交換しなければならないメールクライアント、クラウドサービス、エンドポイントの数が増加しています。プロバイダーは、証明書の発行、ライフサイクル管理、DMARC施行、およびブランドアイデンティティ認証情報を組み合わせることで対応しています。したがって、セキュアメール証明書市場は、変化するパブリックトラスト要件を満たしながらプロイメントを簡素化できるベンダーを優遇する方向にあります。
主要レポートのポイント
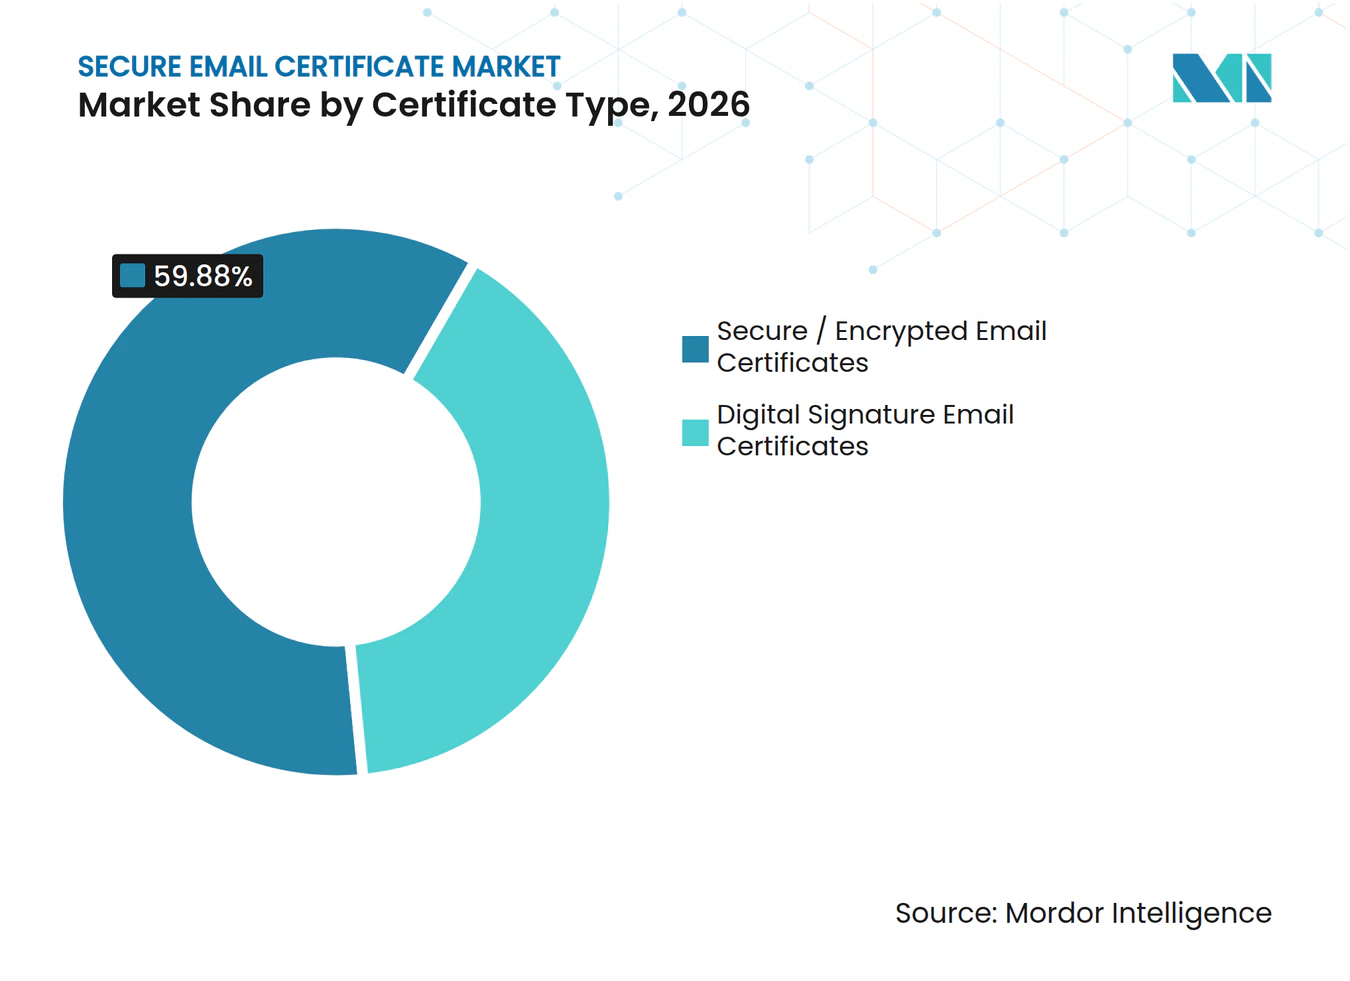
- 証明書タイプ別では、セキュア/暗号化メール証明書が2026年のセキュアメール証明書市場シェアの59.88%を占め、デジタル署名メール証明書は2032年までにCAGR 17.71%で拡大すると予測されています。
- 検証プロファイル別では、メールボックス検証済み証明書が2026年の収益の44.32%を占め、スポンサー検証済み証明書は2032年までにCAGR 17.14%で拡大すると予測されています。
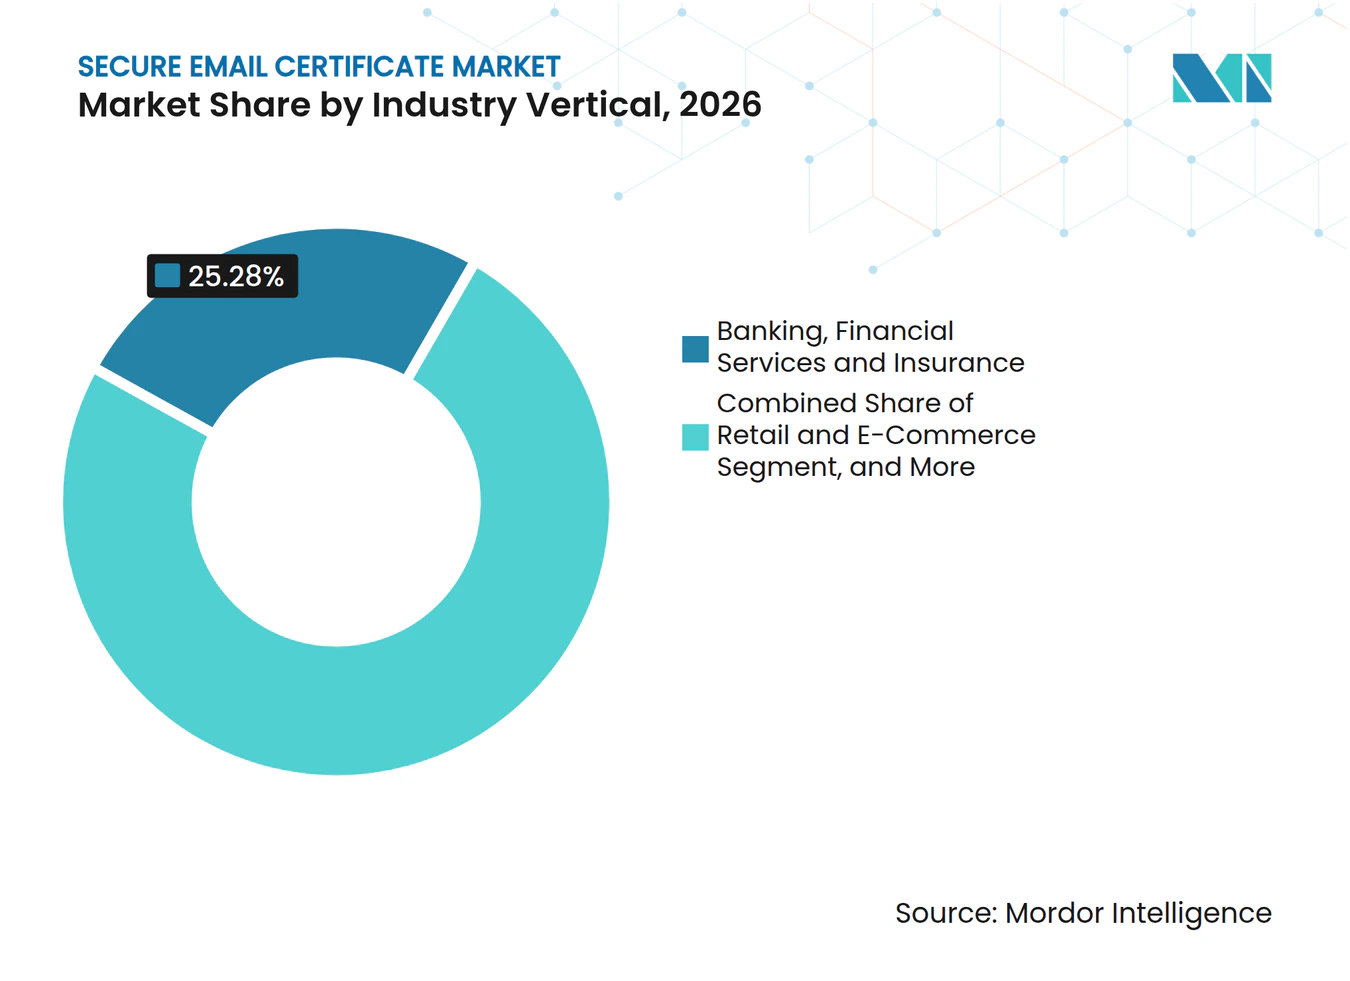
- 業種別では、BFSIが2026年の収益の25.28%を占め、情報技術・通信は2032年までにCAGR 17.32%で拡大すると予測されています。
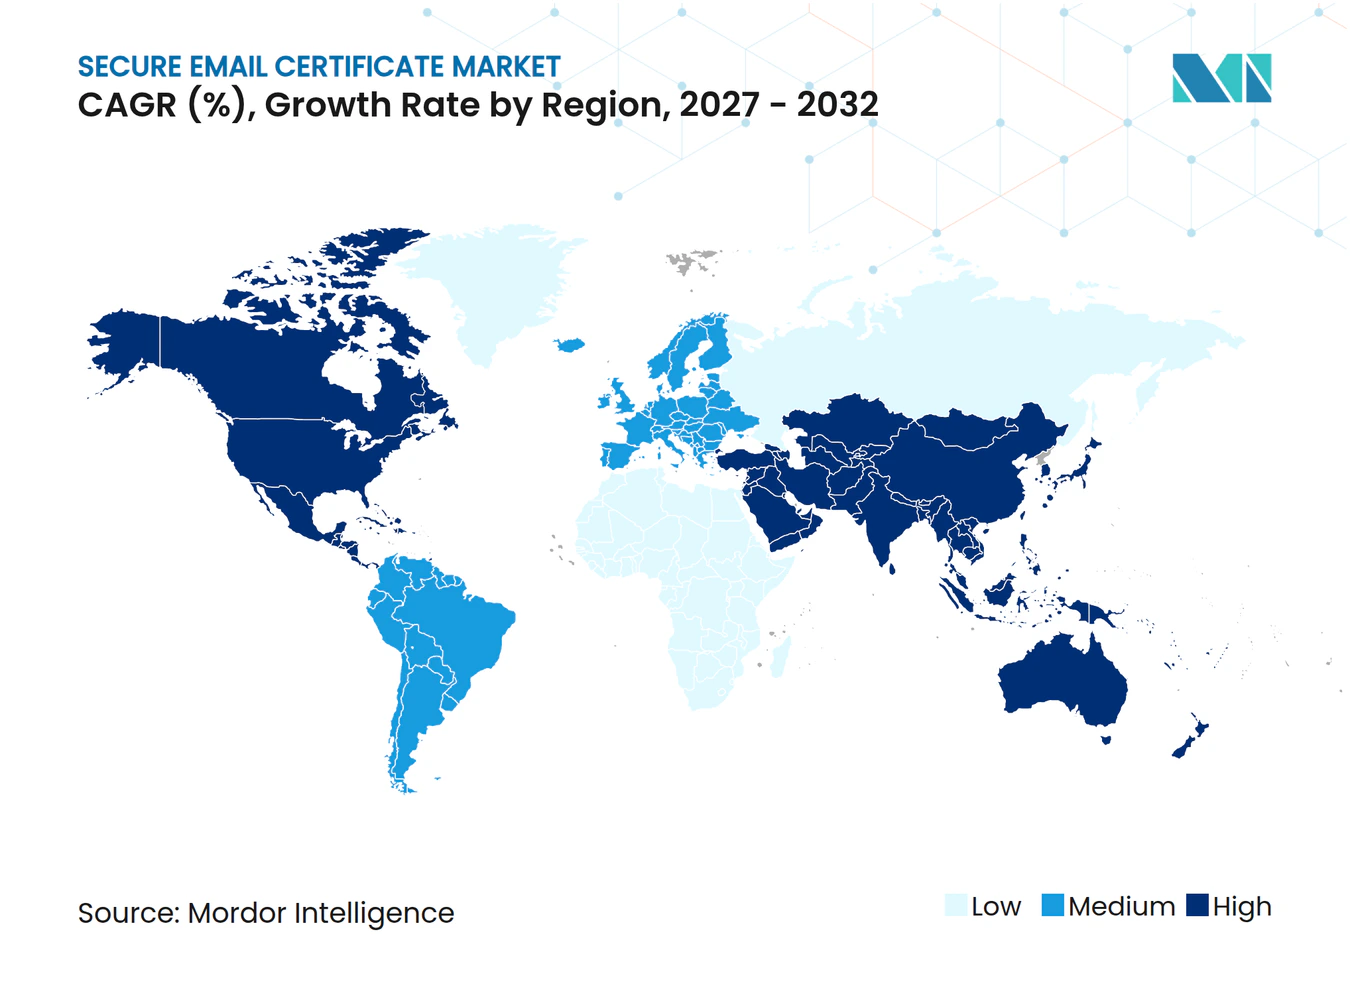
- 地域別では、北米が2026年の収益の39.77%を占め、アジア太平洋地域は2032年までにCAGR 17.45%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (〜)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ビジネスメール詐欺およびフィッシング被害の深刻化 | +3.8% | グローバル | 短期(2年内) |
| セキュアメールコンプライアンスおよび監査可能性の義務化 | +3.2% | 北米・欧州、アジア太平洋地域への波及を含む | 中期(2〜4年) |
| クラウドおよびハイブリッドワークフォースの拡大 | +2.5% | グローバル | 中期(2〜4年) |
| S/MIMEライフサイクル管理の自動化導入 | +2.0% | 北米・欧州、アジア太平洋地域へ拡大中 | 中期(2〜4年) |
| クロスプラットフォームのメール信頼要件 | +1.5% | グローバル | 長期(4年以上) |
| BIMIおよび検証済みブランドアイデンティティの導入 | +1.0% | 北米・欧州、グローバルへ拡大中 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
ビジネスメール詐欺およびフィッシング被害の深刻化が証明書の導入を促進
ビジネスメール詐欺は、セキュアメール証明書市場においてメールアイデンティティコントロールを再評価する主要な要因となっています。米連邦捜査局は2025年に、24,768件の申告に基づくBEC損失として3.05 ビリオン 米ドルを記録しましたが、これは自発的に報告された米国のケースのみを対象としています。[1] 署名付きS/MIMEメールはメッセージを検証済み証明書に関連付けるため、受信者が送信者のアイデンティティを確認するのに役立ちます。このコントロールは、偽装されたヘッダーや説得力のあるコンテンツが基本的なフィルタリングを通過する可能性がある場合に特に有効です。証明書ベースの認証は、セキュリティチームに発行と更新の監査可能な記録も提供します。これらの状況により、証明書への支出は測定可能な不正防止とガバナンスのニーズに向けてシフトしています。
セキュアメールコンプライアンスおよび監査可能性の義務化がエンタープライズ展開を推進
コンプライアンス要件は、セキュアメール証明書市場における非任意的な需要部分を拡大させています。CA/ブラウザフォーラムは2025年7月にレガシーS/MIME世代プロファイルを廃止し、新規・更新・再発行の証明書はストリクトまたはマルチパーパスプロファイルを使用することが義務付けられました。[2] 新しいプロファイルの最大有効期間は825日であり、組織はより定期的に更新を管理する必要があります。ドイツの連邦情報セキュリティ局は、2025年の国家イニシアチブを通じてセキュアメール転送およびメール認証を推進しました。NHSイングランドもセキュアメール標準を使用する組織に対して定義されたセキュリティ要件を満たすことを求めています。このような規則により、一度限りの証明書購入よりも定期的なライフサイクル管理の価値が高まっています。
クラウドおよびハイブリッドワークフォースの拡大がセキュアメッセージング需要を強化
クラウドおよびハイブリッドワークは、企メールがシステム間を移動する経路を増加させました。マイクロソフトは、ハイブリッドExchangeのデプロイメントにおいてオンプレミス環境とクラウド環境間の通信をセキュアにするために証明書が必要であると述べています。[3] エンドポイントとサービス接続のそれぞれが証明書のプロビジョニングと更新のタスクを追加します。秘密鍵もデスクトップ、モバイル、ウェブクライアント全体で管理されたアクセスが必要です。これにより、分散したワークフォースを持つ組織にとって、集中型のアイデンティティおよび鍵管理の価値が高まります。セキュアメール証明書市場は、購入者が手動プロセスをマネージド発行に置き換える際に恩恵を受けます。また、従業員が使用するすべてのメールクライアントで証明書が利用可能でないか信頼されていない場合の弱点も露呈させます。
S/MIMEライフサイクル管理の自動化によるスケールでのデプロイメント障壁の低下
自動化により、広範なS/MIMEデプロイメントを制限してきた管理上の労力が軽減されます。CA/ブラウザフォーラムは2025年7月にバロットSMC010を批准し、S/MIME自動化のためのACMEサポートを確立しました。このプロトコルは、発行、更新、失効、および関連する証明書操作のワークフローをサポートします。GMO GlobalSignは2025年9月に、複数の環境にわたる証明書の発見、インベントリ、および自動プロビジョニングのためのLifeCycleXプラットフォームを導入しました。集中管理により、組織は証明書の有効期限前に特定し、手動処理を削減することができます。したがって、セキュアメール証明書市場は、証明書プロセスをITおよび従業員ライフサイクルワークフローに接続するプラットフォームへと移行しています。
制約の影響分析*
| 制約 | (〜)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 証明書のデプロイメントおよび鍵回復の複雑さ | -2.2% | グローバル | 短期(2年以内) |
| メールクライアントおよびルートストアの相互運用性の不一致 | -1.6% | グローバル | 中期(2〜4年) |
| 受信者側のS/MIME導入の限界 | -1.2% | グローバル、特にアジア太平洋地域および新興市場で顕著 | 長期(4年以上) |
| ポスト量子移行およびプロファイル移行の不確実性 | -0.9% | グローバル、北米・欧州・先進アジア太平洋地域に集中 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
証明書のデプロイメントおよび鍵回復の複雑さ
鍵回復は、従業員の退職後も暗号化記録へのアクセスを維持しなければならない組織にとって依然として困難な課題です。そのような組織は、秘密鍵の不正使用を防ぎながら、定義されたエスクローおよびアクセス手順を必要とします。Echoworxによる2025年1月のパートナーシップ発表では、展開調査において組織の40%が高度なメールセキュリティを採用していたことが示されています。この資料では、展開の複雑さが導入の中心的な障壁として特定されています。ACMEは証明書の発行を自動化できますが、鍵の所有権、回復認、および保持に関する内部決定を解決するものではありません。したがって、セキュアメール証明書市場は、中堅市場の購入者にとってこれらのコントロールを実用的にできるプロバイダーと内部チームに依存しています。
メールクライアントおよびルートストアの相互運用性の不一致が導入を制限
S/MIMEは送信者と受信者双方のメールクライアントで互換性のある動作を必要とします。JIPDECは2025年に、テストした13のメールクライアントの組み合わせのうち7つのみが双方向でS/MIME署名と暗号化を正しくサポートしていたと報告しました。ブラウザおよびオペレーティングシステムのルートストアの違いにより、ルートの関係が変わった際に組織が証明書を交換する必要が生じる場合もあります。Entrustは、2024年11月以降Entrustが発行したS/MIME証明書をAppleのオペレーティングシステムが信頼しなくなると述べました。マイクロソフトのドキュメントも、新しいOutlookバージョンでのS/MIMEメッセージのレンダリング問題を記録しています。これらの違いはユーザーの信頼を損ない、セキュアメール証明書市場おける計画中の展開を遅延させる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
証明書タイプ別:
署名証明書の加速を背景に暗号化がリードセキュア/暗号化メール証明書は2026年のセキュアメール証明書市場シェアの59.88%を占めました。その地位は、規制対象情報が交換される場所でメッセージの機密性を保護する必要性を反映しています。組織はこれらの証明書を、集中管理された従業員プロビジョニングプログラムを通じてますます発行するようになっています。スポンサー検証済みおよび組織検証済みプロファイルは、この管理モデルに特に適しています。2025年7月のレガシー世代プロファイルの廃止により、旧来の取り決めの下で利用可能だった最大有効期間が短縮されました。この変更により、定期的な更新と証明書インベントリ管理の重要性が高まっています。組織検証済みの暗号化証明書は、適格トラストサービスフレームワークを使用する欧州の金融サービスにも関連しています。セキュアメール証明書市場は、日常的なコミュニケーションを中断することなく機密性を維持できる展開を引き続き優遇しています。
デジタル署名メール証明書は2032年までにCAGR 17.71%で拡大すると予測されています。署名は、すべての受信者が一致する証明書を保持することを要求せずにアウトバウンドメッセージを認証する必要がある組織に有用です。このモデルは、金融機関、政府機関、および医療組織から幅広い受信者グループへの通信をサポートします。したがって、セキュアメール証明書業界では、非対称コミュニケーション設定における署名証明書への関心が高まっています。CA/ブラウザフォーラムのバロットSMC011は2025年8月にS/MIME要件にポスト量子アルゴリズムのサポートを導入しました。複合ハイブリッド署名スキームには古典的なコンポーネントとポスト量子コンポーネントが含まれます。NISTの移行計画では、ポスト量子暗号への移行の連邦政府の外部期限として2035年を設定しています。これにより、組織は将来の暗号要件を証明書計画に組み込むことができます。セキュアメール証明書市場は、購入者が孤立した署名ツールをマネージド証明書プログラムに置き換えるにつれて恩恵を受けることできます。


検証プロファイル別:
メールボックス検証が優勢、スポンサープロファイルが上昇メールボックス検証済み証明書は2026年の検証プロファイルセグメントの44.32%を占めました。申請者がメールアドレスを管理していることの確認を必要とするだけで発行できるため、アクセスしやすい選択肢です。これにより、個人や中小企業に一般的な選択肢となっています。ただし、このプロファイルはメールボックスの背後にある法的組織を確認するものではありません。受信者がメッセージが特定のエンティティを代表していることの確認を必要とする場合、この制限が重要になる可能性があります。組織検証済み証明書はその追加的なアイデンティティ接続を提供します。メールボッス検証のセキュアメール証明書市場規模は、そのシンプルな登録プロセスによって引き続きサポートされています。より高い保証プロファイルを使用する組織は、人事記録と企業アイデンティティシステムへの発行接続をますます増やしています。セキュアメール証明書市場は、登録が既存の従業員管理プロセスに適合する場合にサポートされます。
スポンサー検証済み証明書は2032年までにCAGR 17.14%で拡大すると予測されています。そのモデルにより、組織は管理されたプロセスのもとで多くの従業員に証明書をプロビジョニングすることができます。バロットSMC009は、公的な認証局がスポンサー検証済みS/MIME証明書のサブジェクト名に受信者の名と姓を含めることを要求しています。この規則はアイデンティティのリンクを強化しますが、発行時の正確な従業員データの必要性を高めます。個別検証済み証明書も、自然人のアイデンティティが重要な法律上および公証上の用途に役立ちます。スペインのFNMT-RCMは2025年3月に、S/MIMEベースライン要件に準拠した下位認証局を追加するために認証実務を更新しした。セキュアメール証明書業界は、アイデンティティ確認方法が保証を低下させることなく使いやすくなると恩恵を受けます。セキュアメール証明書市場はまた、認証局が申請者タイプ全体に一貫してルールを適用することにも依存しています。
業種別:
BFSIがリードを維持し、情報技術・通信が躍進BFSIは2026年に収益シェアの25.28%を占めました。金融組織は機密性の高いコミュニケーションを扱い、情報セキュリティ、トレーサビリティ、および顧客信頼に関する厳格な要件に直面しています。これにより、認証済みおよび暗号化されたメールが内部および外部のやり取りのための実用的なコントロールとなっています。ヘルスケア・ライフサイエンスも、機密データが保護されたコミュニケーションを必要とするため、機関としての需要があります。NHSイングランドのセキュアメール標準は、医療・社会福祉組織に定義されたセキュリティフレームワークを提供しています。政府・防衛の需要は、国家デジタルアイデンティティおよび公開鍵インフラストラクチャプログラムによってサポートされています。SECOMトラストシステムズは、電子税申告を含む日本政府のユースケースにS/MIME証明書を供給しています。セキュアメール証明書市場は、機関のコミュニケーションポリシーが認証済みのやり取りを必要とする安定した基盤を持っています。
情報技術・通信は2032年までにCAGR 17.32%で拡大すると予測されています。テクノロジー企業はメールを通じて知的財産や特権的なアクセス情報を送信するため、送信者認証の価値が高まっています。法律・専門サービスも、複数の管轄にわたる否認防止要件をサポートできる証拠が必要です。製造業、エネルギー、小売、Eコマース、その他のセクターも、デジタルワークフローの成熟とともに需要を追加しています。これらのセクターにおけるセキュアメール証明書市場規模は、組織が過度な管理作業を追加せずにセキュリティコントロールを適用できるかどうかに依存します。自動化されたライフサイクルツールにより、大規模な従業員グループにわたって証明書プログラムがより管理しやすくなります。証明書発行者がメール認証とブランドアイデンティティサービスを統合する場合にも、より広範な導入がサポートされます。これらのパターンは、厳しく規制された組織を超えて顧客基盤を広げます。購入者は、より広い従業員グループに証明書コントロールを適用する前に、ターゲットを絞ったデプロイメントから始めることができます。

注記: 個別セグメントのすべてのセグメントシェアはレポート購入後にご利用いただけます
地域分析
北米セキュアメールサーティフィケート市場
北米は2026年の収益の39.77%を占めた。同地域は、高い不正被害報告率と成熟したエンタープライズセキュリティプログラムを兼ね備えており、FBIの2025年レポートでは、インターネット犯罪苦情センターに報告されたBEC被害額が30.5億米ドルに達したことが記録されている。これにより、メッセージの送信元を検証しコンテンツを保護するツールへの需要が強化されている。カナダのサイバーセンターは、政府および重要インフラシステムに向けたメールセキュリティのベストプラクティスの一環として、S/MIMEを推奨している。米国の組織はクラウドおよびハイブリッドメール環境の大規模な導入実績を有しており、メキシコは中堅市場での採用率は低いものの、デジタル金融サービスの拡大を通じて貢献している。
アジア太平洋および中東セキュアメールサーティフィケート市場
アジア太平洋地域は2032年までに17.45%のCAGRで拡大すると予測されている。JIPDECは、2025年3月時点で日本企業の34.2%がS/MIMEメール署名を使用しており、33.2%が将来的な導入を計画していると報告した。これらの数値は、まだ技術を導入していない相当数の組織が存在することを示しており、セキュアメールサーティフィケート市場が計画段階の採用を実装へと転換する余地があることを示している。GMO GlobalSignは2026年8月に、アジア太平洋および中東全域の中小企業向けにTLS Connectサーティフィケートライフサイクルマネジメントプラットフォームを拡張しており、セキュアメールサーティフィケート市場はスケーラブルな展開オプションへのこのシフトから恩恵を受けている。
欧州・中東・アフリカおよび南米セキュアメールサーティフィケート市場
欧州はeIDAS適格トラストサービスフレームワークおよび各国のメールセキュリティプログラムのもとで実質的な需要を有しており、ドイツのBSI TR-03108およびTR-03182ガイドラインは、セキュアなメールトランスポートと認証に向けた技術的な経路を組織に提供している。英国のNHS標準も、医療・社会福祉分野における広範な機関展開を支援している。中東は採用の初期段階にあり、アラブ首長国連邦およびサウジアラビアにおけるサイバーセキュリティ戦略とBFSI要件が牽引している。南米およびアフリカは地域的な貢献規模は小さいものの、銀行のデジタル化がサーティフィケート採用に向けた組織的条件を整えつつある。
競争環境
市場集中度
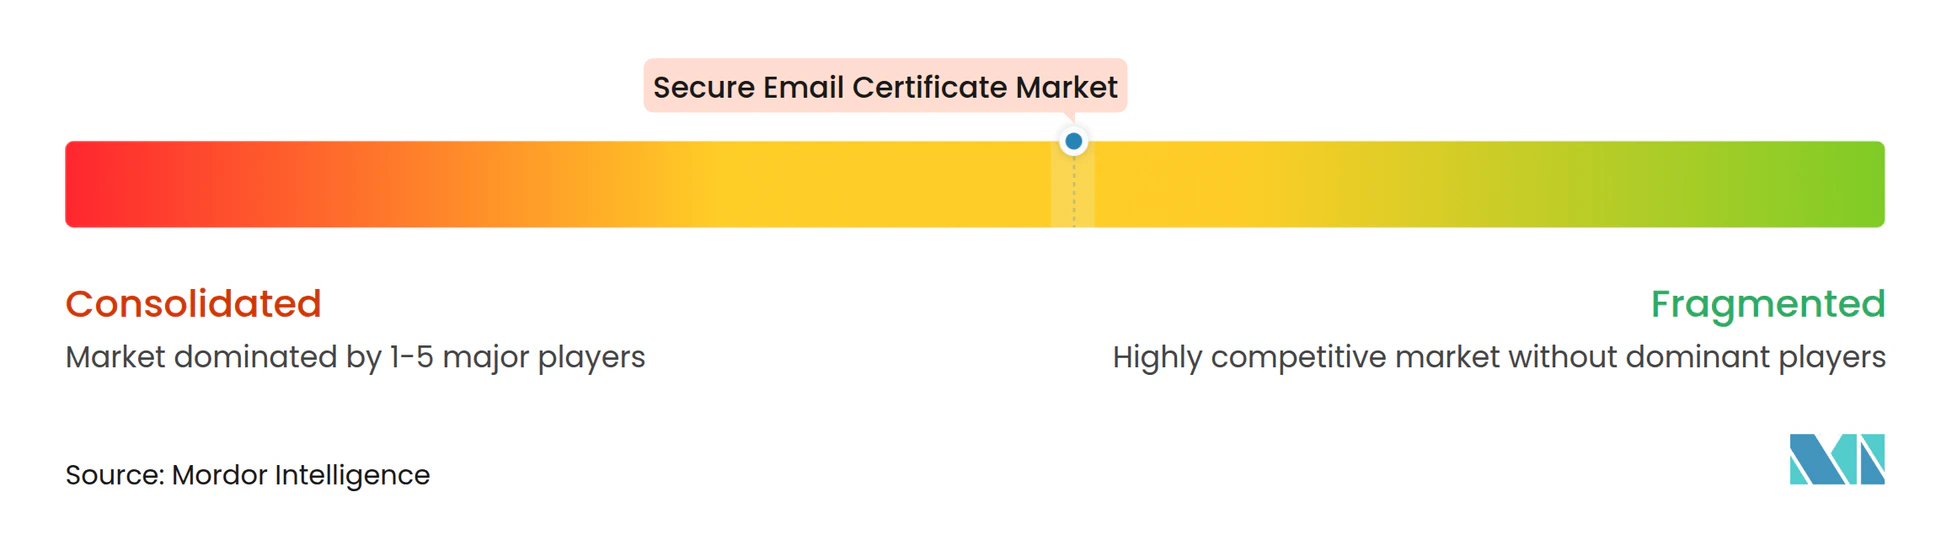
セキュアメール証明書市場はグローバルな認証局間で中程度の集中度を持ち、ローカルのアイデンティティと信頼要件に対応する地域プロバイダーも存在しており、DigiCertは2025年9月にValimail社を買収し、デジタルトラストプラットフォームにDMARC施行およびBIMI機能を追加しました。この動きにより、証明書発行からより広範なメール認証へとサービスが拡大しました。Sectigoは2025年9月にEntrustサービスから自社のCertificate Managerへの50万件以上の証明書の移行を完了しました。この統合により大手プロバイダーのライフサイクル管理のスケールが増大し、セキュアメール証明書市場はプラットフォーム提供へとより重点が置かれるようになっています。国内の信頼関係と規制への精通が購入者の判断を導く場合、中小・地域認証局は引き続き重要な役割を果たします。
セキュアメール証明書市場はまた、ACMEベースの自動化が証明書の発行と更新に必要な手動作業を削減できるため、中小企業セグメントにも余地があります。これにより、大規模な内部公開鍵インフラストラクチャチームを維持できない組織にとってS/MIMEデプロイメントがよりアクセスしやすくなります。日本のSECOMトラストシステムズ、中国のTrustAsia Technologies、ポーランドのAsseco Data Systemsなどの地域プロバイダーは、ローカル市場の知識を通じて競争することができます。顧客が国内サポートと地域の規制専門知識を優先する場合、それらの役割は引き続き重要です。
製品戦略は統合された証明書、ライフサイクル、DMARC、およびブランドアイデンティティサービスへと移行しており、Sectigoは2026年2月にVerified Mark CertificatesとCommon Mark CertificatesをCertificate Managerに統合しました。GMO GlobalSignは2025年9月にLifeCycleXを発売し、証明書環境全体の発見、インベントリ、および自動プロビジョニングを集中管理しています。CA/ブラウザフォーラムのポスト量子アルゴリズムのサポートにより、暗号への対応もより重要なベンダー能力となっています。セキュアメール証明書市場は、コンプライアンスの変更を顧客が容易に吸収できるようにするプロバイダーを優遇する可能性が高いす。
セキュアメール証明書業界のリーダー企業
-
DigiCert, Inc.
-
Sectigo Limited
-
GMO GlobalSign, Inc.
-
Entrust Corporation
-
IdenTrust, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
セキュアメールサーティフィケート市場 このレポートでカバーされる企業
- DigiCert, Inc.
- Sectigo Limited
- GMO GlobalSign, Inc.
- Entrust Corporation
- IdenTrust, Inc.
- SSL Corporation
- Asseco Data Systems S.A.
- Actalis S.p.A.
- SwissSign AG
- QuoVadis Limited
- HARICA S.A.
- Buypass AS
- SECOM Trust Systems CO., LTD.
- TrustAsia Technologies, Inc.
- WISeKey International Holding Ltd.
- D-Trust GmbH
- Camerfirma, S.A.
- Hongkong Post Certification Authority
- eMudhra Limited
- Chunghwa Telecom Co., Ltd.
最近の産業開発事情 セキュアメールサーティフィケート市場
- 2026年10月:GoogleのChromeセキュリティチームは、鍵生成における暗号的に不十分なエントロピーが原因で、eMudhra社の8つの下位CA証明書の秘密鍵が侵害されたことを開示しました。Chromeは影響を受けた証明書をブロックする緊急のCRLSetアップデートを展開し、その後emSign ECC Root CA - G3をルートストアから削除し、影響を受けたすべてのサブスクライバーに対して代替CA階層から証明書を再発行することを要求し、アジア太平洋地域全体のeMudhra社のエンタープライズクライアント関係に重大な影響を与えました。
- 2026年9月:CA/ブラウザフォーラムは、2027年7月1日発効のバロットSMC018「マルチパーパスユースケースの再調整」を批准し、S/MIME下位CAおよびサブスクライバー証明書の拡張鍵使用をid-kp-emailProtection(必須)およびid-kp-clientAuth(任意)のみに制限し、デュアルパーパス証明書プロファイルを廃止するとともに、2025年7月15日のレガシー世代プロファイルの廃止を正式に確認しました。
- 2026年8月:GMO GlobalSignは、手動の証明書管理が歴史的に主要な導入障壁となっていた未開拓市場をターゲットに、アジア太平洋地域および中東の中小企業へのTLS Connect CLM自動化プラットフォームの提供を拡大しました。
- 2026年3月:CA/ブラウザフォーラムはバロットSMC015を公表し、モバイル運転免許証(mDL)を個別検証済みS/MIME証明書発行のための許容されるアイデンティティ確認方法として承認し、許容される確認メカニズムの範囲を拡大するとともに、個人の証明書申請者の障壁を低減しました。
グローバルセキュアメール証明書市場レポートの範囲
セキュアメール証明書市場とは、個人、企業、および政府組織にわたってメールアイデンティティの認証、メール通信の暗号化、およびセキュアな電子メッセージングを可能にするために使用されるデジタル証明書の開発、発行、管理、およびデプロイメントに特化した産業を指します。
セキュアメール証明書市場レポートは、証明書タイプ(セキュア/暗号化メール証明書、デジタル署名メール証明書)、検証プロファイル(メールボックス検証済み証明書、組織検証済み証明書、スポンサー検証済み証明書、個別検証済み証明書)、業種(銀行・金融サービス・保険、ヘルスケア・ライフサイエンス、政府・防衛、情報技術・通信、製造・エネルギー、小売・Eコマース、法律・専門サービス・教育、その他の業種)、および地域【北米(米国、カナダ、メキシコ、その他北米地域)、南アメリカ(ブラジル、アルゼンチン、その他南アメリカ地域)、欧州(ドイツ、英国、フランス、イタリア、スペイン、ロシア、その他欧州地域)、アジア太平洋(中国、日本、インド、オーストラリア、韓国、その他アジア太平洋地域)、中東(アラブ首長国連邦、サウジアラビア、イスラエル、トルコ、その他中東地域)、アフリカ(南アフリカ、ナイジェリア、ケニア、その他アフリカ地域)】別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| セキュア/暗号化メール証明書 |
| デジタル署名メール証明書 |
| メールボックス検証済み証明書 |
| 組織検証済み証明書 |
| スポンサー検証済み証明書 |
| 個別検証済み証明書 |
| 銀行・金融サービス・保険 |
| ヘルスケア・ライフサイエンス |
| 政府・防衛 |
| 情報技術・通信 |
| 製造・エネルギー |
| 小売・Eコマース |
| 法律・専門サービス・教育 |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| その他北米地域 | |
| 南アメリカ | ブラジル |
| アルゼンチン | |
| その他南アメリカ地域 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他欧州地域 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| オーストラリア | |
| 韓国 | |
| その他アジア太平洋地域 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| イスラエル | |
| トルコ | |
| その他中東地域 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| ケニア | |
| その他アフリカ地域 |
| 証明書タイプ別 | セキュア/暗号化メール証明書 | |
| デジタル署名メール証明書 | ||
| 検証プロファイル別 | メールボックス検証済み証明書 | |
| 組織検証済み証明書 | ||
| スポンサー検証済み証明書 | ||
| 個別検証済み証明書 | ||
| 業種別 | 銀行・金融サービス・保険 | |
| ヘルスケア・ライフサイエンス | ||
| 政府・防衛 | ||
| 情報技術・通信 | ||
| 製造・エネルギー | ||
| 小売・Eコマース | ||
| 法律・専門サービス・教育 | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| その他北米地域 | ||
| 南アメリカ | ブラジル | |
| アルゼンチン | ||
| その他南アメリカ地域 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他欧州地域 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| オーストラリア | ||
| 韓国 | ||
| その他アジア太平洋地域 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| イスラエル | ||
| トルコ | ||
| その他中東地域 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| ケニア | ||
| その他アフリカ地域 | ||
レポートで回答される主要な質問
セキュアメール証明書市場の規模はどのくらいですか?
セキュアメール証明書市場は2027年の0.68 ビリオン 米ドルから2032年までに1.27 ビリオン 米ドルに達すると予測されており、CAGR 16.28%で成長します。市場は2026年に0.59 ビリオン 米ドルと評価されました。
セキュアメール証明書の需要を促進しているものは何ですか?
ビジネスメール詐欺(BEC)損失の増大、規制コンプライアンス要件、ハイブリッドワークの導入、および証明書有効期間の短縮が、信頼できメール認証と暗号化への需要を推進しています。証明書ライフサイクル管理の自動化も、発行、更新、および失効プロセスの合理化を組織が支援しています。
最も大きなシェアを持つ証明書タイプはどれですか?
セキュア/暗号化メール証明書は2026年の市場収益の59.88%を占めており、規制対象組織がメッセージの機密性を保護し、集中管理された証明書プログラムを通じてセキュアなコミュニケーションを確保する必要性によって推進されています。
最も急速に拡大している検証プロファイルはどれですか?
スポンサー検証済み証明書は2032年までにCAGR 17.14%で成長すると予測されており、集中管理された従業員アイデンティティ確認とマネージドプロビジョニングワークフローを活用したエンタープライズスケールの証明書デプロイメントモデルによってサポートされています。
セキュアメール証明書の導入をリードしている地域はどこですか?
北米は2026年に39.77%という最大の市場シェアを保有しており、成熟したサイバーセキュリティ慣行とメールベースの脅威に対する高い認識によってポートされています。アジア太平洋地域は2032年までにCAGR 17.45%で最も速い成長を記録すると予想されています。
最も大きなプレゼンスを持つエンドユーザーセクターはどれですか?
BFSIセクターは2026年の市場収益の25.28%を占めており、セキュアで監査可能かつ信頼されたコミュニケーションへの強い依存度によるものです。情報技術・通信は最も急成長している業種として期待されており、2032年までにCAGR 17.32%で拡大する見込みです。