
Marktgröße und Marktanteil für sichere E-Mail-Zertifikate
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 0.68 Milliarden US-Dollar |
| Marktgröße (2032) | 1.27 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.28 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für sichere E-Mail-Zertifikate von Mordor Intelligence
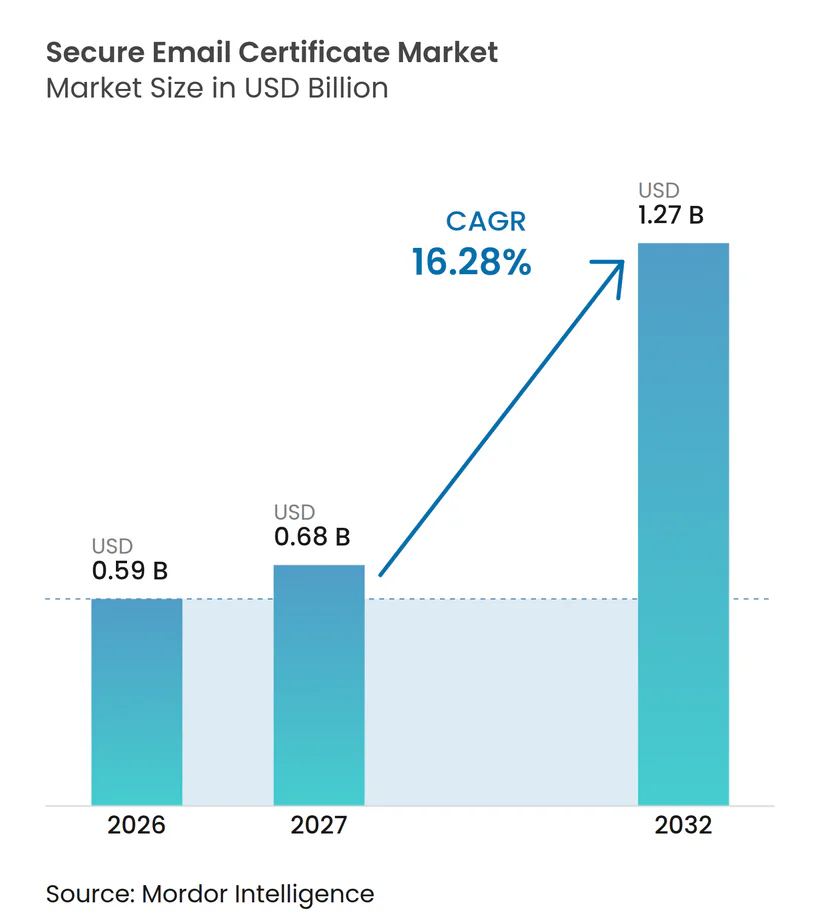
Die Marktgröße für sichere E-Mail-Zertifikate wird voraussichtlich von 0,59 Milliarden USD im Jahr 2026 und 0,68 Milliarden USD im Jahr 2027 auf 1,27 Milliarden USD bis 2032 anwachsen, was einem CAGR von 16,28 % zwischen 2027 und 2032 entspricht. Steigende Verluste durch Business-E-Mail-Kompromittierung veranlassen Unternehmen, authentifizierte E-Mails von einer optionalen Kontrolle zu einer formelleren Sicherheitsanforderung zu erheben. Unternehmen sehen sich zudem mit kürzeren Zertifikatsgültigkeitszeiträumen und strengeren Identitätsregeln konfrontiert, was Erneuerungsprozesse wichtiger macht. Hybrides Arbeiten hat die Anzahl der E-Mail-Clients, Cloud-Dienste und Endpunkte erhöht, die vertrauenswürdige Nachrichten austauschen müssen. Anbieter reagieren darauf, indem sie Zertifikatsausstellung, Lebenszyklusmanagement, DMARC-Durchsetzung und Markenidentitätsnachweise kombinieren. Der Markt für sichere E-Mail-Zertifikate begünstigt daher Anbieter, die die Bereitstellung vereinfachen und gleichzeitig sich ändernde Anforderungen an das öffentliche Vertrauen erfüllen können.
Wichtigste Erkenntnisse des Berichts
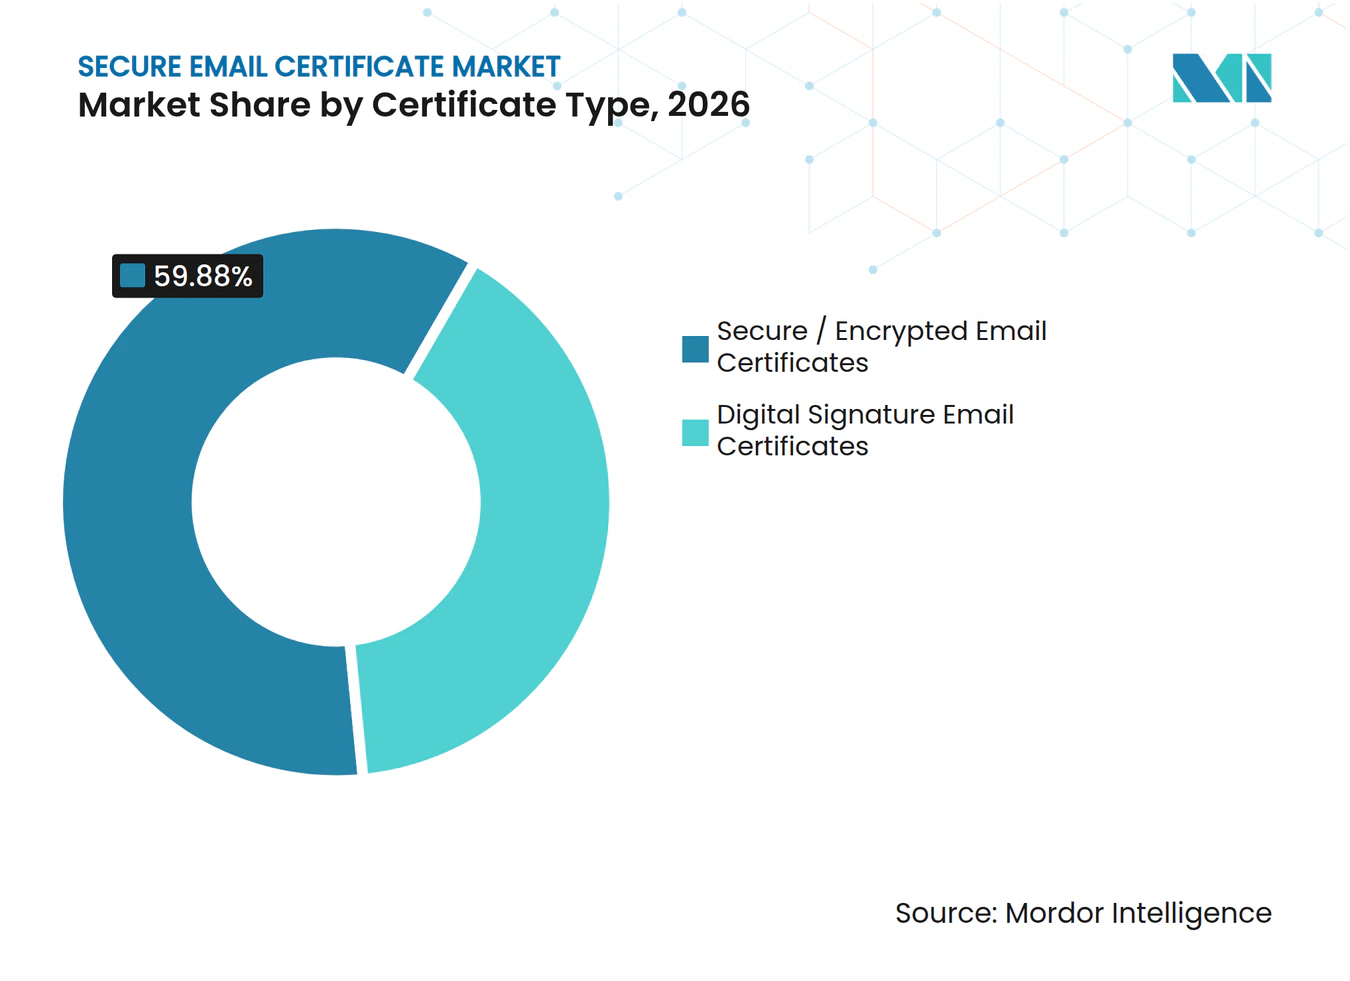
- Nach Zertifikatstyp hielten sichere oder verschlüsselte E-Mail-Zertifikate im Jahr 2026 einen Marktanteil von 59,88 % am Markt für sichere E-Mail-Zertifikate, während digitale Signatur-E-Mail-Zertifikate bis 2032 voraussichtlich mit einem CAGR von 17,71 % wachsen werden.
- Nach Validierungsprofil hielten postfachvalidierte Zertifikate im Jahr 2026 einen Umsatzanteil von 44,32 %, während sponsorvalidierte Zertifikate bis 2032 voraussichtlich mit einem CAGR von 17,14 % wachsen werden.
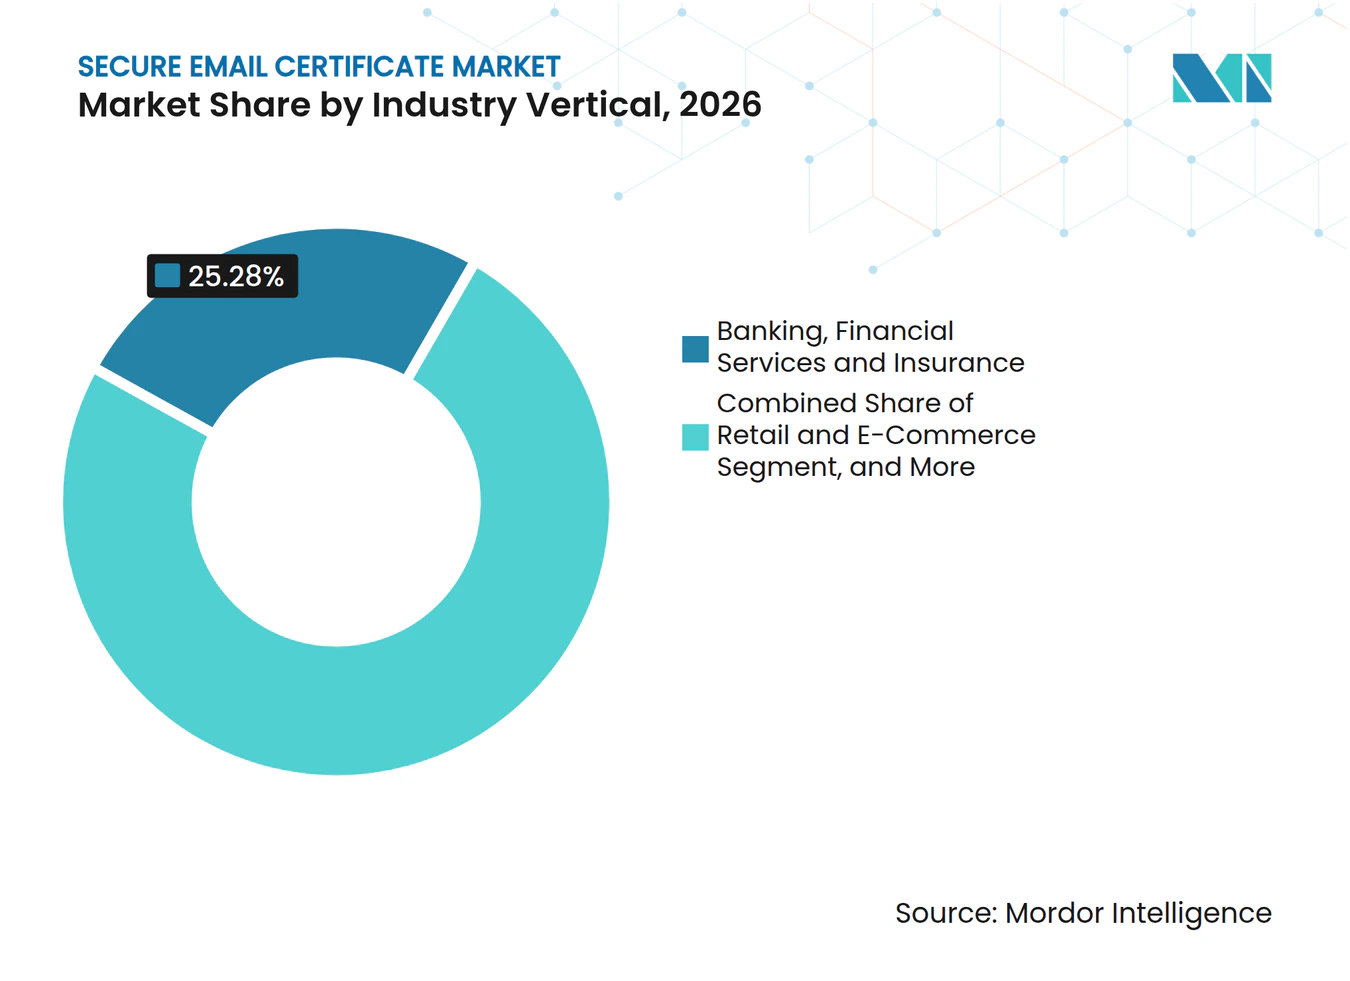
- Nach Branchenvertikale hielt der BFSI-Sektor im Jahr 2026 einen Umsatzanteil von 25,28 %, während Informationstechnologie und Telekommunikation bis 2032 voraussichtlich mit einem CAGR von 17,32 % wachsen werden.
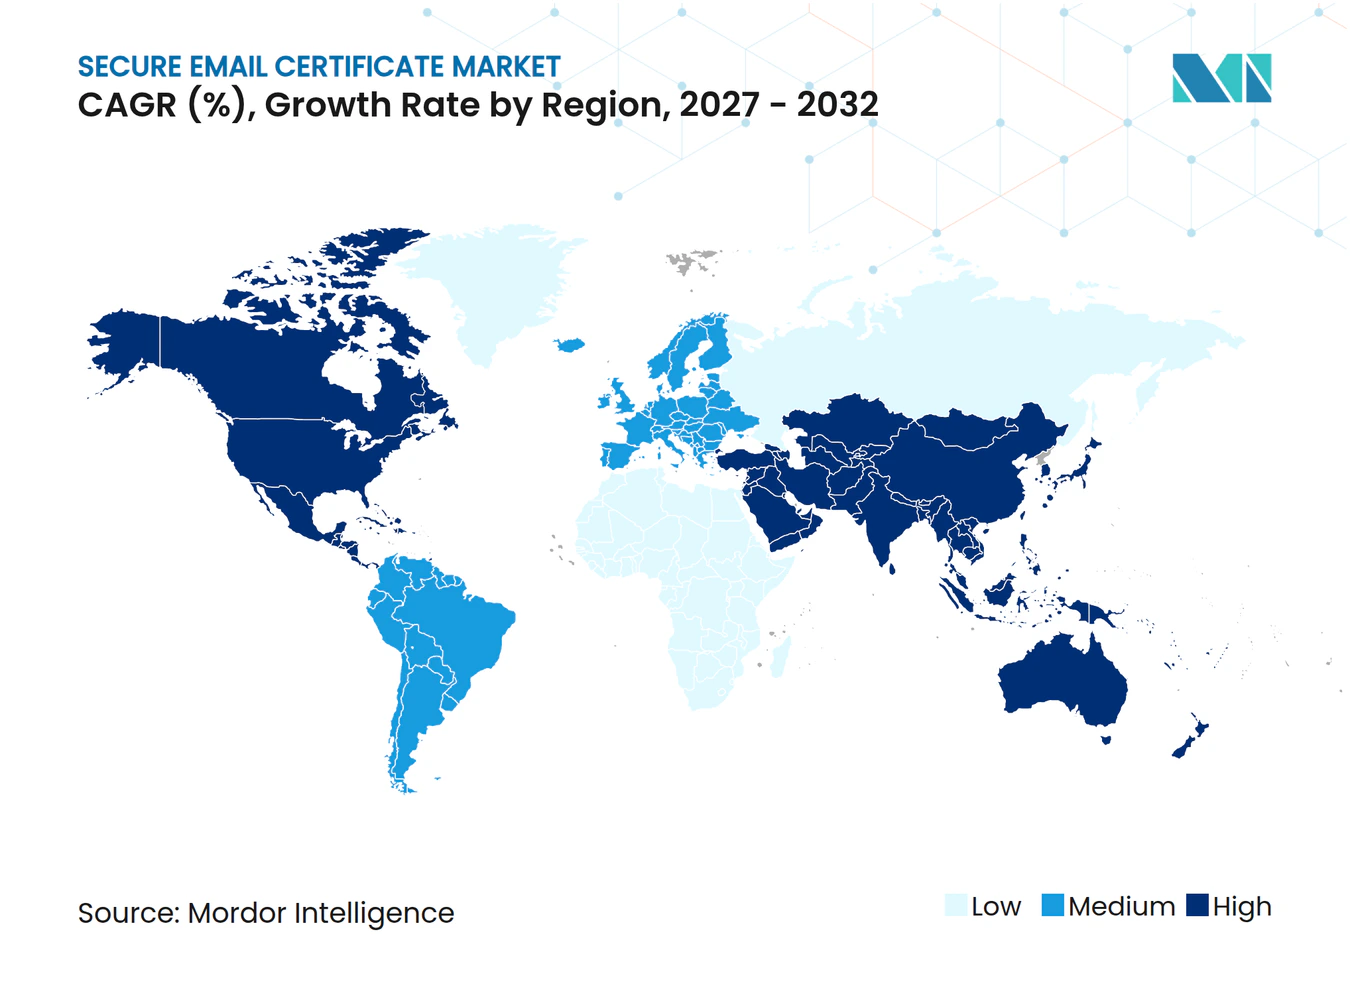
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 39,77 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 17,45 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberauswirkungen*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation von Verlusten durch Business-E-Mail-Kompromittierung und Phishing | +3.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Obligatorische Compliance für sichere E-Mails und Prüfbarkeit | +3.2% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Expansion von Cloud- und hybrider Belegschaft | +2.5% | Global | Mittelfristig (2–4 Jahre) |
| Einführung des automatisierten S/MIME-Lebenszyklusmanagements | +2.0% | Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Plattformübergreifende Anforderungen an die E-Mail-Vertrauenswürdigkeit | +1.5% | Global | Langfristig (≥ 4 Jahre) |
| BIMI und Einführung verifizierter Markenidentität | +1.0% | Nordamerika und Europa, globale Ausweitung | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Verlusten durch Business-E-Mail-Kompromittierung und Phishing treibt die Zertifikatseinführung voran
Business-E-Mail-Kompromittierung ist ein wesentlicher Grund, warum Organisationen im Markt für sichere E-Mail-Zertifikate ihre E-Mail-Identitätskontrollen neu bewerten. Das FBI verzeichnete im Jahr 2025 Verluste von 3,05 Milliarden USD aus gemeldeten BEC-Fällen bei 24.768 Beschwerden, wobei der Bericht nur freiwillig gemeldete Fälle aus den Vereinigten Staaten abdeckt.[1] Signierte S/MIME-E-Mails verknüpfen eine Nachricht mit einem validierten Zertifikat, was Empfängern hilft, die Absenderidentität zu überprüfen. Die Kontrolle ist besonders relevant, wenn gefälschte Header oder überzeugender Inhalt grundlegende Filter passieren können. Zertifikatsbasierte Authentifizierung gibt Sicherheitsteams zudem einen prüfbaren Nachweis über Ausstellung und Erneuerung. Diese Bedingungen verlagern die Zertifikatsausgaben in Richtung messbarer Betrugsprävention und Governance-Anforderungen.
Obligatorische Compliance für sichere E-Mails und Prüfbarkeit treiben die Unternehmensbereitstellung voran
Compliance-Anforderungen erhöhen den nicht optionalen Teil der Nachfrage im Markt für sichere E-Mail-Zertifikate. Das CA/Browser Forum hat das Legacy-S/MIME-Generierungsprofil im Juli 2025 eingestellt und verlangt, dass neue, erneuerte und neu ausgestellte Zertifikate Strict- oder Multipurpose-Profile verwenden.[2] Die neueren Profile haben eine maximale Gültigkeitsdauer von 825 Tagen, was von Organisationen verlangt, Erneuerungen regelmäßiger zu verwalten. Das Bundesamt für Sicherheit in der Informationstechnik förderte im Rahmen seiner nationalen Initiative 2025 den sicheren E-Mail-Transport und die E-Mail-Authentifizierung. NHS England verlangt zudem von Organisationen, die seinen Secure Email Standard nutzen, definierte Sicherheitsanforderungen zu erfüllen. Solche Regelungen machen ein wiederkehrendes Lebenszyklusmanagement wertvoller als einmalige Zertifikatskäufe.
Expansion von Cloud- und hybrider Belegschaft intensiviert die Nachfrage nach sicherer Nachrichtenübermittlung
Cloud- und hybrides Arbeiten haben mehr Wege geschaffen, über die Unternehmens-E-Mails zwischen Systemen übertragen werden. Microsoft gibt an, dass hybride Exchange-Bereitstellungen Zertifikate benötigen, um die Kommunikation zwischen lokalen und Cloud-Umgebungen zu sichern.[3] Jeder Endpunkt und jede Dienstverbindung fügt eine Aufgabe zur Zertifikatsbereitstellung und -erneuerung hinzu. Private Schlüssel benötigen zudem kontrollierten Zugriff über Desktop-, Mobil- und Web-Clients hinweg. Dies erhöht den Wert eines zentralisierten Identitäts- und Schlüsselmanagements für Organisationen mit verteilten Belegschaften. Der Markt für sichere E-Mail-Zertifikate profitiert, wenn Käufer manuelle Prozesse durch verwaltete Ausstellung ersetzen. Es deckt auch Schwachstellen auf, wenn ein Zertifikat nicht für jeden von Mitarbeitern genutzten E-Mail-Client verfügbar oder vertrauenswürdig ist.
Automatisiertes S/MIME-Lebenszyklusmanagement senkt Bereitstellungshürden im großen Maßstab
Automatisierung reduziert den Verwaltungsaufwand, der eine breite S/MIME-Bereitstellung bisher eingeschränkt hat. Das CA/Browser Forum ratifizierte Ballot SMC010 im Juli 2025 und etablierte ACME-Unterstützung für die S/MIME-Automatisierung. Das Protokoll unterstützt Workflows für Ausstellung, Erneuerung, Widerruf und verwandte Zertifikatsoperationen. GMO GlobalSign stellte im September 2025 seine LifeCycleX-Plattform für die Zertifikatserkennung, -inventarisierung und automatisierte Bereitstellung in verschiedenen Umgebungen vor. Zentrales Management kann Organisationen helfen, Zertifikate vor ihrem Ablauf zu identifizieren und den manuellen Aufwand zu reduzieren. Der Markt für sichere E-Mail-Zertifikate entwickelt sich daher in Richtung Plattformen, die Zertifikatsprozesse mit IT- und Mitarbeiterlebenszyklusworkflows verbinden.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Zertifikatsbereitstellung und Schlüsselwiederherstellung | -2.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Inkonsistente Interoperabilität von E-Mail-Clients und Root-Stores | -1.6% | Global | Mittelfristig (2–4 Jahre) |
| Begrenzte S/MIME-Einführung auf Empfängerseite | -1.2% | Global, ausgeprägt im asiatisch-pazifischen Raum und in Schwellenmärkten | Langfristig (≥ 4 Jahre) |
| Unsicherheit bei der Post-Quanten-Migration und dem Profilübergang | -0.9% | Global, konzentriert in Nordamerika, Europa und dem fortgeschrittenen asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Zertifikatsbereitstellung und Schlüsselwiederherstellung
Die Schlüsselwiederherstellung bleibt für Organisationen schwierig, die nach dem Ausscheiden von Mitarbeitern weiterhin Zugang zu verschlüsselten Aufzeichnungen benötigen. Diese Organisationen benötigen definierte Hinterlegungs- und Zugriffsverfahren, während sie private Schlüssel vor Missbrauch schützen. Eine Partnerschaftsankündigung von Echoworx vom Januar 2025 zitierte eine Bereitstellungsumfrage, in der 40 % der Organisationen eine verbesserte E-Mail-Sicherheit eingeführt hatten. Das Material identifizierte die Bereitstellungskomplexität als zentrales Hindernis für die Einführung. ACME kann die Zertifikatsausstellung automatisieren, löst jedoch keine internen Entscheidungen über Schlüsseleigentümerschaft, Wiederherstellungsgenehmigung und Aufbewahrung. Der Markt für sichere E-Mail-Zertifikate ist daher auf Anbieter und interne Teams angewiesen, die diese Kontrollen für mittelständische Käufer praktikabel machen können.
Inkonsistente Interoperabilität von E-Mail-Clients und Root-Stores schränkt die Einführung ein
S/MIME erfordert kompatibles Verhalten sowohl beim E-Mail-Client des Absenders als auch beim E-Mail-Client des Empfängers. JIPDEC berichtete im Jahr 2025, dass nur 7 von 13 getesteten E-Mail-Client-Kombinationen S/MIME-Signierung und -Verschlüsselung in beide Richtungen korrekt unterstützten. Unterschiede in Browser- und Betriebssystem-Root-Stores können Organisationen auch dazu zwingen, Zertifikate zu ersetzen, wenn sich eine Root-Beziehung ändert. Entrust erklärte, dass Apple-Betriebssysteme nach November 2024 von Entrust ausgestellten S/MIME-Zertifikaten nicht mehr vertrauen würden. Die Microsoft-Dokumentation verzeichnete zudem Darstellungsprobleme für S/MIME-Nachrichten in neueren Outlook-Versionen. Diese Unterschiede können das Vertrauen der Nutzer schwächen und geplante Einführungen im Markt für sichere E-Mail-Zertifikate verzögern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Zertifikatstyp:
Verschlüsselung führt, während Signaturzertifikate an Fahrt gewinnenSichere oder verschlüsselte E-Mail-Zertifikate hielten im Jahr 2026 einen Marktanteil von 59,88 % am Markt für sichere E-Mail-Zertifikate. Ihre Position spiegelt die Notwendigkeit wider, die Vertraulichkeit von Nachrichten zu schützen, wenn regulierte Informationen ausgetauscht werden. Organisationen stellen diese Zertifikate zunehmend über zentral verwaltete Mitarbeiterbereitstellungsprogramme aus. Sponsorvalidierte und organisationsvalidierte Profile eignen sich besonders für dieses Verwaltungsmodell. Die Einstellung des Legacy-Generierungsprofils im Juli 2025 verkürzte die maximale Gültigkeitsdauer unter älteren Vereinbarungen. Diese Änderung hat die Bedeutung geplanter Erneuerungen und Zertifikatsinventarkontrollen erhöht. Organisationsvalidierte Verschlüsselungszertifikate sind auch für europäische Finanzdienstleistungen relevant, die qualifizierte Vertrauensdienstrahmen nutzen. Der Markt für sichere E-Mail-Zertifikate begünstigt weiterhin Bereitstellungen, die Vertraulichkeit wahren können, ohne die tägliche Kommunikation zu unterbrechen.
Digitale Signatur-E-Mail-Zertifikate werden bis 2032 voraussichtlich mit einem CAGR von 17,71 % wachsen. Signierung ist nützlich für Organisationen, die ausgehende Nachrichten authentifizieren müssen, ohne dass jeder Empfänger ein passendes Zertifikat besitzen muss. Dieses Modell unterstützt die Kommunikation von Finanzinstituten, Regierungsbehörden und Gesundheitsorganisationen an breite Empfängergruppen. Die Branche für sichere E-Mail-Zertifikate verzeichnet daher ein stärkeres Interesse an Signaturzertifikaten für asymmetrische Kommunikationsszenarien. CA/Browser Forum Ballot SMC011 führte im August 2025 die Unterstützung von Post-Quanten-Algorithmen in die S/MIME-Anforderungen ein. Zusammengesetzte hybride Signaturverfahren können klassische und Post-Quanten-Komponenten umfassen. Die Übergangsplanung des Nationalen Instituts für Standards und Technologie setzt 2035 als äußere föderale Frist für die Migration zur Post-Quanten-Kryptografie. Dies ermöglicht es Organisationen, zukünftige kryptografische Anforderungen in die Zertifikatsplanung einzubeziehen. Der Markt für sichere E-Mail-Zertifikate kann davon profitieren, wenn Käufer isolierte Signaturwerkzeuge durch verwaltete Zertifikatsprogramme ersetzen.


Nach Validierungsprofil:
Postfachvalidierung dominiert, sponsorvalidierte Profile auf dem VormarschPostfachvalidierte Zertifikate hielten im Jahr 2026 einen Anteil von 44,32 % am Validierungsprofilsegment. Sie sind zugänglich, da die Ausstellung eine Bestätigung erfordert, dass der Antragsteller die E-Mail-Adresse kontrolliert. Dies macht sie zu einer gängigen Wahl für Einzelpersonen und kleine Unternehmen. Das Profil überprüft jedoch nicht die rechtliche Organisation hinter dem Postfach. Diese Einschränkung kann relevant sein, wenn Empfänger die Gewissheit benötigen, dass eine Nachricht eine benannte Einheit repräsentiert. Organisationsvalidierte Zertifikate bieten diese zusätzliche Identitätsverbindung. Die Marktgröße für sichere E-Mail-Zertifikate bei der Postfachvalidierung wird durch ihren einfachen Registrierungsprozess gestützt. Organisationen, die Profile mit höherer Sicherheitsstufe verwenden, verbinden die Ausstellung zunehmend mit Personalakten und unternehmensweiten Identitätssystemen. Der Markt für sichere E-Mail-Zertifikate wird gestützt, wenn die Registrierung in bestehende Mitarbeiterverwaltungsprozesse passt.
Sponsorvalidierte Zertifikate werden bis 2032 voraussichtlich mit einem CAGR von 17,14 % wachsen. Ihr Modell ermöglicht es einer Organisation, Zertifikate für viele Mitarbeiter in einem verwalteten Prozess bereitzustellen. Ballot SMC009 verpflichtet öffentliche Zertifizierungsstellen, den Vor- und Nachnamen des Empfängers in den Betreffnamen von sponsorvalidierten S/MIME-Zertifikaten aufzunehmen. Die Regel stärkt die Identitätsverbindung, erhöht jedoch den Bedarf an genauen Mitarbeiterdaten bei der Ausstellung. Individuell validierte Zertifikate dienen auch rechtlichen und notariellen Zwecken, bei denen die Identität einer natürlichen Person von Bedeutung ist. Spaniens FNMT-RCM aktualisierte im März 2025 seine Zertifizierungspraktiken, um untergeordnete Zertifizierungsstellen hinzuzufügen, die mit den S/MIME-Basisanforderungen übereinstimmen. Die Branche für sichere E-Mail-Zertifikate profitiert, wenn Identitätsverifizierungsmethoden einfacher zu nutzen werden, ohne die Sicherheitsstufe zu verringern. Der Markt für sichere E-Mail-Zertifikate hängt auch davon ab, dass Zertifizierungsstellen die Regeln konsistent auf alle Antragstellertypen anwenden.
Nach Branchenvertikale:
BFSI führt, während IT und Telekommunikation an Boden gewinnenDer BFSI-Sektor hielt im Jahr 2026 einen Umsatzanteil von 25,28 %. Finanzorganisationen verarbeiten sensible Kommunikation und unterliegen strengen Anforderungen an Informationssicherheit, Rückverfolgbarkeit und Kundenvertrauen. Dies macht authentifizierte und verschlüsselte E-Mails zu einer praktischen Kontrolle für interne und externe Austausche. Gesundheitswesen und Biowissenschaften haben ebenfalls institutionelle Nachfrage, da sensible Daten geschützte Kommunikation erfordern. Der Secure Email Standard von NHS England bietet einen definierten Sicherheitsrahmen für Gesundheits- und Sozialversorgungsorganisationen. Die Nachfrage aus Regierung und Verteidigung wird durch nationale Programme für digitale Identität und Public-Key-Infrastruktur gestützt. SECOM Trust Systems liefert S/MIME-Zertifikate für japanische Regierungsanwendungsfälle, einschließlich der elektronischen Steuererklärung. Der Markt für sichere E-Mail-Zertifikate hat eine stabile Basis, wo institutionelle Kommunikationsrichtlinien authentifizierte Austausche erfordern.
Informationstechnologie und Telekommunikation werden bis 2032 voraussichtlich mit einem CAGR von 17,32 % wachsen. Technologieunternehmen übertragen geistiges Eigentum und privilegierte Zugriffsinformationen per E-Mail, was den Wert der Absenderauthentifizierung erhöht. Rechts- und Berufsdienstleistungen benötigen zudem Nachweise, die Nichtabstreitbarkeitsanforderungen über Rechtssysteme hinweg unterstützen können. Fertigung, Energie, Einzelhandel, E-Commerce und andere Sektoren erhöhen die Nachfrage, wenn digitale Workflows reifen. Die Marktgröße für sichere E-Mail-Zertifikate in diesen Sektoren wird davon abhängen, ob Organisationen Sicherheitskontrollen anwenden können, ohne übermäßigen Verwaltungsaufwand zu verursachen. Automatisierte Lebenszyklustools machen Zertifikatsprogramme für große Mitarbeitergruppen besser handhabbar. Eine breitere Einführung wird auch unterstützt, wenn Zertifikatsaussteller E-Mail-Authentifizierungs- und Markenidentitätsdienste integrieren. Diese Muster erweitern die Kundenbasis über stark regulierte Organisationen hinaus. Käufer können mit gezielten Bereitstellungen beginnen, bevor sie Zertifikatskontrollen auf breitere Mitarbeitergruppen ausweiten.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Geografische Analyse
Markt für sichere E-Mail-Zertifikate in Nordamerika
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 39,77 %. Die Region verbindet eine hohe gemeldete Betrugsexposition mit ausgereiften Unternehmenssicherheitsprogrammen, und der FBI-Bericht 2025 verzeichnete BEC-Verluste in Höhe von 3,05 Milliarden USD, die beim Internet Crime Complaint Center gemeldet wurden. Dies hat die Nachfrage nach Tools gestärkt, die den Nachrichtenursprung verifizieren und Inhalte schützen. Das kanadische Cyber-Zentrum empfiehlt S/MIME als Teil seiner Best Practices für E-Mail-Sicherheit für Regierungs- und kritische Infrastruktursysteme. Organisationen in den Vereinigten Staaten verfügen über eine große installierte Basis an Cloud- und Hybrid-E-Mail-Umgebungen, während Mexiko durch den Ausbau digitaler Finanzdienstleistungen trotz geringerer Akzeptanz im mittleren Marktsegment einen Beitrag leistet.
Markt für sichere E-Mail-Zertifikate im asiatisch-pazifischen Raum und im Nahen Osten
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 17,45 % wachsen. JIPDEC berichtete, dass 34,2 % der japanischen Unternehmen im März 2025 S/MIME-E-Mail-Signierung nutzten und 33,2 % eine zukünftige Einführung planten. Diese Zahlen verweisen auf eine erhebliche Gruppe von Organisationen, die die Technologie noch nicht eingesetzt haben, was dem Markt für sichere E-Mail-Zertifikate Raum bietet, geplante Einführungen in tatsächliche Implementierungen umzuwandeln. GMO GlobalSign erweiterte im August 2026 seine TLS-Connect-Plattform für das Zertifikatslebenszyklusmanagement auf kleine und mittlere Unternehmen im asiatisch-pazifischen Raum und im Nahen Osten, und der Markt für sichere E-Mail-Zertifikate profitiert von dieser Verlagerung hin zu skalierbaren Bereitstellungsoptionen.
Markt für sichere E-Mail-Zertifikate in EMEA und Südamerika
Europa verzeichnet eine wesentliche Nachfrage im Rahmen des eIDAS-Rahmens für qualifizierte Vertrauensdienste und nationaler E-Mail-Sicherheitsprogramme, während die BSI-Richtlinien TR-03108 und TR-03182 in Deutschland Organisationen einen technischen Weg für sicheren E-Mail-Transport und Authentifizierung bieten. Der NHS-Standard des Vereinigten Königreichs unterstützt ebenfalls eine breite institutionelle Einführung im Gesundheits- und Sozialwesen. Der Nahe Osten befindet sich in einem früheren Einführungsstadium, angeführt von Cybersicherheitsstrategien und BFSI-Anforderungen in den Vereinigten Arabischen Emiraten und Saudi-Arabien. Südamerika und Afrika stellen kleinere regionale Beiträge dar, obwohl die Digitalisierung des Bankwesens die organisatorischen Voraussetzungen für die Einführung von Zertifikaten schafft.
Wettbewerbslandschaft
Marktkonzentration
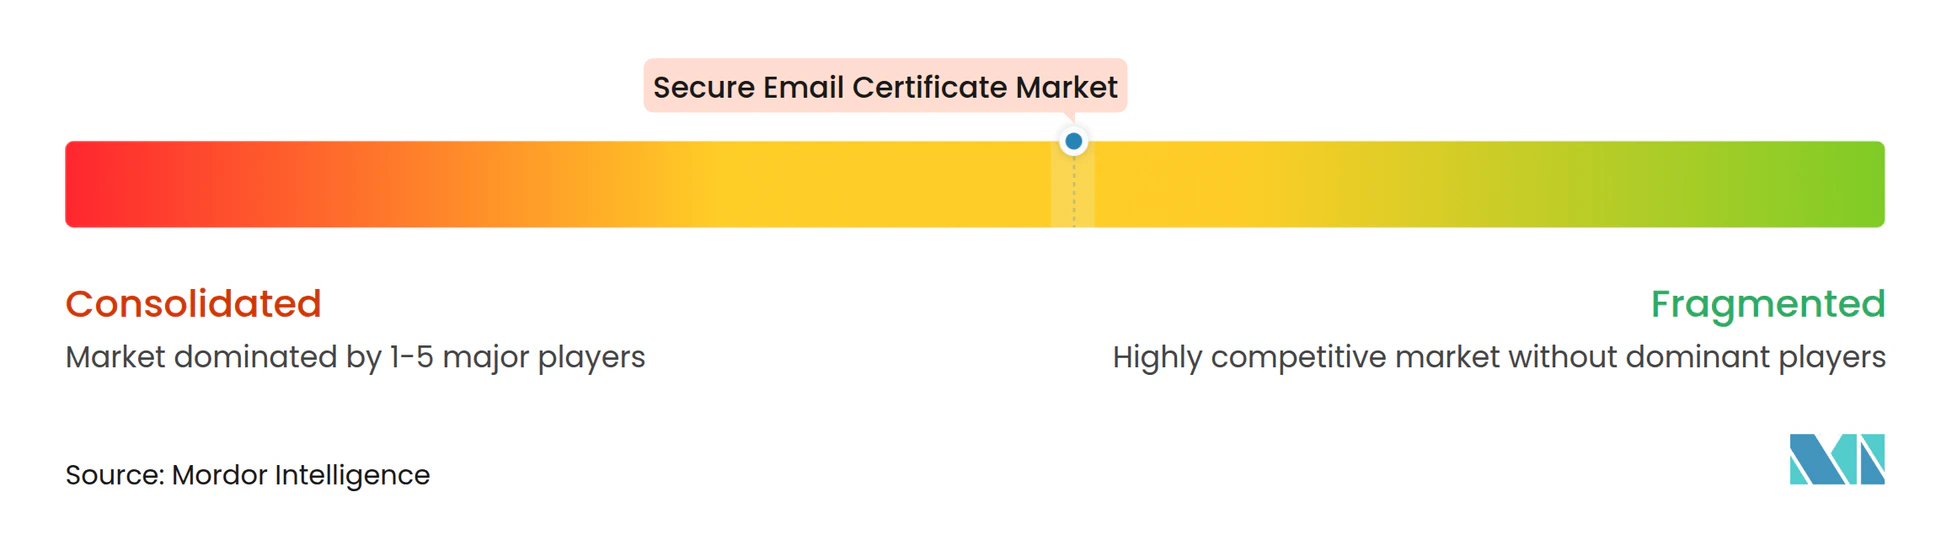
Der Markt für sichere E-Mail-Zertifikate weist eine moderate Konzentration unter globalen Zertifizierungsstellen auf, neben regionalen Anbietern, die lokale Identitäts- und Vertrauensanforderungen bedienen. DigiCert erwarb Valimail im September 2025, um DMARC-Durchsetzung und BIMI-Funktionalität zu seiner digitalen Vertrauensplattform hinzuzufügen. Der Schritt erweiterte sein Angebot von der Zertifikatsausstellung auf eine umfassendere E-Mail-Authentifizierung. Sectigo schloss im September 2025 die Migration von mehr als 500.000 Zertifikaten von Entrust Certificate Services zu seinem Certificate Manager ab. Diese Konsolidierung gibt großen Anbietern mehr Skalierung im Lebenszyklusmanagement, und der Markt für sichere E-Mail-Zertifikate wird stärker auf Plattformlieferung ausgerichtet. Kleinere und regionale Zertifizierungsstellen bleiben wichtig, wo inländische Vertrauensbeziehungen und regulatorische Vertrautheit Käuferentscheidungen leiten.
Der Markt für sichere E-Mail-Zertifikate bietet auch Raum im Segment der kleinen und mittleren Unternehmen, da ACME-basierte Automatisierung den manuellen Aufwand für die Ausstellung und Erneuerung von Zertifikaten reduzieren kann. Dies macht die S/MIME-Bereitstellung für Organisationen zugänglicher, die keine großen internen Public-Key-Infrastrukturteams unterhalten können. Regionale Anbieter wie SECOM Trust Systems in Japan, TrustAsia Technologies in China und Asseco Data Systems in Polen können durch lokales Marktwissen konkurrieren. Ihre Rolle bleibt bedeutend, wo Kunden inländischen Support und lokale regulatorische Expertise bevorzugen.
Die Produktstrategie entwickelt sich in Richtung integrierter Zertifikats-, Lebenszyklus-, DMARC- und Markenidentitätsdienste. Sectigo integrierte im Februar 2026 Verified Mark Certificates und Common Mark Certificates in seinen Certificate Manager. GMO GlobalSign startete LifeCycleX im September 2025, um Erkennung, Inventarisierung und automatisierte Bereitstellung in Zertifikatsumgebungen zu zentralisieren. Die Unterstützung des CA/Browser Forums für Post-Quanten-Algorithmen macht die kryptografische Bereitschaft zu einer relevanteren Anbieterfähigkeit. Der Markt für sichere E-Mail-Zertifikate wird voraussichtlich Anbieter belohnen, die es Kunden erleichtern, Compliance-Änderungen zu absorbieren.
Marktführer für sichere E-Mail-Zertifikate
-
DigiCert, Inc.
-
Sectigo Limited
-
GMO GlobalSign, Inc.
-
Entrust Corporation
-
IdenTrust, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für sichere E-Mail-Zertifikate Unternehmen in diesem Bericht
- DigiCert, Inc.
- Sectigo Limited
- GMO GlobalSign, Inc.
- Entrust Corporation
- IdenTrust, Inc.
- SSL Corporation
- Asseco Data Systems S.A.
- Actalis S.p.A.
- SwissSign AG
- QuoVadis Limited
- HARICA S.A.
- Buypass AS
- SECOM Trust Systems CO., LTD.
- TrustAsia Technologies, Inc.
- WISeKey International Holding Ltd.
- D-Trust GmbH
- Camerfirma, S.A.
- Hongkong Post Certification Authority
- eMudhra Limited
- Chunghwa Telecom Co., Ltd.
Neueste Industrielle Entwicklungen in Markt für sichere E-Mail-Zertifikate
- Oktober 2026: Das Sicherheitsteam von Google Chrome legte die Kompromittierung privater Schlüssel für 8 untergeordnete CA-Zertifikate von eMudhra offen, die auf kryptografisch unzureichende Entropie bei der Schlüsselgenerierung zurückzuführen war. Chrome setzte ein sofortiges CRLSet-Update ein, das betroffene Zertifikate sperrte, und entfernte anschließend die emSign ECC Root CA - G3 aus seinem Root-Store, was alle betroffenen Abonnenten dazu verpflichtete, Zertifikate aus einer alternativen CA-Hierarchie neu auszustellen, und die Unternehmenskundenbeziehungen von eMudhra im asiatisch-pazifischen Raum erheblich beeinträchtigte.
- September 2026: Das CA/Browser Forum ratifizierte Ballot SMC018, Neuausrichtung von Multipurpose-Anwendungsfällen, gültig ab 1. Juli 2027, und beschränkte die erweiterte Schlüsselverwendung von S/MIME-Subordinate-CA- und Subscriber-Zertifikaten auf id-kp-emailProtection (obligatorisch) und id-kp-clientAuth (optional), eliminierte Dual-Purpose-Zertifikatsprofile und bestätigte formell die Einstellung der Legacy-Generierungsprofile vom 15. Juli 2025.
- August 2026: GMO GlobalSign erweiterte die Verfügbarkeit seiner TLS Connect CLM-Automatisierungsplattform auf kleine und mittlere Unternehmen im asiatisch-pazifischen Raum und im Nahen Osten und zielte dabei auf unterversorgte Märkte ab, in denen das manuelle Zertifikatsmanagement historisch gesehen das primäre Einführungshindernis war.
- März 2026: Das CA/Browser Forum veröffentlichte Ballot SMC015 und genehmigte mobile Führerscheine (mDL) als akzeptierte Identitätsprüfungsmethode für die Ausstellung individuell validierter S/MIME-Zertifikate, erweiterte die Bandbreite akzeptabler Verifizierungsmechanismen und reduzierte Hürden für individuelle Zertifikatsantragsteller.
Globaler Berichtsumfang des Marktes für sichere E-Mail-Zertifikate
Der Markt für sichere E-Mail-Zertifikate bezieht sich auf die Branche, die sich auf die Entwicklung, Ausstellung, Verwaltung und Bereitstellung digitaler Zertifikate konzentriert, die zur Authentifizierung von E-Mail-Identitäten, zur Verschlüsselung von E-Mail-Kommunikation und zur Ermöglichung sicherer elektronischer Nachrichtenübermittlung für Einzelpersonen, Unternehmen und Regierungsorganisationen verwendet werden.
Der Marktbericht für sichere E-Mail-Zertifikate ist segmentiert nach Zertifikatstyp (sichere/verschlüsselte E-Mail-Zertifikate, digitale Signatur-E-Mail-Zertifikate), Validierungsprofil (postfachvalidierte Zertifikate, organisationsvalidierte Zertifikate, sponsorvalidierte Zertifikate, individuell validierte Zertifikate), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, Informationstechnologie und Telekommunikation, Fertigung und Energie, Einzelhandel und E-Commerce, Rechts-, Berufsdienstleistungen und Bildung sowie weitere Branchenvertikalen) und Geografie [Nordamerika (Vereinigte Staaten, Kanada, Mexiko, übriges Nordamerika), Südamerika (Brasilien, Argentinien, übriges Südamerika), Europa (Deutschland, Vereinigtes Königreich, Frankreich, Italien, Spanien, Russland, übriges Europa), asiatisch-pazifischer Raum (China, Japan, Indien, Australien, Südkorea, übriger asiatisch-pazifischer Raum), Naher Osten (Vereinigte Arabische Emirate, Saudi-Arabien, Israel, Türkei, übriger Naher Osten) und Afrika (Südafrika, Nigeria, Kenia, übriges Afrika)]. Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Sichere oder verschlüsselte E-Mail-Zertifikate |
| Digitale Signatur-E-Mail-Zertifikate |
| Postfachvalidierte Zertifikate |
| Organisationsvalidierte Zertifikate |
| Sponsorvalidierte Zertifikate |
| Individuell validierte Zertifikate |
| Banken, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Informationstechnologie und Telekommunikation |
| Fertigung und Energie |
| Einzelhandel und E-Commerce |
| Rechts-, Berufsdienstleistungen und Bildung |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Übriges Nordamerika | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Australien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Israel | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Kenia | |
| Übriges Afrika |
| Nach Zertifikatstyp | Sichere oder verschlüsselte E-Mail-Zertifikate | |
| Digitale Signatur-E-Mail-Zertifikate | ||
| Nach Validierungsprofil | Postfachvalidierte Zertifikate | |
| Organisationsvalidierte Zertifikate | ||
| Sponsorvalidierte Zertifikate | ||
| Individuell validierte Zertifikate | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen | |
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und Verteidigung | ||
| Informationstechnologie und Telekommunikation | ||
| Fertigung und Energie | ||
| Einzelhandel und E-Commerce | ||
| Rechts-, Berufsdienstleistungen und Bildung | ||
| Weitere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Übriges Nordamerika | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Australien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Israel | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für sichere E-Mail-Zertifikate?
Der Markt für sichere E-Mail-Zertifikate wird voraussichtlich bis 2032 einen Wert von 1,27 Milliarden USD erreichen, ausgehend von 0,68 Milliarden USD im Jahr 2027, mit einem CAGR von 16,28 %. Der Markt wurde im Jahr 2026 auf 0,59 Milliarden USD geschätzt.
Was treibt die Nachfrage nach sicheren E-Mail-Zertifikaten an?
Steigende Verluste durch Business-E-Mail-Kompromittierung (BEC), regulatorische Compliance-Anforderungen, die Einführung hybrider Arbeitsmodelle und kürzere Zertifikatsgültigkeitszeiträume treiben die Nachfrage nach vertrauenswürdiger E-Mail-Authentifizierung und -Verschlüsselung an. Automatisiertes Zertifikatslebenszyklusmanagement hilft Organisationen zudem, Ausstellungs-, Erneuerungs- und Widerrufsprozesse zu optimieren.
Welcher Zertifikatstyp hat den größten Marktanteil?
Sichere oder verschlüsselte E-Mail-Zertifikate machten im Jahr 2026 59,88 % des Marktumsatzes aus, angetrieben durch den Bedarf regulierter Organisationen, die Vertraulichkeit von Nachrichten zu schützen und sichere Kommunikation durch zentral verwaltete Zertifikatsprogramme zu gewährleisten.
Welches Validierungsprofil wächst am schnellsten?
Sponsorvalidierte Zertifikate werden bis 2032 voraussichtlich mit einem CAGR von 17,14 % wachsen, unterstützt durch unternehmensweite Zertifikatsbereitstellungsmodelle, die eine zentralisierte Mitarbeiteridentitätsverifizierung und verwaltete Bereitstellungsworkflows nutzen.
Welche Region führt bei der Einführung sicherer E-Mail-Zertifikate?
Nordamerika hielt im Jahr 2026 mit 39,77 % den größten Marktanteil, gestützt durch ausgereifte Cybersicherheitspraktiken und ein hohes Bewusstsein für E-Mail-basierte Bedrohungen. Der asiatisch-pazifische Raum wird voraussichtlich das schnellste Wachstum verzeichnen, mit einem CAGR von 17,45 % bis 2032.
Welcher Endnutzersektor hat die größte Präsenz?
Der BFSI-Sektor machte im Jahr 2026 25,28 % des Marktumsatzes aus, aufgrund seiner starken Abhängigkeit von sicherer, prüfbarer und vertrauenswürdiger Kommunikation. Informationstechnologie und Telekommunikation wird voraussichtlich die am schnellsten wachsende Vertikale sein und bis 2032 mit einem CAGR von 17,32 % expandieren.