
Tamaño y Participación del Mercado de Certificados de Correo Electrónico Seguro
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
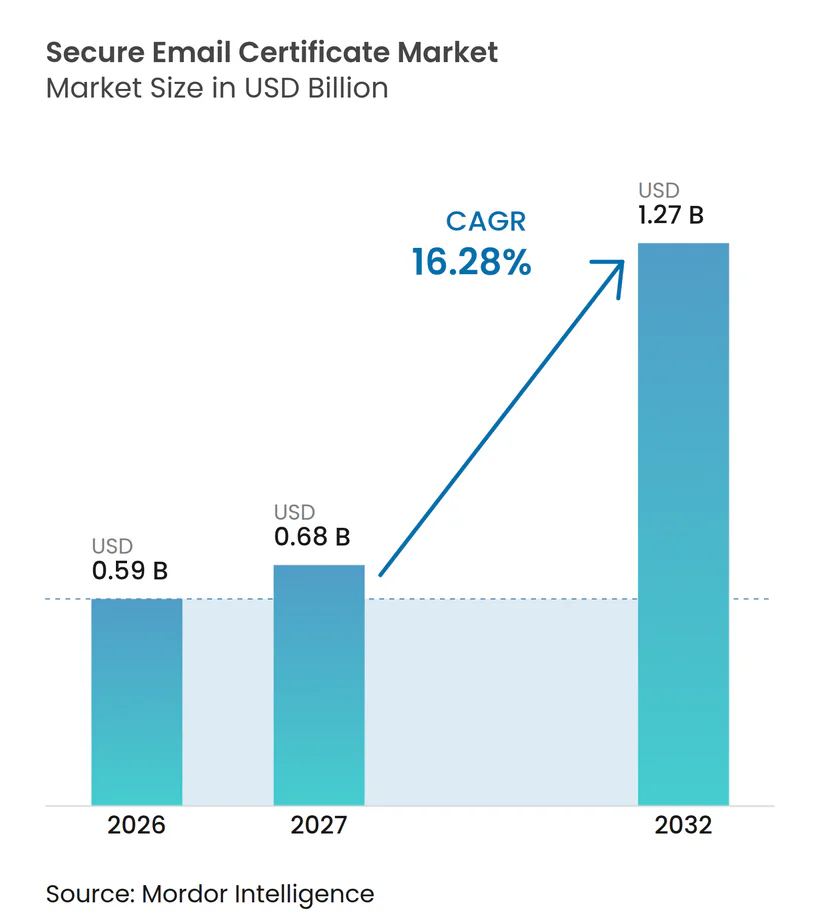
| Tamaño del Mercado (2027) | 0.68 Mil millones de dólares |
| Tamaño del Mercado (2032) | 1.27 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.28 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Certificados de Correo Electrónico Seguro por Mordor Intelligence
Se proyecta que el tamaño del mercado de certificados de correo electrónico seguro se expanda desde 0,59 mil millones de USD en 2026 y 0,68 mil millones de USD en 2027 hasta 1,27 mil millones de USD para 2032, registrando un CAGR del 16,28% entre 2027 y 2032. Las crecientes pérdidas derivadas del compromiso de correo electrónico empresarial están trasladando el correo electrónico autenticado de un control opcional a un requisito de seguridad más formal. Las empresas también enfrentan períodos de validez de certificados más cortos y reglas de identidad más estrictas, lo que hace que los procesos de renovación sean más importantes. El trabajo híbrido ha aumentado el número de clientes de correo, servicios en la nube y puntos finales que deben intercambiar mensajes de confianza. Los proveedores están respondiendo combinando la emisión de certificados, la gestión del ciclo de vida, la aplicación de DMARC y las credenciales de identidad de marca. El mercado de certificados de correo electrónico seguro favorece, por tanto, a los proveedores que pueden simplificar la implementación mientras cumplen con los cambiantes requisitos de confianza pública.
Conclusiones Clave del Informe
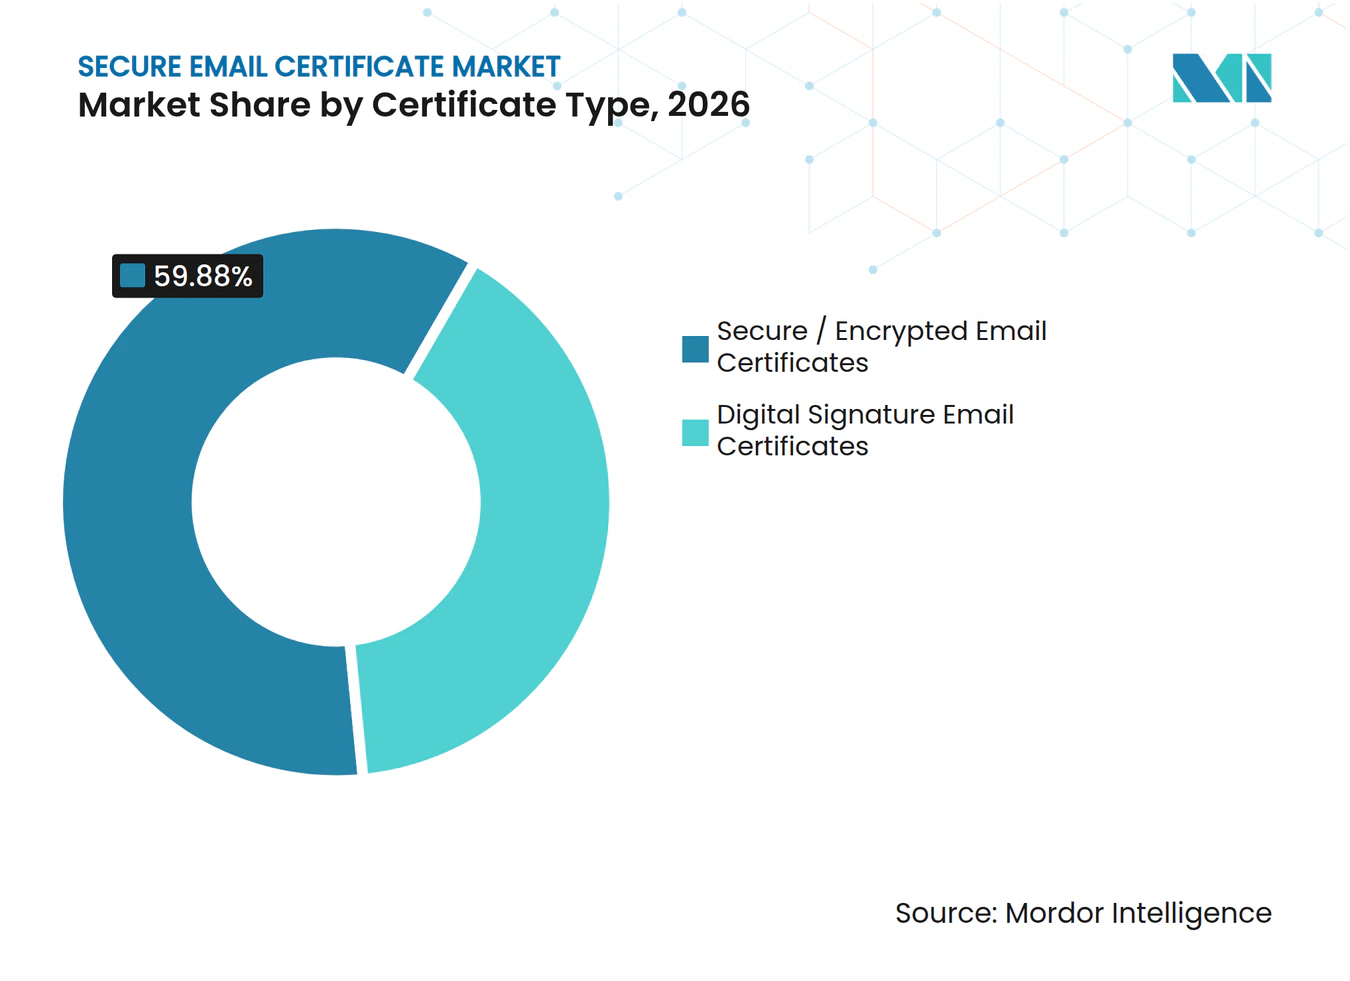
- Por tipo de certificado, los Certificados de Correo Electrónico Seguro o Cifrado representaron el 59,88% de la participación del mercado de certificados de correo electrónico seguro en 2026, mientras que se proyecta que los Certificados de Correo Electrónico de Firma Digital se expandan a un CAGR del 17,71% hasta 2032.
- Por perfil de validación, los Certificados Validados por Buzón representaron el 44,32% de los ingresos en 2026, mientras que se proyecta que los Certificados Validados por Patrocinador se expandan a un CAGR del 17,14% hasta 2032.
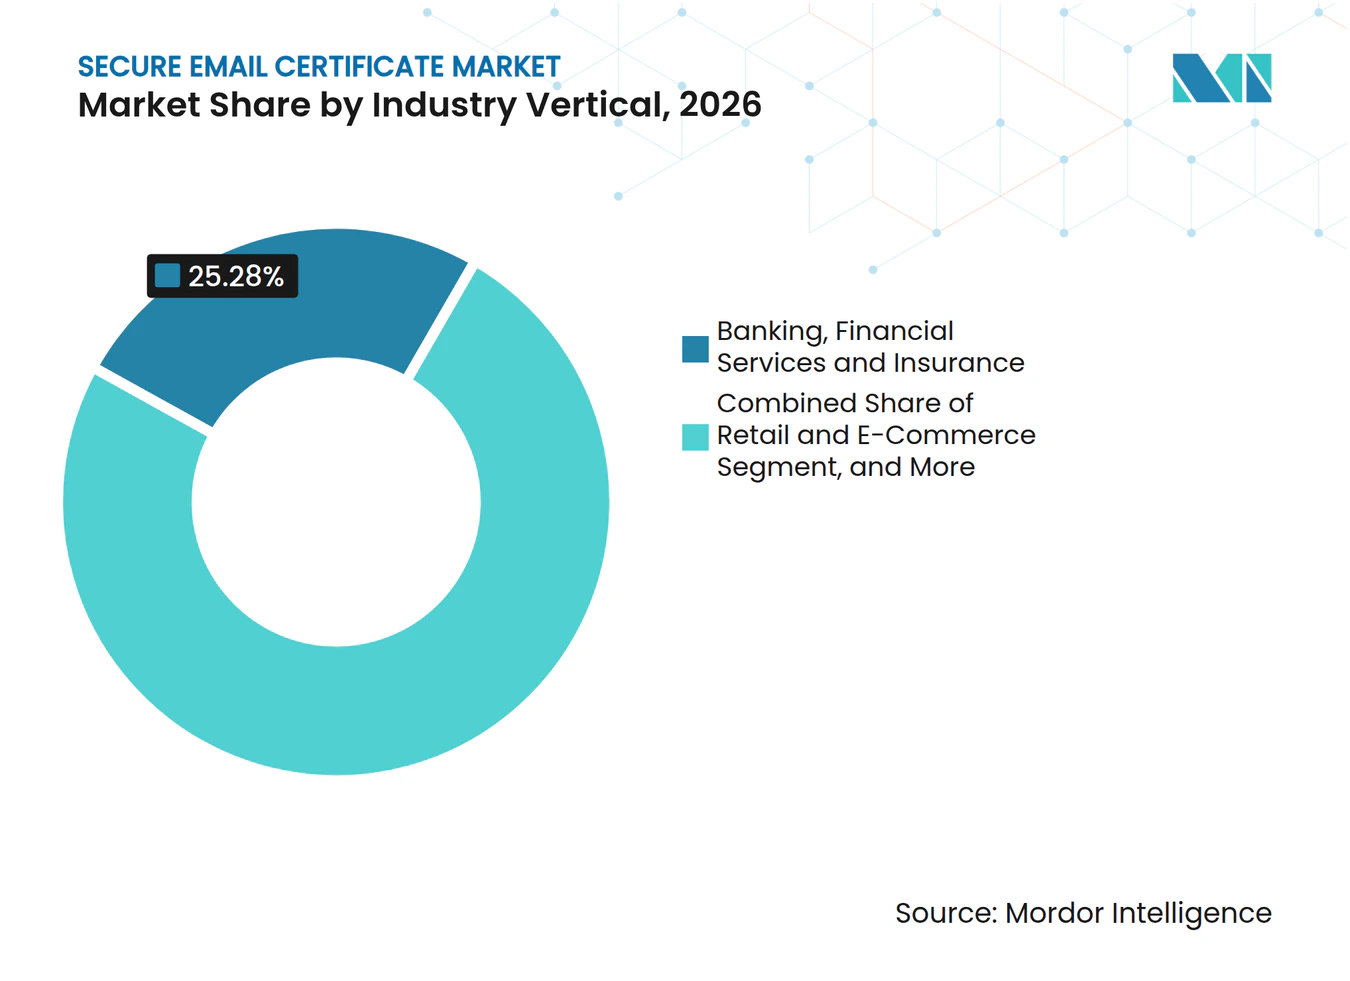
- Por vertical industrial, el sector BFSI representó el 25,28% de los ingresos en 2026, mientras que se proyecta que Tecnología de la Información y Telecomunicaciones se expanda a un CAGR del 17,32% hasta 2032.
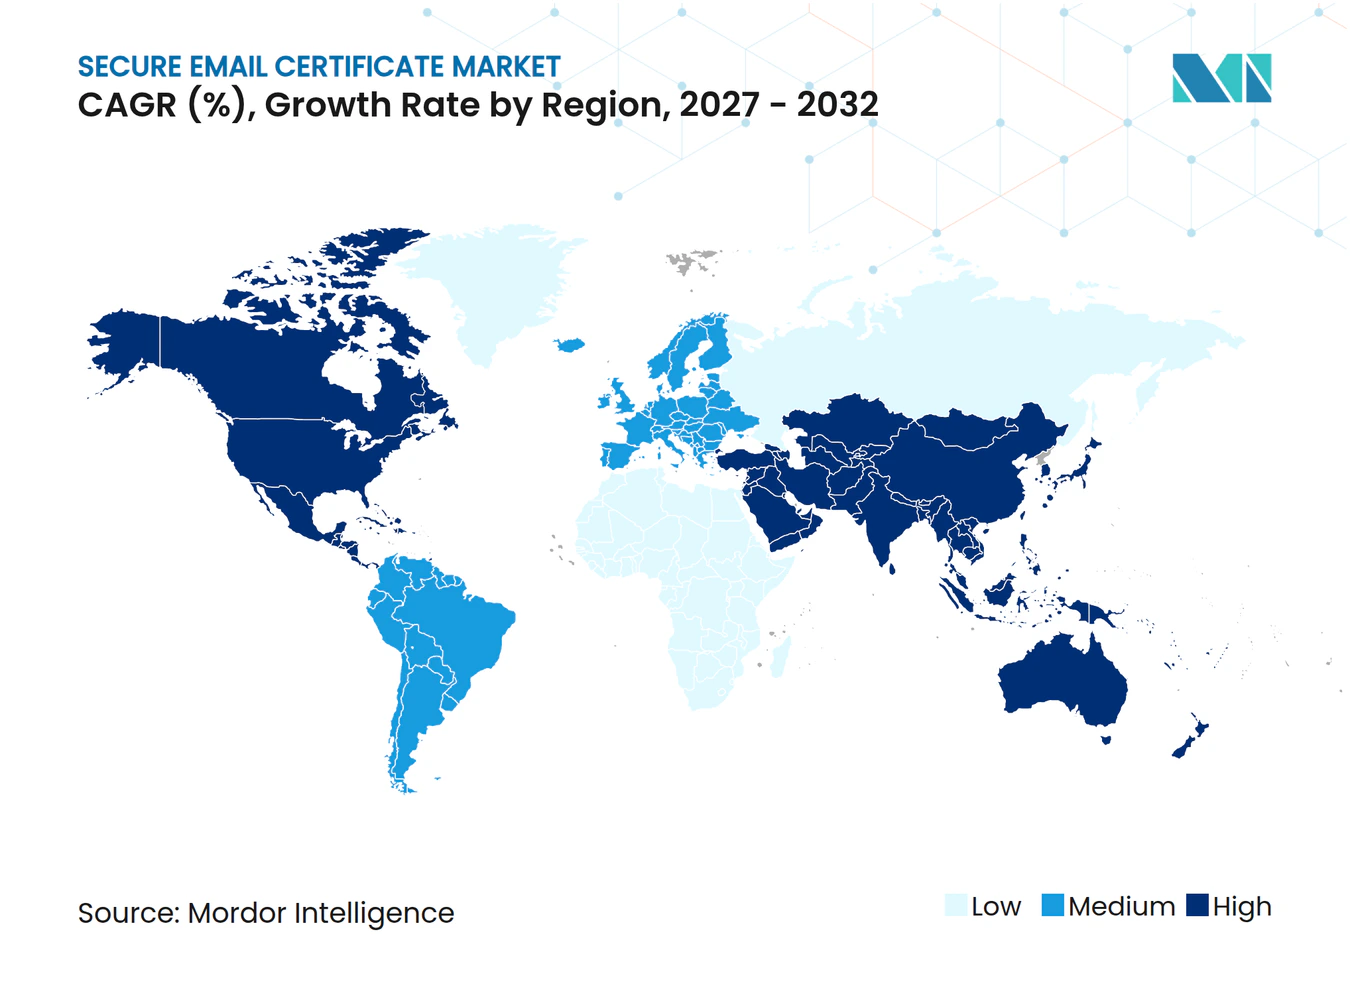
- Por geografía, América del Norte representó el 39,77% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 17,45% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Pérdidas por Compromiso de Correo Electrónico Empresarial y Phishing | +3.8% | Global | Corto plazo (≤ 2 años) |
| Cumplimiento Obligatorio de Correo Electrónico Seguro y Auditabilidad | +3.2% | América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Expansión de la Fuerza Laboral en la Nube e Híbrida | +2.5% | Global | Mediano plazo (2-4 años) |
| Adopción de la Gestión Automatizada del Ciclo de Vida de S/MIME | +2.0% | América del Norte y Europa, en expansión hacia Asia-Pacífico | Mediano plazo (2-4 años) |
| Requisitos de Confianza de Correo Electrónico entre Plataformas | +1.5% | Global | Largo plazo (≥ 4 años) |
| Adopción de BIMI e Identidad de Marca Verificada | +1.0% | América del Norte y Europa, con expansión global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
La Escalada de Pérdidas por Compromiso de Correo Electrónico Empresarial y Phishing Impulsa la Adopción de Certificados
El compromiso de correo electrónico empresarial es una razón principal por la que las organizaciones están reevaluando los controles de identidad de correo electrónico en el mercado de certificados de correo electrónico seguro. El Buró Federal de Investigaciones registró 3,05 mil millones de USD en pérdidas reportadas por compromiso de correo electrónico empresarial en 24.768 denuncias en 2025, aunque el registro cubre únicamente los casos de los Estados Unidos reportados voluntariamente.[1] El correo electrónico S/MIME firmado asocia un mensaje con un certificado validado, lo que ayuda a los destinatarios a verificar la identidad del remitente. El control es especialmente relevante cuando encabezados falsificados o contenido convincente pueden superar los filtros básicos. La autenticación basada en certificados también proporciona a los equipos de seguridad un registro auditable de emisión y renovación. Estas condiciones están orientando el gasto en certificados hacia la prevención de fraudes medible y las necesidades de gobernanza.
El Cumplimiento Obligatorio de Correo Electrónico Seguro y la Auditabilidad Impulsan la Implementación Empresarial
Los requisitos de cumplimiento están aumentando la parte no opcional de la demanda en el mercado de certificados de correo electrónico seguro. El Foro CA/Browser retiró el perfil de generación heredada de S/MIME en julio de 2025, exigiendo que los certificados nuevos, renovados y reemitidos utilicen perfiles Estrictos o Multipropósito.[2] Los perfiles más nuevos tienen un período de validez máximo de 825 días, lo que requiere que las organizaciones gestionen las renovaciones con mayor regularidad. La Oficina Federal Alemana para la Seguridad de la Información promovió el transporte seguro de correo electrónico y la autenticación de correo electrónico a través de su iniciativa nacional de 2025. El Servicio Nacional de Salud de Inglaterra también exige que las organizaciones que utilizan su Estándar de Correo Electrónico Seguro cumplan con los requisitos de seguridad definidos. Tales normas hacen que la gestión recurrente del ciclo de vida sea más valiosa que las compras únicas de certificados.
La Expansión de la Fuerza Laboral en la Nube e Híbrida Intensifica la Demanda de Mensajería Segura
El trabajo en la nube e híbrido ha creado más rutas para que el correo empresarial se mueva entre sistemas. Microsoft afirma que las implementaciones híbridas de Exchange necesitan certificados para asegurar la comunicación entre entornos locales y en la nube.[3] Cada punto final y conexión de servicio añade una tarea de aprovisionamiento y renovación de certificados. Las claves privadas también necesitan acceso controlado en clientes de escritorio, móviles y web. Esto aumenta el valor de la gestión centralizada de identidades y claves para organizaciones con fuerzas de trabajo distribuidas. El mercado de certificados de correo electrónico seguro se beneficia cuando los compradores reemplazan los procesos manuales con la emisión gestionada. También expone debilidades cuando un certificado no está disponible o no es de confianza en todos los clientes de correo electrónico utilizados por los empleados.
La Gestión Automatizada del Ciclo de Vida de S/MIME Reduce las Barreras de Implementación a Escala
La automatización reduce el esfuerzo administrativo que ha limitado la amplia implementación de S/MIME. El Foro CA/Browser ratificó la Votación SMC010 en julio de 2025, estableciendo soporte ACME para la automatización de S/MIME. El protocolo admite flujos de trabajo para la emisión, renovación, revocación y operaciones relacionadas con certificados. GMO GlobalSign introdujo su plataforma LifeCycleX en septiembre de 2025 para el descubrimiento, inventario y aprovisionamiento automatizado de certificados en varios entornos. La gestión centralizada puede ayudar a las organizaciones a identificar certificados antes de que expiren y reducir el manejo manual. El mercado de certificados de correo electrónico seguro se está orientando, en consecuencia, hacia plataformas que conectan los procesos de certificados con los flujos de trabajo de TI y del ciclo de vida de los empleados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Implementación de Certificados y Recuperación de Claves | -2.2% | Global | Corto plazo (≤ 2 años) |
| Interoperabilidad Inconsistente entre Clientes de Correo y Almacenes de Raíz | -1.6% | Global | Mediano plazo (2-4 años) |
| Adopción Limitada de S/MIME en el Lado del Destinatario | -1.2% | Global, pronunciado en Asia-Pacífico y mercados emergentes | Largo plazo (≥ 4 años) |
| Incertidumbre en la Migración Post-Cuántica y la Transición de Perfiles | -0.9% | Global, concentrado en América del Norte, Europa y Asia-Pacífico avanzado | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Implementación de Certificados y Recuperación de Claves
La recuperación de claves sigue siendo difícil para las organizaciones que deben mantener el acceso a registros cifrados después de que los empleados se van. Esas organizaciones necesitan procedimientos definidos de custodia y acceso mientras protegen las claves privadas del uso indebido. Un anuncio de asociación de enero de 2025 de Echoworx citó una encuesta de implementación en la que el 40% de las organizaciones había adoptado seguridad de correo electrónico mejorada. El material identificó la complejidad de implementación como una barrera central para la adopción. ACME puede automatizar la emisión de certificados, pero no resuelve las decisiones internas sobre la propiedad de claves, la autorización de recuperación y la retención. El mercado de certificados de correo electrónico seguro depende, por tanto, de proveedores y equipos internos que puedan hacer que estos controles sean prácticos para los compradores del mercado medio.
La Interoperabilidad Inconsistente entre Clientes de Correo y Almacenes de Raíz Limita la Adopción
S/MIME requiere un comportamiento compatible tanto en los clientes de correo electrónico del remitente como del destinatario. JIPDEC informó en 2025 que solo 7 de 13 combinaciones de clientes de correo probadas admitían correctamente la firma y el cifrado S/MIME en ambas direcciones. Las diferencias en los almacenes de raíz de navegadores y sistemas operativos también pueden requerir que las organizaciones reemplacen certificados cuando cambia una relación de raíz. Entrust declaró que los sistemas operativos de Apple ya no confiarían en los certificados S/MIME emitidos por Entrust después de noviembre de 2024. La documentación de Microsoft también registró problemas de representación para mensajes S/MIME en versiones más nuevas de Outlook. Estas diferencias pueden debilitar la confianza de los usuarios y retrasar los despliegues planificados en el mercado de certificados de correo electrónico seguro.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Certificado:
El Cifrado Lidera mientras los Certificados de Firma se AceleranLos Certificados de Correo Electrónico Seguro o Cifrado representaron el 59,88% de la participación del mercado de certificados de correo electrónico seguro en 2026. Su posición refleja la necesidad de proteger la confidencialidad de los mensajes donde se intercambia información regulada. Las organizaciones emiten cada vez más estos certificados a través de programas de aprovisionamiento de empleados gestionados de forma centralizada. Los perfiles Validados por Patrocinador y Validados por Organización son particularmente adecuados para este modelo administrativo. El retiro en julio de 2025 del perfil de generación heredada acortó el período de validez máximo disponible bajo los acuerdos anteriores. Ese cambio ha aumentado la importancia de la renovación programada y los controles de inventario de certificados. Los certificados de cifrado Validados por Organización también son relevantes para los servicios financieros europeos que utilizan marcos de servicios de confianza cualificados. El mercado de certificados de correo electrónico seguro continúa favoreciendo las implementaciones que pueden mantener la confidencialidad sin interrumpir la comunicación diaria.
Se proyecta que los Certificados de Correo Electrónico de Firma Digital se expandan a un CAGR del 17,71% hasta 2032. La firma es útil para las organizaciones que necesitan autenticar los mensajes salientes sin requerir que cada destinatario tenga un certificado coincidente. Este modelo admite comunicaciones de instituciones financieras, agencias gubernamentales y organizaciones de salud a amplios grupos de destinatarios. La industria de certificados de correo electrónico seguro está, por tanto, viendo un mayor interés en los certificados de firma para entornos de comunicación asimétrica. La Votación SMC011 del Foro CA/Browser introdujo soporte para algoritmos post-cuánticos en los requisitos de S/MIME en agosto de 2025. Los esquemas de firma híbrida compuesta pueden incluir componentes clásicos y post-cuánticos. La planificación de transición del NIST establece 2035 como el plazo federal externo para la migración a la criptografía post-cuántica. Esto permite a las organizaciones incorporar las necesidades criptográficas futuras en la planificación de certificados. El mercado de certificados de correo electrónico seguro puede beneficiarse a medida que los compradores reemplazan las herramientas de firma aisladas con programas de certificados gestionados.


Por Perfil de Validación:
La Validación por Buzón Domina, los Perfiles de Patrocinador en AscensoLos Certificados Validados por Buzón representaron el 44,32% del segmento de perfil de validación en 2026. Son accesibles porque la emisión requiere la confirmación de que el solicitante controla la dirección de correo electrónico. Esto los convierte en una opción común para personas y pequeñas empresas. Sin embargo, el perfil no verifica la organización legal detrás del buzón. Esa limitación puede importar cuando los destinatarios necesitan la garantía de que un mensaje representa a una entidad nombrada. Los Certificados Validados por Organización proporcionan esa conexión de identidad adicional. El tamaño del mercado de certificados de correo electrónico seguro para la validación por buzón sigue respaldado por su sencillo proceso de inscripción. Las organizaciones que utilizan perfiles de mayor garantía conectan cada vez más la emisión a los registros de recursos humanos y los sistemas de identidad corporativa. El mercado de certificados de correo electrónico seguro se apoya cuando la inscripción se adapta a los procesos de administración de empleados existentes.
Se proyecta que los Certificados Validados por Patrocinador se expandan a un CAGR del 17,14% hasta 2032. Su modelo permite a una organización aprovisionar certificados para muchos empleados bajo un proceso gestionado. La Votación SMC009 requiere que las autoridades de certificación públicas incluyan el nombre y apellido del destinatario en el nombre del sujeto de los certificados S/MIME Validados por Patrocinador. La norma fortalece el vínculo de identidad pero aumenta la necesidad de datos precisos de los empleados en el momento de la emisión. Los Certificados Validados Individualmente también sirven para usos legales y notariales donde importa la identidad de una persona física. La FNMT-RCM de España actualizó sus prácticas de certificación en marzo de 2025 para añadir autoridades de certificación subordinadas alineadas con los requisitos de referencia de S/MIME. La industria de certificados de correo electrónico seguro se beneficia cuando los métodos de verificación de identidad se vuelven más fáciles de usar sin reducir la garantía. El mercado de certificados de correo electrónico seguro también depende de que las autoridades de certificación apliquen las normas de manera consistente entre los tipos de solicitantes.
Por Vertical Industrial:
El Sector BFSI Mantiene el Liderazgo mientras TI y Telecomunicaciones Ganan TerrenoEl sector BFSI representó una participación de ingresos del 25,28% en 2026. Las organizaciones financieras manejan comunicaciones sensibles y enfrentan requisitos estrictos de seguridad de la información, trazabilidad y confianza del cliente. Esto hace que el correo electrónico autenticado y cifrado sea un control práctico para los intercambios internos y externos. La salud y las ciencias de la vida también tienen demanda institucional porque los datos sensibles requieren comunicación protegida. El Estándar de Correo Electrónico Seguro del Servicio Nacional de Salud de Inglaterra proporciona un marco de seguridad definido para las organizaciones de salud y atención social. La demanda del gobierno y la defensa está respaldada por programas nacionales de identidad digital e infraestructura de clave pública. SECOM Trust Systems suministra certificados S/MIME para casos de uso del gobierno japonés, incluida la declaración electrónica de impuestos. El mercado de certificados de correo electrónico seguro tiene una base estable donde las políticas de comunicación institucional requieren intercambios autenticados.
Se proyecta que Tecnología de la Información y Telecomunicaciones se expanda a un CAGR del 17,32% hasta 2032. Las empresas tecnológicas transmiten propiedad intelectual e información de acceso privilegiado a través del correo electrónico, lo que aumenta el valor de la autenticación del remitente. Los servicios legales y profesionales también necesitan evidencia que pueda respaldar los requisitos de no repudio en distintas jurisdicciones. La manufactura, la energía, el comercio minorista, el comercio electrónico y otros sectores añaden demanda a medida que maduran los flujos de trabajo digitales. El tamaño del mercado de certificados de correo electrónico seguro en estos sectores dependerá de si las organizaciones pueden aplicar controles de seguridad sin añadir un trabajo administrativo excesivo. Las herramientas automatizadas de ciclo de vida hacen que los programas de certificados sean más manejables para grandes grupos de empleados. La adopción más amplia también se apoya cuando los emisores de certificados integran servicios de autenticación de correo electrónico e identidad de marca. Estos patrones amplían la base de clientes más allá de las organizaciones fuertemente reguladas. Los compradores pueden comenzar con implementaciones específicas antes de aplicar controles de certificados a grupos de empleados más amplios.


Análisis Geográfico
Mercado de Certificados de Correo Electrónico Seguro en América del Norte
América del Norte concentró el 39,77% de los ingresos en 2026. La región combina una alta exposición reportada al fraude con programas de seguridad empresarial maduros, y el informe del FBI de 2025 registró 3,05 mil millones de USD en pérdidas por BEC reportadas a su Centro de Denuncias de Delitos en Internet. Esto ha reforzado la demanda de herramientas que verifican el origen de los mensajes y protegen el contenido. El centro de ciberseguridad de Canadá recomienda S/MIME como parte de sus mejores prácticas de seguridad de correo electrónico para sistemas gubernamentales y de infraestructura crítica. Las organizaciones de Estados Unidos cuentan con una amplia base instalada de entornos de correo electrónico en la nube e híbridos, mientras que México contribuye a través de la expansión de los servicios financieros digitales, a pesar de una menor adopción en el mercado medio.
Mercado de Certificados de Correo Electrónico Seguro en Asia-Pacífico y Oriente Medio
Se proyecta que Asia-Pacífico se expanda a una CAGR del 17,45% hasta 2032. JIPDEC informó que el 34,2% de las empresas japonesas utilizaban la firma de correo electrónico S/MIME en marzo de 2025 y que el 33,2% planeaba adoptarla en el futuro. Estas cifras señalan un grupo sustancial de organizaciones que aún no han implementado la tecnología, lo que crea espacio para que el mercado de certificados de correo electrónico seguro convierta la adopción planificada en implementación efectiva. GMO GlobalSign amplió su plataforma de gestión del ciclo de vida de certificados TLS Connect a pequeñas y medianas empresas en Asia-Pacífico y Oriente Medio en agosto de 2026, y el mercado de certificados de correo electrónico seguro se beneficia de este giro hacia opciones de implementación escalables.
Mercado de Certificados de Correo Electrónico Seguro en EMEA y América del Sur
Europa presenta una demanda significativa en el marco del servicio de confianza cualificado eIDAS y los programas nacionales de seguridad del correo electrónico, mientras que las directrices BSI TR-03108 y TR-03182 de Alemania ofrecen a las organizaciones una vía técnica para el transporte seguro de correo electrónico y la autenticación. El estándar del NHS del Reino Unido también respalda una amplia implementación institucional en el ámbito de la salud y los servicios sociales. Oriente Medio se encuentra en una etapa de adopción más temprana, liderada por estrategias de ciberseguridad y requisitos del sector BFSI en los Emiratos Árabes Unidos y Arabia Saudita. América del Sur y África representan contribuciones regionales menores, aunque la digitalización bancaria está creando las condiciones organizacionales para la adopción de certificados.
Panorama Competitivo
Concentración del Mercado
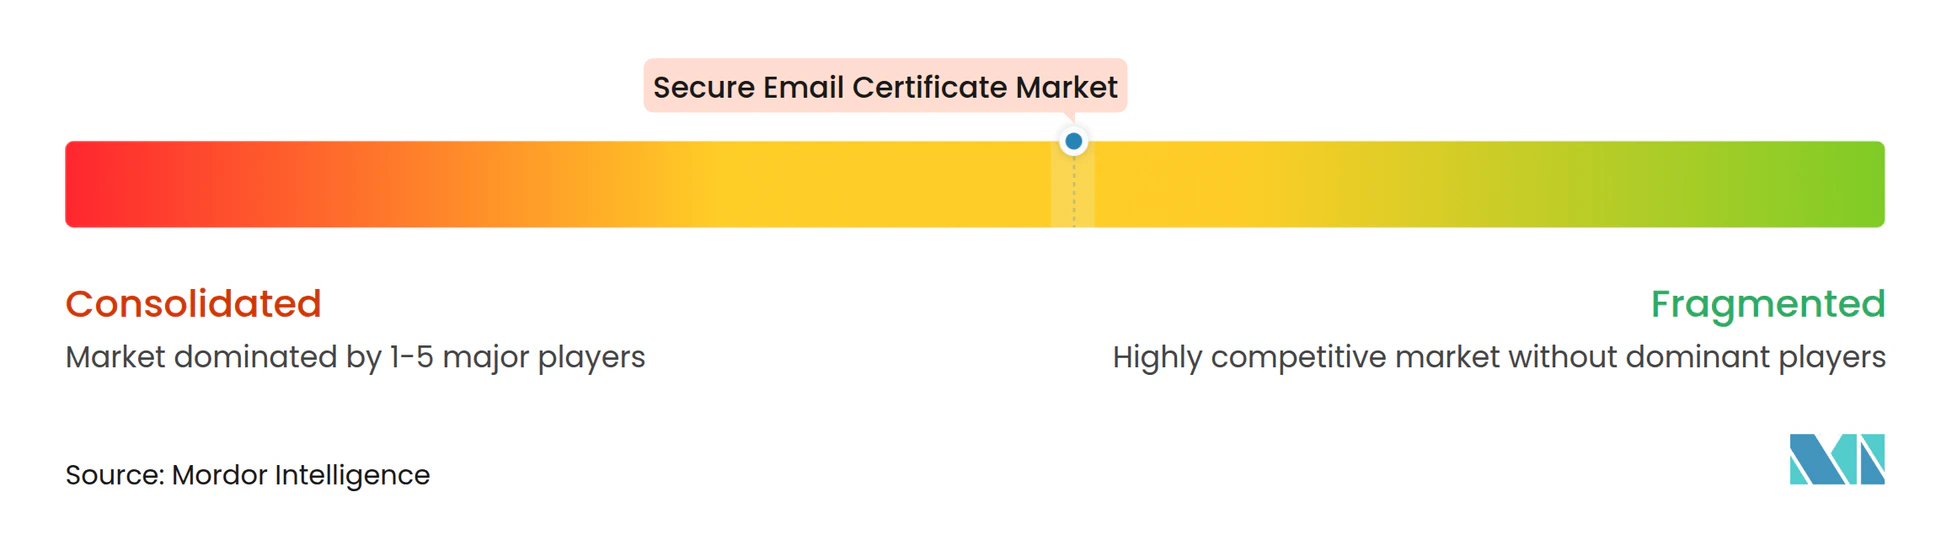
El mercado de certificados de correo electrónico seguro tiene una concentración moderada entre las autoridades de certificación globales, junto con proveedores regionales que atienden los requisitos locales de identidad y confianza, y DigiCert adquirió Valimail en septiembre de 2025 para añadir la aplicación de DMARC y la capacidad BIMI a su plataforma de confianza digital. El movimiento amplió su oferta desde la emisión de certificados hasta una autenticación de correo electrónico más amplia. Sectigo completó la migración de más de 500.000 certificados de Entrust Certificate Services a su Administrador de Certificados en septiembre de 2025. Esta consolidación otorga a los grandes proveedores más escala en la gestión del ciclo de vida, y el mercado de certificados de correo electrónico seguro se orienta más hacia la entrega de plataformas. Las autoridades de certificación más pequeñas y regionales siguen siendo importantes donde las relaciones de confianza domésticas y la familiaridad regulatoria guían las decisiones de los compradores.
El mercado de certificados de correo electrónico seguro también tiene espacio en el segmento de pequeñas y medianas empresas porque la automatización basada en ACME puede reducir el trabajo manual necesario para emitir y renovar certificados. Esto hace que la implementación de S/MIME sea más accesible para las organizaciones que no pueden mantener grandes equipos internos de infraestructura de clave pública. Los proveedores regionales como SECOM Trust Systems en Japón, TrustAsia Technologies en China y Asseco Data Systems en Polonia pueden competir a través del conocimiento del mercado local. Su papel sigue siendo significativo donde los clientes prefieren el soporte doméstico y la experiencia regulatoria local.
La estrategia de producto se está orientando hacia servicios integrados de certificados, ciclo de vida, DMARC e identidad de marca, y Sectigo integró Certificados de Marca Verificada y Certificados de Marca Común en su Administrador de Certificados en febrero de 2026. GMO GlobalSign lanzó LifeCycleX en septiembre de 2025 para centralizar el descubrimiento, el inventario y el aprovisionamiento automatizado en entornos de certificados. El soporte del Foro CA/Browser para algoritmos post-cuánticos también hace que la preparación criptográfica sea una capacidad de proveedor más relevante. Es probable que el mercado de certificados de correo electrónico seguro recompense a los proveedores que faciliten a los clientes la absorción de los cambios de cumplimiento.
Líderes de la Industria de Certificados de Correo Electrónico Seguro
-
DigiCert, Inc.
-
Sectigo Limited
-
GMO GlobalSign, Inc.
-
Entrust Corporation
-
IdenTrust, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Certificados de Correo Electrónico Seguro Empresas cubiertas en este informe
- DigiCert, Inc.
- Sectigo Limited
- GMO GlobalSign, Inc.
- Entrust Corporation
- IdenTrust, Inc.
- SSL Corporation
- Asseco Data Systems S.A.
- Actalis S.p.A.
- SwissSign AG
- QuoVadis Limited
- HARICA S.A.
- Buypass AS
- SECOM Trust Systems CO., LTD.
- TrustAsia Technologies, Inc.
- WISeKey International Holding Ltd.
- D-Trust GmbH
- Camerfirma, S.A.
- Hongkong Post Certification Authority
- eMudhra Limited
- Chunghwa Telecom Co., Ltd.
Desarrollos recientes de la industria en Mercado de Certificados de Correo Electrónico Seguro
- Octubre de 2026: El Equipo de Seguridad de Google Chrome reveló el compromiso de claves privadas de 8 certificados de autoridad de certificación subordinada de eMudhra debido a una entropía criptográficamente insuficiente en la generación de claves. Chrome implementó una actualización inmediata de CRLSet bloqueando los certificados afectados y posteriormente eliminó la emSign ECC Root CA - G3 de su almacén de raíz, requiriendo que todos los suscriptores afectados reemitieran certificados desde una jerarquía de autoridad de certificación alternativa, lo que afectó materialmente las relaciones con clientes empresariales de eMudhra en Asia-Pacífico.
- Septiembre de 2026: El Foro CA/Browser ratificó la Votación SMC018, Realineación de Casos de Uso Multipropósito, con vigencia a partir del 1 de julio de 2027, restringiendo el uso extendido de claves de los Certificados de Suscriptor y de Autoridad de Certificación Subordinada de S/MIME a id-kp-emailProtection, obligatorio, e id-kp-clientAuth, opcional, únicamente, eliminando los perfiles de certificados de doble propósito y confirmando formalmente la obsolescencia del 15 de julio de 2025 de los perfiles de Generación Heredada.
- Agosto de 2026: GMO GlobalSign amplió la disponibilidad de su plataforma de automatización de gestión del ciclo de vida de certificados TLS Connect a pequeñas y medianas empresas en Asia-Pacífico y Oriente Medio, apuntando a mercados con baja penetración donde la gestión manual de certificados ha sido históricamente la principal barrera de adopción.
- Marzo de 2026: El Foro CA/Browser publicó la Votación SMC015, aprobando las licencias de conducir móviles (mDL) como método aceptado de verificación de identidad para la emisión de certificados S/MIME Validados Individualmente, ampliando el rango de mecanismos de verificación aceptables y reduciendo las barreras para los solicitantes individuales de certificados.
Alcance del Informe del Mercado Global de Certificados de Correo Electrónico Seguro
El Mercado de Certificados de Correo Electrónico Seguro se refiere a la industria enfocada en el desarrollo, emisión, gestión e implementación de certificados digitales utilizados para autenticar identidades de correo electrónico, cifrar comunicaciones de correo electrónico y habilitar la mensajería electrónica segura entre personas, empresas y organizaciones gubernamentales.
El Informe del Mercado de Certificados de Correo Electrónico Seguro está segmentado por Tipo de Certificado (Certificados de Correo Electrónico Seguro/Cifrado, Certificados de Correo Electrónico de Firma Digital), Perfil de Validación (Certificados Validados por Buzón, Certificados Validados por Organización, Certificados Validados por Patrocinador, Certificados Validados Individualmente), Vertical Industrial (Banca, Servicios Financieros y Seguros, Salud y Ciencias de la Vida; Gobierno y Defensa, Tecnología de la Información y Telecomunicaciones, Manufactura y Energía, Comercio Minorista y Comercio Electrónico, Servicios Legales, Profesionales y Educación, y Otros Verticales Industriales), y Geografía [América del Norte (Estados Unidos, Canadá, México, Resto de América del Norte), América del Sur (Brasil, Argentina, Resto de América del Sur), Europa (Alemania, Reino Unido, Francia, Italia, España, Rusia, Resto de Europa), Asia-Pacífico (China, Japón, India, Australia, Corea del Sur, Resto de Asia-Pacífico), Oriente Medio (Emiratos Árabes Unidos, Arabia Saudita, Israel, Turquía, Resto de Oriente Medio), y África (Sudáfrica, Nigeria, Kenia, Resto de África)]. Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Certificados de Correo Electrónico Seguro o Cifrado |
| Certificados de Correo Electrónico de Firma Digital |
| Certificados Validados por Buzón |
| Certificados Validados por Organización |
| Certificados Validados por Patrocinador |
| Certificados Validados Individualmente |
| Banca, Servicios Financieros y Seguros |
| Salud y Ciencias de la Vida |
| Gobierno y Defensa |
| Tecnología de la Información y Telecomunicaciones |
| Manufactura y Energía |
| Comercio Minorista y Comercio Electrónico |
| Servicios Legales, Profesionales y Educación |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| Resto de América del Norte | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Australia | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | |
| Israel | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Kenia | |
| Resto de África |
| Por Tipo de Certificado | Certificados de Correo Electrónico Seguro o Cifrado | |
| Certificados de Correo Electrónico de Firma Digital | ||
| Por Perfil de Validación | Certificados Validados por Buzón | |
| Certificados Validados por Organización | ||
| Certificados Validados por Patrocinador | ||
| Certificados Validados Individualmente | ||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros | |
| Salud y Ciencias de la Vida | ||
| Gobierno y Defensa | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Manufactura y Energía | ||
| Comercio Minorista y Comercio Electrónico | ||
| Servicios Legales, Profesionales y Educación | ||
| Otros Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| Resto de América del Norte | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Australia | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | ||
| Israel | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Kenia | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de certificados de correo electrónico seguro?
Se proyecta que el Mercado de Certificados de Correo Electrónico Seguro alcance 1,27 mil millones de USD para 2032 desde 0,68 mil millones de USD en 2027, creciendo a un CAGR del 16,28%. El mercado fue valorado en 0,59 mil millones de USD en 2026.
¿Qué está impulsando la demanda de certificados de correo electrónico seguro?
El aumento de las pérdidas por compromiso de correo electrónico empresarial (BEC), los requisitos de cumplimiento normativo, la adopción del trabajo híbrido y los períodos de validez de certificados más cortos están impulsando la demanda de autenticación y cifrado de correo electrónico de confianza. La gestión automatizada del ciclo de vida de certificados también está ayudando a las organizaciones a agilizar los procesos de emisión, renovación y revocación.
¿Qué tipo de certificado tiene la mayor participación?
Los Certificados de Correo Electrónico Seguro o Cifrado representaron el 59,88% de los ingresos del mercado en 2026, impulsados por la necesidad de las organizaciones reguladas de proteger la confidencialidad de los mensajes y garantizar comunicaciones seguras a través de programas de certificados gestionados de forma centralizada.
¿Qué perfil de validación se está expandiendo más rápido?
Se proyecta que los Certificados Validados por Patrocinador crezcan a un CAGR del 17,14% hasta 2032, respaldados por modelos de implementación de certificados a escala empresarial que aprovechan la verificación centralizada de identidad de empleados y los flujos de trabajo de aprovisionamiento gestionado.
¿Qué región lidera la adopción de certificados de correo electrónico seguro?
América del Norte tuvo la mayor participación de mercado con el 39,77% en 2026, respaldada por prácticas maduras de ciberseguridad y una alta conciencia de las amenazas basadas en correo electrónico. Se espera que Asia-Pacífico registre el crecimiento más rápido, con un CAGR del 17,45% hasta 2032.
¿Qué sector de uso final tiene la mayor presencia?
El sector BFSI representó el 25,28% de los ingresos del mercado en 2026 debido a su fuerte dependencia de comunicaciones seguras, auditables y de confianza. Se espera que Tecnología de la Información y Telecomunicaciones sea el vertical de más rápido crecimiento, expandiéndose a un CAGR del 17,32% hasta 2032.