
パスキー認証市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
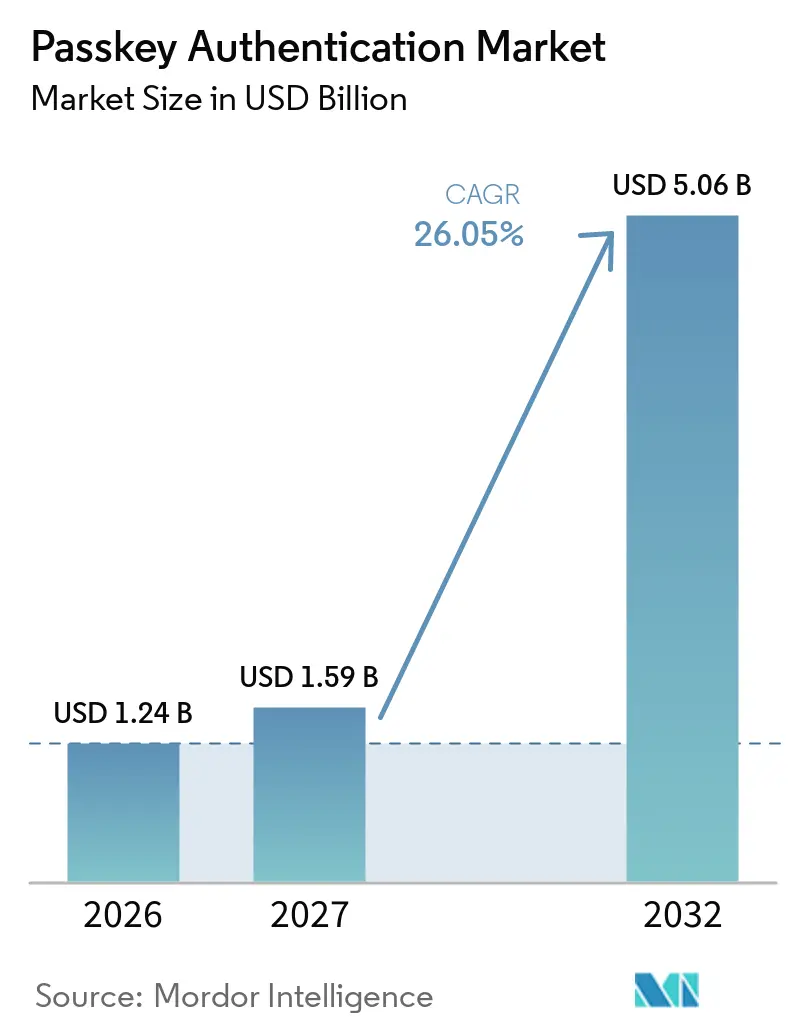
| 市場規模 (2027) | 1.59 十億米ドル |
| 市場規模 (2032) | 5.06 十億米ドル |
| 成長率 (2027 - 2032) | 26.05 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるパスキー認証市場分析
パスキー認証市場の規模は、2026年の1.24 ビリオン 米ドルおよび2027年の1.59 ビリオン 米ドルから、2032年までに5.06 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 26.05%を記録すると予測されています。パスキー認証市場は、フィッシング耐性のあるサインインが公的機関、金融機関、および重要サービスの運営者にとってコンプライアンス上の優先事項となるにつれ、支持を集めています。Apple、Google、Microsoftによるプラットフォームサポートにより、パスキーはより多くのデバイスで利用可能となり、かつて普及を妨げていた互換性への懸念が軽減されています。パスキー認証市場はまた、組織がパスワード廃止をヘルプデスク業務の削減、従業員アクセスの迅速化、および認証情報盗難リスクの低減と結びつける際にも恩恵を受けています。大規模な組織では、古いアプリケーションやディレクトリを最新のアイデンティティプラットフォームに接続する必要があるため、インテグレーション作業は依然として重要です。パスキー認証市場は、安全な登録、リカバリー、およびライフサイクル管理を提供できるソフトウェアプロバイダー、専門インテグレーター、およびアイデンティティ検証ベンダーにとって明確な機会を提供しています。
レポートの主要ポイント
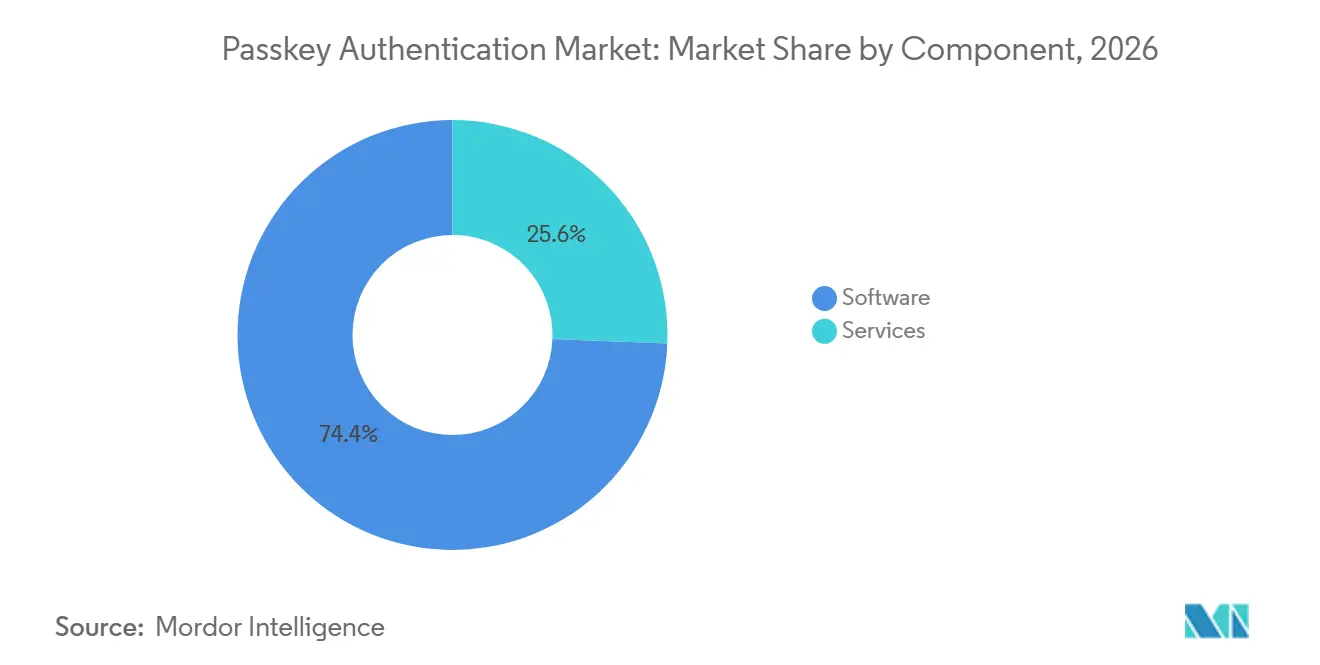
- コンポーネント別では、ソフトウェアが2026年のパスキー認証市場において74.37%のシェアでリードし、サービスは2032年にかけてCAGR 28.11%で拡大する見込みです。
- 展開形態別では、クラウドが2026年のパスキー認証市場において60.57%のシェアでリードし、2032年にかけてCAGR 28.73%で拡大する見込みです。
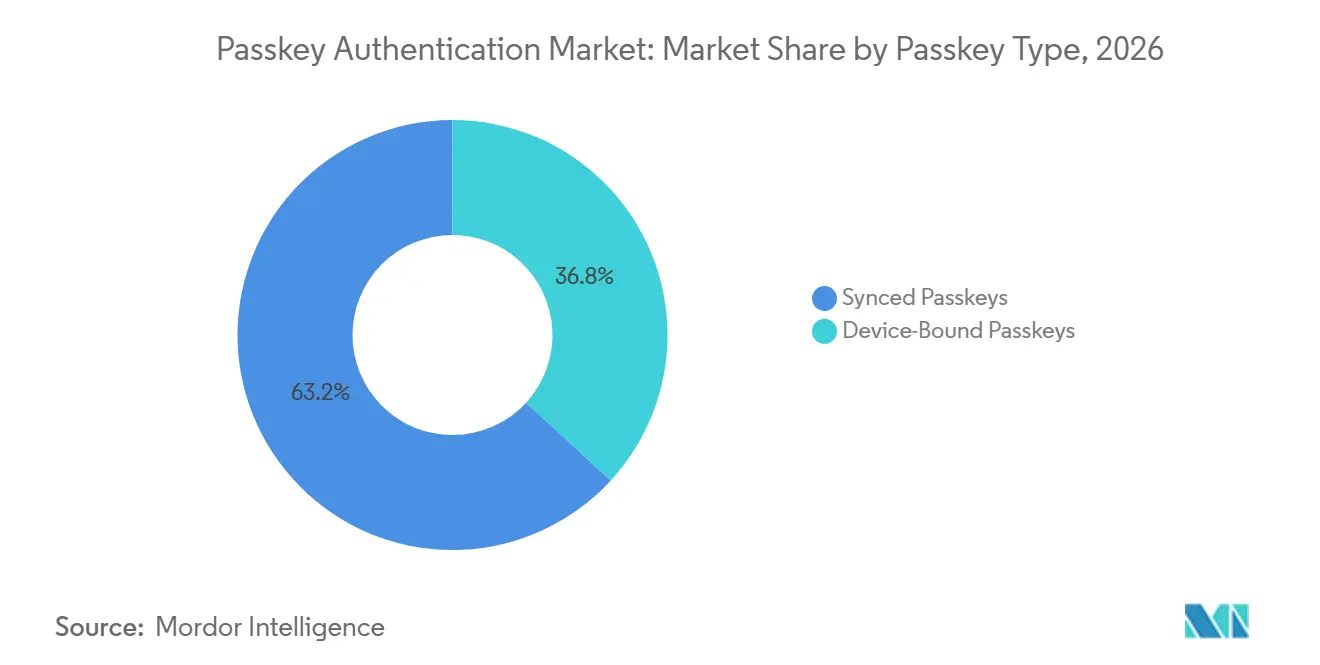
- パスキータイプ別では、同期パスキーが2026年のパスキー認証市場において63.17%のシェアでリードし、デバイスバウンドパスキーは2032年にかけてCAGR 27.31%で拡大する見込みです。
- 組織規模別では、大企業が2026年のパスキー認証市場において72.28%のシェアでリードし、中小企業は2032年にかけてCAGR 29.27%で拡大する見込みです。
- アプリケーション別では、従業員アクセスが2026年に33.41%の市場シェアを占め、政府・市民サービスは2032年にかけてCAGR 29.17%で拡大する見込みです。
- 業種別では、BFSIが2026年に23.19%の市場シェアを占め、政府・行政は2032年にかけてCAGR 27.93%で拡大する見込みです。
- 地域別では、北米が2026年に37.23%の市場シェアを占め、アジア太平洋地域は2032年にかけてCAGR 29.23%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルパスキー認証市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| フィッシング耐性認証義務化の拡大 | +4.5% | グローバル(北米およびEUに集中) | 短期(2年以内) |
| 企業のパスワードリセットコスト削減 | +3.8% | グローバル | 短期(2年以内) |
| 主要コンシューマープラットフォームにおけるパスキーサポート | +3.5% | グローバル(北米およびアジア太平洋地域が主導) | 中期(2〜4年) |
| カスタマーアイデンティティおよび組み込み認証の成長 | +3.2% | 北米、欧州、アジア太平洋地域のコア市場 | 中期(2〜4年) |
| オフラインおよびエアギャップ環境における従業員認証需要 | +2.8% | 北米、欧州、中東への波及 | 長期(4年以上) |
| パスキーのオブザーバビリティとコンバージョン分析 | +2.1% | 北米および欧州 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
フィッシング耐性認証義務化の拡大
規制要件により、パスキープログラムは任意の技術プロジェクトからコンプライアンス業務へと移行しつつあります。大統領令14144は、2025年1月に米国連邦民間機関に対し、商用WebAuthnベースの認証のパイロット実施を指示しました。NIST SP 800-63B-4は、2025年8月に認証保証レベル2においてフィッシング耐性認証オプションを確立しました。[1] パスキー認証市場は、組織が必須予算権限を活用してこれらの要件を満たす際に、購買サイクルの短縮という恩恵を受けます。eIDAS 2.0およびNIS 2のガイダンスも、欧州のデジタルアイデンティティおよび重要サービス環境における強力な認証への注目を高めています。この政策の方向性により、実装品質、監査可能性、およびリカバリー管理が選定における中心的な要素となっています。
企業のパスワードリセットコスト削減
パスワードリセット業務は、セキュリティチームに古いサインイン方式を置き換える実践的な財務的理由を与えています。FIDOアライアンスは、2026年にパスキーを使用する組織の35%がパスワードリセットチケットの減少を記録したと報告しました。同調査では、導入組織の45%が従業員ログインの高速化を報告したことも明らかになりました。これらの結果により、パスキー認証市場はセキュリティリーダーだけでなく、IT運用リーダーにとっても関連性を持つものとなっています。中小企業はクラウドアイデンティティサービスを活用することで、独立したFIDO2環境の構築を回避できます。この変化は、シンプルな登録とサポートプロセスを必要とする中小企業の間での普及拡大を支援します。
主要コンシューマープラットフォームにおけるパスキーサポート
オペレーティングシステムおよびブラウザ全体でのサポート拡大により、企業展開における主要な障壁が取り除かれています。AppleはWWDC25において、パスキーアカウント作成、自動アップグレード、およびセキュアなインポート・エクスポートの改善を導入しました。Microsoftは2026年5月にWindowsへのEntraパスキーの一般提供開始を発表しました。従業員がすでに互換性のある認証器を持っている場合、組織はロールアウトをハードウェア展開ではなくアイデンティティ設定プロジェクトとして扱うことができます。FIDOアライアンスは、2026年に10カ国の回答者の75%が少なくとも1つのアカウントでパスキーを有効化したと報告しました。このコンシューマーへの浸透は、従業員登録を容易にし、新しいサインイン方式への抵抗感を軽減する可能性があります。
カスタマーアイデンティティおよび組み込み認証の成長
カスタマーアイデンティティは、パスワードの摩擦がコンバージョンやサービスコストに影響を与える可能性があるため、パスキー普及の重要な領域となっています。FIDOアライアンスは、消費者の47%がパスワードを思い出せない合に購入またはサインインを放棄する可能性が高いと述べています。Banesco Banco Universalは220万人のユーザーにパスキーを展開し、金融機関が高額送金や不正アラートのセルフサービスにこの技術を適用できることを示しました。パスキー認証市場は、組織がログインコンバージョン、デバイス分布、およびフォールバックアクティビティを活用してカスタマージャーニーを改善する際に恩恵を受けます。インドのデジタル決済認証に関する指針は、決済フローにおける強力な認証情報への需要源をさらに追加しています。カスタマー展開においても、登録とリカバリー時の信頼性の高いアイデンティティ確認が必要であり、これによりサインインプロンプト自体を超えた需要が広がっています。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーアプリケーションおよびディレクトリ統合の複雑さ | -3.2% | グローバル(北米および欧州で最も深刻) | 中期(2〜4年) |
| リカバリーおよびアカウント再登録リスク | -2.5% | グローバル | 短期(2年以内) |
| デバイス間登録および認証情報ポータビリティの摩擦 | -2.1% | アジア太平洋地域のコア、中東・アフリカへの波及 | 中期(2〜4年) |
| リライングパーティの所有権および同意ワークフローの断片化 | -1.8% | 欧州(eIDAS 2.0の文脈)および北米 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーアプリケーションおよびディレクトリ統合の複雑さ
古いアプリケーション資産は、パスキー認証市場にとって依然として大きな課題です。シッククライアントソフトウェア、古いディレクトリサービス、および以前の認証プロトコルを使用するシステムは、FIDO2アサーションを直接処理できないことが多くあります。組織は、パスキーを受け入れてSAMLまたはOpenID Connectを通じてアイデンティティをフェデレーションするアイデンティティ対応プロキシを必要とする場合があります。これにより、設計作業、統合テスト、および継続的な運用責任が増加します。FIDOアライアンスは、2026年にアクティブなパスキープログラムを持つ組織の57%が依然としてフィッシング可能なプライマリサインイン方式を使用し続けていることを発見しました。このギャップは、企業がプラットフォームを古いシステムに接続するために専門的な支援を必要とするため、ソフトウェアよりもサービスが速く進展できる理由を説明するのに役立ちます。
リカバリーおよびアカウント再登録リスク
組織が脆弱なSMSまたはメールのフォールバックルートを維持している場合、リカバリー設計がパスキーのセキュリティを損なう可能性があります。パスキーを入手できない攻撃者は、代わりにリカバリープロセスを侵害しようとする可能性があります。2026年のUSENIXセキュリティシンポジウムで発表された査読済み研究では、参加者がパスキー関連の侵害イベント後に一貫してアカウントを保護していなかったことが明らかになりました。Microsoftは、高保証リカバリーを事後対応ではなく認証設計の一部として扱うよう組織に助言しています。したがって、パスキー認証市場には、アイデンティティ検証と再登録オーケストレーションの余地があります。認証情報の発行を検証済みアイデンティティに結びつけるプロバイダーは、基本的なサインイン置き換えでは解決できない弱点に対処できます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:サービスの成長はインテグレーション主導の普及を反映
ソフトウェアは2026年のパスキー認証市場規模の74.37%を占めました。クラウドアイデンティティプラットフォームは既存のサブスクリプション内にパスキー機能を組み込むことが増えており、顧客にとっての見かけ上の追加コストを低減しています。Microsoftは2026年7月に、Entra IDのパスキーサポートには別途ライセンス料が発生しないことを確認しました。この慣行は顧客維持を支援し、パスキー機能をより広範なアイデンティティ提供の標準的な部分とします。ソフトウェアベンダーは、ポリシー管理、デバイスカバレッジ、管理機能、および既存の企業ディレクトリとの統合において競争しています。また、管理者とエンドユーザーにとって登録とリカバリーをわかりやすくする必要もあります。
サービスは、パスキー認証市場において2032年にかけてCAGR 28.11%で拡大する見込みです。需要は、最新のアイデンティティプラットフォームへのアクセスはあるものの、企業全体への展開に向けた実践的な道筋を持たない組織から生まれています。アクティブなプログラム全体でフィッシング可能なサインイン方式が継続して使用されていることは、技術的な利用可能性が自動的に完全な普及につながるわけではないことを示しています。大手ITサービスプロバイダーは確立された顧客関係から恩恵を受け、専門企業はFIDO2の経験によって差別化を図ることができます。金融サービスおよび公共部門のユーザーは、古いプロトコルを現在のアイデンティティシステムに接続するための支援を必要とすることが多くあります。このセグメントは、展開後の変更管理、ユーザーサポート、テスト、およびライフサイクル運用にも依存しています。
展開形態別:クラウドアーキテクチャが企業展開を主導
クラウドは2026年のパスキー認証市場規模の60.57%を占め、2032年にかけてCAGR 28.73%で拡大する見込みです。SaaSベースのアイデンティティプラットフォームは、専用のオンプレミス展開なしにパスキー機能を提供できるAPIファーストの提供モデルを採用しています。このアプローチにより、ハードウェア調達の遅延を排除し、ポリシー更新を簡素化できます。クラウドツールはまた、登録、サインイン完了、およびフォールバック使用に関する最新データを組織に提供します。これらの機能は、ユーザーが認証フローを停止または放棄する箇所を特定するオブザーバビリティプログラムを支援します。多くの組織にとって、クラウド展開は強力な認証のより広範な利用への最も直接的な経路を提供します。
クラウドはまた、提供された見通しの中で最も成長の速い展開モデルでもあります。分散した従業員全体に共通ポリシーを展開し、利用可能になった最新のアイデンティティプラットフォーム機能を活用したい企業に適しています。オンプレミスインストールは、データ主権要件を持つ政府、防衛、および重要インフラのユーザーにとって引き続き重要です。ハイブリッドアーキテクチャは、インストールベースを一度に置き換えるのではなく、段階的にアプリケーションを移行している組織を支援できます。Intercedeは2026年10月に、1つの管理プレーンからクラウドおよびオンプレミス認証をサポートするMyID Authenticateを発売しました。[2] このオファリングは、移行期間中に異なる展開環境を調整する継続的な必要性を反映しています。
パスキータイプ別:デバイスバウンド認証情報が認証を超えて拡大
同期パスキーは2026年のパスキー認証市場シェアの63.17%を占めました。デバイス間での認証情報のポータビリティが重要なコンシューマーおよび中小企業のユースケースに広く適しています。ユーザーは、毎回別途ハードウェア認証情報の登録を完了することなく、サポートされているデバイス間を移動できます。この利便性は、サービスプロバイダーが大規模にパスワード使用を削減したい場合の広範な普及を支援します。同期認証情報はまた、ユーザーが日常のデジタルサービスで接するプラットフォームエコシステムのサポートからも恩恵を受けます。組織は依然として、各アプリケーションに必要な保証レベルに合わせて認証情報モデルを調整する必要があります。
デバイスバウンドパスキーは2032年にかけてCAGR 27.31%で拡大する見込みです。政府、金融サービス、および重要インフラの運営者は、高保証アクセスのためのハードウェアアテステーションおよびエクスポート不可能な認証情報を重視しています。Yubicoは2026年7月にCTAP 2.3サポート、ハードウェアバックドデジタル署名、アイデンティティウォレット認証情報、およびセキュアペイメントコンファメーションを備えたYubiKey 5.8を発表しました。これらの機能により、ハードウェアバックド認証情報の使用が認可および署名ワークフローにまで拡張されます。FIPS 140-3要件を満たす必要がある組織は、デバイスバウンド認証情報をコンプライアントな経路として維持できます。これにより、専門ベンダーグループへの需要が集中し、製品選定において保証要件が中心的な位置を占め続けます。
組織規模別:経済性の変化に伴い中小企業の普及が加速
大企業は2026年のパスキー認証市場シェアの72.28%を占めました。その先行的な地位は、統合のための大きな予算、フィッシング関連リスクへのより強い露出、およびより確立されたアイデンティティチームを反映しています。これらの組織は多くの場合、大規模なアプリケーションポートフォリオを管理しており、段階的な展開アプローチが必要となります。レガシー接続の作業、詳細なポリシー設計、および高保証リカバリーを正当化できます。その展開はまた、規制対象の同業他社に対してパスキーを検証するのに役立つ参照事例を生み出します。グローバルな従業員が多くのデバイスタイプとアプリケーションを使用するため、このセグメントは引き続き管理されたロールアウト計画を必要とします。
中小企業は、スキー認証市場において2032年にかけてCAGR 29.27%で拡大する見込みです。クラウドネイティブプロバイダーは、専用のFIDO2インフラを必要とせずに、より小規模な組織にパスキー機能を提供できるようになっています。Oktaは2026年10月に、既存のサインインアクティビティ中に非ブロッキング登録プロンプトを表示できるパスキー登録促進機能の一般提供を開始しました。このタイプの機能は、小規模な組織が別途キャンペーンなしに登録を構築するのに役立ちます。シンプルなツールはリカバリー管理の必要性を排除しませんが、登録の摩擦を軽減できます。展開の複雑さが低下することで、セキュリティスタッフが限られた組織にとってパスキー普及がより手の届くものとなります。
アプリケーション別:義務化主導の政府サービスセグメントが加速
従業員アクセスは2026年の市場規模の33.41%を占めました。認証情報の盗難がより自動化され、より巧妙になっているため、雇用主は従業員のサインイン強化を優先しています。FIDOアライアンスは、2026年に組織の82%が完全なパスワードレス認証を最終目標と見なしていると報告しました。また、組織の28%がその目標を達成したとも報告しました。従業員向けの使用には、管理対象および非管理対象デバイス、請負業者アクセス、およびロールベースの管理のサポートが必要です。これらのニーズにより、認証器自体と並んでアイデンティティ管理とアクセスリカバリーが引き続き重要となっています。
政府・市民サービスは2032年にかけてCAGR 29.17%で拡大する見込みです。デジタル政府プログラムは、税務、医療、給付金、およびその他の市民向けサービスへの安全なアクセスを必要としています。パスキー認証市場は、認証情報の登録が検証済みアイデンティティに明確に結びついており、リカバリーが保証レベルを低下させない場合に、このニーズに応えることができます。2026年4月に発効したインドの決済認証に関する指針は、国内決済フローにおけるフィッシング耐性認証情報への需要を生み出しました。開発者およびAPI認証も、自律エージェントが機密性の高いユーザー委任タスクを実行するためにより強力な認可を必要とするにつれ、注目を集めています。これらのユースケースが発展するにつれ、アプリケーションプロバイダーは明確な同意、認証、および監査記録を必要とするでしょう。
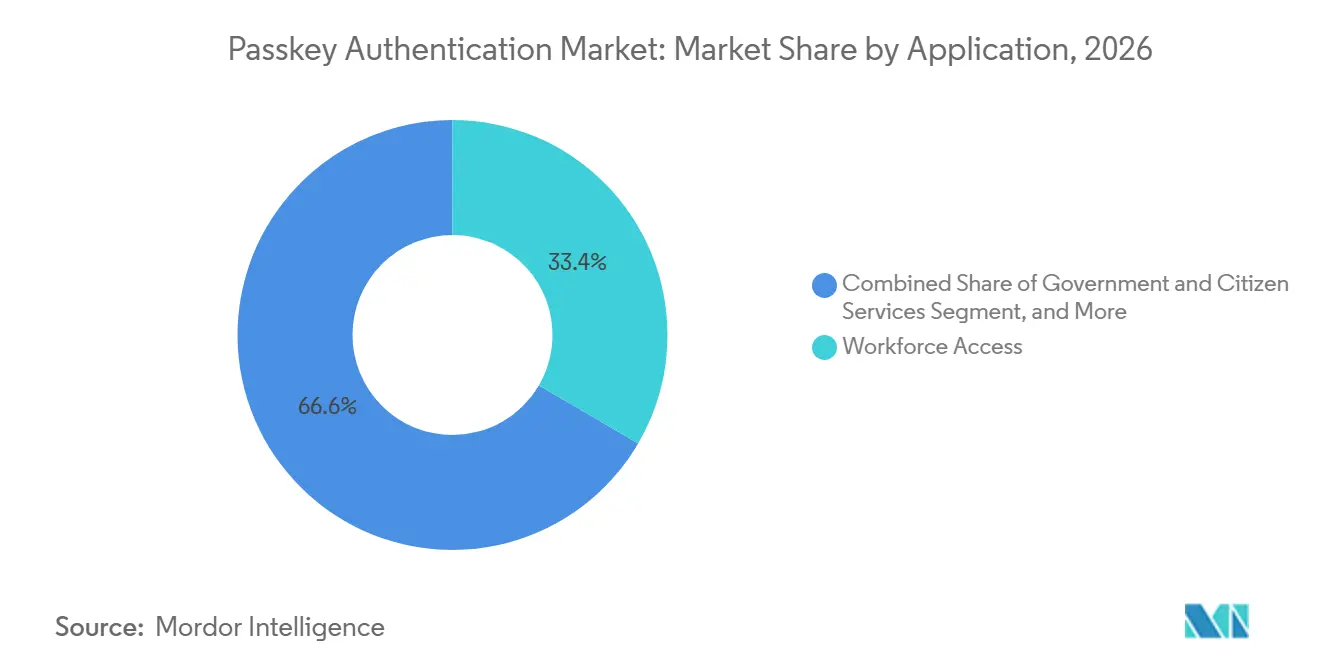
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
業種別:BFSIがリードし、行政が加速
BFSIは2026年に23.19%の市場シェアを占めました。銀行や保険会社はすでに実質的な多要素認証環境を運営しており、不正行為を削減するための直接的な圧力に直面しています。SMSワンタイムパスワードは、攻撃者がSIMスワップやソーシャルエンジニアリングを悪用できるリスクをもたらします。FIDOアライアンスは2025年4月に、パスキーがPSD2の規制技術基準をどのように満たせるかについて欧州委員会に明確化を求めました。[3] 規制上の明確化は、金融機関がパスキーを強力な顧客認証プログラムのどこに位置づけるかを決定するのに役立ちます。決済、口座アクセス、および高額取引フローは、普及の関連する入口として引き続き重要です。
政府・行政は2032年にかけてCAGR 27.93%で拡大する見込みです。国家デジタルアイデンティティプログラムおよび防衛要件により、この業種ではフィッシング耐性アクセスが特に重要となっています。公共機関は古い技術資産を運営していることが多く、フェデレーションと段階的な実装の必要性が高まる可能性があります。ITおよび通信プロバイダーもフィッシング攻撃を引き付ける大規模なユーザー集団を管理しています。小売・Eコマース組織は、チェックアウト時の不正行為を削減するために決済パスキーを使用できます。医療・ライフサイエンス組織は、厳格なアクセス保証と共有臨床ワークステーションの実際的な制限を組み合わせる必要があります。これらの多様な要件により、パスキープロバイダーにとって業種固有のワークフロー設計が引き続き重要となっています。
地域分析
北米は2026年に37.23%の市場シェアを占めました。連邦政府の活動は、フィッシング耐性アクセスを明確な政策優先事項とすることで普及を支援しています。大統領令14144は、連邦民間機関に対し商用WebAuthnベースの認証のパイロット実施を指示しました。NIST SP 800-63B-4はその後、関連する保証レベルにおけるフィッシング耐性認証要件を確立しました。Microsoftは2026年9月にパスキーをデフォルトのEntra IDエクスペリエンスとする段階的な移行を開始しました。この変更は、SMSおよび音声MFAが2027年に廃止予定となるにつれ、大規模な企業ユーザーのインストールベースに影響を与える可能性があります。
欧州は、eIDAS 2.0、NIS 2、および各国の技術的方向性によって形成された独自のコンプライアンス環境を持っています。ドイツの連邦情報セキュリティ庁(BSI)は2026年6月に、パスキーサーバー設定に関する国家技術ガイドラインとしてTR-03188を発行しました。このガイダンスは、ウェブサイト運営者にFIDO2サーバー実装のためのセキュリティ推奨事項と統合オプションを提供します。重要サービス運営者は、NIS 2の文脈において強力な認証を使用するための追加的な圧力に直面しています。欧州の組織はまた、複雑なデジタルアイデンティティ環境全体でリライングパーティの所有権と同意プロセスを管理する必要があります。これらのニーズは、認証管理と明確なガバナンスおよびサーバー設定サポートを組み合わせることができるプロバイダーを優遇します。
アジア太平洋地域は2032年にかけてCAGR 29.23%で拡大する見込みであり、地理的地域の中で最も速いペースです。同地域の市場規模は、デジタルバンキング、国家アイデンティティプログラム、および大規模なコンシューマープラットフォームの利用によって支えられています。韓国は、デバイス上のFIDO生体認証がプライバシーフレームワークの下で別途ユーザー同意を必要としないという明確化を受けました。[4] 南米では、MastercardとYunoが2025年2月にブラジル、アルゼンチン、チリでMastercardペイメントパスキーサービスを開始しました。中東は、サウジアラビアおよびUAEのデジタルアイデンティティプログラムを通じて進展しており、政府および金融サービスが初期普及をリードしています。アフリカは依然として最小の地域ですが、銀行コンプライアンスが南アフリカとナイジェリアでの初期展開を支援しており、エジプトは国家デジタルアイデンティティ投資を中心とした機会を開発しています。
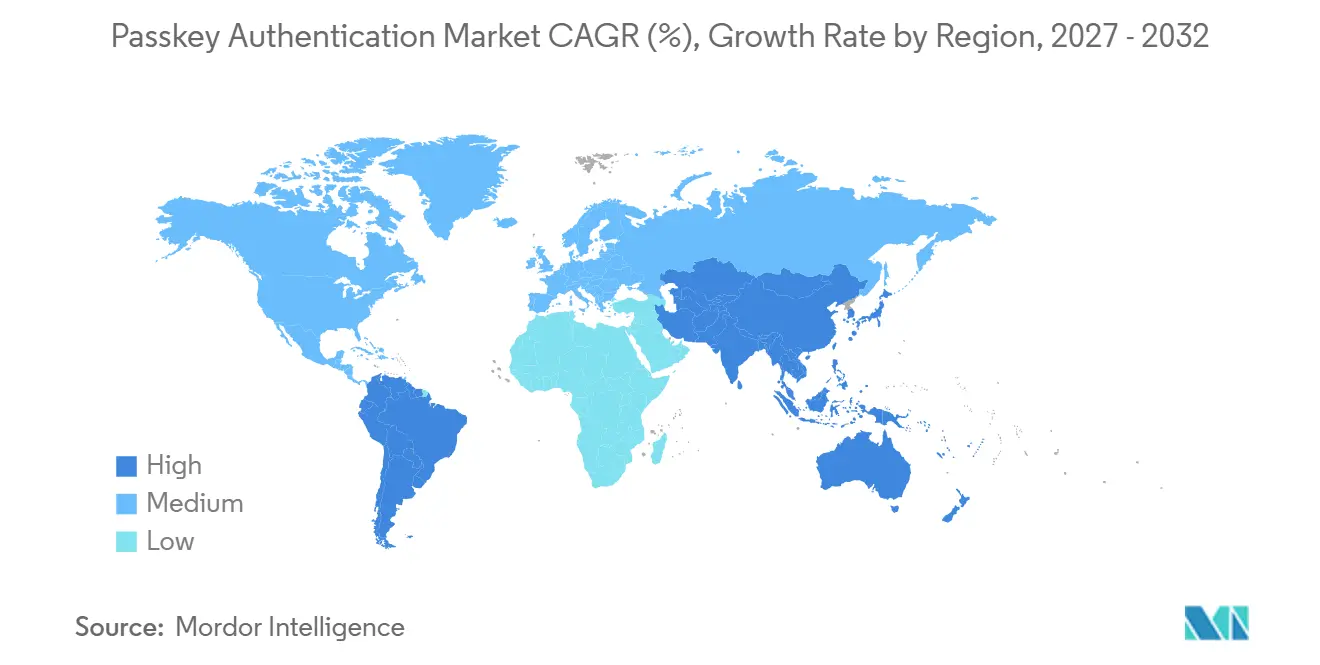
競合環境
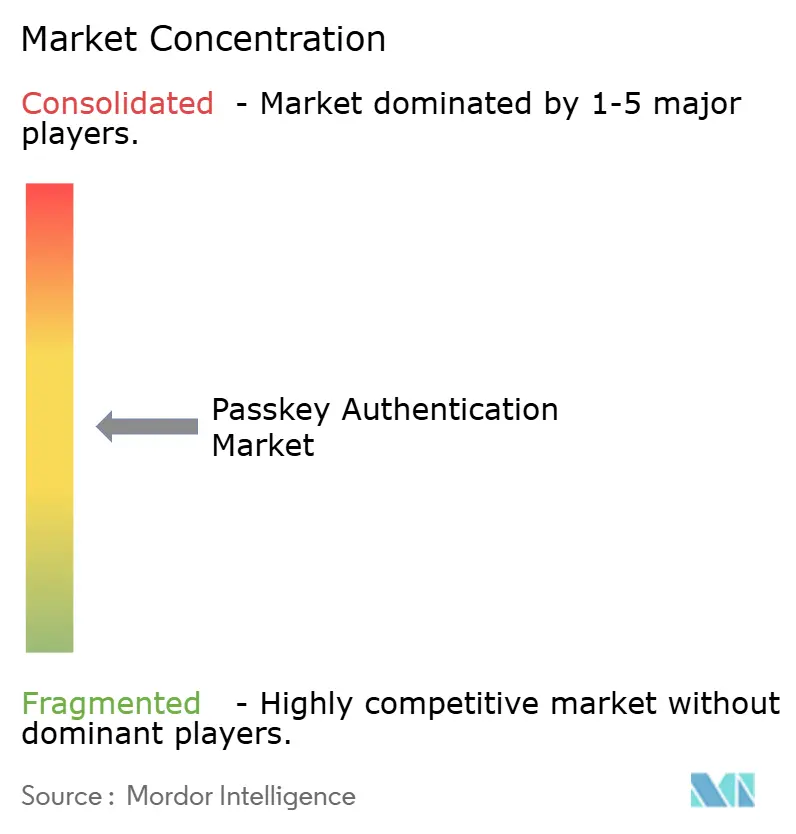
パスキー認証市場は適度に断片化した構造を持っています。Microsoft、Apple、およびGoogleは、オペレーティングシステムおよびプラットフォームの実装を通じて認証情報エコシステムのデフォルトに影響を与えています。専門的なアイデンティティおよびアクセス管理ベンダーは、展開の深さ、管理ツール、および古いシステムのサポートを提供することで競争しています。ハードウェア重視のプロバイダーは、デバイスバウンド認証情報と高保証管理で競争できます。これらの異なる市場参入経路は、単一のビジネスモデルがすべての購買者の要件に対応できないことを意味します。したがって、パスキー認証市場はソフトウェアにおいて競争的であり、実装およびライフサイクルサービスにおいてはより断片化しています。
Yubicoは2026年7月にYubiKey 5.8でハードウェアバックドのオファリングを拡充しました。この製品はCTAP 2.3、ハードウェアバックドデジタル署名、アイデンティティウォレット認証情報、およびセキュアペイメントコンファメーションをサポートしています。この動きにより、パスキーがより高い保証を必要とする認可および署名タスクと結びつきます。BIO-keyは2026年9月にPasskey: YOUに対するFIDOアライアンスの完全認証を取得し、エージェンティックAI認証ワークフロー向けに製品を位置づけました。これらのステップは、認証とハードウェア保証が専門ベンダーの特定のユースケースへの対応を支援できることを示しています。規制対象の購買者にサービスを提供するプロバイダーは、確立された企業アイデンティティプラットフォームとの相互運用性も実証する必要があります。
純粋なプレイプロバイダーは、認証情報の発行と再登録時のアイデンティティ検証を通じて差別化を図ることができます。HYPRは2025年11月に、デバイスが分散した従業員に出荷される前にハードウェアFIDO2認証情報を検証済み従業員アイデンティティに暗号的に結びつけるため、HYPRアファームアイデンティティ検証とYubicoのYubiKeyプロビジョニングを統合しました。提供された調査によると、CorbadoとBeyond Identityは、APIを中心としたパスキーツールで開発者およびカスタマーアイデンティティのユースケースをターゲットにしています。パスキーの利用可能性が複雑な統合、リカバリー、ポリシー、およびユーザー普及の問題を解決しないため、サービス層は引き続き関連性を持ちます。製品機能と運用展開サポートを組み合わせた企業は、エンタープライズアカウントで効果的に競争できます。保証要件と既存の技術環境が大きく異なるため、パスキー認証業界はプラットフォームベンダー、専門企業、およびインテグレーターに引き続き余地を提供し続けています。
パスキー認証業界のリーダー企業
-
Microsoft Corporation
-
Apple Inc.
-
Thales S.A.
-
HID Global Corporation
-
Amazon.com, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年10月:Intercedeは、単一プラットフォームからWindowsデスクトップ、クラウドサービス、およびオンプレミスアプリケーションへのフィッシング耐性サインインを可能にするFIDOパスキーソリューション「MyID Authenticate」を発売し、欧州の公共部門デジタルサービス組織をリード顧客としました。この製品はシンガポールのGovWare 2026で国際デビューを果たしました。
- 2026年9月:BIO-key InternationalはPasskey:YOU認証器に対するFIDOアライアンスの完全認証を取得し、Entra ID、Okta、Ping Identity、およびDuoとの相互運用性を実現し、エージェンティックAI認証ワークフロー向けに製品を位置づけました。
- 2026年7月:Yubicoは、認証からハードウェアバックドパスキーを検証可能な認可へと拡張するYubiKey 5.8の一般提供開始を発表しました。このファームウェアはCTAP 2.3サポート、ハードウェアバックドデジタル署名、アイデンティティウォレット認証情報、およびセキュアペイメントコンファメーションを追加し、すべての主要なYubiKey製品ラインナップに出荷されます。
- 2025年11月:HYPRとYubicoは、HYPRアファームアイデンティティ検証とYubicoのYubiKeyプロビジョニングを統合することでパートナーシップを深化させ、デバイスが分散した従業員に出荷される前にハードウェアFIDO2認証情報を検証済み従業員アイデンティティに暗号的に結びつけることを企業に可能にしました。
グローバルパスキー認証市場レポートの調査範囲
パスキー認証とは、公開鍵暗号を利用して従来のパスワードをデバイスベースの暗号認証情報に置き換える、安全なパスワードレス認証方式を指します。ユーザーのデバイスに秘密鍵を安全に保存し、サービスプロバイダーのサーバーに公開鍵を保存することで、フィッシング、クレデンシャルスタッフィング、およびデータ侵害のリスクを大幅に排除します。
パスキー認証市場レポートは、コンポーネント(ソフトウェアおよびサービス)、展開形態(クラウド、オンプレミス、およびハイブリッド)、パスキータイプ(同期パスキーおよびデバイスバウンドパスキー)、組織規模(大企業および中小企業)、アプリケーション(従業員アクセス、カスタマーアイデンティティとアクセス、金融取引と決済、政府・市民サービス、開発者およびAPI認証、その他のアプリケーション)、業種(BFSI、政府・行政、ITおよび通信、小売・Eコマース、医療・ライフサイエンス、メディア・エンターテインメント、その他の業種)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 同期パスキー |
| デバイスバウンドパスキー |
| 大企業 |
| 中小企業 |
| 従業員アクセス |
| カスタマーアイデンティティとアクセス |
| 金融取引と決済 |
| 政府・市民サービス |
| 開発者およびAPI認証 |
| その他のアプリケーション |
| BFSI |
| 政府・行政 |
| ITおよび通信 |
| 小売・Eコマース |
| 医療・ライフサイエンス |
| メディア・エンターテインメント |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| 展開形態別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| パスキータイプ別 | 同期パスキー | |
| デバイスバウンドパスキー | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| アプリケーション別 | 従業員アクセス | |
| カスタマーアイデンティティとアクセス | ||
| 金融取引と決済 | ||
| 政府・市民サービス | ||
| 開発者およびAPI認証 | ||
| その他のアプリケーション | ||
| 業種別 | BFSI | |
| 政府・行政 | ||
| ITおよび通信 | ||
| 小売・Eコマース | ||
| 医療・ライフサイエンス | ||
| メディア・エンターテインメント | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
パスキー認証市場の規模はどのくらいですか?
パスキー認証市場は、2026年の1.24 ビリオン 米ドルおよび2027年の1.59 ビリオン 米ドルから、2032年までに5.06 ビリオン 米ドルへと、CAGR 26.05%で拡大する見込みです。
パスキー認証の普及を促進しているものは何ですか?
フィッシング耐性認証要件、より広範なデバイスサポート、およびパスワードリセット業務の削減が普及を支援しています。
パスキー認証支出においてリードしているコンポーネントはどれですか?
ソフトウェアは2026年に74.37%のシェアを占め、サービスは2032年にかけてCAGR 28.11%で拡大する見込みです。
デバイスバウンドパスキーが重要な理由は何ですか?
エクスポート不可能な認証情報とハードウェアアテステーションを提供し、政府、金融サービス、および重要インフラにおける高保証ユースケースをサポートします。
最も速く進展している地域はどこですか?
アジア太平洋地域は、デジタルバンキング、決済認証、および国家アイデンティティプログラムに支えられ、2032年にかけてCAGR 29.23%で拡大する見込みです。
企業展開における主な障壁は何ですか?
レガシーアプリケーションの統合と安全なアカウントリカバリーは、脆弱なフォールバック方式がフィッシングリスクを再導入する可能性があるため、依然として主要な課題です。