
Taille et part du marché des services gérés de protection des applications Web et des API (WAAP)
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.32 Milliards de dollars |
| Taille du Marché (2032) | 9.56 Milliards de dollars |
| Taux de croissance (2026 - 2032) | 15.65 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de protection des applications Web et des API (WAAP) par Mordor Intelligence
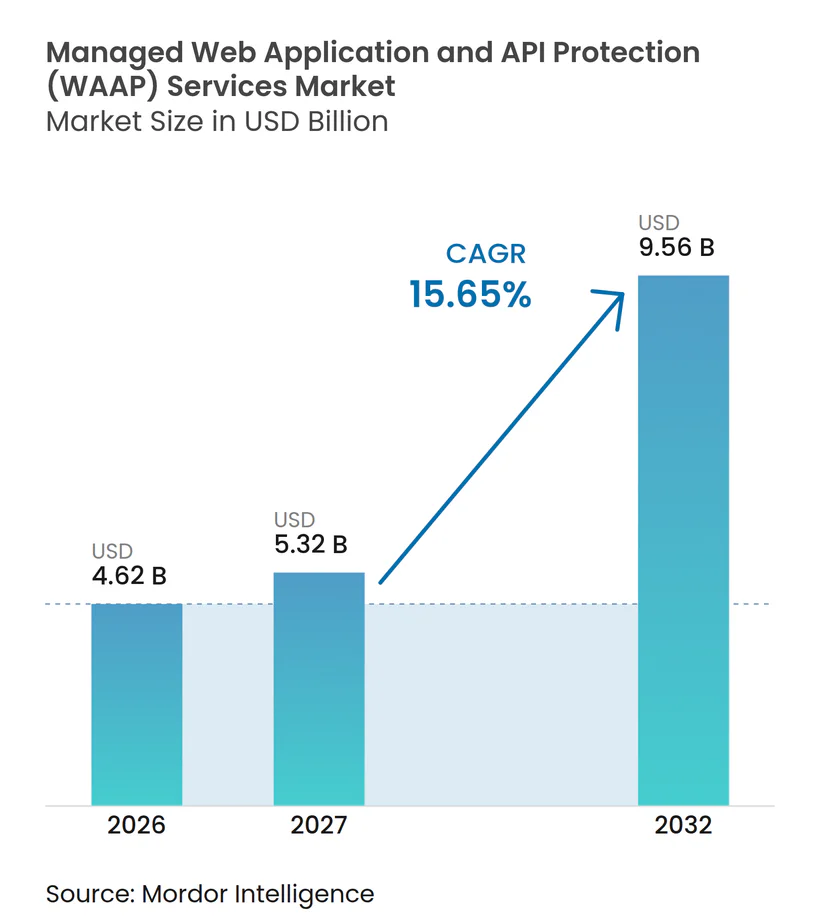
La taille du marché des services gérés de protection des applications Web et des API (WAAP) devrait s'étendre de 4,62 milliards USD en 2026 et 5,32 milliards USD en 2027 à 9,56 milliards USD d'ici 2032, enregistrant un CAGR de 15,65% entre 2027 et 2032. Le marché des services gérés de protection des applications Web et des API (WAAP) se développe à mesure que les organisations placent les interfaces de programmation d'applications, ou API, au cœur des services clients, des paiements et des opérations numériques internes. Ce changement a déplacé les dépenses de sécurité des pare-feux d'applications Web conventionnels vers des services capables d'identifier, de surveiller et de protéger le trafic des applications et des API. La demande reflète également le besoin d'une couverture opérationnelle continue, car de nombreuses organisations ne peuvent pas maintenir des spécialistes et des équipes de réponse en permanence. Les fournisseurs répondent en combinant pare-feu d'application Web, protection contre les attaques par déni de service distribué, gestion des robots et sécurité des API dans des offres intégrées. Le marché des services gérés de protection des applications Web et des API (WAAP) bénéficie également lorsque les entreprises cherchent à réduire le nombre de fournisseurs de sécurité et à renforcer l'intégration avec les plateformes cloud.
Points clés du rapport
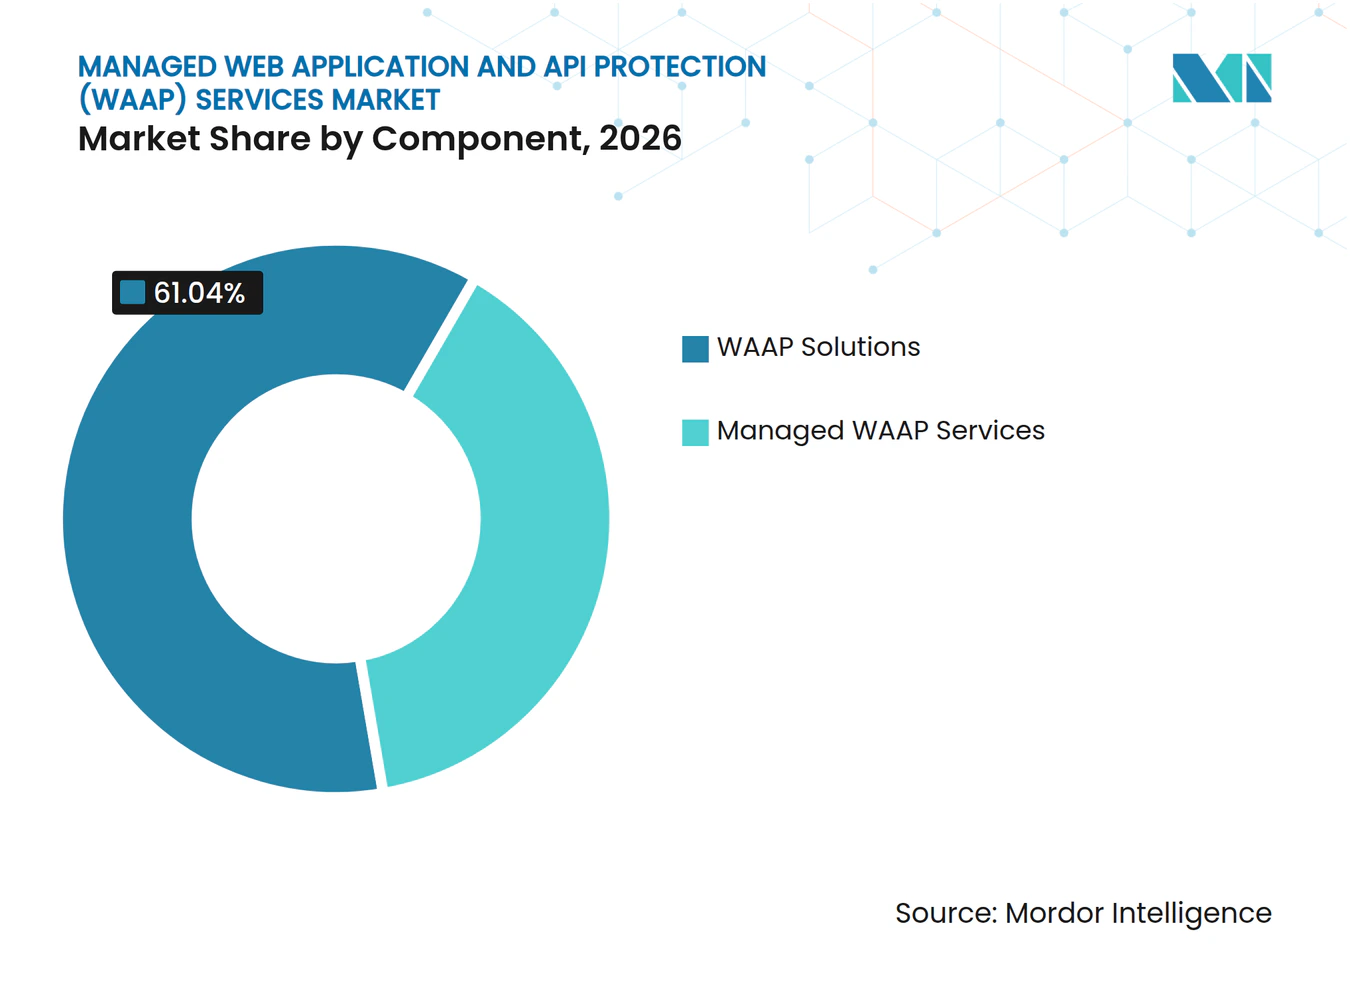
- Par composant, les solutions WAAP détenaient 61,04% de la part du marché des services gérés de protection des applications Web et des API (WAAP) en 2026 et devraient se développer à un CAGR de 16,21% jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 23,45% de la part du marché des services gérés de protection des applications Web et des API (WAAP) en 2026, tandis que le commerce de détail et l'e-commerce devrait se développer à un CAGR de 16,84% jusqu'en 2032.
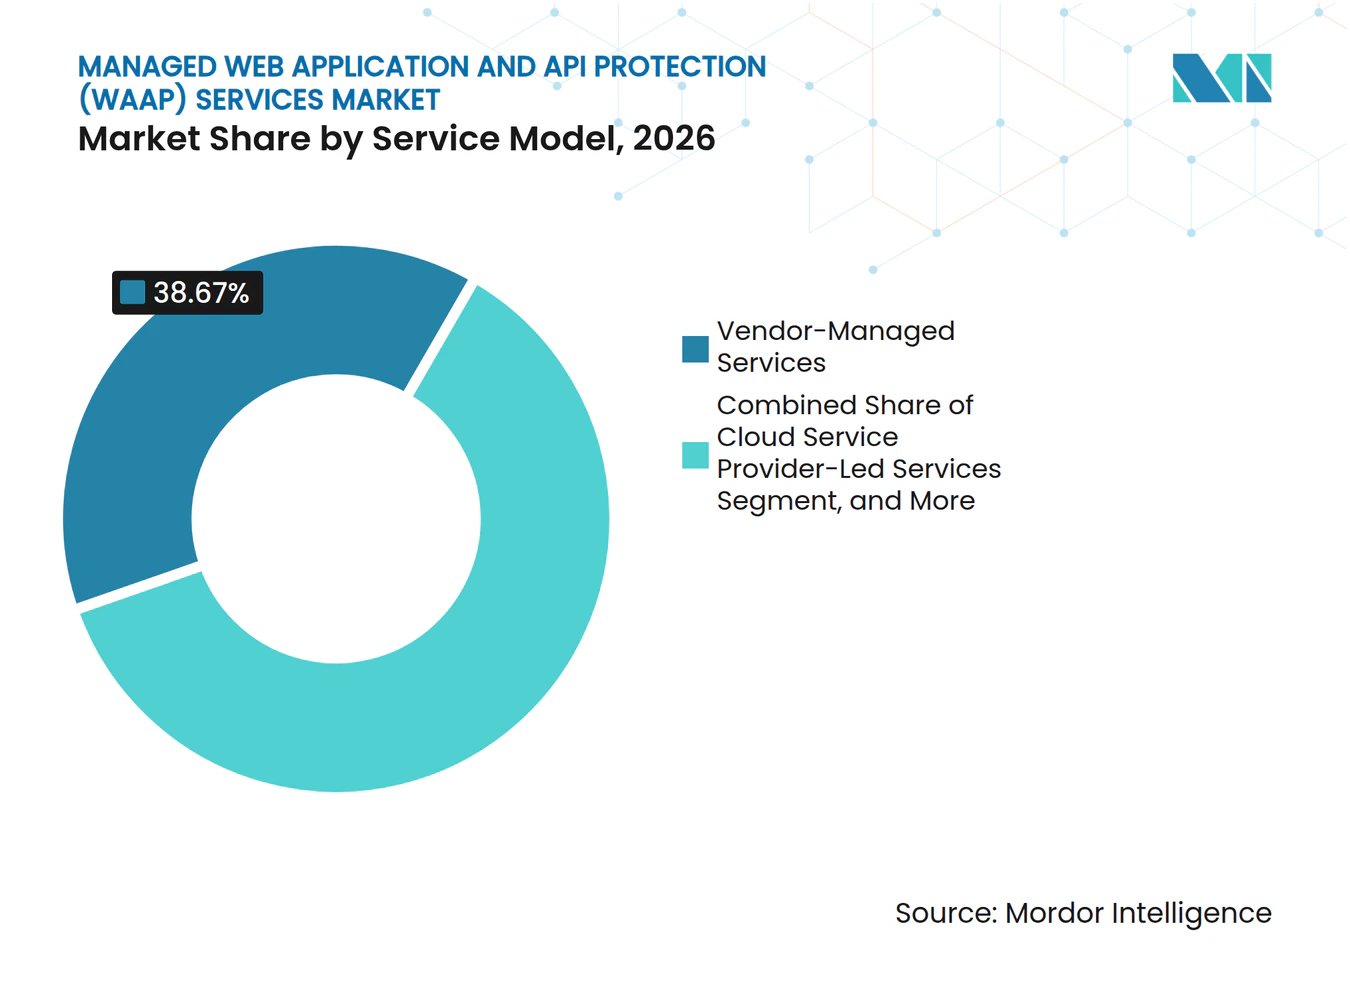
- Par modèle de service, les services gérés par le fournisseur détenaient une part de 38,67% en 2026, tandis que les services dirigés par les fournisseurs de services cloud devraient se développer à un CAGR de 16,52% jusqu'en 2032.
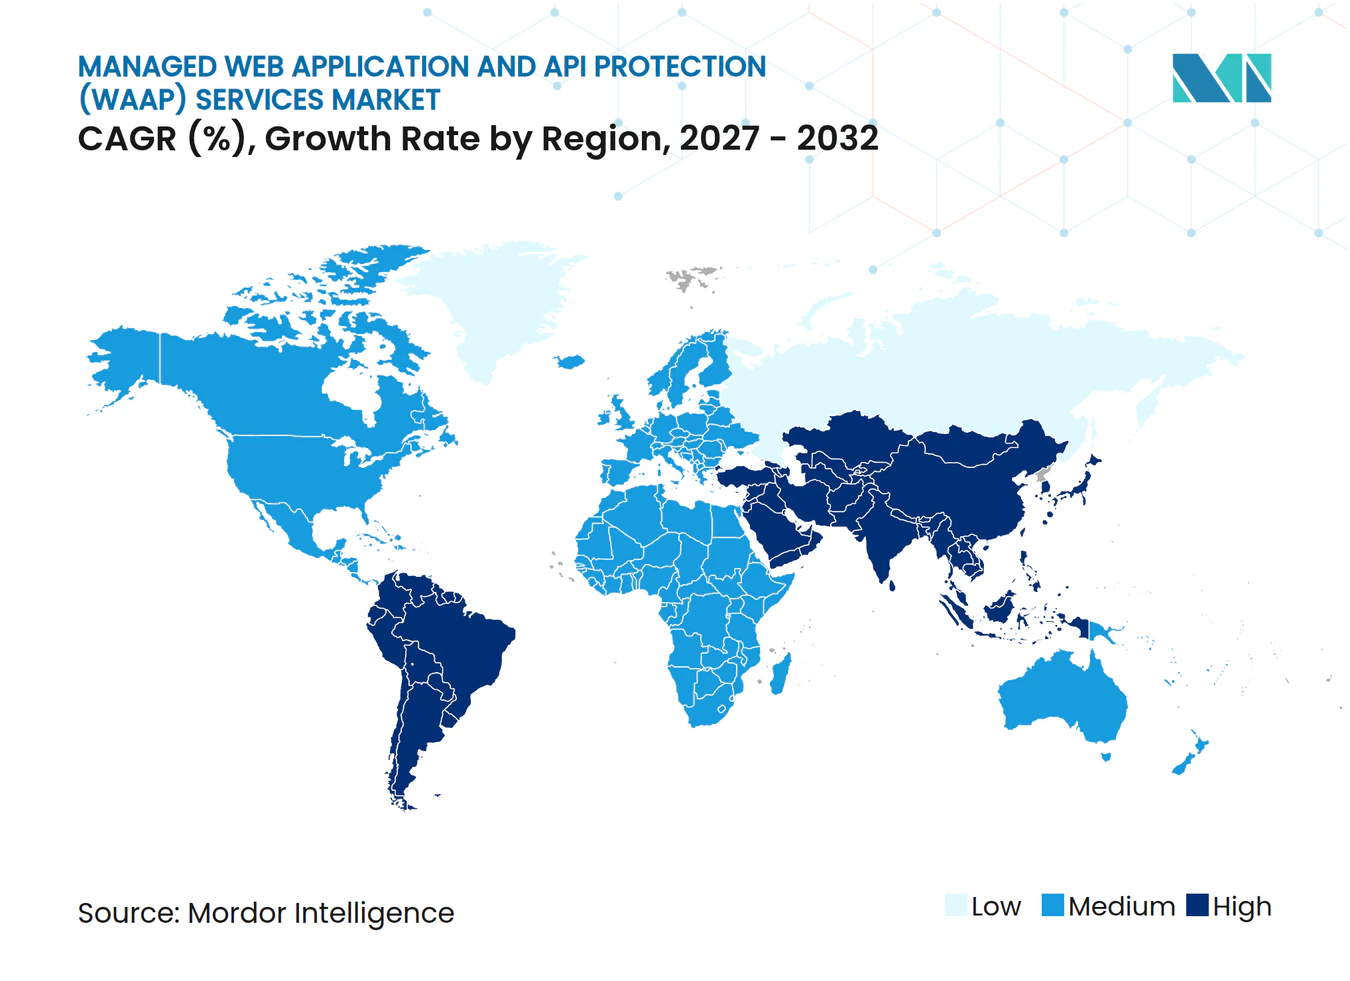
- Par géographie, l'Amérique du Nord détenait une part de 38,47% en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,76% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des facteurs de croissance*
| Facteur de croissance | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Exposition croissante aux API et fréquence des attaques spécifiques aux API | +3.5% | Mondial, le plus aigu en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion des applications cloud natives et des microservices | +3.0% | Mondial, avec l'Asie-Pacifique et l'Amérique du Nord comme principaux centres de croissance | Moyen terme (2-4 ans) |
| Renforcement de la conformité en matière de protection des données et de sécurité des applications | +2.5% | Amérique du Nord et Europe, avec des répercussions sur l'Asie-Pacifique et le Moyen-Orient | Moyen terme (2-4 ans) |
| Demande croissante de couverture des opérations de sécurité 24h/24 et 7j/7 | +2.0% | Mondial, concentré dans le BFSI, le gouvernement et la santé | Court terme (≤ 2 ans) |
| Agents d'IA et flux de travail des grands modèles de langage augmentant la dépendance aux API | +1.5% | Amérique du Nord, Europe et économies avancées d'Asie-Pacifique | Long terme (≥ 4 ans) |
| API fantômes, zombies et non gérées créant une demande de sécurité axée sur la découverte | +1.2% | Mondial, avec une adoption précoce en Amérique du Nord | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Exposition croissante aux API et fréquence des attaques spécifiques aux API
Les API transportent désormais des transactions et des échanges de données qui étaient autrefois traités via des pages Web traditionnelles. Thales a signalé plus de 40 000 incidents liés aux API dans plus de 4 000 environnements surveillés au cours du premier semestre 2025. Salt Security a rapporté que 95% des attaques sur les API en 2025 provenaient de sources authentifiées, ce qui limite la valeur des seuls contrôles périmètriques. Akamai a enregistré plus de 311 milliards d'attaques sur les applications Web et les API en 2024, les attaques sur les API ayant augmenté de 113% par rapport à l'année précédente. Le marché des services WAAP gérés répond à cette exposition par la découverte des points de terminaison, l'analyse comportementale et l'application des politiques qui peuvent se poursuivre après l'authentification d'un utilisateur. Les services financiers restent particulièrement exposés car les applications prennent en charge les paiements, l'accès aux comptes et les interfaces bancaires ouvertes.
Expansion des applications cloud natives et des microservices
Les applications cloud natives répartissent les responsabilités de sécurité entre les API, les conteneurs, les passerelles et les équipes de développement. F5 a constaté que 86% des organisations déploient des passerelles API, tandis que seulement 34% ont mis en œuvre des mesures de sécurité des API. La même enquête a signalé une augmentation de 275% des attaques de service à service par rapport aux années précédentes. Différents départements utilisent souvent des approches différentes de gestion des API, ce qui peut créer des politiques incohérentes et une visibilité incomplète. Les fournisseurs gérés peuvent appliquer des contrôles communs dans tous les environnements et connecter les vérifications de sécurité aux processus d'intégration continue et de livraison continue. Red Hat a rapporté que plus de 60% des organisations prévoient d'investir dans l'automatisation DevSecOps en 2026.[1] Ce changement soutient le marché des services gérés de protection des applications Web et des API (WAAP) car la protection est de plus en plus attendue pour fonctionner dans les flux de travail de développement plutôt qu'uniquement en périphérie du réseau.
Renforcement de la conformité en matière de protection des données et de sécurité des applications
Les exigences de sécurité font de plus en plus des contrôles des applications et des API une exigence d'achat formelle. Le Conseil des normes de sécurité PCI stipule que PCI DSS v4.0.1 s'applique à la protection des données des comptes de paiement et est soutenu par des exigences pour des systèmes et des applications sécurisés. NIS2 exige que les entités essentielles et importantes appliquent des mesures de gestion des risques, notamment la gestion des incidents et la sécurité de la chaîne d'approvisionnement. DORA exige également que les entités financières de l'Union européenne gèrent les risques liés aux technologies de l'information et de la communication. Ces règles intègrent les inventaires d'API, la journalisation des accès, la validation et la réponse aux incidents dans les discussions de gouvernance courantes. Le marché des services gérés de protection des applications Web et des API (WAAP) dispose donc d'une base d'acheteurs plus large dans les secteurs réglementés. Les fournisseurs capables de documenter les contrôles et de soutenir les audits ont un avantage là où les équipes de conformité influencent les achats de sécurité.
Demande croissante de couverture des opérations de sécurité 24h/24 et 7j/7
La surveillance continue est devenue plus importante car les attaques peuvent survenir en dehors des heures de bureau locales. SCSK Security a lancé un service de surveillance WAAP 24h/24 et 7j/7 au Japon en juillet 2025 en utilisant F5 Distributed Cloud WAAP. LevelBlue et Akamai ont introduit des services gérés de protection des applications Web et des API en août 2025 avec des opérations 24h/24 et 7j/7 comme élément central de l'offre. Les organisations sans centre d'opérations de sécurité dédié peuvent utiliser ces services pour la surveillance, l'ajustement des politiques et la réponse aux incidents. Cela peut réduire la charge opérationnelle liée au maintien de la protection sur de nombreuses API et applications. Le marché des services gérés de protection des applications Web et des API (WAAP) bénéficie de ce besoin car le maintien d'une couverture interne permanente est coûteux pour de nombreuses entreprises. Cela crée également une demande de prestation de services locaux là où les exigences de résidence des données et de réponse sont importantes.
Analyse de l'impact des facteurs de frein*
| Facteur de frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Faux positifs et perturbation des activités | -1.5% | Mondial, le plus prononcé en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Pénurie de talents spécialisés en WAAP et en sécurité des API | -1.2% | Mondial, avec une pression aiguë en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Complexité d'intégration dans les environnements hybrides et multicloud | -0.8% | Amérique du Nord, Europe et économies avancées d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Coûts d'inspection du trafic QUIC, HTTP/3 et chiffré | -0.5% | Mondial, avec un impact disproportionné sur les opérateurs de plus petite taille | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Faux positifs et perturbation des activités
Les faux positifs peuvent bloquer des utilisateurs légitimes, perturber des transactions et réduire la confiance dans les contrôles de protection. Ce problème est difficile lorsque les politiques sont appliquées à des charges utiles d'API changeantes et à un trafic JSON complexe. Akamai note que la fatigue des alertes et les détections inexactes peuvent amener les organisations à reconsidérer la façon dont elles exploitent les contrôles de pare-feu d'application Web. Des règles mal ajustées peuvent rendre les équipes de sécurité réticentes à appliquer les contrôles de manière agressive lors d'événements à fort volume. Le résultat peut être soit un trafic légitime perturbé, soit une protection plus faible contre les attaques réelles. Les fournisseurs gérés peuvent réduire ce risque grâce à un ajustement continu, mais les clients ont toujours besoin de confiance dans le modèle opérationnel du fournisseur. Le marché des services gérés de protection des applications Web et des API (WAAP) peut connaître une adoption plus lente dans les entreprises ayant une faible tolérance aux perturbations lors du passage en caisse, des paiements ou du service client.
Pénurie de talents spécialisés en WAAP et en sécurité des API
La pénurie de spécialistes en sécurité complique à la fois l'évaluation des technologies et l'intégration des services. Fortinet a signalé un écart mondial de main-d'œuvre en cybersécurité de plus de 4,7 millions de professionnels en 2025.[2] L'ISACA a constaté que 55% des équipes de cybersécurité étaient en sous-effectif et que 65% avaient des postes non pourvus. Les acheteurs peuvent manquer du personnel nécessaire pour évaluer les affirmations des produits, intégrer les contrôles et définir des politiques acceptables. Dans le même temps, la même pénurie soutient l'externalisation car les fournisseurs offrent un accès à des analystes spécialisés. Le marché des services gérés de protection des applications Web et des API (WAAP) doit donc faire face à un effet mixte, car une expertise limitée peut retarder les décisions tout en renforçant l'argument en faveur des opérations gérées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les solutions WAAP soutiennent la consolidation des plateformesLes solutions WAAP détenaient 61,04% de la part du marché des services WAAP gérés en 2026 et devraient se développer à un CAGR de 16,21% jusqu'en 2032. Les organisations préfèrent les plateformes qui combinent pare-feu d'application Web, atténuation des robots, protection contre les attaques par déni de service distribué et sécurité des API sous un seul plan de gestion. Cette approche peut réduire la charge liée à la gestion d'outils et de politiques distincts. Le secteur des services gérés de protection des applications Web et des API évolue vers des plateformes intégrées à mesure que les acheteurs recherchent une visibilité partagée sur le trafic des applications. Imperva a déclaré que sa plateforme de sécurité des applications intègre la détection et la réponse aux API avec ses contrôles de sécurité des applications existants.
Les services WAAP gérés représentent la part restante des composants et traduisent les fonctions de la plateforme en support opérationnel quotidien. Ces services comprennent généralement la surveillance, les ajustements de politique, la réponse aux incidents et les rapports de conformité. Akamai a introduit un service de sécurité des API géré en juin 2025 combinant surveillance, réponse d'experts et tableaux de bord de conformité. La frontière entre les revenus des solutions et des services peut devenir moins distincte à mesure que les fournisseurs regroupent l'accès à la plateforme avec des opérations d'experts. Le marché des services gérés de protection des applications Web et des API (WAAP) est également affecté par les fournisseurs axés sur les API qui ajoutent des fonctions de pare-feu d'application Web et de protection contre les attaques par déni de service distribué, comme le montre le lancement WAAP de Cequence en juillet 2025.


Par secteur d'utilisation final :
les exigences de conformité du BFSI soutiennent les dépensesLe BFSI détenait 23,45% de la part du marché des services WAAP gérés en 2026. Les institutions financières utilisent les API pour les paiements, les vérifications de solde, l'authentification et les flux de données bancaires ouvertes. Akamai a observé une augmentation de 11% des attaques Web sur les sites de services financiers de 2024 à 2025, tandis que les attaques par déni de service distribué sur les API de services financiers ont augmenté de 58%. FS-ISAC a identifié le renforcement du contrôle des API comme une préoccupation pour les organisations financières. PCI DSS, DORA et d'autres règles sectorielles rendent les contrôles de sécurité plus centraux dans les achats et peuvent soutenir une demande plus résiliente.
Le commerce de détail et l'e-commerce devraient se développer à un CAGR de 16,84% jusqu'en 2032. Le scraping automatisé de produits, l'abus d'identifiants, la prise de contrôle de comptes et les attaques lors du passage en caisse créent un besoin de contrôles capables d'évaluer à la fois le comportement des API et le trafic Web. Cequence a rapporté que les détaillants ont fait face à 66,5% du trafic malveillant dans ses recherches de 2025, incluant 822 millions de tentatives de scraping de produits et plus de 300 millions de tentatives de prise de contrôle de comptes au cours de l'année mesurée. La santé et les sciences de la vie ont besoin de protection à mesure que les échanges d'informations de santé connectent davantage d'organisations via des API. Le marché des services gérés de protection des applications Web et des API (WAAP) peut également servir les organisations gouvernementales, manufacturières, de télécommunications et de voyage qui ont besoin d'un support spécialisé.
Par modèle de service :
les services dirigés par les fournisseurs de services cloud gagnent en dynamismeLes services gérés par le fournisseur détenaient 38,67% de la part du marché des services gérés de protection des applications Web et des API (WAAP) en 2026. Dans ce modèle, un fournisseur de sécurité dédié assure la détection, la gestion des politiques et la réponse aux incidents en tant que service groupé. Les grandes entreprises apprécient souvent une responsabilité claire et des accords de niveau de service lorsqu'elles utilisent déjà la plateforme d'un fournisseur. Ce modèle peut également soutenir les examens de conformité grâce à des processus de reporting et d'escalade établis. Le marché des services gérés de protection des applications Web et des API (WAAP) continue d'utiliser les services gérés par le fournisseur là où l'architecture de sécurité nécessite des politiques personnalisées.
Les services dirigés par les fournisseurs de services cloud devraient se développer à un CAGR de 16,52% jusqu'en 2032. Les entreprises préfèrent de plus en plus obtenir des contrôles de sécurité via des relations cloud qui soutiennent déjà leurs environnements de calcul et de réseau. Cloudflare a annoncé une intégration avec Oracle Cloud Infrastructure en octobre 2026, permettant aux clients d'accéder aux capacités de protection des applications et des API de Cloudflare dans l'environnement Oracle.[3] Le marché des services WAAP gérés bénéficie lorsque la protection est disponible via les canaux d'approvisionnement cloud. Les services co-gérés restent une option hybride pour les clients qui conservent le contrôle interne des politiques tout en externalisant la surveillance et la réponse spécialisées.


Analyse géographique
L'Amérique du Nord détenait 38,47% de la part du marché des services gérés de protection des applications Web et des API (WAAP) en 2026. La région bénéficie d'une forte concentration de grandes entreprises, d'infrastructures cloud et de fournisseurs de sécurité. Salt Security a rapporté dans son étude de 2025 que 80% des organisations manquaient d'une surveillance continue et en temps réel des API. Cet écart laisse de la place pour l'adoption de services gérés parmi les acheteurs du marché intermédiaire qui n'ont pas encore mis en œuvre une surveillance complète. Le Canada et le Mexique ajoutent de la demande grâce aux services numériques, à la technologie financière et à l'activité de commerce de détail.
L'Europe présente un schéma de demande distinct car les exigences de sécurité sont étroitement liées à la réglementation. NIS2 exige des mesures de mise en œuvre nationales et couvre la gestion des incidents, la sécurité de la chaîne d'approvisionnement et l'évaluation de l'efficacité. DORA s'applique aux entités financières de l'Union européenne depuis janvier 2025 et a renforcé les exigences de gestion des risques liés aux technologies de l'information et de la communication. L'Allemagne, le Royaume-Uni et la France ancrent la demande régionale, en particulier dans les centres financiers qui utilisent des services bancaires ouverts basés sur des API. Le marché des services gérés de protection des applications Web et des API (WAAP) pourrait faire face à un critère de sélection supplémentaire à mesure que l'ENISA développe un schéma de certification pour les services de sécurité gérés.
L'Asie-Pacifique devrait se développer à un CAGR de 16,76% jusqu'en 2032. Akamai a constaté que 85% des organisations d'Asie-Pacifique interrogées avaient subi au moins 1 incident de sécurité des API au cours des 12 mois précédents, avec un impact financier moyen supérieur à 580 000 USD par incident. L'Inde dispose d'un vaste écosystème de paiements numériques et d'un écart entre la confiance déclarée des dirigeants et la visibilité des équipes de sécurité des applications sur l'inventaire des API. Le Japon connaît une demande de couverture gérée par des experts, comme le montre le lancement du service de SCSK Security en 2025. Le marché des services WAAP gérés a également des opportunités au Moyen-Orient et en Amérique du Sud, où la résidence des données, la protection des données et l'expansion de la technologie financière soutiennent l'adoption.
Paysage concurrentiel
Concentration du Marché
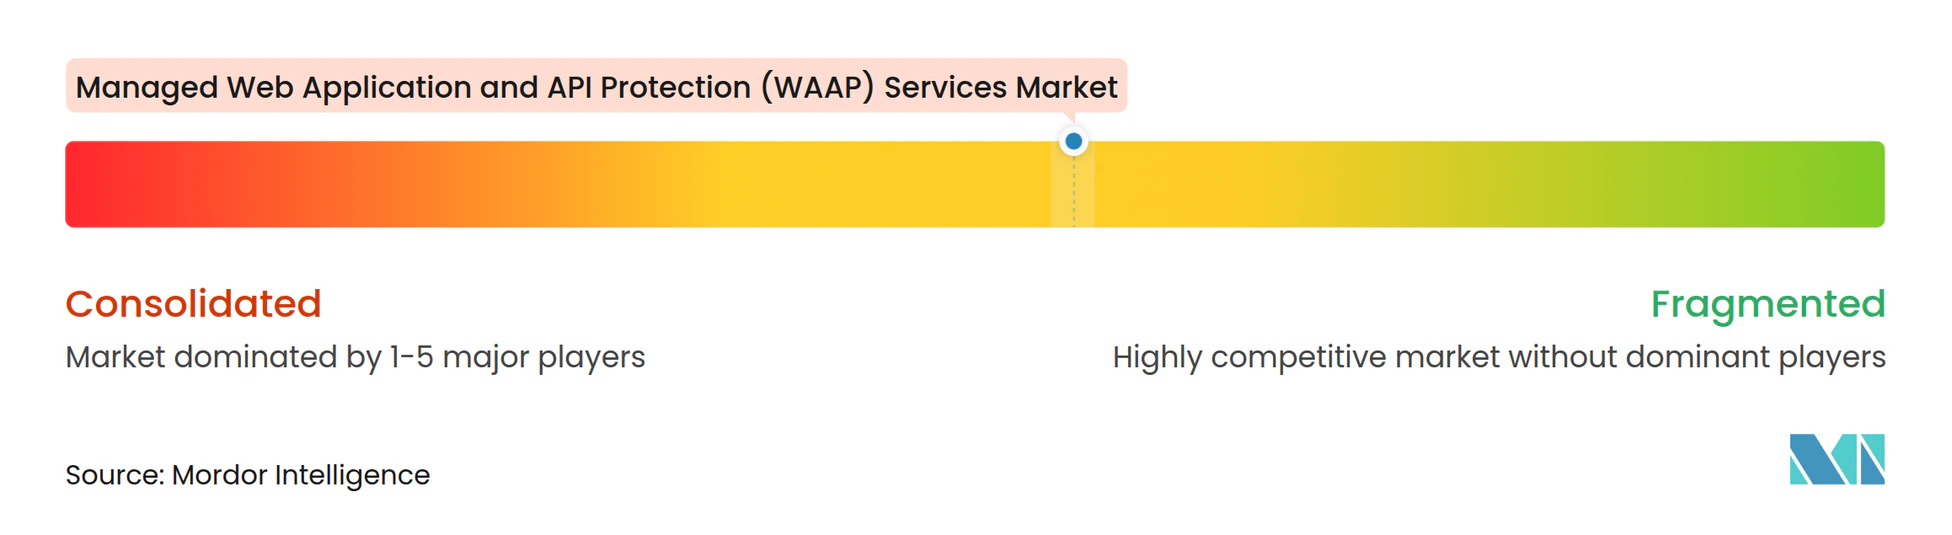
Le marché des services gérés de protection des applications Web et des API (WAAP) est modérément concentré parmi les fournisseurs de plateformes larges et plus fragmenté parmi les spécialistes axés sur les API. Akamai, Cloudflare, Imperva, F5 et Fortinet se font concurrence par l'étendue de leur plateforme, leur capacité de livraison et leur intégration dans les environnements cloud et applicatifs. Les acheteurs recherchent souvent un fournisseur capable de protéger les applications Web, les API, les robots et le trafic d'attaques par déni de service distribué via un seul modèle opérationnel. Les tests indépendants et les évaluations des fournisseurs peuvent influencer les achats là où les équipes internes ne peuvent pas effectuer d'évaluations approfondies. Le marché des services gérés de protection des applications Web et des API (WAAP) récompense les fournisseurs capables de démontrer une détection fiable et un support opérationnel.
Les acteurs établis élargissent leurs plateformes pour répondre aux risques spécifiques aux API. Imperva a intégré la détection et la réponse aux API dans sa plateforme de sécurité des applications en juin 2025 pour détecter et atténuer les risques, notamment les autorisations au niveau des objets défaillantes et les API non authentifiées.[4] Akamai a lancé Firewall for AI en avril 2025 pour protéger les applications d'IA, les grands modèles de langage et les API pilotées par l'IA. Il a également introduit App and API Protector Hybrid pour les environnements multicloud, sur site et indépendants des réseaux de diffusion de contenu. Ces initiatives étendent la protection au-delà du déploiement périmétrique conventionnel et soutiennent une approche de politique unique dans une infrastructure distribuée.
Les fournisseurs spécialisés élargissent leurs gammes de produits pour concourir pour des budgets de sécurité consolidés. Traceable a introduit Traceable Cloud WAAP en avril 2025 après sa fusion avec Harness. Cequence a ajouté des capacités de pare-feu d'application Web et de protection contre les attaques par déni de service distribué à sa plateforme de sécurité des API et de gestion des robots en juillet 2025. Cela laisse de la place pour les services de sécurité co-gérés et la protection des API d'IA à mesure que les organisations déploient davantage de fonctions d'IA en production.
Leaders du secteur des services gérés de protection des applications Web et des API (WAAP)
-
Akamai Technologies, Inc.
-
Cloudflare, Inc.
-
Imperva, Inc.
-
F5, Inc.
-
Radware Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de protection des applications Web et des API (WAAP) Entreprises couvertes dans ce rapport
- Akamai Technologies, Inc.
- Cloudflare, Inc.
- Imperva, Inc.
- F5, Inc.
- Radware Ltd.
- Fastly, Inc.
- Barracuda Networks, Inc.
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Qualys, Inc.
- A10 Networks, Inc.
- Wallarm, Inc.
- Cequence Security, Inc.
- Salt Security, Inc.
- Traceable, Inc.
- Data Theorem, Inc.
- 42Crunch Limited
- Indusface Private Limited
- UBIKA Security SAS
- Prophaze Technologies Private Limited
- Reblaze Technologies Ltd.
Développements industriels récents dans Marché des services gérés de protection des applications Web et des API (WAAP)
- Octobre 2026 : Cloudflare a intégré nativement sa plateforme de connectivité cloud avec Oracle Cloud Infrastructure (OCI), permettant aux clients communs d'accéder au WAF, à la protection DDoS et à la sécurité des API de Cloudflare directement depuis OCI dans des environnements hybrides, multicloud et en périphérie. L'intégration simplifie l'approvisionnement en sécurité pour les entreprises ancrées dans OCI et signale l'accélération de la livraison WAAP dirigée par les fournisseurs de services cloud en tant que modèle commercial.
- Août 2026 : SecureIQLab a publié son rapport de validation des cyberrisques Cloud WAAP v5.0, testant 12 fournisseurs WAAP sur plus de 1 360 types d'attaques. Imperva était le seul fournisseur à obtenir un score de sécurité complet de 100%, tandis que F5, Fortinet et Akamai se sont également classés dans la catégorie Leader. Le rapport est utilisé comme référence directe d'approvisionnement par les acheteurs d'entreprise évaluant les plateformes WAAP gérées.
- Juin 2026 : F5 a annoncé des améliorations WAAP alimentées par l'IA, notamment des capacités WAF, la découverte et la sécurité des API en mode isolé, et la correction virtuelle. L'accent est mis sur l'identification des API exposées et l'atténuation des vulnérabilités avant leur exploitation, soutenant la demande de services gérés qui combinent la défense au niveau de la couche applicative avec une réponse plus rapide aux vulnérabilités.
- Mars 2026 : Cloudflare a lancé un scanner bêta de vulnérabilités Web et des API ciblant initialement les autorisations au niveau des objets défaillantes (BOLA), un risque de sécurité des API important. Ce développement étend la protection au-delà du blocage des requêtes malveillantes en temps réel vers l'identification des faiblesses des applications et des API avant leur exploitation, élargissant ainsi la portée de la sécurité des API gérées.
Périmètre du rapport sur le marché mondial des services gérés de protection des applications Web et des API (WAAP)
Le marché des services gérés de protection des applications Web et des API (WAAP) comprend les services de sécurité qui permettent aux organisations de protéger les applications Web, les interfaces de programmation d'applications (API) et les charges de travail applicatives hébergées dans le cloud contre les attaques au niveau de la couche applicative, les menaces automatisées, les requêtes API malveillantes et les accès non autorisés. Ces services comprennent le déploiement, la configuration, la surveillance et la gestion des pare-feux d'application Web, des contrôles de sécurité des API, de l'atténuation des robots, de la protection contre les attaques par déni de service distribué (DDoS), de la découverte des API, de la détection des vulnérabilités, de l'analyse des menaces et de la prévention des attaques au niveau de la couche applicative. Les fournisseurs WAAP gérés assurent une surveillance continue de la sécurité, l'ajustement des politiques, la détection des menaces et la réponse, ainsi que la protection des applications dans les environnements cloud natifs, hybrides et multicloud, tout en aidant les organisations à gérer l'exposition aux API, les vulnérabilités des applications et les exigences de sécurité en évolution.
Le rapport sur le marché des services gérés de protection des applications Web et des API (WAAP) est segmenté par composant (solutions WAAP et services WAAP gérés), secteur d'utilisation final (banque, services financiers et assurance, commerce de détail et e-commerce, technologies de l'information et télécommunications, santé et sciences de la vie, gouvernement et défense, fabrication, voyage et hôtellerie, et autres secteurs d'utilisation final), modèle de service (services gérés par le fournisseur, services dirigés par les fournisseurs de services de sécurité gérés, services dirigés par les fournisseurs de services cloud, services dirigés par les intégrateurs de systèmes et services de sécurité d'entreprise co-gérés) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions WAAP |
| Services WAAP gérés |
| Banque, services financiers et assurance |
| Commerce de détail et e-commerce |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Fabrication |
| Voyage et hôtellerie |
| Autres secteurs d'utilisation final |
| Services gérés par le fournisseur |
| Services dirigés par les fournisseurs de services de sécurité gérés |
| Services dirigés par les fournisseurs de services cloud |
| Services dirigés par les intégrateurs de systèmes |
| Services de sécurité d'entreprise co-gérés |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Reste de l'Afrique |
| Par composant | Solutions WAAP | |
| Services WAAP gérés | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance | |
| Commerce de détail et e-commerce | ||
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Fabrication | ||
| Voyage et hôtellerie | ||
| Autres secteurs d'utilisation final | ||
| Par modèle de service | Services gérés par le fournisseur | |
| Services dirigés par les fournisseurs de services de sécurité gérés | ||
| Services dirigés par les fournisseurs de services cloud | ||
| Services dirigés par les intégrateurs de systèmes | ||
| Services de sécurité d'entreprise co-gérés | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de protection des applications Web et des API ?
Le secteur devrait atteindre 5,32 milliards USD en 2027 et 9,56 milliards USD d'ici 2032, à un CAGR de 15,65% de 2027 à 2032.
Pourquoi les services WAAP gérés deviennent-ils plus importants ?
Les entreprises ont besoin d'une protection combinée pour les applications Web, les API, les robots et les attaques par déni de service distribué, ainsi que d'un support opérationnel 24h/24 et 7j/7.
Quel secteur d'utilisation final détient la plus grande part ?
Le BFSI détenait 23,45% des revenus de 2026 car les paiements, l'authentification, les services bancaires ouverts et les exigences de conformité augmentent les besoins de protection.
Quel segment d'utilisation final devrait se développer le plus rapidement ?
Le commerce de détail et l'e-commerce devraient se développer à un CAGR de 16,84% jusqu'en 2032 à mesure que le scraping automatisé, la prise de contrôle de comptes et les abus lors du passage en caisse augmentent.
Quel modèle de service se développe le plus rapidement ?
Les services dirigés par les fournisseurs de services cloud devraient se développer à un CAGR de 16,52% jusqu'en 2032 à mesure que les clients consolident leurs achats de sécurité avec les plateformes cloud.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 16,76% jusqu'en 2032, soutenue par la numérisation, l'activité de paiement et les exigences en matière de cybersécurité.