
マネージド・アカウント・テイクオーバー・プロテクション・サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 2.18 十億米ドル |
| 市場規模 (2032) | 5.19 十億米ドル |
| 成長率 (2027 - 2032) | 23.87 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・アカウント・テイクオーバー・プロテクション・サービス市場分析
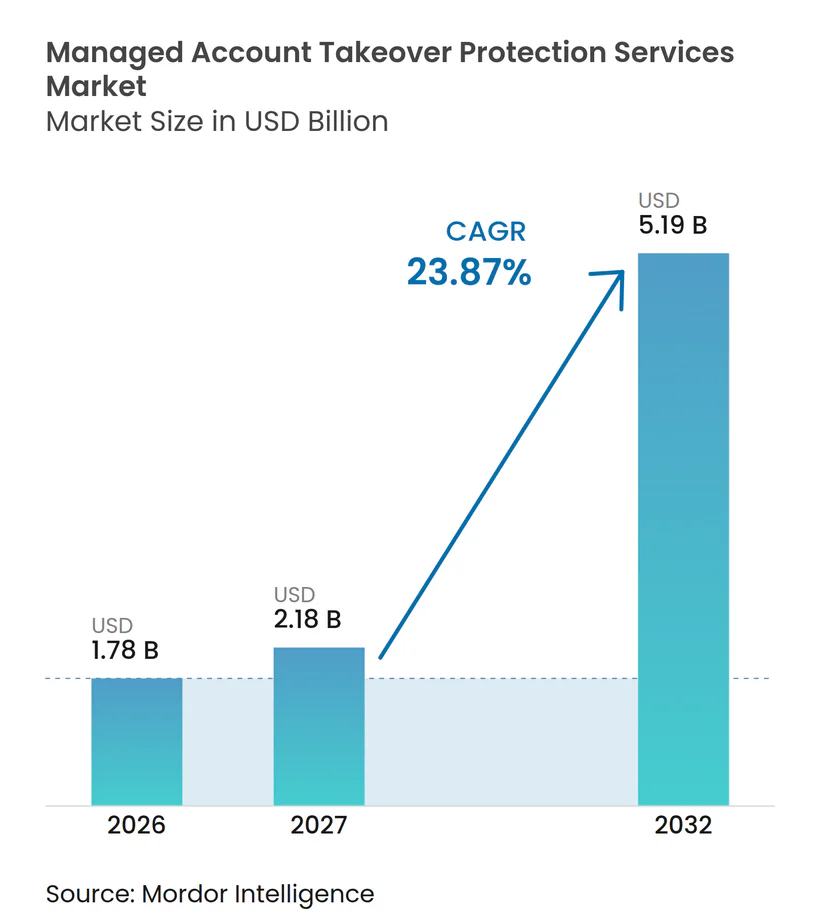
マネージド・アカウント・テイクオーバー・プロテクション・サービス市場規模は、2026年の1.78 ビリオン 米ドルおよび2027年の2.18 ビリオン 米ドルから、2032年までに5.19 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 23.87%を記録すると予測されています。組織は境界制御からアイデンティティ保護へと移行しており、顧客セッション全体にわたってリスクを評価するようになっています。ボット活動の増加、クレデンシャルの自動化、フィッシングにより、侵害されたアカウントのコストが上昇し、継続的なモニタリングの必要性が高まっています。コンプライアンス要件もまた、金融サービスおよびその他の規制環境における認証の水準を引き上げています。競争は、正規の顧客に不必要な摩擦を生じさせることなく、ログイン前、ログイン時、ログイン後の各コントロールを統合する能力に集中しています。マネージド・アカウント・テイクオーバー・プロテクション・サース市場は、リスク判断を説明でき、クラウドおよびハイブリッド技術環境に適合できるプロバイダーに有利に機能します。
主要レポートの要点
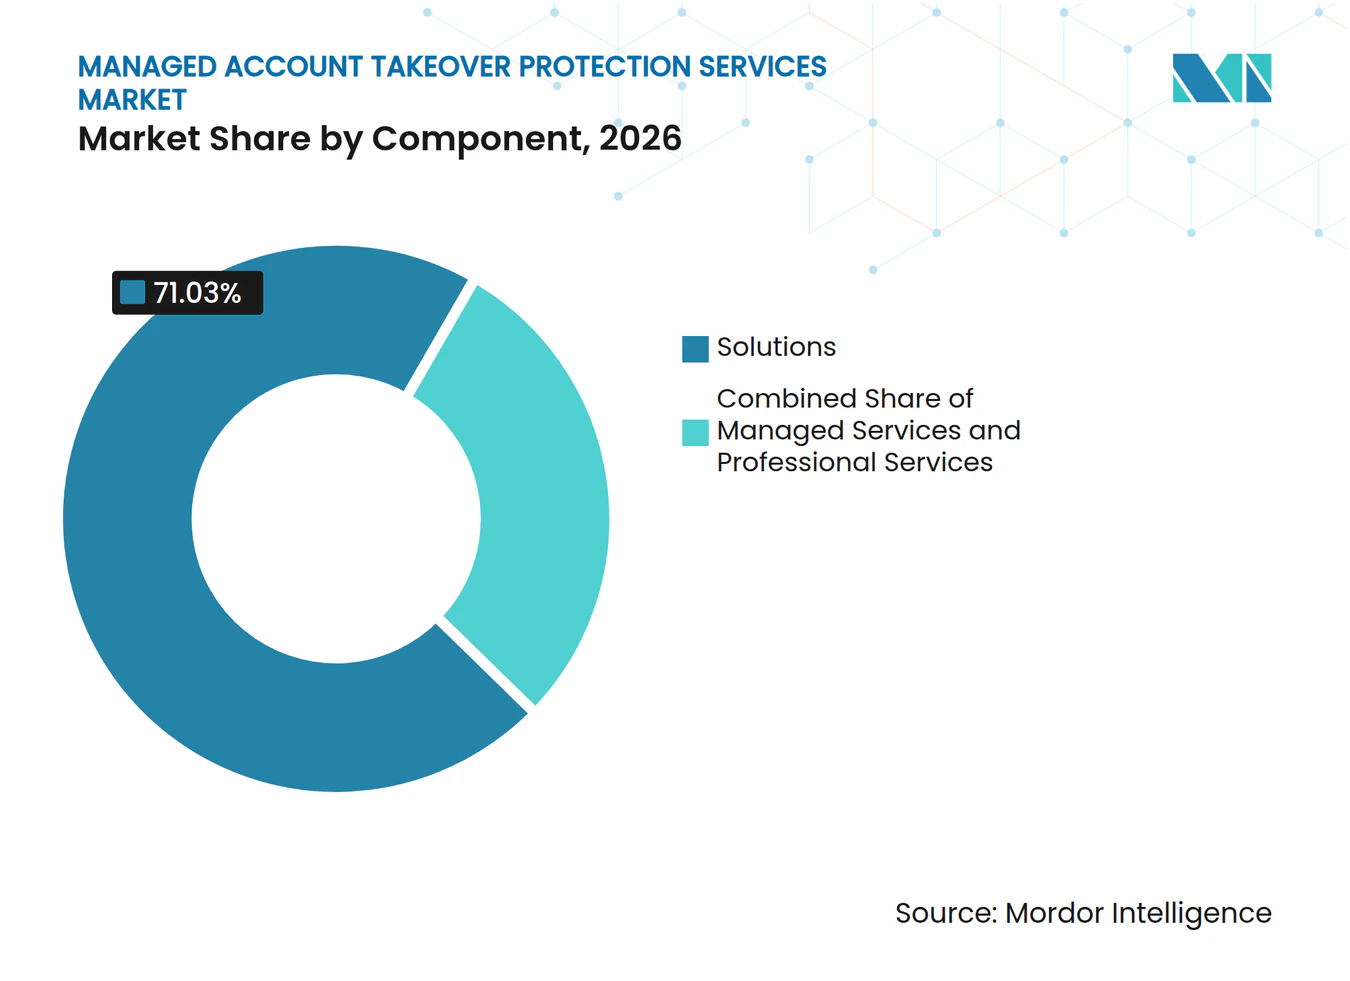
- コンポーネント別では、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場においてソリューションが2026年の収益の71.03%を占め、マネージドサービスは2032年までCAGR 24.47%で拡大する見込みです。
- 展開モード別では、クラウドベースの展開が2026年の収益の79.32%を占め、2032年までCAGR 24.26%で拡大する見込みです。
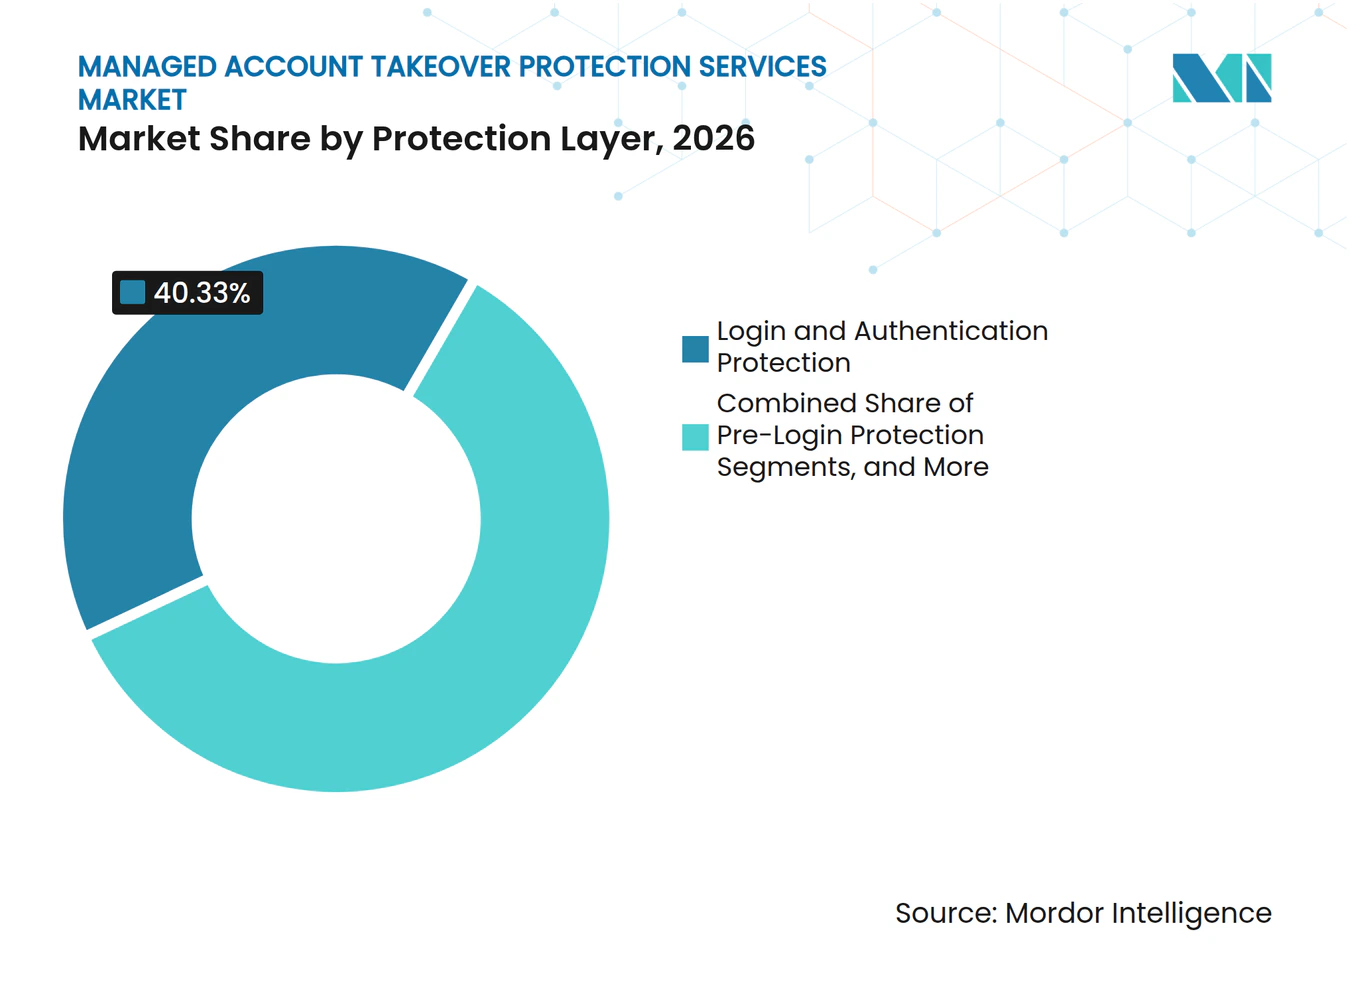
- プロテクションレイヤー別では、ログインおよび認証プロテクションが2026年の収益の40.33%を占め、ログイン後およびセッションプロテクションは2032年までCAGR 24.66%で拡大する見込みです。
- アプリケーション別では、BFSIが2026年の収益の29.67%を占め、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場においてゲームおよびデジタルエンターテインメントは2032年までCAGR 25.46%で拡大する見込みです。
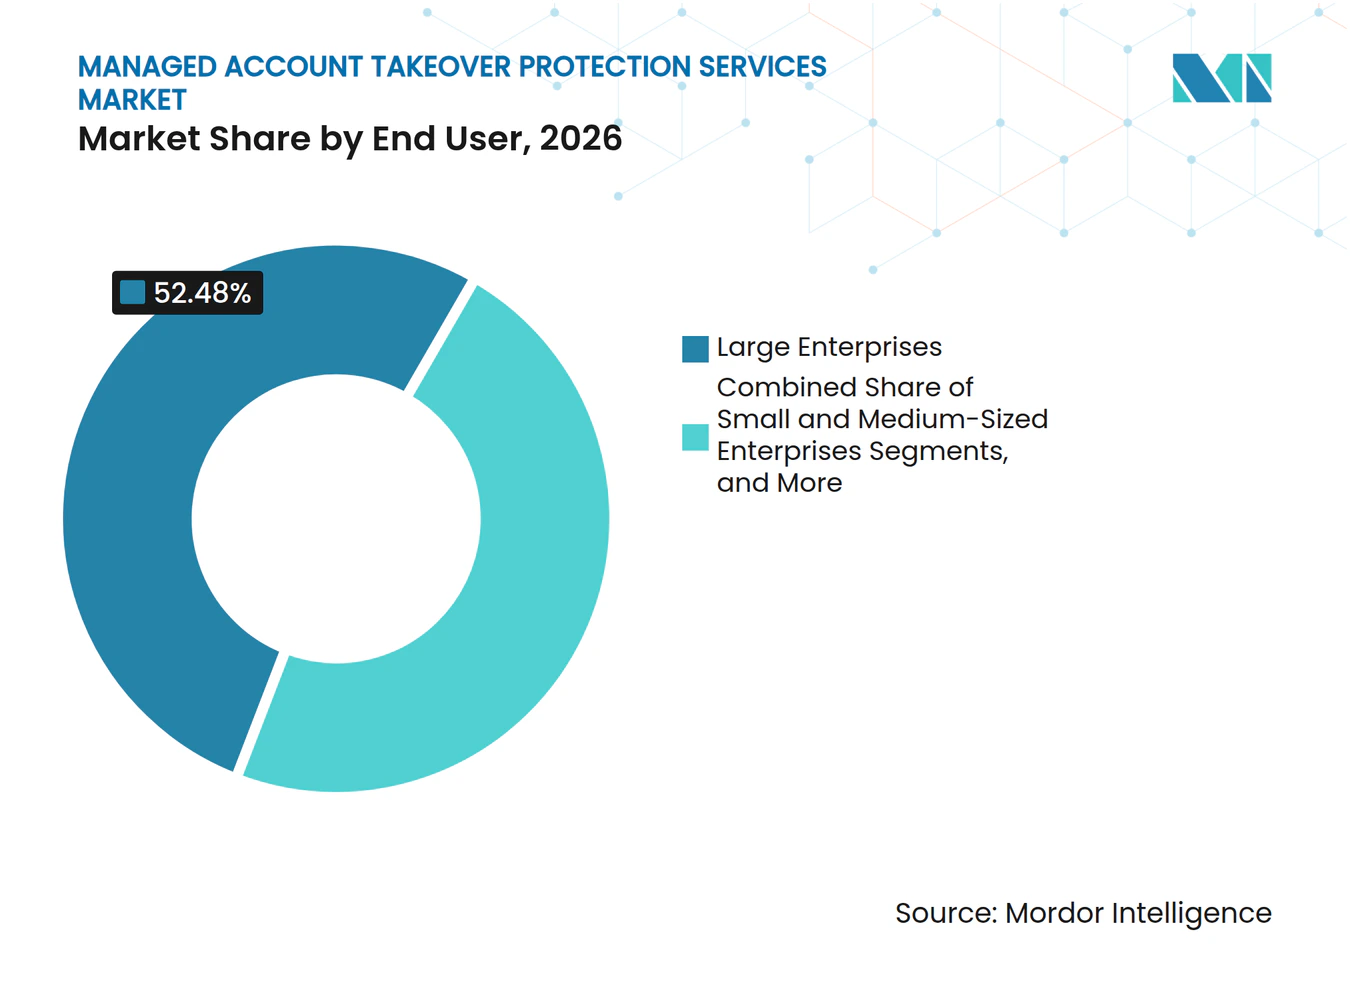
- エンドユーザー別では、大企業が2026年の収益の52.48%を占め、中企業は2032年までCAGR 24.61%で拡大する見込みです。
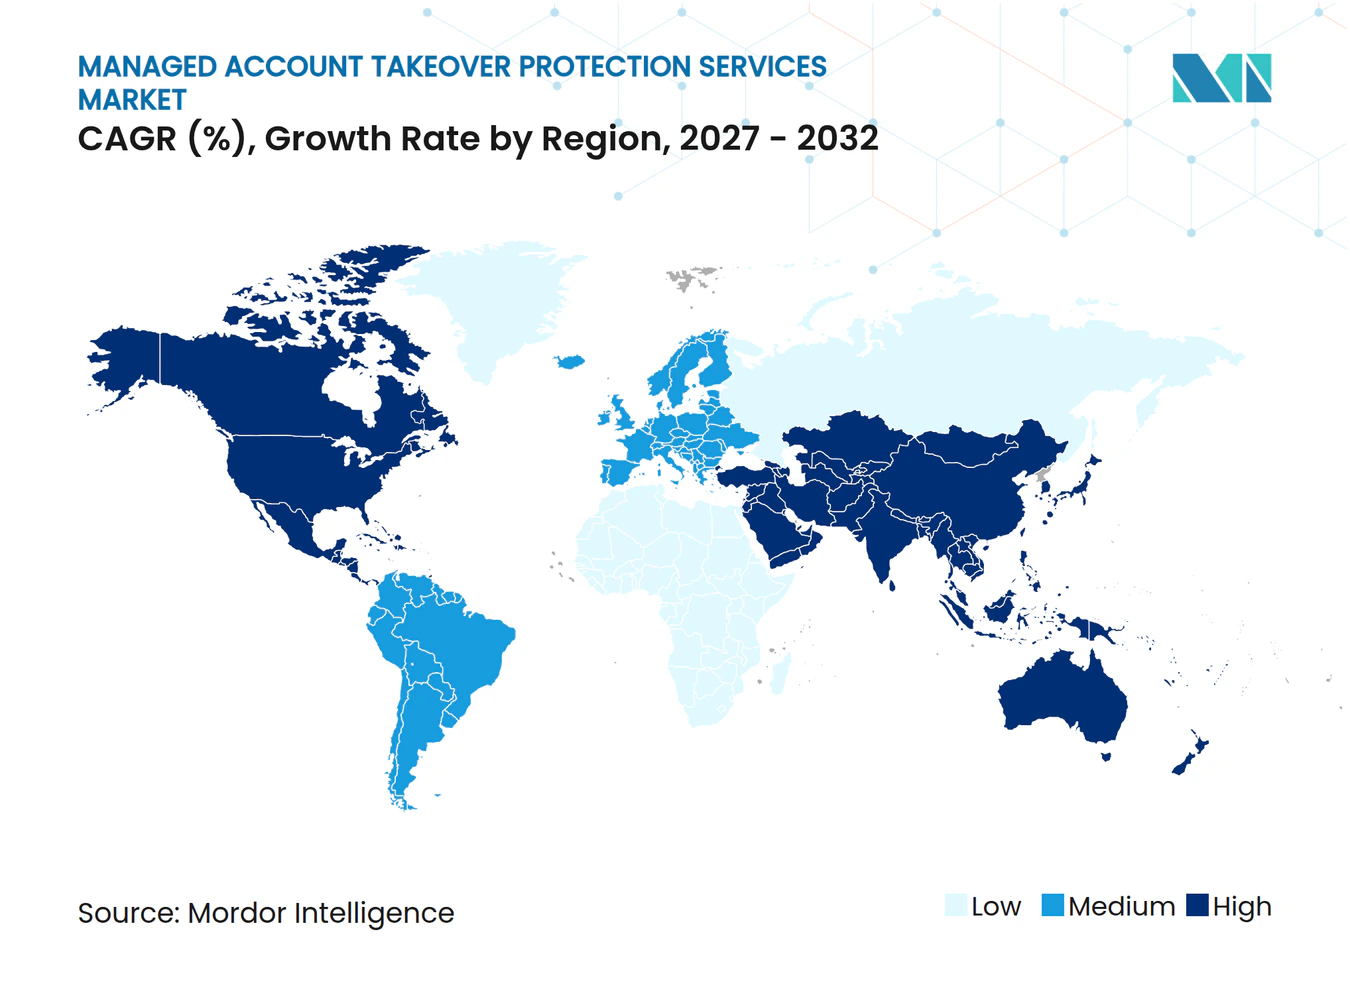
- 地域別では、北米が2026年の収益の42.14%を占め、アジア太平洋地域は2032年までCAGR 24.83%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバー影響分析*
| ドライバー | CAGRへの影響(概算%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| デジタルチャネル全体にわたるアカウント乗っ取り攻撃率の上昇 | +4.5% | グローバル | 短期(2年以内) |
| AI対応フィッシング、ディープフェイクなりすまし、自動化されたソーシャルエンジニアリング | +4.2% | グローバル(北米およびアジア太平洋地域に集中) | 中期(2〜4年) |
| クレデンシャル窃取およびサービスとしての詐欺の商業化の進展 | +3.8% | グローバル | 短期(2年以内) |
| 適応型認証および継続的モニタリングに対する規制上の圧力 | +3.6% | 北米およびヨーロッパ | 中期(2〜4年) |
| クラウドベースおよびAPIファーストのデジタルアカウントの拡大 | +3.2% | アジア太平洋地域中心、中東・アフリカへの波及 | 長期(4年以上) |
| 継続的なログイン後アカウントプロテクションへのシフト | +2.8% | 北米およびヨーロッパ | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
デジタルチャネル全体にわたるアカウント乗っ取り攻撃率の上昇
アカウント乗っ取り試行のコストは、チャネルごとに攻撃量が異なる場合でも増加し続けています。TransUnionは、アカウント乗っ取りが2024年の2.3%と比較して2025年には疑わしいグローバルデジタル詐欺の3.14%を占め、分類された取引量が前年比13%増加したと報告しています。[1] LexisNexis Risk Solutionsは、2025年にEコマースのログイン攻撃が64%増加し、ゲームおよびギャンブルのログイン攻撃が76%増加したと報告しています。[2] このパターンは、1件の侵害成功が攻撃者にとってより高い価値を持つため、より大きなコントラクト価値をサポートします。Kasperskyは上位100行において100万件以上の侵害された銀行口座を特定し、PC上でのインフォスティーラーの検出がグローバルで59%増加したと報告しています。マネージド・アカウント・テイクオーバー・プロテクション・サービス市場は、組織がデジタルチャネル全体での事後対応的な詐欺審査を継続的モニタリングに置き換えるにつれて恩恵を受けています。
AI対応フィッシング、ディープフェイクなりすまし、自動化されたソーシャルエンジニアリング
生成AIにより、説得力のあるソーシャルエンジニアリングを実施するために必要な労力が削減されましたEntrustは、生体認証詐欺試行の5回に1回にディープフェイクが現れ、ディープフェイクされた自撮り写真が58%増加し、インジェクション攻撃が前年比40%増加したことを発見しました。同じレポートでは、アカウント乗っ取りが決済における認証プロセスを標的とした試行の82%を占めていることも明らかにしています。MojoAuthは、2025年中にAI生成フィッシングキャンペーンが347%増加し、音声クローニングを用いたビッシング攻撃が89%増加したことを記録しました。攻撃者が顧客の声、画像、または操作パターンを模倣できる場合、SMSワンタイムパスワード、プッシュ認証、静的な行動ベースラインが損なわれる可能性があります。これらの状況により、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場において、継続的なセッションスコアリング、デバイスインテグリティチェック、およびチャネル全体にわたるリスク評価への需要が高まっています。
クレデンシャル窃取およびサービスとしての詐欺の商業化の進展
クレデンシャル窃取は、ツール、サポート、および構造化され攻撃キャンペーンを備えたサービスモデルへと発展しています。Kasadaが22のクレデンシャルスタッフィンググループを調査したところ、カスタマーサポートと成果保証付きで50 米ドルから攻撃ツールが提供されていることが判明しました。法執行機関は2026年3月にLeakBaseクレデンシャルマーケットプレイスを解体しましたが、ソース資料によるとクレデンシャル取引は冗長なチャネルを通じて継続されています。2025年9月からサービスとしてのマルウェアサブスクリプションとして提供されたHerodotusバンキングトロイの木馬は、認証済みバンキングアプリ内でアクティブなセッションを乗っ取り、取引を開始するように設計されていました。Europolは、オンライン詐欺をクレデンシャル窃取、マネタイズ、および現金化がそれぞれ異なるスペシャリストによって処理されるサービスとしての犯罪システムと説明しています。マネージド・アカウント・テイクオーバー・プロテクション・サービス市場は、クレデンシャルが承認された後の活動を特定する常時稼働の防御で対応しています。
適応型認証および継続モニタリングに対する規制上の圧力
認証規則は、主要な金融および重要インフラ環境全体でより具体的になっています。NISTは2025年7月にSP 800-63B-4を確定し、再認証とリスクベースの継続的モニタリングの要件を定めました。欧州連合は2025年11月にPSD3および決済サービス規則について政治的合意に達し、策定中の規則は行動セッションモニタリング、取引リスク、決済スクリーニング、および詐欺シグナル共有をカバーしています。ドイツは2026年1月にNIS2要件を施行し、連邦情報セキュリティ局はFIDO2パスキー、WebAuthn、および証明書ベースのスマートカードをフィッシング耐性のある許容可能なコントロールとして認定しました。日本の金融庁および日本証券業協会は、インターネット取引証券会社におけるフィッシング耐性のある認証に関する改訂ガイダンスを2025年10月までに発行しました。これらの要件は、特にBFSIおよび重要インフラにおいて、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場に対する耐久性のある調達根拠を生み出しています。
抑制要因影響分析*
| 制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 高リスク認証フローにおける誤検知と顧客摩擦 | -1.8% | グローバル | 短期(2年以内) |
| アイデンティティ、詐欺、セキュリティスタック全体にわたる統合の複雑さ | -1.5% | グローバル(特にアジア太平洋地域および南米) | 中期(2〜4年) |
| デバイスおよび行動テレメトリに対するプライバシーおよび同意の制約 | -1.2% | ヨーロッパおよび北米 | 長期(4年以上) |
| レジデンシャルプロキシおよびセッション窃取を通じたボットコントロールへの攻撃者の適応 | -0.9% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
高リスク認証フローにおける誤検知と顧客摩擦
検出精度は展開における実際の限界となっています。電信送金またはパスワードリセット時の追加確認は、重要な場面で正規の顧客の手続きを中断させる可能性があります。Siftは、2026年第2四半期のアカウント乗っ取り試行がログインイベントの0.88%を占め、前年比28%減少した一方、攻撃はより高価値なターゲットへとシフトしたと報告しています。[3] デバイスインテリジェンス、行動バイオメトリクス、および脅威インテリジェンスは、相互にキャリブレーションされていない場合、それぞれ異なるエラーパターンを生成する可能性があります。したがって、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場は、正規ユーザーに対する誤った認証要求を低減するモデルと強力なコントロールのバランスを取る必要があります。
アイデンティティ、詐欺、セキュリティスタック全体にわたる統合の複雑さ
多くの組織では、異なる時期に展開されたアイデンティティ、詐欺、SIEM、SOARの独立したシステムを使用しています。アカウント乗っ取りツールをこれらのシステムに接続するには、API、データガバナンス、および既存ワークフローとの統合が必要です。この作業は、専任のアイデンティティエンジニアリングチームを持たない小規模な組織にとってはより困難です。インド、インドネシア、ブラジルのデータレジデンシー要件は、デバイスおよび行動情報が国境を越える場合に実装スケジュールを延長させる可能性があります。これらの状況は、セキュリティ需要が強い場合でも、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場における採用を遅らせる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
マネージドサービスがスケールデリバリーレイヤーになりつつあるソリューションは2026年のマネージド・アカウント・テイクオーバー・プロテクション・サービス市場シェアの71.03%を占めました。これらは内部セキュリティ能力を構築する企業向けに、APIベースの検出エンジン、ボット管理、およびアイデンティティリスクスコアリングを提供します。大規模な組織は、既にセキュリティオペレーションチームと明確な統合プロセスを持っているため、ソリューションから始めることが多いです。ソリューションカテゴリは、モデル設定およびアラートルールの直接管理もサポートします。ログイン前ログイン時、セッションリスクカバレッジのコアプラットフォームレイヤーとして機能し続けています。
マネージドサービスは2032年までCAGR 24.47%で拡大する見込みです。その魅力は、変化する攻撃者の手法とアカウント乗っ取り専門知識を持つ人材の限られた可用性との間のギャップから生まれます。マネージド・アカウント・テイクオーバー・プロテクション・サービス市場は、中規模およびデジタルネイティブな組織がサブスクリプションを通じてチューニング、脅威インテリジェンス、およびインシデントレスポンスへのアクセスを得ることを可能にします。プロフェッショナルサービスは、展開サポート、カスタムモデル開発、およびプレイブック設計をカバーします。NachaのACHクレジット受取人向け詐欺検出要件が2026年6月に発効し、コンプライアンスルートを必要とする小規模金融機関のマネージドサービス需要を支えています。


注記: 個々のセグメントの全シェアはレポート購入後に入手可能
展開モード別:
クラウドベースの提供が必要なシグナルアーキテクチャに適合クラウドベースの展開は2026年のマネージド・アカウント・テイクオーバー・プロテクション・サービス市場シェアの79.32%を占めました。また、2032年までCAGR 24.26%で拡大する見込みです。行動フィンガープリンティング、デバイスグラフ分析、およびセッションテレメトリは、大量のトランザクション処理における低レイテンシのデータ処理を必要とします。クラウド提供はこれらのタスクに対して柔軟なコンピューティング能力を提供します。これにより、複数のデジタルプロダクトおよび顧客タッチポイントにわたって検出を機能させる必要がある企業に適したモデルとなっています。
オンプレミスシステムは、データ分類またはレジデンシー規則によりサードパーティクラウドの使用が制限される防衛、中央銀行、およびソブリンクラウド環境においても依然として関連性があります。ハイブリッドモデルにより、組織はシグナルをローカルで収集して初期スコアリングを実施しながら、高度な分析と脅威インテリジェンスにはマネージドクラウドサービスを使用することができます。アリババクラウドは2025年3月17日からRAMユーザーに対して多要素認証を要求しました。百度クラウドは2025年5月26日から全ユーザーに対してログインプロテクションの多要素認証を義務付けを拡大しました。マネージド・アカウント・テイクオーバー・プロテクション・サービス市場では、国内クラウド規制とクロスボーダーデータ制限が単一のグローバルアーキテクチャを制限する場合にハイブリッド設計が引き続き使用されています。
プロテクションレイヤー別:
セッションプロテクションが認証境界を超えて拡張ログインおよび認証プロテクションは2026年の収益の40.33%を占めました。この地位は、ログイン時点での多要素認証、適応型検証、およびクレデンシャルスタッフィング防御への確立された支出を反映しています。認証はアカウントアクセスの主要な意思決定ポイントであるため、これらのコントロールは依然として不可欠です。ログイン前ツールは、ユーザーがクレデンシャルを送信する前にボットチェック、IPレピュテーション、およびトラフィック検証を追加します。これらのレイヤーを合わせることで、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場においてアカウントにアクセスされる前に自動化されたトラフィックと既知のリスク行動を制限します。
ログイン後およびセッションプロテクションは2032年までCAGR 24.66%で拡大する見込みです。ソーシャルエンジニアリング、リアルタイムフィッシングプロキシ、または盗まれたセッショントークンを通じて侵入する攻撃者対処します。アカウントリカバリーと修復は規模的には依然として小さいですが、クレデンシャルリセットとワークフローコントロールを通じて侵害されたアカウントを封じ込めることができるかを決定します。マネージド・アカウント・テイクオーバー・プロテクション・サービス市場は、セッションの完全性を変化する条件として扱う継続的モニタリングへとシフトしています。攻撃者が最初のログインプロセス以外の脆弱性を悪用する場合にアカウントアクセスが再確立される可能性があるため、リカバリーコントロールが重要です。

注記: 個々のセグメントの全シェアはレポート購入後に入手可能
アプリケーション別:
BFSIが需要の基盤、ゲームがより速く拡大BFSIは2026年の収益の29.67%を占め、最大のアプリケーションシェアを誇ります。金融アカウントは直接的な金銭的価値を持ち、厳格な認証要件の対象となっています。Entrustは、アカウント乗っ取りが決済における認証プロセスを標的とした詐欺試行の82%を占めていることを発見しました。このエクスポージャーにより、金融機関はマネージド・アカウント・テイクオーバー・プロテクション・サービス市場における深く確立された顧客グループとなっています。
ゲームおよびデジタルエンターテインメントは2032年までCAGR 25.46%で拡大する見込みです。スキン、仮想通貨、ロイヤルティポイント、および保存された支払い情報により、侵害されたゲームアカウントには転売価値があります。ゲームにおけるログイン体験は歴史的に利便性を優先してきたため、クレデンシャルスタッフィングの余地が生まれました。LexisNexis Risk Solutionsは、2025年にグローバルのゲームおよびギャンブルのログイン攻撃が76%増加したと記録しています。Eコマース、ヘルスケア、旅行、通信、メディア、マーケットプレイス、および求人掲示板もアカウント固有のアイデンティティおよび支払い不正の形態に直面しています。
エンドユーザー別:
中小企業が大企業を超えて採用を拡大大企業は2026年の収益の52.48%を占めました。大企業には確立された調達プロセス、専任のアイデンティティセキュリティ予算、および投資を必要とする規制上のエクスポージャーがあります。また、広範な顧客基盤はリスクモデルのための大量の行動データとデバイスデータを生み出します。上場企業は顧客アカウントの侵害によるブランドダメージに特に敏感です。その結果、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場は歴史的に、大規模な内部セキュリティ能力を持つ組織に集中していました。
中小企業は2032年までCAGR 24.61%で拡大する見込みです。ユーザーごとのサブスクリプションとマネージドオペレーションにより、以前は採用を制限していたエンジニアリング投資が削減されます。MSSPも、より広範なマネージドセキュリティパッケージへの組み込みのためにプラットフォームをライセンス供与するため重要です。デジタルプラットフォームおよびテクノロジープロバイダーはSDKとAPIを使用するため、従来のエンタープライズ調達の代わりにボリュームベースの消費をサポートします。この配信モデルにより、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場は大規模な社内セキュリティチームを持つ組織を超えて拡大しています。
注記: 個々のセグメントの全シェアはレポート購入後に入手可能
地域分析
北米マネージドアカウント乗っ取り防止サービス市場
北米は2026年の収益の42.14%を占めた。米国には、銀行、ソーシャルメディア、デジタルコマースにおける値の高いアカウントの大規模な基盤が存在する。LexisNexis Risk Solutionsの報告によると、eコマースへのログイン攻撃は2025年に64%増加し、米国とカナダが主要な要因国となっている。FFIECおよびNISTによる規制上の要件も、マネージドアカウント乗っ取り防止サービス市場における継続的モニタリングへの投資を後押ししている。カナダは成熟した適応型認証の実践を有する一方、メキシコの拡大するデジタル決済環境では管理体制がいまだ発展途上にある。
欧州マネージドアカウント乗っ取り防止サービス市場
欧州はNIS2の実施および今後のPSD3フレームワークによって形成された相当規模の収益を有する。ドイツは2026年1月にNIS2要件を適用し、重要インフラに対するフィッシング耐性を持つ多要素認証を義務付けた。BioCatchの報告によると、2025年にドイツで発生した不正損失の約70%がデジタルチャネルを通じたものであり、ドイツは世界のフィッシングメールの14%を占めた。英国、フランス、イタリア、スペイン、ロシアもさらなる欧州需要を形成している。これらの組織はそれぞれ異なる国内規制のもと運営されているが、マネージドアカウント乗っ取り防止サービス市場において、より強固な認証と不正監視に対する概ね同様の要件に直面している。
アジア太平洋、南米、中東・アフリカのマネージドアカウント乗っ取り防止サービス市場
アジア太平洋地域は2032年までに24.83%のCAGRで拡大すると予測されている。インドでは、調査対象となった不正対策の意思決定者の77%がアカウント乗っ取りインシデントの増加を報告しており、不正が疑われるローン申請額はFY2023-24の1万2,230クローレ・インドルピーからFY2025-26には4万8,021クローレ・インドルピーに増加した。INTERPOLは、バンキング型トロイの木馬および情報窃取型マルウェアを、同地域における2番目に重大なサイバー犯罪カテゴリーとして特定した。中国のデジタルアイデンティティ要件および国内クラウド規制がマネージドアカウント乗っ取り防止サービス市場における需要を形成しており、南米はブラジルとアルゼンチンが牽引し、中東・アフリカではデジタル政府、銀行、モバイルプラットフォームの拡大に伴い、UAE、サウジアラビア、南アリカ、ナイジェリア、ケニアからの活発な需要が見られる。
競争環境
市場集中度
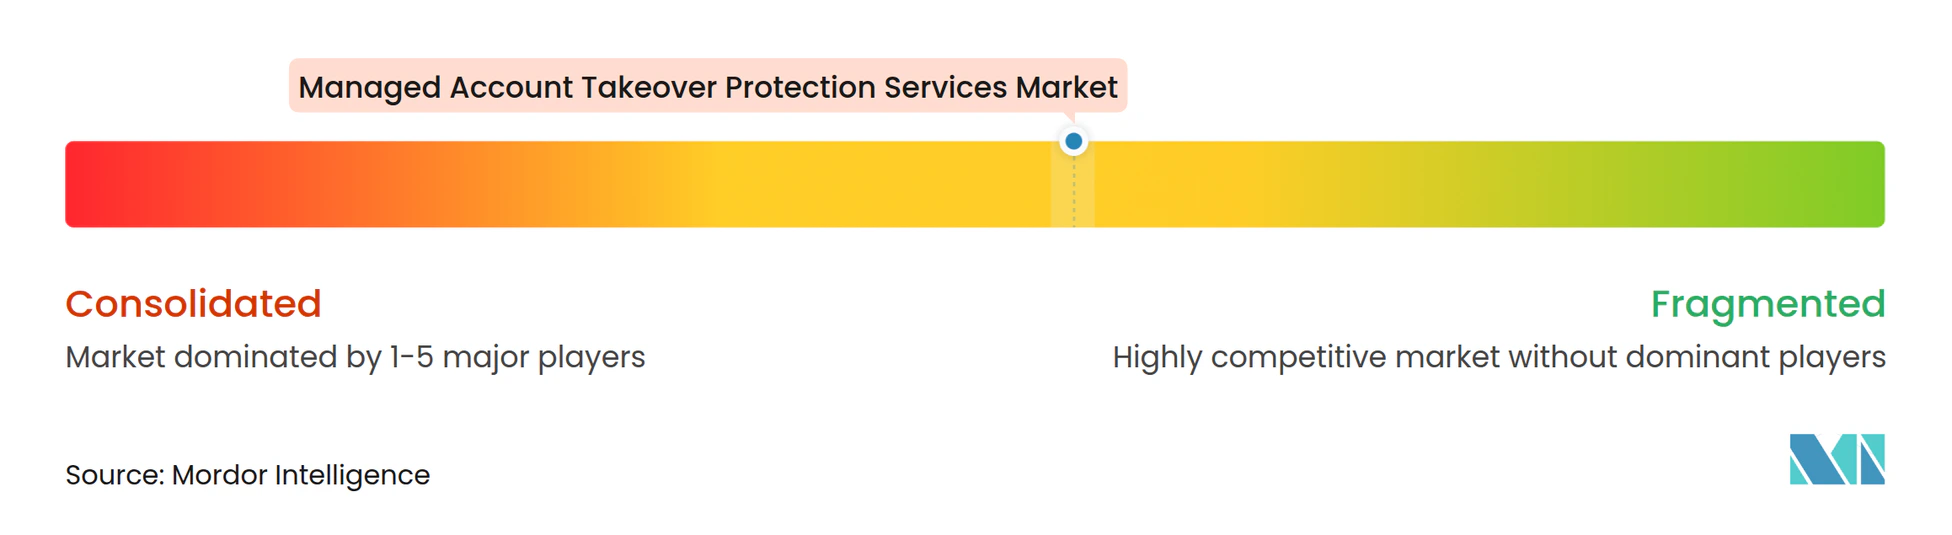
マネージド・アカウント・テイクオーバー・プロテクション・サービス市場は適度に断片化されています。行動バイオメトリクス専門企業、ボット管理プロバイダー、デバイスインテリジェンス企業、およびアイデンティティ脅威インテリジェンスベンダーが、より広範なアイデンティティおよび詐欺プラットフォームと競合しています。すべての顧客グループにわたって保護機能の全範囲を持つ単一のプロバイダーは存在しません。戦略的なトレードオフは、特定の検出方法の深さと広範なプラットフォームカバレッジとの間にあります。この構造により、既存の顧客環境に適合できるスペシャリストプロバイダーに余地が残されています。
Visaは2026年8月にBioCatchを24 億 米ドルの現金で買収する最終契約に署名しました。Visaは、アカウント乗っ取りと詐欺がグローバル経済に年間1 トリリオン 米ドル超のコストをもたらしていると述べ、この買収を行動およびデバイスインテリジェンス能力の拡大と位置づけました。Arkose Labsは2026年1月にArkose Titanを発表し、単一のAPIアーキテクチャを通じてボット管理、デバイスインテリジェンス、メールインテリジェンス、行動バイオメトリクス、フィッシングプロテクション、APIセキュリティを統合しました。Transmit Securityは2026年3月にMosaicにブラウザ乗っ取りプロテクション、デバイスバウンドセッショントークン、より強力なSSOプロテクションを追加しました。これらの動きは、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場がセッション窃取とクレデンシャル窃取の両方に対処するために複数のコントロールを統合していることを示しています。
非金融プラットフォームに対するログイン後モニタリングは、マネージド・アカウント・テイクオーバー・プロテクション・サービス市場内のギャップとして依然として残っています。別の機会はAIエージェントに関するものであり、正規の自動化された活動を悪意あるボットと区別することが困難な場合があります。MSSPチャネルを通じた中小企業向けマネージドサービスは、より広い採用へのさらなる経路を提供します。理解可能なリスクシグナルを文書化できるプロバイダーは、規制れた分野の監査要件をより適切にサポートできます。
マネージド・アカウント・テイクオーバー・プロテクション・サービス業界リーダー
-
Sift Science, Inc.
-
BioCatch Ltd.
-
Forter, Inc.
-
Arkose Labs Inc.
-
DataDome SAS
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドアカウント乗っ取り防止サービス市場 このレポートでカバーされる企業
- Arkose Labs Inc.
- BioCatch Ltd.
- Castle.io, Inc.
- Cleafy S.p.A.
- DataDome SAS
- DataVisor, Inc.
- Fingerprint JS, Inc.
- Forter, Inc.
- HUMAN Security, Inc.
- Incognia, Inc.
- IPQualityScore, LLC
- Kasada Pty Ltd
- Memcyco Ltd.
- Netacea Limited
- Nethone sp. z o.o.
- Ravelin Technology Limited
- SardineAI Corp.
- SEON Technologies Limited
- Sift Science, Inc.
- SpyCloud, Inc.
- ThreatMark s.r.o.
- Transmit Security, Inc.
最近の産業開発事情 マネージドアカウント乗っ取り防止サービス市場
- 2026年8月:VisaはPermiraが助言するフンドおよびその他の株主からBioCatch Ltd.を24 億 米ドルの現金で買収する最終契約に署名しました。Visaは、アカウント乗っ取りと詐欺がグローバル経済に年間1 トリリオン 米ドル超のコストをもたらしており、この買収により行動およびデバイスインテリジェンス能力を拡大し、クライアントが決済に至る前に詐欺を阻止できるよう支援すると述べました。この取引は規制当局の承認待ちであり、Visaの2027年度第2四半期末までに完了する見込みです。
- 2026年6月:SpyCloudは、サイバー犯罪調査コンソール内に組み込まれた会話型AI調査エージェント「SpyCloud Research Agent」を発表しました。このエージェントは、複数ステップの調査を計画し、アイデンティティデータセット全体にわたって軸を動かし、エクスポート可能なインテリジェンスサマリーを生成することができ、クレデンシャル漏洩検出から修復アクションまでの時間を大幅に短縮します。
- 2026年4月:SpyCloudは、Ping IdentityのPingOne DaVinciおよびAdvanced Identity Cloudとの統合を発表しました。この統合により、組織はアイデンティティオーケストレーショワークフロー内でエクスポージャーインテリジェンスを運用化し、カスタムエンジニアリングなしにクレデンシャル侵害の修復を自動化することができます。
- 2026年3月:SpyCloudとNeon Cyberは、大規模なアイデンティティインテリジェンスを提供するパートナーシップを発表しました。このパートナーシップにより、SpyCloudのエクスポージャーデータがNeon Cyberの顧客基盤に拡大され、中堅市場の組織向けのマネージドアイデンティティ脅威検出カバレッジが拡大されました。
グローバルマネージド・アカウント・テイクオーバー・プロテクション・サービス市場レポートの範囲
マネージド・アカウント・テイクオーバー・プロテクション・サービス市場とは、盗まれたクレデンシャル、フィッシング、クレデンシャルスタッフィング、およびその他のアカウント侵害手法による不正なユーザーアカウントへのアクセスを検出、防止、および軽減するために設計されたソリューションとサービスの市場を指します。
マネージド・アカウント・テイクオーバー・プロテクション・サービス市場レポートは、コンポーネント別(ソリューション、マネージドサービス、プロフェッショナルサービス)、展開モード別(クラウドベース、オプレミス、ハイブリッド)、プロテクションレイヤー別(ログイン前プロテクション、ログインおよび認証プロテクション、ログイン後およびセッションプロテクション、アカウントリカバリーと修復)、アプリケーション別(BFSI、Eコマースおよび小売、旅行・ホスピタリティ・ロイヤルティ、ゲームおよびデジタルエンターテインメント、マーケットプレイスおよびクラシファイド、ヘルスケアおよびヘルスプラットフォーム、通信およびメディア、その他のアプリケーション)、エンドユーザー別(大企業、中小企業、マネージドセキュリティサービスプロバイダー、デジタルプラットフォームおよびテクノロジープロバイダー)、地域別(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)にセグメント化されています。市場予測は金額(米ドル)ベースです。
セグメンテーション概要
| ソリューション |
| マネージドサービス |
| プロフェッショナルサービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| ログイン前プロテクション |
| ログインおよび認証プロテクション |
| ログイン後およびセッションプロテクション |
| アカウントリカバリーと修復 |
| BFSI |
| Eコマースおよび小売 |
| 旅行・ホスピタリティ・ロイヤルティ |
| ゲームおよびデジタルエンターテインメント |
| マーケットプレイスおよびクラシファイド |
| ヘルスケアおよびヘルスプラットフォーム |
| 通信およびメディア |
| その他のアプリケーション |
| 大企業 |
| 中小企業 |
| マネージドセキュリティサービスプロバイダー |
| デジタルプラットフォームおよびテクノロジープロバイダー |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| コロンビア | |
| 南米その他 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| ヨーロッパその他 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| オーストラリア | |
| シンガポール | |
| 韓国 | |
| アジア太平洋その他 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| ケニア | |
| アフリカその他 |
| コンポーネント別 | ソリューション | |
| マネージドサービス | ||
| プロフェッショナルサービス | ||
| 展開モード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| プロテクションレイヤー別 | ログイン前プロテクション | |
| ログインおよび認証プロテクション | ||
| ログイン後およびセッションプロテクション | ||
| アカウントリカバリーと修復 | ||
| アプリケーション別 | BFSI | |
| Eコマースおよび小売 | ||
| 旅行・ホスピタリティ・ロイヤルティ | ||
| ゲームおよびデジタルエンターテインメント | ||
| マーケットプレイスおよびクラシファイド | ||
| ヘルスケアおよびヘルスプラットフォーム | ||
| 通信およびメディア | ||
| その他のアプリケーション | ||
| エンドユーザー別 | 大企業 | |
| 中小企業 | ||
| マネージドセキュリティサービスプロバイダー | ||
| デジタルプラットフォームおよびテクノロジープロバイダー | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| コロンビア | ||
| 南米その他 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| ヨーロッパその他 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| オーストラリア | ||
| シンガポール | ||
| 韓国 | ||
| アジア太平洋その他 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| ケニア | ||
| アフリカその他 | ||
レポートで回答される主な質問
マネージド・アカウント・テイクオーバー・プロテクション・サービス市場の規模は?
市場は2026年の1.78 ビリオン 米ドルおよび2027年の2.18 ビリオン 米ドルから、2032年までに5.19 ビリオン 米ドルへと拡大する見込みであり、CAGR 23.87%で成長します。
アカウント乗っ取りプロテクションサービスへの需要を高める要因は何ですか?
クレデンシャル窃取の増加、AI対応ソーシャルエンジニアリング、セッション窃取、および強化された認証要件が継続的なプロテクションへの需要を高ています。
アカウント乗っ取りプロテクション支出をリードするコンポーネントはどれですか?
ソリューションは2026年の収益の71.03%を占め、マネージドサービスは2032年までCAGR 24.47%という最速のコンポーネントCAGRを記録する見込みです。
クラウドベースの展開がアカウント乗っ取りプロテクションに広く使用される理由は何ですか?
クラウドベースの展開は、大規模な行動、デバイス、セッションシグナルのリアルタイム処理をサポートするため、2026年の収益の79.32%を占めました。
最も急速に採用を拡大しているエンドユーザーはどこですか?
中小企業は、マネージドオファリングが内部検出および対応リソースの必要性を低減するため、2032年までCAGR 24.61%で拡大する見込みです。
2032年までに最も速く拡大する見込みの地域はどこですか?
アジア太平洋地域は、デジタル金融サービスの普及と地域詐欺エクスポージャーの上昇に支えられ、2032年までCAGR 24.83%で拡大する見込みです。
2032年までに最も速く拡大する見込みの地域はどこですか?
アジア太平洋地域は、デジタル金サービスの普及と地域詐欺エクスポージャーの上昇に支えられ、2032年までCAGR 24.83%で拡大する見込みです。