
Marktgröße und Marktanteil für verwaltete Kontomissbrauchsschutz-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.18 Milliarden US-Dollar |
| Marktgröße (2032) | 5.19 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 23.87 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Kontomissbrauchsschutz-Dienste von Mordor Intelligence
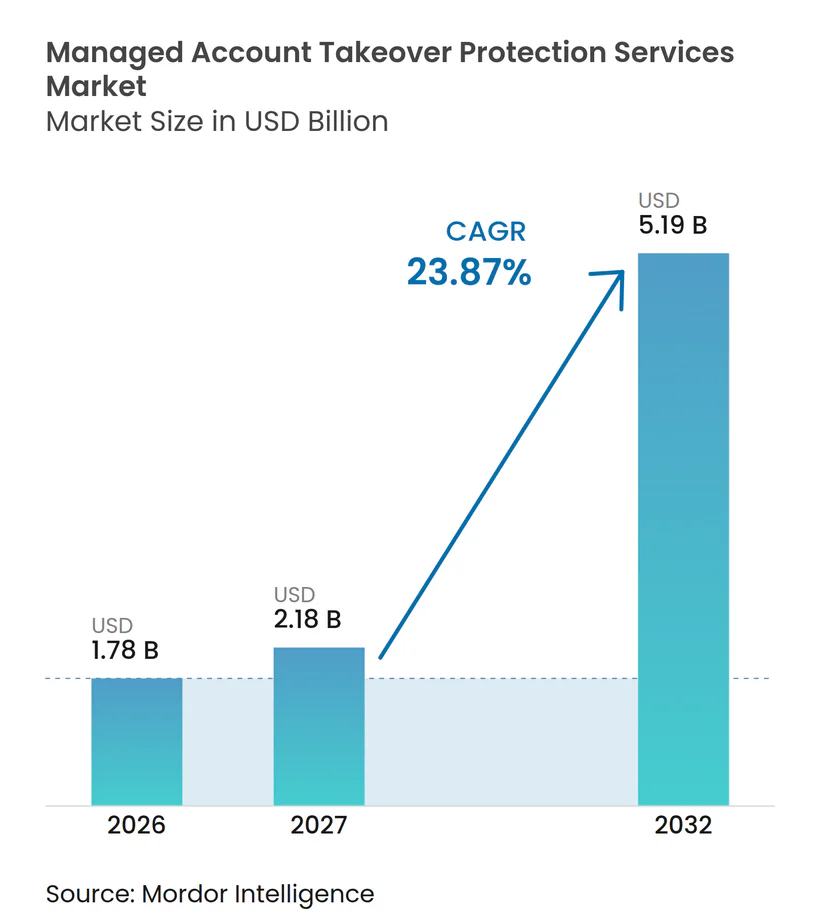
Die Marktgröße für verwaltete Kontomissbrauchsschutz-Dienste wird voraussichtlich von 1,78 Milliarden USD im Jahr 2026 und 2,18 Milliarden USD im Jahr 2027 auf 5,19 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 23,87 % zwischen 2027 und 2032. Unternehmen verlagern sich von Perimeterschutzmaßnahmen hin zu einem identitätsbasierten Schutz, der das Risiko während einer gesamten Kundensitzung bewertet. Zunehmende Bot-Aktivitäten, automatisierte Anmeldedatennutzung und Phishing erhöhen die Kosten kompromittierter Konten und den Bedarf an kontinuierlicher Überwachung. Compliance-Anforderungen erhöhen auch den Standard für die Authentifizierung in Finanzdienstleistungen und anderen regulierten Bereichen. Der Wettbewerb konzentriert sich auf die Fähigkeit, Vor-Anmeldungs-, Anmeldungs- und Nach-Anmeldungskontrollen zu kombinieren, ohne unnötige Reibung für legitime Kunden zu erzeugen. Der Markt für verwaltete Kontomissbrauchsschutz-Dienste bevorzugt daher Anbieter, die ihre Risikoentscheidungen erläutern und sich in Cloud- und hybride Technologieumgebungen einfügen können.
Wichtigste Erkenntnisse des Berichts
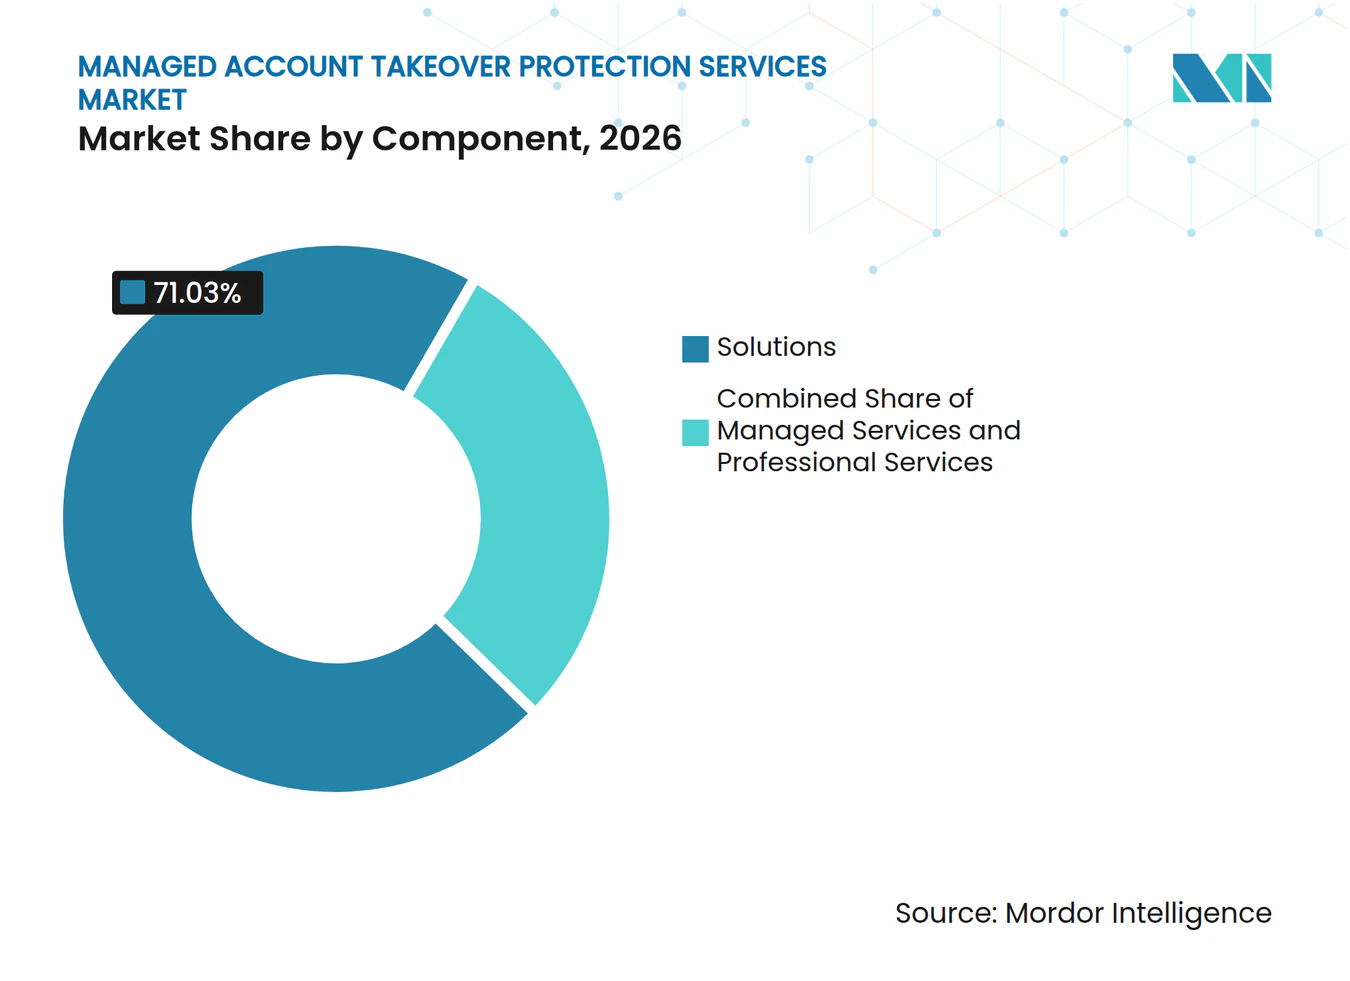
- Nach Komponente entfielen im Jahr 2026 71,03 % des Umsatzes im Markt für verwaltete Kontomissbrauchsschutz-Dienste auf Lösungen, während verwaltete Dienste bis 2032 voraussichtlich mit einer CAGR von 24,47 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Anteil von 79,32 % des Umsatzes auf die cloudbasierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 24,26 % wachsen wird.
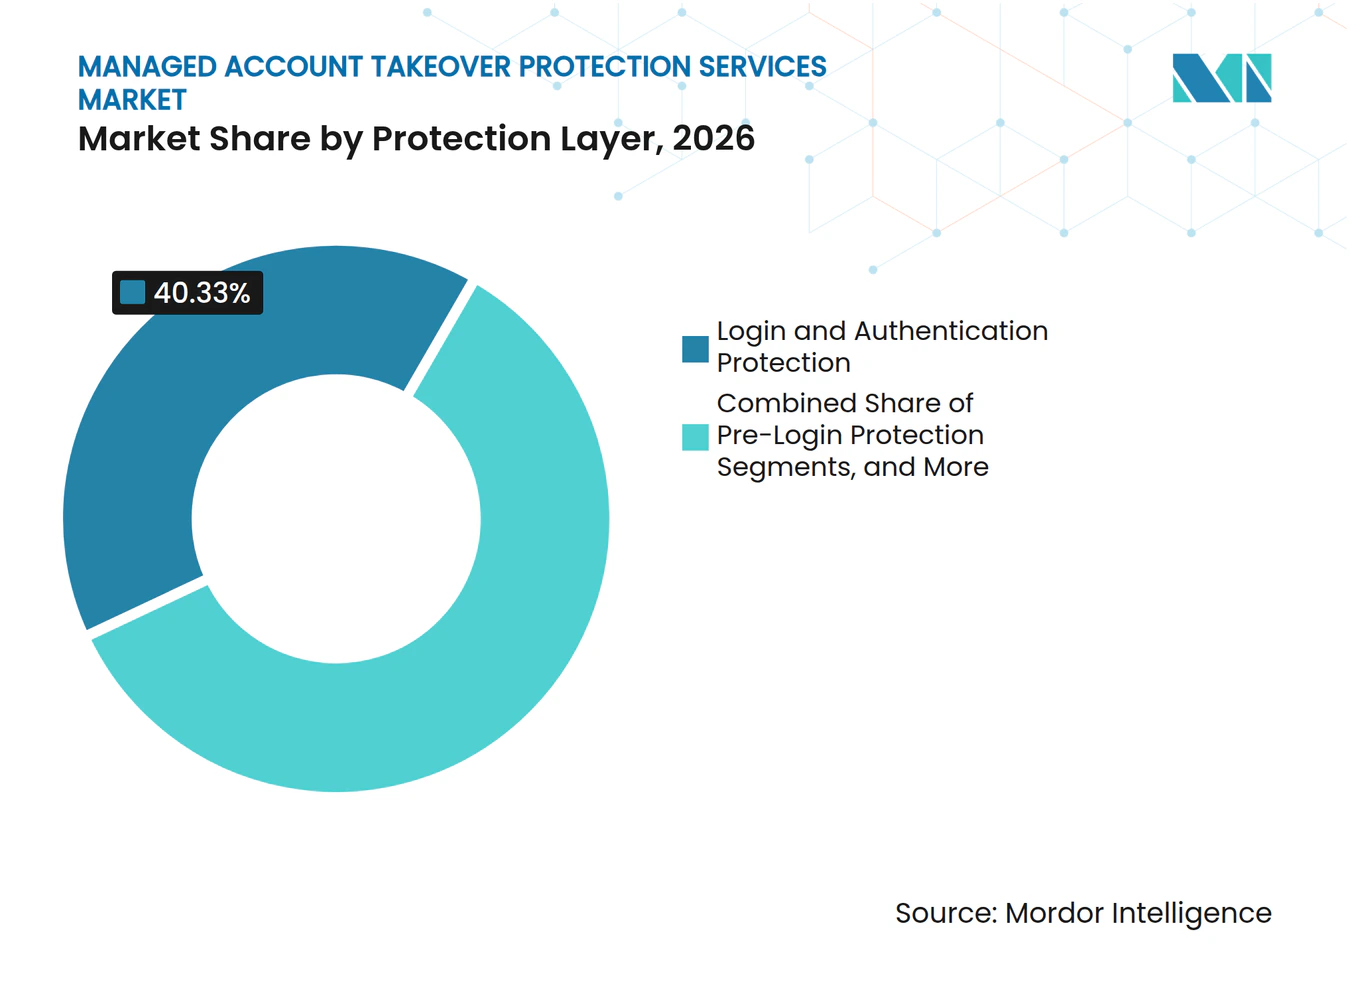
- Nach Schutzebene hielt der Anmeldungs- und Authentifizierungsschutz im Jahr 2026 einen Anteil von 40,33 % des Umsatzes, während der Nach-Anmeldungs- und Sitzungsschutz bis 2032 voraussichtlich mit einer CAGR von 24,66 % wachsen wird.
- Nach Anwendung entfiel im Jahr 2026 ein Anteil von 29,67 % des Umsatzes auf BFSI, während Gaming und digitale Unterhaltung im Markt für verwaltete Kontomissbrauchsschutz-Dienste bis 2032 voraussichtlich mit einer CAGR von 25,46 % wachsen werden.
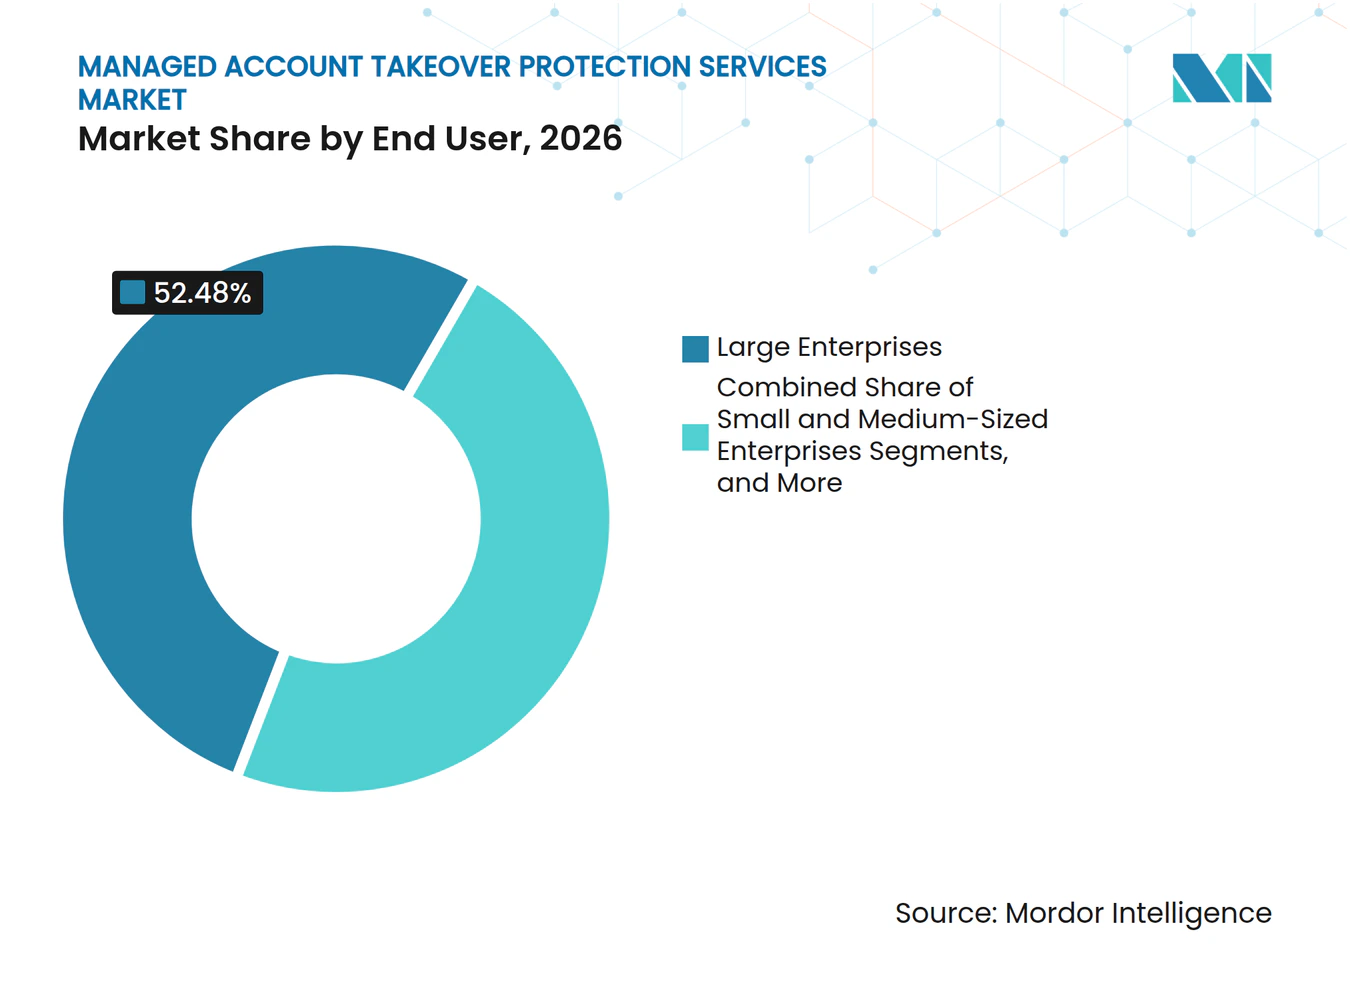
- Nach Endnutzer hielten Großunternehmen im Jahr 2026 einen Anteil von 52,48 % des Umsatzes, während KMU bis 2032 voraussichtlich mit einer CAGR von 24,61 % wachsen werden.
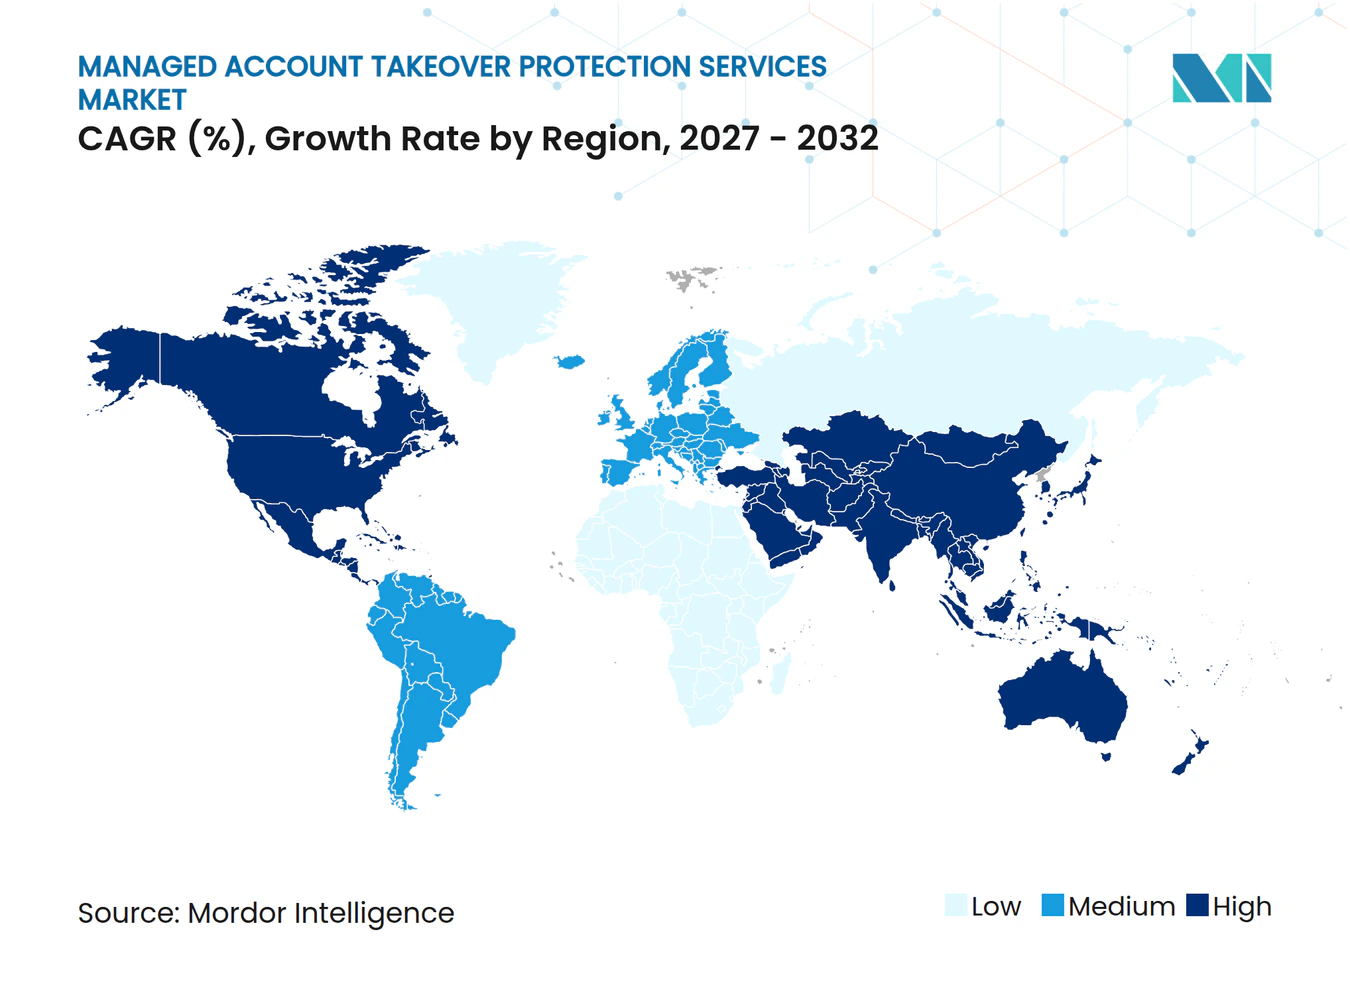
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 42,14 % des Umsatzes, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 24,83 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigende Raten von Kontomissbrauchsangriffen über digitale Kanäle | +4.5% | Global | Kurzfristig (≤ 2 Jahre) |
| KI-gestütztes Phishing, Deepfake-Identitätsbetrug und automatisiertes Social Engineering | +4.2% | Global, konzentriert in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zunehmende Kommerzialisierung von Anmeldedatendiebstahl und Betrug als Dienstleistung | +3.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für adaptive Authentifizierung und kontinuierliche Überwachung | +3.6% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Ausweitung cloudbasierter und API-orientierter digitaler Konten | +3.2% | Asiatisch-pazifischer Raum als Kern, Ausstrahlungseffekte auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Verlagerung hin zu kontinuierlichem Nach-Anmeldungs-Kontoschutz | +2.8% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigende Raten von Kontomissbrauchsangriffen über digitale Kanäle
Versuche zur Kontoübernahme werden kostspieliger, auch wenn die absoluten Angriffsvolumina je nach Kanal variieren. TransUnion berichtete, dass Kontoübernahmen im Jahr 2025 3,14 % des vermuteten globalen digitalen Betrugs ausmachten, verglichen mit 2,3 % im Jahr 2024, während das Volumen der klassifizierten Transaktionen im Jahresvergleich um 13 % anstieg.[1] LexisNexis Risk Solutions stellte fest, dass Anmeldeangriffe im E-Commerce im Jahr 2025 um 64 % und Anmeldeangriffe im Gaming- und Glücksspielbereich um 76 % gestiegen sind.[2] Dieses Muster unterstützt höhere Vertragswerte, da eine einzige erfolgreiche Kompromittierung für einen Angreifer einen höheren Wert haben kann. Kaspersky identifizierte mehr als 1 Million kompromittierter Bankkonten bei den 100 größten Banken und berichtete, dass die Erkennung von Infostealern auf PCs weltweit um 59 % zunahm. Der Markt für verwaltete Kontomissbrauchsschutz-Dienste profitiert davon, dass Unternehmen die reaktive Betrugsprüfung durch eine kontinuierliche Überwachung über digitale Kanäle ersetzen.
KI-gestütztes Phishing, Deepfake-Identitätsbetrug und automatisiertes Social Engineering
Generative KI hat den Aufwand für überzeugendes Social Engineering reduziert. Entrust stellte fest, dass Deepfakes bei 1 von 5 biometrischen Betrugsversuchen auftraten, während gefälschte Selfies um 58 % und Injection-Angriffe um 40 % im Jahresvergleich zunahmen. Derselbe Bericht ergab, dass Kontoübernahmen 82 % der Versuche ausmachten, die auf den Authentifizierungsprozess bei Zahlungen abzielten. MojoAuth verzeichnete im Jahr 2025 einen Anstieg von 347 % bei KI-generierten Phishing-Kampagnen und einen Anstieg von 89 % bei Vishing-Angriffen mit Stimmklonen. SMS-Einmalpasswörter, Push-Authentifizierung und statische Verhaltensbaselines können untergraben werden, wenn Angreifer die Stimme, das Bild oder das Interaktionsmuster eines Kunden imitieren können. Diese Bedingungen erhöhen die Nachfrage im Markt für verwaltete Kontomissbrauchsschutz-Dienste nach kontinuierlicher Sitzungsbewertung, Überprüfung der Geräteintegrität und kanalübergreifender Risikobewertung.
Zunehmende Kommerzialisierung von Anmeldedatendiebstahl und Betrug als Dienstleistung
Anmeldedatendiebstahl hat sich zu einem Dienstleistungsmodell mit Werkzeugen, Support und strukturierten Angriffskampagnen entwickelt. Kasadas Überprüfung von 22 Credential-Stuffing-Gruppen ergab, dass Angriffswerkzeuge für 50 USD mit Kundensupport und Ergebnisgarantien angeboten wurden. Strafverfolgungsbehörden zerschlugen den Anmeldedaten-Marktplatz LeakBase im März 2026, aber das Quellmaterial zeigt, dass der Handel mit Anmeldedaten über redundante Kanäle weitergeht. Der Herodotus-Banking-Trojaner, der ab September 2025 als Malware-as-a-Service-Abonnement angeboten wurde, war darauf ausgelegt, aktive Sitzungen zu übernehmen und Transaktionen innerhalb einer authentifizierten Banking-App einzuleiten. Europol beschreibt Online-Betrug als ein Verbrechen-als-Dienstleistung-System, bei dem Anmeldedatendiebstahl, Monetarisierung und Auszahlung von verschiedenen Spezialisten abgewickelt werden. Der Markt für verwaltete Kontomissbrauchsschutz-Dienste reagiert mit einer dauerhaften Abwehr, die Aktivitäten erkennt, nachdem Anmeldedaten akzeptiert wurden.
Regulatorischer Druck für adaptive Authentifizierung und kontinuierliche Überwachung
Authentifizierungsregeln werden in wichtigen Finanz- und kritischen Infrastrukturumgebungen immer spezifischer. Das NIST schloss SP 800-63B-4 im Juli 2025 ab und legte Anforderungen für die Wiederauthentifizierung und risikobasierte kontinuierliche Überwachung fest. Die Europäische Union erzielte im November 2025 eine politische Einigung über PSD3 und die Zahlungsdiensteverordnung, wobei die bevorstehenden Regeln die Überwachung von Verhaltenssitzungen, Transaktionsrisiken, Zahlungsüberprüfung und den Austausch von Betrugssignalen abdecken. Deutschland setzte die NIS2-Anforderungen im Januar 2026 in Kraft, und das BSI anerkannte FIDO2-Passkeys, WebAuthn und zertifikatsbasierte Smartcards als akzeptable phishing-resistente Kontrollen. Die japanische Finanzdienstleistungsbehörde und die Japan Securities Dealers Association veröffentlichten bis Oktober 2025 überarbeitete Leitlinien für phishing-resistente Authentifizierung bei Internet-Handelsunternehmen für Wertpapiere. Diese Anforderungen schaffen einen dauerhaften Beschaffungsanlass für den Markt für verwaltete Kontomissbrauchsschutz-Dienste, insbesondere in BFSI und kritischer Infrastruktur.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Falsch-positive Ergebnisse und Kundenreibung bei Hochrisiko-Authentifizierungsabläufen | -1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Integrationskomplexität über Identitäts-, Betrugs- und Sicherheits-Stacks hinweg | -1.5% | Global, insbesondere asiatisch-pazifischer Raum und Südamerika | Mittelfristig (2–4 Jahre) |
| Datenschutz- und Einwilligungsbeschränkungen für Geräte- und Verhaltenstelemetrie | -1.2% | Europa und Nordamerika | Langfristig (≥ 4 Jahre) |
| Anpassung von Angreifern an Bot-Kontrollen durch Residential Proxies und Sitzungsdiebstahl | -0.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Falsch-positive Ergebnisse und Kundenreibung bei Hochrisiko-Authentifizierungsabläufen
Die Erkennungsgenauigkeit bleibt eine praktische Grenze für den Einsatz. Eine zusätzliche Verifizierung bei einer Überweisung oder einem Passwortreset kann einen legitimen Kunden in einem sensiblen Moment unterbrechen. Sift berichtete, dass Kontoübernahmeversuche im zweiten Quartal 2026 0,88 % der Anmeldeereignisse ausmachten, ein Rückgang von 28 % im Jahresvergleich, während sich Angriffe auf höherwertige Ziele verlagerten.[3] Geräteintelligenz, Verhaltensbiometrie und Bedrohungsintelligenz können jeweils unterschiedliche Fehlermuster erzeugen, wenn sie nicht gemeinsam kalibriert werden. Der Markt für verwaltete Kontomissbrauchsschutz-Dienste muss daher starke Kontrollen mit Modellen in Einklang bringen, die irrtümliche Herausforderungen für legitime Nutzer reduzieren.
Integrationskomplexität über Identitäts-, Betrugs- und Sicherheits-Stacks hinweg
Viele Unternehmen verwenden separate Identitäts-, Betrugs-, SIEM- und SOAR-Systeme, die zu unterschiedlichen Zeiten eingesetzt wurden. Die Verbindung eines Kontomissbrauchsschutz-Tools mit diesen Systemen erfordert APIs, Data Governance und die Integration in bestehende Arbeitsabläufe. Die Arbeit ist für kleinere Unternehmen ohne dedizierte Identitäts-Engineering-Teams schwieriger. Anforderungen an den Datenspeicherort in Indien, Indonesien und Brasilien können die Implementierungszeiträume verlängern, wenn Geräte- und Verhaltensinformationen Grenzen überschreiten. Diese Bedingungen können die Akzeptanz im Markt für verwaltete Kontomissbrauchsschutz-Dienste verlangsamen, selbst wenn die Sicherheitsnachfrage stark ist.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Verwaltete Dienste werden zur SkalierungslieferschichtLösungen hielten im Jahr 2026 einen Anteil von 71,03 % am Markt für verwaltete Kontomissbrauchsschutz-Dienste. Sie bieten API-basierte Erkennungsmaschinen, Bot-Management und Identitätsrisikobewertung für Unternehmen, die interne Sicherheitsfähigkeiten aufbauen. Große Unternehmen beginnen oft mit Lösungen, weil sie bereits über Sicherheitsbetriebsteams und definierte Integrationsprozesse verfügen. Die Lösungskategorie unterstützt auch die direkte Kontrolle über Modelleinstellungen und Alarmregeln. Sie bleibt die zentrale Plattformschicht für die Abdeckung von Vor-Anmeldungs-, Anmeldungs- und Sitzungsrisiken.
Verwaltete Dienste werden bis 2032 voraussichtlich mit einer CAGR von 24,47 % wachsen. Ihre Attraktivität ergibt sich aus der Lücke zwischen sich ändernden Angreifermethoden und der begrenzten Verfügbarkeit von Personal mit Expertise im Bereich Kontomissbrauchsschutz. Der Markt für verwaltete Kontomissbrauchsschutz-Dienste bietet mittelgroßen und digital-nativen Unternehmen über ein Abonnement Zugang zu Feinabstimmung, Bedrohungsintelligenz und Incident Response. Professionelle Dienste umfassen Bereitstellungsunterstützung, Entwicklung benutzerdefinierter Modelle und Playbook-Design. Nachas Anforderung zur Betrugserkennung für ACH-Kreditempfänger trat im Juni 2026 in Kraft und unterstützt die Nachfrage nach verwalteten Diensten bei kleineren Finanzinstituten, die einen Compliance-Weg benötigen.



Nach Bereitstellungsmodus:
Cloudbasierte Bereitstellung passt zur erforderlichen SignalarchitekturDie cloudbasierte Bereitstellung entfiel im Jahr 2026 auf 79,32 % des Marktanteils für verwaltete Kontomissbrauchsschutz-Dienste. Sie wird bis 2032 voraussichtlich auch mit einer CAGR von 24,26 % wachsen. Verhaltensfingerabdrücke, Gerätegraphanalyse und Sitzungstelemetrie erfordern eine latenzarme Datenverarbeitung über große Transaktionsvolumina. Die Cloud-Bereitstellung bietet flexible Rechenkapazität für diese Aufgaben. Dies macht das Modell für Unternehmen geeignet, die eine Erkennung benötigen, die über mehrere digitale Produkte und Kundenkontaktpunkte hinweg funktioniert.
On-Premises-Systeme bleiben in Verteidigungs-, Zentralbank- und Sovereign-Cloud-Umgebungen relevant, in denen Datenklassifizierungs- oder Datenspeicherortregeln die Nutzung von Drittanbieter-Clouds einschränken. Hybridmodelle ermöglichen es Unternehmen, Signale zu sammeln und eine erste Bewertung lokal durchzuführen, während sie verwaltete Cloud-Dienste für erweiterte Analysen und Bedrohungsintelligenz nutzen. Alibaba Cloud verlangte ab dem 17. März 2025 eine Multi-Faktor-Authentifizierung für RAM-Nutzer. Baidu Cloud erweiterte die obligatorische Anmeldeschutz-MFA ab dem 26. Mai 2025 auf alle Nutzer. Der Markt für verwaltete Kontomissbrauchsschutz-Dienste nutzt weiterhin hybride Designs, wo inländische Cloud-Regeln und grenzüberschreitende Datenbeschränkungen eine einzige globale Architektur einschränken.
Nach Schutzebene:
Sitzungsschutz geht über den Authentifizierungsperimeter hinausDer Anmeldungs- und Authentifizierungsschutz hielt im Jahr 2026 einen Anteil von 40,33 % des Umsatzes. Diese Position spiegelt etablierte Ausgaben für Multi-Faktor-Authentifizierung, adaptive Verifizierung und Credential-Stuffing-Abwehr am Anmeldepunkt wider. Diese Kontrollen bleiben unerlässlich, da die Authentifizierung der wichtigste Entscheidungspunkt für den Kontozugang ist. Vor-Anmeldungs-Tools fügen Bot-Prüfungen, IP-Reputation und Datenverkehrsvalidierung hinzu, bevor ein Nutzer Anmeldedaten eingibt. Zusammen begrenzen diese Ebenen automatisierten Datenverkehr und bekanntes Risikoverhalten, bevor auf ein Konto im Markt für verwaltete Kontomissbrauchsschutz-Dienste zugegriffen wird.
Der Nach-Anmeldungs- und Sitzungsschutz wird bis 2032 voraussichtlich mit einer CAGR von 24,66 % wachsen. Er richtet sich gegen Angreifer, die durch Social Engineering, Echtzeit-Phishing-Proxies oder gestohlene Sitzungstoken eindringen. Kontowiederherstellung und Behebung bleiben im Umfang kleiner, bestimmen aber, ob ein kompromittiertes Konto durch Anmeldedaten-Resets und Workflow-Kontrollen eingedämmt werden kann. Der Markt für verwaltete Kontomissbrauchsschutz-Dienste verlagert sich hin zu einer kontinuierlichen Überwachung, die die Sitzungsintegrität als sich ändernde Bedingung behandelt. Wiederherstellungskontrollen sind wichtig, weil der Kontozugang wiederhergestellt werden kann, wenn Angreifer Schwachstellen außerhalb des ursprünglichen Anmeldeprozesses ausnutzen.

Nach Anwendung:
BFSI verankert die Nachfrage, während Gaming schneller wächstBFSI entfiel im Jahr 2026 auf 29,67 % des Umsatzes, den größten Anwendungsanteil. Finanzkonten haben einen direkten monetären Wert und unterliegen strengen Authentifizierungsanforderungen. Entrust stellte fest, dass Kontoübernahmen 82 % der Betrugsversuche ausmachten, die auf den Authentifizierungsprozess bei Zahlungen abzielten. Diese Exposition macht Finanzinstitute zu einer fest etablierten Kundengruppe für den Markt für verwaltete Kontomissbrauchsschutz-Dienste.
Gaming und digitale Unterhaltung werden bis 2032 voraussichtlich mit einer CAGR von 25,46 % wachsen. Skins, virtuelle Währung, Treuepunkte und gespeicherte Zahlungsinformationen verleihen kompromittierten Gaming-Konten einen Wiederverkaufswert. Anmeldeerlebnisse im Gaming haben historisch gesehen Komfort priorisiert, was eine Öffnung für Credential Stuffing geschaffen hat. LexisNexis Risk Solutions verzeichnete im Jahr 2025 einen Anstieg von 76 % bei globalen Gaming- und Glücksspiel-Anmeldeangriffen. E-Commerce, Gesundheitswesen, Reisen, Telekommunikation, Medien, Marktplätze und Kleinanzeigen sind ebenfalls mit kontospezifischen Formen von Identitäts- und Zahlungsmissbrauch konfrontiert.
Nach Endnutzer:
KMU weiten die Akzeptanz über Großunternehmen hinaus ausGroßunternehmen hielten im Jahr 2026 einen Anteil von 52,48 % des Umsatzes. Sie verfügen über etablierte Beschaffungsprozesse, dedizierte Budgets für Identitätssicherheit und regulatorische Exposition, die Investitionen notwendig machen. Ihre breiten Kundenstämme erzeugen auch große Mengen an Verhaltens- und Gerätedaten für Risikomodelle. Börsennotierte Unternehmen sind besonders empfindlich gegenüber Markenschäden durch eine Kompromittierung von Kundenkonten. Infolgedessen war der Markt für verwaltete Kontomissbrauchsschutz-Dienste historisch gesehen auf Unternehmen mit erheblicher interner Sicherheitskapazität konzentriert.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 24,61 % wachsen. Benutzerbasierte Abonnements und verwaltete Betriebsabläufe reduzieren den Engineering-Aufwand, der die Akzeptanz bisher eingeschränkt hat. MSSPs sind ebenfalls wichtig, da sie Plattformen für die Aufnahme in umfassendere verwaltete Sicherheitspakete lizenzieren. Digitale Plattformen und Technologieanbieter verwenden SDKs und APIs, was einen volumenbasierten Verbrauch anstelle der traditionellen Unternehmensbeschaffung unterstützt. Dieses Vertriebsmodell erweitert den Markt für verwaltete Kontomissbrauchsschutz-Dienste über Unternehmen mit großen internen Sicherheitsteams hinaus.
Geografische Analyse
Nordamerika Markt für verwaltete Kontoschutz-Dienste gegen Kontoübernahme
Nordamerika entfiel 2026 auf 42,14 % des Umsatzes. Die Vereinigten Staaten verfügen über eine große Basis wertvoller Bank-, Social-Media- und digitaler Handelskonten. LexisNexis Risk Solutions berichtete, dass Angriffe auf E-Commerce-Anmeldungen im Jahr 2025 um 64 % zunahmen, wobei die Vereinigten Staaten und Kanada zu den Hauptverursachern zählten. Regulatorische Anforderungen des FFIEC und des NIST unterstützen ebenfalls Investitionen in die kontinuierliche Überwachung im Markt für verwaltete Kontoschutz-Dienste gegen Kontoübernahme. Kanada verfügt über ausgereifte adaptive Authentifizierungsverfahren, während Mexikos wachsendes digitales Zahlungsumfeld noch über sich entwickelnde Kontrollmechanismen verfügt.
Europa Markt für verwaltete Kontoschutz-Dienste gegen Kontoübernahme
Europa verzeichnet erhebliche Umsätze, die durch die Umsetzung der NIS2-Richtlinie und den bevorstehenden PSD3-Rahmen geprägt werden. Deutschland setzte die NIS2-Anforderungen im Januar 2026 um, einschließlich phishing-resistenter Multi-Faktor-Authentifizierung für wesentliche Infrastrukturen. BioCatch berichtete, dass im Jahr 2025 fast 70 % der Betrugsverluste in Deutschland über digitale Kanäle erfolgten und dass Deutschland 14 % der weltweiten Phishing-E-Mails ausmachte. Das Vereinigte Königreich, Frankreich, Italien, Spanien und Russland repräsentieren weitere europäische Nachfrage. Ihre Organisationen agieren unter unterschiedlichen nationalen Vorschriften, sehen sich jedoch weitgehend ähnlichen Anforderungen an stärkere Authentifizierung und Betrugsprävention im Markt für verwaltete Kontoschutz-Dienste gegen Kontoübernahme gegenüber.
Asien-Pazifik, Südamerika und Naher Osten und Afrika Markt für verwaltete Kontoschutz-Dienste gegen Kontoübernahme
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 24,83 % wachsen. In Indien berichteten 77 % der befragten Betrugsverantwortlichen von zunehmenden Kontoübernahme-Vorfällen, während der Wert verdächtiger betrügerischer Kreditanträge von INR 12.230 Crore im Geschäftsjahr 2023/24 auf INR 48.021 Crore im Geschäftsjahr 2025/26 anstieg. INTERPOL identifizierte Banking-Trojaner und informationsstehlende Schadsoftware als die zweitwichtigste Cyberkriminalitätskategorie in der gesamten Region. Chinas Anforderungen an die digitale Identität und inländische Cloud-Kontrollen prägen die Nachfrage im Markt für verwaltete Kontoschutz-Dienste gegen Kontoübernahme, während Südamerika von Brasilien und Argentinien angeführt wird und der Nahe Osten und Afrika eine aktive Nachfrage aus den Vereinigten Arabischen Emiraten, Saudi-Arabien, Südafrika, Nigeria und Kenia verzeichnen, da digitale Regierungs-, Bank- und Mobilplattformen expandieren.
Wettbewerbslandschaft
Marktkonzentration
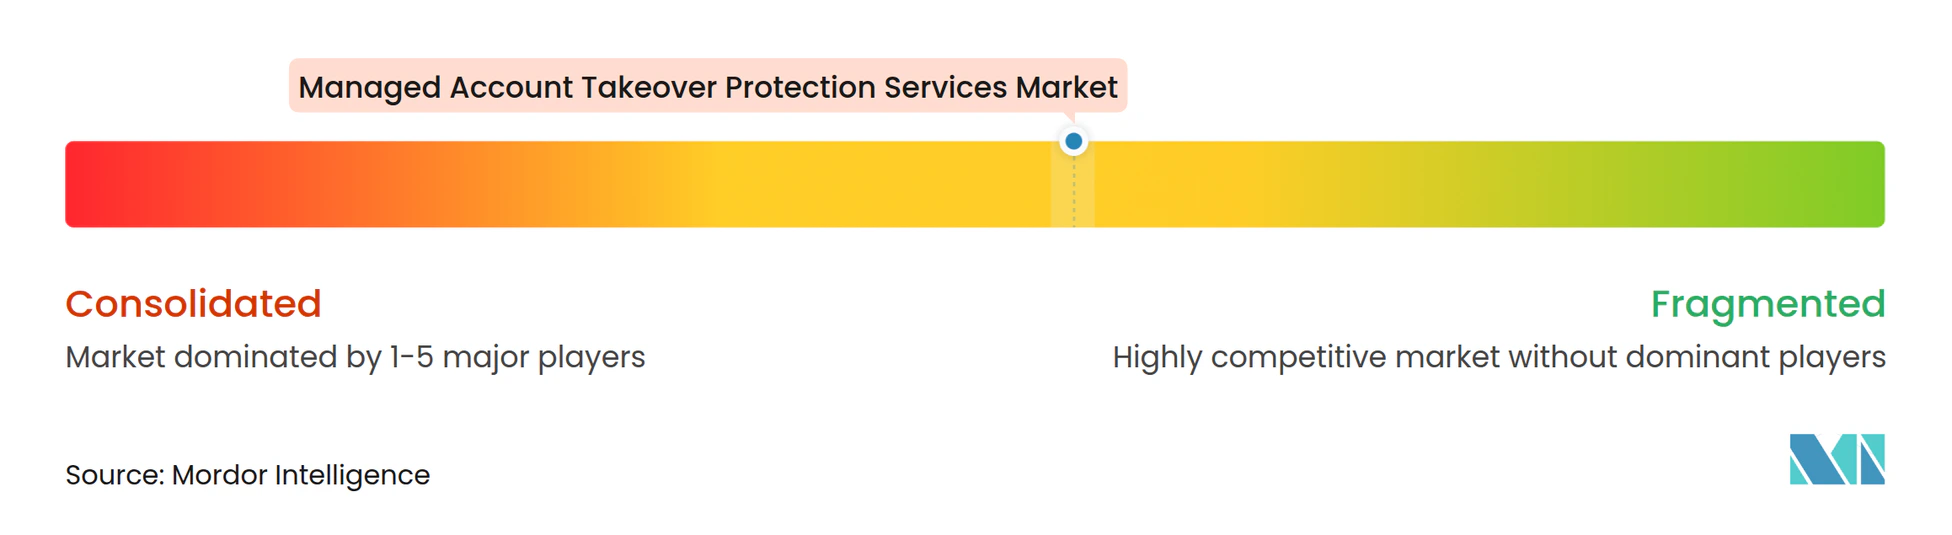
Der Markt für verwaltete Kontomissbrauchsschutz-Dienste ist mäßig fragmentiert. Spezialisten für Verhaltensbiometrie, Anbieter von Bot-Management, Unternehmen für Geräteintelligenz und Anbieter von Identitätsbedrohungsintelligenz konkurrieren mit umfassenderen Identitäts- und Betrugsplattformen. Kein einzelner Anbieter verfügt über das vollständige Spektrum an Schutzfähigkeiten für jede Kundengruppe. Der strategische Kompromiss besteht zwischen der Tiefe einer bestimmten Erkennungsmethode und einer breiten Plattformabdeckung. Diese Struktur lässt Raum für Spezialanbieter, die sich in bestehende Kundenumgebungen einfügen können.
Visa unterzeichnete im August 2026 eine endgltige Vereinbarung zur Übernahme von BioCatch für 2,4 Milliarden USD in bar. Visa erklärte, dass Kontoübernahmen und Betrug die globale Wirtschaft jährlich mehr als 1 Billion USD kosten, und positionierte die Übernahme als Erweiterung der Verhaltens- und Geräteintelligenzfähigkeiten. Arkose Labs startete Arkose Titan im Januar 2026 und kombinierte Bot-Management, Geräteintelligenz, E-Mail-Intelligenz, Verhaltensbiometrie, Phishing-Schutz und API-Sicherheit über eine einzige API-Architektur. Transmit Security fügte Mosaic im März 2026 Browser-Übernahmeschutz, gerätebezogene Sitzungstoken und stärkere SSO-Schutzmaßnahmen hinzu. Diese Schritte zeigen, wie der Markt für verwaltete Kontomissbrauchsschutz-Dienste mehrere Kontrollen zusammenführt, um sowohl Sitzungsdiebstahl als auch Anmeldedatendiebstahl zu bekämpfen.
Die Nach-Anmeldungs-Überwachung für nicht-finanzielle Plattformen bleibt eine Lücke im Markt für verwaltete Kontomissbrauchsschutz-Dienste. Eine weitere Chance betrifft KI-Agenten, da legitime automatisierte Aktivitäten schwer von bösartigen Bots zu unterscheiden sein können. Verwaltete Dienste für KMU über MSSP-Kanäle bieten einen weiteren Weg zu einer breiteren Akzeptanz. Anbieter, die verständliche Risikosignale dokumentieren, können Prüfungsanforderungen in regulierten Sektoren besser unterstützen.
Marktführer für verwaltete Kontomissbrauchsschutz-Dienste
-
Sift Science, Inc.
-
BioCatch Ltd.
-
Forter, Inc.
-
Arkose Labs Inc.
-
DataDome SAS
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Kontoschutz-Dienste gegen Kontoübernahme Unternehmen in diesem Bericht
- Arkose Labs Inc.
- BioCatch Ltd.
- Castle.io, Inc.
- Cleafy S.p.A.
- DataDome SAS
- DataVisor, Inc.
- Fingerprint JS, Inc.
- Forter, Inc.
- HUMAN Security, Inc.
- Incognia, Inc.
- IPQualityScore, LLC
- Kasada Pty Ltd
- Memcyco Ltd.
- Netacea Limited
- Nethone sp. z o.o.
- Ravelin Technology Limited
- SardineAI Corp.
- SEON Technologies Limited
- Sift Science, Inc.
- SpyCloud, Inc.
- ThreatMark s.r.o.
- Transmit Security, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Kontoschutz-Dienste gegen Kontoübernahme
- August 2026: Visa unterzeichnete eine endgültige Vereinbarung zur Übernahme von BioCatch Ltd. von Fonds, die von Permira und anderen Aktionären beraten werden, für 2,4 Milliarden USD in bar. Visa erklärte, dass Kontoübernahmen und Betrug die globale Wirtschaft jährlich über 1 Billion USD kosten und dass die Übernahme seine Verhaltens- und Geräteintelligenzfähigkeiten erweitern würde, um Kunden dabei zu helfen, Betrug zu stoppen, bevor er den Zahlungspunkt erreicht. Die Transaktion steht unter dem Vorbehalt behördlicher Genehmigungen und soll bis Ende des zweiten Fiskalquartals 2027 von Visa abgeschlossen werden.
- Juni 2026: SpyCloud startete SpyCloud Research Agent, einen konversationellen KI-Ermittlungsagenten, der in seine Cyberkriminalitätsermittlungskonsole eingebettet ist. Der Agent kann mehrstufige Ermittlungen planen, über Identitätsdatensätze pivotieren und exportierbare Geheimdienstzusammenfassungen erstellen, was die Zeit von der Erkennung der Anmeldedatenexposition bis zur Behebungsmaßnahme erheblich beschleunigt.
- April 2026: SpyCloud kündigte die Integration mit Ping Identitys PingOne DaVinci und Advanced Identity Cloud an. Die Integration ermöglicht es Unternehmen, Expositionsintelligenz innerhalb von Identitätsorchestrierungs-Workflows zu operationalisieren und die Behebung von Anmeldedatenkompromittierungen ohne benutzerdefiniertes Engineering zu automatisieren.
- März 2026: SpyCloud und Neon Cyber kündigten eine Partnerschaft zur Bereitstellung von Identitätsintelligenz in großem Maßstab an. Die Partnerschaft erweiterte SpyClouds Expositionsdaten auf den Kundenstamm von Neon Cyber und erweiterte die verwaltete Identitätsbedrohungserkennung für mittelständische Unternehmen.
Globaler Berichtsumfang für den Markt für verwaltete Kontomissbrauchsschutz-Dienste
Der Markt für verwaltete Kontomissbrauchsschutz-Dienste bezieht sich auf den Markt für Lösungen und Dienste, die darauf ausgelegt sind, unbefugten Zugriff auf Benutzerkonten über gestohlene Anmeldedaten, Phishing, Credential Stuffing und andere Techniken zur Kontokompromittierung zu erkennen, zu verhindern und zu mindern.
Der Marktbericht für verwaltete Kontomissbrauchsschutz-Dienste ist segmentiert nach Komponente (Lösungen, verwaltete Dienste, professionelle Dienste), Bereitstellungsmodus (cloudbasiert, On-Premises, hybrid), Schutzebene (Vor-Anmeldungsschutz, Anmeldungs- und Authentifizierungsschutz, Nach-Anmeldungs- und Sitzungsschutz, Kontowiederherstellung und Behebung), Anwendung (BFSI, E-Commerce und Einzelhandel, Reisen, Gastgewerbe und Kundenbindung, Gaming und digitale Unterhaltung, Marktplätze und Kleinanzeigen, Gesundheitswesen und Gesundheitsplattformen, Telekommunikation und Medien sowie weitere Anwendungen), Endnutzer (Großunternehmen, kleine und mittlere Unternehmen, Anbieter verwalteter Sicherheitsdienste, digitale Plattformen und Technologieanbieter) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Verwaltete Dienste |
| Professionelle Dienste |
| Cloudbasiert |
| On-Premises |
| Hybrid |
| Vor-Anmeldungsschutz |
| Anmeldungs- und Authentifizierungsschutz |
| Nach-Anmeldungs- und Sitzungsschutz |
| Kontowiederherstellung und Behebung |
| BFSI |
| E-Commerce und Einzelhandel |
| Reisen, Gastgewerbe und Kundenbindung |
| Gaming und digitale Unterhaltung |
| Marktplätze und Kleinanzeigen |
| Gesundheitswesen und Gesundheitsplattformen |
| Telekommunikation und Medien |
| Weitere Anwendungen |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Anbieter verwalteter Sicherheitsdienste |
| Digitale Plattformen und Technologieanbieter |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Kolumbien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Australien | |
| Singapur | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Kenia | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Verwaltete Dienste | ||
| Professionelle Dienste | ||
| Nach Bereitstellungsmodus | Cloudbasiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Schutzebene | Vor-Anmeldungsschutz | |
| Anmeldungs- und Authentifizierungsschutz | ||
| Nach-Anmeldungs- und Sitzungsschutz | ||
| Kontowiederherstellung und Behebung | ||
| Nach Anwendung | BFSI | |
| E-Commerce und Einzelhandel | ||
| Reisen, Gastgewerbe und Kundenbindung | ||
| Gaming und digitale Unterhaltung | ||
| Marktplätze und Kleinanzeigen | ||
| Gesundheitswesen und Gesundheitsplattformen | ||
| Telekommunikation und Medien | ||
| Weitere Anwendungen | ||
| Nach Endnutzer | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Anbieter verwalteter Sicherheitsdienste | ||
| Digitale Plattformen und Technologieanbieter | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Kolumbien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Australien | ||
| Singapur | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Kontomissbrauchsschutz-Dienste?
Der Markt wird voraussichtlich von 1,78 Milliarden USD im Jahr 2026 und 2,18 Milliarden USD im Jahr 2027 auf 5,19 Milliarden USD bis 2032 wachsen, mit einer CAGR von 23,87 %.
Was treibt die Nachfrage nach Kontomissbrauchsschutz-Diensten an?
Zunehmender Anmeldedatendiebstahl, KI-gestütztes Social Engineering, Sitzungsdiebstahl und strengere Authentifizierungsanforderungen erhöhen die Nachfrage nach kontinuierlichem Schutz.
Welche Komponente führt die Ausgaben für Kontomissbrauchsschutz an?
Lösungen hielten im Jahr 2026 einen Anteil von 71,03 % des Umsatzes, während verwaltete Dienste bis 2032 voraussichtlich die schnellste Komponenten-CAGR von 24,47 % verzeichnen werden.
Warum wird die cloudbasierte Bereitstellung für den Kontomissbrauchsschutz häufig genutzt?
Die cloudbasierte Bereitstellung hielt im Jahr 2026 einen Anteil von 79,32 % des Umsatzes, da sie die Echtzeitverarbeitung von Verhaltens-, Geräte- und Sitzungssignalen in großem Maßstab unterstützt.
Welche Endnutzer weiten die Akzeptanz am schnellsten aus?
KMU werden bis 2032 voraussichtlich mit einer CAGR von 24,61 % wachsen, da verwaltete Angebote den Bedarf an internen Erkennungs- und Reaktionsressourcen reduzieren.
Welche Region wird bis 2032 voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 24,83 % wachsen, unterstützt durch die Einführung digitaler Finanzdienstleistungen und eine steigende regionale Betrugsexposition.
Welche Region wird bis 2032 voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 24,83 % wachsen, unterstützt durch die Einführung digitaler Finanzdienstleistungen und eine steigende regionale Betrugsexposition.