
Taille et part du marché des services gérés de protection contre la prise de contrôle de comptes
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.18 Milliards de dollars |
| Taille du Marché (2032) | 5.19 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 23.87 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de protection contre la prise de contrôle de comptes par Mordor Intelligence
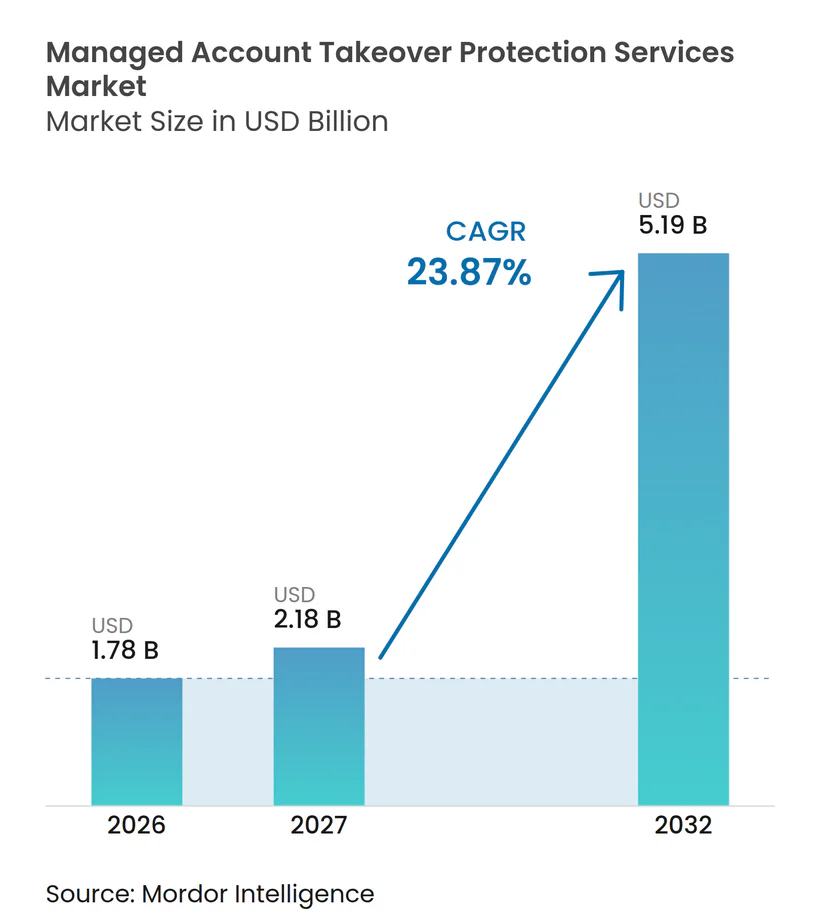
La taille du marché des services gérés de protection contre la prise de contrôle de comptes devrait s'étendre de 1,78 milliard USD en 2026 et 2,18 milliards USD en 2027 à 5,19 milliards USD d'ici 2032, enregistrant un CAGR de 23,87 % entre 2027 et 2032. Les organisations passent des contrôles périmètriques à la protection des identités qui évalue le risque tout au long d'une session client. L'augmentation de l'activité des bots, l'automatisation des identifiants et le phishing accroissent le coût des comptes compromis et la nécessité d'une surveillance continue. Les exigences de conformité élèvent également le niveau d'authentification dans les services financiers et d'autres environnements réglementés. La concurrence est centrée sur la capacité à combiner les contrôles pré-connexion, à la connexion et post-connexion sans créer de friction inutile pour les clients légitimes. Le marché des services gérés de protection contre la prise de contrôle de comptes favorise donc les fournisseurs capables d'expliquer leurs décisions de risque et de s'intégrer dans des environnements technologiques cloud et hybrides.
Principaux enseignements du rapport
- Par composant, les solutions représentaient 71,03 % du chiffre d'affaires en 2026 sur le marché des services gérés de protection contre la prise de contrôle de comptes, tandis que les services gérés devraient se développer à un CAGR de 24,47 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud représentait 79,32 % du chiffre d'affaires en 2026 et devrait se développer à un CAGR de 24,26 % jusqu'en 2032.
- Par couche de protection, la protection de la connexion et de l'authentification représentait 40,33 % du chiffre d'affaires en 2026, tandis que la protection post-connexion et de session devrait se développer à un CAGR de 24,66 % jusqu'en 2032.
- Par application, le BFSI représentait 29,67 % du chiffre d'affaires en 2026, tandis que les jeux vidéo et le divertissement numérique devraient se développer à un CAGR de 25,46 % jusqu'en 2032 sur le marché des services gérés de protection contre la prise de contrôle de comptes.
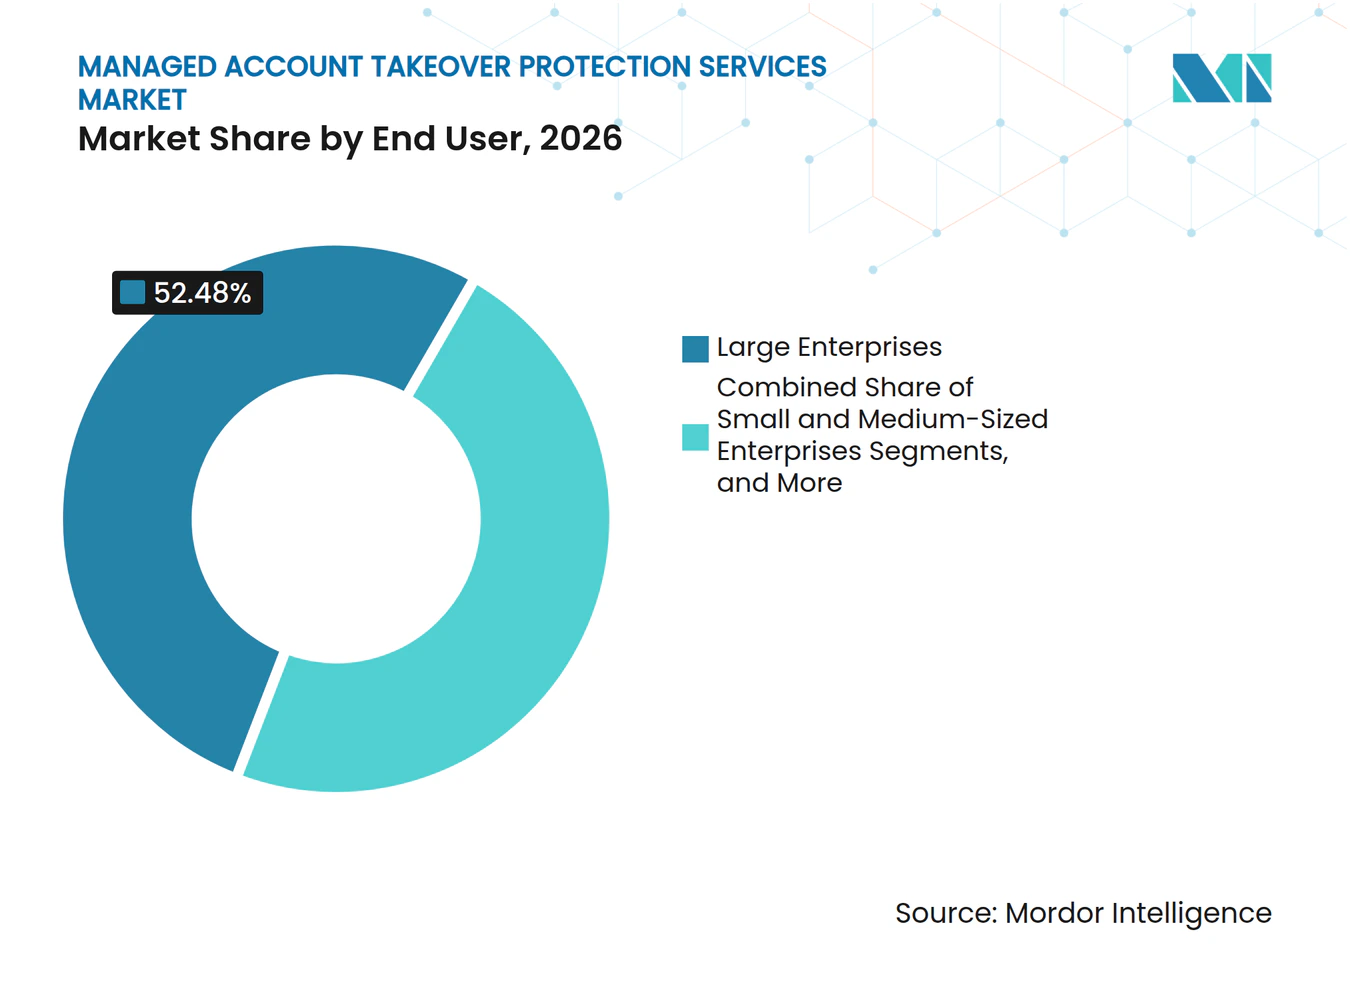
- Par utilisateur final, les grandes entreprises détenaient 52,48 % du chiffre d'affaires en 2026, tandis que les PME devraient se développer à un CAGR de 24,61 % jusqu'en 2032.
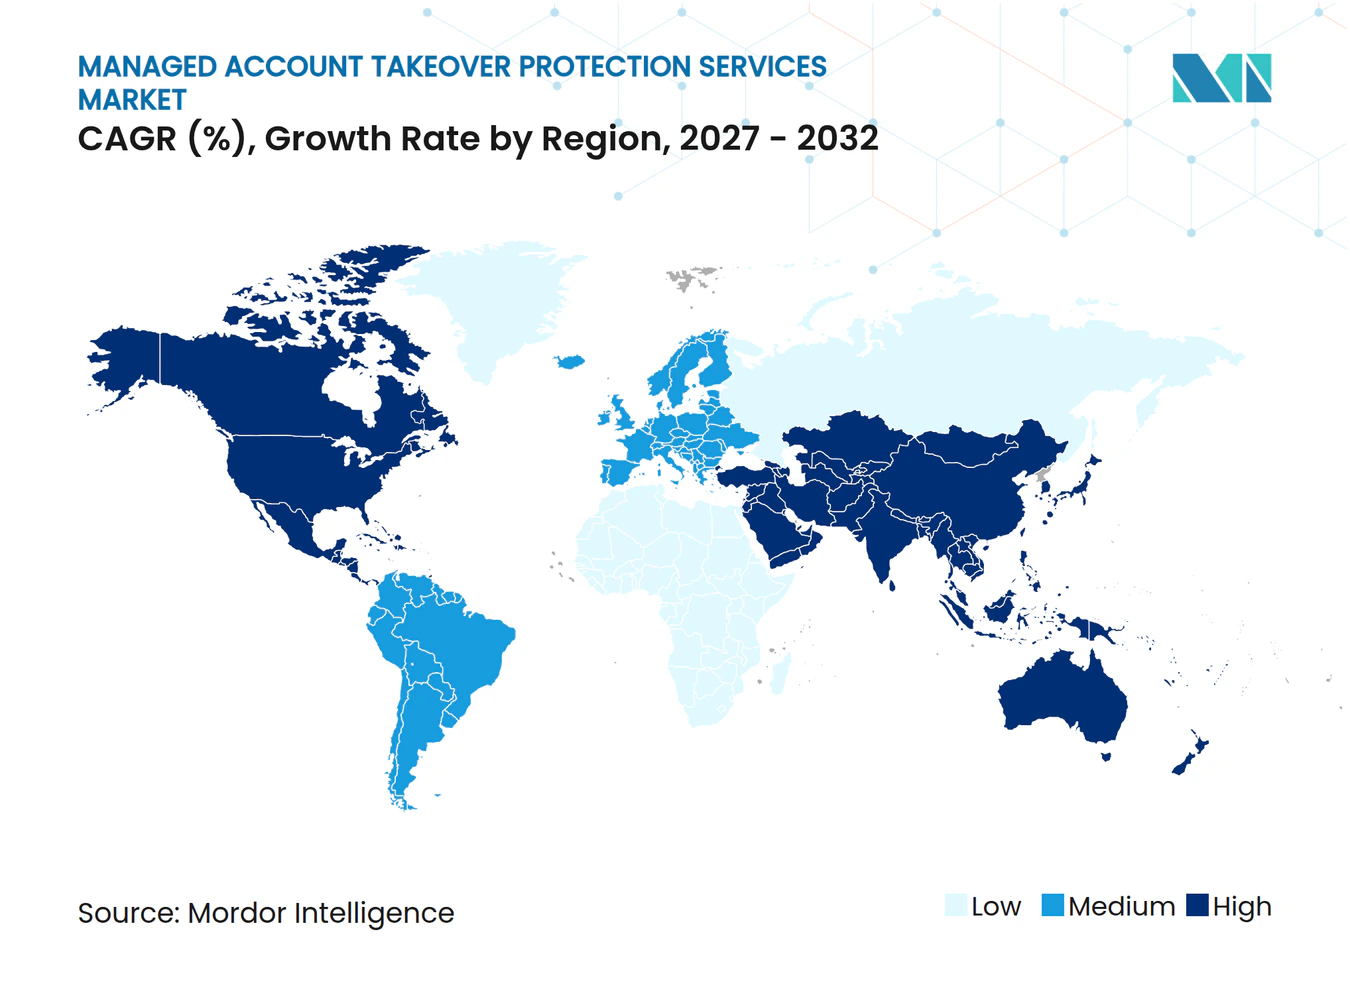
- Par géographie, l'Amérique du Nord détenait 42,14 % du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 24,83 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Augmentation des taux d'attaques de prise de contrôle de comptes sur les canaux numériques | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Phishing assisté par l'IA, usurpation d'identité par deepfake et ingénierie sociale automatisée | +4.2% | Mondial, concentré en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Commercialisation croissante du vol d'identifiants et de la fraude en tant que service | +3.8% | Mondial | Court terme (≤ 2 ans) |
| Pression réglementaire en faveur de l'authentification adaptative et de la surveillance continue | +3.6% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Expansion des comptes numériques basés sur le cloud et axés sur les API | +3.2% | Cœur Asie-Pacifique, débordement vers le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Évolution vers une protection continue des comptes post-connexion | +2.8% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Augmentation des taux d'attaques de prise de contrôle de comptes sur les canaux numériques
Les tentatives de prise de contrôle de comptes deviennent de plus en plus coûteuses même lorsque les volumes d'attaques bruts varient selon les canaux. TransUnion a rapporté que la prise de contrôle de comptes représentait 3,14 % de la fraude numérique mondiale suspectée en 2025, contre 2,3 % en 2024, tandis que le volume des transactions classifiées a augmenté de 13 % d'une année sur l'autre.[1] LexisNexis Risk Solutions a constaté que les attaques de connexion dans le commerce en ligne ont augmenté de 64 % et les attaques de connexion dans les jeux et les jeux d'argent ont augmenté de 76 % en 2025.[2] Ce schéma soutient des valeurs de contrats plus élevées car une seule compromission réussie peut avoir plus de valeur pour un attaquant. Kaspersky a identifié plus d'un million de comptes bancaires compromis dans les 100 plus grandes banques et a signalé que les détections d'infostealers sur les PC ont augmenté de 59 % à l'échelle mondiale. Le marché des services gérés de protection contre la prise de contrôle de comptes en bénéficie car les organisations remplacent l'examen réactif des fraudes par une surveillance continue sur les canaux numériques.
Phishing assisté par l'IA, usurpation d'identité par deepfake et ingénierie sociale automatisée
L'IA générative a réduit l'effort nécessaire pour mener une ingénierie sociale convaincante. Entrust a constaté que les deepfakes apparaissaient dans 1 tentative de fraude biométrique sur 5, tandis que les selfies deepfakés ont augmenté de 58 % et les attaques par injection ont augmenté de 40 % d'une année sur l'autre. Le même rapport a révélé que la prise de contrôle de comptes représentait 82 % des tentatives ciblant le processus d'authentification dans les paiements. MojoAuth a enregistré une augmentation de 347 % des campagnes de phishing générées par l'IA et une augmentation de 89 % des attaques de vishing par clonage vocal en 2025. Les mots de passe à usage unique par SMS, l'authentification push et les bases comportementales statiques peuvent être compromis lorsque les attaquants peuvent imiter la voix, l'image ou le schéma d'interaction d'un client. Ces conditions accroissent la demande sur le marché des services gérés de protection contre la prise de contrôle de comptes pour la notation continue des sessions, les vérifications d'intégrité des appareils et l'évaluation des risques sur les canaux.
Commercialisation croissante du vol d'identifiants et de la fraude en tant que service
Le vol d'identifiants s'est développé en un modèle de service avec des outils, un support et des campagnes d'attaques structurées. L'examen par Kasada de 22 groupes de credential stuffing a révélé des outils d'attaque proposés à 50 USD avec support client et garanties de résultats. Les forces de l'ordre ont démantelé la place de marché d'identifiants LeakBase en mars 2026, mais les sources indiquent que le commerce d'identifiants se poursuit via des canaux redondants. Le cheval de Troie bancaire Herodotus, proposé en tant qu'abonnement malware en tant que service à partir de septembre 2025, a été conçu pour prendre le contrôle de sessions actives et initier des transactions au sein d'une application bancaire authentifiée. Europol décrit la fraude en ligne comme un système de crime en tant que service dans lequel le vol d'identifiants, la monétisation et le retrait d'espèces sont gérés par différents spécialistes. Le marché des services gérés de protection contre la prise de contrôle de comptes répond par une défense permanente qui identifie l'activité après que les identifiants ont été acceptés.
Pression réglementaire en faveur de l'authentification adaptative et de la surveillance continue
Les règles d'authentification deviennent plus spécifiques dans les principaux environnements financiers et d'infrastructure critique. Le NIST a finalisé la SP 800-63B-4 en juillet 2025 et a établi des exigences pour la ré-authentification et la surveillance continue basée sur le risque. L'Union européenne a conclu un accord politique sur la PSD3 et le règlement sur les services de paiement en novembre 2025, les règles à venir couvrant la surveillance comportementale des sessions, le risque de transaction, le filtrage des paiements et le partage des signaux de fraude. L'Allemagne a mis en vigueur les exigences NIS2 en janvier 2026, et le BSI a reconnu les clés d'accès FIDO2, WebAuthn et les cartes à puce à base de certificats comme des contrôles résistants au phishing acceptables. L'Agence des services financiers du Japon et l'Association des courtiers en valeurs mobilières du Japon ont publié des orientations révisées jusqu'en octobre 2025 pour une authentification résistante au phishing dans les sociétés de valeurs mobilières de négociation sur Internet. Ces exigences créent un argument d'achat durable pour le marché des services gérés de protection contre la prise de contrôle de comptes, en particulier dans le BFSI et les infrastructures critiques.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Faux positifs et friction client dans les flux d'authentification à haut risque | -1.8% | Mondial | Court terme (≤ 2 ans) |
| Complexité d'intégration entre les piles d'identité, de fraude et de sécurité | -1.5% | Mondial, en particulier Asie-Pacifique et Amérique du Sud | Moyen terme (2-4 ans) |
| Contraintes de confidentialité et de consentement sur la télémétrie des appareils et des comportements | -1.2% | Europe et Amérique du Nord | Long terme (≥ 4 ans) |
| Adaptation des adversaires aux contrôles des bots via des proxies résidentiels et le vol de sessions | -0.9% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Faux positifs et friction client dans les flux d'authentification à haut risque
La précision de la détection reste une limite pratique au déploiement. Une vérification supplémentaire lors d'un virement bancaire ou d'une réinitialisation de mot de passe peut interrompre un client légitime à un moment sensible. Sift a rapporté que les tentatives de prise de contrôle de comptes représentaient 0,88 % des événements de connexion au deuxième trimestre 2026, en baisse de 28 % d'une année sur l'autre, tandis que les attaques se déplaçaient vers des cibles à plus haute valeur.[3] L'intelligence des appareils, la biométrie comportementale et le renseignement sur les menaces peuvent chacun produire des schémas d'erreurs distincts lorsqu'ils ne sont pas calibrés ensemble. Le marché des services gérés de protection contre la prise de contrôle de comptes doit donc équilibrer des contrôles solides avec des modèles qui réduisent les défis erronés pour les utilisateurs légitimes.
Complexité d'intégration entre les piles d'identité, de fraude et de sécurité
De nombreuses organisations utilisent des systèmes d'identité, de fraude, SIEM et SOAR distincts qui ont été déployés à des moments différents. La connexion d'un outil de protection contre la prise de contrôle de comptes à ces systèmes nécessite des API, une gouvernance des données et une intégration avec les flux de travail existants. Le travail est plus difficile pour les petites organisations sans équipes d'ingénierie d'identité dédiées. Les exigences de résidence des données en Inde, en Indonésie et au Brésil peuvent prolonger les délais de mise en œuvre lorsque les informations sur les appareils et les comportements traversent les frontières. Ces conditions peuvent ralentir l'adoption sur le marché des services gérés de protection contre la prise de contrôle de comptes même lorsque la demande en matière de sécurité est forte.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
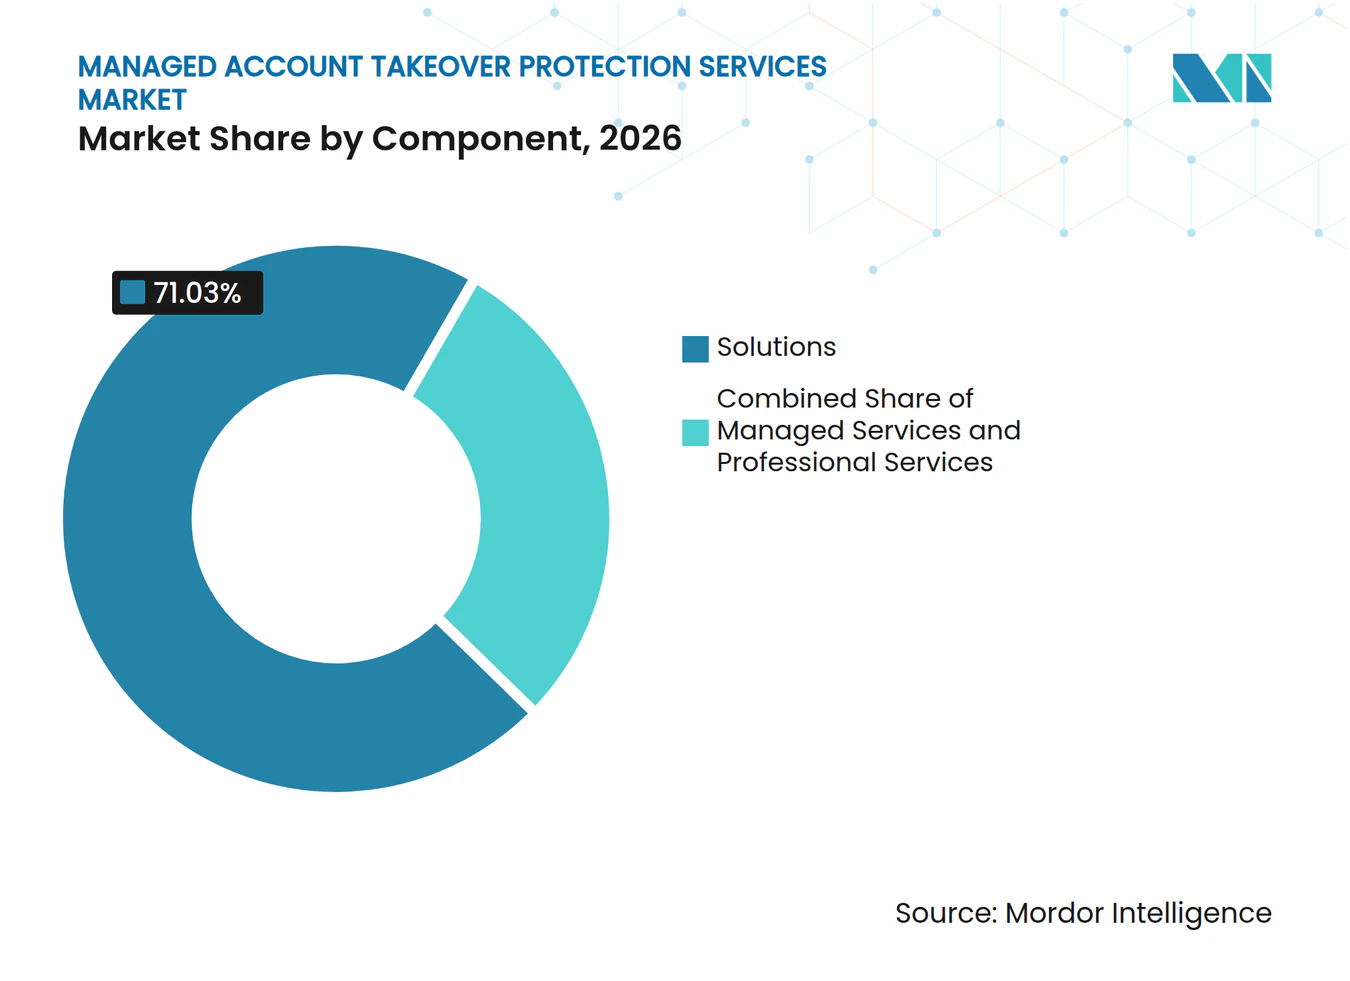
les services gérés deviennent la couche de livraison à grande échelleLes solutions détenaient 71,03 % de la part du marché des services gérés de protection contre la prise de contrôle de comptes en 2026. Elles fournissent des moteurs de détection basés sur des API, la gestion des bots et la notation des risques d'identité pour les entreprises qui développent des capacités de sécurité internes. Les grandes organisations commencent souvent par des solutions car elles disposent déjà d'équipes d'opérations de sécurité et de processus d'intégration définis. La catégorie des solutions prend également en charge le contrôle direct des paramètres des modèles et des règles d'alerte. Elle reste la couche de plateforme centrale pour la couverture des risques pré-connexion, à la connexion et de session.
Les services gérés devraient se développer à un CAGR de 24,47 % jusqu'en 2032. Leur attrait vient de l'écart entre les méthodes changeantes des attaquants et la disponibilité limitée de personnel ayant une expertise en matière de prise de contrôle de comptes. Le marché des services gérés de protection contre la prise de contrôle de comptes donne aux organisations de taille moyenne et aux organisations natives du numérique accès au réglage, au renseignement sur les menaces et à la réponse aux incidents via un abonnement. Les services professionnels couvrent le support au déploiement, le développement de modèles personnalisés et la conception de playbooks. L'exigence de détection de fraude de Nacha pour les récepteurs de crédit ACH est entrée en vigueur en juin 2026, soutenant la demande de services gérés parmi les petites institutions financières qui ont besoin d'une voie de conformité.



Par mode de déploiement :
la livraison basée sur le cloud correspond à l'architecture de signal requiseLe déploiement basé sur le cloud représentait 79,32 % de la part du marché des services gérés de protection contre la prise de contrôle de comptes en 2026. Il devrait également se développer à un CAGR de 24,26 % jusqu'en 2032. La prise d'empreinte comportementale, l'analyse des graphes d'appareils et la télémétrie des sessions nécessitent un traitement de données à faible latence sur de grands volumes de transactions. La livraison cloud fournit une capacité de calcul flexible pour ces tâches. Cela rend le modèle adapté aux entreprises qui ont besoin que la détection fonctionne sur plusieurs produits numériques et points de contact clients.
Les systèmes sur site restent pertinents dans les environnements de défense, de banque centrale et de cloud souverain où les règles de classification des données ou de résidence restreignent l'utilisation du cloud tiers. Les modèles hybrides permettent aux organisations de collecter des signaux et d'effectuer une notation initiale localement tout en utilisant des services cloud gérés pour l'analyse avancée et le renseignement sur les menaces. Alibaba Cloud a exigé l'authentification multifacteur pour les utilisateurs RAM à partir du 17 mars 2025. Baidu Cloud a étendu l'authentification multifacteur de protection de connexion obligatoire à tous les utilisateurs à partir du 26 mai 2025. Le marché des services gérés de protection contre la prise de contrôle de comptes continue d'utiliser des conceptions hybrides là où les règles de cloud domestique et les restrictions de données transfrontalières limitent une architecture mondiale unique.
Par couche de protection :
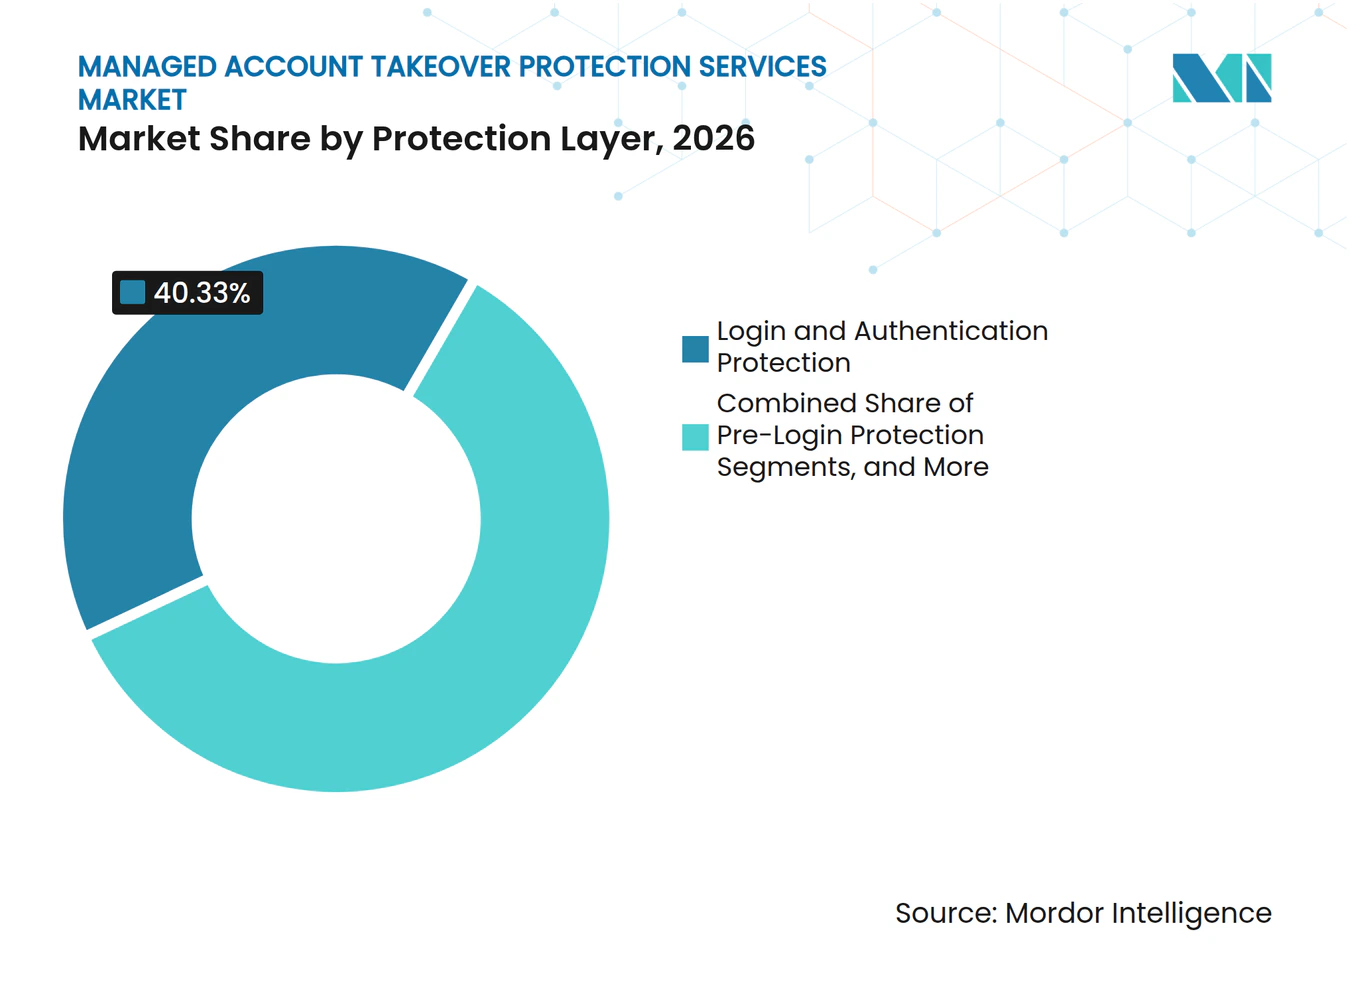
la protection des sessions va au-delà du périmètre d'authentificationLa protection de la connexion et de l'authentification représentait 40,33 % du chiffre d'affaires en 2026. Cette position reflète les dépenses établies en matière d'authentification multifacteur, de vérification adaptative et de défense contre le credential stuffing au point de connexion. Ces contrôles restent essentiels car l'authentification est le principal point de décision pour l'accès aux comptes. Les outils pré-connexion ajoutent des vérifications de bots, la réputation des adresses IP et la validation du trafic avant qu'un utilisateur ne soumette ses identifiants. Ensemble, ces couches limitent le trafic automatisé et les comportements à risque connu avant qu'un compte ne soit accédé sur le marché des services gérés de protection contre la prise de contrôle de comptes.
La protection post-connexion et de session devrait se développer à un CAGR de 24,66 % jusqu'en 2032. Elle s'adresse aux attaquants qui entrent via l'ingénierie sociale, des proxies de phishing en temps réel ou des jetons de session volés. La récupération de compte et la remédiation restent plus limitées en termes d'échelle mais déterminent si un compte compromis peut être contenu via des réinitialisations d'identifiants et des contrôles de flux de travail. Le marché des services gérés de protection contre la prise de contrôle de comptes évolue vers une surveillance continue qui traite l'intégrité des sessions comme une condition changeante. Les contrôles de récupération sont importants car l'accès aux comptes peut être rétabli lorsque les attaquants exploitent des faiblesses en dehors du processus de connexion initial.

Par application :
le BFSI ancre la demande tandis que les jeux vidéo se développent plus rapidementLe BFSI représentait 29,67 % du chiffre d'affaires en 2026, la plus grande part d'application. Les comptes financiers ont une valeur monétaire directe et sont soumis à des exigences d'authentification strictes. Entrust a constaté que la prise de contrôle de comptes représentait 82 % des tentatives de fraude visant le processus d'authentification dans les paiements. Cette exposition fait des institutions financières un groupe de clients profondément établi pour le marché des services gérés de protection contre la prise de contrôle de comptes.
Les jeux vidéo et le divertissement numérique devraient se développer à un CAGR de 25,46 % jusqu'en 2032. Les skins, la monnaie virtuelle, les points de fidélité et les informations de paiement stockées donnent aux comptes de jeux compromis une valeur de revente. Les expériences de connexion dans les jeux vidéo ont historiquement privilégié la commodité, ce qui a créé une ouverture pour le credential stuffing. LexisNexis Risk Solutions a enregistré une augmentation de 76 % des attaques de connexion mondiales dans les jeux et les jeux d'argent en 2025. Le commerce en ligne, la santé, le voyage, les télécommunications, les médias, les places de marché et les petites annonces font également face à des formes spécifiques aux comptes d'abus d'identité et de paiement.
Par utilisateur final :
les PME étendent l'adoption au-delà des grandes entreprisesLes grandes entreprises détenaient 52,48 % du chiffre d'affaires en 2026. Elles disposent de processus d'achat établis, de budgets dédiés à la sécurité des identités et d'une exposition réglementaire qui rend l'investissement nécessaire. Leurs larges bases de clients créent également de grands volumes de données comportementales et d'appareils pour les modèles de risque. Les entreprises cotées en bourse sont particulièrement sensibles aux dommages à la marque résultant d'une compromission de compte client. En conséquence, le marché des services gérés de protection contre la prise de contrôle de comptes a historiquement été concentré dans les organisations disposant d'une capacité de sécurité interne substantielle.
Les PME devraient se développer à un CAGR de 24,61 % jusqu'en 2032. Les abonnements par utilisateur et les opérations gérées réduisent l'investissement en ingénierie qui limitait auparavant l'adoption. Les MSSP sont également importants car ils concèdent sous licence des plateformes pour les inclure dans des packages de sécurité gérée plus larges. Les plateformes numériques et les fournisseurs de technologie utilisent des SDK et des API, ce qui soutient une consommation basée sur le volume plutôt que l'achat traditionnel en entreprise. Ce modèle de distribution étend le march des services gérés de protection contre la prise de contrôle de comptes au-delà des organisations disposant de grandes équipes de sécurité internes.
Analyse géographique
Marché des Services Gérés de Protection contre la Prise de Contrôle de Comptes en Amérique du Nord
L'Amérique du Nord a représenté 42,14 % des revenus en 2026. Les États-Unis disposent d'une large base de comptes bancaires, de réseaux sociaux et de commerce numérique de grande valeur. LexisNexis Risk Solutions a signalé que les attaques de connexion dans le commerce électronique ont augmenté de 64 % en 2025, les États-Unis et le Canada figurant parmi les principaux contributeurs. Les exigences réglementaires du FFIEC et du NIST soutiennent également les investissements dans la surveillance continue au sein du marché des services gérés de protection contre la prise de contrôle de comptes. Le Canada dispose de pratiques d'authentification adaptative matures, tandis que l'environnement des paiements numériques en expansion au Mexique présente des contrôles encore en cours de développement.
Marché des Services Gérés de Protection contre la Prise de Contrôle de Comptes en Europe
L'Europe représente des revenus significatifs, façonnés par la mise en œuvre de NIS2 et le futur cadre PSD3. L'Allemagne a appliqué les exigences de NIS2 en janvier 2026, incluant une authentification multifactorielle résistante au phishing pour les infrastructures essentielles. BioCatch a rapporté que près de 70 % des pertes liées à la fraude en Allemagne se sont produites via des canaux numériques en 2025, et que l'Allemagne représentait 14 % des courriels de phishing mondiaux. Le Royaume-Uni, la France, l'Italie, l'Espagne et la Russie représentent une demande européenne supplémentaire. Leurs organisations opèrent sous des réglementations nationales variées, mais font face à des exigences globalement similaires en matière d'authentification renforcée et de surveillance de la fraude dans le marché des services gérés de protection contre la prise de contrôle de comptes.
Marché des Services Gérés de Protection contre la Prise de Contrôle de Comptes en APAC, Amérique du Sud et MEA
L'Asie-Pacifique devrait se développer à un CAGR de 24,83 % jusqu'en 2032. En Inde, 77 % des décideurs en matière de fraude interrogés ont signalé une augmentation des incidents de prise de contrôle de comptes, tandis que la valeur des demandes de prêt frauduleuses suspectées est passée de 12 230 crore INR au cours de l'exercice 2023-24 à 48 021 crore INR au cours de l'exercice 2025-26. INTERPOL a identifié les chevaux de Troie bancaires et les logiciels malveillants voleurs d'informations comme la deuxième catégorie de cybercriminalité la plus significative dans la région. Les exigences en matière d'identité numérique en Chine et les contrôles des infrastructures cloud nationales façonnent la demande dans le marché des services gérés de protection contre la prise de contrôle de comptes, tandis que l'Amérique du Sud est portée par le Brésil et l'Argentine, et que le Moyen-Orient et l'Afrique enregistrent une demande active des Émirats arabes unis, de l'Arabie saoudite, de l'Afrique du Sud, du Nigeria et du Kenya, à mesure que les plateformes gouvernementales numériques, bancaires et mobiles se développent.
Paysage concurrentiel
Concentration du Marché
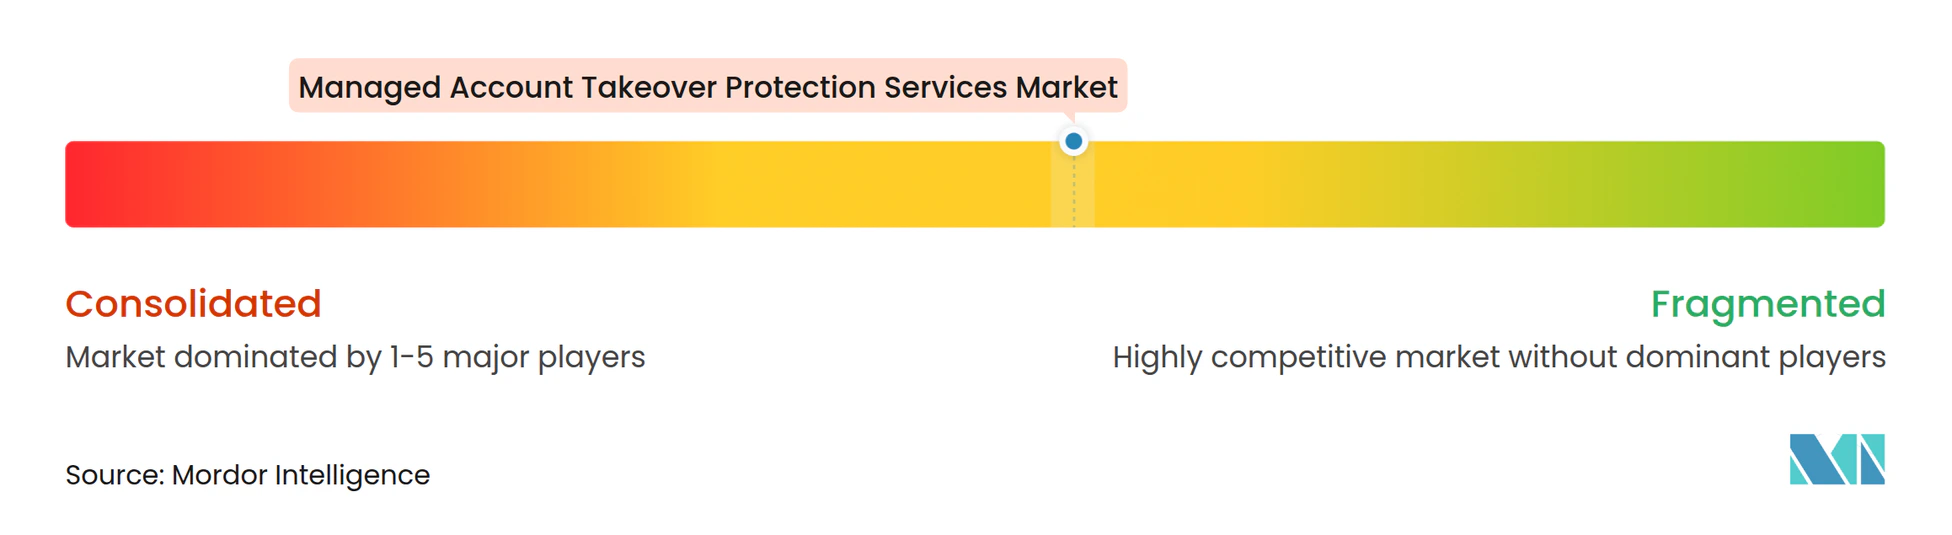
Le marché des services gérés de protection contre la prise de contrôle de comptes est modérément fragmenté. Les spécialistes de la biométrie comportementale, les fournisseurs de gestion des bots, les entreprises d'intelligence des appareils et les fournisseurs de renseignement sur les menaces d'identité sont en concurrence avec des plateformes d'identité et de fraude plus larges. Aucun fournisseur unique ne dispose de la gamme complète de capacités de protection pour chaque groupe de clients. Le compromis stratégique est entre la profondeur dans une méthode de détection spécifique et une couverture de plateforme large. Cette structure laisse de la place aux fournisseurs spécialisés qui peuvent s'intégrer dans les environnements clients existants.
Visa a signé un accord définitif pour acquérir BioCatch pour 2,4 milliards USD en août 2026. Visa a déclaré que les prises de contrôle de comptes et les escroqueries coûtent à l'économie mondiale plus de 1 billion USD annuellement et a positionné l'acquisition comme une expansion des capacités d'intelligence comportementale et des appareils. Arkose Labs a lancé Arkose Titan en janvier 2026, combinant la gestion des bots, l'intelligence des appareils, l'intelligence des e-mails, la biométrie comportementale, la protection contre le phishing et la sécurité des API via une architecture API unique. Transmit Security a ajouté la protection contre la prise de contrôle du navigateur, les jetons de session liés aux appareils et des protections SSO renforcées à Mosaic en mars 2026. Ces mouvements montrent comment le marché des services gérés de protection contre la prise de contrôle de comptes regroupe plusieurs contrôles pour traiter le vol de session ainsi que le vol d'identifiants.
La surveillance post-connexion pour les plateformes non financières reste une lacune au sein du marché des services gérés de protection contre la prise de contrôle de comptes. Une autre opportunité concerne les agents IA, car l'activité automatisée légitime peut être difficile à distinguer des bots malveillants. Les services gérés pour les PME via les canaux MSSP offrent une voie supplémentaire vers une adoption plus large. Les fournisseurs qui documentent des signaux de risque compréhensibles peuvent mieux répondre aux exigences d'audit dans les secteurs réglementés.
Leaders du secteur des services gérés de protection contre la prise de contrôle de comptes
-
Sift Science, Inc.
-
BioCatch Ltd.
-
Forter, Inc.
-
Arkose Labs Inc.
-
DataDome SAS
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Protection contre la Prise de Contrôle de Comptes Entreprises couvertes dans ce rapport
- Arkose Labs Inc.
- BioCatch Ltd.
- Castle.io, Inc.
- Cleafy S.p.A.
- DataDome SAS
- DataVisor, Inc.
- Fingerprint JS, Inc.
- Forter, Inc.
- HUMAN Security, Inc.
- Incognia, Inc.
- IPQualityScore, LLC
- Kasada Pty Ltd
- Memcyco Ltd.
- Netacea Limited
- Nethone sp. z o.o.
- Ravelin Technology Limited
- SardineAI Corp.
- SEON Technologies Limited
- Sift Science, Inc.
- SpyCloud, Inc.
- ThreatMark s.r.o.
- Transmit Security, Inc.
Développements industriels récents dans Marché des Services Gérés de Protection contre la Prise de Contrôle de Comptes
- Août 2026 : Visa a signé un accord définitif pour acquérir BioCatch Ltd. auprès de fonds conseillés par Permira et d'autres actionnaires pour 2,4 milliards USD en espèces. Visa a déclaré que les prises de contrôle de comptes et les escroqueries coûtent à l'économie mondiale plus de 1 billion USD annuellement et que l'acquisition étendrait ses capacités d'intelligence comportementale et des appareils pour aider les clients à stopper la fraude avant qu'elle n'atteigne le point de paiement. La transaction est en attente d'approbations réglementaires et devrait être finalisée d'ici la fin du deuxième trimestre fiscal 2027 de Visa.
- Juin 2026 : SpyCloud a lancé SpyCloud Research Agent, un agent d'investigation IA conversationnel intégré dans sa console d'investigations sur la cybercriminalité. L'agent peut planifier des investigations en plusieurs étapes, pivoter sur des ensembles de données d'identité et générer des résumés de renseignements exportables, accélérant considérablement le délai entre la détection de l'exposition des identifiants et l'action de remédiation.
- Avril 2026 : SpyCloud a annoncé une intégration avec PingOne DaVinci et Advanced Identity Cloud de Ping Identity. L'intégration permet aux organisations d'opérationnaliser le renseignement sur les expositions dans les flux de travail d'orchestration d'identité et d'automatiser la remédiation des compromissions d'identifiants sans ingénierie personnalisée.
- Mars 2026 : SpyCloud et Neon Cyber ont annoncé un partenariat pour fournir du renseignement sur les identités à grande échelle. Le partenariat a étendu les données d'exposition de SpyCloud à la base de clients de Neon Cyber et a élargi la couverture de détection des menaces d'identité gérée pour les organisations du marché intermédiaire.
Portée du rapport mondial sur le marché des services gérés de protection contre la prise de contrôle de comptes
Le marché des services gérés de protection contre la prise de contrôle de comptes désigne le marché des solutions et services conçus pour détecter, prévenir et atténuer l'accès non autorisé aux comptes d'utilisateurs via des identifiants volés, le phishing, le credential stuffing et d'autres techniques de compromission de comptes.
Le rapport sur le marché des services gérés de protection contre la prise de contrôle de comptes est segmenté par composant (solutions, services gérés, services professionnels), mode de déploiement (basé sur le cloud, sur site, hybride), couche de protection (protection pré-connexion, protection de la connexion et de l'authentification, protection post-connexion et de session, récupération de compte et remédiation), application (BFSI, e-commerce et commerce de détail, voyage, hôtellerie et fidélité, jeux vidéo et divertissement numérique, places de marché et petites annonces, santé et plateformes de santé, télécommunications et médias, et autres applications), utilisateur final (grandes entreprises, petites et moyennes entreprises, fournisseurs de services de sécurité gérée, plateformes numériques et fournisseurs de technologie), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services gérés |
| Services professionnels |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Protection pré-connexion |
| Protection de la connexion et de l'authentification |
| Protection post-connexion et de session |
| Récupération de compte et remédiation |
| BFSI |
| E-commerce et commerce de détail |
| Voyage, hôtellerie et fidélité |
| Jeux vidéo et divertissement numérique |
| Places de marché et petites annonces |
| Santé et plateformes de santé |
| Télécommunications et médias |
| Autres applications |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Fournisseurs de services de sécurité gérée |
| Plateformes numériques et fournisseurs de technologie |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Colombie | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Australie | |
| Singapour | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Kenya | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services gérés | ||
| Services professionnels | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par couche de protection | Protection pré-connexion | |
| Protection de la connexion et de l'authentification | ||
| Protection post-connexion et de session | ||
| Récupération de compte et remédiation | ||
| Par application | BFSI | |
| E-commerce et commerce de détail | ||
| Voyage, hôtellerie et fidélité | ||
| Jeux vidéo et divertissement numérique | ||
| Places de marché et petites annonces | ||
| Santé et plateformes de santé | ||
| Télécommunications et médias | ||
| Autres applications | ||
| Par utilisateur final | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Fournisseurs de services de sécurité gérée | ||
| Plateformes numériques et fournisseurs de technologie | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Colombie | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Australie | ||
| Singapour | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Kenya | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de protection contre la prise de contrôle de comptes ?
Le marché devrait s'étendre de 1,78 milliard USD en 2026 et 2,18 milliards USD en 2027 à 5,19 milliards USD d'ici 2032, à un CAGR de 23,87 %.
Qu'est-ce qui stimule la demande de services de protection contre la prise de contrôle de comptes ?
L'augmentation du vol d'identifiants, l'ingénierie sociale assistée par l'IA, le vol de sessions et des exigences d'authentification plus strictes accroissent la demande de protection continue.
Quel composant domine les dépenses de protection contre la prise de contrôle de comptes ?
Les solutions détenaient 71,03 % du chiffre d'affaires en 2026, tandis que les services gérés devraient enregistrer le CAGR de composant le plus rapide de 24,47 % jusqu'en 2032.
Pourquoi le déploiement basé sur le cloud est-il largement utilisé pour la protection contre la prise de contrôle de comptes ?
Le déploiement basé sur le cloud représentait 79,32 % du chiffre d'affaires en 2026 car il prend en charge le traitement en temps réel des signaux comportementaux, d'appareils et de session à grande échelle.
Quels utilisateurs finaux étendent le plus rapidement leur adoption ?
Les PME devraient se développer à un CAGR de 24,61 % jusqu'en 2032 à mesure que les offres gérées réduisent le besoin de ressources internes de détection et de réponse.
Quelle région devrait se développer le plus rapidement jusqu'en 2032 ?
L'Asie-Pacifique devrait se développer à un CAGR de 24,83 % jusqu'en 2032, soutenue par l'adoption des services financiers numériques et l'exposition croissante à la fraude régionale.
Quelle région devrait se développer le plus rapidement jusqu'en 2032 ?
L'Asie-Pacifique devrait se développer à un CAGR de 24,83 % jusqu'en 2032, soutenue par l'adoption des services financiers numériques et l'exposition croissante à la fraude régionale.